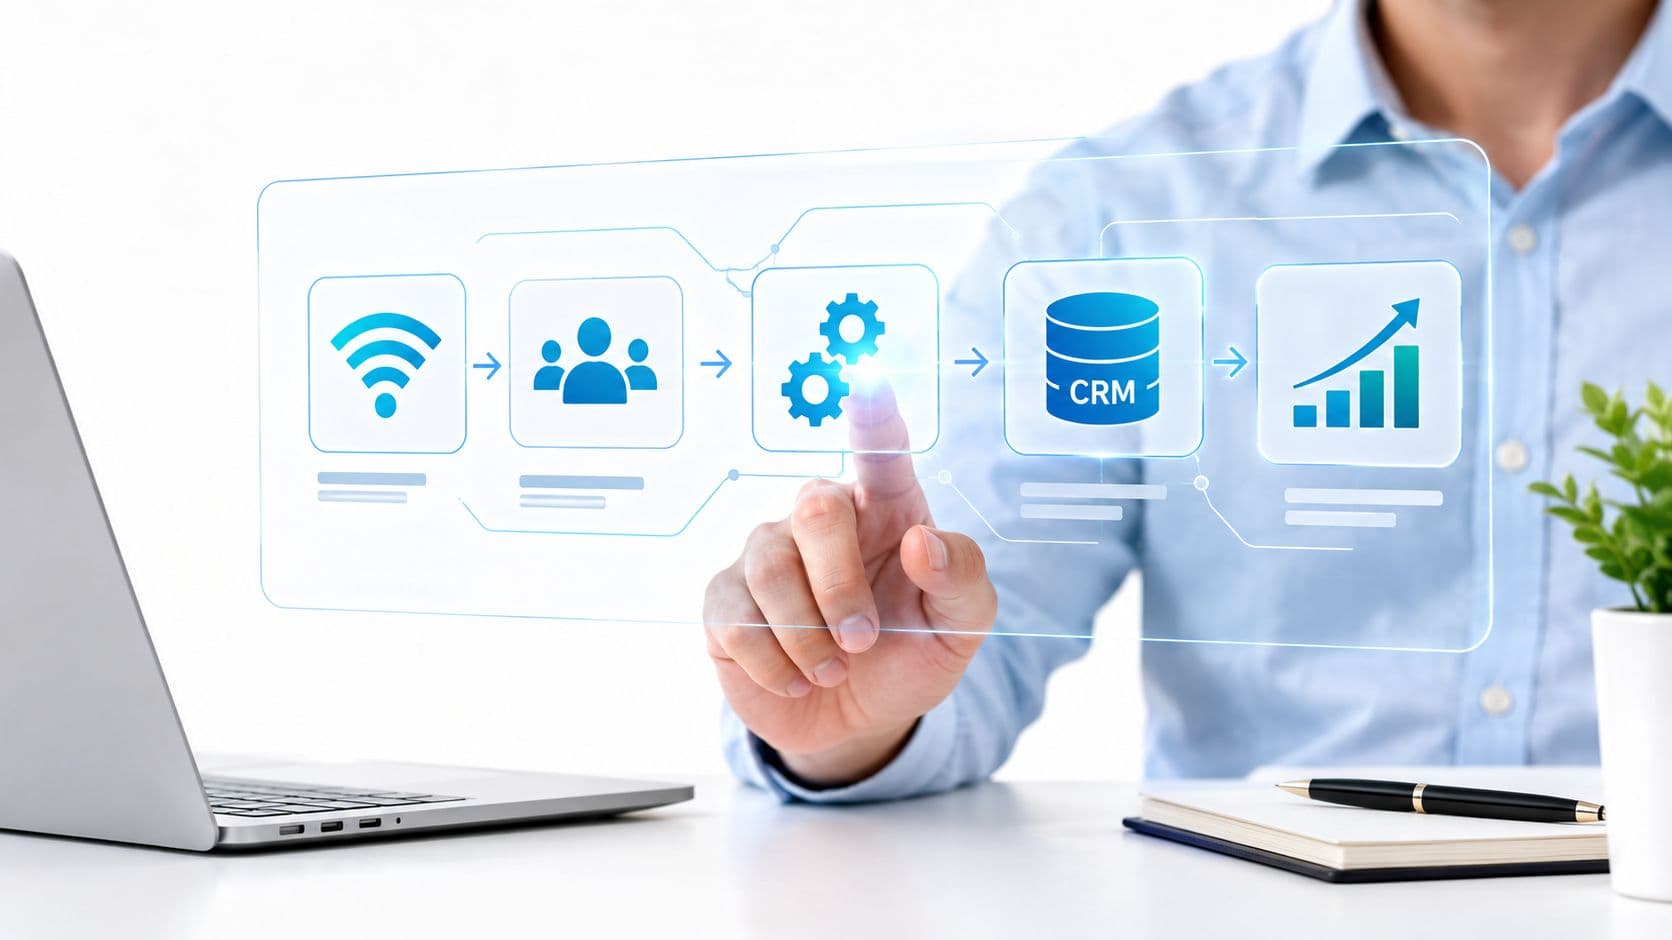
A gestão de dispositivos móveis é o sistema que as equipas de TI utilizam para registar, configurar, proteger e controlar remotamente telemóveis, tablets e computadores portáteis em escala, incluindo a eliminação remota de dados quando um dispositivo é perdido. No Reino Unido, esta já não é uma prática de nicho: 166 vagas de emprego permanentes mencionaram competências de Gestão de Dispositivos Móveis nos 6 meses até 7 de julho de 2025, representando 0,28% de todos os anúncios de emprego permanentes no Reino Unido, com um salário anual médio de £37.500.
Um gerente de turno de um hotel deixa o telemóvel de trabalho no final de um turno. Um enfermeiro utiliza um telemóvel pessoal para consultar uma escala. Um prestador de serviços chega ao local com o seu próprio tablet e necessita de WiFi de imediato, e não após um longo processo de helpdesk. A maioria das organizações não tem um parque de dispositivos único e uniforme. Tem uma mistura de dispositivos corporativos, dispositivos pessoais, tablets partilhados, utilizadores temporários e equipas de linha da frente que não podem parar de trabalhar para um processo de registo complicado.
É aí que as pessoas costumam ficar bloqueadas com a pergunta o que é a gestão de dispositivos móveis. Esperam uma lista de funcionalidades técnicas. O que realmente precisam é de um modelo prático para controlar o acesso, proteger os dados e manter o trabalho móvel utilizável quando a propriedade é complexa.
Introdução à Gestão de Dispositivos Móveis em Ambientes de Trabalho Modernos
Um subgerente de hotel termina um turno tardio e deixa o telemóvel de trabalho na receção. Noutro andar, um prestador de serviços chega com um tablet pessoal e precisa de WiFi antes do início do check-in dos primeiros hóspedes. Num ambiente de cuidados de saúde, uma enfermeira consulta uma escala num dispositivo pessoal entre turnos. Estes não são casos raros. São condições normais de funcionamento para os locais de trabalho modernos.
A gestão de dispositivos móveis é importante porque atualmente pouquíssimas organizações gerem um parque de dispositivos uniforme e com um único proprietário. Gerem sim um parque misto. Telemóveis corporativos coexistem com BYOD, tablets partilhados, dispositivos de funcionários temporários e endpoints de prestadores de serviços. A questão não é apenas como proteger um telemóvel. É decidir que pessoa, em que dispositivo, tem acesso a que rede e dados, e por quanto tempo.
A UK Government Security policy for mobile device management reflete essa realidade operacional. Exige que as organizações consigam impor a eliminação remota de dados em dispositivos corporativos e trata o MDM como um controlo de base para gerir o risco móvel.
Uma definição em linguagem simples
O MDM é o sistema central que as equipas de TI utilizam para registar, configurar, proteger e controlar smartphones, tablets e computadores portáteis em escala.
Uma forma simples de visualizar isto é como um motor de regras para acesso móvel. Em vez de configurar cada dispositivo manualmente, a TI define as políticas uma vez, associa-as aos utilizadores, ao tipo de propriedade e ao risco, e aplica-as de forma consistente em todo o parque de hardware.
Essa distinção é importante.
Na prática, o MDM não se resume ao dispositivo móvel. Este posiciona-se entre a identidade, a confiança do dispositivo, as apps e o acesso à rede. Um iPhone corporativo utilizado por um supervisor de hotel não deve ser tratado da mesma forma que um telemóvel Android pessoal utilizado por um trabalhador temporário, mesmo que ambos necessitem de acesso à internet no mesmo local. Uma boa gestão móvel reconhece essa diferença e aplica o nível de controlo adequado.
Regra prática: se um dispositivo consegue aceder a aplicações empresariais, WiFi de funcionários, sistemas de operações de visitantes ou dados sensíveis, necessita de uma decisão de acesso clara.
Por que os locais de trabalho têm dificuldades sem ele
O problema começa normalmente com uma lacuna entre a propriedade e o acesso. Um dispositivo pode pertencer à empresa, ao funcionário, a um trabalhador temporário ou a um fornecedor externo. No entanto, todos eles podem continuar a precisar de algum tipo de conectividade. Sem MDM, estas decisões são frequentemente geridas através de passwords partilhadas, exceções pontuais ou configuração manual. Isso é difícil de controlar e ainda mais difícil de reverter rapidamente.
Os analistas do governo do Reino Unido concluíram no Cyber Security Breaches Survey 2025 que muitas organizações do Reino Unido continuam a lidar com violações e ataques. Ao mesmo tempo, o acesso móvel é rotineiro para funcionários, prestadores de serviços e equipas da linha da frente. O risco operacional é simples. O acesso espalha-se mais rapidamente do que a governação.
Uma analogia útil é a de um edifício com diferentes tipos de visitantes. O pessoal a tempo inteiro pode precisar de um cartão de identificação permanente. Os trabalhadores temporários podem necessitar de um cartão que expire após uma semana. Os visitantes podem apenas necessitar de acesso às áreas públicas. Com os dispositivos funciona da mesma forma. Uma única política não serve para todos os modelos de propriedade e, com certeza, uma única palavra-passe de WiFi também não.
A propriedade mista altera a abordagem do MDM
É por isso que as listas de funcionalidades por si só não resolvem o problema. Os administradores ocupados raramente têm dificuldades em compreender o que significa a limpeza remota ou a aplicação de códigos de acesso. A sua dificuldade reside em aplicar políticas de forma justa e rápida em modelos de propriedade mista sem abrandar o negócio.
Os grupos de dispositivos comuns costumam ser assim:
- Dispositivos propriedade da empresa necessitam de configuração padrão, entrega de aplicações, aplicação de políticas e um processo de desativação limpo.
- Dispositivos BYOD necessitam de limites claros para que o acesso ao trabalho esteja protegido sem invadir os dados pessoais.
- Dispositivos partilhados, quiosques e temporários necessitam de início de sessão rápido, reatribuição rápida e remoção de acesso igualmente rápida.
- Dispositivos de prestadores de serviços e parceiros necessitam frequentemente de acesso limitado à rede associado à identidade e ao tempo, e não de um acesso interno alargado.
Para o setor da hotelaria, saúde e espaços multi-inquilino, isto torna-se ainda mais importante. O dispositivo é apenas uma parte do problema de controlo. A outra parte é a rede. Se o MDM puder confirmar quem é o utilizador, que tipo de dispositivo possui e se este cumpre a política, o acesso WiFi pode tornar-se condicional e sem palavra-passe, em vez de ser partilhado e permanente. Isso fecha uma lacuna que muitas organizações ainda mantêm para funcionários de locais, médicos itinerantes, trabalhadores sazonais e equipas externas.
Quando bem utilizado, o MDM oferece à TI e às operações uma forma prática de governar essa realidade mista. Transforma o acesso móvel de uma coleção de exceções num sistema controlado com base na identidade, no estado do dispositivo e nas necessidades do negócio.
Compreender Como Funciona a Gestão de Dispositivos Móveis
O MDM funciona um pouco como uma torre de controlo de tráfego aéreo. A torre não pilota a aeronave. Coordena o movimento, aplica regras e mantém uma visão clara do que está ativo, em conformidade e do que necessita de intervenção.
O mesmo padrão aplica-se aos parques de dispositivos móveis. Um administrador utiliza uma consola de gestão para definir políticas. O dispositivo recebe essas políticas através da estrutura de gestão do sistema operativo. Assim que é registado, o dispositivo pode comunicar o seu estado e aceitar comandos aprovados via rede sem fios.
A gestão de dispositivos móveis não é uma única aplicação num telemóvel. É um modelo operacional para inscrição, aplicação de políticas, verificação de conformidade e ação remota em toda uma frota.
O ciclo operacional
A maioria das implementações de MDM segue o mesmo ciclo básico.
Registar o dispositivo
O dispositivo é registado no sistema de gestão da organização. Isto pode acontecer durante a primeira configuração num dispositivo propriedade da empresa ou através de um fluxo iniciado pelo utilizador num dispositivo pessoal.Identificar o dispositivo e o utilizador
A plataforma regista detalhes cruciais, tais como o tipo de propriedade, sistema operativo, atribuição de utilizador e estado de gestão.Aplicar configuração
O MDM envia definições como WiFi, e-mail, VPN, certificados, regras de código de acesso ou restrições de aplicações.Gerir aplicações e conteúdos
As equipas de TI distribuem as aplicações necessárias, atualizam-nas e podem remover aplicações empresariais quando o acesso deve terminar.Monitorizar a conformidade
O sistema verifica se o dispositivo ainda cumpre a política. Caso contrário, os administradores podem limitar o acesso ou acionar a respetiva resolução.Desativar ou limpar
Quando um dispositivo é perdido, substituído ou deixa de estar autorizado, a organização remove os dados ou repõe o dispositivo de acordo com as regras de propriedade.
Onde os leitores costumam ficar confusos
As pessoas assumem frequentemente que o MDM significa vigilância total. Não tem de ser assim. O que o MDM pode fazer depende da plataforma, do modelo de propriedade e das escolhas de política que a sua organização faz. Um telemóvel pessoal registado para acesso profissional não deve ser tratado da mesma forma que um telemóvel corporativo totalmente gerido.
Outro mal-entendido comum é que o MDM apenas importa para o próprio dispositivo. Na prática, o valor superior reside no que o dispositivo viabiliza. Email. Sistemas clínicos. Aplicações de equipa. WiFi seguro. Fluxos de trabalho de acesso ao edifício. Se esses serviços confiam no dispositivo, o dispositivo passou a fazer parte do seu limite de segurança.
Por que as orientações para Android importam no Reino Unido
O UK National Cyber Security Centre afirma que as organizações devem escolher um serviço de MDM que se adeque ao parque de dispositivos e à abordagem técnica, e aconselha explicitamente que os dispositivos geridos pela organização utilizem MDM para aplicar políticas consistentes no Android no seu guia de gestão de dispositivos móveis. Trata-se de um lembrete útil de que o MDM não é uma solução única. A plataforma deve corresponder aos dispositivos que possui, e não aos dispositivos que a brochura de um fornecedor gostaria que tivesse.
Componentes Principais e Funcionalidades Essenciais do MDM
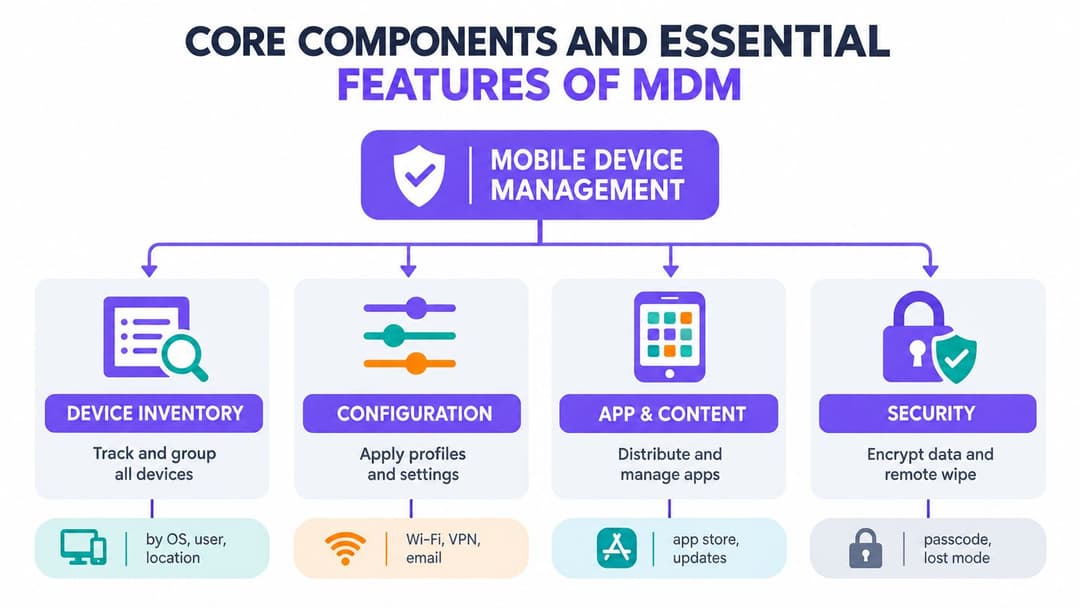
Se a secção anterior descreveu o ciclo, esta foca-se nas peças dentro da máquina. Uma plataforma de MDM útil não se define por uma longa lista de funcionalidades. Define-se pela capacidade de suportar os controlos de que a sua organização necessita em diferentes tipos de dispositivos e modelos de propriedade.
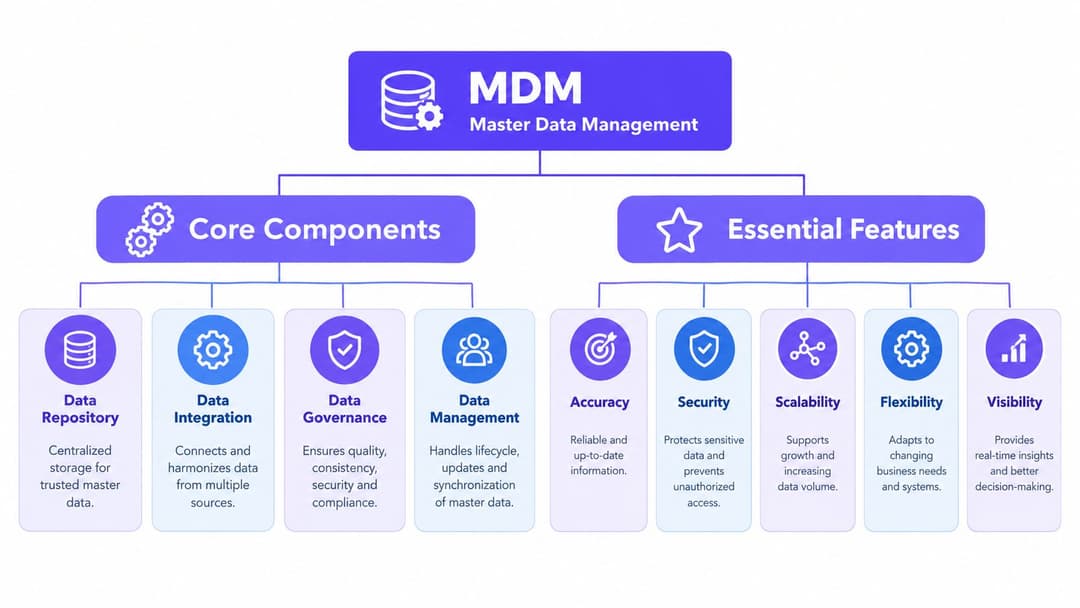
Inventário e agrupamento de dispositivos
O inventário é a base. Se não sabe que dispositivos existem, quem os utiliza e como estão classificados, qualquer outro controlo torna-se uma adivinhação.
Um bom inventário faz mais do que contar dispositivos. Agrupa-os por atributos práticos, tais como:
- Modelo de propriedade como propriedade da empresa, BYOD ou partilhado
- Função como enfermeiro, recepcionista, funcionário de limpeza, prestador de serviços ou apoio ao residente
- Perfil de risco como o acesso a aplicações sensíveis ou ferramentas de administração privilegiadas
- Localização como propriedade, enfermaria, filial ou local do evento
Um hotel pode gerir os tablets destinados aos clientes de forma diferente dos telemóveis dos supervisores administrativos. Um hospital pode necessitar de um grupo de políticas separado para os carrinhos clínicos partilhados. O agrupamento permite que a TI aplique o controlo correto ao contexto adequado, em vez de forçar todos os dispositivos a seguir uma linha de base rígida.
Configuração e aprovisionamento
A gestão de configuração é onde o MDM começa a poupar tempo real de administração. Em vez de entregar aos utilizadores uma lista de tarefas de configuração, a TI pode enviar o que eles precisam diretamente para o dispositivo.
Isso inclui tipicamente:
- Definições de rede para WiFi seguro de funcionários
- Perfis de e-mail e calendário para contas empresariais aprovadas
- Payloads de VPN ou de certificados para acesso interno protegido
- Restrições que bloqueiam alterações indesejadas ou funcionalidades de risco
A vantagem prática é a consistência. Os novos colaboradores recebem um dispositivo pronto a usar rapidamente. Os colaboradores existentes mantêm-se alinhados com as políticas à medida que as definições evoluem.
Controlo de aplicações e conteúdos
As aplicações são onde a maioria dos utilizadores experimenta o MDM pela primeira vez. Abrem um dispositivo e as ferramentas certas já lá estão.
Isto pode incluir lojas de aplicações da empresa, implementação silenciosa de aplicações, controlo de versões e remoção de aplicações empresariais quando alguém muda de função. Em parques de hardware mistos, isto é importante porque o acesso às aplicações necessita frequentemente de diferir por identidade, e não apenas por hardware.
Para organizações que também necessitam de acesso à rede alinhado com a identidade do utilizador, os controlos de acesso multi-dispositivo ajudam a ligar essa camada de aplicação e acesso à jornada mais ampla do utilizador.
Um design de MDM maduro não pergunta: “Podemos instalar aplicações?” Pergunta: “Que utilizador em que dispositivo deve receber que aplicação e que caminho de rede?”
Controlos de segurança e ações de resposta
As funcionalidades de segurança são a parte que a maioria das pessoas reconhece primeiro, mas só funcionam bem quando os componentes anteriores são sólidos.
Os controlos comuns incluem:
- Aplicação de código de acesso
- Requisitos de encriptação
- Modo perdido ou comandos de bloqueio
- Limpeza seletiva para dados de trabalho
- Limpeza remota total para dispositivos corporativos
O objetivo não é reunir todos os controlos possíveis. É escolher controlos que reflitam a propriedade e o risco. O telemóvel pessoal de um médico pode necessitar de separação de perfil de trabalho. Um iPad de registo de entrada propriedade do espaço pode justificar um bloqueio mais rigoroso e capacidade de reposição total.
Monitorização e relatórios
Os relatórios transformam o MDM de um projeto de configuração numa disciplina operacional. Os administradores precisam de saber quais os dispositivos inscritos, quais se desviaram da política e quais estão previstos para substituição ou desativação.
Essa visibilidade também ajuda durante auditorias, resposta a incidentes e revisões de licenciamento. Responde à pergunta simples, mas constante: o que está lá fora e se continua sob controlo?
Comparar MDM, EMM e UEM para Encontrar a Solução Certa
As equipas compram frequentemente a categoria errada porque as siglas parecem intermutáveis. Não são. A forma mais rápida de as separar é pelo âmbito.
O MDM foca-se na gestão e segurança de dispositivos móveis. O EMM expande essa capacidade com serviços de mobilidade, tais como controlos de aplicações e identidade. O UEM vai ainda mais longe e visa gerir vários tipos de terminais a partir de uma única estrutura de gestão.
Comparação MDM vs EMM vs UEM
| Capacidade | MDM | EMM | UEM |
|---|---|---|---|
| Foco principal | Configuração e segurança do dispositivo | Gestão de dispositivos móveis, aplicações e acessos | Gestão unificada em terminais móveis e outros terminais |
| Terminais comuns | Telemóveis, tablets, alguns computadores portáteis | Telemóveis, tablets, terminais focados na mobilidade | Dispositivos móveis, computadores portáteis, computadores de secretária e conjuntos mais amplos de terminais |
| Profundidade da gestão de aplicações | Básica a moderada | Maior controlo de políticas e do ciclo de vida das aplicações móveis | Governação de aplicações mais ampla em vários terminais |
| Integração de identidade | Muitas vezes presente, por vezes limitada | Mais central para o design | Normalmente integrada em todas as categorias de terminais |
| Melhor adequação | Organizações que precisam de um controlo de dispositivos sólido e rápido | Equipas com fluxos de trabalho móveis complexos e necessidades de BYOD | Ambientes que pretendem uma única estrutura para muitos tipos de terminais |
| Pergunta comum do comprador | Como podemos proteger e limpar dispositivos? | Como gerimos o trabalho móvel de ponta a ponta? | Como padronizamos as operações de terminais em toda a infraestrutura? |
Quando o MDM é suficiente
O MDM por si só é frequentemente suficiente quando a sua principal prioridade é:
- Proteger dispositivos móveis corporativos
- Enviar perfis de WiFi, email e certificados
- Aplicar políticas de código de acesso, encriptação e eliminação de dados
- Gerir uma frota móvel definida sem uma convergência alargada de computadores de secretária
Isso é comum em operações de recintos, grupos de hotelaria, equipas de saúde e empresas distribuídas de menor dimensão, onde o acesso móvel é a principal preocupação.
Quando o EMM ou o UEM fazem mais sentido
Normalmente, precisará de dar um passo além do MDM básico se o seu desafio for menos sobre o hardware e mais sobre o contexto de trabalho.
O EMM é mais adequado quando precisa de uma separação mais forte entre a utilização pessoal e profissional, um controlo mais aprofundado do ciclo de vida das aplicações móveis e decisões de política mais orientadas pela identidade. O UEM faz sentido quando a sua organização pretende um único modelo operativo em telemóveis, tablets, portáteis e computadores de secretária, muitas vezes com uma estratégia central de endpoints.
Compre para o parque de hardware que realmente gere. Não compre uma plataforma porque promete gerir tudo se o seu verdadeiro problema for o facto de iPads partilhados e telemóveis BYOD acederem ao WiFi dos funcionários com controlos fracos.
A decisão não é uma questão de prestígio. Trata-se de adequar a ferramenta ao problema. Muitas equipas funcionam bem com um MDM focado aliado a uma forte integração de rede e identidade, em vez de uma enorme pilha de endpoints que utilizam apenas parcialmente.
Modelos de Implementação e Integração de Identidade de Rede
A parte mais difícil do MDM geralmente não é clicar nas definições. É escolher o caminho de inscrição correto para cada modelo de propriedade e, em seguida, associar a confiança do dispositivo ao acesso à rede de uma forma com a qual os utilizadores consigam conviver.
Escolha o modelo de registo de acordo com a propriedade
Um parque misto necessita de mais do que um padrão de implementação.
- Dispositivos dedicados de propriedade corporativa adequam-se geralmente ao registo zero-touch ou pré-atribuído. O departamento de TI pode impor todo o conjunto de políticas desde o primeiro arranque.
- Dispositivos BYOD necessitam de uma abordagem mais flexível. O objetivo é o acesso controlado aos recursos de trabalho sem transformar um telemóvel pessoal num ativo da empresa totalmente vigiado.
- Dispositivos partilhados da linha da frente necessitam de velocidade. Estes dispositivos rodam frequentemente entre funcionários, turnos ou departamentos, pelo que o estado de início de sessão e o acesso a aplicações devem ser fáceis de fornecer e de revogar.
- Funcionários temporários e prestadores de serviços necessitam de acesso delimitado. O estado dos seus dispositivos pode variar, pelo que as políticas de rede e de aplicação devem adaptar-se em conformidade.
Um erro comum é utilizar o modelo mais rigoroso para todos. Isso cria resistência nos utilizadores e incentiva a contornar as regras.
Porque é que a identidade importa mais do que o equipamento isolado
A gestão de dispositivos responde a parte da questão da confiança. A identidade responde ao resto.
Um dispositivo em conformidade utilizado pela pessoa errada continua a ser um problema. Um utilizador conhecido num dispositivo não gerido pode necessitar de acesso limitado, e não de um bloqueio total. É por isso que as implementações maduras associam o MDM a fornecedores de identidade como o Microsoft Entra ID, Google Workspace ou Okta, utilizando depois esse contexto combinado para tomar decisões de rede e de aplicações.
Isto é especialmente útil em WiFi. As palavras-passe partilhadas envelhecem mal. Espalham-se, são difíceis de rodar e não revelam quem está na rede. O acesso baseado em identidade substitui isso por uma política consciente do utilizador e do dispositivo.
Para as equipas que desenham esse tipo de interligação, o networking baseado em identidade é a camada prática entre a inscrição e a conectividade segura.
Acesso sem palavra-passe e WiFi baseado em certificados
Muitos guias de MDM param demasiado cedo. Explicam a aplicação de políticas, mas não o caminho de acesso que os utilizadores experienciam todos os dias.
Num design otimizado, o MDM envia certificados e perfis de WiFi para os dispositivos geridos. A rede utiliza essas credenciais para reconhecer o dispositivo e o utilizador sem necessidade de palavras-passe partilhadas. Para cenários menos geridos ou de sistemas legados, abordagens como Passpoint ou chaves privadas associadas à identidade podem reduzir a fricção e manter o controlo.
Esse modelo ajuda em setores onde os utilizadores se movem constantemente:
- Hotelaria necessita de dispositivos dos funcionários online rapidamente em várias propriedades
- Saúde necessita de acesso fidedigno sem solicitações repetidas de palavra-passe durante a prestação de cuidados
- Espaços residenciais e multi-inquilino necessitam de separação entre inquilinos, funcionários e dispositivos operacionais
Como deve ser uma boa implementação
Uma implementação sólida costuma seguir este padrão:
- Definir classes de propriedade
- Mapear cada classe para um caminho de inscrição
- Ligar o MDM à identidade
- Instalar certificados e perfis de WiFi onde for apropriado
- Utilizar o estado de conformidade e identidade para permitir, limitar ou revogar o acesso
Esse é o ponto em que o MDM deixa de ser apenas uma ferramenta de dispositivo e passa a fazer parte da sua arquitetura de acesso.
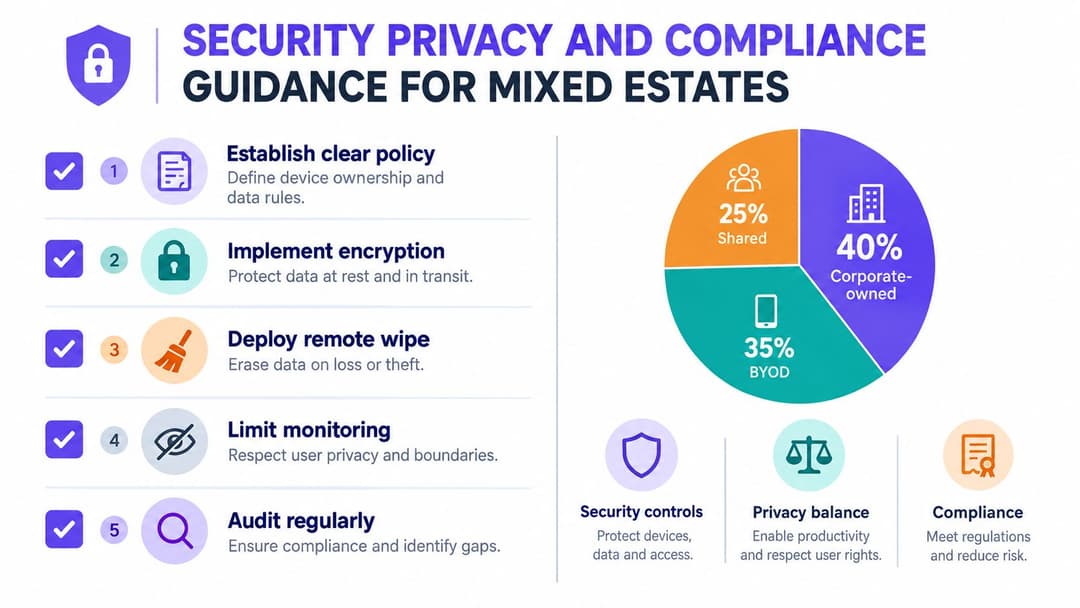
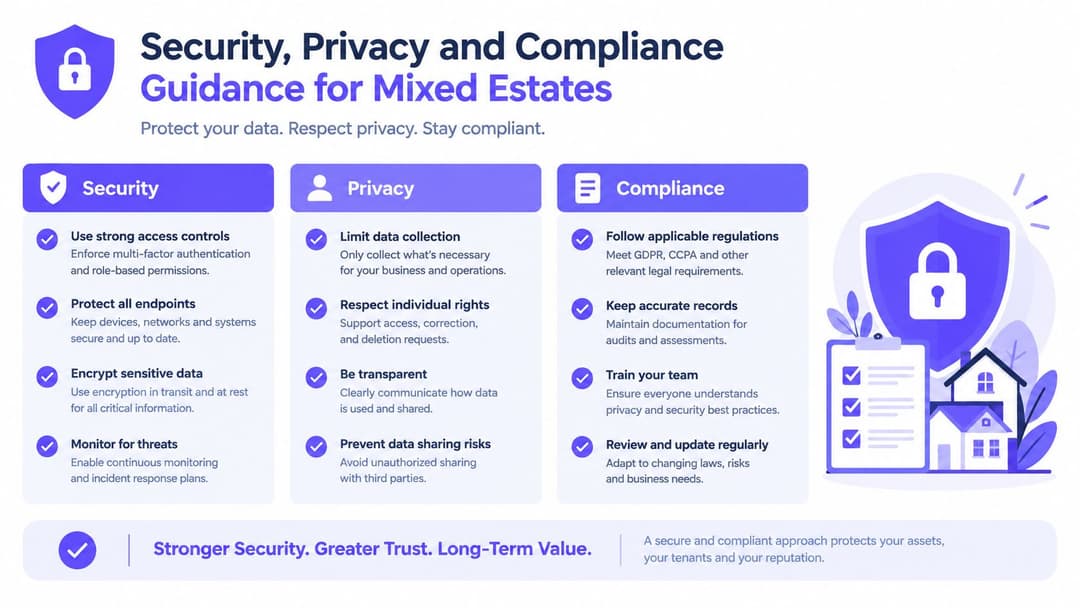
Orientação de Segurança, Privacidade e Conformidade para Parques Mistos
Um parque de dispositivos misto testa se o seu design de MDM reflete a vida profissional real ou um diagrama idealizado. Um local pode ter um médico a utilizar um iPhone pessoal, uma equipa de receção a partilhar tablets entre turnos, prestadores de serviços com dispositivos temporários e gestores a utilizar telemóveis corporativos totalmente geridos. Se todos esses dispositivos acederem às mesmas apps e WiFi, as regras de segurança, privacidade e conformidade não podem ser iguais para todos.
Comece com limites de confiança
A primeira pergunta não é qual a definição a ativar na consola. É onde se situa o seu limite de confiança para cada modelo de propriedade.
Um telemóvel pessoal utilizado para enviar mensagens aos funcionários não deve ser tratado como um tablet clínico montado num carrinho ou um dispositivo fornecido pelo espaço utilizado em várias propriedades. A abordagem mais segura é decidir, em linguagem simples, a que dados cada classe de dispositivo pode aceder, que prova de identidade deve apresentar e o que a organização pode controlar em troca. Como mencionado anteriormente, muitas organizações ainda permitem BYOD antes de definirem claramente essas regras.
Escreva políticas em torno de decisões que as pessoas possam seguir:
- O que é considerado dados comerciais
- Quais os utilizadores e classes de dispositivos que podem aceder aos mesmos
- Qual o nível de gestão exigido para cada classe
- O que o departamento de TI pode e não pode ver nos dispositivos pessoais
- Quando se aplica a eliminação seletiva de dados e quando é permitida a eliminação total
- Como o acesso se altera para colaboradores temporários, prestadores de serviços e dispositivos partilhados
A privacidade precisa de ser visível, não implícita
Os colaboradores costumam aceitar o controlo quando o limite é óbvio. Os problemas começam quando o registo parece a entrega do telemóvel inteiro.
O MDM para BYOD funciona melhor quando se comporta como uma pasta de trabalho trancada dentro de um carro particular. O departamento de TI gere a pasta, não a bagageira, a aplicação de música ou as fotos pessoais. Na prática, isto significa separar os dados de trabalho dos dados pessoais, recolher apenas as informações do dispositivo necessárias para as decisões de acesso e explicar estes limites durante o registo, em vez de os ocultar no texto da política.
Utilize controlos como:
- Perfis de trabalho ou contentorização para manter as aplicações e os dados da empresa separados
- Eliminação seletiva para remover conteúdos da empresa sem tocar nos ficheiros pessoais
- Termos de consentimento claros que explicam o que está a ser monitorizado
- Recolha mínima de dados associada estritamente às necessidades de segurança, acesso e suporte
Se a sua equipa procura um guia prático sobre como monitorizar ambientes móveis sem cair em excessos, este guia de rastreio de aplicações móveis para equipas de TI é uma leitura complementar útil.
A conformidade tem de acompanhar a propriedade e a identidade
A conformidade em propriedades mistas raramente se resume a uma lista de verificação de dispositivos. É um registo de quem utilizou o dispositivo, que nível de garantia foi aplicado e se o acesso correspondeu ao risco.
Isto é importante na hotelaria, nos cuidados de saúde e em ambientes multi-inquilino onde os dispositivos se movem entre pessoas, localizações e funções. Um tablet partilhado na receção pode precisar de controlos de sessão e de um rápido re-provisionamento. O telemóvel pessoal de um médico pode precisar de acesso limitado a aplicações e de verificações de identidade robustas, mas sem controlo total do dispositivo. Um trabalhador temporário pode precisar de acesso apenas por três dias e em mais lado nenhum.
É também aqui que as políticas de MDM e de WiFi precisam de estar alinhadas. Se um dispositivo deixar de cumprir a política, perder o seu perfil de trabalho ou deixar de corresponder à identidade de utilizador associada, o acesso à rede deve mudar em conformidade. Para as equipas que desenham estas salvaguardas, este guia de segurança WiFi empresarial para acesso sem fios baseado em identidade é uma referência útil.
Uma lista de verificação prática para parques informáticos mistos
- Separar a política por modelo de propriedade para que os dispositivos BYOD, os de propriedade corporativa e os partilhados não herdem os mesmos controlos.
- Associar o acesso à identidade e ao estado do dispositivo para que um utilizador válido num dispositivo não conforme não obtenha o mesmo acesso que um num dispositivo conforme.
- Reservar a limpeza total para hardware propriedade da organização e utilizar a limpeza seletiva em dispositivos pessoais.
- Definir um tratamento especial para utilizadores temporários e da linha da frente porque o acesso a curto prazo torna-se frequentemente numa exceção a longo prazo.
- Documentar os limites de privacidade em linguagem clara durante o registo e suporte.
- Rever os registos de dispositivos partilhados e os processos de reatribuição para que a responsabilidade persista após as mudanças de turno e transferências.
Melhores Práticas e Casos de Uso Reais Que Apresentam Resultados
Uma boa implementação de MDM assemelha-se menos ao lançamento de uma funcionalidade e mais à abertura de um espaço bem gerido. Não entrega a mesma chave a todas as pessoas, não define as mesmas regras de acesso para todas as divisões e espera que as pessoas se entendam. Decide quem precisa de quê, por quanto tempo, em que dispositivo e o que deve acontecer quando esse estado se altera.
Isto é ainda mais crítico em parques mistos. Um telemóvel pessoal, um tablet de check-in partilhado e um dispositivo de gestão fornecido pela empresa podem todos ligar-se no mesmo dia, mas não devem ser geridos da mesma forma. As equipas que obtêm resultados começam com esta realidade e depois associam a política de MDM à identidade e ao acesso WiFi, para que o controlo se reflita nas operações diárias e não apenas numa consola de administração.
Práticas que mantêm o MDM útil após a entrada em funcionamento
- Comece com um fluxo de trabalho prático. Escolha um grupo de dispositivos ou local onde a dificuldade é óbvia, como tablets partilhados na receção ou acesso BYOD para pessoal temporário. Corrija os problemas de inscrição e suporte aí antes de expandir.
- Crie políticas em torno da propriedade e da função. Os dispositivos propriedade da empresa podem ter controlos mais rígidos. O BYOD precisa frequentemente de proteção ao nível da aplicação e de limpeza seletiva. Os dispositivos partilhados precisam de uma reatribuição rápida, controlos de sessão curtos e uma responsabilidade clara.
- Ligue as alterações do ciclo de vida à identidade. As novas contratações, transferências, saídas, subcontratados e funcionários de agências devem acionar automaticamente as alterações de acesso, sempre que possível. Se o estatuto de emprego mudar, o acesso ao dispositivo e os direitos de WiFi devem mudar em conformidade.
- Explique a privacidade em linguagem simples. É mais provável que os funcionários inscrevam dispositivos pessoais quando compreendem o que as TI conseguem ver, o que as TI não conseguem ver e o que acontece se o dispositivo violar a política.
- Faça com que o acesso à rede reflita a confiança do dispositivo. Um dispositivo em conformidade não deve ter o mesmo caminho de rede que um que perdeu o seu perfil de trabalho, falhou as atualizações obrigatórias ou já não corresponde ao utilizador com sessão iniciada.
Como são as implementações bem-sucedidas no terreno
Na hotelaria, o ponto crítico é frequentemente a velocidade. As equipas de receção partilham tablets entre turnos. Os gerentes utilizam telemóveis propriedade da organização. Os trabalhadores sazonais podem utilizar os seus próprios dispositivos para agendamento ou comunicação em equipa. O MDM mantém esses tipos de dispositivos em linhas de política separadas, enquanto o WiFi baseado em identidade elimina o hábito de partilhar uma única palavra-passe de funcionários que permanece ativa muito tempo após o término de um contrato.
A área da saúde tem normalmente uma linha mais definida entre o acesso de comunicação e o acesso clínico. O telemóvel pessoal de um médico pode ter autorização para executar aplicações aprovadas com exposição limitada de dados, enquanto o dispositivo de uma enfermaria necessita de controlos mais rígidos, autenticação mais forte e uma reposição rápida entre utilizadores. O objetivo não é aplicar mais restrições em todo o lado. O objetivo é ajustar o controlo ao risco e à função.
Os operadores de ambientes multi-tenant enfrentam um problema diferente. Os dispositivos dos funcionários, o hardware de manutenção e a conectividade de residentes ou convidados coexistem no mesmo ambiente físico, mas não devem herdar as mesmas premissas de confiança. O MDM combinado com WiFi baseado em identidade separa estes grupos de forma clara, para que a integração de um prestador de serviços ou a reatribuição de um dispositivo de um edifício não se transforme sempre numa exceção de rede manual.
O resultado mensurável
O valor do MDM revela-se quando os eventos rotineiros deixam de ser casos especiais.
Um dispositivo perdido pode ser desativado rapidamente. Um tablet partilhado pode ser reposto e entregue ao turno seguinte sem herdar o acesso do utilizador anterior. Um trabalhador temporário pode receber acesso com limite de tempo que expira conforme planeado. Um dispositivo pessoal pode manter os dados de trabalho protegidos sem dar à TI o controlo total sobre todo o telemóvel.
Para o setor da hotelaria, cuidados de saúde e operadores multi-inquilino, essa é a resposta prática para o que é a gestão de dispositivos móveis. É a camada de controlo que torna o acesso móvel governável em ambientes de propriedade mista, funções em mudança e ambientes de rede onde a identidade e a confiança do dispositivo precisam de se manter alinhadas.
A Purple disponibiliza acesso WiFi sem palavra-passe e redes baseadas em identidade para convidados, funcionários e ambientes multi-tenant, podendo funcionar em conjunto com a sua estratégia de MDM para ligar a confiança do dispositivo ao acesso seguro à rede. Se está a trabalhar em projetos de BYOD, dispositivos partilhados ou WiFi para funcionários baseado em certificados, visite a Purple para ver como esta solução se enquadra num design prático de acesso móvel.