Um SSID de convidados protegido por palavra-passe não é uma rede de convidados segura. Pode encriptar a ligação de rádio, mas não impede um visitante de aceder a uma sub-rede de funcionários, não evita que um dispositivo de convidado ataque outro, não protege um Captive Portal contra o roubo de credenciais nem regula os dados pessoais recolhidos durante o início de sessão. Saber como proteger o seu WiFi de convidados começa, portanto, com uma questão de design mais ampla: o que pode um dispositivo ligado alcançar, que identidade o local retém e com que rapidez a equipa consegue detetar abusos?
A resposta prática é em camadas. Utilize uma encriptação sem fios forte, isole o tráfego de convidados no limite de encaminhamento, controle o movimento lateral, escolha uma autenticação que se adeque ao local, minimize os dados recolhidos e opere a rede como um serviço monitorizado em vez de uma configuração única.
Por que a maioria das configurações de WiFi de convidados é menos segura do que parece
Um SSID de convidado pode exibir uma palavra-passe, atribuir clientes a uma VLAN e, ainda assim, expor o local a riscos evitáveis. As orientações do governo do Reino Unido exigem uma separação clara entre o tráfego de convidados e o tráfego corporativo e indicam que os utilizadores convidados devem autenticar-se antes de acederem aos serviços de internet. O seu padrão de segurança faz do acesso de convidados um controlo de segmentação e autenticação, e não uma escolha de palavra-passe. Padrão de segurança de rede sem fios do governo do Reino Unido
A superfície de ataque também se estende para além da rede de rádio. Um Captive Portal pode recolher credenciais, um dispositivo pode expor o acesso administrativo e uma base de dados de visitantes pode reter mais informações pessoais do que o serviço necessita. As VLAN e as páginas do portal abordam apenas parte do problema.
O comportamento do utilizador adiciona outro risco. Um inquérito de 2012 no Reino Unido já mostrava que 56% dos utilizadores de WiFi público não verificavam se o WiFi estava encriptado antes de navegar, enquanto 42% dos adultos que utilizavam WiFi público nunca ou raramente verificavam se uma rede era segura. Também relatou utilizadores a introduzir palavras-passe de e-mail, credenciais de redes sociais, detalhes de cartões de pagamento e palavras-passe de banca online através de WiFi público. Estes números são uma base de referência histórica, não uma descrição de todas as implementações atuais. Ainda assim, mostram porque é que um local não pode depender de os visitantes detetarem um SSID falso ou avaliarem se uma ligação é fiável. Inquérito sobre os riscos dos utilizadores de WiFi público no Reino Unido
Três falhas que surgem em implementações reais
- Uma regra de firewall esquecida: Um café mapeia o seu SSID de convidado para uma VLAN, mas uma regra antiga ainda permite tráfego em direção à sub-rede do POS. A VLAN existe, mas a política de encaminhamento anula o isolamento.
- Um formulário de portal descuidado: Um hotel pede aos hóspedes um endereço de e-mail e informações semelhantes a palavras-passe numa página splash. Uma segurança de transporte fraca, recolha excessiva ou uma base de dados exposta transformam o portal numa fonte de dados de identidade.
- Um dispositivo não gerido: Uma clínica deixa o acesso administrativo predefinido ativado no seu controlador ou pontos de acesso. Um atacante que assuma o controlo do plano de gestão pode alterar a configuração sem fios, mesmo que o tráfego de convidados esteja isolado de outra forma.
Regra prática: Trate os dispositivos convidados como não confiáveis desde o momento da associação. A encriptação protege a ligação, a segmentação limita o alcance, a autenticação estabelece a responsabilidade e a monitorização mostra quando alguém abusa desses controlos.
A rotação de PSK é apenas um controlo. Os convidados podem capturar o ecrã, reutilizar ou publicar uma chave partilhada, e alterá-la não repara uma interface de gestão exposta, um portal fraco ou uma firewall demasiado permissiva. O WiFi de convidados seguro necessita de controlos separados para confidencialidade, contenção, identidade e supervisão operacional. O local também necessita de uma política de retenção e acesso para os dados dos visitantes, porque proteger a rede enquanto se deixa a base de dados de convidados exposta resolve apenas metade do problema.
Escolher a Encriptação e Autenticação Corretas
A escolha da encriptação deve seguir a combinação de dispositivos do local e a sua necessidade de responsabilização. O padrão sem fios SS 019 do governo do Reino Unido identifica o WPA2-PSK com AES como uma base de referência prática para redes sem fios partilhadas e recomenda uma chave pré-partilhada longa que possa resistir a ataques de adivinhação. Quatro palavras selecionadas aleatoriamente oferecem um equilíbrio viável entre segurança e usabilidade. Isto continua a ser adequado quando dispositivos mais antigos ou uma experiência de visitante simples excluem o acesso baseado em identidade.
O WPA3-Personal reforça a proteção contra adivinhação de palavras-passe através de SAE e fornece uma proteção de sessão mais forte para cada ligação. A credencial partilhada continua a ser a sua limitação. A rede não consegue identificar qual o visitante que a utilizou, e qualquer convidado pode copiar ou distribuir a chave. Utilize o WPA3-Personal quando a compatibilidade de dispositivos e a simplicidade de integração forem prioritárias. Ative o modo de transição apenas quando os clientes mais antigos ainda o exigirem, pois o suporte a dispositivos herdados prolonga o caminho de compatibilidade mais fraco.
O WPA3-Enterprise utiliza o 802.1X e atribui acesso a uma identidade de utilizador ou de dispositivo. O EAP-TLS com certificados oferece aos operadores um processo de revogação mais limpo. Uma única identidade comprometida pode ser desativada sem a necessidade de substituir as credenciais de todos os visitantes. O PEAP pode ser mais fácil de introduzir, mas a gestão de palavras-passe e os riscos de phishing persistem. O guia de WPA-Enterprise da Purple explica a arquitetura e as suas considerações de implementação.
Escolha o acesso partilhado quando a simplicidade operacional for mais importante do que a responsabilidade individual. Escolha o acesso baseado em identidade quando a revogação, as visitas repetidas ou os registos de auditoria forem importantes.
Os portais cativos são fluxos de trabalho, não encriptação
Um Captive Portal gere o registo e a aceitação de políticas. Não encripta todo o tráfego de convidados de ponta a ponta e não pode substituir o WPA2 ou WPA3, a separação de VLAN ou os controlos de firewall. Um portal também se pode tornar num problema de governação de dados se recolher mais informações do que as necessárias para o serviço.
| Método | Força da segurança | Esforço de implementação | Melhor adequação |
|---|---|---|---|
| Click-through | Baixa garantia de identidade, controlo de acesso simples | Baixo | Espaços públicos onde os requisitos de responsabilidade são limitados |
| Voucher | Melhor responsabilidade de sessão e controlo de tempo | Moderado | Eventos e locais com serviços |
| SMS OTP | Associa o acesso a um número de telefone, mas cria dependências de privacidade e entrega | Moderado | Locais que necessitam de uma identidade mais forte sem um fornecedor de identidade completo |
| Login social | Sinal de identidade conveniente, com implicações de terceiros e de consentimento | Moderado | Jornadas de marketing de retalho e hotelaria |
| Registo por email | Útil para consentimento e visitas de retorno, mas cria uma base de dados de visitantes | Moderado | Locais voltados para o cliente com uma política de retenção clara |
| 802.1X com certificados | Forte identidade por dispositivo e revogação | Alto | Ambientes empresariais, regulados e de visitantes frequentes |
O principal compromisso é a governação. Uma página de aceitação (click-through) regista um consentimento, não uma identidade fidedigna. O início de sessão por SMS e redes sociais introduz a recolha de dados pessoais e dependências de terceiros. O registo por e-mail cria uma base de dados de visitantes, pelo que deve restringir o acesso administrativo, documentar a finalidade, definir limites de retenção e disponibilizar um processo de eliminação ou retificação.
Para modelos operacionais específicos de locais, mantenha a escolha restrita: utilize vouchers quando a equipa precisar de responsabilidade com limite de tempo e utilize a autenticação empresarial quando o local puder operar um serviço de identidade e ciclo de vida de certificados. A lista de verificação posterior mapeia essas decisões para os tipos de locais sem repetir o design da rede.
A rotação de PSK ajuda apenas quando a distribuição é controlada. Se um convidado publicar a chave numa captura de ecrã, rodá-la mais tarde contém a exposição, mas não estabelece a identidade. Selecione o método mais simples que proporcione ao local a responsabilidade, os controlos de privacidade e a carga de trabalho operacional que consegue gerir.
Conceber a Segmentação e o Isolamento da Rede
O limite mínimo útil situa-se na camada três. Coloque o SSID de convidado na sua própria VLAN, atribua-lhe um intervalo DHCP dedicado e encaminhe-o através de uma firewall cuja posição predefinida seja negar o acesso a redes de funcionários, IoT, pagamentos e gestão. Permita apenas os serviços de saída de que o local necessita, normalmente web e DNS, e depois adicione exceções explícitas apenas quando existir uma necessidade real.
As diretrizes de rede sem fios do governo do Reino Unido exigem que o acesso de visitantes não exponha o acesso privilegiado à LAN e recomendam o isolamento entre dispositivos de visitantes. Uma sequência prática de robustecimento no Reino Unido também coloca o SSID de convidados na sua própria VLAN, utiliza regras de firewall de saída com monitorização de estado e bloqueia o tráfego de cliente para cliente. Diretrizes de robustecimento de WiFi de convidados no Reino Unido
Faça corresponder a topologia ao risco
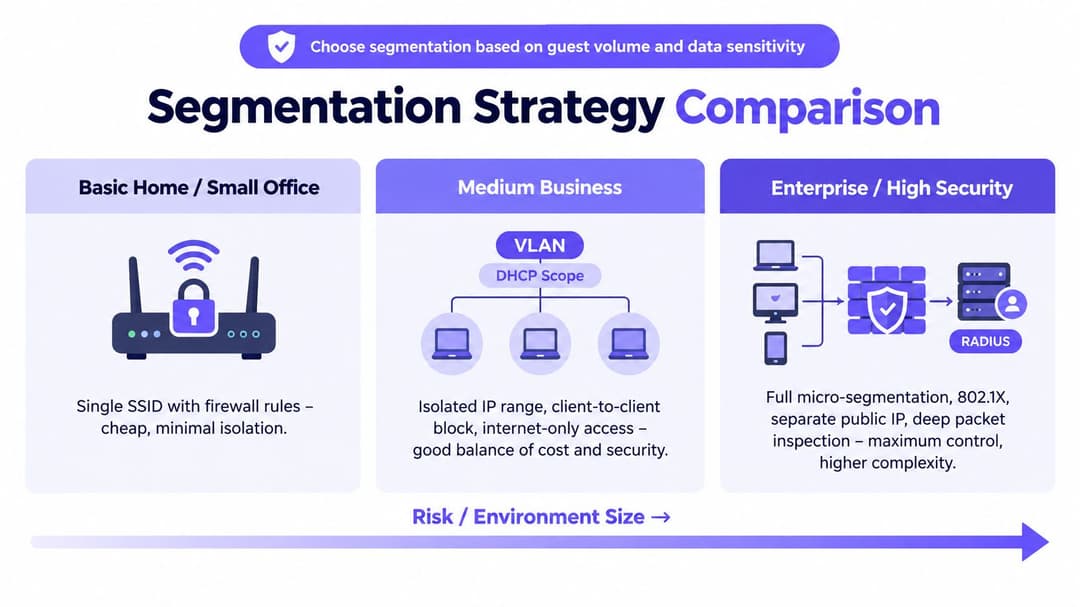
Um espaço pequeno pode usar uma VLAN de convidados, isolamento de clientes ao nível do AP e uma regra de firewall apenas para a internet. Isso é económico e viável, mas deixa menos espaço para políticas específicas por função e pode tornar-se frágil quando o espaço adiciona terminais de pagamento, câmaras ou sistemas de edifícios.
Um local de média dimensão deve separar as VLAN de convidados, funcionários e IoT, com o router ou firewall a aplicar o limite de camada três. O isolamento de clientes deve ser ativado na infraestrutura sem fios, bem como na firewall, porque os convidados não devem conseguir atacar-se mutuamente dentro do mesmo intervalo de IP.
Uma implementação empresarial ou multissítio pode necessitar de VRFs, ou de um modelo de separação virtual equivalente, política de firewall baseada em funções e NAC central. O iPSK pode fornecer um meio-termo útil para ambientes com forte presença de BYOD, mapeando diferentes chaves pré-partilhadas a dispositivos ou funções, sem exigir que todos os dispositivos suportem uma implementação total de 802.1X. Ainda assim, necessita de gestão do ciclo de vida e não deve ser confundido com uma identidade de nível de certificado.
As orientações de rede de área privada da Purple descrevem o tipo de isolamento necessário quando diferentes grupos de utilizadores partilham a infraestrutura.
O erro recorrente de trunk merece uma verificação física. Uma VLAN de convidados identificada num trunk de comutador pode ser perfeitamente legítima, mas se esse trunk também expuser os caminhos de acesso incorretos ao núcleo, o domínio de difusão e a política de encaminhamento podem não se comportar como pretendido. Teste a partir de um dispositivo de convidado, tente aceder a serviços internos e interfaces de gestão, e verifique se o tráfego ponto a ponto falha. Não aprove o design apenas porque o nome da VLAN parece correto no controlador.
Acesso Baseado em Certificados e Roaming Transparente
O acesso baseado em certificados altera a experiência do visitante de "procurar o SSID, ler uma palavra-passe, aceitar um portal" para a seleção automática de rede e autenticação. Com o Passpoint ou o OpenRoaming, um dispositivo pode descobrir um fornecedor fidedigno, validar a rede e associar-se sem apresentar uma chave partilhada em cada visita. O visitante poderá não ver qualquer página de boas-vindas.
Para o operador, essa simplicidade requer uma infraestrutura real. Precisa de um serviço de autenticação RADIUS ou em nuvem, um fornecedor de certificados ou federação, informações de roaming anunciadas corretamente e um processo para perfil de dispositivos e revogação de identidade. A visão geral do Passpoint da Purple aborda este tipo de modelo de roaming sem palavra-passe.
O que o operador ganha
Não existe uma PSK comunitária para imprimir, fotografar ou circular. O acesso pode ser associado a uma identidade de dispositivo individual, a uma relação baseada em SIM ou a um registo baseado em e-mail, dependendo do modelo de federação e integração. Isso dá à equipa de segurança um ponto de revogação mais preciso e reduz a tentação de manter uma credencial inalterada porque alterá-la causaria inconvenientes a todos os convidados.
Uma cadeia de hotéis com visitantes recorrentes pode justificar o investimento operacional porque os hóspedes que regressam beneficiam de ligação automática em todas as propriedades aderentes. A receção já não precisa de explicar a palavra-passe e a cadeia pode aplicar uma política consistente em todos os locais.
Uma cafetaria pode não necessitar de um programa PKI completo. Uma federação de hotspot confiável da Google ou Apple pode fornecer uma experiência de roaming mais simples para a percentagem de visitantes cujos dispositivos e contas a suportam, enquanto um método de convidados convencional permanece disponível para todos os outros.
Onde não se adequa
O ciclo de vida do certificado é a parte difícil em BYOD não geridos. Os dispositivos são substituídos, os perfis tornam-se obsoletos, os utilizadores esquecem-se de como funciona o registo e as equipas de suporte têm de distinguir uma falha de certificado de um problema de cobertura ou DNS. O perfil do dispositivo também é importante, porque um certificado prova a identidade registada, não necessariamente que o dispositivo esteja em conformidade ou seja adequado para todas as funções de rede.
Adote o acesso baseado em certificados quando as visitas repetidas, a informação regulada ou o roaming de parceiros justificarem o custo de implementação e suporte. Se apenas uma pequena percentagem de visitantes o for utilizar e o local não tiver uma equipa para gerir o ciclo de vida das identidades, comece com um modelo pessoal ou de voucher bem controlado, em vez de implementar um sistema que ninguém mantém.
Monitorização, Aplicação de Patches e Resposta a Incidentes
O WiFi de convidados torna-se seguro em operação, não no momento em que alguém clica em Guardar no controlador. A equipa necessita de visibilidade sobre os pontos de acesso, gateway, atribuições de DHCP, fluxo de trabalho de autenticação, comportamento de DNS e tráfego de saída, com contexto suficiente para ligar um dispositivo, sessão e decisão de política.
Envie os registos do controlador e da firewall para um armazenamento central ou SIEM, sempre que possível. Mantenha os registos de atribuição DHCP juntamente com os registos de autenticação, porque a investigação de um incidente exige frequentemente a associação de um endereço temporário a um dispositivo e sessão. A retenção deve corresponder aos requisitos legais, contratuais e de resposta a incidentes documentados do local, e não a uma predefinição arbitrária.
Fique atento a comportamentos que a configuração não irá evitar
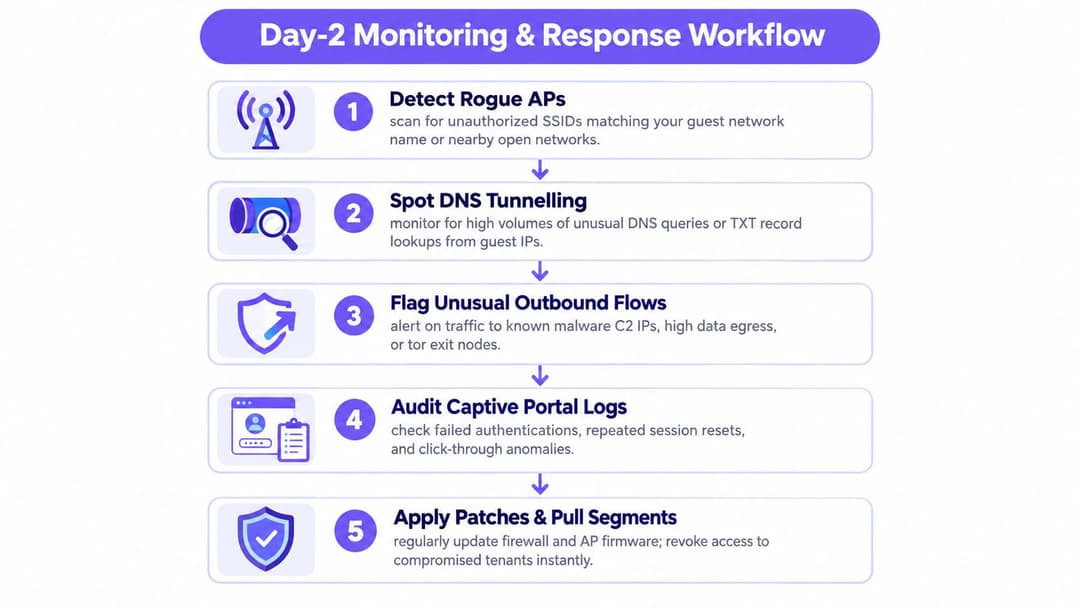
Monitorize a existência de pontos de acesso rogue que utilizem o SSID do local, volumes de DNS ou padrões de túnel invulgares, falhas repetidas no Captive Portal, destinos de saída inesperados e atividade suspeita de credential stuffing contra o serviço de adesão. O controlo de filtragem e de tráfego pode reduzir o abuso, mas não substitui a análise dos sinais.
As atualizações de firmware dos pontos de acesso e dos controladores sem fios são importantes mesmo num SSID de convidados. Uma rede de convidados pode ser isolada dos sistemas internos enquanto o equipamento que impõe esse isolamento permanece vulnerável. Teste as atualizações num local representativo, confirme a política de convidados após o reinício e registe a versão e o caminho de reversão (rollback).
Quando houver suspeita de um incidente, preserve as provas antes de efetuar alterações disruptivas.
- Identificar: Confirmar o SSID afetado, locais, pontos de acesso, controlador, gateway, serviço de identidade e janela temporal.
- Conter: Desativar o SSID afetado se necessário, revogar certificados ou vouchers, bloquear destinos maliciosos e isolar dispositivos comprometidos.
- Comunicar: Informar o pessoal do local sobre o que mudou, atualizar a sinalética ou uma página de estado e envolver as equipas jurídicas ou de privacidade se tiverem sido recolhidos dados de visitantes identificáveis.
- Rever: Determinar se a falha teve origem no rádio, VLAN, firewall, portal, plano de gestão ou armazenamento de dados.
- Melhorar: Corrigir o controlo, testá-lo a partir de um dispositivo de convidado e atualizar o runbook.
Um SSID de convidado é um serviço com um ciclo de vida. A configuração é apenas a primeira versão.
Uma Lista de Verificação Prática de Fortalecimento para o Seu Espaço
Trabalhe com base na lista de verificação com evidências, não com suposições. Uma captura de ecrã de uma configuração do controlador prova que a configuração existe. Um teste a partir de um dispositivo de convidado real prova que a política funciona nas camadas sem fios, de comutação, de encaminhamento e de firewall.
Controlos de rede
- Selecione WPA3 onde for suportado. Mantenha o WPA2 com AES disponível apenas onde os clientes mais antigos o exijam, e utilize uma PSK longa e gerada aleatoriamente se um modelo partilhado continuar a ser necessário.
- Crie uma VLAN de convidados dedicada. Atribua-lhe o seu próprio âmbito de DHCP e remova todas as rotas para as redes corporativa, de pagamento, IoT e de gestão.
- Ative o isolamento de clientes. Verifique se um dispositivo convidado não consegue detetar ou ligar-se a outro.
- Restrinja o tráfego de saída. Aplique regras stateful que permitam o tráfego web e DNS de saída necessário, bloqueando ao mesmo tempo protocolos e destinos indesejados.
- Proteja o DNS. Utilize filtragem adequada ao local e emita alertas sobre comportamentos de consulta invulgares.
- Proteja o portal. Disponibilize a splash page e todos os envios de formulários através de HTTPS com um certificado válido. Recolha apenas informações associadas a uma finalidade declarada.
Governação de identidade e de dados
- Substitua o acesso partilhado onde for prático. Utilize vouchers, credenciais por utilizador, RADIUS ou autenticação na nuvem quando o local necessitar de rastreabilidade.
- Rode uma PSK partilhada de acordo com um calendário documentado. Uma rotação trimestral é um objetivo operacional útil para alguns locais, mas não anula uma chave que já tenha sido partilhada. Sempre que possível, substitua a PSK por acessos individuais.
- Defina o registo de visitante. Decida se o local necessita de um endereço de e-mail, número de telefone, identificador de dispositivo ou apenas da aceitação dos termos.
- Limite o acesso administrativo. Exija MFA para os administradores da plataforma e separe as permissões de relatórios operacionais da exportação de dados em massa.
- Escreva uma regra de retenção. Defina durante quanto tempo as informações de contacto e de sessão são mantidas, quem pode aceder às mesmas e como são processados os pedidos de eliminação.
Operações do dia-a-dia
- Centralize os registos. Encaminhe eventos de controlador, firewall, DHCP e autenticação para um repositório protegido.
- Atualize a infraestrutura. Mantenha o firmware do AP e do controlador dentro da janela de manutenção suportada pelo fornecedor e teste a aplicação das políticas após as atualizações.
- Teste o encerramento. Documente quem pode desativar o SSID, revogar identidades ativas, bloquear destinos e comunicar uma falha de serviço.
- Execute um teste de acesso. A partir de um dispositivo convidado, teste os serviços internos, os dispositivos pares, a interface de gestão do router, a filtragem de DNS e o TLS do portal.
- Reveja o design após alterações. Novos switches, sistemas de pagamento, câmaras, inquilinos e campos do portal podem invalidar um pressuposto anterior.
| Tipo de local | Autenticação recomendada | Por que se adequa | Compromisso |
|---|---|---|---|
| Café | PSK partilhado com rotação controlada, ou click-through quando apropriado | O acesso com pouca fricção adequa-se a visitas curtas | A chave pode espalhar-se e a garantia de identidade permanece limitada |
| Hotel | Vouchers para quartos, com Passpoint para visitantes frequentes | Suporta acesso com limite de tempo e hóspedes que regressam | Exige mais coordenação operacional e suporte de dispositivos |
| Clínica | 802.1X com certificados de dispositivos para utilizadores geridos, acesso de convidados estritamente isolado para visitantes | Mantém a identidade e os ambientes sensíveis separados | O ciclo de vida dos certificados e o suporte exigem disciplina |
| Escola | Vouchers ou acesso gerido baseado em identidade | O acesso pode acompanhar alunos, funcionários, visitantes ou eventos | Diferentes grupos de utilizadores necessitam de uma política e revisão de salvaguarda distintas |
| Espaço de coworking | Vouchers por utilizador ou 802.1X, com controlos de largura de banda | Os membros necessitam de responsabilidade e de um serviço previsível | A integração e a desvinculação tornam-se tarefas administrativas contínuas |
Perguntas Frequentes Sobre Como Proteger o WiFi de Convidados
Rodar um PSK partilhado todos os meses é suficiente?
Geralmente não. A rotação limita o tempo de vida de uma credencial, mas não indica qual o visitante que a utilizou e não impede que uma captura de ecrã circule antes da alteração seguinte. Se o local necessitar de responsabilização, mude para vouchers, credenciais por utilizador ou acesso baseado em certificados, em vez de depender de alterações de palavra-passe mais frequentes.
Os limites de largura de banda impedem o abuso?
Eles controlam o consumo, não a intenção. Um limite por utilizador pode impedir que um convidado esgote a ligação, enquanto o QoS pode priorizar o tráfego crítico para o negócio em detrimento do tráfego de convidados. Nenhum destes controlos bloqueia o phishing, atividade de DNS maliciosa, roubo de credenciais ou tentativas de aceder a sistemas internos.
O espaço é responsável se um convidado descarregar material ilegal?
A resposta depende dos factos, contratos, lei aplicável e dos registos que o local mantém. Um operador sensato mantém uma política de utilização aceitável documentada, preserva os registos de rede e de autenticação relevantes, restringe o tráfego abusivo quando justificado e obtém aconselhamento das suas equipas jurídica e de privacidade, em vez de prometer imunidade.
O que deve acontecer nos primeiros 60 minutos após uma suspeita de violação?
Preserve os registos de AP, controlador, firewall, RADIUS, Captive Portal e DHCP antes de apagar ou reconstruir qualquer coisa. Identifique o local afetado e a janela temporal, restrinja o SSID ou revogue identidades se a contenção o exigir, tire uma cópia instantânea das concessões relevantes e do rasto de autenticação, e registe todas as ações. Não destrua provas enquanto tenta limpar o painel de controlo.
Um captive portal torna o WiFi seguro?
Não. Este gere o acesso e pode apoiar a recolha de consentimento ou identidade, mas não substitui a encriptação WPA2 ou WPA3, o isolamento de VLAN, o isolamento de clientes, a política de firewall, a aplicação de patches ou a governação de dados. Trate o portal como um componente no design e proteja o dispositivo e a base de dados por trás dele.
A Purple disponibiliza autenticação por Captive Portal, acesso baseado em identidade, suporte a Passpoint e OpenRoaming, e controlos de rede como isolamento de convidados com deteção de VLAN e iPSK para ambientes que necessitam de mais do que uma palavra-passe partilhada. Analise como a Purple se pode enquadrar nos requisitos de WiFi de convidados, identidade e governação de dados de visitantes do seu local.