
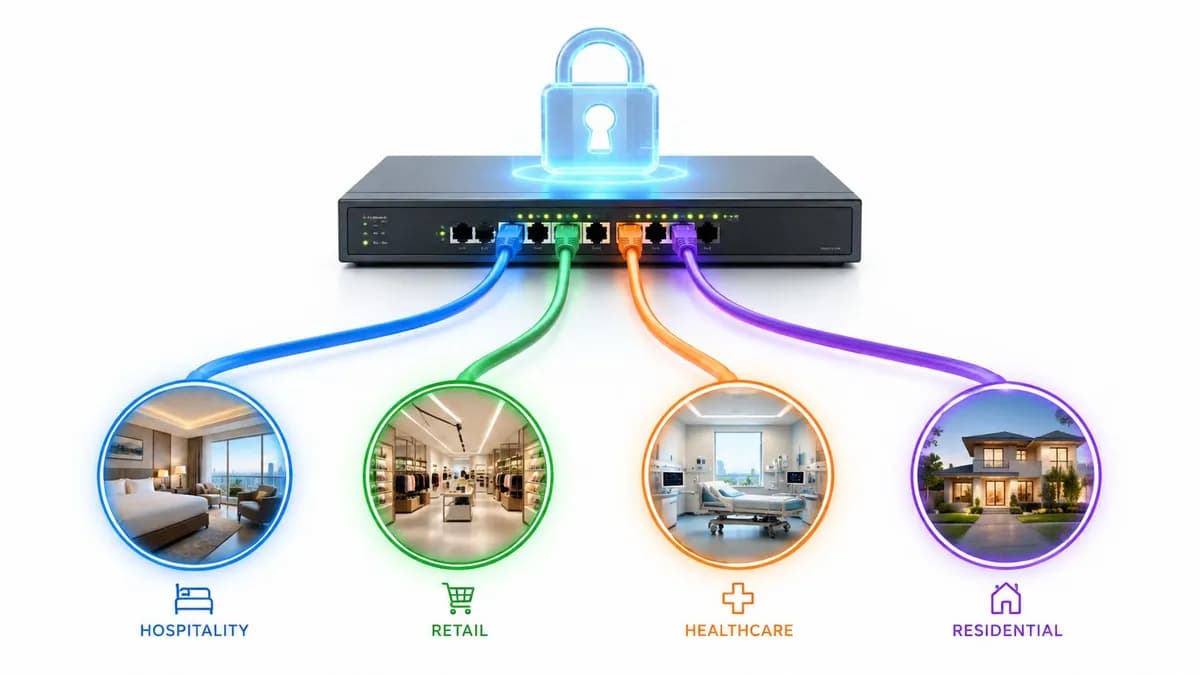
É um sábado à noite movimentado num café-bar no Reino Unido. A palavra-passe do WiFi está escrita na parede, colaboradores, convidados e fornecedores ligam-se à mesma rede sem fios, e o terminal EPOS está a apenas alguns cliques de distância de dispositivos que ninguém na empresa gere. Um jornalista liga-se com um portátil, enquanto a máquina infetada de um convidado começa a analisar tudo o resto que consegue alcançar.
Esse modelo de palavra-passe partilhada cria um problema de visibilidade antes de criar um problema de segurança. A equipa pode saber que um dispositivo está ligado, mas não quem o está a utilizar, se ele pertence à rede ou ao que lhe deve ser permitido aceder.
O Network Access Control, ou NAC, é uma filtragem baseada em políticas nas margens com e sem fios. Decide quem e o que se pode ligar, verifica as condições relevantes e coloca a ligação num segmento de rede adequado antes do início da comunicação normal. Os benefícios do controlo de acesso à rede são, portanto, mais amplos do que o simples bloqueio de portáteis desconhecidos. O NAC pode reduzir o raio de impacto de um incidente, automatizar a integração e revogação, apoiar evidências de auditoria e dar aos operadores uma visão mais clara de como a sua rede está a ser utilizada.
O equilíbrio é prático. O NAC necessita de trabalho de integração, de uma fonte de dados de identidade ou de dispositivos fiável, de políticas cuidadosamente desenhadas e de uma mudança cultural que se afaste das chaves pré-partilhadas. Deve ser tratado como um controlo operacional e não como um dispositivo mágico.
Por que razão o Network Access Control é importante para os locais modernos
Um hotel pode ter hóspedes a verificar o e-mail, colaboradores a utilizar aplicações de negócio, prestadores de serviços a ligarem-se para um trabalho curto e sistemas de pagamento ou do edifício a funcionar continuamente. Se cada ligação receber um acesso semelhante porque os utilizadores partilham a mesma palavra-passe, um problema num dispositivo de um hóspede pode ir muito além da rede de hóspedes. O impacto comercial é medido em serviços interrompidos, tempo de investigação e número de sistemas expostos.
O NAC altera a decisão de acesso de "qual é a tomada ou ponto de acesso?" para "qual é a identidade ou dispositivo, sob qual política?". Um colaborador pode obter acesso a aplicações internas, enquanto um convidado na mesma infraestrutura sem fios recebe apenas acesso à internet. Um terminal de receção pode seguir uma regra restrita, mesmo que utilize a mesma infraestrutura de switching que o portátil de uma conferência.
Regra prática: Se a rede não conseguir identificar uma ligação e explicar por que razão tem acesso, a organização tem um controlo limitado sobre a sua superfície de ataque.
Os requisitos mínimos do Reino Unido são claros: os espaços continuam a necessitar de configuração segura, controlo de acessos, aplicação de patches, cópias de segurança e sensibilização do pessoal. O Cyber Security Breaches Survey 2025 technical report revelou que 43% das empresas do Reino Unido e 30% das instituições de caridade do Reino Unido sofreram uma violação ou ataque cibernético nos 12 meses anteriores. O NAC não evitaria todos os incidentes. No entanto, confere a esses controlos básicos um ponto de aplicação baseado em identidade, ajudando a limitar a margem de progressão de uma ligação comprometida.
Os benefícios do controlo de acesso à rede práticos são resultados de negócio:
- Menor raio de propagação: A segmentação restringe os sistemas que um dispositivo comprometido consegue alcançar.
- Melhor higiene dos dispositivos: As verificações de postura podem separar endpoints geridos e em conformidade de dispositivos desconhecidos ou de risco.
- Responsabilidade mais clara: O acesso baseado em identidade fornece um registo em vez de depender de credenciais partilhadas anónimas.
- Menos trabalho manual: As alterações de entrada, transferência e saída de colaboradores podem atualizar a política de rede.
- Provas mais robustas: Os eventos de autenticação e as decisões de política apoiam auditorias e investigações.
- Dados de serviço mais úteis: Os registos de ligação podem informar a experiência dos convidados e as decisões operacionais.
O NAC exige integração, dados fiáveis de identidade ou de dispositivos, políticas cuidadosamente testadas e um plano de contingência para falhas. Trata-se de um controlo operacional, não de um equipamento mágico. O seu valor surge quando o espaço consegue associar as decisões de acesso a resultados mensuráveis: menos sistemas expostos, revogação mais rápida, investigações mais claras e menor disrupção quando um dispositivo é comprometido.
Benefícios de Segurança da Segmentação e Verificações de Postura
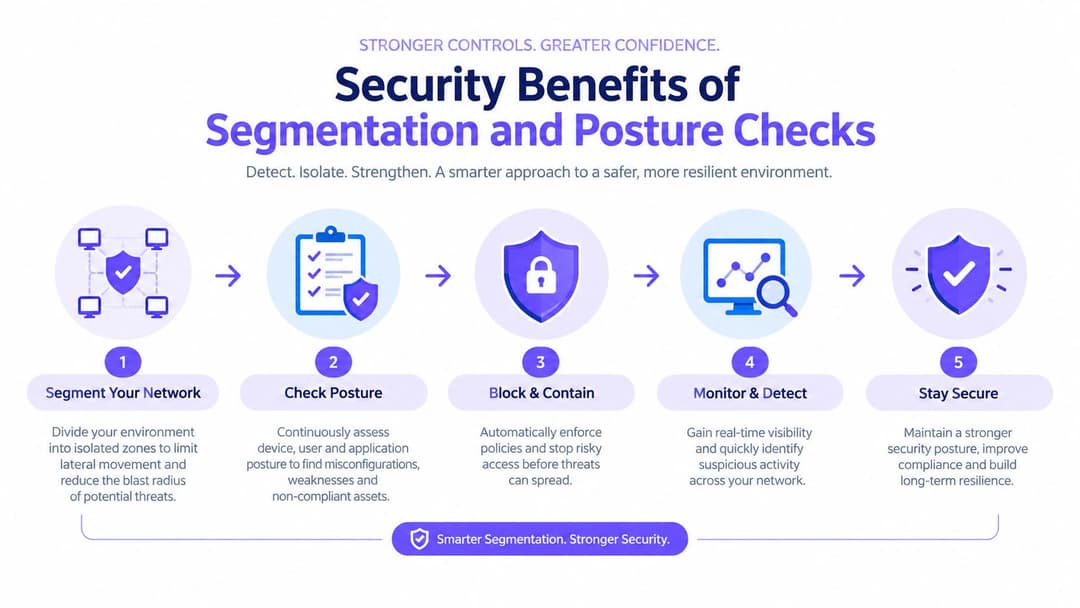
Um dispositivo comprometido é menos perigoso quando tem menos locais para onde ir. O NAC reduz esse raio de ação ao controlar quais os sistemas que uma ligação pode alcançar. Como mencionado anteriormente, os custos de uma violação variam consoante o incidente e a dimensão da organização. O ponto operacional é mais constante: limitar os sistemas alcançáveis pode reduzir a probabilidade de uma única credencial roubada ou de um endpoint infetado se transformarem numa interrupção de serviço mais ampla.
A segmentação cria caminhos controlados
Uma VLAN dinâmica coloca uma ligação no domínio de difusão apropriado através de políticas, em vez de exigir uma rede física separada para cada função. Uma infraestrutura sem fios pode suportar tráfego de funcionários, pontos de venda, convidados e instalações, enquanto as regras de firewall determinam os destinos disponíveis para cada grupo.
O resultado depende do perfil, e não apenas do SSID. Um membro do pessoal poderá precisar de sistemas de escalas de serviço e de aplicações internas. Um convidado deverá normalmente receber apenas acesso à Internet. Um terminal de pagamento poderá contactar os seus serviços de pagamento aprovados sem aceder à rede corporativa mais ampla. Essa separação dá aos operadores uma forma prática de medir a exposição, como o número de sistemas alcançáveis a partir de cada classe de dispositivo.
As verificações de postura adicionam uma condição à identidade
A autenticação responde a "Quem se está a ligar?". A avaliação de postura acrescenta: "Este dispositivo é atualmente adequado para o acesso solicitado?". O NAC pode utilizar 802.1X e RADIUS para autenticação com ou sem fios e, em seguida, avaliar sinais como atualizações do sistema operativo, proteção de endpoints, registo em MDM ou uma verificação de integridade controlada.
O portátil de um prestador de serviços mostra como a decisão pode mudar. Se falhar o requisito de atualização, o NAC pode colocá-lo numa VLAN de remediação com acesso apenas a recursos de atualização aprovados. Depois de o dispositivo cumprir a política, a rede pode reavaliar a sessão e atribuir o perfil pretendido. O RADIUS Change of Authorisation, ou CoA, pode suportar essa transição sem pedir ao utilizador para se desligar manualmente.
As provas têm limites. As verificações de postura são apenas tão fiáveis quanto o endpoint, a identidade e os dados de gestão que as sustentam. Os terminais de pagamento legados, impressoras, câmaras e outros dispositivos IoT ou operacionais podem não suportar a avaliação baseada em agentes. O perfil e as políticas de âmbito estreito são frequentemente mais seguros do que tratar todos os dispositivos como se pudessem fornecer provas idênticas.
Para os operadores de hotelaria, estes controlos também protegem os sistemas que processam pedidos e pagamentos. O recurso de segurança systec POS-Technology GmbH security fornece contexto para a segurança de POS, enquanto este enterprise Wi-Fi security guide liga o design sem fios à identidade e à aplicação de políticas. O NAC continua a exigir integração, regras testadas, dados de dispositivos fiáveis e uma alternativa em caso de falha. Trata-se de um controlo operacional cujo valor se traduz em menos sistemas acessíveis, revogação mais rápida, investigações mais claras e menos interrupções após um comprometimento.
Acesso Baseado em Identidade com SSO, Certificados e Passpoint
As palavras-passe partilhadas falham de duas formas. São difíceis de revogar para uma única pessoa e fornecem provas fracas sobre qual o indivíduo ou dispositivo que efetuou uma ligação. O acesso baseado em identidade substitui esse segredo comum por uma decisão construída a partir da identidade do utilizador, da identidade do dispositivo e do contexto da política.
Um local pode subir esta escada por etapas, em vez de redesenhar tudo de uma só vez.
Em primeiro lugar, um Captive Portal pode autenticar os funcionários em relação a um diretório como o Microsoft Entra ID, Okta ou Google Workspace. O SAML ou o OIDC podem transmitir o resultado da autenticação para o fluxo de trabalho de acesso, enquanto os vouchers de visitantes ou as integrações de gestão de propriedades lidam com os visitantes que não pertencem ao diretório de funcionários.
O passo mais forte é a autenticação por certificado. Uma pequena autoridade de certificação interna ou fluxo de trabalho SCEP pode emitir certificados de máquina para computadores portáteis geridos, terminais EPOS e tablets aprovados. O dispositivo autentica-se então automaticamente, sem pedir à equipa para se lembrar ou partilhar uma palavra-passe de WiFi. As alterações de diretório podem acionar a revogação, o que é muito mais preciso do que alterar uma palavra-passe em todo o espaço.
O Passpoint e o OpenRoaming tratam da experiência do convidado. Um visitante que tenha registado um perfil de dispositivo pode voltar a ligar-se automaticamente em locais aderentes, evitando formulários repetidos no Captive Portal e reduzindo a pressão sobre as equipas de receção. O benefício de segurança provém de uma integração encriptada e consciente da identidade, em vez de uma rede aberta protegida apenas por uma palavra-passe.
Considere um participante de uma conferência que se liga através de OpenRoaming no primeiro dia. Se essa pessoa se tornar mais tarde um colaborador temporário, a organização pode emitir um perfil de colaborador separado com suporte de certificado e aplicar uma política de colaborador à mesma infraestrutura de acesso. O ponto de acesso não necessita de um novo SSID para cada alteração de estado.
| Mecanismo | Melhor caso de utilização | Esforço do utilizador | Força |
|---|---|---|---|
| Captive Portal SSO | Integração de funcionários e prestadores de serviços | Início de sessão através de um fornecedor de identidade aprovado | Melhor responsabilização do que uma palavra-passe partilhada |
| Certificados de máquina | Portáteis, terminais e tablets geridos | Geralmente silencioso após o provisionamento | Identidade forte do dispositivo e revogação mais fácil |
| Vouchers de convidado | Visitantes de curto prazo e eventos | Código ou registo assistido | Expiração simples e acesso temporário |
| Passpoint | Convidados recorrentes e perfis de convidados geridos | Registo inicial do perfil | Ligação encriptada e sem fricção |
| OpenRoaming | Acesso federado em locais aderentes | Autenticação através de um fornecedor de confiança | Reduz os inícios de sessão repetidos em vários locais |
As equipas que consideram este modelo podem analisar o identity-based networking como parte da sua investigação de design. A questão arquitetónica importante não é se todos os utilizadores precisam do mesmo mecanismo. É se cada ligação recebe o acesso mínimo adequado à sua identidade e finalidade.
Ganhos Operacionais com Automatização e Gestão Multi-Tenant
Uma implementação legada depende frequentemente de uma cadeia de tarefas manuais. Um engenheiro cria uma configuração de local, adiciona detalhes de RADIUS, atribui VLANs, fornece credenciais e testa cada SSID. Quando um espaço abre tarde ou uma política muda durante um período de grande atividade, a equipa repete o trabalho sob pressão.
Um modelo de NAC automatizado transfere essas decisões para modelos e integrações. Um grupo hoteleiro pode definir uma política padrão para colaboradores, convidados, POS e instalações, adaptando-a de seguida aos identificadores de rede e requisitos locais de cada propriedade. Os certificados, as funções de acesso e os fluxos de integração podem ser aprovisionados a partir de um inquilino central, em vez de serem reconstruídos local por local.
Compare os dois modelos operacionais
| Modelo operacional | Padrão de trabalho típico | Principal exposição |
|---|---|---|
| Manual, local a local | Atribuições estáticas, alterações locais e resolução de problemas liderada por engenheiros | Políticas inconsistentes e desvios de configuração |
| Automação centralizada | Modelos, integração de diretório e regras de acesso reutilizáveis | Um modelo incorreto pode propagar-se a menos que a governação seja forte |
| Orquestração multi-tenant | Padrões partilhados com isolamento ao nível da propriedade | Uma separação deficiente de inquilinos pode criar riscos de dados e de administração |
O benefício não é apenas a velocidade. Menos alterações manuais significam menos oportunidades de colocar uma caixa registadora no segmento errado, deixar um prestador de serviços ativo após o fim de um projeto ou aplicar uma regra de convidado a uma rede de funcionários. Estes erros podem criar tanto exposição de segurança como pedidos de suporte perfeitamente evitáveis.
O design multi-tenant também oferece ao operador uma forma controlada de isolar um espaço com problemas. Um local com comportamento anómalo pode ser colocado sob uma política mais rigorosa ou temporariamente separado dos serviços de todo o grupo sem alterar todos os outros locais. As equipas centrais ganham consistência, enquanto os operadores locais mantêm apenas as permissões de que necessitam.
A automatização continua a exigir responsabilidade. Alguém deve aprovar modelos, rever exceções, manter as fontes de identidade e testar o comportamento em caso de falha. Os fornecedores também diferem na forma como separam os dados dos clientes e as funções administrativas, pelo que as compras devem examinar os controlos de isolamento e auditoria em vez de aceitarem "gerido na nuvem" como uma resposta completa.
O ganho operacional prático é, portanto, a repetibilidade. Uma decisão de acesso repetível é mais fácil de diagnosticar, mais fácil de rever e tem menos probabilidade de depender de um engenheiro se lembrar de uma alteração não documentada.
Valor de Negócio, Analítica e ROI
O NAC torna-se mais fácil de financiar quando o caso de negócio inclui a experiência do cliente e a qualidade da informação. O WiFi de convidados pode tornar-se um ponto de contacto primário baseado em consentimento, permitindo que um local associe um e-mail ou identidade aprovada ao contexto da visita e aos fluxos de trabalho do CRM, em vez de depender inteiramente de tráfego anónimo.
O caminho de conversão deve ser concebido com cuidado. Um portal pode solicitar o consentimento, explicar a troca de valor e transmitir os dados permitidos para um conector de CRM. O Passpoint ou o OpenRoaming podem eliminar o atrito repetido para os visitantes recorrentes, enquanto o local continua a necessitar de avisos de privacidade claros, retenção adequada e uma base jurídica para qualquer atividade de marketing.
Isso faz com que a análise de dados só seja útil quando alguém age com base nela. Um grupo hoteleiro pode comparar falhas de ligação, contactos de suporte e sinais de visitas repetidas em várias propriedades. Um centro comercial pode analisar onde as reclamações de conectividade dos convidados coincidem com uma menor interação. Estes resultados são indicadores operacionais, não uma prova automática de que uma alteração na rede causou um resultado comercial.
Disciplina comercial: Um painel de controlo não tem retorno a menos que uma equipa utilize as suas descobertas para alterar uma campanha, corrigir um problema de serviço ou proteger uma jornada de cliente valiosa.
Um modelo de ROI sensato deve listar os custos e os resultados atribuíveis separadamente:
| Métrica | Palavra-passe partilhada antiga | NAC com Passpoint ou SSO |
|---|---|---|
| Identificação de convidados | Muitas vezes anónima ou registada de forma inconsistente | A identidade baseada em consentimento pode ser associada a um evento de acesso |
| Gestão de credenciais | As alterações de palavra-passe afetam muitos utilizadores | Perfis, vouchers ou identidades podem ser revogados individualmente |
| Ligação de marketing | Exportação manual ou dados limitados | As integrações de CRM e marketing podem receber campos permitidos |
| Evidência operacional | Registos básicos de ligação | Eventos de utilizador, dispositivo e política podem apoiar a análise |
| Teste de investimento | Baixa complexidade inicial, maiores limitações de controlo | Custos de licença e integração ponderados face aos resultados de suporte, segurança e marketing |
Use um modelo conservador. Inclua a implementação, as licenças, a integração e a administração contínua. Em seguida, compare-os com o esforço mensurável do helpdesk, o valor recuperado das campanhas, a redução na gestão de credenciais e a receita que pode ser razoavelmente atribuída à interação repetida. Evite assumir que cada ligação se torna numa reserva ou que cada interação de suporte poupada é lucro puro.
Uma calculadora de ROI de WiFi pode ajudar a estruturar essas premissas. O resultado dependerá da qualidade dos dados e da disciplina operacional, e não apenas da presença de análises.
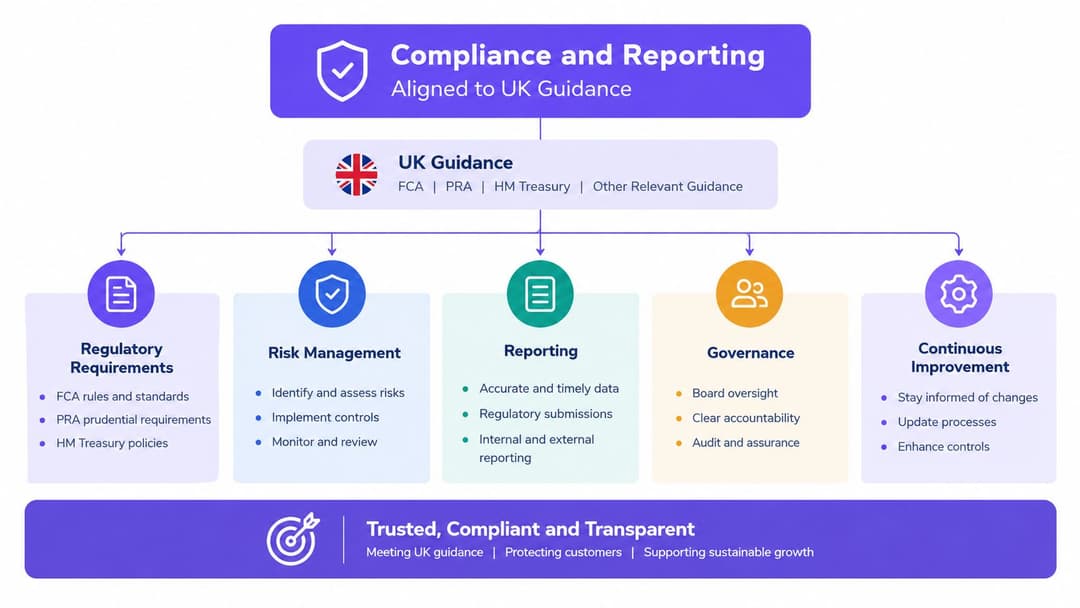
Conformidade e Relatórios Alinhados com as Orientações do Reino Unido
As equipas de conformidade raramente precisam de mais uma consola de segurança desligada. Precisam de provas de que as regras de acesso existem, de que as pessoas as aplicam de forma consistente e de que a organização pode investigar exceções. O NAC pode fornecer parte dessas provas ao registar tentativas de autenticação, decisões de postura, atribuições de funções, alterações de política e revogações.
Isto está alinhado com a introdução ao acesso à rede zero trust do National Cyber Security Centre do Reino Unido. O NCSC descreve a remoção da confiança implícita de utilizadores, dispositivos, serviços e redes como um princípio de design central. O NAC apoia esse princípio ao solicitar o contexto de identidade e do dispositivo antes de permitir a comunicação, em vez de tratar uma localização interna como prova de confiança.
Transforme a política num rasto de evidência
Para um ambiente regulado ou auditado, os registos úteis incluem:
- Contexto de autenticação: Qual a identidade ou certificado que solicitou o acesso.
- Contexto do dispositivo: Qual o endpoint, terminal ou perfil de dispositivo que efetuou o pedido.
- Resultado da política: Qual a regra que permitiu, restringiu, colocou em quarentena ou recusou a ligação.
- Histórico de alterações: Quem alterou a política e quando.
- Ação do ciclo de vida: Quando o acesso foi revogado após uma alteração de função ou dispositivo.
Essas provas podem apoiar auditorias de controlo de acesso associadas ao Cyber Essentials Plus, PCI-DSS, ISO 27001 e UK GDPR, mas o NAC não torna uma organização conforme por si só. Os controlos devem corresponder ao âmbito, riscos e obrigações do ambiente específico.
Um ambiente de pagamento poderá utilizar a segmentação e caminhos estritamente limitados em torno dos terminais. Um prestador de cuidados de saúde poderá necessitar de controlos mais fortes em torno de dispositivos clínicos e registos. Um operador de hotelaria que lide com dados de convidados deve, ainda assim, gerir avisos de privacidade, retenção e relações com subcontratantes. O NAC contribui com evidências técnicas, enquanto as equipas de governação decidem como essas evidências cumprem o requisito relevante.
O limite é importante. O NAC abrange as ligações que tocam na rede controlada. As portas físicas, IoT não gerida, infraestruturas não autorizadas e sistemas fora do caminho de aplicação precisam de salvaguardas complementares. O seu papel mais forte é o de elemento de ligação entre a política técnica e a documentação de que um auditor ou investigador de incidentes necessita.
Casos de Uso para Hotelaria, Retalho, Cuidados de Saúde e Residencial
Os benefícios do controlo de acessos à rede variam consoante o problema operacional. Um espaço não deve começar com uma funcionalidade de produto. Deve começar com a ligação que cria mais risco, fricção ou trabalho administrativo.
Hotelaria
Os hotéis, bares e recintos de eventos gerem frequentemente relações de convidados de curta duração em paralelo com identidades permanentes do pessoal. Um perfil Passpoint por estadia ou uma credencial temporária de convidado pode expirar no momento do checkout, enquanto o acesso do pessoal permanece associado ao colaborador ou ao dispositivo gerido. Isso reduz a necessidade de redefinir uma palavra-passe partilhada de quarto ou de receção e limita o risco de uma credencial ser reutilizada noutra propriedade.
O resultado é uma jornada de registo mais curta para os convidados e menos intervenções na receção. O hotel continua a precisar de um processo claro de consentimento e privacidade, particularmente se a identidade do convidado estiver ligada a sistemas de marketing.
Retalho
As redes de retalho combinam terminais de pagamento, dispositivos portáteis de inventário, sistemas de escritório, câmaras e etiquetas inteligentes. O NAC consegue traçar o perfil destas classes de dispositivos, colocá-los em segmentos separados e impedir que um dispositivo portátil não registado aceda ao ambiente de pagamentos.
O resultado é um limite de pagamento mais restrito e melhores evidências quando um dispositivo se comporta de forma inesperada. A segmentação não substitui os controlos de segurança de pagamentos, mas reduz rotas desnecessárias entre sistemas operacionais.
Cuidados de Saúde
O tablet gerido de um médico deve receber uma política diferente do telemóvel pessoal, mesmo quando ambos se ligam dentro do mesmo edifício. A identidade baseada em certificados pode associar os dispositivos aprovados ao acesso definido, permitindo aos administradores revogar as credenciais de um tablet roubado sem alterar as configurações dos switches em toda a propriedade.
O resultado é um acesso mais controlado a aplicações clínicas e um registo mais claro sobre qual o dispositivo que efetuou um pedido. A política de BYOD, a gestão de endpoints e as permissões ao nível da aplicação continuam a ser necessárias, porque o NAC por si só não consegue proteger todos os caminhos de acesso a um registo clínico de um paciente.
Edifícios residenciais
As propriedades de build-to-rent, residências de estudantes e habitações multifamiliares precisam de servir residentes, fornecedores, visitantes e equipamentos de domótica sem expor os sistemas do edifício. O OpenRoaming pode simplificar a integração de residentes, enquanto os segmentos privados podem isolar elevadores, sistemas de acesso, câmaras e outros equipamentos das instalações.
Uma plataforma central pode aplicar políticas diferentes a cada grupo, mas os gestores de propriedades devem verificar o isolamento de inquilinos, a separação de administradores e o tratamento de dados de residentes antes da implementação.
| Setor | Ponto de dor | Capacidade NAC aplicada | Resultado esperado |
|---|---|---|---|
| Hotelaria | Credenciais de convidados partilhadas e reposições na receção | Perfis de convidados com expiração e acesso baseado em identidade | Acesso de convidados mais fluido e menos gestão de credenciais |
| Retalho | Tráfego misto de POS, dispositivos portáteis e IoT | Criação de perfis, segmentação e política de dispositivos | Redução do alcance desnecessário aos sistemas de pagamento |
| Saúde | Dispositivos roubados ou não geridos perto de aplicações sensíveis | Certificados, verificações de postura e revogação rápida | Maior responsabilização dos dispositivos e acesso clínico controlado |
| Residencial | Residentes e sistemas do edifício a partilhar infraestrutura | Integração federada e segmentos privados | Conetividade mais fácil para os residentes com melhor isolamento das instalações |
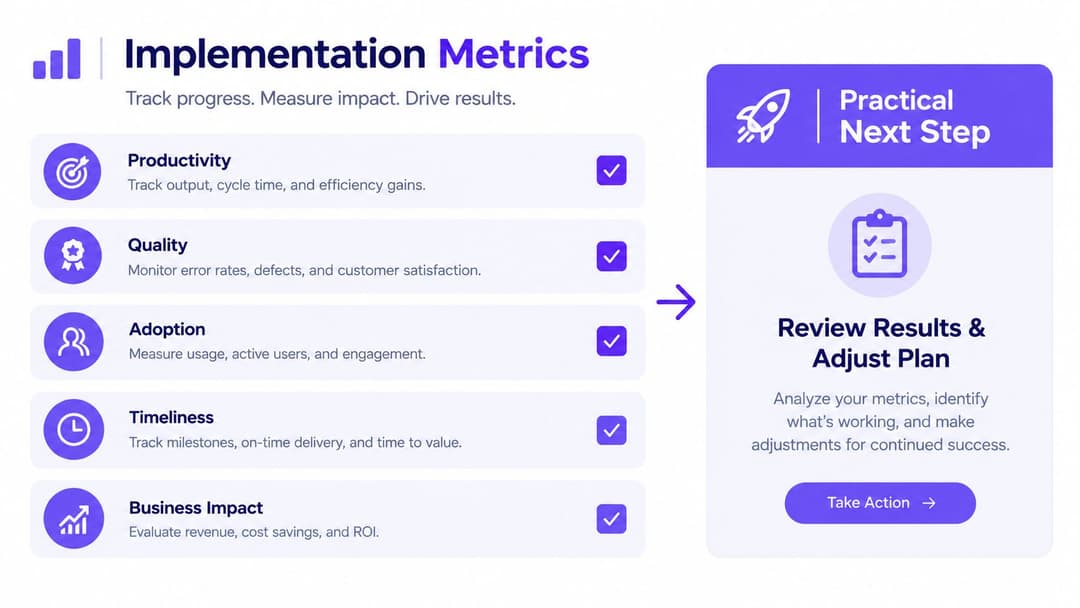
Métricas de Implementação e um Próximo Passo Prático
O NAC não deve ser avaliado pela quantidade de ecrãs de política que a plataforma contém. Avalie-o pela capacidade da organização de isolar um dispositivo de risco mais rapidamente, revogar o acesso de forma mais fiável e explicar a razão pela qual cada ligação importante foi autorizada.
Comece com um pequeno cartão de pontuação:
- Tempo de isolamento: Meça o intervalo entre um alerta confirmado e a quarentena.
- Rendimento de integração: Registe quantos dispositivos aprovados a equipa consegue aprovisionar num período de trabalho.
- Taxa de falha na autenticação: Compare as falhas por SSID, site, tipo de dispositivo e grupo de utilizadores.
- Não conformidade de postura: Monitorize a frequência com que os dispositivos falham as condições para a função pretendida.
- Tempo de revogação: Meça o tempo desde uma credencial roubada ou alteração de diretório até à recusa efetiva.
Associe cada medida técnica a um sinal de negócio. Os inquéritos de experiência dos convidados podem revelar se uma autenticação mais forte cria atrito. Os contactos com o helpdesk podem mostrar se a integração melhorou. As reclamações de início de sessão dos médicos podem expor uma política que é segura, mas impraticável. Os indicadores de rotatividade de inquilinos ou as reclamações sobre propriedades podem ajudar os operadores residenciais a avaliar se a conectividade está a apoiar a retenção.
O primeiro passo mais útil não requer uma demonstração de fornecedor. Escolha um SSID ou zona de acesso com fios, liste todas as classes de dispositivos que o utilizam e avalie cada ligação com base em duas perguntas:
- Quão confiantes estamos em relação à identidade deste utilizador ou dispositivo?
- Quão sensíveis são os sistemas que esta ligação pode alcançar?
Esse exercício irá expor onde as credenciais partilhadas, os dispositivos não geridos ou o acesso amplo a VLAN criam a maior lacuna. Também fornece à equipa financeira um âmbito piloto baseado no risco e em resultados mensuráveis, em vez de um pedido abstrato para "melhorar a segurança da rede".
O NAC é melhor compreendido como um investimento de recuperação e raio de ação. Não impedirá todas as violações, mas pode tornar as decisões de acesso mais restritas, as alterações de dispositivos mais visíveis e a contenção mais replicável.
A Purple disponibiliza autenticação RADIUS cloud-native e controlo de acesso à rede 802.1X para ambientes com e sem fios, com integração de convidados, acesso baseado na identidade e integrações para plataformas de rede comuns. Visite a Purple para avaliar como o WiFi baseado em identidade, o OpenRoaming e a gestão de políticas multi-tenant se podem enquadrar no piloto do seu espaço ou propriedade.



