

C'est un samedi soir animé dans un café-bar au Royaume-Uni. Le mot de passe WiFi est écrit sur le mur, le personnel, les visiteurs et les prestataires se connectent au même réseau sans fil, et la caisse enregistreuse EPOS se trouve à quelques clics seulement de terminaux que personne dans l'entreprise ne gère. Un journaliste se connecte avec un ordinateur portable, tandis que la machine infectée d'un client commence à analyser tout ce qu'elle peut atteindre.
Ce modèle de mot de passe partagé crée un problème de visibilité avant de créer un problème de sécurité. L'équipe sait peut-être qu'un appareil est connecté, mais pas qui l'utilise, s'il a sa place sur le réseau, ou ce qu'il devrait être autorisé à consulter.
Le contrôle d'accès au réseau, ou NAC, est un système de filtrage basé sur des politiques à la périphérie des réseaux filaires et sans fil. Il décide qui et quoi peut se connecter, vérifie les conditions requises et place la connexion dans un segment de réseau approprié avant que la communication normale ne commence. Les avantages du contrôle d'accès au réseau sont donc plus larges que le simple blocage d'ordinateurs portables inconnus. Le NAC permet de réduire la zone d'impact d'un incident, d'automatiser l'onboarding et la révocation, de fournir des preuves d'audit et d'offrir aux opérateurs une visibilité plus claire sur l'utilisation de leur réseau.
Le compromis est d'ordre pratique. Le NAC nécessite un travail d'intégration, une source fiable d'identité ou de données sur les terminaux, des politiques soigneusement conçues et un changement de culture pour abandonner les clés pré-partagées communes. Il doit être traité comme un contrôle opérationnel, et non comme un équipement magique.
Pourquoi le contrôle d'accès réseau est essentiel pour les espaces modernes
Un hôtel peut accueillir des clients qui consultent leurs e-mails, des employés qui utilisent des applications professionnelles, des prestataires qui se connectent pour une courte mission, ainsi que des systèmes de paiement ou de gestion technique du bâtiment qui fonctionnent en continu. Si chaque connexion bénéficie d'un accès similaire parce que les utilisateurs partagent un seul mot de passe, un problème sur l'appareil d'un client peut s'étendre bien au-delà du réseau invité. L'impact commercial se mesure alors en interruptions de service, en temps d'investigation et en nombre de systèmes exposés.
Le NAC modifie la décision d'accès : il ne s'agit plus de demander "quel port ou point d'accès ?" mais "quelle identité ou quel terminal, sous quelle politique ?" Un membre du personnel peut accéder aux applications internes, tandis qu'un visiteur sur la même infrastructure sans fil bénéficie uniquement d'un accès internet. Un terminal de réception peut suivre une règle restreinte, même s'il utilise le même réseau de commutation qu'un ordinateur portable de conférence.
Règle pratique : Si le réseau ne peut pas identifier une connexion et expliquer pourquoi elle a accès, l'organisation dispose d'un contrôle limité sur sa surface d'attaque.
Le socle de référence britannique est clair : les établissements ont toujours besoin d'une configuration sécurisée, d'un contrôle d'accès, de correctifs, de sauvegardes et d'une sensibilisation du personnel. Le rapport technique du Cyber Security Breaches Survey 2025 a révélé que 43 % des entreprises britanniques et 30 % des associations caritatives britanniques ont subi une faille ou une attaque cyber au cours des 12 derniers mois. Le contrôle d'accès au réseau n'empêcherait pas tous les incidents. Il apporte à ces contrôles de base un point d'application basé sur l'identité, aidant à limiter la propagation d'une connexion compromise.
Les avantages pratiques du contrôle d'accès réseau se traduisent par des résultats commerciaux :
- Rayon d'action limité : La segmentation restreint les systèmes qu'un appareil compromis peut atteindre.
- Meilleure hygiène des appareils : Les contrôles de conformité peuvent séparer les terminaux gérés et conformes des terminaux inconnus ou à risque.
- Responsabilité plus claire : L'accès basé sur l'identité fournit un enregistrement au lieu de s'appuyer sur des identifiants partagés anonymes.
- Moins de travail manuel : Les processus d'arrivée, de mutation et de départ peuvent mettre à jour automatiquement la politique réseau.
- Preuves plus solides : Les événements d'authentification et les décisions de politique facilitent les audits et les enquêtes.
- Données de service plus utiles : Les données de connexion peuvent éclairer l'expérience client et les décisions opérationnelles.
Le contrôle d'accès au réseau (NAC) nécessite une intégration, des données d'identité ou de terminal fiables, des politiques soigneusement testées et un plan de secours en cas de panne. C'est un contrôle opérationnel, pas un équipement magique. Sa valeur apparaît lorsque l'établissement peut lier les décisions d'accès à des résultats mesurables : moins de systèmes accessibles, une révocation plus rapide, des enquêtes plus claires et moins de perturbations lorsqu'un terminal est compromis.
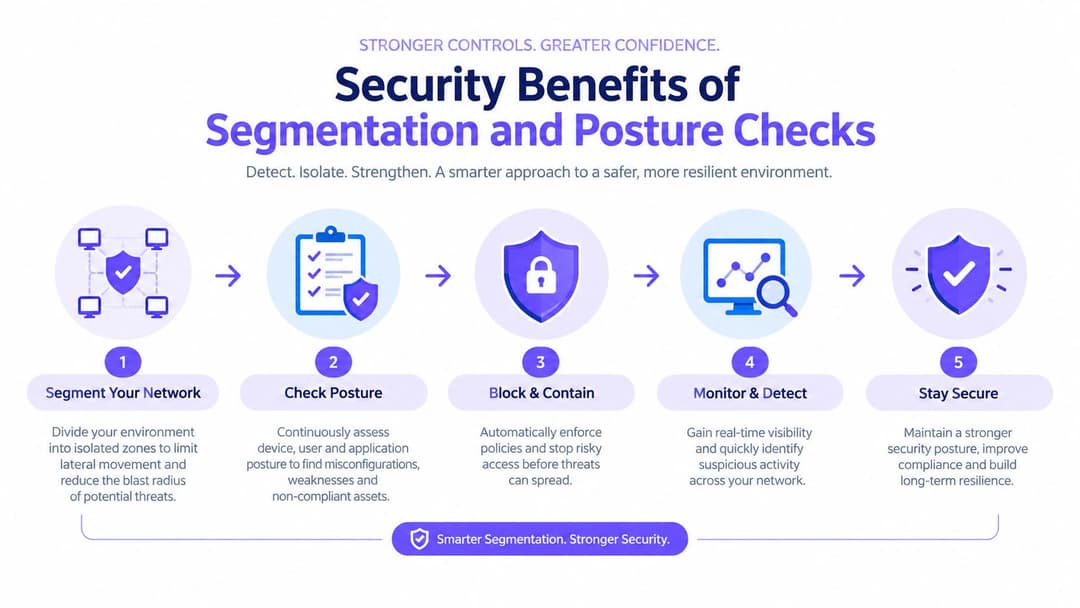
Avantages de sécurité de la segmentation et des contrôles de posture
Un appareil compromis est moins dangereux lorsqu'il a moins d'endroits où aller. Le NAC réduit cette zone d'impact en contrôlant les systèmes qu'une connexion peut atteindre. Comme mentionné précédemment, les coûts des violations varient selon l'incident et la taille de l'organisation. Le point opérationnel reste constant : limiter les systèmes accessibles peut réduire le risque qu'un seul identifiant volé ou point de terminaison infecté ne se transforme en une panne plus généralisée.
La segmentation crée des chemins contrôlés
Un VLAN dynamique place une connexion dans le domaine de diffusion approprié grâce à une politique, plutôt que de nécessiter un réseau physique distinct pour chaque rôle. Un seul parc WiFi peut acheminer le trafic du personnel, des points de vente, des invités et des installations, tandis que des règles de pare-feu déterminent les destinations accessibles à chaque groupe.
Le résultat dépend du rôle, et non pas seulement de l'SSID. Un membre du personnel peut avoir besoin de systèmes de planning et d'applications internes. Un invité ne devrait normalement recevoir qu'un accès Internet. Un terminal de paiement peut contacter ses services de paiement approuvés sans atteindre le réseau d'entreprise plus large. Cette séparation offre aux opérateurs un moyen pratique de mesurer l'exposition, comme le nombre de systèmes accessibles depuis chaque classe d'appareils.
Les contrôles de posture ajoutent une condition à l'identité
L'authentification répond à la question : « Qui se connecte ? » L'évaluation de la posture ajoute : « Cet appareil est-il actuellement adapté à l'accès demandé ? » Le NAC peut utiliser la norme 802.1X et le protocole RADIUS pour l'authentification filaire ou sans fil, puis évaluer des signaux tels que les mises à jour du système d'exploitation, la protection des terminaux, l'enregistrement MDM ou un contrôle de santé.
L'ordinateur portable d'un prestataire externe illustre comment cette décision peut évoluer. S'il échoue à l'exigence de mise à jour, le NAC peut le placer dans un VLAN de remédiation avec un accès limité aux seules ressources de mise à jour approuvées. Une fois que l'appareil respecte la politique, le réseau peut réévaluer la session et attribuer le rôle prévu. Le protocole RADIUS Change of Authorisation, ou CoA, peut prendre en charge cette transition sans demander à l'utilisateur de se déconnecter manuellement.
Les preuves ont des limites. Les contrôles de posture de sécurité ne sont fiables que dans la mesure où le terminal, l'identité et les données de gestion qui les sous-tendent le sont. Les caisses enregistreuses existantes, les imprimantes, les caméras et autres objets connectés (IoT) ou appareils opérationnels peuvent ne pas prendre en charge l'évaluation basée sur un agent. Le profilage et les politiques de sécurité à portée restreinte sont souvent plus sûrs que de traiter chaque appareil comme s'il pouvait fournir des preuves identiques.
Pour les acteurs de l'hôtellerie et de la restauration, ces contrôles protègent également les systèmes qui traitent les commandes et les paiements. La ressource systec POS-Technology GmbH security fournit le contexte pour la sécurité des points de vente, tandis que ce guide de sécurité WiFi pour les entreprises associe la conception du réseau sans fil à l'application des politiques et de l'identité. Le contrôle d'accès au réseau requiert toujours une intégration, des règles testées, des données d'appareil fiables et un plan de secours en cas de panne. C'est un contrôle opérationnel dont la valeur se traduit par moins de systèmes accessibles, une révocation plus rapide, des enquêtes plus claires et moins de perturbations après une compromission.
Accès basé sur l'identité avec SSO, certificats et Passpoint
Les mots de passe partagés échouent de deux manières. Ils sont difficiles à révoquer pour une seule personne et fournissent des preuves insuffisantes sur l'identité de la personne ou de l'appareil qui s'est connecté. L'accès basé sur l'identité remplace ce secret partagé par une décision construite à partir de l'identité de l'utilisateur, de l'identité de l'appareil et du contexte de la politique.
Un site peut gravir ces échelons par étapes plutôt que de devoir tout reconcevoir en une seule fois.
Tout d'abord, un Captive Portal peut authentifier le personnel par rapport à un annuaire tel que Microsoft Entra ID, Okta ou Google Workspace. Les protocoles SAML ou OIDC peuvent transmettre le résultat de l'authentification au workflow d'accès, tandis que les coupons invités ou les intégrations de gestion immobilière gèrent les visiteurs qui ne figurent pas dans l'annuaire du personnel.
L'étape supérieure est l'authentification par certificat. Une petite autorité de certification interne ou un flux de travail SCEP peut délivrer des certificats de machine aux ordinateurs portables managés, aux terminaux de paiement et aux tablettes approuvées. L'appareil s'authentifie ensuite automatiquement, sans demander au personnel de mémoriser ou de partager un mot de passe WiFi. Les modifications apportées à l'annuaire peuvent déclencher une révocation, ce qui est bien plus précis que de changer un mot de passe sur l'ensemble d'un site.
Passpoint et OpenRoaming améliorent l'expérience des visiteurs. Un visiteur ayant enregistré un profil de terminal peut se reconnecter automatiquement dans les lieux participants, évitant ainsi de remplir plusieurs fois les formulaires du Captive Portal et réduisant la pression sur les équipes de réception ou d'accueil. L'avantage en matière de sécurité provient d'un processus d'intégration chiffré et basé sur l'identité, plutôt que d'un réseau ouvert protégé uniquement par un mot de passe.
Prenons l'exemple d'un participant à une conférence qui se connecte via OpenRoaming le premier jour. Si cette personne devient ultérieurement un membre du personnel temporaire, l'organisation peut lui délivrer un profil de personnel distinct, basé sur un certificat, et appliquer une politique de personnel à la même infrastructure d'accès. Le point d'accès n'a pas besoin d'un nouveau SSID pour chaque changement de statut.
| Mécanisme | Meilleur cas d'usage | Effort de l'utilisateur | Force |
|---|---|---|---|
| SSO du Captive Portal | Intégration du personnel et des sous-traitants | Connexion via un fournisseur d'identité approuvé | Meilleure responsabilité qu'un mot de passe partagé |
| Certificats de machine | Ordinateurs portables, terminaux et tablettes gérés | Généralement transparent après la configuration initiale | Identité d'appareil forte et révocation simplifiée |
| Bons invités | Visiteurs de courte durée et événements | Code ou inscription assistée | Expiration simple et accès temporaire |
| Passpoint | Invités récurrents et profils d'invités gérés | Inscription initiale au profil | Connexion chiffrée et sans friction |
| OpenRoaming | Accès fédéré à travers les sites participants | Authentification via un fournisseur de confiance | Réduit les connexions répétées d'un site à l'autre |
Les équipes qui envisagent ce modèle peuvent étudier l'accès réseau basé sur l'identité (ou identity-based networking) dans le cadre de leurs recherches de conception. La question architecturale importante n'est pas de savoir si chaque utilisateur a besoin du même mécanisme. Il s'agit plutôt de s'assurer que chaque connexion bénéficie du niveau d'accès le plus restreint possible, adapté à son identité et à son objectif.
Gains opérationnels grâce à l'automatisation et à la gestion multi-entités
Un déploiement hérité dépend souvent d'une chaîne de tâches manuelles. Un ingénieur crée une configuration de site, ajoute des détails RADIUS, attribue des VLAN, fournit des identifiants et teste chaque SSID. Lorsqu'un site ouvre tardivement ou qu'une politique change pendant une période d'activité intense, l'équipe répète ce travail sous pression.
Un modèle NAC automatisé transpose ces décisions dans des modèles et des intégrations. Un groupe hôtelier peut définir une politique standard pour le personnel, les visiteurs, les terminaux de point de vente et les installations, puis l'adapter aux identifiants réseau et aux exigences locales de chaque établissement. Les certificats, les rôles d'accès et les flux d'intégration peuvent être provisionnés à partir d'un compte centralisé plutôt que d'être reconstruits site par site.
Comparer les deux modèles opérationnels
| Modèle opérationnel | Mode de fonctionnement type | Exposition principale |
|---|---|---|
| Manuel, site par site | Attributions statiques, modifications locales et dépannage géré par un ingénieur | Politiques incohérentes et dérive de configuration |
| Automatisation centralisée | Modèles, intégration d'annuaire et règles d'accès réutilisables | Un mauvais modèle peut se propager si la gouvernance n'est pas solide |
| Orchestration multi-entité | Normes partagées avec isolation au niveau de l'établissement | Une mauvaise séparation des entités peut créer des risques pour les données et l'administration |
L'avantage ne réside pas seulement dans la rapidité. Moins de modifications manuelles signifie moins d'occasions de placer une caisse enregistreuse dans le mauvais segment, de laisser un prestataire actif après la fin d'un projet ou d'appliquer une règle invité à un réseau d'employés. Ces erreurs peuvent créer à la fois des failles de sécurité et des tickets d'assistance évitables.
La conception multi-tenant offre également à un opérateur un moyen contrôlé d'isoler un site problématique. Un site défaillant peut être soumis à une politique plus stricte ou temporairement séparé des services du groupe sans modifier tous les autres sites. Les équipes centrales y gagnent en cohérence, tandis que les opérateurs locaux ne conservent que les autorisations dont ils ont besoin.
L'automatisation nécessite toujours une attribution de responsabilités. Quelqu'un doit approuver les modèles, examiner les exceptions, maintenir les sources d'identité et tester le comportement en cas de panne. Les fournisseurs diffèrent également par la manière dont ils séparent les données des clients et les rôles d'administration, de sorte que le processus d'achat doit examiner les contrôles d'isolement et d'audit plutôt que d'accepter le concept de "géré par le cloud" comme une réponse complète.
Le gain opérationnel concret réside donc dans la reproductibilité. Une décision d'accès reproductible est plus facile à dépanner, plus simple à auditer et moins susceptible de dépendre d'un seul ingénieur devant se souvenir d'une modification non documentée.
Valeur commerciale, analyses et ROI
Le NAC devient plus facile à financer lorsque l'analyse de rentabilisation inclut l'expérience client et la qualité des informations. Le WiFi invité peut devenir un point de contact de premier niveau basé sur le consentement, permettant à un site de connecter une adresse e-mail ou une identité approuvée au contexte de visite et aux workflows CRM au lieu de s'en remettre entièrement au trafic anonyme.
Le parcours de conversion doit être conçu avec soin. Un Captive Portal peut demander le consentement, expliquer l'échange de valeur et transmettre les données autorisées à un connecteur CRM. Passpoint ou OpenRoaming peuvent éliminer les frictions répétées pour les visiteurs récurrents, tandis que le site doit toujours afficher des avis de confidentialité clairs, respecter une durée de conservation appropriée et disposer d'une base légale pour toute activité de marketing.
Cela rend les analyses utiles uniquement lorsque quelqu'un agit en conséquence. Un groupe hôtelier peut comparer les échecs de connexion, les contacts d'assistance et les signaux de visites répétées entre ses différents établissements. Un centre commercial peut examiner où les plaintes concernant la connectivité WiFi des visiteurs coïncident avec un engagement plus faible. Ces résultats sont des indicateurs opérationnels, et non la preuve automatique qu'un changement de réseau a provoqué un résultat commercial.
Discipline commerciale : Un tableau de bord n'a aucun retour sur investissement à moins qu'une équipe n'utilise ses résultats pour modifier une campagne, résoudre un problème de service ou protéger un parcours client précieux.
Un modèle de ROI pertinent doit lister séparément les coûts et les résultats attribuables :
| Indicateur | Mot de passe partagé hérité | NAC avec Passpoint ou SSO |
|---|---|---|
| Identification des invités | Souvent anonyme ou capturée de manière incohérente | L'identité basée sur le consentement peut être liée à un événement d'accès |
| Gestion des identifiants | Les changements de mot de passe affectent de nombreux utilisateurs | Les profils, bons ou identités peuvent être révoqués individuellement |
| Connexion marketing | Exportation manuelle ou données limitées | Les intégrations CRM et marketing peuvent recevoir les champs autorisés |
| Preuve opérationnelle | Registres de connexion basiques | Les événements d'utilisateur, d'appareil et de politique peuvent étayer l'analyse |
| Analyse de l'investissement | Faible complexité initiale, limites de contrôle plus élevées | Coûts de licence et d'intégration comparés aux résultats en matière d'assistance, de sécurité et de marketing |
Utilisez un modèle conservateur. Incluez l'implémentation, les licences, l'intégration et l'administration continue. Comparez-les ensuite avec l'effort mesurable du centre d'assistance, la valeur récupérée des campagnes, la réduction de la gestion des identifiants et les revenus qui peuvent être raisonnablement attribués à un engagement répété. Évitez de supposer que chaque connexion se transforme en réservation ou que chaque interaction d'assistance évitée est un bénéfice pur.
Un calculateur de ROI WiFi peut aider à structurer ces hypothèses. Le résultat dépendra de la qualité des données et de la rigueur opérationnelle, et non de la simple présence d'outils analytiques.
Conformité et rapports alignés sur les directives du Royaume-Uni
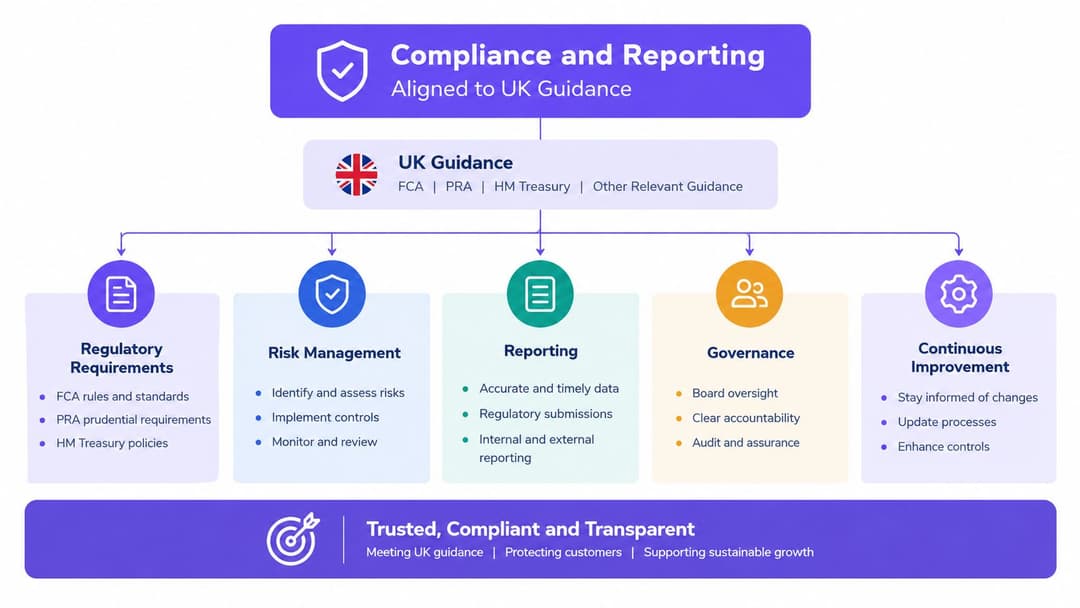
Les équipes de conformité ont rarement besoin d'une autre console de sécurité déconnectée. Elles ont besoin de preuves que les règles d'accès existent, que les collaborateurs les appliquent de manière cohérente et que l'organisation peut enquêter sur les exceptions. Le contrôle d'accès au réseau (NAC) peut fournir une partie de ces preuves en enregistrant les tentatives d'authentification, les décisions de posture, les attributions de rôles, les modifications de politiques et les révocations.
Cela s'aligne sur l'approche du National Cyber Security Centre du Royaume-Uni dans son introduction à l'accès réseau zero trust. Le NCSC décrit la suppression de la confiance implicite accordée aux utilisateurs, appareils, services et réseaux comme un principe de conception fondamental. Le NAC soutient ce principe en exigeant l'identité et le contexte de l'appareil avant d'autoriser la communication, plutôt que de traiter un emplacement interne comme une preuve de confiance.
Transformer la politique en une piste de preuves
Pour un environnement réglementé ou audité, les enregistrements utiles comprennent :
- Contexte d'authentification : Quelle identité ou quel certificat a demandé l'accès.
- Contexte de l'appareil : Quel terminal, équipement ou profil d'appareil a émis la demande.
- Résultat de la politique : Quelle règle a autorisé, restreint, mis en quarantaine ou refusé la connexion.
- Historique des modifications : Qui a modifié la politique et à quel moment.
- Action sur le cycle de vie : Quand l'accès a été révoqué suite à un changement de rôle ou d'appareil.
Ces preuves peuvent appuyer les audits de contrôle d'accès liés aux certifications Cyber Essentials Plus, PCI-DSS, ISO 27001 et UK GDPR, mais le NAC ne rend pas une organisation conforme à lui seul. Les contrôles doivent correspondre au périmètre, aux risques et aux obligations de l'environnement spécifique.
Un environnement de paiement peut utiliser la segmentation et des chemins étroitement limités autour des terminaux. Un prestataire de santé peut nécessiter des contrôles plus stricts autour des appareils cliniques et des dossiers médicaux. Un opérateur hôtelier gérant des données d'invités doit toujours gérer les avis de confidentialité, la conservation et les relations avec les sous-traitants. Le NAC apporte des preuves techniques, tandis que les équipes de gouvernance décident de la manière dont ces preuves répondent aux exigences applicables.
Cette limite a son importance. Le NAC couvre les connexions qui touchent le réseau contrôlé. Les ports physiques, l'IoT non géré, les infrastructures non autorisées et les systèmes en dehors du chemin d'application nécessitent des mesures de protection complémentaires. Son rôle le plus fort est de servir de lien entre la politique technique et la documentation dont un auditeur ou un enquêteur d'incidents a besoin.
Cas d'usage pour l'hôtellerie, le retail, la santé et le résidentiel
Les avantages du contrôle d'accès au réseau varient selon le problème opérationnel. Un établissement ne devrait pas commencer par choisir une fonctionnalité produit. Il devrait commencer par la connexion qui génère le plus de risques, de frictions ou de travail administratif.
Hospitalité
Les hôtels, les bars et les lieux d'événements gèrent souvent des relations d'invités de courte durée aux côtés d'identités de personnel permanent. Un profil Passpoint par séjour ou un identifiant d'invité temporaire peut expirer lors du départ, tandis que l'accès du personnel reste lié à l'employé ou à l'appareil géré. Cela réduit le besoin de réinitialiser un mot de passe partagé pour une chambre ou un hall d'accueil et limite le risque qu'un identifiant soit réutilisé dans un autre établissement.
Le résultat est un parcours d'intégration plus court pour les invités et moins d'interventions à la réception. L'hôtel doit toujours disposer d'un processus de consentement et de confidentialité clair, en particulier si l'identité de l'invité est connectée aux systèmes marketing.
Retail
Les réseaux du commerce de détail combinent des terminaux de paiement, des scanners de stock portables, des systèmes de bureau, des caméras et des étiquettes intelligentes. Le NAC peut profiler ces classes d'appareils, les placer dans des segments distincts et empêcher un terminal portable non enregistré d'accéder à l'environnement de paiement.
Le résultat est une délimitation plus stricte des paiements et de meilleures preuves lorsqu'un appareil se comporte de manière inattendue. La segmentation ne remplace pas les contrôles de sécurité des paiements, mais elle réduit les chemins inutiles entre les systèmes opérationnels.
Santé
La tablette gérée d'un clinicien doit recevoir une politique différente de celle d'un téléphone personnel, même si les deux se connectent à l'intérieur du même bâtiment. L'identité basée sur des certificats peut lier les appareils approuvés à un accès défini, tandis que les administrateurs peuvent révoquer l'identifiant d'une tablette volée sans modifier les configurations des commutateurs dans tout le parc informatique.
Le résultat est un accès plus contrôlé aux applications cliniques et un enregistrement plus clair du périphérique qui a émis une requête. Les politiques BYOD, la gestion des terminaux et les autorisations au niveau applicatif restent nécessaires car le NAC seul ne peut pas protéger tous les chemins d'accès à un dossier de patient.
Bâtiments résidentiels
Le secteur du logement locatif privé (build-to-rent), des résidences étudiantes et des propriétés multi-résidentielles doit répondre aux besoins des résidents, des prestataires, des visiteurs et des équipements domotiques sans exposer les systèmes du bâtiment. OpenRoaming peut simplifier l'intégration des résidents, tandis que des segments privés peuvent isoler les ascenseurs, les systèmes d'accès, les caméras et autres équipements techniques.
Une plateforme centrale peut appliquer des politiques différentes à chaque groupe, mais les gestionnaires immobiliers doivent vérifier l'isolation des locataires, la séparation des administrateurs et la gestion des données des résidents avant le déploiement.
| Secteur | Point de friction | Capacité NAC appliquée | Résultat attendu |
|---|---|---|---|
| Hôtellerie | Identifiants invités partagés et réinitialisations à la réception | Profils d'invités expirants et accès basé sur l'identité | Accès invité plus fluide et réduction de la gestion des identifiants |
| Vente au détail | Flux mixtes de terminaux de paiement, d'appareils portables et d'IoT | Profilage, segmentation et politique d'appareil | Limitation des accès inutiles aux systèmes de paiement |
| Santé | Appareils volés ou non gérés à proximité d'applications sensibles | Certificats, vérifications de conformité et révocation rapide | Responsabilité accrue des appareils et accès clinique contrôlé |
| Résidentiel | Résidents et systèmes de bâtiment partageant la même infrastructure | Intégration fédérée et segments privés | Connectivité simplifiée pour les résidents avec une meilleure isolation des installations |
Métriques d'implémentation et étape suivante pratique
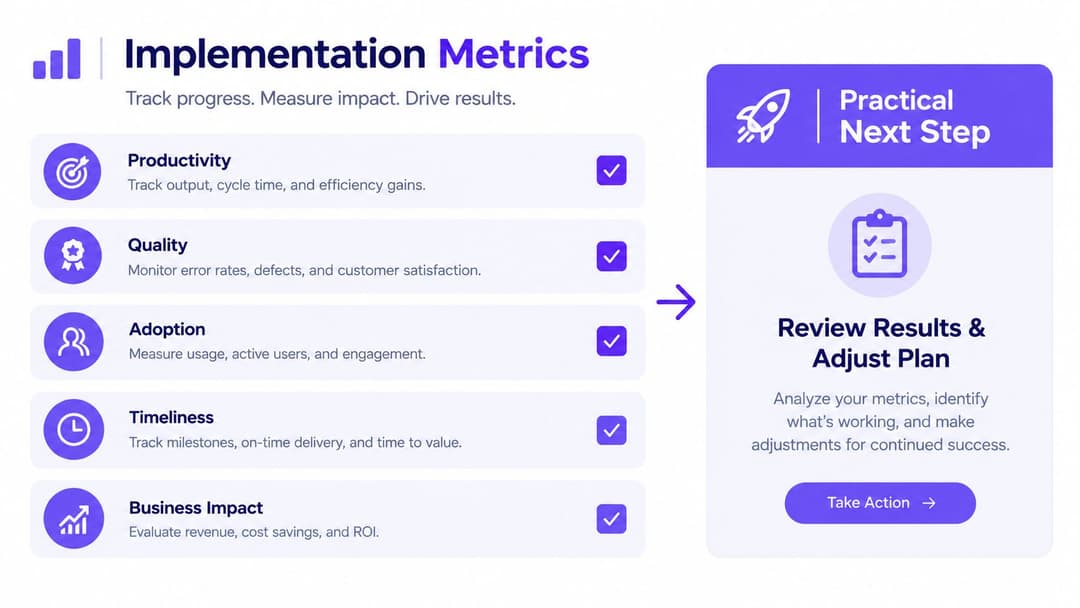
Le NAC ne doit pas être jugé au nombre d'écrans de configuration que compte sa plateforme. Jugez-le plutôt sur la capacité de l'organisation à isoler plus rapidement un appareil à risque, à révoquer un accès de manière plus fiable et à expliquer pourquoi chaque connexion importante a été autorisée.
Commencez par une grille d'évaluation simple :
- Délai d'isolation : Mesurez l'intervalle entre une alerte confirmée et la mise en quarantaine.
- Débit d'onboarding : Enregistrez le nombre d'appareils approuvés que le personnel peut configurer au cours d'une période de travail.
- Taux d'échec d'authentification : Comparez les échecs par SSID, site, type d'appareil et groupe d'utilisateurs.
- Non-conformité de posture : Suivez la fréquence à laquelle les appareils échouent aux conditions requises pour le rôle prévu.
- Délai de révocation : Mesurez le temps écoulé entre le vol d'un identifiant ou une modification de l'annuaire et le refus effectif d'accès.
Associez chaque mesure technique à un signal commercial. Les enquêtes de satisfaction des invités peuvent révéler si une authentification plus forte crée des frictions. Les contacts avec le centre d'assistance peuvent montrer si l'intégration s'est améliorée. Les plaintes de connexion des cliniciens peuvent exposer une politique sécurisée mais peu pratique. Les indicateurs de désabonnement des locataires ou les plaintes relatives aux propriétés peuvent aider les opérateurs résidentiels à évaluer si la connectivité favorise la fidélisation.
La première étape la plus utile ne nécessite pas de démonstration de fournisseur. Choisissez un SSID ou une zone d'accès filaire, listez chaque classe d'appareil qui l'utilise et évaluez chaque connexion par rapport à deux questions :
- Quel est notre niveau de confiance concernant l'identité de cet utilisateur ou de cet appareil ?
- Quelle est la sensibilité des systèmes que cette connexion peut atteindre ?
Cet exercice permettra d'identifier là où les identifiants partagés, les terminaux non gérés ou un accès VLAN trop large créent les failles les plus importantes. Cela donne également à la direction financière un périmètre pilote basé sur les risques et des résultats mesurables, plutôt qu'une demande abstraite d'« améliorer la sécurité du réseau ».
Le NAC doit être compris comme un investissement de confinement et de reprise après sinistre. Il n'empêchera pas toutes les failles, mais il permet de restreindre les décisions d'accès, de rendre les changements d'appareils plus visibles et de rendre le confinement plus reproductible.
Purple propose une authentification RADIUS cloud-native et un contrôle d'accès réseau 802.1X pour les environnements filaires et sans fil, avec intégration des invités, accès basé sur l'identité et intégrations pour les plateformes réseau courantes. Visitez Purple pour évaluer comment le WiFi basé sur l'identité, l'OpenRoaming et la gestion des politiques multi-locataires peuvent s'adapter à votre établissement ou projet pilote.



