

È un sabato sera affollato in un bar-caffetteria nel Regno Unito. La password del WiFi è scritta sul muro, personale, ospiti e appaltatori si collegano alla stessa rete wireless e la cassa EPOS si trova a pochi clic di distanza da dispositivi che nessuno nell'attività gestisce. Un giornalista si connette con un laptop, mentre il computer infetto di un ospite inizia a scansionare tutto ciò che riesce a raggiungere.
Questo modello a password condivisa crea un problema di visibilità prima ancora di creare un problema di sicurezza. Il team potrebbe sapere che un dispositivo è connesso, ma non chi lo sta utilizzando, se è idoneo a stare sulla rete o a cosa dovrebbe essere autorizzato ad accedere.
Il Network Access Control, o NAC, è un sistema di controllo degli accessi basato su policy ai margini della rete cablata e wireless. Decide chi e cosa può connettersi, verifica le condizioni pertinenti e inserisce la connessione in un segmento di rete appropriato prima che inizi la normale comunicazione. I vantaggi del controllo degli accessi alla rete sono quindi più ampi del semplice blocco dei laptop sconosciuti. Il NAC può ridurre la superficie di attacco di un incidente, automatizzare l'onboarding e la revoca, supportare le prove di audit e offrire agli operatori una visione più chiara di come viene utilizzata la loro rete.
Il compromesso è pratico. Il NAC richiede un lavoro di integrazione, una fonte affidabile di dati sull'identità o sui dispositivi, policy progettate con cura e un allontanamento culturale dalle chiavi pre-condivise. Dovrebbe essere trattato come un controllo operativo, non come un dispositivo magico.
Perché il controllo degli accessi di rete è fondamentale per le strutture moderne
Un hotel può avere ospiti che controllano l'e-mail, dipendenti che utilizzano applicazioni aziendali, appaltatori che si connettono per un breve lavoro e sistemi di pagamento o dell'edificio in funzione continuamente. Se ogni connessione riceve un accesso simile perché gli utenti condividono un'unica password, un problema su un dispositivo ospite può estendersi ben oltre la rete ospiti. L'impatto aziendale si misura in termini di interruzione dei servizi, tempo dedicato alle indagini e numero di sistemi esposti.
Il controllo degli accessi sposta la decisione di accesso da "quale presa o access point?" a "quale identità o dispositivo, in base a quale policy?". Un membro dello staff può ricevere l'accesso alle applicazioni interne, mentre un ospite sulla stessa infrastruttura wireless ottiene solo l'accesso a internet. Un terminale della reception può seguire una regola restrittiva, anche se utilizza lo stesso apparato di switching di un laptop per conferenze.
Regola pratica: se la rete non è in grado di identificare una connessione e spiegare perché ha accesso, l'organizzazione ha un controllo limitato sulla propria superficie di attacco.
I requisiti minimi nel Regno Unito sono chiari: le strutture hanno ancora bisogno di configurazione sicura, controllo degli accessi, patch, backup e sensibilizzazione del personale. Il Cyber Security Breaches Survey 2025 technical report ha rilevato che il 43% delle imprese del Regno Unito e il 30% degli enti di beneficenza del Regno Unito hanno subito una violazione o un attacco informatico nei 12 mesi precedenti. Il NAC non preverrebbe ogni incidente. Fornisce a questi controlli di base un punto di applicazione sensibile all'identità, aiutando a limitare la portata dei movimenti di una connessione compromessa.
I riscontri pratici dei network access control benefits si traducono in risultati aziendali:
- Raggio di impatto ridotto: La segmentazione limita i sistemi raggiungibili da un dispositivo compromesso.
- Migliore igiene dei dispositivi: I controlli di postura possono separare gli endpoint gestiti e conformi da quelli sconosciuti o a rischio.
- Responsabilità più chiara: L'accesso basato sull'identità fornisce un registro tracciabile invece di affidarsi a credenziali condivise anonime.
- Meno lavoro manuale: Le modifiche relative a nuovi assunti, cambi di ruolo e dimissioni possono aggiornare automaticamente la policy di rete.
- Prove più solide: Gli eventi di autenticazione e le decisioni sulle policy supportano le attività di revisione e investigazione.
- Dati di servizio più utili: I record di connessione possono informare la guest experience e le decisioni operative.
Il controllo degli accessi di rete richiede integrazione, dati affidabili sull'identità o sui dispositivi, policy accuratamente testate e un piano di emergenza per le interruzioni. È un controllo operativo, non un dispositivo magico. Il suo valore emerge quando la struttura può collegare le decisioni di accesso a risultati misurabili: meno sistemi raggiungibili, revoche più rapide, indagini più chiare e meno disservizi in caso di compromissione di un dispositivo.
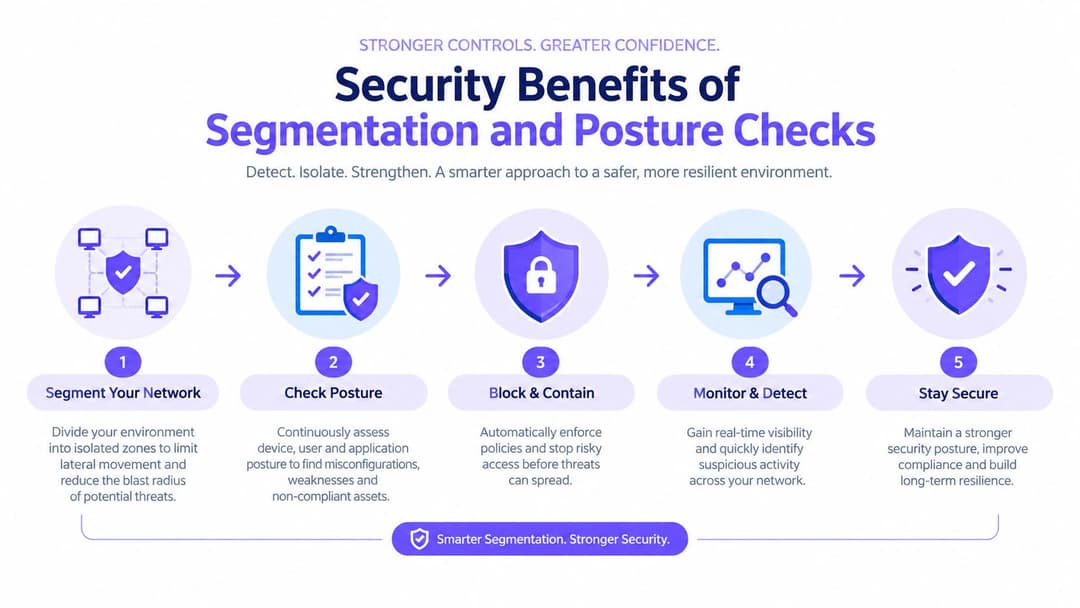
Vantaggi in termini di sicurezza della segmentazione e dei controlli di postura
Un dispositivo compromesso è meno pericoloso quando ha meno posti in cui andare. Il NAC riduce questo blast radius controllando quali sistemi una connessione può raggiungere. Come notato in precedenza, i costi di una violazione variano a seconda dell'incidente e delle dimensioni dell'organizzazione. Il punto operativo è più stabile: limitare i sistemi raggiungibili può ridurre la possibilità che una singola credenziale rubata o un endpoint infetto si trasformino in un'interruzione di servizio più ampia.
La segmentazione crea percorsi controllati
Una VLAN dinamica inserisce una connessione nel dominio di trasmissione appropriato tramite una policy, anziché richiedere una rete fisica separata per ogni ruolo. Un'unica infrastruttura wireless può gestire il traffico del personale, dei punti vendita, degli ospiti e delle strutture, mentre le regole del firewall determinano le destinazioni disponibili per ciascun gruppo.
Il risultato dipende dal ruolo, non solo dal SSID. Un membro del personale potrebbe aver bisogno di sistemi di turnazione e applicazioni interne. Un ospite dovrebbe normalmente ricevere solo l'accesso a Internet. Un terminale di pagamento può contattare i suoi servizi di pagamento approvati senza raggiungere la rete aziendale più ampia. Questa separazione offre agli operatori un modo pratico per misurare l'esposizione, come il numero di sistemi raggiungibili da ciascuna classe di dispositivi.
I controlli di postura aggiungono una condizione all'identità
L'autenticazione risponde alla domanda "Chi si sta connettendo?". La valutazione della postura aggiunge "Questo dispositivo è attualmente idoneo per l'accesso richiesto?". Il NAC può utilizzare lo standard 802.1X e il server RADIUS per l'autenticazione cablata o wireless, valutando poi segnali quali gli aggiornamenti del sistema operativo, la protezione degli endpoint, la registrazione MDM o un controllo dello stato di salute.
Il laptop di un fornitore esterno mostra come la decisione possa cambiare. Se non soddisfa i requisiti delle patch, il NAC può inserirlo in una VLAN di remediation con accesso limitato solo alle risorse di aggiornamento approvate. Dopo che il dispositivo soddisfa la policy, la rete può rivalutare la sessione e assegnare il ruolo previsto. Il RADIUS Change of Authorisation, o CoA, può supportare questa transizione senza chiedere all'utente di disconnettersi manualmente.
L'evidenza ha dei limiti. I controlli di postura sono affidabili solo quanto i dati relativi a endpoint, identità e gestione che li supportano. Casse legacy, stampanti, telecamere e altri dispositivi IoT o operativi potrebbero non supportare la valutazione basata su agent. La profilazione e policy strettamente delimitate sono spesso più sicure rispetto al trattare ogni dispositivo come se potesse fornire prove identiche.
Per gli operatori del settore hospitality, questi controlli proteggono anche i sistemi che elaborano ordini e pagamenti. La risorsa di sicurezza systec POS-Technology GmbH security fornisce il contesto per la sicurezza dei sistemi POS, mentre questa enterprise Wi-Fi security guide collega la progettazione wireless con l'applicazione dell'identità e delle policy. Il NAC richiede comunque integrazione, regole testate, dati affidabili sui dispositivi e un piano di fallback in caso di interruzione. Si tratta di un controllo operativo il cui valore si traduce in un minor numero di sistemi raggiungibili, revoche più rapide, indagini più chiare e meno interruzioni in seguito a una compromissione.
Accesso basato sull'identità con SSO, certificati e Passpoint
Le password condivise presentano due punti deboli. Sono difficili da revocare per una singola persona e forniscono prove deboli sull'identità dell'individuo o del dispositivo che ha effettuato la connessione. L'accesso basato sull'identità sostituisce questo segreto comune con una decisione generata a partire dall'identità dell'utente, dall'identità del dispositivo e dal contesto della policy.
Una struttura può scalare questa gerarchia a tappe, anziché riprogettare tutto da zero.
In primo luogo, un Captive Portal può autenticare il personale confrontandolo con una directory come Microsoft Entra ID, Okta o Google Workspace. SAML o OIDC possono passare il risultato dell'autenticazione al flusso di lavoro di accesso, mentre i voucher per gli ospiti o le integrazioni di gestione della proprietà gestiscono i visitatori che non appartengono alla directory del personale.
Il passo successivo, più sicuro, è l'autenticazione tramite certificato. Una piccola autorità di certificazione interna o un flusso di lavoro SCEP possono emettere certificati macchina per laptop gestiti, terminali EPOS e tablet approvati. Il dispositivo si autentica quindi automaticamente, senza chiedere al personale di ricordare o condividere una password WiFi. Le modifiche alla directory possono attivare la revoca, il che è molto più preciso rispetto alla modifica di una password per un'intera struttura.
Passpoint e OpenRoaming affrontano l'esperienza dell'ospite. Un visitatore che ha registrato un profilo di dispositivo può riconnettersi automaticamente presso le sedi partecipanti, evitando ripetuti moduli del portale e riducendo la pressione sui team di reception o di accoglienza. Il vantaggio in termini di sicurezza deriva da un onboarding crittografato e basato sull'identità, piuttosto che da una rete aperta protetta solo da una password.
Si consideri il caso di un partecipante a una conferenza che si connette tramite OpenRoaming il primo giorno. Se questa persona in seguito diventa un collaboratore temporaneo, l'organizzazione può emettere un profilo personale separato supportato da certificato e applicare una policy per il personale alla stessa infrastruttura di accesso. L'access point non ha bisogno di un nuovo SSID per ogni cambio di stato.
| Meccanismo | Miglior caso d'uso | Sforzo dell'utente | Forza |
|---|---|---|---|
| SSO con Captive Portal | Onboarding di personale e partner esterni | Accesso tramite un provider di identità approvato | Maggiore tracciabilità rispetto a una password condivisa |
| Certificati macchina | Laptop gestiti, terminali e tablet | Di solito silenzioso dopo il provisioning | Forte identità del dispositivo e revoca più semplice |
| Voucher per ospiti | Visitatori a breve termine ed eventi | Codice o registrazione assistita | Scadenza semplice e accesso temporaneo |
| Passpoint | Ospiti ricorrenti e profili ospite gestiti | Registrazione iniziale del profilo | Connessione crittografata e senza attriti |
| OpenRoaming | Accesso federato tra le sedi partecipanti | Autenticazione tramite un provider attendibile | Riduce gli accessi ripetuti in diverse sedi |
I team che stanno valutando questo modello possono esaminare l'approccio dell'identity-based networking come parte della loro ricerca di progettazione. La questione architetturale cruciale non è se ogni utente abbia bisogno dello stesso meccanismo. È se ogni connessione riceva il minor livello di accesso adeguato alla sua identità e al suo scopo.
Vantaggi operativi derivanti dall'automazione e dalla gestione multi-tenant
Un'implementazione di tipo legacy dipende spesso da una catena di attività manuali. Un ingegnere crea una configurazione di sede, aggiunge i dettagli del server RADIUS, assegna le VLAN, fornisce le credenziali e testa ogni SSID. Quando una proprietà apre in ritardo o una policy cambia durante un periodo di picco di lavoro, il team ripete l'operazione sotto pressione.
Un modello di controllo degli accessi automatizzato sposta queste decisioni in modelli e integrazioni. Un gruppo del settore hospitality può definire una policy standard per personale, ospiti, POS e strutture, per poi adattarla agli identificativi di rete e ai requisiti locali di ciascuna proprietà. Certificati, ruoli di accesso e flussi di onboarding possono essere configurati da un tenant centrale anziché essere ricostruiti sito per sito.
Confrontare i due modelli operativi
| Modello operativo | Modello di lavoro tipico | Principale esposizione |
|---|---|---|
| Manuale, sito per sito | Assegnazioni statiche, modifiche locali e risoluzione dei problemi gestita da ingegneri | Policy incoerenti e deriva della configurazione |
| Automazione centralizzata | Modelli, integrazione delle directory e regole di accesso riutilizzabili | Un modello errato può diffondersi a meno che la governance non sia solida |
| Orchestrazione multi-tenant | Standard condivisi con isolamento a livello di proprietà | Una scarsa separazione dei tenant può creare rischi per i dati e l'amministrazione |
Il vantaggio non è solo la velocità. Un numero inferiore di modifiche manuali significa meno opportunità di posizionare una cassa nel segmento sbagliato, lasciare attivo un appaltatore dopo la fine di un progetto o applicare una regola per gli ospiti a una rete del personale. Questi errori possono creare sia vulnerabilità di sicurezza che ticket di assistenza evitabili.
Il design multi-tenant offre inoltre a un operatore un modo controllato per isolare una proprietà problematica. Una sede con comportamenti anomali può essere sottoposta a una policy più restrittiva o temporaneamente separata dai servizi di gruppo senza dover modificare tutte le altre sedi. I team centrali mantengono la coerenza, mentre gli operatori locali conservano solo le autorizzazioni di cui hanno bisogno.
L'automazione richiede comunque una responsabilità. Qualcuno deve approvare i modelli, verificare le eccezioni, mantenere le fonti di identità e testare il comportamento in caso di guasto. I fornitori differiscono anche per il modo in cui separano i dati dei tenant e i ruoli amministrativi, pertanto l'ufficio acquisti dovrebbe esaminare l'isolamento e i controlli di audit piuttosto che accettare la dicitura "gestito in cloud" come risposta definitiva.
Il guadagno operativo pratico è quindi la ripetibilità. Una decisione di accesso ripetibile è più facile da risolvere, più facile da verificare e ha meno probabilità di dipendere da un singolo ingegnere che ricorda una modifica non documentata.
Valore aziendale, Analytics e ROI
Il NAC diventa più facile da finanziare quando il business case include la customer experience e la qualità delle informazioni. Il WiFi per gli ospiti può diventare un punto di contatto di prima parte basato sul consenso, consentendo a una sede di collegare un'email o un'identità approvata al contesto di visita e ai flussi di lavoro CRM invece di affidarsi interamente al traffico anonimo.
Il percorso di conversione deve essere progettato con cura. Un portale può richiedere il consenso, spiegare il valore dello scambio e trasmettere i dati autorizzati a un connettore CRM. Passpoint o OpenRoaming possono eliminare gli attriti ripetuti per i visitatori che ritornano, mentre la struttura ha comunque bisogno di informative sulla privacy chiare, tempi di conservazione adeguati e una base giuridica per qualsiasi attività di marketing.
Questo rende la componente di analytics utile solo quando qualcuno agisce di conseguenza. Un gruppo alberghiero potrebbe confrontare i fallimenti di connessione, i contatti di supporto e i segnali di visite ripetute tra le varie strutture. Un centro commerciale potrebbe esaminare dove i reclami sulla connettività degli ospiti coincidono con un coinvolgimento più debole. Questi output sono indicatori operativi, non prove automatiche che una modifica alla rete abbia causato un risultato commerciale.
Disciplina commerciale: una dashboard non offre alcun ritorno a meno che un team non utilizzi i suoi dati per modificare una campagna, risolvere un problema di servizio o proteggere un percorso cliente di valore.
Un modello di ROI sensato dovrebbe elencare separatamente i costi e i risultati attribuibili:
| Metrica | Password condivisa legacy | NAC con Passpoint o SSO |
|---|---|---|
| Identificazione dell'ospite | Spesso anonima o acquisita in modo incoerente | L'identità basata sul consenso può essere collegata a un evento di accesso |
| Gestione delle credenziali | Le modifiche alla password interessano molti utenti | Profili, voucher o identità possono essere revocati individualmente |
| Collegamento marketing | Esportazione manuale o dati limitati | Le integrazioni CRM e di marketing possono ricevere i campi autorizzati |
| Evidenza operativa | Registri di connessione di base | Gli eventi relativi a utenti, dispositivi e policy possono supportare l'analisi |
| Valutazione dell'investimento | Bassa complessità iniziale, maggiori limiti di controllo | Costi di licenza e integrazione valutati rispetto ai risultati di supporto, sicurezza e marketing |
Usate un modello prudente. Includete l'implementazione, le licenze, l'integrazione e la gestione continuativa. Poi confrontateli con lo sforzo misurabile del supporto tecnico, il valore recuperato delle campagne, la riduzione della gestione delle credenziali e le entrate che possono essere ragionevolmente attribuite a un coinvolgimento ripetuto. Evitate di dare per scontato che ogni connessione si trasformi in una prenotazione o che ogni interazione di supporto risparmiata sia puro profitto.
Un calcolatore ROI per il WiFi può aiutare a strutturare queste ipotesi. Il risultato dipenderà dalla qualità dei dati e dalla disciplina operativa, non solo dalla presenza di analisi.
Conformità e reporting allineati alle linee guida del Regno Unito
I team di conformità raramente hanno bisogno di un'altra console di sicurezza scollegata. Hanno bisogno di prove che le regole di accesso esistano, che vengano applicate in modo coerente e che l'organizzazione possa indagare sulle eccezioni. Il NAC può fornire parte di queste prove registrando i tentativi di autenticazione, le decisioni sulla postura, le assegnazioni dei ruoli, le modifiche alle policy e le revoche.
Questo è in linea con l'introduzione allo zero trust network access del National Cyber Security Centre del Regno Unito. L'NCSC descrive la rimozione della fiducia implicita da utenti, dispositivi, servizi e reti come un principio di progettazione fondamentale. Il NAC supporta questo principio richiedendo il contesto dell'identità e del dispositivo prima di consentire la comunicazione, anziché trattare una posizione interna come prova di fiducia.
Trasformare la policy in un percorso di evidenze
Per un ambiente regolamentato o sottoposto ad audit, i record utili includono:
- Contesto di autenticazione: Quale identità o certificato ha richiesto l'accesso.
- Contesto del dispositivo: Quale endpoint, terminale o profilo di dispositivo ha effettuato la richiesta.
- Risultato della policy: Quale regola ha consentito, limitato, messo in quarantena o negato la connessione.
- Cronologia delle modifiche: Chi ha modificato la policy e quando.
- Azione sul ciclo di vita: Quando l'accesso è stato revocato a seguito di una modifica del ruolo o del dispositivo.
Tale evidenza può supportare le verifiche del controllo degli accessi associate a Cyber Essentials Plus, PCI DSS, ISO 27001 e UK GDPR, ma il NAC non rende un'organizzazione conforme da solo. I controlli devono corrispondere all'ambito, ai rischi e agli obblighi dello specifico ambiente.
Un ambiente di pagamento potrebbe utilizzare la segmentazione e percorsi strettamente limitati intorno ai terminali. Un operatore sanitario potrebbe aver bisogno di controlli più severi sui dispositivi e sulle cartelle cliniche. Un operatore alberghiero che gestisce i dati degli ospiti deve comunque gestire le informative sulla privacy, la conservazione e i rapporti con i responsabili del trattamento. Il NAC fornisce prove tecniche, mentre i team di governance decidono in che modo tali prove soddisfano i requisiti pertinenti.
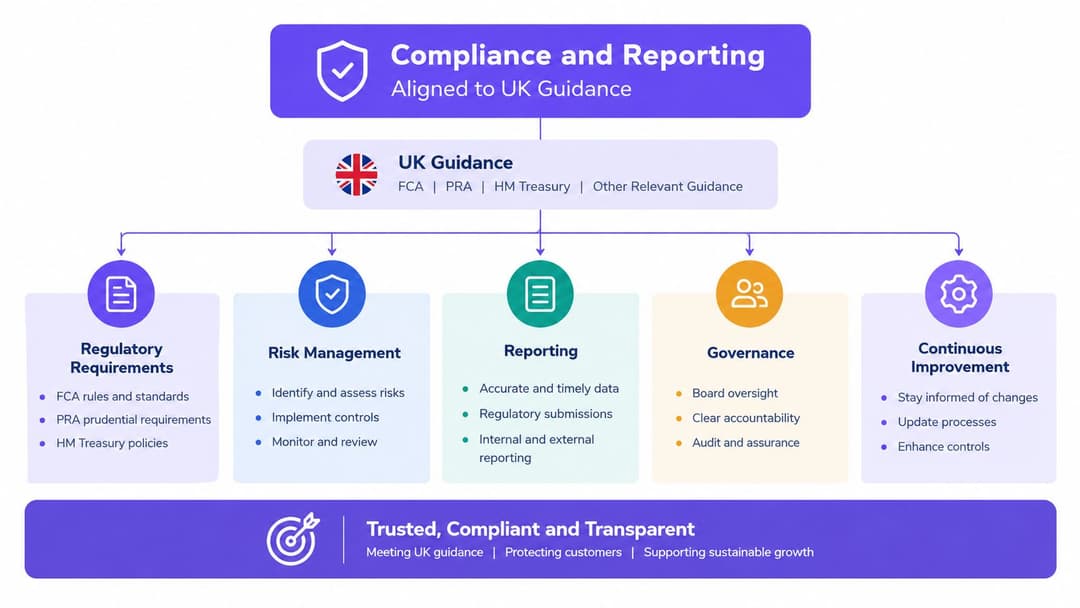
Questo limite è importante. Il NAC copre le connessioni che interessano la rete controllata. Le porte fisiche, i dispositivi IoT non gestiti, le infrastrutture non autorizzate e i sistemi al di fuori del percorso di applicazione richiedono misure di protezione complementari. Il suo ruolo principale è quello di elemento di collegamento tra la policy tecnica e la documentazione necessaria a un auditor o a un investigatore di incidenti.
Casi d'uso per Hospitality, Retail, Sanità e Residenziale
I vantaggi del controllo dell'accesso alla rete cambiano a seconda del problema operativo. Una struttura non dovrebbe iniziare dalle funzionalità di un prodotto. Dovrebbe iniziare dalla connessione che genera più rischi, attriti o lavoro amministrativo.
Hospitality
Hotel, bar e location per eventi spesso gestiscono relazioni con gli ospiti di breve durata insieme a identità del personale permanenti. Un profilo Passpoint per singolo soggiorno o una credenziale temporanea per gli ospiti possono scadere al momento del checkout, mentre l'accesso del personale rimane legato al dipendente o al dispositivo gestito. Ciò riduce la necessità di reimpostare una password condivisa della camera o della hall e limita il rischio che una credenziale venga riutilizzata in un'altra proprietà.
Il risultato è un percorso di onboarding più breve per gli ospiti e un numero inferiore di interventi alla reception. L'hotel necessita comunque di un processo chiaro per il consenso e la privacy, in particolare se l'identità dell'ospite è collegata ai sistemi di marketing.
Retail
Le reti retail uniscono terminali di pagamento, dispositivi portatili per l'inventario, sistemi per ufficio, telecamere ed etichette intelligenti. Il NAC può profilare queste classi di dispositivi, inserirle in segmenti separati e bloccare un dispositivo portatile non registrato dal raggiungere l'ambiente di pagamento.
Il risultato è un perimetro di pagamento più ristretto e una migliore evidenza in caso di comportamento anomalo di un dispositivo. La segmentazione non sostituisce i controlli di sicurezza dei pagamenti, ma riduce i percorsi non necessari tra i sistemi operativi.
Sanità
Il tablet gestito di un medico dovrebbe ricevere una policy diversa rispetto a un telefono personale, anche quando entrambi si connettono all'interno dello stesso edificio. L'identità supportata da certificato può vincolare i dispositivi approvati a un accesso definito, consentendo agli amministratori di revocare le credenziali di un tablet smarrito o rubato senza dover modificare le configurazioni degli switch in tutta l'infrastruttura.
Il risultato è un accesso più controllato alle applicazioni cliniche e un registro più chiaro di quale dispositivo ha effettuato una richiesta. La policy BYOD, la gestione degli endpoint e le autorizzazioni a livello di applicazione rimangono necessarie perché il NAC da solo non può proteggere ogni percorso verso una cartella clinica.
Edifici residenziali
Il settore del build-to-rent, degli alloggi per studenti e delle proprietà multi-abitazione deve servire residenti, appaltatori, visitatori e apparecchiature per la smart-home senza esporre i sistemi dell'edificio. OpenRoaming può semplificare l'onboarding dei residenti, mentre i segmenti privati possono isolare ascensori, sistemi di accesso, telecamere e altre apparecchiature della struttura.
Una piattaforma centrale può applicare policy diverse a ciascun gruppo, ma i gestori delle proprietà dovrebbero verificare l'isolamento degli inquilini, la separazione degli amministratori e la gestione dei dati dei residenti prima dell'implementazione.
| Settore | Punto critico | Funzionalità NAC applicata | Risultato previsto |
|---|---|---|---|
| Hospitality | Credenziali degli ospiti condivise e reset alla reception | Scadenza dei profili ospite e accesso basato sull'identità | Accesso ospite più fluido e minore gestione delle credenziali |
| Retail | Traffico misto tra POS, dispositivi portatili e IoT | Profilazione, segmentazione e policy dei dispositivi | Minore esposizione non necessaria dei sistemi di pagamento |
| Sanità | Dispositivi rubati o non gestiti vicino ad applicazioni sensibili | Certificati, controlli dello stato di sicurezza e revoca rapida | Maggiore tracciabilità dei dispositivi e accesso clinico controllato |
| Residenziale | Residenti e sistemi dell'edificio che condividono l'infrastruttura | Onboarding federato e segmenti privati | Connettività per i residenti più semplice con un migliore isolamento dei servizi |
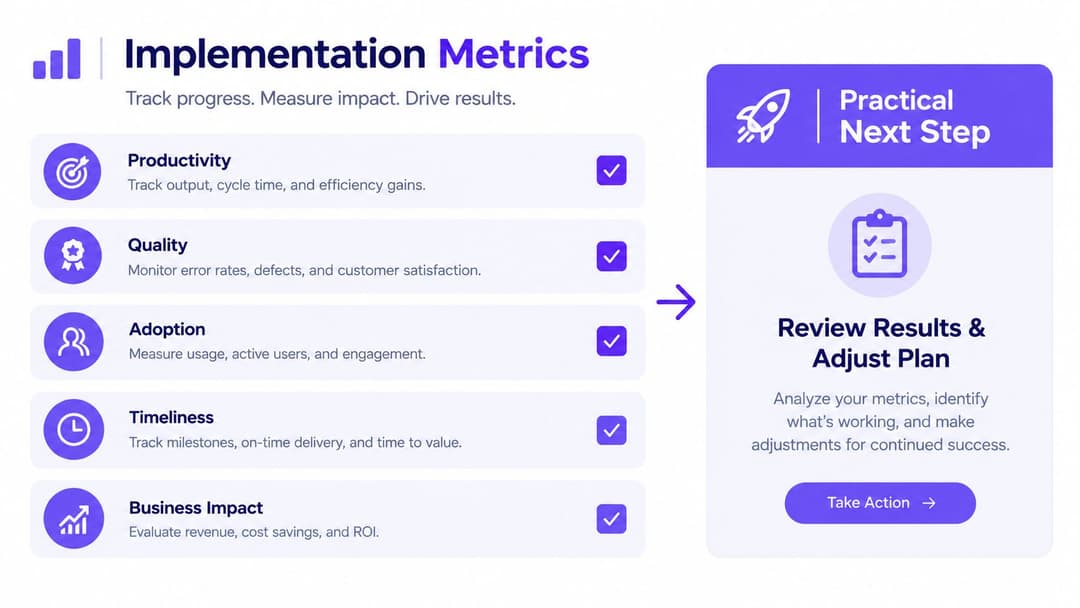
Metriche di implementazione e un pratico passo successivo
Il NAC non dovrebbe essere giudicato in base a quante schermate di policy contiene la piattaforma. Va giudicato in base alla capacità dell'organizzazione di isolare più rapidamente un dispositivo a rischio, revocare l'accesso in modo più affidabile e spiegare perché ogni connessione importante è stata consentita.
Iniziate con una piccola scheda di valutazione:
- Tempo di isolamento: Misura l'intervallo tra un avviso confermato e la quarantena.
- Throughput di onboarding: Registra quanti dispositivi approvati il personale può configurare in un periodo di lavoro.
- Tasso di autenticazione fallita: Confronta i fallimenti per SSID, sito, tipo di dispositivo e gruppo di utenti.
- Non conformità della postura: Monitora la frequenza con cui i dispositivi non soddisfano le condizioni per il ruolo previsto.
- Tempo di revoca: Misura il tempo che intercorre tra una credenziale rubata o una modifica della directory e il rifiuto effettivo.
Associa ogni misura tecnica a un segnale aziendale. I sondaggi sull'esperienza degli ospiti possono rivelare se un'autenticazione più forte crea attriti. I contatti con l'helpdesk possono mostrare se l'onboarding è migliorato. I reclami relativi al login dei medici possono esporre una policy sicura ma poco pratica. Gli indicatori di abbandono degli inquilini o i reclami relativi alla proprietà possono aiutare gli operatori residenziali a valutare se la connettività supporta la fidelizzazione.
Il primo passo più utile non richiede la dimostrazione di un fornitore. Scegliete un SSID o una zona di accesso cablata, elencate ogni classe di dispositivi che la utilizza e valutate ogni connessione in base a due domande:
- Fino a che punto siamo sicuri dell'identità di questo utente o dispositivo?
- Quanto sono sensibili i sistemi che questa connessione può raggiungere?
Questo esercizio evidenzierà dove le credenziali condivise, i dispositivi non gestiti o l'ampio accesso VLAN creano il divario più grande. Fornisce inoltre al reparto finanziario un ambito pilota basato sul rischio e su risultati misurabili, piuttosto che una richiesta astratta di "migliorare la sicurezza della rete".
Il NAC va inteso principalmente come un investimento per limitare il raggio d'azione delle minacce e favorire il ripristino. Non fermerà ogni singola violazione, ma può rendere le decisioni di accesso più mirate, le modifiche ai dispositivi più visibili e il contenimento più ripetibile.
Purple fornisce autenticazione RADIUS cloud-native e controllo dell'accesso alla rete 802.1X per ambienti cablati e wireless, con onboarding degli ospiti, accesso basato sull'identità e integrazioni per le piattaforme di rete comuni. Visita Purple per valutare come il WiFi basato sull'identità, OpenRoaming e la gestione delle policy multi-tenant potrebbero adattarsi alla tua struttura o al tuo progetto pilota.



