

यूके के एक व्यस्त कैफ़े-बार में शनिवार की व्यस्त रात है। WiFi पासवर्ड दीवार पर लिखा है, कर्मचारी, अतिथि और ठेकेदार एक ही वायरलेस नेटवर्क से जुड़ते हैं, और EPOS टिल उन उपकरणों से केवल कुछ ही क्लिक की दूरी पर है जिन्हें व्यवसाय में कोई भी प्रबंधित नहीं करता है। एक पत्रकार लैपटॉप के साथ जुड़ता है, जबकि एक अतिथि का संक्रमित डिवाइस किसी भी अन्य चीज़ के लिए स्कैनिंग शुरू कर देता है जहां तक वह पहुंच सकता है।
यह साझा-पासवर्ड मॉडल सुरक्षा समस्या उत्पन्न करने से पहले एक दृश्यता (विजिबिलिटी) समस्या उत्पन्न करता है। टीम को यह तो पता हो सकता है कि कोई डिवाइस कनेक्टेड है, लेकिन यह नहीं कि उसका उपयोग कौन कर रहा है, क्या वह नेटवर्क पर होना चाहिए, या उसे किस चीज़ तक पहुंच की अनुमति होनी चाहिए।
नेटवर्क एक्सेस कंट्रोल, या NAC, वायर्ड और वायरलेस एज पर पॉलिसी-संचालित गेटकीपिंग है। यह तय करता है कि कौन और क्या कनेक्ट हो सकता है, प्रासंगिक शर्तों की जांच करता है, और सामान्य संचार शुरू होने से पहले कनेक्शन को एक उपयुक्त नेटवर्क सेगमेंट में रखता है। इसलिए नेटवर्क एक्सेस कंट्रोल के लाभ अज्ञात लैपटॉप को ब्लॉक करने की तुलना में व्यापक हैं। NAC किसी घटना के प्रभाव क्षेत्र को कम कर सकता है, ऑनबोर्डिंग और निरसन को स्वचालित कर सकता है, ऑडिट साक्ष्यों का समर्थन कर सकता है, और ऑपरेटरों को उनके नेटवर्क के उपयोग का अधिक स्पष्ट दृश्य दे सकता है।
यह समझौता व्यावहारिक है। NAC को एकीकरण कार्य, एक विश्वसनीय पहचान या डिवाइस डेटा स्रोत, सावधानीपूर्वक तैयार की गई नीतियों और साझा प्री-शेयर्ड कुंजियों से दूर जाने वाले एक सांस्कृतिक बदलाव की आवश्यकता होती है। इसे एक परिचालन नियंत्रण के रूप में माना जाना चाहिए, न कि किसी जादुई उपकरण के रूप में।
आधुनिक स्थानों के लिए नेटवर्क एक्सेस कंट्रोल क्यों महत्वपूर्ण है
एक होटल में मेहमान ईमेल की जांच कर सकते हैं, कर्मचारी व्यावसायिक एप्लिकेशन का उपयोग कर सकते हैं, ठेकेदार थोड़े समय के काम के लिए कनेक्ट हो सकते हैं, और भुगतान या बिल्डिंग सिस्टम लगातार चल सकते हैं। यदि प्रत्येक कनेक्शन को समान पहुंच प्राप्त होती है क्योंकि उपयोगकर्ता एक ही पासवर्ड साझा करते हैं, तो मेहमान के डिवाइस पर आने वाली समस्या मेहमान के नेटवर्क से बहुत आगे तक पहुंच सकती है। व्यावसायिक प्रभाव को बाधित सेवाओं, जांच के समय और उजागर हुए सिस्टम की संख्या में मापा जाता है।
NAC एक्सेस के निर्णय को "कौन सा सॉकेट या एक्सेस पॉइंट?" से बदलकर "कौन सी पहचान या डिवाइस, किस नीति के तहत?" कर देता है। एक कर्मचारी आंतरिक अनुप्रयोगों तक पहुंच प्राप्त कर सकता है, जबकि उसी वायरलेस इंफ्रास्ट्रक्चर पर मौजूद अतिथि को केवल इंटरनेट एक्सेस मिलता है। एक रिसेप्शन टर्मिनल एक प्रतिबंधित नियम का पालन कर सकता है, भले ही वह उसी स्विचिंग एस्टेट का उपयोग करता हो जिसका उपयोग कॉन्फ्रेंस लैपटॉप करता है।
व्यावहारिक नियम: यदि नेटवर्क किसी कनेक्शन की पहचान नहीं कर सकता और यह स्पष्ट नहीं कर सकता कि उसके पास एक्सेस क्यों है, तो संगठन का अपने अटैक सरफेस पर सीमित नियंत्रण होता है।
यूके की बेसलाइन स्पष्ट है: वेन्यू को अभी भी सुरक्षित कॉन्फ़िगरेशन, एक्सेस कंट्रोल, पैचिंग, बैकअप और कर्मचारियों की जागरूकता की आवश्यकता है। Cyber Security Breaches Survey 2025 technical report में पाया गया कि पिछले 12 महीनों में 43% यूके व्यवसायों और 30% यूके चैरिटी ने साइबर उल्लंघन या हमले का अनुभव किया। NAC हर घटना को नहीं रोकेगा। यह उन बेसलाइन नियंत्रणों को एक पहचान-जागरूक प्रवर्तन बिंदु देता है, जिससे यह सीमित करने में मदद मिलती है कि कोई समझौता किया गया कनेक्शन कितनी दूर तक जा सकता है।
व्यावहारिक network access control benefits व्यावसायिक परिणाम हैं:
- छोटा ब्लास्ट रेडियस: सेगमेंटेशन उन सिस्टम्स को प्रतिबंधित करता है जिन तक कोई समझौता किया गया डिवाइस पहुँच सकता है।
- बेहतर डिवाइस स्वच्छता: पोस्चर चेक प्रबंधित, अनुपालन करने वाले एंडपॉइंट्स को अज्ञात या जोखिम भरे एंडपॉइंट्स से अलग कर सकते हैं।
- स्पष्ट जवाबदेही: पहचान-आधारित एक्सेस अज्ञात साझा क्रेडेंशियल पर निर्भर रहने के बजाय एक रिकॉर्ड प्रदान करता है।
- कम मैन्युअल काम: शामिल होने वाले, बदलने वाले और छोड़ने वाले बदलावों से नेटवर्क पॉलिसी को अपडेट किया जा सकता है।
- मजबूत प्रमाण: ऑथेंटिकेशन इवेंट और पॉलिसी निर्णय समीक्षाओं और जांचों का समर्थन करते हैं।
- अधिक उपयोगी सर्विस डेटा: कनेक्शन रिकॉर्ड गेस्ट अनुभव और परिचालन निर्णयों को सूचित कर सकते हैं।
NAC के लिए एकीकरण, भरोसेमंद पहचान या डिवाइस डेटा, सावधानीपूर्वक परीक्षण की गई नीतियां और आउटेज के लिए एक फ़ॉलबैक योजना की आवश्यकता होती है। यह एक परिचालन नियंत्रण है, कोई जादुई उपकरण नहीं। इसका मूल्य तब प्रकट होता है जब स्थल एक्सेस के निर्णयों को औसत दर्जे के परिणामों से जोड़ सकता है: कम पहुंच योग्य सिस्टम, तेज़ निरस्तीकरण, स्पष्ट जांच और एक डिवाइस के साथ समझौता होने पर कम व्यवधान।
सेगमेंटेशन और पोस्चर चेक के सुरक्षा लाभ
एक समझौता किया गया डिवाइस तब कम खतरनाक होता है जब उसके पास जाने के लिए कम जगहें होती हैं। NAC नियंत्रित करता है कि एक कनेक्शन किन सिस्टम्स तक पहुँच सकता है, जिससे वह इस blast radius को कम करता है। जैसा कि पहले बताया गया है, उल्लंघन की लागत घटना और संगठन के आकार के आधार पर भिन्न होती है। परिचालन बिंदु अधिक स्थिर है: पहुँचने योग्य सिस्टम्स को सीमित करने से इस बात की संभावना कम हो सकती है कि एक चोरी हुआ क्रेडेंशियल या संक्रमित एंडपॉइंट एक व्यापक आउटेज बन जाए।
सेगमेंटेशन नियंत्रित मार्ग बनाता है
एक डायनामिक VLAN हर भूमिका के लिए एक अलग भौतिक नेटवर्क की आवश्यकता के बजाय नीति के माध्यम से एक कनेक्शन को उपयुक्त ब्रॉडकास्ट डोमेन में रखता है। एक वायरलेस एस्टेट कर्मचारियों, पॉइंट-ऑफ-सेल, गेस्ट और सुविधाओं के ट्रैफ़िक को ले जा सकता है, जबकि फ़ायरवॉल नियम प्रत्येक समूह के लिए उपलब्ध गंतव्यों को निर्धारित करते हैं।
परिणाम केवल SSID पर नहीं, बल्कि भूमिका पर निर्भर करता है। एक कर्मचारी को रोटा सिस्टम और आंतरिक एप्लिकेशन्स की आवश्यकता हो सकती है। एक अतिथि को सामान्यतः केवल इंटरनेट एक्सेस मिलना चाहिए। एक भुगतान टर्मिनल व्यापक कॉर्पोरेट नेटवर्क तक पहुँचे बिना अपनी स्वीकृत भुगतान सेवाओं से संपर्क कर सकता है। यह पृथक्करण ऑपरेटरों को जोखिम को मापने का एक व्यावहारिक तरीका देता है, जैसे कि प्रत्येक डिवाइस वर्ग से पहुँचने योग्य सिस्टम की संख्या।
पोस्चर चेक पहचान में एक शर्त जोड़ते हैं
प्रमाणीकरण (Authentication) उत्तर देता है, "कौन कनेक्ट हो रहा है?" पोस्चर असेसमेंट जोड़ता है, "क्या यह डिवाइस वर्तमान में अनुरोधित एक्सेस के लिए उपयुक्त है?" NAC वायर्ड या वायरलेस प्रमाणीकरण के लिए 802.1X और RADIUS का उपयोग कर सकता है, फिर ऑपरेटिंग-सिस्टम अपडेट, एंडपॉइंट प्रोटेक्शन, MDM नामांकन या नियंत्रित हेल्थ चेक जैसे संकेतों का मूल्यांकन कर सकता है।
एक ठेकेदार का लैपटॉप दिखाता है कि निर्णय कैसे बदल सकता है। यदि यह पैच की आवश्यकता को पूरा करने में विफल रहता है, तो NAC इसे एक रेमेडिएशन VLAN में रख सकता है, जिसमें केवल स्वीकृत अपडेट संसाधनों तक पहुँच होगी। डिवाइस द्वारा नीति को पूरा करने के बाद, नेटवर्क सत्र का पुनर्मूल्यांकन कर सकता है और उसकी इच्छित भूमिका सौंप सकता है। RADIUS Change of Authorisation, या CoA, उपयोगकर्ता को मैन्युअल रूप से डिस्कनेक्ट करने के लिए कहे बिना उस बदलाव का समर्थन कर सकता है।
सबूतों की सीमाएं होती हैं। पोस्चर चेक केवल उतने ही विश्वसनीय होते हैं जितने उनके पीछे के एंडपॉइंट, पहचान और प्रबंधन डेटा होते हैं। लीगेसी टिल्स, प्रिंटर, कैमरे और अन्य IoT या ऑपरेशनल डिवाइस एजेंट-आधारित मूल्यांकन का समर्थन नहीं कर सकते हैं। हर डिवाइस को इस तरह से व्यवहार करने के बजाय कि वह समान सबूत प्रदान कर सकता है, प्रोफाइलिंग और सीमित दायरे वाली नीतियां अक्सर अधिक सुरक्षित होती हैं।
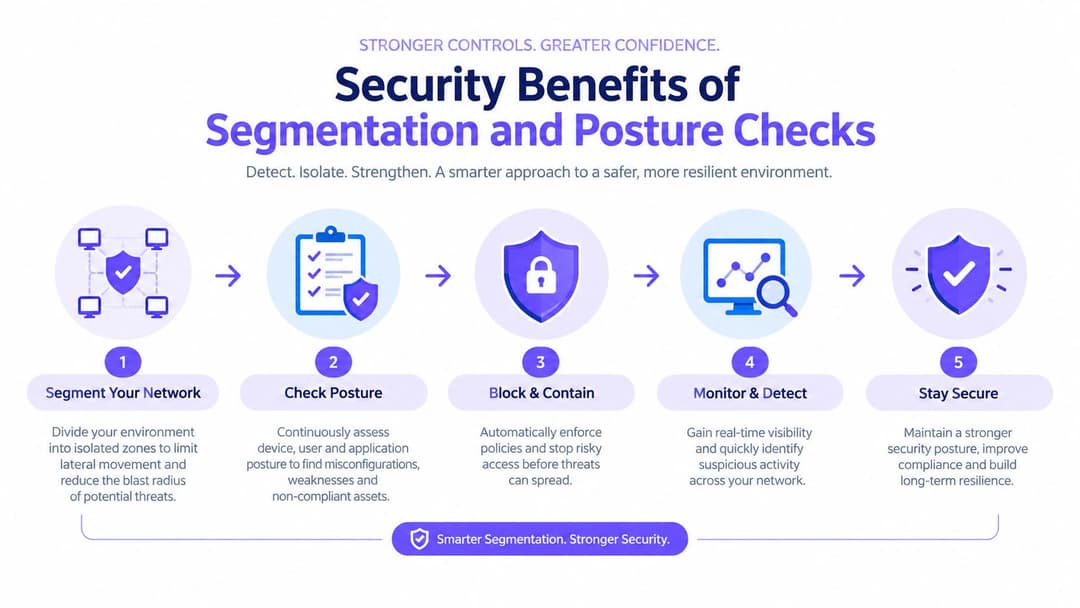
हॉस्पिटैलिटी ऑपरेटरों के लिए, ये नियंत्रण उन सिस्टम्स की भी सुरक्षा करते हैं जो ऑर्डर और भुगतान को प्रोसेस करते हैं। systec POS-Technology GmbH security संसाधन POS सुरक्षा के लिए संदर्भ प्रदान करता है, जबकि यह enterprise Wi-Fi security guide वायरलेस डिज़ाइन को पहचान और पॉलिसी प्रवर्तन के साथ जोड़ता है। NAC को अभी भी एकीकरण, परीक्षण किए गए नियमों, विश्वसनीय डिवाइस डेटा और आउटेज फ़ॉलबैक की आवश्यकता होती है। यह एक परिचालन नियंत्रण है जिसका मूल्य कम पहुंच योग्य सिस्टम्स, तेजी से निरसन, स्पष्ट जांच और समझौता होने के बाद कम व्यवधान के रूप में दिखाई देता है।
SSO, प्रमाणपत्र और Passpoint के साथ पहचान - आधारित एक्सेस
साझा पासवर्ड दो तरह से विफल होते हैं। किसी एक व्यक्ति के लिए उन्हें रद्द करना कठिन होता है, और वे इस बात का कमज़ोर सबूत प्रदान करते हैं कि किस व्यक्ति या डिवाइस ने कनेक्शन बनाया है। पहचान-आधारित एक्सेस उस सामान्य सीक्रेट को उपयोगकर्ता पहचान, डिवाइस पहचान और नीति संदर्भ से बने निर्णय से बदल देता है।
एक वेन्यू सब कुछ एक साथ फिर से डिज़ाइन करने के बजाय चरणों में इस सीढ़ी पर चढ़ सकता है।
सबसे पहले, एक Captive Portal Microsoft Entra ID, Okta या Google Workspace जैसी डायरेक्टरी के विरुद्ध कर्मचारियों को प्रमाणित कर सकता है। SAML या OIDC प्रमाणीकरण परिणाम को एक्सेस वर्कफ़्लो में पास कर सकते हैं, जबकि गेस्ट वाउचर या प्रॉपर्टी-मैनेजमेंट इंटीग्रेशन उन विज़िटर्स को संभालते हैं जो कर्मचारी डायरेक्टरी से संबंधित नहीं हैं।
मजबूत कदम प्रमाणपत्र प्रमाणीकरण है। एक छोटा आंतरिक प्रमाणपत्र प्राधिकरण या SCEP वर्कफ़्लो प्रबंधित लैपटॉप, EPOS टर्मिनलों और स्वीकृत टैबलेट को मशीन प्रमाणपत्र जारी कर सकता है। डिवाइस तब कर्मचारियों से WiFi पासवर्ड याद रखने या साझा करने के लिए कहे बिना, स्वचालित रूप से प्रमाणित हो जाता है। डायरेक्टरी परिवर्तन निरसन को ट्रिगर कर सकते हैं, जो पूरे स्थल पर पासवर्ड बदलने की तुलना में बहुत अधिक सटीक है।
Passpoint और OpenRoaming अतिथि अनुभव को संबोधित करते हैं। एक विज़िटर जिसने एक डिवाइस प्रोफ़ाइल नामांकित की है, वह भाग लेने वाले स्थानों पर स्वचालित रूप से फिर से जुड़ सकता है, जिससे बार-बार पोर्टल फॉर्म भरने से बचा जा सकता है और रिसेप्शन या फ्रंट-ऑफ-हाउस टीमों पर दबाव कम हो सकता है। सुरक्षा लाभ केवल पासवर्ड द्वारा सुरक्षित ओपन नेटवर्क के बजाय एन्क्रिप्टेड, पहचान-जागरूक ऑनबोर्डिंग से आता है।
एक कॉन्फ्रेंस अटेंडी पर विचार करें जो पहले दिन OpenRoaming के माध्यम से कनेक्ट होता है। यदि वह व्यक्ति बाद में एक अस्थायी स्टाफ सदस्य बन जाता है, तो संगठन एक अलग सर्टिफिकेट-समर्थित स्टाफ प्रोफाइल जारी कर सकता है और उसी एक्सेस इन्फ्रास्ट्रक्चर पर स्टाफ पॉलिसी लागू कर सकता है। एक्सेस पॉइंट को स्थिति में प्रत्येक परिवर्तन के लिए एक नए SSID की आवश्यकता नहीं होती है।
| तंत्र | सर्वोत्तम उपयोग का मामला | उपयोगकर्ता का प्रयास | मजबूती |
|---|---|---|---|
| Captive Portal SSO | कर्मचारियों और ठेकेदारों की ऑनबोर्डिंग | स्वीकृत पहचान प्रदाता के माध्यम से साइन-इन | साझा पासवर्ड की तुलना में बेहतर जवाबदेही |
| मशीन प्रमाणपत्र | प्रबंधित लैपटॉप, टर्मिनल और टैबलेट | आमतौर पर प्रावधान के बाद मूक संचालन | मजबूत डिवाइस पहचान और आसान निरस्तीकरण |
| अतिथि वाउचर | अल्पकालिक आगंतुक और कार्यक्रम | कोड या सहायता प्राप्त नामांकन | सरल समाप्ति और अस्थायी पहुंच |
| Passpoint | लौटने वाले अतिथि और प्रबंधित अतिथि प्रोफाइल | प्रारंभिक प्रोफ़ाइल नामांकन | घर्षण रहित, एन्क्रिप्टेड कनेक्शन |
| OpenRoaming | भाग लेने वाले स्थानों पर संघटित पहुंच | एक विश्वसनीय प्रदाता के माध्यम से प्रमाणित करें | विभिन्न स्थानों पर बार-बार साइन-इन को कम करता है |
इस मॉडल पर विचार करने वाली टीमें अपने डिज़ाइन अनुसंधान के हिस्से के रूप में identity-based networking की समीक्षा कर सकती हैं। महत्वपूर्ण आर्किटेक्चरल प्रश्न यह नहीं है कि क्या प्रत्येक उपयोगकर्ता को समान मैकेनिज्म की आवश्यकता है। बल्कि यह है कि क्या प्रत्येक कनेक्शन को उसकी पहचान और उद्देश्य के अनुसार उपयुक्त न्यूनतम एक्सेस प्राप्त होता है।
ऑटोमेशन और मल्टी-टेनेंट प्रबंधन से परिचालन लाभ
एक लेगेसी रोलआउट अक्सर मैन्युअल कार्यों की एक श्रृंखला पर निर्भर करता है। एक इंजीनियर साइट कॉन्फ़िगरेशन बनाता है, RADIUS विवरण जोड़ता है, VLANs असाइन करता है, क्रेडेंशियल प्रदान करता है और प्रत्येक SSID का परीक्षण करता है। जब कोई प्रॉपर्टी देर से खुलती है या व्यस्त अवधि के दौरान कोई नीति बदलती है, तो टीम दबाव में काम दोहराती है।
एक स्वचालित NAC मॉडल उन निर्णयों को टेम्पलेट और एकीकरण में स्थानांतरित करता है। एक आतिथ्य समूह कर्मचारियों, अतिथियों, POS और सुविधाओं के लिए एक मानक नीति परिभाषित कर सकता है, फिर इसे प्रत्येक संपत्ति के नेटवर्क पहचानकर्ताओं और स्थानीय आवश्यकताओं के लिए अनुकूलित कर सकता है। प्रमाणपत्र, एक्सेस भूमिकाएं और ऑनबोर्डिंग प्रवाह प्रत्येक साइट पर फिर से बनाने के बजाय एक केंद्रीय टेनेंट से प्रदान किए जा सकते हैं।
दोनों ऑपरेटिंग मॉडलों की तुलना करें
| ऑपरेटिंग मॉडल | सामान्य कार्य पैटर्न | मुख्य जोखिम |
|---|---|---|
| मैन्युअल, साइट-दर-साइट | स्थिर असाइनमेंट, स्थानीय परिवर्तन और इंजीनियर के नेतृत्व में समस्या निवारण | असंगत पॉलिसी और कॉन्फ़िगरेशन बहाव |
| केंद्रीकृत ऑटोमेशन | टेम्प्लेट, डायरेक्ट्री एकीकरण और पुन: प्रयोज्य एक्सेस नियम | एक खराब टेम्प्लेट तब तक फैल सकता है जब तक कि गवर्नेंस मजबूत न हो |
| मल्टी-टेनेंट ऑर्केस्ट्रेशन | प्रॉपर्टी-स्तर के अलगाव के साथ साझा मानक | खराब टेनेंट अलगाव से डेटा और प्रशासन संबंधी जोखिम पैदा हो सकते हैं |
इसका लाभ केवल गति नहीं है। कम मैन्युअल परिवर्तनों का अर्थ है किसी कैश काउंटर को गलत सेगमेंट में रखने, किसी प्रोजेक्ट के समाप्त होने के बाद भी किसी कांट्रैक्टर को सक्रिय छोड़ने, या स्टाफ नेटवर्क पर गेस्ट नियम लागू करने की कम गुंजाइश। ये त्रुटियां सुरक्षा जोखिम और ऐसी सर्विस टिकट दोनों पैदा कर सकती हैं जिनसे बचा जा सकता था।
Multi-tenant डिज़ाइन ऑपरेटर को किसी समस्याग्रस्त प्रॉपर्टी को अलग करने का एक नियंत्रित तरीका भी देता है। हर दूसरे वेन्यू को बदले बिना किसी खराब व्यवहार वाली साइट को सख्त नीति के तहत रखा जा सकता है या समूह-व्यापी सेवाओं से अस्थायी रूप से अलग किया जा सकता है। केंद्रीय टीमों को निरंतरता मिलती है, जबकि स्थानीय ऑपरेटरों के पास केवल वही अनुमतियां रहती हैं जिनकी उन्हें आवश्यकता होती है।
ऑटोमेशन के लिए अभी भी ओनरशिप की आवश्यकता होती है। किसी को टेम्प्लेट स्वीकृत करने, अपवादों की समीक्षा करने, पहचान स्रोतों को बनाए रखने और विफलता व्यवहार का परीक्षण करने की आवश्यकता होती है। वेंडर इसमें भी भिन्न होते हैं कि वे टेनेंट डेटा और प्रशासनिक भूमिकाओं को कितनी स्पष्टता से अलग करते हैं, इसलिए खरीद प्रक्रिया को केवल "क्लाउड-मैनेज्ड" को एक पूर्ण उत्तर के रूप में स्वीकार करने के बजाय आइसोलेशन और ऑडिट नियंत्रणों की जांच करनी चाहिए।
इसलिए व्यावहारिक परिचालन लाभ दोहराव क्षमता है। एक दोहराने योग्य एक्सेस निर्णय का निवारण करना आसान है, समीक्षा करना आसान है और इसके किसी ऐसे इंजीनियर पर निर्भर होने की संभावना कम है जिसे कोई गैर-दस्तावेजी परिवर्तन याद हो।
व्यावसायिक मूल्य, Analytics और ROI
NAC को फंड करना तब आसान हो जाता है जब बिज़नेस केस में ग्राहक अनुभव और जानकारी की गुणवत्ता शामिल हो। गेस्ट WiFi एक सहमति-आधारित फर्स्ट-पार्टी टचपॉइंट बन सकता है, जिससे एक वेन्यू पूरी तरह से अनाम ट्रैफ़िक पर निर्भर रहने के बजाय विज़िट संदर्भ और CRM वर्कफ़्लो से एक स्वीकृत ईमेल या पहचान को जोड़ सकता है।
रूपांतरण पथ को सावधानीपूर्वक डिज़ाइन किया जाना चाहिए। एक पोर्टल सहमति का अनुरोध कर सकता है, मूल्य विनिमय को समझा सकता है और अनुमत डेटा को CRM कनेक्टर को पास कर सकता है। Passpoint या OpenRoaming लौटने वाले विज़िटर्स के लिए बार-बार होने वाले घर्षण को दूर कर सकते हैं, जबकि वेन्यू को अभी भी स्पष्ट गोपनीयता नोटिस, उपयुक्त प्रतिधारण और किसी भी मार्केटिंग गतिविधि के लिए एक वैध आधार की आवश्यकता होती है।
यह विश्लेषण को केवल तभी उपयोगी बनाता है जब कोई उस पर कार्रवाई करता है। एक होटल समूह संपत्तियों में कनेक्शन विफलताओं, सहायता संपर्कों और बार-बार आने के संकेतों की तुलना कर सकता है। एक शॉपिंग सेंटर यह जांच सकता है कि अतिथि कनेक्टिविटी शिकायतें कमजोर जुड़ाव के साथ कहां मेल खाती हैं। ये आउटपुट परिचालन संकेतक हैं, यह स्वचालित प्रमाण नहीं हैं कि नेटवर्क परिवर्तन ने एक व्यावसायिक परिणाम उत्पन्न किया है।
व्यावसायिक अनुशासन: एक डैशबोर्ड का कोई लाभ नहीं है जब तक कि कोई टीम इसके निष्कर्षों का उपयोग किसी अभियान को बदलने, सेवा की समस्या को ठीक करने या किसी मूल्यवान ग्राहक अनुभव को सुरक्षित करने के लिए न करे।
एक समझदारी भरे ROI मॉडल में लागतों और जिम्मेदार परिणामों को अलग-अलग सूचीबद्ध किया जाना चाहिए:
| मीट्रिक | विरासत में मिला साझा पासवर्ड | Passpoint या SSO के साथ NAC |
|---|---|---|
| अतिथि पहचान | अक्सर गुमनाम या असंगत रूप से कैप्चर की गई | सहमति-आधारित पहचान को एक एक्सेस इवेंट से जोड़ा जा सकता है |
| क्रेडेंशियल प्रबंधन | पासवर्ड परिवर्तन कई उपयोगकर्ताओं को प्रभावित करते हैं | प्रोफ़ाइल, वाउचर या पहचान को व्यक्तिगत रूप से निरस्त किया जा सकता है |
| विपणन (मार्केटिंग) कनेक्शन | मैन्युअल निर्यात या सीमित डेटा | CRM और मार्केटिंग एकीकरण अनुमत फ़ील्ड प्राप्त कर सकते हैं |
| परिचालन साक्ष्य | 기본 कनेक्शन रिकॉर्ड | उपयोगकर्ता, डिवाइस और नीति इवेंट विश्लेषण का समर्थन कर सकते हैं |
| निवेश परीक्षण | कम प्रारंभिक जटिलता, उच्च नियंत्रण सीमाएं | लाइसेंस और एकीकरण लागत को सहायता, सुरक्षा और मार्केटिंग परिणामों के मुकाबले तौला जाता है |
एक रूढ़िवादी मॉडल का उपयोग करें। इसमें कार्यान्वयन, लाइसेंस, एकीकरण और चल रहे प्रशासन को शामिल करें। फिर उनकी तुलना औसत दर्जे के हेल्पडेस्क प्रयास, बरामद अभियान मूल्य, कम क्रेडेंशियल हैंडलिंग और उस राजस्व से करें जिसे उचित रूप से बार-बार होने वाले जुड़ाव के लिए जिम्मेदार ठहराया जा सकता है। यह मानने से बचें कि हर कनेक्शन एक बुकिंग बन जाता है या हर बची हुई सहायता बातचीत शुद्ध लाभ है।
एक WiFi ROI कैलकुलेटर उन मान्यताओं को व्यवस्थित करने में मदद कर सकता है। परिणाम डेटा गुणवत्ता और परिचालन अनुशासन पर निर्भर करेगा, न कि केवल एनालिटिक्स की उपस्थिति पर।
यूके (UK) दिशानिर्देशों के अनुरूप अनुपालन और रिपोर्टिंग
अनुपालन टीमों को शायद ही कभी किसी अन्य डिस्कनेक्टेड सुरक्षा कंसोल की आवश्यकता होती है। उन्हें इस बात के प्रमाण की आवश्यकता होती है कि एक्सेस नियम मौजूद हैं, लोग उन्हें लगातार लागू करते हैं, और संगठन अपवादों की जांच कर सकता है। NAC प्रमाणीकरण प्रयासों, पोस्चर निर्णयों, भूमिका असाइनमेंट, नीति परिवर्तनों और निरसन को रिकॉर्ड करके उस प्रमाण का हिस्सा प्रदान कर सकता है।
यह UK National Cyber Security Centre के जीरो ट्रस्ट नेटवर्क एक्सेस के परिचय के अनुरूप है। NCSC उपयोगकर्ताओं, उपकरणों, सेवाओं और नेटवर्कों से अंतर्निहित विश्वास को हटाने को एक मुख्य डिज़ाइन सिद्धांत के रूप में वर्णित करता है। NAC आंतरिक स्थान को विश्वास के प्रमाण के रूप में मानने के बजाय, संचार की अनुमति देने से पहले पहचान और डिवाइस संदर्भ मांगकर उस सिद्धांत का समर्थन करता है।
नीति को एक साक्ष्य पथ में बदलें
एक विनियमित या ऑडिट किए गए परिवेश के लिए, उपयोगी रिकॉर्ड में शामिल हैं:
- प्रमाणीकरण संदर्भ: किस पहचान या प्रमाणपत्र ने पहुंच का अनुरोध किया।
- डिवाइस संदर्भ: किस एंडपॉइंट, टर्मिनल या डिवाइस प्रोफ़ाइल ने अनुरोध किया।
- पॉलिसी परिणाम: किस नियम ने कनेक्शन की अनुमति दी, प्रतिबंधित किया, क्वारंटाइन किया या अस्वीकार किया।
- परिवर्तन इतिहास: पॉलिसी को किसने और कब बदला।
- लाइफसाइकिल एक्शन: भूमिका या डिवाइस परिवर्तन के बाद पहुंच कब रद्द की गई थी।
यह साक्ष्य Cyber Essentials Plus, PCI-DSS, ISO 27001 और UK GDPR से जुड़ी एक्सेस-कंट्रोल समीक्षाओं का समर्थन कर सकता है, लेकिन NAC अकेले किसी संगठन को अनुपालनशील नहीं बनाता है। नियंत्रणों को विशिष्ट वातावरण के दायरे, जोखिमों और दायित्वों से मेल खाना चाहिए।
एक भुगतान वातावरण टर्मिनलों के आसपास सेगमेंटेशन और कड़े रूप से सीमित मार्गों का उपयोग कर सकता है। एक स्वास्थ्य सेवा प्रदाता को क्लिनिकल उपकरणों और रिकॉर्ड्स के आसपास मजबूत नियंत्रण की आवश्यकता हो सकती है। अतिथि डेटा को संभालने वाले एक आतिथ्य ऑपरेटर को अभी भी गोपनीयता नोटिस, डेटा रिटेंशन और प्रोसेसर संबंधों का प्रबंधन करना होगा। NAC तकनीकी साक्ष्य प्रदान करता है, जबकि गवर्नेंस टीमें यह तय करती हैं कि वह साक्ष्य प्रासंगिक आवश्यकता को कैसे पूरा करता है।
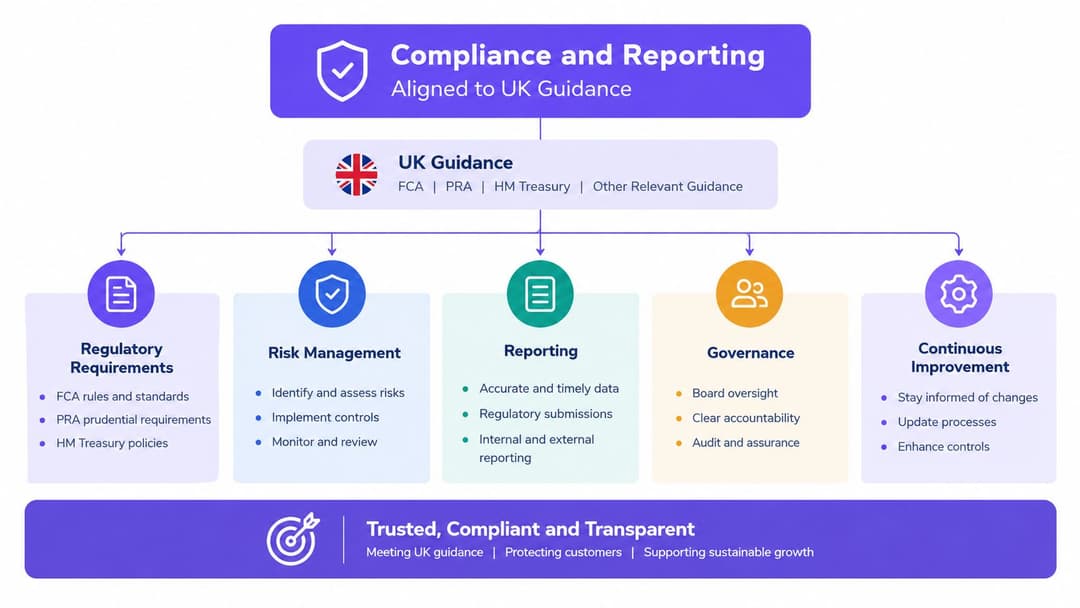
यह सीमा मायने रखती है। NAC उन कनेक्शनों को कवर करता है जो नियंत्रित नेटवर्क को छूते हैं। भौतिक पोर्ट, अप्रबंधित IoT, दुष्ट इन्फ्रास्ट्रक्चर और प्रवर्तन पथ के बाहर के सिस्टम को पूरक सुरक्षा उपायों की आवश्यकता होती है। इसकी सबसे मजबूत भूमिका तकनीकी नीति और एक ऑडिटर या घटना अन्वेषक को आवश्यक दस्तावेजों के बीच एक संयोजी कड़ी के रूप में है।
हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और रेजिडेंशियल के लिए उपयोग के मामले
नेटवर्क एक्सेस कंट्रोल के लाभ परिचालन समस्या के आधार पर अलग-अलग दिखते हैं। एक वेन्यू को किसी प्रोडक्ट फीचर के साथ शुरुआत नहीं करनी चाहिए। इसे उस कनेक्शन के साथ शुरू करना चाहिए जो सबसे अधिक जोखिम, घर्षण या प्रशासनिक कार्य पैदा करता है।
Hospitality
होटल, बार और इवेंट वेन्यू अक्सर स्थायी स्टाफ पहचान के साथ-साथ अल्पकालिक अतिथि संबंधों का प्रबंधन करते हैं। एक प्रति-प्रवास Passpoint प्रोफाइल या अस्थायी अतिथि क्रेडेंशियल चेकआउट के समय समाप्त हो सकता है, जबकि स्टाफ की पहुँच कर्मचारी या प्रबंधित डिवाइस से जुड़ी रहती है। यह साझा कमरे या लॉबी पासवर्ड को रीसेट करने की आवश्यकता को कम करता है और किसी क्रेडेंशियल के दूसरे स्थान पर पुनः उपयोग किए जाने के जोखिम को सीमित करता है।
इसका परिणाम मेहमानों के लिए एक छोटा ऑनबोर्डिंग अनुभव और फ्रंट - डेस्क के कम हस्तक्षेप के रूप में मिलता है। होटल को अभी भी एक स्पष्ट सहमति और गोपनीयता प्रक्रिया की आवश्यकता होती है, विशेष रूप से यदि अतिथि की पहचान मार्केटिंग प्रणालियों से जुड़ी हुई है।
रिटेल
रिटेल नेटवर्क में पेमेंट टर्मिनल, हैंडहेल्ड स्टॉक डिवाइस, ऑफिस सिस्टम, कैमरे और स्मार्ट लेबल शामिल होते हैं। NAC इन डिवाइस श्रेणियों को प्रोफाइल कर सकता है, उन्हें अलग-अलग सेगमेंट में रख सकता है और किसी अपंजीकृत हैंडहेल्ड को भुगतान वातावरण तक पहुंचने से रोक सकता है।
इसका परिणाम एक अधिक सुरक्षित भुगतान सीमा और बेहतर साक्ष्य के रूप में मिलता है जब कोई डिवाइस अप्रत्याशित व्यवहार करता है। मूल रूप से विभाजन भुगतान सुरक्षा नियंत्रणों को प्रतिस्थापित नहीं करता है, लेकिन यह परिचालन प्रणालियों के बीच अनावश्यक मार्गों को कम करता है।
हेल्थकेयर
एक क्लिनिशियन के प्रबंधित टैबलेट को व्यक्तिगत फोन से अलग नीति प्राप्त होनी चाहिए, भले ही दोनों एक ही बिल्डिंग के अंदर कनेक्ट हों। सर्टिफिकेट-समर्थित पहचान स्वीकृत डिवाइसों को परिभाषित एक्सेस से बांध सकती है, जबकि एडमिनिस्ट्रेटर पूरे एस्टेट में स्विच कॉन्फ़िगरेशन को बदले बिना चोरी हुए टैबलेट के क्रेडेंशियल को निरस्त कर सकते हैं।
इसका परिणाम क्लिनिकल एप्लिकेशनों तक अधिक नियंत्रित पहुंच और इस बात का स्पष्ट रिकॉर्ड है कि किस डिवाइस ने अनुरोध किया था। BYOD नीति, एंडपॉइंट प्रबंधन और एप्लिकेशन-स्तरीय अनुमतियां आवश्यक बनी हुई हैं क्योंकि अकेले NAC किसी मरीज के रिकॉर्ड तक पहुंचने वाले हर मार्ग को सुरक्षित नहीं कर सकता है।
आवासीय भवन
बिल्ड-टू-रेंट, छात्र आवास और बहु-आवासीय संपत्तियों को भवन प्रणालियों को उजागर किए बिना निवासियों, ठेकेदारों, आगंतुकों और स्मार्ट-होम उपकरणों की सेवा करने की आवश्यकता होती है। OpenRoaming निवासी ऑनबोर्डिंग को सरल बना सकता है, जबकि निजी खंड लिफ्ट, एक्सेस सिस्टम, कैमरे और अन्य सुविधा उपकरणों को अलग कर सकते हैं।
एक केंद्रीय प्लेटफ़ॉर्म प्रत्येक समूह पर अलग-अलग नीतियां लागू कर सकता है, लेकिन संपत्ति प्रबंधकों को परिनियोजन से पहले किरायेदार अलगाव, प्रशासक पृथक्करण और निवासी डेटा के प्रबंधन को सत्यापित करना चाहिए।
| क्षेत्र | समस्या का बिंदु | लागू NAC क्षमता | अपेक्षित परिणाम |
|---|---|---|---|
| आतिथ्य (हॉस्पिटैलिटी) | साझा अतिथि क्रेडेंशियल और फ्रंट-डेस्क रीसेट | समाप्त होने वाले अतिथि प्रोफाइल और पहचान-जागरूक पहुंच | सहज अतिथि पहुंच और कम क्रेडेंशियल हैंडलिंग |
| खुदरा (रिटेल) | मिश्रित POS, हैंडहेल्ड और IoT ट्रैफ़िक | प्रोफ़ाइलिंग, विभाजन और डिवाइस नीति | भुगतान प्रणालियों में अनावश्यक पहुंच में कमी |
| स्वास्थ्य सेवा (हेल्थकेयर) | संवेदनशील अनुप्रयोगों के पास चोरी या अप्रबंधित डिवाइस | प्रमाणपत्र, आसन (पोस्चर) जांच और त्वरित निरस्तीकरण | मजबूत डिवाइस जवाबदेही और नियंत्रित नैदानिक पहुंच |
| आवासीय (रेसिडेंशियल) | बुनियादी ढांचे को साझा करने वाले निवासी और भवन प्रणालियां | संघटित ऑनबोर्डिंग और निजी खंड | बेहतर सुविधाएं अलगाव के साथ आसान निवासी कनेक्टिविटी |
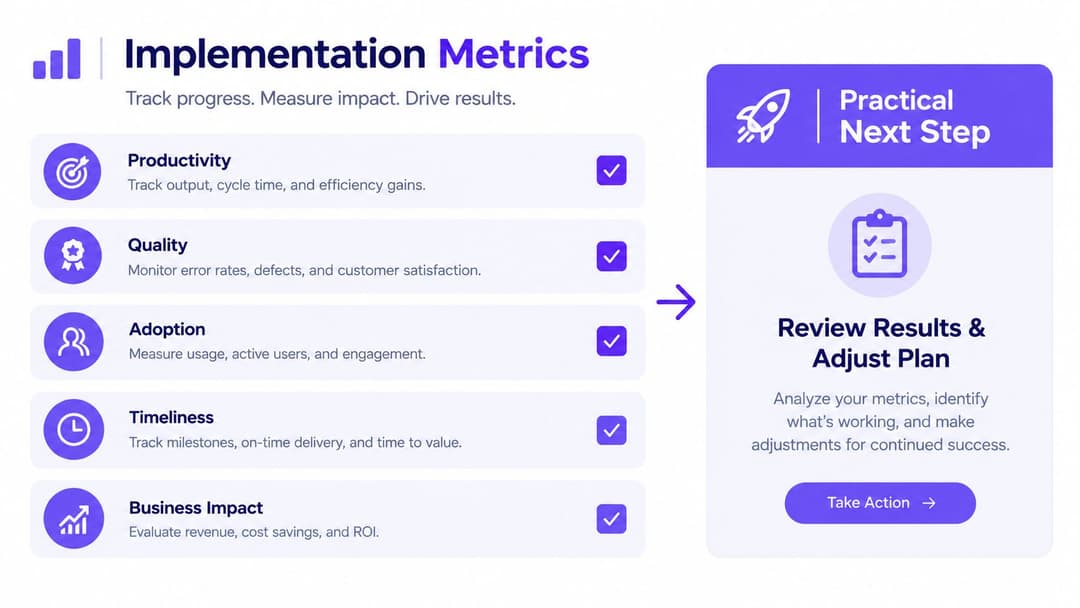
कार्यान्वयन मेट्रिक्स और एक व्यावहारिक अगला कदम
NAC का मूल्यांकन इस आधार पर नहीं किया जाना चाहिए कि प्लेटफ़ॉर्म में कितने नीतिगत स्क्रीन हैं। इसका मूल्यांकन इस बात से करें कि क्या संगठन किसी जोखिम भरे डिवाइस को तेजी से अलग कर सकता है, पहुंच को अधिक विश्वसनीय रूप से रद्द कर सकता है और यह समझा सकता है कि प्रत्येक महत्वपूर्ण कनेक्शन की अनुमति क्यों दी गई थी।
एक छोटे स्कोरकार्ड से शुरुआत करें:
- आइसोलेट करने का समय: एक पुष्ट अलर्ट और क्वारंटाइन के बीच के अंतराल को मापें।
- ऑनबोर्डिंग थ्रूपुट: रिकॉर्ड करें कि कर्मचारी कार्य अवधि में कितने स्वीकृत उपकरणों को प्रोविज़न कर सकते हैं।
- विफल-प्रमाणीकरण दर: SSID, साइट, डिवाइस प्रकार और उपयोगकर्ता समूह द्वारा विफलताओं की तुलना करें।
- पॉस्चर गैर-अनुपालन: ट्रैक करें कि डिवाइस अपनी इच्छित भूमिका के लिए शर्तों में कितनी बार विफल होते हैं।
- निरसन (रिवोकेशन) समय: चोरी हुए क्रेडेंशियल या डायरेक्टरी परिवर्तन से लेकर प्रभावी इनकार तक के समय को मापें।
प्रत्येक तकनीकी उपाय को एक व्यावसायिक संकेत के साथ जोड़ें। अतिथि अनुभव सर्वेक्षण यह प्रकट कर सकते हैं कि क्या मजबूत प्रमाणीकरण से कोई बाधा उत्पन्न होती है। हेल्पडेस्क संपर्क यह दिखा सकते हैं कि क्या ऑनबोर्डिंग में सुधार हुआ है। चिकित्सकों की लॉगिन शिकायतें एक ऐसी नीति को उजागर कर सकती हैं जो सुरक्षित तो है लेकिन व्यावहारिक नहीं है। किरायेदार मंथन संकेतक या संपत्ति संबंधी शिकायतें आवासीय ऑपरेटरों को यह आकलन करने में मदद कर सकती हैं कि क्या कनेक्टिविटी रिटेंशन में सहायता कर रही है।
सबसे उपयोगी पहला कदम उठाने के लिए किसी वेंडर प्रदर्शन की आवश्यकता नहीं होती है। एक SSID या वायर्ड एक्सेस ज़ोन चुनें, उसका उपयोग करने वाले प्रत्येक डिवाइस क्लास को सूचीबद्ध करें, और दो प्रश्नों के आधार पर प्रत्येक कनेक्शन का मूल्यांकन करें:
- हम इस उपयोगकर्ता या डिवाइस की पहचान के बारे में कितने आश्वस्त हैं?
- वे सिस्टम कितने संवेदनशील हैं जिन तक यह कनेक्शन पहुँच सकता है?
यह प्रक्रिया यह उजागर करेगी कि साझा क्रेडेंशियल, अप्रबंधित डिवाइस या व्यापक VLAN एक्सेस कहां सबसे बड़ा अंतर पैदा करते हैं। यह फाइनेंस टीम को अमूर्त रूप से "नेटवर्क सुरक्षा में सुधार" करने के अनुरोध के बजाय जोखिम और मापने योग्य परिणामों पर आधारित एक पायलट दायरा भी प्रदान करता है।
NAC को एक ब्लास्ट - रेडियस और रिकवरी निवेश के रूप में सबसे अच्छी तरह समझा जा सकता है। यह हर उल्लंघन को नहीं रोकेगा, लेकिन यह एक्सेस निर्णयों को सीमित, डिवाइस परिवर्तनों को अधिक दृश्यमान और नियंत्रण को अधिक दोहराने योग्य बना सकता है।
Purple वायर्ड और वायरलेस वातावरण के लिए क्लाउड-नेटिव RADIUS प्रमाणीकरण और 802.1X नेटवर्क एक्सेस कंट्रोल प्रदान करता है, जिसमें अतिथि ऑनबोर्डिंग, पहचान-आधारित पहुँच और सामान्य नेटवर्क प्लेटफॉर्म के लिए एकीकरण शामिल हैं। आपकी संपत्ति या वेन्यू पायलट के लिए पहचान-जागरूक WiFi, OpenRoaming और मल्टी-टेनेंट नीति प्रबंधन कैसे उपयुक्त हो सकते हैं, इसका आकलन करने के लिए Purple पर जाएँ।



