Unified access management: architecture and sizing advisor
Model enterprise identity federation, capacity bursts, zero-trust policies, and multi-tier VLAN steering across staff, BYOD, contractor, and IoT networks.
Select access persona tier
Technical policy architecture
802.1X EAP-TLS with Cloud PKIReady to unify wireless access across your enterprise?
Integrate Microsoft Entra ID, Google Workspace, and Okta directly with your wireless controllers for automated 802.1X onboarding and seamless visitor guest access.
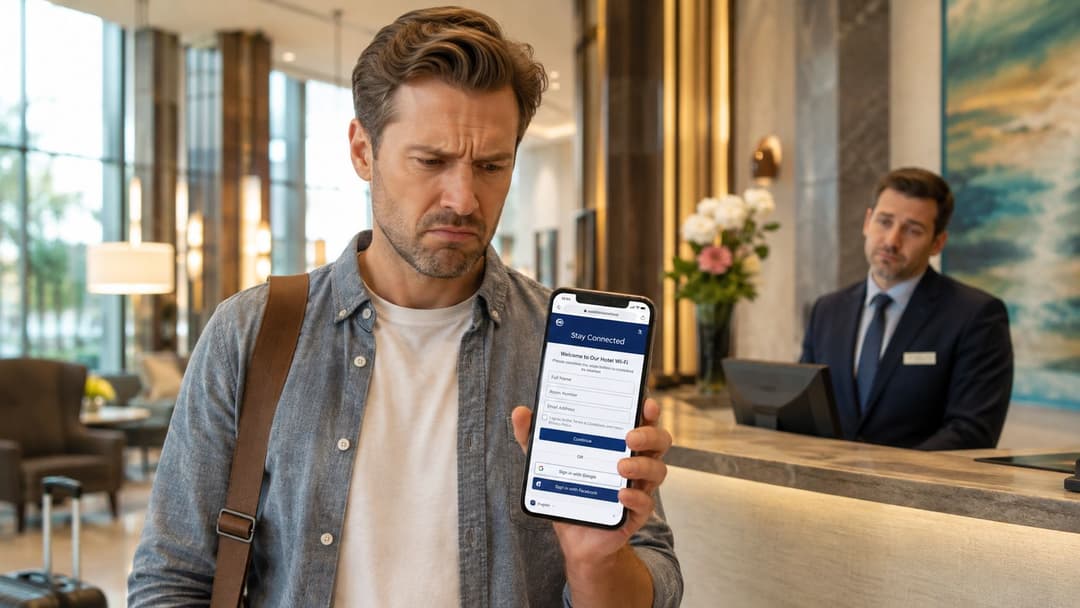
एक अतिथि होटल में आता है, WiFi नेटवर्क देखता है, और कुछ ही सेकंड में ऑनलाइन होने की उम्मीद करता है। इसके बजाय, एक Captive Portal ईमेल एड्रेस, रूम नंबर, मार्केटिंग ऑप्ट-इन और कभी-कभी एक ऐसा पासवर्ड मांगता है जो पहली कोशिश में ही फेल हो जाता है। साथ ही, स्टाफ का एक सदस्य RADIUS क्रेडेंशियल रीसेट की प्रतीक्षा कर रहा होता है, जबकि एक थर्मोस्टेट, डोर कंट्रोलर या पेमेंट डिवाइस संगठन के आइडेंटिटी कंट्रोल्स से बहुत कम कनेक्शन के साथ एक अलग नेटवर्क पर पड़े रहते हैं।
यह व्यवस्था तब तक प्रबंधित करने योग्य थी जब तक वेन्यू में कम कनेक्टेड सिस्टम थे। यह तब कमजोर हो जाती है जब मेहमान, कर्मचारी, ठेकेदार, पॉइंट-ऑफ-सेल सिस्टम, बिल्डिंग कंट्रोल्स, कैमरे और क्लाउड एप्लिकेशन्स सभी एक्सेस निर्णयों पर निर्भर होते हैं। यूनिफाइड एक्सेस मैनेजमेंट उन निर्णयों को एक ही पॉलिसी मॉडल में लाता है, जिससे संगठन यह निर्धारित कर सकता है कि कौन या क्या कनेक्ट हो रहा है, ट्रस्ट कैसे स्थापित किया जा रहा है, और कौन से रिसोर्सेज तक पहुंचा जा सकता है।
साझा पासवर्ड और Captive Portals आधुनिक स्थानों के लिए क्यों विफल हो रहे हैं
समस्या आमतौर पर एक स्पष्ट रूप से हानिरहित शॉर्टकट से शुरू होती है। एक होटल रिसेप्शन पर एक गेस्ट WiFi पासवर्ड प्रकाशित करता है। एक रेस्तरां अस्थायी कर्मचारियों के साथ दूसरा पासवर्ड साझा करता है। एक खुदरा विक्रेता ठेकेदारों को बैक-ऑफिस नेटवर्क के लिए एक कोड देता है। इस बीच, डिवाइस इंस्टॉलर नियंत्रित पहचान के बजाय सुविधा के लिए डिज़ाइन किए गए नेटवर्क पर IoT उपकरण छोड़ देते हैं।
इसका परिणाम एक्सेस अपवादों का एक संग्रह है। पासवर्ड प्राप्त करने वाला अतिथि इसे साझा कर सकता है। एक पूर्व कर्मचारी को अभी भी यह याद हो सकता है। एक ठेकेदार किसी अप्रबंधित डिवाइस से कनेक्ट हो सकता है। यदि संगठन पासवर्ड बदलता है, तो प्रत्येक अतिथि, स्टाफ सदस्य, प्रिंटर, स्कैनर, थर्मोस्टेट और परिचालन डिवाइस जो इस पर निर्भर है, उसे ध्यान देने की आवश्यकता हो सकती है।
अलग-अलग एक्सेस की दुनिया की परिचालन लागत
Captive Portal गलत नहीं हैं। वे सहमति एकत्र कर सकते हैं, प्रचारों का समर्थन कर सकते हैं, और एक ब्रांडेड पहला इंटरैक्शन प्रदान कर सकते हैं। जब किसी वेन्यू को अभी भी ब्राउज़र-आधारित ऑनबोर्डिंग की आवश्यकता होती है, तो एक व्यावहारिक captive portal guide उपयोगी होती है। समस्या तब प्रकट होती है जब पोर्टल गेस्ट कनेक्टिविटी के लिए एकमात्र सुरक्षा परत बन जाता है, जबकि स्टाफ और डिवाइसों को कहीं और प्रबंधित किया जाता है।
एक पोर्टल उसकी पुष्टि करता है जो एक विज़िटर सबमिट करता है। यह स्वचालित रूप से डिवाइस पहचान, एन्क्रिप्शन, लाइफसाइकिल नियंत्रण, या नेटवर्क सेगमेंटेशन का वह स्तर प्रदान नहीं करता है जिसकी एक एंटरप्राइज़ एक्सेस पॉलिसी को आवश्यकता होती है। स्टाफ क्रेडेंशियल अक्सर एक डायरेक्टरी या RADIUS सेवा में रहते हैं, और IoT डिवाइस शेयर्ड सीक्रेट या स्टेटिक क्रेडेंशियल पर भरोसा कर सकते हैं। प्रत्येक साइलो अपना खुद का सपोर्ट कतार और अपनी खुद की निरस्तीकरण समस्या बनाता है।
फिजिकल एक्सेस एक और आयाम जोड़ता है। एक वेन्यू WiFi पॉलिसी को दरवाजों, गेटों, लिफ्टों, या अन्य बिल्डिंग सिस्टम से जोड़ सकता है, लेकिन उन वर्कफ़्लो को अभी भी स्पष्ट पहचान स्वामित्व और इवेंट लॉगिंग की आवश्यकता होती है। रिमोट एंट्री सिस्टम का मूल्यांकन करने वाले पाठकों के लिए, GSM gate opener explained इस बात पर उपयोगी संदर्भ प्रदान करता है कि कैसे कनेक्टेड एक्सेस डिवाइस व्यापक परिचालन परिवेश में फिट होते हैं।
व्यावहारिक नियम: नेटवर्क पासवर्ड कभी भी एकमात्र ऐसी चीज़ नहीं होनी चाहिए जो किसी यूज़र, डिवाइस या ठेकेदार को वेन्यू के ऑपरेशनल सिस्टम से अलग करती हो।
एकीकृत एक्सेस प्रबंधन अपवादों के संग्रह को एक शेयर्ड पॉलिसी प्लेन से बदल देता है। गेस्ट एक्सेस सरल रह सकता है, स्टाफ एक्सेस को संगठनात्मक पहचान से जोड़ा जा सकता है, और डिवाइस सीमित कनेक्टिविटी प्राप्त कर सकते हैं। अनुभव दर्शकों के आधार पर भिन्न हो सकता है, लेकिन पॉलिसी इंजन अभी भी प्रमाणीकरण, प्राधिकरण, सेगमेंटेशन, मॉनिटरिंग, और निरस्तीकरण के लिए सुसंगत नियम लागू कर सकता है।
यूनिफाइड एक्सेस मैनेजमेंट के पीछे का आर्किटेक्चर
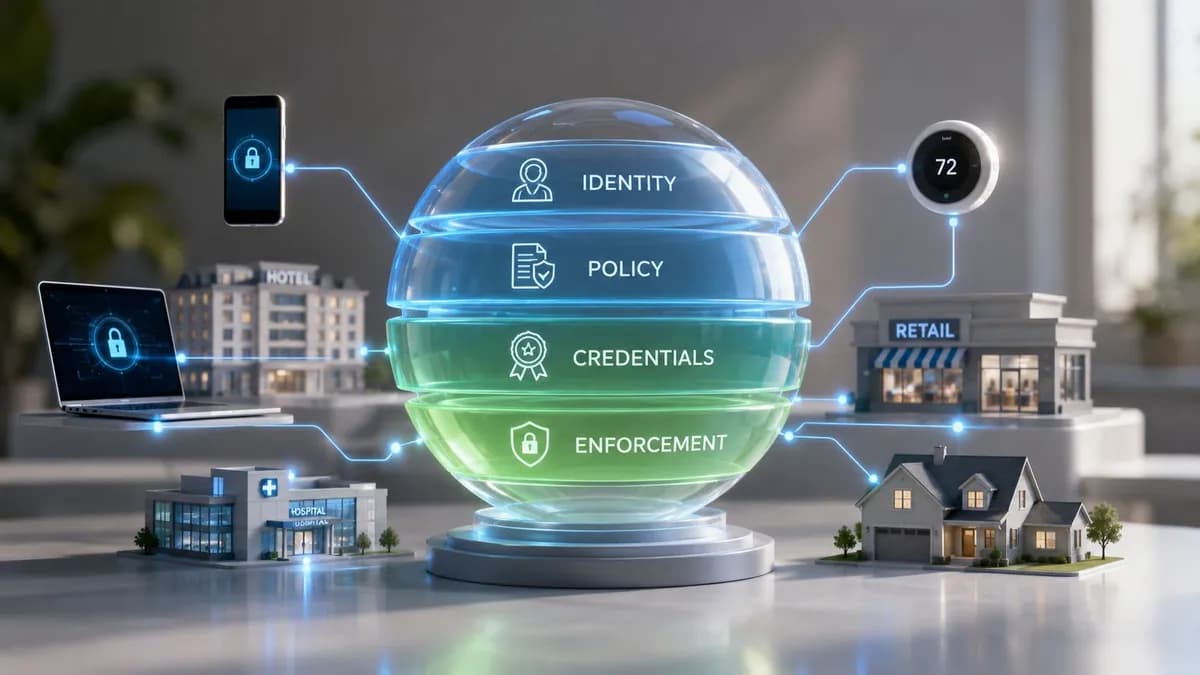
एकीकृत एक्सेस प्रबंधन को डिज़ाइन करने का एक उपयोगी तरीका इसे चार जुड़ी हुई परतों के रूप में मानना है। इन परतों का एक ही विक्रेता से होना आवश्यक नहीं है, लेकिन उन्हें विश्वसनीय पहचान और नीति डेटा का आदान-प्रदान करना चाहिए। यदि कोई भी परत अलग हो जाती है, तो संगठन अंततः एक नए नाम के तहत वही पुराने साइलो फिर से बना लेता है।
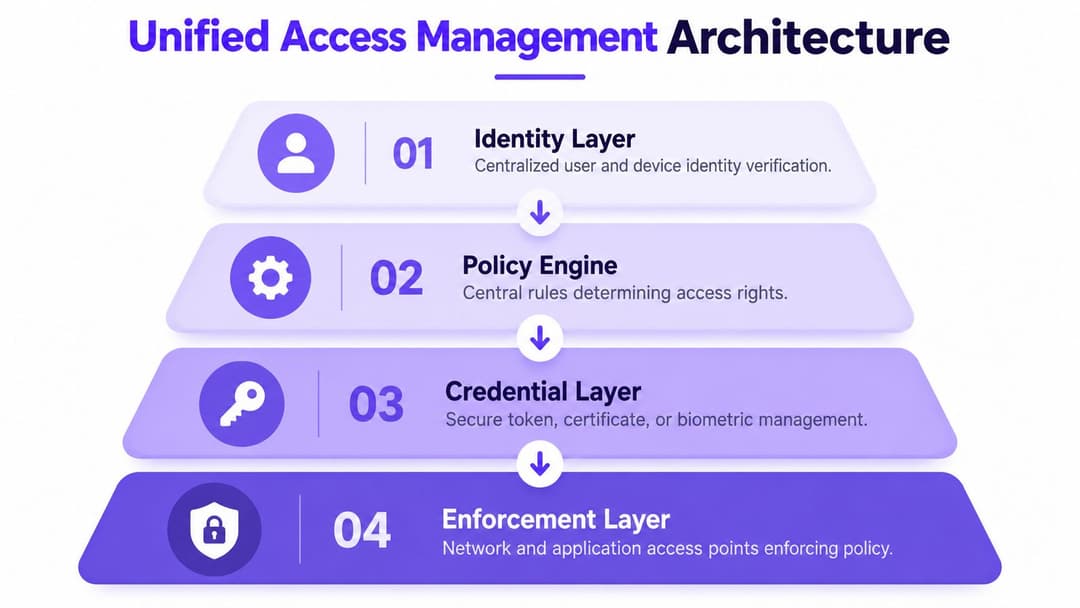
पहचान यह स्थापित करती है कि कौन या क्या एक्सेस का अनुरोध कर रहा है
पहचान परत में लोग, उपकरण, सेवाएं और प्रासंगिक विशेषताएं शामिल होती हैं। कर्मचारियों के लिए, इसका मतलब Microsoft Entra ID, Google Workspace, या Okta के साथ सिंक्रनाइज़ करना हो सकता है। मेहमानों के लिए, इसका मतलब ईमेल-आधारित या फ़ेडरेटेड पहचान हो सकता है। उपकरणों के लिए, इसमें एक प्रमाणपत्र, एक iPSK, एक डिवाइस रिकॉर्ड या कोई अन्य मशीन पहचान शामिल हो सकती है।
NCSC पहचान सत्यापन को एक पूर्व-आवश्यकता मानता है। इसके मार्गदर्शन में कहा गया है कि क्रेडेंशियल, प्रमाणीकरण या एक्सेस प्रबंधन जारी करने से पहले सत्यापन होना चाहिए, जो पहचान सत्यापन, क्रेडेंशियल जारी करने और प्राधिकरण को असंबंधित प्रशासनिक कार्यों के रूप में मानने के बजाय उन्हें आपस में जोड़ने का समर्थन करता है। पहचान और एक्सेस कंट्रोल पर NCSC सिद्धांत उस अनुक्रम के लिए एक उपयोगी डिज़ाइन संदर्भ है।
पॉलिसी इंजन पहचान को निर्णय में बदलता है
पॉलिसी इंजन केवल एक यूज़रनेम से अधिक का मूल्यांकन करता है। यह व्यक्ति की भूमिका, डिवाइस की स्थिति, स्थान, समय, अनुरोधित सेवा, नेटवर्क सेगमेंट और जोखिम संकेतों पर विचार कर सकता है। एक स्टाफ सदस्य प्रबंधित डिवाइस से परिचालन अनुप्रयोगों तक पहुंच सकता है, जबकि एक अतिथि को इंटरनेट एक्सेस मिलता है और एक ठेकेदार को एक विशिष्ट सिस्टम के लिए एक अस्थायी मार्ग मिलता है।
इस संदर्भ में आइडेंटिटी - आधारित नेटवर्किंग व्यावहारिक हो जाती है। एक Purple identity-based networking overview उस मॉडल का वर्णन करता है जिसमें केवल भौतिक SSIDs पर निर्भर रहने के बजाय पहचान और पॉलिसी नेटवर्क एक्सेस तय करती है। नेटवर्क महत्वपूर्ण बना रहता है, लेकिन यह सत्य का स्रोत बनने के बजाय एक प्रवर्तन सतह (enforcement surface) बन जाता है।
क्रेडेंशियल तकनीकी प्रमाण प्रदान करते हैं
प्रमाणपत्र-आधारित प्रमाणीकरण कर्मचारियों के लिए मूल्यवान है क्योंकि यह WiFi हैंडशेक से साझा पासवर्ड को हटा देता है। डिवाइस को एक क्रेडेंशियल प्राप्त होता है जिसे उपयोगकर्ता के साथ जोड़ा जा सकता है, एक नामांकन वर्कफ़्लो के माध्यम से प्रबंधित किया जा सकता है, और उपयोगकर्ता या डिवाइस के नीति को पूरा न करने पर निरस्त किया जा सकता है।
पासकी उपयुक्त यात्राओं के लिए पासवर्डलेस ऑथेंटिकेशन का समर्थन कर सकती हैं, विशेष रूप से वहां जहां यूजर्स को याद रखे गए सीक्रेट पर निर्भर रहे बिना आइडेंटिटी स्थापित करने की आवश्यकता होती है। उन डिवाइसेज के लिए जो आधुनिक सर्टिफिकेट वर्कफ़्लो का समर्थन नहीं कर सकते, iPSK या कड़ाई से सीमित मशीन क्रेडेंशियल्स एक नियंत्रित ट्रांजिशन पथ प्रदान करते हैं। महत्वपूर्ण अंतर यह है कि प्रत्येक क्रेडेंशियल का एक मालिक, एक उद्देश्य और एक निरस्तीकरण प्रक्रिया होनी चाहिए।
लागू करने की प्रक्रिया कनेक्शन के करीब होती है
अंतिम परत में वायरलेस इन्फ्रास्ट्रक्चर, स्विच, फायरवॉल, एप्लिकेशन गेटवे और भौतिक सिस्टम शामिल हैं। नीति को उस बिंदु पर लागू किया जाना चाहिए जहाँ एक्सेस का अनुरोध किया गया है, न कि प्रत्येक कनेक्शन को एक केंद्रीय स्थान पर भेजने के बजाय जो विलंबता और जटिलता को बढ़ाता है।
प्रोविज़निंग को डायरेक्टरी परिवर्तनों का स्वचालित रूप से पालन करना चाहिए। जब कोई उपयोगकर्ता शामिल होता है, भूमिका बदलता है, या छोड़ता है, तो एक्सेस स्थिति को कनेक्टेड सेवाओं में अपडेट होना चाहिए। निरस्तीकरण को सक्रिय सत्रों और टोकन तक भी पहुंचना चाहिए, न कि केवल भविष्य के लॉगिन प्रयासों तक। यही कारण है कि इवेंट लॉगिंग, सत्र नियंत्रण और लगभग रीयल-टाइम प्रतिक्रिया प्रारंभिक प्रमाणीकरण जितनी ही महत्वपूर्ण हैं।
यूनिफाइड एक्सेस मैनेजमेंट बनाम IAM, ZTNA और SSO
खरीदार अक्सर एक ही खरीद प्रक्रिया में IAM, ZTNA, SSO, और एकीकृत एक्सेस प्रबंधन का सामना करते हैं। वे ओवरलैप होते हैं, लेकिन वे विनिमेय नहीं हैं। एक IAM प्लेटफ़ॉर्म चुनना और यह मान लेना कि यह स्वचालित रूप से सुरक्षित अतिथि WiFi, IoT अलगाव और स्थान-स्तर प्रवर्तन प्रदान करता है, एक सामान्य आर्किटेक्चरल गलती है।
IAM एक व्यापक आइडेंटिटी कंट्रोल लेयर है। यह यूजर्स, डिवाइस और एप्लिकेशन्स के बीच आइडेंटिटी प्रूफिंग, ऑथेंटिकेशन, ऑथराइजेशन और लाइफसाइकिल प्रक्रियाओं को प्रबंधित करता है। ZTNA निजी एप्लिकेशन्स तक लीस्ट-प्रिविलेज एक्सेस देने पर ध्यान केंद्रित करता है, जो आमतौर पर आइडेंटिटी और संदर्भ पर आधारित होता है, बिना यूजर को सीधे एक व्यापक नेटवर्क पर रखे। SSO बार-बार होने वाले एप्लिकेशन लॉगिन को कम करता है, लेकिन यह अपने आप में यह तय नहीं करता है कि कोई फोन, प्रिंटर, स्कैनर या थर्मोस्टेट वायरलेस WiFi नेटवर्क से कैसे जुड़ता है।
एकीकृत एक्सेस प्रबंधन उन क्षमताओं को नेटवर्क और भौतिक वातावरण से जोड़ता है। यह एक IAM निर्देशिका, एक SSO प्रदाता, या एक ZTNA नीति का उपयोग कर सकता है, साथ ही WiFi, डिवाइस समूहों, अतिथि यात्राओं और परिचालन खंडों पर एक्सेस निर्णयों को लागू कर सकता है।
एक्सेस तकनीक की तुलना
| क्षमता | Unified Access Management | IAM | ZTNA | SSO |
|---|---|---|---|---|
| प्राथमिक फोकस | लोगों, उपकरणों, नेटवर्क, अनुप्रयोगों और स्थानों पर पहचान-आधारित पहुंच | पहचान जीवनचक्र, प्रमाणीकरण, प्राधिकरण और प्रशासन | निजी अनुप्रयोगों और सेवाओं तक न्यूनतम-विशेषाधिकार पहुंच | कनेक्टेड अनुप्रयोगों में एक एकल प्रमाणीकरण अनुभव |
| अतिथि WiFi ऑनबोर्डिंग | मूल क्षमता जब WiFi पहचान सेवाओं के साथ एकीकृत हो | आमतौर पर एक अलग अतिथि पहुंच परत की आवश्यकता होती है | आमतौर पर खुली अतिथि कनेक्टिविटी के लिए डिज़ाइन नहीं किया गया है | आमतौर पर अतिथि नेटवर्क ऑनबोर्डिंग के लिए डिज़ाइन नहीं किया गया है |
| कर्मचारी नेटवर्क पहुंच | नेटवर्क एज पर प्रमाणपत्र या पासवर्ड रहित नीति लागू कर सकते हैं | पहचान और पहुंच विशेषताओं को परिभाषित करता है, लेकिन सीधे WiFi नीति लागू नहीं कर सकता है | नेटवर्क से एक्सेस किए जाने वाले अनुप्रयोगों को सुरक्षित कर सकता है | अनुप्रयोग लॉगिन को सरल बनाता है, नेटवर्क प्रवेश को नहीं |
| IoT और मशीन पहुंच | उपकरण-विशिष्ट क्रेडेंशियल, विभाजन और जीवनचक्र नियमों का समर्थन करता है | एकीकरण के आधार पर मशीन पहचान को नियंत्रित कर सकता है | सेवाओं की सुरक्षा करता है, लेकिन स्थानीय उपकरण ऑनबोर्डिंग का प्रबंधन नहीं कर सकता है | आमतौर पर इसके दायरे से बाहर है |
| अनुप्रयोग पहुंच | पहचान और नेटवर्क निर्णयों को जोड़ सकता है | अनुप्रयोग प्राधिकरण के लिए अत्यधिक उपयुक्त | निजी अनुप्रयोग पहुंच के लिए अत्यधिक उपयुक्त | अनुप्रयोगों में प्रमाणीकरण को सरल बनाता है |
| भौतिक स्थान का संदर्भ | स्थान, वेन्यू, उपकरण और परिचालन नीति को शामिल कर सकता है | आमतौर पर वेन्यू संदर्भ के लिए एकीकरण की आवश्यकता होती है | आमतौर पर अनुप्रयोग संदर्भ पर केंद्रित होता है | लॉगिन अनुभव तक सीमित है |
| कमियां कहाँ रह जाती हैं | सावधानीपूर्वक एकीकरण और नीति डिज़ाइन की आवश्यकता होती है | स्वचालित रूप से नेटवर्क प्रवर्तन प्रदान नहीं करता है | अतिथि पहचान या IoT प्रशासन को प्रतिस्थापित नहीं करता है | अपने आप में पहुंच प्रशासन प्रदान नहीं करता है |
ये तकनीकें एक-दूसरे के साथ कैसे फिट बैठती हैं
एक परिपक्व डिज़ाइन अक्सर चारों का उपयोग करता है। IAM कर्मचारियों की पहचान और जीवनचक्र इवेंट्स के लिए आधिकारिक स्रोत बना रहता है। SSO एप्लिकेशन एक्सेस को आसान बनाता है। ZTNA आंतरिक सेवाओं की सुरक्षा करता है जिन्हें वेन्यू नेटवर्क के माध्यम से उजागर नहीं किया जाना चाहिए। एकीकृत एक्सेस प्रबंधन उन नियंत्रणों को वायरलेस एक्सेस, गेस्ट ऑनबोर्डिंग, उपकरणों और परिचालन विभाजन से जोड़ता है।
इसका समाधान आर्किटेक्चरल अनुशासन है। एक एकल कंसोल असंगत पहचान डेटा, अस्पष्ट स्वामित्व या खराब परिभाषित भूमिकाओं को ठीक नहीं करेगा। टीमों को अभी भी यह तय करना होगा कि कौन सा सिस्टम पहचान का मालिक है, कौन सा सिस्टम नीति का निर्णय लेता है, और कौन सा इन्फ्रास्ट्रक्चर इसे लागू करता है।
हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और रेजिडेंशियल में सेक्टर-विशिष्ट उपयोग के मामले
यही पॉलिसी मॉडल प्रत्येक सेक्टर में अलग-अलग परिणाम देता है क्योंकि एक्सेस सब्जेक्ट्स और परिणाम अलग-अलग होते हैं। एक होटल को एक बाधारहित अतिथि यात्रा और कमरों, स्टाफ व बिल्डिंग सिस्टम्स के बीच मजबूत अलगाव की आवश्यकता होती है। एक अस्पताल को मरीज के सिस्टम्स के करीब किसी भी विज़िटर के डिवाइस को जाने दिए बिना स्टाफ दक्षता की आवश्यकता होती है। आवासीय ऑपरेटरों को साझा बुनियादी ढांचे पर केंद्रीय नियंत्रण बनाए रखते हुए किरायेदार की स्वतंत्रता की आवश्यकता होती है।
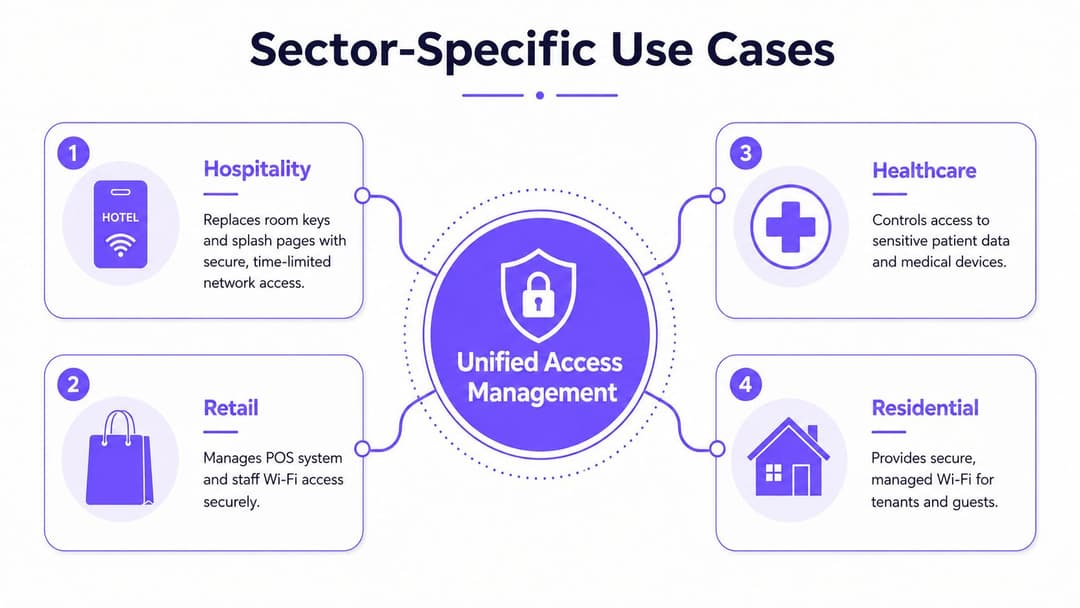
हॉस्पिटैलिटी
होटल बार - बार स्प्लैश - पेज इंटरैक्शन से आगे बढ़ने के लिए OpenRoaming और Passpoint का उपयोग कर सकते हैं। एक गेस्ट एक बार प्रमाणित करता है, और एक संगत डिवाइस फ्रंट डेस्क से दूसरा साझा पासवर्ड मांगे बिना बाद की यात्राओं पर फिर से कनेक्ट हो सकता है। स्थान अभी भी एक गेस्ट पॉलिसी लागू कर सकता है, आवश्यकतानुसार कमरों या समूहों को अलग कर सकता है, और कर्मचारियों और बिल्डिंग सिस्टम को गेस्ट सेगमेंट से दूर रख सकता है।
यह पृथक्करण महत्वपूर्ण है क्योंकि आतिथ्य नेटवर्क परिचालन तकनीक के साथ सार्वजनिक कनेक्टिविटी को जोड़ते हैं। डोर कंट्रोलर, थर्मोस्टेट, कैमरे, कियोस्क, भुगतान उपकरण और प्रॉपर्टी प्रबंधन प्रणालियों की अलग-अलग ट्रस्ट आवश्यकताएं होती हैं। नेटवर्क एक्सेस को प्रत्येक कनेक्टेड डिवाइस को एक अन्य अतिथि के रूप में मानने के बजाय उन अंतरों को प्रतिबिंबित करना चाहिए।
परिचालन सॉफ्टवेयर भी ध्यान देने योग्य है। हॉस्पिटैलिटी संचालन में त्रुटियों को कम करने से जुड़े संसाधन यह समझने में मदद करते हैं कि व्यस्त स्थानों पर एक्सेस वर्कफ़्लो का विश्वसनीय होना क्यों आवश्यक है, जहां एक छोटी सी प्रमाणीकरण विफलता तुरंत फ्रंट - डेस्क या सर्विस की समस्या बन सकती है।
रिटेल
रिटेलर्स को पॉइंट-ऑफ-सेल सिस्टम, हैंडहेल्ड स्कैनर, स्टाफ डिवाइस, ठेकेदारों और खरीदारों को अलग करने की आवश्यकता होती है। एक यूनिफाइड पॉलिसी स्टोर एसोसिएट को स्टॉक ऑपरेशन्स के लिए आवश्यक कनेक्टिविटी दे सकती है, जबकि पेमेंट इंफ्रास्ट्रक्चर को एक प्रतिबंधित पथ पर रख सकती है। मार्केटिंग टीमें CRM कनेक्टर्स और मार्केटिंग ऑटोमेशन के माध्यम से सहमति प्राप्त गेस्ट WiFi डेटा का उपयोग कर सकती हैं, लेकिन उस व्यावसायिक उपयोग से तकनीकी अलगाव कमजोर नहीं होना चाहिए।
डिज़ाइन संबंधी चुनौती स्वामित्व की है। IT को नेटवर्क और पहचान नीति को नियंत्रित करना चाहिए, जबकि मार्केटिंग स्वीकार्य जुड़ाव और डेटा उपयोग को परिभाषित करती है। एक साझा नीति मॉडल दोनों टीमों को सुरक्षा के विकल्प के रूप में एक प्रचारक पोर्टल को बदले बिना समान एक्सेस घटनाओं पर काम करने की अनुमति देता है।
स्वास्थ्य सेवा
अस्पतालों और क्लीनिकों को स्टाफ एक्सेस की आवश्यकता होती है जो मोबाइल उपकरणों, नैदानिक वर्कस्टेशनों, चिकित्सा उपकरणों और डायरेक्टरी सेवाओं पर काम करती है। प्रमाणपत्र-ग्रेड एक्सेस साझा किए गए वायरलेस पासवर्ड पर निर्भरता को कम कर सकती है, जबकि अलग नीतियां रोगी प्रणालियों और चिकित्सा उपकरणों को अतिथि कनेक्टिविटी से दूर रखती हैं।
स्वास्थ्य सेवा परिवेशों में विरासत में मिले उपकरण भी शामिल होते हैं जो वर्तमान प्रमाणीकरण विधियों का समर्थन नहीं कर सकते हैं। उन उपकरणों को स्पष्ट विभाजन, प्रतिबंधित रूट, निगरानी और प्रलेखित स्वामित्व की आवश्यकता होती है। एकीकृत एक्सेस प्रबंधन असमर्थित उपकरणों को आधुनिक नहीं बनाता है, लेकिन यह उन उपकरणों को एक अनियंत्रित अपवाद बनने से रोक सकता है।
आवासीय और छात्र आवास
मल्टी-टेनेंट इमारतों को टेनेंट-स्तरीय आइसोलेशन की आवश्यकता होती है जिसमें एक ऐसा अनुभव हो जो घर के WiFi की तरह सरल महसूस हो। iPSK लीगेसी डिवाइसों का समर्थन करने में मदद कर सकता है जबकि ऑपरेटरों को व्यक्तिगत इकाइयों, टेनेंट, या डिवाइस समूहों को क्रेडेंशियल या पॉलिसी असाइन करने की अनुमति देता है। स्टाफ, रखरखाव ठेकेदार, विज़िटर, और बिल्डिंग सिस्टम तब एक पूरे बिल्डिंग-व्यापी पासवर्ड को प्रकाशित किए बिना विभिन्न एक्सेस अधिकार प्राप्त कर सकते हैं।
सुरक्षा लाभ और जोखिम शमन जो निवेश को सही ठहराते हैं
एकीकृत एक्सेस प्रबंधन के लिए सबसे मजबूत व्यावसायिक मामला यह वादा नहीं है कि एक उत्पाद हर खतरे को समाप्त कर देता है। बल्कि यह साझा क्रेडेंशियल्स, असंगत ऑनबोर्डिंग और विलंबित निरस्तीकरण द्वारा उत्पन्न होने वाले टालने योग्य जोखिमों में कमी लाना है।
सर्टिफिकेट - आधारित और पासवर्ड - रहित एक्सेस डिजाइन के केंद्र से साझा WiFi सीक्रेट को हटा देते हैं। जब गेस्ट जर्नी व्यक्तिगत पहचान और एक प्रतिबंधित पॉलिसी का उपयोग करती है, तो चोरी किया गया गेस्ट पासवर्ड उस स्तर का एक्सेस प्रदान नहीं कर सकता है। कर्मचारियों के लिए, सर्टिफिकेट या पासकी उन क्रेडेंशियल्स पर निर्भरता को कम कर सकते हैं जिन्हें हमलावर आमतौर पर फ़िशिंग, रीयूज़ और क्रेडेंशियल स्टफिंग के माध्यम से निशाना बनाते हैं।
NCSC ने 23 अप्रैल 2026 को कहा कि पासकी कम से कम उतने ही सुरक्षित हैं, और आम तौर पर सबसे मजबूत पासवर्ड को दो-चरण सत्यापन के साथ जोड़ने से अधिक सुरक्षित हैं, उन्होंने अपने पासकी मार्गदर्शन में इसे पासवर्ड से आगे का अगला कदम बताया। यह समर्थन UK संगठनों को प्रमाणीकरण रणनीति के लिए एक स्पष्ट दिशा देता है, हालांकि कार्यान्वयन में अभी भी डिवाइस कवरेज, रिकवरी, गेस्ट यात्राओं और लीगेसी सिस्टम को ध्यान में रखना आवश्यक है।
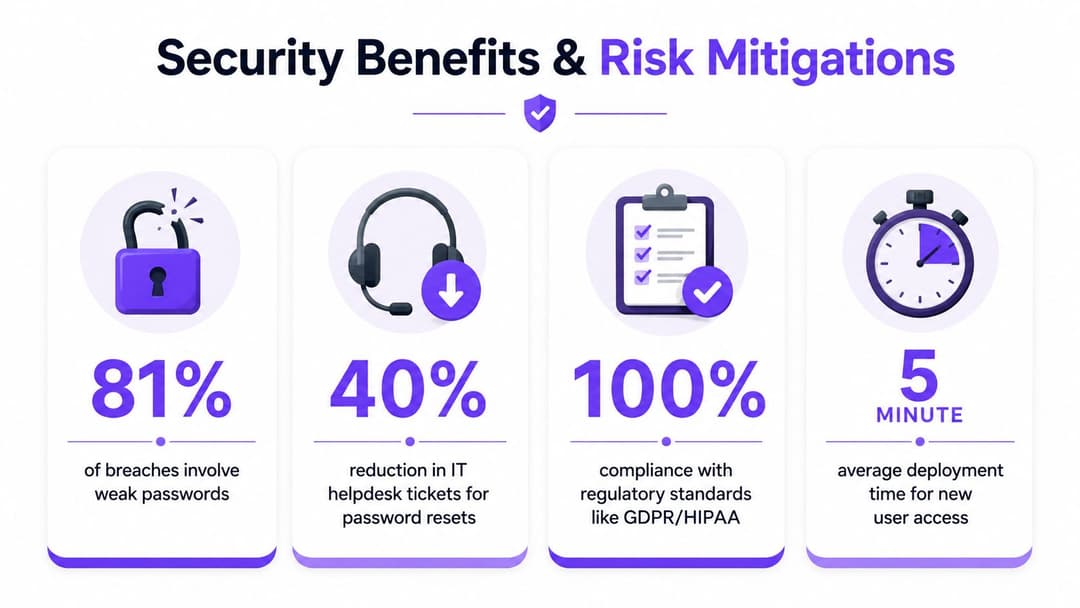
नियंत्रण जो बड़ा बदलाव लाते हैं
- व्यक्तिगत क्रेडेंशियल: साझा पासवर्ड के बजाय किसी व्यक्ति, उपकरण या सेवा को पहुंच असाइन करें।
- प्रति-उपकरण एन्क्रिप्शन: आधुनिक वायरलेस प्रमाणीकरण का उपयोग करें ताकि कनेक्टेड उपकरण सभी एक सामान्य रहस्य पर निर्भर न रहें।
- स्वचालित निरसन: पहुंच को निर्देशिका और उपकरण की स्थिति से जोड़ें, फिर उन विशेषताओं के बदलने पर पहुंच को हटा दें या सीमित कर दें।
- विशेषाधिकार प्राप्त प्रतिबंध: सामान्य अतिथि पहुंच की तुलना में प्रशासन और रखरखाव पथों पर कड़े नियंत्रण लागू करें।
- केंद्रीय घटना दृश्यता: प्रमाणीकरण और प्राधिकरण घटनाओं को रिकॉर्ड करें ताकि सुरक्षा टीमें गतिविधि को किसी पहचान या टोकन से जोड़ सकें।
NCSC प्रबंधन, रखरखाव और प्रशासनिक एक्सेस के लिए MFA की सिफारिश करता है, साथ ही प्रिविलेज्ड एक्सेस मैनेजमेंट की भी जो प्रशासनिक उपयोग को विश्वसनीय वर्कस्टेशन तक सीमित करता है। यह प्रमाणीकरण और प्राधिकरण घटनाओं की लॉगिंग और निगरानी करने की भी सिफारिश करता है। सुरक्षित ऑनलाइन सेवाएं संचालित करने के लिए इसका मार्गदर्शन सेशन हाईजैकिंग, टोकन रिप्ले और AiTM हमलों के खिलाफ नियंत्रणों का आगे समर्थन करता है, जिसमें त्वरित पहचान और सेशन रिवोकेशन शामिल हैं।
UK बाज़ार इंगित करता है कि यह काम मुख्यधारा के एंटरप्राइज़ संचालन में स्थानांतरित हो गया है। MarketsandMarkets UK IAM बाज़ार डेटा के अनुसार, UK IAM बाज़ार का मूल्य 2025 में $1.7517 बिलियन था और इसके 2030 तक $2.6639 बिलियन तक पहुँचने का अनुमान है, जो कि 2025 से 2030 तक 8.7% CAGR दर्शाता है। यही स्रोत संदर्भ IAM को पहचान सत्यापन, प्रमाणीकरण, प्राधिकरण और लाइफसाइकिल प्रबंधन के केंद्र में रखता है।
विशेषज्ञ सुरक्षा टूलिंग का आकलन करने वाले संगठनों के लिए, Horus Intelligence platform सुरक्षा क्षमता के उस प्रकार का एक और उदाहरण है जिसका टीमें पहचान नियंत्रणों के साथ मूल्यांकन कर सकती हैं। महत्वपूर्ण प्रश्न यह है कि निगरानी, पहचान पॉलिसी और रिस्पॉन्स वर्कफ़्लो कैसे जुड़ते हैं, न कि यह कि एक संगठन कितने डैशबोर्ड संचालित कर सकता है।
कार्यान्वयन चेकलिस्ट और माइग्रेशन के सर्वोत्तम तरीके
उत्पाद प्रदर्शन के बजाय इन्वेंट्री के साथ शुरुआत करें। प्रत्येक SSID, एक्सेस पॉइंट, डायरेक्टरी, RADIUS निर्भरता, अतिथि वर्कफ़्लो, डिवाइस श्रेणी, एप्लिकेशन और भौतिक एक्सेस इंटीग्रेशन को सूचीबद्ध करें। रिकॉर्ड करें कि प्रत्येक का मालिक कौन है, यह क्या सुरक्षित करता है, क्रेडेंशियल कैसे जारी किए जाते हैं, और क्या होता है जब कोई व्यक्ति या डिवाइस अनुमति खो देता है।
पहले नियंत्रण मॉडल बनाएं
पॉलिसी समूहों को कॉन्फ़िगर करने से पहले उन्हें परिभाषित करें। विशिष्ट समूहों में गेस्ट, कर्मचारी, ठेकेदार, प्रबंधित एंडपॉइंट, IoT उपकरण, भुगतान प्रणाली, बिल्डिंग कंट्रोल और व्यवस्थापक शामिल हैं। प्रत्येक समूह के लिए, निर्दिष्ट करें:
- पहचान स्रोत: तय करें कि स्रोत Entra ID है, Google Workspace, Okta, कोई गेस्ट पहचान वर्कफ़्लो है, कोई इन्वेंट्री रिकॉर्ड है, या कोई डिवाइस क्रेडेंशियल है।
- प्रमाणीकरण विधि: पासकी, प्रमाणपत्र, Passpoint, OpenRoaming, iPSK, या कोई अन्य विधि चुनें जो डिवाइस और जोखिम के अनुकूल हो।
- नेटवर्क पहुंच: पहचान के लिए आवश्यक सटीक सेवाओं और सेगमेंट को दस्तावेज़बद्ध करें, फिर डिफ़ॉल्ट रूप से अन्य सभी को अस्वीकार करें।
- लाइफसाइकिल ओनर: प्रोविज़निंग, समीक्षा, घटना प्रतिक्रिया, और रिवोकेशन के लिए ज़िम्मेदारी सौंपें।
व्यापक स्टाफ रोलआउट से पहले डायरेक्टरी सिंक्रोनाइज़ेशन होना चाहिए। एक छोटे समूह के साथ जॉइनर, मूवर और लीवर इवेंट्स का परीक्षण करें, फिर सत्यापित करें कि पॉलिसी परिवर्तन वायरलेस एक्सेस, अनुप्रयोगों और सक्रिय सत्रों को इच्छानुसार प्रभावित करते हैं। यह न मानें कि डायरेक्टरी अकाउंट को हटाने से प्रत्येक मौजूदा टोकन या कनेक्शन स्वचालित रूप से बंद हो जाता है।
समानांतर में माइग्रेट करें
ट्रांजिशन के दौरान मौजूदा नेटवर्क के साथ आधुनिक एक्सेस पथ चलाएं। स्टाफ के एक नियंत्रित समूह और प्रबंधित डिवाइसेज के एक प्रतिनिधि सेट के साथ शुरुआत करें। असमर्थित उपकरणों के लिए सावधानीपूर्वक प्रतिबंधित फॉलबैक रखें, लेकिन उस अपवाद को एक मालिक और सेवानिवृत्ति की स्थिति दें।
IoT और लीगेसी सिस्टम के लिए, उन्हें गेस्ट नेटवर्क पर रखने के बजाय समर्पित क्रेडेंशियल और स्पष्ट सेगमेंटेशन का उपयोग करें। सामान्य और विफलता स्थितियों के तहत प्रिंटर, स्कैनर, थर्मोस्टेट, कैमरा, भुगतान टर्मिनल, और बिल्डिंग नियंत्रणों का परीक्षण करें। एक डिवाइस जो इंस्टॉलेशन के दौरान सफलतापूर्वक कनेक्ट हो जाता है लेकिन अपने क्रेडेंशियल को रिन्यू नहीं कर सकता या एक्सेस-पॉइंट परिवर्तन के बाद जीवित नहीं रह सकता, वह प्रोडक्शन के लिए तैयार नहीं है।
साक्ष्यों पर नज़र रखें
रोलआउट के दौरान प्रमाणीकरण लॉग की निगरानी करें। बार-बार होने वाली विफलताओं, अप्रत्याशित डिवाइस प्रकारों, असामान्य स्थान एक्सेस, पुराने प्रमाणपत्रों और उन खातों की खोज करें जो भूमिका परिवर्तन के बाद भी एक्सेस का अनुरोध करना जारी रखते हैं। रिसेप्शन, स्टोर प्रबंधकों, वार्ड कर्मचारियों और सुविधा टीमों को उनके दैनिक कनेक्शन के तरीके को बदलने से पहले प्रशिक्षित करें।
जब इन्वेंट्री सटीक होती है, पॉलिसी मॉडल पर सहमति होती है, और नेटवर्क एस्टेट आवश्यक इंटीग्रेशन का समर्थन करता है, तो एक मल्टी-साइट डिप्लॉयमेंट को महीनों के बजाय हफ्तों में पूरा किया जा सकता है। यह कोई सार्वभौमिक वादा नहीं है। बिना दस्तावेज वाले लीगेसी सिस्टम, असंगत डायरेक्टरी, या असमर्थित डिवाइसों वाले साइटों को अधिक तैयारी की आवश्यकता होती है, और उस काम में जल्दबाजी करने से देरी इंसिडेंट रिस्पॉन्स में बदल जाती है।
कैसे Purple पासवर्ड रहित एक्सेस और कार्रवाई योग्य एनालिटिक्स प्रदान करता है
Purple OpenRoaming, Passpoint, iPSK, और डायरेक्टरी सिंक्रोनाइजेशन को जोड़कर गेस्ट, कर्मचारियों और डिवाइस एक्सेस को एक सामान्य परिचालन मॉडल में लाता है। गेस्ट ईमेल - आधारित जर्नी के माध्यम से प्रमाणित कर सकते हैं और पहले पैकेट से ही एन्क्रिप्टेड एक्सेस के साथ कनेक्ट हो सकते हैं, जबकि कर्मचारी Microsoft Entra ID, Google Workspace, या Okta से जुड़ी सर्टिफिकेट - ग्रेड, पासवर्ड - रहित पॉलिसियों का उपयोग कर सकते हैं।
यह प्लेटफॉर्म मल्टी - टेनेंट वातावरण का भी समर्थन करता है जहां निवासियों को सरल कनेक्टिविटी की आवश्यकता होती है लेकिन ऑपरेटरों को अलगाव (आइसोलेशन) की आवश्यकता होती है। iPSK लीगेसी डिवाइसेस के लिए एक मार्ग प्रदान करता है, जबकि कर्मचारियों के एक्सेस को डायरेक्टरी पहचान से जोड़ा जा सकता है और ऑन - प्रमाइस RADIUS सर्वर को बनाए रखे बिना प्रबंधित किया जा सकता है। Purple, Meraki, Aruba, Ruckus, Mist, और UniFi सहित विक्रेताओं के नेटवर्क वातावरण का समर्थन करता है।
डिज़ाइन का दूसरा आधा हिस्सा दृश्यता है। CRM कनेक्टर्स, मार्केटिंग ऑटोमेशन, सर्वेक्षण और सुरक्षा ऐड-ऑन सहमति वाले फर्स्ट-पार्टी WiFi डेटा को परिचालन और व्यावसायिक अंतर्दृष्टि में बदल सकते हैं। इससे नेटवर्क टीमों को प्रमाणीकरण व्यवहार और पॉलिसी परिणामों को मापने की अनुमति मिलती है जबकि मार्केटिंग टीमें स्वीकृत एंगेजमेंट डेटा के साथ काम करती हैं।
विशेष रूप से पासवर्ड रहित अतिथि अनुभव का मूल्यांकन करने वाले संगठनों के लिए, Purple passwordless WiFi यह बताता है कि यह दृष्टिकोण कैसे साझा किए गए पासवर्ड और बार-बार Captive Portal इंटरैक्शन को बदल सकता है। सही परिनियोजन अभी भी डिवाइस सपोर्ट, पहचान के स्वामित्व, विभाजन और एक परीक्षित माइग्रेशन योजना पर निर्भर करता है।
Purple पासवर्ड रहित अतिथि, कर्मचारियों और मल्टी-टेनेंट WiFi एक्सेस के लिए एक एकीकृत प्लेटफ़ॉर्म प्रदान करता है, जिसमें OpenRoaming, Passpoint, प्रमाणपत्र-ग्रेड पहचान, iPSK और एनालिटिक्स एक ही परिचालन मॉडल में शामिल हैं। यह मूल्यांकन करने के लिए Purple पर जाएं कि यह आपके वेन्यू के गेस्ट WiFi, वर्कफ़ोर्स पहचान और IoT एक्सेस नीतियों को कैसे जोड़ सकता है।