Um hóspede chega a um hotel, vê a rede WiFi e espera estar online em segundos. Em vez disso, um Captive Portal pede um endereço de email, um número de quarto, uma autorização de marketing e, por vezes, uma palavra-passe que falha à primeira tentativa. Ao mesmo mesmo tempo, um membro da equipa está à espera de uma redefinição de credenciais RADIUS, enquanto um termóstato, controlador de porta ou dispositivo de pagamento se encontra numa rede separada com pouca ligação aos controlos de identidade da organização.
Essa disposição era gerível quando os locais tinham menos sistemas ligados. Torna-se frágil quando hóspedes, funcionários, prestadores de serviços, sistemas de ponto de venda, controlos de edifícios, câmaras e aplicações na nuvem dependem todos de decisões de acesso. A gestão unificada de acessos reúne essas decisões num único modelo de política, para que a organização possa determinar quem ou o que se está a ligar, como a confiança é estabelecida e quais os recursos que estão acessíveis.
Por que Razão as Palavras-passe Partilhadas e os Captive Portals Estão a Falhar nos Locais Modernos
O problema começa normalmente com um atalho aparentemente inofensivo. Um hotel publica uma palavra-passe de WiFi de convidados na receção. Um restaurante partilha outra com funcionários temporários. Um retalhista fornece aos subempreiteiros um código para a rede de back-office. Entretanto, os instaladores de dispositivos deixam os equipamentos IoT numa rede concebida para conveniência e não para identidade controlada.
O resultado é uma coleção de exceções de acesso. Um convidado que receba a palavra-passe pode partilhá-la. Um antigo funcionário ainda a pode conhecer. Um prestador de serviços pode ligar-se a partir de um dispositivo não gerido. Se a organização alterar a palavra-passe, todos os convidados, membros do pessoal, impressoras, scanners, termostatos e dispositivos operacionais que dependem dela podem necessitar de atenção.
O custo operacional de mundos de acesso separados
Os Captive Portals não estão incorretos. Eles podem recolher consentimentos, apoiar promoções e proporcionar uma primeira interação com a marca. Um guia de Captive Portal prático é útil quando um local ainda necessita de integração baseada no navegador. O problema surge quando o portal passa a ser a única camada de segurança para a conectividade de convidados, enquanto a equipa e os dispositivos são geridos noutro local.
Um portal verifica o que um visitante submete. Não fornece de forma automática o mesmo nível de identidade de dispositivo, encriptação, controlo de ciclo de vida ou segmentação de rede que uma política de acesso empresarial exige. As credenciais dos funcionários residem frequentemente num diretório ou serviço RADIUS, e os dispositivos IoT podem depender de segredos partilhados ou credenciais estáticas. Cada silo cria a sua própria fila de suporte e o seu próprio problema de revogação.
O acesso físico adiciona outra dimensão. Um local pode associar a política de WiFi a portas, portões, elevadores ou outros sistemas do edifício, mas esses fluxos de trabalho continuam a necessitar de uma atribuição clara de identidade e de registo de eventos. Para os leitores que avaliam sistemas de entrada remota, GSM gate opener em detalhe oferece um contexto útil sobre como os dispositivos de acesso conectados se enquadram em ambientes operacionais mais amplos.
Regra prática: Uma palavra-passe de rede nunca deve ser a única coisa a separar um utilizador, dispositivo ou fornecedor externo dos sistemas operacionais de um espaço.
A gestão de acesso unificada substitui a coleção de exceções por um plano de políticas partilhado. O acesso de convidados pode continuar simples, o acesso da equipa de funcionários pode ser associado à identidade organizacional e os dispositivos podem receber uma conectividade estritamente limitada. A experiência varia consoante o público-alvo, mas o motor de políticas continua a poder aplicar regras consistentes de autenticação, autorização, segmentação, monitorização e revogação.
A Arquitetura por Trás da Gestão de Acesso Unificada
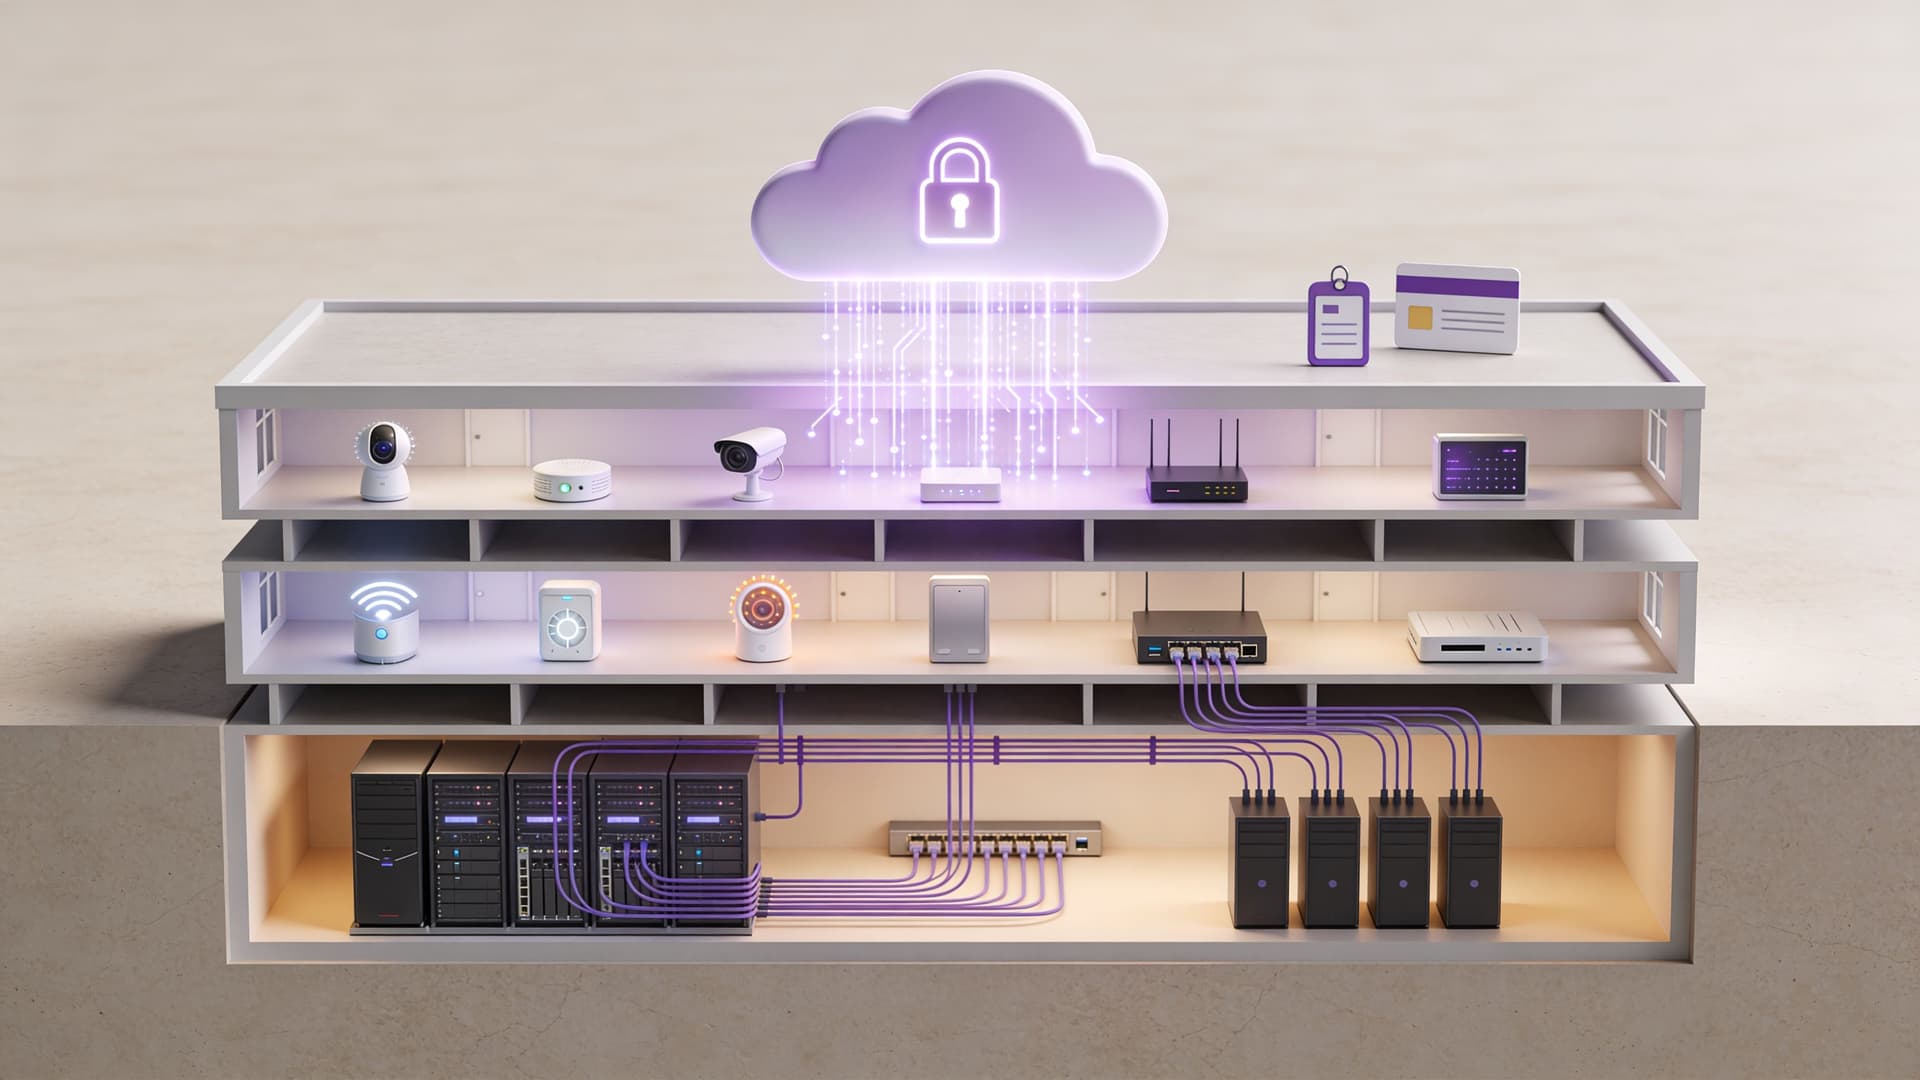
Uma forma útil de conceber a gestão unificada de acessos é tratá-la como quatro camadas interligadas. As camadas não precisam de vir do mesmo fornecedor, mas têm de trocar dados fiáveis de identidade e política. Se alguma camada for desligada, a organização acaba por recriar os mesmos silos com um novo nome.
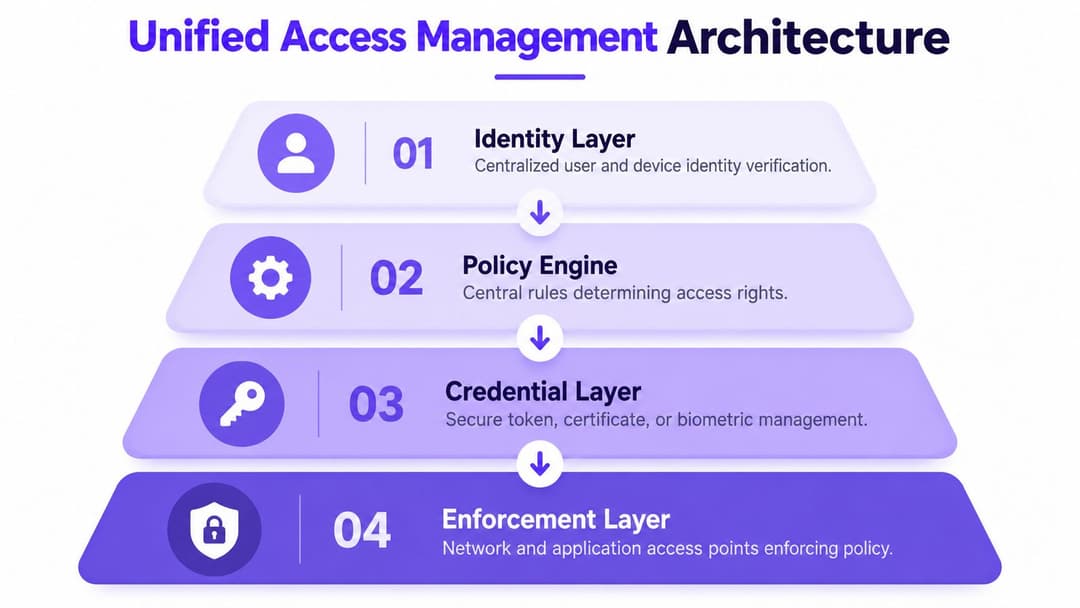
A identidade estabelece quem ou o que está a solicitar acesso
A camada de identidade contém pessoas, dispositivos, serviços e atributos relevantes. Para os colaboradores, isso pode significar a sincronização com o Microsoft Entra ID, Google Workspace ou Okta. Para convidados, pode significar uma identidade baseada em e-mail ou federada. Para equipamentos, pode envolver um certificado, um iPSK, um registo de dispositivo ou outra identidade de máquina.
O NCSC trata a verificação de identidade como um pré-requisito. As suas orientações afirmam que a verificação deve ocorrer antes de as credenciais, a autenticação ou a gestão de acessos serem emitidas, o que apoia o acoplamento da prova de identidade, emissão de credenciais e autorização, em vez de as tratar como tarefas administrativas não relacionadas. O princípio do NCSC sobre controlo de identidade e acesso é uma referência de design útil para essa sequência.
O motor de políticas transforma a identidade numa decisão
O motor de políticas avalia mais do que um nome de utilizador. Pode considerar a função da pessoa, o estado do dispositivo, o local, a hora, o serviço solicitado, o segmento de rede e os sinais de risco. Um membro do pessoal pode aceder a aplicações operacionais a partir de um dispositivo gerido, enquanto um convidado recebe acesso à internet e um prestador de serviços obtém uma rota temporária para um sistema específico.
As redes baseadas em identidade tornam-se práticas neste contexto. Uma Purple identity-based networking overview descreve o modelo em que a identidade e a política determinam o acesso à rede em vez de dependerem apenas de SSIDs físicos. A rede continua a ser importante, mas passa a ser uma superfície de aplicação e não a fonte da verdade.
As credenciais fornecem a prova técnica
A autenticação baseada em certificados é valiosa para o pessoal porque remove a palavra-passe partilhada do handshake de WiFi. O dispositivo recebe uma credencial que pode ser associada ao utilizador, gerida através de um fluxo de trabalho de inscrição e revogada quando o utilizador ou dispositivo já não cumpre a política.
As passkeys podem suportar a autenticação sem palavra-passe para jornadas adequadas, particularmente onde os utilizadores precisam de estabelecer a identidade sem depender de um segredo memorizado. Para dispositivos que não conseguem suportar fluxos de trabalho modernos de certificados, o iPSK ou credenciais de máquina estritamente delimitadas fornecem um caminho de transição controlado. A distinção importante é que cada credencial deve ter um proprietário, um propósito e um processo de revogação.
A aplicação de políticas acontece perto da ligação
A camada final inclui infraestrutura sem fios, switches, firewalls, gateways de aplicação e sistemas físicos. A política deve ser aplicada no ponto onde o acesso é solicitado, em vez de enviar cada ligação através de um local central que adiciona latência e complexidade.
O aprovisionamento deve seguir as alterações de diretório automaticamente. Quando um utilizador adere, altera de função ou sai, o estado de acesso deve ser atualizado em todos os serviços ligados. A revogação também precisa de alcançar sessões e tokens ativos, e não apenas tentativas de início de sessão futuras. É por isso que o registo de eventos, os controlos de sessão e a resposta em tempo quase real são tão importantes quanto a autenticação inicial.
Gestão de Acesso Unificada Versus IAM, ZTNA, e SSO
Os compradores encontram frequentemente IAM, ZTNA, SSO e gestão unificada de acessos no mesmo processo de aquisição. Eles sobrepõem-se, mas não são intercambiáveis. Escolher uma plataforma de IAM e assumir que esta fornece automaticamente WiFi para convidados seguro, isolamento de IoT e aplicação ao nível do local é um erro de arquitetura comum.
O IAM é a camada abrangente de controlo de identidade. Gere a prova de identidade, a autenticação, a autorização e os processos de ciclo de vida em utilizadores, dispositivos e aplicações. O ZTNA foca-se na concessão de acesso com privilégios mínimos a aplicações privadas, normalmente com base na identidade e no contexto, sem colocar o utilizador diretamente numa rede ampla. O SSO reduz os inícios de sessão repetidos em aplicações, mas não decide por si só como um telemóvel, impressora, scanner ou termóstato se associa a uma rede sem fios.
A gestão unificada de acessos liga essas capacidades à rede e ao ambiente físico. Pode utilizar um diretório IAM, um fornecedor de SSO ou uma política ZTNA, aplicando também decisões de acesso ao WiFi, grupos de dispositivos, percursos de convidados e segmentos operacionais.
Comparação de tecnologias de acesso
| Capacidade | Unified Access Management | IAM | ZTNA | SSO |
|---|---|---|---|---|
| Foco principal | Acesso liderado pela identidade em pessoas, dispositivos, redes, aplicações e locais | Ciclo de vida da identidade, autenticação, autorização e governação | Acesso com o menor privilégio a aplicações e serviços privados | Uma única experiência de autenticação em aplicações ligadas |
| Integração de WiFi para convidados | Capacidade principal quando integrada com serviços de identidade WiFi | Geralmente requer uma camada de acesso de convidados separada | Normalmente não concebido para conectividade aberta de convidados | Normalmente não concebido para integração de redes de convidados |
| Acesso à rede de colaboradores | Pode aplicar políticas de certificados ou sem palavra-passe no limite da rede | Define atributos de identidade e acesso, mas pode não impor a política de WiFi diretamente | Pode proteger aplicações acedidas a partir da rede | Simplifica o início de sessão em aplicações, não a admissão à rede |
| Acesso a IoT e máquinas | Suporta credenciais específicas de dispositivos, segmentação e regras de ciclo de vida | Pode governar identidades de máquinas, dependendo das integrações | Protege serviços, mas pode não gerir a integração de dispositivos locais | Geralmente fora do seu âmbito |
| Acesso a aplicações | Pode ligar decisões de identidade e de rede | Excelente adequação para autorização de aplicações | Excelente adequação para acesso a aplicações privadas | Simplifica a autenticação em aplicações |
| Contexto do local físico | Pode incorporar políticas de localização, local, dispositivo e operacionais | Geralmente necessita de integrações para o contexto do local | Geralmente centrado no contexto da aplicação | Limitado à experiência de início de sessão |
| Onde falha | Requer uma integração cuidadosa e a conceção de políticas | Não fornece automaticamente a imposição de rede | Não substitui a identidade de convidados ou a governação de IoT | Não fornece governação de acesso por si só |
Como as tecnologias se complementam
Um design maduro utiliza frequentemente os quatro. O IAM continua a ser a fonte de autoridade para a identidade do pessoal e eventos de ciclo de vida. O SSO facilita o acesso às aplicações. O ZTNA protege os serviços internos que não devem ser expostos através da rede do local. A gestão de acessos unificada liga esses controlos ao acesso sem fios, integração de convidados, dispositivos e segmentação operacional.
O compromisso é a disciplina arquitetónica. Uma consola única não irá corrigir dados de identidade inconsistentes, propriedade vaga ou funções mal definidas. As equipas ainda precisam de decidir qual o sistema que detém a identidade, qual o sistema que toma a decisão de política e qual a infraestrutura que a aplica.
Casos de Uso Específicos do Setor na Hotelaria, Retalho, Saúde e Residencial
O mesmo modelo de política produz resultados diferentes em cada setor porque os sujeitos de acesso e as consequências variam. Um hotel precisa de uma jornada de hóspede sem fricções e de uma forte separação entre quartos, funcionários e sistemas do edifício. Um hospital precisa de eficiência do pessoal sem permitir que o dispositivo de um visitante se aproxime de sistemas de pacientes. Os operadores residenciais precisam de independência dos inquilinos, mantendo o controlo central sobre a infraestrutura partilhada.
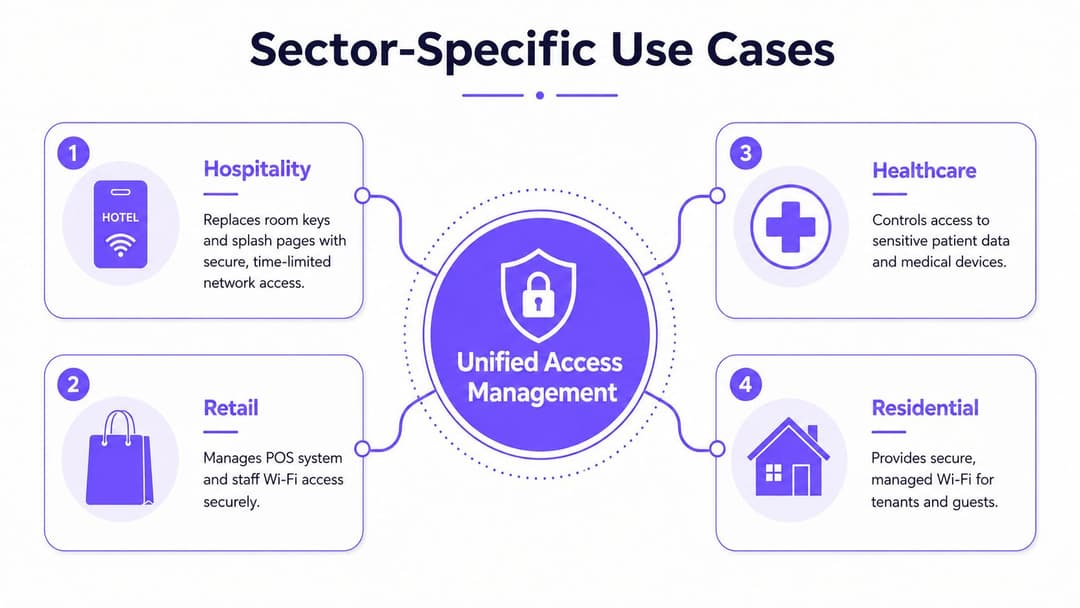
Hospitalidade
Os hotéis podem utilizar o OpenRoaming e Passpoint para irem além das repetidas interações na página splash. Um convidado autentica-se uma vez e um dispositivo compatível pode voltar a ligar-se em visitas posteriores sem pedir outra palavra-passe partilhada à receção. O local de eventos pode continuar a aplicar uma política de convidados, isolar quartos ou grupos onde for necessário e manter os funcionários e os sistemas do edifício afastados do segmento de convidados.
Essa separação é importante porque as redes de hotelaria combinam a conectividade pública com tecnologia operacional. Os controladores de portas, termóstatos, câmaras, quiosques, equipamentos de pagamento e sistemas de gestão de propriedades têm requisitos de confiança diferentes. O acesso à rede deve refletir essas diferenças em vez de tratar cada dispositivo ligado como mais um convidado.
O software operacional também merece atenção. Os recursos sobre a minimização de erros nas operações hoteleiras ajudam a enquadrar o motivo pelo qual os fluxos de trabalho de acesso devem ser fiáveis em locais movimentados, onde uma pequena falha de autenticação se pode transformar rapidamente num problema de receção ou de serviço.
Retalho
Os retalhistas precisam de separar os sistemas de ponto de venda, scanners portáteis, dispositivos dos funcionários, prestadores de serviços e clientes. Uma política unificada pode conceder a um colaborador de loja a conectividade necessária para operações de stock, mantendo a infraestrutura de pagamento num caminho restrito. As equipas de marketing podem utilizar dados consentidos de WiFi de hóspedes através de conectores de CRM e automação de marketing, mas esse uso comercial não deve enfraquecer o isolamento técnico.
O desafio de design é a propriedade. As TI devem controlar a política de rede e identidade, enquanto o marketing define o envolvimento aceitável e a utilização de dados. Um modelo de política partilhada permite que ambas as equipas trabalhem a partir dos mesmos eventos de acesso sem transformar um portal promocional num substituto para a segurança.
Saúde
Os hospitais e clínicas necessitam de um acesso para o pessoal que funcione em dispositivos móveis, estações de trabalho clínicas, equipamentos médicos e serviços de diretório. O acesso baseado em certificados pode reduzir a dependência de palavras-passe de WiFi partilhadas, enquanto políticas separadas mantêm os sistemas dos doentes e os dispositivos médicos afastados da conectividade de convidados.
Os ambientes de saúde também contêm equipamentos legados que não suportam os métodos de autenticação atuais. Esses dispositivos necessitam de segmentação explícita, rotas restritas, monitorização e propriedade documentada. A gestão de acessos unificada não moderniza o equipamento não suportado, mas pode evitar que esse equipamento se torne uma exceção sem governação.
Alojamento residencial e de estudantes
Edifícios com vários inquilinos necessitam de isolamento ao nível do inquilino com uma experiência que pareça tão simples como o WiFi doméstico. O iPSK pode ajudar a suportar dispositivos legados enquanto permite aos operadores atribuir credenciais ou políticas a frações individuais, inquilinos ou grupos de dispositivos. A equipa de funcionários, os prestadores de serviços de manutenção, os visitantes e os sistemas do edifício podem então receber diferentes direitos de acesso sem a necessidade de publicar uma única palavra-passe para todo o edifício.
Benefícios de Segurança e Mitigações de Risco que Justificam o Investimento
O argumento comercial mais forte para a gestão unificada de acessos não é a promessa de que um único produto elimina todas as ameaças. É a redução da exposição evitável criada por credenciais partilhadas, integração inconsistente e revogação tardia.
O acesso sem palavra-passe e baseado em certificados remove o segredo partilhado de WiFi do centro do design. Uma palavra-passe de convidado roubada não consegue fornecer o mesmo nível de acesso quando o percurso do convidado utiliza uma identidade individual e uma política restrita. Para os funcionários, os certificados ou passkeys podem reduzir a dependência de credenciais que os atacantes normalmente visam através de phishing, reutilização e credential stuffing.
O NCSC afirmou em 23 de abril de 2026 que as passkeys são pelo menos tão seguras como, e geralmente mais seguras do que, emparelhar a palavra-passe mais forte com a verificação em dois passos, descrevendo-as como o passo seguinte além das palavras-passe nas suas orientações sobre passkeys. Esse endosso dá às organizações do Reino Unido uma direção clara para a estratégia de autenticação, embora a implementação ainda precise de considerar a cobertura de dispositivos, a recuperação, as jornadas de convidados e os sistemas legados.
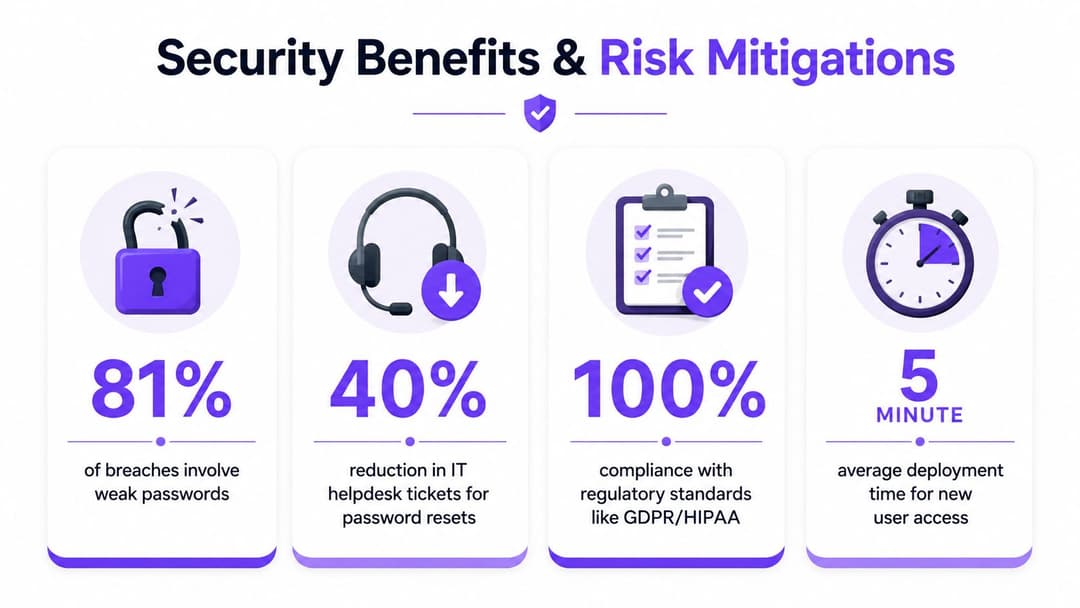
Controlos que fazem a diferença
- Credenciais individuais: Atribua acesso a uma pessoa, dispositivo ou serviço em vez de uma palavra-passe partilhada.
- Encriptação por dispositivo: Utilize autenticação sem fios moderna para que os dispositivos ligados não dependam todos de um segredo comum.
- Revogação automática: Vincule o acesso ao estado do diretório e do dispositivo, e depois remova ou limite o acesso quando esses atributos forem alterados.
- Restrições privilegiadas: Aplique controlos mais fortes aos caminhos de administração e manutenção do que ao acesso comum de convidados.
- Visibilidade central de eventos: Registe eventos de autenticação e autorização para que as equipas de segurança possam associar a atividade a uma identidade ou token.
O NCSC recomenda MFA para acesso de gestão, manutenção e administração, a par de uma gestão de acessos privilegiados que limite a utilização administrativa a estações de trabalho fidedignas. Recomenda também o registo e a monitorização de eventos de autenticação e autorização. As suas orientações para a operação de serviços online seguros apoiam ainda controlos contra a usurpação de sessão, a reprodução de tokens e ataques AiTM, incluindo a deteção imediata e a revogação de sessões.
O mercado do Reino Unido indica que este trabalho se moveu para as operações empresariais comuns. O mercado de IAM do Reino Unido foi avaliado em $1.7517 mil milhões em 2025 e projeta-se que atinja os $2.6639 mil milhões até 2030, o que implica uma taxa de crescimento anual composta (CAGR) de 8.7% de 2025 a 2030, de acordo com os dados de mercado de IAM no Reino Unido da MarketsandMarkets. O mesmo contexto de origem coloca o IAM no centro da prova de identidade, autenticação, autorização e gestão do ciclo de vida.
Para as organizações que avaliam ferramentas de segurança especializadas, a plataforma Horus Intelligence é outro exemplo do tipo de capacidade de segurança que as equipas podem avaliar a par dos controlos de identidade. A questão importante é como monitorizar, a política de identidade e os fluxos de trabalho de resposta se ligam, e não quantos painéis uma organização consegue operar.
Checklist de Implementação e Melhores Práticas de Migração
Comece com um inventário, não com uma demonstração de produto. Liste todos os SSIDs, pontos de acesso, diretórios, dependências RADIUS, fluxos de trabalho de convidados, categorias de dispositivos, aplicações e integrações de acesso físico. Registe quem é o proprietário de cada um, o que protege, como as credenciais são emitidas e o que acontece quando uma pessoa ou dispositivo perde a permissão.
Construa primeiro o modelo de controlo
Defina grupos de políticas antes de os configurar. Os grupos típicos incluem convidados, funcionários, subcontratados, terminais geridos, equipamentos IoT, sistemas de pagamento, controlos de edifícios e administradores. Para cada grupo, especifique:
- Fonte de identidade: Decida se a fonte é o Entra ID, Google Workspace, Okta, um fluxo de trabalho de identidade de convidado, um registo de inventário ou uma credencial de dispositivo.
- Método de autenticação: Selecione passkeys, certificados, Passpoint, OpenRoaming, iPSK ou outro método que corresponda ao dispositivo e ao risco.
- Alcance da rede: Documente os serviços e segmentos exatos de que a identidade necessita e, em seguida, negue tudo o resto por predefinição.
- Proprietário do ciclo de vida: Atribua a responsabilidade pelo aprovisionamento, revisão, resposta a incidentes e revogação.
A sincronização de diretórios deve vir antes da implementação geral para o pessoal. Teste eventos de admissão, mudança e saída com um pequeno grupo e, em seguida, verifique se as alterações de política afetam o acesso sem fios, as aplicações e as sessões ativas conforme pretendido. Não assuma que a eliminação de uma conta de diretório fecha automaticamente todos os tokens ou ligações existentes.
Migre em paralelo
Execute o caminho de acesso moderno em paralelo com a rede existente durante a transição. Comece com um grupo de funcionários controlado e um conjunto representativo de dispositivos geridos. Mantenha uma alternativa cuidadosamente restrita para equipamentos não suportados, mas atribua a essa exceção um proprietário e uma condição de desativação.
Para IoT e sistemas legados, utilize credenciais dedicadas e segmentação explícita em vez de os colocar na rede de convidados. Teste impressoras, scanners, termostatos, câmaras, terminais de pagamento e controlos de edifícios em condições normais e de falha. Um dispositivo que se liga com sucesso durante a instalação mas não consegue renovar a sua credencial ou sobreviver a uma alteração de ponto de acesso não está pronto para produção.
Monitorize as evidências
Monitorize os registos de autenticação durante a implementação. Procure falhas repetidas, tipos de dispositivos inesperados, acessos invulgares ao local, certificados expirados e contas que continuam a solicitar acesso após uma alteração de função. Forme a receção, os gerentes de loja, o pessoal de enfermaria e as equipas de instalações antes de alterar o seu método de ligação diário.
Uma implementação em múltiplos locais pode ser concluída em semanas em vez de meses quando o inventário é preciso, o modelo de política é acordado e a infraestrutura de rede suporta as integrações necessárias. Isso não é uma promessa universal. Locais com sistemas legados não documentados, diretórios inconsistentes ou dispositivos não suportados necessitam de mais preparação, e apressar esse trabalho transfere o atraso para a resposta a incidentes.
Como a Purple Proporciona Acesso Sem Palavra-passe e Analítica Prática
O Purple reúne o acesso de convidados, funcionários e dispositivos num modelo operacional comum ao combinar o OpenRoaming, Passpoint, iPSK e a sincronização de diretórios. Os convidados podem autenticar-se através de um percurso baseado em e-mail e ligar-se com acesso encriptado desde o primeiro pacote, enquanto os funcionários podem utilizar políticas sem palavra-passe, de nível de certificado, ligadas ao Entra ID, Google Workspace ou Okta.
A plataforma também suporta ambientes multi-tenant onde os residentes precisam de uma conectividade simples, mas os operadores precisam de isolamento. O iPSK fornece uma rota para dispositivos antigos, enquanto o acesso dos funcionários pode ser associado à identidade do diretório e gerido sem a manutenção de servidores RADIUS locais. O Purple suporta ambientes de rede construídos em torno de fornecedores que incluem Meraki, Aruba, Ruckus, Mist e UniFi.
A outra metade do design é a visibilidade. Os conectores de CRM, a automação de marketing, os inquéritos e os suplementos de segurança podem transformar dados consentidos de WiFi primários em informações operacionais e comerciais. Isso permite que as equipas de rede meçam o comportamento de autenticação e os resultados das políticas, enquanto as equipas de marketing trabalham com dados de interação aprovados.
Para organizações que avaliam especificamente uma experiência de convidado sem palavra-passe, o Purple passwordless WiFi explica como esta abordagem pode substituir palavras-passe partilhadas e interações repetidas no Captive Portal. A implementação correta continua a depender do suporte do dispositivo, da propriedade da identidade, da segmentação e de um plano de migração testado.
A Purple oferece uma plataforma unificada para acesso WiFi de convidados sem palavra-passe, funcionários e multi-inquilino, com OpenRoaming, Passpoint, identidade de nível de certificado, iPSK e análise no mesmo modelo operacional. Visite a Purple para avaliar como esta pode ligar o WiFi de convidados do seu local, a identidade da força de trabalho e as políticas de acesso IoT.