

Un ospite arriva in un hotel, vede la rete WiFi e si aspetta di essere online in pochi secondi. Invece, un Captive Portal richiede un indirizzo email, il numero di camera, l'adesione al marketing e a volte una password che fallisce al primo tentativo. Allo stesso tempo, un membro dello staff è in attesa di un ripristino delle credenziali RADIUS, mentre un termostato, un controller per porte o un dispositivo di pagamento si trovano su una rete separata con scarso collegamento ai controlli di identità dell'organizzazione.
Questa configurazione era gestibile quando le strutture avevano meno sistemi connessi. Diventa fragile quando ospiti, dipendenti, appaltatori, sistemi point-of-sale, controlli degli edifici, telecamere e applicazioni cloud dipendono tutti dalle decisioni di accesso. La gestione unificata degli accessi riunisce queste decisioni in un unico modello di policy, in modo che l'organizzazione possa determinare chi o cosa si sta connettendo, come viene stabilita la fiducia e quali risorse sono raggiungibili.
Perché le password condivise e i Captive Portal non sono più adatti per i moderni spazi fisici
I problemi di solito iniziano con una scorciatoia apparentemente innocua. Un hotel pubblica una password WiFi per gli ospiti alla reception. Un ristorante ne condivide un'altra con il personale temporaneo. Un rivenditore fornisce ai contrattisti un codice per la rete del back-office. Nel frattempo, gli installatori di dispositivi lasciano le apparecchiature IoT su una rete progettata per la comodità piuttosto che per un'identità controllata.
Il risultato è una serie di eccezioni di accesso. Un ospite che riceve la password può condividerla. Un ex dipendente potrebbe conoscerla ancora. Un fornitore esterno potrebbe connettersi da un dispositivo non gestito. Se l'organizzazione cambia la password, ogni ospite, membro del personale, stampante, scanner, termostato e dispositivo operativo che dipende da essa potrebbe richiedere un intervento.
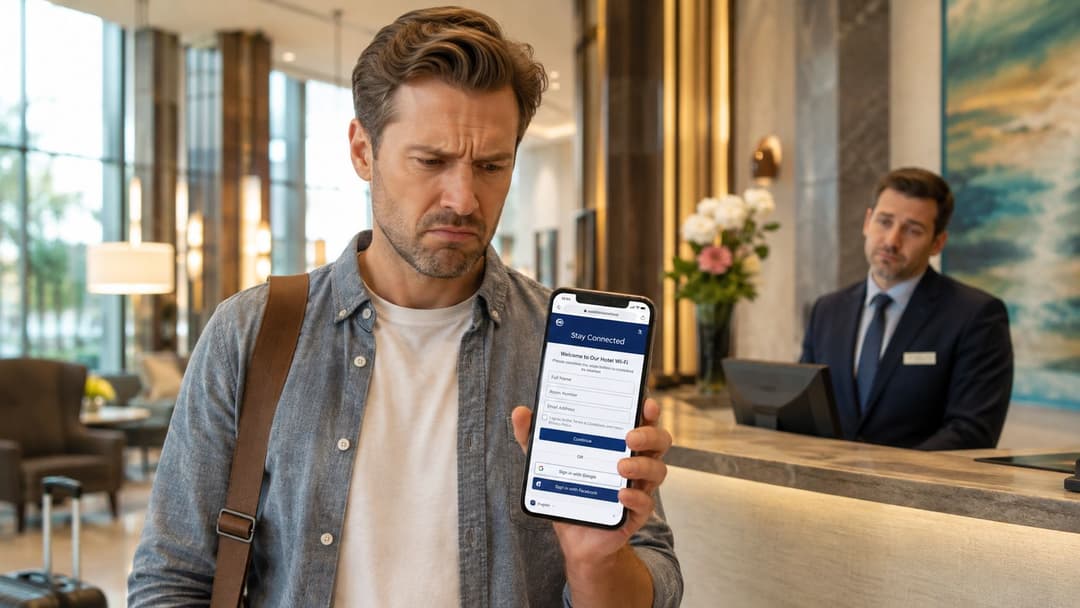
Il costo operativo di mondi di accesso separati
I Captive Portal non sono di per sé un errore. Possono raccogliere il consenso, supportare le promozioni e offrire una prima interazione personalizzata con il brand. Una pratica guida ai Captive Portal è utile quando una sede ha ancora bisogno di un onboarding basato su browser. Il problema si presenta quando il portale diventa l'unico livello di sicurezza per la connettività degli ospiti, mentre il personale e i dispositivi vengono gestiti altrove.
Un portale verifica ciò che un visitatore inserisce. Non fornisce automaticamente lo stesso livello di identità del dispositivo, crittografia, controllo del ciclo di vita o segmentazione della rete richiesto da una policy di accesso aziendale. Le credenziali del personale spesso risiedono in una directory o in un servizio RADIUS, mentre i dispositivi IoT possono fare affidamento su chiavi condivise o credenziali statiche. Ogni silo crea la propria coda di supporto e il proprio problema di revoca.
L'accesso fisico aggiunge un'ulteriore dimensione. Una sede può collegare la policy WiFi a porte, cancelli, ascensori o altri sistemi dell'edificio, ma questi flussi di lavoro richiedono comunque una chiara titolarità dell'identità e la registrazione degli eventi. Per i lettori che valutano i sistemi di accesso remoto, la risorsa GSM gate opener explained offre un contesto utile su come i dispositivi di accesso connessi si inseriscano in ambienti operativi più ampi.
Regola pratica: una password di rete non dovrebbe mai essere l'unica cosa che separa un utente, un dispositivo o un fornitore esterno dai sistemi operativi di una sede.
La gestione unificata degli accessi sostituisce l'insieme di eccezioni con un piano di policy condiviso. L'accesso degli ospiti può rimanere semplice, l'accesso del personale può essere collegato all'identità aziendale e i dispositivi possono ricevere una connettività strettamente limitata. L'esperienza varia a seconda del pubblico, ma il motore di policy può comunque applicare regole coerenti per autenticazione, autorizzazione, segmentazione, monitoraggio e revoca.
L'architettura alla base della Unified Access Management
Un modo utile per progettare una gestione unificata degli accessi è considerarla come quattro livelli connessi. I livelli non devono necessariamente provenire da un unico fornitore, ma devono scambiare dati affidabili su identità e policy. Se un qualsiasi livello viene scollegato, l'organizzazione finisce per ricreare i medesimi silos sotto un nuovo nome.
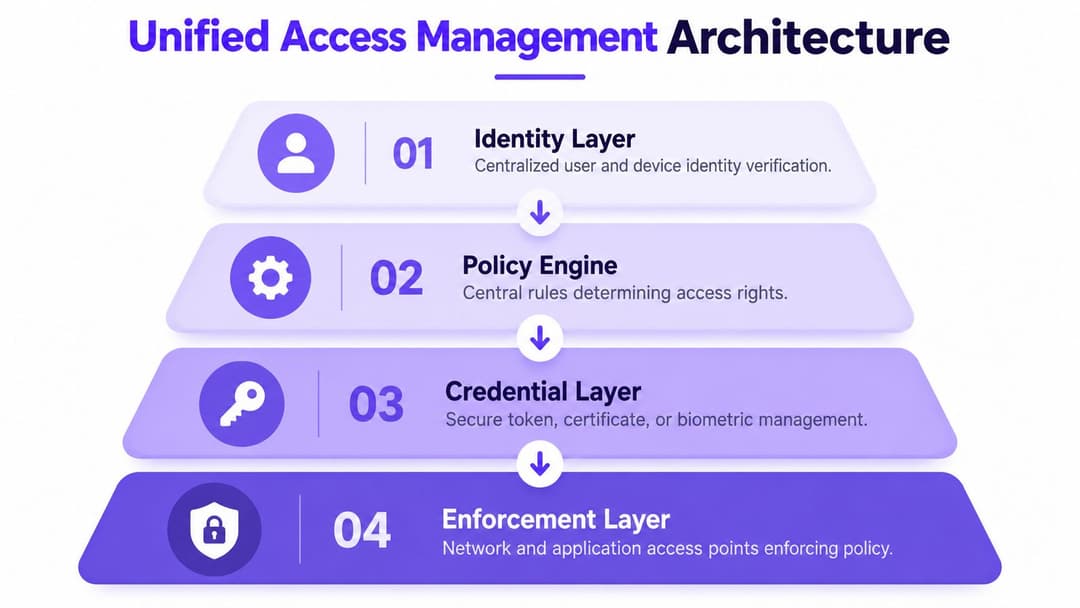
L'identità stabilisce chi o cosa sta richiedendo l'accesso
Il livello di identità contiene persone, dispositivi, servizi e attributi rilevanti. Per i dipendenti, ciò può significare la sincronizzazione con Microsoft Entra ID, Google Workspace o Okta. Per gli ospiti, può significare un'identità federata o basata su e-mail. Per le apparecchiature, può comportare un certificato, un iPSK, un record di dispositivo o un'altra identità della macchina.
Il NCSC considera la verifica dell'identità come un prerequisito. Le sue linee guida stabiliscono che la verifica dovrebbe avvenire prima del rilascio di credenziali, dell'autenticazione o della gestione degli accessi, il che supporta l'associazione di verifica dell'identità, rilascio delle credenziali e autorizzazione, piuttosto che trattarli come attività amministrative non correlate. Il principio del NCSC sul controllo dell'identità e degli accessi costituisce un utile riferimento di progettazione per tale sequenza.
Il motore delle policy trasforma l'identità in una decisione
Il motore delle policy valuta molto di più di un semplice nome utente. Può considerare il ruolo della persona, lo stato del dispositivo, la sede, l'ora, il servizio richiesto, il segmento di rete e i segnali di rischio. Un membro del personale può accedere alle applicazioni operative da un dispositivo gestito, mentre un ospite riceve l'accesso a Internet e un fornitore esterno ottiene un instradamento temporaneo a un sistema specifico.
La rete basata sull'identità diventa pratica in questo contesto. Una panoramica sul networking basato sull'identità di Purple descrive il modello in cui l'identità e la policy determinano l'accesso alla rete invece di affidarsi solo agli SSID fisici. La rete rimane importante, ma diventa una superficie di applicazione delle regole piuttosto che la fonte di verità.
Le credenziali forniscono la prova tecnica
L'autenticazione basata su certificati è preziosa per il personale perché rimuove la password condivisa dall'handshake WiFi. Il dispositivo riceve una credenziale che può essere associata all'utente, gestita tramite un workflow di registrazione e revocata quando l'utente o il dispositivo non soddisfano più la policy.
Le passkey possono supportare l'autenticazione senza password per i percorsi idonei, in particolare laddove gli utenti debbano stabilire l'identità senza affidarsi a un segreto memorizzato. Per i dispositivi che non possono supportare i moderni flussi di lavoro dei certificati, iPSK o credenziali macchina strettamente limitate forniscono un percorso di transizione controllato. La distinzione importante è che ogni credenziale deve avere un proprietario, uno scopo e un processo di revoca.
L'applicazione delle regole avviene vicino alla connessione
L'ultimo livello comprende l'infrastruttura wireless, gli switch, i firewall, i gateway applicativi e i sistemi fisici. La policy deve essere applicata nel punto in cui viene richiesto l'accesso, invece di inviare ogni connessione attraverso una posizione centrale che aggiungerebbe latenza e complessità.
Il provisioning dovrebbe seguire automaticamente le modifiche della directory. Quando un utente si unisce, cambia ruolo o lascia l'azienda, lo stato di accesso dovrebbe aggiornarsi su tutti i servizi connessi. La revoca deve interessare anche le sessioni e i token attivi, non solo i futuri tentativi di accesso. Ecco perché la registrazione degli eventi, i controlli di sessione e una risposta quasi in tempo reale contano tanto quanto l'autenticazione iniziale.
Unified Access Management a confronto con IAM, ZTNA e SSO
Gli acquirenti si imbattono spesso in IAM, ZTNA, SSO e gestione unificata degli accessi nello stesso processo di acquisto. Si sovrappongono, ma non sono intercambiabili. Scegliere una piattaforma IAM e presumere che offra automaticamente WiFi per gli ospiti sicuro, isolamento IoT e applicazione delle policy a livello di sede è un errore architetturale comune.
L'IAM è l'ampio livello di controllo dell'identità. Gestisce la verifica dell'identità, l'autenticazione, l'autorizzazione e i processi del ciclo di vita per utenti, dispositivi e applicazioni. Lo ZTNA si concentra sulla concessione dell'accesso con privilegi minimi alle applicazioni private, solitamente in base all'identità e al contesto, senza inserire direttamente l'utente su un'ampia rete. L'SSO riduce gli accessi ripetuti alle applicazioni, ma non decide da solo come un telefono, una stampante, uno scanner o un termostato si collegano a una rete wireless.
La gestione unificata degli accessi collega queste funzionalità alla rete e all'ambiente fisico. Può utilizzare una directory IAM, un provider SSO o una policy ZTNA, applicando al contempo le decisioni di accesso al WiFi, ai gruppi di dispositivi, ai percorsi degli ospiti e ai segmenti operativi.
Confronto tra le tecnologie di accesso
| Capacità | Unified Access Management | IAM | ZTNA | SSO |
|---|---|---|---|---|
| Focus principale | Accesso guidato dall'identità per persone, dispositivi, reti, applicazioni e spazi fisici | Ciclo di vita dell'identità, autenticazione, autorizzazione e governance | Accesso con privilegio minimo ad applicazioni e servizi privati | Un'unica esperienza di autenticazione per tutte le applicazioni collegate |
| Onboarding del WiFi ospiti | Funzionalità principale se integrata con i servizi di identità WiFi | Di solito richiede un livello di accesso ospiti separato | In genere non è progettato per la connettività aperta degli ospiti | In genere non è progettato per l'onboarding sulla rete degli ospiti |
| Accesso alla rete del personale | Può applicare certificati o policy senza password all'edge della rete | Definisce gli attributi di identità e accesso, ma potrebbe non applicare direttamente le policy WiFi | Può proteggere le applicazioni raggiunte dalla rete | Semplifica l'accesso alle applicazioni, non l'ammissione alla rete |
| Accesso IoT e macchine | Supporta credenziali specifiche per dispositivo, segmentazione e regole del ciclo di vita | Può governare le identità delle macchine, a seconda delle integrazioni | Protegge i servizi, ma potrebbe non gestire l'onboarding dei dispositivi locali | Generalmente al di fuori del suo ambito |
| Accesso alle applicazioni | Può collegare le decisioni di identità e di rete | Ideale per l'autorizzazione alle applicazioni | Ideale per l'accesso ad applicazioni private | Semplifica l'autenticazione alle applicazioni |
| Contesto dello spazio fisico | Può incorporare policy relative a posizione, sede, dispositivo e operatività | Di solito richiede integrazioni per il contesto della sede | Di solito incentrato sul contesto dell'applicazione | Limitato all'esperienza di login |
| Dove mostra dei limiti | Richiede un'integrazione e una progettazione delle policy accurate | Non fornisce automaticamente l'applicazione delle policy di rete | Non sostituisce l'identità degli ospiti o la governance IoT | Non fornisce governance degli accessi da solo |
Come si integrano le diverse tecnologie
Un design maturo spesso utilizza tutti e quattro gli elementi. L'IAM rimane la fonte autorevole per l'identità del personale e gli eventi del ciclo di vita. L'SSO semplifica l'accesso alle applicazioni. Lo ZTNA protegge i servizi interni che non dovrebbero essere esposti attraverso la rete della struttura. La gestione unificata degli accessi collega questi controlli all'accesso wireless, all'onboarding degli ospiti, ai dispositivi e alla segmentazione operativa.
Il compromesso risiede nella disciplina dell'architettura. Una singola console non risolverà il problema di dati di identità incoerenti, proprietà non chiare o ruoli definiti in modo vago. I team devono comunque decidere quale sistema possiede l'identità, quale sistema prende le decisioni sulle policy e quale infrastruttura le applica.
Casi d'uso specifici per i settori dell'accoglienza, retail, sanità e residenziale
Lo stesso modello di policy produce risultati diversi in ciascun settore perché i soggetti di accesso e le conseguenze variano. Un hotel ha bisogno di un percorso ospite senza attriti e di una forte separazione tra camere, personale e sistemi dell'edificio. Un ospedale ha bisogno dell'efficienza del personale senza consentire al dispositivo di un visitatore di avvicinarsi ai sistemi dei pazienti. Gli operatori residenziali hanno bisogno dell'indipendenza degli inquilini pur mantenendo il controllo centrale sulle infrastrutture condivise.
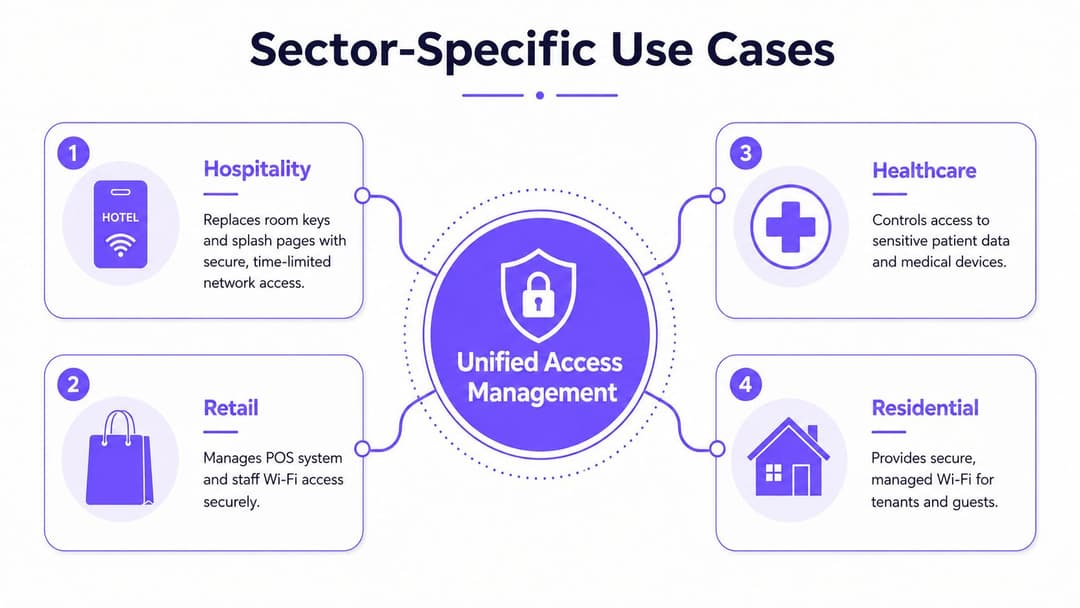
Hospitality
Gli hotel possono utilizzare OpenRoaming e Passpoint per andare oltre le ripetute interazioni con la splash page. Un ospite si autentica una volta e un dispositivo compatibile può riconnettersi nelle visite successive senza dover chiedere alla reception un'altra password condivisa. La struttura può comunque applicare una policy per gli ospiti, isolare stanze o gruppi dove richiesto e tenere il personale e i sistemi dell'edificio lontani dal segmento ospiti.
Questa separazione è importante perché le reti del settore alberghiero uniscono la connettività pubblica con la tecnologia operativa. I sistemi di controllo delle porte, i termostati, le telecamere, i chioschi, i dispositivi di pagamento e i sistemi di gestione della proprietà hanno requisiti di affidabilità diversi. L'accesso alla rete dovrebbe riflettere queste differenze invece di trattare ogni dispositivo connesso come un altro ospite.
Anche il software operativo merita attenzione. Le risorse sulla minimizzazione degli errori nelle operazioni del settore hospitality aiutano a inquadrare il motivo per cui i flussi di lavoro di accesso devono essere affidabili nei locali affollati, dove un piccolo errore di autenticazione può trasformarsi rapidamente in un problema per la reception o il servizio.
Retail
I rivenditori devono separare i sistemi point-of-sale, gli scanner portatili, i dispositivi del personale, gli appaltatori e gli acquirenti. Una policy unificata può concedere a un addetto al negozio la connettività necessaria per le operazioni di inventario, mantenendo l'infrastruttura di pagamento su un percorso limitato. I team di marketing possono utilizzare i dati del WiFi ospiti previo consenso tramite i connettori CRM e la marketing automation, ma tale uso commerciale non deve indebolire l'isolamento tecnico.
La sfida di progettazione risiede nella proprietà delle risorse. L'IT dovrebbe controllare le policy di rete e di identità, mentre il marketing definisce l'engagement accettabile e l'uso dei dati. Un modello di policy condiviso consente a entrambi i team di lavorare a partire dagli stessi eventi di accesso, senza trasformare un portale promozionale in un surrogato della sicurezza.
Sanità
Gli ospedali e le cliniche necessitano di un accesso per il personale che funzioni su dispositivi mobili, postazioni di lavoro cliniche, apparecchiature mediche e servizi di directory. L'accesso basato su certificati può ridurre la dipendenza da password wireless condivise, mentre policy separate tengono i sistemi dei pazienti e i dispositivi medici lontani dalla connettività degli ospiti.
Gli ambienti sanitari contengono anche apparecchiature legacy che non possono supportare gli attuali metodi di autenticazione. Tali dispositivi richiedono una segmentazione esplicita, percorsi limitati, monitoraggio e una proprietà documentata. La gestione unificata degli accessi non rende moderne le apparecchiature non supportate, ma può evitare che tali apparecchiature diventino un'eccezione non gestita.
Alloggi residenziali e studenteschi
Gli edifici multi-tenant necessitano di un isolamento a livello di tenant con un'esperienza che risulti semplice come il WiFi di casa. La tecnologia iPSK può aiutare a supportare i dispositivi legacy consentendo al contempo agli operatori di assegnare credenziali o policy a singole unità, tenant o gruppi di dispositivi. Il personale, i manutentori esterni, i visitatori e i sistemi dell'edificio possono così ricevere diritti di accesso differenti senza dover pubblicare un'unica password per l'intero edificio.
Vantaggi in termini di sicurezza e mitigazione dei rischi che giustificano l'investimento
Il più forte business case per la gestione unificata degli accessi non è la promessa che un singolo prodotto elimini ogni minaccia. È la riduzione dell'esposizione evitabile creata da credenziali condivise, onboarding incoerente e revoche tardive.
L'accesso basato su certificati e senza password rimuove il segreto WiFi condiviso dal centro del design. Una password ospite rubata non può fornire lo stesso livello di accesso quando il percorso dell'ospite utilizza l'identità individuale e una policy restrittiva. Per il personale, i certificati o le passkey possono ridurre la dipendenza da credenziali che gli aggressori prendono comunemente di mira tramite phishing, riutilizzo e credential stuffing.
Il NCSC ha dichiarato il 23 aprile 2026 che le passkey sono sicure almeno quanto l'associazione del codice più forte con la verifica in due passaggi, e generalmente più sicure, descrivendole come il passo successivo oltre le password all'interno della sua guida alle passkey. Questa approvazione offre alle organizzazioni del Regno Unito una direzione chiara per la strategia di autenticazione, anche se l'implementazione deve ancora tenere conto della copertura dei dispositivi, del ripristino, dei percorsi degli ospiti e dei sistemi legacy.
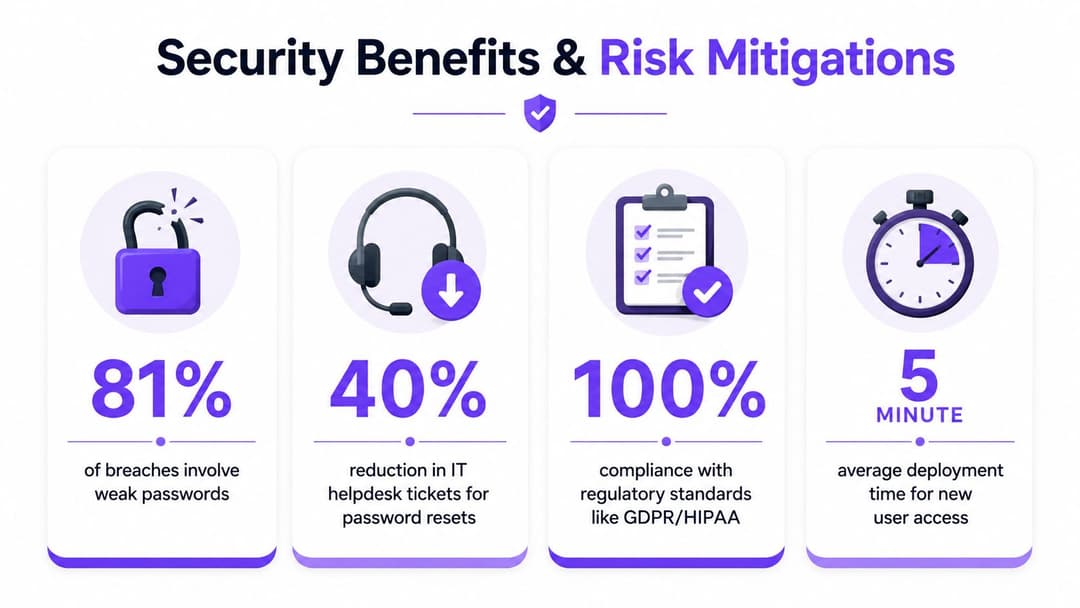
I controlli che fanno la differenza
- Credenziali individuali: Assegna l'accesso a una persona, un dispositivo o un servizio invece di utilizzare una password condivisa.
- Crittografia per dispositivo: Utilizza una moderna autenticazione wireless in modo che i dispositivi connessi non si affidino tutti a un unico segreto comune.
- Revoca automatica: Collega l'accesso allo stato della directory e del dispositivo, quindi rimuovi o limita l'accesso quando questi attributi cambiano.
- Restrizioni privilegiate: Applica controlli più severi ai percorsi di amministrazione e manutenzione rispetto al comune accesso ospiti.
- Visibilità centrale degli eventi: Registra gli eventi di autenticazione e autorizzazione in modo che i team di sicurezza possano collegare l'attività a un'identità o a un token.
Il NCSC raccomanda la MFA per l'accesso di gestione, manutenzione e amministrazione, insieme a una gestione degli accessi privilegiati che limiti l'uso amministrativo alle workstation attendibili. Raccomanda inoltre la registrazione e il monitoraggio degli eventi di autenticazione e autorizzazione. La sua guida per la gestione di servizi online sicuri supporta ulteriormente i controlli contro il dirottamento delle sessioni, il replay dei token e gli attacchi AiTM, inclusi il rilevamento tempestivo e la revoca delle sessioni.
Il mercato del Regno Unito indica che questo lavoro è ormai entrato a far parte delle normali operazioni aziendali. Il mercato IAM del Regno Unito è stato valutato $1,7517 miliardi nel 2025 e si prevede che raggiungerà i $2,6639 miliardi entro il 2030, con un tasso di crescita annuo composto (CAGR) dell'8,7% dal 2025 al 2030, secondo i dati di mercato IAM del Regno Unito di MarketsandMarkets. Lo stesso contesto colloca la gestione IAM al centro della verifica dell'identità, dell'autenticazione, dell'autorizzazione e della gestione del ciclo di vita.
Per le organizzazioni che valutano strumenti di sicurezza specializzati, la piattaforma Horus Intelligence è un altro esempio del tipo di funzionalità di sicurezza che i team possono valutare insieme ai controlli di identità. La domanda importante è come si collegano il monitoraggio, la policy di identità e i flussi di lavoro di risposta, non quanti cruscotti un'organizzazione è in grado di gestire.
Checklist di implementazione e best practice per la migrazione
Iniziate con un inventario, non con una dimostrazione del prodotto. Elencate ogni SSID, access point, directory, dipendenza RADIUS, flusso di lavoro per gli ospiti, categoria di dispositivi, applicazione e integrazione dell'accesso fisico. Registrate chi possiede ciascuno di essi, cosa protegge, come vengono rilasciate le credenziali e cosa succede quando una persona o un dispositivo perde l'autorizzazione.
Costruire prima il modello di controllo
Definisci i gruppi di policy prima di configurarli. I gruppi tipici includono ospiti, dipendenti, appaltatori, endpoint gestiti, apparecchiature IoT, sistemi di pagamento, controlli dell'edificio e amministratori. Per ciascun gruppo, specifica:
- Origine dell'identità: Decidete se l'origine sia Microsoft Entra ID, Google Workspace, Okta, un workflow di identità per gli ospiti, un record di inventario o una credenziale del dispositivo.
- Metodo di autenticazione: Selezionate passkey, certificati, Passpoint, OpenRoaming, iPSK o un altro metodo idoneo al dispositivo e al rischio.
- Portata della rete: Documentate i servizi e i segmenti esatti di cui l'identità ha bisogno, quindi bloccate tutto il resto per impostazione predefinita.
- Responsabile del ciclo di vita: Assegnate la responsabilità del provisioning, della revisione, della risposta agli incidenti e della revoca.
La sincronizzazione della directory dovrebbe precedere l'implementazione su larga scala per il personale. Testate gli eventi di inserimento, spostamento e uscita con un piccolo gruppo, quindi verificate che le modifiche alle policy influenzino l'accesso wireless, le applicazioni e le sessioni attive come previsto. Non date per scontato che l'eliminazione di un account di directory chiuda automaticamente ogni token o connessione esistente.
Effettuare la migrazione in parallelo
Esegui il percorso di accesso moderno accanto alla rete esistente durante la transizione. Inizia con un gruppo di personale controllato e un set rappresentativo di dispositivi gestiti. Mantieni un fallback accuratamente limitato per le apparecchiature non supportate, ma assegna a tale eccezione un proprietario e una condizione di disattivazione.
Per l'IoT e i sistemi legacy, utilizza credenziali dedicate e una segmentazione esplicita anziché inserirli nella rete ospiti. Test stampanti, scanner, termostati, telecamere, terminali di pagamento e sistemi di controllo dell'edificio in condizioni normali e di guasto. Un dispositivo che si connette con successo durante l'installazione ma non riesce a rinnovare la propria credenziale o a sopravvivere a un cambio di access point non è pronto per l'ambiente di produzione.
Monitorare i dati concreti
Monitorate i log di autenticazione durante l'implementazione. Cercate errori ripetuti, tipi di dispositivi imprevisti, accessi insoliti alle sedi, certificati scaduti e account che continuano a richiedere l'accesso dopo un cambio di ruolo. Formate la reception, i responsabili dei punti vendita, il personale di reparto e i team delle strutture prima di modificare il loro metodo di connessione quotidiano.
Un'implementazione multi-sede può essere completata in settimane anziché in mesi quando l'inventario è accurato, il modello di policy è concordato e l'infrastruttura di rete supporta le integrazioni richieste. Questa non è una promessa universale. Le sedi con sistemi legacy non documentati, directory incoerenti o dispositivi non supportati richiedono una maggiore preparazione, e affrettare tale lavoro sposta semplicemente il ritardo nella gestione degli incidenti.
Come Purple offre un accesso passwordless e analytics utili all'azione
Purple riunisce l'accesso di ospiti, personale e dispositivi in un modello operativo comune combinando OpenRoaming, Passpoint, iPSK e la sincronizzazione della directory. Gli ospiti possono autenticarsi tramite un percorso basato su e-mail e connettersi con accesso crittografato fin dal primo pacchetto, mentre il personale può utilizzare policy senza password di livello certificato collegate a Entra ID, Google Workspace o Okta.
La piattaforma supporta anche ambienti multi-tenant in cui i residenti hanno bisogno di una connettività semplice ma gli operatori necessitano di isolamento. iPSK fornisce un percorso per i dispositivi legacy, mentre l'accesso del personale può essere legato all'identità della directory e gestito senza mantenere server RADIUS on-premises. Purple supporta ambienti di rete basati su vendor tra cui Meraki, Aruba, Ruckus, Mist e UniFi.
L'altra metà del progetto è la visibilità. I connettori CRM, l'automation marketing, i sondaggi e i componenti aggiuntivi per la sicurezza possono trasformare i dati WiFi di prima parte acconsentiti in informazioni operative e commerciali. Ciò consente ai team di rete di misurare il comportamento di autenticazione e i risultati delle policy, mentre i team di marketing lavorano con dati di coinvolgimento approvati.
Per le organizzazioni che stanno valutando nello specifico un'esperienza ospite senza password, il Purple passwordless WiFi spiega come questo approccio possa sostituire le password condivise e le ripetute interazioni con il Captive Portal. La corretta implementazione dipende comunque dal supporto dei dispositivi, dalla titolarità dell'identità, dalla segmentazione e da un piano di migrazione testato.
Purple offre una piattaforma unificata per l'accesso WiFi senza password per ospiti, personale e contesti multi-tenant, con OpenRoaming, Passpoint, identità basata su certificati, iPSK e analisi nello stesso modello operativo. Visita Purple per valutare come può connettere il WiFi per gli ospiti della tua struttura, l'identità della forza lavoro e le policy di accesso IoT.



