
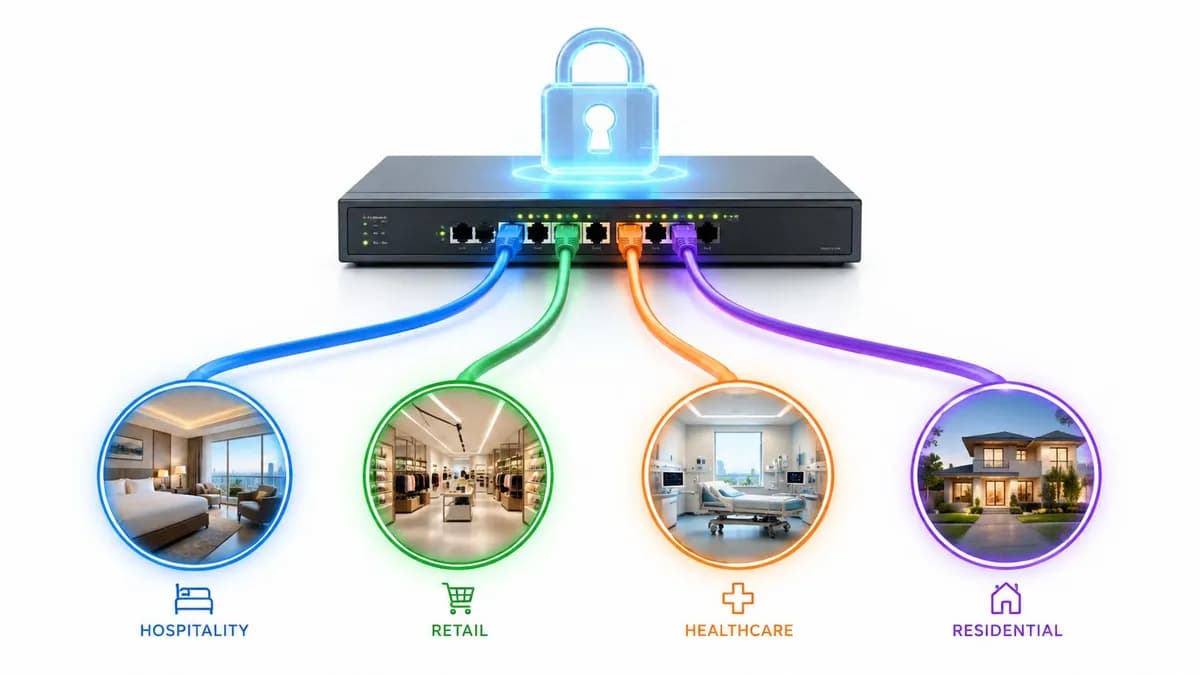
Es ist ein geschäftiger Samstagabend in einer britischen Café-Bar. Das WiFi-Passwort steht an der Wand geschrieben. Mitarbeiter, Gäste und externe Dienstleister nutzen dasselbe drahtlose Netzwerk. Die EPOS-Kasse ist nur wenige Klicks von Geräten entfernt, die niemand im Unternehmen verwaltet. Ein Journalist verbindet sich mit einem Laptop, während das infizierte Gerät eines Gastes nach anderen erreichbaren Systemen scannt.
Dieses Modell mit gemeinsam genutzten Passwörtern führt zu einem Sichtbarkeitsproblem, noch bevor es zu einem Sicherheitsproblem wird. Das Team weiß zwar, dass ein Gerät verbunden ist, aber nicht, wer es nutzt, ob es ins Netzwerk gehört oder worauf es zugreifen darf.
Network Access Control (NAC) ist eine richtlinienbasierte Einlasskontrolle am kabelgebundenen und drahtlosen Netzwerkrand. Sie entscheidet, wer und was sich verbinden darf, prüft die relevanten Bedingungen und weist der Verbindung ein passendes Netzwerksegment zu, bevor die normale Kommunikation beginnt. Die Vorteile der Network Access Control gehen daher weit über das Blockieren unbekannter Laptops hinaus. NAC kann den Schadensradius eines Vorfalls verringern, Onboarding und Sperrung automatisieren, Audit-Nachweise unterstützen und Betreibern eine klarere Sicht auf die Netzwerknutzung geben.
Der Kompromiss ist praktischer Natur. NAC erfordert Integrationsaufwand, eine zuverlässige Identitäts- oder Gerätedatenquelle, sorgfältig entworfene Richtlinien und eine Abkehr von gemeinsam genutzten Pre-Shared Keys. Es sollte als operative Kontrollmaßnahme betrachtet werden, nicht als magische Universallösung.
Warum Network Access Control für moderne Standorte wichtig ist
In einem Hotel rufen Gäste E-Mails ab, Mitarbeiter nutzen Geschäftsanwendungen, externe Dienstleister verbinden sich für kurze Einsätze, und Zahlungs- oder Gebäudesysteme laufen kontinuierlich. Wenn jede Verbindung ähnlichen Zugriff erhält, weil sich alle ein Passwort teilen, kann ein Problem auf einem Gästegerät weit über das Gästenetzwerk hinausreichen. Die geschäftlichen Auswirkungen zeigen sich in Dienstunterbrechungen, Untersuchungsaufwand und der Anzahl der gefährdeten Systeme.
NAC verlagert die Zugriffsentscheidung von „Welche Buchse oder welcher Access Point?“ zu „Welche Identität oder welches Gerät unter welcher Richtlinie?“. Ein Mitarbeiter kann Zugriff auf interne Anwendungen erhalten, während ein Gast auf derselben drahtlosen Infrastruktur nur Internetzugang bekommt. Ein Empfangsterminal kann einer eingeschränkten Regel folgen, selbst wenn es dieselbe Switch-Infrastruktur nutzt wie der Laptop in einem Konferenzraum.
Praktische Regel: Wenn das Netzwerk eine Verbindung nicht identifizieren und den Grund für ihren Zugriff nicht erklären kann, hat das Unternehmen nur begrenzte Kontrolle über seine Angriffsfläche.
Die UK-Grundlinie ist klar: Standorte benötigen weiterhin sichere Konfigurationen, Zugriffskontrollen, Patching, Backups und Mitarbeiterschulungen. Der technische Bericht des Cyber Security Breaches Survey 2025 zeigt, dass 43 % der britischen Unternehmen und 30 % der britischen Wohltätigkeitsorganisationen in den letzten 12 Monaten eine Cybersicherheitsverletzung oder einen Angriff erlebt haben. NAC verhindert nicht jeden Vorfall. Aber es bietet diesen Basiskontrollen einen identitätsbewussten Durchsetzungspunkt und hilft zu begrenzen, wie weit sich eine kompromittierte Verbindung ausbreiten kann.
Die praktischen Vorteile der Network Access Control sind geschäftliche Ergebnisse:
- Kleinerer Schadensradius: Die Segmentierung schränkt die Systeme ein, die ein kompromittiertes Gerät erreichen kann.
- Bessere Gerätehygiene: Posture Checks können verwaltete, richtlinienkonforme Endgeräte von unbekannten oder riskanten Geräten trennen.
- Klarere Verantwortlichkeit: Identitätsbasierter Zugriff liefert ein Protokoll, anstatt auf anonyme, gemeinsam genutzte Anmeldedaten zu setzen.
- Weniger manueller Aufwand: Änderungen bei Eintritten, Abteilungswechseln und Austritten (Joiner, Mover, Leaver) können die Netzwerkrichtlinie automatisch aktualisieren.
- Stärkere Nachweise: Authentifizierungsereignisse und Richtlinienentscheidungen unterstützen Audits und Untersuchungen.
- Nützlichere Servicedaten: Verbindungsprotokolle können Erkenntnisse für das Gästeerlebnis und operative Entscheidungen liefern.
NAC erfordert Integration, verlässliche Identitäts- oder Gerätedaten, sorgfältig getestete Richtlinien und einen Ausfallplan. Es ist eine operative Kontrollmaßnahme, kein Allheilmittel. Der Wert zeigt sich, wenn der Standort Zugriffsentscheidungen mit messbaren Ergebnissen verknüpfen kann: weniger erreichbare Systeme, schnellere Sperrung, klarere Untersuchungen und weniger Ausfälle, wenn ein einzelnes Gerät kompromittiert wird.
Sicherheitsvorteile von Segmentierung und Posture Checks
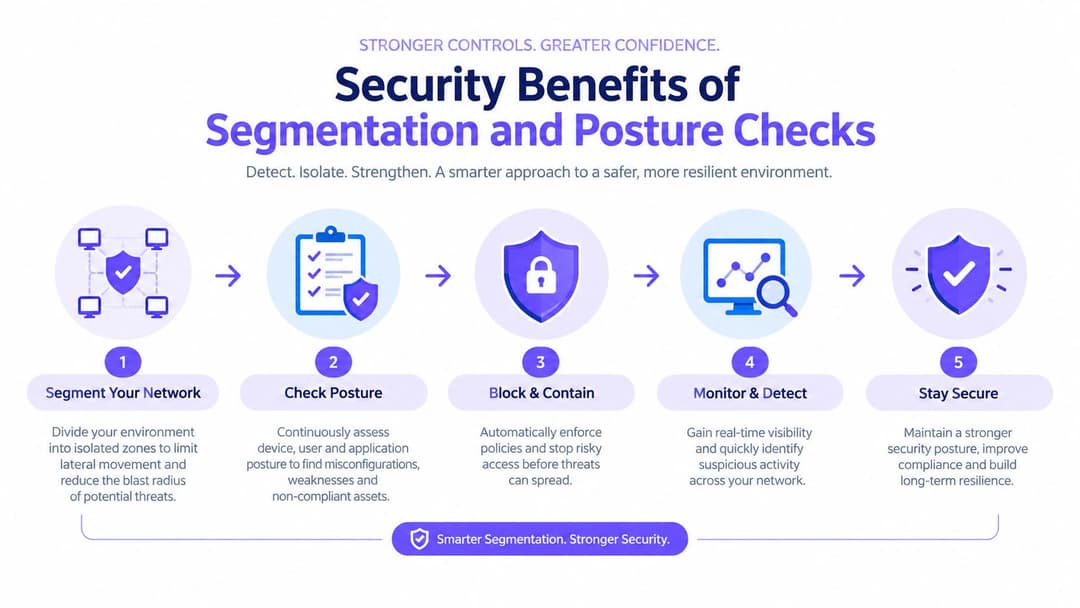
Ein kompromittiertes Gerät ist weniger gefährlich, wenn es weniger Angriffsziele hat. NAC reduziert diesen Schadensradius, indem es kontrolliert, welche Systeme eine Verbindung erreichen kann. Wie bereits erwähnt, variieren die Kosten einer Sicherheitsverletzung je nach Vorfall und Unternehmensgröße. Der operative Nutzen ist jedoch konstant: Die Einschränkung erreichbarer Systeme verringert das Risiko, dass ein einzelner gestohlener Berechtigungsnachweis oder ein infizierter Endpunkt zu einem größeren Ausfall führt.
Segmentierung schafft kontrollierte Pfade
Ein dynamisches VLAN weist einer Verbindung per Richtlinie die passende Broadcast-Domäne zu, anstatt für jede Rolle ein eigenes physisches Netzwerk zu erfordern. Eine einzige drahtlose Infrastruktur kann den Datenverkehr von Mitarbeitern, Kassensystemen, Gästen und Gebäudetechnik übertragen, während Firewall-Regeln die für jede Gruppe verfügbaren Ziele festlegen.
Das Ergebnis hängt von der Rolle ab, nicht nur von der SSID. Ein Mitarbeiter benötigt möglicherweise Dienstplansysteme und interne Anwendungen. Ein Gast sollte normalerweise nur Internetzugang erhalten. Ein Zahlungsterminal darf seine freigegebenen Zahlungsdienste kontaktieren, ohne das weitere Unternehmensnetzwerk zu erreichen. Diese Trennung bietet Betreibern eine praktische Möglichkeit, das Risiko zu messen – beispielsweise anhand der Anzahl der Systeme, die von jeder Geräteklasse aus erreichbar sind.
Posture Checks ergänzen die Identität um Bedingungen
Die Authentifizierung beantwortet die Frage: „Wer verbindet sich?“. Die Posture-Prüfung ergänzt dies um: „Ist dieses Gerät derzeit für den angeforderten Zugriff geeignet?“. NAC kann 802.1X und RADIUS für die kabelgebundene oder drahtlose Authentifizierung nutzen und anschließend Signale wie Betriebssystem-Updates, Endpunktschutz, MDM-Registrierung oder eine kontrollierte Integritätsprüfung auswerten.
Der Laptop eines externen Dienstleisters zeigt, wie sich diese Entscheidung anpassen lässt. Wenn er die Patch-Anforderungen nicht erfüllt, kann NAC ihn in ein Quarantäne-VLAN verschieben, das nur Zugriff auf freigegebene Update-Ressourcen erlaubt. Sobald das Gerät die Richtlinien erfüllt, kann das Netzwerk die Sitzung neu bewerten und die vorgesehene Rolle zuweisen. RADIUS Change of Authorisation (CoA) kann diesen Übergang unterstützen, ohne dass der Benutzer die Verbindung manuell trennen muss.
Diese Nachweise haben Grenzen. Posture Checks sind nur so zuverlässig wie die zugrunde liegenden Endpunkt-, Identitäts- und Verwaltungsdaten. Ältere Kassen, Drucker, Kameras und andere IoT- oder Betriebsgeräte unterstützen oft keine agentenbasierte Prüfung. Profiling und eng gefasste Richtlinien sind häufig sicherer, als jedes Gerät so zu behandeln, als könnte es identische Nachweise erbringen.
Für Hotel- und Gastronomiebetreiber schützen diese Kontrollen auch die Systeme zur Bestell- und Zahlungsabwicklung. Die Sicherheitsressource der systec POS-Technology GmbH bietet Kontext zur POS-Sicherheit, während dieser Sicherheitsleitfaden für Enterprise-WiFi das Design drahtloser Netzwerke mit Identitäts- und Richtliniendurchsetzung verknüpft. NAC erfordert weiterhin Integration, getestete Regeln, zuverlässige Gerädetaten und einen Ausfallplan. Es ist eine operative Kontrollmaßnahme, deren Wert sich in weniger erreichbaren Systemen, schnellerer Sperrung, klareren Untersuchungen und weniger Ausfällen nach einer Kompromittierung zeigt.
Identitätsbasierter Zugriff mit SSO, Zertifikaten und Passpoint
Gemeinsam genutzte Passwörtern scheitern in zweierlei Hinsicht: Sie lassen sich nur schwer für eine einzelne Person sperren und bieten kaum Nachweise darüber, welche Person oder welches Gerät eine Verbindung hergestellt hat. Identitätsbasierter Zugriff ersetzt dieses gemeinsame Geheimnis durch eine Entscheidung, die auf Benutzeridentität, Geräteidentität und Richtlinienkontext basiert.
Ein Standort kann diese Stufen schrittweise erklimmen, anstatt alles auf einmal neu zu gestalten.
Zuerst kann ein Captive Portal Mitarbeiter mit einem Verzeichnis wie Microsoft Entra ID, Okta oder Google Workspace authentifizieren. SAML oder OIDC können das Authentifizierungsergebnis an den Zugriffs-Workflow übergeben, während Gästegutscheine oder Integrationen in das Property-Management-System Besucher verwalten, die nicht im Mitarbeiterverzeichnis geführt werden.
Der sicherere Schritt ist die Zertifikatsauthentifizierung. Eine kleine interne Zertifizierungsstelle oder ein SCEP-Workflow kann Gerätezertifikate für verwaltete Laptops, EPOS-Terminals und freigegebene Tablets ausstellen. Das Gerät authentifiziert sich dann automatisch, ohne dass Mitarbeiter sich ein WiFi-Passwort merken oder es teilen müssen. Änderungen im Verzeichnis können eine Sperrung auslösen, was weitaus präziser ist, als das Passwort für den gesamten Standort zu ändern.
Passpoint und OpenRoaming verbessern das Gästeerlebnis. Ein Besucher, der ein Geräteprofil registriert hat, verbindet sich an teilnehmenden Standorten automatisch wieder. Das vermeidet wiederholte Portal-Formulare und entlastet die Rezeption oder das Servicepersonal. Der Sicherheitsvorteil liegt in einem verschlüsselten, identitätsbewussten Onboarding statt eines offenen Netzwerks, das nur durch ein Passwort geschützt ist.
Stellen Sie sich einen Konferenzteilnehmer vor, der sich am ersten Tag über OpenRoaming verbindet. Wenn diese Person später als temporärer Mitarbeiter tätig wird, kann das Unternehmen ein separates, zertifikatsbasiertes Mitarbeiterprofil ausstellen und eine Mitarbeiterrichtlinie auf dieselbe Zugriffsinfrastruktur anwenden. Der Access Point benötigt für Statusänderungen keine neue SSID.
| Mechanismus | Bester Anwendungsfall | Benutzeraufwand | Stärke |
|---|---|---|---|
| Captive Portal-SSO | Onboarding von Mitarbeitern und externen Dienstleistern | Anmeldung über einen freigegebenen Identity Provider | Bessere Verantwortlichkeit als bei einem gemeinsam genutzten Passwort |
| Gerätezertifikate | Verwaltete Laptops, Terminals und Tablets | Nach der Bereitstellung meist im Hintergrund | Starke Geräteidentität und einfachere Sperrung |
| Gästegutscheine | Kurzzeitbesucher und Veranstaltungen | Code oder unterstützte Registrierung | Einfacher Ablauf und temporärer Zugriff |
| Passpoint | Wiederkehrende Gäste und verwaltete Gästeprofile | Erstmalige Profilregistrierung | Reibungslose, verschlüsselte Verbindung |
| OpenRoaming | Föderierter Zugriff über teilnehmende Standorte hinweg | Authentifizierung über einen vertrauenswürdigen Anbieter | Reduziert wiederholte Anmeldungen an verschiedenen Standorten |
Teams, die dieses Modell in Betracht ziehen, können sich im Rahmen ihrer Design-Recherche mit identitätsbasierter Vernetzung befassen. Die entscheidende architektonische Frage ist nicht, ob jeder Benutzer denselben Mechanismus benötigt. Sie lautet, ob jede Verbindung nur die für ihre Identität und ihren Zweck minimal erforderlichen Zugriffsrechte erhält.
Operative Vorteile durch Automatisierung und Multi-Tenant-Verwaltung
Ein herkömmliches Rollout hängt oft von einer Kette manueller Aufgaben ab. Ein Techniker erstellt eine Standortkonfiguration, fügt RADIUS-Details hinzu, weist VLANs zu, stellt Anmeldedaten bereit und testet jede SSID. Wenn sich die Eröffnung eines Standorts verzögert oder sich eine Richtlinie in einer geschäftigen Phase ändert, muss das Team diese Arbeit unter Zeitdruck wiederholen.
Ein automatisiertes NAC-Modell verlagert diese Entscheidungen in Vorlagen und Integrationen. Eine Hotel- oder Gastronomiegruppe kann eine Standardrichtlinie für Mitarbeiter, Gäste, POS und Gebäudetechnik definieren und diese dann an die Netzwerkkennungen und lokalen Anforderungen des jeweiligen Standorts anpassen. Zertifikate, Zugriffsrollen und Onboarding-Flows können über einen zentralen Mandanten bereitgestellt werden, anstatt sie für jeden Standort neu aufzubauen.
Vergleich der beiden Betriebsmodelle
| Betriebsmodell | Typisches Arbeitsmuster | Hauptrisiko |
|---|---|---|
| Manuell, Standort für Standort | Statische Zuweisungen, lokale Änderungen und technikergestützte Fehlersuche | Inkonsistente Richtlinien und Abweichungen in der Konfiguration (Configuration Drift) |
| Zentralisierte Automatisierung | Vorlagen, Verzeichnisintegration und wiederverwendbare Zugriffsregeln | Eine fehlerhafte Vorlage kann sich ohne starke Governance schnell verbreiten |
| Multi-Tenant-Orchestrierung | Gemeinsame Standards mit Isolierung auf Standortebene | Eine unzureichende Mandantentrennung kann Daten- und Verwaltungsrisiken bergen |
Der Vorteil liegt nicht nur in der Geschwindigkeit. Weniger manuelle Änderungen bedeuten weniger Fehlerquellen – wie eine Kasse im falschen Segment zu platzieren, einen externen Dienstleister nach Projektende aktiv zu lassen oder eine Gästeregel auf ein Mitarbeiternetzwerk anzuwenden. Solche Fehler können sowohl Sicherheitsrisiken als auch vermeidbare Support-Tickets verursachen.
Ein Multi-Tenant-Design bietet Betreibern zudem eine kontrollierte Möglichkeit, einen problematischen Standort zu isolieren. Ein auffälliger Standort kann einer strengeren Richtlinie unterworfen oder vorübergehend von gruppenweiten Diensten getrennt werden, ohne dass alle anderen Standorte geändert werden müssen. Zentrale Teams gewinnen an Konsistenz, während lokale Betreiber nur die Berechtigungen behalten, die sie tatsächlich benötigen.
Automatisierung erfordert dennoch klare Verantwortlichkeiten. Jemand muss Vorlagen freigeben, Ausnahmen prüfen, Identitätsquellen pflegen und das Verhalten bei Ausfällen testen. Zudem unterscheiden sich die Anbieter darin, wie sauber sie Mandantendaten und administrative Rollen trennen. Daher sollte die Beschaffung die Isolations- und Audit-Kontrollen genau prüfen, anstatt „Cloud-managed“ als vollständige Antwort zu akzeptieren.
Der praktische operative Gewinn ist daher die Wiederholbarkeit. Eine wiederholbare Zugriffsentscheidung ist einfacher zu analysieren, leichter zu überprüfen und hängt seltener davon ab, dass sich ein einzelner Techniker an eine undokumentierte Änderung erinnert.
Geschäftswert, Analysen und ROI
Die Finanzierung von NAC lässt sich leichter begründen, wenn der Business Case das Kundenerlebnis und die Informationsqualität einbezieht. Das Gäste-WiFi kann zu einem einwilligungsbasierten First-Party-Touchpoint werden. So kann ein Standort eine verifizierte E-Mail-Adresse oder Identität mit dem Besuchskontext und CRM-Workflows verknüpfen, anstatt sich vollständig auf anonymen Datenverkehr zu verlassen.
Der Konvertierungspfad sollte sorgfältig gestaltet werden. Ein Portal kann die Einwilligung einholen, den Mehrwert erklären und die freigegebenen Daten an eine CRM-Schnittstelle übergeben. Passpoint oder OpenRoaming können wiederkehrenden Besuchern Hürden nehmen, während der Standort weiterhin klare Datenschutzhinweise, angemessene Aufbewahrungsfristen und eine Rechtsgrundlage für jegliche Marketingaktivitäten benötigt.
Das macht Analysen jedoch nur dann nützlich, wenn auch danach gehandelt wird. Eine Hotelgruppe könnte Verbindungsfehler, Support-Kontakte und Signale für wiederholte Besuche über verschiedene Standorte hinweg vergleichen. Ein Einkaufszentrum könnte untersuchen, wo Beschwerden über die Gäste-Konnektivität mit geringerem Engagement einhergehen. Diese Ergebnisse sind operative Indikatoren, kein automatischer Beweis dafür, dass eine Netzwerkänderung zu einem kommerziellen Erfolg geführt hat.
Kommerzielle Disziplin: Ein Dashboard bringt keinen Ertrag, es sei denn, ein Team nutzt die Erkenntnisse, um eine Kampagne anzupassen, ein Serviceproblem zu beheben oder eine wertvolle Customer Journey zu schützen.
Ein sinnvolles ROI-Modell sollte Kosten und zurechenbare Ergebnisse separat aufführen:
| Metrik | Herkömmliches gemeinsam genutztes Passwort | NAC mit Passpoint oder SSO |
|---|---|---|
| Gästeidentifikation | Ooft anonym oder unvollständig erfasst | Einwilligungsbasierte Identität kann mit einem Zugriffsereignis verknüpft werden |
| Verwaltung von Zugangsdaten | Passwortänderungen betreffen viele Benutzer | Profile, Gutscheine oder Identitäten können einzeln gesperrt werden |
| Marketing-Anbindung | Manueller Export oder begrenzte Daten | CRM- und Marketing-Integrationen können freigegebene Felder empfangen |
| Operative Nachweise | Einfache Verbindungsprotokolle | Benutzer-, Geräte- und Richtlinienereignisse können die Analyse unterstützen |
| Investitionsprüfung | Geringe Anfangskomplexität, größere Einschränkungen bei der Kontrolle | Lizenz- und Integrationskosten abgewogen gegen Support-, Sicherheits- und Marketingergebnisse |
Nutzen Sie ein konservatives Modell. Berücksichtigen Sie Implementierung, Lizenzen, Integration und laufende Verwaltung. Vergleichen Sie diese dann mit dem messbaren Aufwand für den Helpdesk, dem zurückgewonnenen Kampagnenwert, der reduzierten Verwaltung von Zugangsdaten und den Umsätzen, die vernünftigerweise auf wiederholtes Engagement zurückzuführen sind. Gehen Sie nicht davon aus, dass jede Verbindung zu einer Buchung führt oder dass jede eingesparte Support-Interaktion reiner Gewinn ist.
Ein WiFi-ROI-Rechner kann dabei helfen, diese Annahmen zu strukturieren. Das Ergebnis hängt von der Datenqualität und der operativen Disziplin ab, nicht von der bloßen Existenz von Analysen.
Compliance und Berichterstattung im Einklang mit UK-Richtlinien
Compliance-Teams benötigen selten eine weitere isolierte Sicherheitskonsole. Sie brauchen Nachweise darüber, dass Zugriffsregeln existieren, dass diese konsequent angewendet werden und dass das Unternehmen Ausnahmen untersuchen kann. NAC kann einen Teil dieser Nachweise erbringen, indem es Authentifizierungsversuche, Posture-Entscheidungen, Rollenzuweisungen, Richtlinienänderungen und Sperrungen protokolliert.
Dies steht im Einklang mit der Einführung in den Zero Trust Network Access des britischen National Cyber Security Centre (NCSC). Das NCSC beschreibt den Entzug von implizitem Vertrauen gegenüber Benutzern, Geräten, Diensten und Netzwerken als zentrales Designprinzip. NAC unterstützt dieses Prinzip, indem es vor der Freigabe der Kommunikation Identitäts- und Gerätekontext einfordert, anstatt einen internen Standort als Vertrauensbeweis zu behandeln.
Richtlinien in einen lückenlosen Nachweispfad verwandeln
Für eine regulierte oder auditierte Umgebung sind folgende Aufzeichnungen nützlich:
- Authentifizierungskontext: Welche Identität oder welches Zertifikat den Zugriff angefordert hat.
- Gerätekontext: Welcher Endpunkt, welches Terminal oder welches Geräteprofil die Anfrage gestellt hat.
- Richtlinienergebnis: Welche Regel die Verbindung zugelassen, eingeschränkt, unter Quarantäne gestellt oder verweigert hat.
- Änderungshistorie: Wer die Richtlinie wann geändert hat.
- Lebenszyklus-Aktion: Wann der Zugriff nach einer Rollen- oder Geräteänderung gesperrt wurde.
Diese Nachweise können Überprüfungen der Zugriffskontrolle im Rahmen von Cyber Essentials Plus, PCI DSS, ISO 27001 und UK GDPR unterstützen. NAC allein macht ein Unternehmen jedoch nicht compliant. Die Kontrollen müssen auf den Umfang, die Risiken und die Verpflichtungen der jeweiligen Umgebung abgestimmt sein.
Eine Zahlungsumgebung erfordert möglicherweise eine Segmentierung und streng begrenzte Pfade um die Terminals herum. Ein Gesundheitsdienstleister benötigt eventuell strengere Kontrollen für medizinische Geräte und Patientenakten. Ein Hotel- oder Gastronomiebetreiber, der Gästedaten verarbeitet, muss weiterhin Datenschutzhinweise, Aufbewahrungsfristen und Auftragsverarbeitungsverhältnisse verwalten. NAC liefert die technischen Nachweise, während Governance-Teams entscheiden, wie diese Nachweise die jeweiligen Anforderungen erfüllen.
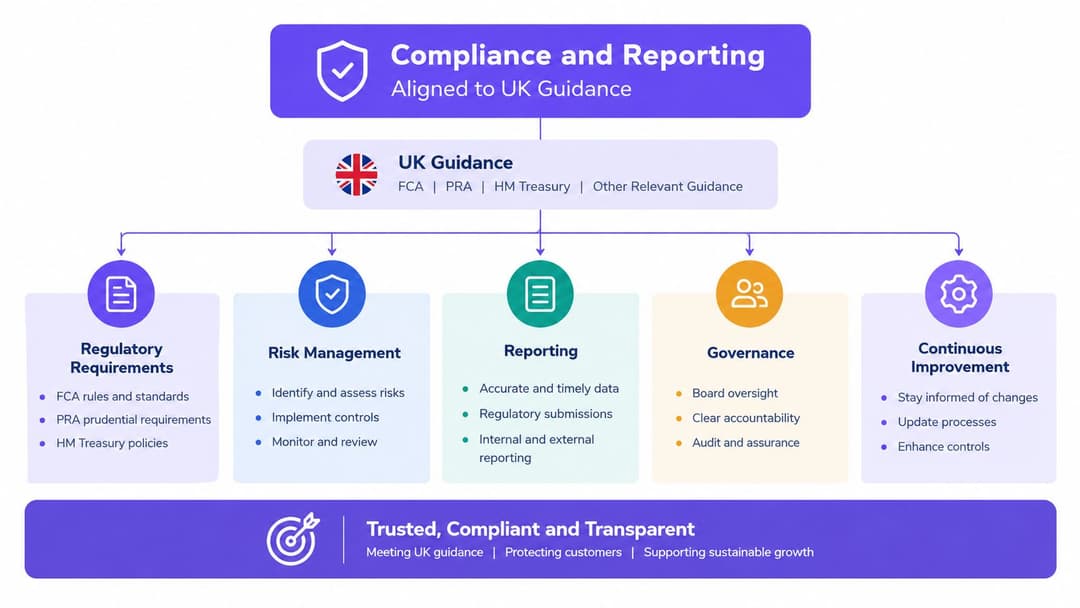
Diese Grenze ist wichtig. NAC deckt Verbindungen ab, die das kontrollierte Netzwerk berühren. Physische Ports, unmanaged IoT, unbefugte Infrastruktur und Systeme außerhalb des Durchsetzungspfads erfordern zusätzliche Schutzmaßnahmen. Die wichtigste Rolle von NAC liegt darin, als Bindeglied zwischen technischer Richtlinie und der Dokumentation zu dienen, die ein Auditor oder Vorfallsermittler benötigt.
Anwendungsfälle für Hotellerie, Einzelhandel, Gesundheitswesen und Wohnwirtschaft
Die Vorteile der Network Access Control sehen je nach operativem Problem unterschiedlich aus. Ein Standort sollte nicht mit einer Produktfunktion beginnen. Er sollte mit der Verbindung beginnen, die das größte Risiko, die meisten Hürden oder den höchsten Verwaltungsaufwand verursacht.
Hotellerie und Gastronomie
Hotels, Bars und Veranstaltungsorte verwalten oft kurzlebige Gästebeziehungen neben dauerhaften Mitarbeiteridentitäten. Ein Passpoint-Profil pro Aufenthalt oder ein temporärer Gast-Zugang kann beim Checkout ablaufen, während der Mitarbeiterzugriff an den Angestellten oder das verwaltete Gerät gebunden bleibt. Dies reduziert die Notwendigkeit, ein gemeinsam genutztes Zimmer- oder Lobby-Passwort zurückzusetzen, und schränkt das Risiko ein, dass Zugangsdaten an einem anderen Standort wiederverwendet werden.
Das Ergebnis ist ein kürzerer Onboarding-Prozess für Gäste und weniger Eingriffe an der Rezeption. Das Hotel benötigt dennoch ein klares Einwilligungs- und Datenschutzverfahren, insbesondere wenn die Gästeidentität mit Marketingsystemen verknüpft ist.
Einzelhandel
Einzelhandelsnetzwerke vereinen Zahlungsterminals, Handheld-Geräte zur Bestandsaufnahme, Bürosysteme, Kameras und intelligente Etiketten. NAC kann diese Geräteklassen profilieren, sie in separate Segmente einteilen und verhindern, dass ein nicht registriertes Handheld die Zahlungsumgebung erreicht.
Das Ergebnis ist eine engere Grenze für den Zahlungsverkehr und bessere Nachweise, wenn sich ein Gerät unerwartet verhält. Die Segmentierung ersetzt keine Sicherheitskontrollen für den Zahlungsverkehr, reduziert jedoch unnötige Verbindungswege zwischen operativen Systemen.
Gesundheitswesen
Das verwaltete Tablet eines Arztes sollte eine andere Richtlinie erhalten als ein privates Telefon, selbst wenn sich beide im selben Gebäude verbinden. Eine zertifikatsbasierte Identität kann freigegebene Geräte an einen definierten Zugriff binden, während Administratoren die Zugangsdaten eines gestohlenen Tablets sperren können, ohne die Switch-Konfigurationen im gesamten Bestand zu ändern.
Das Ergebnis ist ein kontrollierterer Zugriff auf klinische Anwendungen und eine klarere Aufzeichnung darüber, welches Gerät eine Anfrage gestellt hat. BYOD-Richtlinien, Endpunktverwaltung und Berechtigungen auf Anwendungsebene bleiben weiterhin erforderlich, da NAC allein nicht jeden Weg zu einer Patientenakte schützen kann.
Wohngebäude
BTR, studentisches Wohnen und Mehrfamilienhäuser müssen Bewohnern, Dienstleistern, Besuchern und Smart-Home-Geräten gerecht werden, ohne die Gebäudesysteme offenzulegen. OpenRoaming kann das Onboarding der Bewohner vereinfachen, während private Segmente Aufzüge, Zugangssysteme, Kameras und andere Gebäudetechnik isolieren können.
Eine zentrale Plattform kann für jede Gruppe unterschiedliche Richtlinien anwenden. Immobilienverwalter sollten jedoch vor der Bereitstellung die Mandantentrennung, die administrative Trennung und den Umgang mit den Daten der Bewohner überprüfen.
| Sektor | Herausforderung | Angewandte NAC-Funktion | Erwartetes Ergebnis |
|---|---|---|---|
| Hotellerie | Gemeinsam genutzte Gäste-Zugangsdaten und Zurücksetzungen an der Rezeption | Ablaufende Gästeprofile und identitätsbewusster Zugriff | Reibungsloserer Gästezugang und weniger Aufwand bei der Verwaltung von Zugangsdaten |
| Einzelhandel | Gemischter Datenverkehr von POS, Handhelds und IoT | Profiling, Segmentierung und Geräterichtlinien | Reduzierter unnötiger Zugriff auf Zahlungssysteme |
| Gesundheitswesen | Gestohlene oder unverwaltete Geräte in der Nähe sensibler Anwendungen | Zertifikate, Posture Checks und schnelle Sperrung | Stärkere Verantwortlichkeit für Geräte und kontrollierter klinischer Zugriff |
| Wohnwirtschaft | Bewohner und Gebäudesysteme teilen sich die Infrastruktur | Föderiertes Onboarding und private Segmente | Einfachere Konnektivität für Bewohner bei besserer Isolierung der Gebäudetechnik |
Implementierungsmetriken und ein praktischer nächster Schritt
NAC sollte nicht danach beurteilt werden, wie viele Richtlinien-Bildschirme die Plattform enthält. Beurteilen Sie es danach, ob das Unternehmen ein riskantes Gerät schneller isolieren, den Zugriff zuverlässiger sperren und erklären kann, warum jede wichtige Verbindung zugelassen wurde.
Starten Sie mit einer kleinen Scorecard:
- Zeit bis zur Isolation: Messen Sie die Zeitspanne zwischen einem bestätigten Alarm und der Quarantäne.
- Onboarding-Durchsatz: Erfassen Sie, wie viele freigegebene Geräte Mitarbeiter in einer Arbeitsschicht bereitstellen können.
- Fehlgeschlagene Authentifizierungsrate: Vergleichen Sie Fehler nach SSID, Standort, Gerätetyp und Benutzergruppe.
- Posture-Nichtkonformität: Verfolgen Sie, wie oft Geräte die Bedingungen für ihre vorgesehene Rolle nicht erfüllen.
- Sperrzeit: Messen Sie die Zeit von einem gestohlenen Berechtigungsnachweis oder einer Verzeichnisänderung bis zur tatsächlichen Verweigerung des Zugriffs.
Verknüpfen Sie jede technische Kennzahl mit einem geschäftlichen Signal. Umfragen zum Gästeerlebnis können zeigen, ob eine stärkere Authentifizierung Hürden aufbaut. Helpdesk-Kontakte können Aufschluss darüber geben, ob sich das Onboarding verbessert hat. Beschwerden von Ärzten über die Anmeldung können eine Richtlinie aufdecken, die zwar sicher, aber unpraktisch ist. Indikatoren für Mieterfluktuation oder Beschwerden über Immobilien können Betreibern in der Wohnwirtschaft helfen zu beurteilen, ob die Konnektivität zur Mieterbindung beiträgt.
Der nützlichste erste Schritt erfordert keine Anbieter-Präsentation. Wählen Sie eine SSID oder eine kabelgebundene Zugriffszone, listen Sie jede Geräteklasse auf, die diese nutzt, und bewerten Sie jede Verbindung anhand von zwei Fragen:
- Wie sicher sind wir uns bei der Identität dieses Benutzers oder Geräts?
- Wie sensibel sind die Systeme, die diese Verbindung erreichen kann?
Diese Übung zeigt auf, wo gemeinsam genutzte Zugangsdaten, unverwaltete Geräte oder ein breiter VLAN-Zugriff die größte Lücke reißen. Zudem liefert sie der Finanzabteilung einen Pilot-Umfang, der auf Risiken und messbaren Ergebnissen basiert, statt einer abstrakten Bitte, „die Netzwerksicherheit zu verbessern“.
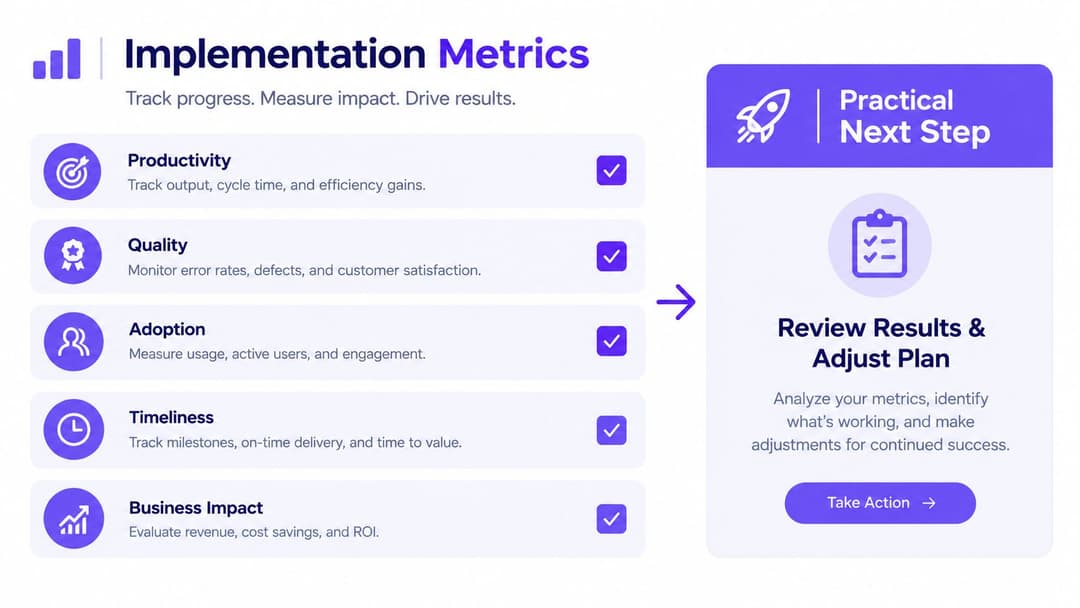
NAC versteht sich am besten als eine Investition in die Schadensbegrenzung und Wiederherstellung. Es verhindert nicht jede Sicherheitsverletzung, kann aber Zugriffsentscheidungen eingrenzen, Geräteänderungen sichtbarer machen und die Eindämmung wiederholbarer gestalten.
Purple bietet Cloud-native RADIUS-Authentifizierung und 802.1X-Network Access Control für kabelgebundene und drahtlose Umgebungen – mit Gäste-Onboarding, identitätsbasiertem Zugriff und Integrationen für gängige Netzwerkplattformen. Besuchen Sie Purple, um zu prüfen, wie identitätsbewusstes WiFi, OpenRoaming und Multi-Tenant-Richtlinienverwaltung in Ihr Standort- oder Immobilien-Pilotprojekt passen könnten.



