
Es un sábado por la noche muy concurrido en un café bar del Reino Unido. La contraseña de la WiFi está escrita en la pared; el personal, los invitados y los contratistas se unen a la misma red inalámbrica, y la caja registradora EPOS se encuentra a solo unos clics de distancia de dispositivos que nadie en la empresa administra. Un periodista se conecta con una laptop, mientras que la máquina infectada de un invitado comienza a escanear en busca de cualquier otra cosa a la que pueda acceder.
Ese modelo de contraseña compartida crea un problema de visibilidad antes de crear un problema de seguridad. El equipo puede saber que un dispositivo está conectado, pero no quién lo está usando, si pertenece a la red o a qué se le debería permitir acceder.
El Control de Acceso a la Red, o NAC, es una supervisión basada en políticas en el extremo cableado e inalámbrico. Decide quién y qué puede conectarse, verifica las condiciones relevantes y coloca la conexión en un segmento de red adecuado antes de que comience la comunicación normal. Por lo tanto, los beneficios del control de acceso a la red son más amplios que bloquear laptops desconocidas. El NAC puede reducir el radio de impacto de un incidente, automatizar la incorporación y la revocación, respaldar la evidencia de auditoría y brindar a los operadores una vista más clara de cómo se utiliza su red.
El balance es práctico. El NAC necesita trabajo de integración, una fuente confiable de datos de identidad o de dispositivos, políticas cuidadosamente diseñadas y un cambio cultural que deje atrás las claves precompartidas comunes. Debe tratarse como un control operativo, no como un dispositivo mágico.
Por qué el Control de Acceso a la Red es importante para las sedes modernas
Un hotel puede tener huéspedes que revisan su correo electrónico, empleados que utilizan aplicaciones comerciales, contratistas que se conectan para un trabajo corto y sistemas de pago o del edificio que funcionan de manera continua. Si cada conexión recibe un acceso similar debido a que los usuarios comparten una sola contraseña, un problema en el dispositivo de un huésped puede llegar mucho más allá de la red de huéspedes. El impacto comercial se mide en servicios interrumpidos, tiempo de investigación y el número de sistemas expuestos.
El NAC cambia la decisión de acceso de "¿qué puerto o punto de acceso?" a "¿qué identidad o dispositivo, bajo qué política?". Un miembro del personal puede recibir acceso a aplicaciones internas, mientras que un invitado en la misma infraestructura de red inalámbrica obtiene únicamente acceso a internet. Una terminal de recepción puede seguir una regla restringida, incluso si utiliza la misma infraestructura de conmutación que la laptop de una conferencia.
Regla práctica: Si la red no puede identificar una conexión y explicar por qué tiene acceso, la organización tiene un control limitado sobre su superficie de ataque.
La línea base del Reino Unido es clara: los establecimientos aún necesitan una configuración segura, control de acceso, parches, copias de seguridad y concientización del personal. El informe técnico Cyber Security Breaches Survey 2025 reveló que el 43% de las empresas del Reino Unido y el 30% de las organizaciones benéficas del Reino Unido sufrieron una brecha o ataque cibernético en los 12 meses anteriores. NAC no evitaría todos los incidentes, pero proporciona a esos controles básicos un punto de aplicación consciente de la identidad, lo que ayuda a limitar hasta dónde puede propagarse una conexión comprometida.
Los beneficios prácticos del control de acceso a la red son resultados de negocio:
- Menor radio de impacto: La segmentación restringe los sistemas a los que puede acceder un dispositivo comprometido.
- Mejor higiene de los dispositivos: Las comprobaciones de estado pueden separar los endpoints gestionados y conformes de aquellos desconocidos o de riesgo.
- Responsabilidad más clara: El acceso basado en la identidad proporciona un registro detallado en lugar de depender de credenciales compartidas y anónimas.
- Menor trabajo manual: Los cambios de incorporación, movimiento y salida de empleados pueden actualizar la política de red de forma automática.
- Pruebas más sólidas: Los eventos de autenticación y las decisiones de políticas respaldan las revisiones y auditorías.
- Datos de servicio más útiles: Los registros de conexión pueden fundamentar las decisiones operativas y mejorar la experiencia de las visitas.
El NAC requiere integración, datos confiables de identidad o de dispositivos, políticas cuidadosamente probadas y un plan de respaldo para interrupciones. Es un control operativo, no un dispositivo mágico. Su valor aparece cuando el establecimiento puede conectar las decisiones de acceso con resultados medibles: menos sistemas accesibles, revocación más rápida, investigaciones más claras y menor interrupción cuando un dispositivo se ve comprometido.
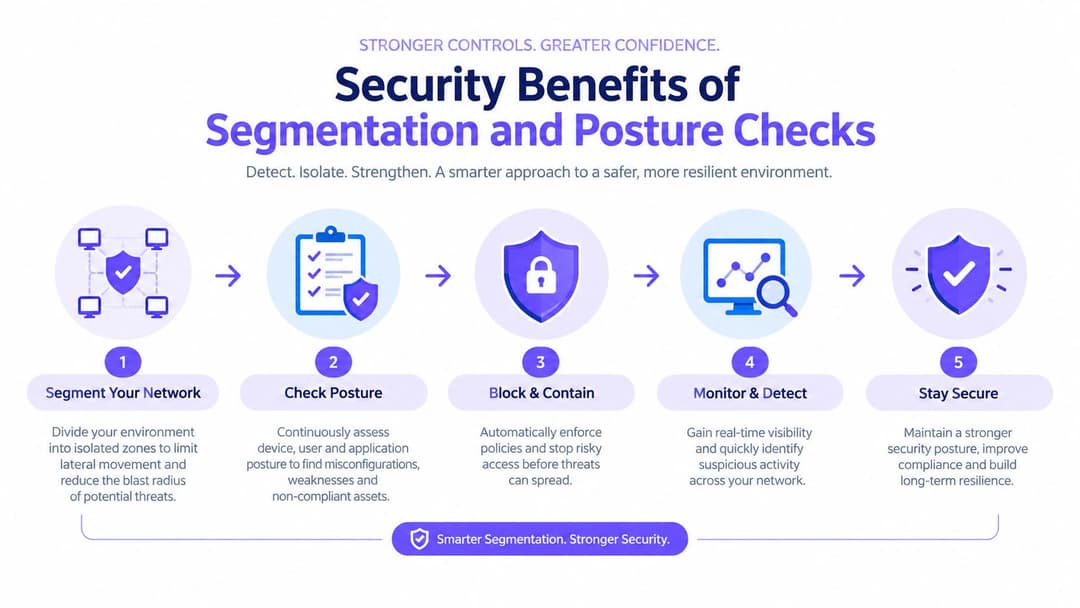
Beneficios de seguridad de la segmentación y las comprobaciones de postura
Un dispositivo comprometido es menos peligroso cuando tiene menos lugares a donde ir. NAC reduce ese radio de explosión al controlar a qué sistemas puede llegar una conexión. Como se señaló anteriormente, los costos de una brecha varían según el incidente y el tamaño de la organización. El punto operativo es más constante: limitar los sistemas accesibles puede reducir la probabilidad de que una sola credencial robada o un endpoint infectado se convierta en una interrupción más amplia.
La segmentación crea rutas controladas
Una VLAN dinámica coloca una conexión en el dominio de transmisión adecuado mediante políticas, en lugar de requerir una red física independiente para cada función. Una sola infraestructura inalámbrica puede soportar el tráfico del personal, de puntos de venta, de invitados y de las instalaciones, mientras que las reglas de firewall determinan los destinos disponibles para cada grupo.
El resultado depende del rol, no solo del SSID. Un miembro del personal podría necesitar sistemas de turnos y aplicaciones internas. Un invitado normalmente debería recibir únicamente acceso a internet. Una terminal de pago puede contactar a sus servicios de pago autorizados sin acceder a la red corporativa general. Esa separación brinda a los operadores una forma práctica de medir la exposición, como el número de sistemas accesibles desde cada clase de dispositivo.
Las comprobaciones de postura añaden una condición a la identidad
La autenticación responde a: "¿Quién se está conectando?". La evaluación de postura añade: "¿Es este dispositivo adecuado actualmente para el acceso solicitado?". El NAC puede utilizar 802.1X y RADIUS para la autenticación por cable o inalámbrica, y luego evaluar señales como actualizaciones del sistema operativo, protección de endpoints, inscripción de MDM o un control de estado verificado.
La laptop de un contratista muestra cómo puede cambiar la decisión. Si no cumple con el requisito de parches, NAC puede ubicarla en una VLAN de remediación con acceso exclusivo a recursos de actualización aprobados. Una vez que el dispositivo cumple con la política, la red puede reevaluar la sesión y asignar el rol previsto. RADIUS Change of Authorisation, o CoA, puede admitir esa transición sin solicitar al usuario que se desconecte manualmente.
La evidencia tiene límites. Las comprobaciones de estado solo son tan confiables como el endpoint, la identidad y los datos de administración que las respaldan. Las cajas registradoras heredadas, impresoras, cámaras y otros dispositivos IoT o de tecnología operativa pueden no admitir la evaluación basada en agentes. El perfilado y las políticas de alcance limitado suelen ser más seguros que tratar a cada dispositivo como si pudiera proporcionar una evidencia idéntica.
Para los operadores del sector de la hospitalidad, estos controles también protegen los sistemas que procesan pedidos y pagos. El recurso de seguridad systec POS-Technology GmbH security ofrece contexto para la seguridad de terminales de punto de venta, mientras que esta guía de seguridad WiFi para empresas conecta el diseño inalámbrico con la identidad y la aplicación de políticas. NAC sigue requiriendo integración, reglas probadas, datos de dispositivos confiables y un plan de respaldo ante caídas del servicio. Es un control operativo cuyo valor se demuestra en un menor número de sistemas expuestos, una revocación más rápida, investigaciones más claras y una menor interrupción tras un incidente de seguridad.
Acceso basado en identidad con SSO, certificados y Passpoint
Las contraseñas compartidas fallan de dos maneras. Son difíciles de revocar para una sola persona y proporcionan pruebas poco sólidas sobre qué individuo o dispositivo realizó una conexión. El acceso basado en la identidad reemplaza ese secreto común con una decisión construida a partir de la identidad del usuario, la identidad del dispositivo y el contexto de la política.
Un establecimiento puede subir esta escalera por etapas en lugar de rediseñar todo a la vez.
Primero, un Captive Portal puede autenticar al personal frente a un directorio como Microsoft Entra ID, Okta o Google Workspace. SAML o OIDC pueden transferir el resultado de la autenticación al flujo de trabajo de acceso, mientras que los cupones para invitados o las integraciones de administración de propiedades gestionan a los visitantes que no pertenecen al directorio del personal.
El paso más sólido es la autenticación por certificado. Una pequeña autoridad de certificación interna o un flujo de trabajo SCEP puede emitir certificados de máquina a laptops administradas, terminales EPOS y tablets aprobadas. De este modo, el dispositivo se autentica automáticamente, sin pedirle al personal que recuerde o comparta una contraseña de WiFi. Los cambios en el directorio pueden activar la revocación, lo cual es mucho más preciso que cambiar una contraseña en todo un establecimiento.
Passpoint y OpenRoaming abordan la experiencia del invitado. Un visitante que ha registrado un perfil de dispositivo puede volver a conectarse automáticamente en las ubicaciones participantes, evitando formularios repetidos en el portal y reduciendo la presión sobre los equipos de recepción. El beneficio de seguridad proviene de una incorporación encriptada y consciente de la identidad, en lugar de una red abierta protegida únicamente por una contraseña.
Considere a un asistente de una conferencia que se conecta a través de OpenRoaming el primer día. Si esa persona luego se convierte en un miembro del personal temporal, la organización puede emitir un perfil de personal independiente respaldado por un certificado y aplicar una política de personal a la misma infraestructura de acceso. El punto de acceso no necesita un nuevo SSID por cada cambio de estado.
| Mecanismo | Mejor caso de uso | Esfuerzo del usuario | Fortaleza |
|---|---|---|---|
| Captive Portal SSO | Incorporación de personal y contratistas | Inicio de sesión a través de un proveedor de identidad aprobado | Mejor rendición de cuentas que una contraseña compartida |
| Certificados de máquina | Laptops, terminales y tablets administradas | Normalmente silencioso después del aprovisionamiento | Identidad sólida del dispositivo y revocación más sencilla |
| Cupones de invitado | Visitantes a corto plazo y eventos | Código o registro asistido | Vencimiento simple y acceso temporal |
| Passpoint | Invitados recurrentes y perfiles de invitados administrados | Registro de perfil inicial | Conexión cifrada y sin fricciones |
| OpenRoaming | Acceso federado en sedes participantes | Autenticación a través de un proveedor de confianza | Reduce los inicios de sesión repetidos en diferentes ubicaciones |
Los equipos que estén considerando este modelo pueden revisar la identity-based networking como parte de su investigación de diseño. La pregunta arquitectónica importante no es si cada usuario necesita el mismo mecanismo. Es si cada conexión recibe el acceso mínimo adecuado para su identidad y propósito.
Beneficios operativos de la automatización y la gestión multi-tenant
Un despliegue heredado a menudo depende de una cadena de tareas manuales. Un ingeniero crea una configuración de sitio, añade detalles de RADIUS, asigna VLAN, aprovisiona credenciales y prueba cada SSID. Cuando una propiedad abre tarde o una política cambia durante un período de gran actividad, el equipo repite el trabajo bajo presión.
Un modelo de NAC automatizado traslada esas decisiones a plantillas e integraciones. Un grupo de hospitalidad puede definir una política estándar para el personal, los invitados, el POS y las instalaciones, y luego adaptarla a los identificadores de red y requisitos locales de cada propiedad. Los certificados, los roles de acceso y los flujos de incorporación se pueden aprovisionar desde un inquilino central en lugar de reconstruirse sitio por sitio.
Compare los dos modelos operativos
| Modelo operativo | Patrón de trabajo típico | Exposición principal |
|---|---|---|
| Manual, sitio por sitio | Asignaciones estáticas, cambios locales y resolución de problemas dirigida por ingenieros | Políticas inconsistentes y desviaciones de configuración |
| Automatización centralizada | Plantillas, integración de directorios y reglas de acceso reutilizables | Una mala plantilla puede propagarse a menos que exista una gobernanza sólida |
| Orquestación multiinquilino | Estándares compartidos con aislamiento a nivel de propiedad | Una separación deficiente de inquilinos puede crear riesgos de administración y datos |
El beneficio no es solo la velocidad. Menos cambios manuales significan menos oportunidades de colocar una caja registradora en el segmento equivocado, dejar a un contratista activo después de que termine un proyecto o aplicar una regla de invitados a una red de personal. Esos errores pueden crear tanto exposición de seguridad como tickets de soporte evitables.
El diseño multi-tenant también ofrece a un operador una forma controlada de aislar una propiedad con problemas. Un sitio con fallas se puede colocar bajo una política más estricta o separarse temporalmente de los servicios de todo el grupo sin cambiar cada una de las demás ubicaciones. Los equipos centrales ganan consistencia, mientras que los operadores locales conservan únicamente los permisos que necesitan.
La automatización sigue requiriendo propiedad. Alguien debe aprobar las plantillas, revisar las excepciones, mantener las fuentes de identidad y probar el comportamiento ante fallas. Los proveedores también difieren en la claridad con la que separan los datos de los inquilinos y los roles administrativos, por lo que el departamento de compras debe examinar los controles de aislamiento y auditoría en lugar de aceptar lo "gestionado en la nube" como una respuesta completa.
Por lo tanto, la ganancia operativa práctica es la repetibilidad. Una decisión de acceso repetible es más fácil de solucionar, más fácil de revisar y es menos probable que dependa de que un ingeniero recuerde un cambio no documentado.
Valor de negocio, analítica y ROI
El NAC se vuelve más fácil de financiar cuando el caso de negocio incluye la experiencia del cliente y la calidad de la información. El WiFi para invitados puede convertirse en un punto de contacto de primera mano basado en el consentimiento, lo que permite a una ubicación conectar un correo electrónico o identidad aprobada con el contexto de la visita y los flujos de trabajo de CRM en lugar de depender por completo del tráfico anónimo.
La ruta de conversión debe diseñarse con cuidado. Un portal puede solicitar el consentimiento, explicar el intercambio de valor y pasar los datos permitidos a un conector de CRM. Passpoint u OpenRoaming pueden eliminar la fricción repetitiva para los visitantes recurrentes, mientras que el establecimiento aún necesita avisos de privacidad claros, una retención adecuada y una base legal para cualquier actividad de marketing.
Eso hace que los análisis sean útiles solo cuando alguien actúa en consecuencia. Un grupo hotelero podría comparar las fallas de conexión, los contactos de soporte y las señales de visitas recurrentes en todas sus propiedades. Un centro comercial podría examinar dónde coinciden las quejas de conectividad de los invitados con una menor interacción. Estos resultados son indicadores operativos, no pruebas automáticas de que un cambio en la red haya causado un resultado comercial.
Disciplina comercial: Un panel de control no tiene retorno a menos que un equipo utilice sus hallazgos para cambiar una campaña, solucionar un problema de servicio o proteger el recorrido de un cliente valioso.
Un modelo de ROI sensato debe enumerar los costos y los resultados atribuibles por separado:
| Métrica | Contraseña compartida heredada | NAC con Passpoint o SSO |
|---|---|---|
| Identificación de invitados | A menudo anónima o registrada de manera inconsistente | La identidad basada en el consentimiento se puede vincular a un evento de acceso |
| Gestión de credenciales | Los cambios de contraseña afectan a muchos usuarios | Los perfiles, cupones o identidades se pueden revocar individualmente |
| Conexión de marketing | Exportación manual o datos limitados | Las integraciones de CRM y marketing pueden recibir campos permitidos |
| Evidencia operativa | Registros de conexión básicos | Los eventos de usuario, dispositivo y política pueden respaldar el análisis |
| Prueba de inversión | Baja complejidad inicial, mayores limitaciones de control | El costo de licencia e integración se evalúa frente a los resultados de soporte, seguridad y marketing |
Use un modelo conservador. Incluya la implementación, las licencias, la integración y la administración continua. Luego, compárelos con el esfuerzo medible de la mesa de ayuda, el valor recuperado de las campañas, la reducción en el manejo de credenciales y los ingresos que puedan atribuirse razonablemente a la interacción recurrente. Evite asumir que cada conexión se convierte en una reservación o que cada interacción de soporte ahorrada es ganancia neta.
Una calculadora de ROI de WiFi puede ayudar a estructurar esas suposiciones. El resultado dependerá de la calidad de los datos y de la disciplina operativa, no solo de la presencia de analíticas.
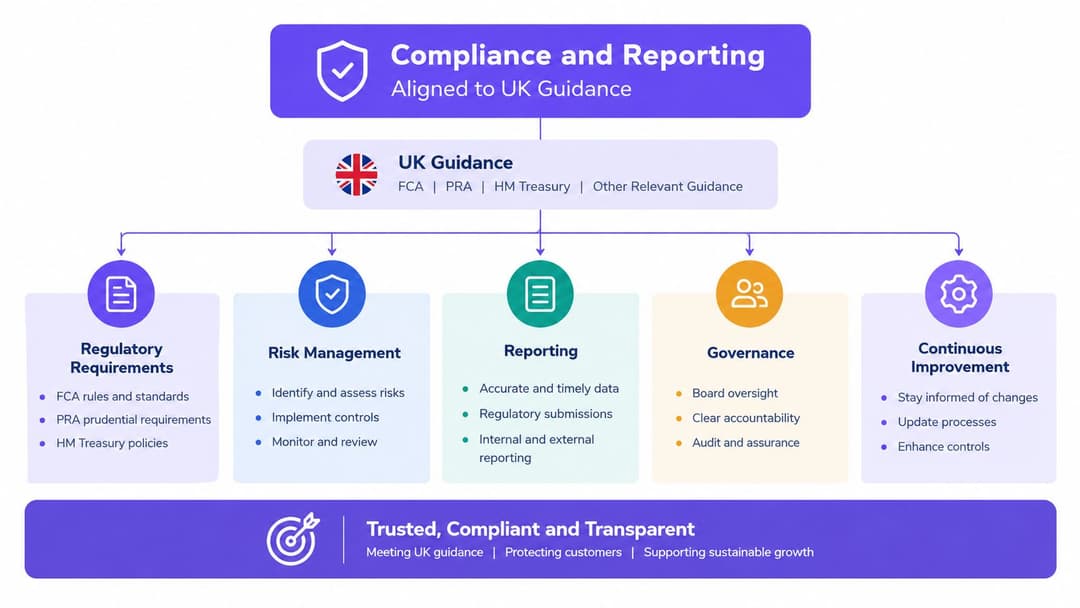
Cumplimiento e informes alineados con la guía del Reino Unido
Los equipos de cumplimiento rara vez necesitan otra consola de seguridad desconectada. Necesitan evidencia de que existen reglas de acceso, de que el personal las aplica de manera constante y de que la organización puede investigar las excepciones. El NAC puede proporcionar parte de esa evidencia al registrar los intentos de autenticación, las decisiones de estado, las asignaciones de roles, los cambios de políticas y las revocaciones.
Esto se alinea con la introducción al acceso a la red de confianza cero del Centro Nacional de Ciberseguridad del Reino Unido (NCSC). El NCSC describe la eliminación de la confianza implícita en usuarios, dispositivos, servicios y redes como un principio de diseño fundamental. El NAC respalda ese principio al solicitar el contexto de la identidad y del dispositivo antes de permitir la comunicación, en lugar de tratar una ubicación interna como prueba de confianza.
Convierta la política en un registro de evidencias
Para un entorno regulado o auditado, los registros útiles incluyen:
- Contexto de autenticación: Qué identidad o certificado solicitó el acceso.
- Contexto del dispositivo: Qué endpoint, terminal o perfil de dispositivo realizó la solicitud.
- Resultado de la política: Qué regla permitió, restringió, puso en cuarentena o denegó la conexión.
- Historial de cambios: Quién alteró la política y cuándo.
- Acción del ciclo de vida: Cuándo se revocó el acceso después de un cambio de rol o de dispositivo.
Esa evidencia puede respaldar las revisiones de control de acceso asociadas con Cyber Essentials, PCI-DSS, ISO 27001 y UK GDPR, pero el NAC no hace que una organización sea de por sí conforme por sí sola. Los controles deben coincidir con el alcance, los riesgos y las obligaciones del entorno específico.
Un entorno de pagos podría utilizar la segmentación y rutas sumamente limitadas alrededor de las terminales. Un proveedor de atención médica puede necesitar controles más estrictos en relación con los registros y dispositivos clínicos. Un operador de hotelería que maneja datos de invitados aún debe gestionar los avisos de privacidad, la retención y las relaciones con los procesadores. NAC aporta evidencia técnica, mientras que los equipos de gobernanza deciden cómo esa evidencia cumple con el requisito correspondiente.
El límite importa. El NAC cubre las conexiones que tocan la red controlada. Los puertos físicos, el IoT no administrado, la infraestructura no autorizada y los sistemas fuera de la ruta de aplicación necesitan medidas de seguridad complementarias. Su función más sólida es actuar como tejido conectivo entre la política técnica y la documentación que necesita un auditor o un investigador de incidentes.
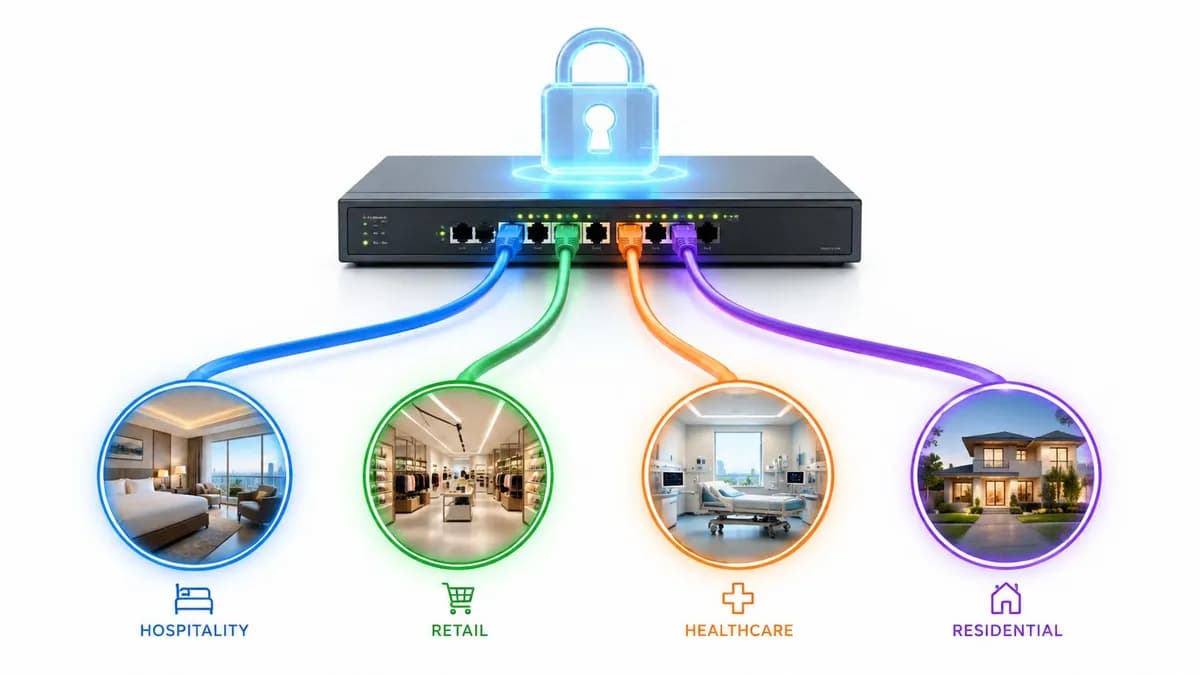
Casos de uso para hotelería, retail, sector salud y residencial
Los beneficios del control de acceso a la red varían según el problema operativo que se presente. Un establecimiento no debe comenzar con la función de un producto; debe comenzar por identificar la conexión que genera el mayor riesgo, fricción o trabajo administrativo.
Hospitality
Los hoteles, bares y lugares de eventos a menudo gestionan relaciones de invitados de corta duración junto con identidades permanentes del personal. Un perfil de Passpoint por estancia o una credencial temporal de invitado puede expirar al momento del check out, mientras que el acceso del personal permanece vinculado al empleado o al dispositivo administrado. Eso reduce la necesidad de restablecer una contraseña compartida de habitación o lobby y limita el riesgo de que una credencial se reutilice en otra propiedad.
El resultado es un proceso de incorporación más corto para los huéspedes y menos intervenciones en la recepción. El hotel aún necesita un proceso claro de consentimiento y privacidad, especialmente si la identidad del huésped está conectada a los sistemas de marketing.
Retail
Las redes de retail combinan terminales de pago, dispositivos portátiles de inventario, sistemas de oficina, cámaras y etiquetas inteligentes. El NAC puede clasificar estas clases de dispositivos, colocarlos en segmentos separados y bloquear un dispositivo portátil no registrado para que no acceda al entorno de pago.
El resultado es un límite de pago más estricto y una mejor evidencia cuando un dispositivo se comporta de manera inesperada. La segmentación no reemplaza los controles de seguridad de pago, pero reduce las rutas innecesarias entre los sistemas operativos.
Sector salud
La tableta administrada de un médico debe recibir una política diferente a la de un teléfono personal, incluso cuando ambos se conecten dentro del mismo edificio. La identidad respaldada por certificados puede vincular los dispositivos aprobados a un acceso definido, mientras que los administradores pueden revocar la credencial de una tableta robada sin cambiar las configuraciones de los switches en todo el patrimonio.
El resultado es un acceso más controlado a las aplicaciones clínicas y un registro más claro de qué dispositivo realizó una solicitud. Las políticas de BYOD, la gestión de endpoints y los permisos a nivel de aplicación siguen siendo necesarios porque el NAC por sí solo no puede proteger todas las rutas hacia el expediente de un paciente.
Edificios residenciales
Las propiedades de alquiler residencial (build to rent), las residencias estudiantiles y las viviendas multifamiliares necesitan dar servicio a residentes, contratistas, visitantes y equipos de casa inteligente sin exponer los sistemas del edificio. OpenRoaming puede simplificar la incorporación de residentes, mientras que los segmentos privados pueden aislar elevadores, sistemas de acceso, cámaras y otros equipos de las instalaciones.
Una plataforma central puede aplicar diferentes políticas a cada grupo, pero los administradores de la propiedad deben verificar el aislamiento de los inquilinos, la separación de administradores y el manejo de los datos de los residentes antes del despliegue.
| Sector | Punto de dolor | Capacidad NAC aplicada | Resultado esperado |
|---|---|---|---|
| Hospitalidad | Credenciales de invitados compartidas y restablecimientos en recepción | Perfiles de invitados con vencimiento y acceso basado en la identidad | Acceso de invitados más fluido y menor manejo de credenciales |
| Retail | Tráfico mixto de POS, dispositivos de mano e IoT | Perfilado, segmentación y políticas de dispositivos | Menor alcance innecesario a los sistemas de pago |
| Sector salud | Dispositivos robados o no administrados cerca de aplicaciones sensibles | Certificados, comprobaciones de estado y revocación rápida | Mayor rendición de cuentas de los dispositivos y acceso clínico controlado |
| Residencial | Residentes y sistemas del edificio compartiendo infraestructura | Incorporación federada y segmentos privados | Conectividad de residentes más sencilla con mejor aislamiento de las instalaciones |
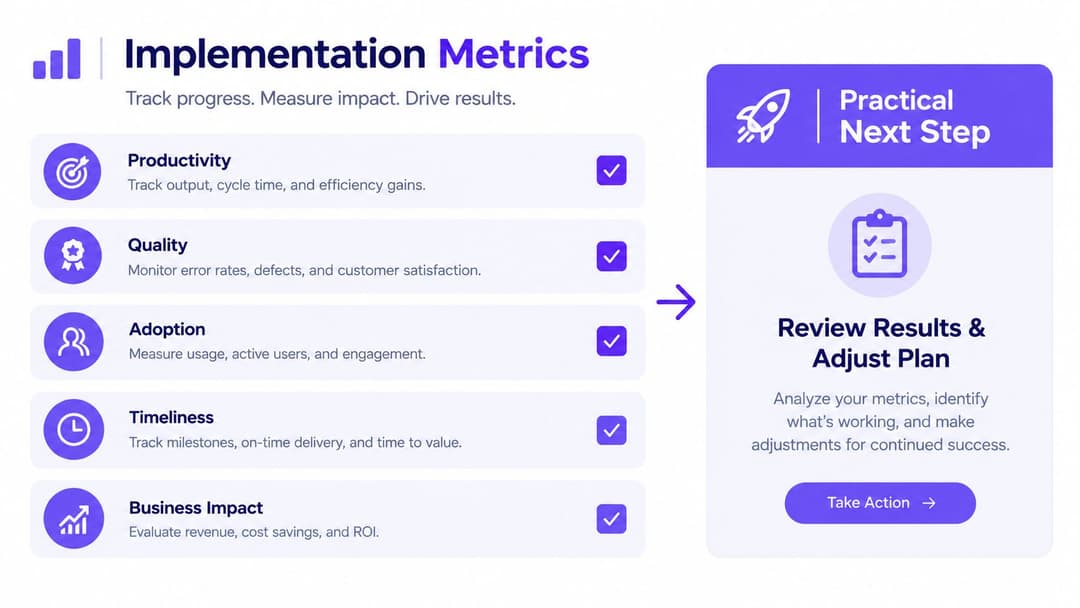
Métricas de implementación y un paso práctico a seguir
El NAC no debe juzgarse por cuántas pantallas de políticas contiene la plataforma. Júzguelo por si la organización puede aislar un dispositivo de riesgo más rápido, revocar el acceso de manera más confiable y explicar por qué se permitió cada conexión importante.
Comience con una tarjeta de puntuación pequeña:
- Tiempo de aislamiento: Mida el intervalo entre una alerta confirmada y la cuarentena.
- Rendimiento de incorporación: Registre cuántos dispositivos aprobados puede aprovisionar el personal en un período de trabajo.
- Tasa de autenticación fallida: Compare las fallas por SSID, sitio, tipo de dispositivo y grupo de usuarios.
- Incumplimiento de postura: Realice un seguimiento de qué tan seguido los dispositivos no cumplen con las condiciones para su rol previsto.
- Tiempo de revocación: Mida el tiempo desde una credencial robada o un cambio de directorio hasta la denegación efectiva.
Asocie cada medida técnica con una señal de negocio. Las encuestas de experiencia de los invitados pueden revelar si una autenticación más sólida genera fricción. Los contactos con la mesa de ayuda pueden mostrar si la incorporación mejoró. Las quejas de inicio de sesión de los médicos pueden exponer una política que es segura pero poco práctica. Los indicadores de rotación de inquilinos o las quejas sobre la propiedad pueden ayudar a los operadores residenciales a evaluar si la conectividad está respaldando la retención.
El primer paso más útil no requiere la demostración de un proveedor. Elija un SSID o zona de acceso cableada, enumere cada clase de dispositivo que la utiliza y califique cada conexión frente a dos preguntas:
- ¿Qué tan seguros estamos de la identidad de este usuario o dispositivo?
- ¿Qué tan sensibles son los sistemas a los que puede llegar esta conexión?
Ese ejercicio expondrá dónde las credenciales compartidas, los dispositivos no administrados o el acceso amplio a VLAN crean la brecha más grande. También le da a finanzas un alcance piloto basado en riesgos y resultados medibles, en lugar de una solicitud para "mejorar la seguridad de la red" en abstracto.
El NAC se entiende mejor como una inversión de recuperación y radio de impacto. No detendrá todas las brechas de seguridad, pero puede hacer que las decisiones de acceso sean más limitadas, los cambios de dispositivos sean más visibles y la contención sea más repetible.
Purple ofrece autenticación RADIUS nativa de la nube y control de acceso a la red 802.1X para entornos cableados e inalámbricos, con incorporación de invitados, acceso basado en la identidad e integraciones para plataformas de red comunes. Visite Purple para evaluar cómo el WiFi basado en la identidad, OpenRoaming y la gestión de políticas multi-tenant podrían adaptarse a su piloto de establecimiento o propiedad.



