El consejo más popular sobre WiFi es también el menos útil. "Active WPA3" no le dice nada sobre quién puede seguir entrando, a qué puede acceder una vez conectado o qué tan rápido puede eliminar su acceso cuando un contrato termina o un residente se muda.
Los tipos de seguridad WiFi son importantes, y algunos antiguos deben desactivarse de inmediato. Sin embargo, una etiqueta WPA3 o un SSID de invitados independiente no garantizan un acceso seguro por sí solos. Evalúe cada red mediante estas tres preguntas: ¿quién o qué se autenticó?, ¿a qué puede acceder esa identidad? y ¿qué tan rápido se puede revocar ese acceso?
Tipos de seguridad WiFi comparados por protección y estado
En 2016, el gobierno del Reino Unido aconsejó a las organizaciones no implementar nunca WEP, describiéndolo como criptográficamente débil, y desaconsejó el WPA original debido a que su protocolo TKIP era vulnerable a los ataques Beck-Tews y Ohigashi-Morii publicados, lo que convirtió a WPA2 en el estándar práctico de referencia para lugares de trabajo en la guía del gobierno del Reino Unido sobre el uso compartido de redes inalámbricas en el lugar de trabajo. WEP, WPA con TKIP, WPA2 y WPA3 no son variaciones de lo mismo. Son generaciones sucesivas con un nivel de protección materialmente diferente.
| Tipo de seguridad | Nivel de protección | Estado en 2026 | Uso típico |
|---|---|---|---|
| Abierta (sin cifrado) | Ninguna, tráfico legible en el aire | No aceptable | En ningún lugar para tráfico empresarial |
| WEP | Criptográficamente vulnerado | Deshabilitar | Solo hardware heredado, si acaso |
| WPA con TKIP | Ataques conocidos y publicados | Deshabilitar | Ninguno |
| WPA2-Personal (PSK, AES-CCMP) | Fuerte con una frase de contraseña larga, una clave compartida por todos los usuarios | Línea base | Oficinas pequeñas, hogares, clientes heredados mixtos |
| WPA3-Personal (SAE) | Resiste la adivinación de frases de contraseña fuera de línea | Preferido donde los clientes lo admitan | Hogares modernos y oficinas pequeñas |
| WPA2/WPA3-Enterprise (802.1X) | Credenciales por usuario o por dispositivo | Estándar para organizaciones | Personal y dispositivos administrados |
| Passpoint / OpenRoaming | Inicio de sesión automático cifrado mediante EAP | En crecimiento, basado en certificación | Recintos, transporte público, descarga de red móvil |
| iPSK | Clave única por dispositivo en un solo SSID | Práctico para IoT y sistemas heredados | Hospitalidad, residencial, IoT |
| Captive Portal en SSID abierto | Inicio de sesión web, enlace de radio no cifrado | Débil por sí solo | Acceso de invitados, solo con aislamiento y TLS |
Protocolos obsoletos que deben eliminarse primero
Open, WEP y WPA con TKIP están en la misma categoría práctica, aunque fallen de maneras diferentes. Una red abierta no cifra nada en el aire. WEP cifra de forma deficiente y TKIP mantiene vigente una serie de ataques publicados mucho tiempo después de que mejores cifrados se convirtieran en el estándar.
Las directrices del sector público y del consumidor en el Reino Unido apuntan en la misma dirección. Se recomienda WPA2 o WPA3, WEP y WPA no deberían utilizarse, y una red no debería configurarse como abierta sin cifrado, como se establece en los consejos sobre seguridad WiFi de la Oficina del Comisionado de Información. Si encuentra cualquiera de estas tres opciones en un SSID activo, la decisión no es cuál ajustar. Se trata de qué tipo moderno lo reemplazará y qué hacer con los dispositivos que dependían de él.
Tipos de clave compartida para hogares y pequeñas sedes
WPA2-Personal con AES-CCMP y WPA3-Personal con SAE se basan en una frase de paso que todos comparten. Este modelo es viables cuando el grupo de usuarios es pequeño, estable y de confianza, como un hogar o una oficina pequeña con pocas incorporaciones y bajas. Se vuelve más débil como modelo operativo, no como criptografía, cuando docenas de empleados, contratistas, huéspedes o residentes conocen el mismo secreto.
Una frase de contraseña larga y única ayuda mucho a WPA2-Personal. Sin embargo, no le brinda responsabilidad individual. Cuando alguien se va, su única revocación limpia es cambiar la clave para todos y volver a conectar cada dispositivo legítimo.
Tipos basados en identidad para organizaciones y recintos
WPA2/WPA3-Enterprise con 802.1X, Passpoint y OpenRoaming vinculan el acceso a una identidad o a un perfil aprovisionado en lugar de a una sola contraseña reutilizable. iPSK se ubica entre ambos entornos. Cada dispositivo recibe su propia clave en un solo SSID, lo que le permite retirar una televisión, cerradura o escáner sin alterar al resto.
Trate un Captive Portal de forma diferente. Es un método de inicio de sesión, no un cifrado. Un portal en un SSID abierto puede identificar a un invitado, mostrar términos y finalizar una sesión, pero no cifra el enlace de radio, por lo que aún requiere TLS en la capa de aplicación y aislamiento de red detrás de él.
Regla práctica: Revise primero la columna de estado. Elimine cualquier opción marcada como desactivada o no aceptable, luego elija la fila restante más sólida que su combinación real de usuarios y dispositivos pueda admitir.
Ese último punto evita una falla de auditoría común. Los equipos eligen un protocolo preferido, descubren que un controlador de puerta o un escáner no pueden usarlo y luego degradan toda la red. Mantenga la configuración predeterminada sólida para clientes modernos y contenga la excepción por separado.
Cómo se diferencian WPA2 y WPA3 en la práctica
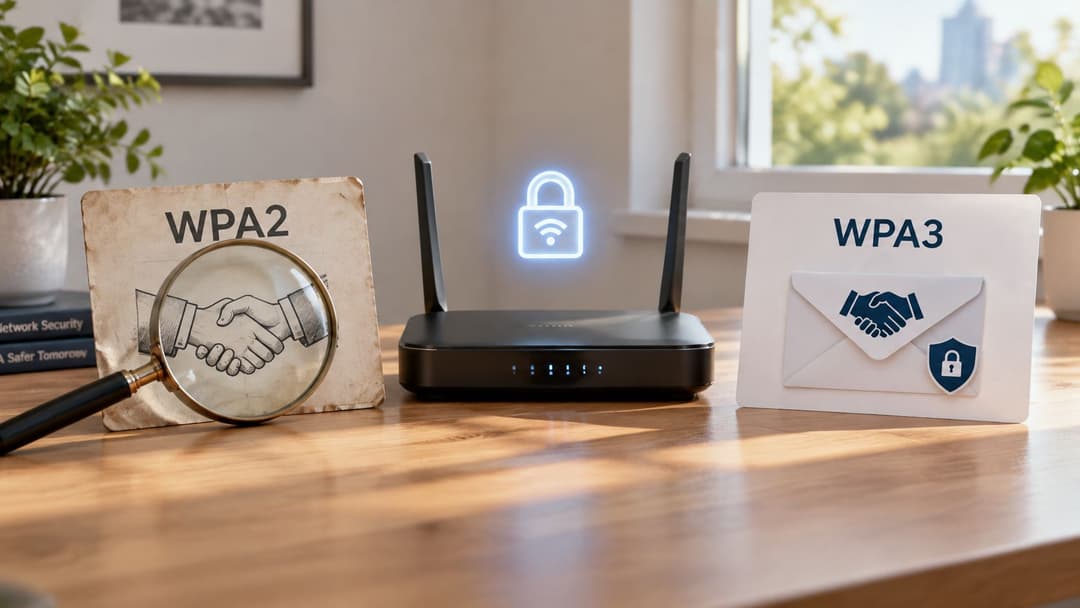
La diferencia principal entre WPA2-Personal y WPA3-Personal radica en lo que un atacante puede hacer después de escuchar un intento de conexión. WPA2 utiliza un saludo de clave precompartida. Un atacante que capture ese saludo puede llevárselo y adivinar la frase de paso fuera de línea, a la velocidad que le permita su hardware, sin volver a interactuar con su punto de acceso.
WPA3-Personal reemplaza ese intercambio con Simultaneous Authentication of Equals, o SAE. Cada intento requiere un intercambio interactivo nuevo con el punto de acceso. Eso elimina el ataque práctico de adivinación fuera de línea contra un saludo capturado y dificulta la explotación de frases de paso débiles, aunque una frase de paso sólida sigue siendo la elección correcta.
Lo que añade WPA3 más allá del intercambio de claves
WPA3 requiere Protected Management Frames, lo que dificulta el uso de cierto tráfico de administración falsificado contra los clientes conectados. También proporciona confidencialidad directa. Si la contraseña se filtra más adelante, esa filtración no expone por sí sola el tráfico interceptado anteriormente.
Existen limitaciones estrictas. WPA3 es obligatorio para dispositivos WiFi que operan en la banda de 6 GHz, un punto destacado en la evidencia presentada por el Comité de Estándares IEEE 802 LAN/MAN a Ofcom sobre su plan de trabajo 2025/26. Si planea una cobertura de 6 GHz, el soporte para WPA3 no es una preferencia opcional. Es parte de los requisitos del cliente y del punto de acceso.
El modo de transición mixto WPA2/WPA3 es el puente habitual. Mantiene conectados a los clientes más antiguos mientras los más nuevos usan SAE, pero también mantiene abierta una ruta de degradación porque WPA2 permanece activado. Úselo como un estado de migración con una condición de salida y, luego, cambie a WPA3 exclusivo cuando el inventario de sus clientes lo permita.
Por qué una etiqueta WPA2 no es una prueba definitiva
WPA2 aún requiere una configuración y un parcheo cuidadosos. En octubre de 2017, el Centro Nacional de Ciberseguridad del Reino Unido informó sobre la divulgación de la vulnerabilidad KRACK que afectaba a las redes WPA2, al tiempo que enfatizó que WPA2 seguía siendo más seguro que WEP o WPA. KRACK afectó tanto a WPA2-Personal como a WPA2-Enterprise, por lo que la etiqueta por sí sola nunca demostró que un cliente o punto de acceso fuera seguro.
La respuesta del NCSC sigue siendo la plantilla operativa adecuada. Parchee los clientes y la infraestructura, reemplace el TKIP obsoleto por AES-CCMP y mantenga el firmware con soporte del fabricante, tal como se describe en la guía del Centro Nacional de Ciberseguridad sobre la vulnerabilidad KRACK. Una red WPA2 sin parches y con un firmware sin soporte se encuentra en una posición real más débil de lo que sugiere su página de configuración.
WPA3 tampoco soluciona el problema de la clave secreta compartida. Protege mejor el enlace de radio, pero una contraseña WPA3-Personal conocida por todos los ex empleados no ofrece responsabilidad individual ni un botón independiente para desactivar el acceso.
Comparativa entre claves compartidas, identidad y certificados
Una etiqueta WPA no le dice quién puede ingresar a la red ni a qué puede acceder. El control de acceso depende del método de identidad, la política de red y la rapidez con la que se puedan revocar las credenciales. Una frase de contraseña compartida puede cifrar el tráfico, pero eliminar a un exempleado puede requerir cambiarla en cada dispositivo. Con el acceso basado en identidad, un administrador puede deshabilitar una cuenta, certificado o clave de dispositivo mientras mantiene intactas las demás conexiones.
| Modelo de acceso | Revocación | Responsabilidad individual | Esfuerzo de incorporación | Soporte para dispositivos heredados |
|---|---|---|---|---|
| PSK compartido (WPA2/WPA3-Personal) | Cambio de contraseña en todo el sitio | Ninguna | Bajo | Bueno |
| iPSK | Revocar la clave de un dispositivo | Por dispositivo, no por persona | Medio | Bueno |
| 802.1X con certificados | Revocar certificado o dispositivo | Por dispositivo | Alto al principio | Limitado para clientes más antiguos |
| 802.1X con inicio de sesión de directorio (Microsoft Entra ID, Google Workspace, Okta) | Deshabilitar la cuenta del directorio | Por usuario | Medio | Limitado donde EAP no sea compatible |
| Passpoint / OpenRoaming | Revocar identidad en el proveedor | Por usuario, a través del proveedor de identidad | Bajo para usuarios | Requiere dispositivos compatibles con Passpoint |
| Captive Portal | Expirar sesión o cupón | Por cupón o cuenta, control de dispositivo débil | Bajo | Bueno |
Lo que le cuesta cada modelo en el día a día
PSK compartida es rápida de implementar, pero costosa de administrar cuando las necesidades de acceso cambian. Los dispositivos se conectan con la misma frase de contraseña, por lo que un empleado saliente, un contratista o una credencial filtrada pueden provocar un cambio en todo el sitio. Cada dispositivo legítimo necesita entonces la nueva contraseña.
iPSK proporciona a cada dispositivo una clave independiente mientras mantiene la configuración familiar de contraseña. Es ideal para televisores, controles de edificios y otros equipos que no pueden utilizar la autenticación empresarial. Un administrador puede revocar la clave de un dispositivo, pero la clave identifica al dispositivo, no a la persona que lo utiliza.
802.1X con certificados autentica un dispositivo administrado. La configuración requiere más trabajo porque los certificados deben emitirse, renovarse y revocarse correctamente. Una vez implementado, un dispositivo perdido o retirado se puede eliminar sin cambiar las contraseñas de los usuarios ni generar claves de nuevo para todo el sitio.
El 802.1X vinculado a directorio a través de Microsoft Entra ID, Google Workspace u Okta enlaza el acceso a la red con la cuenta de la persona. Si deshabilita esa cuenta durante la baja del empleado, su acceso se puede eliminar sin interrumpir a otros usuarios. La relación entre el ciclo de vida de la identidad y la política de red es fundamental para las redes basadas en identidad para personal, invitados e inquilinos. La autenticación por sí sola no define el alcance: aplique políticas de red y segmentación para que cada identidad acceda únicamente a los sistemas que necesita.
La prueba del contratista hospitalario
Considere un hospital de 300 camas como un ejemplo práctico. Un contratista necesita acceso a la red inalámbrica para un proyecto fijo, los dispositivos clínicos requieren conectividad sin interrupciones y el equipo de las instalaciones comparte la infraestructura física de la red. Cuando el contrato finaliza, el acceso del contratista debe eliminarse sin necesidad de cambiar la clave de las bombas de infusión, las estaciones de trabajo móviles o los sensores del edificio.
Una frase de paso compartida para el personal dificulta esto, a menos que el hospital la cambie en todo el sitio. Una cuenta de directorio permite a los administradores revocar el acceso del contratista deshabilitando la identidad. Los certificados de dispositivo responden a una necesidad diferente: el equipo clínico se autentica como un dispositivo y permanece conectado cuando un miembro del personal se retira. Las políticas de red independientes aún deben controlar a qué puede acceder cada cuenta o dispositivo.
El estándar de seguridad para redes inalámbricas SS-019 del Gobierno del Reino Unido es una referencia para los requerimientos de seguridad inalámbrica. Como guía práctica, elija WPA3-Enterprise cuando los clientes lo admitan, o WPA2-Enterprise con AES-CCMP donde los clientes más antiguos lo requieran. Trate esa elección como una parte del diseño, no como prueba de que el acceso esté controlado correctamente.
El soporte de los clientes impone un límite real. El acceso basado en EAP y certificados requiere suplicantes capaces y un aprovisionamiento confiable en cada dispositivo. Es posible que los teléfonos más antiguos, los controladores embebidos y muchos dispositivos IoT no los admitan. Coloque esos dispositivos en un segmento independiente con una clave adecuada y restrinja a qué puede acceder ese segmento, en lugar de debilitar el acceso de toda la red.
El cifrado responde a si el tráfico se puede leer a través del aire. La identidad responde a si esta persona o dispositivo debería estar aquí en absoluto.
Tipos de seguridad recomendados por industria
Comience con la fila del sector más cercana a su operación y luego aplique la lógica de respaldo a su clase de dispositivos más antigua. El patrón es constante. El personal y los dispositivos gestionados migran a un acceso basado en identidad, los invitados obtienen un acceso cifrado pero aislado, y el equipamiento heredado recibe su propia clave o segmento en lugar de forzar una degradación en toda la red.
| Sector | Tipo principal | Mecanismo alternativo para dispositivos heredados | Control clave |
|---|---|---|---|
| Hoteles y bares | Passpoint o 802.1X para el personal, WPA3 o WPA2 con iPSK para invitados | Claves iPSK para televisores y sistemas de puertas | Red de invitados aislada de los sistemas de la propiedad |
| Retail y centros comerciales | 802.1X para dispositivos del personal, Passpoint o portal para compradores | iPSK para escáneres y puntos de venta | Sistemas de pago fuera de las redes de invitados |
| Sector salud | 802.1X con certificados de dispositivo para dispositivos clínicos | Segmento dedicado para IoT médico y de edificación | Segmentación y ciclos de parches |
| Centros de transporte y estadios | Passpoint y OpenRoaming con descarga de tráfico a operadores | Captive Portal sobre TLS | Capacidad y roaming, no solo cifrado |
| Residencial, BTR y viviendas estudiantiles | WPA3-Personal o iPSK por residente | iPSK para cerraduras inteligentes y televisores antiguos | Revocación de claves al mudarse |
| Oficinas corporativas | WPA3-Enterprise o WPA2-Enterprise con 802.1X | SSID de invitados independiente con aislamiento de clientes | Revocación vinculada al directorio |
| Espacios multinquilino | iPSK por inquilino con SSO para el personal | SSID independiente por inquilino cuando el hardware lo permita | Aislamiento de inquilinos probado |
Aplicación de la opción de respaldo sin debilitar la configuración predeterminada
Los hoteles demuestran por qué una sola respuesta rara vez se adapta a todo un inmueble. El personal necesita acceso revocable, los invitados necesitan un acceso cifrado con las mínimas fricciones y los sistemas de televisión o puertas de las habitaciones tal vez solo admitan una frase de paso. Utilice Passpoint o 802.1X para el personal, mantenga el tráfico de invitados alejado de los sistemas de gestión de la propiedad y coloque el hardware de las habitaciones en claves iPSK revocables de forma individual.
El sector minorista tiene un límite más estricto. Las terminales portátiles del personal deben usar 802.1X cuando sea compatible, los escáneres y terminales de punto de venta pueden usar iPSK en un segmento restringido, y el acceso de los clientes nunca debe convertirse en una ruta hacia los sistemas de pago. La conveniencia de la red de clientes es irrelevante si su política de firewall es incorrecta.
Para las oficinas, la mayor ganancia operativa proviene de vincular el acceso inalámbrico al directorio que las personas ya usan para correo electrónico y aplicaciones. Un diseño dedicado para WiFi del personal con acceso y revocación basados en directorio hace que la desvinculación sea una sola acción en lugar de un ticket de red independiente que alguien podría olvidar.
Los sitios de salud y residenciales se encuentran en extremos opuestos del mismo problema de dispositivos. Los hospitales no pueden reemplazar casualmente el equipo clínico o del edificio, por lo que los certificados cubren los dispositivos clínicos administrados y un segmento dedicado contiene el resto. Las viviendas estudiantiles y los desarrollos para renta cambian de ocupantes a menudo, por lo que una clave por residente que expira al mudarse importa más que obligar a todos a usar un inicio de sesión empresarial que su consola de videojuegos no admitirá.
Cuándo volver a verificar la elección
Vuelva a consultar la asignación cuando cambie cualquiera de estos elementos:
- Nuevas clases de dispositivos: Una nueva terminal de pago, un sistema de cerraduras o un dispositivo médico pueden necesitar su propio segmento o modelo de clave.
- Alta rotación de personal: La contratación de temporada o el uso intensivo de contratistas hace que las frases de contraseña compartidas sean difíciles y costosas de controlar.
- Equipos heredados sin parches: Los dispositivos que nunca reciben actualizaciones necesitan una contención más estricta, no un acceso a la red más amplio.
- Cambios de inquilinos: Los nuevos inquilinos o residentes deben activar claves completamente nuevas y una prueba de aislamiento.
Reemplazar cada punto de conexión para lograr un diagrama de protocolos perfecto no es realista en la mayoría de las instalaciones. Asigne cada clase de dispositivo al modelo más seguro que pueda admitir en la práctica y, a continuación, utilice la segmentación para limitar a qué puede acceder una clase débil o no administrable.
Audite su configuración de WiFi actual
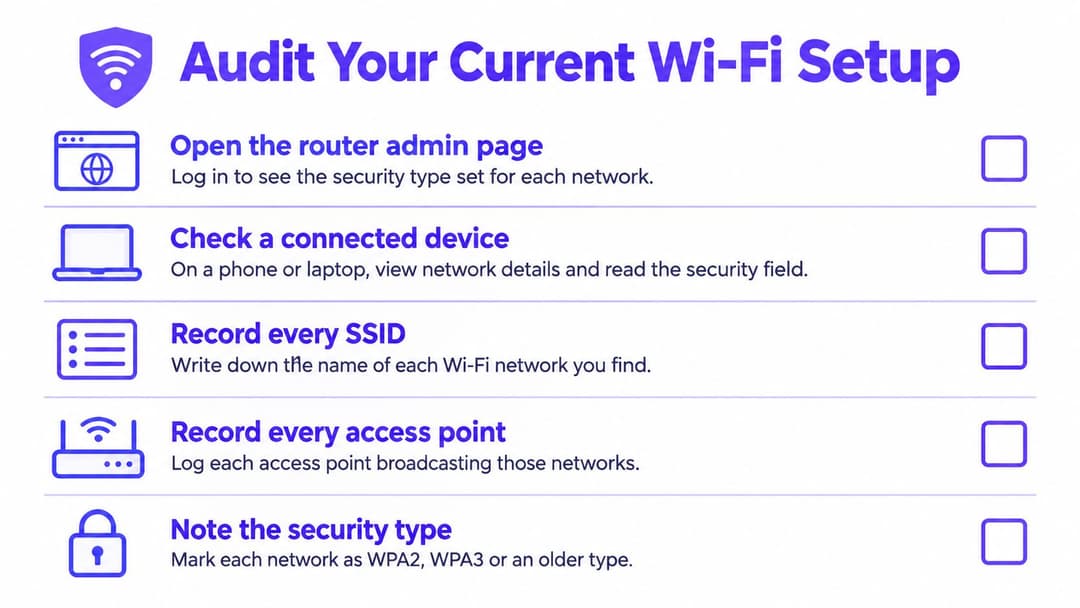
Una etiqueta WPA y un SSID de invitados no garantizan que el acceso esté controlado. Audite cada red para verificar su cifrado, las identidades que acepta, los sistemas a los que sus clientes pueden acceder y la rapidez con la que puede revocar el acceso. Comience con la configuración del enrutador o controlador y, luego, verifique la conexión desde un teléfono o una laptop.
Cree el inventario antes de cambiar cualquier configuración
Registre cada SSID y punto de acceso, incluidas las redes de prueba olvidadas y las configuraciones WEP o TKIP dejadas para dispositivos que nadie puede identificar. Agrupe los dispositivos conectados por clase: laptops y teléfonos del personal, dispositivos de invitados, terminales de pago, equipo clínico, gestión de edificaciones e IoT general. Una clase de dispositivo que no pueda admitir una autenticación moderna puede necesitar una alternativa restringida, no acceso a la red del personal.
En el punto de acceso o controlador, registre el modo de seguridad configurado para cada SSID. En un dispositivo conectado, abra los detalles de la red y verifique el tipo de seguridad mostrado: WEP o TKIP indica seguridad heredada; WPA2-Personal o WPA2-Enterprise identifica WPA2, mientras que WPA3-Personal o WPA3-Enterprise identifica WPA3. Las etiquetas varían según el sistema operativo, por lo que debe utilizar la configuración del controlador para confirmar resultados ambiguos. Registre también las versiones de firmware para puntos de acceso, controladores y clientes representativos. Un protocolo correcto sobre un firmware desactualizado no es un control finalizado.
Las cinco comprobaciones que definen sus prioridades
- El acceso interno está cifrado: Elimine las redes abiertas, WEP o TKIP utilizadas para acceder a los sistemas internos. Un SSID de invitados abierto solo puede permanecer si TLS protege el tráfico y las pruebas confirman el aislamiento de los invitados.
- El firmware está actualizado: Verifique puntos de acceso, controladores y clientes representativos, no solo un dispositivo.
- El aislamiento de invitados funciona: Conéctese como invitado y pruebe el acceso a los sistemas del personal, de pago y de la edificación, así como la visibilidad de otros clientes invitados.
- El acceso del personal sigue la identidad: Deshabilite una cuenta de prueba y verifique que su usuario pierda el acceso a WiFi de inmediato.
- El acceso a IoT está contenido: Confirme que el inventario de dispositivos esté actualizado, que los dispositivos desconocidos sean visibles y que los dispositivos IoT utilicen una clave independiente o un segmento restringido.
Un SSID de invitados por sí solo no garantiza el aislamiento. Apruebe la verificación únicamente cuando un dispositivo de invitado no pueda alcanzar direcciones internas u otros clientes que no debería ver. Registre quién o qué se autentica en cada SSID, a qué pueden acceder esas conexiones y cómo se revoca el acceso. Clasifique las fallas por nivel de exposición y luego use ese inventario para definir las prioridades de migración.
Cómo migrar redes heredadas sin interrumpir los dispositivos
Una etiqueta WPA3 no prueba que una red sea segura, y un SSID de invitados independiente no garantiza el aislamiento. Migre en un orden que elimine las configuraciones débiles, contenga los dispositivos que no puedan admitir una autenticación moderna y luego cambie la forma en que el personal y los invitados se conectan. Pruebe el acceso y la revocación en todo momento. Esta secuencia protege los equipos frágiles al tiempo que hace visibles las fallas antes de que se conviertan en un motivo para restaurar una red compartida.
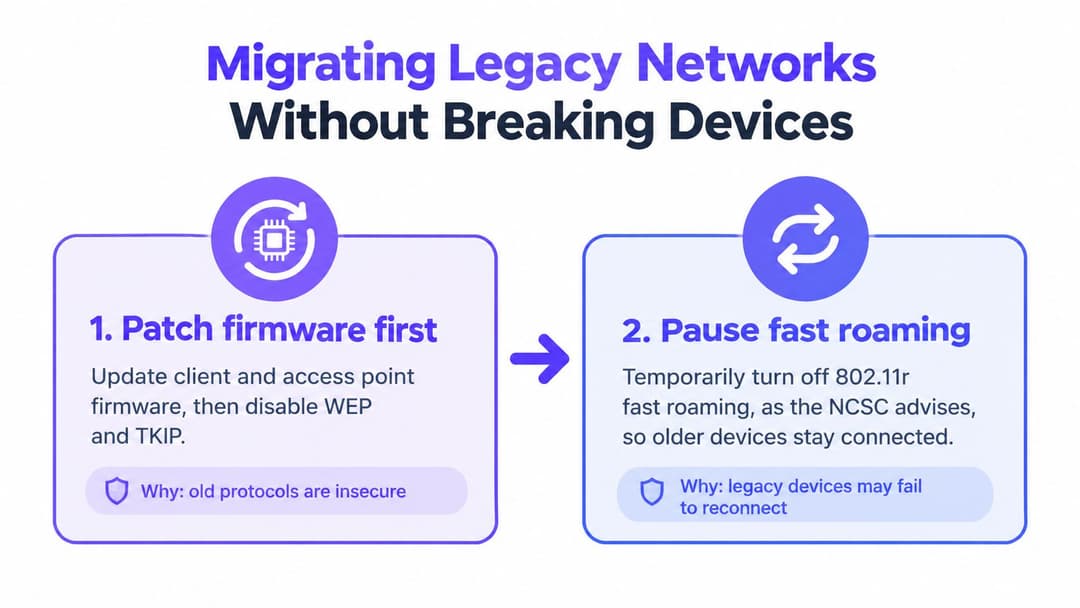
Seis pasos en orden
- Aplique parches de firmware y deshabilite WEP y TKIP: Actualice el firmware de los clientes y puntos de acceso antes de cambiar la autenticación. Consulte la guía del fabricante para su firmware antes de modificar los ajustes de repetición o itinerancia rápida 802.11r. Las configuraciones de protocolos no pueden compensar un software vulnerable o sin soporte.
- Contenga las clases de dispositivos heredados: Mueva el equipamiento que no pueda utilizar autenticación moderna a iPSK o a un SSID dedicado con reglas de destino estrictas. xPSK para claves de dispositivos individuales en infraestructura compartida permite que una televisión o cerradura utilice una frase de paso sin compartir un único secreto en toda la propiedad. Establezca una clave independiente para cada dispositivo cuando sea posible, de modo que pueda revocar el acceso sin interrumpir a los demás.
- Mueva al personal a 802.1X vinculado al directorio: Conecte el acceso a Microsoft Entra ID, Google Workspace u Okta para que la desvinculación habitual también elimine el acceso a la red. Purple y otras opciones nativas del proveedor o basadas en directorio pueden proporcionar la capa de autenticación. Verifique que al deshabilitar una cuenta realmente se bloquee el acceso WiFi, en lugar de asumir que la conexión con el directorio gestiona la revocación.
- Mueva a los invitados a un acceso cifrado y aislado: Utilice Passpoint o OpenRoaming donde el recinto y los dispositivos de los clientes lo admitan. De lo contrario, proporcione un Captive Portal sobre TLS, habilite el aislamiento de clientes y trate los dispositivos de invitados como no confiables. Confirme que la política de acceso limite a qué pueden acceder los invitados.
- Pruebe el modo de transición y luego elimínelo: Habilite el modo de transición WPA2/WPA3 y pruebe cada clase de dispositivo. Cambie a solo WPA3 donde los clientes lo permitan. Registre qué clase de dispositivo específica impide ese cambio y establezca un plan para solucionarlo en lugar de dejar el modo de transición activado por defecto.
- Pruebe el aislamiento desde un dispositivo de invitado: Conéctese como invitado e intente acceder a direcciones internas, a otros invitados, a interfaces de gestión de puntos de acceso y a sistemas operativos. Ajuste las reglas de firewall y VLAN hasta que cada ruta prohibida falle. Una conexión bloqueada solo es significativa si la política de red, y no un problema temporal del cliente, causó el fallo.
Ejemplo práctico en un hotel de 60 habitaciones
Un hotel de 60 habitaciones tiene una sola frase de paso compartida para huéspedes que todo el pueblo conoce, una caja registradora en la misma red y televisores más antiguos que no pueden usar el inicio de sesión empresarial. El hotel migra las habitaciones de huéspedes a iPSK por habitación o por dispositivo, ubica la caja registradora en un segmento restringido y mantiene al personal con acceso vinculado al directorio. Cada televisor conserva una clave que puede usar, mientras que una clave perdida se puede revocar sin cambiar el acceso en toda la propiedad.
El proyecto se completa únicamente después de probar los controles. Conéctese a la red de invitados y confirme que la caja registradora y los sistemas del personal sean inaccesibles. Revoque una clave de habitación y verifique que ya no conceda acceso. Guarde los resultados de las pruebas como evidencia de que la segmentación y los controles de identidad funcionan.
Un SSID independiente es solo un nombre. El aislamiento es el resultado comprobado de un firewall y un enrutamiento.
La Encuesta sobre Violaciones de Ciberseguridad 2025 del Gobierno del Reino Unido reportó que el 93% de las organizaciones contaban con WiFi separado para personal y visitantes, según los resultados de la Encuesta de Violaciones de Ciberseguridad 2025 en GOV.UK. Sin embargo, un nombre de red separado no garantiza que las reglas de VLAN bloqueen el tráfico no deseado, que los clientes no puedan comunicarse entre sí o que los antiguos contratistas hayan perdido su acceso.
Si su lista de verificación de auditoría encontró brechas, comience con las configuraciones débiles y avance a través de los pasos de migración, registrando qué dispositivos y rutas de acceso aún necesitan atención. Si las comprobaciones se aprobaron, siga haciendo pruebas: programe una revisión trimestral, vuelva a probar el aislamiento después de realizar cambios en la red y actualice el inventario de dispositivos cuando aparezcan nuevas clases de equipos. La desviación de la configuración puede arruinar un buen diseño, independientemente de la versión de WPA que anuncie la red.
Si las frases de paso compartidas, una desvinculación lenta o el aislamiento de invitados sin probar aún sostienen su red, Purple ofrece acceso basado en identidad para personal e invitados, claves por dispositivo para equipos heredados y revocación vinculada a directorio a través de Microsoft Entra ID, Google Workspace u Okta. Revise cómo funciona con sus puntos de acceso existentes antes de planificar una migración.