

যুক্তরাজ্যের একটি ব্যস্ত ক্যাফে-বারে শনিবারের রাত। দেয়ালে WiFi পাসওয়ার্ড লেখা আছে, স্টাফ, গেস্ট এবং ঠিকাদাররা একই ওয়্যারলেস নেটওয়ার্কে যুক্ত হচ্ছেন এবং EPOS ক্যাশ রেজিস্টারটি এমন সব ডিভাইস থেকে মাত্র কয়েক ক্লিক দূরে রয়েছে যা ব্যবসার কেউ পরিচালনা করে না। একজন সাংবাদিক ল্যাপটপ নিয়ে কানেক্ট করছেন, অন্যদিকে একজন গেস্টের সংক্রামিত ডিভাইস তার নাগালের মধ্যে থাকা অন্য যেকোনো কিছু স্ক্যান করা শুরু করছে।
এই শেয়ার করা পাসওয়ার্ডের মডেলটি নিরাপত্তার সমস্যা তৈরি করার আগেই একটি ভিজিবিলিটির সমস্যা তৈরি করে। টিম হয়তো জানতে পারে যে একটি ডিভাইস সংযুক্ত আছে, কিন্তু কে এটি ব্যবহার করছে, এটি নেটওয়ার্কে থাকার যোগ্য কিনা, নাকি এটির কী অ্যাক্সেস করা উচিত তা জানতে পারে না।
নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল বা NAC হলো ওয়্যার্ড এবং ওয়্যারলেস প্রান্তে নীতি-চালিত গেটকিপিং। সাধারণ যোগাযোগ শুরু হওয়ার আগে এটি নির্ধারণ করে কে এবং কী সংযোগ করতে পারে, প্রাসঙ্গিক শর্তাবলী পরীক্ষা করে এবং সংযোগটিকে একটি উপযুক্ত নেটওয়ার্ক সেগমেন্টে স্থাপন করে। তাই নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের সুবিধাগুলি কেবল অজানা ল্যাপটপ ব্লক করার চেয়েও অনেক বেশি বিস্তৃত। NAC একটি ঘটনার ক্ষয়ক্ষতির পরিধি হ্রাস করতে পারে, অনবোর্ডিং এবং প্রত্যাহার প্রক্রিয়া স্বয়ংক্রিয় করতে পারে, অডিট প্রমাণে সহায়তা করতে পারে এবং অপারেটরদের তাদের নেটওয়ার্ক কীভাবে ব্যবহৃত হচ্ছে সে সম্পর্কে আরও স্পষ্ট ধারণা দিতে পারে।
এর মধ্যে একটি বাস্তবসম্মত আপস রয়েছে। NAC এর জন্য প্রয়োজন ইন্টিগ্রেশন কাজ, একটি নির্ভরযোগ্য আইডেন্টিটি বা ডিভাইস ডেটা সোর্স, সতর্কতার সাথে ডিজাইন করা নীতি এবং শেয়ার করা প্রি-শেয়ার্ড কী থেকে বেরিয়ে আসার একটি সাংগঠনিক মানসিকতা। এটিকে একটি অপারেশনাল কন্ট্রোল হিসেবে বিবেচনা করা উচিত, কোনো জাদুকরী ডিভাইস হিসেবে নয়।
আধুনিক ভেন্যুগুলোর জন্য কেন Network Access Control গুরুত্বপূর্ণ
একটি হোটেলে ইমেল চেক করার জন্য গেস্ট, ব্যবসায়িক অ্যাপ্লিকেশন ব্যবহার করার জন্য কর্মী, একটি ছোট কাজের জন্য সংযোগকারী ঠিকাদার এবং ক্রমাগত চলতে থাকা পেমেন্ট বা বিল্ডিং সিস্টেম থাকতে পারে। যদি প্রতিটি সংযোগ একই রকম অ্যাক্সেস পায় কারণ ব্যবহারকারীরা একটি পাসওয়ার্ড শেয়ার করছেন, তবে একজন গেস্টের ডিভাইসের সমস্যা গেস্ট নেটওয়ার্কের বাইরেও অনেক দূরে ছড়িয়ে পড়তে পারে। ব্যবসায়িক প্রভাব পরিমাপ করা হয় ব্যাহত পরিষেবা, তদন্তের সময় এবং উন্মুক্ত সিস্টেমের সংখ্যা দ্বারা।
NAC অ্যাক্সেসের সিদ্ধান্তটিকে "কোন সকেট বা অ্যাক্সেস পয়েন্ট?" থেকে "কোন আইডেন্টিটি বা ডিভাইস, কোন পলিসির অধীনে?"-এ পরিবর্তন করে। একজন স্টাফ মেম্বার অভ্যন্তরীণ অ্যাপ্লিকেশনগুলিতে অ্যাক্সেস পেতে পারেন, যেখানে একই ওয়্যারলেস অবকাঠামোতে থাকা একজন গেস্ট কেবল ইন্টারনেট অ্যাক্সেস পান। একটি রিসেপশন টার্মিনাল একটি সীমাবদ্ধ নিয়ম অনুসরণ করতে পারে, এমনকি যদি এটি কনফারেন্স ল্যাপটপের মতো একই সুইচিং এস্টেট ব্যবহার করে।
ব্যবহারিক নিয়ম: নেটওয়ার্ক যদি কোনও সংযোগ সনাক্ত করতে না পারে এবং তার অ্যাক্সেস থাকার কারণ ব্যাখ্যা করতে না পারে, তবে সেই সংস্থার আক্রমণ পৃষ্ঠের (attack surface) উপর সীমিত নিয়ন্ত্রণ থাকে।
যুক্তরাজ্যের বেসলাইন স্পষ্ট: ভেন্যুগুলির এখনও সুরক্ষিত কনফিগারেশন, অ্যাক্সেস নিয়ন্ত্রণ, প্যাচিং, ব্যাকআপ এবং কর্মীদের সচেতনতা প্রয়োজন। Cyber Security Breaches Survey 2025 technical report অনুযায়ী জানা গেছে যে গত ১২ মাসে ৪৩% যুক্তরাজ্যের ব্যবসা এবং ৩০% যুক্তরাজ্যের দাতব্য সংস্থা একটি সাইবার লঙ্ঘন বা আক্রমণের সম্মুখীন হয়েছে। NAC প্রতিটি ঘটনা প্রতিরোধ করতে পারে না। এটি সেই বেসলাইন নিয়ন্ত্রণগুলিকে একটি পরিচয়-সচেতন প্রয়োগকারী পয়েন্ট দেয়, যা একটি আপোসকৃত সংযোগ কতদূর যেতে পারে তা সীমাবদ্ধ করতে সহায়তা করে।
বাস্তবসম্মত network access control benefits হলো ব্যবসায়িক ফলাফল:
- ছোট ব্লাস্ট রেডিয়াস: নেটওয়ার্ক বিভাজন এমন সিস্টেমকে সীমাবদ্ধ করে যেখানে একটি আপোসকৃত ডিভাইস অ্যাক্সেস করতে পারে।
- উন্নত ডিভাইসের পরিচ্ছন্নতা: পোস্টার চেকগুলি পরিচালনা করা এবং নীতি অনুবর্তী এন্ডপয়েন্টগুলোকে অজানা বা ঝুঁকিপূর্ণ ডিভাইস থেকে আলাদা করতে পারে।
- স্পষ্ট জবাবদিহিতা: পরিচয়-ভিত্তিক অ্যাক্সেস বেনামী শেয়ার করা শংসাপত্রের উপর নির্ভর না করে একটি রেকর্ড প্রদান করে।
- কম ম্যানুয়াল কাজ: যোগদানকারী, স্থানান্তরকারী এবং প্রস্থানকারীদের পরিবর্তনগুলো নেটওয়ার্ক নীতি আপডেট করতে পারে।
- শক্তিশালী প্রমাণ: প্রমাণীকরণ ইভেন্ট এবং নীতিগত সিদ্ধান্তগুলো পর্যালোচনা এবং তদন্তে সহায়তা করে।
- আরও দরকারী পরিষেবা ডেটা: সংযোগ রেকর্ডগুলি অতিথি অভিজ্ঞতা এবং অপারেশনাল সিদ্ধান্তগুলি জানাতে পারে।
NAC-এর জন্য ইন্টিগ্রেশন, নির্ভরযোগ্য আইডেন্টিটি বা ডিভাইসের ডেটা, সতর্কতার সাথে পরীক্ষা করা পলিসি এবং বিভ্রাটের জন্য একটি ফলব্যাক প্ল্যান প্রয়োজন। এটি একটি অপারেশনাল কন্ট্রোল, কোনো জাদুকরি অ্যাপ্লায়েন্স নয়। এর মূল্য তখন প্রকাশ পায় যখন ভেন্যু অ্যাক্সেসের সিদ্ধান্তগুলিকে মেজারেবল ফলাফলের সাথে সংযুক্ত করতে পারে: কম অ্যাক্সেসযোগ্য সিস্টেম, দ্রুত রিভোকেশন, আরও স্পষ্ট তদন্ত এবং একটি ডিভাইস আপোস করা হলে কম ব্যাঘাত ঘটা।
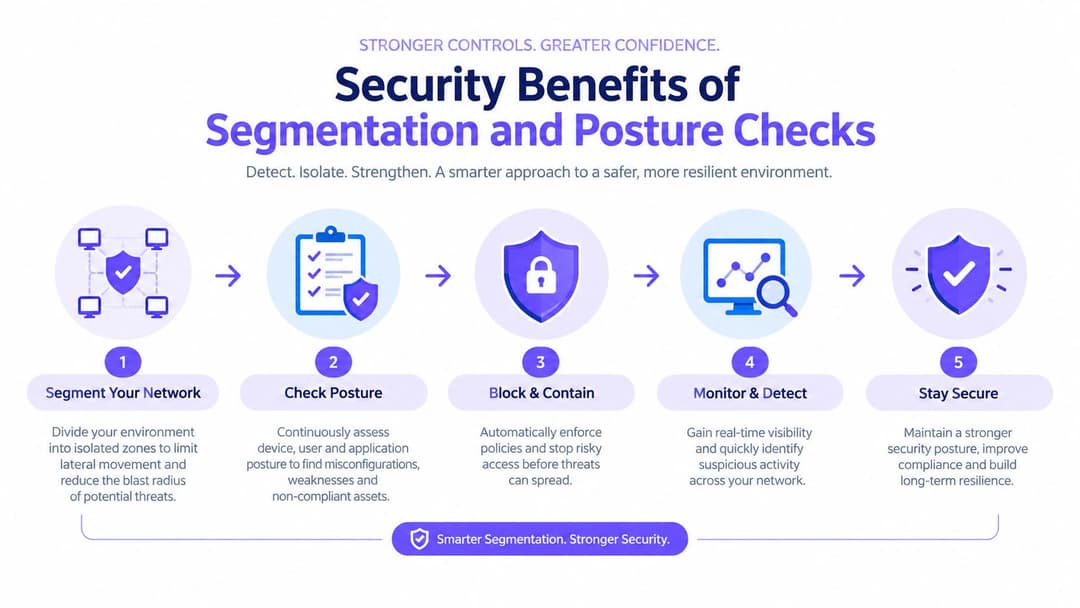
সেগমেন্টেশন এবং পোস্টার চেকের নিরাপত্তা সুবিধা
একটি আপোসকৃত ডিভাইস কম বিপজ্জনক হয় যখন এটির যাওয়ার মতো জায়গা কম থাকে। একটি কানেকশন কোন কোন সিস্টেমে পৌঁছাতে পারে তা নিয়ন্ত্রণ করে NAC সেই blast radius কমিয়ে দেয়। আগেই উল্লেখ করা হয়েছে, লঙ্ঘনের খরচ ঘটনা এবং সংস্থার আকারের ওপর ভিত্তি করে পরিবর্তিত হয়। ক্রিয়াকলাপের দিকটি আরও স্থির: অ্যাক্সেসযোগ্য সিস্টেমগুলিকে সীমিত করা হলে একটি চুরি যাওয়া শংসাপত্র বা সংক্রামিত এন্ডপয়েন্ট আরও বড় বিভ্রাটে পরিণত হওয়ার ঝুঁকি কমিয়ে দিতে পারে।
সেগমেন্টেশন নিয়ন্ত্রিত পথ তৈরি করে
ফলাফলটি শুধুমাত্র SSID-এর ওপর নয়, ব্যবহারকারীর ভূমিকার ওপরও নির্ভর করে। একজন কর্মীর রোটা সিস্টেম এবং অভ্যন্তরীণ অ্যাপ্লিকেশনের প্রয়োজন হতে পারে। একজন অতিথি সাধারণত শুধুমাত্র ইন্টারনেট অ্যাক্সেস পাবেন। একটি পেমেন্ট টার্মিনাল আরও বিস্তৃত কর্পোরেট নেটওয়ার্কে না পৌঁছেই তার অনুমোদিত পেমেন্ট পরিষেবাগুলির সাথে যোগাযোগ করতে পারে। এই বিভাজন অপারেটরদের এক্সপোজার পরিমাপ করার একটি বাস্তবসম্মত উপায় দেয়, যেমন প্রতিটি ডিভাইস ক্লাস থেকে অ্যাক্সেসযোগ্য সিস্টেমের সংখ্যা।
পোস্টার চেক পরিচয়ের সাথে একটি শর্ত যুক্ত করে
অ্যাটেনটিকেশন উত্তর দেয়, "কে কানেক্ট করছে?" পস্চার অ্যাসেসমেন্ট বা ডিভাইস সুরক্ষার মূল্যায়ন যোগ করে, "এই ডিভাইসটি কি বর্তমানে অনুরোধ করা অ্যাক্সেসের জন্য উপযুক্ত?" NAC ওয়্যার্ড বা ওয়্যারলেস অ্যাটেনটিকেশনের জন্য 802.1X এবং RADIUS ব্যবহার করতে পারে, তারপর অপারেটিং সিস্টেম আপডেট, এন্ডপয়েন্ট প্রটেকশন, MDM এনরোলমেন্ট বা একটি নিয়ন্ত্রিত হেলথ চেকের মতো সংকেতগুলো মূল্যায়ন করতে পারে।
একজন ঠিকাদারের ল্যাপটপ দেখায় যে কীভাবে সিদ্ধান্ত পরিবর্তিত হতে পারে। এটি প্যাচের প্রয়োজনীয়তা পূরণ করতে ব্যর্থ হলে, NAC এটিকে একটি রিমেডিয়েশন VLAN-এ রাখতে পারে যেখানে শুধুমাত্র অনুমোদিত আপডেট রিসোর্সগুলিতে অ্যাক্সেস থাকবে। ডিভাইসটি নীতি পূরণ করার পরে, নেটওয়ার্ক সেশনটি পুনরায় মূল্যায়ন করতে পারে এবং তার উদ্দিষ্ট ভূমিকা নির্ধারণ করতে পারে। ব্যবহারকারীকে ম্যানুয়ালি ডিসকানেক্ট করতে না বলেই RADIUS Change of Authorisation, বা CoA, এই পরিবর্তনকে সমর্থন করতে পারে।
প্রমাণের কিছু সীমাবদ্ধতা রয়েছে। পসচার চেকগুলি কেবল তার পিছনের এন্ডপয়েন্ট, পরিচয় এবং ম্যানেজমেন্ট ডেটার মতোই নির্ভরযোগ্য। লেগ্যাসি ক্যাশ রেজিস্টার (তিল), প্রিন্টার, ক্যামেরা এবং অন্যান্য IoT বা অপারেশনাল ডিভাইস এজেন্ট-ভিত্তিক মূল্যায়ন সমর্থন নাও করতে পারে। প্রতিটি ডিভাইস অভিন্ন প্রমাণ প্রদান করতে পারে - এই ধরে নেওয়ার চেয়ে প্রোফাইলিং এবং সংকীর্ণভাবে সংজ্ঞায়িত পলিসি প্রয়োগ করা প্রায়শই নিরাপদ।
হসপিটালিটি অপারেটরদের জন্য, এই নিয়ন্ত্রণগুলি অর্ডার এবং পেমেন্ট প্রক্রিয়াকরণকারী সিস্টেমগুলিকেও সুরক্ষিত করে। systec POS-Technology GmbH security রিসোর্সটি POS সুরক্ষার জন্য প্রসঙ্গ সরবরাহ করে, যখন এই enterprise Wi-Fi security guide পরিচয় এবং নীতি প্রয়োগের সাথে ওয়্যারলেস ডিজাইনকে সংযুক্ত করে। NAC-এর জন্য এখনও ইন্টিগ্রেশন, পরীক্ষিত নিয়ম, নির্ভরযোগ্য ডিভাইস ডেটা এবং একটি আউটজে ফলব্যাক প্রয়োজন। এটি একটি অপারেশনাল কন্ট্রোল যার কার্যকারিতা কম অ্যাক্সেসযোগ্য সিস্টেমে, দ্রুত প্রত্যাহার, স্পষ্ট তদন্ত এবং আপোস করার পরে কম ব্যাঘাতের মাধ্যমে প্রকাশ পায়।
SSO, সার্টিফিকেট এবং Passpoint সহ পরিচয়-ভিত্তিক অ্যাক্সেস
শেয়ার্ড পাসওয়ার্ড দুইভাবে ব্যর্থ হয়। কোনো একজন ব্যক্তির জন্য এগুলো বাতিল করা কঠিন, এবং এগুলো কোন ব্যক্তি বা ডিভাইস সংযোগটি করেছে সে সম্পর্কে দুর্বল প্রমাণ প্রদান করে। আইডেন্টিটি-ভিত্তিক অ্যাক্সেস ব্যবহারকারীর আইডেন্টিটি, ডিভাইসের আইডেন্টিটি এবং পলিসি কনটেক্সট থেকে তৈরি সিদ্ধান্তের মাধ্যমে সেই সাধারণ গোপনীয়তা প্রতিস্থাপন করে।
একটি ভেন্যু একবারে সবকিছু নতুন করে ডিজাইন করার পরিবর্তে ধাপে ধাপে এই সিঁড়িতে আরোহণ করতে পারে।
প্রথমত, একটি Captive Portal স্টাফদের Microsoft Entra ID, Okta বা Google Workspace এর মতো একটি ডিরেক্টরির বিপরীতে অ্যাটেনটিকেট করতে পারে। SAML বা OIDC অ্যাটেনটিকেশন রেজাল্টকে অ্যাক্সেস ওয়ার্কফ্লোতে পাঠাতে পারে, যেখানে গেস্ট ভাউচার বা প্রপার্টি ম্যানেজমেন্ট ইন্টিগ্রেশনগুলো এমন ভিজিটরদের পরিচালনা করে যারা স্টাফ ডিরেক্টরির অন্তর্ভুক্ত নয়।
আরও শক্তিশালী পদক্ষেপ হলো সার্টিফিকেট অথেনটিকেশন। একটি ছোট অভ্যন্তরীণ সার্টিফিকেট অথরিটি বা SCEP ওয়ার্কফ্লো ম্যানেজড ল্যাপটপ, EPOS টার্মিনাল এবং অনুমোদিত ট্যাবলেটে মেশিন সার্টিফিকেট ইস্যু করতে পারে। এরপর কর্মীদের কোনো WiFi পাসওয়ার্ড মনে রাখা বা শেয়ার করার প্রয়োজন ছাড়াই ডিভাইসটি স্বয়ংক্রিয়ভাবে অথেনটিকেট করে। ডিরেক্টরি পরিবর্তনগুলি অ্যাক্সেস প্রত্যাহারকে ট্রিগার করতে পারে, যা পুরো ভেন্যু জুড়ে পাসওয়ার্ড পরিবর্তন করার চেয়ে অনেক বেশি নির্ভুল।
Passpoint এবং OpenRoaming গেস্টের অভিজ্ঞতা উন্নত করে। একজন ভিজিটর যিনি একটি ডিভাইসের প্রোফাইল এনরোল করেছেন তিনি অংশগ্রহণকারী লোকেশনগুলিতে স্বয়ংক্রিয়ভাবে পুনরায় সংযোগ করতে পারেন, যার ফলে বারবার পোর্টাল ফর্ম পূরণ করা এড়ানো যায় এবং রিসেপশন বা ফ্রন্ট-অফ-হাউস টিমের ওপর চাপ কমে। এর সিকিউরিটি সুবিধাটি কেবল পাসওয়ার্ড দ্বারা সুরক্ষিত একটি ওপেন নেটওয়ার্কের পরিবর্তে এনক্রিপ্টেড, আইডেন্টিটি-অ্যাওয়ার অনবোর্ডিং থেকে আসে।
ধরুন একজন কনফারেন্স অ্যাটেন্ডি প্রথম দিনে OpenRoaming-এর মাধ্যমে কানেক্ট করেছেন। সেই ব্যক্তি যদি পরবর্তীতে একজন খণ্ডকালীন কর্মী হন, তবে প্রতিষ্ঠানটি একটি আলাদা সার্টিফিকেট-সমর্থিত স্টাফ প্রোফাইল ইস্যু করতে পারে এবং একই অ্যাক্সেস ইনফ্রাস্ট্রাকচারে একটি স্টাফ পলিসি প্রয়োগ করতে পারে। স্ট্যাটাসের প্রতিটি পরিবর্তনের জন্য অ্যাক্সেস পয়েন্টে নতুন SSID-এর প্রয়োজন নেই।
| কৌশল | সেরা ব্যবহারের ক্ষেত্র | ব্যবহারকারীর প্রচেষ্টা | শক্তি |
|---|---|---|---|
| Captive Portal SSO | কর্মী এবং ঠিকাদার অনবোর্ডিং | একটি অনুমোদিত আইডেন্টিটি প্রোভাইডারের মাধ্যমে সাইন-ইন | শেয়ার করা পাসওয়ার্ডের চেয়ে ভালো জবাবদিহিতা |
| মেশিন সার্টিফিকেট | ম্যানেজড ল্যাপটপ, টার্মিনাল এবং ট্যাবলেট | সাধারণত প্রভিশনিংয়ের পরে নীরব থাকে | শক্তিশালী ডিভাইসের পরিচয় এবং সহজতর প্রত্যাহার |
| গেস্ট ভাউচার | স্বল্পমেয়াদী পরিদর্শক এবং ইভেন্ট | কোড বা সহায়তাকৃত তালিকাভুক্তি | সহজ মেয়াদ শেষ এবং অস্থায়ী অ্যাক্সেস |
| Passpoint | পুনরাগত অতিথি এবং ম্যানেজড গেস্ট প্রোফাইল | প্রাথমিক প্রোফাইল তালিকাভুক্তি | বাধাহীন, এনক্রিপ্ট করা সংযোগ |
| OpenRoaming | অংশগ্রহণকারী ভেন্যু জুড়ে ফেডারেটেড অ্যাক্সেস | একটি বিশ্বস্ত প্রোভাইডারের মাধ্যমে প্রমাণীকরণ | বিভিন্ন লোকেশন জুড়ে বারবার সাইন-ইন করার ঝামেলা কমায় |
এই মডেলটি বিবেচনা করা টিমগুলি তাদের ডিজাইন গবেষণার অংশ হিসাবে identity-based networking পর্যালোচনা করতে পারে। গুরুত্বপূর্ণ আর্কিটেকচারাল প্রশ্নটি এটি নয় যে প্রতিটি ব্যবহারকারীর একই মেকানিজম প্রয়োজন কি না। এটি হল প্রতিটি কানেকশন তার পরিচয় এবং উদ্দেশ্য অনুযায়ী উপযুক্ত ন্যূনতম অ্যাক্সেস পাচ্ছে কি না।
অটোমেশন এবং মাল্টি-টেন্যান্ট ম্যানেজমেন্ট থেকে অপারেশনাল সুবিধা
একটি লেগাসি রোলআউট প্রায়শই ম্যানুয়াল কাজের একটি চেইনের উপর নির্ভর করে। একজন ইঞ্জিনিয়ার একটি সাইট কনফিগারেশন তৈরি করেন, RADIUS বিবরণ যোগ করেন, VLAN বরাদ্দ করেন, ক্রেডেনশিয়াল প্রভিশন করেন এবং প্রতিটি SSID পরীক্ষা করেন। যখন কোনো প্রপার্টি দেরিতে খোলে বা ব্যস্ত সময়ে কোনো পলিসি পরিবর্তিত হয়, তখন টিমকে চাপের মুখে এই কাজটি পুনরাবৃত্তি করতে হয়।
একটি স্বয়ংক্রিয় NAC মডেল সেই সিদ্ধান্তগুলিকে টেমপ্লেট এবং ইন্টিগ্রেশনের মধ্যে স্থানান্তরিত করে। একটি হসপিটালিটি গ্রুপ স্টাফ, গেস্ট, POS এবং সুযোগ-সুবিধার জন্য একটি স্ট্যান্ডার্ড পলিসি নির্ধারণ করতে পারে, তারপর প্রতিটি প্রপার্টির নেটওয়ার্ক আইডেন্টিফায়ার এবং স্থানীয় প্রয়োজনীয়তার জন্য এটি মানিয়ে নিতে পারে। সার্টিফিকেট, অ্যাক্সেস রোল এবং অনবোর্ডিং ফ্লো প্রতিটি সাইটের জন্য আলাদাভাবে তৈরি না করে একটি সেন্ট্রাল টেন্যান্ট থেকে প্রোভিশন করা যেতে পারে।
দুটি অপারেটিং মডেল তুলনা করুন
| অপারেটিং মডেল | সাধারণ কাজের প্যাটার্ন | প্রধান এক্সপোজার |
|---|---|---|
| ম্যানুয়াল, সাইট-বাই-সাইট | স্ট্যাটিক অ্যাসাইনমেন্ট, স্থানীয় পরিবর্তন এবং ইঞ্জিনিয়ার-নেতৃত্বাধীন সমস্যা সমাধান | অসংগত নীতি এবং কনফিগারেশন পরিবর্তন |
| কেন্দ্রীভূত অটোমেশন | টেমপ্লেট, ডিরেক্টরি ইন্টিগ্রেশন এবং পুনরায় ব্যবহারযোগ্য অ্যাক্সেস নিয়ম | গভর্নেন্স শক্তিশালী না হলে একটি খারাপ টেমপ্লেট ছড়িয়ে পড়তে পারে |
| মাল্টি-টেন্যান্ট অর্কেস্ট্রেশন | সম্পত্তি-স্তরের আইসোলেশন সহ শেয়ার করা মানদণ্ড | দুর্বল টেন্যান্ট পৃথকীকরণ ডেটা এবং প্রশাসনের ঝুঁকি তৈরি করতে পারে |
সুবিধাটি শুধুমাত্র দ্রুততার মধ্যে সীমাবদ্ধ নয়। ম্যানুয়াল পরিবর্তন কম হওয়ার অর্থ হলো ভুল সেগমেন্টে ক্যাশ কাউন্টার রাখা, প্রকল্প শেষ হওয়ার পরেও কোনো ঠিকাদারকে সক্রিয় রাখা বা কর্মীদের নেটওয়ার্কে অতিথিদের নিয়ম প্রয়োগ করার সুযোগ কমে যাওয়া। এই ধরনের ভুলগুলো নিরাপত্তা ঝুঁকি এবং পরিহারযোগ্য সার্ভিস টিকিট উভয়ই তৈরি করতে পারে।
Multi-tenant ডিজাইন একজন অপারেটরকে সমস্যাযুক্ত প্রপার্টিকে নিয়ন্ত্রিত উপায়ে আলাদা করার ক্ষমতাও দেয়। অন্য প্রতিটি ভেন্যু পরিবর্তন না করেই একটি ত্রুটিপূর্ণ সাইটকে কঠোর পলিসির অধীনে রাখা যেতে পারে বা গ্রুপ-ভিত্তিক পরিষেবাগুলো থেকে সাময়িকভাবে আলাদা করা যেতে পারে। কেন্দ্রীয় টিমগুলো ধারাবাহিকতা বজায় রাখতে পারে, এবং স্থানীয় অপারেটরদের কাছে শুধুমাত্র তাদের প্রয়োজনীয় পারমিশন থাকে।
অটোমেশনের জন্য এখনও মালিকানা প্রয়োজন। কাউকে অবশ্যই টেমপ্লেট অনুমোদন করতে হবে, ব্যতিক্রমগুলি পর্যালোচনা করতে হবে, আইডেন্টিটি সোর্স বজায় রাখতে হবে এবং ব্যর্থতার আচরণ পরীক্ষা করতে হবে। ভেন্ডরদের ক্ষেত্রেও টেন্যান্ট ডেটা এবং অ্যাডমিনিস্ট্রেটিভ রোলগুলি কতটা স্পষ্টভাবে আলাদা করা যায় তার পার্থক্য থাকে, তাই ক্রয়ের ক্ষেত্রে "ক্লাউড-ম্যানেজড" কথাটিকে সম্পূর্ণ উত্তর হিসাবে গ্রহণ না করে আইসোলেশন এবং অডিট কন্ট্রোলগুলি পরীক্ষা করা উচিত।
তাই বাস্তব অপারেশনাল লাভ হলো রিপিটাবিলিটি। একটি রিপিটেবল অ্যাক্সেসের সিদ্ধান্ত ট্রাবলশুট করা সহজ, পর্যালোচনা করা সহজ এবং নথিভুক্ত নয় এমন কোনো পরিবর্তনের কথা একজন ইঞ্জিনিয়ারের মনে রাখার ওপর নির্ভর করার সম্ভাবনা কম থাকে।
ব্যবসায়িক মূল্য, অ্যানালিটিক্স এবং ROI
ব্যবসায়িক কেসের মধ্যে কাস্টমার এক্সপেরিয়েন্স এবং ইনফরমেশন কোয়ালিটি অন্তর্ভুক্ত থাকলে NAC এর জন্য ফান্ড সংগ্রহ করা সহজ হয়ে যায়। গেস্ট WiFi একটি সম্মতি-ভিত্তিক ফার্স্ট-পার্টি টাচপয়েন্ট হতে পারে, যা একটি ভেন্যুকে সম্পূর্ণরূপে বেনামী ট্রাফিকের উপর নির্ভর করার পরিবর্তে অনুমোদিত ইমেল বা আইডেন্টিটিকে ভিজিট কনটেক্সট এবং CRM ওয়ার্কফ্লোর সাথে কানেক্ট করতে দেয়।
কনভার্সন পাথ সতর্কতার সাথে ডিজাইন করা উচিত। একটি পোর্টাল সম্মতি চাইতে পারে, ভ্যালু এক্সচেঞ্জের বিষয়টি ব্যাখ্যা করতে পারে এবং অনুমোদিত ডেটা একটি CRM কানেক্টরে পাঠাতে পারে। Passpoint বা OpenRoaming ফিরে আসা ভিজিটরদের বারবার বাধা দূর করতে পারে, যেখানে ভেন্যুর জন্য এখনও স্পষ্ট প্রাইভেসি নোটিশ, উপযুক্ত রিটেনশন এবং যেকোনো মার্কেটিং অ্যাক্টিভিটির জন্য একটি আইনি ভিত্তি প্রয়োজন।
এটি অ্যানালিটিক্সকে কেবল তখনই কার্যকর করে তোলে যখন কেউ এর উপর কাজ করে। একটি হোটেল গ্রুপ বিভিন্ন প্রপার্টি জুড়ে সংযোগের ব্যর্থতা, সাপোর্ট কন্টাক্ট এবং পুনরাবৃত্ত ভিজিটের সিগন্যাল তুলনা করতে পারে। একটি শপিং সেন্টার পরীক্ষা করতে পারে যে কোথায় গেস্ট কানেক্টিভিটি সংক্রান্ত অভিযোগের সাথে দুর্বল এনগেজমেন্ট মিলে যাচ্ছে। এই আউটপুটগুলি অপারেশনাল সূচক মাত্র, নেটওয়ার্কের পরিবর্তনের ফলে কোনো বাণিজ্যিক ফলাফল এসেছে তার স্বয়ংক্রিয় প্রমাণ নয়।
বাণিজ্যিক শৃঙ্খলা: কোনও দল যদি কোনও ক্যাম্পেইন পরিবর্তন করতে, কোনও পরিষেবা সমস্যা সমাধান করতে বা কোনও মূল্যবান কাস্টমার জার্নি রক্ষা করতে ড্যাশবোর্ডের ফলাফল ব্যবহার না করে, তবে তার থেকে কোনও রিটার্ন পাওয়া যায় না।
একটি যৌক্তিক ROI মডেলে খরচ এবং যুক্তিসঙ্গত ফলাফলগুলো আলাদাভাবে তালিকাভুক্ত করা উচিত:
| মেট্রিক | লেগাসি শেয়ার করা পাসওয়ার্ড | Passpoint বা SSO সহ NAC |
|---|---|---|
| গেস্ট সনাক্তকরণ | প্রায়শই বেনামী বা অসঙ্গতিপূর্ণভাবে ক্যাপচার করা হয় | সম্মতি-ভিত্তিক আইডেন্টিটি একটি অ্যাক্সেস ইভেন্টের সাথে লিঙ্ক করা যেতে পারে |
| ক্রেডেনশিয়াল ম্যানেজমেন্ট | পাসওয়ার্ড পরিবর্তন অনেক ব্যবহারকারীকে প্রভাবিত করে | প্রোফাইল, ভাউচার বা আইডেন্টিটি আলাদাভাবে প্রত্যাহার করা যেতে পারে |
| মার্কেটিং সংযোগ | ম্যানুয়াল এক্সপোর্ট বা সীমিত ডেটা | CRM এবং মার্কেটিং ইন্টিগ্রেশনগুলো অনুমোদিত ক্ষেত্রগুলো পেতে পারে |
| অপারেশনাল প্রমাণ | বেসিক সংযোগ রেকর্ড | ব্যবহারকারী, ডিভাইস এবং পলিসি ইভেন্টগুলো বিশ্লেষণকে সমর্থন করতে পারে |
| বিনিয়োগ পরীক্ষা | কম প্রাথমিক জটিলতা, উচ্চতর নিয়ন্ত্রণ সীমাবদ্ধতা | লাইসেন্স এবং ইন্টিগ্রেশন খরচ সাপোর্ট, সিকিউরিটি এবং মার্কেটিং ফলাফলের বিপরীতে বিবেচনা করা হয় |
একটি রক্ষণশীল মডেল ব্যবহার করুন। এর মধ্যে ইমপ্লিমেন্টেশন, লাইসেন্স, ইন্টিগ্রেশন এবং চলমান প্রশাসনিক খরচ অন্তর্ভুক্ত করুন। তারপর সেগুলিকে মেজারেবল হেল্পডেস্ক প্রচেষ্টা, উদ্ধারকৃত ক্যাম্পেইন মূল্য, হ্রাসকৃত ক্রেডেনশিয়াল হ্যান্ডলিং এবং পুনরাবৃত্ত এনগেজমেন্টের জন্য যুক্তিসঙ্গতভাবে দায়ী করা যেতে পারে এমন রাজস্বের সাথে তুলনা করুন। প্রতিটি সংযোগ একটি বুকিং হয়ে ওঠে বা প্রতিটি সংরক্ষিত সাপোর্ট ইন্টারঅ্যাকশন সম্পূর্ণ লাভজনক - এমনটি ধরে নেওয়া এড়িয়ে চলুন।
একটি WiFi ROI ক্যালকুলেটর এই অনুমানগুলোকে কাঠামোবদ্ধ করতে সাহায্য করতে পারে। ফলাফলটি ডেটার গুণমান এবং অপারেশনাল শৃঙ্খলার ওপর নির্ভর করবে, শুধুমাত্র অ্যানালিটিক্স এর উপস্থিতির ওপর নয়।
UK নির্দেশিকার সাথে সামঞ্জস্যপূর্ণ কমপ্লায়েন্স এবং রিপোর্টিং
কমপ্লায়েন্স টিমগুলির খুব কমই আরেকটি সংযোগ বিচ্ছিন্ন সিকিউরিটি কনসোলের প্রয়োজন হয়। তাদের এমন প্রমাণের প্রয়োজন যে অ্যাক্সেস রুল বিদ্যমান আছে, কর্মীরা সেগুলি ধারাবাহিকভাবে প্রয়োগ করছেন এবং প্রতিষ্ঠানটি ব্যতিক্রমগুলি তদন্ত করতে পারে। NAC প্রমাণীকরণ প্রচেষ্টা, পসচার সিদ্ধান্ত, রোল অ্যাসাইনমেন্ট, পলিসি পরিবর্তন এবং বাতিলকরণ রেকর্ড করার মাধ্যমে সেই প্রমাণের অংশ প্রদান করতে পারে।
এটি ইউকে ন্যাশনাল সাইবার সিকিউরিটি সেন্টারের introduction to zero trust network access-এর সাথে সামঞ্জস্যপূর্ণ। NCSC ব্যবহারকারী, ডিভাইস, পরিষেবা এবং নেটওয়ার্ক থেকে অন্তর্নিহিত বিশ্বাস অপসারণ করাকে একটি মূল ডিজাইন নীতি হিসাবে বর্ণনা করে। একটি অভ্যন্তরীণ অবস্থানকে বিশ্বাসের প্রমাণ হিসাবে বিবেচনা করার পরিবর্তে, যোগাযোগের অনুমতি দেওয়ার আগে পরিচয় এবং ডিভাইসের প্রসঙ্গ জিজ্ঞাসা করার মাধ্যমে NAC সেই নীতিটিকে সমর্থন করে।
পলিসিকে একটি প্রমাণ ট্রেইলে রূপান্তর করুন
একটি নিয়ন্ত্রিত বা অডিট করা পরিবেশের জন্য, দরকারী রেকর্ডের মধ্যে রয়েছে:
- অথেনটিকেশন প্রসঙ্গ: কোন পরিচয় বা সার্টিফিকেট অ্যাক্সেসের জন্য অনুরোধ করেছে।
- ডিভাইস প্রসঙ্গ: কোন এন্ডপয়েন্ট, টার্মিনাল বা ডিভাইস প্রোফাইল অনুরোধটি করেছে।
- পলিসি ফলাফল: কোন নিয়মটি সংযোগের অনুমতি দিয়েছে, সীমাবদ্ধ করেছে, কোয়ারেন্টাইন করেছে বা প্রত্যাখ্যান করেছে।
- পরিবর্তনের ইতিহাস: কে পলিসি পরিবর্তন করেছেন এবং কখন করেছেন।
- লাইফসাইকেল অ্যাকশন: ভূমিকা বা ডিভাইস পরিবর্তনের পরে কখন অ্যাক্সেস প্রত্যাহার করা হয়েছিল।
এই প্রমাণগুলো Cyber Essentials Plus, PCI-DSS, ISO 27001 এবং UK GDPR এর সাথে সম্পর্কিত অ্যাক্সেস-কন্ট্রোল পর্যালোচনাগুলোকে সমর্থন করতে পারে, তবে NAC নিজে থেকেই কোনো সংস্থাকে কমপ্লায়েন্ট করে তোলে না। নিয়ন্ত্রণগুলোকে অবশ্যই নির্দিষ্ট পরিবেশের পরিধি, ঝুঁকি এবং বাধ্যবাধকতার সাথে মিলতে হবে।
একটি পেমেন্ট পরিবেশ সেগমেন্টেশন এবং টার্মিনালের চারপাশে কঠোরভাবে সীমিত পাথ ব্যবহার করতে পারে। একজন স্বাস্থ্যসেবা প্রদানকারীর ক্লিনিকাল ডিভাইস এবং রেকর্ডের চারপাশে আরও শক্তিশালী নিয়ন্ত্রণের প্রয়োজন হতে পারে। অতিথিদের ডেটা পরিচালনা করা একটি আতিথেয়তা অপারেটরকে অবশ্যই গোপনীয়তার নোটিশ, ডেটা ধারণ এবং প্রসেসরের সম্পর্ক পরিচালনা করতে হবে। NAC প্রযুক্তিগত প্রমাণ প্রদান করে, আর গভর্নেন্স টিমগুলি সিদ্ধান্ত নেয় যে কীভাবে সেই প্রমাণগুলি প্রাসঙ্গিক প্রয়োজনীয়তা পূরণ করে।
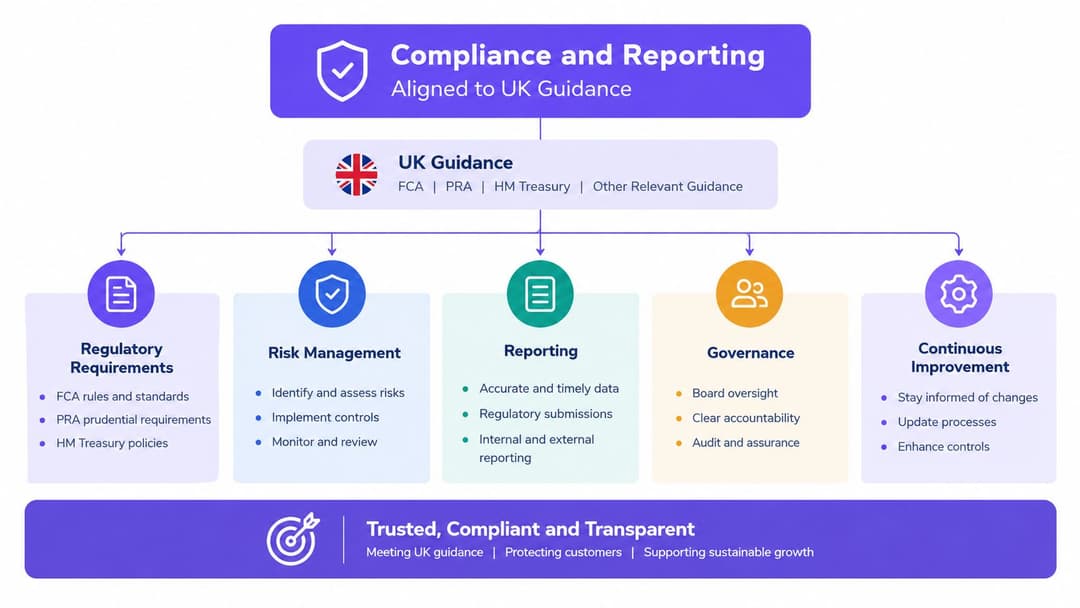
সীমাবদ্ধতাটি গুরুত্বপূর্ণ। NAC নিয়ন্ত্রিত নেটওয়ার্ক স্পর্শকারী কানেকশনগুলিকে কভার করে। ফিজিক্যাল পোর্ট, আনম্যানেজড IoT, ক্ষতিকর ইনফ্রাস্ট্রাকচার এবং এনফোর্সমেন্ট পাথের বাইরের সিস্টেমগুলির জন্য পরিপূরক সুরক্ষার প্রয়োজন। এর সবচেয়ে শক্তিশালী ভূমিকা হল টেকনিক্যাল পলিসি এবং একজন অডিটর বা ইনসিডেন্ট ইনভেস্টিগেটরের প্রয়োজনীয় ডকুমেন্টেশনের মধ্যে সংযোগকারী উপাদান হিসাবে কাজ করা।
হসপিটালিটি, রিটেইল, হেলথকেয়ার এবং রেসিডেন্সিয়াল-এর জন্য ব্যবহারের ক্ষেত্র
অপারেশনাল সমস্যার উপর ভিত্তি করে নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের সুবিধাগুলি ভিন্ন দেখায়। একটি ভেন্যুর একটি প্রোডাক্ট ফিচার দিয়ে শুরু করা উচিত নয়। এটি এমন সংযোগ দিয়ে শুরু করা উচিত যা সবচেয়ে বেশি ঝুঁকি, ঘর্ষণ বা প্রশাসনিক কাজ তৈরি করে।
হসপিটালিটি
হোটেল, বার এবং অনুষ্ঠানস্থলগুলি প্রায়শই স্থায়ী কর্মীদের পরিচয়ের পাশাপাশি স্বল্পমেয়াদী অতিথিদের সম্পর্ক পরিচালনা করে। প্রতিটি থাকার মেয়াদের জন্য একটি Passpoint প্রোফাইল বা অস্থায়ী অতিথির শংসাপত্র চেকআউটের সময় শেষ হয়ে যেতে পারে, যেখানে কর্মীদের অ্যাক্সেস কর্মচারী বা পরিচালিত ডিভাইসের সাথে যুক্ত থাকে। এটি একটি শেয়ার করা রুম বা লবি পাসওয়ার্ড রিসেট করার প্রয়োজনীয়তা হ্রাস করে এবং অন্য কোনও সম্পত্তিতে একটি শংসাপত্র পুনরায় ব্যবহার করার ঝুঁকি সীমিত করে।
এর ফলাফল হল অতিথিদের জন্য একটি সংক্ষিপ্ত অনবোর্ডিং প্রক্রিয়া এবং ফ্রন্ট-ডেস্কের হস্তক্ষেপ হ্রাস করা। হোটেলের এখনও একটি স্পষ্ট সম্মতি এবং গোপনীয়তা প্রক্রিয়ার প্রয়োজন রয়েছে, বিশেষ করে যদি অতিথির পরিচয় মার্কেটিং সিস্টেমের সাথে সংযুক্ত থাকে।
রিটেইল
রিটেইল নেটওয়ার্কগুলো পেমেন্ট টার্মিনাল, হ্যান্ডহেল্ড স্টক ডিভাইস, অফিস সিস্টেম, ক্যামেরা এবং স্মার্ট লেবেলকে একত্রিত করে। NAC এই ডিভাইসের শ্রেণীগুলোকে প্রোফাইল করতে পারে, সেগুলোকে আলাদা সেগমেন্টে রাখতে পারে এবং একটি আনরেজিস্টার্ড হ্যান্ডহেল্ডকে পেমেন্ট পরিবেশে পৌঁছানো থেকে ব্লক করতে পারে।
এর ফলাফল হল একটি কঠোর পেমেন্ট সীমানা এবং কোনও ডিভাইস অপ্রত্যাশিত আচরণ করলে আরও ভাল প্রমাণ। সেগমেন্টেশন পেমেন্ট সিকিউরিটি কন্ট্রোল প্রতিস্থাপন করে না, তবে এটি অপারেশনাল সিস্টেমগুলির মধ্যে অপ্রয়োজনীয় রুট হ্রাস করে।
হেলথকেয়ার
একজন চিকিৎসকের ম্যানেজড ট্যাবলেট একটি ব্যক্তিগত ফোনের চেয়ে আলাদা পলিসি পাওয়া উচিত, এমনকি উভয়ই একই বিল্ডিংয়ের ভিতরে কানেক্ট থাকা সত্ত্বেও। সার্টিফিকেট-সমর্থিত পরিচয় অনুমোদিত ডিভাইসগুলিকে নির্দিষ্ট অ্যাক্সেসের সাথে আবদ্ধ করতে পারে, যখন অ্যাডমিনিস্ট্রেটররা পুরো এস্টেট জুড়ে সুইচ কনফিগারেশন পরিবর্তন না করেই চুরি যাওয়া ট্যাবলেটের ক্রেডেনশিয়াল বাতিল করতে পারেন।
এর ফলাফল হলো ক্লিনিকাল অ্যাপ্লিকেশনগুলোতে আরও নিয়ন্ত্রিত অ্যাক্সেস এবং কোন ডিভাইসটি অনুরোধ করেছিল তার একটি স্পষ্ট রেকর্ড। BYOD নীতি, এন্ডপয়েন্ট ম্যানেজমেন্ট এবং অ্যাপ্লিকেশন-স্তরের অনুমতিগুলো এখনও প্রয়োজনীয়, কারণ শুধুমাত্র NAC কোনো রোগীর রেকর্ডের প্রতিটি রুট সুরক্ষিত করতে পারে না।
আবাসিক ভবন
বিল্ড-টু-রেন্ট, স্টুডেন্ট হাউজিং এবং মাল্টি-ডুয়েলিং প্রপার্টিতে বিল্ডিংয়ের সিস্টেমগুলিকে উন্মুক্ত না করেই বাসিন্দা, ঠিকাদার, ভিজিটর এবং স্মার্ট-হোম ইকুইপমেন্টের পরিষেবা দেওয়া প্রয়োজন। OpenRoaming বাসিন্দাদের অনবোর্ডিং সহজ করতে পারে, অন্যদিকে প্রাইভেট সেগমেন্ট লিফট, অ্যাক্সেস সিস্টেম, ক্যামেরা এবং অন্যান্য সুযোগ-সুবিধার সরঞ্জামগুলিকে আইসোলেট করতে পারে।
একটি কেন্দ্রীয় প্ল্যাটফর্ম প্রতিটি গ্রুপে বিভিন্ন পলিসি প্রয়োগ করতে পারে, তবে প্রপার্টি ম্যানেজারদের উচিত ডেপ্লয়মেন্টের আগে টেন্যান্ট আইসোলেশন, অ্যাডমিনিস্ট্রেটর সেপারেশন এবং আবাসিক ডেটা হ্যান্ডলিং যাচাই করা।
| সেক্টর | সমস্যা | প্রয়োগকৃত NAC সক্ষমতা | প্রত্যাশিত ফলাফল |
|---|---|---|---|
| হসপিটালিটি | শেয়ার করা গেস্ট ক্রেডেনশিয়াল এবং ফ্রন্ট-ডেস্ক রিসেট | মেয়াদ শেষ হওয়া গেস্ট প্রোফাইল এবং আইডেন্টিটি-অ্যাওয়্যার অ্যাক্সেস | সহজতর গেস্ট অ্যাক্সেস এবং কম ক্রেডেনশিয়াল হ্যান্ডলিং |
| রিটেইল | মিশ্র POS, হ্যান্ডহেল্ড এবং IoT ট্রাফিক | প্রোফাইলিং, সেগমেন্টেশন এবং ডিভাইস পলিসি | পেমেন্ট সিস্টেমে অপ্রয়োজনীয় অ্যাক্সেস হ্রাস করা |
| হেলথকেয়ার | সংবেদনশীল অ্যাপ্লিকেশনের কাছাকাছি চুরি হওয়া বা আনম্যানেজড ডিভাইস | সার্টিফিকেট, পশ্চার চেক এবং দ্রুত প্রত্যাহার | শক্তিশালী ডিভাইস জবাবদিহিতা এবং নিয়ন্ত্রিত ক্লিনিকাল অ্যাক্সেস |
| রেসিডেন্সিয়াল | বাসিন্দা এবং বিল্ডিং সিস্টেমের শেয়ার করা অবকাঠামো | ফেডারেটেড অনবোর্ডিং এবং প্রাইভেট সেগমেন্ট | উন্নত সুবিধা আইসোলেশন সহ সহজতর বাসিন্দাদের কানেক্টিভিটি |
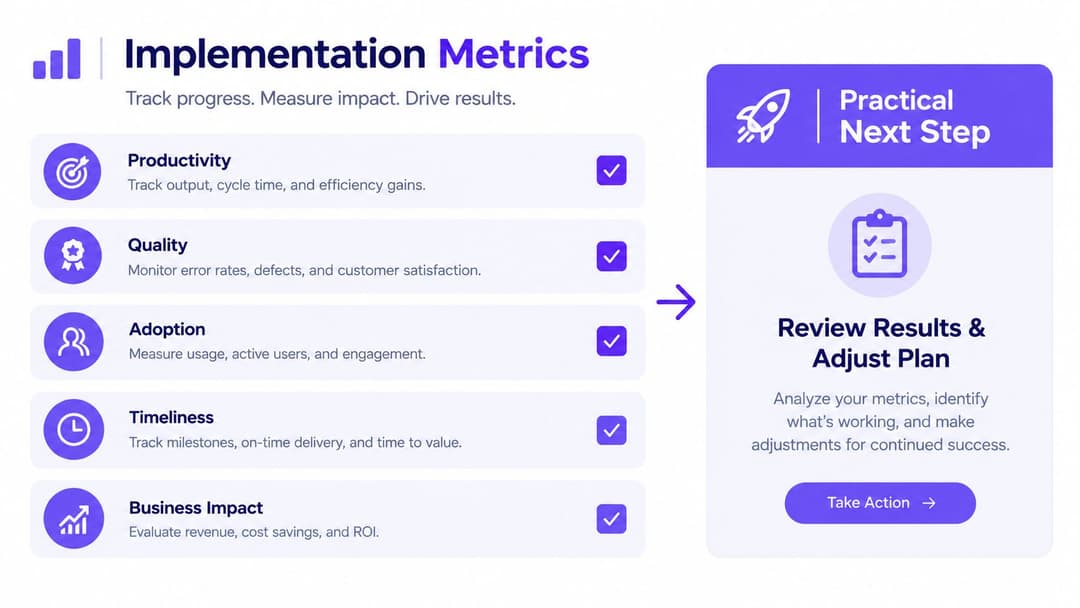
বাস্তবায়ন মেট্রিক্স এবং একটি ব্যবহারিক পরবর্তী পদক্ষেপ
প্লাটফর্মটিতে কতগুলো নীতি স্ক্রিন রয়েছে তা দিয়ে NAC কে বিচার করা উচিত নয়। এটিকে বিচার করুন এই ভিত্তিতে যে প্রতিষ্ঠানটি একটি ঝুঁকিপূর্ণ ডিভাইস দ্রুত আইসোলেট করতে পারে কিনা, আরও নির্ভরযোগ্যভাবে অ্যাক্সেস বাতিল করতে পারে কিনা এবং প্রতিটি গুরুত্বপূর্ণ সংযোগের অনুমতি কেন দেওয়া হয়েছিল তা ব্যাখ্যা করতে পারে কিনা।
একটি ছোট স্কোরকার্ড দিয়ে শুরু করুন:
- বিচ্ছিন্ন করার সময়: একটি নিশ্চিত অ্যালার্ট এবং কোয়ারেন্টাইনের মধ্যবর্তী ব্যবধান পরিমাপ করুন।
- অনবোর্ডিং কার্যক্ষমতা: একটি কর্মদিবসে কর্মীরা কতগুলি অনুমোদিত ডিভাইস প্রস্তুত করতে পারেন তা রেকর্ড করুন।
- ব্যর্থ-অথেনটিকেশন হার: SSID, সাইট, ডিভাইসের ধরন এবং ব্যবহারকারী গ্রুপ অনুযায়ী ব্যর্থতা তুলনা করুন।
- পোশ্চার নন-কমপ্লায়েন্স: ডিভাইসগুলি তাদের নির্ধারিত ভূমিকার শর্তাবলী পূরণে কতবার ব্যর্থ হয় তা ট্র্যাক করুন।
- প্রত্যাহার সময়: একটি চুরি হওয়া শংসাপত্র বা ডিরেক্টরি পরিবর্তন থেকে কার্যকরভাবে অ্যাক্সেস প্রত্যাখ্যান করার সময় পরিমাপ করুন।
প্রতিটি প্রযুক্তিগত পরিমাপকে একটি ব্যবসায়িক সিগন্যালের সাথে যুক্ত করুন। অতিথি অভিজ্ঞতার সমীক্ষাগুলি প্রকাশ করতে পারে যে শক্তিশালী প্রমাণীকরণ কোনও বাধার সৃষ্টি করছে কিনা। হেল্পডেস্কের যোগাযোগগুলি দেখাতে পারে যে অনবোর্ডিংয়ের উন্নতি হয়েছে কিনা। চিকিৎসকদের লগইন সংক্রান্ত অভিযোগ এমন একটি নীতি প্রকাশ করতে পারে যা নিরাপদ কিন্তু অবাস্তব। টেন্যান্ট চলে যাওয়ার সূচক বা সম্পত্তির অভিযোগগুলি আবাসিক অপারেটরদের মূল্যায়ন করতে সাহায্য করতে পারে যে কানেক্টিভিটি গ্রাহক ধরে রাখতে সহায়তা করছে কিনা।
সবচেয়ে দরকারী প্রথম পদক্ষেপটির জন্য কোনও ভেন্ডর ডেমোনেরস্ট্রেশনের প্রয়োজন নেই। একটি SSID বা ওয়্যার্ড অ্যাক্সেস জোন বেছে নিন, এটি ব্যবহার করে এমন প্রতিটি ডিভাইস ক্লাস তালিকাভুক্ত করুন এবং দুটি প্রশ্নের বিপরীতে প্রতিটি সংযোগের স্কোর মূল্যায়ন করুন:
- এই ব্যবহারকারী বা ডিভাইসের আইডেন্টিটি সম্পর্কে আমরা কতটা আত্মবিশ্বাসী?
- এই সংযোগটি যেসব সিস্টেমে পৌঁছাতে পারে সেগুলো কতটা সংবেদনশীল?
এই অনুশীলনটি উন্মোচন করবে যে ঠিক কোথায় শেয়ার করা ক্রেডেনশিয়াল, আনম্যানেজড ডিভাইস বা বিস্তৃত VLAN অ্যাক্সেস সবচেয়ে বড় ঘাটতি তৈরি করে। এটি ফাইন্যান্স টিমকে নিছক অমূর্তভাবে "নেটওয়ার্ক নিরাপত্তা উন্নত করার" অনুরোধ করার পরিবর্তে, ঝুঁকি এবং পরিমাপযোগ্য ফলাফলের ভিত্তিতে একটি পাইলট স্কোপ প্রদান করে।
NAC-কে একটি ব্লাস্ট-রেডিয়াস এবং রিকভারি ইনভেস্টমেন্ট হিসেবে বোঝা সবচেয়ে ভালো। এটি প্রতিটি লঙ্ঘন প্রতিরোধ করবে না, তবে এটি অ্যাক্সেসের সিদ্ধান্তকে আরও সুনির্দিষ্ট করতে পারে, ডিভাইসের পরিবর্তনগুলিকে আরও দৃশ্যমান করতে পারে এবং কনটেইনমেন্টকে আরও পুনরাবৃত্তিযোগ্য করতে পারে।
Purple ওয়্যার্ড এবং ওয়্যারলেস পরিবেশের জন্য ক্লাউড-নেটিভ RADIUS প্রমাণীকরণ এবং 802.1X নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণ প্রদান করে, যার সাথে রয়েছে অতিথি অনবোর্ডিং, পরিচয়-ভিত্তিক অ্যাক্সেস এবং সাধারণ নেটওয়ার্ক প্ল্যাটফর্মের জন্য ইন্টিগ্রেশন। পরিচয়-সচেতন WiFi, OpenRoaming এবং মাল্টি-টেন্যান্ট নীতি ব্যবস্থাপনা কীভাবে আপনার ভেন্যু বা প্রপার্টি পাইলটের সাথে মানানসই হতে পারে তা মূল্যায়ন করতে Purple-এ ভিজিট করুন।



