El consejo más común sobre cómo configurar una red WiFi de invitados sigue siendo incorrecto. Por lo general, se reduce a esto: cree un segundo SSID, agregue una contraseña, tal vez active una página de bienvenida y considérela segura.
Esa es una solución casera, no un diseño empresarial.
En un entorno real, ya sea un hotel, clínica, tienda minorista, residencia estudiantil o edificio de uso mixto, el WiFi de invitados se ubica justo en la intersección de la seguridad, el cumplimiento y la experiencia del cliente. Si lo trata como una función secundaria, terminará con una red frágil, un flujo de inicio de sesión deficiente y muy poco control sobre quién se conectó, cuándo lo hizo y qué debería suceder cuando sea necesario revocar el acceso.
Un despliegue adecuado se ve diferente. Necesita una separación estricta de los sistemas internos, una experiencia de incorporación que se adapte a su entorno y un modelo de autenticación que siga funcionando cuando tenga visitantes, contratistas, residentes, personal y dispositivos heredados complejos, todos en el mismo espacio. Ahí es donde las guías básicas suelen detenerse, y donde comienza el verdadero trabajo operativo.
Por qué su WiFi básico para invitados es un riesgo
Una contraseña compartida para invitados se siente segura porque crea la apariencia de control. En la práctica, a menudo crea lo contrario. Una vez que esa contraseña se imprime en la recepción, se envía en un correo electrónico de confirmación, se coloca detrás de una barra o se reutiliza en varios sitios, ha perdido el control real sobre quién puede unirse y cuándo.
Eso importa más de lo que muchos equipos creen porque el WiFi de invitados ya no es un extra de cortesía. Los usuarios del Reino Unido llegan esperando conectividad inmediata, y las cifras de Ofcom citadas aquí muestran que los adultos del Reino Unido pasaron un promedio de 4 horas y 20 minutos en línea al día en 2024, con una penetración de teléfonos inteligentes del 91%. Si su red es difícil de conectar, inestable o insegura, los invitados lo notarán rápidamente.
En qué se equivocan las configuraciones básicas
La mayoría de los despliegues deficientes fallan de una de estas tres maneras:
- Confunden una contraseña separada con la separación: Una nueva contraseña en la misma red subyacente no es un límite de seguridad.
- Dependen de un acceso abierto más una página de bienvenida: Eso puede ayudar con el branding o la aceptación de términos, pero no reemplaza la seguridad de red real.
- Ignoran la identidad y el ciclo de vida: Nadie se pregunta qué sucede cuando un inquilino se muda, un contratista se va o un invitado que regresa debería volver a conectarse sin fricción.
Una red de invitados debe diseñarse como una zona externa controlada, no como un rincón libre de la LAN de la oficina.
El otro problema es el valor perdido. Un SSID básico con un código compartido le brinda muy poca visibilidad y casi ninguna flexibilidad. No puede distinguir fácilmente a un residente de un asistente a una conferencia, a un visitante de una sola vez en la cafetería de un huésped frecuente del hotel, o un teléfono del personal de una tablet de un invitado que solo estará allí por un día.
Si se toma en serio cómo configurar una red WiFi de invitados, empiece por rechazar la idea de que "invitado" significa "menos importante". En la mayoría de las organizaciones, es uno de los servicios de red más expuestos que opera.
Cómo construir la base de su red para la seguridad
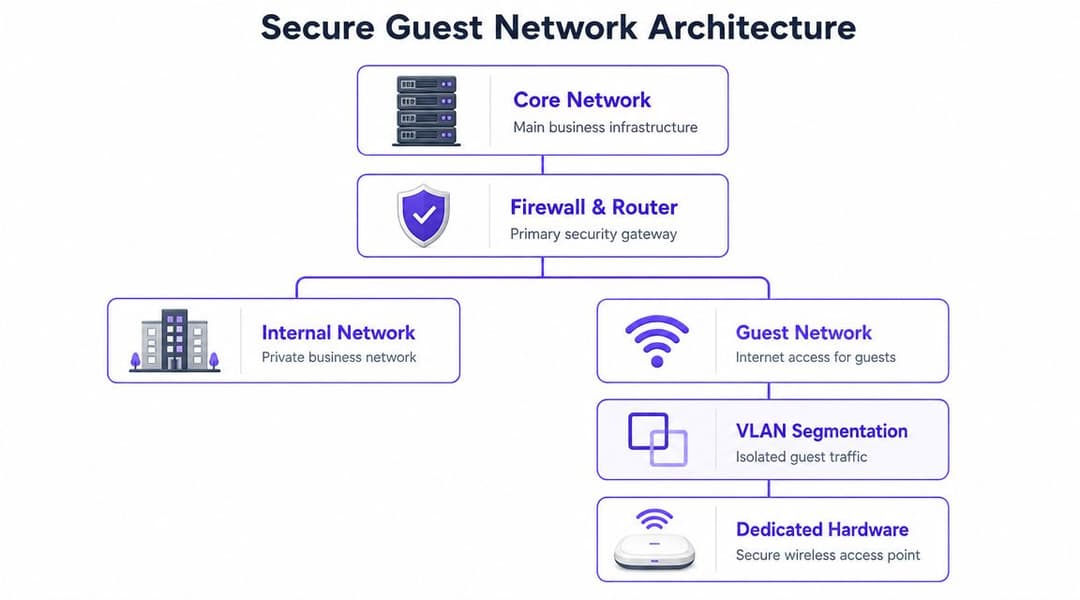
La forma más clara de pensar en el WiFi de invitados es como una casa de huéspedes digital. No les entrega a los visitantes las llaves del edificio principal esperando que se queden en la habitación correcta. Les da una entrada independiente, límites claros y acceso únicamente a lo que necesitan.
Ese principio coincide con la guía de seguridad básica del Reino Unido. Cyber Essentials requiere la separación entre las redes de invitados y del personal, ubicando a los visitantes en un SSID o VLAN diferente y configurando firewalls para bloquear el acceso a los sistemas internos de forma predeterminada.
Separe la red adecuadamente
Un despliegue seguro para invitados comienza con la arquitectura, no con la marca. Como mínimo, implemente estos controles antes de que alguien se conecte:
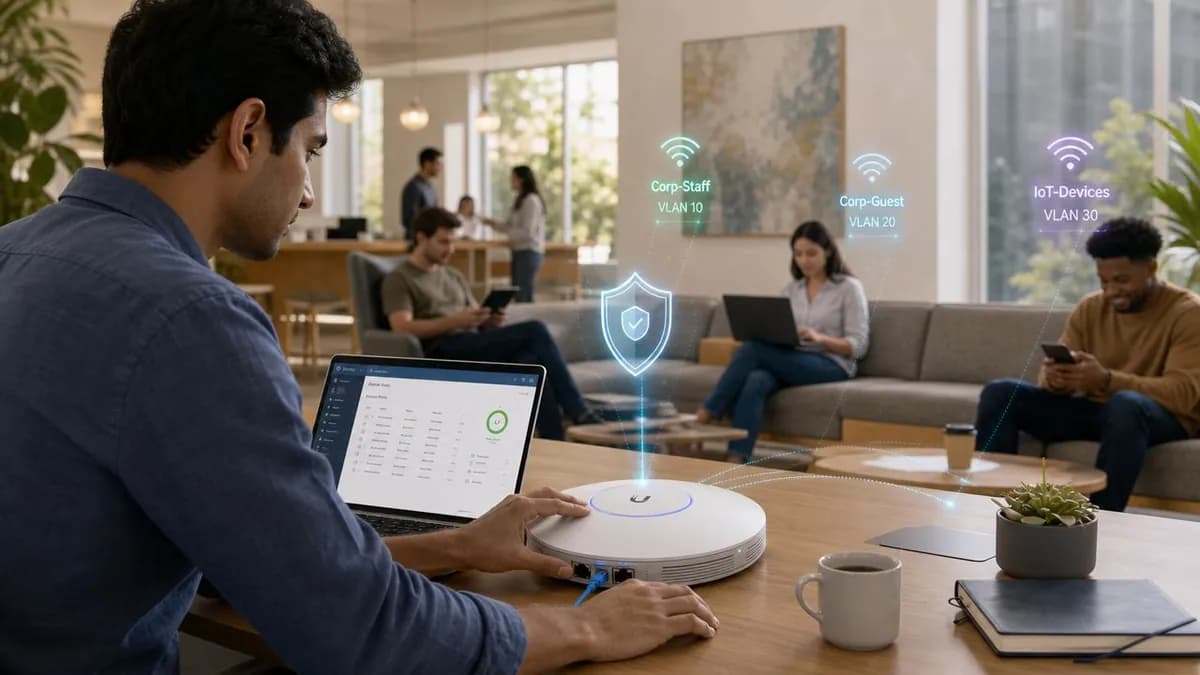
- SSID dedicado: Cree un SSID de invitados que esté separado de las redes inalámbricas del personal y de las operativas.
- Segmentación de VLAN: Asocie ese SSID a su propia VLAN para que el tráfico de invitados permanezca fuera de su red de producción.
- Política de firewall: Deniegue el acceso desde el segmento de invitados a las subredes internas por defecto, y luego permita únicamente lo necesario.
- Direccionamiento y servicios independientes: Utilice un alcance de DHCP dedicado y evite filtrar el acceso a DNS internos, impresoras, recursos compartidos de archivos o interfaces de administración.
Si su controlador admite políticas basadas en roles, utilícelas. Si admite la asignación dinámica de VLAN, planifíquela ahora, incluso si no la va a utilizar desde el primer día. Un buen WiFi para invitados suele expandirse con el tiempo. Un mal WiFi para invitados se tiene que reconstruir bajo presión.
Controles que no deberían ser negociables
La base técnica es sencilla cuando se elimina el lenguaje de marketing:
- Cree el SSID de invitados.
- Aplique WPA2 o WPA3.
- Habilite el aislamiento de clientes o aislamiento de invitados.
- Bloquee el acceso a la LAN principal.
- Realice pruebas desde un dispositivo cliente real.
Esa secuencia suena simple porque lo es. La disciplina radica en no saltarse pasos cuando alguien pide un lanzamiento más rápido.
Regla práctica: si un dispositivo invitado puede descubrir sus impresoras, transmitir a las pantallas de las salas de juntas o acceder a una página de administración, la red no está terminada.
Muchos equipos también se benefician al utilizar una lista de verificación previa al despliegue antes de modificar la configuración de producción. Esta lista de verificación de funciones de WiFi para invitados es una forma útil de verificar si su diseño incluye los controles y las opciones de registro que un entorno empresarial suele necesitar.
Dónde se quedan atrapados los administradores
Los fallos que veo con más frecuencia son aburridos, no exóticos. Se crea un SSID de invitado en el mismo dominio de difusión que los dispositivos del personal. El aislamiento se desactiva porque alguien está solucionando problemas de AirPlay. Se habilita un portal de bienvenida, pero la WLAN subyacente sigue estando abierta. O una regla de firewall agregada para pruebas nunca se elimina.
Use esta breve validación después de la configuración:
- Unirse como invitado: Confirme que el acceso a internet funcione.
- Probar recursos locales: Asegúrese de que las impresoras, los archivos compartidos y las aplicaciones web internas no sean accesibles.
- Verificar la visibilidad este-oeste: Compruebe que un dispositivo de invitado no pueda ver a otro.
- Revisar el comportamiento de falla abierta (fail-open): Si el portal o el servicio de autenticación no están disponibles, decida si se debe bloquear a los invitados o permitirles el paso con una política restringida.
Esa es la base. Todo lo demás - portales, analíticas, identidad, Passpoint - solo funciona si esta capa es sólida.
Cómo elegir la experiencia de incorporación de invitados
Una vez que la red está correctamente aislada, la siguiente decisión es cómo accede la gente a ella. Al tomar esta decisión, muchos proyectos vuelven a caer en el pensamiento de consumo. Los equipos eligen el método de inicio de sesión más fácil para TI, no el adecuado para el recinto.
Esa compensación se hace evidente rápidamente. La guía resumida aquí señala que las contraseñas compartidas y los portales básicos están cada vez más obsoletos, y también cita la Cyber Security Breaches Survey 2025 del gobierno del Reino Unido, la cual revela que el 43% de las empresas experimentaron una brecha o ataque cibernético en los 12 meses anteriores. En otras palabras, el diseño de acceso es fundamental.
Las verdaderas fortalezas y debilidades de cada método
Un Captive Portal sigue siendo útil, pero solo si tiene claro para qué sirve. Es una herramienta de incorporación y de políticas. No es su control de seguridad principal.
La explicación de Purple sobre los captive portals es un buen punto de referencia si necesita alinear a los equipos de marketing, operaciones y redes sobre lo que un portal puede y no puede hacer.
Aquí está la comparación práctica:
| Método | Nivel de seguridad | Experiencia de usuario | Captura de datos | Ideal para |
|---|---|---|---|---|
| Contraseña compartida | De bajo a moderado, según la rotación y la segmentación | Familiar, pero incómodo cuando la contraseña cambia o se comparte ampliamente | Mínima | Sitios pequeños con requisitos limitados |
| Red abierta con Captive Portal | Bajo si se usa solo | Primer acceso simple, pero inconsistente entre dispositivos | Buena si se basa en formularios | Lugares públicos de estancia corta |
| Cupón o código de tiempo limitado | Moderado | Manejable, pero genera dependencia de una recepción o del personal | Moderada | Hoteles, eventos, ventanas de acceso administradas |
| Registro por correo electrónico o SMS | Moderado | Aceptable si el formulario es corto | Alto potencial de datos de primera mano | Retail, hotelería, recintos |
| Acceso patrocinado | Mayor control | Más lento, pero útil para entornos controlados | De moderada a alta | Visitantes corporativos, sector salud, sitios restringidos |
| Autenticación por usuario | Alto | Mejor experiencia a largo plazo una vez configurado | Alta | Entornos multiusuario y sensibles al cumplimiento normativo |
| Onboarding estilo Passpoint o OpenRoaming | Alto con acceso cifrado sin fricciones | Ideal para visitas recurrentes y roaming | Depende de la implementación | Hotelería, transporte, grandes recintos, propiedades multisitio |
Qué funciona en la práctica
Para una cafetería o un evento único, un Captive Portal simple puede ser suficiente si la WLAN subyacente sigue estando cifrada e aislada. Para un grupo hotelero, clínica, centro comercial o entorno de transporte, una contraseña estática suele convertirse en una carga de soporte y un lastre para la seguridad.
El registro por correo electrónico puede ser un buen término medio cuando necesita una experiencia de marca y una recopilación de datos de origen lícita. El SMS puede funcionar, pero tiende a crear más fricción y problemas de soporte en torno a la entrega. El inicio de sesión con redes sociales solía ser común. Ahora es menos atractivo a menos que sirva para un objetivo de campaña muy específico.
Algunos entornos no desean ninguna fricción al iniciar sesión. En esos casos, los equipos suelen buscar formas de ofrecer acceso a medios o interacción sin forzar un evento de autenticación completo. Por ejemplo, si está ejecutando la activación de un recinto y desea una participación de contenido sencilla, esta guía para compartir fotos de eventos sin iniciar sesión resulta un contraste útil porque muestra dónde ayuda eliminar la fricción de inicio de sesión y dónde no reemplaza la necesidad de un control de acceso a la red adecuado.
El mejor flujo de incorporación es el que se adapta al recorrido del usuario y, al mismo tiempo, permite que el área de TI revoque, segmente y audite el acceso sin tener que reescribir las políticas cada semana.
Cuándo ir más allá de los portales y las contraseñas
Si los invitados regresan con regularidad, trasladan personal entre sitios o administran una propiedad con residentes y usuarios transitorios, empiece a buscar el onboarding basado en identidad y Passpoint/OpenRoaming en lugar de solo mejores páginas de bienvenida.
Ese cambio resuelve varios problemas crónicos a la vez:
- Compartir contraseñas deja de ser el modelo: El acceso se puede vincular al individuo o al dispositivo.
- Las visitas recurrentes mejoran: Los usuarios que regresan se reconectan sin volver a ingresar sus datos cada vez.
- La revocación es más sencilla: Elimine la identidad o la política, no un código para todo el sitio.
- El cifrado comienza desde el primer paquete: Ese es un mejor resultado que un SSID abierto con un formulario web.
Si se está preguntando cómo configurar el WiFi para invitados en una propiedad comercial de gran escala, este suele ser el punto de inflexión. Se deja de pensar en "¿cómo ve la gente nuestra página de bienvenida?" y se empieza a preguntar "¿cómo los autenticamos de manera limpia, segura y constante a gran escala?".
Integración de autenticación y gestión de dispositivos
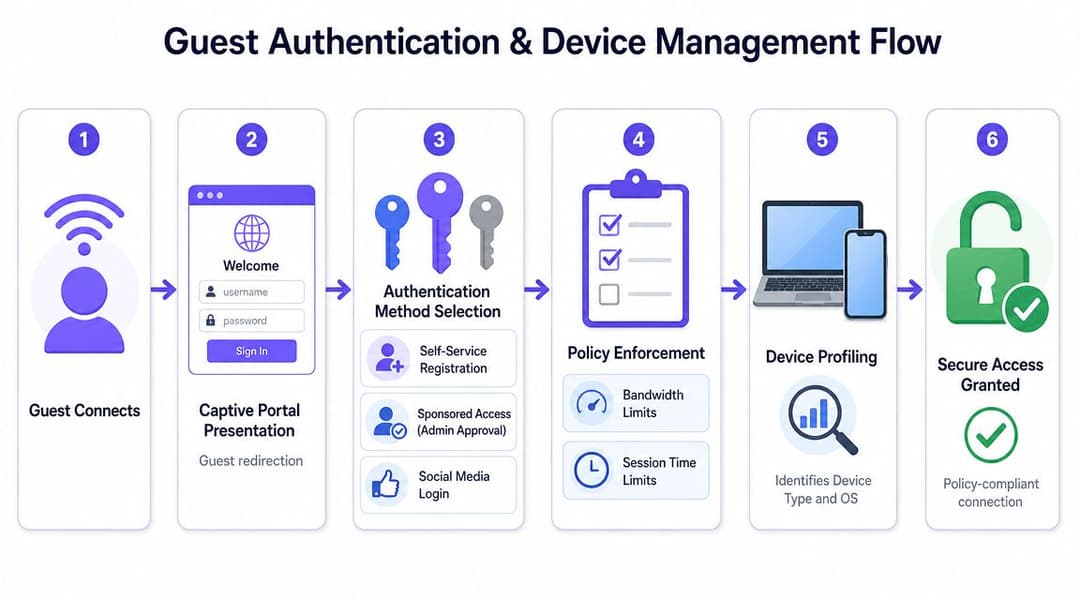
La mayor brecha en la mayoría de los consejos sobre WiFi de invitados no son los SSIDs ni las páginas de inicio. Es la identidad. Las guías básicas rara vez abordan lo que sucede cuando una misma propiedad tiene visitantes de estadía corta, residentes permanentes, contratistas, personal y dispositivos no gestionados que necesitan diferentes reglas de acceso.
Use la identidad como el plano de control
Un despliegue moderno debería responder a dos preguntas de inmediato:
- ¿Quién o qué se está conectando?
- ¿A qué se le debe permitir acceder a esa identidad?
Ahí es donde entran en juego RADIUS y la integración de directorios. Si no ha trabajado con esto antes, esta descripción general de lo que hace un servidor RADIUS es una introducción útil. En términos prácticos, se convierte en el punto de decisión entre su red inalámbrica y su fuente de identidad.
Para el acceso del personal, vincule la autenticación WiFi a su plataforma de directorio como Entra ID, Google Workspace u Okta. Esto le brinda control de altas, traslados y bajas sin tener que mantener un ciclo de vida de contraseñas inalámbricas separado. Si un usuario deja la organización, su acceso a la red sigue el cambio de identidad.
Patrones que funcionan en bienes raíces
Diferentes entornos necesitan diferentes modelos.
Hospitalidad y recintos
Use el acceso para invitados de sesión corta para usuarios públicos, pero evite una contraseña estática para todo el sitio si puede. Para espacios de conferencias o redes VIP, emita un acceso basado en políticas con un vencimiento claro. Si su plataforma es compatible con Passpoint, vale la pena probarlo para los visitantes recurrentes que valoran las reconexiones rápidas.
Viviendas residenciales y de estudiantes
Los residentes necesitan algo más cercano a una experiencia hogareña, pero los operadores necesitan un aislamiento empresarial. Las redes de propiedades compartidas se desmoronan rápidamente si a todos se les entrega la misma contraseña. Utilice credenciales individuales o basadas en unidades siempre que sea posible, y asegúrese de que la baja del servicio pueda ocurrir de inmediato cuando cambie la ocupación.
Personal y contratistas
No coloque a estos usuarios en el mismo flujo de trabajo que los invitados anónimos. El personal debe autenticarse con credenciales respaldadas por un directorio. Los contratistas a menudo necesitan un acceso patrocinado o con límite de tiempo vinculado a una identidad con nombre, no la contraseña de la recepción.
El WiFi multiinquilino falla cuando los operadores intentan resolver un problema de políticas con un problema de contraseñas.
Los dispositivos heredados e IoT necesitan una respuesta independiente
Muchos diseños elegantes encuentran problemas. Las Smart TV, impresoras, consolas de videojuegos, escáneres y varios dispositivos integrados a menudo no pueden manejar el proceso de incorporación moderno basado en navegador o la autenticación empresarial.
Para esos dispositivos, utilice iPSK u otro modelo de credenciales por dispositivo si su plataforma lo admite. Esto le da a cada dispositivo su propia clave y política, lo cual es una gran mejora en comparación con colocar todos los dispositivos difíciles bajo una sola contraseña de "IoT" compartida que nunca cambia.
Un modelo práctico se ve así:
- Laptops y teléfonos del personal: autenticación basada en directorios
- Invitados: portal, registro sin contraseña o Passpoint según el lugar
- Dispositivos heredados: credenciales por dispositivo con política restringida
- Dispositivos operativos: SSID y política completamente separados
En entornos con necesidades mixtas, las plataformas como las pilas de identidad de Cisco, Aruba ClearPass, los servicios RADIUS administrados en la nube y las herramientas de incorporación integradas por el proveedor pueden desempeñar un papel importante. Purple también encaja en esta categoría para las organizaciones que desean acceso para invitados sin contraseña, integración de directorios y controles multi-inquilino sin depender de contraseñas compartidas o infraestructura RADIUS local.
Esa es la diferencia entre "WiFi de invitados" como una etiqueta de WLAN y el WiFi de invitados como una estrategia de acceso.
Consejos prácticos de despliegue para proveedores populares
La mayoría de los errores de diseño no ocurren en la fase de planeación. Ocurren en el panel de control, por lo general cuando alguien avanza a través de un asistente de configuración demasiado rápido.
Cisco Meraki
En Meraki, la tentación es usar las opciones integradas para invitados y detenerse ahí. Eso está bien para un sitio pequeño, pero para propiedades más grandes preste mucha atención a las reglas de firewall de Capa 3, las políticas de grupo y el moldeado de tráfico. El acceso WiFi para invitados puede funcionar el primer día, pero si no define la política correctamente, tendrá dificultades más adelante cuando necesite diferentes niveles de acceso para visitantes, VIPs o tráfico de eventos.
Un error común en Meraki es el éxito del portal con un aislamiento incompleto. La página de inicio carga, los usuarios navegan por la web, todos asumen que el trabajo está hecho. Luego, alguien descubre que los clientes invitados aún pueden acceder a los servicios locales porque las reglas de bloqueo no se validaron por completo.
Aruba
Con Aruba, especialmente en entornos basados en controladores, la fortaleza es la profundidad de las políticas. Si utiliza ClearPass, tómese el tiempo para mapear los roles antes de la implementación. Decida qué atributos deben colocar a un usuario en un rol de invitado, un rol de personal, un rol de contratista o un rol de dispositivo restringido.
El error aquí es sobrediseñar en el primer intento. A veces los equipos crean demasiadas políticas y excepciones anidadas, y luego nadie quiere tocar el sistema. Mantenga su primer lanzamiento limpio. Unos cuantos perfiles de aplicación bien definidos son mejores que un laberinto de lógica para casos extremos.
Ruckus
En Ruckus, el acceso para invitados puede ser muy sólido, especialmente en entornos con gran enfoque en hotelería. Concéntrese en la configuración de la WLAN, la asignación de roles de usuario y la transferencia exacta del Captive Portal si está integrando autenticación externa.
El problema de campo que hay que vigilar es el comportamiento inconsistente entre diferentes tipos de dispositivos cuando interviene la redirección del portal. Realice pruebas con dispositivos iPhone, Android, Windows y macOS actuales antes del lanzamiento. Los problemas de WiFi para invitados a menudo parecen "el internet no funciona" para los usuarios finales, cuando el problema real es solo una detección fallida del portal.
Juniper Mist
Con Juniper Mist, la ventaja es la visibilidad. El panel de control en la nube facilita ver el comportamiento de los clientes, las fallas de onboarding y los eventos de roaming. Aproveche esa visibilidad. No se limite a desplegar el SSID y confiar en la vista de analíticas predeterminada.
Los entornos de Juniper Mist también recompensan un diseño de SSID disciplinado. Si crea demasiadas redes de difusión porque cada tipo de usuario tiene su propio SSID, complicará las operaciones rápidamente. Utilice políticas e identidad siempre que sea posible, no un SSID para cada escenario.
UniFi
En UniFi, el WiFi de invitados es accesible, lo cual es tanto su atractivo como su trampa. Es fácil crear una red de invitados rápidamente, pero de todos modos debe verificar el control de invitados, el aislamiento de red y cualquier integración de portal externo con cuidado.
El fallo común aquí es el éxito cosmético. El portal se ve pulido, se imprimen los cupones, los clientes se conectan, pero la segmentación subyacente es más débil de lo que el administrador cree. UniFi puede hacer bien el trabajo, pero recompensa a los administradores que prueban las rutas de acceso en lugar de confiar en las etiquetas de la interfaz.
Un hábito que ahorra tiempo en cada plataforma
Construya y pruebe con tres dispositivos antes del lanzamiento:
- Un smartphone normal para la experiencia de primera conexión
- Una laptop para el comportamiento del portal y del navegador
- Un dispositivo difícil como una smart TV o un cliente heredado si su sitio los admite
Esa simple prueba detecta la mayoría de las sorpresas de producción antes de que lo hagan sus invitados.
Monitoreo, cumplimiento y solución de problemas
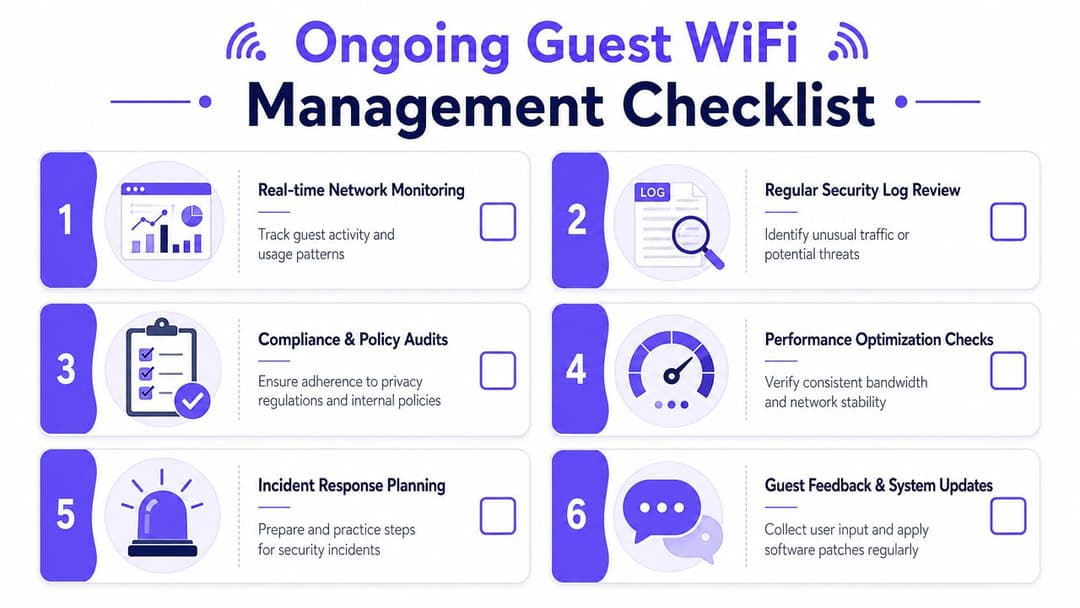
La red WiFi de invitados no está lista en cuanto el SSID se activa. Se convierte en un servicio operativo. Los equipos que la gestionan con éxito revisan el uso, comprueban las desviaciones de las políticas, vigilan las fallas de autenticación y vuelven a analizar el recorrido del invitado después del lanzamiento.
Qué monitorear cada semana
Comience con las señales que ayudan a las operaciones:
- Tendencias de éxito y falla de autenticación: Si los usuarios pueden ver el SSID pero no pueden completar el onboarding, el problema suele ser el flujo del portal, la política o una dependencia ascendente.
- Comportamiento de usuarios simultáneos: Busque horarios y ubicaciones donde la experiencia se degrade.
- Combinación de dispositivos: Esto le indica si el onboarding está optimizado para los clientes que las personas realmente traen.
- Patrones de caída de sesión: Las reconexiones cortas y repetidas a menudo indican bucles del portal, fricción de DHCP o problemas de roaming.
- Excepciones de políticas: Las reglas de acceso temporal suelen convertirse en permanentes por costumbre.
Una red de invitados sin monitoreo suele convertirse en una fila de solicitudes de soporte. Una que sí se monitorea es más fácil de optimizar porque los patrones aparecen antes de que las quejas aumenten.
El cumplimiento y la privacidad necesitan disciplina operativa
Para las organizaciones del Reino Unido, el WiFi para invitados a menudo maneja datos personales a través de formularios de registro, analíticas, conexiones CRM o flujos de trabajo de marketing. Eso significa que las decisiones de privacidad no se pueden implementar como un parche posterior.
Mantenga los aspectos básicos bien controlados:
- Recopile solo lo que necesite.
- Informe a los usuarios qué está recopilando y por qué.
- Separe el control de acceso del consentimiento de marketing.
- Defina los periodos de retención antes del lanzamiento.
- Asegúrese de que el personal de operaciones conozca el proceso para las solicitudes de acceso, las solicitudes de eliminación y las preguntas sobre políticas.
El equipo de redes no necesita convertirse en un departamento legal. Lo que sí necesita es evitar la creación de un flujo de acceso que recopile datos que nadie puede justificar o gobernar.
Si su portal de invitados solicita más información de la que la empresa puede justificar, ha incorporado un problema de cumplimiento normativo en el diseño de la red.
Solución de los fallos que aparecen con más frecuencia
La línea base estándar para un WiFi de invitados seguro sigue siendo simple: SSID separado, aislamiento de clientes, WPA2 o WPA3 y acceso bloqueado a la LAN principal. La guía citada también advierte que omitir el aislamiento convierte al WiFi de invitados solo en una contraseña separada en lugar de un límite de seguridad real. Al solucionar problemas, comience por ahí antes de buscar casos extremos poco comunes.
Los invitados se conectan pero no tienen internet
Verifique primero la asignación de DHCP, luego la política del firewall ascendente y después la accesibilidad de DNS. En muchas infraestructuras, este problema es causado por un objeto de política o una configuración de NAT que era correcta en el entorno de pruebas y se omitió en producción.
El Captive Portal no aparece
Realice pruebas con múltiples sistemas operativos. Algunos clientes manejan mal la detección del portal, especialmente si se incluye la intercepción SSL, el filtrado de contenido o configuraciones de redirección inusuales. Confirme que la WLAN esté dirigiendo a los usuarios al host del portal correcto y que la confianza del certificado no esté interrumpiendo el flujo.
Los invitados pueden ver los dispositivos internos
Trate esto como una falla de diseño, no como una queja del usuario. Revise la asignación de VLAN, las ACL y el aislamiento de clientes de inmediato. Esta es una de las señales más claras de que alguien creó una red de "invitados" solo de nombre.
Los dispositivos heredados no se conectan
No siga debilitando toda la red WLAN para dar cabida a una sola clase de dispositivo problemática. Coloque esos dispositivos en una ruta de incorporación independiente con su propio modelo de credenciales y una política restringida.
Una lista de verificación operativa simple
Use un ciclo de revisión repetible:
- Revisar registros: Busque patrones de autenticación fallidos y tráfico inusual.
- Volver a probar el aislamiento: Confirme que los invitados aún no puedan acceder a los recursos locales.
- Actualizar la infraestructura: Mantenga al día los AP, controladores y componentes del portal.
- Auditar los flujos de invitados: Asegúrese de que la experiencia en vivo siga coincidiendo con la política y los compromisos de privacidad.
- Eliminar soluciones temporales: Las excepciones temporales deben expirar a menos que alguien las justifique activamente.
Cómo configurar el WiFi para invitados es en realidad una tarea de dos partes. Primero, construya el límite correctamente. Luego, opérelo como un servicio de producción.
Si está yendo más allá de las contraseñas compartidas y las páginas de inicio básicas, vale la pena evaluar a Purple como parte de sus opciones finalistas. Es compatible con el acceso de invitados, personal y múltiples inquilinos con un registro sin contraseña, capacidad de Passpoint y OpenRoaming, integración de directorios, análisis e interoperabilidad de proveedores en plataformas como Meraki, Aruba, Ruckus, Mist y UniFi.