Guest WiFi setup and capacity sizing advisor
Size your guest wireless network architecture before deployment. Model concurrent client capacity, DHCP lease pool sustainability, Layer 2 isolation compliance, and required WAN bandwidth across enterprise hardware controllers.
Guests stream media across multiple rooms and expect consistent bandwidth with room-number or email verification.
Estimated daily visitor footfall turnover: 770 visitors/day
Subnet mask: 255.255.252.0
Based on ~40 clients/AP dual-band density
4:1 business oversubscription
Grade A+
42% compliant opt-in rate
Your DHCP pool size easily handles concurrent clients and daily turnover without lease timeouts.
By isolating guest traffic onto dedicated VLANs with automated self-service onboarding, staff no longer spend time sharing passwords, power-cycling shared routers, or resolving IP address conflicts.
Enterprise Guest WiFi Deployment Framework
Follow this phased 5-stage blueprint to ensure zero-trust segmentation, rapid onboarding, and GDPR compliance on any wireless hardware estate.
Create an isolated 802.1Q VLAN (e.g. VLAN 50) terminated on your core firewall. Never bridge guest clients into the default untagged management VLAN.
Enable Station Isolation (Private VLAN) on your wireless controller. This prevents peer-to-peer ARP poisoning, device port scanning, and malware spreading.
Block RFC 1918 subnets (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16). Allow DNS (UDP/TCP 53), DHCP (UDP 67/68), and captive portal URLs before authentication.
Apply downstream and upstream rate limits (10 Mbps) to protect point-of-sale terminals and staff applications from saturation.
Integrate with Purple cloud captive portal to capture verified email consent, sync leads to Mailchimp/HubSpot, and record connection logs for regulatory auditing.
Ready to deploy enterprise guest WiFi without security vulnerabilities?
Purple integrates seamlessly with Cisco Meraki, HPE Aruba, Ruckus, and UniFi to deliver high-converting captive portals, automated Passpoint onboarding, and bulletproof network segmentation.
Os conselhos mais comuns sobre como configurar o WiFi de convidados ainda estão errados. Geralmente se resumem a isto: crie um segundo SSID, adicione uma senha, talvez ative uma splash page e chame isso de seguro.
Essa é uma solução doméstica, não um design corporativo.
Em um local real, hotel, clínica, ponto de venda, propriedade de habitação estudantil ou edifício de uso misto, o WiFi de convidados fica exatamente na interseção entre segurança, conformidade e experiência do cliente. Se você o tratar como um recurso secundário, acabará com uma rede instável, um fluxo de login ruim e pouquíssimo controle sobre quem se conectou, quando se conectou e o que deve acontecer quando o acesso precisar ser revogado.
Uma implantação adequada parece diferente. Você precisa de uma separação rígida dos sistemas internos, uma experiência de conexão que corresponda ao seu ambiente e um modelo de autenticação que ainda funcione quando você tiver visitantes, prestadores de serviços, residentes, funcionários e dispositivos legados complexos, todos na mesma propriedade. É aí que os guias básicos geralmente param e onde o trabalho operacional real começa.
Por que o seu WiFi básico para convidados é um risco
Uma senha compartilhada de convidado parece segura porque cria a aparência de controle. Na prática, muitas vezes ocorre o oposto. Depois que essa senha é impressa na recepção, enviada em um e-mail de confirmação, colada atrás do balcão ou reutilizada em vários locais, você perde o controle real sobre quem pode se conectar e quando.
Isso importa mais do que muitas equipes imaginam, pois o WiFi de convidados não é mais um extra agradável. Os usuários dos EUA chegam esperando conectividade imediata, e os dados da Ofcom citados aqui mostram que os adultos dos EUA passaram em média 4 horas e 20 minutos online por dia em 2024, com a posse de celulares atingindo 91%. Se a sua rede for difícil de acessar, instável ou insegura, os convidados notarão rapidamente.
Onde as configurações básicas erram
A maioria das implantações ruins falha de uma de três maneiras:
- Eles confundem uma senha separada com separação: uma nova senha na mesma rede subjacente não é um limite de segurança.
- Eles confiam em acesso aberto combinado com uma splash page: isso pode ajudar com branding ou aceitação de termos, mas não substitui a segurança de rede real.
- Eles ignoram a identidade e o ciclo de vida: ninguém pergunta o que acontece quando um inquilino se muda, um prestador de serviços sai ou quando um visitante recorrente precisa se reconectar sem fricção.
Uma rede de convidados deve ser projetada como uma zona externa controlada, não como um canto vago da LAN do escritório.
O outro problema é o valor desperdiçado. Um SSID básico com um código compartilhado oferece pouquíssima visão e quase nenhuma flexibilidade. Você não consegue distinguir facilmente um residente de um participante de conferência, um visitante casual de café de um hóspede recorrente de hotel, ou um telefone de funcionário de um tablet de visitante que está lá apenas por um dia.
Se você leva a sério como configurar o WiFi de convidados, comece rejeitando a ideia de que "convidado" significa "menos importante". Na maioria das organizações, é um dos serviços de rede mais expostos que você executa.
Construindo a Base da Sua Rede para Segurança
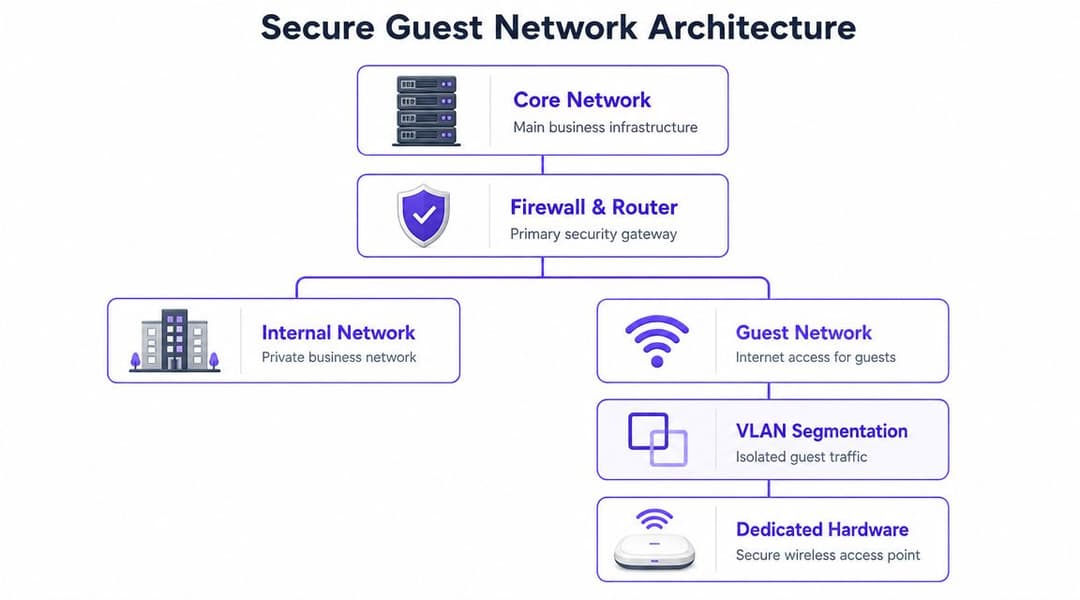
A maneira mais clara de pensar sobre o WiFi de visitantes é como uma casa de hóspedes digital. Você não entrega aos visitantes as chaves do prédio principal esperando que eles fiquem na sala certa. Você oferece a eles uma entrada separada, limites claros e acesso apenas ao que precisam.
Esse princípio coincide com a orientação de segurança básica do Reino Unido. O Cyber Essentials exige a separação entre as redes de visitantes e de funcionários, com os visitantes colocados em um SSID ou VLAN distinto e firewalls configurados para bloquear o acesso aos sistemas internos por padrão.
Separe a rede adequadamente
Uma implantação segura de convidados começa com a arquitetura, não com o design de marca. No mínimo, configure esses controles antes que qualquer pessoa se conecte:
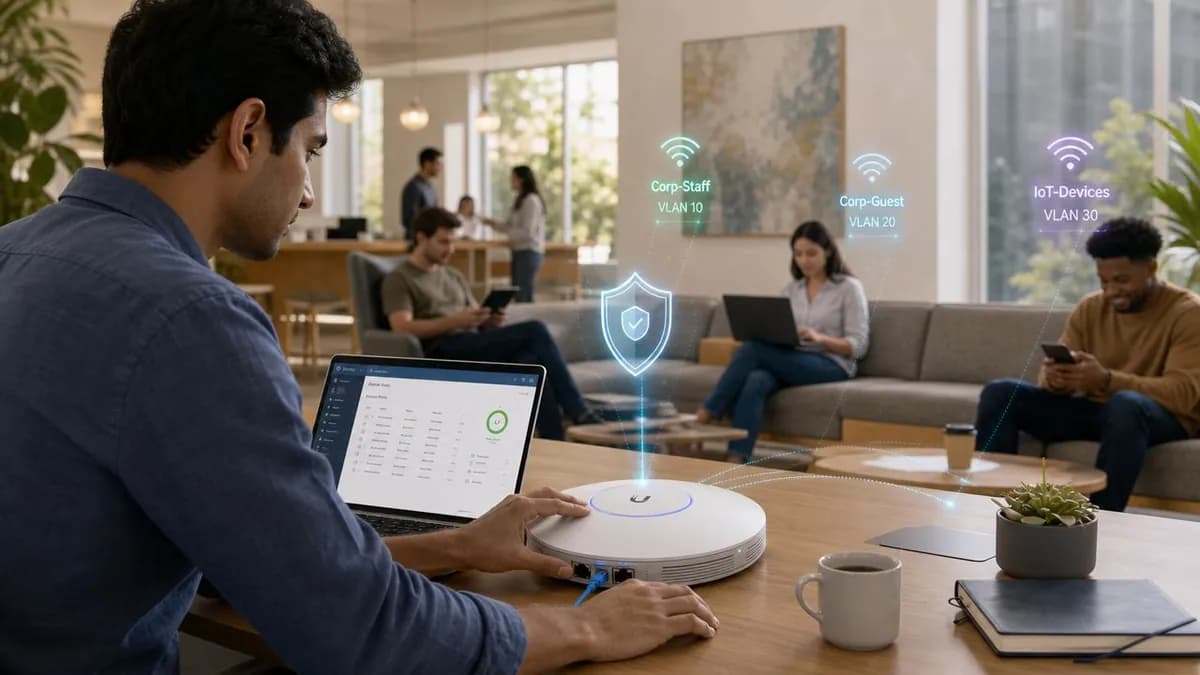
- SSID dedicado: Crie um SSID de convidados que seja separado das redes sem fio operacionais e dos funcionários.
- Segmentação de VLAN: Mapeie esse SSID para sua própria VLAN para que o tráfego de convidados permaneça fora da sua rede de produção.
- Política de firewall: Bloqueie o acesso do segmento de convidados para as sub-redes internas por padrão, permitindo apenas o que for estritamente necessário.
- Endereçamento e serviços separados: Use um escopo de DHCP dedicado e evite vazar acesso a DNS interno, impressoras, compartilhamentos de arquivos ou interfaces de gerenciamento.
Se o seu controlador suporta políticas baseadas em funções, use-as. Se ele suporta atribuição dinâmica de VLAN, planeje isso agora, mesmo que não vá usar no primeiro dia. Um bom WiFi para convidados costuma expandir com o tempo. Um WiFi para convidados ruim precisa ser refeito sob pressão.
Controles que devem ser inegociáveis
A base técnica é simples quando você remove a linguagem de marketing:
- Crie o SSID de convidados.
- Aplique WPA2 ou WPA3.
- Habilite o isolamento de clientes ou isolamento de convidados.
- Bloqueie o acesso à LAN primária.
- Teste a partir de um dispositivo cliente real.
Essa sequência parece simples porque realmente é. A disciplina vem de não pular etapas quando alguém pede um lançamento mais rápido.
Regra prática: Se um dispositivo de convidado puder descobrir suas impressoras, transmitir para telas de salas de reunião ou acessar uma página de administração, a rede não está concluída.
Muitas equipes também se beneficiam do uso de uma lista de verificação pré-implantação antes de alterar as configurações de produção. Esta lista de verificação de recursos de WiFi para visitantes é uma maneira útil de verificar se o seu projeto inclui os controles e as opções de integração que um ambiente corporativo geralmente necessita.
Onde os administradores costumam errar
As falhas que vejo com mais frequência são simples, não exóticas. Um SSID de convidado é criado no mesmo domínio de transmissão que os dispositivos dos funcionários. O isolamento é desativado porque alguém está resolvendo problemas com o AirPlay. Um portal de autenticação é habilitado, mas a rede WLAN ainda permanece aberta por baixo. Ou uma regra de firewall adicionada para testes nunca é removida.
Use esta etapa rápida de validação após a configuração:
- Conectar-se como visitante: confirme se o acesso à internet funciona.
- Sondar recursos locais: certifique-se de que impressoras, compartilhamentos de arquivos e aplicativos web internos estejam inacessíveis.
- Verificar a visibilidade leste-oeste: verifique se um dispositivo de visitante não consegue visualizar outro.
- Revisar o comportamento de falha aberta (fail-open): se o portal ou serviço de autenticação estiver indisponível, decida se os visitantes devem ser bloqueados ou se devem ter permissão de acesso com uma política restrita.
Essa é a base. Todo o resto - portais, análises, identidade, Passpoint - só funciona se essa camada for sólida.
Escolhendo a Experiência de Integração de Convidados
Depois que a rede está devidamente isolada, a próxima decisão é como as pessoas se conectam a ela. Ao tomar essa decisão, muitos projetos voltam ao pensamento de usuário final. As equipes escolhem o método de login mais fácil para o TI, e não o mais adequado para o local.
Esse trade - off aparece rapidamente. As diretrizes resumidas aqui apontam que senhas compartilhadas e portais básicos estão cada vez mais desatualizados, e também citam a pesquisa Cyber Security Breaches Survey 2025 do governo do Reino Unido, que descobriu que 43% das empresas sofreram uma violação ou ataque cibernético nos 12 meses anteriores. Em outras palavras, o design do acesso é fundamental.
Os pontos fortes e fracos reais de cada método
Um Captive Portal ainda é útil, mas apenas se você tiver clareza sobre o que ele é. Ele é uma ferramenta de integração e política. Ele não é o seu controle de segurança primário.
A explicação da Purple sobre Captive Portals é uma boa referência se você precisar alinhar as equipes de marketing, operações e redes sobre o que um portal pode e não pode fazer.
Aqui está a comparação prática:
| Método | Nível de Segurança | Experiência do Usuário | Captura de Dados | Ideal Para |
|---|---|---|---|---|
| Senha compartilhada | Baixo a moderado, dependendo da rotação e segmentação | Familiar, mas incômodo quando a senha muda ou é amplamente compartilhada | Mínima | Pequenos locais com requisitos limitados |
| Rede aberta com Captive Portal | Baixo se usado isoladamente | Primeiro acesso simples, inconsistente entre dispositivos | Boa se for baseada em formulário | Locais públicos de permanência curta |
| Voucher ou código com limite de tempo | Moderado | Gerenciável, mas adiciona dependência de recepção ou equipe | Moderada | Hotéis, eventos, janelas de acesso gerenciado |
| Registro por e-mail ou SMS | Moderado | Aceitável se o formulário for curto | Forte potencial de dados primários (first-party) | Varejo, hospitalidade, grandes locais |
| Acesso patrocinado | Controle mais forte | Mais lento, mas útil para ambientes controlados | Moderada a forte | Visitantes corporativos, saúde, locais com restrições |
| Autenticação por usuário | Alto | Melhor experiência de longo prazo após configurado | Forte | Ambientes multiusuário e sensíveis à conformidade |
| Integração no estilo Passpoint ou OpenRoaming | Alto com acesso criptografado integrado | Ideal para visitas recorrentes e roaming | Depende da implementação | Hospitalidade, trânsito, grandes locais, propriedades multilocais |
O que funciona na prática
Para uma cafeteria ou evento pontual, um Captive Portal simples pode ser suficiente se a rede WLAN subjacente ainda estiver criptografada e isolada. Para um grupo hoteleiro, clínica, shopping center ou ambiente de trânsito, uma senha estática geralmente se torna um fardo de suporte e um problema de segurança.
O cadastro por e-mail pode ser um bom meio-termo quando você precisa de uma experiência personalizada com a marca e coleta legítima de dados primários. O SMS pode funcionar, mas tende a gerar mais atrito e problemas de suporte relacionados à entrega. O login social costumava ser comum. Hoje é menos atraente, a menos que atenda a um objetivo de campanha muito específico.
Alguns ambientes não querem nenhuma barreira de login. Nesses casos, as equipes costumam procurar maneiras de oferecer acesso a mídias ou engajamento sem forçar um evento de autenticação completo. Por exemplo, se você está organizando uma ativação em um espaço e deseja uma participação simples de conteúdo, este guia para compartilhamento de fotos de eventos sem login é um contraste útil, pois mostra onde a remoção de barreiras de login ajuda e onde ela não substitui a necessidade de um controle de acesso à rede adequado.
O melhor fluxo de integração é aquele que corresponde à jornada do usuário e ainda permite que o TI revogue, segmente e audite o acesso sem reescrever a política toda semana.
Quando ir além de portais e senhas
Se os convidados retornam regularmente, se a equipe se move entre locais ou se você gerencia uma propriedade com residentes e usuários temporários, comece a olhar para a integração baseada em identidade e para o Passpoint/OpenRoaming em vez de apenas focar em splash pages melhores.
Essa mudança resolve vários problemas crônicos de uma só vez:
- O compartilhamento de senhas deixa de ser o padrão: O acesso pode ser vinculado ao indivíduo ou ao dispositivo.
- As visitas recorrentes melhoram: Usuários que retornam se reconectam sem precisar inserir os dados novamente a cada vez.
- A revogação fica mais fácil: Remova a identidade ou a política, não um código que vale para todo o local.
- A criptografia começa desde o primeiro pacote: Esse é um resultado muito melhor do que um SSID aberto com um formulário web.
Se você está se perguntando como configurar o WiFi para convidados em uma grande infraestrutura, este costuma ser o ponto de virada. Você deixa de pensar em “como as pessoas visualizam nossa splash page?” e passa a se perguntar “como as autenticamos de forma limpa, segura e repetível em escala?”
Integrando Autenticação e Gerenciando Dispositivos
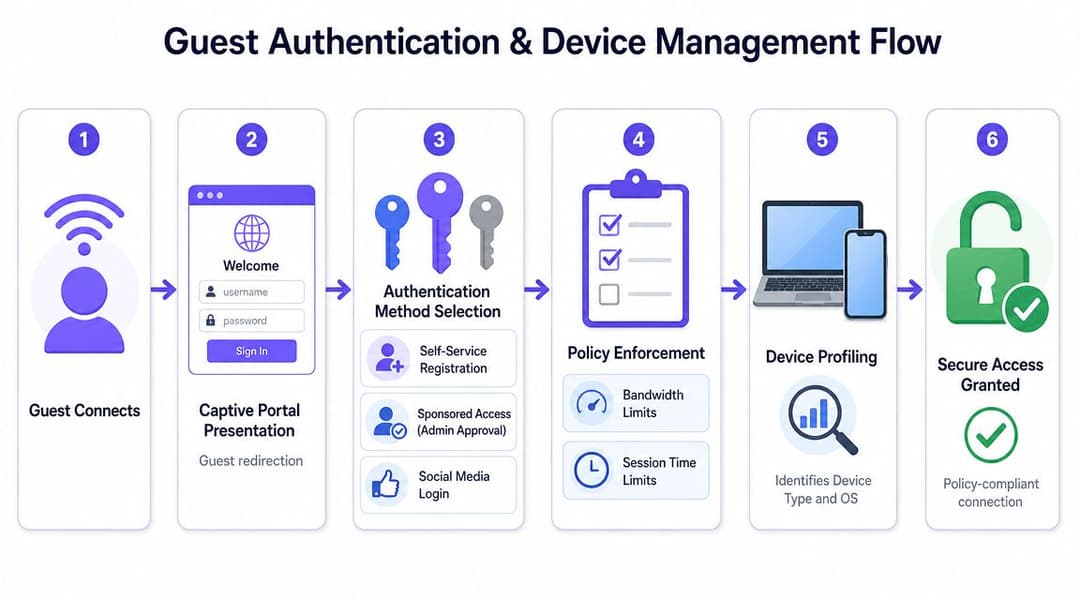
A maior lacuna na maioria dos conselhos sobre WiFi de visitantes não são os SSIDs ou as telas de splash. É a identidade. Guias básicos raramente tratam do que acontece quando a mesma propriedade tem visitantes de curta permanência, residentes permanentes, prestadores de serviços, funcionários e dispositivos não gerenciados, todos precisando de regras de acesso diferentes.
Use a identidade como o plano de controle
Uma implantação moderna deve responder a duas perguntas imediatamente:
- Quem ou o que está se conectando?
- O que essa identidade deve ter permissão para alcançar?
É aí que entram o RADIUS e a integração de diretório. Se você não trabalhou com isso antes, esta visão geral do que um servidor RADIUS faz é uma introdução útil. Em termos práticos, ele se torna o ponto de decisão entre sua rede sem fio e sua fonte de identidade.
Para o acesso de funcionários, vincule a autenticação WiFi à sua plataforma de diretório, como o Entra ID, Google Workspace ou Okta. Isso oferece controle de novos funcionários, transferências e desligamentos sem a necessidade de manter um ciclo de vida separado de senhas sem fio. Se um usuário deixar a organização, seu acesso à rede segue a alteração de identidade.
Padrões que funcionam no setor imobiliário
Diferentes ambientes precisam de modelos diferentes.
Hospitalidade e locais de eventos
Use acesso de convidado com sessão curta para usuários públicos, mas evite uma senha estática para todo o local, se puder. Para espaços de conferência ou redes VIP, emita acessos baseados em políticas com expiração clara. Se a sua plataforma for compatível com Passpoint, vale a pena testar para visitantes frequentes que valorizam reconexões rápidas.
Alojamento residencial e estudantil
Os residentes precisam de algo mais próximo de uma experiência residencial, mas os operadores precisam de isolamento corporativo. Redes de propriedades compartilhadas falham rapidamente se todos receberem a mesma chave. Use credenciais individuais ou baseadas na unidade de moradia sempre que possível, e garanta que o cancelamento de acesso possa ser feito imediatamente quando houver mudança de ocupação.
Equipe e prestadores de serviços
Não coloque esses usuários no mesmo fluxo de trabalho dos convidados anônimos. A equipe deve se autenticar com credenciais baseadas em diretório. Prestadores de serviços geralmente precisam de acesso patrocinado ou com tempo limitado vinculado a uma identidade nominal, e não à senha da recepção.
O WiFi multi-inquilino falha quando os operadores tentam resolver um problema de política com um problema de senha.
Dispositivos legados e IoT precisam de uma resposta separada
Muitos projetos elegantes encontram problemas. Smart TVs, impressoras, consoles de videogame, scanners e vários dispositivos embarcados frequentemente não conseguem lidar com a integração moderna baseada em navegador ou com a autenticação corporativa.
Para esses dispositivos, use iPSK ou outro modelo de credenciamento por dispositivo se sua plataforma suportar. Isso fornece a cada dispositivo sua própria chave e política, o que é uma enorme melhoria em relação a colocar todos os dispositivos complexos em uma única senha compartilhada de "IoT" que nunca muda.
Um modelo prático se parece com este:
- Laptops e celulares de funcionários: autenticação baseada em diretório
- Visitantes: portal, integração sem senha ou Passpoint dependendo do local
- Dispositivos legados: credenciais por dispositivo com política restrita
- Dispositivos operacionais: SSID e política totalmente separados
Em ambientes com necessidades mistas, plataformas como as pilhas de identidade Cisco, Aruba ClearPass, serviços de RADIUS gerenciados na nuvem e ferramentas de onboarding integradas ao fornecedor podem desempenhar um papel importante. A Purple também se enquadra nessa categoria para organizações que desejam acesso de visitantes sem senha, integração de diretórios e controles multi-tenant sem depender de senhas compartilhadas ou infraestrutura de RADIUS local.
Essa é a diferença entre "WiFi de convidados" como apenas um nome de WLAN e WiFi de convidados como uma estratégia de acesso.
Dicas Práticas de Implantação para Fabricantes Populares
A maioria dos erros de design não acontece na fase de planejamento. Eles acontecem no painel de controle, geralmente quando alguém avança por um assistente de configuração rápido demais.
Cisco Meraki
No Meraki, a tentação é usar as opções integradas de visitantes e parar por aí. Isso funciona bem para um site pequeno, mas para propriedades maiores, preste muita atenção às regras de firewall de Camada 3, políticas de grupo e shaping de tráfego. O acesso à internet para visitantes pode funcionar no primeiro dia, mas se você não definir a política corretamente, terá dificuldades mais tarde, quando precisar de diferentes níveis de acesso para visitantes, VIPs ou tráfego de eventos.
Uma armadilha comum do Meraki é o sucesso do portal com isolamento incompleto. A tela de splash carrega, os usuários navegam na web, todos assumem que o trabalho está concluído. Então, alguém descobre que os clientes visitantes ainda conseguem acessar os serviços locais porque as regras de bloqueio não foram totalmente validadas.
Aruba
Com a Aruba, especialmente em propriedades baseadas em controladora, a força está na profundidade da política. Se você estiver usando o ClearPass, reserve um tempo para mapear as funções antes da implantação. Decida quais atributos devem colocar um usuário em uma função de convidado, de funcionário, de prestador de serviços ou de dispositivo restrito.
O erro aqui é construir demais logo na primeira etapa. Às vezes, as equipes criam muitas políticas aninhadas e exceções, e depois ninguém quer mexer no sistema. Mantenha sua primeira versão limpa. Alguns perfis de aplicação bem definidos são melhores do que um labirinto de lógica para casos extremos.
Ruckus
No Ruckus, o acesso de convidados pode ser muito robusto, especialmente em ambientes focados em hotelaria. Concentre-se nas configurações de WLAN, na atribuição de funções de usuário e no redirecionamento exato do Captive Portal se você estiver integrando uma autenticação externa.
O problema de campo a ser monitorado é o comportamento inconsistente entre diferentes tipos de dispositivos quando o redirecionamento do portal está envolvido. Teste com dispositivos iPhone, Android, Windows e macOS atuais antes da implantação. Os problemas de WiFi de convidados geralmente parecem "a internet caiu" para os usuários finais, quando o problema real é apenas uma falha na detecção do portal.
Juniper Mist
Com o Juniper Mist, a vantagem é a visibilidade. O painel em nuvem facilita a visualização do comportamento do cliente, falhas de integração e eventos de roaming. Aproveite essa visibilidade. Não implante apenas o SSID confiando na visualização de análise padrão.
Ambientes Juniper Mist também recompensam um design de SSID disciplinado. Se você criar redes de transmissão excessivas porque cada tipo de usuário tem seu próprio SSID, complicará as operações rapidamente. Use políticas e identidades sempre que possível, e não um SSID para cada cenário.
UniFi
No UniFi, o WiFi de visitantes é acessível, o que é tanto o seu apelo quanto a sua armadilha. É fácil criar uma rede de visitantes rapidamente, mas você ainda precisa verificar o controle de visitantes, o isolamento de rede e qualquer integração de portal externo com cuidado.
A falha comum aqui é o sucesso apenas cosmético. O portal parece profissional, os vouchers são impressos, os clientes se conectam, mas a segmentação subjacente é mais frágil do que o administrador imagina. O UniFi pode fazer um bom trabalho, mas recompensa os administradores que testam os caminhos de acesso em vez de apenas confiar nos rótulos da interface.
Um hábito que economiza tempo em todas as plataformas
Desenvolva e teste com três dispositivos antes do lançamento:
- Um celular comum para a experiência de primeiro acesso
- Um laptop para o comportamento do portal e do navegador
- Um dispositivo complexo, como uma smart TV ou cliente legado, se o seu site oferecer suporte a eles
Esse teste simples captura a maioria das surpresas de produção antes que seus convidados as percebam.
Monitoramento, Conformidade e Resolução de Problemas
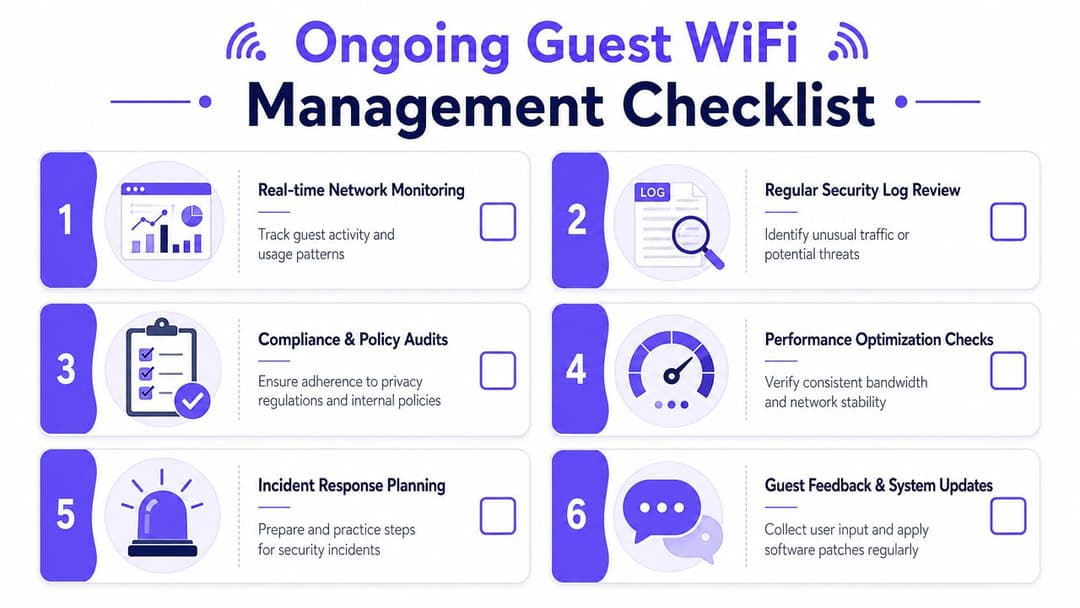
O WiFi de convidados não está concluído quando o SSID entra em funcionamento. Ele se torna um serviço operacional. As equipes que o gerenciam bem revisam o uso, verificam desvios de políticas, monitoram falhas de autenticação e revisitam a jornada do convidado após o lançamento.
O que monitorar toda semana
Comece com os sinais que ajudam as operações:
- Tendências de sucesso e falha de autenticação: Se os usuários conseguem ver o SSID mas não conseguem concluir a integração, o problema geralmente é o fluxo do portal, a política ou uma dependência de upstream.
- Comportamento de usuários simultâneos: Procure horários e locais onde a experiência se degrada.
- Mix de dispositivos: Isso mostra se a integração está ajustada para os clientes que as pessoas realmente utilizam.
- Padrões de queda de sessão: Reconexões curtas e repetidas geralmente indicam loops de portal, atrito de DHCP ou problemas de roaming.
- Exceções de política: Regras de acesso temporário costumam se tornar permanentes.
Uma rede de convidados sem monitoramento geralmente se transforma em uma fila de suporte. Uma rede monitorada torna-se mais fácil de otimizar, pois os padrões aparecem antes que as reclamações aumentem.
Conformidade e privacidade exigem disciplina operacional
Para organizações nos EUA, o WiFi para convidados frequentemente lida com dados pessoais por meio de formulários de registro, análises, integrações de CRM ou fluxos de marketing. Isso significa que as decisões de privacidade não podem ser deixadas para depois.
Mantenha o básico bem ajustado:
- Colete apenas o que você precisa.
- Diga aos usuários o que você está coletando e o porquê.
- Separe o controle de acesso do consentimento de marketing.
- Defina os períodos de retenção antes do lançamento.
- Certifique-se de que a equipe de operações conheça o processo para solicitações de acesso, solicitações de exclusão e dúvidas sobre políticas.
A equipe de redes não precisa se tornar um departamento jurídico. Ela precisa evitar a criação de um fluxo de integração que colete dados que ninguém consegue justificar ou governar.
Se o seu portal de convidados solicita mais informações do que a empresa pode explicar, você projetou um problema de conformidade dentro da rede.
Solucionando as falhas que aparecem com mais frequência
A linha de base padrão para um WiFi de convidados seguro continua simples: SSID separado, isolamento de cliente, WPA2 ou WPA3 e acesso bloqueado à LAN principal. As diretrizes citadas também alertam que ignorar o isolamento transforma o WiFi de convidados apenas em uma senha separada, em vez de um limite de segurança real. Ao solucionar problemas, comece por aí antes de buscar casos isolados obscuros.
Os convidados se conectam, mas não têm internet
Verifique primeiro a atribuição de DHCP, depois a política do firewall upstream e, em seguida, a acessibilidade do DNS. Em muitas redes, esse problema é causado por um objeto de política ou configuração de NAT que estava correta no ambiente de testes e foi esquecida na produção.
O Captive Portal não aparece
Teste com múltiplos sistemas operacionais. Alguns clientes lidam mal com a detecção do portal, especialmente se houver interceptação SSL, filtragem de conteúdo ou configurações incomuns de redirecionamento envolvidas. Confirme se a WLAN está direcionando os usuários para o host correto do portal e se a confiança do certificado não está interrompendo o fluxo.
Os convidados conseguem visualizar dispositivos internos
Trate isso como uma falha de projeto, não como uma reclamação de usuário. Revise a atribuição de VLAN, ACLs e isolamento de clientes imediatamente. Este é um dos sinais mais claros de que alguém criou uma rede de "convidados" apenas no nome.
Dispositivos legados não conectam
Não continue enfraquecendo todo o WLAN para acomodar uma única classe de dispositivo problemática. Coloque esses dispositivos em um caminho de integração separado, com seu próprio modelo de credenciais e política restrita.
Uma lista de verificação operacional simples
Use um ciclo de revisão repetível:
- Revisar logs: procure por padrões de falha de autenticação e tráfego incomum.
- Testar novamente o isolamento: confirme se os visitantes ainda não conseguem acessar recursos locais.
- Atualizar a infraestrutura: mantenha os APs, controladoras e componentes do portal atualizados.
- Auditar as jornadas de visitantes: certifique-se de que a experiência real ainda esteja alinhada com as políticas e compromissos de privacidade.
- Retirar soluções temporárias: exceções temporárias devem expirar, a menos que alguém as justifique ativamente.
Como configurar o WiFi para convidados é, na verdade, um trabalho em duas partes. Primeiro, construa o limite corretamente. Depois, opere-o como um serviço de produção.
Se você está indo além de senhas compartilhadas e páginas de login básicas, a Purple merece ser avaliada como parte da sua lista de opções. Ela suporta acesso de convidados, funcionários e múltiplos locatários com integração sem senha, capacidade Passpoint e OpenRoaming, integração de diretório, análises e interoperabilidade de fornecedores em plataformas como Meraki, Aruba, Ruckus, Mist e UniFi.