
Guest WiFi setup and capacity sizing advisor
Size your guest wireless network architecture before deployment. Model concurrent client capacity, DHCP lease pool sustainability, Layer 2 isolation compliance, and required WAN bandwidth across enterprise hardware controllers.
Guests stream media across multiple rooms and expect consistent bandwidth with room-number or email verification.
Estimated daily visitor footfall turnover: 770 visitors/day
Subnet mask: 255.255.252.0
Based on ~40 clients/AP dual-band density
4:1 business oversubscription
Grade A+
42% compliant opt-in rate
Your DHCP pool size easily handles concurrent clients and daily turnover without lease timeouts.
By isolating guest traffic onto dedicated VLANs with automated self-service onboarding, staff no longer spend time sharing passwords, power-cycling shared routers, or resolving IP address conflicts.
Enterprise Guest WiFi Deployment Framework
Follow this phased 5-stage blueprint to ensure zero-trust segmentation, rapid onboarding, and GDPR compliance on any wireless hardware estate.
Create an isolated 802.1Q VLAN (e.g. VLAN 50) terminated on your core firewall. Never bridge guest clients into the default untagged management VLAN.
Enable Station Isolation (Private VLAN) on your wireless controller. This prevents peer-to-peer ARP poisoning, device port scanning, and malware spreading.
Block RFC 1918 subnets (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16). Allow DNS (UDP/TCP 53), DHCP (UDP 67/68), and captive portal URLs before authentication.
Apply downstream and upstream rate limits (10 Mbps) to protect point-of-sale terminals and staff applications from saturation.
Integrate with Purple cloud captive portal to capture verified email consent, sync leads to Mailchimp/HubSpot, and record connection logs for regulatory auditing.
Ready to deploy enterprise guest WiFi without security vulnerabilities?
Purple integrates seamlessly with Cisco Meraki, HPE Aruba, Ruckus, and UniFi to deliver high-converting captive portals, automated Passpoint onboarding, and bulletproof network segmentation.
गेस्ट WiFi कसा सेट करावा याबद्दलचा सर्वात सामान्य सल्ला अजूनही चुकीचा आहे. तो सहसा असा असतो: दुसरा SSID तयार करा, पासवर्ड जोडा, कदाचित स्प्लॅश पेज चालू करा आणि त्याला सुरक्षित म्हणा.
हा घरगुती उपाय आहे, एंटरप्राइझ दर्जाचे डिझाइन नाही.
एखाद्या प्रत्यक्ष ठिकाण, हॉटेल, क्लिनिक, रिटेल साईट, विद्यार्थी निवास किंवा संमिश्र वापर असलेल्या इमारतीमध्ये, अतिथी WiFi हे थेट सुरक्षा, अनुपालन (compliance), आणि ग्राहक अनुभव यांच्या केंद्रस्थानी असते. जर तुम्ही याकडे एक अतिरिक्त वैशिष्ट्य म्हणून पाहिले, तर शेवटी तुमच्याकडे एक असुरक्षित नेटवर्क, खराब साईन इन फ्लो, आणि कोणी कधी कनेक्ट केले व अॅक्सेस रद्द करण्याची गरज असताना काय करावे यावर अत्यंत कमी नियंत्रण उरेल.
योग्य प्रकारे केलेली अंमलबजावणी वेगळी दिसते. तुम्हाला अंतर्गत सिस्टीम्सपासून पूर्णपणे वेगळे नेटवर्क हवे आहे, तुमच्या परिसराला सुसंगत असा जॉइनिंगचा अनुभव हवा आहे, आणि जेव्हा तुमच्याकडे एकाच मालमत्तेवर पाहुणे, कंत्राटदार, रहिवासी, कर्मचारी आणि जुनी कठीण उपकरणे (legacy devices) एकत्र असतात, तेव्हाही उत्तम चालणारे ऑथेंटिकेशन मॉडेल हवे आहे. सामान्य मार्गदर्शके सहसा याच ठिकाणी थांबतात आणि प्रत्यक्ष व्यावसायिक कामाला येथूनच सुरुवात होते.
तुमचे बेसिक अतिथी WiFi ही एक जोखीम का आहे
अतिथींचा सामायिक पासवर्ड सुरक्षित वाटतो कारण यामुळे नियंत्रणाचा आभास निर्माण होतो. प्रत्यक्षात, हे सहसा उलट परिणाम करते. एकदा का तो पासवर्ड रिसेप्शनवर प्रिंट केला गेला, पुष्टीकरण ईमेलमध्ये पाठवला गेला, बारच्या मागे लावला गेला, किंवा वेगवेगळ्या साइट्सवर पुन्हा वापरला गेला, की कोण आणि कधी कनेक्ट होऊ शकते यावरील तुमचे अर्थपूर्ण नियंत्रण संपुष्टात येते.
बऱ्याच टीम्सना वाटते त्यापेक्षा हे अधिक महत्त्वाचे आहे कारण अतिथी WiFi आता केवळ एक अतिरिक्त सोय राहिलेली नाही. अमेरिकेतील युजर्स त्वरित कनेक्टिव्हिटीच्या अपेक्षेने येतात, आणि येथे उद्धृत केलेले Ofcom चे आकडे दाखवतात की अमेरिकेतील प्रौढांनी २०२४ मध्ये दररोज सरासरी ४ तास २० मिनिटे ऑनलाईन घालवली, तर सेल फोन मालकी ९१% होती. जर तुमचे नेटवर्क जोडणे कठीण असेल, अस्थिर असेल किंवा असुरक्षित असेल, तर अतिथींच्या ते लगेच लक्षात येते.
बेसिक सेटअप्समध्ये काय चुकते
बहुतांश निकृष्ट डिप्लॉयमेंट्स या तीनपैकी एका मार्गाने अयशस्वी ठरतात:
- ते स्वतंत्र पासवर्डला नेटवर्क विलगता समजण्याची चूक करतात: त्याच मूळ नेटवर्कवरील नवीन पासवर्ड ही सुरक्षा सीमा नाही.
- ते ओपन ॲक्सेस आणि स्प्लॅश पेजवर अवलंबून राहतात: हे ब्रँडिंग किंवा अटींच्या मंजुरीसाठी मदत करू शकते, परंतु ते वास्तविक नेटवर्क सुरक्षेची जागा घेत नाही.
- ते ओळख आणि लाइफसायकलकडे दुर्लक्ष करतात: जेव्हा एखादा भाडेकरू बाहेर पडतो, कंत्राटदार काम सोडतो किंवा परत येणारा अतिथी कोणत्याही अडचणीशिवाय पुन्हा कनेक्ट होऊ इच्छितो, तेव्हा काय होते हे कोणीही विचारत नाही.
गेस्ट नेटवर्कची रचना एखाद्या नियंत्रित बाह्य झोनसारखी असावी, ऑफिस LAN च्या रिकाम्या कोपऱ्यासारखी नाही.
दुसरी समस्या म्हणजे गमावलेले मूल्य. सामायिक कोडसह मूलभूत SSID तुम्हाला अत्यंत मर्यादित माहिती देते आणि जवळजवळ काहीच लवचिकता देत नाही. तुम्ही एखाद्या रहिवाशास आणि कॉन्फरन्सच्या उपस्थितास, एका भेटीसाठी आलेल्या कॅफे ग्राहकास आणि वारंवार येणाऱ्या हॉटेल अतिथीस, किंवा केवळ एका दिवसासाठी असलेल्या अतिथी टॅब्लेट आणि कर्मचाऱ्याच्या मालकीच्या फोनमधील फरक सहज ओळखू शकत नाही.
गेस्ट WiFi कशी सेट करायची याबद्दल जर तुम्ही गंभीर असाल, तर सर्वात आधी "गेस्ट" म्हणजे "कमी महत्त्वाचे" हा विचार सोडून द्या. बहुतांश संस्थांमध्ये, तुम्ही चालवत असलेल्या सर्वात असुरक्षित नेटवर्क सेवांपैकी ही एक असते.
सुरक्षिततेसाठी तुमच्या नेटवर्कचा पाया तयार करणे
अतिथी WiFi चा विचार करण्याचा सर्वात स्पष्ट मार्ग म्हणजे त्याकडे एक डिजिटल गेस्ट हाऊस म्हणून पाहणे. तुम्ही अभ्यागतांच्या हातात मुख्य इमारतीची किल्ली देऊन ते योग्य खोलीतच राहतील अशी आशा करत नाही. तुम्ही त्यांना एक स्वतंत्र प्रवेशद्वार, स्पष्ट मर्यादा आणि त्यांना आवश्यक असलेल्या गोष्टींपुरताच ऍक्सेस देता.
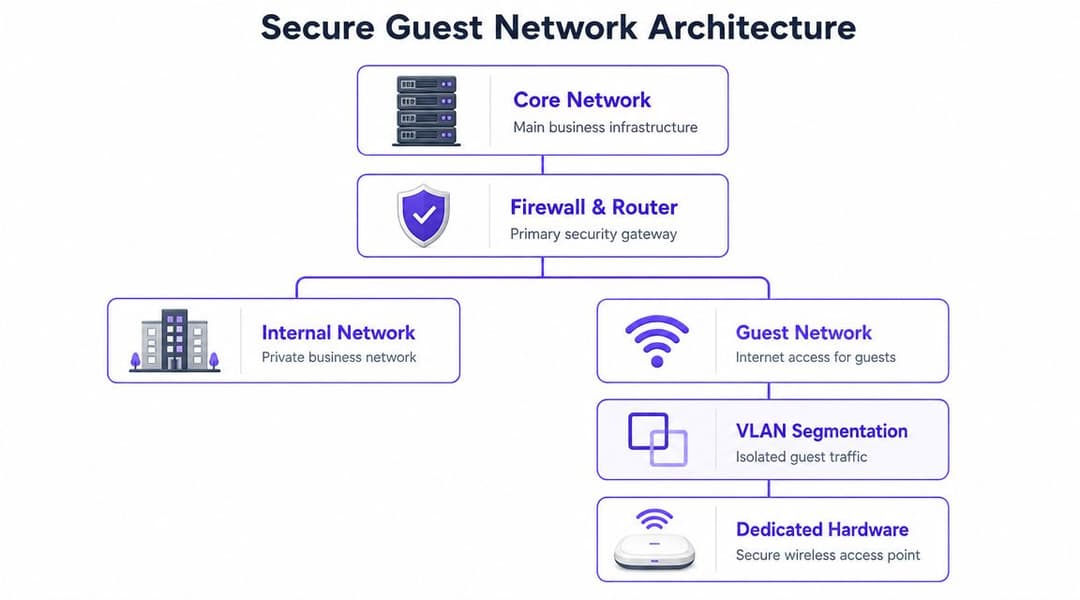
हा सिद्धांत यूकेच्या मूलभूत सुरक्षा मार्गदर्शनाशी सुसंगत आहे. Cyber Essentials ला पाहुण्यांचे आणि कर्मचाऱ्यांचे नेटवर्क वेगळे असणे आवश्यक आहे, ज्यामध्ये पाहुण्यांना वेगळ्या SSID किंवा VLAN वर ठेवले जाते आणि अंतर्गत सिस्टीम्सचा ॲक्सेस रोखण्यासाठी फायरवॉल्स बाय डीफॉल्ट कॉन्फिगर केलेले असतात.
नेटवर्क योग्य प्रकारे वेगळे करा
सुरक्षित अतिथी नेटवर्कचे डिप्लॉयमेंट आर्किटेक्चरपासून सुरू होते, ब्रँडिंगपासून नाही. कोणीही कनेक्ट होण्यापूर्वी किमान नियंत्रणे तयार ठेवा:
- समर्पित SSID: कर्मचारी आणि ऑपरेशनल वायरलेस नेटवर्कपासून वेगळे असलेले अतिथी SSID तयार करा.
- VLAN विभागणी: त्या SSID ला त्याच्या स्वतःच्या VLAN वर मॅप करा जेणेकरून अतिथी ट्रॅफिक तुमच्या प्रोडक्शन नेटवर्कच्या बाहेर राहील.
- फायरवॉल पॉलिसी: डीफॉल्टनुसार अतिथी विभागाकडून अंतर्गत सबनेटवरील प्रवेश नाकारा, आणि नंतर केवळ आवश्यक असलेल्या गोष्टींना अनुमती द्या.
- वेगळा ॲड्रेसिंग आणि सेवा: समर्पित DHCP स्कोप वापरा आणि अंतर्गत DNS, प्रिंटर, फाइल शेअर्स किंवा व्यवस्थापन इंटरफेसवरील प्रवेश लीक करणे टाळा.
जर तुमचा कंट्रोलर रोल-बेस्ड पॉलिसींना सपोर्ट करत असेल, तर त्यांचा वापर करा. जर तो डायनॅमिक VLAN असाइनमेंटला सपोर्ट करत असेल, तर पहिल्या दिवसापासून ते वापरणार नसलात तरीही आत्ताच त्याचे नियोजन करा. चांगले guest WiFi सहसा काळानुसार विस्तारत जाते. खराब guest WiFi दबावाखाली पुन्हा तयार करावे लागते.
तडजोड न करता अमलात आणायची नियंत्रणे
मार्केटिंगची भाषा बाजूला ठेवली तर तांत्रिक पाया अत्यंत सोपा आहे:
- गेस्ट SSID तयार करा.
- WPA2 or WPA3 लागू करा.
- क्लायंट आयसोलेशन किंवा गेस्ट आयसोलेशन सुरू करा.
- मुख्य LAN वरील ॲक्सेस ब्लॉक करा.
- वास्तविक क्लायंट डिव्हाइसवरून चाचणी घ्या.
ती प्रक्रिया सोपी वाटते कारण ती खरोखरच आहे. जेव्हा कोणी जलद लाँच करण्याची मागणी करते, तेव्हा पायऱ्या न वगळणे यातच खरी शिस्त असते.
व्यावहारिक नियम: जर एखादे गेस्ट डिव्हाइस तुमचे प्रिंटर शोधू शकत असेल, मीटिंग रूमच्या स्क्रीनवर कास्ट करू शकत असेल किंवा ॲडमिन पेज उघडू शकत असेल, तर नेटवर्कचे काम अद्याप पूर्ण झालेले नाही.
उत्पादन (production) सेटिंग्जमध्ये बदल करण्यापूर्वी अनेक टीम्सना प्री-डिप्लॉयमेंट चेकलिस्ट वापरण्याचा फायदा होतो. तुमच्या नेटवर्क डिझाइनमध्ये सामान्यतः एंटरप्राइझ वातावरणाला आवश्यक असणारे कंट्रोल्स आणि ऑनबोर्डिंग पर्याय समाविष्ट आहेत की नाही हे तपासण्यासाठी ही guest WiFi फीचर चेकलिस्ट हा एक उपयुक्त मार्ग आहे.
प्रशासक कुठे अडकतात
मी वारंवार पाहणाऱ्या अपयशाच्या घटना या कंटाळवाण्या असतात, विशेष किंवा गुंतागुंतीच्या नसतात. कर्मचाऱ्यांच्या उपकरणांइतक्याच ब्रॉडकास्ट डोमेनवर अतिथी SSID तयार केला जातो. कोणीतरी AirPlay च्या समस्यानिवारणात व्यस्त असल्याने आयसोलेशन बंद ठेवले जाते. स्प्लॅश पोर्टल सुरू केले जाते, परंतु त्याखालील WLAN अद्याप उघडाच असतो. किंवा चाचणीसाठी जोडलेला फायरवॉल नियम कधीही काढला जात नाही.
सेटअप केल्यानंतर या छोट्या प्रमाणीकरण प्रक्रियेचा वापर करा:
- अतिथी म्हणून सामील व्हा: इंटरनेट ॲक्सेस कार्य करत असल्याची खात्री करा.
- स्थानिक संसाधने तपासा: प्रिंटर, फाइल शेअर्स आणि अंतर्गत वेब ॲप्स अनरिचेबल (पोहचण्याबाहेर) असल्याची खात्री करा.
- ईस्ट-वेस्ट व्हिजिबिलिटी तपासा: एक अतिथी डिव्हाइस दुसरे डिव्हाइस पाहू शकत नाही याची पडताळणी करा.
- फेल-ओपन वर्तनाचे पुनरावलोकन करा: पोर्टल किंवा प्रमाणीकरण सेवा उपलब्ध नसल्यास, अतिथींना ब्लॉक करावे की प्रतिबंधित पॉलिसीसह परवानगी द्यावी हे ठरवा.
हाच पाया आहे. इतर सर्व काही जसे की पोर्टल्स, अॅनालिटिक्स, आयडेंटिटी, Passpoint, केवळ हा स्तर मजबूत असेल तरच कार्य करते.
तुमचा अतिथी ऑनबोर्डिंग अनुभव निवडणे
एकदा का नेटवर्क योग्यरित्या वेगळे केले की, पुढचा निर्णय हा असतो की लोक त्यावर कसे जोडले जातील. हा निर्णय घेताना, अनेक प्रोजेक्ट्समध्ये पुन्हा जुन्या ग्राहकांसारखाच विचार केला जातो. टीम्स त्यांच्या व्हेन्यूसाठी योग्य पद्धत निवडण्याऐवजी IT साठी सर्वात सोपी असणारी साइन-इन पद्धत निवडतात.
तो तडजोड लवकरच समोर येते. येथे संकलित केलेले मार्गदर्शन असे दर्शवते की सामायिक पासवर्ड आणि मूलभूत पोर्टल्स आता जुने झाले आहेत, आणि UK Government च्या Cyber Security Breaches Survey 2025 मधील निष्कर्ष देखील उद्धृत करते की मागील १२ महिन्यांत ४३% व्यवसायांनी सायबर उल्लंघन किंवा हल्ल्याचा सामना केला आहे. दुसऱ्या शब्दांत, अॅक्सेस डिझाईन महत्त्वाचे आहे.
प्रत्येक पद्धतीची खरी बलस्थाने आणि त्रुटी
एक Captive Portal अजूनही उपयुक्त आहे, परंतु केवळ तेव्हाच जेव्हा तुम्हाला ते काय आहे हे स्पष्ट असेल. ते एक ऑनबोर्डिंग आणि पॉलिसी साधन आहे. ते तुमचे प्राथमिक सुरक्षा नियंत्रण नाही.
मार्केटिंग, ऑपरेशन्स आणि नेटवर्किंग टीम्सना पोर्टल काय करू शकते आणि काय करू शकत नाही हे समजून घेण्यासाठी Purple चे captive portal चे स्पष्टीकरण हा एक चांगला संदर्भ आहे.
येथे व्यावहारिक तुलना दिली आहे:
| पद्धत | सुरक्षा पातळी | वापरकर्ता अनुभव | डेटा कॅप्चर | यासाठी सर्वोत्तम |
|---|---|---|---|---|
| सामायिक पासवर्ड (Shared password) | कमी ते मध्यम, रोटेशन आणि विभागणीवर अवलंबून | परिचित, परंतु पासवर्ड बदलल्यावर किंवा मोठ्या प्रमाणावर शेअर केल्यावर कठीण जातो | किमान | मर्यादित आवश्यकता असलेल्या लहान जागा |
| Captive Portal सह खुली नेटवर्क | एकटे वापरल्यास कमी | पहिले जोडणी सोपी, पण वेगवेगळ्या उपकरणांवर विसंगत | फॉर्म-आधारित असल्यास चांगली | कमी वेळ थांबण्याची सार्वजनिक ठिकाणे |
| व्हाउचर किंवा मर्यादित वेळेचा कोड | मध्यम | व्यवस्थापन करण्यायोग्य, परंतु डेस्क किंवा कर्मचाऱ्यांवर अवलंबित्व वाढवते | मध्यम | हॉटेल्स, इव्हेंट्स, व्यवस्थापित प्रवेश कालावधी |
| ईमेल किंवा SMS नोंदणी | मध्यम | फॉर्म लहान असल्यास स्वीकारार्ह | मजबूत फर्स्ट-पार्टी डेटाची क्षमता | रिटेल, आदरातिथ्य (hospitality), ठिकाणे |
| प्रायोजित प्रवेश (Sponsored access) | अधिक मजबूत नियंत्रण | हळूवार, परंतु नियंत्रित वातावरणासाठी उपयुक्त | मध्यम ते मजबूत | कॉर्पोरेट अभ्यागत, आरोग्य सेवा, प्रतिबंधित जागा |
| प्रत्येक वापरकर्ता प्रमाणीकरण (Per-user authentication) | उच्च | एकदा कॉन्फिगर केल्यानंतर दीर्घकालीन अनुभव अधिक चांगला | मजबूत | अनेक वापरकर्ते असलेले, अनुपालन-संवेदनशील वातावरण |
| Passpoint किंवा OpenRoaming प्रकारची ऑनबोर्डिंग | अखंड कूटबद्ध (encrypted) प्रवेशासह उच्च | पुन्हा येणाऱ्या भेटींसाठी आणि रोमिंगसाठी सर्वोत्तम | अमलबजावणीवर अवलंबून | आदरातिथ्य, संक्रमण (transit), मोठी ठिकाणे, बहु-साइट इस्टेट्स |
व्यवहारात काय उपयुक्त ठरते
एखाद्या कॅफे किंवा एका वेळच्या इव्हेंटसाठी, मूळ WLAN अद्याप एन्क्रिप्टेड आणि आयसोलेटेड असल्यास एक सोपा Captive Portal पुरेसा ठरू शकतो. हॉटेल ग्रुप, क्लिनिक, शॉपिंग सेंटर किंवा ट्रान्झिट वातावरणासाठी, स्टॅटिक पासवर्ड सहसा सपोर्टचा भार वाढवणारा आणि सुरक्षेमध्ये अडथळा ठरणारा ठरतो.
जेव्हा तुम्हाला ब्रँडेड अनुभव आणि कायदेशीर प्रथम-पक्ष डेटा संकलन हवे असते तेव्हा ईमेल नोंदणी हा एक चांगला सुवर्णमध्य असू शकतो. SMS कार्य करू शकतो, परंतु यामुळे वितरणाशी संबंधित अधिक अडथळे आणि सपोर्ट समस्या निर्माण होतात. सोशल लॉगिन पूर्वी सामान्य होते. परंतु जोपर्यंत ते एखाद्या विशिष्ट मोहीम ध्येयासाठी उपयुक्त ठरत नाही, तोपर्यंत आता ते तितकेसे आकर्षक राहिलेले नाही.
काही वातावरणात लॉगिनची कोणतीही अडचण नको असते. अशा प्रकरणांमध्ये, टीम्स बऱ्याचदा पूर्ण प्रमाणीकरण प्रक्रियेची सक्ती न करता मीडिया ॲक्सेस किंवा सहभाग ऑफर करण्याचे मार्ग शोधतात. उदाहरणार्थ, तुम्ही एखादा वेन्यू उपक्रम चालवत असाल आणि तुम्हाला साधे कंटेंट पार्टिसिपेशन हवे असेल, तर लॉगिनशिवाय इव्हेंट फोटो शेअरिंग मार्गदर्शक एक उपयुक्त तुलना दर्शवते कारण ते लॉगिनची अडचण दूर केल्याने कुठे मदत होते आणि योग्य नेटवर्क ॲक्सेस कंट्रोलची गरज कुठे बदलली जाऊ शकत नाही हे दाखवते.
सर्वोत्तम ऑनबोर्डिंग फ्लो तोच असतो जो वापरकर्त्याच्या प्रवासाशी सुसंगत असतो आणि तरीही आयटी टीमला दर आठवड्याला पॉलिसी न बदलता ॲक्सेस रद्द, विभागणी आणि ऑडिट करण्याची परवानगी देतो.
पोर्टल्स आणि पासवर्डच्या पलीकडे केव्हा जावे
जर अतिथी वारंवार येत असतील, कर्मचारी वेगवेगळ्या साइट्समध्ये काम करत असतील, किंवा तुम्ही निवासी आणि तात्पुरते युजर्स असणारी मालमत्ता चालवत असाल, तर फक्त चांगल्या स्प्लॅश पेजेसऐवजी identity-based onboarding आणि Passpoint/OpenRoaming चा विचार करायला सुरुवात करा.
हा बदल एकाच वेळी अनेक जुनाट समस्या सोडवतो:
- पासवर्ड शेअर करणे थांबते: अॅक्सेस वैयक्तिक व्यक्ती किंवा डिव्हाइसशी जोडला जाऊ शकतो.
- पुन्हा येणाऱ्या भेटींमध्ये सुधारणा होते: परत येणारे युजर्स प्रत्येक वेळी तपशील पुन्हा न भरता थेट जोडले जातात.
- अॅक्सेस रद्द करणे सोपे होते: संपूर्ण साईटचा कोड बदलण्याऐवजी फक्त ती ओळख किंवा पॉलिसी काढून टाका.
- पहिल्या पॅकेटपासूनच एन्क्रिप्शन सुरू होते: ओपन SSID आणि वेब फॉर्म वापरण्यापेक्षा हा एक उत्तम पर्याय आहे.
जर तुम्ही एखाद्या मोठ्या मालमत्तेसाठी guest WiFi कसे सेट करायचे याचा विचार करत असाल, तर हा सहसा महत्त्वाचा टप्पा असतो. तुम्ही "लोक आमचे स्प्लॅश पेज कसे पाहतात?" याचा विचार करणे थांबवता आणि "आम्ही त्यांना सुरक्षितपणे आणि सातत्याने चांगल्या प्रकारे कसे ऑथेंटिकेट करू शकतो?" असा प्रश्न विचारू लागता.
ऑथेंटिकेशन समाकलित करणे आणि डिव्हाइस व्यवस्थापित करणे
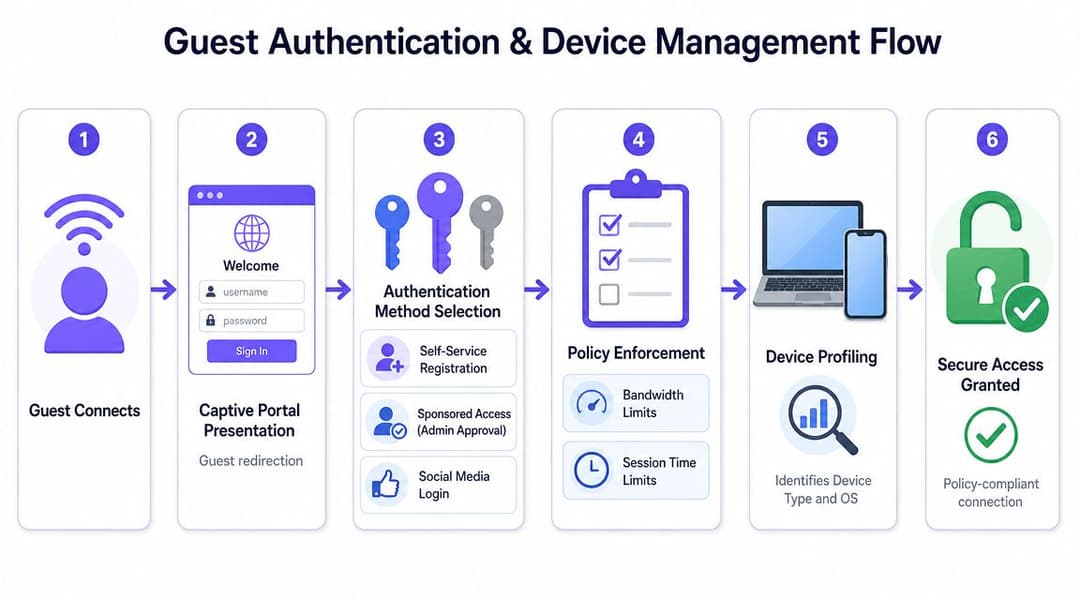
बहुतांश अतिथी WiFi सल्ल्यांमधील सर्वात मोठी त्रुटी SSIDs किंवा स्पॅश पेजेस ही नसून, ती ओळख (identity) ही आहे. जेव्हा एकाच मालमत्तेमध्ये अल्प-मुदतीचे अभ्यागत, कायमचे रहिवासी, कंत्राटदार, कर्मचारी आणि अनमॅनेज्ड डिव्हाइसेस असतात आणि या सर्वांना वेगवेगळ्या ऍक्सेस नियमांची आवश्यकता असते, तेव्हा नेमके काय करावे हे मूलभूत मार्गदर्शकांमध्ये क्वचितच सांगितले जाते.
अमेरिकेमध्ये हे महत्त्वाचे आहे कारण भाड्याने दिलेल्या आणि सामायिक-परिसर वातावरणाच्या मोठ्या आकारानंतरही, ज्यामध्ये लाखो भाड्याने राहणारी कुटुंबे आणि परवडणाऱ्या घरांच्या संदर्भांचा समावेश आहे, मुख्य प्रवाहातील मार्गदर्शनामध्ये अनेकदा बहु-भाडेकरू (multi-tenant) आणि मालमत्ता-स्तरीय access control कडे दुर्लक्ष केले जाते.
कंट्रोल प्लेन म्हणून आयडेंटिटी वापरा
आधुनिक डिप्लॉयमेंटने तात्काळ दोन प्रश्नांची उत्तरे दिली पाहिजेत:
- कोण किंवा काय कनेक्ट होत आहे?
- त्या आयडेंटिटीला कुठपर्यंत पोहोचण्याची परवानगी असावी?
याच ठिकाणी RADIUS आणि डिरेक्टरी इंटिग्रेशनची गरज भासते. जर तुम्ही यापूर्वी यावर काम केले नसेल, तर RADIUS सर्व्हर नक्की काय करतो याचे हे विहंगावलोकन समजून घेण्यासाठी एक उपयुक्त मार्गदर्शक ठरेल. व्यावहारिक भाषेत सांगायचे तर, हा तुमच्या वायरलेस नेटवर्क आणि तुमच्या आयडेंटिटी सोर्समधील महत्त्वाचा निर्णय बिंदू ठरतो.
कर्मचाऱ्यांच्या ॲक्सेससाठी, तुमचे WiFi ऑथेंटिकेशन हे तुमच्या डिरेक्टरी प्लॅटफॉर्मशी कनेक्ट करा जसे की Microsoft Entra ID, Google Workspace, किंवा Okta. यामुळे स्वतंत्र वायरलेस पासवर्ड सायकल न सांभाळता तुम्हाला नवीन जॉइन होणारे, बदलणारे आणि नोकरी सोडणाऱ्या युजर्सवर नियंत्रण मिळते. जर एखाद्या युजरने संस्था सोडली, तर त्यांचा नेटवर्क ॲक्सेस आयडेंटिटीमधील बदलानुसार लगेच बंद होतो.
रिअल इस्टेटमध्ये कार्य करणारे पॅटर्न
वेगवेगळ्या वातावरणासाठी वेगवेगळ्या मॉडेल्सची आवश्यकता असते.
हॉस्पिटॅलिटी आणि वेन्यूज
सार्वजनिक वापरकर्त्यांसाठी शॉर्ट-सेशन अतिथी ॲक्सेस वापरा, परंतु शक्य असल्यास संपूर्ण साइटसाठीचा स्थिर पासवर्ड वापरणे टाळा. कॉन्फरन्स स्पेस किंवा VIP नेटवर्क्ससाठी, स्पष्ट समाप्ती कालावधीसह पॉलिसी-आधारित ॲक्सेस जारी करा. जर तुमचे प्लॅटफॉर्म Passpoint ला सपोर्ट करत असेल, तर वारंवार येणाऱ्या आणि जलद रिकनेक्टला प्राधान्य देणाऱ्या पाहुण्यांसाठी त्याची चाचणी घेणे फायदेशीर ठरेल.
रहिवासी आणि विद्यार्थी गृहनिर्माण (Student housing)
रहिवाशांना घरगुती अनुभवाच्या जवळ जाणाऱ्या सुविधेची आवश्यकता असते, परंतु ऑपरेटर्सना एंटरप्राइझ आयसोलेशनची आवश्यकता असते. जर प्रत्येकाला एकच की दिली गेली तर सामायिक-मालमत्ता असलेले नेटवर्क्स लवकरच कोलमडतात. जेथे शक्य असेल तेथे वैयक्तिक किंवा युनिट-आधारित क्रेडेंशियल वापरा आणि रहिवासी बदलल्यास ऑफबोर्डिंग त्वरित होईल याची खात्री करा.
कर्मचारी आणि कंत्राटदार
या युजर्सना अनामित अतिथींसारख्याच वर्कफ्लोमध्ये ठेवू नका. कर्मचाऱ्यांनी डिरेक्टरी-बॅक्ड क्रेडेंशियलसह ऑथेंटिकेट केले पाहिजे. कंत्राटदारांना सहसा रिसेप्शन पासवर्डऐवजी त्यांच्या विशिष्ट आयडेंटिटीशी संबंधित प्रायोजित किंवा ठराविक वेळेचा ॲक्सेस आवश्यक असतो.
जेव्हा ऑपरेटर्स पॉलिसीच्या समस्येचे उत्तर पासवर्डच्या समस्येद्वारे शोधण्याचा प्रयत्न करतात, तेव्हा multi-tenant WiFi अयशस्वी ठरते.
लेगसी आणि IoT डिव्हाइसेससाठी वेगळ्या उपायाची गरज आहे
अनेक उत्कृष्ट डिझाइन्समध्ये समस्या येतात. स्मार्ट टीव्ही, प्रिंटर, गेमिंग कन्सोल, स्कॅनर आणि विविध एम्बेडेड डिव्हाइसेस अनेकदा आधुनिक ब्राउझर - आधारित ऑनबोर्डिंग किंवा एंटरप्राइझ ऑथेंटिकेशन हाताळू शकत नाहीत.
त्या डिव्हाइसेससाठी, तुमच्या प्लॅटफॉर्मने सपोर्ट केल्यास iPSK किंवा इतर प्रति-डिव्हाइस क्रेडेंशियल मॉडेल वापरा. यामुळे प्रत्येक डिव्हाइसला स्वतःची की आणि पॉलिसी मिळते, जी कधीही न बदलणाऱ्या एकाच सामायिक "IoT" पासवर्डवर सर्व विचित्र डिव्हाइसेस ठेवण्यापेक्षा एक खूप मोठी सुधारणा आहे.
एक व्यावहारिक मॉडेल खालीलप्रमाणे दिसते:
- कर्मचाऱ्यांचे लॅपटॉप आणि सेल फोन: डिरेक्टरी-आधारित ऑथेंटिकेशन
- पाहुणे (Guests): ठिकाणानुसार Captive Portal, विना-पासवर्ड ऑनबोर्डिंग, किंवा Passpoint
- जुनी उपकरणे (Legacy devices): मर्यादित पॉलिसीसह प्रत्येक उपकरणासाठी स्वतंत्र क्रेडेंशियल्स
- ऑपरेशनल उपकरणे: संपूर्णपणे वेगळे SSID आणि पॉलिसी
मिश्र गरजा असलेल्या वातावरणात, Cisco आयडेंटिटी स्टॅक, Aruba ClearPass, क्लाउड-व्यवस्थापित RADIUS सेवा आणि व्हेंडर-इंटिग्रेटेड ऑनबोर्डिंग टूल्स यासारखे प्लॅटफॉर्म महत्त्वपूर्ण भूमिका बजावू शकतात. Purple देखील अशा संस्थांसाठी या श्रेणीमध्ये योग्य ठरते ज्यांना सामायिक पासवर्ड किंवा स्थानिक RADIUS इन्फ्रास्ट्रक्चरवर अवलंबून न राहता पासवर्डशिवाय अतिथी ॲक्सेस, डिरेक्टरी इंटिग्रेशन आणि मल्टी-टेनंट नियंत्रणे हवी आहेत.
हाच एका WLAN लेबल म्हणून “guest WiFi” आणि प्रवेश धोरण (access strategy) म्हणून guest WiFi मधील फरक आहे.
लोकप्रिय व्हेंडर्ससाठी व्यावहारिक डिप्लॉयमेंट टिप्स
बहुतेक डिझाइनच्या चुका व्हाईटबोर्डच्या टप्प्यावर होत नाहीत. त्या डॅशबोर्डमध्ये होतात, सहसा जेव्हा एखादी व्यक्ती विझार्डवर घाईघाईने क्लिक करून पुढे जाते.
Cisco Meraki
Meraki वर, अंगभूत अतिथी पर्याय वापरण्याचा आणि तिथेच थांबण्याचा मोह होतो. लहान साइटसाठी हे ठीक आहे, परंतु मोठ्या मालमत्तांसाठी Layer 3 firewall rules, group policies, आणि traffic shaping कडे बारीक लक्ष द्या. अतिथी इंटरनेट ॲक्सेस पहिल्या दिवशी कदाचित कार्य करेल, परंतु जर तुम्ही पॉलिसी योग्यरित्या परिभाषित केली नाही, तर नंतर जेव्हा तुम्हाला अभ्यागत, VIPs किंवा इव्हेंट ट्रॅफिकसाठी वेगवेगळ्या ॲक्सेस लेव्हल्सची आवश्यकता असेल तेव्हा तुम्हाला अडचणी येतील.
Meraki मधील एक सामान्य चूक म्हणजे अपूर्ण आयसोलेशनसह मिळणारे यशस्वी पोर्टल. स्प्लॅश पेज लोड होते, वापरकर्ते वेब ब्राउझ करतात आणि काम पूर्ण झाले असे प्रत्येकाला वाटते. त्यानंतर कोणाच्या तरी लक्षात येते की ब्लॉकिंग नियम पूर्णपणे वैध न केल्यामुळे अतिथी क्लायंट अद्याप स्थानिक सेवांपर्यंत पोहोचू शकतात.
Aruba
Aruba सोबत, विशेषतः कंट्रोलर-आधारित मालमत्तांमध्ये, पॉलिसीची खोली ही त्याची ताकद असते. जर तुम्ही ClearPass वापरत असाल, तर उपयोजनापूर्वी रोल्स मॅप करण्यासाठी वेळ काढा. कोणते गुणधर्म वापरकर्त्याला अतिथी रोल, कर्मचारी रोल, कंत्राटदार रोल किंवा प्रतिबंधित उपकरण रोलमध्ये ठेवतील हे निश्चित करा.
पुल्यांदा तयार करतानाच अतिशय गुंतागुंतीचे डिझाइन बनवणे ही येथील मुख्य चूक आहे. टीम्स कधीकधी बऱ्याच नेस्टेड पॉलिसी आणि अपवाद तयार करतात, ज्यामुळे नंतर कोणीही या सिस्टीमला हात लावू इच्छित नाही. तुमचे पहिले रिलीझ सोपे ठेवा. अनेक कठीण लॉजिकच्या जाळ्यापेक्षा काही मोजके आणि स्पष्टपणे परिभाषित केलेले अंमलबजावणी प्रोफाइल्स केव्हाही चांगले.
Ruckus
Ruckus वर, विशेषत: हॉस्पिटॅलिटी क्षेत्रात अतिथींचा ॲक्सेस अतिशय मजबूत असू शकतो. जर तुम्ही एक्सटर्नल ऑथेंटिकेशन इंटिग्रेट करत असाल, तर WLAN सेटिंग्स, युजर रोल असाइनमेंट आणि अचूक captive portal हँडऑफवर लक्ष केंद्रित करा.
पोर्टल रिडायरेक्शन समाविष्ट असताना विविध प्रकारच्या डिव्हाइसेसवरील विसंगत वर्तन ही काळजी घेण्याची मुख्य बाब आहे. रोलआउट करण्यापूर्वी सध्याच्या iPhone, Android, Windows, आणि macOS डिव्हाइसेससह चाचणी घ्या. अतिथी WiFi च्या समस्या बर्याचदा अंतिम युजर्सना "इंटरनेट बंद आहे" अशा दिसतात, तर प्रत्यक्षात खरी समस्या फक्त पोर्टल डिटेक्शन अयशस्वी झाल्यामुळे असते.
Juniper Mist
Mist चा सर्वात मोठा फायदा म्हणजे व्हिझिबिलिटी. क्लाउड डॅशबोर्डमुळे क्लायंटचे वर्तन, ऑनबोर्डिंगमधील त्रुटी आणि रोमिंग इव्हेंट्स पाहणे सोपे होते. या व्हिझिबिलिटीचा वापर करा. फक्त SSID डिप्लॉय करून डीफॉल्ट ॲनालिटिक्स व्ह्यूवर अवलंबून राहू नका.
Mist एन्व्हायरनमेंट हे शिस्तबद्ध SSID डिझाइनसाठी देखील उपयुक्त ठरतात. प्रत्येक युजर टाईपसाठी वेगळा SSID असावा या विचाराने जर तुम्ही अनेक ब्रॉडकास्ट नेटवर्क तयार केले, तर तुमचे ऑपरेशन्स क्लिष्ट होतील. प्रत्येक परिस्थितीसाठी वेगळा SSID वापरण्याऐवजी शक्य तिथे पॉलिसी आणि आयडेंटिटीचा वापर करा.
UniFi
UniFi वर, अतिथी WiFi वापरणे सोपे आहे, जे त्याचे मुख्य आकर्षण आणि ट्रॅप दोन्ही आहे. त्वरीत अतिथी नेटवर्क तयार करणे सोपे आहे, परंतु तरीही तुम्हाला guest control, network isolation आणि कोणतेही बाह्य पोर्टल इंटिग्रेशन काळजीपूर्वक पडताळून पाहणे आवश्यक आहे.
येथील सामान्य अपयश म्हणजे केवळ वरवरचे यश. पोर्टल आकर्षक दिसते, व्हाउचर प्रिंट होतात, क्लायंट कनेक्ट होतात, परंतु मूळ सेगमेंटेशन हे ॲडमिनला वाटते त्यापेक्षा खूपच कमकुवत असते. UniFi हे काम चांगल्या प्रकारे करू शकते, परंतु ते इंटरफेसमधील लेबल्सवर विश्वास ठेवण्याऐवजी ॲक्सेस पाथ्सची चाचणी घेणाऱ्या प्रशासकांना उत्तम परिणाम देते.
प्रत्येक प्लॅटफॉर्मवर वेळेची बचत करणारी एक सवय
लाँच करण्यापूर्वी तीन डिव्हाइसेससह तयार करा आणि चाचणी घ्या:
- पहिल्यांदा कनेक्ट होण्याच्या अनुभवासाठी एक सामान्य मोबाईल फोन
- पोर्टल आणि ब्राउझरच्या वर्तनासाठी एक लॅपटॉप
- जर तुमच्या साइटवर वापरले जात असतील, तर स्मार्ट टीव्ही किंवा जुने क्लायंट यांसारखे कनेक्ट होण्यास कठीण असलेले डिव्हाइस
ही साधी चाचणी तुमच्या अतिथींना समजण्यापूर्वीच बहुतांश प्रोडक्शनमधील त्रुटी शोधून काढते.
मॉनिटरिंग, अनुपालन आणि ट्रबलशूटिंग
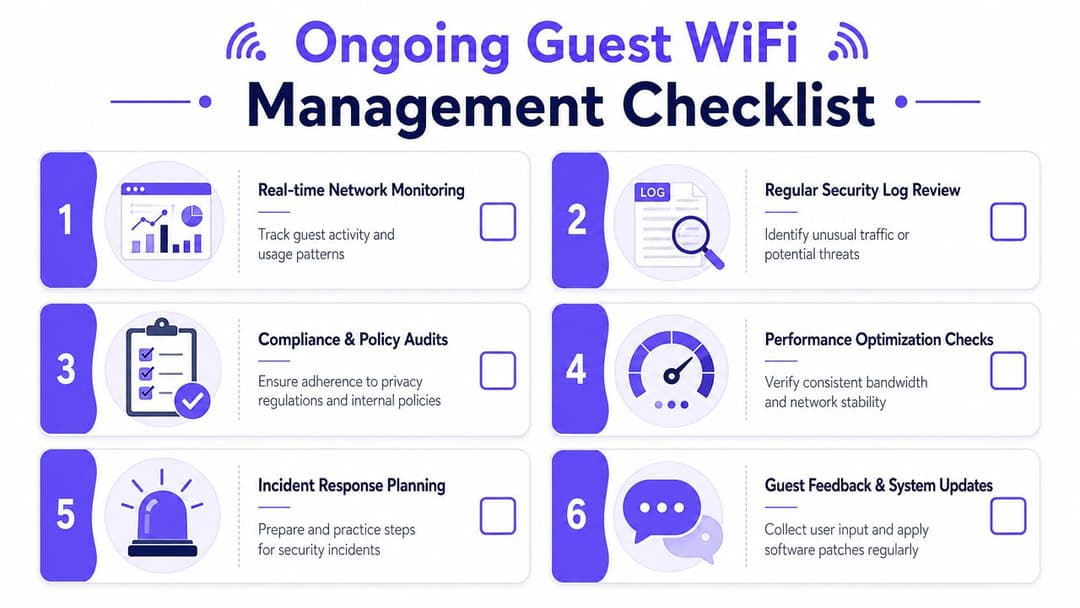
SSID लाइव्ह झाल्यावर गेस्ट WiFi चे काम संपत नाही. ती एक ऑपरेशनल सेवा बनते. या सेवेचे उत्तम प्रकारे संचालन करणारे संघ वापराचे पुनरावलोकन करतात, पॉलिसी बदलांची तपासणी करतात, ऑथेंटिकेशन अयशस्वी झाल्याचा मागोवा घेतात आणि लाँच झाल्यानंतर गेस्ट प्रवासाचे पुनरावलोकन करतात.
दर आठवड्याला काय मॉनिटर करावे
ऑपरेशन्सना मदत करणाऱ्या सिग्नल्सपासून सुरुवात करा:
- प्रमाणीकरण यश आणि अपयश ट्रेंड: वापरकर्ते SSID पाहू शकत असल्यास परंतु ऑनबोर्डिंग पूर्ण करू शकत नसल्यास, समस्या सहसा पोर्टल फ्लो, पॉलिसी किंवा अपस्ट्रीम अवलंबित्व असते.
- एकाच वेळी वापरकर्त्यांचे वर्तन: अनुभव कधी आणि कुठे खालावतो अशा वेळा आणि ठिकाणे शोधा.
- डिव्हाइसचे मिश्रण (Device mix): लोक प्रत्यक्षात आणत असलेल्या क्लायंटसाठी ऑनबोर्डिंग ट्यून केले आहे की नाही हे याद्वारे समजते.
- सत्र खंडित होण्याचे पॅटर्न (Session drop patterns): वारंवार होणारे लहान रिकनेक्ट्स सहसा पोर्टल लूप, DHCP घर्षण किंवा रोमिंगच्या समस्या दर्शवतात.
- पॉलिसी अपवाद: तात्पुरत्या प्रवेश नियमांना कायमस्वरूपी बनण्याची सवय असते.
मॉनिटरिंग नसलेले अतिथी नेटवर्क सहसा सपोर्टच्या रांगेत रूपांतरित होते. मॉनिटर केलेले नेटवर्क ऑप्टिमाइझ करणे सोपे होते कारण तक्रारी वाढण्यापूर्वीच त्याचे पॅटर्न समोर येतात.
अनुपालन आणि गोपनीयतेसाठी ऑपरेशनल शिस्त आवश्यक आहे
यूएस मधील संस्थांसाठी, guest WiFi सहसा नोंदणी फॉर्म, ॲनालिटिक्स, CRM कनेक्शन्स किंवा मार्केटिंग वर्कफ्लोद्वारे वैयक्तिक डेटा गोळा करते. याचा अर्थ प्रायव्हसीशी संबंधित निर्णय नंतर घेता येत नाहीत, ते आधीच ठरवावे लागतात.
मूलभूत गोष्टी काटेकोर ठेवा:
- तुम्हाला जेवढी गरज आहे तेवढीच माहिती गोळा करा.
- तुम्ही काय गोळा करत आहात आणि का करत आहात हे युजर्सना सांगा.
- access control आणि मार्केटिंग संमती (marketing consent) वेगळे ठेवा.
- लाँच करण्यापूर्वी माहिती साठवण्याचा कालावधी (retention periods) निश्चित करा.
- ऑपरेशन्स कर्मचाऱ्यांना माहिती मिळवण्याच्या विनंत्या (access requests), डेटा हटवण्याच्या विनंत्या (deletion requests) आणि पॉलिसीसंबंधी प्रश्नांची प्रक्रिया माहित असल्याची खात्री करा.
नेटवर्किंग टीमला कायदेशीर विभाग होण्याची गरज नाही. परंतु त्यांनी असा ऑनबोर्डिंग फ्लो तयार करणे टाळले पाहिजे जो अशा डेटाचे संकलन करतो ज्याचे समर्थन किंवा नियंत्रण कोणीही करू शकत नाही.
जर तुमचा गेस्ट पोर्टल व्यवसायाच्या कल्पनेपलीकडील किंवा अवाजवी माहिती विचारत असेल, तर तुम्ही नेटवर्कमध्येच कम्प्लायन्सची मोठी समस्या निर्माण केली आहे.
सर्वात जास्त वारंवार उद्भवणाऱ्या त्रुटींचे निवारण करणे
सुरक्षित अतिथी WiFi साठी मानक बेसलाईन सोपी आहे: स्वतंत्र SSID, क्लायंट आयसोलेशन, WPA2 किंवा WPA3, आणि मुख्य LAN वरील अॅक्सेस ब्लॉक करणे. नमूद केलेले मार्गदर्शन चेतावणी देखील देते की आयसोलेशन न केल्यास अतिथी WiFi हे खऱ्या सुरक्षा मर्यादेऐवजी केवळ एक स्वतंत्र पासवर्ड बनून राहते. ट्रबलशूटिंग करताना, इतर कठीण त्रुटी शोधण्यापूर्वी येथून सुरुवात करा.
अतिथी कनेक्ट होतात परंतु इंटरनेट चालत नाही
सर्वात आधी DHCP अलोकेशन तपासा, नंतर अपस्ट्रीम फायरवॉल पॉलिसी आणि मग DNS रीचेबिलिटी तपासा. अनेक नेटवर्क्समध्ये, ही समस्या पॉलिसी ऑब्जेक्ट किंवा NAT सेटिंगमुळे उद्भवते जे स्टेजिंगमध्ये योग्य होते पण प्रोडक्शनमध्ये राहून गेले.
Captive Portal दिसत नाही
विविध ऑपरेटिंग सिस्टीमसह चाचणी करा. काही क्लायंट्स पोर्टल डिटेक्शन नीट हाताळत नाहीत, विशेषतः जर SSL इंटरसेप्शन, कंटेंट फिल्टरिंग किंवा असामान्य रिडायरेक्शन सेटिंग्ज समाविष्ट असतील. WLAN वापरकर्त्यांना योग्य पोर्टल होस्टकडे पाठवत असल्याची आणि सर्टिफिकेट ट्रस्टमधून प्रवाह खंडित होत नसल्याची खात्री करा.
अतिथी अंतर्गत डिव्हाइसेस पाहू शकतात
याला वापरकर्त्याची तक्रार मानण्याऐवजी डिझाइनमधील त्रुटी माना. VLAN असाइनमेंट, ACLs आणि क्लायंट आयसोलेशनचे त्वरित पुनरावलोकन करा. एखाद्याने केवळ नावापुरते "गेस्ट" नेटवर्क तयार केले आहे याचे हे सर्वात स्पष्ट लक्षण आहे.
लेगसी डिव्हाइसेस कनेक्ट होत नाहीत
एका विशिष्ट प्रकारच्या कठीण डिव्हाइससाठी संपूर्ण WLAN कमकुवत करत राहू नका. त्या डिव्हाइसेसना त्यांच्या स्वतःच्या क्रेडेंशियल मॉडेल आणि मर्यादित पॉलिसीसह एका स्वतंत्र ऑनबोर्डिंग मार्गावर ठेवा.
एक साधी ऑपरेटिंग चेकलिस्ट
एक पुनरावृत्ती होणारे पुनरावलोकन चक्र वापरा:
- लॉगचे पुनरावलोकन करा: अयशस्वी प्रमाणीकरण पॅटर्न आणि असामान्य ट्रॅफिक शोधा.
- आयसोलेशनची पुन्हा चाचणी घ्या: अतिथी अजूनही स्थानिक संसाधनांपर्यंत पोहोचू शकत नाहीत याची खात्री करा.
- इन्फ्रास्ट्रक्चर पॅच करा: APs, कंट्रोलर्स आणि पोर्टल घटक अद्ययावत ठेवा.
- अतिथी प्रवासाचे ऑडिट करा: थेट अनुभव अजूनही पॉलिसी आणि गोपनीयतेच्या वचनबद्धतेशी जुळत असल्याची खात्री करा.
- तात्पुरत्या तडजोडी बंद करा: जोपर्यंत कोणी सक्रियपणे त्यांचे समर्थन करत नाही तोपर्यंत तात्पुरते अपवाद संपुष्टात आले पाहिजेत.
अतिथी WiFi कसे सेट करावे यात खरोखर दोन कामे समाविष्ट असतात. पहिले म्हणजे, बाउंड्री योग्य प्रकारे तयार करणे आणि नंतर ते एखाद्या प्रोडक्शन सर्विससारखे चालवणे.
जर तुम्ही सामायिक पासवर्ड आणि मूलभूत स्प्लॅश पेजेसच्या पुढे जात असाल, तर तुमच्या शॉर्टलिस्टचा भाग म्हणून Purple चे मूल्यांकन करणे योग्य ठरेल. हे अतिथी, कर्मचारी आणि मल्टि-टेंनंट अॅक्सेसला पासवर्डशिवाय ऑनबोर्डिंग, Passpoint आणि OpenRoaming क्षमता, डिरेक्टरी इंटिग्रेशन, अॅनालिटिक्स आणि Meraki, Aruba, Ruckus, Mist, आणि UniFi यांसारख्या प्लॅटफॉर्मवर वेंडर इंटरऑपरेबिलिटीसह सपोर्ट करते.



