WiFi Security Hardening and Posture Advisor
Model your wireless network authentication standards, VLAN segmentation strategy, and visitor onboarding controls to calculate posture scores and generate controller configurations.
Compliance Framework Readiness
Recommended Security Action Checklist
- Maintain quarterly certificate rotation schedules and verify client isolation firewall enforcement.
Upgrade your venue wireless architecture
Purple secures enterprise networks by delivering automated guest WiFi authentication, zero trust identity integration, and continuous cloud access compliance.
WiFi सुरक्षा कशी सुधारावी याबद्दलचा बहुतांश सल्ला अजूनही चुकीच्या प्रश्नाने सुरू होतो. तो विचारतो, "तुमचा WiFi पासवर्ड किती मजबूत आहे?" एखाद्या एंटरप्राइझ, हॉटेल, रिटेल मालमत्ता, रुग्णालय किंवा बहु - भाडेकरू इमारतीमध्ये आता हा मुख्य मुद्दा राहिलेला नाही.
समस्या सामायिक विश्वासाची (shared trust) आहे. जर कर्मचारी, पाहुणे, कंत्राटदार, किओस्क, टीव्ही, सेन्सर, कॅश काउंटर आणि टॅब्लेट सर्व एकाच क्रेडेंशियल मॉडेलवर अवलंबून असतील, तर एक कमकुवत बिंदू देखील अपेक्षेपेक्षा कितीतरी जास्त मोठा धोका निर्माण करू शकतो. मोठा पासवर्ड केवळ बेसिक एन्क्रिप्शनसाठी मदत करतो. तो तुम्हाला ओळख, जबाबदारी, अॅक्सेस रद्द करण्याची क्षमता किंवा नियंत्रण मिळवून देत नाही.
आधुनिक WiFi सुरक्षा ही एखादा गुप्त पासवर्ड शोधणे कठीण बनवण्यापेक्षा, सुरुवातीलाच कोणताही एक गुप्त पासवर्ड संपूर्ण ॲक्सेस देणार नाही याची खात्री करण्याबद्दल आहे. याचा अर्थ वायरलेसकडे केवळ एक RF सेवा म्हणून न पाहता, एक ओळख आणि पॉलिसी स्तर म्हणून पाहणे होय.
तुमच्या WiFi सुरक्षा मॉडेलचा पुनर्विचार करणे
अनेक एंटरप्राइझ WiFi डिप्लॉयमेंट्समधील सर्वात कमकुवत भाग म्हणजे रेडिओ, सायफर किंवा ॲक्सेस पॉइंट नव्हे. तर संबंधित नसलेल्या युजर्स आणि डिव्हाइसेसच्या मोठ्या गटांना एकच ट्रस्ट मॉडेल शेअर करू देण्याचा घेतलेला निर्णय हा आहे.
शेअर केलेला WiFi पासवर्ड कागदावर कार्यक्षम वाटतो. प्रत्यक्षात, यामुळे ऑपरेशनल अडथळे निर्माण होतात. कर्मचारी चॅटमध्ये तो एकमेकांना पाठवतात. कंत्राटदार काम संपल्यानंतरही तो स्वतःकडे ठेवतात. फ्रंट डेस्क टीम्स तो दिवसभर इतरांना देत राहतात. फॅसिलिटीज टीम्स जलद कामासाठी प्रिंटर, डिस्प्ले आणि सेन्सर्स त्याच क्रेडेंशियलसह कनेक्ट करतात. यानंतर, ॲक्सेस रद्द करण्याचा अर्थ सहसा प्रत्येकासाठी पासवर्ड बदलणे आणि नंतर त्यावर अवलंबून असलेल्या प्रत्येक डिव्हाइसवरील परिणामांना तोंड देणे असा होतो.
हॉटेल्स, कॅम्पस, रिटेल इस्टेट, रुग्णालये, स्टेडियम आणि मल्टि-टेंनंट इमारतींमध्ये हे मॉडेल वेगाने कोलमडते.
पासवर्ड अपुरे का पडू लागले आहेत
मुख्य समस्या पासवर्डच्या स्ट्रेंथची नाही. तर एकाच गुप्त पासवर्डने अनेक युजर्स किंवा डिव्हाइसेसचे ऑथेंटिकेशन झाल्यावर वैयक्तिक उत्तरदायित्व आणि नियंत्रणाचा अभाव असणे ही आहे.
एंटरप्राइझ वातावरणातील वायरलेस हल्ले सहसा अशा डिव्हाइसपासून सुरू होतात जे अगदी अपेक्षेप्रमाणे कनेक्ट झाले होते. एखाद्या मॅनेज्ड लॅपटॉपमध्ये फिशिंगद्वारे मालवेअर येतो. एखाद्या कंत्राटदाराचे डिव्हाइस आवश्यकतेपेक्षा जास्त काळ अधिकृत राहते. खराब सुरक्षा असलेले एखादे IoT एंडपॉइंट अशा नेटवर्कवर पोहोचते जे त्याला खूप जास्त पोहोच देते. प्रत्येक बाबतीत, सुरुवातीचे WiFi जॉइन कायदेशीर असू शकते. जोखीम प्रवेश दिल्यानंतर त्या कनेक्शनद्वारे काय होते यातून निर्माण होते.
सामायिक क्रेडेंशियल्स एक सामायिक ब्लास्ट रेडियस तयार करतात.
सामायिक की सह, एखाद्या विशिष्ट व्यक्तीशी किंवा एंडपॉईंटशी क्रियाकलाप जोडण्याचा कोणताही स्पष्ट मार्ग नसतो, इतरांना प्रभावित न करता एकाचा ॲक्सेस अचूकपणे रद्द करण्याचा कोणताही मार्ग नसतो आणि भूमिकेनुसार ॲक्सेस नियुक्त करण्यासाठी कोणताही मजबूत आधार नसतो. हे अशा वातावरणासाठी अयोग्य आहे जिथे कर्मचारी, अतिथी, रहिवासी, भाडेकरू, पॉइंट-ऑफ-सेल प्रणाली, संकेत फलक, वैद्यकीय उपकरणे, कॅमेरे आणि इमारत प्रणाली या सर्वांना वेगवेगळ्या स्तरांच्या विश्वासाची आवश्यकता असते.
एक उत्तम मॉडेल कसे दिसते
एक अधिक मजबूत WiFi सुरक्षा मॉडेल प्रत्येक पासवर्ड ऐवजी प्रत्येक ओळखीनुसार ॲक्सेस नियुक्त करते.
याचा अर्थ असा आहे की प्रत्येक युझर किंवा डिव्हाइस स्वतःच्या अटींवर प्रमाणीकृत होते, पॉलिसी कोण किंवा काय कनेक्ट करत आहे याचे मूल्यमापन करतात आणि नेटवर्क त्या सेशनला योग्य पातळीवरील ऍक्सेसमध्ये ठेवते. व्यवहारात, प्रवेशाचे निर्णय ओळख, डिव्हाइस प्रकार, पोझिशन, मालकी, स्थान आणि व्यावसायिक भूमिका प्रतिबिंबित करणारे असावेत.
कर्मचाऱ्यांसाठी, ॲक्सेस 802.1X, प्रमाणपत्र-आधारित ऑथेंटिकेशन किंवा SSO-समर्थित ऑनबोर्डिंगद्वारे कॉर्पोरेट आयडेंटिटी सिस्टमचे पालन करणारा असावा. पाहुण्यांसाठी (गेस्ट), ॲक्सेस मिळवणे सोपे असावे परंतु अंतर्गत सेवांपासून तो पूर्णपणे वेगळा असावा. भाडेकरू आणि तृतीय पक्षांसाठी, ॲक्सेस केवळ त्यांच्या स्वतःच्या संसाधनांपुरता मर्यादित असावा आणि इतर कशासाठीही नसावा. आधुनिक पद्धतींना सपोर्ट न करू शकणाऱ्या डिव्हाइसेससाठी, पर्याय म्हणून प्रति डिव्हाइस एक स्वतंत्र क्रेडेंशियल आणि अतिशय मर्यादित पूर्व-पश्चिम पोहोच असलेला प्रतिबंधित सेगमेंट असावा.
एक SSID अजूनही सेवा सेट व्यवस्थापित करण्यात मदत करू शकतो, परंतु त्याने सुरक्षा रचनेचा संपूर्ण भार वाहू नये. त्याऐवजी, मुख्य नियंत्रण बिंदू हे आयडेंटिटी स्टोअर, पॉलिसी इंजिन, प्रमाणपत्र लाइफसायकल आणि सेशनला कुठे जाण्याची परवानगी आहे हे ठरवणारे विभाजन नियम आहेत.
नवीन लक्ष्य स्थिती
लक्ष्यित स्थिती स्पष्ट आहे. जिथे वातावरण परवानगी देते तिथे सामायिक केलेले पासवर्ड काढून टाका.
प्रगल्भ उपयोजनांमध्ये, कर्मचारी WiFi डिरेक्टरी किंवा आयडेंटिटी प्रदाता विरुद्ध 802.1X चा वापर करते. अतिथी प्रवेश केवळ आवश्यक असेल तिथे कॅप्टिव्ह ऑनबोर्डिंग वापरतो, किंवा जिथे सपोर्ट असेल तिथे Passpoint वापरतो, जेणेकरून वापरकर्ते अंतर्गत नेटवर्क उघड न करता किंवा स्थिर सामायिक सीक्रेटवर अवलंबून न राहता कनेक्ट होऊ शकतील. मल्टि-भाडेकरू वातावरण वापरकर्त्यांना आणि डिव्हाइसेसना केवळ पासवर्ड माहित असल्यामुळे त्यांच्यावर विश्वास ठेवण्याऐवजी सुरुवातीपासूनच योग्य पॉलिसी डोमेनवर मॅप करतात.
यामध्ये काही तडजोड करावी लागते. ओळख-आधारित (identity-based) अॅक्सेससाठी नियोजन, PKI किंवा सर्टिफिकेट मॅनेजमेंट, RADIUS डिझाइन आणि जुन्या कठीण एंडपॉइंट्ससाठी सपोर्टची आवश्यकता असते. परंतु या कामामुळे अशी गोष्ट मिळते जी अधिक मजबूत PSK कधीही देऊ शकत नाही - स्पष्ट उत्तरदायित्व, नियंत्रित ऑनबोर्डिंग, निवडक अॅक्सेस रद्द करणे आणि एखादे डिव्हाइस धोक्यात आल्यास त्याचे नियंत्रण.
पायाभूत नेटवर्क हार्डनिंग लागू करणे
ऑथेंटिकेशन आधुनिक करण्यापूर्वी, इन्फ्रास्ट्रक्चर लॉक डाऊन करा. अनेक संस्था उत्कृष्ट WiFi एन्क्रिप्शन सक्षम करतात आणि तरीही कमकुवत डिफॉल्ट्स आणि दुर्लक्षित मॅनेजमेंट सेटिंग्समुळे कंट्रोल प्लेन असुरक्षित ठेवतात.
UK मध्ये, मूलभूत बाबींवर सार्वजनिक मार्गदर्शन स्पष्ट आहे. NCSC सामायिक किंवा डिफॉल्ट WiFi क्रेडेंशियल्स वापरणे बंद करण्याची आणि WPA3 Personal किंवा जेथे WPA3 उपलब्ध नसेल तेथे WPA2 Personal वापरण्याची शिफारस करते, कारण एन्क्रिप्शन ट्रान्झिटमधील डेटाचे संरक्षण करते. FTC देखील असे सांगते की WPA3 हा नवीन आणि सर्वोत्तम पर्याय आहे, ज्यामध्ये WPA2 हा फॉलबॅक म्हणून आहे. प्रशासकांसाठी, राउटरला व्यवस्थापित सुरक्षा साधन मानणे हा व्यावहारिक टप्पा आहे: डिफॉल्ट ॲडमिन युझरनेम, पासवर्ड आणि SSIDs बदला, रिमोट मॅनेजमेंट, WPS आणि UPnP बंद करा, आणि फर्मवेअर अपडेट ठेवा, जसे की येथे संदर्भित FTC राउटर सुरक्षा मार्गदर्शनामध्ये वर्णन केले आहे.
व्यवस्थापन पातळीपासून सुरुवात करा
जर एखादा हल्ला करणारा राउटर, कंट्रोलर किंवा ॲक्सेस पॉइंट नियंत्रित करू शकत असेल, तर तुमच्या SSID सेटिंग्जला फारसे महत्त्व उरत नाही.
याचा वापर हार्डनिंग बेसलाईन म्हणून करा:
- डिफॉल्ट अॅडमिनिस्ट्रेटर क्रेडेंशियल बदला. राउटर, APs किंवा कंट्रोलर्सवर फॅक्टरी युझरनेम किंवा पासवर्ड तसेच ठेवू नका.
- डिफॉल्ट SSIDs चे नाव बदला. डिफॉल्ट नावांवरून बऱ्याचदा वेंडर किंवा डिप्लॉयमेंट पॅटर्न उघड होतात जे तुम्हाला जाहीर करण्याची आवश्यकता नाही.
- निश्चित ऑपरेशनल गरज असल्याशिवाय रिमोट मॅनेजमेंट निष्क्रिय करा. तुम्हाला खरोखरच गरज असल्यास, तुमच्या मॅनेजमेंट नेटवर्क आणि अॅक्सेस कंट्रोल्सद्वारे त्यावर कडक निर्बंध घाला.
- WPS निष्क्रिय करा. हे अशा सुविधेची समस्या सोडवते जी एंटरप्राइझ वातावरणात नसावी.
- UPnP निष्क्रिय करा. सेवांचे स्वयंचलित प्रकटीकरण हे किमान विशेषाधिकाराच्या (least privilege) तत्त्वाच्या विरुद्ध आहे.
- स्थानिक अॅडमिन खात्यांचे पुनरावलोकन करा. जुने निकामी युझर्स काढून टाका आणि बऱ्याच वर्षांपासून न वापरलेले क्रेडेंशियल बदला.
पॅचिंग हे सर्वोच्च-मूल्य असलेल्या नियंत्रणांपैकी एक आहे
UK मधील संस्थांसाठी, फर्मवेअर पॅचिंग आणि डिव्हाइसची स्वच्छता ही सर्वात जास्त मूल्याची ऑपरेशनल नियंत्रणे आहेत कारण तडजोड केलेले राउटर आणि ॲक्सेस पॉइंट्स वारंवार माहित असलेल्या असुरक्षिततेद्वारे वापरले जाऊ शकतात. NCSC च्या Cyber Essentials योजनेनुसार इंटरनेट-फेसिंग डिव्हाइसेस आणि सुरक्षा सॉफ्टवेअर अद्ययावत ठेवणे आवश्यक आहे, आणि सुरक्षा मार्गदर्शक तत्त्वे देखील राउटरच्या डीफॉल्ट पासवर्डला WiFi सुरक्षा ऑपरेशन्सच्या या विहंगावलोकनमध्ये एक सामान्य हल्ला मार्ग म्हणून हायलाइट करतात.
एक व्यावहारिक पॅचिंग सायकल खालीलप्रमाणे दिसते:
- प्रत्येक AP, कंट्रोलर, वायरलेस गेटवे आणि एज राउटरची सूची तयार करा
- सपोर्ट स्टेटस तपासा जेणेकरून तुम्ही एंड-ऑफ-लाइफ हार्डवेअर सुरक्षित करण्याचा प्रयत्न करणार नाही
- मेंटेनन्स विंडो दरम्यान सद्य फर्मवेअर लागू करा
- अपग्रेड केल्यानंतर कॉन्फिग टिकून राहण्याची पडताळणी करा
- बदलांनंतर कनेक्ट केलेल्या डिव्हाइसेसची सूची तपासा जेणेकरून होणारे बदल किंवा अनपेक्षित गोष्टी पकडता येतील
व्यावहारिक नियम: जर तुम्ही फक्त WiFi पासवर्ड बदलला पण अॅडमिन डिफॉल्ट्स, WPS किंवा रिमोट मॅनेजमेंट तसेच ठेवले, तर तुम्ही नेटवर्क सुरक्षित केलेले नाही. तुम्ही फक्त एक दृश्यमान सेटिंग बदलली आहे.
काय काम करत नाही
काही सल्ले टिकून राहतात कारण ते प्रभावी असतात म्हणून नाही, तर ते केवळ स्वाभाविक वाटतात म्हणून.
लपविलेला SSID हे याचे नेहमीचे उदाहरण आहे. याने कोणतीही अर्थपूर्ण सुरक्षा मिळत नाही. यामुळे सपोर्टमध्ये अडचणी येतात, क्लायंटचे वर्तन विसंगत होते आणि सुरक्षेचा एक खोटा आभास निर्माण होतो. आपण मोठ्या वातावरणात WiFi सुरक्षा सुधारण्याचा प्रयत्न करत असल्यास, लपविण्याच्या युक्त्यांवर आपले ऑपरेशनल प्रयत्न वाया घालवू नका. ते प्रयत्न ओळख (identity), सेगमेंटेशन आणि व्यवस्थापन सुसूत्रीकरणावर खर्च करा.
पायाभूत सुरक्षेचा विचार करण्याचा एक सोपा मार्ग खालीलप्रमाणे आहे:
| क्षेत्र | काय कार्य करते | काय कार्य करत नाही |
|---|---|---|
| प्रशासन | अनन्य ॲडमिन क्रेडेंशियल्स, मर्यादित व्यवस्थापन प्रवेश | फॅक्टरी डिफॉल्ट्स |
| डिव्हाइस सुरक्षा | चालू फर्मवेअर आणि सपोर्टेड हार्डवेअर | एंड-ऑफ-लाइफ APs तसेच ठेवणे |
| सुविधा वैशिष्ट्ये | WPS आणि UPnP डिसेबल केलेले | एंटरप्राइझ सेटिंग्जमध्ये ग्राहक डिफॉल्ट्स वापरणे |
| दृश्यमानता | व्यवस्थापित इन्व्हेंटरी आणि कॉन्फिगरेशन पुनरावलोकन | WLAN कंट्रोलर संपूर्ण सत्य सांगेल अशी आशा बाळगणे |
पायाभूत सुदृढीकरण (foundational hardening) प्रत्येक वायरलेस जोखीम सोडवणार नाही. परंतु, हल्लेखोर अजूनही ज्या सोप्या चुकांचा गैरफायदा घेतात त्या चुका हे नक्कीच दूर करते.
Enterprise-Grade प्रमाणीकरणावर अपग्रेड करणे
एंटरप्राइझ, अतिथी आणि बहु-भाडेकरू वातावरणातील सर्वात मोठी WiFi सुरक्षा चूक म्हणजे सामायिक केलेल्या पासवर्डला स्वीकार्य नियंत्रण पातळी मानणे. हे जारी करणे सोपे आहे, फॉरवर्ड करणे सोपे आहे आणि एकदा कर्मचारी, कंत्राटदार, रहिवासी, भाडेकरू आणि अनमॅनेज्ड डिव्हाइसेसमध्ये पसरले की त्यावर नियंत्रण ठेवणे कठीण आहे.
मोठ्या वातावरणासाठी, व्यावहारिक अपग्रेड म्हणजे 802.1X सह WPA2-Enterprise किंवा WPA3-Enterprise. हे ऍक्सेसला सामायिक गुपितावरून ओळखीच्या निर्णयामध्ये बदलते. नेटवर्क मूल्यमापन करू शकते की युझर कोण आहे, कोणते डिव्हाइस कनेक्ट होत आहे आणि त्या क्षणी कोणती पॉलिसी लागू झाली पाहिजे.
ऑपरेशनल दृष्टीने 802.1X का महत्त्वाचे आहे
सामायिक-पासवर्ड असलेले WiFi सामान्य ऑपरेशनल दबावाखाली अयशस्वी ठरते. ऑफबोर्डिंगच्या वेळी पासवर्ड रीसेट करावा लागतो. तपासणी दरम्यान स्पष्ट क्रेडिट किंवा उत्तरदायित्व मिळत नाही. कंत्राटदार आणि अल्पकालीन वापरकर्त्यांना देखील कायमस्वरूपी कर्मचार्यांप्रमाणेच अॅक्सेस मॉडेल मिळते, कारण खऱ्या अॅक्सेस पॉलिसीपेक्षा एक पासफ्रेज व्यवस्थापित करणे सोपे असते.
802.1X प्रत्येक सेशनला एक ओळख देऊन हे दुरुस्त करते. या प्रवाहाचे तीन भाग आहेत:
- सप्लिकंट (supplicant), म्हणजेच क्लायंट डिव्हाइस
- ऑथेंटिकेटर (authenticator), सहसा ॲक्सेस पॉइंट किंवा स्विच पोर्ट
- ऑथेंटिकेशन सर्व्हर (authentication server), सामान्यतः RADIUS
तुम्हाला त्या तिसऱ्या भूमिकेबद्दल सोप्या इंग्रजी भाषेत संदर्भ हवा असल्यास, RADIUS सर्व्हर काय करतो याचे हे विहंगावलोकन एक उपयुक्त सुरुवात ठरेल.
ते मॉडेल अशा एंटरप्राइझ नियंत्रणांना सपोर्ट करते जी PSK चांगल्या प्रकारे हाताळू शकत नाहीत किंवा अजिबात हाताळू शकत नाहीत.
मजबूत एन्क्रिप्शनच्या पलीकडे तुम्हाला काय मिळते
प्रमाणीकरण महत्त्वाचे आहे, परंतु मुख्य सुधारणा ही प्रशासकीय नियंत्रण आहे.
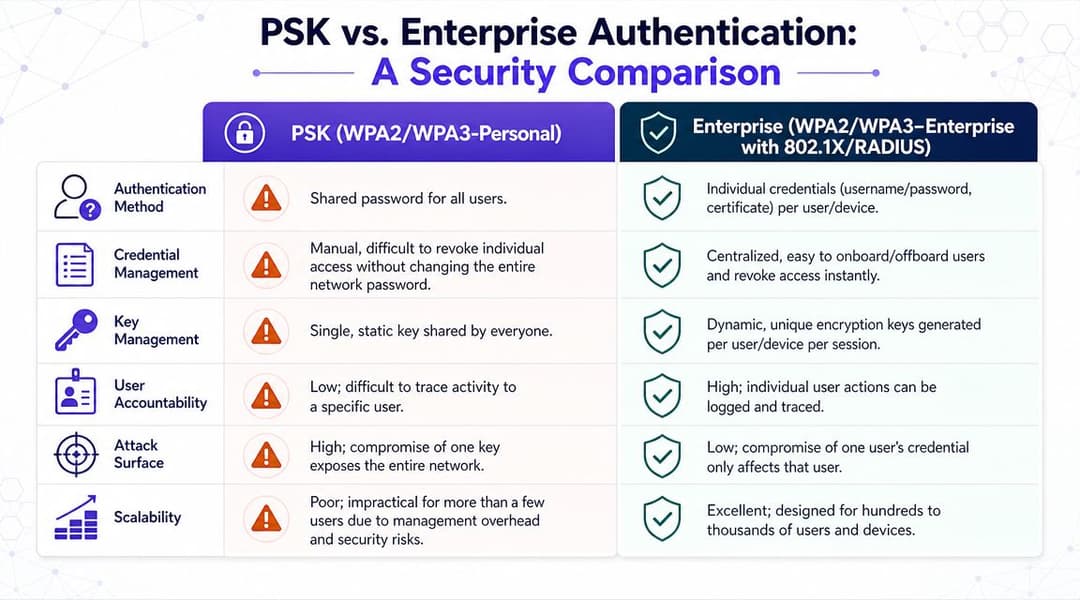
एक व्यावहारिक तुलना हा फरक स्पष्ट करते:
| आवश्यकता | शेअर्ड पासवर्ड मॉडेल | Enterprise प्रमाणीकरण मॉडेल |
|---|---|---|
| एक वापरकर्ता काढून टाकणे | संपूर्ण पासवर्ड बदला, नंतर तो पुन्हा वितरित करा | वैयक्तिक खाते किंवा सर्टिफिकेट निष्क्रिय करा |
| ऍक्टिव्हिटीचा तपास करणे | स्पष्टपणे ओळखणे कठीण | इव्हेंट्सना वापरकर्ता किंवा डिव्हाइस ओळखीशी जोडा |
| भूमिका-आधारित (role-based) ॲक्सेस लागू करणे | अपूर्ण आणि मॅन्युअल | पॉलिसी निर्णयांमध्ये अंगभूत |
| सोडून जाणारे कर्मचारी आणि कंत्राटदार हाताळणे | चुका होण्याची शक्यता असलेले | केंद्रीय निलंबन (Central revocation) |
| मिश्र एस्टेट्स सुरक्षित करणे | मोठ्या प्रमाणासाठी कमकुवत | कर्मचारी, BYOD आणि मॅनेज्ड डिव्हाइसेससाठी योग्य |
सर्वात मजबूत उपयोजन पॅटर्न सहसा सरळ असतो:
- SSID वर एंटरप्राइज ऑथेंटिकेशन सक्षम करा
- कर्मचार्यांसाठी सेंट्रल आयडेंटिटी सोर्स वापरा
- जुने सिफर (legacy ciphers) अक्षम करा
- ऑथेंटिकेट झालेल्या वापरकर्त्यांना आणि डिव्हाइस प्रकारांना योग्य नेटवर्क पॉलिसीशी मॅप करा
- ऑथेंटिकेशन पाथचे नियमितपणे ऑडिट करा
उपयोजन सहसा कोठे रखडतात
क्लिष्टता हा एक सामान्य आक्षेप आहे आणि तो योग्य देखील आहे.
एक PSK ओळखीच्या रचनेला टाळतो. 802.1X आयडेंटिटी स्टोअर्स, प्रमाणपत्र लाइफसायकल, डिव्हाइस ऑनबोर्डिंग, अतिथी ऍक्सेस, फॉलबॅक पद्धती आणि जुन्या हार्डवेअरसाठी अपवाद हाताळणी याबद्दल निर्णय घेण्यास भाग पाडतो. या नियोजनासाठी वेळ लागतो, परंतु यामुळे नंतर उद्भवणाऱ्या वारंवार येणाऱ्या समस्यांची मोठी यादी दूर होते.
जेव्हा ॲक्सेस हा तुम्ही इतर ठिकाणी आधीच व्यवस्थापित करत असलेल्या ओळखींशी जोडला जातो, तेव्हा एंटरप्राइझ WiFi व्यवस्थापित करणे सोपे होते.
सुसंगतता ही दुसरी समस्या आहे. लॅपटॉप आणि फोन सहसा प्रमाणपत्र-आधारित ॲक्सेस किंवा डिरेक्टरी-बॅक्ड प्रमाणीकरणासह चांगले काम करतात. प्रिंटर, स्कॅनर, वैद्यकीय उपकरणे, OT प्रणाली आणि जुनी IoT उपकरणे सहसा असे करत नाहीत. एक प्रगल्भ डिझाइन याचा सुरुवातीलाच विचार करते. आधुनिक वापरकर्ता ॲक्सेस 802.1X वर ठेवा, अपवादांना वेगळे करा आणि काही मर्यादित उपकरणांमुळे संपूर्ण मालमत्तेसाठी धोरण ठरवणे टाळा.
मल्टी-टेनंट आणि मोठ्या सार्वजनिक ठिकाणी, गेस्ट ॲक्सेसला विशेष वागणूक मिळणे आवश्यक आहे. कर्मचारी आणि भाडेकरू वापरकर्त्यांनी तुम्ही रद्द करू शकता आणि ऑडिट करू शकता अशा आयडेंटिटीसह ऑथेंटिकेट केले पाहिजे. गेस्टनी स्वतंत्र ऑनबोर्डिंग प्रवाह वापरला पाहिजे, शक्यतो कॅप्टिव्ह पोर्टल (Captive Portal) नोंदणी, फेडरेटेड साइन-इन किंवा पर्यावरण सपोर्ट करत असेल तिथे Passpoint सह. यामुळे पासवर्ड शेअरिंग कमी होते, सपोर्टचा अतिरिक्त खर्च कमी होतो आणि सर्व साइट्सवर सातत्याने ॲक्सेस पॉलिसी लागू करणे सोपे होते.
व्यवहारात काय निवडावे
बहुतांश संस्थांसाठी, हाच क्रम कार्य करतो:
- कर्मचाऱ्यांचे डिव्हाइसेस WPA2-Enterprise किंवा WPA3-Enterprise सोबत 802.1X वापरतात
- कॉर्पोरेट-व्यवस्थापित एंडपॉइंट्स प्रमाणपत्र-आधारित ऑथेंटिकेशनला प्राधान्य देतात
- BYOD वापरकर्ते पॉलिसी निर्बंधांसह नियंत्रित ओळख वर्कफ्लोद्वारे ऑथेंटिकेट होतात
- गेस्ट स्वतंत्र ॲक्सेस फ्लो वापरतात आणि कर्मचाऱ्यांच्या ट्रस्ट मॉडेलच्या बाहेर राहतात
- लेगसी एंडपॉइंट्सना कडक मर्यादा आणि स्पष्ट मालकीसह अपवाद हाताळणी मिळते
उद्यम पातळीवर WiFi सुरक्षा सुधारण्याचे ध्येय असल्यास, अधिक चांगल्या शेअर केलेल्या पासवर्डऐवजी ओळख (identity) वर लक्ष केंद्रित करा. व्यावहारिकदृष्ट्या याचा अर्थ कर्मचार्यांच्या अॅक्सेससाठी 802.1X, योग्य ठिकाणी SSO किंवा फेडरेटेड ओळख, मोठ्या संख्येने येणाऱ्या पाहुण्यांच्या वातावरणासाठी Passpoint, आणि पासवर्ड वितरणावर आधारित नेटवर्क तयार करण्याऐवजी नियंत्रित अपवादांची एक छोटी सूची वापरणे असा होतो.
सुरक्षित सेगमेंटेड नेटवर्क आर्किटेक्चर डिझाइन करणे
जर प्रमाणीकरण "कोणाला प्रवेश मिळतो" याचे उत्तर देत असेल, तर सेगमेंटेशन "ते कुठे पोहोचतात" याचे उत्तर देते.
फ्लॅट वायरलेस नेटवर्क हे लेन नसलेल्या, बॅरियर्स नसलेल्या आणि कोणते वाहन कोणत्या गंतव्यस्थानी पोहोचू शकते याचे कोणतेही नियम नसलेल्या हायवेवर प्रवास करण्यासारखे आहे. यामुळे ट्रॅफिक पुढे जाऊ शकते. पण अपघातांवर नियंत्रण ठेवता येणार नाही.
सोयीनुसार नव्हे, तर विश्वासावर आधारित वर्गीकरण करा
अतिथी प्रवेशाकडे सहसा साधी पासवर्डची समस्या म्हणून पाहिले जाते, परंतु अधिक मजबूत डिझाइन म्हणजे अतिथी WiFi ला स्वतंत्र सबनेट किंवा नेटवर्कमध्ये विभाजित करणे आणि संवेदनशील संसाधनांपासून वेगळे ठेवणे, जसे की Ekahau च्या सुरक्षित WiFi डिझाइनवरील मार्गदर्शकामध्ये चर्चा केली आहे. SSID लपवण्यासारख्या वरवरच्या कल्पनांपेक्षा हे खूप जास्त महत्त्वाचे आहे.
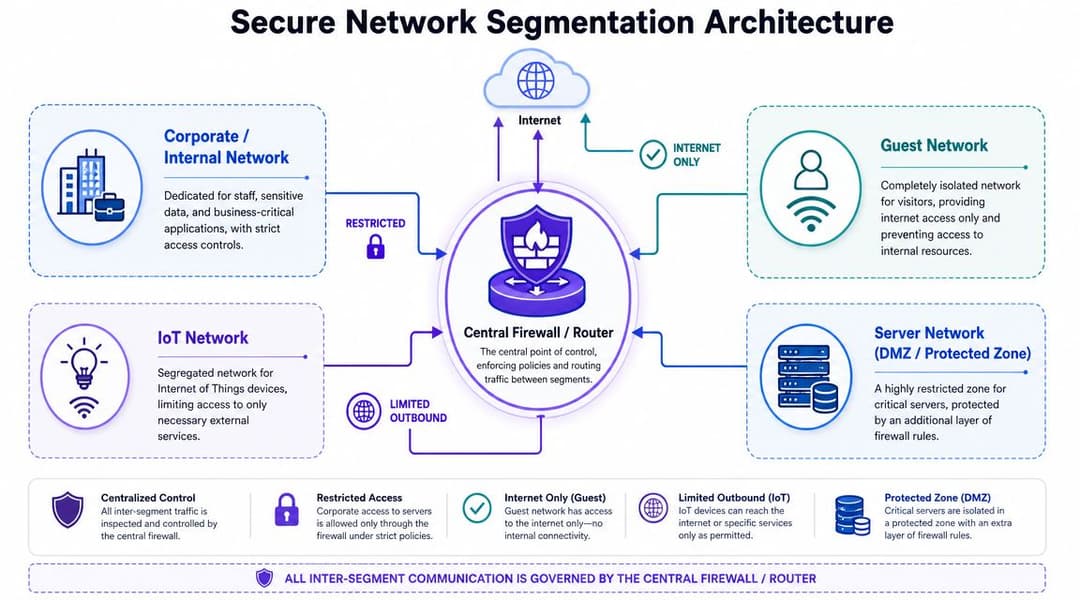
मोठ्या वातावरणातील सर्वात स्पष्ट सेगमेंटेशन मॉडेलमध्ये सहसा या गोष्टींसाठी स्वतंत्र झोन समाविष्ट असतात:
- कॉर्पोरेट कर्मचारी
- अतिथी
- IoT आणि कार्यात्मक डिव्हाइसेस
- सुरक्षित सर्व्हर किंवा ॲप्लिकेशन झोन
- आवश्यकतेनुसार भाडेकरू-विशिष्ट किंवा साइट-विशिष्ट नेटवर्क
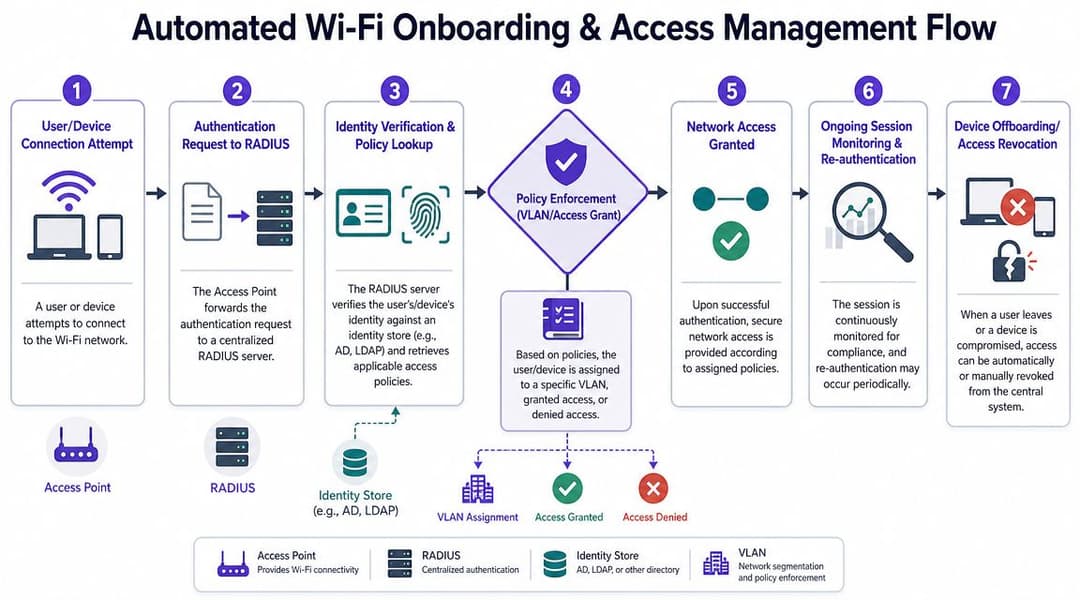
प्रत्येक झोनची स्वतःची VLAN किंवा समतुल्य पॉलिसी मर्यादा असावी आणि झोनमधील ट्रॅफिक फायरवॉल किंवा पॉलिसी इंजिनमधून जावे. सर्व वायरलेस कंट्रोलर हे समान रीतीने लागू करत नाहीत, त्यामुळे तुमच्या सिस्टीममध्ये पॉलिसी कुठे कार्यरत आहे ते तपासा.
वास्तविक ठिकाणांवर काम करणारी एक ब्लू प्रिंट
वास्तविक व्यावसायिक कार्याचे प्रतिबिंब दर्शवणारे सेगमेंटेशन नियम वापरा.
आतिथ्य आणि मनोरंजन
हॉटेल्स, बार, स्टेडियम आणि इव्हेंटच्या ठिकाणांना सहसा किमान या विलगिकरणाची आवश्यकता असते:
- बॅक-ऑफिस प्रणालींकडे कोणताही मार्ग नसलेला अतिथी इंटरनेट ॲक्सेस
- हँडहेल्ड, PMS क्लायंट आणि अंतर्गत ॲप्लिकेशन्ससाठी कर्मचारी ऑपरेशन्स
- कठोरपणे मर्यादित असलेल्या पूर्व-पश्चिम ट्रॅफिकसह POS आणि पेमेंट वातावरण
- इमारत प्रणाली आणि IoT जसे की IPTV, थर्मोस्टॅट्स, संकेत फलक, कुलूप किंवा कॅमेरे
हॉस्पिटॅलिटी क्षेत्रात, सोयीच्या मागे धावून डिझाईन खराब करणे ही सामान्य चूक आहे. कोणालातरी "सर्व गोष्टींसाठी" एकच SSID हवा असतो. यामुळे सपोर्टचे काम एक आठवड्यासाठी सोपे होते. पण पुढील अनेक वर्षांसाठी जोखीम वाढते.
रिटेल आणि शॉपिंग सेंटर्स
रिटेल इस्टेट्सना सहसा हे वेगळे करावे लागते:
- स्टोअर स्टाफची डिव्हाइसेस
- ग्राहकांचा गेस्ट ॲक्सेस
- POS आणि पेमेंट टर्मिनल्स
- डिजिटल साइनेज आणि सेन्सर्स
- लँडलॉर्ड किंवा सेंटर - मॅनेजमेंट सिस्टीम्स
एक दुकान, एक किओस्क किंवा चुकीचे कॉन्फिगर केलेले एखादे व्हेंडर डिव्हाइस दुसऱ्या ऑपरेशनल डोमेनमध्ये जाण्याचा मार्ग बनणार नाही याची काळजी घेणे हीच गुरुकिल्ली आहे.
मल्टी-टेनंट प्रॉपर्टी
रेसिडेन्शियल, BTR, स्टुडंट हाऊसिंग आणि मिक्स-युझ प्रॉपर्टीजमध्ये, वायरलेस डिझाईन अनेकदा अयशस्वी ठरते कारण ऑपरेटर्स घरगुती अपेक्षांची एंटरप्राइझच्या जोखमींसोबत गल्लत करतात. भाडेकरूंना साधी कनेक्टिव्हिटी हवी असते. तर ऑपरेटर्सना कडक आयसोलेशन आवश्यक असते.
एक व्यावहारिक मॉडेल खालीलप्रमाणे आहे:
| नेटवर्क श्रेणी | ॲक्सेस मॉडेल | मंजूर आवाका |
|---|---|---|
| भाडेकरू ॲक्सेस | भाडेकरू-विशिष्ट ओळख किंवा प्रोफाइल | इंटरनेट आणि मंजूर रहिवासी सेवा |
| इमारत ऑपरेशन्स | मॅनेज्ड डिव्हाइस ओळख | केवळ आवश्यक अंतर्गत सिस्टम्स |
| अतिथी/सामान्य क्षेत्रातील WiFi | स्वतंत्र अतिथी मार्ग | केवळ इंटरनेट |
| कंत्राटदार ॲक्सेस | वेळ-मर्यादित पॉलिसी | केवळ विशिष्ट ॲप्स किंवा सपोर्ट सेवा |
VLAN आकृत्यांपेक्षा Firewall नियम अधिक महत्त्वाचे आहेत
टीम्स बऱ्याचदा VLAN डिझाइनवर येऊन थांबतात आणि काम संपले असे समजतात. ते केवळ अर्धेच काम आहे.
तुमचे फायरवॉल नियम अशा प्रश्नांची उत्तरे देणारे असावेत:
- अतिथी उपकरण इंटरनेट मार्गाशिवाय इतर कशापर्यंत पोहोचू शकते का?
- काय एखादे IoT उपकरण वापरकर्ता नेटवर्कमध्ये सत्र (session) सुरू करू शकते?
- कर्मचाऱ्यांची उपकरणे केवळ मंजूर पोर्ट आणि सेवांद्वारेच संरक्षित ॲप्लिकेशन्सपर्यंत पोहोचू शकतात का?
- एका भाडेकरूचे नेटवर्क कधी दुसऱ्या भाडेकरूचे नेटवर्क पाहू शकते का?
- ऑनबोर्डिंग प्रणाली या सेवा मोठ्या प्रमाणावर उघड न करता ओळख सेवांशी संवाद साधू शकतात का?
जेव्हा धोरणाची अंमलबजावणी करण्याऐवजी ते गृहीत धरले जाते, तेव्हा सेगमेंटेशन अयशस्वी ठरते.
एक चांगली आर्किटेक्चर अशी गृहीत धरत नाही की सर्व डिव्हाइसेस योग्य वर्तन करतील. ती गृहीत धरते की काही डिव्हाइसेस तसे करणार नाहीत आणि त्यानुसार होणारे नुकसान मर्यादित ठेवते. म्हणूनच तात्पुरते वापरकर्ते, अनमॅनेज्ड डिव्हाइसेस किंवा मिश्रित विश्वास पातळी असलेल्या कोणत्याही वातावरणात WiFi सुरक्षा सुधारण्यासाठी सेगमेंटेशन अत्यंत महत्त्वाचे आहे.
सुरक्षित ऑनबोर्डिंग आणि ॲक्सेस मॅनेजमेंट स्वयंचलित करणे
जेव्हा कर्मचारी बदलतात, BYOD, कंत्राटदार, पाहुणे आणि जुनी डिव्हाइसेस अनेक ठिकाणी पसरलेली असतात, तेव्हा मॅन्युअल WiFi प्रशासन टिकू शकत नाही. लोक सोडून जातात. डिव्हाइसेस बदलली जातात. तात्पुरता ॲक्सेस कायमस्वरूपी बनतो कारण तो काढून टाकण्याचे कोणाच्या लक्षात राहत नाही.
ऑटोमेशन ओळख, प्रमाणीकरण आणि नेटवर्क धोरण एकत्र जोडून हे दुरुस्त करते.
कर्मचाऱ्यांचा ॲक्सेस ओळखीच्या जीवनचक्रानुसार असावा
जेव्हा एखादा कर्मचारी सामील होतो, तेव्हा त्यांचा WiFi ऍक्सेस त्याच ओळखीच्या प्रक्रियेचा भाग म्हणून दिसला पाहिजे जी त्यांची व्यावसायिक खाती तयार करते. जेव्हा ते टीम बदलतात, तेव्हा पॉलिसी अपडेट झाली पाहिजे. जेव्हा ते सोडतात, तेव्हा जुने पासवर्ड किंवा जुन्या MAC नोंदी न शोधता ऍक्सेस त्वरित थांबला पाहिजे.
म्हणूनच प्रगत सेटअप वायरलेस ॲक्सेसला संस्थेमध्ये आधीपासूनच वापरल्या जाणाऱ्या ओळख पुरवठादारांशी जोडतात, जसे की Entra ID, Google Workspace किंवा Okta. याचा परिणाम म्हणजे सोपा ऑनबोर्डिंग मार्ग, कमी मॅन्युअल अपवाद आणि केंद्रीय पातळीवर ॲक्सेस रद्द करण्याची सुविधा मिळते.
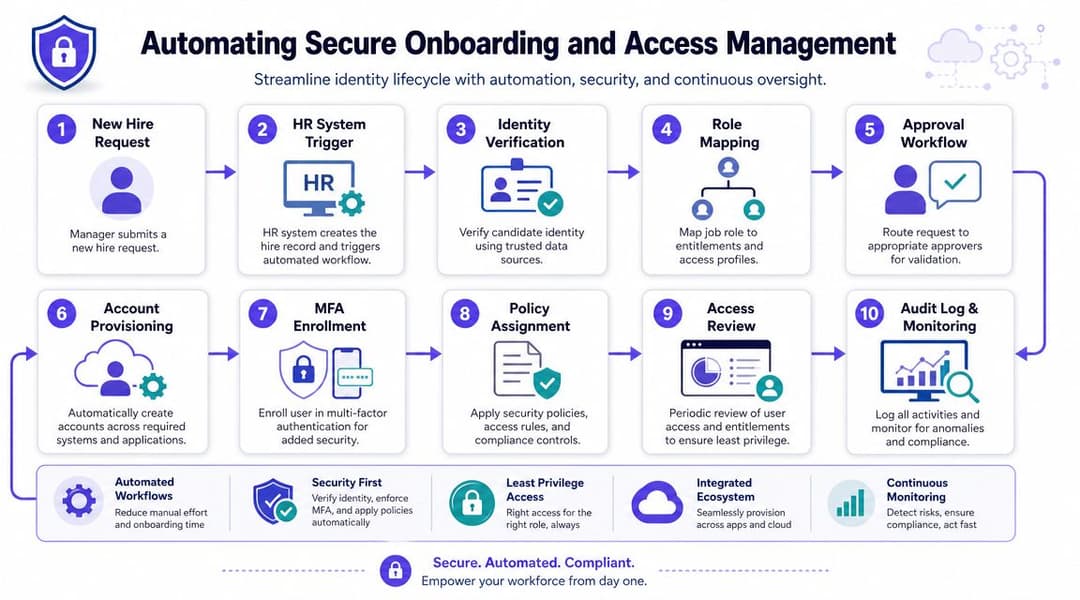
जर आपण पॉलिसीची अंमलबजावणी आणि ओळख-आधारित प्रवेशाभोवती ऑर्केस्ट्रेशन पर्यायांचे मूल्यांकन करत असाल, तर हे नेटवर्क अॅक्सेस कंट्रोल सोल्यूशन्स केवळ रेडिओच नाही, तर वायरलेसभोवती आवश्यक असलेला विस्तृत नियंत्रण स्तर दर्शवतात.
विविध वापरकर्ता गटांना वेगवेगळ्या ऑनबोर्डिंग मार्गांची आवश्यकता असते
एकच वर्कफ्लो क्वचितच सर्वांसाठी योग्य ठरतो. वेगवेगळ्या विश्वासार्हतेच्या पातळीसाठी स्वतंत्र पद्धती वापरा.
- मॅनेज्ड कर्मचारी डिव्हाइसेसनी किमान वापरकर्ता अडथळ्यांसह प्रमाणपत्र-आधारित किंवा डिरेक्टरी-बॅक्ड ऑथेंटिकेशन वापरले पाहिजे.
- BYOD वापरकर्त्यांना नियंत्रित नोंदणी प्रवाह आवश्यक आहे जो प्रतिबंधित पॉलिसी आणि स्पष्ट मुदत संपण्याची किंवा पुनरावलोकनाची अट लागू करतो.
- गेस्टना कर्मचाऱ्यांच्या ट्रस्ट डोमेनमध्ये सामील न होता सुलभ ॲक्सेस आवश्यक आहे.
- लेगसी डिव्हाइसेसना कडकपणे मर्यादित विशेषाधिकारांसह अपवाद हाताळणीची आवश्यकता आहे.
येथेच एक प्लॅटफॉर्म पर्याय उपयोजन सोपे करू शकतो. Purple हे WPA2/3-Enterprise प्रवेश, SSO-बॅक्ड ऑथेंटिकेशन, Passpoint/OpenRoaming आणि जुन्या डिव्हाइसेससाठी iPSK चे समर्थन करते, जे ऑन-प्रिमाइसेस RADIUS आणि कॅप्टिव्ह-पोर्टल वर्कफ्लोभोवती सर्व काही तयार न करता सामायिक केलेले पासवर्ड बदलू इच्छित असलेल्या वातावरणाशी सुसंगत आहे.
Passpoint आणि पासवर्डशिवाय अतिथी प्रवेश
पारंपारिक गेस्ट WiFi सहसा युझर्सना Captive Portal आणि सामायिक पासवर्ड वापरण्यास भाग पाडते, आणि नंतर त्यांना एका वेगळ्या इंटरनेट पाथवर पाठवते. हे काम करू शकते, परंतु हे कठीण आहे आणि तरीही संस्थांना "गेस्ट पासवर्ड" च्या दृष्टीने विचार करण्याची सवय लावते.
एक चांगला मॉडेल म्हणजे Passpoint किंवा संबंधित रोमिंग फ्रेमवर्कद्वारे पासवर्डशिवाय ऑनबोर्डिंग, जिथे ओळख देवाणघेवाण स्पष्टपणे होते आणि सत्राच्या सुरुवातीपासूनच ट्रॅफिक कूटबद्ध (encrypted) केले जाते. यामुळे सुरक्षा आणि वापरकर्ता अनुभव दोन्ही सुधारतात. हे हॉटेलमधील फ्रंट-डेस्कचे काम, रिटेल टीम्सवरील ताण आणि आरोग्य सेवा प्रतीक्षा क्षेत्र किंवा वाहतूक केंद्रांमधील अडथळे देखील कमी करते.
चांगले ऑनबोर्डिंग वापरकर्त्याच्या प्रवासातून सामायिक गुपिते काढून टाकते आणि ॲडमिन टीममधून मॅन्युअल क्लीन-अप काढून टाकते.
मानक कमकुवत न करता अपवाद हाताळा
प्रत्येक डिव्हाइस 802.1X करू शकत नाही. प्रिंटर्स, स्पेशालिस्ट स्कॅनर्स, स्मार्ट टीव्ही, सायनेज प्लेयर्स आणि काही ऑपरेशनल डिव्हाइसेस अजूनही मागे आहेत. याचा अर्थ असा नाही की तुम्ही संपूर्ण इस्टेटसाठी पुन्हा एकाच पासवर्डचा वापर करावा.
अशा डिव्हाइसेससाठी, प्रति - डिव्हाइस दृष्टिकोन वापरा जसे की iPSK, आणि नंतर प्रत्येक क्रेडेंशियल योग्य विभागाशी जोडा आणि ते कशापर्यंत पोहोचू शकते यावर मर्यादा घाला. जर एक डिव्हाइस धोक्यात आले, तर तुम्ही केवळ त्या एका डिव्हाइसचा ॲक्सेस रद्द करता. तुम्ही संपूर्ण नेटवर्क बदलत नाही.
येथे ऑटोमेशनला महत्त्व आहे कारण स्केलमुळे सर्वकाही बदलते. मोजके अपवाद स्वतः हाताळणे शक्य आहे. परंतु वेगवेगळ्या प्रॉपर्टीज, कार्यक्रम स्थळे किंवा कॅम्पसमध्ये शेकडो अपवाद असल्यास स्प्रेडशीट्समुळे सुरक्षा कर्ज (security debt) निर्माण होऊ लागते.
सक्रिय मॉनिटरिंग आणि इन्सिडेंट रिस्पॉन्स स्थापित करणे
WiFi सुरक्षा डिझाइनपेक्षा ऑपरेशन्समध्ये अधिक वेळा अयशस्वी ठरते.
एक एंटरप्राइझ 802.1X उपयोजित करू शकते, पाहुण्यांना कर्मचाऱ्यांपासून वेगळे करू शकते आणि सामायिक केलेल्या पासवर्डच्या जागी ओळख-आधारित प्रवेश देऊ शकते, परंतु केवळ त्यांच्यात होणाऱ्या बदलांवर कोणाचे लक्ष नसल्यामुळे नियंत्रण गमावू शकते. प्रमाणपत्र कालबाह्य होते. तात्पुरते SSID एखाद्या इव्हेंटनंतरही चालू राहते. भाडेकरू सामायिक जागेत अनमॅनेज्ड AP जोडतात. पॉलिसीमधील बदलामुळे डिव्हाइसेस चुकीच्या सेगमेंटमध्ये जातात. मोठ्या ठिकाणांमध्ये आणि मल्टि-भाडेकरू मालमत्तांमध्ये, हे अपयश सामान्य असतात कारण वायरलेस सतत बदलत असते.
सतत कशाचे निरीक्षण करावे
केवळ अपटाइम ऐवजी ॲक्सेस कंट्रोल आणि पॉलिसी अंमलबजावणीशी संबंधित असलेल्या सिग्नल्सपासून सुरुवात करा.
यावर लक्ष केंद्रित करा:
- RADIUS, आयडेंटिटी प्रोव्हाइडर्स किंवा क्लाउड NAC प्लॅटफॉर्मवरून Authentication यश आणि अपयश
- कंट्रोलर्स, APs, स्विचेस आणि गेटवेजवर प्रशासकीय लॉगइन आणि कॉन्फिगरेशन बदल
- मंजूर बदल विंडोजच्या बाहेर तयार केलेले नवीन SSIDs, पॉलिसी ऑब्जेक्ट्स किंवा अपवाद नियम
- क्लायंट असाइनमेंट पॅटर्न जे वापरकर्ते किंवा डिव्हाइसेस चुकीच्या भूमिकेत, VLAN मध्ये किंवा पॉलिसी ग्रुपमध्ये जात असल्याचे दर्शवतात
- सर्व साईट्स आणि प्रॉपर्टीजवर AP आरोग्य, फर्मवेअर स्थिती आणि कंट्रोलर सिंक स्थिती
ऑथेंटिकेशन अयशस्वी होण्यामागे काहीतरी संदर्भ असतो. ऑथेंटिकेशन अयशस्वी होण्याचे प्रमाण अचानक वाढणे ही सर्टिफिकेट नूतनीकरणानंतरची सपोर्ट संबंधित समस्या असू शकते किंवा SSO शी संबंधित ऑनबोर्डिंग त्रुटी असू शकते. हे क्रेडेंशियलचा गैरवापर, डिव्हाइस क्लोनिंग किंवा संपूर्ण युझर ग्रुपवर परिणाम करणाऱ्या चुकीच्या पॉलिसीचे सुरुवातीचे लक्षण देखील असू शकते.
मुद्दा अगदी सोपा आहे. कोणाला ॲक्सेस मिळतो, तो कसा मिळतो आणि त्यानंतर ते कुठे पोहोचतात हे ठरवणाऱ्या नियंत्रणांवर लक्ष ठेवा.
Rogue AP शोधणे हे एक नियमित नियंत्रण आहे
Rogue APs अजूनही चांगल्या प्रकारे डिझाइन केलेल्या वायरलेस वातावरणात सर्वात सोप्या त्रुटी निर्माण करतात. ते नेहमीच दुर्भावनायुक्त नसतात. व्यवहारात, अनेकदा सोयीसाठी हे घडते. एखादा कर्मचारी डेड स्पॉट ठीक करण्यासाठी कमी किमतीचा राउटर प्लग इन करतो. एखादा कंत्राटदार कार्यक्रमानंतर मागे ब्रिज सोडून जातो. एखादा भाडेकरू सामायिक इमारतीमध्ये ग्राहकोपयोगी उपकरणे स्थापित करतो आणि तुमच्या प्रमाणीकरण आणि वर्गीकरण (segmentation) धोरणांना बगल देणारा एक अनमॅनेज्ड मार्ग तयार करतो.
म्हणूनच नियमित RF आणि इन्फ्रास्ट्रक्चर तपासणी ही सामान्य ऑपरेशन्सचा भाग असली पाहिजे, वार्षिक ऑडिटचा नाही. कॉन्फिगरेशन पुनरावलोकन, स्विच-पोर्ट तपासणी आणि समस्या असलेल्या क्षेत्रांमधील प्रत्यक्ष पाहणीसह अनधिकृत अॅक्सेस पॉइंट्स आणि सिग्नलमधील विसंगती शोधण्यासाठी WiFi स्कॅन चालवा.
rogue AP महत्त्वाचा आहे कारण तो तुम्ही इतर ठिकाणी घेतलेल्या ओळख आणि धोरणांच्या निर्णयांना बायपास करतो.
WiFi - विशिष्ट प्रतिसाद प्लेबुक तयार करा
सामान्य SOC रनबुक्स पुरेसे नाहीत. वायरलेस दुर्घटनांसाठी वायरलेस बिघाड प्रकारांशी जुळणाऱ्या कृतींची आवश्यकता असते.
एक साधी प्लेबुक रचना वापरा:
घटना ओळखा
ती समस्या एखादा अनधिकृत AP, प्रमाणपत्र अपयश, पॉलिसी बदल, असामान्य ऑथेंटिकेशन क्रियाकलाप, किंवा वायरलेस सेगमेंटमधून संशयास्पद हालचाल आहे का याची खात्री करा.धोका मर्यादित करा
SSID निष्क्रिय करा, क्रेडेंशियल रद्द करा, एंडपॉइंट क्वारंटाईन करा, स्विच पोर्ट काढून टाका, किंवा कंट्रोलरमधून AP ब्लॉक करा.पुरावा जतन करा
कंट्रोलर लॉग्स, RADIUS ट्रान्झॅक्शन्स, ओळख-प्रदाता इव्हेंट्स, कॉन्फिगरेशन स्नॅपशॉट्स आणि बदल रेकॉर्ड्स जपून ठेवा.अॅक्सेस मार्ग ट्रेस करा
कोणत्या ओळखीने ऑथेंटिकेशन केले, कोणती पॉलिसी लागू झाली, कोणते सेगमेंट नियुक्त केले गेले आणि ते डिव्हाइस कशापर्यंत पोहोचू शकत होते हे निश्चित करा.सुरक्षा त्रुटी दुरुस्त करा
मूळ कारण दूर करा. जर तात्पुरत्या ऑनबोर्डिंग मार्गाला कोणतीही कालबाह्यता मर्यादा नव्हती, तर ती जोडा. जर भाडेकरू पोर्टने अनमॅनेज्ड उपकरणांना परवानगी दिली असेल, तर पोर्ट पॉलिसी अधिक कडक करा.
एंटरप्राइज आणि अतिथी वातावरणात, प्रतिसाद देण्याचा वेग महत्त्वाचा असतो कारण एक कमकुवत अपवाद एकाच वेळी अनेक वापरकर्त्यांना प्रभावित करू शकतो. चुकीचे कॉन्फिगर केलेले कर्मचारी SSID अंतर्गत ॲक्सेस मोठ्या प्रमाणावर उघड करू शकते. अतिथी धोरणातील त्रुटी संपूर्ण ठिकाणचे विलगीकरण (isolation) खंडित करू शकते. सामायिक-पासवर्ड मॉडेल नियंत्रण कठीण करते कारण रद्द करण्यासाठी कोणतीही एक ओळख (identity) नसते. ओळख-आधारित ॲक्सेस टीमला अधिक स्पष्ट प्रतिसाद मार्ग देतो.
लोक ज्या गोष्टी विसरतात त्यांचे ऑडिट करा
सर्वात जास्त मोलाच्या तपासण्या या अनेकदा ऑपरेशनल देखभालीच्या असतात:
| ऑडिट घटक | हे का महत्त्वाचे आहे |
|---|---|
| लेगसी सायफर पुनरावलोकन | जुने सेटिंग्ज मायग्रेशननंतरही शिल्लक राहतात आणि नवीन पॉलिसी मानकांना कमकुवत करतात |
| गेस्ट पाथ पडताळणी | गेस्ट ट्रॅफिक बऱ्याचदा डिझाइनच्या तुलनेत कमी आयसोलेटेड असते |
| Authentication-server सेटिंग्ज | येथील त्रुटी खात्री किंवा सुरक्षितता खंडित करतात |
| AP इन्व्हेंटरी मेळ घालणे | काळाच्या ओघात अपरिचित किंवा बदललेले हार्डवेअर समोर येते |
| अपवाद डिव्हाइस पुनरावलोकन | तात्पुरत्या परवानग्या बऱ्याचदा कायमस्वरूपी बनतात |
WiFi मॉनिटरिंगकडे ॲक्सेस कंट्रोल ऑपरेशन्सचाच एक भाग म्हणून पहा. एंटरप्राइझ, अतिथी आणि मल्टी-टेनंट वातावरणात, टीम्स याद्वारेच ओळख, सेगमेंटेशन आणि अपवाद हाताळणी या गोष्टी डिझाईननुसार व्यवस्थित ठेवतात.
तुमची WiFi सुरक्षा कृती चेकलिस्ट
अनेक WiFi रोलआउट्समध्ये अजूनही शेअर्ड पासवर्ड्सचाच वरचष्मा आहे. एंटरप्राइझ, अतिथी आणि मल्टी-टेनंट वातावरणात, हे मॉडेल हीच मूळ समस्या आहे. यावरील व्यावहारिक उपाय म्हणजे ब्रॉड शेअर्ड ॲक्सेस काढून त्याऐवजी ओळख, पॉलिसी आणि जलद रिव्होकेशन लागू करणे होय.
डिझाइन डायग्रामवर दाखवलेल्या पर्यायाऐवजी, तुम्ही चालवत असलेल्या प्रत्यक्ष वातावरणाची चाचणी घेण्यासाठी खालील चेकलिस्ट वापरा.
आतिथ्य आणि अतिथींची मोठी संख्या असलेली ठिकाणे
- पॉलिसी लेयरवर गेस्ट आणि स्टाफ अॅक्सेस वेगळा करा. स्टाफची डिव्हाइसेस, POS, PMS आणि बॅक-ऑफिस सिस्टम्सनी वेगवेगळ्या प्रकारे ऑथेंटिकेट केले पाहिजे आणि वेगवेगळ्या नेटवर्क सेगमेंटमध्ये गेले पाहिजे.
- प्रिंट केलेले सामायिक पासवर्ड बंद करा. कॅप्टिव्ह ऑनबोर्डिंग, योग्य तिथे SSO, सपोर्टेड प्रवासांसाठी Passpoint/OpenRoaming, आणि स्टाफसाठी ओळख-आधारित अॅक्सेस वापरा.
- रूम आणि वेन्यू डिव्हाइसेस वेगळे करा. टीव्ही, साईनएज, थर्मोस्टॅट्स, कुलूप आणि इतर IoT सिस्टम्सना मर्यादित अॅक्सेस आवश्यक आहे, विस्तृत स्थानिक दृश्यमानता नाही.
- तात्पुरत्या अॅक्सेसवर कालबाह्यता आणि मालकी निश्चित करा. इव्हेंट नेटवर्क, कॉन्फरन्स बदल आणि कंत्राटदार अॅक्सेससाठी एक नियुक्त मालक आणि स्वयंचलित समाप्ती तारीख असणे आवश्यक आहे.
- वापरकर्त्याच्या बाजूने चाचणी घ्या. गेस्ट म्हणून कनेक्ट व्हा आणि कशापर्यंत पोहोचता येते याची पडताळणी करा. स्टाफ, कंत्राटदार आणि रूम डिव्हाइसेससाठीही असेच करा.
कॉर्पोरेट आणि कॅम्पस IT
- वर्कफोर्स ॲक्सेससाठी 802.1X सह WPA2-Enterprise किंवा WPA3-Enterprise वापरा.
- WiFi ॲक्सेसला ओळख लाइफसायकल प्रक्रियेशी जोडा. नवीन कर्मचाऱ्यांना योग्य ॲक्सेस त्वरित मिळतो. सोडून गेलेल्या वापरकर्त्यांचा ॲक्सेस त्वरित निघून जातो.
- मॅनेज्ड एंडपॉइंट्ससाठी सर्टिफिकेट-आधारित प्रमाणीकरणाला प्राधान्य द्या. यामुळे फिशिंगचा धोका कमी होतो आणि शेअर्ड सीक्रेट्स बदलण्याचा सपोर्टचा भार टळतो.
- BYOD ला मॅनेज्ड ॲक्सेसपासून वेगळे ठेवा. भिन्न डिव्हाइस ट्रस्ट लेव्हल्समुळे भिन्न पॉलिसी, भिन्न VLANs किंवा रोल्स आणि भिन्न गंतव्यस्थाने मिळाली पाहिजेत.
- जुने प्रोटोकॉल आणि सायफर अपवाद काढून टाका. एखाद्या जुन्या डिव्हाइसला अजूनही कमकुवत सेटिंग्जची आवश्यकता असल्यास, मुख्य एस्टेट कमकुवत करण्याऐवजी त्याला एका सुरक्षित मार्गावर हलवा.
मल्टी-टेंनंट प्रॉपर्टी आणि निवासी ऑपरेशन्स
- प्रत्येक भाडेकरूला डिझाइननुसार वेगळे ठेवा. एका फ्लॅट, ऑफिस किंवा रहिवासी नेटवर्कला दुसऱ्या नेटवर्कचा लॅटरल ॲक्सेस नसावा.
- इमारतीचे ऑपरेशन्स भाडेकरूंच्या ॲक्सेसपासून वेगळे ठेवा. कॅमेरे, लिफ्ट, ॲक्सेस कंट्रोल, मीटरिंग आणि प्लांट सिस्टम्सना स्वतःचा अधिकृत मार्ग आणि मर्यादित प्रशासन मॉडेल आवश्यक आहे.
- आधुनिक वापरकर्ता प्रमाणीकरण वापरू न शकणाऱ्या हार्डवेअरसाठी प्रति-डिव्हाइस क्रेडेंशियल जारी करा. यामुळे टीमला रद्द करण्यासाठी आणि ऑडिट करण्यासाठी विशिष्ट तपशील मिळतो.
- कंत्राटदाराचा ॲक्सेस वेळ आणि गंतव्यस्थानानुसार मर्यादित ठेवा. मेंटेनन्स सप्लायर्सना क्वचितच व्यापक नेटवर्क आवाक्याची आवश्यकता असते, आणि तीही अगदी कमी कालावधीसाठी असते.
- अनमॅनेज्ड आणि पडून असलेल्या उपकरणांचे पुनरावलोकन करा. भाडेकरूंनी इन्स्टॉल केलेले गीअर, रिप्लेसमेंट APs आणि विसरलेले स्विचेस यामुळे जोखमीचे स्वरूप वेगाने बदलते.
कोणत्याही वातावरणासाठी सार्वत्रिक तपासणी
- सर्व डीफॉल्ट ॲडमिन क्रेडेंशियल्स बदला
- तुम्ही सक्रियपणे वापरत नसलेले WPS, UPnP आणि रिमोट मॅनेजमेंट निष्क्रिय करा
- APs, कंट्रोलर्स, गेटवेज आणि RADIUS इन्फ्रास्ट्रक्चर सपोर्टेड सॉफ्टवेअरवर ठेवा
- अनधिकृत ॲक्सेस पॉइंट्स आणि अनधिकृत SSIDs साठी स्कॅन करा
- असाइन केलेले पॉलिसी, सेगमेंट आणि पोहोचण्यायोग्य संसाधने डिझाइनशी जुळत असल्याची खात्री करा
- दरमहा अपवादांचे पुनरावलोकन करा. तात्पुरत्या मंजुरींमुळेच कमकुवत नियंत्रणे कायमस्वरूपी बनतात
2026 मध्ये WiFi सुरक्षा सुधारणे हे उद्दिष्ट असल्यास, कोणाला ॲक्सेस मिळतो, तो ॲक्सेस कसा ऑथेंटिकेट केला जातो आणि तो किती वेगाने रद्द केला जाऊ शकतो यापासून सुरुवात करा. नेटवर्कच्या टोकावर पासवर्डची मजबुती अजूनही महत्त्वाची आहे. मोठ्या मालमत्तांमध्ये, ओळख, विभागणी आणि नियंत्रित ऑनबोर्डिंग अधिक महत्त्वाचे ठरते.
जर तुम्ही पाहुणे, कर्मचारी किंवा भाडेकरूंसाठी सामायिक केलेले पासवर्ड बदलून ओळख-आधारित WiFi प्रवेश आणत असाल, तर Purple हा एक मूल्यमापन करण्याचा पर्याय आहे. हे एंटरप्राइझ ऑथेंटिकेशन, SSO-आधारित ऑनबोर्डिंग, Passpoint/OpenRoaming आणि जुन्या हार्डवेअरसाठी प्रति-डिव्हाइस ॲक्सेस मॉडेल्सचे समर्थन करते, जे मोठ्या ठिकाणांना आणि विखुरलेल्या मालमत्तांना व्यापक सामायिक क्रेडेन्शियलवर अवलंबून न राहता WiFi सुरक्षा आधुनिक बनवण्यास मदत करू शकते.