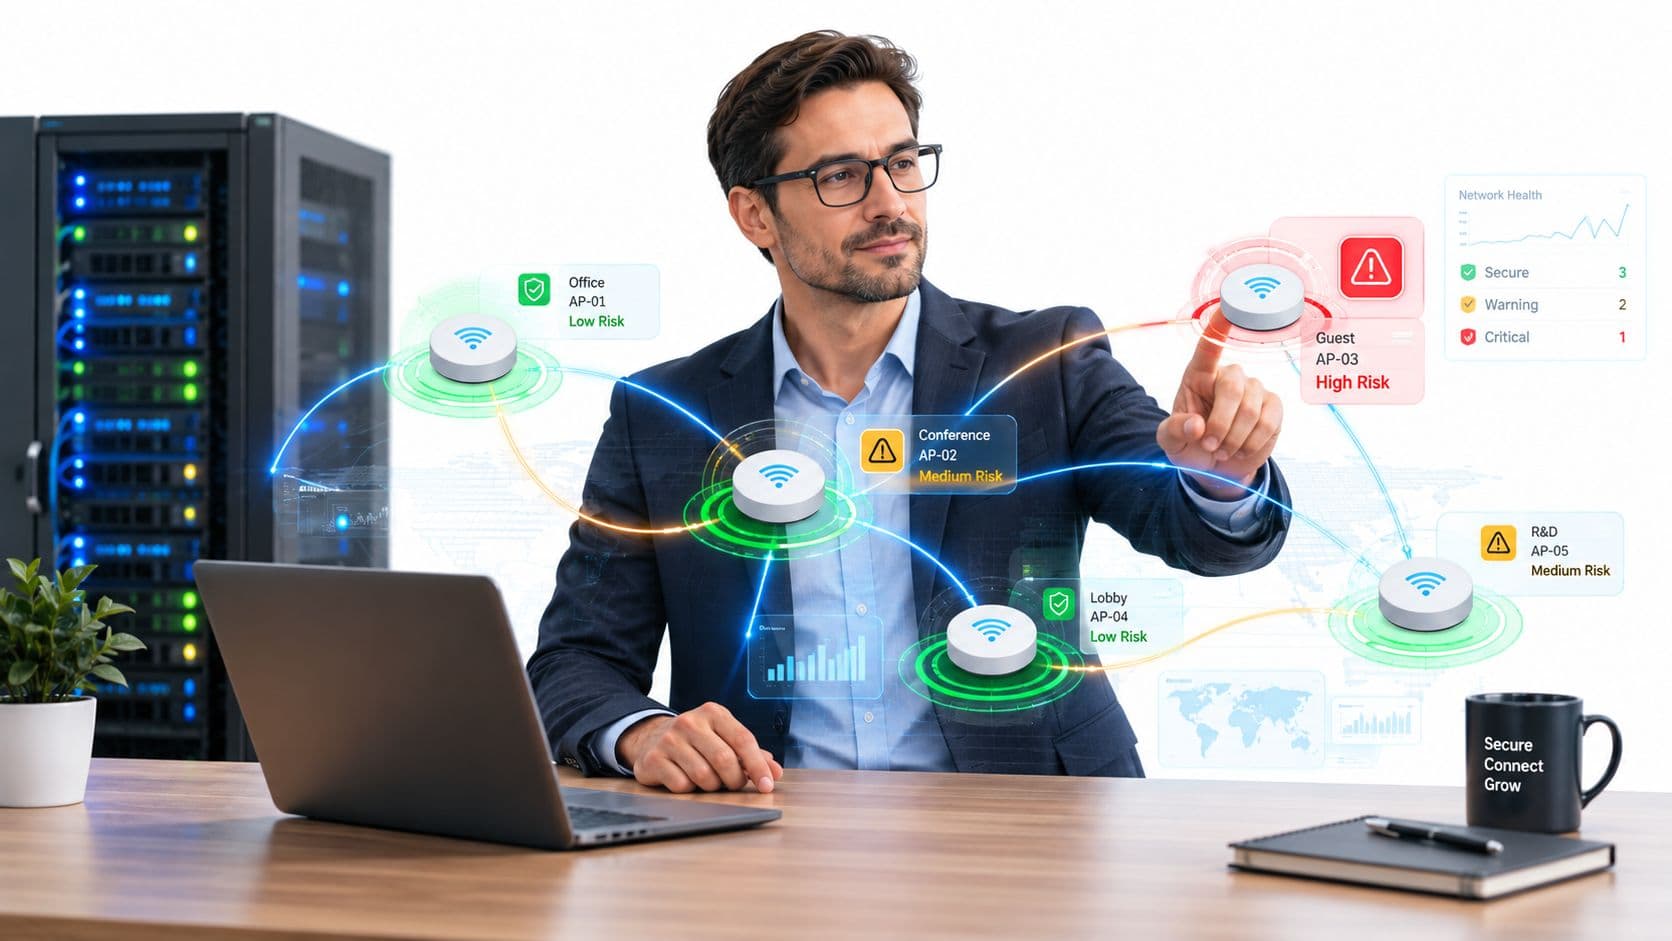
Design and test a custom captive portal
See how leading venues capture guest data, enforce compliance, and deliver branded login splash pages in real time.
Retail and malls Captive Portal Specification
Ready to deploy an enterprise-grade captive portal?
Purple enables guest WiFi capture, automated venue analytics, and hardware integration across 80,000+ global sites.
Request captive portal access and a trial
महत्त्वाचे मुद्दे: Captive Portal म्हणजे काय?
- • व्याख्या: Captive Portal हे एक वेब पेज आहे जे गेस्ट WiFi कनेक्शन थांबवते आणि युजर्सना सार्वजनिक इंटरनेट वापरण्यापूर्वी त्यांचे प्रमाणीकरण करण्यास किंवा अटी मान्य करण्यास भाग पाडते.
- • हे कसे कार्य करते: अप्रमाणित MAC ॲड्रेसना captive स्प्लॅश लॉगिन स्क्रीनवर रीडायरेक्ट करण्यासाठी गेटवे स्तरावर HTTP/DNS इंटरसेप्शनचा वापर करते.
- • सुरक्षा आणि अनुपालन: गेस्ट ट्रॅफिकला अंतर्गत एंटरप्राइझ नेटवर्कपासून वेगळे करते, स्वीकार्य वापर धोरणे (AUP) लागू करते आणि कायदेशीर अनुपालन लॉग सुरक्षित ठेवते.
- • लीड जनरेशन: सोशल लॉगिन, ईमेल ऑप्ट-इन, SMS पडताळणी आणि CRM इंटिग्रेशनद्वारे अनामित ग्राहकांना सत्यापित संपर्कांमध्ये रूपांतरित करते.
तुम्ही captive portal हजारो वेळा पाहिले असेल. कॉफी शॉप, हॉटेल किंवा विमानतळावर WiFi शी कनेक्ट केल्यानंतर तुमच्या फोन किंवा लॅपटॉपवर दिसणारे हे तेच ऑथेंटिकेशन पेज आहे. हे एक असे वेब पेज आहे जे प्रामुख्याने तुमच्या डिव्हाइसला कॅप्चर करते, आणि तुम्हाला पूर्ण इंटरनेट ॲक्सेस देण्यापूर्वी - ईमेल टाकून, अटी मान्य करून किंवा लॉगिन करून - त्यावर प्रक्रिया करण्यास भाग पाडते.
captive portal WiFi कसे कार्य करते: डिजिटल दारेकरी
Captive Portal चा विचार हॉटेलच्या रिसेप्शन डेस्कची डिजिटल आवृत्ती म्हणून करा. जेव्हा तुम्ही पोहोचता, तेव्हा तुम्ही फक्त असेच फिरत जाऊन रिकामी खोली शोधत नाही. तुम्ही फ्रंट डेस्कवर थांबता, त्यांना तुमचे तपशील देता, नियमांशी सहमत होता आणि की कार्ड मिळवता. त्यानंतरच तुम्ही तुमच्या खोलीत प्रवेश करू शकता.
एक Captive Portal वायरलेस नेटवर्कसाठी नेमके हेच करते. हा एक धोरणात्मक गेटवे आहे जो नवीन कनेक्ट केलेल्या कोणत्याही डिव्हाइसमधील वेब ट्रॅफिकच्या पहिल्या भागाला अडवतो. वापरकर्त्यांना मोकळेपणाने ब्राउझ करू देण्याऐवजी, ते त्यांच्या ब्राउझरला तुम्ही नियंत्रित करत असलेल्या एका विशिष्ट लँडिंग पेजवर रीडायरेक्ट करते. जोपर्यंत ते त्या पेजवर तुम्हाला हवी असलेली कोणतीही क्रिया पूर्ण करत नाहीत, तोपर्यंत त्यांचा इंटरनेट प्रवेश रोखला जातो.
तीन मुख्य कार्ये
याच्या केंद्रस्थानी, captive portal हा केवळ एक साधा लॉगिन स्क्रीन नाही; तर अतिथींना WiFi ऑफर करणाऱ्या कोणत्याही व्यवसायासाठी तीन स्वतंत्र भूमिका बजावणारे एक अष्टपैलू साधन आहे. ही कार्ये समजून घेतल्याने सार्वजनिक आणि खाजगी दोन्ही ठिकाणी ते इतके महत्त्वाचे का आहेत हे स्पष्ट होण्यास मदत होते.
हा युझर आणि तुमच्या नेटवर्कमधील पहिला हस्तांदोलन आहे, आणि सुरक्षा, अनुपालन आणि अगदी मार्केटिंग व्यवस्थापित करण्यासाठी हा जबाबदार आहे.
या प्राथमिक परस्परसंवादाचे व्यवस्थापन करून, एक captive portal इंटरनेट प्रवेशासारख्या मूलभूत सुविधेचे रूपांतर सुरक्षा, कायदेशीर अनुपालन आणि व्यावसायिक वाढीसाठी एका शक्तिशाली मालमत्तेमध्ये करते.
हा सुरुवातीचा संवाद प्रत्येक कनेक्शनचे मोजमाप ठेवले जाईल, ते नियमांचे पालन करेल आणि संभाव्यतः मौल्यवान ठरेल याची खात्री करतो. या तीन भूमिका कशा प्रकारे वास्तविक फायदे देतात याचे सोपे विश्लेषण खालीलप्रमाणे आहे.
Captive Portal ची तीन मुख्य कार्ये
प्रत्येक कार्य एकत्र मिळून काम करते जेणेकरून अनामिक, खुल्या कनेक्शनचे रूपांतर तुमच्या व्यवसायासाठी एका व्यवस्थापित आणि सुरक्षित टचपॉइंटमध्ये होईल.
Captive Portal टप्प्याटप्प्याने कसे कार्य करते
Captive Portal नेमके काय करत आहे हे खरोखर समजून घेण्यासाठी, त्याचे इंजिन कसे कार्य करते हे पाहणे उपयुक्त ठरते. वापरकर्त्याला हा एकच, अखंड क्षण वाटत असला तरी, WiFi नेटवर्कशी कनेक्ट होण्यापासून ते वेब ब्राउझ करण्यापर्यंतचा प्रवास प्रत्यक्षात तांत्रिक हँडशेकचा काळजीपूर्वक रचलेला खेळ आहे.
Captive portal चा विचार एखाद्या गजबजलेल्या चौकातील अनुकूल पण कणखर ट्रॅफिक कंट्रोलरसारखा करा. आपण मुख्य इंटरनेट हायवेवर प्रवेश करण्यापूर्वी, या कंट्रोलरला आपल्या क्रेडेंशियल्सची पडताळणी करणे आणि आपल्याला हिरवा कंदील देणे आवश्यक असते. ही संपूर्ण प्रक्रिया चार स्पष्ट टप्प्यांत पार पडते.
पायरी १: कनेक्शन आणि इंटरसेप्शन
या सर्व प्रक्रियेची सुरुवात युझरने त्यांच्या डिव्हाइसवर तुमचे WiFi नेटवर्क निवडल्यापासून होते. जसा त्यांचा फोन किंवा लॅपटॉप ॲक्सेस पॉईंटशी जोडला जातो, तसाच तो लगेच इंटरनेटवर पोहोचण्याचा प्रयत्न करतो - कदाचित एखादे होमपेज लोड करून किंवा ॲप नोटिफिकेशन्स तपासून.
येथेच नेटवर्कचा गेटकीपर, सामान्यत: firewall किंवा gateway, हस्तक्षेप करतो. ते अद्याप ऑथेंटिकेट न झालेल्या कोणत्याही डिव्हाइसला शोधण्यासाठी सेट केलेले असते. हा प्रवास पब्लिक इंटरनेटवर जाऊ देण्याऐवजी, ते त्याला मधेच अडवते.
पायरी २: पोर्टलवर रीडायरेक्ट करणे
एकदा अडवल्यानंतर, सिस्टम एक उत्कृष्ट युक्ती करते ज्याला DNS redirect म्हणून ओळखले जाते. डोमेन नेम सिस्टम (DNS) हे मुळात इंटरनेटचे ॲड्रेस बुक आहे; ते मानवाला समजतील अशा वेबसाइटच्या नावांचे मशीनला वाचता येतील अशा IP ॲड्रेसमध्ये भाषांतर करते.
या पायरीमध्ये, नेटवर्क प्रामुख्याने वापरकर्त्याच्या डिव्हाइसला सांगते, "तुम्ही विनंती केलेली वेबसाइट विसरून जा - मी तुम्हाला आधी या विशिष्ट पत्त्यावर पाठवत आहे." तो पत्ता नक्कीच, Captive Portal चे वेब पेज आहे. या सक्तीच्या वळणामुळेच, तुम्ही काहीही करण्याचा प्रयत्न केला तरी, तुम्ही नेहमी आधी त्या ब्रँडेड लॉगिन स्क्रीनवर पोहोचता.
captive portal ची मूळ जादू हे सुरुवातीचे रिडायरेक्शन आहे. हे एक 'walled garden' तयार करते, ज्यामुळे युझरने नियुक्त लँडिंग पेजवरील नियमांचे पालन करेपर्यंत कोणताही इंटरनेट ट्रॅफिक पुढे जाणार नाही याची खात्री होते.
ही प्रक्रिया याची हमी देते की प्रत्येक युझर एकाच नियंत्रित प्रवेश बिंदूतून पुढे पाठवला जाईल, ज्यामुळे एक सुसंगत आणि सुरक्षित ऑनबोर्डिंग अनुभव तयार होतो.
पायरी ३: युझर परस्परसंवाद आणि प्रमाणीकरण
आता, युझर captive portal चे पेज पाहत आहे. येथे, त्यांना व्यवसायासाठी आवश्यक असलेली कोणतीही क्रिया पूर्ण करावी लागेल. हा संवाद संस्थेच्या उद्दिष्टांनुसार मोठ्या प्रमाणावर बदलू शकतो आणि सुरक्षा, कायदेशीर अनुपालन आणि मार्केटिंगसाठी हा एक अत्यंत महत्त्वाचा टचपॉइंट आहे.
सामान्य क्रियांमध्ये समाविष्ट आहे:
- अटी स्वीकारणे: केवळ Acceptable Use Policy (AUP) ला सहमती देण्यासाठी एका बॉक्सवर टिक करणे.
- सुलभ लॉगिन: लॉगिन करण्यासाठी फक्त ईमेल पत्ता, फोन नंबर टाकणे किंवा सोशल मीडिया अकाउंट वापरणे.
- व्हाउचर प्रविष्टी: आधीच शेअर केलेला कोड टाईप करणे, जे सहसा हॉटेल्स किंवा पेड हॉटस्पॉट्समध्ये वापरले जाते.
- फॉर्म सबमिशन: एखादे जलद सर्वेक्षण भरणे किंवा मार्केटिंग वृत्तपत्रासाठी (newsletter) साइन अप करणे.
हा "चेक - इन" टप्पा आहे, जेथे युझर पुढे जाण्यासाठी आवश्यक क्रेडेंशियल किंवा संमती प्रदान करतो.
पायरी ४: प्रवेश मंजूर
युझरने आवश्यक क्रिया यशस्वीपणे पूर्ण केल्यानंतर, captive portal सिस्टम नेटवर्क गेटवेला परत संदेश पाठवते. ते firewall ला सांगते की युझरचे डिव्हाइस - जे त्याच्या अनन्य MAC ॲड्रेसद्वारे ओळखले जाते - आता ऑथेंटिकेट झाले आहे आणि वापरण्यासाठी तयार आहे.
गेटवे त्याचे रेकॉर्ड अपडेट करतो, ज्यामुळे त्या विशिष्ट डिव्हाइससाठी असलेली "भिंत" प्रभावीपणे काढून टाकली जाते. ट्रॅफिक कंट्रोलर त्यांना पुढे जाण्याची परवानगी देतो, आणि त्यांचे सर्व इंटरनेट विनंत्या आता मोकळेपणाने प्रवाहित होतात. वापरकर्ता त्यांच्या उर्वरित सेशनसाठी कोणत्याही व्यत्ययाशिवाय वेब ब्राउझ करू शकतो, ईमेल तपासू शकतो आणि ॲप्स वापरू शकतो.

जसे तुम्ही पाहू शकता, एकच Captive Portal सुरक्षा तपासण्या, कायदेशीर करार आणि मार्केटिंगच्या संधींना एकाच युनिफाइड युझर अनुभवामध्ये अखंडपणे एकत्रित करते.
वास्तविक जगातील Captive Portal वापर प्रकरणांचे उदाहरण
तांत्रिक आकृत्यांच्या पलीकडे जाऊन आता हे प्रत्यक्षात कसे कार्य करते ते पाहूया. एक captive portal केवळ साध्या लॉगिन पेजपेक्षा बरेच काही आहे; हे एक बहुमुखी साधन आहे ज्याचा वापर व्यवसाय त्यांच्या विशिष्ट व्यावसायिक उद्दिष्टांची पूर्तता करण्यासाठी करतात. याचे खरे मूल्य तेव्हा समजते जेव्हा विविध उद्योग याचा वापर त्यांच्या अनन्य आव्हानांवर मात करण्यासाठी, सुरक्षा कडक करण्यासाठी आणि नवीन व्यावसायिक संधी शोधण्यासाठी कसा करत आहेत हे आपण पाहतो.

हॉटेलच्या लॉबीपासून ते हॉस्पिटलच्या वेटिंग रूमपर्यंत, तो सुरुवातीचा कनेक्शन पॉइंट एका सामान्य गेटवेवरून प्रतिबद्धता आणि नियंत्रणासाठीच्या एका विशेष उद्देशाने तयार केलेल्या साधनामध्ये बदलतो.
हॉस्पिटॅलिटी: अतिथी अनुभव वाढवणे
हॉस्पिटॅलिटी क्षेत्रामध्ये, पाहुण्यांचा अनुभव सर्वकाही असतो. हॉटेल्स, रेस्टॉरंट्स आणि इव्हेंटची ठिकाणे केवळ "मोफत WiFi" च्या बॉक्सवर टिक करण्यासाठी Captive Portal वापरत नाहीत, तर ग्राहकांच्या संपूर्ण अनुभवामध्ये ते अखंडपणे समाविष्ट करण्यासाठी वापरतात. पाहुणे त्यांच्या रूम नंबर आणि आडनावाचा वापर करून लॉग इन करू शकतात, ज्यामुळे एक तात्काळ, सुरक्षित आणि वैयक्तिक कनेक्शन तयार होते.
हा पहिला डिजिटल संवाद एक प्रभावी संप्रेषण चॅनेल बनतो. या पोर्टलचा वापर खालील गोष्टींसाठी केला जाऊ शकतो:
- ऑन-साइट सुविधांचा प्रचार करा: हॉटेल स्पा साठी योग्य वेळेत ऑफर दाखवा, रेस्टॉरंटमध्ये टेबल बुक करण्यासाठी लिंक द्या, किंवा थेट लॉगिन पेजवर हॅपी अवर स्पेशल ऑफर दाखवा.
- अभिप्राय गोळा करा: अतिथी चेक आउट करत असताना एक लहान समाधान सर्वेक्षण सुरू करा, ज्याद्वारे त्यांचा अनुभव ताजा असतानाच मौल्यवान अभिप्राय मिळवता येईल.
- स्तरीय प्रवेश ऑफर करा: ईमेल्स तपासण्यासाठी विनामूल्य, मूलभूत सेवा प्रदान करा आणि हाय-स्पीड स्ट्रीमिंग किंवा व्हिडिओ कॉल्ससाठी सशुल्क प्रीमियम पर्याय ऑफर करा, ज्यामुळे उत्पन्नाचा एक नवीन स्रोत तयार होईल.
हे केवळ इंटरनेट प्रदान करण्याबद्दल नाही; हे एका उपयुक्ततेला सेवेचा मुख्य भाग बनवण्याबद्दल आहे.
रिटेल: पाऊलखुणांचे ग्राहकांमध्ये रूपांतर करणे
रिटेलर्स आणि शॉपिंग सेंटर्ससाठी, guest WiFi हा डेटा आणि मार्केटिंगसाठी सुवर्णखजिना आहे. Captive Portal हे इंजिन आहे जे या धोरणाला चालना देते, अज्ञात खरेदीदारांना लॉयल्टी स्कीम्स आणि लक्ष्यित प्रमोशन्ससाठी ओळखीच्या संपर्कांमध्ये रूपांतरित करते.
WiFi ॲक्सेससाठी ईमेल पत्ता किंवा सोशल मीडिया लॉगिन अनिवार्य करून, रिटेलर्स त्यांच्या फिजिकल आणि डिजिटल मार्केटिंग प्रयत्नांमधील अंतर मिटवून, थेट त्यांच्या मार्केटिंग डेटाबेसशी येणाऱ्या ग्राहकांची जोडणी करू शकतात.
एकदा खरेदीदार लॉग इन झाला की, व्यवसायाला ग्राहकांच्या येण्या-जाण्याच्या पॅटर्न समजण्यास, गर्दीच्या वेळा निश्चित करण्यास आणि विशिष्ट झोनमध्ये पर्यटक किती वेळ थांबतात हे पाहण्यास मदत होते. उदाहरणार्थ, कॅफे वारंवार येणाऱ्या ग्राहकांना आकर्षित करण्यासाठी त्यांचे Captive Portal विशिष्ट लॉयल्टी ॲप्लिकेशन्ससह एकत्रित करतात. स्टोअरचे लेआउट सुधारण्यासाठी आणि मार्केटिंग मोहिमा अधिक चांगल्या करण्यासाठी हा डेटा अत्यंत मौल्यवान आहे.
हेल्थकेयर: प्रवेश आणि सुरक्षा यामध्ये संतुलन राखणे
रुग्णालये आणि आरोग्य केंद्रे एका नाजूक मर्यादेवर काम करतात. त्यांना रुग्ण आणि अभ्यागतांसाठी विश्वसनीय इंटरनेट ॲक्सेस देणे आवश्यक असते, परंतु त्यांना अत्यंत संवेदनशील रुग्णांच्या डेटाचे संरक्षण देखील केलेच पाहिजे. नेटवर्क अलगीकरणासाठी captive portal हे एक उत्तम साधन आहे. हे एक पूर्णपणे वेगळे "गेस्ट नेटवर्क" तयार करते जे सुरक्षित अंतर्गत नेटवर्कपासून फायरवॉलद्वारे वेगळे केले जाते जेथे क्लिनिकल ऑपरेशन्स आणि रुग्णांचे रेकॉर्ड असतात.
हा फरक हे सुनिश्चित करतो की वेटिंग रूममध्ये चित्रपट पाहणाऱ्या अभ्यागताचा ट्रॅफिक कधीही गोपनीय इलेक्ट्रॉनिक आरोग्य नोंदींशी जोडला जाणार नाही. पोर्टल पेजचा वापर भेट देण्याच्या वेळा, क्लिनिक मार्गदर्शक किंवा सार्वजनिक आरोग्याशी संबंधित महत्त्वाच्या घोषणा यांसारखी उपयुक्त माहिती प्रदर्शित करण्यासाठी देखील केला जाऊ शकतो, ज्यामुळे सुरक्षा राखत अभ्यागतांचा अनुभव सुधारतो.
मोठ्या प्रमाणावर उपयोजन: विविध युझर्सचे व्यवस्थापन करणे
आता, विद्यार्थ्यांचे वसतिगृह किंवा मोठे कॉर्पोरेट कॅम्पस यांसारख्या वातावरणाचा विचार करा, जिथे अनेक डिव्हाइसेस असलेल्या हजारो युजर्सना विश्वसनीय ॲक्सेसची आवश्यकता असते. एवढ्या मोठ्या प्रमाणावर ही गुंतागुंत व्यवस्थापित करण्यासाठी captive portal अत्यंत आवश्यक आहे. हे प्रशासकांना वेगवेगळ्या गटांसाठी - जसे की विद्यार्थी, कर्मचारी आणि गेस्ट - वेगवेगळ्या ॲक्सेस पॉलिसी लागू करण्याची शक्ती देते, ज्यामध्ये प्रत्येकासाठी युनिक बँडविड्थ मर्यादा किंवा कंटेंट फिल्टरिंग नियम असू शकतात.
हे केंद्रीकृत नियंत्रण नेटवर्क व्यवस्थापन लक्षणीयरित्या सुलभ करते आणि प्रत्येकासाठी न्याय्य वापर सुनिश्चित करते. UK मध्ये, Captive Portal मार्केटमध्ये प्रचंड वाढ झाली आहे, जे 2023 मधील $0.88 अब्ज वरून 2024 मध्ये $1.01 अब्ज वर पोहोचले आहे, जे मजबूत 15.3% CAGR दर्शवते. ही वाढ विशेषतः हॉस्पिटॅलिटी आणि रिटेल क्षेत्रांमध्ये दिसून येत आहे, जिथे युझर्सचे प्रमाणीकरण करणारे आणि मौल्यवान डेटा कॅप्चर करणारे पोर्टल्स अवघ्या काही आठवड्यांतच त्यांच्या गुंतवणुकीचा चांगला परतावा (ROI) सिद्ध करत आहेत.
पारंपारिक पोर्टल्सच्या चांगल्या आणि वाईट बाजूंचे मूल्यमापन करणे
Captive portals हे सार्वजनिक WiFi साठी एक परिचित प्रवेशद्वार आहेत, परंतु ते प्रत्येक ठिकाणी सारखेच वापरले जाऊ शकत नाहीत. कोणत्याही तंत्रज्ञानाप्रमाणे, त्यांचे स्वतःचे फायदे आणि तोटे आहेत ज्यांचा प्रत्येक व्यवसायाने काळजीपूर्वक विचार करणे आवश्यक आहे. हा समतोल साधणे हे पारंपारिक पोर्टल सुरक्षा, मार्केटिंग आणि एकूणच ग्राहक अनुभवासाठी तुमच्या उद्दिष्टांशी खरोखर सुसंगत आहे की नाही हे शोधण्यासाठी महत्त्वाचे आहे.
एकीकडे, पोर्टल तुम्हाला एक सुव्यवस्थित गेटवे देते, ज्यामुळे तुमच्या नेटवर्कवर कोण प्रवेश मिळवत आहे यावर मजबूत नियंत्रण मिळते. दुसरीकडे, जर हे योग्यरित्या सेट केले गेले नाही, तर ते युझर्ससाठी एक त्रासदायक अनुभव तयार करू शकते आणि सुरक्षेचे धोके देखील निर्माण करू शकते.
पोर्टल नियंत्रणाचे स्पष्ट फायदे
Captive Portal चा सर्वात मोठा फायदा म्हणजे याच्या मदतीने तुम्हाला एका मोकळ्या नेटवर्कवर पूर्ण नियंत्रण मिळते. प्रत्येक युझरला एकाच चेकपॉइंटवरून पुढे पाठवून, तुम्ही काही महत्त्वाचे फायदे मिळवू शकता जे तुमचे व्यवसाय आणि तुमचे ग्राहक दोघांचेही रक्षण करतात.
सर्वात पहिले आणि महत्त्वाचे म्हणजे वर्धित सुरक्षा आणि जबाबदारी होय. पासवर्ड नसलेले उघडे नेटवर्क हे अनामित आणि सर्वांसाठी खुले असते, जे धोकादायक ठरू शकते. प्रमाणीकरणाची कोणतीही पद्धत - अगदी ईमेल पत्त्यासारखी सोपी गोष्ट विचारून - तुम्ही कोण आणि कधी तुमचे नेटवर्क वापरत आहे याचा एक लॉग तयार करता. ही सोपी पायरी बेकायदेशीर क्रियाकलापांना परावृत्त करते आणि समस्यानिवारण किंवा सुरक्षा तपासासाठी तुम्हाला एक महत्त्वपूर्ण डेटाचा माग मिळवून देते.
Captive Portal ची सर्वात मोठी ताकद म्हणजे अज्ञात कनेक्शनचे ओळखीच्या कनेक्शनमध्ये रूपांतर करणे. ओळख पटवण्याची ही साधी क्रिया अधिक चांगली सुरक्षा, कायदेशीर अनुपालन आणि वैयक्तिकृत मार्केटिंगचा पाया आहे.
पोर्टल्स कायदेशीर आणि अनुपालन संरक्षणाचा एक अत्यंत महत्त्वाचा स्तर देखील प्रदान करतात. युजर्सना कनेक्ट होण्यापूर्वी तुमच्या स्वीकार्य वापर धोरणाला (AUP) मंजुरी देण्यास भाग पाडल्याने सेवांच्या स्पष्ट अटी निश्चित होतात. याकडे संरक्षणाची पहिली पायरी म्हणून पहा, जे युजर्सना त्यांच्या जबाबदाऱ्यांची जाणीव करून देते आणि त्यांनी नेटवर्कचा गैरवापर केल्यास तुमचे कायदेशीर दायित्व मर्यादित करते.
शेवटी, ते मार्केटिंग आणि डेटा संकलनाच्या शक्तिशाली संधी उपलब्ध करून देतात. हे पोर्टल स्वतःच एक उत्तम डिजिटल जागा आहे, जे तुमच्या ब्रँडचे प्रदर्शन करण्यासाठी, विशेष ऑफर्सचा प्रचार करण्यासाठी किंवा द्रुत सर्वेक्षणे चालवण्यासाठी अगदी योग्य आहे. ईमेल किंवा सोशल लॉगिन संकलित केल्याने भविष्यातील मार्केटिंगसाठी थेट मार्ग मिळतो, ज्यामुळे तुम्हाला तुमच्या WiFi सेवेद्वारे थेट एक मौल्यवान ग्राहक डेटाबेस तयार करण्यात मदत होते.
महत्त्वाचे तोटे आणि धोके
तथापि, हे फायदे काही महत्त्वाच्या तडजोडींसह येतात, ज्या प्रामुख्याने युझर अनुभव आणि संभाव्य सुरक्षा त्रुटींच्या अवतीभोवती फिरतात.
याचा सर्वात मोठा आणि तात्काळ तोटा म्हणजे युजरला होणारा त्रास (user friction). आपण सर्वजण झटपट कनेक्टिव्हिटीच्या जगात जगत आहोत, त्यामुळे लोकांना लॉगिन पेज शोधणे, फॉर्म भरणे आणि बॉक्स टिक करणे या गोष्टी करायला लावल्याने ते निराश होऊ शकतात. अनेक लोक प्रयत्न करणे सोडून देतात आणि कनेक्शन सोडून देतात, ज्यामुळे ग्राहकांचा अनुभव खराब होतो आणि मार्केटिंगची सुवर्णसंधी वाया जाते. एक क्लिष्ट किंवा हळू लोड होणारे पोर्टल तुमच्या ब्रँडच्या प्रतिमेला सक्रियपणे हानी पोहोचवू शकते.
सुरक्षा ही दुसरी मोठी काळजी आहे. जरी पोर्टल्स जबाबदारीचा एक स्तर जोडत असले, तरी ते वापरकर्त्याचे कनेक्शन अंतर्निहितपणे इन्क्रिप्ट करत नाहीत. WiFi नेटवर्क स्वतःच सहसा खुले आणि अनइन्क्रिप्टेड असते, ज्याचा अर्थ असा की एकदा वापरकर्ता पोर्टलच्या पलीकडे गेला की, त्यांच्या डेटावर त्याच नेटवर्कवरील एखाद्या हॅकरद्वारे पाळत ठेवली जाऊ शकते. यामुळे 'evil twin' सारख्या हल्ल्यांचा धोका निर्माण होतो, जिथे हॅकर लॉगिन तपशील चोरी करण्यासाठी स्वतःच्या दुर्भावनापूर्ण पोर्टलसह बनावट, अगदी त्याच नावाचे WiFi नेटवर्क सेट करतो. आमच्या तपशीलवार मार्गदर्शकामध्ये identity-based WiFi security सारखे आधुनिक उपाय या इन्क्रिप्शन त्रुटींचे कसे निराकरण करतात याबद्दल तुम्ही अधिक जाणून घेऊ शकता.
शेवटी, वापरकर्त्यांचा डेटा संकलित करताना गोपनीयता आणि अनुपालनाच्या (compliance) गंभीर जबाबदाऱ्या देखील येतात. नावे, ईमेल आणि ब्राउझिंग सवयींसारखी वैयक्तिक माहिती गोळा केल्याने तुम्ही डेटा चोरीचे लक्ष्य बनू शकता आणि तुम्हाला GDPR सारख्या नियमांच्या कडक आवश्यकतांचे पालन करावे लागते. या डेटाची चुकीच्या पद्धतीने हाताळणी केल्यास गंभीर आर्थिक दंड होऊ शकतो आणि तुमच्या प्रतिष्ठेला दीर्घकालीन हानी पोहोचू शकते.
या सर्व गोष्टींचे मोजमाप करण्यात मदत करण्यासाठी, पारंपारिक captive portals च्या चांगल्या आणि वाईट बाजूंची थेट तुलना येथे दिली आहे.
पारंपारिक Captive Portals चे फायदे विरुद्ध तोटे
पारंपारिक captive portal सेटअपचे फायदे आणि धोके समजून घेण्यास मदत करण्यासाठी थेट तुलना.
अखेरीस, पारंपारिक Captive Portal वापरण्याचा निर्णय घेण्यासाठी या तडजोडीचा काळजीपूर्वक विचार करणे आवश्यक आहे. नियंत्रण आणि मार्केटिंगचे फायदे आकर्षक असले तरी, त्यांचा वापरकर्त्याच्या नकारात्मक अनुभवाच्या शक्यतेशी आणि तुम्ही स्वीकारत असलेल्या महत्त्वपूर्ण सुरक्षा आणि गोपनीयतेच्या जबाबदाऱ्यांशी मेळ घातला पाहिजे.
महत्त्वाच्या सुरक्षा आणि प्रायव्हसी आव्हानांना तोंड देणे
जेव्हा तुम्ही पाहुण्यांना WiFi ऑफर करता, तेव्हा सुरक्षित आणि सुसंगत प्रवेश प्रदान करणे ही केवळ एक चांगली गोष्ट नाही - तर ती एक मुख्य जबाबदारी आहे. त्या प्रवेशाचे व्यवस्थापन करण्यासाठी एक Captive Portal हे एक विलक्षण साधन असू शकते, परंतु ते योग्यरित्या सेट केले असल्यासच. यामध्ये चूक झाल्यास, तुम्ही तुमच्या व्यवसायासाठी आणि वापरकर्त्यांसाठी मोठ्या जोखमीचे दरवाजे उघडू शकता.
ओपन WiFi नेटवर्कवरील सर्वात सामान्य धोका म्हणजे man-in-the-middle (MitM) हल्ला. या क्लासिक परिस्थितीमध्ये, एखादा फसवणूक करणारा व्यक्ती तुमच्या गेस्ट आणि इंटरनेटच्या दरम्यान स्वतःला गुपचूप अशा ठिकाणी ठेवतो जिथून येणारा-जाणारा सर्व डेटा तो हस्तगत करू शकतो. कारण अनेक बेसिक पोर्टल सेटअप्स स्वतः कनेक्शन एनक्रिप्ट करत नाहीत, त्यामुळे युजर्सनी लॉगिन केल्यानंतर त्यांचे ट्रॅफिक पूर्णपणे उघडे आणि असुरक्षित राहते.
हा असुरक्षितता थेट धोक्याचा पाया रचतो: 'evil twin' हल्ला. हा अत्यंत सोपा आणि घातक प्रकार आहे. एखादा हॅकर तुमच्या मूळ नेटवर्कच्या अगदी तशाच नावाचे स्वतःचे बनावट WiFi हॉटस्पॉट तयार करतो. अनभिज्ञ वापरकर्ते कनेक्ट होतात, त्यांना एक हुबेहूब वाटणारे पण बनावट captive portal दिसते आणि ते स्वतःची वैयक्तिक माहिती किंवा लॉगिन क्रेडेंशियल्स थेट गुन्हेगाराच्या हाती सोपवतात.
डेटा प्रायव्हसी आणि GDPR मधील मोठी जोखीम
या सक्रिय हल्ल्यांच्या पलीकडे, तुम्ही तुमच्या पोर्टलद्वारे गोळा करत असलेल्या डेटामुळे काही गंभीर गोपनीयता जबाबदाऱ्या येतात. युरोपमधील GDPR (General Data Protection Regulation) सारख्या नियमांनी वैयक्तिक माहिती कशी गोळा केली जाते, साठवली जाते आणि वापरली जाते यासाठी कठोर नियम लागू केले आहेत. कोणत्याही व्यवसायासाठी, याचा अर्थ असा की तुम्हाला तुमच्या वापरकर्त्यांशी पूर्णपणे स्पष्ट राहावे लागेल.
तुमच्या captive portal मध्ये स्पष्टपणे नमूद केले पाहिजे:
- तुम्ही कोणता डेटा गोळा करत आहात (उदा. नाव, ईमेल, MAC ॲड्रेस).
- तुम्ही तो का गोळा करत आहात (उदा. नेटवर्क ॲक्सेससाठी, मार्केटिंगसाठी).
- तुम्ही तो किती काळ साठवून ठेवाल.
या नियमांकडे दुर्लक्ष करणे ही किरकोळ चूक नाही; यामुळे प्रचंड मोठा दंड आणि तुमच्या प्रतिष्ठेला कायमचे नुकसान पोहोचू शकते. युझरचा डेटा ॲक्सेस आणि ॲनालिटिक्ससाठी गोळा करण्यात Captive Portal अनेकदा मध्यवर्ती भूमिका बजावत असल्याने, डेटा संरक्षण कायद्यांचे सखोल आकलन असणे आवश्यक आहे. ऑस्ट्रेलियामध्ये व्यवसाय करणाऱ्यांसाठी, Australian Privacy Principles चे धोरणात्मक मार्गदर्शक नियमांचे पालन आणि नैतिक डेटा हाताळणीचे उत्कृष्ट विश्लेषण प्रदान करते.
UK मध्ये, GDPR प्रत्यक्षात captive portal स्वीकारण्यासाठी एक प्रमुख चालक बनले आहे. हे कडक डेटा गोपनीयता नियम 2028 पर्यंत अंदाजे 13.4% चक्रवाढ वार्षिक वाढीला चालना देत आहेत. 2024 मधील नियमांच्या उल्लंघनासाठी आधीच £500 दशलक्ष पेक्षा जास्त मोठा दंड आकारला गेल्यामुळे, व्यावसायिक ठिकाणे आता मोठा दंड टाळण्यासाठी सुरक्षित, सुसंगत WiFi ला प्राधान्य देत आहेत.
सक्रिय सुरक्षा मॉडेलचा अवलंब करणे
या आव्हानांचा सामना करण्याचा आधुनिक मार्ग म्हणजे बचावात्मक भूमिकेकडून सक्रिय, शून्य-विश्वास सुरक्षा मॉडेल (zero-trust security model) कडे जाणे. येथील मूळ तत्व सोपे आहे: कोणत्याही वापरकर्त्यावर किंवा डिव्हाइसवर डीफॉल्टनुसार विश्वास ठेवला जाऊ शकत नाही असे गृहीत धरा. केवळ मुख्य दरवाजाचे रक्षण करण्याऐवजी, खऱ्या अर्थाने सुरक्षित प्रणाली संपूर्ण कनेक्शनचे सुरुवातीपासून शेवटपर्यंत संरक्षण करते.
याचा अर्थ असा की युझर रहदारीला अगदी पहिल्या पॅकेटपासून एनक्रिप्ट करणारे प्लॅटफॉर्म वापरणे, ज्यामध्ये अनेकदा WPA2/WPA3-Enterprise सारख्या मजबूत मानकांचा वापर होतो. यामध्ये विश्वासार्ह ओळख प्रदात्यांसह (identity providers) इंटिग्रेशन देखील समाविष्ट आहे, जेणेकरून तुम्ही फक्त निनावी ईमेल पत्ता स्वीकारत नाही तर ज्ञात ओळखीची पडताळणी करत आहात. याबद्दल अधिक सखोल माहितीसाठी, आमचे guest WiFi डेटा गोपनीयता आणि सर्वोत्तम पद्धती यावरील मार्गदर्शक पहा.
एंड-टू-एंड एन्क्रिप्शन आणि सुरक्षित ऑथेंटिकेशन पद्धतींना प्राधान्य देऊन, तुम्ही तुमच्या Captive Portal ला संभाव्य दायित्वावरून एका भक्कम सुरक्षा मालमत्तेमध्ये बदलू शकता.
पोर्टलच्या पलीकडे WiFi प्रवेशाचे भविष्य
हा अनुभव आपल्या सर्वांनाच आलेला असतो: WiFi नेटवर्क शोधा, कनेक्ट करण्यासाठी टॅप करा, आणि नंतर लॉगिन पेज पॉप अप होण्याची वाट पाहत राहा... आणि पाहतच राहा. बऱ्याच काळापासून captive portals हे काम करत असले, तरी त्यांच्या मर्यादा - जसे की क्लिष्ट युजर अनुभव आणि काही स्पष्ट सुरक्षा त्रुटी - यामुळे या उद्योगाला एक चांगला मार्ग शोधणे भाग पडले आहे. WiFi ॲक्सेसचे भविष्य अधिक चांगले लॉगिन पेज बनवण्यामध्ये नाही; तर ते पूर्णपणे काढून टाकण्यामध्ये आहे.
हा बदल अधिक स्मार्ट आणि सुरक्षितपणे कनेक्ट होण्याचा मार्ग तयार करण्याबद्दल आहे. सार्वजनिक WiFi नेटवर्कशी जोडणे हे तुमच्या फोनच्या मोबाईल नेटवर्कशी जोडण्याइतकेच स्वयंचलित आणि सुरक्षित वाटणे हे याचे ध्येय आहे.

ग्लोबल WiFi पासपोर्टची ओळख करून देत आहोत
तुमच्या डिव्हाइसेससाठी एक असे डिजिटल पासपोर्ट असण्याची कल्पना करा जे जगभरातील WiFi नेटवर्कवर काम करते. तुम्ही ते फक्त एकदाच सेट करता, आणि त्या क्षणापासून, तुमचा फोन विमानतळ, कॅफे, स्टेडियम आणि शॉपिंग सेंटर्समधील विश्वासार्ह नेटवर्कशी आपोआप आणि सुरक्षितपणे कनेक्ट होतो - कोणतेही पासवर्ड नाही, कोणतेही पोर्टल्स नाही. Passpoint सारखे तंत्रज्ञान आणि OpenRoaming सारख्या उपक्रम नेमके हेच तयार करत आहेत.
वापरकर्त्याला लॉगिन पेजद्वारे व्यत्यय आणण्याऐवजी, Passpoint सक्षम डिव्हाइसेस बॅकग्राउंडमध्ये प्रमाणीकरण करण्यासाठी आधीच मंजूर केलेले प्रोफाइल वापरतात. संपूर्ण प्रक्रिया वापरकर्त्यासाठी अदृश्य असते, ज्यामध्ये डेटाच्या अगदी पहिल्या बिटपासून शक्तिशाली WPA2/WPA3 एंटरप्राइझ-ग्रेड एन्क्रिप्शन वापरले जाते.
याचा असा विचार करा: Captive Portal म्हणजे तुम्ही प्रवेश करत असलेल्या प्रत्येक इमारतीच्या दरवाजावर तुमचे आयडी दाखवण्यासारखे आहे. Passpoint आणि OpenRoaming हे तुमच्याकडे एक मास्टर कीकार्ड असण्यासारखे आहे जे तुम्हाला कधीही न थांबता प्रत्येक मंजूर इमारतीमध्ये त्वरित, सुरक्षित प्रवेश मिळवून देते.
हा स्वयंचलित संवाद केवळ वापरकर्त्याचा अनुभव मोठ्या प्रमाणावर सुधारत नाही तर पारंपारिक खुल्या नेटवर्कसह उद्भवणाऱ्या सुरक्षा जोखमींचे दरवाजे देखील बंद करतो. हा इतका मूलभूत बदल आहे की अनेकांच्या मते आपण जुन्या पद्धतीच्या Captive Portal चा शेवट पाहत आहोत. आपण मोठ्या टेक कंपन्या पारंपारिक WiFi च्या पलीकडे का जात आहेत याबद्दल वाचून या ट्रेंडचा सखोल अभ्यास करू शकता.
कर्मचारी आणि अंतर्गत नेटवर्कसाठी पासवर्डशिवाय प्रवेश
हा विना-अडथळा दृष्टिकोन केवळ पाहुण्यांसाठीच नाही. तुमच्या स्वतःच्या कर्मचाऱ्यांचा आणि क्लिष्ट WiFi पासवर्ड लक्षात ठेवण्याच्या त्रासाचा विचार करा - यामुळे उत्पादकतेचे सतत नुकसान होते आणि सुरक्षेचा खरा धोका निर्माण होतो. यामध्ये भविष्य म्हणजे प्रमाणपत्र-आधारित प्रमाणीकरण (certificate-based authentication), एक पासवर्ड-मुक्त पद्धत जी नेटवर्क प्रवेश थेट कर्मचाऱ्याच्या कॉर्पोरेट ओळखीशी जोडते.
संस्थेसाठी हे सेट करणे किती सोपे आहे ते खालीलप्रमाणे आहे:
- तुमच्या आयडेंटिटी प्रोव्हायडरसह समाकलित करा: नेटवर्क ॲक्सेस सिस्टम तुमच्या केंद्रीय वापरकर्ता निर्देशिकेशी जोडली जाते, मग ती Microsoft Entra ID असो किंवा Google Workspace.
- प्रमाणपत्रे स्वयंचलितपणे जारी करा: जेव्हा एखादा नवीन कर्मचारी रुजू होतो, तेव्हा त्यांच्या कंपनीच्या डिव्हाइसेसवर एक अद्वितीय डिजिटल प्रमाणपत्र स्वयंचलितपणे पाठवले जाते.
- अखंडपणे कनेक्ट व्हा: त्यानंतर, त्यांचे डिव्हाइस सुरक्षितपणे नेटवर्कवर येण्यासाठी या प्रमाणपत्राचा वापर करते. पासवर्ड टाईप करण्याची, विसरण्याची किंवा रीसेट करण्याची कोणतीही आवश्यकता नाही.
ही पद्धत कर्मचाऱ्यांना झिरो - टच अनुभव देते आणि IT ॲडमिन्सना मजबूत, केंद्रीकृत नियंत्रण प्रदान करते. जर एखादा कर्मचारी नोकरी सोडून गेला, तर त्याचा ॲक्सेस केंद्रीय निर्देशिकेतून (directory) त्वरित बंद केला जाऊ शकतो, ज्यामुळे त्यांचे प्रमाणपत्र निरुपयोगी ठरते. अंतर्गत WiFi व्यवस्थापित करण्याचा हा एक सुटसुटीत, स्केलेबल आणि अत्यंत सुरक्षित मार्ग आहे जो स्टाफ प्रमाणीकरणासाठी Captive Portal कधीही देऊ शकत असलेल्या सुविधेपेक्षा खूप वरचा आहे, आणि हा कोणत्याही आधुनिक, झिरो - ट्रस्ट सुरक्षा मॉडेलचा पाया आहे.
Captive Portals बद्दल काही प्रश्न आहेत का?
जेव्हा आपण नेटवर्क ॲक्सेसबद्दल सखोल माहिती घेण्यास सुरुवात करतो, तेव्हा काही सामान्य प्रश्न नेहमी समोर येतात. लोक जेव्हा captive portals आणि ते प्रत्यक्ष जगात कसे कार्य करतात याबद्दल माहिती मिळवत असतात, तेव्हा त्यांच्या मनात उद्भवणाऱ्या काही अत्यंत वारंवार विचारल्या जाणाऱ्या प्रश्नांचे निरसन करूया.
युझर्स Captive Portal बायपास करू शकतात का?
हा एक वाजवी प्रश्न आहे. तांत्रिकदृष्ट्या जाणकार युझर कदाचित MAC spoofing (आपले डिव्हाइस आधीच कनेक्ट केलेल्या डिव्हाइसच्या हार्डवेअर ॲड्रेसची नक्कल करेल असे करणे) सारखा प्रयत्न करू शकत असले, तरी आधुनिक, व्यावसायिकरित्या सेट केलेले captive portal हे अत्यंत कठीण बनवते.
एंटरप्राइझ - ग्रेड सिस्टम केवळ लॉगिन पेज दाखवत नाहीत; तर त्या थेट नेटवर्क गेटवेवर सुरक्षा पॉलिसी लागू करतात. याचा अर्थ असा की जोपर्यंत एखाद्या डिव्हाइसचे पोर्टलद्वारे योग्यरित्या प्रमाणीकरण (authenticated) होत नाही, तोपर्यंत कोणतेही इंटरनेट ट्रॅफिक पुढे जाऊ शकत नाही. कोणत्याही व्यवसायासाठी, अनधिकृत ॲक्सेस रोखण्याचा आणि प्रत्येक युजर ऑनलाईन जाण्यापूर्वी तुमच्या अटींना सहमती देईल याची खात्री करण्याचा एकमेव खरा मार्ग म्हणजे एक मजबूत, क्लाउड - व्यवस्थापित प्लॅटफॉर्म वापरणे हाच आहे.
Captive Portals युझर्ससाठी सुरक्षित आहेत का?
प्रामाणिक उत्तर? हे पूर्णपणे ते कसे सेट केले गेले आहे यावर अवलंबून असते. एक मूलभूत, खुले WiFi नेटवर्क जे फक्त एका बॉक्सवर टिक करण्यासाठी पोर्टल वापरते ते मूलभूतपणे सुरक्षित नसते. त्या पहिल्या लॉगिननंतर, वापरकर्त्याचे कनेक्शन बऱ्याचदा अनएन्क्रिप्टेड असते, ज्यामुळे त्यांचा डेटा उघडा पडतो. म्हणूनच सार्वजनिक WiFi वर VPN वापरणे ही नेहमीच एक चांगली कल्पना असते.
तथापि, आधुनिक सोल्यूशन्स अगदी सुरुवातीपासूनच सुरक्षेला पहिले प्राधान्य देतात.
Passpoint आणि OpenRoaming सारख्या तंत्रज्ञानांमध्ये WPA2 किंवा WPA3 एंटरप्राइझ-ग्रेड एन्क्रिप्शन स्वयंचलितपणे वापरले जाते. हे वापरकर्त्याने काहीही करण्यापूर्वीच कनेक्शन सुरक्षित करते. व्यवसायांसाठी, सक्तीने एन्क्रिप्शन करणारी सोल्यूशन तैनात करणे हे केवळ एक वैशिष्ट्य नाही - तर तुमच्या पाहुण्यांचे रक्षण करणे ही तुमची मूलभूत जबाबदारी आहे.
हा आधुनिक दृष्टिकोन संपूर्ण कनेक्शन सुरुवातीपासून शेवटपर्यंत सुरक्षित करण्यासाठी साध्या लॉगिन पेजच्या पलीकडे जातो.
मी माझ्या व्यवसायासाठी Captive Portal कसे सेट करू?
भूतकाळात, हे एक गंभीर काम होते, ज्यासाठी समर्पित ऑन-साइट सर्व्हर्स आणि बऱ्याच तांत्रिक ज्ञानाची आवश्यकता होती. सुदैवाने, आजच्या क्लाउड प्लॅटफॉर्म्सनी हा खेळ पूर्णपणे बदलला आहे, ज्यामुळे कोणत्याही आकाराच्या व्यवसायांसाठी हे सोपे झाले आहे.
सेटअप प्रक्रिया साधारणपणे अशी दिसते:
- तुमचे हार्डवेअर लिंक करा: तुमचे सध्याचे WiFi गियर, जे Meraki किंवा Aruba सारख्या ब्रँड्सचे आहे, ते तुमच्या पसंतीच्या क्लाउड पोर्टल प्रदात्याशी जोडले जाते.
- स्वागत पेज डिझाइन करा: एका साध्या ऑनलाइन डॅशबोर्डचा वापर करून, तुम्ही तुमच्या व्यवसायाच्या स्वरूपाशी जुळणारे एक ब्रँडेड लँडिंग पेज तयार करू शकता.
- तुमची लॉगिन पद्धत निवडा: लोक कसे कनेक्ट होतील हे तुम्ही ठरवू शकता. हे एका साध्या फॉर्मद्वारे, त्यांच्या सोशल मीडिया खात्यांद्वारे किंवा विशिष्ट पाहुण्यांसाठी आधीपासून तयार केलेल्या व्हाउचर कोडद्वारे असू शकते.
- लाइव्ह जा: हे प्लॅटफॉर्म सर्व क्लिष्ट बॅकएंड गोष्टी हाताळते, ज्यामुळे तुम्हाला तुमचे स्वतःचे हार्डवेअर सांभाळण्याची कोणतीही डोकेदुखी न घेता एक सुरक्षित, वैशिष्ट्यांनी युक्त पोर्टल जलद रीतीने सुरू करता येते.
हा क्लाउड - फर्स्ट दृष्टिकोन एक व्यावसायिक आणि सुरक्षित अतिथी WiFi अनुभव रोल आउट करणे पूर्वीपेक्षा जलद आणि अधिक व्यवस्थापनक्षम बनवतो.
कठिण पोर्टल आणि सामायिक पासवर्डच्या पलीकडे जाण्यासाठी तयार आहात? Purple एक सुरक्षित, पासवर्डलेस प्रमाणीकरण प्लॅटफॉर्म ऑफर करते जे वापरकर्त्याचा अनुभव वाढवते आणि महत्त्वपूर्ण माहिती प्रदान करते. आजच तुमचे नेटवर्क व्यवस्थापित करण्याचा अधिक स्मार्ट मार्ग शोधा.