
Pontos-Chave: O Que É um Captive Portal?
- • Definição: Um captive portal é uma página Web que intercepta ligações WiFi de convidados, forçando os utilizadores a autenticarem-se ou a aceitarem os termos antes de acederem à internet pública.
- • Como Funciona: Utiliza a interceção de HTTP/DNS ao nível do gateway para redirecionar endereços MAC não autenticados para um ecrã de login de captive splash.
- • Segurança e Conformidade: Segrega o tráfego de convidados das redes corporativas internas, aplica Políticas de Utilização Aceitável (AUP) e mantém registos de conformidade legal.
- • Geração de Leads: Transforma o fluxo de visitantes anónimos em contactos verificados através de login social, consentimento de email, verificação por SMS e integrações de CRM.
Já viu um Captive Portal mil vezes. É aquela página de autenticação que aparece no seu telemóvel ou portátil logo após se ligar ao WiFi num café, hotel ou aeroporto. É uma página web que essencialmente captura o seu dispositivo, forçando-o a interagir com ela - inserindo um e-mail, aceitando os termos ou iniciando sessão - antes de lhe conceder acesso total à internet.
Como funciona o Captive Portal WiFi: o porteiro digital
Pense num captive portal como a versão digital da receção de um hotel. Quando chega, não vai simplesmente dar uma volta e encontrar um quarto vazio. Para na receção, faculta os seus dados, aceita as regras e recebe um cartão de acesso. Só então poderá aceder ao seu quarto.
Um portal cativo faz exatamente isso para uma rede sem fios. É um portal estratégico que interpeta o primeiro tráfego web de qualquer dispositivo recém-ligado. Em vez de permitir que os utilizadores naveguem livremente, redireciona o seu navegador para uma página de destino específica que o utilizador controla. Até que concluam qualquer ação que o utilizador exija nessa página, o seu acesso à internet permanece bloqueado.
As Três Funções Principais
No fundo, um Captive Portal não é apenas um simples ecrã de início de sessão; é uma ferramenta versátil que desempenha três funções distintas para qualquer empresa que ofereça WiFi para convidados. Compreender estas funções ajuda a clarificar por que razão são tão vitais tanto em ambientes públicos como privados.
É o primeiro aperto de mão entre o utilizador e a sua rede, sendo responsável pela gestão da segurança, conformidade e até marketing.
Ao gerir esta interação inicial, um Captive Portal transforma um serviço básico - o acesso à internet - num ativo poderoso para a segurança, conformidade legal e crescimento do negócio.
Esta interação inicial garante que todas as ligações são contabilizadas, estão em conformidade e são potencialmente valiosas. Eis uma análise simples de como estes três papéis trazem benefícios reais.
As Três Funções Principais de um Captive Portal
Cada função trabalha em conjunto para transformar o que poderia ser uma ligação anónima e aberta num ponto de contacto gerido e seguro para o seu negócio.
Como Funciona um Captive Portal Passo a Passo
Para compreender realmente o que um captive portal está a fazer, ajuda espreitar por baixo do capô e ver como funciona o motor. Embora pareça um momento único e fluido para o utilizador, o percurso desde a ligação a uma rede WiFi até à navegação na web é, na verdade, uma dança cuidadosamente coreografada de interações técnicas.
Pense no Captive Portal como um controlador de tráfego simpático mas firme num cruzamento movimentado. Antes de poder entrar na autoestrada principal da internet, este controlador precisa de verificar as suas credenciais e dar-lhe luz verde. Todo este processo desenrola-se em quatro etapas distintas.
Passo 1: Ligação e Interceção
Tudo começa no momento em que um utilizador seleciona a sua rede WiFi no respetivo dispositivo. À medida que o telemóvel ou portátil se liga ao ponto de acesso, tenta imediatamente aceder à internet - por exemplo, ao carregar uma página inicial ou ao procurar notificações de aplicações.
É aqui que o guardião da rede, geralmente uma firewall ou um gateway, entra em ação. Está configurado para detetar qualquer dispositivo que ainda não tenha sido autenticado. Em vez de deixar a solicitação passar para a internet pública, intercetando-a.
Passo 2: Redirecionamento para o Portal
Depois de intercetado, o sistema executa um pequeno truque inteligente conhecido como redirecionamento de DNS. O Domain Name System (DNS) é basicamente a lista telefónica da internet; traduz nomes de websites amigáveis para os utilizadores em endereços IP legíveis por máquinas.
Neste passo, a rede diz essencialmente ao dispositivo do utilizador: "Esqueça o website que solicitou - vou enviá-lo primeiro para este endereço específico." Esse endereço é, obviamente, a página web do captive portal. Este desvio forçado é a razão pela qual, não importa o que tente fazer, acaba sempre primeiro por aceder a esse ecrã de início de sessão personalizado.
A principal magia de um Captive Portal é este redirecionamento inicial. Cria um 'jardim vedado', garantindo que nenhum tráfego de internet passa até que o utilizador cumpra as regras na página de destino designada.
Este processo garante que cada utilizador é canalizado através do mesmo ponto de entrada controlado, criando uma experiência de integração consistente e segura.
Passo 3: Interação do Utilizador e Autenticação
Agora, o utilizador está a olhar para a página do Captive Portal. Aqui, tem de concluir qualquer ação que a empresa exija. Esta interação pode variar imenso dependendo dos objetivos da organização e é um ponto de contacto crítico para a segurança, conformidade legal e marketing.
As ações comuns incluem:
- Aceitar Termos: Selecionar simplesmente uma caixa para concordar com a Política de Utilização Aceitável (AUP).
- Login Simples: Introduzir um endereço de e-mail, número de telefone ou utilizar uma conta de rede social para iniciar sessão.
- Introdução de Voucher: Digitar um código pré-partilhado, o que é comum em hotéis ou hotspots pagos.
- Submissão de Formulário: Preencher um questionário rápido ou registar-se numa newsletter de marketing.
Esta é a fase de "check-in", onde o utilizador fornece as credenciais necessárias ou o consentimento para prosseguir.
Passo 4: Acesso Concedido
Assim que o utilizador conclui com sucesso a ação exigida, o sistema de Captive Portal envia uma mensagem de volta para o gateway de rede. Informa a firewall de que o dispositivo do utilizador - identificado pelo seu endereço MAC exclusivo - está agora autenticado e pronto a navegar.
O gateway atualiza os seus registos, derrubando eficazmente a "barreira" para esse dispositivo específico. O controlador de tráfego dá-lhes passagem e todos os seus pedidos de internet fluem agora livremente. O utilizador pode navegar na web, verificar e-mails e utilizar aplicações sem mais interrupções durante o resto da sua sessão.
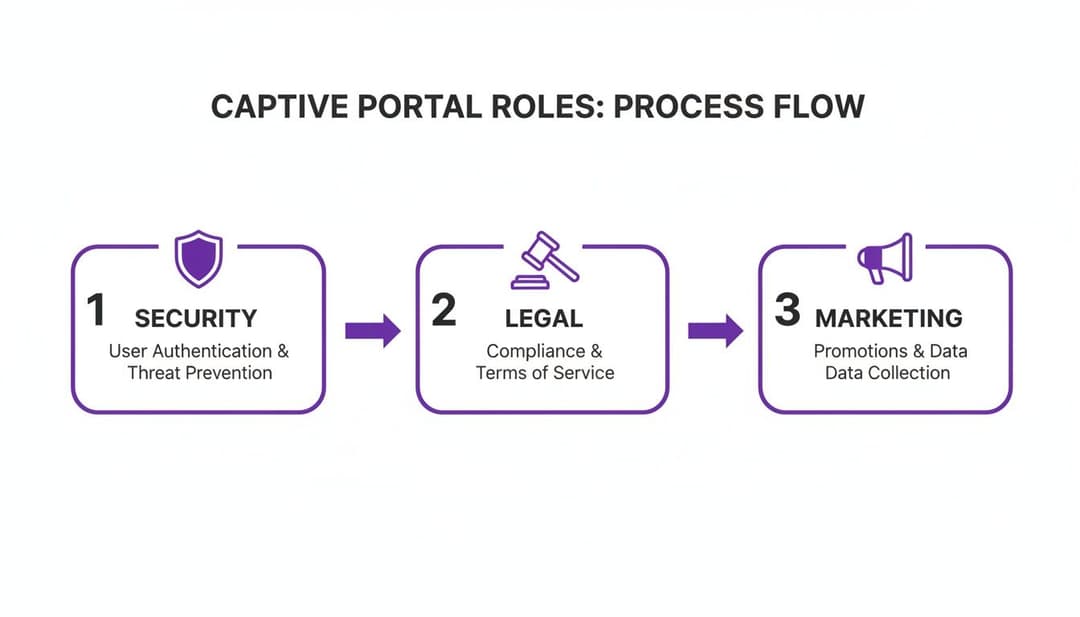
Como pode ver, um único captive portal combina perfeitamente verificações de segurança, acordos legais e oportunidades de marketing numa experiência de utilizador unificada.
Casos de Uso Reais de Captive Portal
Passemos dos diagramas técnicos para onde a teoria se torna realidade. Um Captive Portal é muito mais do que uma simples página de login; é uma ferramenta versátil que as empresas moldam para alcançar os seus objetivos operacionais específicos. O seu real valor ganha vida quando se vê como diferentes setores o utilizam para resolver desafios únicos, reforçar a segurança e abrir novas oportunidades de negócio.
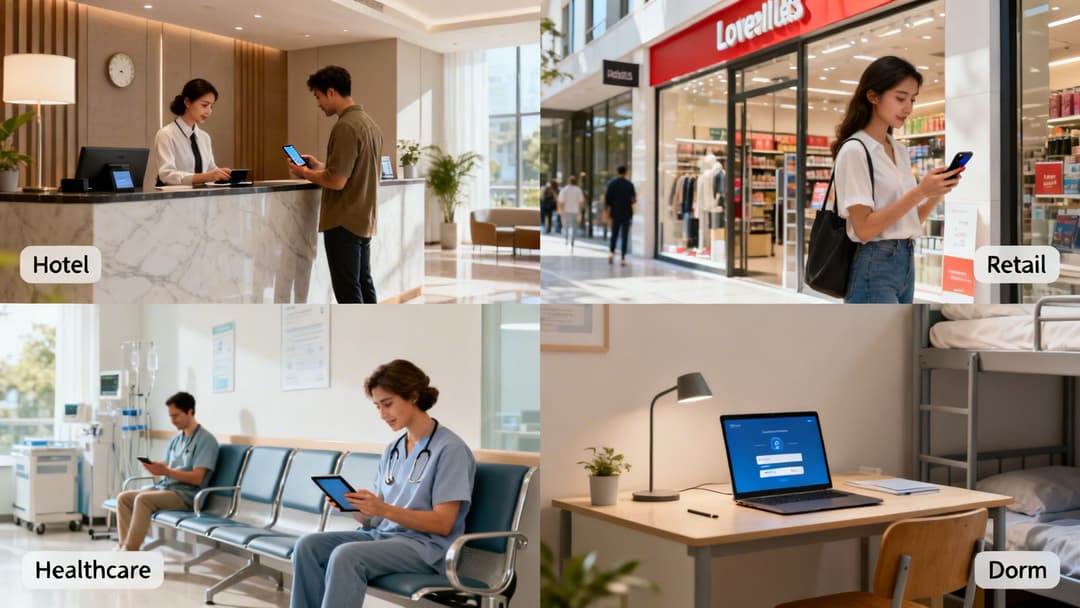
Do átrio de um hotel à sala de espera de um hospital, esse ponto de ligação inicial transforma-se de um portal genérico num instrumento concebido especificamente para a interação e controlo.
Hotelaria: Melhorar a Experiência do Hóspede
No setor da hotelaria, a experiência do hóspede é tudo. Hotéis, restaurantes e espaços de eventos utilizam portais cativos não apenas para cumprir o requisito de "WiFi gratuito", mas para o integrar perfeitamente em toda a experiência do cliente. Um hóspede pode iniciar sessão utilizando o número do seu quarto e apelido, criando uma ligação instantânea, segura e pessoal.
Esta primeira interação digital torna-se um poderoso canal de comunicação. O portal pode ser utilizado para:
- Promover os Serviços do Espaço: Apresente uma oferta oportuna para o spa do hotel, uma ligação para reservar mesa no restaurante ou uma promoção especial de happy hour diretamente na página de início de sessão.
- Recolher Opiniões: Ative um breve inquérito de satisfação no momento em que o hóspede faz o check-out, captando informações valiosas enquanto a experiência ainda está fresca.
- Oferecer Acesso por Níveis: Disponibilize um serviço básico gratuito para consultar e-mails e ofereça uma opção premium paga para streaming de alta velocidade ou videochamadas, criando uma nova fonte de receita.
Isto não se trata apenas de fornecer internet - trata-se de transformar um serviço público numa parte essencial da sua oferta de serviço.
Retalho: Transformar a Passagem de Clientes em Vendas
Para retalhistas e centros comerciais, o WiFi de convidados é uma mina de ouro para dados e marketing. O captive portal é o motor que impulsiona esta estratégia, convertendo compradores anónimos em contactos conhecidos para programas de fidelização e promoções direcionadas.
Ao exigir um endereço de email ou início de sessão através de redes sociais para aceder ao WiFi, os retalhistas podem associar diretamente as visitas físicas às suas bases de dados de marketing, unindo o marketing físico ao digital.
Assim que um cliente inicia sessão, a empresa pode começar a compreender os padrões de afluência, identificar as horas de pico e ver quanto tempo os visitantes permanecem em determinadas zonas. Por exemplo, os cafés integram frequentemente os seus portais cativos com aplicações de fidelização específicas concebidas para cafés para incentivar o regresso dos clientes. Estes dados são inestimáveis para otimizar a disposição das lojas e refinar as campanhas de marketing.
Cuidados de Saúde: Equilibrar Acesso e Segurança
Os hospitais e as clínicas de saúde movem-se numa linha ténue. Precisam de fornecer um acesso fiável à internet para doentes e visitantes, mas têm de proteger absolutamente os dados altamente confidenciais dos doentes. Um Captive Portal é a ferramenta perfeita para a segregação de rede. Cria uma "rede de convidados" completamente separada que está protegida por firewall da rede interna segura onde residem as operações clínicas e os registos dos doentes.
Esta separação garante que um visitante que esteja a assistir a um filme na sala de espera tenha zero hipóteses de ver o seu tráfego cruzar-se com registos de saúde eletrónicos confidenciais. A própria página do portal também pode ser utilizada para exibir informações úteis, como horários de visitas, diretórios da clínica ou anúncios de saúde pública, melhorando a experiência do visitante enquanto mantém o ambiente seguro.
Implementações em Grande Escala: Gerir Utilizadores Diversos
Agora, pense em ambientes como alojamentos de estudantes ou grandes campus corporativos, onde milhares de utilizadores com múltiplos dispositivos precisam de um acesso fiável. Um Captive Portal é essencial para gerir esta complexidade à escala. Dá aos administradores o poder de aplicar diferentes políticas de acesso para diferentes grupos - estudantes, funcionários e convidados podem ter limites de largura de banda ou regras de filtragem de conteúdo únicos.
Este controlo centralizado simplifica drasticamente a gestão de rede e garante uma utilização justa para todos. No Reino Unido, o mercado de Captive Portal registou um crescimento explosivo, subindo de 0,88 mil milhões de dólares em 2023 para 1,01 mil milhões de dólares em 2024, refletindo uma taxa de crescimento anual composta (CAGR) robusta de 15,3%. Este boom é especialmente visível na hotelaria e no retalho, onde os portais que autenticam utilizadores e capturam dados valiosos estão a provar o seu retorno sobre o investimento em poucas semanas.
Ponderar os Prós e Contras dos Portais Cativos Tradicionais
Os Captive Portals são uma porta de entrada familiar para o WiFi público, mas não são uma solução única para todos os casos. Como qualquer tecnologia, trazem um conjunto distinto de vantagens e desvantagens que cada empresa precisa de ponderar cuidadosamente. Acertar neste equilíbrio é fundamental para perceber se um portal tradicional se alinha verdadeiramente com os seus objetivos de segurança, marketing e experiência global do cliente.
Por um lado, um portal oferece-lhe um ponto de entrada estruturado, garantindo um controlo rigoroso sobre quem acede à sua rede. Por outro, se não for configurado corretamente, pode criar uma experiência pouco fluida para os utilizadores e até introduzir riscos de segurança.
As Vantagens Claras do Controlo por Portal
A maior vantagem de um captive portal é o controlo que lhe proporciona sobre uma rede que, de outra forma, estaria totalmente aberta. Ao canalizar cada utilizador através de um único ponto de controlo, desbloqueia benefícios essenciais que protegem tanto o seu negócio como os seus clientes.
Em primeiro lugar está a segurança e responsabilização reforçadas. Uma rede aberta e sem palavra-passe é um espaço anónimo de livre acesso que pode ser arriscado. Ao solicitar algum tipo de autenticação - mesmo algo tão simples como um endereço de e-mail - cria um registo de quem está a utilizar a sua rede e quando. Este passo simples desencoraja atividades ilícitas e fornece um histórico de dados valioso para resolução de problemas ou investigações de segurança.
A maior força de um captive portal é transformar uma ligação anónima numa ligação identificada. Este simples ato de identificação é a base para uma segurança reforçada, conformidade legal e marketing personalizado.
Os portais também oferecem uma camada vital de proteção legal e de conformidade. Forçar os utilizadores a aceitarem a sua Política de Utilização Aceitável (AUP) antes de se ligarem estabelece termos de serviço claros. Pense nisto como a sua primeira linha de defesa, sensibilizando os utilizadores para as suas responsabilidades e limitando a sua responsabilidade caso estes decidam utilizar incorretamente a rede.
Finalmente, abrem excelentes oportunidades de marketing e recolha de dados. O próprio portal é um espaço digital privilegiado, perfeito para exibir a sua marca, promover ofertas especiais ou até realizar inquéritos rápidos. Captar um email ou um login de rede social fornece uma linha direta para marketing futuro, ajudando a construir uma base de dados de clientes valiosa diretamente a partir do seu serviço de WiFi.
Os Desvios e Riscos Significativos
No entanto, estes benefícios trazem alguns compromissos notáveis, que se centram principalmente na experiência do utilizador e em potenciais falhas de segurança.
A desvantagem mais imediata é a fricção do utilizador. Todos vivemos num mundo de conectividade instantânea, pelo que forçar as pessoas a navegar numa página de início de sessão, preencher um formulário e assinalar uma caixa pode ser frustrante. Muitos simplesmente desistirão e abandonarão a ligação, resultando numa má experiência para o cliente e numa oportunidade de marketing perdida. Um portal lento ou difícil de utilizar pode prejudicar ativamente a imagem da sua marca.
A segurança é outra grande preocupação. Embora os portais adicionem uma camada de responsabilização, não encriptam inerentemente a ligação do utilizador. A própria rede WiFi é frequentemente aberta e não encriptada, o que significa que, assim que o utilizador passa o portal, os seus dados podem ser intercetados por um agente malicioso na mesma rede. Isto abre as portas a ameaças como ataques "evil twin", em que um pirata informático configura uma rede WiFi falsa com o mesmo nome e o seu próprio portal malicioso para roubar dados de início de sessão. Pode saber mais sobre como as soluções modernas, como a segurança WiFi baseada em identidade, abordam estas falhas de encriptação no nosso guia detalhado.
Por último, a recolha de dados dos utilizadores acarreta pesadas responsabilidades de privacidade e conformidade. Deter informações pessoais como nomes, emails e hábitos de navegação torna-o um alvo para violações de dados e coloca-o sob os requisitos rigorosos de regulamentos como o GDPR. A má gestão destes dados pode levar a sanções financeiras graves e a danos de longo prazo na sua reputação.
Para o ajudar a avaliar as opções, eis uma comparação direta dos aspetos positivos e negativos no que diz respeito aos portais cativos tradicionais.
Vantagens vs. Desvantagens dos Portais Cativos Tradicionais
Uma comparação direta para o ajudar a compreender os benefícios e riscos das configurações de Captive Portal convencionais.
Em última análise, a decisão de utilizar um captive portal tradicional exige uma análise cuidadosa desta compensação. Embora os benefícios de controlo e marketing sejam apelativos, devem ser pesados face ao potencial de uma experiência de utilizador negativa e aos deveres significativos de segurança e privacidade que está a assumir.
Navegar por Desafios Críticos de Segurança e Privacidade
Quando disponibiliza WiFi para convidados, fornecer um acesso seguro e em conformidade não é apenas algo agradável de se ter - é uma responsabilidade central. Um Captive Portal pode ser uma ferramenta fantástica para gerir esse acesso, mas apenas quando é configurado corretamente. Se errar, poderá estar a abrir a porta a riscos significativos tanto para a sua empresa como para os seus utilizadores.
O perigo mais comum nas redes WiFi abertas é o ataque man-in-the-middle (MitM). Neste cenário clássico, um cibercriminoso posiciona-se silenciosamente entre o seu convidado e a internet, intercetando todos os dados que fluem de um lado para o outro. Como muitas configurações básicas de portal não encriptam a ligação em si, o tráfego do utilizador fica completamente exposto após o início de sessão.
Esta vulnerabilidade prepara o caminho para uma ameaça mais direta: o ataque "evil twin". É extremamente simples. Um atacante configura o seu próprio hotspot WiFi fraudulento com exatamente o mesmo nome da sua rede legítima. Utilizadores desavisados ligam-se, veem um Captive Portal convincente mas falso, e entregam os seus dados pessoais ou credenciais de login diretamente ao criminoso.
A Grande Importância da Privacidade de Dados e do GDPR
Para além destes ataques ativos, os dados que recolhe através do seu portal implicam obrigações de privacidade sérias. Regulamentos como o Regulamento Geral sobre a Proteção de Dados (GDPR) na Europa estabeleceram regras estritas sobre a forma como as informações pessoais são recolhidas, armazenadas e utilizadas. Para qualquer empresa, isto significa que tem de ser totalmente transparente com os seus utilizadores.
O seu Captive Portal deve indicar explicitamente:
- Que dados está a recolher (por exemplo, nome, email, endereço MAC).
- Por que razão os está a recolher (por exemplo, para acesso à rede, marketing).
- Durante quanto tempo os irá guardar.
Ignorar estas regras não é um deslize menor; pode resultar em coimas astronómicas e danos duradouros na sua reputação. Como os ecrãs de Captive Portal são frequentemente centrais para a recolha de dados de utilizadores para acesso e análise, compreender as leis de proteção de dados é essencial. Para empresas a operar na Austrália, um guia estratégico sobre os Australian Privacy Principles oferece uma excelente análise detalhada da conformidade e do tratamento ético de dados.
No Reino Unido, o GDPR tornou-se de facto um dos principais impulsionadores da adoção de Captive Portals. Estas regras rigorosas de privacidade de dados estão a impulsionar uma taxa de crescimento anual composta prevista de 13.4% até 2028. Os espaços estão agora a priorizar WiFi seguro e em conformidade para evitar multas pesadas, que já ultrapassaram os £500 milhões por violações em 2024.
Adotar um Modelo de Segurança Proativo
A forma moderna de enfrentar estes desafios é passar de uma postura reativa para um modelo de segurança zero-trust proativo. A filosofia central aqui é simples: assumir que nenhum utilizador ou dispositivo é de confiança por predefinição. Em vez de apenas proteger a porta de entrada, um sistema verdadeiramente seguro protege toda a ligação de ponta a ponta.
Isto significa utilizar plataformas que encriptam o tráfego do utilizador desde o primeiro pacote, recorrendo frequentemente a padrões robustos como o WPA2 ou o WPA3 Enterprise. Envolve também a integração com fornecedores de identidade fidedignos, para que não esteja apenas a aceitar um endereço de e-mail anónimo, mas sim a verificar uma identidade conhecida. Para aprofundar este tema, consulte o nosso guia sobre privacidade de dados de guest WiFi e boas práticas.
Ao priorizar a encriptação ponto a ponto e métodos de autenticação seguros, pode transformar o seu captive portal de uma potencial vulnerabilidade num sólido recurso de segurança.
O Futuro do Acesso WiFi Além do Portal
Todos nós já passámos por isso: encontrar a rede WiFi, tocar para ligar e depois esperar... e esperar... que uma página de início de sessão apareça. Embora os portais Captive Portal tenham feito o seu trabalho durante muito tempo, as suas limitações - como uma experiência de utilizador confusa e algumas falhas de segurança evidentes - empurraram a indústria para encontrar uma forma melhor. O futuro do acesso WiFi não passa por construir uma página de início de sessão melhor; passa por eliminá-la por completo.
Esta mudança visa criar uma forma mais inteligente e segura de ligar. O objetivo é fazer com que a ligação a uma rede WiFi pública pareça tão automática e segura como a ligação do seu telemóvel à sua rede móvel.
Apresentar o Passaporte Global de WiFi
Imagine ter um passaporte digital para os seus dispositivos que funciona em redes WiFi em todo o mundo. Configura-o apenas uma vez e, a partir desse momento, o seu telemóvel liga-se de forma automática e segura a redes fidedignas em aeroportos, cafés, estádios e centros comerciais - sem palavras-passe e sem portais. Isto é exatamente o que tecnologias como o Passpoint e iniciativas como o OpenRoaming estão a construir.
Em vez de interromper o utilizador com uma página de início de sessão, os dispositivos compatíveis com Passpoint utilizam um perfil pré-aprovado para se autenticarem em segundo plano. Todo o processo é invisível para o utilizador, utilizando uma encriptação forte de nível empresarial WPA2/WPA3 logo a partir do primeiro bit de dados.
Pense nisto desta forma: um captive portal é como mostrar a sua identificação à porta de cada edifício em que entra. O Passpoint e o OpenRoaming são como ter um cartão de acesso mestre que lhe concede acesso instantâneo e seguro a todos os edifícios aprovados sem nunca ter de parar.
Esta validação automática não só melhora significativamente a experiência do utilizador, como também fecha a porta aos riscos de segurança comuns nas redes abertas tradicionais. É uma mudança tão fundamental que muitos acreditam que estamos a assistir ao início do fim do tradicional Captive Portal. Pode aprofundar esta tendência ao ler sobre porque é que as grandes empresas tecnológicas estão a abandonar o WiFi antigo.
Acesso sem Palavra-passe para Colaboradores e Redes Internas
Esta abordagem sem atrito não se destina apenas aos convidados. Pense nos seus próprios colaboradores e no incómodo de memorizar palavras-passe de WiFi complexas - é um desgaste constante na produtividade e um risco de segurança real. O futuro aqui passa pela autenticação baseada em certificados, um método sem palavras-passe que associa o acesso à rede diretamente à identidade corporativa de um colaborador.
Eis como é simples para uma organização configurar:
- Integrar com o seu Fornecedor de Identidade: O sistema de acesso à rede liga-se ao seu diretório central de utilizadores, seja o Microsoft Entra ID (o antigo Azure AD) ou o Google Workspace.
- Emitir Certificados Automaticamente: Quando um novo colaborador é contratado, um certificado digital exclusivo é enviado de forma automática para os seus dispositivos corporativos.
- Ligar sem Complicações: A partir desse momento, o seu dispositivo utiliza este certificado para aceder à rede de forma segura. Sem palavras-passe para introduzir, esquecer ou repor.
Este método proporciona à equipa uma experiência sem necessidade de intervenção manual (zero-touch), enquanto oferece aos administradores de TI um controlo robusto e centralizado. Se um colaborador sair, o seu acesso pode ser revogado instantaneamente a partir do diretório central, invalidando o seu certificado. É uma forma limpa, escalável e altamente segura de gerir o WiFi interno que vai muito além do que um Captive Portal alguma vez poderia oferecer para a autenticação de pessoal - sendo a pedra angular de qualquer modelo de segurança zero-trust moderno.
Tem Dúvidas sobre Portais Cativos?
Quando começa a explorar o acesso à rede, algumas perguntas comuns parecem surgir sempre. Vamos abordar algumas das dúvidas mais frequentes que as pessoas têm quando estão a familiarizar-se com os sistemas de Captive Portal e como funcionam no mundo real.
Os Utilizadores Podem Ignorar um Captive Portal?
É uma pergunta justa. Embora um utilizador tecnicamente avançado possa tentar algo como MAC spoofing (fazer com que o seu dispositivo imite o endereço de hardware de um que já esteja ligado), um Captive Portal moderno e configurado de forma profissional torna isto incrivelmente difícil.
Os sistemas de nível empresarial não se limitam a apresentar uma página de início de sessão; aplicam políticas de segurança diretamente no gateway de rede. Isto significa que nenhum tráfego de internet passa até que um dispositivo seja devidamente autenticado através do portal. Para qualquer empresa, a utilização de uma plataforma robusta e gerida na nuvem é a única forma real de bloquear o acesso não autorizado e garantir que cada utilizador concorda com os seus termos antes de ficar online.
Os Portais Cativos são Seguros para os Utilizadores?
A resposta honesta? Depende inteiramente de como foi configurado. Uma rede WiFi aberta e básica que apenas utiliza um portal para cumprir um requisito não é intrinsecamente segura. Após esse primeiro início de sessão, a ligação do utilizador é frequentemente não encriptada, deixando os seus dados expostos. É exatamente por isso que utilizar uma VPN em WiFi público é sempre uma decisão inteligente.
No entanto, as soluções modernas colocam a segurança em primeiro lugar, logo desde o início.
Tecnologias como o Passpoint e o OpenRoaming utilizam encriptação de nível empresarial WPA2 ou WPA3 de forma automática. Isto protege a ligação antes mesmo de o utilizador ter de fazer algo. Para as empresas, implementar uma solução que força a encriptação não é apenas uma funcionalidade - é uma responsabilidade fundamental para proteger os seus convidados.
Esta abordagem moderna vai muito além de uma simples página de início de sessão para proteger toda a ligação de ponta a ponta.
Como Posso Configurar um Captive Portal para o Meu Negócio?
No passado, esta era uma tarefa complexa, que exigia servidores locais dedicados e um elevado conhecimento técnico. Felizmente, as plataformas na nuvem atuais mudaram completamente as regras do jogo, tornando o processo simples para empresas de qualquer dimensão.
O processo de configuração assemelha-se geralmente a isto:
- Ligue o Seu Equipamento: Os seus equipamentos WiFi existentes, de marcas como a Meraki ou a Aruba, são apontados para o fornecedor do portal cloud que escolheu.
- Desenhe as Boas-Vindas: Utilizando um painel online simples, cria uma página de destino personalizada que se alinha com a imagem e a identidade do seu negócio.
- Escolha os Métodos de Login: Decide como as pessoas se vão ligar. Pode ser através de um formulário simples, das suas contas de redes sociais ou até de códigos de voucher pré-gerados para convidados específicos.
- Entre em Funcionamento: A plataforma trata de toda a complexidade do backend, permitindo-lhe lançar um portal seguro e rico em funcionalidades rapidamente, sem a dor de cabeça de manter o seu próprio hardware.
Esta abordagem focada na nuvem torna a implementação de uma experiência de WiFi para convidados profissional e segura mais rápida e fácil de gerir do que nunca.
Pronto para ir além de portais complexos e palavras-passe partilhadas? A Purple oferece uma plataforma de autenticação segura e sem palavra-passe que melhora a experiência do utilizador e fornece informações valiosas. Descubra uma forma mais inteligente de gerir a sua rede hoje mesmo.



