UK मधील सुमारे 28% व्यवसायांकडे नेटवर्क फायरवॉल नसल्याचे नोंदवले गेले आहे, असे UK सरकारच्या सायबर सिक्युरिटी ब्रीचेस सर्व्हे 2025 मध्ये म्हटले आहे. तरीही केवळ फायरवॉल असण्याने अधिक कठीण ऑपरेशन्सविषयक प्रश्नाचे उत्तर मिळत नाही: जेव्हा एखादी व्यक्ती तुमची संस्था सोडते, तेव्हा तिचा नेटवर्क ॲक्सेस समाप्त झाला आहे हे तुम्ही सिद्ध करू शकता का?
नेटवर्क व्यवस्थापनातील सुरक्षिततेचा अर्थ असा आहे की कायदेशीर सेवा उपलब्ध ठेवणे आणि त्या सेवांपर्यंत कोण पोहोचू शकते यावर नियंत्रण ठेवणे. ठिकाण (व्हेन्यू) आणि एंटरप्राइझ टीम्ससाठी, कठीण भाग सहसा स्वतंत्र नेटवर्क्स आखणे हा नसतो. तो ओळख, ॲक्सेस रद्द करणे आणि नेमून दिलेली जबाबदारी या प्रत्यक्ष साइटवर काय घडते याच्याशी जोडणे हा असतो.
सुरक्षित नेटवर्क व्यवस्थापनासाठी UK बेसलाइन
कागदावर अस्तित्वात असलेले नियंत्रण अजूनही प्रत्यक्ष अंमलबजावणीत अयशस्वी होऊ शकते. UK मधील व्यवसायांकडे काय असल्याचे नोंदवले गेले आहे त्याचे स्कोअरकार्ड म्हणून सरकारी सर्वेक्षण सर्वोत्तम कार्य करते. तो कॉन्फिगरेशनचा पुरावा मानणे ही एक चूक ठरेल: एकीकडे फायरवॉल इन्स्टॉल केलेली असू शकते, तर दुसरीकडे अतिशय सवलतीचा नियम अजूनही व्यवस्थापन इंटरफेस उघडा ठेवत असतो.
नेटवर्क व्यवस्थापन नियंत्रणांसाठी UK बिझनेस बेसलाइन
| नियंत्रण | यांच्याद्वारे नोंदवले गेले | हे काय मर्यादित करते |
|---|---|---|
| नेटवर्क फायरवॉल | 72% व्यवसाय | पेरीमीटर ओलांडणारी अवांछित ट्रॅफिक |
| प्रतिबंधित प्रशासक हक्क | 68% व्यवसाय | चोरी झालेल्या क्रेडेन्शियल्स किंवा अंतर्गत गैरवापरामुळे होणारे नुकसान |
| सुरक्षित क्लाउड बॅकअप | 71% व्यवसाय | फायली किंवा सेवांमध्ये व्यत्यय आल्यानंतर कायमस्वरूपी होणारे नुकसान |
| अद्ययावत मालवेअर संरक्षण | 77% व्यवसाय | व्यवस्थापित डिव्हाइसेसवरील ज्ञात दुर्भावनायुक्त सॉफ्टवेअर |
| कोणताही नेटवर्क फायरवॉल नोंदवला नाही | सुमारे 28% व्यवसाय | वापरकर्ते आणि व्यवस्थापन ट्रॅफिकचे व्यापक एक्सपोजर |
| कोणताही प्रतिबंधित अॅडमिन अॅक्सेस नोंदवला नाही | सुमारे एक तृतीयांश व्यवसाय | सामायिक विशेषाधिकारांमुळे होणारा अधिक व्यापक परिणाम (ब्लास्ट रेडियस) |
UK Government च्या Cyber Security Breaches Survey 2025 मधील नोंदवलेली नियंत्रणे आणि त्यांच्या पूरक बाबी. शेवटचा स्तंभ प्रत्येक नियंत्रणाने कोणते कार्य करणे अपेक्षित आहे याचे वर्णन करतो.
हा तक्ता स्वतंत्र कामांचा संच म्हणून वाचा. एक फायरवॉल कोणता ट्रॅफिक पुढे जाऊ द्यायचा हे ठरवते, आणि त्या निर्णयामध्ये अंतर्गत प्रणालींमधील कनेक्शन्स तसेच इंटरनेटवरून येणाऱ्या ट्रॅफिकचा समावेश असणे आवश्यक आहे. व्हिजिटर WiFi वरून कंट्रोलरच्या ॲडमिनिस्ट्रेशन पेजसाठी असलेला एक ओपन रूट, त्या नेटवर्क्सद्वारे निर्माण केलेले सेपरेशन नष्ट करतो.
मर्यादित ॲडमिनिस्ट्रेटर हक्क दुसऱ्या समस्येचे निवारण करतात. मंगळवारी सकाळी वायरलेस कव्हरेज तपासणाऱ्या व्यक्तीला क्रेडेंशियल्स एक्स्पोर्ट करण्याची, ऑथेंटिकेशन धोरण पुन्हा लिहिण्याची किंवा दुसरे ॲडमिनिस्ट्रेटर खाते तयार करण्याची परवानगी क्वचितच लागते.
बेसलाइन काय सिद्ध करत नाही
बॅकअप्स आणि मालवेअर संरक्षण हे रिकव्हरी आणि डिटेक्शनची काळजी घेतात. बॅकअप फायली आणि सेवा परत मिळवण्यास मदत करतो, परंतु रिस्टोअर केलेले कॉन्फिगरेशन्स कार्य करतात की नाही हे टीमला अद्याप तपासावे लागते. मालवेअर टूल्स सपोर्ट असलेल्या डिव्हाइसेसवरील दुर्भावनापूर्ण सॉफ्टवेअर ओळखण्यात मदत करतात, तरीही ते टेलिव्हिजन, सेन्सर किंवा कधीही नोंदणीकृत नसलेल्या अनमॅनेज्ड गेस्ट फोनबद्दल काहीही सांगू शकत नाहीत.
स्कोरकार्ड केवळ उपस्थितीची नोंद ठेवतो. नियंत्रणाची देखरेख कोण करते, त्याची शेवटची चाचणी कधी झाली होती किंवा एखाद्या व्यक्तीचा ॲक्सेस किती वेगाने काढून घेतला जाऊ शकतो, हे कोणत्याही ओळीवरून दिसून येत नाही. प्रत्यक्ष कामाचाही यात समावेश नसतो: एखाद्या बांधकामादरम्यान किंवा नूतनीकरणादरम्यान, नवीन ठिकाणाचे कनेक्शन समन्वित करणारे संघ केबलिंग आणि सर्किट्सवर Southern Tier Resources आणि त्यांच्या ग्रीनफिल्ड ब्रॉडबँड बिल्ड तज्ज्ञांसारख्या बांधकाम भागीदारांसोबत काम करू शकतात, तर प्रमाणीकरण, प्रशासन आणि घटना वाढवण्याचा (incident escalation) निर्णय नेटवर्क टीमकडेच राहतो.
व्यावहारिक नियम: जेव्हा एखादी व्यक्ती ते काय ब्लॉक करते, त्याची देखभाल कोण करते आणि ते अजूनही कार्य करत असल्याचे कसे कळते हे दाखवून देऊ शकेल, तेव्हाच ते नियंत्रण पडताळलेले मानले पाहिजे.
उत्पादने बदलण्यापूर्वी, तक्त्याच्या आधारे तुमच्या स्वतःच्या मालमत्तेची नोंद करा. प्रत्येक पंक्तीसाठी नियंत्रण, त्याचा नियुक्त मालक, सर्वात अलीकडील चाचणी पुरावा आणि कोणत्याही अपवादाची नोंद ठेवा. गहाळ नियंत्रणावर कारवाई आवश्यक आहे. जबाबदार ऑपरेटर नसलेल्या इन्स्टॉल केलेल्या नियंत्रणावर तितकेच लक्ष देणे आवश्यक आहे.
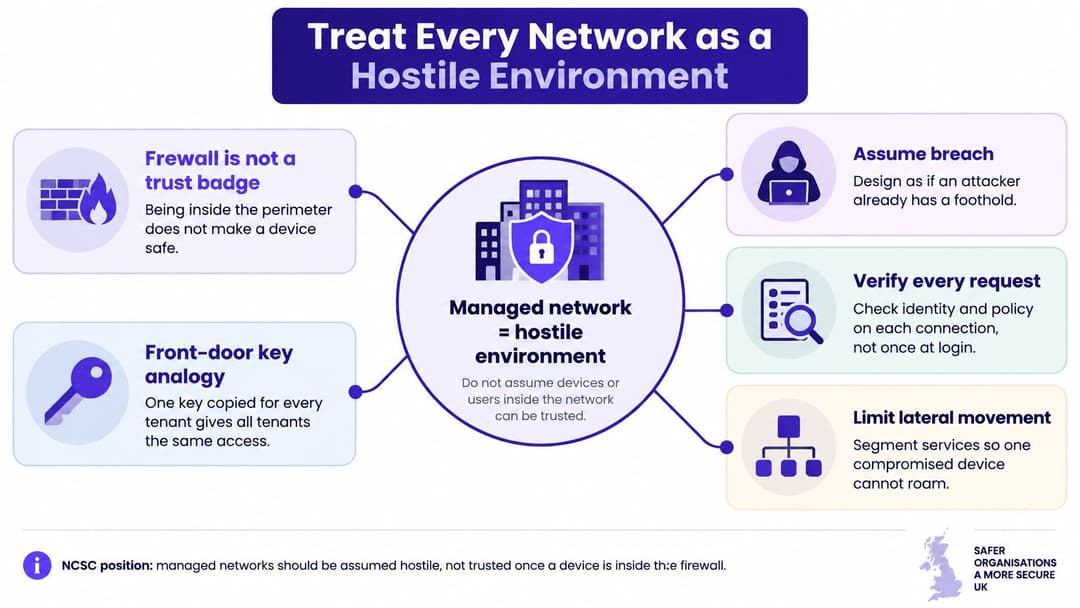
प्रत्येक नेटवर्कला प्रतिकूल वातावरण समजा
ज्या इमारतीमध्ये प्रत्येक कंत्राटदारासाठी मुख्य दरवाजाची प्रत केलेली किल्ली असते, तिथे एक सर्वपरिचित कमकुवतपणा असतो: कोणीही केवळ एका व्यक्तीची प्रत परत घेऊ शकत नाही. बॅज प्रणाली एक अधिक चांगला पर्याय देते कारण प्रत्येक बॅजमध्ये वेगवेगळ्या परवानग्या असू शकतात आणि तो वापरणारी व्यक्ती निघून गेल्यावर तो काम करणे थांबवतो.
National Cyber Security Centre च्या नेटवर्क सिक्युरिटी फंडामेंटल्स नुसार, परिमितीच्या आतील डिव्हाइसेस विश्वासार्ह आहेत असे गृहीत धरण्याऐवजी नेटवर्क्सना प्रतिकूल वातावरण म्हणून हाताळण्याची शिफारस केली जाते. एका झिरो-ट्रस्ट दृष्टिकोनात, ॲक्सेसचे निर्णय हे प्रमाणीकरण, अधिकृतीकरण, डिव्हाइसचे आरोग्य आणि विनंती केलेल्या संसाधनाची संवेदनशीलता या बाबींचा विचार करतात.
लोकांना त्यांच्या अनुमत ठिकाणांपासून वेगळे करा
एखाद्या हॉटेलचा विचार करा जेथे देखभाल कंत्राटदाराला हीटिंग कंट्रोलरपर्यंत पोहोचणे आवश्यक आहे. इमारतीच्या WiFi शी कनेक्ट केल्याने आरक्षणे, पेमेंट्स किंवा कर्मचाऱ्यांच्या रेकॉर्ड्समध्येही ॲक्सेस मिळायला नको. उपयुक्त प्रश्न हा नाही की कंत्राटदाराकडे पासवर्ड आहे का, तर हा आहे की ही व्यक्ती, हे डिव्हाइस वापरून, या सेवेपर्यंत आता पोहोचू शकते का.
ऑपरेशनल भूमिकांभोवती ट्रॅफिक व्यवस्थापित करा:
- पाहुणे (Guests): व्यावसायिक प्रणालींमध्ये प्रवेशाचा मार्ग न देता अभ्यागतांना आवश्यक असलेल्या सेवांना अनुमती द्या.
- कर्मचारी (Staff): कामाच्या जबाबदाऱ्यांशी आणि कामासाठी वापरल्या जाणाऱ्या उपकरणांशी ॲक्सेस जुळवा.
- ऑपरेशनल सिस्टीम्स: बिल्डिंग कंट्रोल्स, सेन्सर्स आणि विशेष उपकरणांसाठी दस्तऐवजीकरण केलेल्या कनेक्शनना अनुमती द्या.
- भाडेकरू किंवा रहिवासी: लगतच्या रहिवाशांना उघड न करता खाजगी कनेक्टिव्हिटी प्रदान करा.
एक VLAN, किंवा व्हर्च्युअल लोकल एरिया नेटवर्क, ट्रॅफिकसाठी तार्किक मर्यादा तयार करते. ते उपयुक्त सुरक्षा धोरण आपोआप लागू करत नाही. ॲडमिनिस्ट्रेटरनी त्या मर्यादांमधील मार्गांवरही नियंत्रण ठेवणे आवश्यक आहे.
विश्वास सशर्त ठेवा
ऑथेंटिकेशनमुळे ओळख प्रस्थापित होते. ऑथोरायझेशन ती ओळख काय करू शकते हे ठरवते. म्हणूनच एखाद्या वैध कर्मचाऱ्याच्या खात्यामुळे वैयक्तिक लॅपटॉपला वायरलेस कंट्रोलर व्यवस्थापित करण्याची आपोआप परवानगी मिळू नये.
व्हाईटबोर्डवर लिहिलेल्या पासफ्रेजऐवजी पडताळणी केलेल्या व्यक्ती किंवा डिव्हाइसेसशी पॉलिसी लिंक करा. जेथे डिव्हाइस-हेल्थ तपासणी उपलब्ध असेल, तेथे डिव्हाइस गैर-अनुपालक (नॉन-कंप्लायंट) झाल्यावर काय होते ते ठरवा. युझरकडे समस्या सोडवण्यासाठी कोणताही मार्ग न ठेवण्यापेक्षा रेमेडिएशन सेवांचा मर्यादित ॲक्सेस देणे अधिक व्यावहारिक असू शकते.
येथे एक तडजोड करावी लागते: अधिक मजबूत पडताळणीसाठी विश्वासार्ह ओळख माहिती आणि व्यवहार्य ऑनबोर्डिंग प्रक्रिया आवश्यक असते. जर वैध वापरकर्ते कनेक्ट होऊ शकले नाहीत, तर कर्मचारी अनौपचारिक अपवाद तयार करू शकतात ज्यामुळे मूळ रचनेलाच बाधा पोहोचते.
फायरवॉलच्या आत असणे हे एक स्थान आहे, विश्वासाचा पुरावा नाही.
तुम्ही परिभाषित केलेल्या परवानग्यांच्या आधारे युझर, डिव्हाइस आणि सर्व्हिसच्या वर्तनाचे निरीक्षण करा. हॉस्पिटॅलिटी, हेल्थकेअर, रिटेल, वाहतूक आणि निवासी ठिकाणी, केवळ ॲक्सेस पॉइंट्स सामायिक करतात म्हणून अनमॅनेज केलेले फोन आणि जोडलेली उपकरणे व्यावसायिक उपकरणांचे विशेषाधिकार मिळवू नयेत.
वापरकर्त्यांना दिसणाऱ्या WiFi नावांसह तुमचे SSIDs आणि त्यांचे अंतर्निहित VLANs तपासा. यापैकी कोणते अद्याप समोरच्या दरवाजाच्या कॉपी केलेल्या चावीसारखे काम करतात ते ओळखा.
Access फाइल्स आणि सेवा अयशस्वी झाल्यावर येणारा व्यत्यय
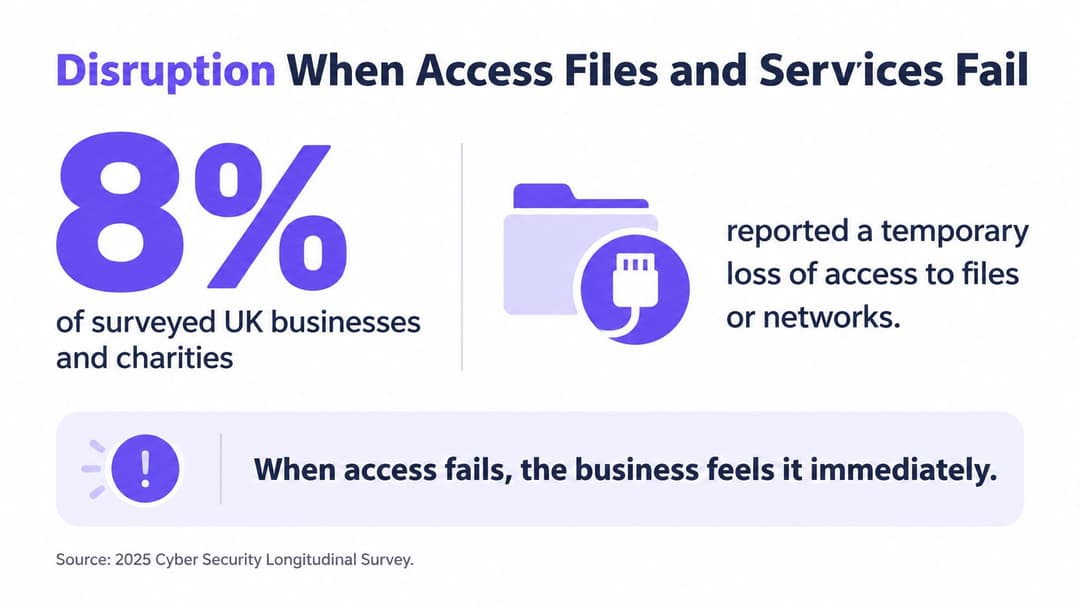
2025 मध्ये प्रकाशित झालेल्या Cyber Security Longitudinal Survey नुसार, सर्वेक्षण केलेल्या UK मधील व्यवसाय आणि धर्मादाय संस्थांपैकी, सायबर घटनेनंतर 8% संस्थांनी फाइल्स किंवा नेटवर्क्सचा ॲक्सेस तात्पुरता गमावल्याची नोंद केली; 5% व्यवसायांनी वेबसाइट्स, ॲप्लिकेशन्स किंवा ऑनलाइन सेवा बंद पडल्याची किंवा मंदावल्याची नोंद केली, आणि 6% संस्थांनी तृतीय-पक्ष सेवांचा ॲक्सेस गमावल्याची नोंद केली.
हे बिघाडाचे वेगवेगळे प्रकार आहेत, डेटा उल्लंघनाची अदलाबदल करता येणारी मापे नाहीत. टीम डेटा लीक टाळू शकते, तरीही पेमेंट्स स्वीकारणे, बुकिंग्स मिळवणे किंवा क्लिनिकल नोट्स अपडेट करणे त्यांना अशक्य होऊ शकते.
सर्व्हिस डिपेंडन्सी फॉलो करा
समजा एखाद्या ठिकाणाचे इंटरनेट कनेक्शन काम करत आहे, परंतु कर्मचाऱ्यांचे ऑथेंटिकेशन होत नाही. नेटवर्क डॅशबोर्डवरून, ॲक्सेस पॉइंट्स सुरळीत कार्यरत दिसू शकतात. मात्र रिसेप्शनवरून ही सेवा अनुपलब्ध असते कारण कर्मचारी बुकिंग सिस्टमपर्यंत पोहोचू शकत नाहीत.
प्रत्येक महत्त्वाचा वर्कफ्लो त्याच्या अवलंबित्वानुसार मॅप करा: डिव्हाइस, वायरलेस कनेक्शन, ऑथेंटिकेशन सेवा, नेम रिझोल्यूशन, ॲप्लिकेशन आणि बाह्य पुरवठादार. यामुळे प्रतिसादकर्त्याला व्यत्यय आणणारे बदल करण्यापूर्वी ॲक्सेसची समस्या आणि ॲप्लिकेशन आउटेज यांमधील फरक ओळखण्यास मदत होते.
प्रमाणीकरण नियोजनासाठी, RADIUS-as-a-Service ओव्हरव्ह्यू होस्ट केलेल्या प्रमाणीकरण मॉडेलचे मूल्यांकन करण्यासाठी संदर्भ प्रदान करतो. एखादा घटक हलवल्याने प्रत्येक संभाव्य त्रुटी दूर होते असे गृहीत धरण्याऐवजी, त्या मॉडेलची तुमच्या कनेक्टिव्हिटी अवलंबित्व आणि रिकव्हरी आवश्यकतांशी तुलना करा.
आउटेज दरम्यान काय सुरू राहील ते ठरवा
सातत्य नियोजनाची सुरुवात ऑपरेशनल प्रश्नांनी होते, अतिरिक्त उपकरणांच्या सूचीने नाही. रिसेप्शन येणाऱ्या पाहुण्यांची सुरक्षितपणे पडताळणी करू शकते का? अधिकृत कर्मचारी आवश्यक माहिती मिळवू शकतात का? तात्पुरत्या उपायाला कोण मंजुरी देते आणि नंतर नोंदींचे समाधान कसे केले जाईल?
- फाइल किंवा नेटवर्क ॲक्सेस गमावणे: वापरण्यायोग्य रिकव्हरी प्रती ओळखा आणि ज्या क्रमाने सेवा पूर्ववत केल्या पाहिजेत त्याचे दस्तऐवजीकरण करा.
- सार्वजनिक सेवांचा वेग मंदावणे: कर्मचारी खालावलेली कार्यक्षमता आणि संपूर्ण अपयश यातील फरक कसा ओळखतील आणि ग्राहकांशी संवाद कसा साधतील यावर सहमती दर्शवा.
- अनुपलब्ध पुरवठादार प्लॅटफॉर्म्स: सपोर्ट संपर्क, स्थानिक पर्याय आणि ते सक्रिय करण्यासाठी आवश्यक व्यावसायिक निर्णयांची नोंद ठेवा.
सुरक्षेकडे सहज दुर्लक्ष न करता या व्यवस्थांची चाचणी घ्या. आपत्कालीन शेअर्ड ॲडमिनिस्ट्रेटर खात्यामुळे ॲक्सेस पूर्ववत होऊ शकतो, परंतु त्यामुळे संवेदनशील सिस्टीम्समध्ये न शोधता येणारा मार्ग तयार होऊ शकतो.
गोपनीयता आणि अखंडतेसोबत उपलब्धता देखील तितकीच महत्त्वाची आहे. केवळ आक्रमणकर्त्यांना रोखणारे नेटवर्क असणे हा खरा उद्देश नसून, संस्थेने आवश्यक कामकाज चालू ठेवणे आणि सामान्य कार्यपद्धती सुरक्षितपणे पूर्ववत करणे हा आहे.
शेअर केलेल्या कीजपासून ते आयडेंटिटीपर्यंतची ॲक्सेस मॉडेल्स
एक्सेस मॉडेल निवडताना व्यक्ती किती सहजपणे कनेक्ट होते एवढेच न पाहता, तिची परवानगी कशी काढली जाते याचा विचार करा. ऑनबोर्डिंगच्या प्रात्यक्षिकामध्ये सहसा सर्वात मोठी आणि खर्चिक त्रुटी समोर येत नाही: ती म्हणजे इतरांच्या कामात व्यत्यय न आणता बाहेर पडणाऱ्या युझरला काढून टाकणे.
नेटवर्क ॲक्सेस मॉडेल्स आणि ॲक्सेस कसा काढून घेतला जातो
| अॅक्सेस मॉडेल | विश्वसनीयता कशी सिद्ध केली जाते | अॅक्सेस कसा काढून घेतला जातो | सर्वात योग्य पर्याय |
|---|---|---|---|
| सामायिक प्री-शेअर्ड की | अनेक लोकांद्वारे वापरला जाणारा एक पासफ्रेज | प्रत्येक डिव्हाइससाठी की रोटेट करणे, ज्याला सहसा विलंब होतो | एक लहान बंदिस्त टीम, अतिथी किंवा भाडेकरूंसाठी कधीही नाही |
| ओपन WiFi वर कॅप्टिव्ह पोर्टल | डिव्हाइस जोडल्यानंतर वेब लॉगिन | खाते अक्षम करा, तर रेडिओ अनएनक्रिप्टेड राहू शकतो | फक्त एनक्रिप्शन जोडले असल्यास कमी कालावधीच्या अतिथींच्या भेटींसाठी |
| WPA2 किंवा 802.1X सह WPA3-Enterprise | RADIUS द्वारे प्रति-वापरकर्ता किंवा प्रति-डिव्हाइस पडताळणी | डिरेक्टरी खाते अक्षम करा जेणेकरून पुढील प्रमाणीकरण अयशस्वी होईल | कर्मचारी आणि व्यवस्थापित कॉर्पोरेट डिव्हाइसेस |
| प्रमाणपत्र-आधारित EAP-TLS | व्यवस्थापित डिव्हाइस प्रमाणपत्र, कोणताही सामायिक पासफ्रेज नाही | प्रमाणपत्र किंवा डिरेक्टरी ऑब्जेक्ट रद्द करा आणि प्रमाणीकरणादरम्यान ती स्थिती लागू करा | कर्मचारी आणि MDM-नोंदणीकृत डिव्हाइसेस |
| प्रति डिव्हाइस किंवा भाडेकरू युनिक की | इतर की पासून अलग ठेवलेली एक प्री-शेअर्ड की | ती एकच की हटवा आणि जेथे सपोर्ट असेल तेथे संबंधित सेशन्स समाप्त करा | IoT, कन्सोल, टीव्ही आणि जे रहिवासी 802.1X वापरू शकत नाहीत |
लॉगिन पेज आणि एन्क्रिप्शन यांमध्ये गफलत करू नका
कॅप्टिव्ह पोर्टल हे अभ्यागतांना प्रवेश देण्यासाठी किंवा त्यांची ओळख पटवण्यासाठी वापरले जाणारे वेब पेज आहे. ते स्वतःहून वायरलेस लिंक एनक्रिप्ट करत नाही किंवा अशाच नावाचा हॉटस्पॉट त्या ठिकाणाचाच आहे हे सिद्ध करत नाही. ॲप्लिकेशन एनक्रिप्शन अजूनही महत्त्वाचे आहे, परंतु योग्य वायरलेस सुरक्षा पद्धत निवडण्यासाठी तो पर्याय नाही.
शेअर केलेली प्री-शेअर्ड की वितरित करणे सोपे असले तरी ती परत घेणे कठीण असते. जिथे लोक स्वतंत्रपणे ये-जा करतात किंवा जिथे एकाच क्रेडेंशियलमुळे अभ्यागत आणि कर्मचाऱ्यांना समान ॲक्सेस मिळण्याची शक्यता असते, तिथे ही पद्धत अयोग्य ठरते.
802.1X सह, नेटवर्क ऑथेंटिकेशन सेवेद्वारे युझर किंवा डिव्हाइसची तपासणी करते, सामान्यतः RADIUS द्वारे. ॲडमिनिस्ट्रेटर्सनी ऑथेंटिकेशन सर्व्हर योग्यरीत्या सत्यापित करण्यासाठी डिव्हाइसेस कॉन्फिगर करणे आवश्यक आहे; अन्यथा, युझर्सची एखाद्या तोतयावर विश्वास ठेवण्यासाठी दिशाभूल केली जाऊ शकते.
ॲक्टिव्ह सेशन्स आणि गुंतागुंतीच्या डिव्हाइसेससाठी योजना करा
खाते निष्क्रिय केल्याने आधीपासून ऑनलाइन असलेले डिव्हाइस डिस्कनेक्ट होईलच असे नाही. रिऑथेंटिकेशन कॉन्फिगर करा आणि जेथे समर्थित असेल तेथे, change of authorisation किंवा सेशन समाप्ती कॉन्फिगर करा. डिरेक्टरीमधील बदल प्रत्येक सेशनपर्यंत लगेच पोहोचेल असे गृहीत धरण्याऐवजी प्रत्यक्ष कंट्रोलरवर संपूर्ण विड्रॉल प्रक्रियेची चाचणी घ्या.
EAP-TLS ऑथेंटिकेशनसाठी प्रमाणपत्रांचा (certificates) वापर करते. हे शेअर केलेल्या पासवर्डचे वितरण काढून टाकते, परंतु यासाठी प्रमाणपत्र नोंदणी, नूतनीकरण आणि निरसन हाताळणी आवश्यक असते. मोबाइल डिव्हाइस मॅनेजमेंट, किंवा MDM, नोंदणीकृत उपकरणांवर ही क्रेडेंशियल्स व्यवस्थापित करण्यास मदत करू शकते.
अनेकदा iPSK किंवा xPSK म्हणून ओळखल्या जाणाऱ्या युनिक कीज एंटरप्राइझ प्रमाणीकरण करू न शकणाऱ्या उपकरणांना सामावून घेतात. तरीही अलगीकरणासाठी स्पष्ट कॉन्फिगरेशन आवश्यक असते, ज्यामध्ये रहिवाशाचा फोन शेजाऱ्याचा टेलिव्हिजन शोधण्याऐवजी स्वतःचा टेलिव्हिजन शोधू शकतो की नाही याचा समावेश आहे.
व्यापक ॲक्सेस-कंट्रोल शिस्त ही संवेदनशील दस्तऐवज प्रणालींशी देखील संबंधित आहे. Bizbe, Inc. कडून मिळालेला Bizbe कडून डेटा रूम सुरक्षा सल्ला, सुरुवातीच्या साइन-इन पलीकडील परवानग्यांचा विचार करण्यासाठी एक उपयुक्त समांतर माहिती प्रदान करतो.
ॲक्सेसचे निर्णय जॉइनर-मूव्हर-लीव्हर (joiner-mover-leaver) बदलांशी जोडण्यासाठी आयडेंटिटी-आधारित नेटवर्किंग तत्त्वे वापरा. संपूर्ण इमारतीसाठी एकच तडजोड न करता प्रत्येक ट्रॅफिक क्लाससाठी योग्य मॉडेल निवडा.
मॅनेज केलेल्या नेटवर्कवर चालवण्यासाठीची सुरक्षारक्षणे
NCSC ने त्यांच्या ॲन्युअल रिव्ह्यू 2025 मध्ये, ऑगस्ट 2025 पर्यंतच्या बारा महिन्यांत 429 सायबर घटना हाताळल्याचे नोंदवले आहे, ज्यात राष्ट्रीय स्तरावर महत्त्वपूर्ण असलेल्या 204 घटनांचा समावेश आहे. हा भार गैरवापर रोखण्यासोबतच त्याची चौकशी करण्याची आवश्यकता देखील अधोरेखित करतो.
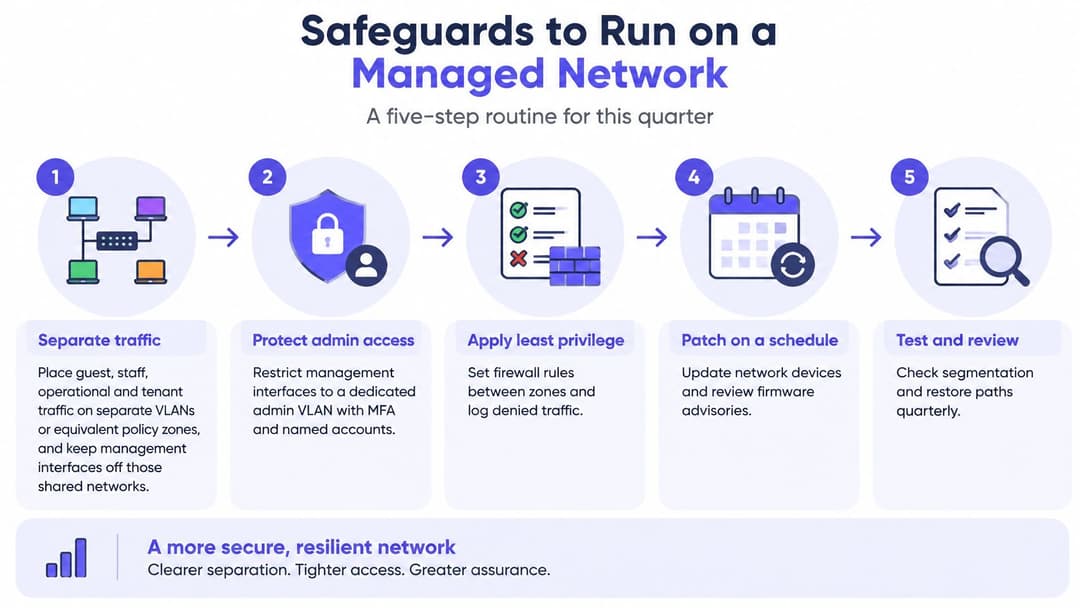
कामाचे रूपांतर नेमून दिलेल्या ऑपरेटिंग कामांमध्ये करा. एखादी खरेदी ऑर्डर हा सुरक्षा उपाय कार्यरत असल्याचा पुरावा नाही.
ऑपरेटिंग रूटीन नियुक्त करा
ट्रॅफिक विचारपूर्वक वेगळे करा. अतिथी (guest), कर्मचारी, ऑपरेशनल आणि भाडेकरू (tenant) ट्रॅफिक VLAN किंवा समतुल्य पॉलिसी झोनमध्ये ठेवा. मॅनेजमेंट इंटरफेस एका प्रतिबंधित ॲडमिनिस्ट्रेशन पाथवर ठेवा आणि नंतर सामान्य अतिथी डिव्हाइसवरून प्रतिबंधित कनेक्शन्स तपासा.
सामायिक बिझनेस क्रेडेंशियल्स बदला. बिझनेस सिस्टीम्स असलेल्या झोनवर निवडलेले ओळख-आधारित (identity-based) ॲक्सेस मॉडेल लागू करा. ट्रेडिंग किंवा केअर डिलिव्हरीला सपोर्ट करणाऱ्या उपकरणांचे मायग्रेशन करण्यापूर्वी नोंदणी (enrolment) आणि विड्रॉलची चाचणी (पायलट) घ्या.
ॲडमिनिस्ट्रेशन केवळ नियुक्त व्यक्तींपुरते मर्यादित ठेवा. जिथे सपोर्ट असेल तिथे वैयक्तिक ॲडमिनिस्ट्रेटर खाती आणि मल्टी-फॅक्टर ऑथेंटिकेशन वापरा. सप्लायर ॲक्सेस एखाद्या निश्चित कामासाठीच मंजूर केला पाहिजे, आणि ते काम संपल्यावर कायमस्वरूपी असलेला ॲक्सेस काढून टाकला पाहिजे.
नेटवर्क सॉफ्टवेअर आणि कॉन्फिगरेशन्स अद्ययावत ठेवा. कंट्रोलर्स, ॲक्सेस पॉइंट्स आणि ऑथेंटिकेशन सेवांसाठी पॅचिंग सायकल निश्चित करा, ज्यामध्ये गंभीर असुरक्षिततांसाठी (vulnerabilities) तातडीचा मार्ग असेल. अपवाद, भरपाई नियंत्रणे (compensating controls) आणि ऑपरेशनल जोखीम कोण स्वीकारत आहे याची नोंद ठेवा.
उपयुक्त पुरावे गोळा करा. खालील स्रोत एका मध्यवर्ती, शोधण्यायोग्य ठिकाणी राखून ठेवा. डिव्हाइसचे घड्याळ सिंक्रोनाइझ करा जेणेकरून प्रतिसाद देणारे (responders) विविध सिस्टीम्समधील घटनांची पुनर्रचना करू शकतील.
लॉग्स सुरक्षित ठेवा आणि वापरा. शक्य असेल तिथे लॉग ॲडमिनिस्ट्रेशन नियमित नेटवर्क ॲडमिनिस्ट्रेशनपासून वेगळे ठेवा. असामान्य ऑथेंटिकेशन आणि अंतर्गत झोन दरम्यान हालचालीचा प्रयत्न झाल्यास अलर्ट मिळवा, आणि चौकशीसाठी कोणीतरी जबाबदार व्यक्ती नेमा.
एस्केलेशनची पूर्वतयारी ठेवा. जेव्हा गरज असेल तेव्हा कनेक्टिव्हिटी प्रोव्हायडर, बँक आणि विमा कंपनीशी कोण संपर्क साधेल ते निश्चित करा. सामान्य सहकार्य प्लॅटफॉर्म उपलब्ध नसताना संपर्क तपशील सहज उपलब्ध होतील अशा ठिकाणी साठवून ठेवा.
रिकव्हरी सिद्ध करा. कॉन्फिगरेशन्स आणि आवश्यक सेवांची पुनर्स्थापना तपासून पाहा. बाह्य प्लॅटफॉर्म बंद पडल्यास काय काम करणे थांबवेल हे स्पष्ट करणारी एक सप्लायर-डिपेंडन्सी नोट तयार ठेवा.
प्रश्नांची उत्तरे देणारे पुरावे राखून ठेवा
एखाद्या नेटवर्क टीमने तपासण्यास सक्षम असावेत असे लॉग्स
| लॉग स्रोत | काय राखून ठेवावे | यावरून दिसणारा गैरवापर |
|---|---|---|
| ऑथेंटिकेशन इव्हेंट्स | वापरकर्ता, डिव्हाइस, वेळ, यश किंवा अपयश | पासवर्ड स्प्रेइंग आणि चोरीला गेलेली क्रेडेंशियल्स |
| ॲडमिनिस्ट्रेटरच्या कृती | पॉलिसी कोणी आणि कधी बदलली | हॅक झालेली ॲडमिन खाती आणि अंतर्गत गैरवापर |
| DHCP आणि DNS | ॲड्रेस लीसेस आणि शोधलेली नावे | अनोळखी उपकरणे आणि संशयास्पद लूकअप्स |
| फायरवॉल निर्णय | सेगमेंटनुसार ॲलो आणि डिनाय (परवानग्या आणि नकार) | स्कॅन्स आणि झोन ओलांडण्याचे प्रयत्न |
| वायरलेस कंट्रोलर इव्हेंट्स | असोसिएशन्स, रोमिंग आणि की प्रकार | जिथे वायरलेस मॉनिटरिंगद्वारे डिटेक्शन शक्य आहे तिथे अनपेक्षित SSID आणि बनावट (rogue) ॲक्सेस पॉइंट्स |
| ईस्ट-वेस्ट ट्रॅफिक | अंतर्गत सेगमेंट्समधील फ्लो | सिस्टीममध्ये सुरुवातीचा प्रवेश मिळाल्यानंतर अंतर्गत हालचाल (लॅटरल मूव्हमेंट) |
तपासणीच्या गरजा, गोपनीयतेच्या जबाबदाऱ्या आणि स्टोरेज क्षमता यानुसार डेटा साठवून ठेवण्याचा कालावधी ठरवा. प्रत्येक लॉग कोणत्या प्रश्नाचे उत्तर देऊ शकतो हे समजून घेण्याऐवजी सर्व काही अनिश्चित काळासाठी गोळा करत राहणे हा पर्याय होऊ शकत नाही.
भौतिक-ॲक्सेस प्लॅनिंगसाठी अपवादांकडे अशाच लक्ष देण्याची गरज आहे. Fitness GM चे secure your 24/7 fitness facility चे मार्गदर्शन मानवरहित ठिकाणांसाठी संबंधित संदर्भ प्रदान करते, जेथे डोअर ॲक्सेस आणि नेटवर्क ॲक्सेससाठी समन्वित परंतु स्वतंत्र प्रक्रिया आवश्यक असतात.
ऑपरेशन्स तपासणी: प्रत्येक सुरक्षारक्षकासाठी एक मालक, पुराव्याचे स्थान आणि पुढील पुनरावलोकन तारीख नियुक्त करा. एखादे वैशिष्ट्य अस्तित्वात आहे म्हणून ते पूर्ण झाल्याचे समजू नका.
वास्तविक ठिकाणांवर हेच नियम कसे दिसतात
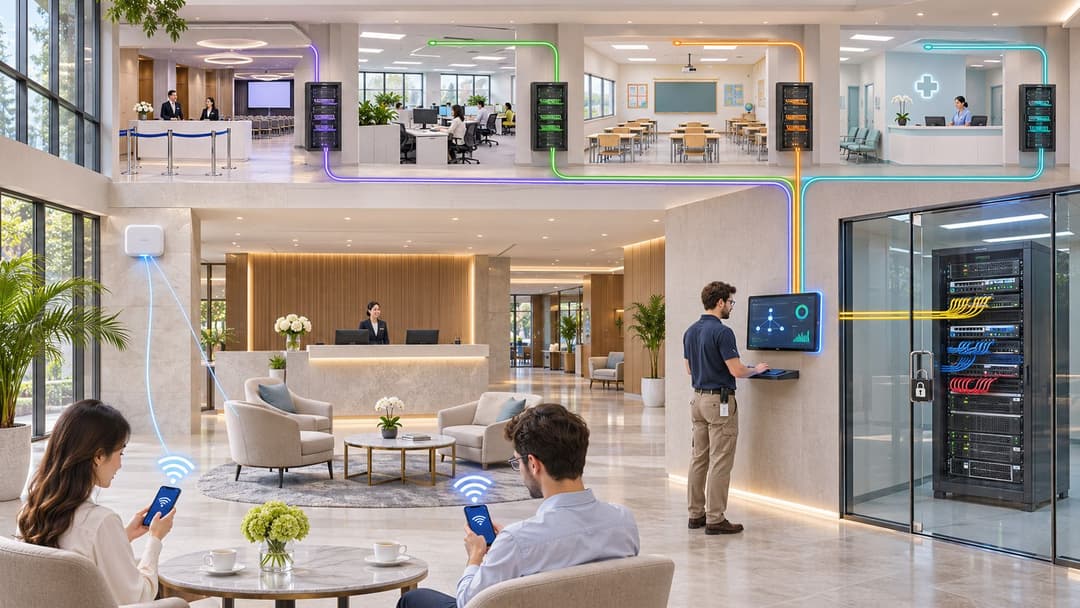
हॉटेल्स आणि आरोग्यसेवा
एखाद्या हॉटेलमध्ये, पाहुणे चेक इन करत असताना हंगामी रिसेप्शनिस्टचा करार संपतो. रिसेप्शनला बॅक-ऑफिसमधील प्रत्येक डिव्हाइस पुन्हा कनेक्ट न करता त्यांची कर्मचारी ओळख काम करणे बंद झाली पाहिजे; पाहुण्यांचे फोन केवळ-इंटरनेट पाथवर राहिले पाहिजेत, प्रॉपर्टी मॅनेजमेंट आणि पेमेंट सिस्टम्सपासून वेगळे.
एखाद्या हॉस्पिटलमध्ये, क्लिनिकल टीम रुग्णांची माहिती मिळवत असताना एक अभ्यागत व्हिडिओ स्ट्रीम करतो. अभ्यागत ॲक्सेसमुळे क्लिनिकल नेटवर्क्सचा मार्ग उपलब्ध होऊ नये, आणि एंटरप्राइझ ऑथेंटिकेशन वापरू न शकणाऱ्या वैद्यकीय उपकरणासाठी दस्तऐवजीकरण केलेला अपवाद, स्वतःची क्रेडेंशिअल आणि काटेकोरपणे मर्यादित डेस्टिनेशन्स आवश्यक आहेत.
ही स्वतंत्र कार्य वातावरणे आहेत, परंतु दोन्हीमध्ये इतर असंबंधित वापरकर्त्यांना व्यत्यय न आणता ॲक्सेस बदलणे आवश्यक असते. ज्या उपकरणांचे वर्गीकरण केलेले नाही त्यांच्यासाठी सोयीस्कर स्टाफ SSID चा डीफॉल्ट पर्याय म्हणून वापर करणे टाळा.
दुकाने, घरे आणि तात्पुरते कंत्राटदार
रिटेलमध्ये, एखादा ग्राहक पेमेंट टर्मिनलजवळ कनेक्ट होतो तर कर्मचारी स्टॉक हँडहेल्ड वापरतो. ग्राहकाला एन्क्रिप्टेड गेस्ट रूटची आवश्यकता असते, टिल (till) नेटवर्कच्या दृश्यमानतेची नाही; हँडहेल्डला केवळ त्याच्या कामासाठी आवश्यक असलेल्या व्यावसायिक सेवांची गरज असते.
विद्यार्थी गृहनिर्माण किंवा बिल्ड-टू-रेंटमध्ये, रहिवाशाची अशी इच्छा असते की त्यांच्या फोनवरून त्यांचा टेलिव्हिजन आणि कन्सोल नियंत्रित व्हावा. त्यांच्या खाजगी नेटवर्कने शेजारील फ्लॅटमधील डिव्हाइसेस उघडे न करता त्या परस्परसंवादाला सपोर्ट केला पाहिजे, आणि त्यांनी बाहेर पडल्यास इमारतीला कोणताही व्यत्यय न आणता त्यांचा ॲक्सेस समाप्त केला पाहिजे.
कंत्राटदारासाठी, इंजिनिअरचे मेंटेनन्स तिकीट मर्यादित उद्देश आणि अंतिम वेळ परिभाषित करते. काम पूर्ण झाल्यावर रिमोट-ॲक्सेस सत्र बंद करा आणि संबंधित परवानग्या काढून टाका; फायरवॉल नियम निरुपद्रवी वाटतो म्हणून व्हेंडर खाते ॲक्टिव्ह ठेवू नका.
दुसऱ्या एका स्थळाच्या संदर्भासाठी, सार्वजनिक कनेक्टिव्हिटीचा विचार करताना Newcastle City Council केस स्टडी हा एक उपयुक्त संदर्भ आहे. कोणत्याही केस स्टडीला संदर्भ म्हणून समजा, कॉन्फिगरेशन टेम्प्लेट म्हणून नाही: तुमच्या ॲप्लिकेशन अवलंबित्व आणि परवानगी दिलेल्या रूट्सना अजूनही स्थानिक पडताळणीची आवश्यकता आहे.
कोणते लाइव्ह SSIDs आज या भूमिका एकत्र करत आहेत ते तुमच्या टीमला विचारा. एक ओळखण्यायोग्य WiFi नाव असणे म्हणजे त्याच्यामागील युजर्सकडे योग्य प्रकारे वेगवेगळे अधिकार आहेत याचा पुरावा नाही.
आणखी एक साधन जोडण्यापूर्वी एका जबाबदार व्यक्तीचे नाव निश्चित करा
सायबर सिक्युरिटी ब्रीचेस सर्व्हे 2025 मध्ये असे आढळले की UK मधील 81% व्यवसायांकडे किमान तीन निर्दिष्ट तांत्रिक नियंत्रणे उपलब्ध होती, तरीही 43% व्यवसायांनी मागील बारा महिन्यांत उल्लंघन किंवा हल्ल्याची नोंद केली आहे. उपकरणे असणे आणि ती योग्यरीत्या चालवणे या दोन भिन्न गोष्टी आहेत.
एखाद्या इमारतीच्या प्रत्येक दरवाजाला कुलूप असू शकते आणि तरीही जुनी चावी असलेल्या कोणासाठीही ती खुली असू शकते. नेटवर्क्स देखील याच पद्धतीने अयशस्वी ठरतात. Firewalls, VLANs आणि स्वतंत्र SSIDs हे ठरवतात की ट्रॅफिक काय करू शकते, परंतु जुनी ओळख (stale identity) या सर्वांमधून सहज मार्ग काढते. कोणत्याही एका घटनेत कोणते नियंत्रण अयशस्वी ठरले हे सर्वेक्षण सांगू शकत नाही, तरीही केवळ खरेदीवरून व्यवस्थापित ॲक्सेस सिद्ध होऊ शकत नाही हे ते स्पष्ट करते.
केवळ आश्वासने नव्हे, तर पुरावा मागा
एका जबाबदार मालकाचे नाव निश्चित करा जो संचालक मंडळाच्या व्यावहारिक प्रश्नाचे उत्तर देऊ शकेल: नेटवर्क विशेषाधिकार अजूनही रोजगार स्थिती, पुरवठादार करार आणि ऑपरेशनल गरजांशी जुळतात का? त्या व्यक्तीकडे अपवाद बंद करण्याचा आणि थेट ॲक्सेस रद्द करण्याचा अधिकार असणे आवश्यक आहे. केवळ स्प्रेडशीट सांभाळणे हे वेगळे काम आहे.
मागणीनुसार सादर केलेला पुरावा ही खरी चाचणी असते, नूतनीकरणाच्या वेळी दिलेले केवळ आश्वासन नव्हे. उपयुक्त पुराव्यांमध्ये खालील बाबींचा समावेश होतो:
- जॉइनर-मूव्हर-लीव्हर नोंदी: परवानग्या कधी दिल्या गेल्या, कधी बदलल्या गेल्या आणि कधी काढून घेतल्या गेल्या, यासह पैसे किंवा अॅक्सेस काढून घेण्याच्या चाचणीचा निकाल दर्शवा. जर एखादी व्यक्ती सोडून गेल्यानंतर एका आठवड्यानेही तिचे क्रेडेन्शियल्स प्रमाणीकृत होत असतील, तर प्रक्रिया राबवली गेली पण निकाल अयशस्वी झाला.
- अपवादांची इन्व्हेंटरी: असामान्य फायरवॉल रूट्स, WiFi व्यवस्था आणि असमर्थित डिव्हाइसेसची नोंद ठेवा, त्या प्रत्येकासाठी स्पष्ट व्यावसायिक समर्थन (justification) आणि पुनरावलोकन तारीख असावी.
- पुरवठादार ऑफबोर्डिंग पडताळणी: करार संपल्यावर खाती, की, रिमोट-अॅक्सेस परवानग्या आणि सक्रिय सेशन्स काढून टाकल्याची पुष्टी करा.
जर जुनी ओळख नेटवर्कमधील ॲक्सेस कायम ठेवत असेल, तर नेटवर्क सेपरेशन डायग्रामला फारसा अर्थ उरत नाही. सेगमेंटेशन भिंती तयार करते; तर कोणाकडे चाव्या आहेत हे आयडेंटिटी ठरवते.
स्वतःची public-key infrastructure न उभारता ओळख-आधारित (identity-based) कर्मचारी WiFi शोधणाऱ्या संघांसाठी, Purple चे Staff WiFi व्यवसायाच्या मालकीच्या ॲक्सेस पॉइंट्सवर व्यवस्थापित EAP-TLS प्रमाणपत्रांसह कर्मचाऱ्यांची उपकरणे ऑनबोर्ड करते, ज्यामुळे रोटेट करण्यासाठी कोणताही सामायिक पासफ्रेज नसतो. Purple क्लाउड RADIUS चालवते जे FreeRADIUS किंवा Windows NPS ची जागा घेते, पॅचिंग आणि फेलओव्हरची आवश्यकता असलेले ऑन-प्रिमाइसेस प्रमाणीकरण सर्व्हर काढून टाकते, आणि NAC च्या जटिलतेशिवाय एंटरप्राइझ-स्तरीय कर्मचारी WiFi सुरक्षा प्रदान करते.
प्रथम जबाबदार मालक निवडा. त्यानंतर प्रत्येक लाइव्ह SSID चे एका ॲक्सेस मॉडेलशी, परवानगी काढून घेण्याच्या प्रक्रियेशी आणि ती यंत्रणा कार्यरत असल्याचे सिद्ध करणाऱ्या पुराव्यांशी मॅपिंग करा. असे मॅपिंग अस्तित्वात येण्यापूर्वी दुसरे टूल जोडल्यास उत्तराऐवजी केवळ एक नवीन डॅशबोर्ड तयार होईल.
Purple संपूर्ण इमारतीसाठीच्या सामायिक पासवर्डऐवजी योग्य ओळखींवर आधारित अतिथी, कर्मचारी आणि मल्टी-भाडेकरू WiFi प्रदान करते. तुमचे विद्यमान ॲक्सेस पॉइंट्स, डिरेक्टरी एकत्रीकरण आणि तुमच्या टीमला पडताळणी (Verify) करणे आवश्यक असलेले रद्दीकरण मार्ग यावर चर्चा करण्यासाठी Purple ला भेट द्या.