तुम्ही हॉटेलच्या खोलीत आहात, तुमचा फोन कनेक्टेड असल्याचे दाखवतो, पण लॉगिन पेज कधीच दिसत नाही. लॅपटॉप त्याच नेटवर्कवर जॉईन होतो आणि वर्क पोर्टल लोड करताना टाइम आउट होतो. रिसेप्शन सांगते की ब्रॉडबँड ठीक आहे, तरीही स्ट्रीमिंग थांबते, व्हिडिओ कॉल डिस्कनेक्ट होतात आणि प्रत्येक नवीन डिव्हाइस हॉटेल WiFi काम करत नाही आहे अशी नवीन तक्रार निर्माण करते.
दिसणारे लक्षण अनेकदा दिशाभूल करणारे असते. क्लायंट ॲक्सेस पॉइंटशी कनेक्ट होऊ शकतो पण त्याला ॲड्रेस मिळवणे, नावे रिझॉल्व्ह करणे, captive portal पार करणे, रेडिओ दरम्यान रोम करणे किंवा इंटरनेटवर सुरक्षितपणे पोहोचणे यात अपयश येऊ शकते. उपकरणे रीस्टार्ट करून समस्या दूर होण्याची आशा ठेवण्याऐवजी, कोणता स्तर अपयशी ठरला आहे हे शोधून काढण्यापासून प्रभावी ट्रबलशूटिंग सुरू होते.
कनेक्ट असणे म्हणजे वापरण्यायोग्य असणे का नाही
WiFi आयकॉन कनेक्शनचा फक्त एक भाग निश्चित करतो. याचा सहसा अर्थ असा होतो की डिव्हाइसने असोसिएशन स्थापित करण्यासाठी ॲक्सेस पॉइंटसह पुरेशा रेडिओ ट्रॅफिकची देवाणघेवाण केली आहे. याचा अर्थ ॲक्सेस पॉइंटमध्ये अतिरिक्त क्षमता आहे, नेटवर्कने DHCP ॲड्रेस जारी केला आहे, DNS प्रतिसाद देत आहे किंवा गेटवे मुख्य इंटरनेटपर्यंत पोहोचू शकतो असे नाही.
हॉटेल्समध्ये हा फरक खूप महत्त्वाचा आहे कारण गेस्ट खोल्या, कॉरिडॉर, रेस्टॉरंट्स, मीटिंग क्षेत्रे आणि रिसेश्चन दरम्यान वावरत असतात. त्यांची डिव्हाइसेस दूरच्या एक्सेस पॉईंटशी जोडलेली राहू शकतात, गर्दीच्या रेडिओला धरून ठेवू शकतात किंवा व्यवस्थित रोमिंग करण्यात अपयशी ठरू शकतात. फायबर सर्किट सामान्यपणे सुरू असतानाही हस्तक्षेप आणि पॅकेट लॉसमुळे कनेक्ट केलेले डिव्हाइस वापरण्यायोग्य नसल्यासारखे वाटू शकते.
स्वतंत्र UK नेटवर्क मार्गदर्शक तत्त्वे डेड स्पॉट, अतिप्रमाणात असणारा क्लायंट लोड, हस्तक्षेप, खराब एक्सेस पॉईंट डिझाइन आणि DHCP एक्झॉस्टशन या घटकांना हॉटेलमधील कनेक्टिव्हिटीबद्दलच्या तक्रारींची स्वतंत्र कारणे म्हणून ओळखतात. हे मार्गदर्शक हे देखील नमूद करते की 500 Mbps किंवा 1 Gbps इंटरनेट असणाऱ्या हॉटेल्सना देखील तक्रारींचा सामना करावा लागू शकतो, कारण मुख्य स्पीडपेक्षा कव्हरेजमधील सातत्य आणि लेटन्सी जास्त महत्त्वाची असू शकते (हॉटेल WiFi डिझाइन आणि त्रुटींबद्दलचे स्वतंत्र मार्गदर्शक).
स्पीड टेस्टमध्ये काय समाविष्ट नसते
स्पीड टेस्ट उपयुक्त आहे, परंतु ती एका मर्यादित प्रश्नाचे उत्तर देते. ती एका विशिष्ट क्षणी विशिष्ट डिव्हाइस आणि चाचणी सेवेमधील थ्रूपूट मोजते. यामध्ये अधूनमधून होणारे पॅकेट नुकसान, मंद DNS प्रतिसाद, अयशस्वी रोमिंग, पूर्ण भरलेला DHCP पूल किंवा सामान्य ब्राउझिंग ब्लॉक करणारा Captive Portal उघडकीस येऊ शकत नाही.
कमकुवत सिग्नल असलेल्या खोलीतील पाहुणे शांत वेळेत चाचणी पूर्ण करू शकतात, परंतु शेजारच्या खोल्या व्यस्त झाल्यावर व्यावहारिक उपयोगिता गमावू शकतात. दुसरा पाहुणा अॅक्सेस पॉइंटच्या जवळ असू शकतो परंतु एअरटाईमसाठी अनेक क्लायंटशी स्पर्धा करू शकतो. दोन्ही अनुभवांमुळे फ्रंट - डेस्कवर एकच तक्रार येऊ शकते, परंतु त्यांना वेगवेगळ्या उपायांची आवश्यकता असते.
| पाहुण्यांना काय दिसते | प्रत्यक्षात कशात बिघाड असू शकतो |
|---|---|
| कनेक्ट केले आहे, परंतु ब्राउझिंग होत नाही | DHCP, DNS, पोर्टल, फायरवॉल किंवा WAN |
| फास्ट चाचणी, पण अस्थिर व्हिडिओ कॉल | लेटन्सी, पॅकेट लॉस, इंटरफेरन्स किंवा रोमिंग |
| एका खोलीवर परिणाम झाला आहे | RF कव्हरेज, केबलिंग, ऍक्सेस पॉइंट किंवा स्विच पोर्ट |
| सर्व खोल्यांवर परिणाम झाला आहे | ऑथेंटिकेशन सर्व्हिस, गेटवे, अपलिंक किंवा प्रदाता |
| रात्री काम करते, गर्दीच्या वेळी अपयशी ठरते | क्षमता, एअरटाइम स्पर्धा किंवा पॉलिसी मर्यादा |
अधिक संपूर्ण ऑपरेशनल दृश्यासाठी, टीम्स रूम-लेव्हल चाचणीला WiFi ॲनालिटिक्स आणि क्लायंट अनुभव मॉनिटरिंग सोबत एकत्रित करू शकतात. महत्त्वाचा बदल सोपा आहे: वापरण्यायोग्य कनेक्टिव्हिटी हा एक सेवा परिणाम आहे, स्पीड-टेस्ट निकाल नाही.
पाहुणे आणि फ्रंट डेस्क कर्मचार्यांसाठी त्वरित उपाय
जेव्हा लॉगिन पेज दिसत नाही, तेव्हा रिसेप्शनला वारंवार पासवर्ड विचारण्याऐवजी डिव्हाइसपासून सुरुवात करा. ब्राउझरमध्ये सामान्य, नॉन-HTTPS वेबपेज उघडा. रीडायरेक्ट कॅप्टिव्ह - पोर्टल डिटेक्ट करण्यास ट्रिगर करू शकते, तर HTTPS विनंती इंटरसेप्शनला विरोध करू शकते कारण ब्राउझर वैध सुरक्षित गंतव्यस्थानाची अपेक्षा करतो.
काहीही न झाल्यास, तात्पुरते VPN, प्रायव्हेट DNS वैशिष्ट्य किंवा सुरक्षा फिल्टर अक्षम करा. ही साधने डिव्हाइसला पोर्टल शोधण्यापासून किंवा तिथपर्यंत पोहोचण्यापासून रोखू शकतात. बदल केल्यानंतर पुन्हा कनेक्ट करा आणि ॲक्सेस अधिकृत व चाचणी केल्यावर गोपनीयता वैशिष्ट्य पुनर्संचयित करा.
पाहुण्यांसाठी एक व्यावहारिक चेकलिस्ट
- हॉटेल नेटवर्क विसरा. सेव्ह केलेले प्रोफाईल काढून टाका, नंतर पुन्हा SSID मध्ये सामील व्हा जेणेकरून जुने सत्र किंवा चुकीचे कॉन्फिगरेशन कायम राहणार नाही.
- दुसरा ब्राउझर वापरा. ब्राउझर एक्स्टेंशन, कॅश केलेले रीडायरेक्ट किंवा डिव्हाइस-विशिष्ट सुसंगतता समस्या पेज प्रदर्शित होण्यापासून रोखू शकते.
- दुसरे डिव्हाइस वापरून पहा. फोन यशस्वीरित्या जोडला गेला परंतु लॅपटॉप जोडला गेला नाही, तर प्रॉपर्टी-वाइड सेवा हे त्याचे तात्काळ कारण असण्याची शक्यता कमी असते.
- ऑथोरायझेशन तपासा. रूम किंवा डिव्हाइस सत्र मंजूर झाले आहे याची खात्री करण्यासाठी रिसेप्शनला विचारा आणि सपोर्ट असल्यास, सत्र रीसेट करा.
- अपयशाची नोंद ठेवा. रूम, डिव्हाइस, वेळ, SSID आणि अचूक संदेश नोंदवून घ्या. "WiFi खराब आहे" यामुळे कर्मचाऱ्यांना तपास करण्यासाठी खूप कमी माहिती मिळते.
हॉस्पिटॅलिटी मार्गदर्शक तत्त्वे अशा पोर्टल पेजेसची ओळख पटवतात जे काही डिव्हाइसेसवर उघडत नाहीत, ज्यामध्ये खूप जास्त पायऱ्या असतात किंवा जे योग्यरित्या रीडायरेक्ट होत नाहीत - हे फ्रंट-डेस्कवर येणाऱ्या कॉलची वारंवार येणारी कारणे आहेत. हे असा इशारा देखील देते की ओपन SSID रेडिओ ट्रॅफिक उघड करू शकते आणि सुरक्षेची एक खोटा आभास निर्माण करू शकते कारण पोर्टल हे एन्क्रिप्शनसारखे नसते (गेस्ट WiFi आणि पोर्टल वर्तनावरील मार्गदर्शक).

पोर्टलने ॲक्सेस सोपा केला पाहिजे, रिसेश्चन डेस्कला मॅन्युअल ऑथेंटिकेशनच्या रांगेत बदलू नये. प्रवासासाठी राहण्याची सोय निवडताना देखील हाच नियम लागू होतो. Norwich मधील सर्व्हिस्ड अपार्टमेंटची तुलना करणारे वाचकांनी ही प्रॉपर्टी तिच्या कनेक्टिव्हिटी प्रक्रियेचे स्पष्टपणे स्पष्टीकरण देते की नाही याचा विचार केला पाहिजे, विशेषतः जर काम, स्ट्रीमिंग किंवा अनेक डिव्हाइसेस या मुक्कामाचा भाग असतील.
ऑपरेटरसाठी, नियंत्रित पडताळणी वर्कफ्लो कर्मचाऱ्यांना पाहुण्याने ऑथेंटिकेट केले आहे की नाही आणि अपेक्षा असलेल्या सेशनशी योग्य डिव्हाइस लिंक आहे की नाही याची पुष्टी करण्यास मदत करू शकतो. गेस्ट WiFi पडताळणी वर्कफ्लो ने नेटवर्क - लेयर चेक्सची जागा न घेता त्यांना पूरक असले पाहिजे.
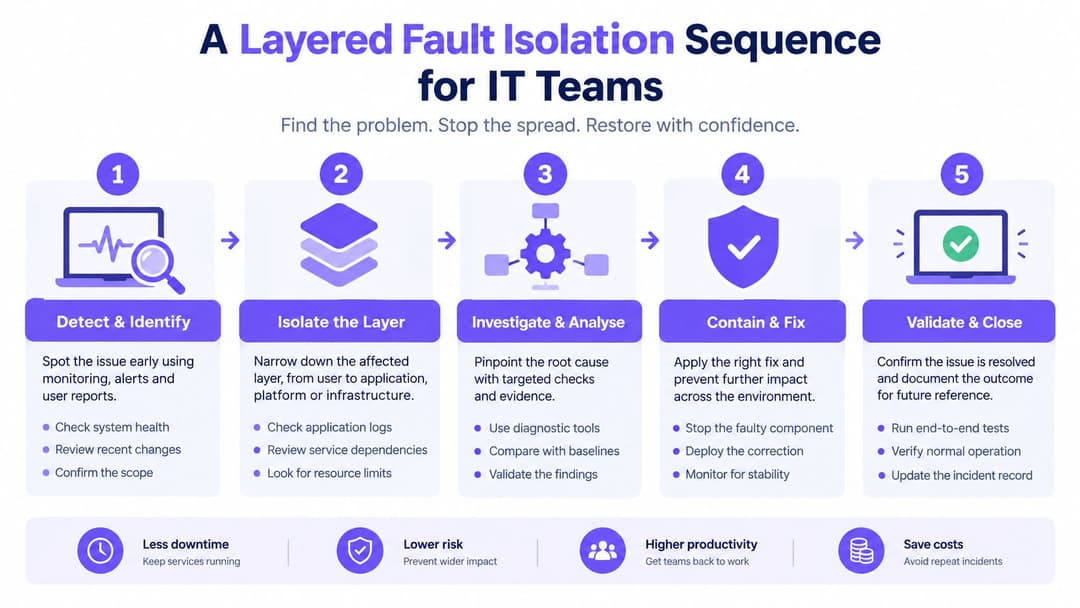
IT टीमसाठी एक स्तरित फॉल्ट आयसोलेशन मालिका
अॅक्सेस पॉइंट्स अचानक रीबूट केल्याने अनेकदा उपयुक्त पुरावे नाहिसे होतात. यापेक्षा चांगला उपाय म्हणजे अयशस्वी झालेली समस्या तंतोतंत नोंदवणे आणि नंतर पाहुण्यांच्या वास्तविक स्थानावरून तिची चाचणी घेणे.
खोली, SSID, डिव्हाइस प्रकार, वेळ आणि व्याप्ती लिहून ठेवा. समस्येचा परिणाम एका डिव्हाइसवर, एका खोलीवर, एका मजल्यावर की संपूर्ण प्रॉपर्टीवर होत आहे ते निश्चित करा. त्याच खोलीत दुसऱ्या डिव्हाइसची चाचणी घ्या, नंतर शक्य असल्यास मूळ डिव्हाइसची इतर ठिकाणी चाचणी घ्या. यामुळे क्लायंट-विशिष्ट समस्या स्थान किंवा सेवा समस्येपासून त्वरीत वेगळी होते.
स्टॅकद्वारे समस्येचा मागोवा घ्या
- एसोसिएशनची खात्री करा. क्लायंटचे असोसिएशन, सिग्नलची गुणवत्ता, रेडिओ, रोमिंग हिस्ट्री आणि ऑथेंटिकेशन इव्हेंटसाठी कंट्रोलर तपासा. कधीही असोसिएट न होणाऱ्या क्लायंटमध्ये RF, डिव्हाइस किंवा SSID ची समस्या असते.
- ऍड्रेसिंग तपासा. क्लायंटला DHCP ऍड्रेस, डीफॉल्ट गेटवे आणि DNS सर्व्हर मिळाला आहे का ते तपासा. ऍड्रेसशिवाय होणारे असोसिएशन DHCP किंवा VLAN समस्यांकडे निर्देश करते.
- गेटवेची चाचणी घ्या. सार्वजनिक वेबसाइट्सची चाचणी घेण्यापूर्वी गेटवेच्या पोहोचण्यायोग्यतेची (reachability) चाचणी घ्या. येथील अपयश ब्रॉडबँड प्रदात्याऐवजी स्थानिक नेटवर्कवर लक्ष केंद्रित ठेवते.
- DNS ची स्वतंत्रपणे चाचणी घ्या. जर गेटवे प्रतिसाद देत असेल परंतु नावांचे रेझोल्यूशन होत नसेल, तर रिझॉल्व्हर पाथ, वॉल्ड-गार्डन नियम आणि पोर्टल पॉलिसी तपासा. अयशस्वी DNS सह वैध IP हा रिझॉल्व्हर किंवा वॉल्ड-गार्डन कॉन्फिगरेशनकडे निर्देश करतो (UK हॉटेल WiFi ट्रबलशूटिंग मार्गदर्शन).
- HTTPS ऍक्सेसची चाचणी घ्या. बाह्य पोहोचण्यायोग्यतेशिवाय यशस्वी DNS हे फायरवॉल, WAN किंवा खाते-पॉलिसी समस्यांकडे निर्देश करते. वेळ आणि प्रभावित क्लायंटची नोंद घ्या जेणेकरून अपस्ट्रीम टीम्स लॉग्सचा ताळमेळ घालू शकतील.
गृहीतकांची नाही, तर परिस्थितीची तुलना करा
शांत वेळेत आणि व्यस्त वेळेत या तपासण्यांची पुनरावृत्ती करा. अॅड्रेसिंग आणि DNS ऑफ-पीक वेळेत कार्य करत असतील परंतु नाश्त्याच्या किंवा संध्याकाळच्या वापरादरम्यान अयशस्वी होत असतील, तर क्षमता संपणे आणि क्षमतेची तपासणी करा. जवळपासच्या खोल्यांमध्ये कार्य करत असताना तीच खोली सातत्याने अयशस्वी होत असल्यास, अॅक्सेस पॉइंट, केबलिंग, स्विच पोर्ट, चॅनेल परिस्थिती आणि इमारतीचे साहित्य तपासा.
सामान्य चाचणी दूषितता टाळा. तात्पुरते VPN अक्षम करा, कस्टम DNS सेटिंग्ज हटवा आणि डिव्हाइस मॅन्युअली कॉन्फिगर केलेले नेटवर्क प्रोफाइल वापरत नाही याची खात्री करा. रेडिओ कनेक्शन पूर्णपणे सुरक्षित असतानाही पोर्टल रिडायरेक्टचे अपयश हे RF आउटेजसारखे दिसू शकते.
एक मल्टी-फंक्शन डायग्नोस्टिक टूलकिट कर्मचाऱ्यांना क्लायंट, गेटवे, DNS आणि रीचॅबिलिटी परिणामांची सुसंगतपणे नोंद ठेवण्यास मदत करू शकते. याचे मूल्य प्रत्येक घटनेसाठी तुलनात्मक पुरावे तयार करण्यात आहे, केवळ जास्त स्क्रीनशॉट गोळा करण्यात नाही. एक नेटवर्क टेस्टिंग टूलकिट कंट्रोलर आणि गेटवे लॉगसह त्या पुरावे-संकलन प्रक्रियेस पाठिंबा देऊ शकते.
क्षमता आणि नेटवर्क डिझाइन अडथळ्यांचे ऑडिट करणे
हॉटेलने मोठे ब्रॉडबँड पॅकेज खरेदी केल्यामुळे वारंवार येणाऱ्या तक्रारी क्वचितच गायब होतात. मर्यादित करणारे संसाधन एअरटाइम, ॲक्सेस-पॉइंट प्लेसमेंट, अपलिंक क्षमता, DHCP उपलब्धता किंवा एका क्लायंटला सामायिक सेवेचा खूप जास्त भाग वापरण्याची अनुमती देणारी पॉलिसी असू शकते.
अतिथी जिथे वापरतात तिथे नेटवर्कचे ऑडिट करा. नाश्ता, संध्याकाळचे स्ट्रीमिंग आणि चेकआउट दरम्यान प्रति ॲक्सेस पॉइंट एकाच वेळी असणाऱ्या क्लायंटची संख्या मोजा. रूमनुसार RSSI आणि चॅनेल वापर मॅप करा, नंतर प्रति-क्लायंट थ्रूपूट, रिट्रांसमिशन, DHCP-लीज उपलब्धता, DNS लॅटन्सी आणि WAN वापराची तुलना करा.
सर्किटच्या पलीकडे पहा
एखाद्या प्रॉपर्टीमध्ये पुरेशी इंटरनेट क्षमता असू शकते परंतु तरीही रूम-लेव्हल सर्व्हिस खराब असू शकते. जाड भिंतींमुळे कव्हरेज कमकुवत होऊ शकते, शेजारील रेडिओमुळे अडथळा निर्माण होऊ शकतो आणि चुकीच्या ठिकाणी ठेवलेल्या ॲक्सेस पॉइंट्समुळे पाहुणे दूरच्या रेडिओशी जोडलेले राहू शकतात. RF सर्वेक्षणाशिवाय अधिक ॲक्सेस पॉइंट्स जोडल्यास समान-चॅनेल अडथळा वाढून परिस्थिती अधिक बिघडू शकते.
विशिष्ट प्रश्नांची उत्तरे देण्यासाठी या मोजमापांचा वापर करा:
- रेडिओ गर्दीचा आहे का? उच्च चॅनेल वापर आणि रीट्रांसमिशन हे एअरटाईमची समस्या दर्शवतात, ब्रॉडबँडची समस्या असणे आवश्यक नाही.
- ॲक्सेस पॉईंट ओव्हरलोड आहे का? क्लायंटची संख्या आणि प्रति-क्लायंट कार्यप्रदर्शन यावरून मागणी विशिष्ट खोल्यांमध्ये किंवा सार्वजनिक भागात केंद्रित आहे की नाही हे स्पष्ट होते.
- ॲड्रेसिंग उपलब्ध आहे का? DHCP लेज उपलब्धता क्लायंटच्या संख्येसह तपासली पाहिजे, विशेषतः जेव्हा डिव्हाइसेस कनेक्ट होतात परंतु त्यांना कधीही ॲड्रेस मिळत नाही.
- WAN चा योग्य प्रकारे वापर केला जात आहे का? पेमेंट टर्मिनल्स, बुकिंग प्लॅटफॉर्म, प्रॉपर्टी-मॅनेजमेंट सिस्टम, कर्मचारी डिव्हाइसेस आणि बिल्डिंग कंट्रोल्सच्या गरजांशी पाहुण्यांच्या मागणीची तुलना करा.
गेस्ट ट्रॅफिक एकूण ब्रॉडबँड क्षमतेच्या अंदाजे 60 ते 80 टक्के च्या आत ठेवणे आणि ऑपरेशन्स सेवांसाठी 20 ते 40 टक्के हेडरूम राखून ठेवणे हे एक व्यावहारिक डिझाइन उद्दिष्ट आहे (हॉस्पिटॅलिटी नेटवर्कसाठी क्षमता मार्गदर्शन). ही सर्वत्र लागू होणारी कार्यक्षमतेची हमी नाही. स्ट्रीमिंगचे स्वरूप, रेडिओची स्थिती, इमारतीचे बांधकाम आणि क्लायंटची क्षमता या घटकांचा निकालावर जास्त प्रभाव पडू शकतो.
पाहुण्यांना ऑपरेशन्सपासून वेगळे करा
अतिथी उपकरणांना क्लायंट आयसोलेशनसह समर्पित VLAN वर ठेवा. अतिथी डिव्हाइसवरून पॉलिसीचे व्हॅलिडेशन करा, ते पेमेंट, बुकिंग, प्रॉपर्टी-मॅनेजमेंट किंवा बिल्डिंग-कंट्रोल नेटवर्कपर्यंत पोहोचू शकत नाही याची खात्री करा. हे परफॉर्मन्स घटनेचे सुरक्षा घटनेत रूपांतर होण्यापासून रोखते.
योग्य तिथे प्रत्येक क्लायंटनुसार किंवा प्रति खोलीनुसार मर्यादा दर (rate limits) आणि QoS लागू करा. प्रत्येक डिव्हाइस समान करणे हा उद्देश नाही. उर्वरित मालमत्तेसाठी अंदाजण्यायोग्य सेवा राखून ठेवत एकाच क्लायंटला WAN क्षमता किंवा एअरटाइमवर मक्तेदारी मिळवण्यापासून रोखणे हा यामागील हेतू आहे.
पासवर्डलेस ऑथेंटिकेशनसह आऊटिज रोखणे
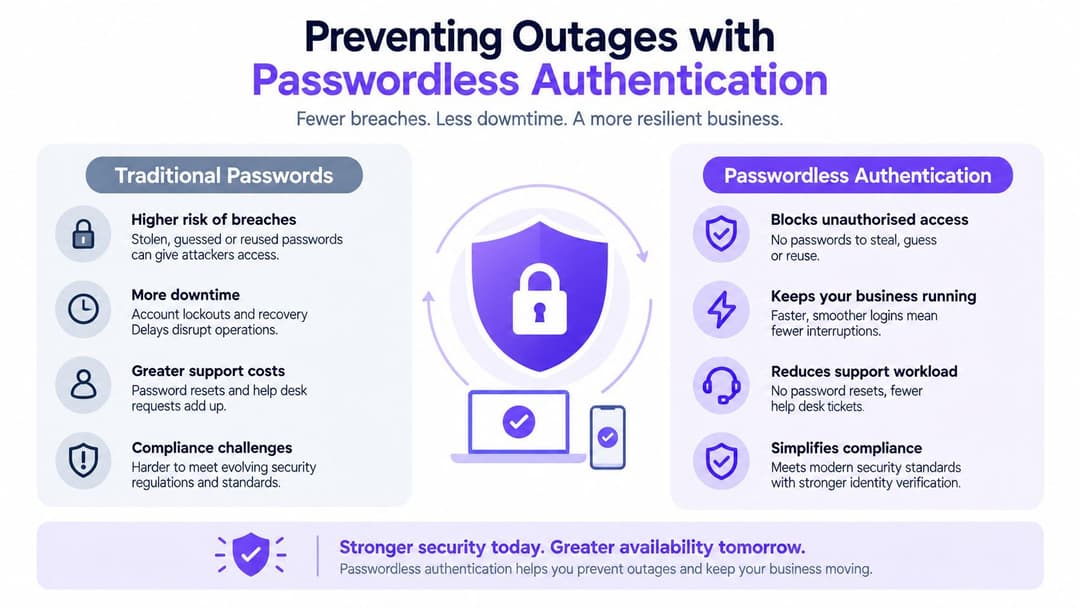
Captive Portals कार्य करत असताना सोयीस्कर असतात, परंतु ते ब्राउझर रिडायरेक्ट्स, डिव्हाइस शोध, DNS वर्तन, प्रमाणपत्रे आणि सत्र स्थितीवर एक नाजूक अवलंबित्व निर्माण करतात. प्रमाणीकरण स्तर अयशस्वी झाल्यामुळे अतिथींचे रेडिओ कनेक्शन पूर्णपणे सुरक्षित असूनही त्यांना ब्राउझिंग सुरू करता येत नाही.
Hotspot 2.0, Passpoint आणि OpenRoaming सारखी पासवर्डलेस मानके एक वेगळे मॉडेल देतात. डिव्हाइस एका विश्वासू नेटवर्कचा शोध घेते, त्याच्या क्रेडेन्शियल्सचे मूल्यांकन करते आणि गेस्टला वेब फॉर्ममध्ये सामायिक केलेला पासवर्ड टाईप न सांगता सुरक्षित एन्क्रिप्टेड कनेक्शन स्थापित करते. योग्य अंमलबजावणीमध्ये, ते स्प्लॅश-स्क्रीन सुसंगतता क्रिटिकल पाथमधून काढून टाकते.
ऑथेंटिकेशन स्तर का महत्त्वाचा आहे
पारंपारिक पोर्टलला फोन, लॅपटॉप, टॅब्लेट, स्मार्ट टीव्ही आणि इतर पाहुण्यांच्या उपकरणांवर कार्य करावे लागते. ते खाजगी DNS, VPNs, ब्राउझर निर्बंध, प्रमाणपत्र पडताळणी आणि ऑपरेटिंग - सिस्टीम - विशिष्ट कॅप्टिव्ह - नेटवर्क वर्तन देखील हाताळणारे असले पाहिजे. प्रत्येक अतिरिक्त पायरी आणखी एक असा टप्पा तयार करते जिथे पाहुणे अडकू शकतात.
Passpoint आणि संबंधित दृष्टिकोन यातील बहुतांश काम डिव्हाइस आणि नेटवर्क संबंधांमध्ये हस्तांतरित करतात. पाहुण्याने ओपन SSID मधून जाण्याऐवजी नेटवर्क कनेक्शनचा एक भाग म्हणून कूटबद्ध (एनक्रिप्टेड) अॅक्सेस सुरू होतो. तो फरक महत्त्वाचा आहे कारण पोर्टल अन्यथा ओपन असलेल्या वायरलेस लिंकला एनक्रिप्ट करत नाही.
कर्मचारी आणि व्यवस्थापित पर्यावरणासाठी, ओळख एकत्रीकरण नियंत्रण वाढवते. डिरेक्टरी सेवा आपोआप अॅक्सेस प्रदान करू शकतात, भूमिका - आधारित धोरणे लागू करू शकतात आणि जेव्हा एखादा वापरकर्ता निघून जातो किंवा त्यांची स्थिती बदलते तेव्हा अॅक्सेस मागे घेऊ शकतात. विभाग, कंत्राटदार आणि भाडेकरूंमध्ये सामायिक केलेले पासवर्ड बदलण्यापेक्षा हे अधिक व्यवस्थापित करण्यायोग्य आहे.
पोर्टल्स अजूनही कुठे योग्य ठरतात
पासवर्डलेस ॲक्सेस ही पोर्टल डिझाइनकडे दुर्लक्ष करण्याचे कारण नाही. काही भेट देणाऱ्यांकडे सपोर्टेड प्रोफाइल नसेल, काही उपकरणांना फॉलबॅकची आवश्यकता असते आणि काही प्रॉपर्टीजमध्ये सेवा देण्यापूर्वी सहमती किंवा नोंदणी आवश्यक असते. फॉलबॅक पोर्टल लहान, सुलभ, स्पष्ट ब्रँडिंग असलेले आणि पाहुणे सहसा आणत असलेल्या डिव्हाइस प्रकारांवर तपासलेले असावे.
Purple एक हॉटेल गेस्ट WiFi प्लॅटफॉर्म प्रदान करते जे Passpoint आणि OpenRoaming सह पासवर्डलेस ॲक्सेस मॉडेल्सचे समर्थन करते, तसेच गेस्ट आणि स्टाफ वातावरणासाठी Captive Portal वर्कफ्लो आणि आयडेंटिटी-बेस्ड नेटवर्किंग ऑफर करते. हे डिरेक्टरी सर्व्हिसेस आणि नेटवर्क व्हेंडर्ससह समाकलित होऊ शकते, परंतु ऑपरेटरना अजूनही कव्हरेज, पॉलिसी, फेलओव्हर आणि डिव्हाइस सुसंगतता स्वतः तपासणे आवश्यक आहे.
योग्य उद्दिष्ट प्रत्येक वेब पेज काढून टाकणे हे नाही. ऑथेंटिकेशन अयशस्वी होणे हे रेडिओ फॉल्टसारखे वाटू नये किंवा फ्रंट डेस्कचे अनावश्यक काम वाढवू नये, याची खात्री करणे हे आहे.
लवचिक हॉस्पिटॅलिटी कनेक्टिव्हिटी धोरण तयार करणे
विश्वासार्ह हॉटेल कनेक्टिव्हिटीची सुरुवात ही WiFi कडे केवळ गेस्ट ॲमेनिटी म्हणून न पाहता Operational Infrastructure म्हणून पाहण्याने होते, ज्याची तपासणी केवळ कोणीतरी तक्रार केल्यावरच केली जात नाही. हे कनेक्शन पेमेंट सिस्टम्स, बुकिंग प्लॅटफॉर्म्स, कर्मचाऱ्यांचे वर्कफ्लो, ऑनलाइन ऑर्डर्स, बिल्डिंग सर्व्हिसेस आणि गेस्ट कम्युनिकेशन्सला सपोर्ट करते. यापैकी कोणत्याही मार्गातील अपयश हे स्लो डाउनलोडपेक्षा कितीतरी पटीने अधिक दबाव निर्माण करू शकते.
Beaming च्या UK डाउनटाईम रिपोर्टनुसार, UK हॉस्पिटॅलिटी व्यवसायांना 2023 मध्ये सरासरी अंदाजे 26.8 ते 27 तास इंटरनेट डाउनटाईम सहन करावा लागला, ज्यामध्ये प्रत्येक बिघाड दुरुस्त करण्यासाठी सुमारे 7.9 ते 8 तास लागले. हे आकडे केवळ गेस्ट WiFi साठी नसून अधिक व्यापक व्यवसाय कनेक्टिव्हिटी समाविष्ट करतात, परंतु ते दर्शवतात की हॉटेल्सना मॉनिटरिंग, लवचिकता, एस्केलेशन आणि स्पष्ट संवादाची गरज का आहे.
ऑपरेटरची चेकलिस्ट तयार करा
- उपलब्धता मोजा. SSID दृश्यमान आहे का, क्लायंट असोसिएट होऊ शकतात का, ऑथेंटिकेशन यशस्वी होते का, DHCP पूर्ण होते का, DNS प्रतिसाद देते का आणि बाह्य HTTPS ऍक्सेस कार्य करतो का याचा मागोवा घ्या.
- अनुभव मोजा. केवळ जाहिरात केलेल्या ब्रॉडबँड स्पीडचीच नाही, तर लेटन्सी, पॅकेट लॉस, रोमिंग वर्तन आणि समस्येच्या निवारणाचा वेळ नोंदवा.
- पीक पिरियड्सची चाचणी घ्या. पाहुण्यांची मागणी सर्वाधिक असताना तपासणी करा, आणि नंतर शांत-कालावधीच्या परिणामांशी त्यांची तुलना करा.
- ऑपरेशन्स सुरक्षित करा. पाहुण्यांचे ट्रॅफिक नियोजित क्षमतेच्या मर्यादेत ठेवा, ते ऑपरेशन्समधील VLANs पासून वेगळे करा आणि लोड असताना QoS धोरणे योग्य वर्तन करतात याची खात्री करा.
- दुय्यम मार्ग (secondary path) तयार ठेवा. जिथे इंटरनेट ऍक्सेस गमावल्याने हॉटेलच्या ऑपरेशन्सवर परिणाम होऊ शकतो तिथे दुय्यम फिक्सड, 4G किंवा 5G कनेक्शन वापरा. बॅकअप सर्किट सक्षम असतानाच नाही, तर लोड असताना फेलओव्हरची चाचणी घ्या.
- संवादाची तयारी करा. रिसेप्शनला एक संक्षिप्त निदानात्मक स्क्रिप्ट आणि एस्केलेशन फॉर्म द्या ज्यामध्ये खोली, डिव्हाइस, वेळ, SSID, ऑथेंटिकेशनची स्थिती आणि आढळलेली लक्षणे नोंदवली जातील.
उत्पादन ट्रॅफिक कधीही हाताळलेले नसलेले फेलओव्हर सर्किट ही एक धारणा आहे, लवचिकता योजना नाही. एकाच कर्मचाऱ्याच्या हँडसेटवर चाचणी केलेल्या पोर्टललाही हेच लागू होते. हॉटेल्सनी विविध ऑपरेटिंग सिस्टीम, ब्राउझर, VPN सेटिंग्ज, खाजगी DNS कॉन्फिगरेशन आणि खोलीची ठिकाणे यासह पाहुणे वापरत असलेल्या संयोजनांची चाचणी केली पाहिजे.
कनेक्टिव्हिटीचा परिणाम प्रॉपर्टीबाहेरील अनुभवांवरही होतो. सहली किंवा ट्रान्सफरची व्यवस्था करणारे ऑपरेटर प्रवास आणि कर्मचाऱ्यांशी संवादाचे नियोजन करताना टूरसाठी विश्वासार्ह WiFi आणि SIM ची आवश्यकता का असते यावरील ही व्यावहारिक मार्गदर्शिका उपयुक्त मानू शकतात.
सर्वात मजबूत घटना प्रक्रिया पुराव्यासह समाप्त होते. निराकरण झाल्यानंतर, अयशस्वी झालेला स्तर, दुरुस्तीची कारवाई आणि पुढील वेळी ते शोधणारे मॉनिटरिंग सिग्नल नोंदवा. ते "हॉटेल WiFi काम करत नाही" या समस्येचे वारंवार होणाऱ्या तक्रारीतून एका निदान करण्यायोग्य सेवा स्थितीत रूपांतर करते.
Purple हा हॉस्पिटॅलिटी ऑपरेटरना नाजूक शेअर्ड-पासवर्ड आणि captive-portal प्रवासांऐवजी पासवर्डलेस गेस्ट ॲक्सेस, ओळख-आधारित स्टाफ नेटवर्किंग, व्हेरिफिकेशन वर्कफ्लो आणि कनेक्टिव्हिटी ॲनालिटिक्स वापरण्यात मदत करतो. अधिक निरीक्षणयोग्य आणि लवचिक हॉटेल WiFi अनुभव तुमच्या सध्याच्या नेटवर्कमध्ये कसा बसू शकतो याचे मूल्यमापन करण्यासाठी Purple ला भेट द्या.