
पशुवैद्यकीय प्रॅक्टिस ग्रुप WiFi प्रदाते चेकलिस्ट: क्लायंट वेटिंग रूम्स, क्लिनिकल डिव्हाइसेस आणि मल्टी-साइट रोलआउट
तुम्ही नऊ ठोस प्रश्नांच्या आधारे व्हेटर्नरी प्रॅक्टिस WiFi प्रदात्यांची निवड करू शकाल आणि प्रत्येक साइटवर क्लायंट, कर्मचारी आणि क्लिनिकल डिव्हाइसेस वेगळे करू शकाल. त्यानंतर तुम्ही अधिग्रहित केलेल्या प्रत्येक प्रॅक्टिसला एक ग्रुप टेम्प्लेट लागू करू शकता. हे मार्गदर्शक तुम्हाला स्वीकृती चाचणी (अॅक्सेप्टन्स टेस्ट), समस्यानिवारण यादी आणि बजेटसाठी आवश्यक असणाऱ्या खर्चाच्या बाबींची माहितीदेखील देते.
आमच्या मुख्य मालिकेचा भाग: एंटरप्राइझ WiFi सुरक्षा आणि ऑथेंटिकेशन: संपूर्ण मार्गदर्शक →
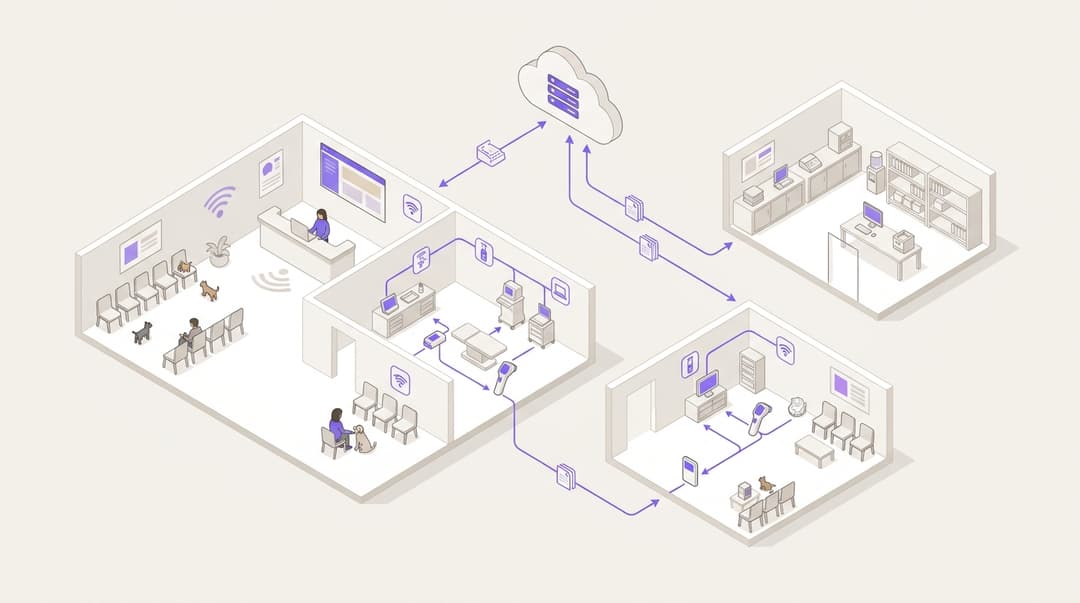
एका व्हेटर्नरी प्रॅक्टिस ग्रुपला प्रत्येक साइटवर तीन स्वतंत्र नेटवर्क्सची आवश्यकता असते. क्लायंट WiFi वेटिंग रूमसाठी सेवा पुरवते. कर्मचारी WiFi व्हेट्स, नर्सेस आणि रिसेप्शनसाठी सेवा पुरवते. एक लॉक-डाऊन नेटवर्क इमेजिंग, लॅब आणि प्रॅक्टिस मॅनेजमेंट डिव्हाइसेस हाताळते. असा प्रोव्हायडर निवडा जो त्यांना ओळखीनुसार वेगळे करतो, क्लायंट नेटवर्क फिल्टर करतो आणि आपण अधिग्रहित केलेल्या प्रत्येक प्रॅक्टिसवर एकच टेम्पलेट लागू करतो.
व्हेटर्नरी प्रॅक्टिसच्या WiFi सेटअपला काय करणे आवश्यक आहे?
व्हेट प्रॅक्टिस ही एक छोटी क्लिनिकल साइट असते, ज्याच्या दर्शनी भागात एक सार्वजनिक वेटिंग रूम असते. क्लायंट्स हातात फोन आणि सोबत चिंताग्रस्त पाळीव प्राणी घेऊन बसलेले असतात. रिसेप्शनच्या मागे प्रॅक्टिस चालवणारी सिस्टीम्स असतात:
- प्रॅक्टिस मॅनेजमेंट सॉफ्टवेअर
- डिजिटल रेडिओग्राफी आणि अल्ट्रासाऊंड
- इन-हाऊस लॅब ॲनालायझर्स
- लेबल प्रिंटर्स आणि कार्ड टर्मिनल्स
वेटिंग रूम आणि प्रेप रूम एकाच इमारतीत असतात आणि बर्याचदा एकच ॲक्सेस पॉइंट्स वापरतात. त्यांनी कधीही नेटवर्क शेअर करू नये.
व्हेटर्नरी प्रॅक्टिसच्या WiFi प्रोव्हायडर्ससाठी हीच मुख्य परीक्षा आहे. आपल्या प्रोव्हायडरने प्रत्येक लोक आणि डिव्हाइसेसच्या समूहाला त्यांचे स्वतःचे नेटवर्क, स्वतःच्या साइन-इन पद्धतीसह, स्वतःच्या पोहोच मर्यादेसह आणि स्वतःच्या फिल्टरिंगसह दिले पाहिजे. त्यानंतर, आपण अद्याप खरेदी न केलेल्या प्रॅक्टिसेससह, ग्रुपमधील प्रत्येक प्रॅक्टिसमध्ये ते डिझाइन पुन्हा लागू केले पाहिजे.
वेटिंग रूममधील फोन हा एक अनमॅनेज्ड डिव्हाइस असतो. त्यामध्ये काय आहे हे आपल्याला माहीत नसते. फ्लॅट नेटवर्क, जेथे प्रत्येक डिव्हाइस इतर प्रत्येक डिव्हाइस पाहू शकते, त्याद्वारे एखादा कॉम्प्रमाइज्ड फोन आपल्या X-ray कन्सोल किंवा प्रॅक्टिस मॅनेजमेंट सर्व्हरची तपासणी करू शकतो. सेगमेंटेशन हा मार्ग काढून टाकते.
हे UK सरकारच्या Cyber Essentials योजनेतील पाच तांत्रिक नियंत्रणांना देखील सपोर्ट करते, ज्यामध्ये फायरवॉल आणि वापरकर्ता ॲक्सेस नियंत्रण समाविष्ट आहे. हेच तत्त्व क्लिनिकल वातावरणात लागू होते, जसे की आमच्या हेल्थकेअर पेजवर नमूद केले आहे.
व्हेटर्नरी प्रॅक्टिसला कोणत्या नेटवर्क्सची आवश्यकता असते आणि प्रत्येक नेटवर्क कोण वापरते?
| नेटवर्क | ते कोण वापरते | ते कसे जोडले जातात | ते कुठपर्यंत पोहोचू शकते | फिल्टरिंग |
|---|---|---|---|---|
| क्लायंट WiFi | वेटिंग रूममधील पाळीव प्राण्यांचे मालक आणि अभ्यागत | सजग निवडीच्या पर्यायांसह (conscious-choice opt-ins) कॅप्टिव्ह पोर्टल साइन-इन | क्लायंट आयसोलेशनसह, फक्त इंटरनेट | Purple Shield, फॅमिली-सेफ श्रेणी अधिक थ्रेट ब्लॉकिंग |
| कर्मचारी WiFi | व्हेट्स, नर्सेस, रिसेप्शन, लोकम्स | कामाच्या ओळखीसह IEEE 802.1X, किंवा वैयक्तिक iPSK | प्रॅक्टिस मॅनेजमेंट सिस्टीम, ईमेल, इंटरनेट | Purple Shield, कामासाठी योग्य श्रेणी अधिक थ्रेट ब्लॉकिंग |
| क्लिनिकल डिव्हाइसेस | डिजिटल X-ray, अल्ट्रासाऊंड, लॅब ॲनालायझर्स, लेबल प्रिंटर्स | समर्पित नेटवर्क नावावर प्रति डिव्हाइस युनिक की, किंवा वायर्ड पोर्ट | फक्त प्रॅक्टिस मॅनेजमेंट सिस्टीम आणि नामांकित व्हेंडर सपोर्ट एंडपॉइंट्स | फायरवॉल अलाऊ-लिस्ट, सामान्य इंटरनेट नाही |
| पेमेंट्स | कार्ड टर्मिनल्स | वायर्ड, सेल्युलर किंवा एक समर्पित नेटवर्क | फक्त पेमेंट प्रोव्हायडर | वरील तिन्ही नेटवर्क्सच्या बाहेर ठेवलेले |
येथे काही संज्ञांची व्याख्या करणे आवश्यक आहे:
- IEEE 802.1X हे पोर्ट-आधारित नेटवर्क ॲक्सेस कंट्रोलचे मानक आहे. प्रत्येक व्यक्ती स्वतःच्या क्रेडेन्शियलसह साइन इन करते, ज्याची पडताळणी RADIUS (रिमोट ऑथेंटिकेशन डायल-इन युझर सर्व्हिस) सर्व्हरद्वारे केली जाते.
- कॅप्टिव्ह पोर्टल हे इंटरनेट ॲक्सेस मिळण्यापूर्वी एखाद्या अभ्यागताला दिसणारे साइन-इन पेज असते.
- iPSK आणि PPSK (आयडेंटिटी किंवा प्रायव्हेट प्री-शेअर की) एकाच नेटवर्क नावावर प्रत्येक व्यक्तीला किंवा डिव्हाइसला एक युनिक पासवर्ड देतात.
- VLAN (व्हर्च्युअल लोकल एरिया नेटवर्क) हे शेअर्ड स्विचेस आणि ॲक्सेस पॉइंट्सवर ट्रॅफिकचे लॉजिकल वर्गीकरण करते.
प्रोव्हायडर निवडण्यापूर्वी तुम्हाला कशाची आवश्यकता आहे?
कोणत्याही प्रोव्हायडरशी बोलण्यापूर्वी पाच गोष्टी गोळा करा. तुम्ही काय डिप्लॉय करू शकता आणि किती वेगाने करू शकता, हे त्या ठरवतात.
- प्रत्येक प्रॅक्टिसनुसार हार्डवेअरची यादी. प्रत्येक साइटवरील ॲक्सेस पॉइंट्स, स्विचेस, फायरवॉल आणि ब्रॉडबँड लाइनची नोंद ठेवा. Purple हे हार्डवेअर-अॅग्नोस्टिक आहे. ते Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर क्लाउड ओव्हरले म्हणून चालते. तुमच्या प्रॅक्टिसेस आधीच यापैकी कोणतीही वापरत असल्यास, कोणतीही सिस्टीम काढून टाकण्याची आणि बदलण्याची आवश्यकता नाही. आमच्या तुमच्या पुढील WiFi अपग्रेडला नवीन हार्डवेअरची आवश्यकता का नसते या ब्लॉगमध्ये याचे कारण स्पष्ट केले आहे.
- क्लिनिकल डिव्हाइसेसची यादी. प्रत्येक इमेजिंग कन्सोल, ॲनालायझर आणि प्रिंटरसाठी, ते केबलने कनेक्ट होते की WiFi द्वारे, याची नोंद घ्या. ते 802.1X ला सपोर्ट करते की नाही आणि कोणता वेंडर त्याला रिमोटली सपोर्ट करतो, याची नोंद ठेवा.
- तुमचा आयडेंटिटी प्रोव्हायडर. Purple हे Microsoft Entra ID, Okta आणि Google Workspace सह इंटिग्रेट होते. कर्मचाऱ्यांचा ॲक्सेस तुम्ही आधीच व्यवस्थापित करत असलेल्या खात्यांनुसार असावा.
- जॉइनर्स, मूव्हर्स आणि लिव्हर्स प्रक्रिया. नवीन कर्मचारी, प्रॅक्टिसेसमधील अंतर्गत बदली आणि नोकरी सोडणारा कर्मचारी कुठे नोंदवला जातो, हे जाणून घ्या. यामध्ये तुम्ही तात्पुरत्या कर्मचाऱ्यांना (लोकम्स) कसे कामावर घेता याचा समावेश करा.
- क्लायंट साइन-इनसाठी डेटा ओनर. UK GDPR अंतर्गत क्लायंट WiFi साइन-इन पृष्ठावरील गोपनीयता सूचना आणि संमतीचा मजकूर याची जबाबदारी एखाद्या व्यक्तीकडे असणे आवश्यक आहे.
प्रोव्हायडर चेकलिस्ट
तुमच्या शॉर्टलिस्टवरील प्रत्येक प्रोव्हायडरला हे प्रश्न विचारा. पहिल्या पाचपैकी कोणत्याही एका प्रश्नाचे उत्तर "नाही" असल्यास, तो प्रोव्हायडर नाकारण्याचे हे एक कारण आहे.
- हे प्रत्येक प्रॅक्टिसमध्ये आधीपासून असलेल्या ॲक्सेस पॉइंट्सवर आणि भविष्यात मिळणाऱ्या ब्रँड्सवर चालते का?
- हे एका सेंट्रल टेम्पलेटवरून क्लायंट, कर्मचारी आणि क्लिनिकल डिव्हाइसेस वेगवेगळ्या नेटवर्क्सवर ठेवू शकते का?
- कर्मचाऱ्यांचा ॲक्सेस Microsoft Entra ID, Okta किंवा Google Workspace मधील ओळखीनुसार चालतो का, ज्यामुळे चार प्रॅक्टिसेसमध्ये काम करणाऱ्या पशुवैद्यकासाठी एकच साइन-इन असते का?
- नोकरी सोडणाऱ्या कर्मचाऱ्याचा ॲक्सेस तुम्ही सर्व साइट्ससाठी एकाच वेळी, एकाच कृतीमध्ये रद्द करू शकता का?
- 802.1X न चालू शकणाऱ्या डिव्हाइसेसना शेअर्ड पासवर्डऐवजी युनिक कीज मिळू शकतात का?
- हे क्लायंट आणि कर्मचारी नेटवर्क्स फिल्टर करते का, ज्यामध्ये वेटिंग रूमसाठी फॅमिली-सेफ श्रेणी समाविष्ट आहेत का?
- क्लायंट साइन-इन हे आधीपासून टिक केलेल्या बॉक्सेसऐवजी, स्पष्ट संमती देणाऱ्या पर्यायांसह GDPR सुसंगत आहे का?
- प्रोव्हायडरकडे ISO 27001 आणि Cyber Essentials प्रमाणपत्र आहे का? Purple कडे ही दोन्ही, तसेच B Corp प्रमाणपत्र आहे.
- तुम्ही मॅन्युअली पॉलिसी पुन्हा तयार न करता टेम्पलेटमधून नव्याने जोडलेली साइट समाविष्ट करू शकता का?
तुम्ही क्लायंट, कर्मचारी आणि क्लिनिकल नेटवर्क्स कसे सेट अप करता?
Purple Access प्रत्येक प्रॅक्टिसमध्ये क्लायंट, कर्मचारी आणि क्लिनिकल डिव्हाइस नेटवर्क्समध्ये परस्पर अलगीकरण ठेवून ते वितरित करते. Purple Shield क्लायंट आणि कर्मचारी नेटवर्क्स फिल्टर करते. स्टेप-बाय-स्टेप कॉन्फिगरेशन ॲक्सेस पॉइंट व्हेंडरनुसार बदलते, त्यामुळे तुमच्या हार्डवेअरसाठी Purple चे सपोर्ट डॉक्युमेंटेशन फॉलो करा. खालील डिझाइन निर्णय तुम्ही काहीही वापरत असलात तरी लागू होतात.
पायरी 1: क्लायंट वेटिंग रूम नेटवर्क तयार करा
ग्रुप किंवा प्रॅक्टिसचे नाव ब्रँडेड असलेले एक क्लायंट नेटवर्क नाव ब्रॉडकास्ट करा. ते केवळ इंटरनेट ॲक्सेससह त्याच्या स्वतःच्या VLAN कडे रूट करा. क्लायंट आयसोलेशन सुरू करा, ज्यामुळे वेटिंग रूममधील एक फोन दुसऱ्या फोनला दिसणार नाही.
साइन-इनसाठी कॅप्टिव्ह पोर्टल वापरा. Purple Guest WiFi जागरूक-निवडीच्या ऑप्ट-इनद्वारे संमती गोळा करते, ज्यामुळे क्लायंट प्रॅक्टिसकडून संदेश मिळवायचे की नाही हे निवडतो. संमती-आधारित फर्स्ट-पार्टी डेटा पशुवैद्यकीय ग्रुपसाठी उपयुक्त ठरतो: बूस्टर स्मरणपत्रे, नवीन प्रॅक्टिस सुरू होणे आणि हेल्थ प्लॅन ऑफर्स. first party data strategy for UK venues बाबतची आमची मार्गदर्शिका ती यादी कायदेशीररित्या कशी तयार करावी हे स्पष्ट करते.
साइन-इन लहान ठेवा. कुत्र्याची दोरी हातात धरलेला चिंतेत असलेला मालक मोठा फॉर्म भरणार नाही.
पायरी 2: पशुवैद्य आणि नर्सेसना त्यांच्यासोबत हलणारा ॲक्सेस द्या
पशुवैद्य, नर्सेस आणि तात्पुरते कर्मचारी (locums) सहसा एका आठवड्यात अनेक प्रॅक्टिसमध्ये काम करतात. प्रत्येक साइटनुसार सामायिक केलेला कर्मचारी पासवर्ड त्यांच्यासाठी उपयुक्त ठरत नाही. ते पासवर्ड्सची यादी साठवतात, हे पासवर्ड्स रिसेप्शन व्हाईटबोर्डवर लिहिलेले राहतात, आणि एखादी व्यक्ती संस्था सोडून गेल्यावर ते कोणीही बदलत नाही.
Purple चे Identity-Based Networks हे ॲक्सेस इमारतीशी न जोडता व्यक्तीशी जोडते. SecurePass सह, कर्मचारी क्लाउड RADIUS वापरून तुमच्या आयडेंटिटी प्रोव्हायडरच्या विरुद्ध IEEE 802.1X द्वारे साइन इन करतात. तेच क्रेडेंशियल्स प्रत्येक प्रॅक्टिसमध्ये काम करतात. डिव्हाइसेस सपोर्ट करत असतील तिथे WPA3-Enterprise वापरा.
सर्वात भक्कम पद्धत म्हणजे EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), जी पासवर्डऐवजी डिव्हाइसवरील सर्टिफिकेट वापरते. PEAP (Protected EAP) एनक्रिप्टेड टनेलमध्ये युझरनेम आणि पासवर्ड वापरते. वैयक्तिक फोन्सवर हे लागू करणे सोपे आहे, परंतु क्रेडेंशियल्स फिश केले जाऊ शकतात.
| कर्मचारी ॲक्सेस पद्धत | कोणी कसे जॉइन होते | सोडून जाणाऱ्या व्यक्तीचा ॲक्सेस रद्द करणे | वेगवेगळ्या प्रॅक्टिसमध्ये चालते का | कशासाठी सर्वोत्तम |
|---|---|---|---|---|
| प्रत्येक साइटनुसार सामायिक पासवर्ड | एकच पासवर्ड, त्या साइटवरील प्रत्येकाला माहिती असलेला | प्रत्येक साइटवरील पासवर्ड बदला आणि इतर सर्वांना सांगा | नाही, प्रत्येक प्रॅक्टिससाठी एक पासवर्ड | क्लिनिकल ग्रुपमधील कशासाठीही नाही |
| iPSK किंवा PPSK | प्रत्येक व्यक्ती किंवा डिव्हाइससाठी युनिक की | ती एक की मध्यवर्ती पद्धतीने हटवा | होय, जर कीज मध्यवर्ती पद्धतीने जारी केल्या गेल्या असतील | 802.1X नसलेले वैयक्तिक फोन्स आणि डिव्हाइसेस |
| SecurePass द्वारे PEAP सह 802.1X | कामाचे युझरनेम आणि पासवर्ड | तुमच्या आयडेंटिटी प्रोव्हायडरमधील खाते डिसेबल करा | होय, सर्वत्र समान साइन-इन | सर्टिफिकेट्सकडे वाटचाल करणारी मिश्र संपदा (estates) |
| SecurePass द्वारे EAP-TLS सह 802.1X | व्यवस्थापित डिव्हाइसला जारी केलेले सर्टिफिकेट | खाते डिसेबल करा किंवा सर्टिफिकेट रद्द करा | होय, प्रत्येक साइटवर ऑटोमॅटिक | ग्रुप-व्यवस्थापित लॅपटॉप्स आणि टॅब्लेट्स |
तात्पुरत्या कर्मचाऱ्यांसाठी (locums), कामाचा कार्यकाळ संपल्यावर आपोआप संपुष्टात येणारा वेळेचे बंधन असलेला ॲक्सेस जारी करा. इतर क्लिनिकमध्ये बदलणाऱ्या कर्मचाऱ्यांसाठी (movers) कोणताही बदल करण्याची आवश्यकता नाही, कारण त्यांचा ॲक्सेस त्यांच्यासोबत नवीन क्लिनिकमध्येही सुरू राहतो.
पायरी 3: इमेजिंग, लॅब आणि प्रॅक्टिस मॅनेजमेंट डिव्हाइसेस वेगळे करा
क्लिनिकल उपकरणांमध्ये सर्वाधिक जोखीम असते. जुने ॲनालायझर्स आणि इमेजिंग कन्सोल अनेकदा जुन्या ऑपरेटिंग सिस्टीमवर चालतात आणि ते 802.1X सप्लिकंट चालवू शकत नाहीत, जे डिव्हाइसला 802.1X नेटवर्कशी जोडण्यासाठी आवश्यक सॉफ्टवेअर असते. केवळ सोयीसाठी त्यांना स्टाफ नेटवर्कवर ठेवू नका.
क्लिनिकल उपकरणांना त्यांचे स्वतःचे नेटवर्क नाव आणि VLAN द्या. iPSK द्वारे प्रत्येक डिव्हाइसला एक युनिक की द्या, जेणेकरून इतरांना कोणताही अडथळा न आणता तुम्ही एक डिव्हाइस काढून टाकू शकाल. शक्य असेल तिथे वायरने (वायर्ड) जोडा. त्यानंतर फायरवॉल नियम सेट करा जेणेकरून हा VLAN केवळ खालील गोष्टींपर्यंत पोहोचू शकेल:
- प्रॅक्टिस मॅनेजमेंट सिस्टीम, साइटवर किंवा क्लाउडमध्ये
- प्रत्येक डिव्हाइस व्हेंडरचे नियुक्त रिमोट सपोर्ट एंडपॉइंट्स
- DICOM (Digital Imaging and Communications in Medicine) इमेज स्टोअर, जर तुमचे इमेजिंग ते वापरत असेल तर
क्लायंट नेटवर्कवरील कोणतीही गोष्ट या VLAN कडे अजिबात रूट केली जाऊ नये. व्यवसाय नेटवर्क सुरक्षित करणे याविषयीची आमची मार्गदर्शिका सेगमेंटेशन तत्त्वांचा अधिक सखोल आढावा घेते.
कार्ड टर्मिनल्स तिन्ही नेटवर्कपासून वेगळे ठेवा. PCI DSS योग्यरीत्या सेगमेंट केलेल्या नेटवर्कना कार्डधारक डेटा मूल्यांकनासाठी आऊट ऑफ स्कोप (बाहेर) मानते. क्लायंट नेटवर्कवर असलेले टर्मिनल संपूर्ण क्लायंट नेटवर्कला स्कोपमध्ये आणते.
पायरी 4: वेटिंग रूमसाठी योग्य असलेले फिल्टरिंग लागू करा
पशुवैद्यकीय वेटिंग रूममध्ये मुले बसतात. ॲडल्ट आशय, जुगार, मालवेअर आणि फिशिंग डोमेन ब्लॉक करण्यासाठी क्लायंट नेटवर्कवर Purple Shield सेट करा. मालवेअर आणि फिशिंग ब्लॉक करण्यासाठी ते स्टाफ नेटवर्कवर सेट करा, ज्यामध्ये तुमच्या प्रॅक्टिस मॅनेजर्सनी सहमती दर्शवलेले कॅटेगरी नियम असतील.
हे कौटुंबिक सुरक्षित लॉजिक पब ग्रुप्स त्यांच्या बारसाठी जे लागू करतात त्याच्याशी मिळतेजुळते आहे. आमची पब ग्रुप WiFi प्रदात्यांची चेकलिस्ट याचे सविस्तर कव्हरेज करते. ग्रुप पातळीवर एका फिल्टरिंग धोरणावर सहमती दर्शवा आणि ते सर्वत्र लागू करा. प्रत्येक क्लिनिकला स्वतःचे नवीन नियम तयार करू देऊ नका.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
तुम्ही अधिग्रहित केलेल्या प्रत्येक क्लिनिकमध्ये एकच मानक कसे लागू कराल?
पशुवैद्यकीय समूहाचे WiFi अधिग्रहणाच्या वेळी विस्कळीत होते. प्रत्येक नवीन क्लिनिक त्यांच्या स्वतःच्या राउटरसह, स्वतःच्या पासवर्डसह आणि स्वतःच्या दुर्लक्षित X-ray कन्सोलसह येते. प्रॅक्टिस मॅनेजमेंट सिस्टीम मायग्रेशनसोबतच नेटवर्कला इंटिग्रेशन प्लॅनचा भाग माना.
एक असा टेम्पलेट तयार करा ज्यामध्ये खालील गोष्टी असतील:
- तीन नेटवर्कची नावे
- VLAN डिझाइन आणि फायरवॉल नियम
- क्लायंट साइन-इन पेज
- Shield फिल्टरिंग धोरणे
- कर्मचारी ॲक्सेस धोरण
त्यानंतर प्रत्येक नवीन साइटवर याच क्रमाचे अनुसरण करा:
- सर्वेक्षण करा. पहिल्या आठवड्यात हार्डवेअर आणि प्रत्येक कनेक्ट केलेल्या क्लिनिकल डिव्हाइसची नोंद घ्या.
- हार्डवेअरबाबत निर्णय घ्या. विद्यमान ॲक्सेस पॉइंट्स समर्थित यादीमध्ये असल्यास ते स्वीकारा. कंझ्युमर-ग्रेड ब्रॉडबँड राऊटर्स आणि अनमॅनेज्ड किट्स समर्थित ब्रँडसह बदला.
- टेम्पलेट लागू करा. Purple मध्ये साइट तयार करा आणि ग्रुप टेम्पलेट नियुक्त करा. स्थानिक पातळीवर पुन्हा नव्याने उभारणी करण्याची गरज नाही.
- क्लिनिकल डिव्हाइसेस हलवा. प्रत्येक डिव्हाइसला एक युनिक की जारी करा आणि ते क्लिनिकल VLAN वर हलवा. जुने नेटवर्क बंद करण्यापूर्वी प्रॅक्टिस टीमसह प्रत्येकाची चाचणी घ्या.
- कर्मचाऱ्यांना आयडेंटिटीवर स्विच करा. कर्मचारी पहिल्या दिवसापासून त्यांच्या ग्रुप खात्यांसह साइन इन करतात. जुना शेअर्ड पासवर्ड बंद केला जातो.
- जुने नेटवर्क्स बंद करा. प्रॅक्टिसने पूर्वी वापरलेले प्रत्येक जुने नेटवर्क नाव बंद करा.
प्रॉपर्टीज खरेदी करणाऱ्या हॉटेल समूहांनाही याच समस्येचा सामना करावा लागतो, आणि आमचे Hotels पृष्ठ दर्शवते त्याप्रमाणे हाच टेम्पलेट दृष्टिकोन त्यांच्यासाठीही काम करतो.
विभक्तीकरण योग्यरीत्या काम करत आहे हे तुम्ही कसे तपासाल?
प्रत्येक प्रॅक्टिसमध्ये समान अॅक्सेप्टन्स टेस्ट चालवा आणि परिणाम नोंदवा.
- क्लायंट नेटवर्कवरून, प्रॅक्टिस मॅनेजमेंट सर्व्हर, प्रत्येक इमेजिंग कन्सोल आणि प्रत्येक विश्लेषकापर्यंत (analyser) पोहोचण्याचा प्रयत्न करा. प्रत्येक प्रयत्न अयशस्वी झाला पाहिजे.
- एका क्लायंट फोनवरून, क्लायंट नेटवर्कवरील दुसऱ्या फोनपर्यंत पोहोचण्याचा प्रयत्न करा. क्लायंट आयसोलेशनने ते ब्लॉक केले पाहिजे.
- क्लायंट नेटवर्कवरून, ब्लॉक केलेल्या श्रेणीतील चाचणी पृष्ठ लोड करा. Shield ने ते ब्लॉक केले पाहिजे.
- स्टाफ नेटवर्कवरून, दुसऱ्या प्रॅक्टिसमधील व्हेट म्हणून साइन इन करा. कोणत्याही नवीन क्रेडेंशियल्सशिवाय अॅक्सेस सुरू झाला पाहिजे.
- तुमच्या आयडेंटिटी प्रोव्हायडरमध्ये एक टेस्ट अकाउंट डिसेबल करा. ते कोणत्याही साइटवर आता स्टाफ नेटवर्कमध्ये सामील होऊ शकत नाही याची पुष्टी करा.
- क्लिनिकल VLAN वरून, प्रत्येक डिव्हाइस प्रॅक्टिस मॅनेजमेंट सिस्टीम आणि त्याच्या व्हेंडर सपोर्ट एंडपॉईंटपर्यंत पोहोचत असल्याची आणि इतर कुठेही नाही याची पुष्टी करा.
कोणत्याही फायरवॉल किंवा अॅक्सेस पॉईंट बदलानंतर आणि तुमच्या Cyber Essentials नूतनीकरणाचा भाग म्हणून वर्षातून एकदा ही चाचणी पुन्हा करा.
काय अडचण येते आणि ती तुम्ही कशी सोडवाल?
स्थलांतरानंतर लॅब अॅनालायझर डिस्कनेक्ट होतो
ते डिव्हाइस कदाचित फिक्स्ड अॅड्रेस किंवा हार्ड-कोडेड नेटवर्क नाव वापरत होते. व्हेंडरचे डॉक्युमेंटेशन तपासा, डिव्हाइसला त्याच्या युनिक की साठी रीकॉन्फिगर करा आणि फायरवॉल त्याच्या व्हेंडर सपोर्ट एंडपॉईंटला अनुमती देते याची पुष्टी करा. अॅनालायझर वापरात नसताना प्रॅक्टिससोबत एका वेळेवर सहमती साधा.
तात्पुरते काम करणारे डॉक्टर (locum) त्यांच्या दुसऱ्या प्रॅक्टिसमध्ये सामील होऊ शकत नाहीत
अॅक्सेस आयडेंटिटीनुसार न देता साइटनुसार दिला गेला होता. लोकमचा अॅक्सेस त्यांच्या खात्याशी जोडलेल्या आणि अंतिम तारीख असलेल्या ग्रुप-व्यापी धोरणावर हलवा, जेणेकरून तो सर्वत्र काम करेल.
लेबल प्रिंटर्स क्लायंट नेटवर्कवर आहेत
प्रिंटर्स अनेकदा सर्वात जवळ असलेल्या व्यक्तीकडून जोडले जातात. त्यांना क्लिनिकल VLAN वर हलवा, युनिक कीज जारी करा आणि प्रॅक्टिस मॅनेजमेंट सिस्टीमच्या प्रिंटर सेटिंग्ज अपडेट करा.
काही फोनवर कॅप्टिव्ह पोर्टल दिसत नाही
फिल्टरिंग किंवा फायरवॉल नियम अशा डोमेन्सना ब्लॉक करू शकतात जे फोन साइन-इन पेज शोधण्यासाठी वापरतात. प्रमाणीकरणापूर्वी (authentication) साइन-इन डोमेन्सना अनुमती असल्याची पुष्टी करा. नंतर iOS आणि Android वर पुन्हा चाचणी घ्या.
जुना शेअर्ड पासवर्ड अजूनही काम करत आहे
अधिग्रहित प्रॅक्टिसचे जुने नेटवर्क नाव विसरलेल्या राउटरवरून अजूनही ब्रॉडकास्ट होत आहे. इमारतीच्या WiFi स्कॅनसह ते शोधा, नंतर ते डिव्हाइस काढून टाका किंवा नेटवर्क बंद करा.
क्लायंट WiFi वर कार्ड टर्मिनल आढळले आहे
त्याला त्वरित वायर्ड पोर्ट, सेल्युलर किंवा त्याच्या स्वतःच्या नेटवर्कवर हलवा. नंतर तुमच्या अॅक्वायररसह तुमचे PCI DSS स्कोपिंग तपासा.
प्रॅक्टिसमध्ये हे कसे दिसते?
खालील तीन सोडवलेली उदाहरणे ही स्पष्टीकरणात्मक डिझाइन आहेत, विशिष्ट डिप्लॉयमेंट्स नाहीत. हा दृष्टिकोन रिटेल, सार्वजनिक क्षेत्र आणि वाढत्या व्हेट ग्रुपमध्ये कसा लागू होतो हे ते दाखवतात.
सोडवलेले उदाहरण: इन-स्टोअर क्लिनिक्स असलेला पाळीव प्राण्यांचा रिटेलर
स्थिती. एक रिटेल साखळी 40 स्टोअर्स चालवते, त्यापैकी 12 स्टोअर्समध्ये शॉप फ्लोअरवर व्हेट क्लिनिक आहे. खरेदीदार इन-स्टोअर WiFi वापरतात. क्लिनिकचे इमेजिंग आणि लॅब किट त्याच बिल्डिंग नेटवर्कवर आहेत.
काय केले गेले. प्रत्येक स्टोअरचे ॲक्सेस पॉइंट्स तीन नेटवर्क्स ब्रॉडकास्ट करतात: खरेदीदार WiFi, कर्मचारी WiFi आणि क्लिनिक डिव्हाइसेस, प्रत्येक स्वतःच्या स्वतंत्र VLAN वर. क्लिनिक डिव्हाइसेस युनिक कीजवर हलवले गेले. खरेदीदार नेटवर्कवर Shield फिल्टरिंग लागू केले गेले. हा पॅटर्न आमच्या शॉपिंग सेंटर WiFi प्लॅटफॉर्म्स मार्गदर्शकामधील टेनंट सेपरेशनसारखाच आहे.
परिणाम. सर्व 12 क्लिनिक्समधील ॲक्सेप्टन्स टेस्टमध्ये, खरेदीदार WiFi वरील लॅपटॉप कोणत्याही क्लिनिक डिव्हाइसपर्यंत पोहोचू शकला नाही. स्टोअर आणि क्लिनिक नेटवर्क्स आता दोन स्वतंत्र सेट-अप्सऐवजी एकाच डॅशबोर्डवरून व्यवस्थापित केले जातात.
सोडवलेले उदाहरण: विद्यापीठाचे व्हेटर्नरी टीचिंग हॉस्पिटल
स्थिती. एका विद्यापीठाची व्हेटर्नरी शाळा लोकांसाठी खुले असलेले लहान प्राण्यांचे हॉस्पिटल चालवते. विद्यार्थी, डॉक्टर्स, पाळीव प्राण्यांचे मालक आणि इमेजिंग उपकरणे एकाच इमारतीचा वापर करतात. दरवर्षी 150 विद्यार्थ्यांचा नवीन गट प्लेसमेंटवर येतो.
काय केले गेले. विद्यापीठाच्या Microsoft Entra ID खात्यांशी जोडलेल्या 802.1X द्वारे विद्यार्थी आणि डॉक्टर्स कर्मचारी WiFi शी जोडले गेले. पाळीव प्राण्यांच्या मालकांनी फिल्टर केलेल्या क्लायंट नेटवर्कवर कॅप्टिव्ह पोर्टल वापरले. इमेजिंग आणि लॅब डिव्हाइसेस युनिक कीजसह त्यांच्या स्वतःच्या VLAN वर हलवले गेले.
परिणाम. प्लेसमेंट संपल्यावर, खात्यांची स्थिती बदलल्यामुळे 150 विद्यार्थ्यांचा क्लिनिकल नेटवर्क ॲक्सेस आपोआप बंद होतो. यासाठी पासवर्ड बदलण्याची किंवा IT टीमला भेट देण्याची गरज पडत नाही.
सोडवलेले उदाहरण: दर दोन महिन्यांनी एक प्रॅक्टिस विकत घेणारा व्हेट ग्रुप
स्थिती. 18 प्रॅक्टिसेस असलेला एक ग्रुप दरवर्षी साधारण सहा नवीन प्रॅक्टिसेस विकत घेतो. प्रत्येक प्रॅक्टिसचा स्वतःचा राउटर आणि पासवर्ड होता. तीन ठिकाणी काम करणाऱ्या नर्सकडे तीन पासवर्ड होते.
काय केले गेले. ग्रुपने एक टेम्पलेट तयार केले आणि ते प्रत्येक विद्यमान साइटवर लागू केले. त्यानंतर त्यांनी सहा टप्प्यांचा ॲक्विझिशन क्रम प्रत्येक इंटिग्रेशन प्लॅनमध्ये एक मानक पायरी बनवला.
परिणाम. काम सोडणाऱ्या व्यक्तीचा ॲक्सेस रद्द करण्याचे काम 18 पासवर्ड बदलण्यावरून आयडेंटिटी प्रोव्हायडरमधील एका कृतीवर आले. प्रत्येक नवीन प्रॅक्टिस तिच्या इंटिग्रेशन व्हिजिटदरम्यान ग्रुप मानकांपर्यंत पोहोचते.
यासाठी काय खर्च येतो आणि त्या बदल्यात तुम्हाला काय मिळते?
तुमचा खर्च तीन घटकांमध्ये विभागलेला आहे:
- लायसन्सिंग. नवीन खरेदीनुसार विस्तारणाऱ्या प्रति-साइट किमतीची विचारणा करा.
- हार्डवेअर. जिथे प्रॅक्टिस अनसपोर्टेड किंवा कन्झ्युमर-ग्रेड किट वापरत असेल तिथेच खर्च करा.
- ऑनबोर्डिंग वेळ. प्रत्येक साइटवर डिव्हाइस सर्व्हे आणि क्लिनिकल डिव्हाइस स्थलांतरणासाठी बजेट ठेवा.
Purple हे विद्यमान इन्फ्रास्ट्रक्चरवर सहजपणे काम करत असल्याने, सपोर्टेड ब्रँड वापरणाऱ्या प्रॅक्टिसेसना ॲक्सेस पॉइंटवर खर्च करण्याची आवश्यकता नसते.
खर्चापेक्षा मिळणारे फायदे अधिक स्पष्ट आहेत:
- काम सोडणाऱ्या व्यक्तीचा ॲक्सेस रद्द करण्याचे काम प्रत्येक साइटवर बदल करण्याऐवजी एका कृतीवर येते.
- हंगामी आणि फिरते पशुवैद्य पासवर्डसाठी रिसेप्शनवर फोन करणे थांबवतात.
- सेगमेंट केलेले कार्ड टर्मिनल्स क्लायंट नेटवर्कला PCI DSS च्या व्याप्तीबाहेर ठेवतात.
- संमतीने केलेले क्लायंट साइन-इन रिमाइंडर्स आणि आरोग्य योजनांसाठी फर्स्ट-पार्टी यादी तयार करतात.
- WiFi Analytics संपूर्ण समूहातील भेटींचे पॅटर्न दर्शवते.
Purple 90 हून अधिक देशांमधील 80,000+ पेक्षा जास्त लाइव्ह ठिकाणी चालते आणि दरवर्षी 500 दशलक्ष युजर्स आणि लॉगइन्स हाताळते. हेच प्लॅटफॉर्म 20-क्लिनिक असलेल्या व्हेटर्नरी ग्रुपला देखील सक्षम करते.
वारंवार विचारले जाणारे प्रश्न
आमच्या क्लिनिक्समध्ये आधीपासून असलेल्या अॅक्सेस पॉईंट्ससह Purple कार्य करते का?
होय, जर ते Purple च्या सपोर्टेड यादीमध्ये असतील तर. Purple हे हार्डवेअर-अॅग्नोस्टिक आहे आणि Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर क्लाउड ओव्हरले म्हणून कार्य करते. यांपैकी कोणतेही आधीपासून वापरत असलेल्या क्लिनिक्सना अॅक्सेस पॉईंट बदलण्याची आवश्यकता नाही. कन्झ्युमर-ग्रेड ब्रॉडबँड राउटर किंवा अनमॅनेज्ड उपकरणांवर कार्यरत असलेल्या नव्याने अधिग्रहित क्लिनिक्समध्ये तुम्ही ग्रुप टेम्प्लेट लागू करण्यापूर्वी साधारणपणे या ब्रँड्सपैकी एकाचे नवीन अॅक्सेस पॉईंट्स आवश्यक असतात.
आम्ही इमेजिंग आणि लॅब अॅनालायझर्स न बदलता त्यांना क्लायंट WiFi पासून दूर ठेवू शकतो का?
होय. क्लिनिकल डिव्हाइसेस त्यांच्या स्वतःच्या VLAN आणि नेटवर्क नावावर ठेवा, आणि iPSK द्वारे प्रत्येक डिव्हाइसला एक युनिक की जारी करा. जे डिव्हाइसेस 802.1X चालवू शकत नाहीत त्यांच्यासाठी हे कार्य करते. त्यानंतर फायरवॉल नियम क्लिनिकल VLAN ला क्लिनिक व्यवस्थापन प्रणाली आणि नियुक्त व्हेंडर सपोर्ट एंडपॉईंट्सपुरते मर्यादित करतात. क्लायंट नेटवर्कवरील कोणतीही गोष्ट त्यावर रूट होत नाही, ज्यामुळे जुने अॅनालायझर्स हार्डवेअर अपग्रेडशिवाय आयसोलेट राहतात.
तात्पुरत्या (लोकम) व्हेटर्नरी डॉक्टरांना सामायिक पासवर्डशिवाय WiFi अॅक्सेस कसा मिळतो?
लोकम डॉक्टरांना त्यांच्या स्वतःच्या ओळखीशी जोडलेला विशिष्ट कालावधीसाठीचा अॅक्सेस मिळतो. Purple SecurePass सह, ते Microsoft Entra ID, Okta किंवा Google Workspace मधील अकाउंट वापरून IEEE 802.1X द्वारे साइन इन करतात. ते भेट देणाऱ्या प्रत्येक क्लिनिकमध्ये हेच साइन-इन कार्य करते. जेव्हा त्यांचा कार्यकाळ संपतो, तेव्हा अॅक्सेस देखील समाप्त होतो, आणि कोणत्याही सामायिक पासवर्डला बदलण्याची किंवा वेगवेगळ्या क्लिनिक्समध्ये फिरवण्याची गरज पडत नाही.
वेटिंग रूममधील क्लायंट WiFi साइन-इन हे GDPR सुसंगत आहे का?
होय, जेव्हा संमती योग्य प्रकारे गोळा केली जाते. Purple Guest WiFi हे जाणीवपूर्वक निवडण्याच्या पर्यायांचा (कॉन्शस-चॉइस ऑप्ट-इन्स) वापर करते, ज्यामुळे क्लिनिककडून मार्केटिंग संदेश मिळवायचे की नाही हे क्लायंट स्वतः ठरवतात. यामध्ये काहीही आधीच टिक (प्री-टिक्ड) केलेले नसते. Purple हे GDPR चे पालन करते आणि ISO 27001 प्रमाणित आहे. तरीही तुम्हाला साइन-इन पृष्ठावर तुमच्या स्वतःच्या प्रायव्हसी नोटीसची आवश्यकता आहे, ज्याची मालकी तुमच्या समूहातील नामनिर्देशित व्यक्तीकडे असेल, ज्यामध्ये क्लिनिक क्लायंटच्या माहितीचा वापर कसा करेल हे स्पष्ट केलेले असावे.
नेटवर्क वेगळे केल्याने PCI DSS साठी मदत होते का?
होय. PCI DSS योग्यरित्या सेगमेंट केलेल्या नेटवर्क्सना कार्डधारक डेटा मूल्यांकनाच्या व्याप्तीबाहेर मानते. स्वतःच्या वायर्ड, सेल्युलर किंवा समर्पित नेटवर्कवरील कार्ड टर्मिनल्स क्लायंट आणि कर्मचारी WiFi ला या व्याप्तीबाहेर ठेवतात. क्लायंट नेटवर्कवर राहणारे टर्मिनल त्या संपूर्ण नेटवर्कला या व्याप्तीमध्ये आणते. तुमच्या अॅक्वायरर किंवा क्वालिफाइड सिक्युरिटी अॅसेसरसह तुमच्या अंतिम स्कोपिंगची खात्री करा.
अधिग्रहित केलेल्या क्लिनिकला ग्रुप मानकांवर आणण्यासाठी किती वेळ लागतो?
सपोर्टेड हार्डवेअरवर, हे एक कॉन्फिगरेशन कार्य आहे, बिल्ड प्रोजेक्ट नाही. तुम्ही Purple मध्ये साइट तयार करता आणि ग्रुप टेम्प्लेट असाइन करता. त्यानंतर तुम्ही प्रत्येक क्लिनिकल डिव्हाइस त्याच्या युनिक की वर हलवता. क्लिनिकल डिव्हाइसेसचे सर्वेक्षण आणि प्रॅक्टिस टीमसोबत चाचणी करण्यात सर्वाधिक मेहनत लागते. अनसपोर्टेड राउटर्सवरील साइट्ससाठी प्रथम नवीन ॲक्सेस पॉइंट्स आवश्यक असतात, ज्यामुळे इन्स्टॉलेशन व्हिजिट वाढते.
व्हेटर्नरी वेटिंग रूम नेटवर्कने कोणते फिल्टरिंग वापरावे?
फॅमिली-सेफ फिल्टरिंग वापरा. व्हेटर्नरी वेटिंग रूममध्ये लहान मुले बसतात, त्यामुळे Purple Shield ने क्लायंट नेटवर्कवरील प्रौढ सामग्री आणि जुगार, तसेच मालवेअर आणि फिशिंग डोमेन ब्लॉक केले पाहिजेत. प्रत्येक साइटवर स्थानिक आवृत्तीऐवजी प्रत्येक प्रॅक्टिससाठी एक ग्रुप-व्यापी पॉलिसी लागू करा. कर्मचारी नेटवर्कला धोका ब्लॉकिंग आणि तुमच्या प्रॅक्टिस मॅनेजर्सद्वारे संमत केलेल्या कामासाठी योग्य श्रेणी मिळतात.
महत्वाच्या व्याख्या
IEEE 802.1X
पोर्ट-आधारित नेटवर्क ॲक्सेस नियंत्रणासाठीचे IEEE मानक. नेटवर्क ॲक्सेस देण्यापूर्वी डिव्हाइसवरील सप्लिकंट, ॲक्सेस पॉईंटसारखा ऑथेंटिकेटर आणि ऑथेंटिकेशन सर्व्हर ईएपी संदेशांची देवाणघेवाण कशी करतात हे हे परिभाषित करते.
पशुवैद्य, नर्सेस आणि तात्पुरते कर्मचारी (लोकम्स्) SecurePass द्वारे त्यांच्या स्वतःच्या वर्क क्रेडेंशियल्ससह अशा प्रकारे साइन इन करतात. काम सोडणाऱ्या एका कर्मचाऱ्याचा ॲक्सेस रद्द केल्यास तो ग्रुपमधील प्रत्येक प्रॅक्टिससाठी लागू होतो की नाही हे यावरून ठरते.
RADIUS
IETF RFC 2865 मध्ये नमूद केलेली Remote Authentication Dial-In User Service. हे यूडीपीवर नेटवर्क ॲक्सेस सर्व्हर आणि सेंट्रल सर्व्हर दरम्यान ऑथेंटिकेशन, ऑथोरायझेशन आणि ॲट्रिब्यूट डेटा वाहून नेते.
Purple तुमच्या आयडेंटिटी प्रोव्हायडरविरुद्ध कर्मचाऱ्यांची क्रेडेंशियल्स तपासण्यासाठी क्लाउड RADIUS वापरते, ज्यामुळे तुम्हाला प्रत्येक प्रॅक्टिसमध्ये RADIUS सर्व्हर चालवणे टाळता येते.
EAP-TLS
IETF RFC 5216 मध्ये नमूद केलेले Extensible Authentication Protocol - Transport Layer Security. हे RFC 3748 मधील ईएपी फ्रेमवर्कवर परस्पर सर्टिफिकेट-आधारित ऑथेंटिकेशन वापरते, त्यामुळे नेटवर्कवरून कोणताही पासवर्ड पाठवला जात नाही.
ग्रुप-व्यवस्थापित लॅपटॉप्स आणि टॅब्लेटसाठी सर्वात सुरक्षित कर्मचारी ॲक्सेस पद्धत. प्रमाणपत्र रद्द केल्यास किंवा खाते निष्क्रिय केल्यास प्रत्येक साइटवरील ॲक्सेस काढून घेतला जातो.
PEAP
प्रोटेक्टेड एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल (Protected Extensible Authentication Protocol), जो मायक्रोसॉफ्टच्या MS-PEAP स्पेसिफिकेशनमध्ये डॉक्युमेंट केला आहे. हा सर्व्हर-ऑथेंटिकेटेड TLS टनेलमध्ये अंतर्गत युझरनेम आणि पासवर्ड एक्सचेंज (सामान्यतः MSCHAPv2) रॅप करतो.
सर्टिफिकेट्सपेक्षा वैयक्तिक फोन्सवर रोल आउट करणे सोपे, परंतु क्रेडेंशियल्स फिश केले जाऊ शकतात. EAP-TLS कडे वळणाऱ्या मिक्स्ड इस्टेट्ससाठी उपयुक्त.
iPSK आणि PPSK
आयडेंटिटी किंवा प्रायव्हेट प्री-शेअर कीज: IEEE 802.11 WPA2 किंवा WPA3 Personal वरील एक व्हेंडर इम्प्लिमेंटेशन. प्रत्येक व्यक्ती किंवा डिव्हाइसला एकाच नेटवर्क नावावर स्वतःचा पासफ्रेज मिळतो, जो त्याच्या स्वतःच्या पॉलिसी किंवा VLAN शी मॅप केलेला असतो.
जे ॲनालायझर्स, इमेजिंग कन्सोल आणि प्रिंटर्स 802.1X सप्लिकंट चालवू शकत नाहीत त्यांच्यासाठी हा उपाय आहे. तुम्ही इतरांना अडथळा न आणता एक डिव्हाइस काढू शकता.
VLAN
व्हर्च्युअल लोकल एरिया नेटवर्क, IEEE 802.1Q मध्ये परिभाषित. इथरनेट फ्रेममधील 12-बिट VLAN ID टॅग शेअर केलेल्या स्विचेस आणि ॲक्सेस पॉइंट्सवरील ट्रॅफिक लॉजिकली वेगळे करतो.
वेटिंग रूम आणि प्रेप रूम ॲक्सेस पॉइंट्स शेअर करत असतानाही क्लायंट, स्टाफ आणि क्लिनिकल ट्रॅफिक प्रत्येकाच्या स्वतःच्या VLAN वर असतात.
कॅप्टिव्ह पोर्टल
इंटरनेट ॲक्सेस मिळण्यापूर्वी इंटरसेप्ट केलेले एक वेब पेज. डिव्हाइसेस ज्ञात ऑपरेटिंग सिस्टम टेस्ट डोमेन्स तपासून ते डिटेक्ट करतात, जे ऑथेंटिकेशनपूर्वी पोहोचण्यायोग्य असणे आवश्यक आहे.
वेटिंग रूममधील क्लायंट साइन-इन पेज, जिथे जागरूक-निवडीचे ऑप्ट-इन्स UK GDPR अंतर्गत संमती गोळा करतात. ब्लॉक केलेले डिटेक्शन डोमेन्स हे ते न दिसण्याचे एक सामान्य कारण आहे.
क्लायंट आयसोलेशन
एक ॲक्सेस पॉइंट सेटिंग जी एकाच SSID वरील वायरलेस डिव्हाइसेसमधील लेयर 2 ट्रॅफिक ब्लॉक करते. प्रत्येक डिव्हाइस केवळ गेटवे आणि परवानगी असलेल्या अपस्ट्रीम डेस्टिनेशन्सपर्यंत पोहोचू शकते.
वेटिंग रूममधील एका फोनला दुसऱ्या फोनशी कनेक्ट होण्यापासून थांबवते आणि प्रत्येक प्रॅक्टिसमध्ये ॲक्सेप्टन्स टेस्टचा भाग बनते.
WPA3-Enterprise
एंटरप्राइझ नेटवर्क्ससाठीचे WPA3 सिक्युरिटी सर्टिफिकेशन, जे IEEE 802.11 आणि IEEE 802.1X ऑथेंटिकेशनवर तयार केले आहे. हे प्रोटेक्टेड मॅनेजमेंट फ्रेम्स अनिवार्य करते आणि पर्यायी 192-बिट सिक्युरिटी मोड प्रदान करते.
जिथे डिव्हाइसेस सपोर्ट करतात तिथे स्टाफ नेटवर्कवर SecurePass साइन-इन सोबत याचा वापर करा.
DICOM
डिजिटल इमेजिंग अँड कम्युनिकेशन्स इन मेडिसिन, NEMA (ISO 12052) द्वारे मेंटेन केलेले मानक. हे मेडिकल इमेजेस स्टोअर आणि एक्सचेंज करण्यासाठी फाइल फॉरमॅट आणि नेटवर्क प्रोटोकॉल परिभाषित करते.
जर तुमचे इमेजिंग DICOM इमेज स्टोअर वापरत असेल, तर ते क्लिनिकल VLAN च्या फायरवॉल अलाउ-लिस्टमध्ये जोडा आणि इतर काहीही नाही.
पीसीआय डीएसएस
PCI Security Standards Council कडून पेमेंट कार्ड इंडस्ट्री डेटा सिक्युरिटी स्टँडर्ड. त्याचे स्कोपिंग मार्गदर्शन योग्यरित्या सेगमेंट केलेल्या नेटवर्क्सना कार्डधारक डेटा मूल्यांकनासाठी स्कोपबाहेर मानते.
क्लायंट WiFi वरील कार्ड टर्मिनल त्या संपूर्ण नेटवर्कला स्कोपमध्ये आणते. टर्मिनल्स वायर्ड, सेल्युलर किंवा डेडिकेटेड नेटवर्क्सवर ठेवा.
Cyber Essentials
NCSC द्वारे चालवली जाणारी UK सरकारची योजना. हे पाच तांत्रिक कंट्रोल्स प्रमाणित करते: फायरवॉल्स, सुरक्षित कॉन्फिगरेशन, युझर ॲक्सेस कंट्रोल, मालवेअर संरक्षण आणि सिक्युरिटी अपडेट मॅनेजमेंट.
नेटवर्क सेगमेंटेशन त्याच्या फायरवॉल आणि युझर ॲक्सेस कंट्रोल्सना सपोर्ट करते. तुमच्या रिन्यूअलचा भाग म्हणून दरवर्षी सेपरेशन टेस्ट पुन्हा चालवा.
सोडवलेली उदाहरणे
एक पाळीव प्राण्यांचा रिटेलर 40 स्टोअर्स चालवतो, त्यापैकी 12 स्टोअर्सच्या शॉप फ्लोअरवर व्हेटर्नरी क्लिनिक आहे. खरेदीदार इन-स्टोअर WiFi वापरतात, आणि क्लिनिकची इमेजिंग व लॅब उपकरणे त्याच इमारतीच्या नेटवर्कवर आहेत. तुम्ही खरेदीदारांना क्लिनिकल डिव्हाइसेसपासून दूर कसे ठेवता?
प्रत्येक स्टोअरचे ॲक्सेस पॉईंट्स तीन नेटवर्क्स ब्रॉडकास्ट करतात: शॉपर WiFi, कर्मचारी WiFi आणि क्लिनिक डिव्हाइसेस, प्रत्येक आपापल्या VLAN वर. क्लिनिक डिव्हाइसेस युनिक कीजवर हलवले गेले, जेणेकरून बाकीच्या डिव्हाइसेसना स्पर्श न करता प्रत्येक डिव्हाइस काढता येईल. Shield फिल्टरिंग शॉपर नेटवर्कवर लागू केले गेले. सर्व 12 क्लिनिक्समधील ॲक्सेप्टन्स टेस्टमध्ये, शॉपर WiFi वरील लॅपटॉप कोणत्याही क्लिनिक डिव्हाइसपर्यंत पोहोचू शकला नाही. स्टोअर आणि क्लिनिक नेटवर्क्स आता दोन स्वतंत्र सेटअप्सऐवजी एकाच डॅशबोर्डवरून व्यवस्थापित केले जातात. हे डिझाइन केवळ स्पष्टीकरणासाठी आहे, हे कोणतेही प्रत्यक्ष डिप्लॉयमेंट नाही.
विद्यापीठाचे एक व्हेटर्नरी टीचिंग हॉस्पिटल लोकांसाठी खुले आहे. विद्यार्थी, क्लिनिशियन्स, पाळीव प्राण्यांचे मालक आणि इमेजिंग उपकरणे एकाच इमारतीचा वापर करतात, आणि दरवर्षी प्लेसमेंटवर 150 विद्यार्थ्यांचा एक नवीन गट येतो. वारंवार पासवर्ड न बदलता तुम्ही ॲक्सेस कसा व्यवस्थापित करता?
विद्यार्थी आणि क्लिनिशियन्स विद्यापीठाच्या Microsoft Entra ID खात्यांशी जोडलेल्या IEEE 802.1X द्वारे कर्मचारी WiFi मध्ये सामील झाले. पाळीव प्राण्यांच्या मालकांनी फिल्टर केलेल्या क्लायंट नेटवर्कवर कॅप्टिव्ह पोर्टल वापरले. इमेजिंग आणि लॅब डिव्हाइसेस युनिक कीजसह त्यांच्या स्वतःच्या VLAN वर हलवले गेले. प्लेसमेंट संपल्यावर, विद्यार्थ्यांच्या खात्यांची स्थिती बदलताच 150 विद्यार्थ्यांचा क्लिनिकल नेटवर्क ॲक्सेस काढून घेतला जातो. यासाठी कोणतेही पासवर्ड बदलण्याची आणि IT टीमच्या भेटींची गरज पडत नाही. ॲक्सेस हा आयडेंटिटीवर अवलंबून असतो, त्यामुळे नेटवर्क विद्यापीठाच्या विद्यमान अकाउंट लाइफसायकलचे अनुसरण करते. हे डिझाइन केवळ स्पष्टीकरणासाठी आहे.
18 प्रॅक्टिसेसचा एक समूह वर्षाला साधारणपणे आणखी सहा प्रॅक्टिसेस खरेदी करतो. प्रत्येक प्रॅक्टिस स्वतःचा राउटर आणि पासवर्ड चालवत होती, आणि तीन साइट्स सांभाळणाऱ्या नर्सकडे तीन पासवर्ड होते. तुम्ही प्रत्येक साइटला एका मानकावर कसे आणता?
या समूहाने तीन नेटवर्क नावे, VLAN डिझाइन, फायरवॉल नियम, क्लायंट साइन-इन पृष्ठ, Shield धोरणे आणि कर्मचारी ॲक्सेस धोरण समाविष्ट करणारे एक टेम्प्लेट तयार केले. त्यांनी हे टेम्प्लेट प्रत्येक अस्तित्वात असलेल्या साइटवर लागू केले. त्यानंतर त्यांनी प्रॅक्टिस मॅनेजमेंट सिस्टीमच्या मायग्रेशनसह सहा टप्प्यांचा अधिग्रहण क्रम प्रत्येक इंटिग्रेशन प्लॅनमध्ये एक मानक बाब बनवला. काम सोडणाऱ्या कर्मचाऱ्याचा ॲक्सेस काढून घेण्यासाठी 18 पासवर्ड बदलण्याऐवजी आयडेंटिटी प्रोव्हायडरमध्ये फक्त एक कृती करावी लागली. प्रत्येक नवीन प्रॅक्टिस तिच्या इंटिग्रेशन व्हिजिटदरम्यान ग्रुपच्या मानकांपर्यंत पोहोचते. हे डिझाइन केवळ स्पष्टीकरणासाठी आहे, हे कोणतेही प्रत्यक्ष डिप्लॉयमेंट नाही.
वारंवार विचारले जाणारे प्रश्न
आमच्या क्लिनिक्सकडे आधीपासून असलेले ॲक्सेस पॉइंट्स Purple सोबत काम करतात का?
होय, जर ते Purple च्या समर्थित यादीमध्ये असतील. Purple हे हार्डवेअर-अज्ञेयवादी (hardware-agnostic) आहे आणि Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर क्लाउड ओव्हरले म्हणून चालते. यापैकी कोणतेही आधीपासून वापरत असलेल्या क्लिनिक्सना ॲक्सेस पॉइंट बदलण्याची आवश्यकता नाही. ग्राहक-दर्जाच्या ब्रॉडबँड राऊटर्सवर किंवा अनमॅनेज्ड उपकरणांवर चालणाऱ्या नवीन संपादित क्लिनिक्सना ग्रुप टेम्पलेट लागू करण्यापूर्वी साधारणपणे यापैकी एका ब्रँडचे नवीन ॲक्सेस पॉइंट्स लागतात.
आम्ही इमेजिंग आणि लॅब ॲनालायझर्स न बदलता त्यांना क्लायंट WiFi पासून दूर ठेवू शकतो का?
होय. क्लिनिकल उपकरणांना त्यांच्या स्वतःच्या VLAN आणि नेटवर्क नावावर ठेवा, आणि iPSK द्वारे प्रत्येक उपकरणाला एक युनिक की द्या. हे 802.1X चालवू न शकणाऱ्या उपकरणांसाठी कार्य करते. फायरवॉल नियम नंतर क्लिनिकल VLAN ला क्लिनिक व्यवस्थापन प्रणाली आणि विशिष्ट व्हेंडर सपोर्ट एंडपॉइंट्सपुरते मर्यादित करतात. क्लायंट नेटवर्कवरील कोणतीही गोष्ट त्यावर राऊट होत नाही, त्यामुळे हार्डवेअर अपग्रेड न करताही जुने ॲनालायझर्स वेगळे (isolated) राहतात.
शेअर केलेल्या पासवर्डशिवाय तात्पुरत्या पशुवैद्यकांना (locum vets) WiFi ॲक्सेस कसा मिळतो?
तात्पुरत्या स्वरूपात काम करणाऱ्या पशुवैद्यकांना (Locums) त्यांच्या स्वतःच्या ओळखीशी जोडलेला मर्यादित काळासाठीचा ॲक्सेस मिळतो. Purple SecurePass सह, ते Microsoft Entra ID, Okta किंवा Google Workspace मधील खाते वापरून IEEE 802.1X द्वारे साइन इन करतात. ते काम करत असलेल्या प्रत्येक क्लिनिकमध्ये तेच साइन-इन कार्य करते. कामाची मुदत संपल्यावर ॲक्सेस आपोआप समाप्त होतो, आणि कोणत्याही शेअर केलेल्या पासवर्डमध्ये बदल करण्याची किंवा विविध साइट्समध्ये तो फिरवण्याची गरज पडत नाही.
प्रतीक्षा कक्षातील (waiting room) क्लायंट WiFi साइन-इन GDPR चे पालन करते का?
होय, जेव्हा संमती योग्य प्रकारे घेतली जाते. Purple Guest WiFi जाणीवपूर्वक निवड करण्याच्या (conscious-choice) पर्यायांचा वापर करते, जेणेकरून क्लायंट क्लिनिककडून मार्केटिंग संदेश मिळवायचे की नाही हे स्वतः निवडू शकतात. काहीही आधीपासून टिक केलेले (pre-ticked) नसते. Purple हे GDPR चे पालन करते आणि ISO 27001 प्रमाणित आहे. तरीही क्लिनिक क्लायंटच्या तपशीलांचा वापर कसा करेल हे स्पष्ट करणारी, आपल्या समूहातील नामनिर्देशित व्यक्तीच्या मालकीची स्वतंत्र गोपनीयता सूचना साइन-इन पृष्ठावर असणे आवश्यक आहे.
नेटवर्क्स वेगळे केल्याने PCI DSS साठी मदत होते का?
होय. PCI DSS योग्य प्रकारे विभागलेल्या (segmented) नेटवर्क्सना कार्डधारक डेटा मूल्यांकनाच्या व्याप्तीबाहेर (out of scope) मानते. स्वतःच्या वायर्ड, सेल्युलर किंवा समर्पित नेटवर्कवर असलेले कार्ड टर्मिनल्स क्लायंट आणि कर्मचारी WiFi ला व्याप्तीबाहेर ठेवतात. क्लायंट नेटवर्कवर जोडलेले टर्मिनल संपूर्ण नेटवर्कला त्या मूल्यांकनाच्या व्याप्तीमध्ये आणते. तुमच्या ॲक्वायरर किंवा क्वालिफाइड सिक्युरिटी ॲसेसर्ससोबत तुमच्या अंतिम कार्यक्षेत्राची (scoping) खात्री करा.
संपादित केलेल्या क्लिनिकला ग्रुप मानकांवर आणण्यासाठी किती वेळ लागतो?
समर्थित हार्डवेअरवर, हे केवळ कॉन्फिगरेशनचे काम आहे, कोणताही मोठा बिल्ड प्रकल्प नाही. तुम्ही Purple मध्ये साइट तयार करता आणि ग्रुप टेम्पलेट नियुक्त करता. नंतर तुम्ही प्रत्येक क्लिनिकल उपकरण त्याच्या युनिक की वर हलवता. बहुतेक वेळ क्लिनिक टीमसह क्लिनिकल उपकरणांचे सर्वेक्षण आणि चाचणी करण्यात जातो. असमर्थित राऊटर्स असलेल्या साइट्सना प्रथम नवीन ॲक्सेस पॉइंट्स लागतात, ज्यामुळे इंस्टॉलेशनसाठी एक भेट वाढते.
पशुवैद्यकीय प्रतीक्षा कक्षातील नेटवर्कने कोणते फिल्टरिंग वापरले पाहिजे?
कुटुंबासाठी सुरक्षित (family-safe) फिल्टरिंग वापरा. पशुवैद्यकीय प्रतीक्षा कक्षात लहान मुले बसतात, त्यामुळे Purple Shield ने क्लायंट नेटवर्कवरील प्रौढ सामग्री आणि जुगार, तसेच मालवेअर आणि फिशिंग डोमेन ब्लॉक केले पाहिजेत. प्रत्येक साइटवर स्थानिक आवृत्ती वापरण्याऐवजी संपूर्ण ग्रुपसाठी एकच पॉलिसी लागू करा. कर्मचारी नेटवर्कवर धोके रोखणे (threat blocking) आणि तुमच्या क्लिनिक व्यवस्थापकांनी मान्य केलेल्या कामानुकूल श्रेणी लागू होतात.
या मालिकेमध्ये पुढे वाचा
डेंटल ग्रुप WiFi प्रोव्हायडर्स चेकलिस्ट: पेशंट WiFi, क्लिनिकल नेटवर्क्स आणि मल्टि-प्रॅक्टिस रोलआउट
प्रत्येक प्रॅक्टिसमध्ये पेशंट, स्टाफ, क्लिनिकल आणि पेमेंट नेटवर्क्स समान रीतीने वेगळे करणाऱ्या डेंटल प्रॅक्टिस WiFi प्रोव्हायडरची निवड करण्यासाठी ही चेकलिस्ट वापरा. त्यानंतर तुम्ही एका प्रॅक्टिसमध्ये या डिझाइनचा पायलट करू शकता, सात आयसोलेशन तपासण्या चालवू शकता आणि टप्प्याटप्प्याने ते रोल आउट करू शकता. तुम्हाला PCI DSS, UK GDPR, NHS DSPT आणि Cyber Essentials साठी कोणते WiFi पुरावे ठेवायचे हे देखील समजेल.
बांधकाम साइट WiFi प्रदात्यांची चेकलिस्ट: कंत्राटदार ॲक्सेस, साइट केबिन आणि सामग्री फिल्टरिंग
बांधकाम साइट स्वतंत्र कामगार, कार्यालय, प्रकल्प डिव्हाइस आणि साइट प्रणाली नेटवर्क्स, तसेच पर्यायी अभ्यागत ॲक्सेसमध्ये विभागण्यासाठी ही चेकलिस्ट वापरा. त्यानंतर तुम्ही प्रत्येक कामगाराचा WiFi पास त्यांच्या CDM 2015 इंडक्शनशी लिंक करू शकता, वेल्फेअर केबिन फिल्टर करू शकता, CCTV आणि बायोमेट्रिक्स वेगळे करू शकता आणि प्रत्येक प्रकल्पात हा सेट-अप क्लोन करू शकता. यात शेवटी बांधकाम साइट WiFi प्रदात्यांना विचारण्यासाठी 10 प्रश्न दिले आहेत.
कौन्सिल WiFi खरेदी चेकलिस्ट: कौन्सिलच्या इमारतींमध्ये सार्वजनिक WiFi, कर्मचारी 802.1X आणि फिल्टरिंग
तुम्ही मूल्यांकन करू शकाल अशी कौन्सिल WiFi निविदा तयार करण्यासाठी ही चेकलिस्ट वापरा: चार स्वतंत्र नेटवर्क्स, तुमच्या ओळख प्रदात्याशी (identity provider) जोडलेला कर्मचारी ॲक्सेस, कौन्सिलच्या मालकीच्या उपकरणांवरील डिजिटल प्रमाणपत्रे, प्रत्येक सार्वजनिक साइटवर फिल्टरिंग आणि समजण्यास सोपे वॉर्ड अहवाल. बोली लावणाऱ्यांकडून कोणते पुरावे मागायचे आणि गो-लाइव्हपूर्वी कोणत्या आठ चाचण्या घ्यायच्या हेदेखील तुम्हाला कळेल.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.