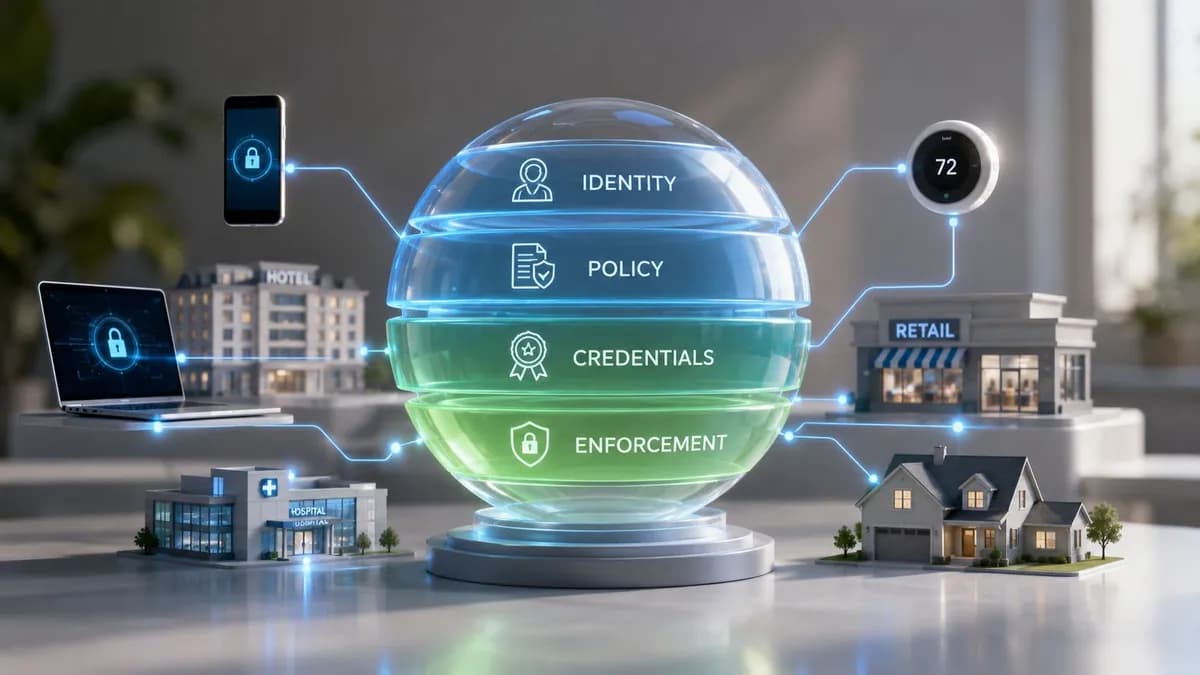
Muitas equipes estão na mesma situação no momento. O edifício tem fechaduras inteligentes, sensores de ocupação, câmeras, sinalização digital, controles de HVAC, totens, tablets, terminais de pagamento, WiFi para hóspedes, dispositivos da equipe e um punhado de sistemas comprados por diferentes departamentos em momentos diferentes. Tudo está conectado, mas não necessariamente bem conectado.
É aí que a arquitetura de internet das coisas deixa de ser um diagrama abstrato e se torna um modelo operacional. Se a arquitetura for fraca, os dispositivos acabam em silos, os dados chegam tarde demais, a identidade fica inconsistente e a segurança depende da sorte. Se a arquitetura for sólida, a mesma propriedade torna-se mais fácil de proteger, mais fácil de oferecer suporte e muito mais útil para o negócio.
O Que É Arquitetura de IoT e Por Que Ela Importa Agora
Um diretor de hotel vê um problema. Os hóspedes querem WiFi rápido, os quartos devem ser eficientes em termos de energia, a equipe deve transitar entre os sistemas sem atrito e os dispositivos conectados devem simplesmente funcionar. Um diretor de TI vê o problema subjacente. Todos esses resultados dependem de a organização ter uma arquitetura coerente para dispositivos, conectividade, processamento, acesso e aplicativos.
A arquitetura IoT é o modelo que define como os dispositivos físicos coletam dados, como esses dados se movem, onde são processados, como os sistemas agem sobre eles e quem tem permissão para interagir com cada parte. Na prática, ela responde às perguntas essenciais para o sucesso das operações. Em qual rede um termostato se conecta. Onde as imagens das câmeras são analisadas. Como um sensor legado se autentica. O que acontece quando um prestador de serviços vai embora. Como os dispositivos de visitantes permanecem isolados de sistemas clínicos ou ferramentas administrativas.
A urgência é real no Reino Unido. O crescimento de propriedades conectadas não é mais teórico. O Reino Unido teve mais de 1,2 bilhão de conexões IoT em 2023, um aumento de 35% em relação a 2022, e 77% das empresas do Reino Unido relataram ameaças cibernéticas aos seus sistemas de IoT, de acordo com a visão geral citada sobre arquitetura IoT e tendências de adoção no Reino Unido em GeeksforGeeks.
Essa combinação muda a conversa. Escala sem estrutura cria lentidão operacional. Escala com estrutura cria vantagem.
A arquitetura é o que transforma dispositivos em um sistema
A maioria dos programas de IoT malsucedidos não falha porque os sensores eram ruins. Eles falham porque o design ao redor era fraco.
Uma arquitetura viável oferece a você:
- Separação clara de funções: os dispositivos coletam, as redes transportam, os gateways processam, as aplicações apresentam e a identidade controla o acesso.
- Limites de segurança previsíveis: o tráfego de visitantes, o acesso de funcionários e o tráfego de máquinas não se misturam.
- Consistência operacional: integração, revogação, monitoramento e solução de problemas seguem um padrão replicável.
- Utilidade para o negócio: os dados chegam aos sistemas que podem agir sobre eles, seja um BMS, um CRM ou um service desk.
Regra prática: Se um dispositivo conectado só puder ser adicionado "abrindo uma exceção", a arquitetura ainda não está madura.
Se você quiser ter uma ideia de quão rápido as propriedades conectadas estão se expandindo, esta visão geral de quantos dispositivos estão conectados à internet é um ponto de referência útil em nível de negócios.
As Camadas Fundamentais da Arquitetura de IoT
Para entender facilmente a arquitetura de internet das coisas, imagine-a como um prédio. Cada andar tem um propósito distinto. Se os andares inferiores forem instáveis, a cobertura não importa.
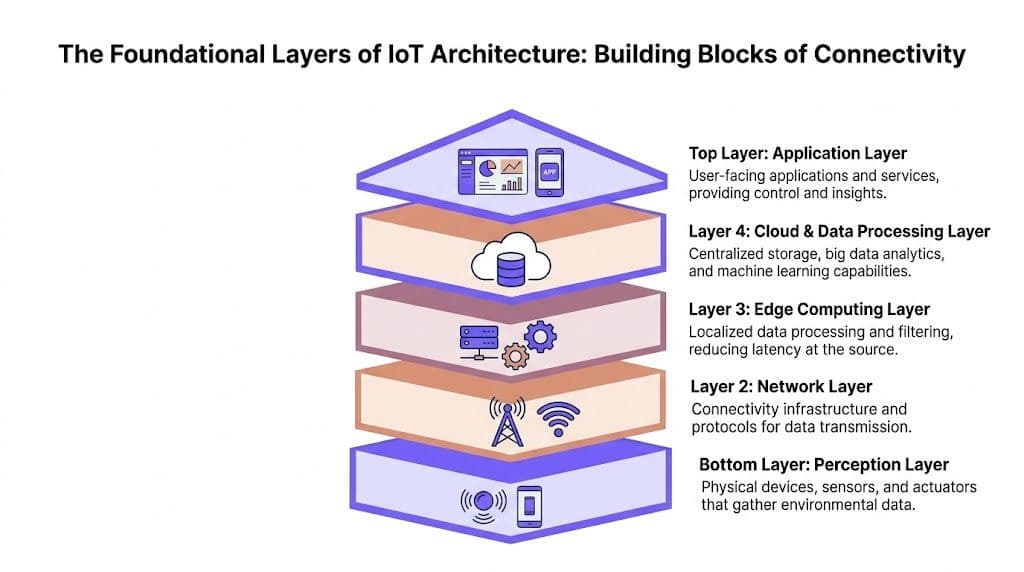
Camada de percepção
Este é o térreo. Ele contém as coisas físicas que detectam ou agem.
Isso inclui sensores de ocupação, termostatos, câmeras, fechaduras inteligentes, monitores médicos, sondas ambientais, quiosques, terminais de pagamento e atuadores. Esses dispositivos geram os sinais brutos dos quais o restante da estrutura depende.
A principal preocupação de design aqui não é apenas a escolha do dispositivo. É a confiabilidade. Sensores baratos com firmware fraco, caminhos de atualização ruins ou suporte de identidade limitado criam problemas que não podem ser totalmente corrigidos posteriormente na pilha. Nos setores de hospitalidade e varejo, as equipes frequentemente herdam uma propriedade mista de dispositivos modernos e legados. A arquitetura precisa absorver essa realidade em vez de presumir um cenário ideal do zero.
Camada de rede
Esta é a fiação e o encanamento do edifício. Ela move dados entre dispositivos, gateways, plataformas e aplicações.
A camada de rede cobre o caminho de transporte, conectividade com e sem fio, posicionamento de gateway, isolamento de tráfego e as regras que determinam quais sistemas podem se comunicar com quais. Em um hospital, isso pode significar manter os fluxos de monitoramento de pacientes separados do acesso à internet dos visitantes. No varejo, pode significar separar o tráfego de ponto de venda das análises de ocupação e do WiFi público.
Uma camada de rede robusta faz três coisas bem:
- Conecta com confiabilidade: os dispositivos permanecem online sem a necessidade de intervenção manual constante.
- Segmenta corretamente: o comprometimento em uma zona não se espalha para outra.
- Suporta a combinação certa de protocolos: dispositivos limitados e aplicativos corporativos não têm as mesmas necessidades de transporte.
Camada de edge computing
Esta é a sala de utilidades local. Ela fica próxima aos dispositivos e lida com tarefas sensíveis ao tempo ou com alto consumo de banda antes que o tráfego siga para o upstream.
Os gateways de borda filtram ruídos, normalizam dados, aplicam políticas locais e, às vezes, tomam decisões imediatas. Isso é fundamental em ambientes onde esperar pelo tempo de ida e volta para um serviço de nuvem distante é uma decisão de design ruim. Um controlador de porta, por exemplo, não deve depender de um caminho externo lento para decidir se uma credencial é válida. Um alerta de edifício não deve ser atrasado porque um gateway encaminhou todos os eventos brutos em vez de processá-los localmente.
Leve as decisões para mais perto do evento quando o atraso, o uso de banda ou a privacidade se tornarem riscos operacionais.
Camada de nuvem e processamento de dados
Esta é a sala de controle central. Ela agrega informações de múltiplos locais, armazena-as, correlaciona-as e alimenta análises ou fluxos de trabalho de negócios.
A camada de nuvem é onde as organizações unificam a visibilidade de todo o patrimônio. É também onde frequentemente criam complexidade acidental. Se cada dispositivo envia tudo para a nuvem sem qualquer filtragem, as equipes pagam por transporte e armazenamento desnecessários, enquanto tornam os painéis mais poluídos e a resposta a incidentes mais lenta.
Esta camada é melhor utilizada para cargas de trabalho que se beneficiam da centralização:
- Relatórios entre locais: comparando o desempenho entre locais ou edifícios
- Análise histórica: identificando tendências de ocupação, uso de ativos ou qualidade do serviço
- Integrações de negócios: vinculando eventos de IoT a sistemas de chamados, CRM, automação ou plataformas de dados
Camada de aplicação
Esta é a parte que os usuários veem. Painéis, portais de serviço, alertas, interfaces de gestão predial, aplicativos para funcionários e ferramentas de relatório ficam todos aqui.
Se a camada de aplicação for ruim, as partes interessadas assumem que todo o programa é ruim. Um backend limpo não ajuda muito se as equipes de instalações não puderem agir sobre os alarmes, se as equipes de recepção não puderem ver a prontidão dos quartos ou se os gerentes de operações não puderem distinguir entre incidentes reais e ruídos de fundo.
A melhor camada de aplicação apresenta apenas o que cada público precisa. As equipes de rede precisam de telemetria e visibilidade de políticas. Os gerentes de locais precisam de resumos operacionais. A equipe clínica ou de hospitalidade precisa de fluxos de trabalho, não de detalhes no nível do pacote.
Para uma visão relacionada sobre como as plataformas unem essas camadas, vale a pena ler este guia de plataformas de internet das coisas.
Navegando pelos Protocolos de Comunicação de IoT
A escolha do protocolo é onde a arquitetura de internet das coisas se torna muito prática. As equipes não escolhem MQTT, CoAP ou AMQP porque um parece mais moderno que os outros. Elas os escolhem porque cada um resolve um problema diferente.
O protocolo errado nem sempre falha imediatamente. Com mais frequência, ele cria atrito. Os dispositivos esgotam as baterias rápido demais. Os gateways carregam tráfego desnecessário. As integrações tornam-se frágeis. Os controles de segurança acabam sendo improvisados depois, em vez de serem nativos.
Comece com as condições operacionais
Um sensor de ocupação alimentado por bateria em um quarto de hotel tem necessidades muito diferentes de um fluxo de trabalho de backend que envia eventos para um CRM ou sistema de automação de marketing. Um precisa de uma troca leve e eficiente. O outro precisa de mensagens servidor a servidor duráveis e confiáveis.
A visão geral do protocolo citada pela Intetics define a distinção de forma clara. O MQTT foi projetado para coleta de dados de baixo consumo de energia, o CoAP se adapta a dispositivos limitados e o AMQP é adequado para trocas entre servidores. A mesma fonte também observa que o modelo pub-sub do MQTT pode lidar com milhares de conexões simultâneas, o que é fundamental em locais que operam centenas de pontos de acesso e muitos dispositivos finais conectados.
Comparação de Protocolos Comuns de Comunicação IoT
| Protocolo | Transporte | Recurso Principal | Ideal Para |
|---|---|---|---|
| MQTT | TCP/IP | Mensageria leve de publicação e assinatura | Sensores de baixo consumo, telemetria, eventos de dispositivos em todo o local |
| CoAP | UDP/IP | Sobrecarga mínima para dispositivos limitados | Endpoints com limitação de memória ou sensíveis à bateria |
| AMQP | Geralmente TCP/IP | Fila assíncrona confiável e entrega intermediada | Fluxos de trabalho servidor - para - servidor, integrações corporativas |
| DDS | Geralmente sobre redes IP | Comunicação distribuída em tempo real | Ambientes que precisam de troca rápida de dados ponto a ponto |
O que funciona bem em implantações reais
O MQTT costuma ser o padrão mais seguro para propriedades ricas em telemetria. Ele funciona bem quando muitos dispositivos relatam pacotes pequenos com frequência e você precisa de distribuição escalonável para múltiplos assinantes. Em um centro comercial ou hotel, isso pode incluir sensores de ambiente, contadores de ocupação ou monitoramento ambiental alimentando múltiplos sistemas downstream.
O CoAP se adapta a dispositivos com orçamentos de energia ou memória muito limitados. Se a propriedade inclui sensores simples que precisam economizar a vida útil da bateria e trocar dados modestos, o CoAP é uma escolha lógica. Ele perdoa menos se suas equipes não forem disciplinadas sobre o gerenciamento do ciclo de vida e a observabilidade dos dispositivos, porque dispositivos limitados podem ser mais difíceis de solucionar problemas.
O AMQP pertence a uma camada superior da pilha. Geralmente não é a primeira escolha para dispositivos de borda muito pequenos, mas faz sentido para uma transferência assíncrona confiável entre sistemas de negócios. Se um evento precisa sair de uma plataforma de IoT para fluxos de trabalho de reservas, CRM, gerenciamento de serviços ou analytics, o AMQP costuma ser mais fácil de governar do que tentar estender um protocolo orientado a dispositivos para uma função de mensageria corporativa.
Segurança e escalabilidade também são decisões de protocolo
A seleção do protocolo afeta mais do que o formato da mensagem. Ela molda o modelo de segurança e a sobrecarga operacional.
Um design sólido geralmente inclui:
- Transporte criptografado: use TLS/SSL onde o protocolo e o dispositivo suportarem.
- Segmentação por função: isole classes de dispositivos e caminhos de mensagens.
- Monitoramento por comportamento: observe padrões incomuns de conexão, não apenas a presença do dispositivo.
- Disciplina de broker ou gateway: evite permitir que todos os dispositivos se comuniquem de forma ampla.
Um protocolo leve, mas mal governado, torna-se caro em horas de suporte.
Um erro comum é buscar a padronização de forma agressiva demais. Algumas equipes tentam forçar um único protocolo em todas as camadas porque parece mais simples. Na prática, isso costuma apenas transferir a complexidade para outro lugar. Um ambiente misto geralmente funciona melhor quando a camada de dispositivos usa um protocolo leve e as integrações upstream usam um modelo de mensageria mais robusto.
O Papel Crítico da Camada de Edge Computing
O pensamento voltado primeiro para a nuvem ainda aparece em muitas discussões sobre IoT, mas o design exclusivo em nuvem não se sustenta bem em ambientes físicos movimentados. No momento em que seus dispositivos oferecem suporte a operações em tempo real, a camada de computação de borda torna-se parte da arquitetura principal, não uma melhoria opcional.
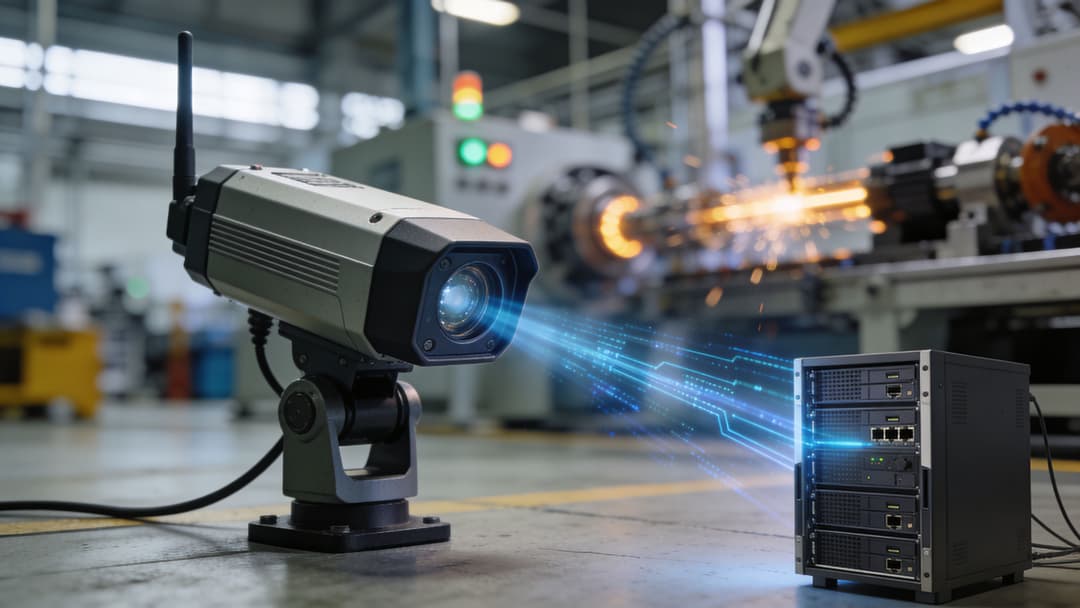
O motivo é simples. Decisões locais costumam ser melhores do que as distantes. Um gateway predial pode filtrar, agregar e agir sobre os dados antes mesmo que eles saiam do local. Isso reduz o atraso, limita o tráfego de backhaul desnecessário e mantém o processamento sensível mais próximo de onde o evento ocorreu.
Por que o edge é importante operacionalmente
A mudança no Reino Unido em direção ao design habilitado para borda já é visível. De acordo com a visão geral de arquitetura citada em Itransition, as arquiteturas habilitadas para borda representaram 52% das implantações no Reino Unido em 2023, contra 28% em 2020. A mesma fonte afirma que a camada de borda pode reduzir o uso de largura de banda em até 60%, e aponta que 42.000 quartos de hotel no Reino Unido integraram gateways de IoT.
Esses números se alinham com o que as equipes de rede veem na prática. Quando os locais processam ruídos óbvios localmente, os sistemas de upstream se tornam mais limpos e mais baratos de operar. Eles também se tornam mais úteis.
Um bom design de edge resolve três problemas comuns
Ações sensíveis à latência
Se uma regra precisa de uma resposta imediata, o processamento na borda geralmente é a melhor escolha. O controle de acesso a portas, alertas de segurança, controles ambientais locais e ações acionadas por ocupação se beneficiam de caminhos de decisão curtos.Desperdício de largura de banda
Nem todo evento bruto merece uma viagem à nuvem. Câmeras, redes densas de sensores e atualizações de status frequentes podem sobrecarregar os links se você tratar cada mensagem como igualmente valiosa.Restrições de tratamento de dados
Algumas organizações preferem manter certos processamentos próximos à origem por motivos de privacidade, resiliência ou operacionais. Gateways de borda tornam isso possível sem abrir mão totalmente da visibilidade centralizada.
O que não fazer
Uma estratégia de borda fraca geralmente se parece com um de dois extremos.
Ou o gateway é tratado como uma passagem simples de dados e agrega pouco valor, ou se torna um minicentro de dados não gerenciado, cheio de lógicas personalizadas que ninguém quer manter. Ambas as situações geram dores de cabeça.
O melhor padrão é a inteligência seletiva na borda. Filtre agressivamente. Armazene em cache o que deve permanecer disponível durante a interrupção do uplink. Aplique a política local aos fluxos que precisam dela. Envie dados resumidos e eventos significativos para as plataformas centrais.
Se o local perder a conectividade upstream por um tempo, o funcionamento do prédio deve degradar de forma suave, e não se tornar inutilizável.
Esse princípio importa mais em hospitalidade, saúde e varejo. Esses ambientes não param porque um serviço central está lento. As pessoas continuam fazendo check-in, entrando em quartos, movendo-se pelas enfermarias ou pagando nos caixas. A arquitetura precisa respeitar isso.
Garantindo a Segurança da Arquitetura com Padrões Modernos de Identidade
A segurança de perímetro tradicional falha rapidamente em um ambiente de IoT. Os dispositivos se movem. Prestadores de serviço entram e saem. Novos serviços surgem entre as unidades de negócios. O acesso de convidados, o acesso da equipe e o acesso de máquinas coexistem na mesma infraestrutura física. Quando isso acontece, "dentro da rede" deixa de ser um limite de confiança significativo.
É por isso que a segurança moderna de IoT mudou o foco para a identidade. Não apenas a identidade do usuário, mas a identidade do dispositivo, a identidade do serviço e a política vinculada a ambos.
O modelo antigo não se adapta a ambientes multiusuário
Em um hotel, um único local pode hospedar telefones de hóspedes, kits de AV de conferência, sensores de quarto, tablets de funcionários, smart TVs, terminais de PDV e dispositivos de engenharia. Na área da saúde, a combinação é ainda mais complexa. Sistemas clínicos, acesso voltado para o paciente, equipamentos de infraestrutura e dispositivos médicos legados precisam de acesso à rede por diferentes motivos.
Modelos de confiança total não sobrevivem a esse nível de variedade. Senhas compartilhadas envelhecem mal. O acesso amplo à VLAN é abusado. A desatribuição manual é muito lenta. Uma vez que um dispositivo ou usuário ganha mais acesso do que deveria, o movimento lateral torna-se muito mais fácil.
A identidade é o ponto de controle que escala
Um modelo mais forte trata cada conexão como algo a ser verificado, classificado e limitado.
Isso geralmente significa:
- Dispositivos modernos usam controles de identidade fortes: SSO, certificados e acesso baseado em diretório tornam a integração e a revogação mais limpas.
- Dispositivos legados usam controles compensatórios: onde os métodos baseados em certificado não são realistas, as políticas precisam isolá-los e limitá-los rigorosamente.
- O acesso segue a função e o contexto: o dispositivo de um funcionário, o telefone de um visitante e um termostato nunca devem parar na mesma zona de confiança apenas porque compartilham um SSID.
- A revogação deve ser automática: se um usuário sair ou um dispositivo mudar de estado, o acesso deve ser atualizado sem a necessidade de uma fila de chamados.
A discussão citada sobre padrões de design da Arm Developer reflete essa mudança. Ela observa que os requisitos de conformidade do Reino Unido, como o Data Protection Act 2018 e o PSTI 2024, estão reformulando a segurança de IoT, e que os padrões tradicionais de middleware estão se mostrando inadequados. A mesma fonte aponta para abordagens híbridas que combinam SSO para dispositivos modernos e iPSK para os legados, com revogação automática e isolamento de locatários, e observa que isso pode reduzir os tempos de implantação de meses para semanas em plataformas como Meraki e Aruba.
Zero trust é prático, não teórico
Algumas equipes ouvem "zero trust" e pensam em um programa de transformação de vários anos. Em IoT, isso é muito mais concreto do que isso.
Isso significa fazer algumas perguntas rigorosas toda vez que um dispositivo ou usuário se conecta:
- Quem ou o que é isso
- Como foi autenticado
- O que deve alcançar
- O que deve ser bloqueado
- Com que rapidez o acesso pode ser revogado
Essa abordagem funciona porque se adapta às condições reais de operação. Os dispositivos são diversos. Os ambientes são compartilhados. A mudança é constante.
O objetivo não é não confiar em nada. O objetivo é deixar de confiar por padrão.
Para diretores de TI, essa é a mudança fundamental na segurança da arquitetura de internet das coisas. Pare de desenhar uma casca dura em torno de um centro frágil. Comece a atribuir identidade, menor privilégio e isolamento no ponto de conexão.
Integrando IoT à Sua Rede Corporativa
A maioria dos problemas de arquitetura de IoT não aparece em um diagrama inicial de projeto. Eles surgem quando uma rede em produção precisa absorver novos dispositivos sem interromper o acesso de visitantes, os fluxos de trabalho da equipe ou as regras de conformidade.
Isso é especialmente verdadeiro em ambientes corporativos multiusuário. Hotéis, shopping centers, hospitais, edifícios residenciais e locais de uso misto têm uma coisa em comum. Diferentes grupos compartilham a mesma infraestrutura física, mas não devem compartilhar o mesmo limite de confiança.
Comece com coexistência, não apenas conectividade
Um erro comum é tratar a implantação de IoT como uma simples extensão da WLAN atual. Os dispositivos se conectam, os pacotes fluem e o projeto é declarado concluído. Em seguida, surgem os chamados de suporte. Um dispositivo de visitante vai parar onde não deveria. Um fornecedor de instalações precisa de acesso, mas não pode ser facilmente isolado. Um dispositivo legado não suporta o método de autenticação preferido. O roaming de funcionários torna-se inconsistente entre os edifícios.
A melhor pergunta é esta: como dispositivos conectados, usuários e sistemas de negócios coexistirão na mesma rede sem herdar os riscos uns dos outros?
Um modelo de integração prático
Para a maioria das propriedades corporativas, a base de referência deve incluir as seguintes escolhas de design:
- Separe o tráfego por função e finalidade: o acesso de visitantes, o acesso de funcionários e o tráfego de dispositivos IoT devem seguir caminhos de política distintos.
- Mapeie a identidade à política: sempre que possível, utilize o acesso baseado em diretório para funcionários e atribuição explícita para dispositivos gerenciados.
- Gerencie dispositivos legados de forma planejada: os dispositivos finais mais antigos geralmente precisam de um padrão de integração diferente, mas ainda exigem um isolamento forte.
- Planeje a mobilidade entre locais: se os usuários e dispositivos realizam roaming, a política deve acompanhá-los.
Um dos exemplos mais claros é o Build to Rent (construção para locação) ou moradia estudantil. Os moradores esperam simplicidade semelhante à de casa. Os operadores precisam de separação de nível corporativo. O mesmo problema aparece em hospitais com funcionários, pacientes, visitantes e dispositivos médicos, e na hotelaria com hóspedes, funcionários, organizadores de conferências e fornecedores terceirizados.
O isolamento precisa ser operacionalmente simples
Os arquitetos frequentemente acertam na segmentação no papel e erram nas operações. As políticas são sólidas, mas a integração é tão desajeitada que as equipes criam atalhos. Credenciais compartilhadas reaparecem. Exceções temporárias tornam-se permanentes. Admins locais mantêm planilhas porque o modelo da plataforma é rígido demais.
É por isso que o isolamento de dispositivos simples e repetível é fundamental. Este guia sobre segmentação de dispositivos IoT em WiFi e isolamento de dispositivos não padrão é uma referência útil para o lado operacional do problema.
O que funciona na prática
Um design de integração pragmático geralmente combina vários padrões de acesso em vez de forçar um único método para tudo.
Acesso de funcionários baseado em diretório
Os dispositivos dos funcionários devem usar identidade forte vinculada ao diretório e às políticas de acesso da organização. Isso mantém a integração e o desligamento consistentes e evita a dispersão que ocorre com credenciais compartilhadas.Acesso de convidados e visitantes com separação limpa
Os convidados devem se conectar facilmente, mas o tráfego deles deve permanecer totalmente isolado das redes corporativas e de dispositivos. As melhores arquiteturas mantêm a experiência do usuário fluida sem comprometer os limites da rede.Integração controlada para dispositivos IoT legados ou headless
Alguns dispositivos não suportarão fluxos de trabalho de identidade modernos. Eles ainda precisam de tratamento de política exclusivo, acessibilidade restrita e propriedade clara.Modelos de roaming que reduzem o atrito Em propriedades com várias filiais, os usuários não querem se autenticar constantemente. O roaming seguro e sem atrito melhora a experiência e reduz a carga do suporte, mas apenas se a política permanecer intacta entre os locais.
Um bom design de integração reduz o esforço de suporte porque elimina a ambiguidade. A rede já sabe o que uma conexão tem permissão para fazer.
O resultado de negócios geralmente é maior do que a mudança técnica. Os convidados se conectam mais rápido. A equipe perde menos tempo. As equipes de infraestrutura podem adicionar dispositivos sem solicitar exceções arriscadas. As equipes de segurança ganham limites mais claros. Esse é o objetivo da arquitetura. Ela deve tornar o ambiente ativo mais fácil de gerenciar, não apenas mais conectado.
Conclusão Seu Blueprint de Arquitetura para o Sucesso
A arquitetura de internet das coisas não é um diagrama que você arquiva após a compra. É o conjunto de decisões de design que determina se o seu parque de dispositivos conectados se tornará gerenciável ou caótico.
As arquiteturas mais fortes compartilham algumas características. Elas usam camadas claras. Escolhem protocolos com base nas condições operacionais, não na moda. Tratam o processamento de borda como uma ferramenta prática para velocidade, resiliência e controle. Protegem o acesso por meio de identidade e isolamento, em vez de confiar em um modelo de perímetro ultrapassado.
Para diretores de TI, isso é importante porque os resultados são visíveis para os negócios. Um melhor acesso de convidados, integração de dispositivos mais segura, fluxos de dados mais limpos e menor atrito operacional começam com a arquitetura. Acerte esse modelo e o ambiente se tornará mais fácil de dimensionar, mais fácil de proteger e muito mais valioso.
Perguntas Frequentes Sobre Arquitetura de IoT
Algumas das perguntas mais difíceis surgem depois que a arquitetura é amplamente compreendida. Os pontos críticos geralmente giram em torno de por onde começar, o que medir e como fazer concessões sem criar uma estrutura complexa demais.
FAQ de Arquitetura de IoT
| Pergunta | Resposta |
|---|---|
| Como devemos começar se nossa rede já possui dispositivos legados e múltiplos fornecedores? | Comece com a descoberta e a classificação. Identifique quais dispositivos suportam autenticação moderna, quais precisam de controles de compensação e quais sistemas de negócios eles realmente precisam acessar. Não comece padronizando tudo de uma vez. Comece separando as classes de dispositivos, definindo zonas de política e estabelecendo um caminho de integração para cada tipo. |
| Quais são os sinais mais úteis de que nossa arquitetura será dimensionada com sucesso? | Busque indicadores operacionais em vez de métricas de vaidade. Você consegue integrar novos dispositivos sem exceções manuais. Consegue revogar o acesso rapidamente. Consegue rastrear qual política um dispositivo recebeu e o motivo. As filiais conseguem falhar de forma segura se os links upstream estiverem comprometidos. Uma arquitetura escalável geralmente se traduz em menor atrito de suporte e gerenciamento de mudanças mais previsível. |
| Como equilibramos o investimento em nuvem, borda e segurança sem complicar demais o design? | Aloque o processamento onde fizer mais sentido para os negócios. Use a borda para ações sensíveis ao tempo e filtragem local. Use plataformas centrais para visibilidade entre filiais e análise de dados. Use segurança orientada por identidade em todas as etapas. Se uma camada não melhora a resiliência, o controle ou a usabilidade, pode se tratar de complexidade desnecessária em vez de arquitetura. |
Uma maneira prática de avaliar as decisões é analisar cada mudança proposta com base em três testes:
- Teste operacional: as equipes locais serão capazes de dar suporte a isso de forma consistente
- Teste de segurança: reduz o nível de confiança implícita e restringe o alcance de rede
- Teste de negócios: melhora a experiência do usuário, a utilidade dos dados ou a velocidade de entrega
Se um design passar em apenas um desses testes, ele geralmente precisa de mais trabalho.
Se você está planejando uma propriedade conectada nos setores de hotelaria, varejo, saúde ou edifícios multi-tenant, o Purple ajuda a unir as peças de rede e identidade. O Purple oferece acesso WiFi sem senha para visitantes e funcionários, suporta isolamento multi-tenant, integra-se com plataformas como Entra ID e Okta, e ajuda as organizações a lidar com dispositivos IoT legados com controles práticos como iPSK. É a escolha ideal para equipes que buscam acesso seguro, operações mais simples e uma melhor experiência do usuário sem depender de senhas compartilhadas ou de um Captive Portal ultrapassado.