Você provavelmente já está lidando com IoT, mesmo que ninguém na organização chame por esse nome.
Um grupo hoteleiro possui termostatos inteligentes nos quartos, sistemas de portas conectadas, câmeras IP, sinalização digital, sensores de presença, smart TVs, pontos de acesso, onboarding de WiFi de convidados, tablets para funcionários e um sistema de gestão predial de um fornecedor totalmente diferente. Um complexo de varejo possui contadores de fluxo de pessoas, quiosques, dispositivos de pagamento, kits de segurança, controles de iluminação e ferramentas de marketing, todos gerando seus próprios dados e exigindo seu próprio modelo de login.
É aí que o problema começa. A maioria das empresas não enfrenta dificuldades por falta de dispositivos conectados. Elas enfrentam dificuldades porque acumularam muitos dispositivos desconectados. Cada família de dispositivos vem com seu próprio console, suas próprias credenciais, seu próprio ciclo de atualização e suas próprias premissas sobre quem deve ter permissão na rede.
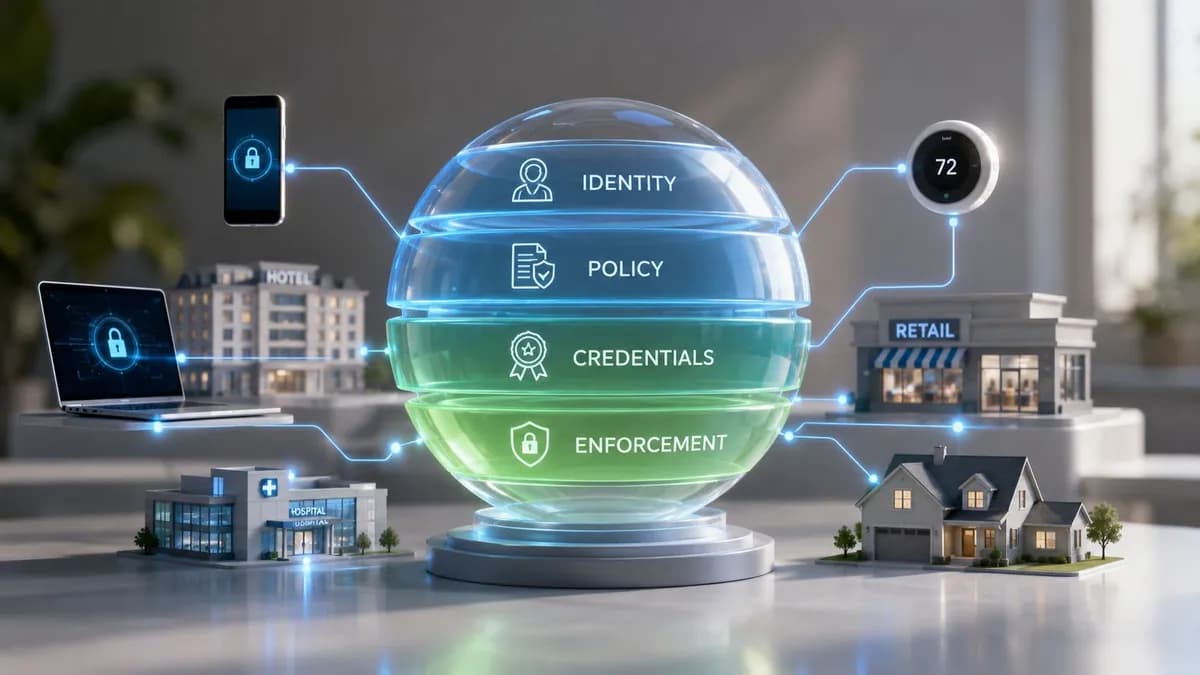
Plataformas de Internet das Coisas importam porque transformam essa dispersão em algo governável. Em ambientes de locais físicos, isso geralmente significa três resultados: menos passagens de bastão operacionais, dados mais limpos e controle mais rígido sobre quem ou o que pode se conectar.
A Crescente Complexidade de um Mundo Conectado
Um diretor de instalações de uma rede de hotéis multi-site pode ter uma equipe cuidando do HVAC, outra cuidando do CFTV, uma terceira cuidando do WiFi e um parceiro terceirizado gerenciando os aplicativos de hóspedes. No papel, todo sistema é "inteligente". Na prática, ninguém tem uma visão coerente e única de identidade, acesso, estado do dispositivo ou risco.
Essa fragmentação cria dois problemas caros. As operações desaceleram porque cada mudança exige várias equipes. A segurança enfraquece porque dispositivos e usuários se movem entre sistemas que nunca foram projetados para compartilhar confiança.
Ambientes inteligentes tornam-se complexos rapidamente
Quanto mais locais você adiciona, pior fica.
Um único local físico muitas vezes consegue se virar com soluções informais improvisadas. Alguém mantém uma planilha de dispositivos. Outra pessoa sabe qual senha compartilhada ainda funciona. Uma terceira pessoa lembra qual prestador de serviço instalou as câmeras. Em escala de múltiplos locais, isso deixa de funcionar.
As plataformas de internet das coisas existem para resolver esse problema de coordenação. Elas não apenas conectam o hardware à nuvem. Elas oferecem ao TI uma maneira de provisionar dispositivos, normalizar dados, aplicar políticas e expor informações úteis para as equipes que administram o negócio.
Projeta-se que a Europa representará 23% dos dados globais gerados por IIoT em 2025, o que aponta para um mercado maduro para operações conectadas e torna as decisões de plataforma mais consequentes para organizações do Reino Unido que trabalham em edifícios inteligentes, varejo e ambientes semelhantes (itransition sobre tendências de dados IIoT).
Para os operadores de locais, a questão prática não é "devemos adotar a IoT?". É "como impedir que um conjunto crescente de dispositivos se torne um problema de identidade não gerenciado?"
O valor está na coordenação
Uma plataforma conquista seu espaço quando se torna a camada operacional entre as coisas conectadas e as decisões de negócios.
Isso pode significar:
- Acesso de convidados que não entra em conflito com a rede: a autenticação é alinhada com a política em vez de ser integrada posteriormente.
- Sistemas prediais que podem ser monitorados centralmente: as equipes de infraestrutura podem identificar falhas e exceções sem precisar alternar entre consoles de fornecedores diferentes.
- Dados utilizáveis além da engenharia: as equipes de marketing, operações e conformidade podem trabalhar a partir da mesma fonte de verdade.
Se a sua equipe também está analisando como a tomada de decisões automatizada se encaixa nos sistemas conectados, este guia para orquestração de agentes de IA é um complemento útil, pois aborda o que acontece quando múltiplos agentes de software precisam agir com base em dados operacionais do mundo real.
Para uma visão mais ampla do motivo pelo qual o lado dos dispositivos continua se expandindo, a visão geral da Purple em https://www.purple.ai/en-GB/blogs/how-many-devices-connected-to-internet ajuda a contextualizar a escala do que as equipes de rede precisam suportar.
A parte difícil não é conectar mais um dispositivo. É decidir como cada usuário, dispositivo e serviço deve confiar uns nos outros ao longo de centenas de interações diárias.
O Que Exatamente É uma Plataforma de Internet das Coisas
A definição mais simples é esta: uma plataforma IoT é o sistema operacional de um ambiente físico.
Os dispositivos fazem a detecção e a ação. Os aplicativos apresentam relatórios, alertas, fluxos de trabalho e painéis. A plataforma fica no meio e torna todo o sistema utilizável.
Mais do que um registro de dispositivos
Um erro comum é pensar que uma plataforma IoT é apenas um lugar onde os dispositivos "aparecem".
É muito mais do que isso. Uma plataforma adequada lida com a complexa camada intermediária que a maioria das empresas não quer construir por conta própria.
- Provisionamento: como um dispositivo é registrado, nomeado, agrupado e recebe políticas
- Conectividade: como ele se comunica usando os protocolos que suporta
- Segurança: como ele comprova a identidade e troca dados com segurança
- Normalização: como os dados brutos do dispositivo são tornados consistentes o suficiente para relatórios e automação
- Integração: como esses dados chegam aos CRMs, service desks, ferramentas de analytics e sistemas prediais
Sem essa camada, cada projeto se torna um exercício de integração sob medida.
O middleware que torna os resultados de negócios possíveis
Pense no termostato de um quarto de hotel. Por si só, ele relata a temperatura e aceita alterações no ponto de ajuste. Isso é útil, mas limitado.
Uma vez que os dados estão em uma plataforma, outros sistemas podem reagir a eles. O status da governança pode acionar o modo do quarto. Sinais de ocupação podem alterar as configurações de climatização. Uma regra de manutenção pode abrir um chamado quando o comportamento parecer anormal. A política de acesso de visitantes pode determinar se alguém é tratado como residente, visitante ou funcionário na mesma rede WiFi.
É aí que as plataformas deixam de ser mero encanamento técnico e passam a afetar os custos, a qualidade do serviço e a segurança.
O que não é
Ajuda a separar uma plataforma de IoT de ferramentas adjacentes.
Não é:
- Apenas um banco de dados em nuvem: o armazenamento é importante, mas o armazenamento por si só não gerencia a identidade ou a política do dispositivo.
- Apenas um dashboard: a visualização é um resultado da plataforma, não a plataforma em si.
- Apenas a rede: WiFi e switching fornecem transporte. A plataforma fornece controle, contexto e integração.
- Apenas um aplicativo de um fornecedor de dispositivos: os aplicativos de fornecedores geralmente funcionam bem para uma linha de produtos e mal em parques mistos.
Regra de trabalho: se uma solução não consegue lidar com múltiplos fornecedores, identidades em constante mudança e automação entre sistemas, ela não está funcionando como uma verdadeira plataforma para a maioria das propriedades empresariais.
A melhor maneira de avaliar uma plataforma é fazendo uma pergunta direta. Se você adicionasse um novo local, um novo tipo de dispositivo e uma nova fonte de identidade no próximo trimestre, a plataforma absorveria essa mudança de forma limpa ou sua equipe acabaria tendo que interligar tudo manualmente?
Essa resposta geralmente diz se você está comprando uma plataforma ou apenas mais um console.
Desconstruindo a Arquitetura Principal da Plataforma IoT
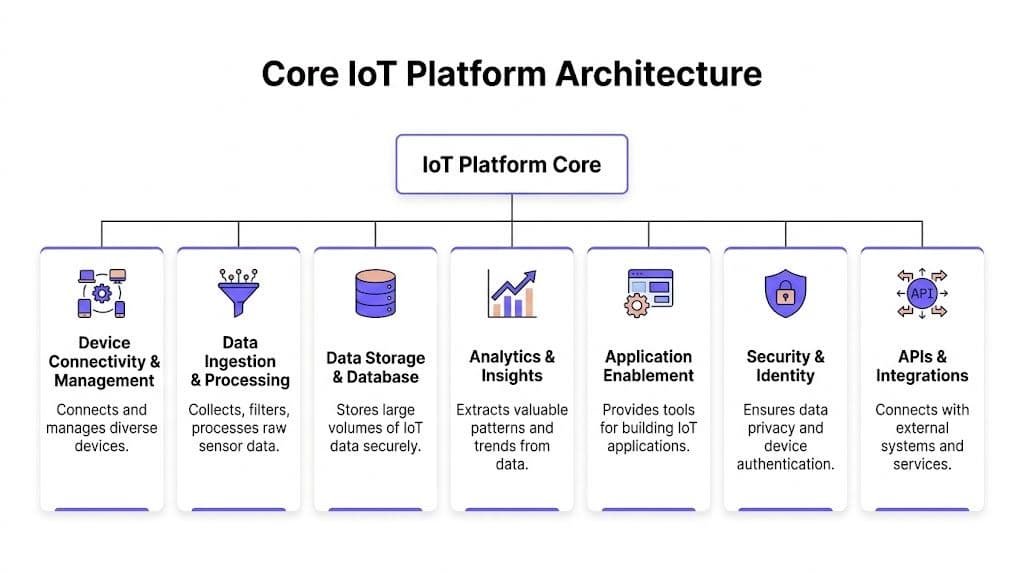
Quando as pessoas dizem que uma plataforma de IoT é "escalável", elas geralmente querem dizer que várias camadas diferentes estão fazendo seu trabalho corretamente ao mesmo tempo. Se uma camada for fraca, todo o sistema parecerá não confiável.
A arquitetura abaixo é o modelo prático frequentemente empregado.
Conectividade e gerenciamento de dispositivos
Esta é a camada voltada para a borda. Ela lida com a integração de dispositivos, atribuição de identidades, tratamento de diferenças de protocolo e manutenção de estado.
No setor imobiliário, essa camada precisa tolerar realidades complexas. Alguns dispositivos são modernos e compatíveis com certificados. Outros são antigos, frágeis e mal administráveis. Alguns são ativos fixos. Outros se movem pelos locais. Alguns enviam mensagens minúsculas. Outros transmitem dados mais exigentes.
As principais plataformas de nuvem mostram como isso funciona em escala. O AWS IoT Core suporta mais de um bilhão de dispositivos por meio de seu Device Gateway usando MQTT e WebSocket com criptografia ponta a ponta, e seu modelo de regras suporta padrões de processamento em tempo real que a Ignitec associa a um integração de convidados 25% mais rápida em locais do Reino Unido usando híbridos de borda e nuvem (comparativo de plataformas IoT da Ignitec).
Isso importa porque as decisões de identidade frequentemente acontecem aqui. Se essa camada não conseguir validar rapidamente um dispositivo ou usuário e rotear o evento de forma adequada, tudo o que estiver acima dela se tornará mais lento ou menos confiável.
Ingestão e armazenamento de dados
Assim que os dispositivos se conectam, a próxima tarefa é ingerir, limpar e armazenar o que eles enviam.
Os dados brutos de IoT são confusos. Dispositivos diferentes relatam em formatos diferentes. Os intervalos de tempo variam. As convenções de nomenclatura se desviam. Algumas mensagens são úteis. Outras são apenas ruído. Uma plataforma decente filtra e estrutura os dados antes que eles cheguem ao armazenamento.
Esta camada normalmente precisa suportar tanto necessidades operacionais de curto prazo quanto análises de longo prazo. Equipes de operações querem visibilidade imediata. Analistas querem padrões históricos. Equipes de conformidade querem retenção e controle. Esses requisitos podem entrar em conflito se a plataforma tratar todos os dados da mesma maneira.
Um bom teste é verificar se a plataforma consegue distinguir entre a telemetria que precisa de ação instantânea e os dados que só importam mais tarde.
Regras e análises
Sistemas conectados tornam-se sistemas operacionais.
Motores de regras monitoram eventos recebidos e acionam ações. Camadas de análise identificam padrões, tendências e anomalias. Em ambientes de locais físicos, isso pode significar a alteração do estado de um dispositivo de quarto após o check-in, um sensor gerando um chamado de manutenção ou a atualização da política de acesso quando um funcionário muda de cargo no diretório.
As regras mais úteis são específicas e deliberadas. As equipes enfrentam problemas quando automatizam demais logo no início e criam cadeias de ações difíceis de depurar em vários sistemas.
Habilitação de aplicações e APIs
Nenhuma plataforma sobrevive isolada. Ela precisa enviar e receber dados do restante da empresa.
Isso significa APIs, conectores, hooks de eventos, relatórios de saída e ferramentas de desenvolvedor. A camada de aplicação é o que permite que as operações, a central de atendimento, o CRM, os sistemas de identidade e as ferramentas de análise consumam os dados da plataforma sem que cada integração se torne um projeto personalizado.
Na prática, essa também é a camada onde o valor comercial se torna visível. Se os dados não puderem ser movidos de forma limpa para os sistemas que suas equipes já usam, a plataforma parecerá tecnicamente impressionante e comercialmente decepcionante.
Segurança e identidade estão presentes em cada camada
A segurança não é uma caixa lateral no diagrama. Ela atravessa toda a estrutura.
Uma decisão de identidade de dispositivo no onboarding afeta a política de rede. A validação de dados afeta a qualidade do analytics. A integração de diretório afeta o acesso da equipe. A revogação afeta a rapidez com que o risco pode ser contido.
Se um fornecedor trata a identidade como um recurso e não como um princípio de design, espere exceções, soluções alternativas e mais administração manual do que o prometido.
Isso é especialmente válido em ambientes de hospitalidade, saúde e varejo, onde convidados, funcionários, prestadores de serviços e sistemas do escritório central se encontram em uma infraestrutura compartilhada.
Comparando Modelos de Implantação de Plataforma de IoT
O modelo de implantação altera a experiência do dia a dia mais do que muitos compradores esperam. Duas plataformas podem parecer semelhantes em uma demonstração e se comportar de forma muito diferente assim que sua equipe precisar mantê-las.
A escolha básica geralmente fica entre SaaS, PaaS e on-premise ou hospedagem própria.
O que muda com cada modelo
SaaS é a maneira mais rápida de obter valor operacional. O fornecedor executa a plataforma, lida com atualizações e abstrai a maioria das escolhas de infraestrutura longe da sua equipe.
PaaS oferece mais espaço para construir. Você recebe blocos de construção gerenciados, mas sua equipe ainda projeta e opera uma parte significativa da solução.
A opção local ou auto-hospedada oferece o máximo controle ambiental, mas também traz correções de patches, planejamento de resiliência, monitoramento, dimensionamento e o fardo de acertar em todas as integrações.
Comparação de Modelos de Implantação de Plataforma de IoT
| Atributo | SaaS (Software as a Service) | PaaS (Platform as a Service) | On-Premise / Self-Hosted |
|---|---|---|---|
| Velocidade de implantação | Geralmente a mais rápida. Excelente para equipes que precisam de um serviço ativo rapidamente. | Moderada. Mais rápida do que criar do zero, mais lenta que SaaS. | Geralmente a mais lenta porque a infraestrutura e as operações devem ser projetadas e mantidas internamente. |
| Sobrecarga operacional | Menor carga diária para a equipe interna de TI. | Responsabilidade compartilhada. Sua equipe ainda é proprietária de uma parte significativa do trabalho de arquitetura e integração. | A mais alta. Sua equipe gerencia a plataforma e carrega todo o suporte operacional. |
| Personalização | Muitas vezes padronizada. Excelente para casos de uso comuns, menos flexível em cenários específicos. | Melhor para fluxos de trabalho sob medida e aplicações personalizadas. | Maior controle teórico, mas apenas se você tiver os recursos para usá-lo bem. |
| Escalabilidade | Geralmente simples se o fornecedor tiver projetado a plataforma para crescimento multi-site. | Forte, mas as decisões de arquitetura ainda são cruciais. | Depende muito do seu design interno e da maturidade operacional. |
| Responsabilidade de segurança | Compartilhada. O fornecedor cuida das operações da plataforma, mas você ainda é o proprietário das políticas, identidade e design de acesso. | Compartilhada, com maior carga sobre a sua equipe. | Quase inteiramente sua. Isso inclui hardening, aplicação de patches, resiliência e preparação para auditorias. |
| Perfil de custo | Menor barreira inicial, com custo de assinatura recorrente. | Misto. Infraestrutura gerenciada combinada com esforço de engenharia. | Maior investimento inicial e custo contínuo de manutenção interna. |
| Melhor escolha | Equipes de infraestrutura física que buscam resultados sem precisar desenvolver uma capacidade de plataforma interna. | Organizações com recursos de desenvolvimento e necessidades específicas de integração. | Ambientes com requisitos rigorosos de hospedagem ou restrições operacionais incomuns. |
O custo oculto é a carga administrativa
Os compradores costumam focar demais nos itens de linha da licença e focar de menos no desgaste operacional.
Pergunte quem irá lidar com:
- Ciclos de correção: especialmente onde dispositivos conectados e políticas de identidade se cruzam
- Manutenção de conectores: entre a plataforma e os sistemas de negócios
- Desvio de políticas: entre locais, inquilinos e grupos de dispositivos
- Testes de resiliência: incluindo modos de falha quando os serviços de nuvem, borda ou identidade ficam indisponíveis
Um modelo que parece mais barato pode se tornar caro se sua equipe de rede ou infraestrutura acabar atuando como o fornecedor.
Para complexos com grande dependência de WiFi, este comparativo de https://www.purple.ai/en-GB/guides/cloud-managed-vs-controller-wifi é útil porque a mesma compensação se aplica. A gestão centralizada geralmente vence não por ser uma tendência, mas porque reduz a fricção operacional em locais distribuídos.
Uma regra prática para escolher
Se a sua organização vê a IoT como uma capacidade estratégica de produto, o PaaS pode fazer sentido.
Se sua organização vê a IoT como uma capacidade operacional que apoia locais físicos, edifícios, acesso de clientes e prestação de serviços, o SaaS geralmente se alinha melhor porque a empresa geralmente quer resultados, não uma nova função de engenharia de plataforma.
O auto-hospedagem atende a casos mais específicos do que muitas equipes admitem. Pode ser a resposta certa, mas apenas quando a necessidade de controle é real o suficiente para justificar a complexidade permanente que a acompanha.
Protegendo seu Ecossistema de IoT com Gestão de Identidade
A maioria dos problemas de segurança de IoT não começa com malwares exóticos. Começa com decisões fracas de identidade.
Uma câmera é implantada com uma credencial genérica. O tablet de um funcionário mantém o acesso após uma mudança de cargo. O fluxo de acesso de visitantes é separado do restante do modelo de confiança. Um dispositivo legado é inserido em um segmento de rede amplo porque ninguém tem uma maneira melhor de lidar com ele.
É por isso que o pensamento focado no perímetro falha em propriedades conectadas. Uma vez que usuários, prestadores de serviços, dispositivos e sistemas operam no mesmo ambiente físico, "dentro" e "fora" deixam de ser categorias de segurança úteis.
Identidade em primeiro lugar supera perímetro em primeiro lugar
Um modelo focado em identidade faz uma pergunta melhor. Não "este tráfego está do lado confiável do firewall?", mas sim "o que exatamente é esta coisa, quem é o proprietário e o que ela deve ter permissão para fazer agora?"
Isso se aplica a:
- Dispositivos gerenciados de funcionários
- Dispositivos não gerenciados de hóspedes
- Dispositivos compartilhados, como totens
- Endpoints de IoT legados
- Interações de serviço para serviço dentro da plataforma
La plataforma deve atuar como o ponto de aplicação de políticas, não apenas como a camada de transporte.
Por que o provisionamento e a revogação importam mais do que slogans
O conceito de Zero-trust é fácil de falar e difícil de operacionalizar.
O que importa na prática é se a sua plataforma consegue provisionar identidades de forma limpa, aplicar políticas de forma consistente e revogar o acesso rapidamente sem a necessidade de limpeza manual. Se um prestador de serviços sai, se a função de um funcionário muda ou se um dispositivo falha nas verificações de integridade, sua equipe não deve ter que buscar múltiplos sistemas para remover a confiança.
O lado do risco não é abstrato. Dispositivos sem patches contribuíram para um aumento de 28% nos incidentes de segurança cibernética de IoT relatados pelo NCSC do Reino Unido em 2025, e plataformas com fortes recursos de atualização OTA e provisionamento podem reduzir o risco de violação em 30%. Em ambientes de locais físicos, isso se traduz em um manuseio mais seguro de dispositivos legados por meio de ferramentas como iPSK e um isolamento mais forte entre identidades de locatários e funcionários (IoT For All sobre componentes de plataforma IoT).
Observação de campo: o melhor controle de segurança em um local físico movimentado geralmente é aquele que elimina uma exceção manual. Os humanos criam soluções alternativas quando os sistemas tornam o acesso seguro muito difícil.
Como é um bom design de identidade
As plataformas de internet das coisas mais fortes geralmente compartilham algumas características:
- Integração baseada em certificados: dispositivos e usuários modernos devem ser capazes de autenticar sem depender de senhas compartilhadas.
- Integração com diretório: o acesso dos funcionários deve seguir a fonte de identidade na qual sua organização já confia.
- Políticas granulares: um termostato, um dispositivo de PDV e o celular de um visitante nunca devem herdar as mesmas premissas de acesso.
- Revogação rápida: as atualizações de política devem entrar em vigor rapidamente quando houver mudanças de risco ou de função.
- Contenção de legado: dispositivos antigos ainda existem, portanto, a plataforma precisa de maneiras controladas para conectá-los sem exposição ampla da rede.
Para equipes que avaliam opções de arquitetura nesta área, o guia da Purple em https://www.purple.ai/en-GB/guides/identity-based-networking-explained é uma introdução útil sobre a aplicação de controles baseados em identidade em ambientes sem fio.
Um exemplo neste mercado é a Purple, que suporta acesso sem senha para visitantes e funcionários, integra-se com provedores de identidade como Entra ID e Okta e inclui controles multi-inquilino, como iPSK e isolamento de SSO para ambientes de locais físicos. Esse tipo de modelo geralmente é mais fácil de governar do que o acesso de visitantes com senha compartilhada combinado com ferramentas separadas de autenticação de funcionários.
Os controles de segurança devem sobreviver às condições reais dos locais
Os ambientes de hospitalidade e varejo são complexos por natureza. Os dispositivos chegam de múltiplos fornecedores. Os prestadores de serviço precisam de acesso temporário. Os locatários compartilham a infraestrutura. Os hóspedes esperam que o WiFi funcione imediatamente. A equipe se reveza, e nem todos os endpoints suportam os métodos modernos igualmente bem.
É por isso que a teoria perfeita costuma falhar no local.
Vale a pena ler uma análise prática dos desafios comuns de segurança de IoT, pois ela reflete os tipos de fraquezas que as equipes herdam quando o crescimento dos dispositivos supera a governança.
A plataforma certa não elimina a complexidade. Ela a contém. Ela dá a cada usuário e dispositivo uma identidade defensável e transforma o controle de acesso em um processo operacional, em vez de uma coleção de exceções.
Plataformas de IoT em Ação nos Setores do Reino Unido
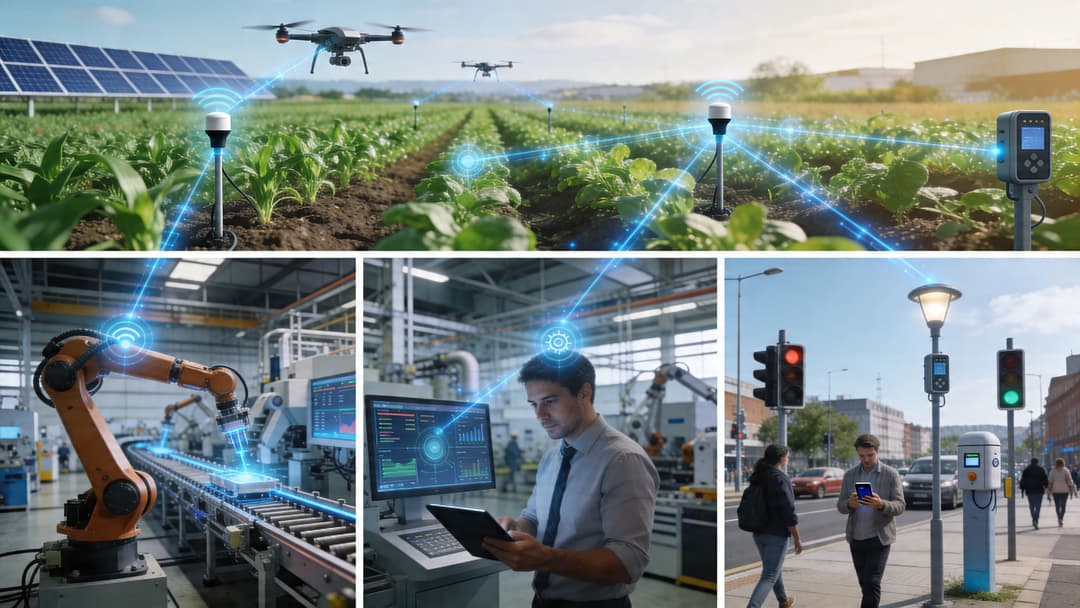
A maioria das discussões sobre plataformas se torna muito abstrata. O valor fica mais claro quando você observa como diferentes setores usam os mesmos blocos de construção para objetivos muito diferentes.
Hospitalidade
Um hotel não precisa de mais recursos "inteligentes" desconectados. Ele precisa de operações coordenadas.
Uma infraestrutura madura pode conectar a chegada do visitante, o estado do quarto, a identidade dos funcionários e os controles do edifício para que o serviço pareça fluido em vez de fragmentado. O resultado útil não é a novidade. É menos atrasos no check-in, menos problemas de preparação de quartos e menos chamadas para a recepção porque os sistemas não estão conflitando entre si.
Neste setor, a identidade é duplamente importante. Os hóspedes precisam de um acesso sem fricção. A equipe precisa de um acesso controlado que muda conforme o cargo e a localização. Ambientes multi-tenant adicionam outra camada, pois os sistemas internos, concessões de varejo, operações de eventos e o tráfego de hóspedes podem coexistir em uma única infraestrutura.
Varejo
As equipes de varejo costumam abordar a IoT de duas direções ao mesmo tempo.
As operações querem dispositivos conectados que melhorem a visibilidade do estoque, a manutenção das lojas e a consistência dos locais. As equipes comerciais desejam melhores insights sobre o movimento dos clientes e padrões de permanência. Ambas dependem de uma plataforma que possa ingerir sinais de múltiplos sistemas e torná-los utilizáveis sem transformar a rede em um risco de segurança.
A armadilha é comprar soluções pontuais em que cada uma resolve um problema específico. Prateleiras inteligentes, quiosques, câmeras e análise de WiFi podem funcionar de forma independente e ainda assim criar uma bagunça de governança.
Saúde
A área da saúde é onde o "acesso fácil" e o "acesso seguro" precisam do equilíbrio mais cuidadoso.
Monitoramento remoto, dispositivos clínicos conectados e serviços digitais para pacientes parecem simples até que o fluxo de autenticação exclua parte da população de pacientes. Isso não é um problema secundário. Pode descarrilar todo o programa.
Um desafio crítico no Reino Unido é a exclusão digital. Estima-se que 22% dos adultos no Reino Unido carecem de habilidades digitais básicas, e uma pesquisa de 2025 da Deloitte UK descobriu que 40% dos pilotos de IoT em hospitais do Reino Unido falharam devido a barreiras de usabilidade, o que torna Captive Portals complicados e fluxos de trabalho dependentes de smartphones um risco operacional real, e não apenas uma escolha de design ruim (The King’s Fund sobre exclusão digital na saúde).
Na saúde, uma plataforma não é bem-sucedida porque é rica em recursos. Ela é bem-sucedida quando pacientes, visitantes, médicos e dispositivos podem usá-la com segurança e sem atritos desnecessários.
Isso tem implicações diretas na autenticação. Se o acesso pressupõe que todos os pacientes tenham a mesma confiança digital, a plataforma pode aumentar a desigualdade enquanto afirma modernizar o atendimento.
Residencial e moradia gerenciada
O mercado de build-to-rent, moradia estudantil e outros ambientes residenciais gerenciados situam-se em algum lugar entre as redes corporativas e a hospitalidade.
Os residentes esperam simplicidade semelhante à de casa. Os operadores precisam de controle em todo o empreendimento. Prestadores de serviços, funcionários, dispositivos de áreas comuns e endpoints de residentes precisam de tratamentos diferentes. Credenciais compartilhadas tradicionais não escalam bem aqui porque diluem a responsabilidade e criam trabalho de suporte constante.
A plataforma certa transforma isso em política em vez de improvisação. O acesso do residente pode parecer simples, enquanto os controles de back-end permanecem segmentados e auditáveis.
Como Avaliar e Escolher a Plataforma Certa
Comprar uma plataforma de IoT raramente é uma decisão de tecnologia pura. É uma decisão de modelo operacional de longo prazo.
Os maiores erros geralmente acontecem quando as equipes avaliam listas de recursos em vez de testar como a plataforma se comporta em seu ambiente real. Uma demonstração refinada pode ocultar um provisionamento fraco, integrações complexas ou controles de segurança que falham no uso multi-tenant.
Comece com a sua realidade operacional
Antes de comparar fornecedores, defina o ambiente de forma realista.
Liste os pontos que geralmente são ignorados:
- Parque de hardware misto: inclua pontos de acesso, IoT legado, kits instalados por contratados e dispositivos compartilhados
- Ambiente de identidade: observe se você já depende do Entra ID, Okta, Google Workspace ou de múltiplas fontes
- Modelo de site: locatário único, multilocatário, franqueado, gerenciado ou misto
- Usuários de negócios: quem precisa dos dados e qual ação tomará a partir deles
- Modelo de suporte: quem será o responsável por incidentes, alterações de políticas e onboarding após a ativação
Se você pular esta etapa, comprará para o cenário ideal em vez daquele que você realmente gerencia.
Avalie as partes que geram carga administrativa
Um fornecedor pode parecer forte em conectividade principal, mas fraco em governança.
Particularmente para o setor de hospitalidade do Reino Unido, a segurança multi-tenant é uma lacuna de avaliação fundamental, apesar do crescimento de 25% ano a ano na adoção de IoT, e as plataformas precisam de suporte para controles como iPSK para dispositivos legados e SSO para funcionários em ambientes de hotéis compartilhados. O Gartner também observa que os modelos legados de RADIUS custam o dobro para manter, razão pela qual as abordagens sem senha merecem uma análise séria onde a simplicidade operacional afeta o ROI (documento hospedado pelo NIST que faz referência a esta lacuna de avaliação de hospitalidade).
Isso deve mudar o que você testa.
Não pergunte apenas se a plataforma suporta um recurso. Pergunte quanta administração esse recurso cria.
As perguntas que vale a pena fazer nas sessões com fornecedores
Use cenários reais, não perguntas genéricas.
Peça para o fornecedor demonstrar:
Integração de dispositivos para um novo site
Inclua uma classe de dispositivo moderna e uma classe legada. Observe como a identidade, a nomenclatura, o agrupamento e a política são aplicados.
Uma alteração de função de equipe
Você quer ver como o acesso muda quando os atributos do diretório mudam. Se a revogação exigir trabalho manual, isso é um sinal de alerta.
Um fluxo de convidado ou visitante
Em empresas com locais físicos, o atrito na primeira conexão torna-se rapidamente um problema operacional.
Uma divisão de política multi-tenant
Pergunte como a plataforma separa um locatário, concessão ou departamento de outro sem criar uma proliferação de VLAN e tratamento de exceções.
Integração com suas ferramentas existentes
Isso inclui fluxos de trabalho de service desk, conectores de CRM e qualidade de exportação ou de API.
Conselho de compra: se um fornecedor não puder demonstrar um caso de exceção realista, ele provavelmente espera que sua equipe resolva isso após a aquisição.
Uma lista de verificação prática para pontuação
Você pode transformar as conversas de compras em uma lista de avaliação viável com um breve checklist.
- Controle de identidade: A plataforma consegue autenticar tanto usuários quanto dispositivos com métodos apropriados para cada um?
- Velocidade de revogação: Quando uma função ou estado de dispositivo muda, com que rapidez a política é atualizada?
- Suporte a sistemas legados: Dispositivos mais antigos podem ser gerenciados com segurança sem credenciais compartilhadas amplas?
- Isolamento multi-tenant: Equipe, convidados, locatários e sistemas operacionais podem coexistir sem sobreposição de políticas?
- Interoperabilidade de fornecedores: Funciona com sua infraestrutura de rede e sistemas de negócios sem a necessidade de desenvolvimento personalizado complexo?
- Clareza operacional: Sua equipe de suporte consegue entender e gerenciar a plataforma no dia a dia?
- Esforço de implantação: O caminho para a produção é realista para os níveis de recursos internos?
- Relatórios e insights: Equipes que não são de rede podem usar as informações para tomar decisões?
- Qualidade do suporte: Há ajuda de implementação credível, documentação e escalonamento quando as coisas dão errado?
- Custo real: O que isso exigirá em tempo interno, manutenção e tratamento de exceções ao longo da vigência do contrato?
A escolha certa geralmente é a plataforma que remove o maior atrito contínuo, mantendo a identidade e a política sob controle. É isso que protege a margem, reduz o peso do suporte e torna as propriedades conectadas gerenciáveis em escala.
Se a sua equipe está tentando substituir senhas compartilhadas, simplificar o acesso de convidados e funcionários e aplicar controles baseados em identidade em locais multi-inquilino, vale a pena conhecer a Purple. Ela se concentra em autenticação WiFi segura e sem senha e redes baseadas em identidade para os setores de hotelaria, varejo, saúde, transporte, eventos e ambientes residenciais, com suporte para OpenRoaming, Passpoint, integrações de diretório, análises e controles de dispositivos legados, como iPSK.