


Enterprise network router sizing and WAN architecture advisor
Calculate enterprise WAN bandwidth requirements, concurrent NAT state session limits, packet forwarding capacities, and zero-trust VLAN isolation for corporate offices, healthcare facilities, retail networks, and venues.
Recommended router platform specification
Hardware class: Enterprise Campus Router (3 - 10 Gbps forwarding, multi-gigabit SFP+ uplinks)
CPU inspection factor: High (Hardware-accelerated AES-256 IPsec engine required)
Forwarding headroom for encryption: 15% of line rate, which is a throughput cost rather than a resilience one. The resilience rating of 92/100 reflects uplink redundancy alone.
On these inputs the architecture saves an estimated 117 hours/year of troubleshooting, capped at one full-time equivalent, worth about £6,084/year at a stated £52/hr network engineering rate. Replace that rate with your own.
Ready to secure and optimise your enterprise routing?
Purple integrates directly with enterprise WAN routers and gateways to deliver captive portal isolation and visitor analytics.
Você provavelmente está lendo isto porque o WiFi se tornou uma questão de negócios, não apenas um utilitário de TI.
Um convidado entra em um hotel e espera que seu telefone se conecte imediatamente. Uma enfermeira transporta um dispositivo entre as enfermarias e não pode se dar ao luxo de ter um ponto cego de sinal. Um caixa toca em um tablet no momento mais movimentado do dia e precisa que o pagamento seja processado de primeira. Quando esses momentos falham, as pessoas raramente culpam o roteador. Elas culpam o local.
É por isso que entender os roteadores nas redes é importante. Um roteador não é apenas a caixa que "envia internet por aí". Ele decide para onde o tráfego vai, quais sistemas podem se comunicar entre si, o que tem prioridade e o que é bloqueado. Em um local moderno, ele é um dos principais motivos pelos quais os usuários vivenciam uma rede como fluida e segura, ou lenta e arriscada.
O Motor Invisível das Experiências Digitais
Em um local de eventos bem gerenciado, a rede deve parecer invisível. Os visitantes não pensam sobre autenticação. Os funcionários não pensam sobre segmentação. Os dispositivos de pagamento não pensam sobre seleção de caminho. Tudo simplesmente funciona.
Essa experiência de usuário tranquila geralmente se baseia em decisões de roteamento cuidadosas. O roteador é o dispositivo que toma essas decisões em segundo plano.
O que o usuário vê e o que o roteador faz
Um visitante vê "conectado". O roteador vê:
- A qual rede eles pertencem
- Se devem acessar apenas a internet ou também os sistemas internos
- Como enviar o tráfego deles de maneira eficiente
- Se a sessão está em conformidade com a política de segurança
Essa é a lacuna com a qual muitas equipes lutam. Os roteadores parecem de baixo nível e pesados em infraestrutura, enquanto o WiFi de convidados e o acesso de funcionários parecem design de serviço. Na prática, eles estão intimamente interligados.
No Reino Unido, essa conexão é ainda mais importante porque a camada de acesso que alimenta esses ambientes está ficando mais rápida. A Ofcom relatou que 97% das instalações do Reino Unido eram atendidas por redes de fibra total (FTTP) no primeiro trimestre de 2025, o que eleva as expectativas sobre o que os equipamentos de rede local devem entregar, incluindo o roteador na borda do local (referência).
Por que os roteadores são frequentemente incompreendidos
As pessoas frequentemente confundem roteadores com pontos de acesso, switches ou gateways de banda larga.
Uma maneira simples de separá-los é esta:
- Pontos de acesso conectam dispositivos sem fio à rede local.
- Switches movem o tráfego dentro da mesma rede local.
- Roteadores movem o tráfego entre redes e aplicam políticas nessas fronteiras.
Uma boa regra prática é simples. Se o tráfego precisa cruzar de uma rede para outra, há um roteador envolvido em algum lugar.
É por isso que os roteadores estão no centro do design seguro de WiFi para visitantes e funcionários. Eles criam as barreiras que permitem que um visitante navegue livremente sem nunca acessar os sistemas internos. Eles também ajudam os dispositivos dos funcionários a alcançar os aplicativos necessários sem expor esses caminhos a terceiros.
O Papel do Roteador em uma Rede em Camadas
A maioria das redes corporativas não é plana. Elas são organizadas em camadas para que a capacidade, o controle e a solução de problemas permaneçam gerenciáveis.
A analogia mais fácil é o serviço postal.
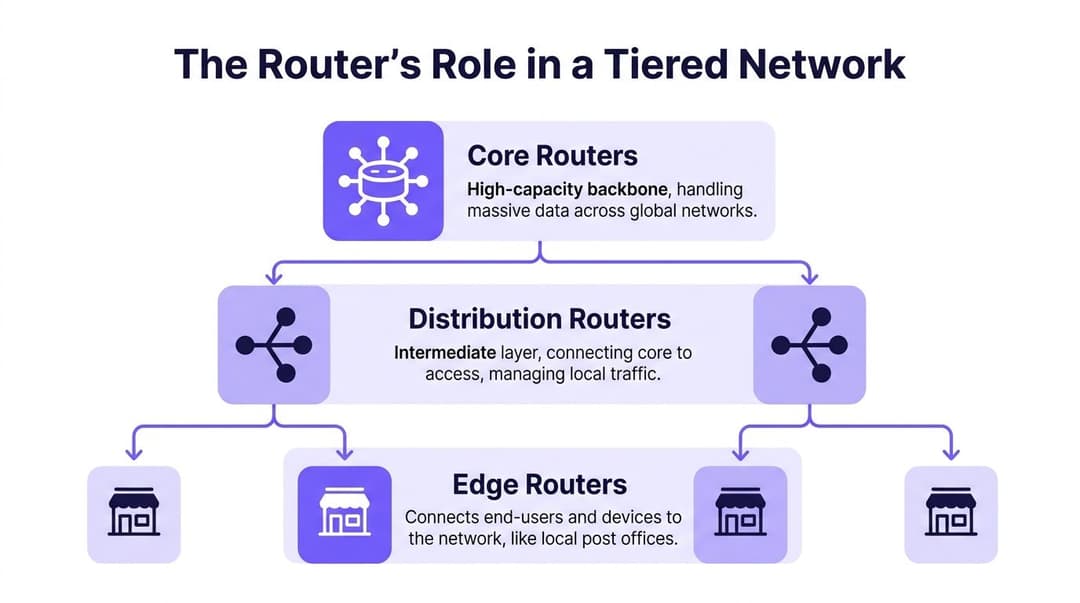
Roteadores de borda como agências de correio locais
A borda é onde os usuários e serviços locais encontram a rede mais ampla. Em um hotel, esse pode ser o ponto onde o tráfego de convidados, os dispositivos dos funcionários e os sistemas prediais deixam seus segmentos locais e seguem em direção aos serviços compartilhados ou à internet.
O trabalho de um roteador de borda geralmente inclui:
- Receber tráfego local de redes de acesso
- Aplicar regras de acesso como acesso à internet exclusivo para convidados
- Encaminhar o tráfego para cima para camadas de roteamento mais centrais
- Proteger o limite do site com políticas e filtragem
É por isso que o design de borda afeta a experiência do usuário de forma tão direta. Se o roteador de borda for subdimensionado ou mal segmentado, os usuários sentem isso rapidamente.
Roteadores de distribuição como centros de triagem
A camada de distribuição reúne o tráfego de múltiplas zonas de borda e aplica políticas mais amplas.
Pense em um shopping center. Você pode ter ambientes sem fio separados para acesso de convidados, ponto de venda, sinalização digital, instalações e sistemas de lojistas. O roteamento de distribuição é onde esses fluxos são agregados e onde muitas organizações aplicam regras sobre o que pode passar de uma parte da rede para outra.
Esta camada geralmente lida com:
- Roteamento inter-VLAN
- Aplicação de políticas
- Sumarização de rotas
- Modelagem de tráfego entre áreas locais
Muita confusão surge do fato de que os switches também podem realizar o trabalho de Layer 3 aqui. Isso é verdade. Em muitos projetos, a função de “roteador de distribuição” é fornecida por um switch Layer 3. O que importa é a função, não o formato do equipamento físico.
Roteadores core como a espinha dorsal
O núcleo é construído para velocidade e resiliência. Ele não deve ser sobrecarregado com muitas exceções específicas do local. Seu objetivo é mover grandes volumes de tráfego rapidamente entre as partes principais da rede e em direção a redes externas.
Em grandes organizações do Reino Unido, os roteadores principais processam até 10 milhões de pacotes por segundo, razão pela qual são usados para evitar gargalos em ambientes densos de WiFi que oferecem suporte a roaming moderno e acesso baseado em identidade (referência PDQ).
Esse número importa porque o encaminhamento de pacotes não é abstrato. Em um local movimentado, cada login, pagamento, atualização de aplicativo, solicitação de DNS e fluxo de vídeo torna-se trabalho de pacote para a rede.
Por que essa hierarquia importa em locais reais
Um modelo de três camadas ajuda as equipes a responder a perguntas práticas:
- Onde o tráfego de visitantes deve ser isolado
- Onde as políticas de funcionários devem ser aplicadas
- Onde você pode adicionar resiliência sem redesenhar tudo
- Onde está o gargalo quando os usuários relatam lentidão
Se você estiver projetando o acesso de convidados e funcionários em ambientes compartilhados, esta visão geral do design de rede para ambientes de WiFi gerenciados é útil porque conecta a segmentação lógica com as operações do local.
Mantenha a complexidade longe do núcleo quando puder. Coloque a política local mais próxima dos usuários que precisam dela.
Essa abordagem torna os roteadores em redes mais fáceis de compreender. A borda conecta. A camada de distribuição organiza. O núcleo transporta.
Explorando Diferentes Tipos de Roteadores
Nem todo roteador é construído para a mesma tarefa. Isso parece óbvio, mas é onde começam muitos erros de compra.
Um pequeno café, um campus hospitalar e um varejista com vários locais podem dizer que "precisam de um roteador". O que eles precisam é de uma função de roteamento que se adapte à sua escala, necessidades de resiliência e modelo de gerenciamento.
Roteadores de hardware
Um roteador de hardware é um dispositivo dedicado construído para encaminhar tráfego de forma confiável sob carga contínua.
Estes são comuns em filiais corporativas, campi e bordas de WAN porque oferecem desempenho previsível, interfaces construídas sob medida e suporte do fabricante para recursos de roteamento, políticas e segurança. Em ambientes maiores, eles ainda são a escolha padrão quando a disponibilidade e a taxa de transferência importam mais do que a flexibilidade.
Roteadores de hardware fazem sentido quando você precisa de:
- Taxa de transferência dedicada
- Interfaces WAN físicas
- Operações estáveis baseadas em appliance
- Separação clara entre as funções de rede
Roteadores sem fio e gateways
Este é o conhecido dispositivo tudo em um que muitas pessoas imaginam primeiro. Ele combina várias funções em uma única caixa, geralmente:
- Roteamento
- Switching básico
- Acesso sem fio
- Geralmente recursos de firewall e NAT
Para residências e locais muito pequenos, isso é prático. Para ambientes corporativos, geralmente não é suficiente por si só.
A razão é simples. Uma vez que você precisa de redes separadas para convidados, funcionários, operações e inquilinos, além de identidade e política centrais, os dispositivos tudo-em-um tornam-se limitantes. Eles são convenientes, mas a conveniência geralmente vem às custas da segmentação, observabilidade e escala.
Roteadores virtuais
Um roteador virtual realiza o roteamento em software. Ele é executado como uma máquina virtual ou uma função nativa da nuvem, em vez de ser um hardware dedicado.
Isso é comum em ambientes de nuvem, data centers virtualizados e designs de provedores de serviços onde as equipes buscam mais flexibilidade. Um roteador virtual pode realizar muitas das mesmas tarefas lógicas que um roteador físico, mas seu desempenho depende da infraestrutura subjacente de computação, armazenamento e design de rede ao seu redor.
Qual tipo se adapta a cada ambiente
Uma maneira simples de pensar sobre isso é pelo contexto operacional:
| Tipo de roteador | Melhor ajuste | Ponto forte | Equilíbrio |
|---|---|---|---|
| Roteador de hardware | Filiais, campi, borda de WAN | Desempenho previsível | Menos flexível que o de software |
| Gateway sem fio | Locais pequenos | Implantação simples | Controle corporativo limitado |
| Roteador virtual | Ambientes em nuvem e virtualizados | Flexível e programável | Depende da plataforma de hospedagem |
A escolha certa não tem a ver com tendências. Trata-se de alinhar a função de roteamento ao ambiente. Se um local depende de acesso seguro para visitantes, identidade de funcionários e operações segmentadas, o roteador precisa suportar esse modelo de forma limpa.
Entendendo Como os Roteadores Tomam Decisões
Um roteador não "sabe" por instinto para onde enviar o tráfego. Ele usa um conjunto de regras e informações aprendidas chamado tabela de roteamento.
A analogia mais simples é a de um GPS. Um GPS não move o carro. Ele calcula a rota. O roteador faz o mesmo pelos pacotes.
Tabelas de roteamento e seleção de caminhos
Quando um pacote chega, o roteador verifica seu destino e faz uma pergunta básica: qual próxima etapa aproxima este pacote de onde ele precisa ir?
Essa decisão vem de:
- Redes diretamente conectadas
- Rotas estáticas definidas por um administrador
- Rotas dinâmicas aprendidas de outros roteadores
O roteamento dinâmico é onde as coisas ficam mais interessantes. Em vez de depender de um humano para definir cada caminho manualmente, os roteadores podem trocar informações de rota e se adaptar quando os links mudam.
Se você estiver solucionando problemas pelo lado do dispositivo antes do lado da rede, este guia sobre o comando para encontrar o endereço IP no Linux é um ponto de partida prático. Ele ajuda a verificar se o endpoint está realmente na rede que você imagina.
As principais famílias de protocolos
Para a maioria dos leitores tecnicamente instruídos, três nomes surgem repetidamente: RIP, OSPF e BGP.
- RIP é mais antigo e simples. É útil para entender conceitos de roteamento, mas raramente é a resposta certa para ambientes corporativos modernos.
- OSPF é amplamente utilizado dentro das organizações. Ele converge mais rápido e escala de forma mais inteligente do que o RIP.
- BGP é utilizado entre redes distintas. É o protocolo que sustenta o roteamento em escala de internet e muitos designs de borda de WAN.
Aqui está a comparação em um formato compacto.
Comparação dos Principais Protocolos de Roteamento
| Protocolo | Tipo | Caso de uso principal | Métrica-chave | Escalabilidade |
|---|---|---|---|---|
| RIP | Protocolo de gateway interno | Redes internas pequenas e simples | Contagem de saltos | Baixa |
| OSPF | Protocolo de gateway interno | Roteamento interno corporativo | Seleção de caminho baseada em custo | Alta |
| BGP | Protocolo de gateway externo | Roteamento entre organizações e provedores | Controle de caminho baseado em políticas | Muito alta |
Por que OSPF e BGP são os mais importantes
Em ambientes de locais de eventos e campus, o OSPF costuma ser a escolha interna prática porque reage rapidamente às mudanças de topologia e cria um mapa da rede em vez de apenas contar saltos brutos.
O BGP é importante quando o limite da rede se torna mais complexo. Se você estiver conectando operadoras, projetando bordas de internet resilientes ou separando domínios de roteamento em escala, o BGP oferece um controle muito mais refinado sobre as políticas.
É também por isso que a divisão em sub-redes é importante. Um roteador só pode tomar decisões precisas quando o design de endereçamento é organizado. Vale a pena revisitar esta explicação sobre máscara de sub-rede e por que ela é importante no design de rede se os limites de rota ainda parecerem confusos.
Quando o roteamento parecer misterioso, verifique primeiro o plano de endereçamento. Muitos "problemas de roteamento" são, na verdade, problemas de segmentação disfarçados.
O que as pessoas costumam errar
O erro comum é tratar os protocolos de roteamento como uma complexidade opcional.
Eles não são. Eles são a forma como a rede permanece utilizável quando algo muda. Uma conexão falha. Um novo caminho aparece. Um site entra em operação. Uma política de firewall desvia o tráfego. Sem o roteamento dinâmico, essas mudanças podem se tornar manuais, lentas e frágeis.
Para roteadores em redes que suportam WiFi de convidados e funcionários, essa fragilidade se manifesta como sessões perdidas, comportamento estranho de roaming e chamados de suporte que parecem aleatórios, mas não são.
Mais do que Apenas um Policial de Trânsito
Um roteador moderno encaminha o tráfego, mas isso é apenas parte da história. Em muitos ambientes, o roteador também atua como recepcionista, guarda de segurança, gerenciador de prioridades e planejador de continuidade.
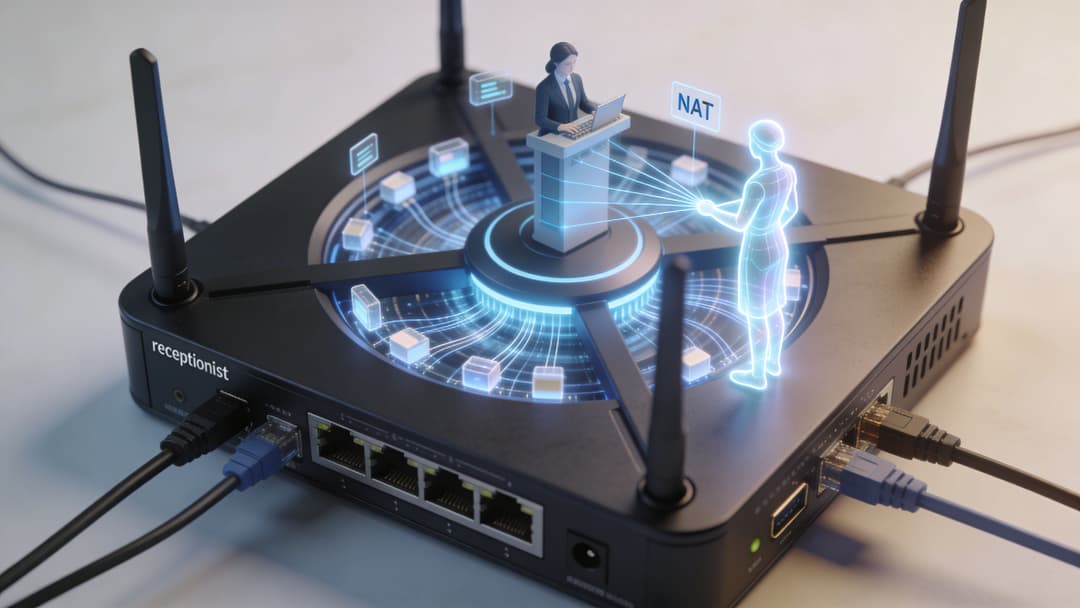
NAT como a recepção
O Network Address Translation, ou NAT, permite que muitos dispositivos internos compartilhem um conjunto menor de endereços voltados para o público.
Pense nisso como um recepcionista de prédio. Os visitantes falam com uma recepção pública única. Internamente, o recepcionista sabe qual sala ou pessoa deve receber a mensagem.
Sua importância se deve à sua capacidade de:
- Conserva o espaço de endereçamento público
- Oculta o endereçamento dos dispositivos internos
- Cria um limite mais limpo entre o lado interno e o externo
O NAT não é uma estratégia de segurança completa por si só, mas reduz a exposição direta.
Firewalls como o guarda de segurança
Muitos roteadores incluem funções de firewall ou funcionam em conjunto com firewalls dedicados. No limite da rede, isso significa inspecionar o tráfego e decidir o que deve ser permitido.
Em termos simples, a combinação de roteador e firewall responde a perguntas como:
- Os visitantes devem acessar apenas a internet
- Os sistemas de pagamento com cartão devem se comunicar apenas com serviços específicos
- Os dispositivos dos funcionários devem usar apenas caminhos de gerenciamento aprovados
Um roteador sem política é apenas velocidade. Um roteador com política se torna controle.
QoS como a faixa VIP
A Qualidade de Serviço, ou QoS, decide qual tráfego tem prioridade quando os recursos são disputados.
Este é um dos pontos mais claros onde o design de rede se transforma em experiência do usuário. Durante períodos de pico, nem todo tráfego tem a mesma importância. Uma transação de pagamento importa mais do que uma atualização de software. Uma sessão de voz ou vídeo clínica importa mais do que alguém navegando nas redes sociais.
O QoS oferece ao roteador uma forma de refletir essas prioridades.
Regra prática: Se cada pacote for marcado como importante, nada é importante. O QoS só funciona quando você define as prioridades de negócios claramente.
Alta disponibilidade como continuidade de negócios
Um roteador pode falhar. Links podem falhar. A energia pode falhar. Um design de rede sensato pressupõe que, mais cedo ou mais tarde, algo falhará.
Alta disponibilidade significa planejar para essa realidade. Às vezes, trata-se de dois roteadores em um par resiliente. Às vezes, são uplinks redundantes. Às vezes, é o roteamento dinâmico que permite que o tráfego se mova para outro caminho com o mínimo de interrupção.
Essas funções trabalham juntas:
| Função | Analogia simples | Propósito real |
|---|---|---|
| NAT | Recepção | Mapeia usuários internos para endereços voltados para o exterior |
| Firewall | Guarda de segurança | Controla quem pode se comunicar com o quê |
| QoS | Faixa VIP | Prioriza tráfegos importantes |
| Alta disponibilidade | Equipe de backup | Mantém os serviços funcionando durante uma falha |
Quando as equipes pensam em roteadores em redes apenas como seletores de caminhos, elas perdem metade do valor. Em locais modernos, o roteador ajuda a moldar a postura de segurança e a qualidade do serviço ao mesmo tempo.
Melhores Práticas de Implantação para o seu Ambiente
A configuração correta do roteador depende muito do local. O mesmo hardware pode apresentar um bom desempenho em um ambiente e ruim em outro se o modelo de política estiver incorreto.
Hospitalidade
Hotéis, bares, restaurantes e espaços de eventos geralmente precisam de duas coisas ao mesmo tempo. O acesso de convidados deve ser simples, enquanto os sistemas operacionais devem permanecer isolados.
Isso normalmente significa:
- Separar o tráfego de convidados, funcionários e operações
- Aplicar políticas de firewall entre esses segmentos
- Priorizar o tráfego de reservas, check-in e pagamentos sobre a navegação casual
- Registrar dados suficientes para suporte sem expor detalhes confidenciais de sessão
Uma rede de convidados nunca deve se tornar uma porta lateral conveniente para os sistemas internos da empresa.
Varejo
As redes de varejo vivem ou morrem com a confiabilidade das transações. Durante os períodos de pico, o roteador precisa tratar o tráfego do ponto de venda como mais importante do que a navegação geral.
Em ambientes de transporte e varejo no Reino Unido, os roteadores gerenciados podem precisar sustentar um rendimento de 10 Gbps, e as atualizações de roteamento dinâmico podem ocorrer em menos de 50ms durante falhas de link, que é exatamente o tipo de resiliência de que locais movimentados dependem (referência Splunk Lantern).
É por isso que as equipes de varejo devem se concentrar em:
- QoS para tráfego de pagamento e estoque
- Isolamento claro para o WiFi de convidados
- Failover rápido entre links
- Monitoramento de throughput e mudanças de caminho
Saúde
A área da saúde eleva o nível de exigência porque tanto o desempenho quanto a confidencialidade são fundamentais.
As prioridades típicas incluem:
- Segmentação rígida entre acesso de visitantes, sistemas de funcionários, dispositivos clínicos e administração.
- Rotas de roteamento confiáveis para sistemas que não toleram interrupções.
- Autenticação forte e controle de acesso na borda da rede.
Um roteador não pode garantir a conformidade por si só, mas uma segmentação inadequada pode comprometer todos os outros controles ao seu redor.
Propriedades residenciais e multi-inquilinos
Em habitações estudantis, aluguel residencial planejado (build-to-rent) e ambientes residenciais compartilhados, o desafio é a privacidade dentro de uma infraestrutura compartilhada.
Os residentes esperam uma experiência semelhante à de casa. Os operadores precisam de gerenciamento centralizado. Esses objetivos só se alinham quando cada ambiente de inquilino é isolado adequadamente.
Uma lista de verificação de implantação sensata geralmente inclui:
- Separação de rede por inquilino
- Onboarding simples para dispositivos pessoais
- Limites operacionais claros para os sistemas prediais
- Revisão rotineira de firmware, exposição e desvio de políticas
Esse último ponto é importante porque a higiene de configuração é um trabalho contínuo. Equipes que desejam uma visão de processo mais ampla podem achar este panorama do vulnerability management lifecycle útil ao associar a manutenção do roteador às operações de segurança.
Para acesso controlado de funcionários em redes modernas, este guia sobre autenticação 802.1X para acesso à rede é um bom complemento para a camada de roteamento e segmentação.
Integrando Roteadores com Purple para WiFi Moderno
O roteador é onde a experiência de WiFi moderna se transforma em política aplicável.
Isso é extremamente importante quando uma organização deseja duas coisas que costumavam entrar em conflito. Primeiro, o acesso deve parecer fácil. Segundo, o acesso deve ser controlado de forma rígida o suficiente para que funcionários, visitantes e ambientes compartilhados coexistam com segurança.
O roteador cria os limites
Comece com o básico. Um roteador não autentica usuários de forma isolada. O que ele faz é criar os limites de rede onde a autenticação e a autorização se tornam significativas.
Isso geralmente significa mapear diferentes serviços sem fio para diferentes segmentos de rede e, em seguida, aplicar regras entre eles.
Por exemplo:
- WiFi de visitantes pode ser configurado para acessar apenas a internet
- WiFi de funcionários pode ser configurado para acessar apenas sistemas de negócios aprovados
- Dispositivos IoT e legados podem ser isolados mesmo que não possam usar a autenticação corporativa completa
- Redes de inquilinos podem ser separadas umas das outras dentro da mesma propriedade
Sem esses limites, o "WiFi seguro" costuma ser apenas uma tela de login mais bonita sobreposta a um acesso de rede simples e plano.
Como o acesso sem senha e o zero-trust se encaixam
Assim que o roteador define esses caminhos de rede, as plataformas de identidade podem se posicionar por cima e tomar decisões de conexão de forma mais inteligente.
Em um cenário de equipe de funcionários, o fluxo geralmente funciona assim:
- Um dispositivo se conecta ao SSID de funcionários.
- A rede encaminha o processo de autenticação para um serviço integrado de nuvem ou identidade.
- O status do usuário no diretório determina se o acesso é concedido.
- O roteador coloca esse tráfego no segmento correto e aplica a política.
Para convidados, o objetivo é diferente. A fricção precisa ser menor, mas a proteção ainda importa. É aí que as abordagens baseadas em certificados e no estilo Passpoint tornam-se valiosas, pois os usuários se conectam sem senhas compartilhadas e com criptografia desde o início da sessão.
Isso não é apenas conveniência. Relatórios do UK ICO apontaram que 40% das violações de dados na hotelaria em 2025 tiveram origem em logs de WiFi de convidados não criptografados, e é por isso que o acesso com certificado de segurança habilitado para Passpoint é importante para ambientes atentos ao GDPR (referência).
Um bom acesso de convidados remove o atrito para o usuário e remove a ambiguidade para a rede. Esses não são objetivos conflitantes.
Aplicando isso em locais reais
Em termos práticos, uma plataforma como o Purple oferece uma solução. Ela fornece fluxos de trabalho de acesso sem senha para visitantes e funcionários, suporta integração liderada por identidade e funciona com ecossistemas de fornecedores como Meraki, Aruba, Ruckus, Mist e UniFi. O roteador permanece como o ponto de imposição para segmentação, controle de caminho e limites de políticas abaixo dessa experiência.
Esse é o ponto arquitetônico importante. A plataforma de acesso não substitui o roteamento. Ela depende de um roteamento sólido.
Por que a combinação funciona
Quando as equipes conectam essas camadas corretamente, obtêm um modelo operacional melhor:
| Necessidade de rede | Função do roteador | Função da plataforma de acesso |
|---|---|---|
| Isolamento de convidados | Segmenta e aplica firewall no tráfego de convidados | Permite integração com baixo atrito |
| Controle de acesso da equipe | Direciona usuários para caminhos controlados | Conecta a identidade às decisões de acesso |
| Gerenciamento de dispositivos legados | Separa grupos de dispositivos restritos | Oferece suporte a modelos práticos de integração |
| Suporte à conformidade | Aplica limites e caminhos de registro de log | Ajuda a estruturar o acesso baseado em identidade |
Em hotéis, ambientes de saúde e propriedades compartilhadas, essa combinação é frequentemente o que transforma o WiFi de um serviço público não gerenciado em um serviço com reconhecimento de identidade.
Perguntas Frequentes sobre Roteadores
Um roteador é o mesmo que um modem ou ponto de acesso
Não. Um modem conecta você ao meio do provedor de serviços. Um ponto de acesso fornece conectividade sem fio. Um roteador move o tráfego entre redes e aplica políticas nesses limites.
Muitos dispositivos pequenos combinam todos os três elementos, e é por isso que as pessoas confundem os termos.
Locais pequenos realmente precisam de roteamento avançado
Eles podem não precisar de um roteador de grande porte, mas precisam de funções de roteamento claras se separarem convidados, funcionários e sistemas operacionais.
Uma vez que você se preocupa com segmentação, priorização e integração segura, o design de roteamento torna-se relevante mesmo em locais menores.
Quando devo usar rotas estáticas em vez de roteamento dinâmico
As rotas estáticas podem funcionar bem em ambientes pequenos e estáveis com pouquíssimos caminhos. Elas se tornam problemáticas quando os sites crescem, os links falham ou as políticas mudam com frequência.
Se você espera mudanças, o roteamento dinâmico costuma ser a escolha mais segura a longo prazo.
Por que o WiFi de convidados às vezes funciona enquanto os aplicativos de negócios falham
Porque "acesso à internet" e "alcance de aplicativos" não são a mesma coisa.
Um visitante pode precisar apenas de um caminho padrão para a internet. Um aplicativo de funcionários pode depender de DNS, serviços internos, sistemas de identidade, caminhos de VPN e políticas de segurança. O roteamento pode estar saudável em uma parte da rede e quebrado em outra.
Os roteadores ainda são importantes se mais serviços migrarem para a nuvem
Sim. A adoção da nuvem altera os destinos, mas não a necessidade de roteamento. Usuários, dispositivos, identidades e políticas ainda precisam cruzar as fronteiras da rede corretamente.
Qual tendência as equipes de TI devem acompanhar a seguir
Uma tendência notável é o uso de designs híbridos de WiFi e 5G privado em locais onde as necessidades de cobertura ou resiliência vão além do WiFi isolado. No Reino Unido, apenas 12% das áreas rurais alcançaram cobertura 5G independente até o primeiro trimestre de 2026, o que está levando algumas organizações a adotarem modelos de roteador mais 5G em vez de dependerem de um único método de acesso (referência).
Isso não significa que o WiFi esteja sendo substituído. Significa que os roteadores se situam cada vez mais no ponto de junção entre múltiplas tecnologias de acesso.
Se você está revisando como o WiFi de visitantes, funcionários ou inquilinos deve funcionar no seu local, o Purple merece ser avaliado como parte da camada de acesso. Sua plataforma foca em integração sem senha, acesso baseado em identidade e experiências modernas de roaming, enquanto o roteador subjacente e o design de rede continuam a fornecer a segmentação, a política e o controle que tornam essas experiências seguras.



