
Para proteger o seu WiFi adequadamente, você precisa pensar além de apenas ter uma senha. O objetivo real é a autenticação baseada em identidade para cada usuário e dispositivo individualmente. Isso significa usar protocolos robustos como WPA3-Enterprise e 802.1X para garantir que apenas pessoas e equipamentos autorizados possam se aproximar de sua rede. É um passo fundamental na proteção dos dados de sua empresa contra as ameaças cibernéticas modernas.
Por que a segurança de WiFi tradicional está falhando com a sua empresa
Sejamos diretos: o antigo modelo de uma rede de convidados simples com uma senha compartilhada que nunca muda está fundamentalmente quebrado. Para qualquer grande empresa - especialmente em hotelaria, varejo ou propriedades multi-inquilino - isso não é apenas um risco menor. É um convite aberto para invasores.
A verdade é que os métodos tradicionais de segurança de WiFi simplesmente não conseguem acompanhar a complexidade dos ambientes de rede de hoje. As vulnerabilidades geralmente começam com as coisas mais básicas. Muitas empresas ainda dependem das configurações padrão que vêm com seus roteadores, as quais costumam ser publicamente conhecidas e facilmente exploradas.
Isso não é apenas um problema teórico. Uma pesquisa de 2025 revelou que alarmantes 47% dos usuários de internet no Reino Unido nunca alteraram as configurações padrão de seus roteadores, deixando-os completamente expostos. Essa abordagem negligente também se estende à forma como o acesso é gerenciado. Aquela senha escrita em um quadro branco ou impressa em um recibo rapidamente se torna de conhecimento público e, uma vez revelada, você perde toda a visibilidade e controle sobre quem está se conectando à sua rede.
O problema com BYOD e IoT não gerenciada
Este desafio se torna ainda maior quando você considera duas grandes tendências: as políticas de traga seu próprio dispositivo (BYOD) e a explosão de dispositivos de Internet das Coisas (IoT) não gerenciados. Cada smartphone pessoal, tablet e smart TV conectando-se à sua rede representa outro ponto de entrada potencial para ameaças.
Esses dispositivos raramente possuem controles de segurança de nível corporativo, tornando-se alvos fáceis. Um único telefone de funcionário comprometido conectado à rede da equipe pode dar a um invasor um caminho direto para os dados confidenciais da empresa. Da mesma forma, dispositivos IoT não seguros, como termostatos inteligentes ou câmeras de segurança, podem ser sequestrados e usados para iniciar ataques de dentro do perímetro da sua própria rede.
O problema central do WiFi tradicional é a sua dependência de um único ponto de falha - a senha compartilhada. Se essa chave for comprometida, toda a rede fica exposta. Não há responsabilidade individual, não há como rastrear atividades e não há método para revogar o acesso de um único usuário sem interromper a todos.
Os métodos antigos de proteger o WiFi claramente não funcionam mais. Para destacar essa lacuna, vamos analisar como as ameaças modernas se comparam às defesas desatualizadas.
Ameaças modernas de WiFi vs Defesas tradicionais
Como esta tabela mostra, o antigo manual de táticas está perigosamente obsoleto. É por isso que tantas organizações agora implementam a segurança Zero Trust, uma estrutura moderna construída sobre o princípio crítico de "nunca confiar, sempre verificar".
As consequências de negócios no mundo real
Esses riscos não são apenas técnicos; eles se traduzem em danos comerciais tangíveis. Uma violação que começa em uma rede WiFi insegura pode levar a prejuízos financeiros devastadores devido ao roubo de dados, multas regulatórias e ao custo astronômico da remediação.
Além do impacto financeiro imediato, o dano à reputação pode ser ainda mais grave. Para um hotel, varejista ou edifício residencial, uma violação de dados divulgada pode minar completamente a confiança e a fidelidade do cliente, afetando a receita por anos. Em última análise, deixar de investir em segurança de WiFi moderna não é apenas uma falha técnica - é uma aposta que a maioria das empresas simplesmente não pode se dar ao luxo de fazer.
Construindo sua base de WiFi segura
Se você ainda está usando uma única senha compartilhada para sua rede WiFi principal, é hora de uma mudança fundamental. Ir além desse modelo desatualizado é o primeiro passo real para proteger sua infraestrutura de WiFi. Para construir uma postura de segurança genuinamente robusta, você precisa de uma base baseada em protocolos modernos e orientados a identidade. Isso significa deixar para trás as vulnerabilidades das chaves compartilhadas e adotar um sistema onde cada conexão individual é autenticada e confiável.
A pedra angular dessa abordagem moderna é o WPA3-Enterprise. Embora o nome pareça semelhante ao seu primo de uso doméstico (WPA3-Personal), a versão "Enterprise" opera em um nível de segurança completamente diferente. Em vez de uma senha para todos, ela utiliza o protocolo 802.1X para verificar a identidade de cada usuário e dispositivo individualmente em relação a um diretório central.
Esta é uma mudança completa na forma como você deve pensar sobre o acesso à rede. Não se trata mais de o que você sabe (uma senha), mas de quem você é (uma identidade comprovada). Este método garante que apenas pessoas autorizadas e dispositivos gerenciados pela empresa possam acessar a rede, fechando efetivamente a porta para qualquer pessoa que tente entrar com uma senha roubada ou compartilhada.
Entendendo o 802.1X e o EAP
No coração do WPA3-Enterprise está o padrão 802.1X, que atua como um guardião da sua rede. Ele funciona em conjunto com o Extensible Authentication Protocol (EAP), que é o "idioma" específico usado para verificar as credenciais. Pense no 802.1X como o segurança na porta e no EAP como o cartão de identidade que ele verifica.
Existem vários "sabores" de EAP, cada um com sua própria maneira de verificar uma identidade. Escolher o correto é um ato de equilíbrio crítico entre segurança e experiência do usuário.
- EAP-TLS (Transport Layer Security): Este é amplamente visto como o padrão ouro para a segurança WiFi. Ele usa certificados digitais tanto no servidor quanto no dispositivo cliente para autenticar um ao outro. Isso elimina completamente as senhas, tornando-o incrivelmente resistente a ataques de phishing e man-in-the-middle.
- EAP-TTLS (Tunneled Transport Layer Security): Este método cria um túnel seguro e criptografado primeiro e depois autentica o usuário dentro dele, geralmente com um nome de usuário e senha padrão. É uma opção forte que é um pouco mais fácil de implantar do que o EAP-TLS se você não estiver totalmente pronto para uma configuração baseada em certificados.
- PEAP (Protected Extensible Authentication Protocol): Semelhante ao EAP-TTLS, o PEAP cria um túnel criptografado antes de verificar as credenciais do usuário. Ele foi desenvolvido pela Microsoft e é muito comum em ambientes com forte presença de Windows.
Para a maioria das configurações corporativas, o EAP-TLS é o objetivo final. Ele oferece a segurança mais forte ao remover totalmente o elo mais fraco da cadeia - a senha. Soluções como o Purple tornam isso muito mais simples ao se integrarem com diretórios em nuvem para automatizar a implantação de certificados, colocando essa segurança de alto nível ao seu alcance sem a complexidade habitual. Você pode saber mais analisando nossa visão geral abrangente da estrutura de dados e segurança do Purple.
O papel crítico da segmentação de rede
Depois de garantir uma autenticação robusta, o próximo pilar fundamental é a segmentação de rede. De forma simples, nem todo tráfego é igual, e ele não deve se misturar em uma mesma rede plana. A segmentação usa VLANs para criar caminhos virtuais isolados para diferentes tipos de tráfego.
Imagine sua rede como um edifício. Sem VLANs, todos - funcionários, visitantes e todos os seus dispositivos IoT - circulam pelo mesmo escritório em conceito aberto. Um único dispositivo comprometido tem passe livre para espionar tudo.
Com VLANs, você cria salas separadas e trancadas. Os funcionários ficam em uma sala com acesso a recursos confidenciais da empresa. Os convidados ficam em outra, apenas com acesso à internet. Seus dispositivos IoT, como câmeras de segurança e termostatos inteligentes, ficam em uma terceira, completamente isolados de todo o resto. Uma violação em uma sala não compromete as outras.
A segmentação adequada não é apenas uma boa prática; ela é inegociável para proteger o WiFi corporativo. Ela reduz drasticamente a sua superfície de ataque e contém os danos caso um dispositivo seja comprometido.
Colocando em prática com Meraki e Aruba
Teoria é uma coisa, mas fazer acontecer é o que conta. Felizmente, o hardware de rede moderno de fornecedores como Meraki e Aruba torna a implementação desses conceitos bastante direta.
- Configurando no Meraki Dashboard: Para colocar o WPA3-Enterprise em funcionamento, você navega até as configurações de SSID, seleciona "Enterprise com meu servidor RADIUS" e insere os detalhes do seu servidor RADIUS. Em seguida, você cria SSIDs separados para tráfego de funcionários, visitantes e IoT, atribuindo cada um a um ID de VLAN distinto (por exemplo, VLAN 10 para funcionários, VLAN 20 para visitantes).
- Configurando em um Controlador Aruba: O processo é muito semelhante. Na interface Aruba, você define uma nova WLAN, escolhe WPA3-Enterprise com autenticação 802.1X e a vincula ao seu perfil de servidor de autenticação. A partir daí, você atribui a WLAN a uma VLAN específica, garantindo que o tráfego seja devidamente segregado desde o momento em que um dispositivo se conecta.
Ao combinar uma autenticação forte baseada em identidade como WPA3-Enterprise com uma segmentação de rede rigorosa usando VLANs, você constrói uma base resiliente. Essa defesa em camadas garante que, mesmo que um controle de segurança falhe, outros estarão prontos para proteger seus ativos críticos.
Migrando para o Acesso sem Senha e Baseado em Certificado
Depois de proteger sua autenticação e segmentar sua rede, o próximo grande salto é livrar-se do elo mais fraco da corrente: a senha. É aqui que a segurança moderna realmente começa a se destacar, mudando de algo que os usuários precisam lembrar para algo que seus dispositivos simplesmente são - confiáveis e verificados. É uma mudança que acaba com as dores de cabeça do gerenciamento de senhas para a TI e elimina os riscos de phishing para os usuários, criando uma experiência muito mais segura e sem esforço.
A demanda por esse tipo de solução robusta está explodindo. O mercado de segurança de rede sem fio do Reino Unido atingiu USD 1.436,9 milhões em 2023 e está a caminho de quase dobrar até 2030. Isso não é apenas uma tendência; é um sinal claro de que empresas dos setores de hotelaria, varejo e saúde buscam urgentemente maneiras melhores de proteger seu WiFi.
A experiência perfeita para visitantes com OpenRoaming
Para redes de convidados - especialmente em locais públicos movimentados, como hotéis, aeroportos ou shopping centers - o objetivo principal é o acesso seguro sem atrito. É exatamente para isso que tecnologias como OpenRoaming e Passpoint (que você deve lembrar como Hotspot 2.0) foram criadas. Elas proporcionam uma experiência de "conectar-se uma vez e estar sempre conectado".
Aqui está a mágica por trás disso: um convidado se autentica apenas uma vez usando uma identidade confiável, como sua operadora de celular ou até mesmo uma simples verificação de e-mail por meio de uma plataforma como o Purple. A partir daí, seu dispositivo se conecta de forma automática e segura ao WiFi sempre que estiver próximo de qualquer local habilitado para OpenRoaming, abrangendo milhares de locais em todo o mundo.
Isso desbloqueia dois benefícios massivos:
- Segurança Impenetrável: A conexão é criptografada desde o primeiro pacote, protegendo os usuários de ameaças comuns como ataques de "Evil Twin", onde um hacker simula uma rede WiFi de convidados legítima.
- Acesso Sem Fricção: Os visitantes não precisam procurar pela rede, digitar uma senha ou lutar com um Captive Portal travado toda vez que visitam. O dispositivo deles simplesmente se conecta. É uma experiência de usuário amplamente superior.
Autenticação baseada em certificado para funcionários
Para seus funcionários, o padrão ouro é a autenticação baseada em certificado. Este método vincula o acesso à rede diretamente à identidade digital de um dispositivo, que é gerenciada pelo seu diretório em nuvem central - como Entra ID, Google Workspace ou Okta. Em vez de um usuário e senha, cada dispositivo corporativo recebe um certificado digital exclusivo que funciona como seu cartão de identidade infalsificável.
Quando um funcionário tenta se conectar, a rede simplesmente valida o certificado do dispositivo no diretório. Se for válido, o acesso é liberado. Se não for, a conexão é sumariamente negada. Esta abordagem é um pilar fundamental de uma arquitetura zero-trust.
A parte mais poderosa do acesso baseado em certificado é a capacidade de revogá-lo instantaneamente. No momento em que um funcionário sai e sua conta é desativada no Microsoft Entra ID, seu certificado WiFi é imediatamente invalidado. Seus dispositivos não conseguem mais acessar a rede - uma grande lacuna de segurança fechada com zero esforço manual da equipe de TI.
Escolher a política de segurança certa depende de quem ou do que está se conectando. Esta árvore de decisão mostra uma maneira prática de pensar sobre a aplicação de diferentes políticas para visitantes, funcionários e dispositivos IoT.
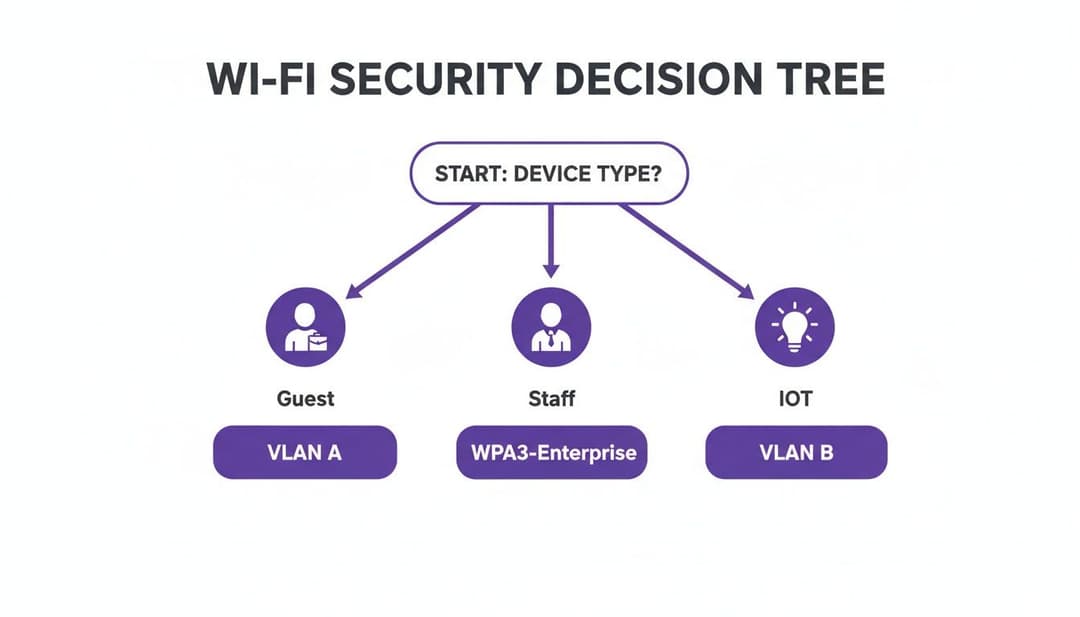
A principal lição aqui é que uma única solução não serve para todos. Você precisa de uma política de segurança personalizada para cada tipo de dispositivo para equilibrar adequadamente a usabilidade com o risco.
Comparação de Métodos de Autenticação
Para ajudar você a decidir sobre a abordagem correta para diferentes partes da sua rede, aqui está uma comparação rápida dos principais métodos de autenticação que discutimos. Cada um tem o seu lugar, e entender as compensações entre segurança e experiência do usuário é crucial.
Em última análise, uma abordagem multifacetada que utiliza uma combinação desses métodos oferece a postura de segurança mais abrangente para uma rede corporativa moderna.
Lidando com dispositivos legados e IoT com iPSK
Sejamos realistas: nem todo dispositivo em sua rede pode lidar com a autenticação sofisticada 802.1X. Sistemas legados, impressoras, smart TVs e todo um exército de dispositivos IoT geralmente não possuem o software para isso. É aqui que as Individual Pre-Shared Keys (iPSK) - também conhecidas como Private PSK ou Multi-PSK - entram como uma solução brilhante e prática.
Em vez de uma única senha compartilhada para todos esses dispositivos diversos (um enorme risco de segurança), o iPSK permite gerar uma chave exclusiva para cada um deles. Isso traz diversas vantagens gigantescas em relação a uma rede PSK padrão:
- Revogação Individual: Se um dispositivo for comprometido ou desativado, basta revogar sua chave específica. Nenhum outro dispositivo é afetado.
- Identificação do Dispositivo: Você sabe exatamente qual dispositivo está usando qual chave, proporcionando a visibilidade e a rastreabilidade que você tanto precisa.
- Segmentação de Rede: Cada chave pode ser vinculada a uma VLAN específica e a um conjunto de regras de acesso. Isso garante que uma câmera IoT, por exemplo, só possa se comunicar com o seu próprio servidor e com mais nada na rede.
Para obter um controle verdadeiramente granular, aplicar princípios como Role Based Access Control (RBAC) é fundamental. O iPSK é uma excelente ferramenta para aplicar esses princípios no nível do dispositivo, mesmo para equipamentos que não oferecem suporte a login baseado em usuário. Se você quiser se aprofundar, nosso guia sobre iPSK oferece uma visão geral completa da segurança WiFi baseada em identidade.
Ao reunir esses métodos sem senha e baseados em certificados, você pode criar um ambiente WiFi altamente seguro e extremamente simples para os usuários acessarem. Uma plataforma moderna como o Purple pode orquestrar todas essas tecnologias, simplificando a implantação e tornando esse nível de segurança alcançável em semanas, não em meses.
Integrando a Segurança WiFi com sua Infraestrutura Principal
Uma segurança eficaz não é um recurso que você adiciona no final; ela precisa ser tecida diretamente no tecido do seu ecossistema de TI. Para qualquer empresa moderna, proteger o WiFi significa abandonar sistemas independentes e criar uma postura de segurança unificada. Trata-se de substituir servidores RADIUS locais obsoletos e de alta manutenção por soluções ágeis e nativas na nuvem que se comunicam diretamente com seus principais provedores de identidade.
O objetivo principal é tornar a autenticação WiFi uma extensão natural do seu gerenciamento de identidade centralizado. Ao conectar-se diretamente a diretórios como Microsoft Entra ID (antigo Azure AD), Google Workspace ou Okta, você pode automatizar totalmente o ciclo de vida de acesso dos seus funcionários. Para equipes de TI sobrecarregadas, isso é um divisor de águas absoluto.
Conectando ao seu diretório em nuvem
A forma antiga de gerenciar um servidor RADIUS local é pedir por problemas. É ineficiente e cheia de potencial para erros humanos. Cada novo funcionário precisa de uma configuração manual, e cada desligamento exige uma remoção manual rápida para encerrar o acesso. Uma única conta esquecida é uma violação de segurança prestes a acontecer.
As plataformas modernas baseadas em nuvem evitam completamente esse risco. Ao se integrar ao seu diretório em nuvem, o provisionamento e desprovisionamento de usuários tornam-se processos automatizados e simplificados.
- Onboarding Automatizado: Quando um novo funcionário é adicionado ao Entra ID, seu acesso WiFi pode ser provisionado automaticamente. Você pode até mesmo enviar um certificado de segurança para o dispositivo corporativo dele antes mesmo que ele passe pela porta no primeiro dia.
- Revogação Instantânea: No segundo em que um funcionário é marcado como inativo no seu diretório, o acesso WiFi dele é cortado. De forma instantânea e automática. Não há atrasos, lista de tarefas manuais para executar e zero chance de uma conta ser esquecida.
Essa revogação automatizada é um controle de segurança crítico. Ela garante que quando alguém sai, seu acesso seja cortado de todos os sistemas ao mesmo tempo, fechando uma vulnerabilidade comum que muitas organizações lutam para gerenciar. É um grande passo em direção a um modelo zero-trust real.
Esse nível profundo de integração transforma a segurança do WiFi de uma tarefa manual e reativa em uma força automatizada e proativa. Isso libera sua equipe de TI para trabalhos mais importantes e fortalece massivamente sua postura de segurança geral. Você pode obter uma compreensão mais profunda dos princípios por trás disso em nosso artigo sobre os benefícios da autenticação 802.1X.
Projetando fluxos de trabalho seguros para integração de dispositivos
Ter uma base de segurança sólida é inútil se seus usuários não conseguirem conectar seus dispositivos de forma segura e fácil. Um processo de integração complexo e frustrante gera apenas uma avalanche de chamados de suporte e incentiva as pessoas a buscarem alternativas inseguras. O segredo é projetar fluxos de trabalho simples e seguros que funcionem tanto para dispositivos corporativos quanto pessoais (BYOD).
Para equipamentos de propriedade da empresa, o processo deve ser praticamente invisível para o usuário. Usando uma plataforma de gerenciamento de dispositivos móveis (MDM), o TI pode enviar perfis de WiFi e certificados diretamente para notebooks e smartphones. O dispositivo já vem pré-configurado e simplesmente se conecta à rede corporativa segura sem que o usuário precise fazer nada.
Para BYOD, o fluxo de trabalho precisa ser igualmente simples, mas com as proteções de segurança corretas. Um portal de autoatendimento é a maneira perfeita de gerenciar isso.
Exemplo de fluxo de trabalho de integração BYOD
- Conexão Inicial: O usuário conecta seu dispositivo pessoal a um SSID de "Onboarding" dedicado. Esta rede é totalmente isolada e não pode acessar nenhum recurso interno; seu único trabalho é levar o usuário ao portal de integração.
- Autenticação: Eles são redirecionados para uma página web simples, onde fazem login com suas credenciais normais da empresa (por exemplo, seu login da Microsoft 365 ou Google Workspace).
- Instalação do Perfil: Uma vez autenticados, o portal os orienta através de um processo de um clique para instalar um perfil de configuração. Este perfil contém o certificado e todas as configurações necessárias para se conectar à rede WiFi segura da equipe (WPA3-Enterprise).
- Conexão Segura: O dispositivo desconecta automaticamente da rede de integração e se conecta à rede corporativa criptografada adequada. A partir de então, todas as conexões futuras serão automáticas.
Todo o processo leva menos de um minuto. Isso garante que cada dispositivo pessoal conectado à sua rede seja devidamente autenticado e configurado de acordo com a política de TI, tudo sem gerar dor de cabeça para os usuários ou para o suporte técnico.
Monitorando sua rede e respondendo a ameaças
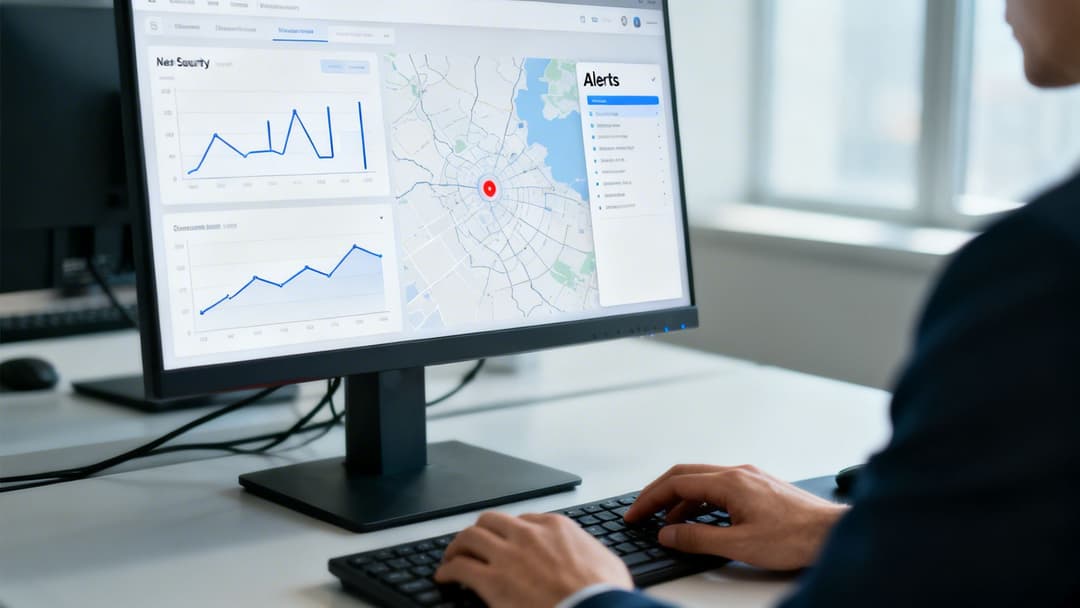
Implementar uma autenticação forte e segmentação de rede é um excelente começo, mas proteger o seu WiFi está longe de ser uma tarefa única. Exige vigilância constante. A verdadeira mudança precisa ser de uma mentalidade puramente preventiva para uma de detecção e resposta ativa. Isso é crucial para lidar com as ameaças que, inevitavelmente, testarão suas defesas.
Trata-se de saber o que procurar e ter um plano de ação sólido quando algo suspeito aparecer.
Os invasores são persistentes. É um fato simples. Pesquisas governamentais mostram que as violações de segurança cibernética atingiram 43% das empresas do Reino Unido no último período de relatório. Isso se traduz em mais de 600.000 organizações nos setores de varejo, hotelaria e saúde enfrentando ataques que começaram com uma vulnerabilidade de rede. Isso mostra o quão generalizado o perigo realmente é. Descubra mais insights sobre essas estatísticas de segurança cibernética do Reino Unido.
Métricas-Chave e Alertas para Acompanhar
O monitoramento eficaz começa no momento em que você configura seu sistema de gerenciamento de rede para sinalizar comportamentos estranhos. Sua equipe de TI deve ter alertas ajustados para vários eventos críticos de segurança sem fio. Esses avisos prévios são sua melhor chance de interromper um ataque antes que ele cause qualquer dano real.
Os principais alertas a serem configurados incluem:
- Pontos de Acesso não Autorizados: Seu sistema deve sinalizar imediatamente qualquer AP não autorizado transmitindo o SSID da sua empresa. Esta é a assinatura clássica de um ataque "Evil Twin", projetado para enganar os usuários e fazê-los se conectar a uma rede maliciosa.
- Ataques de Desautenticação: Um pico repentino de dispositivos sendo desconectados à força da rede pode sinalizar um ataque de negação de serviço (DoS). Os invasores usam isso para interromper os negócios ou forçar os dispositivos a se conectarem ao seu AP não autorizado.
- Padrões de Tráfego Incomuns: Seja alertado sobre transferências de dados repentinas e de grande volume de dispositivos que normalmente não movem muitos dados, especialmente se isso estiver acontecendo fora do horário comercial. Isso pode ser um sinal claro de exfiltração de dados de uma máquina comprometida.
Um sistema de alerta bem configurado funciona como seu sistema nervoso digital. Ele avisa no instante em que algo está errado, permitindo que você reaja com velocidade e precisão, em vez de descobrir uma violação semanas ou meses após o ocorrido.
Um plano de resposta a incidentes para ameaças de WiFi
Quando um alerta é disparado, sua equipe precisa de um plano claro e pré-definido. Uma resposta caótica apenas joga lenha na fogueira. Uma lista de verificação de resposta a incidentes específica para WiFi é o que separa um evento controlado de uma crise generalizada.
Sua lista de verificação deve orientar a equipe por estas fases:
- Investigar e Verificar: O primeiro passo é sempre confirmar a ameaça. Trata-se de um AP invasor real ou apenas um dispositivo da empresa desconfigurado? Use suas ferramentas de rede para localizar a origem física do sinal suspeito.
- Conter a Ameaça: Uma vez confirmada, a contenção imediata é tudo. Isso pode significar desligar a porta do switch conectada a um dispositivo invasor ou usar seu console de gerenciamento para bloquear o endereço MAC de um cliente malicioso. O objetivo é isolar a ameaça e impedir que ela se espalhe.
- Erradicar e Recuperar: Após a contenção, é hora de eliminar a ameaça do seu ambiente. Isso significa remover fisicamente o hardware invasor, limpar quaisquer dispositivos comprometidos e verificar exaustivamente se todos os sistemas estão limpos.
- Aprender e Fortalecer: Este é o passo mais importante. Realize uma revisão pós-incidente. Analise exatamente como a violação ocorreu e o que você pode fazer para fortalecer suas defesas. Uma política foi ignorada? Existe uma lacuna na sua pilha de segurança? Use cada incidente como uma lição para melhorar sua postura geral de segurança.
Esta abordagem estruturada transforma uma crise potencial em um evento gerenciável. Melhor ainda, plataformas de análise modernas, como aquelas integradas ao Purple, podem transformar esses dados brutos de segurança em inteligência de negócios valiosa. Ao analisar os dados de conexão, as equipes de marketing e operações podem obter uma percepção real do fluxo de pessoas e do comportamento dos visitantes, provando que um investimento robusto na segurança do WiFi pode entregar um retorno poderoso e positivo para toda a empresa.
Sua lista de verificação de implantação de segurança WiFi
Muito bem, vamos transformar a teoria em prática. Todas as estratégias que discutimos são ótimas, mas não servem para nada sem um plano de ação sólido. Esta lista de verificação é o seu roteiro, consolidando tudo em etapas claras e acionáveis para deixar sua infraestrutura de WiFi totalmente protegida.
Pense nisso como a construção de uma defesa em camadas. Não se trata apenas de ativar alguns seletores; trata-se de criar uma postura de segurança que protege sua organização desde a base.
Segurança fundamental e controle de acesso
Antes de mais nada, você precisa de uma base sólida. Isso significa restringir seus protocolos principais e manter um controle rigoroso sobre quem pode acessar o quê, e de que forma.
- Exija WPA3-Enterprise: Isso é inegociável para a rede dos seus funcionários. É o padrão de ouro para criptografia e, mais importante, ativa a autenticação baseada em identidade que você precisa para ir além das arriscadas senhas compartilhadas. Torne-o seu padrão.
- Implemente Autenticação 802.1X: É hora de abandonar as chaves pré-compartilhadas de vez. Use o 802.1X para forçar cada usuário e dispositivo a provar quem são contra um diretório confiável antes de chegarem perto da sua rede.
- Integre com seu Diretório em Nuvem: Vincule sua autenticação WiFi diretamente ao seu provedor de identidade principal, seja ele o Microsoft Entra ID ou o Google Workspace. Fazer isso automatiza o provisionamento de usuários e, crucialmente, significa que o acesso é cortado no instante em que um funcionário sai da empresa.
Segmentação de rede e integração
Com uma base sólida estabelecida, o próximo passo é segmentar o tráfego da sua rede e criar um caminho simples e seguro para que novos dispositivos se conectem. O objetivo aqui é conter possíveis ameaças e, ao mesmo tempo, facilitar a vida dos usuários e da equipe de TI.
Uma lista de verificação de implantação bem estruturada é a sua melhor defesa contra o desvio de configuração e o erro humano. Ela garante consistência e integridade, transformando sua política de segurança em uma realidade prática que protege sua empresa dia após dia.
- Crie VLANs separadas: Não pegue atalhos aqui. Segmentar sua rede com VLANs distintas para funcionários, visitantes e dispositivos IoT é fundamental. Isso impede que invasores se movam lateralmente pela sua rede e evita que uma possível violação em uma área se transforme em uma catástrofe.
- Implante um SSID de integração seguro: Configure um fluxo de trabalho dedicado e de autoatendimento para dispositivos BYOD. Isso permite que os próprios usuários configurem com segurança seus celulares e laptops pessoais para acesso WPA3-Enterprise, evitando que sua equipe de suporte fique soterrada sob uma montanha de chamados.
Perguntas frequentes sobre como proteger o WiFi
Quando você está reformulando a segurança da rede, certas dúvidas surgem repetidamente. Vamos abordar alguns dos obstáculos mais comuns que os profissionais de TI enfrentam ao proteger seu WiFi corporativo.
WPA3-Personal vs. WPA3-Enterprise
A verdadeira diferença aqui se resume ao método de autenticação, e ela é crucial.
O WPA3-Personal é basicamente a versão voltada para o consumidor. Ele usa uma única senha, ou Pre-Shared Key (PSK), para cada pessoa e dispositivo que se conecta à rede. Embora a criptografia seja uma evolução em relação ao WPA2, ela ainda é fundamentalmente inadequada para uso empresarial porque depende de um segredo compartilhado.
O WPA3-Enterprise, por outro lado, foi feito para os negócios. Ele utiliza o 802.1X protocol, forçando cada usuário e dispositivo a se autenticar individualmente contra um diretório central como o Entra ID. Isso significa que cada conexão possui suas próprias credenciais exclusivas, oferecendo controle granular e uma trilha de auditoria clara de quem está em sua rede e quando - algo que você simplesmente não consegue fazer com uma senha compartilhada.
Por que o Passwordless é Mais Seguro
Sejamos honestos: as senhas tradicionais são o elo mais fraco na corrente de segurança. Elas sofrem phishing, são roubadas, escritas em post-its e decifradas. Mesmo com as políticas de senha mais rígidas imagináveis, você ainda está apostando no comportamento humano perfeito, o que é sempre um jogo perdido.
A autenticação sem senha, particularmente o EAP-TLS com certificados digitais, evita completamente esse risco humano. O acesso não é concedido por algo que você sabe (uma senha), mas por algo que você tem - um certificado criptograficamente seguro instalado em um dispositivo confiável. Essa abordagem é praticamente imune a phishing e roubo de credenciais, oferecendo um nível muito mais alto de garantia de segurança.
Garantindo a Segurança de Dispositivos IoT Legados
Este é um problema que todos enfrentam. Você tem câmeras de segurança mais antigas, sensores de climatização ou outros dispositivos IoT que simplesmente não suportam protocolos de segurança modernos como o 802.1X. Colocá-los em uma rede com senha compartilhada é um convite aberto a problemas.
A melhor maneira de lidar com esses dispositivos legados envolve uma estratégia em duas frentes:
- Use chaves pré-compartilhadas individuais (iPSK): Em vez de uma senha para todos os seus dispositivos IoT, você atribui uma senha exclusiva, longa e complexa para cada dispositivo individual. Dessa forma, se um dispositivo for comprometido, você pode revogar instantaneamente o acesso dele sem interromper todo o resto.
- Segregação estrita de rede: Isso é inegociável. Todos os dispositivos IoT devem residir em sua própria VLAN isolada, completamente protegida e separada da sua rede corporativa. A partir daí, você bloqueia o acesso para que ele só possa se comunicar com os servidores de internet específicos que são absolutamente necessários para funcionar, e nada mais.
Essa estratégia contém o risco de forma eficaz. Mesmo que um invasor consiga comprometer um dispositivo IoT, ele ficará preso em uma gaiola digital sem saída. Ele não conseguirá se mover lateralmente para as partes da sua rede que realmente importam.
Pronto para eliminar senhas e automatizar a segurança do seu WiFi? O Purple integra-se perfeitamente com a sua infraestrutura existente e com os principais fornecedores, como Meraki e Aruba, para fornecer acesso zero-trust baseado em certificados em semanas, não em meses. Saiba mais em https://www.purple.ai



