
Lista de verificação de provedores de WiFi para grupos de clínicas veterinárias: salas de espera de clientes, dispositivos clínicos e implementação em vários locais
Você poderá selecionar provedores de WiFi para clínicas veterinárias com base em nove perguntas concretas e separar clientes, colaboradores e dispositivos clínicos em cada local. Em seguida, poderá aplicar um modelo de grupo a cada clínica adquirida. O guia também oferece um teste de aceitação, uma lista de resolução de problemas e as linhas de custo para o seu orçamento.
Parte da nossa série principal: Segurança e autenticação de WiFi corporativo: o guia completo →
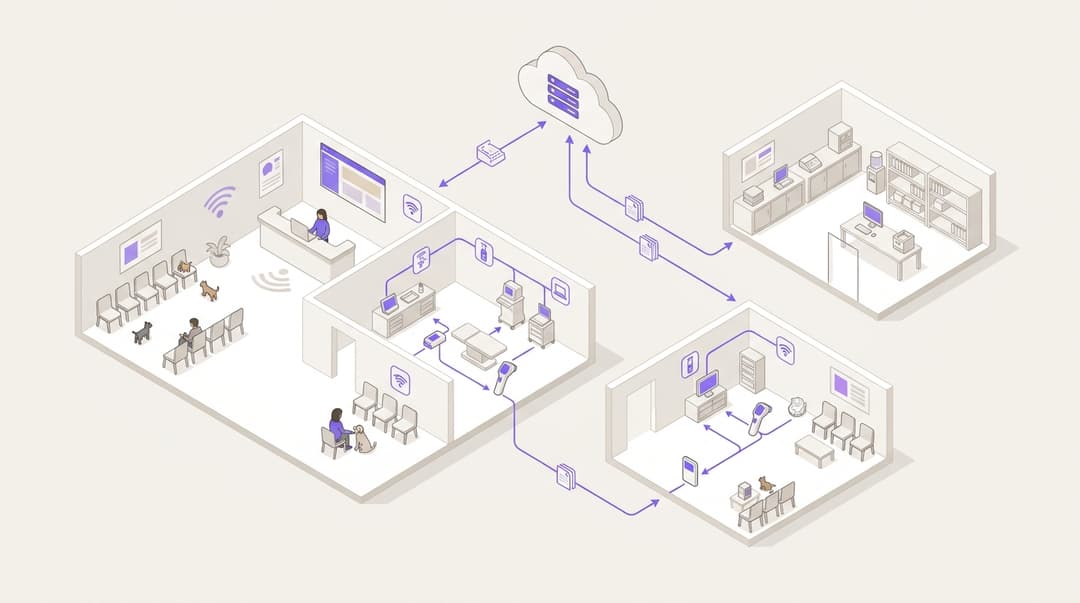
Um grupo de clínicas veterinárias precisa de três redes separadas em cada unidade. O WiFi para clientes atende à sala de espera. O WiFi para colaboradores atende a veterinários, enfermeiros e à recepção. Uma rede com acesso restrito comporta dispositivos de diagnóstico por imagem, de laboratório e de gestão da clínica. Escolha um provedor que os separe por identidade, filtre a rede de clientes e aplique um único modelo a cada clínica que você adquirir.
O que uma configuração de WiFi para clínicas veterinárias precisa fazer?
Uma clínica veterinária é um ambiente clínico de pequeno porte com uma sala de espera pública na entrada. Os clientes aguardam com seus animais de estimação ansiosos e com o telefone nas mãos. Atrás da recepção ficam os sistemas que mantêm a clínica funcionando:
- software de gestão da clínica
- radiografia digital e ultrassonografia
- analisadores laboratoriais internos
- impressoras de etiquetas e terminais de cartão
A sala de espera e a sala de procedimentos compartilham o mesmo imóvel e, muitas vezes, os mesmos pontos de acesso. No entanto, elas nunca devem compartilhar a mesma rede.
Esse é o principal teste para provedores de WiFi para clínicas veterinárias. O seu provedor precisa fornecer a cada grupo de pessoas e dispositivos sua própria rede, com seu próprio método de login, seu próprio alcance e sua própria filtragem. Depois, ele precisa replicar esse modelo em todas as clínicas do grupo, incluindo as que você ainda não adquiriu.
Um telefone na sala de espera é um dispositivo não gerenciado. Você não sabe o que há nele. Uma rede plana, na qual qualquer dispositivo pode se comunicar com todos os outros, permite que um telefone comprometido faça varreduras no console de raio X ou no servidor de gestão da clínica. A segmentação elimina esse caminho.
Ela também oferece suporte aos cinco controles técnicos do esquema Cyber Essentials do governo do Reino Unido, que incluem firewalls e controle de acesso de usuários. O mesmo princípio se aplica a outros ambientes clínicos, como abordado em nossa página de Saúde.
De quais redes uma clínica veterinária precisa e quem usa cada uma?
| Rede | Quem usa | Como se conecta | O que pode acessar | Filtragem |
|---|---|---|---|---|
| WiFi para clientes | Tutores de animais de estimação e visitantes na sala de espera | Login via portal cativo com opções de consentimento consciente | Apenas internet, com isolamento de clientes | Purple Shield, categorias adequadas para a família e bloqueio de ameaças |
| WiFi para colaboradores | Veterinários, enfermeiros, recepção, profissionais substitutos | IEEE 802.1X com identidade corporativa ou uma iPSK pessoal | Sistema de gestão da clínica, e-mail, internet | Purple Shield, categorias adequadas ao ambiente de trabalho e bloqueio de ameaças |
| Dispositivos clínicos | Raio X digital, ultrassom, analisadores de laboratório, impressoras de etiquetas | Chave exclusiva por dispositivo em um nome de rede dedicado ou porta cabeada | Apenas o sistema de gestão da clínica e endpoints de suporte de fornecedores específicos | Lista de permissões no firewall, sem acesso geral à internet |
| Pagamentos | Terminais de cartão | Conexão cabeada, celular ou uma rede dedicada | Apenas o provedor de pagamento | Mantida fora de todas as três redes acima |
Alguns termos precisam ser definidos aqui:
- IEEE 802.1X é o padrão para controle de acesso à rede baseado em portas. Cada pessoa faz login com suas próprias credenciais, verificadas por um servidor RADIUS (Remote Authentication Dial-In User Service).
- Um portal cativo é a página de login que o visitante vê antes de obter acesso à internet.
- iPSK e PPSK (chave pré-compartilhada privada ou de identidade) fornecem a cada pessoa ou dispositivo uma senha exclusiva no mesmo nome de rede.
- Uma VLAN (rede local virtual) separa o tráfego de forma lógica em switches e pontos de acesso compartilhados.
Do que você precisa antes de escolher um provedor?
Reúna cinco itens antes de conversar com qualquer provedor. Eles determinam o que você pode implementar e com que rapidez.
- Um inventário de hardware por unidade. Registre os pontos de acesso, switches, firewall e link de banda larga em cada local. A Purple é agnóstica em relação a hardware. Ela funciona como uma sobreposição em nuvem na Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Se suas unidades já utilizam qualquer uma dessas soluções, não é necessário fazer uma substituição completa de equipamentos. Nosso artigo no blog sobre por que seu próximo upgrade de WiFi não precisa de novos hardwares explica os motivos.
- Uma lista de dispositivos clínicos. Para cada console de imagem, analisador e impressora, anote se a conexão é por cabo ou WiFi. Verifique se ele é compatível com 802.1X e qual fornecedor oferece suporte remoto a ele.
- Seu provedor de identidade. A Purple integra-se com Microsoft Entra ID, Okta e Google Workspace. O acesso da equipe deve acompanhar as contas que você já gerencia nessas plataformas.
- Seu processo de admissões, transferências e desligamentos. Saiba onde são registradas as novas contratações, transferências entre unidades e desligamentos. Inclua também como você gerencia os profissionais temporários.
- Um responsável pelos dados para o login de clientes. Alguém precisa ser o responsável pelo aviso de privacidade e pelo texto de consentimento na página de login do WiFi de clientes, em conformidade com o UK GDPR.
O checklist do provedor
Faça estas perguntas a todos os provedores da sua lista. Uma resposta negativa a qualquer uma das cinco primeiras perguntas é motivo suficiente para descartar a opção.
- A solução funciona nos pontos de acesso já presentes em cada unidade e nas marcas que você provavelmente herdará?
- Ela consegue segmentar dispositivos de clientes, funcionários e clínicos em redes separadas a partir de um modelo central?
- O acesso dos funcionários acompanha a identidade do Microsoft Entra ID, Okta ou Google Workspace, para que um veterinário que atua em quatro unidades tenha apenas um login?
- Você consegue revogar o acesso de um funcionário desligado para todas as unidades em uma única ação?
- Dispositivos que não suportam 802.1X conseguem obter chaves exclusivas em vez de uma senha compartilhada?
- A solução realiza a filtragem de conteúdo nas redes de clientes e funcionários, com categorias seguras para toda a família na sala de espera?
- O login de clientes está em conformidade com o GDPR, com opções de consentimento por escolha consciente em vez de caixas pré-marcadas?
- O provedor possui as certificações ISO 27001 e Cyber Essentials? A Purple possui ambas, além da certificação B Corp.
- Você consegue adicionar uma unidade recém-adquirida a partir do modelo central, sem precisar recriar as políticas manualmente?
Como configurar as redes de clientes, funcionários e clínicas?
O Purple Access disponibiliza as redes de clientes, funcionários e dispositivos clínicos, com separação entre elas em cada clínica. O Purple Shield filtra as redes de clientes e de funcionários. A configuração passo a passo varia de acordo com o fornecedor do ponto de acesso, portanto, consulte a documentação de suporte do Purple referente ao seu hardware. As decisões de projeto abaixo se aplicam independentemente da solução que você utiliza.
Etapa 1: criar a rede da sala de espera dos clientes
Transmita um único nome de rede para clientes, personalizado com o nome do grupo ou da clínica. Encaminhe-a para sua própria VLAN apenas com acesso à internet. Ative o isolamento de clientes para que um telefone na sala de espera não possa ver outro.
Utilize um portal cativo para o login. O Purple WiFi para visitantes coleta o consentimento por meio de opções de adesão consciente, permitindo que o cliente escolha se deseja receber comunicações da clínica. Dados próprios baseados em consentimento são valiosos para uma rede veterinária: lembretes de vacinas de reforço, inaugurações de novas clínicas e ofertas de planos de saúde. Nosso guia para uma estratégia de dados próprios para locais no Reino Unido explica como criar essa lista em conformidade com a legislação.
Mantenha o login rápido. Um tutor preocupado segurando a coleira de um cachorro não preencherá um formulário longo.
Etapa 2: fornecer a veterinários e enfermeiros um acesso que os acompanhe
Veterinários, enfermeiros e profissionais substitutos costumam trabalhar em várias clínicas durante a semana. Uma senha de equipe compartilhada por unidade não atende a essas necessidades. Eles acumulam uma lista de senhas, as senhas acabam anotadas em quadros na recepção e ninguém as altera quando alguém se desliga.
As Redes Baseadas em Identidade do Purple vinculam o acesso à pessoa, e não ao prédio. Com o SecurePass, os funcionários fazem login via IEEE 802.1X em seu provedor de identidade utilizando o RADIUS na nuvem. As mesmas credenciais funcionam em todas as clínicas. Utilize o WPA3-Enterprise onde houver suporte nos dispositivos.
O método mais seguro é o EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), que utiliza um certificado no dispositivo em vez de uma senha. O PEAP (Protected EAP) utiliza nome de usuário e senha dentro de um túnel criptografado. Ele é mais simples de implementar em celulares pessoais, mas as credenciais podem ser alvo de phishing.
| Método de acesso de funcionários | Como alguém se conecta | Como revogar o acesso de quem sai | Funciona entre clínicas | Mais indicado para |
|---|---|---|---|---|
| Senha compartilhada por local | Uma senha, de conhecimento de todos naquele local | Mudar a senha em todas as unidades e avisar a todos | Não, uma senha por clínica | Nada em um grupo clínico |
| iPSK ou PPSK | Uma chave exclusiva por pessoa ou dispositivo | Excluir essa chave centralmente | Sim, se as chaves forem emitidas centralmente | Celulares e dispositivos pessoais sem 802.1X |
| 802.1X com PEAP via SecurePass | Nome de usuário e senha de trabalho | Desativar a conta no seu provedor de identidade | Sim, o mesmo login em qualquer lugar | Ambientes mistos em transição para certificados |
| 802.1X com EAP-TLS via SecurePass | Certificado emitido para um dispositivo gerenciado | Desativar a conta ou revogar o certificado | Sim, automático em todas as unidades | Notebooks e tablets gerenciados pelo grupo |
Para profissionais temporários, conceda acesso com limite de tempo que termine quando o contrato acabar. Funcionários transferidos não precisam de nenhuma alteração, pois seu acesso os acompanha até a nova clínica.
Etapa 3: isole os dispositivos de imagens, laboratório e gestão da clínica
Os equipamentos clínicos são onde reside o risco. Analisadores e consoles de imagens mais antigos costumam executar sistemas operacionais desatualizados e não conseguem executar um suplicante 802.1X, o software de que um dispositivo precisa para se conectar a uma rede 802.1X. Não os coloque na rede de funcionários por conveniência.
Dê aos dispositivos clínicos seu próprio nome de rede e VLAN. Forneça a cada dispositivo uma chave exclusiva por meio do iPSK, para que você possa remover um dispositivo sem afetar os demais. Conecte via cabo o que puder. Em seguida, defina regras de firewall que permitam que esta VLAN acesse apenas:
- o sistema de gestão da clínica, localmente ou na nuvem
- os endpoints de suporte remoto indicados de cada fornecedor de dispositivos
- o repositório de imagens DICOM (Digital Imaging and Communications in Medicine), caso seus exames de imagens usem um
Nada na rede de clientes deve ser roteado para esta VLAN. Nosso guia sobre como proteger uma rede corporativa aborda os princípios de segmentação com mais profundidade.
Mantenha os terminais de cartão separados de todas as três redes. O PCI DSS trata redes devidamente segmentadas como fora do escopo da avaliação de dados de titulares de cartão. Um terminal localizado na rede de clientes coloca toda a rede de clientes dentro do escopo.
Etapa 4: aplique uma filtragem adequada para uma sala de espera
Crianças frequentam salas de espera veterinárias. Configure o Purple Shield na rede de clientes para bloquear conteúdo adulto, jogos de azar, malware e domínios de phishing. Configure-o na rede de funcionários para bloquear malware e phishing, com regras de categoria aprovadas pelos gerentes da sua clínica.
A lógica voltada para a família é idêntica à que redes de pubs aplicam aos seus bares. Nosso checklist de provedores de WiFi para redes de pubs aborda isso em detalhes. Defina uma única política de filtragem no nível do grupo e aplique-a em todos os locais. Não permita que cada clínica crie a sua própria.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Como implementar um padrão único em cada clínica adquirida?
O WiFi de grupos veterinários costuma falhar no momento da aquisição. Cada nova clínica chega com seu próprio roteador, sua própria senha e seu console de raio-X esquecido. Trate a rede como parte do plano de integração, juntamente com a migração do sistema de gestão da clínica.
Crie um modelo contendo:
- os três nomes de rede
- o design da VLAN e as regras de firewall
- a página de login do cliente
- as políticas de filtragem do Shield
- a política de acesso dos funcionários
Depois, siga a mesma sequência em cada novo local:
- Levantamento. Mapeie o hardware e todos os dispositivos clínicos conectados na primeira semana.
- Decisão sobre o hardware. Mantenha os pontos de acesso existentes se eles estiverem na lista de compatibilidade. Substitua roteadores de banda larga de uso doméstico e equipamentos não gerenciados por uma marca homologada.
- Aplicação do modelo. Crie o local no Purple e atribua o modelo do grupo. Sem necessidade de reconfiguração local.
- Migre os dispositivos clínicos. Forneça a cada dispositivo uma chave exclusiva e mova-o para a VLAN clínica. Teste cada um deles com a equipe da clínica antes de desativar a rede antiga.
- Faça a transição dos funcionários para a identidade. Os funcionários fazem login com suas contas do grupo desde o primeiro dia. A senha compartilhada antiga é descontinuada.
- Desative as redes antigas. Desative todos os nomes de rede legados que a clínica usava antes.
Grupos hoteleiros que compram propriedades enfrentam o mesmo problema, e a mesma abordagem com base em modelos funciona para eles, como mostra a nossa página de Hotéis.
Como verificar se a separação funciona?
Execute o mesmo teste de aceitação em cada clínica e registre o resultado.
- A partir da rede de clientes, tente acessar o servidor de gerenciamento da clínica, cada console de imagem e cada analisador. Todas as tentativas devem falhar.
- A partir de um telefone de cliente, tente acessar um segundo telefone na rede de clientes. O isolamento de clientes deve bloquear o acesso.
- A partir da rede de clientes, carregue uma página de teste em uma categoria bloqueada. O Shield deve bloqueá-la.
- A partir da rede de funcionários, faça login como um veterinário de outra clínica. O acesso deve funcionar sem a necessidade de novas credenciais.
- Desative uma conta de teste em seu provedor de identidade. Confirme que ela não consegue mais ingressar na rede de funcionários em nenhum local.
- A partir da VLAN clínica, confirme se cada dispositivo acessa o sistema de gerenciamento da clínica e o endpoint de suporte do fornecedor, e nada mais.
Repita o teste após qualquer alteração no firewall ou no ponto de acesso, e uma vez por ano como parte da sua renovação de Cyber Essentials.
O que costuma dar errado e como corrigir?
Um analisador de laboratório se desconecta após a migração
O dispositivo provavelmente estava usando um endereço fixo ou um nome de rede codificado permanentemente. Verifique a documentação do fornecedor, reconfigure o dispositivo com a sua chave exclusiva e confirme se o firewall permite o acesso ao endpoint de suporte do fornecedor. Combine um horário com a clínica em que o analisador não esteja em uso.
Um veterinário substituto não consegue se conectar na segunda clínica
O acesso foi atribuído por local, não por identidade. Transfira o acesso do substituto para uma política válida para todo o grupo, vinculada à conta dele e com uma data de término, para que funcione em qualquer lugar.
As impressoras de etiquetas estão na rede de clientes
As impressoras geralmente são adicionadas por quem estava mais perto. Mova-as para a VLAN clínica, forneça chaves exclusivas e atualize as configurações de impressora do sistema de gerenciamento da clínica.
O portal cativo não aparece em alguns celulares
Regras de filtragem ou firewall podem bloquear os domínios que os celulares usam para detectar uma página de login. Confirme se os domínios de login são permitidos antes da autenticação. Em seguida, teste novamente no iOS e no Android.
A senha compartilhada antiga ainda funciona
O nome de rede legado de uma clínica adquirida ainda está sendo transmitido a partir de um roteador esquecido. Encontre-o com uma varredura de WiFi no edifício e, em seguida, remova o dispositivo ou desative a rede.
Uma máquina de cartão aparece na rede WiFi de clientes
Mova-a para uma porta cabeada, rede celular ou para sua própria rede imediatamente. Em seguida, verifique o escopo do PCI DSS com a sua credenciadora.
Como isso funciona na prática?
Os três exemplos práticos abaixo são projetos ilustrativos, não implementações nominais. Eles mostram como a abordagem se aplica no varejo, no setor público e em uma rede veterinária em expansão.
Exemplo prático: uma rede de pet shops com clínicas nas lojas
Situação. Uma rede de varejo opera 40 lojas, sendo 12 delas com uma clínica veterinária no próprio espaço comercial. Os clientes utilizam o WiFi da loja. Os equipamentos de imagem e laboratório da clínica estão na mesma rede predial.
O que foi feito. Os pontos de acesso de cada loja transmitem três redes: WiFi para clientes, WiFi para colaboradores e dispositivos da clínica, cada um em sua própria VLAN. Os dispositivos da clínica passaram a usar chaves exclusivas. A filtragem do Shield foi aplicada à rede de clientes. O padrão reflete a separação de locatários abordada em nosso guia sobre plataformas de WiFi para shopping centers.
Resultado. No teste de aceitação realizado em todas as 12 clínicas, um notebook conectado ao WiFi de clientes não conseguiu acessar nenhum dispositivo da clínica. As redes da loja e da clínica agora são gerenciadas a partir de um único painel, em vez de duas estruturas separadas.
Exemplo prático: um hospital veterinário universitário de ensino
Situação. A faculdade de veterinária de uma universidade administra um hospital para animais de pequeno porte aberto ao público. Estudantes, médicos veterinários, tutores de pets e equipamentos de imagem compartilham o mesmo edifício. A cada ano, uma nova turma de 150 alunos passa por lá em estágio prático.
O que foi feito. Estudantes e médicos veterinários passaram a se conectar ao WiFi para colaboradores por meio do 802.1X, vinculado às contas da universidade no Microsoft Entra ID. Os tutores de pets utilizaram um portal cativo em uma rede filtrada para clientes. Os dispositivos de imagem e laboratoriais foram migrados para sua própria VLAN com chaves exclusivas.
Resultado. Quando um estágio termina, 150 estudantes perdem o acesso à rede clínica automaticamente conforme a mudança de status de suas contas. Isso não exige alterações de senhas nem visitas da equipe de TI.
Exemplo prático: uma rede veterinária que adquire uma clínica a cada dois meses
Situação. Um grupo de 18 clínicas adquire cerca de seis novas unidades por ano. Cada clínica contava com seu próprio roteador e senha. Um enfermeiro que atuava em três unidades precisava de três senhas diferentes.
O que foi feito. O grupo criou um modelo padronizado e o aplicou a todas as unidades existentes. Em seguida, transformou o processo de integração em seis etapas em uma etapa padrão de cada plano de integração.
Resultado. A revogação de acessos de colaboradores desligados passou de 18 alterações de senha para uma única ação no provedor de identidade. Cada nova clínica atinge o padrão do grupo já durante a visita de integração.
Quanto custa e qual é o retorno obtido?
Seus custos são divididos em três frentes:
- Licenciamento. Solicite preços por localidade que escalem de acordo com as aquisições.
- Hardware. Invista apenas onde a unidade operar com equipamentos sem suporte ou de nível doméstico.
- Tempo de integração. Planeje o orçamento para o levantamento de inventário e a migração de dispositivos clínicos em cada localidade.
Como o Purple atua sobre a infraestrutura existente, clínicas que já utilizam marcas compatíveis não precisam gastar com novos pontos de acesso.
O retorno é mais fácil de visualizar do que de precificar:
- A revogação de acessos de colaboradores desligados passa de uma alteração por local para uma única ação.
- Plantonistas e veterinários volantes não precisam mais ligar para a recepção solicitando senhas.
- Terminais de cartão segmentados mantêm a rede de clientes fora do escopo do PCI DSS.
- Logins de clientes com consentimento criam uma lista primária (first-party) para lembretes e planos de saúde.
- O WiFi Analytics mostra padrões de visitas em todo o grupo.
O Purple opera em mais de 80.000 locais ativos em mais de 90 países e registra 500 milhões de usuários e acessos por ano. A mesma plataforma atende com eficiência a um grupo de 20 clínicas veterinárias.
Perguntas frequentes
O Purple funciona com os pontos de acesso que nossas clínicas já possuem?
Sim, desde que estejam na lista de dispositivos compatíveis do Purple. O Purple é agnóstico em relação a hardware e funciona como uma sobreposição em nuvem sobre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. As clínicas que já utilizam qualquer uma dessas soluções não precisam substituir seus pontos de acesso. Clínicas recém-adquiridas que utilizam roteadores de banda larga domésticos ou equipamentos não gerenciados geralmente precisam de novos pontos de acesso de uma dessas marcas antes de aplicar o modelo padronizado do grupo.
Podemos manter os equipamentos de imagem e analisadores de laboratório fora do WiFi de clientes sem precisar substituí-los?
Sim. Coloque os dispositivos clínicos em sua própria VLAN e nome de rede, emitindo para cada dispositivo uma chave exclusiva por meio do iPSK. Isso funciona para dispositivos que não suportam 802.1X. As regras de firewall limitam a VLAN clínica ao sistema de gestão da clínica e aos endpoints de suporte dos fornecedores autorizados. Nenhum tráfego da rede de clientes é roteado para ela, garantindo que os analisadores legados permaneçam isolados sem a necessidade de atualização de hardware.
Como os veterinários substitutos têm acesso ao WiFi sem uma senha compartilhada?
Os veterinários temporários recebem acesso por tempo limitado vinculado à sua própria identidade. Com o Purple SecurePass, eles fazem login via IEEE 802.1X usando uma conta no Microsoft Entra ID, Okta ou Google Workspace. O mesmo login funciona em todas as clínicas em que atuarem. Quando o contrato de trabalho termina, o acesso é encerrado automaticamente, sem a necessidade de alterar ou compartilhar senhas entre os diferentes locais.
O login de clientes no WiFi na sala de espera está em conformidade com o GDPR?
Sim, desde que o consentimento seja coletado de maneira adequada. O Purple Guest WiFi utiliza opt-ins de escolha consciente, de modo que os clientes optam ativamente por receber ou não comunicações de marketing da clínica. Nada vem pré-marcado. O Purple está em conformidade com o GDPR e possui certificação ISO 27001. Você ainda precisará incluir seu próprio aviso de privacidade na página de login, gerenciado por uma pessoa designada em seu grupo, explicando como a clínica utilizará os dados dos clientes.
A separação das redes ajuda com a conformidade do PCI DSS?
Sim. O PCI DSS considera redes devidamente segmentadas como fora do escopo da avaliação de dados de titulares de cartão. Terminais de cartão em sua própria rede cabeada, celular ou dedicada mantêm o WiFi de clientes e funcionários fora do escopo. Um terminal mantido na rede de clientes inclui toda essa rede no escopo. Confirme a definição final do escopo com sua credenciadora ou com um avaliador de segurança qualificado (QSA).
Quanto tempo leva para adequar uma clínica recém-adquirida ao padrão do grupo?
Em hardwares compatíveis, trata-se de uma tarefa de configuração, não de um projeto de construção. Você cria o local no Purple e atribui o modelo de grupo. Depois, transfere cada dispositivo clínico para sua chave exclusiva. A maior parte do esforço é dedicada a inspecionar e testar dispositivos clínicos com a equipe da clínica. Locais com roteadores não compatíveis precisam de novos pontos de acesso primeiro, o que acrescenta uma visita de instalação.
Qual filtragem uma rede de sala de espera veterinária deve usar?
Use uma filtragem segura para a família. Crianças frequentam salas de espera veterinárias, portanto, o Purple Shield deve bloquear conteúdo adulto e jogos de azar na rede de clientes, além de domínios de malware e phishing. Aplique uma política única para todo o grupo em todas as clínicas, e não uma versão local em cada unidade. A rede da equipe conta com bloqueio de ameaças e categorias adequadas ao trabalho acordadas pelos gerentes da sua clínica.
Definições principais
IEEE 802.1X
O padrão IEEE para controle de acesso à rede baseado em portas. Ele define como um solicitante no dispositivo, um autenticador como um ponto de acesso e um servidor de autenticação trocam mensagens EAP antes que o acesso à rede seja concedido.
É assim que veterinários, enfermeiros e profissionais temporários fazem login com suas próprias credenciais corporativas via SecurePass. Isso determina se a revogação de um único desligamento abrange todas as clínicas do grupo.
RADIUS
Remote Authentication Dial-In User Service, especificado no IETF RFC 2865. Transporta dados de autenticação, autorização e atributos entre um servidor de acesso à rede e um servidor central via UDP.
O Purple utiliza o RADIUS em nuvem para validar as credenciais dos colaboradores no seu provedor de identidade, evitando que você precise manter um servidor RADIUS em cada clínica.
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security, especificado no IETF RFC 5216. Utiliza autenticação mútua baseada em certificados sobre a estrutura EAP no RFC 3748, garantindo que nenhuma senha trafegue pela rede.
O método de acesso de colaboradores mais seguro para laptops e tablets gerenciados pelo grupo. Revogar o certificado ou desativar a conta remove o acesso em todas as unidades.
PEAP
Protected Extensible Authentication Protocol, documentado na especificação MS-PEAP da Microsoft. Ele encapsula uma troca interna de nome de usuário e senha, normalmente MSCHAPv2, dentro de um túnel TLS autenticado pelo servidor.
Mais fácil de implementar em celulares pessoais do que certificados, mas as credenciais podem ser alvos de phishing. Adequado para ambientes mistos em transição para o EAP-TLS.
iPSK e PPSK
Identity ou Private Pre-Shared Keys: uma implementação de fornecedor baseada em IEEE 802.11 WPA2 ou WPA3 Personal. Cada pessoa ou dispositivo recebe sua própria senha em um único nome de rede, mapeada para sua própria política ou VLAN.
A solução para analisadores, consoles de imagem e impressoras que não conseguem executar um suplicante 802.1X. Você pode remover um dispositivo sem afetar os demais.
VLAN
Virtual Local Area Network, definida no IEEE 802.1Q. Uma tag de ID de VLAN de 12 bits no quadro Ethernet separa logicamente o tráfego em switches e pontos de acesso compartilhados.
O tráfego de clientes, colaboradores e da área clínica fica em sua própria VLAN, mesmo quando a sala de espera e a sala de preparo compartilham pontos de acesso.
Portal cativo
Uma página da web interceptada antes que o acesso à internet seja liberado. Os dispositivos a detectam testando domínios conhecidos de teste do sistema operacional, que precisam estar acessíveis antes da autenticação.
A página de login do cliente na sala de espera, onde opções conscientes de inclusão coletam o consentimento em conformidade com a UK GDPR. Domínios de detecção bloqueados são um motivo comum para ela não ser exibida.
Isolamento de clientes
Uma configuração de ponto de acesso que bloqueia o tráfego de Camada 2 entre dispositivos sem fio na mesma SSID. Cada dispositivo pode alcançar apenas o gateway e os destinos autorizados na rede upstream.
Impede que um telefone na sala de espera acesse outro e faz parte do teste de aceitação em todas as clínicas.
WPA3-Enterprise
A certificação de segurança da WPA3 para redes corporativas, desenvolvida com base no IEEE 802.11 e na autenticação IEEE 802.1X. Ela exige Protected Management Frames e oferece um modo de segurança opcional de 192 bits.
Use-o na rede de colaboradores sempre que os dispositivos forem compatíveis, juntamente com o login SecurePass.
DICOM
Digital Imaging and Communications in Medicine, o padrão mantido pela NEMA (ISO 12052). Ele define o formato de arquivo e o protocolo de rede para armazenar e compartilhar imagens médicas.
Se o seu sistema de imagens usa armazenamento DICOM, adicione apenas ele à lista de permissões do firewall da VLAN clínica e nada mais.
Padrão PCI DSS
O Payment Card Industry Data Security Standard do PCI Security Standards Council. Suas orientações de escopo consideram redes adequadamente segmentadas fora do escopo de avaliação de dados de titulares de cartão.
Uma maquininha de cartão na WiFi de clientes coloca toda a rede no escopo. Mantenha os terminais em redes cabeadas, celulares ou dedicadas.
Cyber Essentials
O programa do governo do Reino Unido administrado pelo NCSC. Ele certifica cinco controles técnicos: firewalls, configuração segura, controle de acesso de usuários, proteção contra malware e gerenciamento de atualizações de segurança.
A segmentação de rede oferece suporte aos controles de firewall e de acesso de usuários. Execute novamente o teste de separação a cada ano como parte da sua renovação.
Exemplos práticos
Uma rede de pet shops opera 40 lojas, 12 delas com uma clínica veterinária no próprio estabelecimento. Os clientes usam o WiFi da loja, e os equipamentos de imagem e de laboratório da clínica estão na mesma rede do prédio. Como manter os clientes afastados dos dispositivos clínicos?
Os pontos de acesso de cada loja transmitem três redes: WiFi para clientes, WiFi para colaboradores e dispositivos da clínica, cada um em sua própria VLAN. Os dispositivos da clínica passaram a utilizar chaves exclusivas, permitindo que cada um seja removido sem afetar os demais. A filtragem do Shield foi aplicada à rede de clientes. No teste de aceitação realizado em todas as 12 clínicas, um laptop conectado ao WiFi para clientes não conseguiu acessar nenhum dos dispositivos clínicos. As redes da loja e da clínica agora são gerenciadas a partir de um único painel, em vez de duas configurações separadas. Este projeto é ilustrativo, não se trata de uma implantação específica.
Um hospital veterinário universitário está aberto ao público. Estudantes, médicos veterinários, tutores de animais de estimação e equipamentos de imagem compartilham o mesmo edifício, e uma nova turma de 150 estudantes faz estágio prático a cada ano. Como gerenciar o acesso sem alterações constantes de senha?
Estudantes e médicos veterinários conectaram-se ao WiFi para colaboradores por meio do IEEE 802.1X, vinculado às contas da universidade no Microsoft Entra ID. Os tutores de animais usaram um portal cativo em uma rede filtrada para clientes. Os equipamentos de imagem e de laboratório foram transferidos para sua própria VLAN com chaves exclusivas. Quando um estágio termina, 150 estudantes perdem o acesso à rede clínica conforme suas contas mudam de status. Isso não requer trocas de senhas nem visitas da equipe de TI. O acesso acompanha a identidade, de modo que a rede segue o ciclo de vida de contas já existente na universidade. Este projeto é ilustrativo.
Um grupo de 18 clínicas adquire cerca de seis novas unidades por ano. Cada clínica operava com seu próprio roteador e senha, e um enfermeiro que atuava em três locais precisava de três senhas diferentes. Como padronizar todos os locais sob um único modelo?
O grupo criou um modelo único abrangendo os três nomes de rede, o design de VLAN, as regras de firewall, a página de login de clientes, as políticas do Shield e a política de acesso dos colaboradores. Aplicou o modelo a todas as unidades existentes. Em seguida, transformou a sequência de aquisição de seis etapas em uma linha padrão de cada plano de integração, paralelamente à migração do sistema de gestão da clínica. A revogação de um funcionário que se desliga passou de 18 alterações de senha para uma única ação no provedor de identidade. Cada nova clínica atinge o padrão do grupo durante sua visita de integração. Este projeto é ilustrativo, não se trata de uma implantação específica.
Perguntas frequentes
A Purple funciona com os pontos de acesso que nossas clínicas já possuem?
Sim, se estiverem na lista de compatibilidade da Purple. A Purple é agnóstica em relação ao hardware e opera como uma sobreposição em nuvem sobre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. As clínicas que já utilizam qualquer uma dessas soluções não precisam substituir pontos de acesso. As clínicas adquiridas que usam roteadores de banda larga residenciais ou equipamentos não gerenciados geralmente precisam de novos pontos de acesso de uma dessas marcas antes de você aplicar o modelo do grupo.
Podemos manter os equipamentos de imagem e analisadores laboratoriais fora do WiFi de clientes sem substituí-los?
Sim. Coloque os dispositivos clínicos em sua própria VLAN e nome de rede, e forneça a cada dispositivo uma chave exclusiva por meio do iPSK. Isso funciona para dispositivos que não podem executar o 802.1X. As regras de firewall limitam a VLAN clínica ao sistema de gestão da clínica e a endpoints de suporte de fornecedores indicados. Nada na rede de clientes é roteado para ela, portanto, os analisadores mais antigos permanecem isolados sem a necessidade de atualização de hardware.
Como os veterinários substitutos obtêm acesso ao WiFi sem uma senha compartilhada?
Os veterinários substitutos recebem acesso por tempo limitado vinculado à sua própria identidade. Com o Purple SecurePass, eles fazem login por meio do IEEE 802.1X usando uma conta no Microsoft Entra ID, Okta ou Google Workspace. O mesmo login funciona em todas as clínicas que eles atendem. Quando o contrato termina, o acesso termina junto, e nenhuma senha compartilhada precisa ser alterada ou divulgada entre os locais.
O login no WiFi de clientes na sala de espera está em conformidade com o GDPR?
Sim, quando o consentimento é coletado adequadamente. O Purple WiFi para visitantes WiFi utiliza adesões de escolha consciente, permitindo que os clientes escolham ativamente se desejam receber materiais de marketing da clínica. Nada vem pré-marcado. O Purple está em conformidade com o GDPR e possui certificação ISO 27001. Você ainda precisará de seu próprio aviso de privacidade na página de login, de responsabilidade de uma pessoa designada em seu grupo, explicando como a clínica usará os dados dos clientes.
A separação das redes ajuda na conformidade com o PCI DSS?
Sim. O PCI DSS considera redes devidamente segmentadas como fora do escopo da avaliação de dados de titulares de cartão. Terminais de cartão em sua própria rede cabeada, celular ou dedicada mantêm o WiFi para clientes e o WiFi para colaboradores WiFi fora do escopo. Um terminal mantido na rede de clientes coloca toda essa rede no escopo. Confirme o escopo final com sua adquirente ou com um assessor de segurança qualificado.
Quanto tempo leva para adaptar uma clínica adquirida ao padrão do grupo?
Em hardwares compatíveis, trata-se de uma tarefa de configuração, e não de um projeto de construção. Você cria o local no Purple e atribui o modelo do grupo. Em seguida, transfere cada dispositivo clínico para sua chave exclusiva. A maior parte do esforço é dedicada a mapear e testar os dispositivos clínicos com a equipe da clínica. Locais com roteadores não compatíveis precisam de novos pontos de acesso primeiro, o que exige uma visita de instalação.
Qual tipo de filtragem a rede da sala de espera veterinária deve utilizar?
Utilize filtragem segura para toda a família. Como crianças frequentam salas de espera veterinárias, o Purple Shield deve bloquear conteúdo adulto e jogos de azar na rede de clientes, além de domínios com malware e phishing. Aplique uma única política a todo o grupo em todas as clínicas, e não uma versão local em cada unidade. A rede de colaboradores recebe bloqueio de ameaças e categorias adequadas ao trabalho definidas pelos gerentes da sua clínica.
Continue a ler esta série
Checklist de provedores de WiFi para grupos odontológicos: WiFi de pacientes, redes clínicas e implementação em várias clínicas
Use este checklist para selecionar um provedor de WiFi para clínicas odontológicas que separe as redes de pacientes, colaboradores, clínicas e de pagamento de forma idêntica em cada unidade. Você poderá então realizar um piloto do modelo em uma clínica, executar sete verificações de isolamento e implementá-lo em lotes. Você também saberá quais evidências de WiFi manter para PCI DSS, UK GDPR, NHS DSPT e Cyber Essentials.
Checklist de provedores de WiFi para canteiros de obras: acesso de prestadores de serviços, contêineres de obra e filtragem de conteúdo
Use este checklist para dividir um canteiro de obras em redes separadas para trabalhadores, escritório, dispositivos do projeto e sistemas do canteiro, além de acesso opcional para visitantes. Em seguida, você pode vincular o passe de WiFi de cada trabalhador à sua integração CDM 2015, filtrar áreas de convivência e bem-estar, isolar CFTV e biometria e clonar a configuração para todos os projetos. Ele termina com 10 perguntas a serem feitas aos provedores de WiFi para canteiros de obras.
Checklist de aquisição de WiFi para municípios: WiFi público, 802.1X para colaboradores e filtragem em edifícios municipais
Utilize este checklist para elaborar uma licitação de WiFi municipal que possa ser pontuada: quatro redes separadas, acesso de funcionários vinculado ao seu provedor de identidade, certificados em dispositivos de propriedade do município, filtragem em todos os locais públicos e relatórios distritais em linguagem simples. Você também saberá quais evidências solicitar aos proponentes e quais oito testes executar antes do lançamento.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.