
Cisco Wireless AP Fleet Sizing & Architecture Advisor
Model device concurrency, calculate switch PoE power budgets, compare Catalyst versus Meraki hardware, and export production captive portal configurations.
Deployment Parameters
High-density enterprise tier (99.99% uptime target). Multi-floor corporate headquarters running video conferencing, identity-based staff VLANs, and cloud-managed guest onboarding.
| Model | Generation | Radio Chains | Max Draw | Min PoE | Ethernet Uplink |
|---|---|---|---|---|---|
| Cisco Catalyst 9136I | WiFi 6E (802.11ax 6 GHz) | 4x4 (2.4 GHz) + 8x8 (5 GHz) + 4x4 (6 GHz) | 47.3 W | 802.3bt (60W) | Dual 5 Gbps mGig RJ45 |
| Cisco Catalyst 9130AX | WiFi 6 (802.11ax) | Dual 4x4 or 8x8 (5 GHz) + 4x4 (2.4 GHz) | 30 W | 802.3at (PoE+) / 802.3bt | 1x 5 Gbps mGig RJ45 |
| Cisco Meraki CW9164 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 4x4 (5 GHz) + 4x4 (6 GHz) | 28.5 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Meraki CW9162 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 2x2 (5 GHz) + 2x2 (6 GHz) | 22 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Catalyst 9105AX | WiFi 6 (802.11ax) | 2x2 (2.4 GHz) + 2x2 (5 GHz) | 14.5 W | 802.3af (PoE) | 1x 1 Gbps RJ45 |
! Cisco Catalyst 9800 Wireless Controller (IOS XE 17.12+)
! External Cloud Captive Portal Integration with Purple Cloud
! Safe RFC 1918 Private Subnet Architecture

radius server PURPLE_PRIMARY_RADIUS
 address ipv4 192.168.10.25 auth-port 1812 acct-port 1813
 key 7 <RADIUS_SHARED_SECRET>

aaa group server radius PURPLE_RADIUS_GROUP
 server name PURPLE_PRIMARY_RADIUS
 deadtime 5

aaa authentication dot1x PURPLE_AUTH_METHOD group PURPLE_RADIUS_GROUP
aaa authorization network PURPLE_AUTHZ_METHOD group PURPLE_RADIUS_GROUP
aaa accounting network PURPLE_ACCT_METHOD start-stop group PURPLE_RADIUS_GROUP

parameter-map type webauth PURPLE_WEBAUTH_PARAM
 type consent
 redirect-url "https://portal.purple.ai/auth"
 max-http-conns 120
 timeout init-state-sec 180

ip access-list extended PURPLE_REDIRECT_ACL
 10 deny ip any host 192.168.10.25
 20 deny ip any 10.88.0.0 0.0.15.255
 30 permit tcp any any eq 80
 40 permit tcp any any eq 443

wlan Guest_WiFi 10 Guest_WiFi
 client vlan 88
 security web-auth
 security web-auth parameter-map PURPLE_WEBAUTH_PARAM
 security web-auth authentication-list PURPLE_AUTH_METHOD
 security web-auth acl PURPLE_REDIRECT_ACL
 radio policy all
 no shutdown
Modernise guest and staff access across your Cisco estate
Purple integrates natively with Cisco Catalyst and Meraki infrastructure to provide passwordless 802.1X onboarding, GDPR-compliant guest captive portals, and physical footfall analytics without hardware replacement.
Provavelmente já viu este resumo antes. Um hotel quer um melhor WiFi para convidados e uma integração mais simples. Um hospital precisa de roaming fiável para os dispositivos da equipa sem transformar o suporte num combate diário a incêndios. Um campus está a substituir pontos de acesso antigos e alguém faz a pergunta aparentemente simples: "Qual AP sem fios da Cisco devemos comprar?"
Essa questão raramente se resume apenas ao ponto de acesso. Trata-se de design de rádio, estratégia de controlador, conformidade regulamentar, autenticação, experiência do utilizador e de quanta complexidade operacional a sua equipa consegue realisticamente suportar. A Cisco oferece-lhe um ecossistema amplo, mas a amplitude cria o seu próprio problema. As famílias de produtos sobrepõem-se, as escolhas de gestão afetam a arquitetura e os hábitos de implementação mais antigos nem sempre se adequam às expectativas modernas em torno do acesso sem palavra-passe, identidade e política de zero-trust.
Uma boa implementação de Cisco wireless AP não é apenas aquela que emite um sinal forte. É aquela que se adapta ao local, respeita as regras de espetro do Reino Unido, lida com comportamentos de clientes densos e se integra num modelo de autenticação que os utilizadores não detestam.
Navegar no Panorama de AP Cisco WiFi
Uma renovação empresarial típica começa com um problema físico que parece ser um problema de rede sem fios. Os convidados queixam-se de que o WiFi vai abaixo no átrio. Os médicos dizem que o roaming parece inconsistente entre as enfermarias. Os utilizadores do escritório insistem que a rede está "lenta", mas apenas durante as reuniões. O instinto é, muitas vezes, comparar primeiro os números dos modelos.
Esse é o ponto de partida errado.
O design sem fios da Cisco funciona melhor quando se trata o AP como uma parte de um sistema mais amplo. O AP importa, mas o mesmo acontece com a abordagem do controlador, o ambiente de RF, os materiais de construção, a mistura de clientes e a forma como as pessoas se autenticam. Na maioria dos ambientes reais, a parte difícil não é comprar hardware. É fazer com que o hardware se comporte de forma previsível assim que encontra utilizadores reais.
O que costuma tornar a seleção da Cisco difícil
O portefólio da Cisco abrange implementações Aironet mais antigas, plataformas Catalyst mais recentes e múltiplos modelos de gestão. Isto cria fricção para os administradores que tentam responder a perguntas práticas como:
- Quais os padrões que importam agora: A infraestrutura ainda está otimizada para o WiFi anterior de alta capacidade, ou está a planear com base nas novas capacidades de 6 GHz e Wi-Fi 7?
- Como será gerida: As operações continuarão fortemente centradas em controladores, ou a equipa deseja fluxos de trabalho na nuvem e híbridos mais flexíveis?
- Quem se está a ligar: Funcionários, convidados, subcontratados, dispositivos IoT e residentes impõem requisitos diferentes às políticas e à integração.
- Como se define o sucesso: A cobertura não é suficiente em locais densos. A capacidade, a qualidade de roaming e a autenticação consistente são o mais importante.
Nos projetos no Reino Unido, existe outra camada subjacente a tudo isto. O planeamento de rádio deve alinhar-se com os limites regulamentares locais. Isso afeta o que pode implementar, não apenas o que parece atrativo numa ficha técnica.
Projetos de WiFi robustos começam com o design do serviço, não com o entusiasmo pelo hardware.
A perspetiva prática que ajuda
Quando avalio um parque de APs sem fios Cisco, agrupo as decisões em três categorias:
Adequação da plataforma
Escolha a família de AP que corresponda à densidade, ciclo de vida e horizonte de normas de que necessita.Adequação operacional
Decida como a sua equipa irá monitorizar, resolver problemas e manter a infraestrutura depois de a equipa de instalação ter saído.Adequação da identidade
Desenhe a autenticação para convidados, funcionários e dispositivos não geridos como parte da arquitetura wireless, e não como uma reflexão tardia.
Aquele último ponto é onde muitas implementações Cisco, de resto sólidas, falham. A rede de rádio pode estar bem construída, mas a jornada do utilizador ainda depende de palavras-passe partilhadas, Captive Portals instáveis ou fluxos de trabalho RADIUS legados que são dispendiosos de operar. A oportunidade moderna reside em manter os pontos fortes da rede sem fios da Cisco ao mesmo tempo que se move a identidade e o acesso para modelos sem palavra-passe e ligados à nuvem.
Descodificar as Famílias de AP Cisco WiFi
Se precisa de um modelo mental rápido, pense no Aironet como a linhagem empresarial estabelecida que muitas organizações ainda conhecem bem, e no Catalyst 9100 como a plataforma moderna concebida para as expectativas atuais e emergentes de wireless. O Aironet conquistou o seu espaço em muitas infraestruturas. O Catalyst é onde o investimento estratégico faz agora mais sentido para a maioria das novas implementações empresariais.
Aironet versus Catalyst em termos práticos
Os modelos Aironet surgem frequentemente em ambientes concebidos com base num forte controlo empresarial, padrões operacionais comprovados e gerações anteriores de WiFi de alta capacidade. A Cisco e os materiais de formação descrevem a gama Aironet 2800 Series como suportando 802.11ac Wave 2 com uma taxa teórica máxima de dados de até 2.6 Gbps por interface de rádio, enquanto o posicionamento atual da Cisco se foca em pontos de acesso concebidos para capacidades de Wi-Fi 7 e 6E, o que reflete a forma como os locais de grande densidade esperam agora uma rede sem fios multi-gigabit como uma base normal e não como uma funcionalidade premium (Cisco wireless guidepaper reference).
O Catalyst é a melhor opção quando deseja um caminho mais direto para padrões modernos, opções de gestão atualizadas e uma plataforma que se alinhe com as expectativas empresariais mais recentes em torno de densidade, latência e integração. Para muitas equipas de TI, essa é a diferença entre prolongar uma plataforma antiga e estável e construir adequadamente para o próximo ciclo de atualização.
Como ler a decisão da família
A decisão não é apenas "antigo versus novo". É mais como isto:
- Mantenha ou estenda o Aironet quando tiver uma infraestrutura existente, dependências de controladores conhecidas e um horizonte operacional de curto a médio prazo.
- Padronize no Catalyst quando estiver a redesenhar para longevidade do ciclo de vida, comportamento mais recente de clientes e integração moderna de identidade.
- Evite o desvio de estratégia mista a menos que tenha planeado antecipadamente as implicações de gestão, firmware, regulamentação e políticas.
Eis a comparação rápida que a maioria dos administradores necessita.
| Atributo | Catalyst 9100 Series | Aironet Series |
|---|---|---|
| Função da plataforma | Plataforma empresarial estratégica atual | Plataforma empresarial anterior amplamente implementada em propriedades legadas |
| Foco nos padrões | Construída em torno da evolução moderna do WiFi, incluindo o posicionamento em 6E e Wi-Fi 7 | Comumente associada a gerações anteriores, como a 802.11ac Wave 2 |
| Adequação de densidade | Melhor alinhada com as expectativas atuais de locais de alta densidade | Forte em muitas implementações estabelecidas, mas menos alinhada com o roteiro de novos padrões |
| Direção de gestão | Adequada para o pensamento moderno local, na nuvem e híbrido, dependendo da arquitetura | Mais frequentemente associada a padrões tradicionais de implementação empresarial |
| Perspetiva de atualização | Melhor escolha a longo prazo para novos designs empresariais | Na maioria dos casos, é melhor tratada como uma plataforma herdada ou de transição |
| Caso de compra típico | Novos projetos de campus, hotelaria, saúde e projetos de renovação de vários locais | Propriedades existentes que prolongam a vida útil ou suportam pressupostos de design mais antigos |
A nomenclatura importa menos do que a intenção do design
Os números de modelo da Cisco podem tentar os compradores a fazer compras baseadas em fichas de especificações. Isso geralmente leva à conversa errada. O que mais importa é para que classe de ambiente o AP foi concebido. Pergunte:
- Este é um AP empresarial de interior padrão?
- É adequado para cargas de clientes de maior densidade?
- Suporta as bandas de rádio e os padrões que o seu parque de clientes irá utilizar?
- Alinha-se com as suas restrições de energia, montagem e controlador?
Comprar um AP wireless Cisco apenas pelo número do modelo é como escolher um switch pelo número de portas e ignorar os uplinks, a alimentação e o software.
A mudança de mentalidade útil é esta: não pergunte qual o AP Cisco que é "melhor". Pergunte qual a família de AP Cisco que melhor se adapta à densidade, ao estilo de gestão e ao modelo de autenticação de que o seu ambiente necessita.
Explicação das Tecnologias Principais de Hardware e Rádio
A vertente do hardware é importante porque a capacidade de rádio molda a experiência do utilizador muito antes de surgirem os pedidos de suporte. Os novos pontos de acesso Cisco não são apenas mais rápidos num sentido comercial lato. São concebidos para funcionar melhor em ambientes movimentados, onde muitos clientes competem pelo tempo de antena em simultâneo.
Por que os novos padrões alteram as implementações reais
Num escritório silencioso e com pouca utilização, as gerações de AP mais antigas e mais recentes podem parecer semelhantes. Num hospital, hotel, interface de transportes ou edifício de palestras, isso não acontece. À medida que a densidade de clientes aumenta, o AP tem de arbitrar a contenção, manter a qualidade do serviço e impedir que um grupo ruidoso de dispositivos degrade a experiência de todos os outros.
A Cisco afirma que os seus pontos de acesso WiFi 7 são concebidos para menor latência e maior previsibilidade para cargas de trabalho em tempo real, tais como streaming de vídeo, AR e VR, e que isto reduz a saturação da rede para que a qualidade do serviço permaneça mais estável quando muitos clientes estão ativos (ficha de dados dos pontos de acesso WiFi 7 da Cisco). Isto é importante porque a estabilidade sob carga é normalmente mais valiosa do que um valor de largura de banda nominal que os utilizadores nunca verão na prática.
Se precisar de recordar a função básica do próprio hardware, este pequeno guia sobre fundamentos de pontos de acesso sem fios é uma introdução útil antes de se aprofundar nas escolhas de design específicas da Cisco.
O que os rádios resolvem em ambientes reais
Um AP Cisco WiFi moderno prova o seu valor de algumas formas específicas:
Gestão de clientes densa
Um melhor agendamento e utilização do tempo de antena importam mais do que a velocidade bruta em salas de conferências, áreas de pacientes e locais públicos.Consistência melhorada
As aplicações em tempo real não precisam apenas de largura de banda. Precisam de menor jitter, comportamento mais previsível e menos oscilações bruscas de qualidade.Mais espaço para a conceção de políticas
As plataformas mais recentes são mais fáceis de alinhar com SSIDs segmentados, fluxos de autenticação modernos e populações de dispositivos mistas.
As funcionalidades com que se deve preocupar
Nem todas as funcionalidades avançadas alteram os resultados do dia a dia. Estas alteram.
Geração de rádio e densidade do local
Se o seu espaço tem regularmente muitos clientes ativos no mesmo espaço físico, escolha com base na gestão de contenção e na previsibilidade. É por isso que as plataformas Catalyst mais recentes fazem sentido para hotéis, ensino superior e saúde. O problema não é "pode este AP ligar dispositivos?". É "pode manter o serviço utilizável quando todos se ligam ao mesmo tempo?".
Compatibilidade com controladora e arquitetura
O AP não pode ser separado da forma como o sistema sem fios é gerido. Um AP tecnicamente capaz implementado numa estratégia de controlador complexa torna-se um fardo operacional. Uma política de software consistente, um comportamento de roaming previsível e processos de ciclo de vida fáceis de gerir costumam ser mais importantes do que extrair todas as funcionalidades do hardware.
A segurança como uma questão de design de rádio
A segurança sem fios não é apenas uma decisão de autenticação na periferia. Afeta o número de SSIDs, o design de roaming, a segmentação, a fricção na adesão e se os utilizadores contornam totalmente a rede oficial. É por isso que uma estratégia de AP moderna deve estar alinhada com a estratégia de identidade.
Se os utilizadores continuarem a recorrer ao tethering, o design de wireless falhou, mesmo que o mapa de sinal pareça perfeito.
Na prática, uma melhor tecnologia de rádio oferece-lhe a plataforma. Um bom design de rede e um bom design de identidade decidem se os utilizadores beneficiam dela.
Desenhar e Implementar a Sua Rede Cisco WiFi
A maioria dos projetos de rede sem fios que falham não falha na aquisição. Falha no planeamento. O modelo de AP pode ser perfeitamente adequado, mas o design ignorou a densidade real de clientes, materiais de construção difíceis, limitações de PoE ou fronteiras regulamentares locais.
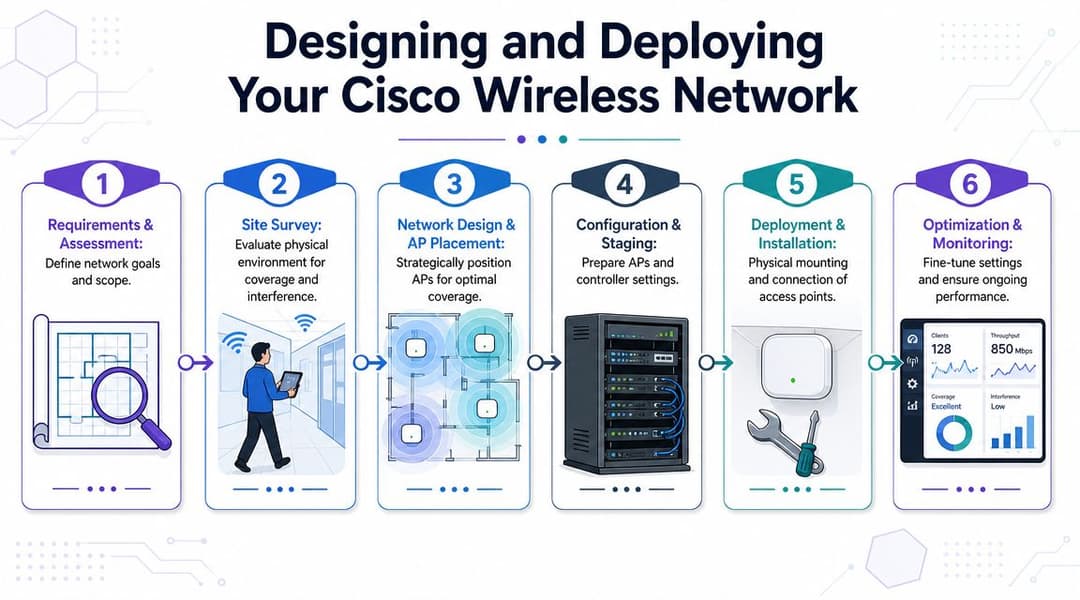
As implementações Cisco mais limpas seguem um processo disciplinado, desde os requisitos até à otimização.
Comece com a cobertura e a capacidade em conjunto
O design focado apenas na cobertura ainda aparece em demasiados projetos. Cria mapas de calor com bom aspeto e uma má experiência de utilizador em ambiente real. Um salão de festas de um hotel, uma clínica de ambulatório ou um espaço partilhado de estudantes podem ter uma força de sinal aceitável e, ainda assim, apresentar um desempenho fraco porque existem demasiados dispositivos ligados a poucas rádios nos locais errados.
Um fluxo de trabalho de implementação prático assemelha-se a isto:
Definir a intenção do serviço
Decida se a rede é predominantemente para convidados, crítica para a equipa, densa em dispositivos, sensível à latência ou uma mistura de todas as quatro.Fazer o levantamento do ambiente corretamente
Materiais físicos, núcleos de elevadores, cozinhas, salas técnicas e átrios com muito vidro distorcem os pressupostos.Projetar a colocação de APs para utilização, não por simetria O espaçamento igual numa planta não é um design inteligente. Coloque os APs onde os utilizadores se concentram e onde existem caminhos de roaming.
Verificar a comutação e a alimentação elétrica com antecedência
A capacidade do AP pode ser comprometida por limitações de PoE, estrangulamentos de uplink ou pela colocação do comutador de acesso.Preparar a configuração antes da implementação no terreno
A política de WLAN, etiquetas, definições de país e o comportamento do controlador devem ser consistentes antes de os instaladores começarem a montar o hardware.Otimizar após a chegada dos clientes reais
O ajuste final acontece com o tráfego real, não apenas com ferramentas de diagnóstico.
Para as equipas que estão a avaliar estilos de implementação mais amplos, esta comparação de abordagens de pontos de acesso sem fios incluindo Meraki é útil porque o modelo de gestão afeta a velocidade de implementação e os custos operacionais quase tanto quanto o hardware de rádio.
O domínio regulamentar do Reino Unido não é uma nota de rodapé
Muitos projetos, de outra forma competentes, enfrentam frequentemente desafios nesta área. Os APs Cisco estão limitados pelo seu domínio regulatório configurado. Um exemplo de formação da Cisco para um Aironet 3800 mostra um mapa de canais e 8 níveis de potência de transmissão, clarificando também que nem todos os canais estão disponíveis em todos os países. Para implementações no Reino Unido, o AP deve ser validado face às regras do Reino Unido e da ETSI, porque não irá permitir canais fora do seu domínio configurado, o que afeta diretamente o planeamento de cobertura e a conformidade (referência de formação sobre domínio regulatório Cisco).
Isso importa de várias formas:
Hardware importado ou incompatível pode comprometer a implementação
Se o domínio regulatório não estiver alinhado, os seus pressupostos de design podem falhar.O planeamento de canais é específico de cada país
Não replique um modelo de design de outra região assumindo que se comportará da mesma forma no Reino Unido.As definições de país do controlador são operacionalmente importantes
Após migrações ou alterações em ambientes mistos, o alinhamento do domínio precisa de ser verificado como parte da validação.
A questão dos 6 GHz no Reino Unido
As equipas do Reino Unido também precisam de prestar muita atenção ao que é permitido no ambiente local de 6 GHz. A questão não é se o "Wi-Fi 6E" parece atraente. É saber se o modelo, o software e as definições regulamentares estão alinhados com as regras de utilização do Reino Unido no cenário exato de implementação que está a planear.
Um design em conformidade, mas mal planeado, continuará a ter um mau desempenho. Um design bem planeado com o enquadramento regulamentar errado poderá nunca entrar em funcionamento.
É por isso que a fase de implementação deve sempre incluir uma etapa formal de validação regulamentar, a par do levantamento técnico, preparação e instalação.
Estratégias Modernas de Autenticação e Integração
A rede de rádio é apenas metade da experiência do utilizador. A outra metade é a forma como as pessoas e os dispositivos acedem a ela.
Muitos ambientes sem fios Cisco ainda dependem de um de dois hábitos. Ou existe uma palavra-passe partilhada que se espalha muito além do público pretendido, ou existe um fluxo de Captive Portal que funciona tecnicamente, mas que parece desajeitado, frágil e difícil de governar à escala. Ambas as abordagens criam carga de suporte e enfraquecem o controlo de políticas.
Por que o WiFi com palavra-passe partilhada atingiu o seu limite
As chaves PSK partilhadas são atrativas porque são fáceis de explicar. Também são difíceis de conter. Assim que uma palavra-passe é impressa num sinal, enviada por e-mail ou guardada em dispositivos não geridos, o seu modelo de acesso já está comprometido. Alterá-la torna-se disruptivo, e segmentar utilizadores em torno de um segredo comum é complexo.
Os tradicionais Captive Portals de convidados resolvem um problema diferente, mas frequentemente adicionam fricção onde os utilizadores menos a toleram. Os convidados querem uma adesão rápida e segura. Os funcionários querem um acesso fluido associado à sua identidade. As equipas de operações querem capacidade de revogação, auditabilidade e menos pedidos de suporte.
É por isso que a estratégia wireless moderna está a mudar de "quem sabe a palavra-passe" para "quem é este utilizador ou dispositivo e o que deve ter permissão para fazer?"
Como deve ser o acesso Cisco moderno
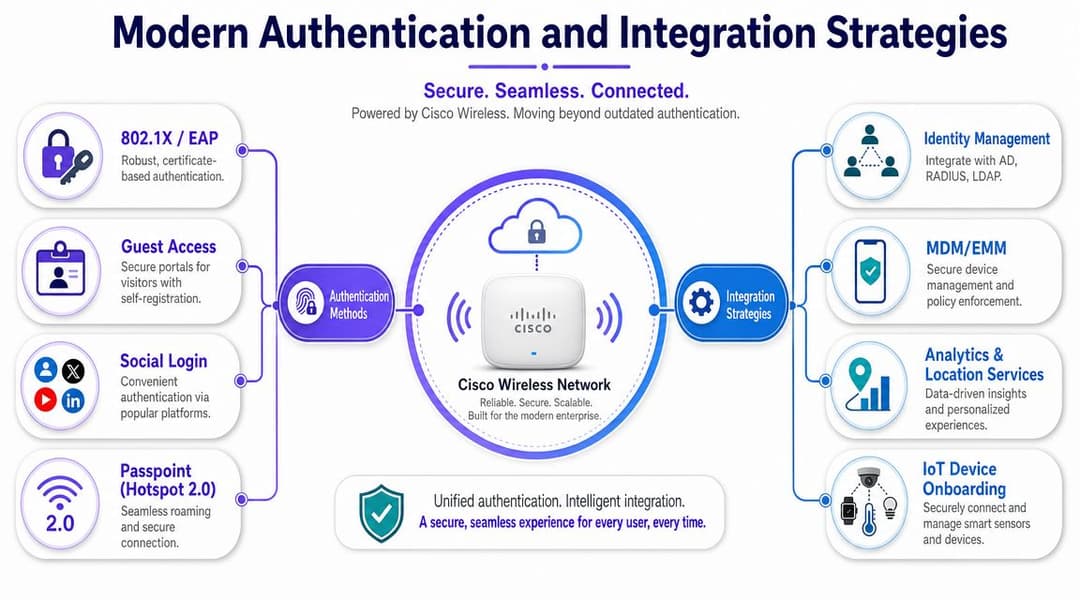
Um modelo de autenticação forte na infraestrutura Cisco combina normalmente vários padrões em vez de apenas um:
802.1X para dispositivos geridos de funcionários
Esta continua a ser a base correta para o acesso da força de trabalho onde a confiança no dispositivo e a política são fundamentais.Integração baseada em certificados
Melhor do que a proliferação de palavras-passe, especialmente quando associada a diretórios na nuvem e automação do ciclo de vida.Passpoint e OpenRoaming para convidados
Estes reduzem a fricção e tornam a encriptação do primeiro pacote e a conveniência de visitas repetidas muito mais realistas.Integração segmentada para IoT e terminais legados
Nem todos os dispositivos conseguem executar fluxos EAP modernos, pelo que necessita de exceções controladas em vez de comprometer a política.
Se a sua equipa precisar de uma atualização técnica sobre onde se enquadram as decisões de autenticação, vale a pena rever esta visão geral sobre o que um servidor RADIUS faz no controlo de acessos.
Onde as plataformas de identidade em nuvem mudam a equação
Esta é a parte que muitos designs tradicionais exclusivos da Cisco desvalorizam. Os APs e controladores Cisco fornecem o transporte, o controlo de RF e as integrações de políticas empresariais. Contudo, não oferecem automaticamente a experiência de identidade mais simples para convidados, funcionários, prestadores de serviços e utilizadores multi-inquilino.
Uma plataforma de identidade baseada na nuvem pode posicionar-se acima da infraestrutura sem fios e simplificar a camada de acesso. Um exemplo é a Purple, que suporta modelos de acesso sem palavra-passe para convidados e funcionários, fluxos de trabalho OpenRoaming e Passpoint, e integrações com fornecedores de identidade na nuvem como o Microsoft Entra ID, Google Workspace e Okta. Em termos práticos, isto permite que as organizações mantenham a rede sem fios Cisco como base da rede, ao mesmo tempo que se afastam de padrões de autenticação frágeis baseados em palavras-passe partilhadas ou exclusivamente locais.
Esse modelo é especialmente útil quando necessita de combinar:
- acesso de convidados que parece simples,
- autenticação de colaboradores associada à identidade do diretório,
- revogação rápida quando os utilizadores saem,
- e isolamento entre inquilinos, residentes, departamentos ou franquias.
O melhor início de sessão wireless é aquele que os utilizadores mal notam e que os administradores conseguem controlar rigidamente.
O que funciona melhor na prática
Para os colaboradores, o acesso baseado em certificados ou vinculado à identidade é geralmente a resposta certa a longo prazo. Reduz as reposições de palavras-passe, melhora a revogação e alinha-se melhor com as abordagens de zero-trust.
Para os convidados, a fricção é crucial. Se os utilizadores tiverem de se registar constantemente ou se depararem com fluxos de splash inconsistentes, a adesão diminui e o volume de suporte aumenta. Os modelos de roaming sem palavra-passe resolvem um problema operacional real, e não apenas uma questão de conveniência.
Para dispositivos legados, não os force a adotar um design que não conseguem suportar. Em vez disso, isole-os com uma segmentação mais rigorosa e um onboarding concebido à medida.
Uma implementação moderna de AP wireless Cisco atinge todo o seu potencial quando a autenticação passa a ser baseada em identidade, ligada à cloud e suficientemente simples de gerir em termos operacionais em toda a infraestrutura.
Otimização de Desempenho e Resolução de Problemas Comuns
Quando os utilizadores se queixam do wireless, muitas equipas ainda começam no controlador e trabalham para o interior. Procuram falhas de associação, anomalias de registo ou alertas de AP antes de fazerem uma pergunta mais simples: o ambiente de RF está sobrecarregado?
Essa ordem costuma desperdiçar tempo.
Comece pelo ambiente, não pela culpa
Em locais de elevada densidade no Reino Unido, um AP Cisco em bom estado pode parecer não fiável porque as condições circundantes são fracas. Paredes espessas, materiais refletores, aglomeração de clientes, colocação desadequada de APs e RF vizinho não gerido distorcem a experiência do utilizador. Os setores da hotelaria, saúde, retalho e alojamento estudantil são especialmente propensos a isto porque o ambiente sem fios muda ao longo do dia.
Uma abordagem de resolução de problemas desvalorizada, mas importante, consiste em testar os pressupostos de RF e capacidade antes de assumir que o AP ou o controlador falhou. Se os utilizadores apenas detetarem problemas durante os picos de ocupação, o problema pode dever-se à pressão do tempo de antena, à contenção de canais partilhados ou a um posicionamento deficiente, e não a hardware avariado.
Utilize a telemetria como prova
A Cisco adicionou uma capacidade operacional significativa quando a sua plataforma sem fios empresarial moderna introduziu a monitorização do estado dos AP em tempo real no Cisco IOS XE Bengaluru 17.5.1, permitindo às equipas acompanhar a utilização da CPU e o uso de memória com um intervalo configurável de 2 a 900 segundos, com 10 segundos apresentados como o exemplo predefinido de relatório. Isto mudou a visibilidade dos AP de simples verificações de atividade para uma observabilidade baseada em limiares para resolução de problemas e gestão de desempenho (Cisco AP real-time statistics guide).
Isto é útil porque ajuda a separar duas situações muito diferentes:
O AP está sob stress interno
A pressão sobre a CPU ou a memória pode indicar um problema real de plataforma ou de carga de trabalho.O AP está operacional mas o serviço é fraco
Isso remete para as condições de RF, contenção, comportamento do cliente ou design de políticas.
Uma sequência de resolução de problemas mais útil
Experimente esta ordem em vez de saltar diretamente para os registos.
Verifique primeiro o padrão do cliente
As reclamações estão isoladas a um tipo de dispositivo, a uma área ou a um período de ocupação?Inspecione as condições de RF em segundo lugar
Analise a sobreposição de canais, clientes persistentes (sticky) e se o espaço está a suportar mais procura do que o design previa.Reveja a telemetria do estado do AP em terceiro lugar
Utilize as tendências de CPU e memória para confirmar ou excluir a sobrecarga do lado do AP.Examine o fluxo de autenticação em seguida
Os utilizadores descrevem frequentemente falhas na integração ou na política como "WiFi fraco".Utilize a depuração do controlador em último lugar, não em primeiro
É vital, mas não deve ser a sua única perspetiva.
Se o mesmo AP "falha" apenas quando a sala está cheia, a sala faz parte do domínio da falha.
Que otimizações costumam melhorar os resultados
O trabalho de otimização de maior valor raramente é o mais vistoso. Inclui limpar os planos de canais, reduzir SSIDs desnecessários, corrigir células com potência excessiva e alinhar o design de RF com os padrões de ocupação reais. Também inclui verificar se o design de autenticação está a criar fricção oculta que os utilizadores interpretam como instabilidade.
As boas equipas de operações Cisco não se limitam a perguntar se o AP está ativo. Elas questionam se a célula de rádio, o comportamento do cliente e o fluxo de trabalho de acesso estão suficientemente alinhados para o ambiente que o AP serve.
Escolher o AP Cisco Certo para o Seu Ambiente
O AP wireless Cisco certo depende menos da lealdade à marca e mais das condições para as quais está a projetar. A forma mais segura de escolher é pelo ambiente.
Hotelaria
Hotéis, resorts e locais de eventos precisam de roaming previsível, integração simples de convidados e desempenho estável em espaços que passam rapidamente de calmos a lotados. Os modelos Catalyst mais recentes são a escolha mais sensata quando a densidade de convidados é elevada e a empresa deseja suportar jornadas de autenticação modernas em vez de uma palavra-passe de convidado estática afixada na receção.
Procure um design que priorize a cobertura de quartos, o roaming em corredores e a gestão de saturação em áreas públicas. Na hotelaria, um AP tecnicamente forte com um acesso de convidados complexo continua a criar uma experiência medíocre.
Retalho
As redes de retalho precisam de duas coisas diferentes ao mesmo tempo. Os dispositivos da equipa precisam de um acesso operacional fiável. Os clientes precisam de uma integração que não crie fricção nem problemas de suporte desnecessários durante o tempo de permanência. Se os dados analíticos, a fidelização ou as experiências baseadas na localização forem importantes, o design sem fios deve suportar esse modelo operacional de forma limpa.
O Catalyst geralmente faz mais sentido para infraestruturas de retalho renovadas, especialmente onde o acesso baseado em identidade e as políticas de serviço segmentadas fazem parte do plano.
Cuidados de Saúde
Os hospitais e clínicas são ambientes wireless difíceis. Os materiais de construção são complexos, a mobilidade é crucial e existe pouca tolerância para um roaming inconsistente. Escolha APs e arquitetura de controlador tendo em mente a estabilidade operacional, e não apenas a riqueza de funcionalidades. A direção da plataforma mais recente é habitualmente a resposta certa neste caso, porque o setor da saúde beneficia de um comportamento previsível sob carga e de um caminho mais limpo para as normas modernas.
Valide cuidadosamente a conformidade regulamentar e os detalhes de instalação. Na área da saúde, os erros de implementação são dispendiosos de corrigir assim que o ambiente está em funcionamento.
Escritório empresarial e campus
Para escritórios corporativos, campus híbridos e espaços com forte colaboração, as implementações modernas de Catalyst adequam-se à combinação de vídeo, áreas de reuniões densas e acesso de funcionários baseado em identidade. Se estiver a substituir frotas Aironet mais antigas, este é normalmente o momento ideal para simplificar também a autenticação, e não apenas renovar as antenas.
A gama Aironet ainda pode ser razoável em infraestruturas herdadas onde as considerações de ciclo de vida e compatibilidade dominam. Mas para um novo design estratégico, a gama Catalyst é a melhor escolha a longo prazo na maioria dos cenários empresariais.
Escolha o AP para o ambiente que irá operar durante anos, não aquele que parece mais fácil de justificar na folha de cálculo deste trimestre.
A decisão fundamental não é apenas qual Cisco wireless AP deve fixar no teto. É saber qual plataforma oferece o equilíbrio certo entre capacidade de rádio, conformidade, facilidade de gestão e integração de identidade moderna para as pessoas que dependem da rede todos os dias.
Se está a modernizar o wireless Cisco e deseja ir além de palavras-passe partilhadas e portais cativos legados, vale a pena avaliar o Purple como a camada de identidade e autenticação sobre a sua infraestrutura existente. Suporta acesso de convidados sem palavra-passe, OpenRoaming e Passpoint, fluxos de SSO para funcionários e integrações de identidade na nuvem que podem simplificar o controlo de acesso sem substituir a sua infraestrutura wireless Cisco.



