
Para proteger o seu WiFi de forma adequada, precisa de pensar além de apenas ter uma palavra-passe. O verdadeiro objetivo é a autenticação baseada em identidade para cada utilizador e dispositivo individual. Isto significa utilizar protocolos robustos como o WPA3-Enterprise e 802.1X para garantir que apenas pessoas e equipamentos autorizados se possam aproximar da sua rede. É um passo fundamental para proteger os dados do seu negócio contra as ameaças cibernéticas modernas.
Porque é Que a Segurança de WiFi Tradicional Está a Falhar na Sua Empresa
Sejamos diretos: o antigo modelo de uma rede de convidados simples com uma palavra-passe partilhada que nunca muda está fundamentalmente ultrapassado. Para qualquer empresa - especialmente nos setores da hotelaria, retalho ou propriedades multi-inquilino - isto não é apenas um risco menor. É um convite aberto para atacantes.
A verdade é que os métodos tradicionais de segurança de WiFi simplesmente não conseguem acompanhar a complexidade dos ambientes de rede atuais. As vulnerabilidades começam muitas vezes com as coisas mais básicas. Muitas empresas ainda dependem das configurações predefinidas que vêm com os seus routers, que são frequentemente conhecidas publicamente e facilmente exploradas.
Isto não é apenas um problema teórico. Um inquérito de 2025 revelou que uns alarmantes 47% dos utilizadores de internet no Reino Unido nunca tinham alterado as definições predefinidas do seu router, deixando-os completamente expostos. Esta abordagem permissiva estende-se também à forma como o acesso é gerido. Aquela palavra-passe escrita num quadro branco ou impressa num recibo torna-se rapidamente do conhecimento público e, uma vez revelada, perde-se toda a visibilidade e controlo sobre quem se está a ligar à sua rede.
O Problema com BYOD e IoT Não Gerido
Este desafio torna-se ainda maior quando se consideram duas grandes tendências: as políticas de Bring Your Own Device (BYOD) e a explosão de dispositivos não geridos de Internet das Coisas (IoT). Cada smartphone pessoal, tablet e smart TV que se liga à sua rede representa outro potencial ponto de entrada para ameaças.
Estes dispositivos raramente possuem controlos de segurança de nível empresarial, tornando-os alvos fáceis. Um único telemóvel de funcionário comprometido que se ligue à rede da equipa pode dar a um atacante um caminho direto para dados confidenciais da empresa. Da mesma forma, dispositivos IoT não seguros, como termóstatos inteligentes ou câmaras de segurança, podem ser controlados e utilizados para lançar ataques a partir de dentro do próprio perímetro da sua rede.
O problema central do WiFi tradicional é a sua dependência de um único ponto de falha - a palavra-passe partilhada. Se essa chave for comprometida, toda a rede fica exposta. Não há responsabilidade individual, não há forma de rastrear a atividade e não existe um método para revogar o acesso de um único utilizador sem perturbar todos os outros.
Os métodos antigos de proteger o WiFi claramente já não funcionam. Para destacar esta lacuna, vejamos como as ameaças modernas se comparam com as defesas desatualizadas.
Ameaças Modernas de WiFi vs Defesas Tradicionais
Como esta tabela mostra, o antigo manual de táticas está perigosamente obsoleto. É por isso que tantas organizações agora optam por implementar a segurança Zero Trust, uma estrutura moderna construída sobre o princípio crítico de "nunca confiar, verificar sempre."
As Consequências Empresariais no Mundo Real
Estes riscos não são apenas técnicos; traduzem-se em danos comerciais tangíveis. Uma falha que comece numa rede WiFi insegura pode levar a perdas financeiras devastadoras decorrentes de roubo de dados, coimas regulatórias e custos de remediação avassaladores.
Além do impacto financeiro imediato, os danos na reputação podem ser ainda mais graves. Para um hotel, retalhista ou edifício residencial, uma violação de dados publicitada pode destruir completamente a confiança e a fidelidade dos clientes, afetando as receitas durante anos. Em última análise, não investir numa segurança WiFi moderna não é apenas uma falha técnica - é um risco que a maioria das empresas simplesmente não se pode dar ao luxo de correr.
Construir a Sua Fundação de WiFi Seguro
Se ainda utiliza uma única palavra-passe partilhada para a sua rede WiFi principal, está na altura de fazer uma mudança fundamental. Ir além desse modelo desatualizado é o primeiro passo real para proteger a sua infraestrutura de WiFi. Para construir uma postura de segurança genuinamente robusta, precisa de uma base assente em protocolos modernos baseados em identidade. Isto significa deixar para trás as vulnerabilidades das chaves partilhadas e adotar um sistema onde cada ligação é autenticada e confiável.
A pedra angular desta abordagem moderna é o WPA3-Enterprise. Embora o nome pareça semelhante ao do seu primo de uso doméstico (WPA3-Personal), a versão "Enterprise" opera num nível de segurança completamente diferente. Em vez de uma palavra-passe para todos, aproveita o protocolo 802.1X para verificar a identidade de cada utilizador e dispositivo individualmente em relação a um diretório central.
Esta é uma mudança completa na forma como deve pensar sobre o acesso à rede. Já não se trata do que sabe (uma palavra-passe), mas sim de quem é (uma identidade comprovada). Este método garante que apenas pessoas autorizadas e dispositivos geridos pela empresa possam aceder à rede, fechando eficazmente a porta a qualquer pessoa que tente entrar com uma palavra-passe roubada ou partilhada.
Compreender o 802.1X e o EAP
No centro do WPA3-Enterprise está o padrão 802.1X, que funciona como um guardião para a sua rede. Funciona em estreita colaboração com o Extensible Authentication Protocol (EAP), que é o "idioma" específico utilizado para verificar as credenciais. Pense no 802.1X como o segurança à porta e no EAP como o cartão de identificação que ele verifica.
Existem vários "sabores" de EAP, cada um com a sua própria forma de verificar uma identidade. Escolher o correto é um ato de equilíbrio crítico entre segurança e experiência do utilizador.
- EAP-TLS (Transport Layer Security): Este é amplamente visto como o padrão de ouro para a segurança WiFi. Utiliza certificados digitais tanto no servidor como no dispositivo cliente para se autenticarem mutuamente. Isto elimina completamente as palavras-passe, tornando-o incrivelmente resistente a ataques de phishing e de man-in-the-middle.
- EAP-TTLS (Tunneled Transport Layer Security): Este método cria primeiro um túnel seguro e encriptado e depois autentica o utilizador dentro dele, frequentemente com um nome de utilizador e palavra-passe padrão. É uma opção forte que é um pouco mais fácil de implementar do que o EAP-TLS se não estiver totalmente preparado para uma configuração baseada em certificados.
- PEAP (Protected Extensible Authentication Protocol): Semelhante ao EAP-TTLS, o PEAP cria um túnel encriptado antes de verificar as credenciais do utilizador. Foi desenvolvido pela Microsoft e é muito comum em ambientes com forte presença de Windows.
Para a maioria das configurações empresariais, o EAP-TLS é o objetivo final. Oferece a segurança mais forte ao eliminar por completo o elo mais fraco da cadeia - a palavra-passe. Soluções como o Purple tornam isto muito mais simples ao integrarem-se com diretórios na nuvem para automatizar a implementação de certificados, colocando esta segurança de topo ao seu alcance sem a complexidade habitual. Pode saber mais consultando a nossa visão geral abrangente da estrutura de dados e segurança do Purple.
O Papel Crítico da Segmentação de Rede
Depois de garantir uma autenticação forte, o próximo pilar fundamental é a segmentação de rede. De forma simples, nem todo o tráfego é igual e não deve ser misturado na mesma rede plana. A segmentação utiliza as VLANs para criar caminhos virtuais e isolados para diferentes tipos de tráfego.
Imagine a sua rede como um edifício. Sem VLANs, todos - funcionários, convidados e todos os seus dispositivos IoT - circulam no mesmo escritório em open space. Um único dispositivo comprometido tem via livre para espiar tudo.
Com as VLANs, cria salas separadas e trancadas. Os colaboradores estão numa sala com acesso a recursos confidenciais da empresa. Os convidados estão noutra, apenas com acesso à internet. Os seus dispositivos IoT, como câmaras de segurança e termostatos inteligentes, estão numa terceira, completamente isolados de tudo o resto. Uma falha de segurança numa sala não compromete as outras.
A segmentação adequada não é apenas um aspeto agradável de ter; é inegociável para proteger o WiFi empresarial. Reduz drasticamente a sua superfície de ataque e contém os danos se um dispositivo for comprometido.
Colocar em Prática com Meraki e Aruba
A teoria é uma coisa, mas torná-la realidade é o que conta. Felizmente, o hardware de rede moderno de fabricantes como a Cisco Meraki e a HPE Aruba torna a implementação destes conceitos bastante simples.
- Configuração num Meraki Dashboard: Para colocar o WPA3-Enterprise a funcionar, deve aceder às definições de SSID, selecionar "Enterprise com o meu servidor RADIUS" e introduzir os dados do seu servidor RADIUS. Depois, criaria SSIDs separados para tráfego de Staff, Guest e IoT, atribuindo cada um a um VLAN ID distinto (por exemplo, VLAN 10 para Staff, VLAN 20 para Guests).
- Configuração num Aruba Controller: O processo é muito semelhante. Na interface Aruba, definiria uma nova WLAN, escolheria WPA3-Enterprise com autenticação 802.1X e associaria ao perfil do seu servidor de autenticação. A partir daí, atribui a WLAN a uma VLAN específica, garantindo que o tráfego é devidamente segregado desde o momento em que um dispositivo se liga.
Ao combinar uma autenticação forte e baseada na identidade como o WPA3-Enterprise com uma segmentação de rede rigorosa utilizando VLANs, constrói uma base resiliente. Esta defesa em camadas garante que, mesmo que um controlo de segurança falhe, existem outros preparados para proteger os seus ativos críticos.
Transição para o Acesso sem Palavra-passe e Baseado em Certificados
Depois de proteger a sua autenticação e segmentar a sua rede, o próximo grande passo é eliminar o elo mais fraco da cadeia: a palavra-passe. É aqui que a segurança moderna realmente começa a destacar-se, mudando de algo que os utilizadores têm de memorizar para algo que os seus dispositivos simplesmente são - fidedignos e verificados. É uma transição que acaba com as dores de cabeça da gestão de palavras-passe para o departamento de TI e elimina os riscos de phishing para os utilizadores, criando uma experiência muito mais segura e sem esforço.
A procura por este tipo de soluções robustas está a explodir. O mercado de segurança de redes sem fios do Reino Unido atingiu os 1.436,9 milhões de USD em 2023 e está no caminho certo para quase duplicar até 2030. Isto não é apenas uma tendência; é um sinal claro de que as empresas nos setores da hotelaria, retalho e saúde procuram urgentemente melhores formas de proteger o seu WiFi.
A Experiência de Convidado Sem Interrupções com OpenRoaming
Para redes de convidados - especialmente em locais públicos movimentados como hotéis, aeroportos ou centros comerciais - o objetivo principal é o acesso seguro sem atrito. É exatamente para isso que tecnologias como o OpenRoaming e o Passpoint (que talvez conheça como Hotspot 2.0) foram criadas. Elas proporcionam uma experiência de "ligar uma vez, e estar sempre ligado".
Aqui está a magia por trás disto: um convidado autentica-se apenas uma vez utilizando uma identidade fidedigna, como a sua operadora móvel ou até uma simples verificação de e-mail através de uma plataforma como a Purple. A partir desse momento, o seu dispositivo liga-se automática e seguramente ao WiFi sempre que estiver perto de qualquer local com OpenRoaming ativo, abrangendo milhares de locais em todo o mundo.
Isto liberta dois benefícios massivos:
- Segurança Impermeável: A ligação é encriptada logo a partir do primeiro pacote, protegendo os utilizadores de ameaças comuns como ataques "Evil Twin", onde um hacker falsifica uma rede WiFi de convidados legítima.
- Acesso sem Atrito: Os visitantes não têm de procurar a rede, introduzir uma palavra-passe ou debater-se com um Captive Portal pouco prático de cada vez que visitam o espaço. O dispositivo liga-se simplesmente. É uma experiência de utilizador amplamente superior.
Autenticação Baseada em Certificados para Funcionários
Para os seus colaboradores, o padrão de excelência é a autenticação baseada em certificados. Este método associa o acesso à rede diretamente à identidade digital de um dispositivo, que é gerida pelo seu diretório central na nuvem - como o Microsoft Entra ID, Google Workspace ou Okta. Em vez de um nome de utilizador e palavra-passe, cada dispositivo corporativo recebe um certificado digital único que funciona como o seu cartão de identificação impossível de forjar.
Quando um colaborador tenta ligar-se, a rede simplesmente verifica o certificado do dispositivo no diretório. Se for válido, o acesso é concedido. Caso contrário, a ligação é imediatamente recusada. Esta abordagem é um pilar de uma arquitetura zero-trust.
A parte mais poderosa do acesso baseado em certificado é a capacidade de o revogar instantaneamente. No momento em que um colaborador sai e a sua conta é desativada no Microsoft Entra ID, o seu certificado WiFi é imediatamente invalidado. Os seus dispositivos deixam de conseguir aceder à rede - uma grande lacuna de segurança fechada com zero esforço manual por parte da equipa de TI.
Escolher a política de segurança certa resume-se, na verdade, a quem ou ao que se está a ligar. Esta árvore de decisão mostra uma forma prática de pensar sobre a aplicação de diferentes políticas para convidados, funcionários e dispositivos IoT.
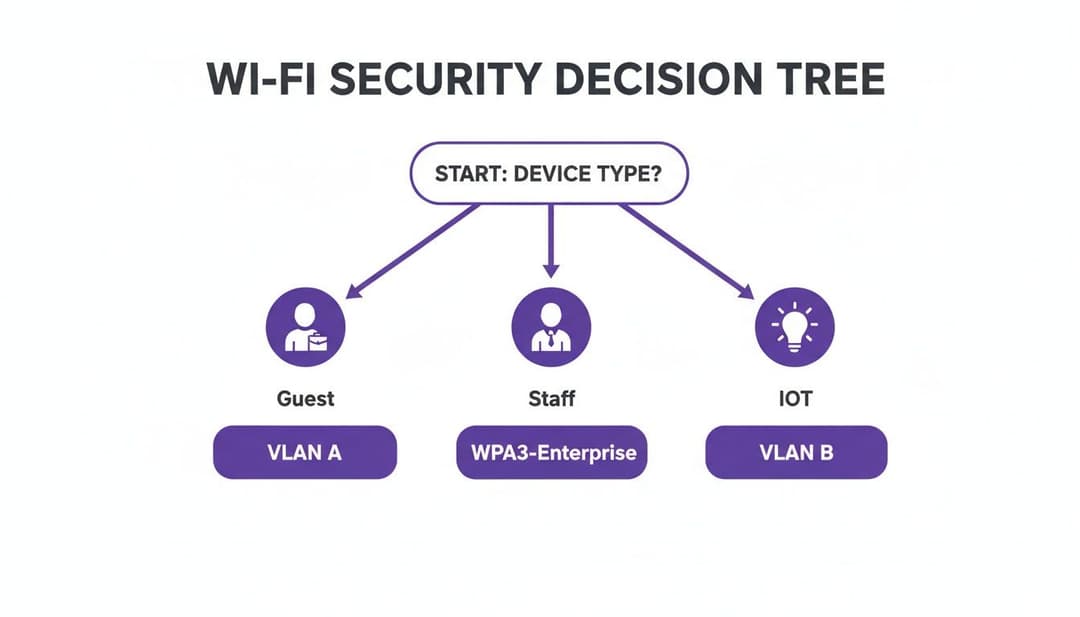
A principal conclusão aqui é que um tamanho não serve para todos. Precisa de uma política de segurança personalizada para cada tipo de dispositivo para equilibrar adequadamente a usabilidade com o risco.
Comparação de Métodos de Autenticação
Para o ajudar a decidir a abordagem correta para diferentes partes da sua rede, aqui está uma comparação rápida dos principais métodos de autenticação que discutimos. Cada um tem o seu lugar, e compreender os equilíbrios entre segurança e experiência do utilizador é crucial.
Em última análise, uma abordagem multi-camada que utilize uma combinação destes métodos proporciona a postura de segurança mais abrangente para uma rede empresarial moderna.
Abordar Dispositivos Legados e IoT com iPSK
Sejamos realistas: nem todos os dispositivos na sua rede conseguem lidar com a autenticação complexa do 802.1X. Sistemas legados, impressoras, smart TVs e todo um exército de dispositivos IoT muitas vezes não têm o software necessário para isso. É aqui que as Individual Pre-Shared Keys (iPSK) - também conhecidas como Private PSK ou Multi-PSK - surgem como uma solução brilhante e prática.
Em vez de uma palavra-passe partilhada para todos estes dispositivos diversos (um enorme risco de segurança), o iPSK permite-lhe gerar uma chave exclusiva para cada um. Isto oferece-lhe várias vantagens massivas em relação a uma rede PSK padrão:
- Revogação Individual: Se um dispositivo for comprometido ou desativado, basta revogar a sua chave específica. Nenhum outro dispositivo é afetado.
- Identificação do Dispositivo: Sabe exatamente qual o dispositivo que está a utilizar determinada chave, proporcionando-lhe a visibilidade e a rastreabilidade de que tanto necessita.
- Segmentação de Rede: Cada chave pode ser associada a uma VLAN específica e a um conjunto de regras de acesso. Isto garante que uma câmara IoT, por exemplo, só consegue comunicar com o seu servidor e com mais nada na rede.
Para obter um controlo verdadeiramente granular, a aplicação de princípios como o Controlo de Acesso Baseado em Funções (RBAC) é fundamental. O iPSK é uma excelente ferramenta para aplicar estes princípios ao nível do dispositivo, mesmo para equipamentos que não suportam o início de sessão baseado no utilizador. Se quiser aprofundar, o nosso guia sobre iPSK fornece uma visão geral completa da segurança WiFi baseada em identidade.
Ao reunir estes métodos sem palavra-passe e baseados em certificados, pode construir um ambiente WiFi que é simultaneamente altamente seguro e extremamente simples de aceder para os seus utilizadores. Uma plataforma moderna como a Purple pode orquestrar todas estas tecnologias, simplificando a implementação e tornando este nível de segurança alcançável em semanas, e não em meses.
Integrar a Segurança WiFi com a sua Infraestrutura Principal
Uma segurança eficaz não é uma funcionalidade que se adiciona no final; tem de ser integrada diretamente na estrutura do seu ecossistema de TI. Para qualquer empresa moderna, proteger o WiFi significa abandonar sistemas isolados e criar uma postura de segurança unificada. Trata-se de substituir servidores RADIUS locais obsoletos e de elevada manutenção por soluções cloud-native ágeis que comunicam diretamente com os seus fornecedores de identidade principais.
O principal objetivo é tornar a autenticação WiFi uma extensão natural da sua gestão de identidade centralizada. Ao ligar-se diretamente a diretórios como o Microsoft Entra ID (antigo Azure AD), o Google Workspace ou o Okta, pode automatizar completamente o ciclo de vida de acesso dos seus colaboradores. Para as equipas de TI sobrecarregadas, isto muda completamente o jogo.
Ligar ao Seu Diretório na Nuvem
A forma antiga de gerir um servidor RADIUS local é pedir problemas. É ineficiente e cheia de potencial para erros humanos. Cada novo colaborador necessita de uma configuração manual, e cada saída exige uma remoção manual e rápida para eliminar o seu acesso. Uma conta esquecida é uma falha de segurança prestes a acontecer.
As plataformas modernas baseadas na nuvem evitam completamente este risco. Quando se integra com o seu diretório na nuvem, o provisionamento e desprovisionamento de utilizadores tornam-se um processo de "definir e esquecer".
- Integração Automatizada: Quando um novo funcionário é adicionado ao Entra ID, o seu acesso WiFi pode ser provisionado automaticamente. Pode inclusivamente fazer com que um certificado de segurança seja enviado para o dispositivo da empresa antes mesmo de o colaborador entrar pela porta no primeiro dia.
- Revogação Instantânea: No segundo em que um funcionário é marcado como inativo no seu diretório, o seu acesso WiFi é cortado. Instantânea e automaticamente. Não há atrasos, não há listas de tarefas manuais a cumprir e existe zero probabilidade de uma conta ser esquecida.
Esta revogação automatizada é um controlo de segurança crítico. Garante que, quando alguém sai, o seu acesso é cortado de todos os sistemas ao mesmo tempo, fechando de imediato uma vulnerabilidade comum que muitas organizações têm dificuldade em gerir. É um grande passo em direção a um modelo zero-trust genuíno.
Este nível profundo de integração transforma a segurança de WiFi de uma tarefa reativa e manual numa força proativa e automatizada. Liberta a sua equipa de TI para trabalhos mais importantes e reforça massivamente a sua segurança global. Pode obter uma compreensão mais profunda dos princípios por trás disto no nosso artigo sobre os benefícios da autenticação 802.1X.
Conceber Fluxos de Trabalho Seguros para Integração de Dispositivos
Ter uma base de segurança sólida de nada serve se os seus utilizadores não conseguirem ligar os seus dispositivos de forma segura e fácil. Um processo de integração complexo e frustrante apenas resulta numa avalanche de pedidos de suporte e incentiva as pessoas a procurarem alternativas inseguras. O segredo é conceber fluxos de trabalho simples e seguros que funcionem tanto para dispositivos da empresa como para dispositivos pessoais (BYOD).
Para equipamentos propriedade da empresa, o processo deve ser praticamente invisível para o utilizador. Utilizando uma plataforma de Mobile Device Management (MDM), as TI podem enviar perfis de WiFi e certificados diretamente para computadores portáteis e smartphones. O dispositivo surge pré-configurado e liga-se simplesmente à rede corporativa segura sem que o utilizador tenha de fazer nada.
Para BYOD, o fluxo de trabalho precisa de ser igualmente simples, mas com as proteções de segurança corretas implementadas. Um portal de autoatendimento é a forma perfeita de gerir isto.
Exemplo de Fluxo de Trabalho de Integração BYOD
- Ligação Inicial: O utilizador liga o seu dispositivo pessoal a um SSID dedicado de "Onboarding". Esta rede está completamente isolada e não consegue aceder a nenhuns recursos internos; a sua única função é encaminhar o utilizador para o portal de integração.
- Autenticação: São redirecionados para uma página web simples onde iniciam sessão com as suas credenciais normais da empresa (por exemplo, o seu início de sessão da Microsoft 365 ou Google Workspace).
- Instalação do Perfil: Assim que são autenticados, o portal guia-os através de um processo de um clique para instalar um perfil de configuração. Este perfil contém o certificado e todas as definições necessárias para ligar à rede WiFi segura para funcionários (WPA3-Enterprise).
- Ligação Segura: O dispositivo desliga-se automaticamente da rede de onboarding e liga-se à rede de funcionários adequada e encriptada. A partir daí, todas as ligações futuras são automáticas.
Todo o processo demora menos de um minuto. Garante que cada dispositivo pessoal que se liga à sua rede é devidamente autenticado e configurado de acordo com a política de TI, tudo sem criar dores de cabeça aos seus utilizadores ou à sua equipa de suporte técnico.
Monitorizar a Sua Rede e Responder a Ameaças
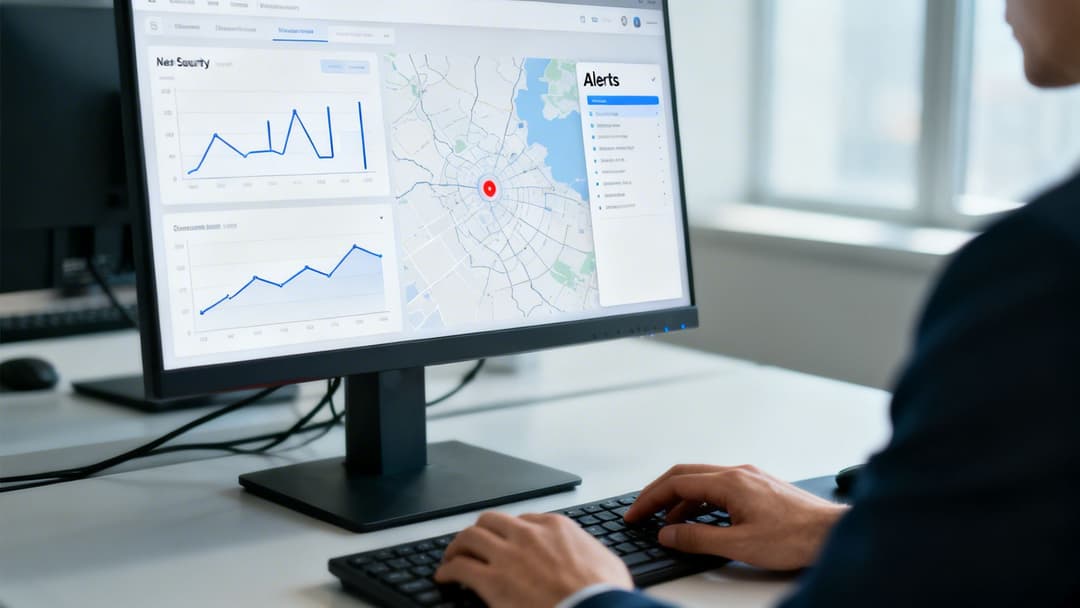
Implementar uma autenticação forte e a segmentação de rede é um excelente começo, mas proteger o seu WiFi está longe de ser um trabalho único. Exige uma vigilância constante. A verdadeira mudança precisa de passar de uma mentalidade puramente preventiva para uma de deteção e resposta ativas. Isto é crucial para lidar com as ameaças que irão, inevitavelmente, testar as suas defesas.
Trata-se de saber o que procurar e de ter um plano de ação sólido quando surge algo suspeito.
Os atacantes são persistentes. É um facto simples. Estudos governamentais destacam que as violações de segurança cibernética afetaram 43% das empresas do Reino Unido no último período de relatório. Isto traduz-se em mais de 600.000 organizações nos setores do retalho, hotelaria e saúde a enfrentar ataques que começaram com uma vulnerabilidade de rede. Mostra o quão generalizado é realmente o perigo. Descubra mais informações sobre estas estatísticas de segurança cibernética do Reino Unido.
Métricas-Chave e Alertas a Monitorizar
A monitorização eficaz começa no momento em que configura o seu sistema de gestão de rede para sinalizar comportamentos estranhos. A sua equipa de TI deve ter alertas ajustados para vários eventos críticos de segurança sem fios. Estes avisos preventivos são a sua melhor oportunidade para travar um ataque antes que este cause danos reais.
Os principais alertas a configurar incluem:
- Pontos de Acesso Falsos (Rogue APs): O seu sistema deve sinalizar imediatamente qualquer AP não autorizado a transmitir o SSID da sua empresa. Esta é a assinatura clássica de um ataque "Evil Twin", concebido para enganar os utilizadores para que se liguem a uma rede maliciosa.
- Ataques de Desautenticação: Um pico súbito de dispositivos a serem forçados a desligarem-se da rede pode sinalizar um ataque de negação de serviço (DoS). Os atacantes utilizam isto para interromper o negócio ou coagir os dispositivos a ligarem-se ao seu AP falso.
- Padrões de Tráfego Incomuns: Seja alertado sobre transferências de dados súbitas e de grande volume a partir de dispositivos que normalmente não movimentam muitos dados, especialmente se estiver a acontecer fora do horário de expediente. Isto pode ser um sinal claro de exfiltração de dados a partir de uma máquina comprometida.
Um sistema de alertas bem configurado funciona como o seu sistema nervoso digital. Permite-lhe saber no exato momento em que algo corre mal, permitindo-lhe reagir com rapidez e precisão em vez de descobrir uma falha semanas ou meses após o acontecimento.
Um Plano de Resposta a Incidentes para Ameaças de WiFi
Quando um alerta é disparado, a sua equipa precisa de um plano claro e pré-definido. Uma resposta caótica serve apenas para deitar lenha para o fogo. Uma lista de verificação de resposta a incidentes específica para WiFi é o que separa um evento controlado de uma crise total.
A sua lista de verificação deve guiar a equipa através destas fases:
- Investigar e Verificar: O primeiro passo é sempre confirmar a ameaça. Trata-se de um AP invasor genuíno ou apenas de um dispositivo da empresa mal configurado? Utilize as suas ferramentas de rede para identificar a origem física do sinal suspeito.
- Conter a Ameaça: Uma vez confirmada, a contenção imediata é tudo. Isto pode significar desligar a porta do comutador ligada a um dispositivo invasor ou utilizar a sua consola de gestão para bloquear o endereço MAC de um cliente malicioso. O objetivo é isolar a ameaça e impedir que se espalhe.
- Erradicar e Recuperar: Após a contenção, é altura de remover a ameaça do seu ambiente. Isto significa remover fisicamente o hardware invasor, limpar quaisquer dispositivos comprometidos e verificar minuciosamente se todos os sistemas estão limpos.
- Aprender e Reforçar: Este é o passo mais importante. Realize uma análise pós-incidente. Analise exatamente como ocorreu a falha e o que pode fazer para fortalecer as suas defesas. Foi ignorada alguma política? Existe alguma lacuna na sua stack de segurança? Utilize cada incidente como uma lição para melhorar a sua postura geral de segurança.
Esta abordagem estruturada transforma uma potencial crise num evento controlável. Melhor ainda, as plataformas de analítica modernas, como as integradas com a Purple, podem transformar estes dados brutos de segurança em inteligência de negócio valiosa. Ao analisar os dados de ligação, as equipas de marketing e operações podem obter uma perceção real da afluência e do comportamento dos visitantes, provando que um investimento robusto na segurança do WiFi pode proporcionar um retorno poderoso e positivo em toda a empresa.
A Sua Lista de Verificação de Implementação de Segurança WiFi
Muito bem, vamos passar da teoria à prática. Todas as estratégias que discutimos são excelentes, mas são inúteis sem um plano de ação sólido. Esta lista de verificação é o seu roteiro, consolidando tudo em passos claros e práticos para blindar a sua infraestrutura de WiFi.
Pense nisto como a construção de uma defesa em camadas. Não se trata apenas de premir alguns botões; trata-se de criar uma postura de segurança que protege a sua organização desde a base.
Segurança Fundacional e Controlo de Acesso
Antes de mais, precisa de uma base sólida. Isto significa blindar os seus protocolos principais e manter um controlo rigoroso sobre quem pode aceder ao quê, e como.
- Exigir WPA3-Enterprise: Isto é inegociável para a rede dos seus funcionários. É o padrão de excelência para encriptação e, mais importante ainda, permite a autenticação baseada em identidade de que necessita para ir além das arriscadas palavras-passe partilhadas. Torne-o o seu padrão.
- Implementar Autenticação 802.1X: É hora de abandonar de vez as chaves pré-partilhadas. Utilize o 802.1X para forçar cada utilizador e dispositivo a provar quem são contra um diretório fidedigno antes de se aproximarem da sua rede.
- Integrar com o seu Diretório na Nuvem: Associe a sua autenticação WiFi diretamente ao seu fornecedor de identidade principal, seja o Microsoft Entra ID ou o Google Workspace. Fazer isto automatiza o aprovisionamento de utilizadores e, crucialmente, significa que o acesso é cortado no instante em que um colaborador deixa a empresa.
Segmentação de Rede e Integração
Com uma base sólida estabelecida, a próxima tarefa consiste em segmentar o tráfego da sua rede e criar uma forma segura e simples para a ligação de novos dispositivos. O objetivo é conter potenciais ameaças e, ao mesmo tempo, facilitar a vida aos seus utilizadores e à sua equipa de TI.
Uma lista de verificação de implementação bem estruturada é a sua melhor defesa contra o desvio de configuração e o erro humano. Garante a consistência e a integridade, transformando a sua política de segurança numa realidade prática que protege o seu negócio todos os dias.
- Criar VLANs Separadas: Não facilite aqui. Segmentar a sua rede com VLANs distintas para staff, convidados e dispositivos IoT é fundamental. Impede que os atacantes se movam lateralmente pela sua rede e evita que uma potencial violação numa área se transforme numa catástrofe.
- Implementar um SSID de Onboarding Seguro: Configure um fluxo de trabalho dedicado e em modo de auto-serviço para dispositivos BYOD. Isto permite que os utilizadores configurem de forma segura os seus próprios telemóveis e portáteis pessoais para acesso WPA3-Enterprise, evitando que a sua equipa de suporte seja soterrada por uma montanha de pedidos de assistência.
Perguntas Frequentes Sobre Como Proteger o WiFi
Quando se está a reformular a segurança da rede, certas questões surgem repetidamente. Vamos abordar alguns dos obstáculos mais comuns que os profissionais de TI enfrentam ao proteger o seu WiFi empresarial.
WPA3-Personal vs. WPA3-Enterprise
A verdadeira diferença aqui resume-se ao método de autenticação, e trata-se de uma diferença crucial.
O WPA3-Personal é basicamente a versão de consumo. Utiliza uma única palavra-passe, ou Pre-Shared Key (PSK), para cada pessoa e dispositivo que se liga à rede. Embora a encriptação seja um avanço em relação ao WPA2, continua a ser fundamentalmente inadequada para uso empresarial porque depende de um segredo partilhado.
O WPA3-Enterprise, por outro lado, foi construído para empresas. Este tira partido do protocolo 802.1X, forçando cada utilizador e dispositivo a autenticar-se individualmente num diretório central como o Microsoft Entra ID. Isto significa que cada ligação tem as suas próprias credenciais exclusivas, proporcionando-lhe um controlo detalhado e um registo de auditoria claro de quem está na sua rede e quando - algo que simplesmente não consegue fazer com uma palavra-passe partilhada.
Porque é que o Passwordless é Mais Seguro
Sejamos honestos: as palavras-passe tradicionais são o elo mais fraco na cadeia de segurança. São alvo de phishing, roubadas, escritas em post-its e decifradas. Mesmo com as políticas de palavras-passe mais rigorosas que se possam imaginar, continua a apostar no comportamento humano perfeito, o que é sempre um jogo perdido.
A autenticação sem palavra-passe, em particular o EAP-TLS com certificados digitais, contorna completamente este risco humano. O acesso não é concedido por algo que sabe (uma palavra-passe), mas sim por algo que tem - um certificado criptograficamente seguro instalado num dispositivo fidedigno. Esta abordagem é virtualmente imune a phishing e roubo de credenciais, oferecendo um nível de garantia de segurança muito superior.
Proteger Dispositivos IoT Legados
Este é um problema comum a todos. Tem câmaras de segurança mais antigas, sensores de AVAC ou outros dispositivos IoT que simplesmente não suportam protocolos de segurança modernos como o 802.1X. Colocá-los numa rede com palavra-passe partilhada é um convite aberto a problemas.
A melhor forma de domar estes dispositivos legados envolve uma abordagem em duas frentes:
- Utilizar Individual Pre-Shared Keys (iPSK): Em vez de uma única palavra-passe para todos os seus dispositivos IoT, atribui uma palavra-passe única, longa e complexa a cada dispositivo individual. Desta forma, se um dispositivo for comprometido, pode revogar instantaneamente o seu acesso sem interromper tudo o resto.
- Segmentação de Rede Rigorosa: Isto é inegociável. Todos os dispositivos IoT devem residir na sua própria VLAN isolada, completamente separada da sua rede corporativa. A partir daí, bloqueia o seu acesso para que apenas comunique com os servidores de internet específicos de que necessita absolutamente para funcionar, e nada mais.
Esta estratégia contém eficazmente o risco. Mesmo que um atacante consiga comprometer um dispositivo IoT, fica preso numa gaiola digital sem saída. Não consegue mover-se lateralmente para as partes da sua rede que realmente importam.
Pronto para eliminar palavras-passe e automatizar a sua segurança de WiFi? A Purple integra-se perfeitamente com a sua infraestrutura existente e com os principais fornecedores como a Meraki e a Aruba para fornecer acesso zero-trust baseado em certificados em semanas, e não em meses. Saiba mais em https://www.purple.ai



