WiFi Security Hardening and Posture Advisor
Model your wireless network authentication standards, VLAN segmentation strategy, and visitor onboarding controls to calculate posture scores and generate controller configurations.
Compliance Framework Readiness
Recommended Security Action Checklist
- Maintain quarterly certificate rotation schedules and verify client isolation firewall enforcement.
Upgrade your venue wireless architecture
Purple secures enterprise networks by delivering automated guest WiFi authentication, zero trust identity integration, and continuous cloud access compliance.
A maior parte dos conselhos sobre como melhorar a segurança do WiFi ainda começa com a pergunta errada. Pergunta-se: "Qual é a força da sua palavra-passe de WiFi?" Numa empresa, num hotel, num espaço comercial, num hospital ou num edifício multi-inquilino, essa já não é a questão principal.
O problema é a confiança partilhada. Se funcionários, visitantes, prestadores de serviços, quiosques, televisões, sensores, caixas registadoras e tablets dependem todos do mesmo modelo de credenciais, um único ponto fraco pode expor muito mais do que deveria. Uma palavra-passe longa ajuda com a encriptação básica. Não lhe dá identidade, responsabilidade, revogação ou contenção.
A segurança moderna do WiFi foca-se menos em tornar um único segredo mais difícil de adivinhar e mais em garantir que nenhum segredo isolado conceda um acesso amplo, à partida. Isso significa tratar a ligação sem fios como uma camada de identidade e de política, e não apenas como um serviço de RF.
Reconfigurar o Seu Modelo de Segurança WiFi
A parte mais fraca de muitas implementações de WiFi empresarial não é o rádio, a cifra ou o ponto de acesso. É a decisão de permitir que grandes grupos de utilizadores e dispositivos não relacionados partilhem o mesmo modelo de confiança.
Uma palavra-passe de WiFi partilhada parece eficiente no papel. Na prática, cria uma dívida operacional. A equipa partilha-a no chat. Os prestadores de serviços mantêm-na após o fim do trabalho. As equipas da receção partilham-na todo o dia. As equipas de manutenção ligam impressoras, ecrãs e sensores com a mesma credencial porque é rápido. Depois disso, revogar o acesso significa normalmente alterar a palavra-passe para todos e, em seguida, lidar com as consequências em cada dispositivo que dependia dela.
Esse modelo falha rapidamente em hotéis, campus, superfícies comerciais, hospitais, estádios e edifícios multi-inquilino.
Porque é que as palavras-passe deixaram de ser suficientes
O problema central não é a força da palavra-passe. É a falta de responsabilidade e controlo individual assim que múltiplos utilizadores ou dispositivos se autenticam com o mesmo segredo.
Os ataques sem fios em ambientes empresariais começam frequentemente com um dispositivo que se ligou exatamente como pretendido. Um portátil gerido contrai malware através de phishing. O dispositivo de um prestador de serviços permanece autorizado mais tempo do que deveria. Um endpoint IoT com segurança fraca vai parar a uma rede que lhe dá demasiado alcance. Em cada caso, a ligação inicial ao WiFi pode ser legítima. A exposição advém do que essa ligação representa após a admissão.
Credenciais partilhadas criam um raio de destruição partilhado.
Com uma chave partilhada, não há forma limpa de associar a atividade a uma pessoa ou endpoint específico, não há forma precisa de revogar o acesso de uma parte sem afetar as outras e não há uma base sólida para atribuir acessos por função. Isso não se adequa a ambientes onde funcionários, convidados, residentes, inquilinos, sistemas de ponto de venda, sinalética, dispositivos médicos, câmaras e sistemas de edifícios precisam todos de níveis de confiança diferentes.
Como é um modelo melhor
Um modelo de segurança WiFi mais forte atribui o acesso por identidade, e não por palavra-passe.
Isso significa que cada utilizador ou dispositivo se autentica nos seus próprios termos, as políticas avaliam quem ou o que se está a ligar e a rede coloca essa sessão no nível de acesso correto. Na prática, as decisões de admissão devem refletir a identidade, o tipo de dispositivo, a postura, a propriedade, a localização e a função comercial.
Para a equipa, o acesso deve seguir os sistemas de identidade corporativos através de 802.1X, autenticação baseada em certificados ou registo suportado por SSO. Para os convidados, o acesso deve ser fácil de obter, mas estritamente isolado dos serviços internos. Para inquilinos e terceiros, o acesso deve ser limitado aos seus próprios recursos e a mais nada. Para dispositivos que não suportam métodos modernos, a alternativa deve ser uma credencial distinta por dispositivo e um segmento restrito com alcance leste - oeste muito limitado.
Um SSID ainda pode ajudar a organizar conjuntos de serviços, mas não deve carregar todo o fardo do design de segurança. Em vez disso, os principais pontos de controlo são o repositório de identidades, o motor de políticas, o ciclo de vida dos certificados e as regras de segmentação que decidem para onde uma sessão tem permissão de ir.
O novo estado pretendido
O estado pretendido é claro. Remova palavras-passe partilhadas sempre que o ambiente o permitir.
Em implementações maduras, o WiFi dos funcionários utiliza o 802.1X contra um diretório ou fornecedor de identidade. O acesso de convidados utiliza a integração por Captive Portal apenas onde necessário, ou Passpoint onde suportado, para que os utilizadores se possam ligar sem expor uma rede interna ou depender de um segredo estático partilhado. Os ambientes multi-inquilino mapeiam os utilizadores e dispositivos para o domínio de política correto desde o início, em vez de confiar neles apenas porque sabem uma palavra-passe.
Existem cedências. O acesso baseado em identidade necessita de planeamento, gestão de certificados ou PKI, desenho de RADIUS e suporte para dispositivos legados complexos. Mas esse trabalho compra algo que uma PSK mais forte nunca trará. Atribuição clara, integração controlada, revogação seletiva e contenção quando um dispositivo está comprometido.
Implementar a Proteção de Base da Rede
Antes de modernizar a autenticação, proteja a infraestrutura. Muitas organizações ativam uma encriptação de WiFi decente e, ainda assim, deixam o plano de controlo exposto através de predefinições fracas e definições de gestão negligenciadas.
No Reino Unido, as orientações públicas são claras quanto ao essencial. O NCSC recomenda abandonar as credenciais de WiFi partilhadas ou predefinidas e utilizar WPA3 Personal ou, quando o WPA3 não estiver disponível, WPA2 Personal, porque a encriptação protege os dados em trânsito. A FTC também afirma que o WPA3 é a opção mais recente e recomendada, com o WPA2 como alternativa. Para os administradores, o marco prático é tratar o router como um dispositivo de segurança gerido: alterar os nomes de utilizador, palavras-passe e SSIDs de administrador predefinidos, desativar a gestão remota, WPS e UPnP, e manter o firmware atualizado, conforme descrito no guia de segurança de routers da FTC aqui referido.
Comece com o plano de gestão
Se um atacante conseguir administrar o router, o controlador ou o ponto de acesso, as suas configurações de SSID não importam muito.
Utilize isto como base de proteção:
- Altere as credenciais de administrador predefinidas. Não deixe os nomes de utilizador ou palavras-passe de fábrica nos routers, APs ou controladores.
- Altere o nome dos SSIDs predefinidos. A nomenclatura predefinida revela frequentemente padrões de fornecedores ou de implementação que não precisa de anunciar.
- Desative a gestão remota a menos que exista uma necessidade operacional definida. Se realmente precisar dela, restrinja-a rigorosamente através da sua rede de gestão e controlos de acesso.
- Desative o WPS. Resolve um problema de conveniência que não deve ter em ambientes empresariais.
- Desative o UPnP. A exposição automática de serviços é o oposto do menor privilégio.
- Reveja as contas de administração local. Remova utilizadores de emergência inativos e rode credenciais em que ninguém toca há anos.
A aplicação de patches é um dos controlos de maior valor
Para as organizações do Reino Unido, a atualização de firmware e a higiene dos dispositivos estão entre os controlos operacionais de maior valor, porque os routers e pontos de acesso comprometidos são frequentemente explorados através de vulnerabilidades conhecidas. O esquema Cyber Essentials do NCSC exige que os dispositivos ligados à Internet e o software de segurança sejam mantidos atualizados, e as diretrizes de segurança também destacam as palavras-passe predefinidas dos routers como um caminho comum de ataque em esta visão geral das operações de segurança de WiFi.
Um ciclo de aplicação de patches prático é assim:
- Inventarie cada AP, controlador, gateway sem fios e router de borda
- Verifique o estado do suporte para não tentar proteger hardware em fim de vida
- Aplique o firmware atual numa janela de manutenção
- Verifique a persistência da configuração após as atualizações
- Reveja a lista de dispositivos ligados após as alterações para detetar desvios ou surpresas
Regra prática: Se apenas alterar a palavra-passe do WiFi mas deixar as predefinições de administração, o WPS ou a gestão remota ativos, não reforçou a segurança da rede. Apenas alterou uma configuração visível.
O que não funciona
Alguns conselhos sobrevivem porque parecem intuitivos, não porque sejam eficazes.
Um SSID oculto é o exemplo habitual. Não cria segurança significativa. Cria atrito no suporte, comportamentos estranhos dos clientes e uma falsa sensação de proteção. Se está a tentar melhorar a segurança do WiFi num ambiente de grande dimensão, não gaste esforço operacional em truques de ocultação. Gaste-o em identidade, segmentação e higiene de gestão.
Uma forma simples de pensar sobre a segurança de base é esta:
| Área | O que funciona | O que não funciona |
|---|---|---|
| Administração | Credenciais de administração exclusivas, acesso de gestão limitado | Definições de fábrica |
| Segurança dos dispositivos | Firmware atualizado e hardware suportado | APs em fim de vida útil mantidos no local |
| Funcionalidades de conveniência | WPS e UPnP desativados | Predefinições de consumo em ambientes empresariais |
| Visibilidade | Inventário gerido e revisão de configurações | Esperar que o controlador WLAN conte a história completa |
O endurecimento fundamental da segurança não resolverá todos os riscos sem fios. No entanto, elimina as falhas fáceis que os atacantes ainda exploram.
Atualizar para Autenticação de Nível Empresarial
O maior erro de segurança WiFi em ambientes empresariais, de convidados e multi-inquilino é tratar uma palavra-passe partilhada como um plano de controlo aceitável. É fácil de emitir, fácil de reencaminhar e difícil de governar assim que se espalha por funcionários, prestadores de serviços, residentes, inquilinos e dispositivos não geridos.
Para ambientes maiores, a atualização prática é o WPA2-Enterprise ou WPA3-Enterprise com 802.1X. Isso muda o acesso de um segredo partilhado para uma decisão de identidade. A rede pode avaliar quem é o utilizador, qual o dispositivo que se está a ligar e qual a política que se deve aplicar nesse momento.
Por que razão o 802.1X é importante operacionalmente
O WiFi com palavra-passe partilhada falha sob a pressão operacional normal. A saída de funcionários transforma-se num exercício de redefinição de palavras-passe. As investigações carecem de uma atribuição limpa. Os prestadores de serviços e utilizadores temporários acabam no mesmo modelo de acesso que o pessoal permanente porque é mais simples administrar uma frase secreta do que uma política de acesso real.
O 802.1X resolve isso ao atribuir uma identidade a cada sessão. O fluxo tem três partes:
- O suplicante, que é o dispositivo cliente
- O autenticador, normalmente o ponto de acesso ou porta de switch
- O servidor de autenticação, tipicamente RADIUS
Se procura uma referência simples sobre essa terceira função, esta visão geral sobre o que faz um servidor RADIUS é um ponto de partida útil.
Esse modelo suporta controlos empresariais que as PSKs gerem mal ou simplesmente não suportam.
O que ganha além de uma encriptação mais forte
A encriptação é importante, mas a principal melhoria é o controlo administrativo.
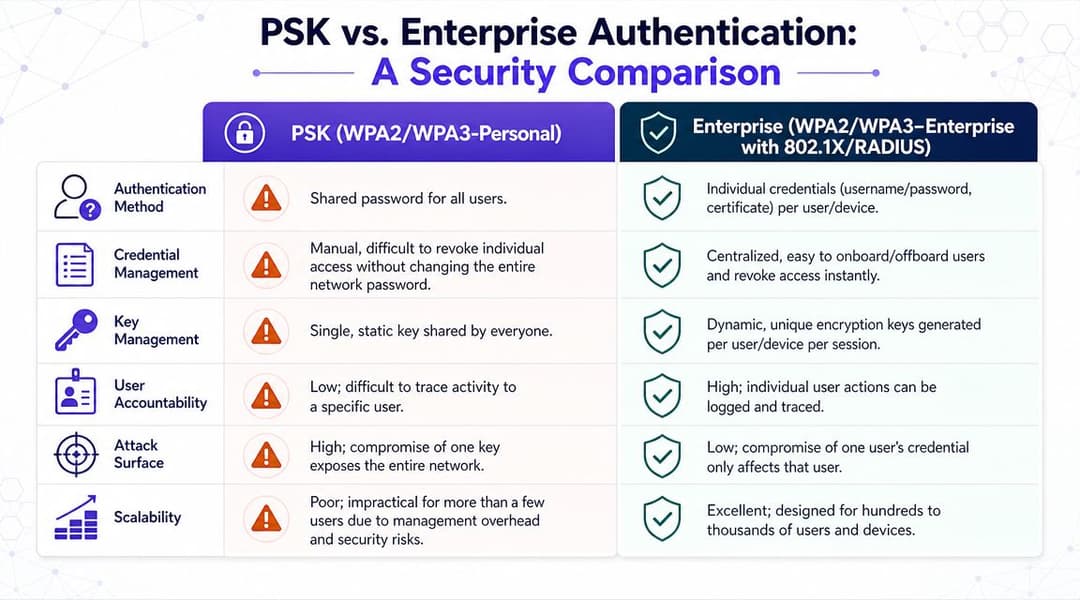
Uma comparação prática torna a diferença clara:
| Requisito | Modelo de palavra-passe partilhada | Modelo de autenticação Enterprise |
|---|---|---|
| Remover um utilizador | Alterar toda a palavra-passe e depois redistribuí-la | Desativar a conta ou certificado individual |
| Investigar atividade | Difícil de atribuir de forma clara | Associar eventos a uma identidade de utilizador ou dispositivo |
| Aplicar acesso baseado em funções | Rudimentar e manual | Integrado nas decisões de política |
| Gerir saídas e prestadores de serviços | Propenso a erros | Revogação centralizada |
| Proteger parques mistos | Fraco para escala | Adequado para funcionários, BYOD e dispositivos geridos |
O padrão de implementação mais forte é normalmente simples:
- Ativar a autenticação empresarial no SSID
- Utilizar uma fonte de identidade central para os funcionários
- Desativar cifras legadas
- Mapear utilizadores autenticados e tipos de dispositivos para as políticas de rede corretas
- Auditar o caminho de autenticação regularmente
Onde as implementações costumam falhar
A complexidade é a objeção comum, e é uma objeção justa.
Um PSK evita o design de identidade. O 802.1X força decisões sobre repositórios de identidade, ciclo de vida de certificados, integração de dispositivos, acesso de convidados, métodos de contingência e tratamento de exceções para hardware mais antigo. Esse planeamento requer tempo, mas elimina uma longa lista de problemas recorrentes no futuro.
O WiFi empresarial torna-se gerível quando o acesso está associado a identidades que já governa noutro local.
A compatibilidade é o segundo problema. Os portáteis e telemóveis normalmente funcionam bem com acesso baseado em certificados ou autenticação suportada por diretório. Impressoras, scanners, dispositivos médicos, sistemas OT e equipamentos IoT mais antigos muitas vezes não o fazem. Um design maduro prevê isso desde o início. Mantenha o acesso dos utilizadores modernos em 802.1X, isole as exceções e evite que um punhado de dispositivos limitados defina a política para toda a infraestrutura.
Em espaços multi-inquilino e grandes espaços públicos, o acesso de convidados merece um tratamento especial. Os utilizadores da equipa e inquilinos devem autenticar-se com identidades que possa revogar e auditar. Os convidados devem utilizar um fluxo de registo separado, idealmente com registo via Captive Portal, início de sessão federado ou Passpoint onde o ambiente o suporte. Isso reduz a partilha de palavras-passe, diminui os custos de suporte e torna a política de acesso mais fácil de aplicar de forma consistente em todos os locais.
O que escolher na prática
Para a maioria das organizações, esta é a ordem que funciona:
- Dispositivos dos funcionários utilizam WPA2-Enterprise ou WPA3-Enterprise com 802.1X
- Endpoints geridos pela empresa preferem autenticação baseada em certificados
- Utilizadores BYOD autenticam-se através de fluxos de trabalho de identidade controlados com restrições de políticas
- Convidados utilizam um fluxo de acesso separado e permanecem fora do modelo de confiança dos funcionários
- Endpoints legados recebem tratamento de exceção com âmbito restrito e propriedade clara
Se o objetivo for melhorar a segurança do WiFi à escala empresarial, construa a solução com base na identidade, e não numa palavra-passe partilhada melhor. Na prática, isso significa 802.1X para acesso dos funcionários, SSO ou identidade federada onde apropriado, Passpoint para ambientes de visitantes de grande volume, e uma lista curta de exceções controladas em vez de uma rede construída em torno da distribuição de palavras-passe.
Conceber uma Arquitetura de Rede Segmentada Segura
Se a autenticação responde a "quem entra", a segmentação responde a "onde vai parar".
Uma rede sem fios plana é como gerir uma autoestrada sem vias, sem barreiras e sem regras sobre quais os veículos que podem chegar a qual destino. Pode mover tráfego. Não irá conter incidentes de forma eficaz.
Segmente por confiança, não por conveniência
O acesso de convidados é frequentemente tratado como um simples problema de palavra-passe, mas a conceção mais forte consiste em segmentar o WiFi de convidados numa sub-rede ou rede separada e isolá-lo de recursos sensíveis, conforme discutido nas orientações da Ekahau sobre conceção de WiFi seguro. Isso importa muito mais do que ideias cosméticas como ocultar o SSID.
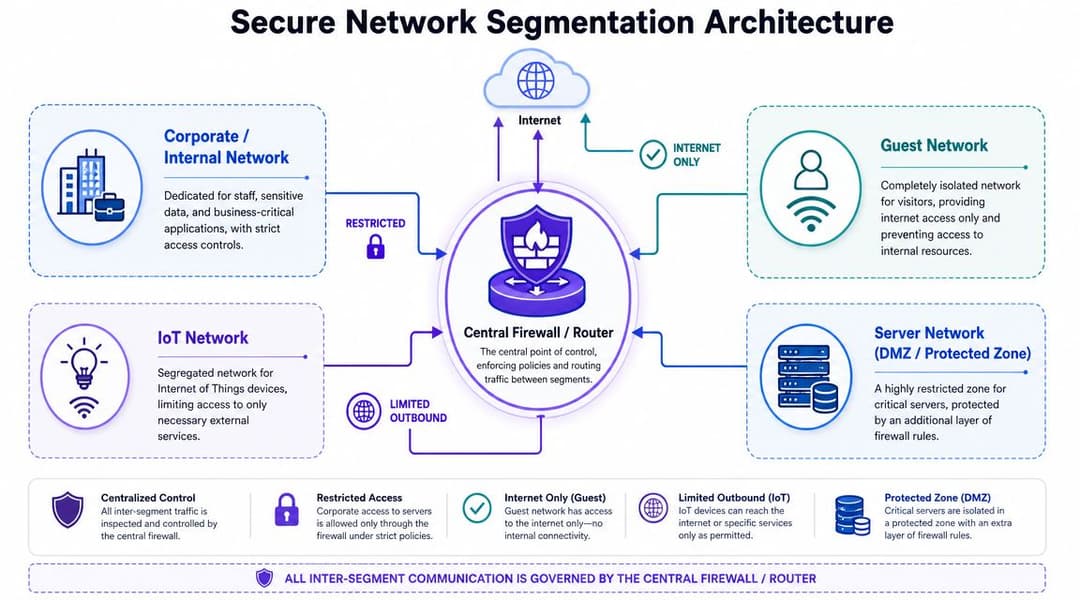
O modelo de segmentação mais limpo em ambientes de grande dimensão inclui normalmente zonas distintas para:
- Pessoal corporativo
- Convidados
- IoT e dispositivos operacionais
- Zonas de servidores ou aplicações protegidas
- Redes específicas de inquilinos ou locais, onde aplicável
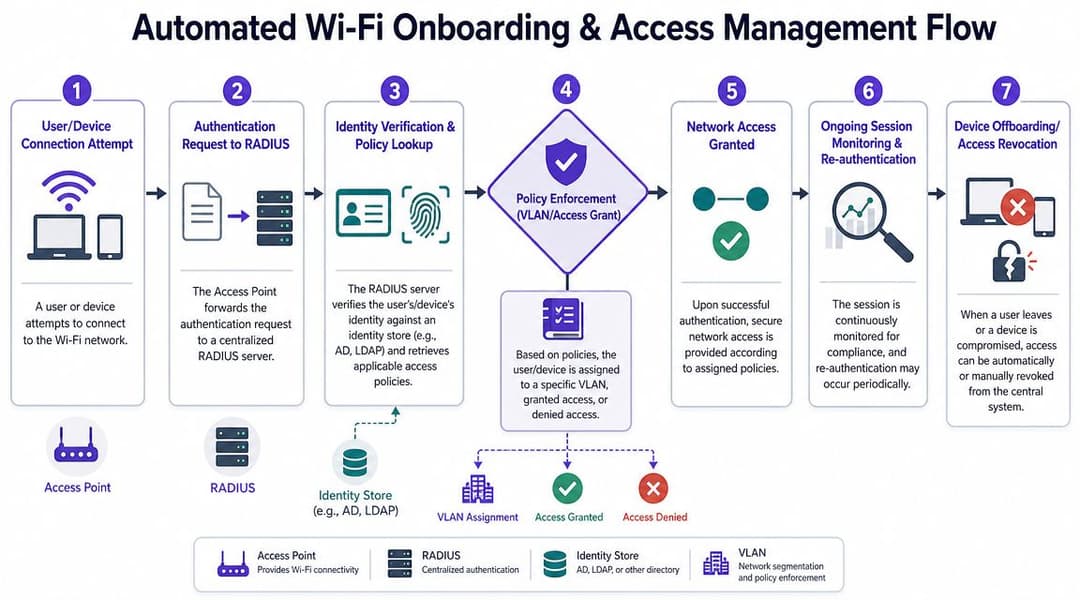
Cada zona deve ter o seu próprio VLAN ou limite de política equivalente, e o tráfego entre zonas deve passar por uma firewall ou motor de política. Nem todos os controladores sem fios aplicam isto com a mesma eficácia, por isso verifique onde reside a política na sua infraestrutura.
Um modelo que funciona em espaços reais
Utilize regras de segmentação que reflitam a função real do negócio.
Hotelaria e lazer
Hotéis, bares, estádios e recintos de eventos precisam tipicamente, no mínimo, destas separações:
- Acesso à internet para convidados sem rota para os sistemas internos (back-office)
- Operações de funcionários para dispositivos portáteis, clientes PMS e aplicações internas
- Ambientes de POS e pagamentos com tráfego este - oeste fortemente restringido
- Sistemas de edifícios e IoT, tais como IPTV, termóstatos, sinalética, fechaduras ou câmaras
Na hotelaria, a falha comum é deixar que a conveniência guie o design. Alguém quer um único SSID para "tudo". O suporte torna-se mais fácil durante uma semana. O risco aumenta durante anos.
Retalho e centros comerciais
Os espaços de retalho geralmente precisam de isolar:
- Dispositivos dos funcionários da loja
- Acesso de convidados para clientes
- POS e terminais de pagamento
- Sinalização digital e sensores
- Sistemas do senhorio ou de gestão do centro
A chave é evitar que uma única loja, um único quiosque ou um único dispositivo de fornecedor mal configurado se torne uma ponte para outro domínio operacional.
Propriedades multi-inquilino
Em propriedades residenciais, BTR, alojamento de estudantes e de uso misto, o design sem fios falha frequentemente porque os operadores misturam expectativas domésticas com risco empresarial. Os inquilinos querem uma conectividade simples. Os operadores precisam de um isolamento rigoroso.
Um modelo viável é:
| Classe de rede | Modelo de acesso | Alcance permitido |
|---|---|---|
| Acesso do inquilino | Identidade ou perfil específico do inquilino | Internet e serviços autorizados de residentes |
| Operações do edifício | Identidade de dispositivo gerido | Apenas os sistemas internos necessários |
| WiFi de convidados/áreas comuns | Caminho de convidado separado | Apenas Internet |
| Acesso de prestadores de serviços | Política com limite de tempo | Apenas aplicações ou serviços de suporte específicos |
As regras de firewall importam mais do que os diagramas de VLAN
Muitas vezes, as equipas param na conceção da VLAN e consideram o trabalho concluído. Isso é apenas metade do trabalho.
As suas regras de firewall devem responder a perguntas como estas:
- Poderá um dispositivo convidado alcançar algo além do caminho da internet?
- Poderá um dispositivo IoT iniciar sessões em redes de utilizadores?
- Poderão os dispositivos dos funcionários alcançar aplicações protegidas apenas através de portas e serviços aprovados?
- Poderá a rede de um inquilino alguma vez ver a rede de outro inquilino?
- Poderão os sistemas de ativação comunicar com os serviços de identidade sem expor esses serviços de forma ampla?
A segmentação falha quando a política é implícita em vez de ser aplicada.
Uma boa arquitetura não assume que os dispositivos se vão comportar bem. Assume que alguns não o farão, e limita os danos em conformidade. É por isso que a segmentação é central para a forma de melhorar a segurança do WiFi em qualquer ambiente com utilizadores transitórios, dispositivos não geridos ou níveis de confiança mistos.
Automatizar o Onboarding Seguro e a Gestão de Acessos
A administração manual de WiFi não se sustenta quando existe rotação de pessoal, BYOD, prestadores de serviços, convidados e dispositivos legados espalhados por vários locais. As pessoas saem. Os dispositivos são substituídos. O acesso temporário torna-se permanente porque ninguém se lembra de o remover.
A automatização resolve isso ao ligar a identidade, a autenticação e a política de rede.
O acesso do pessoal deve seguir o ciclo de vida da identidade
Quando um funcionário é integrado, o seu acesso WiFi deve surgir como parte do mesmo processo de identidade que cria as suas contas empresariais. Quando muda de equipa, a política deve ser atualizada. Quando sai, o acesso deve ser interrompido sem que ninguém tenha de procurar palavras-passe antigas ou registos MAC obsoletos.
É por isso que as implementações maduras associam o acesso sem fios aos mesmos fornecedores de identidade já utilizados na organização, tais como Microsoft Entra ID, Google Workspace ou Okta. O resultado é um percurso de integração mais limpo, menos exceções manuais e revogação centralizada.
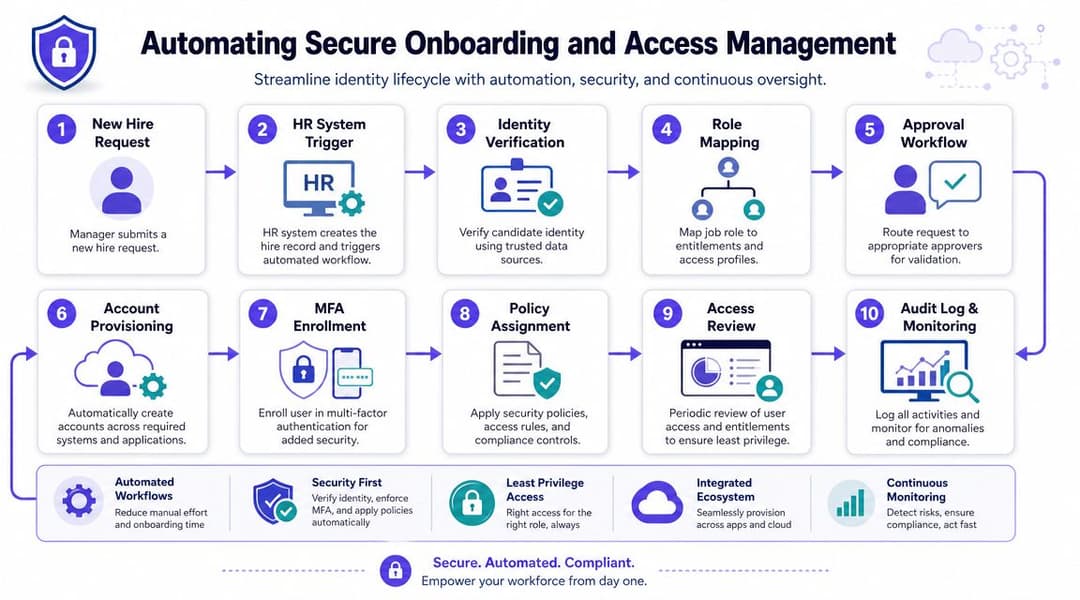
Se está a avaliar opções de orquestração em torno da aplicação de políticas e admissão baseada em identidade, estas soluções de controlo de acesso à rede mostram a camada de controlo mais ampla de que necessita em torno do ambiente sem fios, e não apenas do rádio em si.
Diferentes grupos de utilizadores precisam de diferentes caminhos de onboarding
Um único fluxo de trabalho raramente serve para todos. Utilize métodos separados para níveis de confiança separados.
- Os dispositivos geridos da equipa devem utilizar autenticação baseada em certificados ou integrada no diretório com o mínimo de atrito para o utilizador.
- Os utilizadores BYOD precisam de um fluxo de registo controlado que aplique uma política restrita e condições claras de expiração ou revisão.
- Os convidados precisam de um acesso fácil sem se juntarem ao domínio de confiança da equipa.
- Os dispositivos legados precisam de um tratamento de exceções com privilégios estritamente delimitados.
É aqui também que uma opção de plataforma pode simplificar a implementação. A Purple suporta acesso WPA2/3-Enterprise, autenticação baseada em SSO, Passpoint/OpenRoaming e iPSK para dispositivos legados, o que se alinha bem com ambientes que tentam substituir palavras-passe partilhadas sem ter de construir tudo em torno de RADIUS local e fluxos de trabalho de Captive Portal.
Passpoint e acesso de convidados sem palavra-passe
O WiFi para convidados tradicional força frequentemente os utilizadores a passarem por um Captive Portal e uma palavra-passe partilhada, colocando-os depois num caminho de internet isolado. Isso pode funcionar, mas é pouco prático e continua a habituar as organizações a pensar em termos de "palavra-passe de convidado".
Um modelo melhor é a ativação sem palavra-passe através do Passpoint ou estruturas de roaming semelhantes, onde a troca de identidade ocorre de forma limpa e o tráfego é encriptado desde o início da sessão. Isso melhora tanto a segurança como a experiência do utilizador. Também reduz o trabalho de receção em hotéis, a pressão sobre as equipas de retalho e a fricção em salas de espera de hospitais ou interfaces de transporte.
Uma boa ativação remove os segredos partilhados da jornada do utilizador e remove a limpeza manual da equipa de administração.
Gerir exceções sem enfraquecer a norma
Nem todos os dispositivos conseguem suportar o 802.1X. Impressoras, scanners especializados, smart TVs, reprodutores de sinalética e alguns dispositivos operacionais ainda estão atrasados. Isso não significa que se deva recorrer a uma única palavra-passe para todo o parque de dispositivos.
Para esses dispositivos, utilize uma abordagem por dispositivo, como o iPSK, associe cada credencial ao segmento correto e limite o que esta pode alcançar. Se um dispositivo for comprometido, revoga apenas esse dispositivo. Não altera a rede inteira.
A automatização é importante aqui porque a escala muda tudo. Um punhado de exceções é gerível manualmente. Centenas delas em propriedades, locais ou campus é onde as folhas de cálculo começam a criar dívida de segurança.
Estabelecer Monitorização Ativa e Resposta a Incidentes
A segurança WiFi falha mais frequentemente nas operações do que no design.
Uma empresa pode implementar o 802.1X, segmentar os convidados dos funcionários e substituir as palavras-passe partilhadas por um acesso baseado na identidade, para depois perder o controlo porque ninguém está atento a desvios. Um certificado expira. Um SSID temporário sobrevive após um evento. Um inquilino adiciona um AP não gerido num espaço partilhado. Uma alteração de política envia os dispositivos para o segmento errado. Em grandes recintos e propriedades multi-inquilino, estas falhas são comuns porque a rede sem fios muda constantemente.
O que monitorizar continuamente
Comece com sinais associados ao controlo de acessos e à aplicação de políticas, e não apenas ao tempo de atividade.
Foque-se em:
- Sucessos e falhas de autenticação a partir de RADIUS, fornecedores de identidade ou plataformas cloud NAC
- Inícios de sessão administrativos e alterações de configuração em controladores, APs, switches e gateways
- Novos SSIDs, objetos de política ou regras de exceção criados fora das janelas de alteração aprovadas
- Padrões de atribuição de clientes que mostram utilizadores ou dispositivos a parar à função, VLAN ou grupo de políticas incorreto
- Estado de funcionamento dos APs, estado do firmware e estado de sincronização do controlador em vários locais e propriedades
As falhas de autenticação merecem contexto. Um surto de falhas pode ser um problema de suporte após a renovação de um certificado ou um erro de integração associado ao SSO. Também pode ser um indício precoce de abuso de credenciais, clonagem de dispositivos ou uma política com âmbito incorreto que afete todo um grupo de utilizadores.
O ponto é simples. Monitorize os controlos que decidem quem obtém acesso, como o obtém e onde vai parar depois.
A deteção de AP não autorizados é um controlo de rotina
Os APs invasores (Rogue APs) continuam a criar algumas das falhas mais fáceis num ambiente sem fios bem desenhado. Nem sempre são maliciosos. Na prática, muitos surgem por conveniência. Um funcionário liga um router de baixo custo para resolver uma zona sem sinal. Um fornecedor deixa uma bridge após um evento. Um inquilino instala equipamentos de consumo num edifício partilhado e cria um caminho não gerido que contorna as suas políticas de autenticação e segmentação.
É por isso que as verificações regulares de infraestrutura e RF pertencem às operações normais, e não a uma auditoria anual. Execute scans de WiFi para pontos de acesso não autorizados e anomalias de sinal juntamente com revisões de configuração, verificações de portas de switch e vistorias físicas em áreas problemáticas.
Um AP rogue é relevante porque contorna as decisões de identidade e política que tomou noutros locais.
Crie um manual de resposta específico para WiFi
Os manuais de procedimentos genéricos de SOC não são suficientes. Os incidentes de WiFi requerem ações que correspondam aos modos de falha da rede sem fios.
Utilize uma estrutura de manual simples:
Identifique o evento
Confirme se o problema é um AP não autorizado, falha de certificado, desvio de política, atividade de autenticação invulgar ou movimento lateral suspeito a partir de um segmento sem fios.Contenha a exposição
Desative o SSID, revogue a credencial, coloque o endpoint em quarentena, remova a porta do switch ou bloqueie o AP a partir do controlador.Preserve a prova
Guarde os registos do controlador, transações RADIUS, eventos do fornecedor de identidade, instantâneos de configuração e registos de alterações.Rastreie o caminho de acesso
Determine qual a identidade que se autenticou, que política foi aplicada, que segmento foi atribuído e o que o dispositivo conseguiu alcançar.Corrija a lacuna de controlo
Remova a causa raiz. Se um caminho de integração temporário não tinha expiração, adicione expiração. Se uma porta de inquilino permitia equipamento não gerido, reforce a política de porta.
Em ambientes empresariais e de convidados, a velocidade de resposta é importante porque uma única exceção fraca pode afetar muitos utilizadores ao mesmo tempo. Um SSID de funcionários mal configurado pode expor amplamente o acesso interno. Um erro na política de convidados pode quebrar o isolamento em todo o recinto. Um modelo de palavra-passe partilhada torna a contenção mais difícil porque não existe uma identidade única para revogar. O acesso baseado em identidade oferece à equipa um caminho de resposta mais limpo.
Audite aquilo de que as pessoas se esquecem
As verificações de maior valor são frequentemente a manutenção operacional:
| Item de auditoria | Por que motivo é importante |
|---|---|
| Revisão de cifras legadas | As configurações antigas sobrevivem às migrações e enfraquecem as normas de políticas mais recentes |
| Verificação do caminho de convidados | O tráfego de convidados é frequentemente menos isolado do que o design sugere |
| Definições do servidor de autenticação | Desvios nestas definições quebram a garantia de segurança |
| Reconciliação de inventário de APs | Hardware desconhecido ou substituído surge ao longo do tempo |
| Revisão de exceções de dispositivos | As autorizações temporárias tornam-se frequentemente permanentes |
Trate a monitorização de WiFi como parte das operações de controlo de acesso. Em ambientes empresariais, de convidados e multi-inquilino, é assim que as equipas mantêm a identidade, a segmentação e o tratamento de exceções alinhados com o design.
As Suas Listas de Verificação de Segurança WiFi
As palavras-passe partilhadas ainda dominam demasiadas implementações de WiFi. Em ambientes empresariais, de convidados e multi-inquilino, esse modelo é o problema. A solução prática é substituir o acesso partilhado alargado por identidade, política e revogação rápida.
Utilize as listas de verificação abaixo para testar sob pressão o ambiente que executa na realidade, e não aquele que é apresentado no diagrama de design.
Hotelaria e espaços com elevada afluência de convidados
- Separe o acesso de convidados e funcionários na camada de política. Os dispositivos dos funcionários, POS, PMS e sistemas de back-office devem autenticar-se de forma diferente e aterrar em segmentos de rede diferentes.
- Elimine as palavras-passe partilhadas impressas. Utilize a integração cativa, SSO onde apropriado, Passpoint/OpenRoaming para fluxos suportados e acesso baseado em identidade para funcionários.
- Isole os dispositivos dos quartos e do espaço. TVs, sinalética, termóstatos, fechaduras e outros sistemas IoT precisam de um acesso estritamente delimitado, não de uma visibilidade local ampla.
- Defina expiração e propriedade no acesso temporário. Redes de eventos, alterações de conferências e acesso de prestadores de serviços devem ter um proprietário nomeado e uma data de fim automática.
- Teste a partir do lado do utilizador. Ligue-se como convidado e verifique o que é alcançável. Faça o mesmo para funcionários, prestadores de serviços e dispositivos dos quartos.
TI empresarial e campus
- Utilize WPA2-Enterprise ou WPA3-Enterprise com 802.1X para o acesso da força de trabalho.
- Associe o acesso WiFi aos processos de ciclo de vida da identidade. Os novos colaboradores obtêm o acesso correto rapidamente. Os utilizadores que saem perdem-no rapidamente.
- Prefira a autenticação baseada em certificados para endpoints geridos. Reduz o risco de phishing e evita o fardo de suporte de rotação de segredos partilhados.
- Mantenha o BYOD separado do acesso gerido. Diferentes níveis de confiança do dispositivo devem resultar em diferentes políticas, diferentes VLANs ou funções, e diferentes destinos.
- Remova exceções de protocolos e cifras antigas. Se um dispositivo legado ainda precisar de configurações mais fracas, mova-o para um caminho contido em vez de enfraquecer o parque principal.
Propriedades multi-inquilino e operações residenciais
- Mantenha cada inquilino isolado por design. Uma rede de apartamento, escritório ou residente não deve ter acesso lateral a outra.
- Separe as operações do edifício do acesso dos inquilinos. Câmaras, elevadores, controlo de acessos, contagem de consumos e sistemas de instalações precisam do seu próprio caminho autenticado e de um modelo de administração restrito.
- Emita credenciais por dispositivo para hardware que não possa utilizar autenticação de utilizador moderna. Isso dá à equipa algo específico para revogar e auditar.
- Restrinja o acesso de prestadores de serviços por hora e destino. Os fornecedores de manutenção raramente precisam de um alcance de rede amplo, e raramente precisam dele por muito tempo.
- Reveja equipamentos não geridos e abandonados. Equipamentos instalados por inquilinos, APs de substituição e switches esquecidos alteram o perfil de risco rapidamente.
Verificações universais para qualquer ambiente
- Alterar todas as credenciais de administração predefinidas
- Desativar WPS, UPnP e gestão remota que não utilize ativamente
- Manter os APs, controladores, gateways e infraestrutura RADIUS com software suportado
- Procurar pontos de acesso não autorizados e SSIDs não autorizados
- Verificar se a política, segmento e recursos acessíveis atribuídos correspondem ao planeado
- Rever as exceções todos os meses. As permissões temporárias são o local onde os controlos fracos se tornam permanentes
Se o objetivo for melhorar a segurança do WiFi em 2026, comece por quem obtém acesso, como esse acesso é autenticado e quão rápido pode ser revogado. A força da palavra-passe ainda é importante na periferia. Em grandes infraestruturas, a identidade, a segmentação e a integração controlada importam mais.
Se está a substituir palavras-passe partilhadas por acesso WiFi baseado em identidade para convidados, funcionários ou inquilinos, a Purple é uma opção a avaliar. Suporta autenticação empresarial, integração baseada em SSO, Passpoint/OpenRoaming e modelos de acesso por dispositivo para hardware legado, o que pode ajudar grandes recintos e propriedades distribuídas a modernizar a segurança do WiFi sem depender de credenciais partilhadas genéricas.