
WPA to WPA2 enterprise migration and security advisor
Model cryptographic risk, eliminate TKIP airtime throttling, plan Cloud RADIUS 802.1X workloads, and design zero-downtime cutover sequences for enterprise wireless estates.
Migration parameters
Migration risk & capacity analysis
Secure Risk ProfileProvavelmente está a lidar com uma rede em que ninguém quer tocar há anos. Pode ser um SSID de convidado antigo num hotel, uma WLAN utilitária para leitores de código de barras portáteis ou uma rede de escritório "temporária" que se tornou permanente por acidente. Ainda funciona, os utilizadores continuam a ligar-se e, como alterar o WiFi pode interromper as operações reais, é deixada de lado.
É exatamente assim que a segurança fraca de redes sem fios sobrevive em produção.
Uma migração de WPA para WPA2 não é apenas uma limpeza de configuração. É o momento em que decide se a infraestrutura wireless da sua empresa continuará assente num segredo partilhado ou se avançará para um acesso baseado em identidade que possa controlar, auditar e revogar de forma limpa. Se apenas trocar uma sigla por outra, irá melhorar as coisas. Se aproveitar a mudança para migrar o acesso sensível para uma autenticação por utilizador, resolverá o problema de fundo.
Por que a sua rede WPA é uma bomba-relógio
Se um SSID WPA antigo ainda estiver ativo, não se trata de um legado inofensivo. É um ponto fraco ativo. O padrão habitual é familiar: um perfil de AP esquecido, uma rede de convidados que nunca foi redesenhada ou um SSID de operações no qual alguns dispositivos teimosos ainda confiam. Ninguém quer causar uma interrupção de serviço, pelo que o WPA permanece ativo muito além da sua vida útil segura.
Por que o WPA é o sítio errado para ficar parado
O WPA foi introduzido como uma correção provisória após o WEP. O WPA2 tornou-se então a referência após a sua ratificação e lançamento de certificação em 2004, substituindo o WPA e mudando para o CCMP baseado em AES com uma chave de 128 bits em vez da abordagem TKIP anterior do WPA, ao mesmo tempo que adicionou suporte formal de autenticação Enterprise para credenciais por utilizador, conforme descrito no histórico do Wi-Fi Protected Access. Essa mudança é importante porque a segurança wireless deixou de ser apenas sobre encriptação e passou a ser sobre controlo de acessos.
O TKIP é o sinal revelador. Se a sua rede ainda depende de um protocolo concebido como um invólucro de transição para criptografia mais antiga, não está a operar uma WLAN moderna. Está a carregar um passivo de compatibilidade na parte mais exposta da sua rede.
Para muitas organizações do Reino Unido, isto não é hipotético. Uma rede de visitantes, um SSID de back-office ou uma ponte sem fios para dispositivos legados podem subtilmente tornar-se o caminho mais fácil para um ambiente que, de outra forma, teria controlos decentes.
Regra prática: se ainda tem o WPA ativado em qualquer lado, encare isso como um incidente à espera de acontecer na primeira oportunidade.
A verdadeira decisão não é entre WPA ou WPA2
A transição técnica do WPA para o WPA2 é simples. A escolha estratégica não é. Tem dois caminhos:
- O WPA2-Personal funciona rapidamente e é simples de implementar quando necessita de uma substituição célere.
- O WPA2-Enterprise utiliza credenciais individuais e adequa-se a ambientes onde o acesso de funcionários, a separação de convidados ou a capacidade de auditoria são importantes.
Essa distinção importa mais do que muitos guias de migração admitem. Mudar WPA por WPA2-PSK melhora o modelo de encriptação, mas continua a deixá-lo dependente de uma palavra-passe partilhada. Mudar para Enterprise altera o modelo operacional por completo.
Se está a analisar opções de tipos de segurança WiFi, este é o momento de deixar de pensar apenas na compatibilidade e começar a pensar em identidade, revogação e controlo.
Auditar a sua rede e dispositivos para WPA2
Antes de alterar um único SSID, crie um inventário adequado. A maioria das migrações sem fios que falham não falham porque o WPA2 é difícil. Falham porque alguém descobre demasiado tarde que um scanner de armazém, impressora, caixa registadora, controlador de elevador ou dispositivo clínico não consegue restabelecer a ligação após a transição.
Comece pelo que está em utilização, não pelo que deveria estar em utilização.
Crie o inventário a partir da extremidade da WLAN para o interior
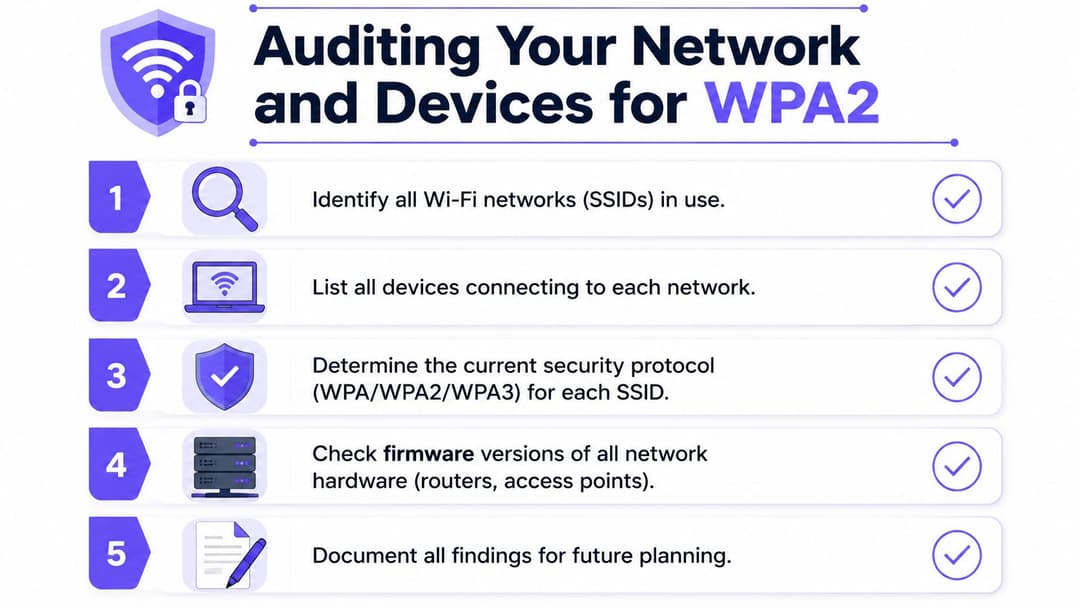
Uma auditoria útil avança por camadas. Primeiro, identifique todos os SSIDs transmitidos. Em seguida, mapeie quais os grupos de APs, locais e VLANs que estão por trás deles. Depois, liste os dispositivos que se associam a cada SSID.
Utilize os dados do controlador de plataformas como a Meraki, Aruba, Mist, Ruckus, UniFi ou da consola de gestão do seu fornecedor atual. Não confie apenas nos nomes. "Guest-old", "scanner-temp" e "backoffice2" são frequentemente os locais onde a segurança obsoleta sobrevive.
Um inventário prático deve incluir:
- SSID e finalidade. Note se serve convidados, funcionários, IoT, operações ou subempreiteiros.
- Modo de segurança. Registe se o SSID está a utilizar WPA, WPA2-Personal, WPA2-Enterprise ou uma configuração mista.
- Dependência de autenticação. Verifique se o SSID depende de uma chave partilhada, de um serviço RADIUS interno ou de alguma exceção não documentada.
- População de clientes. Agrupe os dispositivos em portáteis, telemóveis, impressoras, scanners, equipamentos AV, sensores, caixas registadoras e terminais especializados.
- Responsável de negócio. Cada SSID precisa de um responsável designado que possa aprovar janelas de alteração e aceitar a desativação de dispositivos não conformes.
Verifique a infraestrutura, não apenas os clientes
Um ponto de acesso pode suportar WPA2 em teoria e, ainda assim, descarrilar a sua migração na prática devido a firmware antigo, modelos herdados ou perfis de modo misto. Reveja o firmware do AP, as versões do controlador e as definições de segurança de rádio herdadas. Se o seu parque tecnológico abranger várias gerações de hardware, verifique cada local em vez de assumir que um único modelo se aplica de forma limpa a todos.
Os SSIDs antigos sobrevivem frequentemente porque estão associados a objetos de política antigos. Elimine pressupostos antes de eliminar perfis.
Onde as organizações se deixam surpreender é no comportamento de fallback. Pode pensar que está a migrar um SSID WPA para WPA2, mas a configuração herdada ainda permite modos de transição que mantêm o comportamento fraco ativo sob um rótulo diferente.
Uma auditoria sem fios também precisa de acompanhar testes de exposição mais amplos. Se já está a analisar caminhos de acesso remoto, sistemas voltados para a Internet e limites de acesso de convidados, vale a pena analisar a segurança do seu perímetro externo ao mesmo tempo. Uma rede sem fios fraca e uma exposição externa fraca resultam frequentemente do mesmo hábito operacional: exceções que se tornaram permanentes.
Decidir o que fazer com os dispositivos legados
Alguns parques de equipamentos mais antigos podem migrar para o WPA2 sem problemas. Outros não. É aí que a maior parte das orientações se torna inútil, porque "atualizar o dispositivo" não é um plano operacional quando o dispositivo está integrado num contrato de serviço ou controla um processo em tempo real.
O planeamento da migração para frotas de dispositivos mais antigos no Reino Unido é um verdadeiro desafio. A resposta prática passa por segmentar clientes legados, manter o acesso exclusivo a WPA2 estritamente isolado e utilizar modos de transição apenas como uma ponte temporária, especialmente em propriedades com dispositivos de longa duração, dispositivos de visitantes e ambientes BYOD mistos, conforme debatido nesta discussão de migração da comunidade.
Uma tabela de decisão simples ajuda:
| Tipo de dispositivo | Se suporta WPA2 com fiabilidade | Se não suporta |
|---|---|---|
| Portáteis e telemóveis de funcionários | Mover para o SSID de funcionários de destino | Remover do SSID antigo e remediar |
| Dispositivos de convidados | Mover para o fluxo de adesão WPA2 de convidados ou mais forte | Não manter acesso fraco para os mesmos |
| Impressoras e scanners | Testar primeiro num segmento WPA2 isolado | Manter no segmento legado isolado enquanto substitui |
| IoT e sistemas de edifícios | Colocar numa VLAN dedicada com política restrita | Manter isolado e documentar caminho de descontinuação |
A chave é a prioridade. Mova primeiro as pessoas, depois os dispositivos principais e por fim o hardware com casos marginais. Não deixe que o dispositivo mais problemático decida a postura de segurança de todos os outros.
WPA2-Personal vs WPA2-Enterprise - Uma Escolha Estratégica
Isto é frequentemente apresentado como uma questão de complexidade. Não é. É uma questão de controlo.
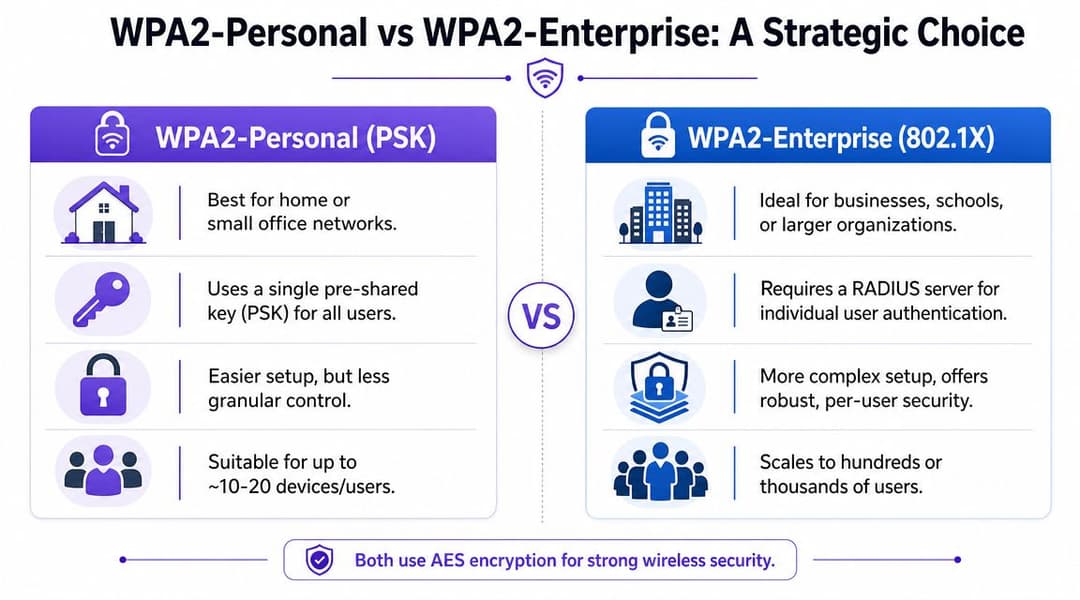
Se escolher WPA2-Personal, está a escolher o acesso partilhado. Se escolher WPA2-Enterprise, está a escolher a identidade individual. Tratam-se de modelos de segurança diferentes, não apenas de ecrãs de configuração diferentes.
Onde o WPA2-Personal se enquadra
O WPA2-Personal é útil quando o ambiente é pequeno, estático e de baixa complexidade. Um pequeno café, um escritório de projeto temporário ou uma rede operacional de finalidade única podem aceitar este compromisso porque a velocidade de implementação importa mais do que a granularidade da identidade.
A atração é óbvia:
- É rápido de configurar. Define uma palavra-passe no SSID e atualiza os clientes.
- Não necessita de RADIUS. Isso elimina a sobrecarga de infraestrutura.
- Funciona para casos de uso simples de convidados ou utilidades. Especialmente onde os utilizadores não precisam de acesso diferenciado.
Mas a fraqueza é estrutural. Cada utilizador e dispositivo partilha o mesmo segredo. O controlo de alterações torna-se confuso. A desativação de utilizadores perde precisão. A responsabilização desaparece.
Por que o WPA2-Enterprise altera as regras do jogo
O WPA2-Enterprise é a escolha certa quando os utilizadores, dispositivos e direitos de acesso precisam de ser distintos. Utiliza 802.1X/RADIUS, o que significa que a rede pode autenticar cada utilizador ou dispositivo individualmente em vez de permitir a entrada de todos com uma única palavra-passe.
Isso proporciona-lhe várias vantagens:
- Credenciais por utilizador ou por dispositivo em vez de uma única PSK para todos
- Revogação mais limpa quando alguém sai ou um dispositivo é perdido
- Melhor auditabilidade para colaboradores e terminais geridos
- Opções de segmentação mais fortes porque a política pode seguir a identidade
Se necessita de uma reciclagem sobre como funciona um servidor RADIUS na autenticação WiFi, ajuda pensar no AP como o segurança e no RADIUS como a autoridade que decide quem passa.
As palavras-passe partilhadas são fáceis de emitir e difíceis de controlar. As credenciais individuais são mais difíceis de lançar e muito mais fáceis de gerir no dia a dia.
Qual deve escolher
Utilize esta regra geral:
- Utilize WPA2-Personal se o SSID tiver um âmbito limitado, a base de utilizadores for pequena e o impacto de uma potencial quebra de segurança for contido.
- Escolha WPA2-Enterprise quando os colaboradores se ligam, vários locais partilham políticas, prestadores de serviços entram e saem, ou o tráfego de convidados e de negócios deve permanecer operacionalmente separado.
Para qualquer rede empresarial que suporte o acesso de funcionários, o WPA2-Enterprise é o caminho mais seguro. É também o melhor ponto de partida para um posterior acesso sem palavra-passe e baseado em identidade. O WPA2-Personal pode ser uma solução temporária válida. Mas não deve ser a sua arquitetura a longo prazo para SSIDs sensíveis.
Guia de Configuração - Migrar os Seus SSIDs para WPA2
Assim que a auditoria estiver concluída, proceda com cuidado e mantenha a migração simples e previsível. As transições mais seguras são aquelas que trazem poucas surpresas, têm proprietários claros e não contêm definições de alternativa ocultas.
O ponto técnico mais importante é simples: nas migrações de WPA para WPA2, o modo de falha de maior risco é deixar o TKIP ou a recorrência para modo misto ativados. O método prático é forçar apenas WPA2-AES/CCMP, desativar o WPS e validar a nova associação do cliente após alterar o perfil de segurança do SSID. A mesma orientação também destaca a fraqueza operacional do WPA2-Personal: uma PSK comprometida afeta toda a rede, razão pela qual os SSIDs confidenciais devem ser movidos para WPA2-Enterprise (802.1X/RADIUS), conforme explicado nesta visão geral de migração de WPA2 e WPA3.
Caminho um para WPA2-Personal
Se optar pelo caminho de PSK, mantenha-o contido e deliberado.
Crie um registo de alteração com o estado final exato
Anote as definições atuais de SSID, as definições de cifragem pretendidas, o mapeamento de VLAN, o âmbito de DHCP, as ACL, o comportamento do ecrã de boas-vindas se for relevante, e as ações de reversão. Se algo falhar, a memória não o vai salvar.Configure o SSID para WPA2 apenas com AES/CCMP apenas
Não deixe o modo misto WPA/WPA2 ativo por conveniência. Isso mantém a vulnerabilidade antiga disponível e anula o propósito da migração.Desative o WPS
O WPS não tem lugar numa infraestrutura empresarial. Se estiver ativo, desligue-o enquanto faz esta alteração.Utilize uma PSK nova, não uma reciclada
Não pegue no segredo partilhado antigo e o coloque num novo modo de segurança. Uma migração é o momento certo para o renovar completamente e controlar quem o recebe.Mova primeiro os dispositivos piloto de baixo risco
Teste com um portátil representativo, um telemóvel gerido e um dispositivo operacional de cada classe principal. Se o piloto funcionar, expanda em fases.Desative o SSID WPA antigo rapidamente assim que a transição estiver estável
Manter ambos a funcionar em paralelo durante demasiado tempo convida os utilizadores e os dispositivos não geridos a regressar à opção mais fraca.
Caminho dois para WPA2-Enterprise
O modo Enterprise exige mais planeamento, mas oferece-lhe uma rede que pode governar.
A um nível tradicional, as partes móveis são familiares:
- Autenticador. O ponto de acesso ou controlador WLAN
- Suplicante. O dispositivo do cliente
- Servidor de autenticação. Geralmente RADIUS
- Fonte de identidade. Um diretório ou fornecedor de identidade utilizado para validar o utilizador ou dispositivo
O método antigo consistia em implementar um RADIUS local, integrá-lo com o Active Directory ou com outra origem de diretório, definir políticas de rede e gerir manualmente as configurações do suplicante. Isso ainda funciona e, em alguns ambientes regulados ou altamente personalizados, pode ainda ser adequado.
O que funciona e o que normalmente não funciona
O que funciona:
- Integração (onboarding) de certificados ou credenciais geridas
- Separação clara de SSID para colaboradores, convidados e IoT
- Política associada a grupos de diretório ou classes de dispositivos
- Uma implementação faseada com perfis de dispositivos testados e validados
O que normalmente não funciona:
- WiFi de colaboradores apenas com palavra-passe e fraca disciplina de saída de funcionários (offboarding)
- Um único SSID Enterprise a tentar servir todas as categorias de dispositivos
- Configuração ad hoc de suplicantes por utilizadores finais
- Manter a PSK como a alternativa "real" para qualquer pessoa que tenha problemas
Se o seu plano de suporte para a rede sem fios é “dar-lhes a palavra-passe de reserva”, então não implementou o Enterprise. Implementou um desvio.
Um padrão mais moderno consiste em manter o modelo 802.1X, mas transferir a carga operacional para uma plataforma gerida, em vez de construir e manter toda a infraestrutura internamente. É aí que os serviços de identidade geridos na nuvem fazem sentido. Por exemplo, a Purple suporta WPA2-Enterprise e WPA3-Enterprise com 802.1X, integra-se com diretórios como Entra ID, Google Workspace e Okta, e pode substituir fluxos de trabalho de palavras-passe partilhadas por integração baseada em certificados e revogação associada a alterações de identidade.
Sequência de transição genérica que sobrevive a diferenças de fornecedores
Quer utilize Meraki, Aruba, Ruckus, Mist, UniFi ou outra WLAN empresarial, a sequência é globalmente a mesma:
- Clone o SSID existente para um perfil de teste em vez de editar o perfil ativo diretamente.
- Aplique o modo de segurança pretendido. Apenas WPA2-AES/CCMP para o destino da migração.
- Confirme a VLAN e a política de firewall antes dos testes de autenticação. Uma associação bem-sucedida não é o mesmo que um acesso utilizável.
- Teste o roaming e a reassociação em pelo menos dois AP.
- Verifique os registos para identificar falhas de associação, recusas de política e tentativas repetidas.
- Migre por coortes. O pessoal primeiro, os dispositivos especializados a seguir, os clientes legados complexos por último.
- Remova o caminho fraco assim que o estado pretendido estiver comprovado.
Este último passo é importante. As definições de alternativa temporárias têm o hábito de se transformarem em arquitetura permanente.
Validar a Migração e Planear a Reversão
Uma transição de rede sem fios não termina quando os dispositivos se ligam. Termina quando os dispositivos certos se ligam, os errados não o fazem e as equipas de suporte sabem qual é o aspeto da normalidade após a alteração.
Valide por tipo de utilizador e classe de dispositivo
Não se limite a testar com o seu próprio portátil para dar o trabalho como concluído. Crie uma lista curta de validação que cubra a utilização real:
- Teste de dispositivo de funcionário. Ligue-se à rede, faça roaming entre APs, bloqueie e reative o dispositivo e, em seguida, volte a ligar após o modo de suspensão.
- Teste móvel. Verifique um telemóvel iPhone ou Android recente, caso estes estejam no âmbito do projeto.
- Teste de dispositivos operacionais. Inclua pelo menos um scanner, impressora, terminal de pagamento ou dispositivo especializado, conforme aplicável.
- Teste de fluxo de trabalho de convidado. Se o SSID servir visitantes, valide todo o percurso desde a associação até ao acesso à internet.
Para implementações Enterprise, analise também os registos de autenticação. Tentativas falhadas revelam frequentemente incompatibilidades de políticas, problemas de certificados ou dispositivos que tentam utilizar perfis desatualizados da WLAN antiga.
Utilize uma checklist para o Dia 1
O primeiro dia após a transição é aquele em que surgem as falhas mais ocultas. Mantenha a revisão simples e repetível.
| Verificação do Dia 1 | O que procurar |
|---|---|
| Falhas de associação | Dispositivos bloqueados ao aderir ou a tentar repetidamente |
| Registos de autenticação | Contas de funcionários rejeitadas, credenciais desatualizadas, incompatibilidades de políticas |
| Comportamento de roaming | Utilizadores a perder chamadas ou sessões ao moverem-se |
| Temas do suporte técnico | Mesmo modelo de dispositivo ou site a aparecer repetidamente |
| Transição do legado | Utilizadores a ligarem-se novamente a SSIDs antigos ou a solicitar acesso de recurso |
As migrações mais limpas são aquelas em que a reversão está documentada mas raramente é necessária.
Crie a reversão antes do lançamento
Um plano de reversão não precisa de ser elaborado. Precisa de ser específico. Registe as configurações de segurança anteriores do SSID, o método de autenticação antigo, quaisquer associações originais de VLAN e os passos exatos para reativá-los se um serviço crítico falhar.
Decida também quem pode autorizar a reversão. Se um gestor de armazém reportar um problema num dispositivo, isso não é suficiente para reverter todo o parque. Se um sistema de doentes, fluxo de pagamento ou processo operacional essencial falhar, poderá ter de agir rapidamente.
Um plano de reversão prático inclui:
- Capturas de ecrã guardadas ou configuração exportada do perfil WLAN anterior
- Decisores designados para a aprovação da reversão
- Um limite de tempo para observar o problema antes de reverter
- Um modelo de comunicação para o suporte técnico e equipas locais
Um bom planeamento de reversão reduz o pânico. Também torna as equipas mais dispostas a remover definições legadas fracas porque sabem que podem recuperar o sistema em segurança se for necessário.
De WPA2 a Zero Trust - O Futuro do Acesso à Rede
Uma migração bem-sucedida de WPA para WPA2 vale a pena. Remove a segurança sem fios desatualizada, coloca-o num patamar mais forte e cria espaço para limpar anos de exceções herdadas.
Ainda assim, não é o estado final.
O WPA2 provém de uma era anterior de design de rede. Mesmo o WPA2-Enterprise, embora seja muito mais forte do que a PSK, ainda depende de modelos que muitas equipas consideram operacionalmente pesados se criarem tudo por si mesmas. É por isso que a estratégia wireless moderna está a mover-se em direção ao acesso liderado pela identidade, adesão baseada em certificados e políticas que acompanham utilizadores e dispositivos em vez de um segredo partilhado.
O que muda num modelo Zero Trust
O Zero Trust na camada sem fios significa que a rede deixa de confiar na posse de uma palavra-passe como prova de legitimidade. O acesso está associado a uma identidade verificada, ao estado do dispositivo ou a uma integração gerida, e a revogação ocorre quando o estado do diretório é alterado - não quando alguém se lembra de alterar uma palavra-passe de WiFi.
Essa transição resolve vários problemas de longa data:
- A saída de funcionários torna-se imediata porque o acesso pode ser revogado através do sistema de identidade
- O acesso de convidados torna-se mais simples porque os utilizadores não precisam de uma palavra-passe partilhada e reutilizada
- Os ambientes multi-tenant e de utilização mista tornam-se fáceis de gerir porque o acesso pode ser segmentado sem criar uma dispersão de palavras-passe
- As exceções de sistemas legados tornam-se visíveis porque se destacam face a um padrão baseado em identidade
Porque é que isto torna a migração de WPA2 parte de um plano maior
O valor prático de um projeto de WPA para WPA2 é que força uma revisão rigorosa de SSIDs, classes de dispositivos e modelos de acesso. Isso é útil porque o mesmo trabalho apoia o passo seguinte: reduzir a dependência de PSKs e a integração manual por completo.
As plataformas construídas em torno de Passpoint, Hotspot 2.0, OpenRoaming e integração de diretórios estão a mudar o aspeto do "WiFi seguro" em ambientes reais, tais como hotéis, propriedades de retalho, locais de cuidados de saúde, centros de transporte e edifícios multi-inquilino. Em vez de perguntar quem sabe a palavra-passe, a rede pergunta se o utilizador ou dispositivo tem uma identidade válida e a política correta.
Se está a planear o próximo passo, o acesso à rede Zero Trust é a abordagem correta. Coloca o WiFi na mesma conversa de segurança que a gestão de endpoints, SSO e acesso condicional, em vez de tratar a rede sem fios como uma exceção separada.
O estado final prático
Para projetos futuros, o modelo mais durável assemelha-se a isto:
- Os convidados utilizam uma integração cifrada e fluida em vez de soluções alternativas de Captive Portal
- Os colaboradores ligam-se com credenciais ou certificados geridos
- Os dispositivos IoT e legados obtêm um acesso estritamente delimitado, frequentemente em políticas isoladas
- As alterações de acesso seguem o diretório, não a palavra-passe do quadro de avisos
Isso não torna o WPA2 irrelevante. Torna-o de transição. Para muitas infraestruturas, o WPA2-Enterprise é a ponte de uma WLAN fraca com palavra-passe partilhada para algo muito mais próximo do Zero Trust.
Se estiver a realizar uma migração de WPA para WPA2 apenas porque uma auditoria o exigiu, terminará com uma rede mais segura. Se aproveitar a migração para substituir a confiança partilhada por uma identidade verificada, terminará com uma arquitetura que não precisará de refazer no próximo ano.
Se a sua equipa está a abandonar o WPA e quer evitar cair noutro beco sem saída de palavras-passe partilhadas, vale a pena avaliar a Purple como parte da próxima fase. Suporta WPA2-Enterprise e WPA3-Enterprise com 802.1X, liga-se a fornecedores de identidade como Entra ID, Google Workspace e Okta, e ajuda a substituir PSKs e o atrito dos Captive Portals por um acesso WiFi sem palavras-passe e baseado em identidade para convidados, funcionários e ambientes multi-tenant.



