
Lista de verificação de fornecedores de WiFi para grupos de pubs: início de sessão de clientes, filtragem segura para famílias e caixas registadoras isoladas
Utilize esta lista de verificação para definir os requisitos e comparar fornecedores de WiFi para grupos de pubs. Conseguirá separar as redes de clientes, funcionários, pagamentos e dispositivos do espaço em cada pub, além de criar um processo breve de início de sessão com consentimento. Também pode definir um filtro único e seguro para famílias ao nível do grupo, manter as caixas registadoras fora do âmbito do PCI DSS e partilhar uma lista única de clientes entre pubs de gestão direta e arrendados.
Parte da nossa série principal: WiFi para visitantes: o guia completo →
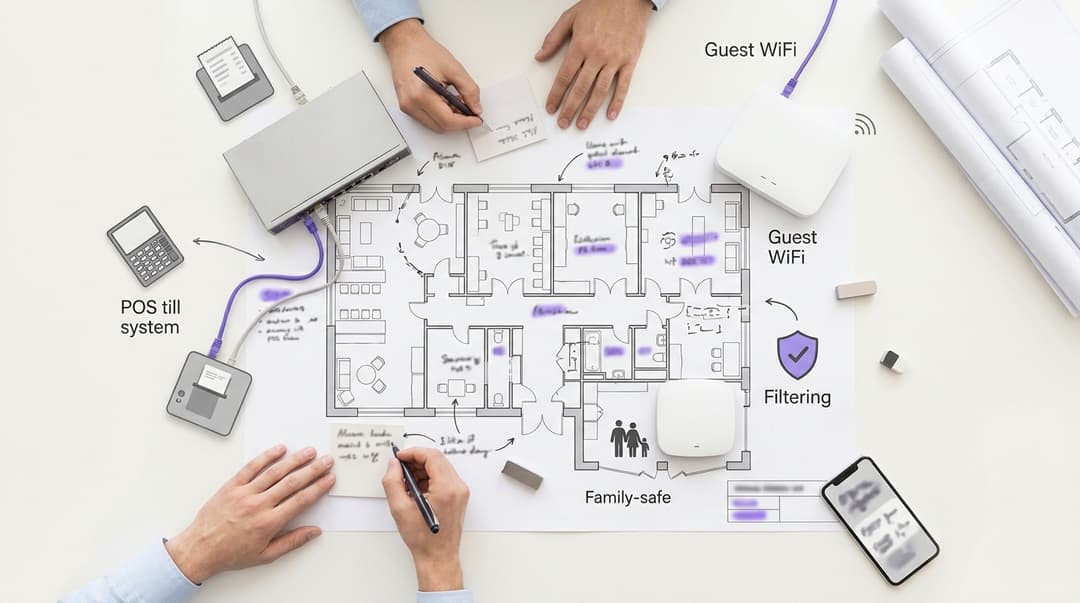
Os fornecedores de WiFi para grupos de pubs devem fornecer a cada pub pelo menos três redes separadas: convidados, colaboradores e pagamentos. As caixas registadoras, os terminais de pagamento e os sistemas POS encontram-se na rede de pagamentos, nunca na de convidados. Exija um início de sessão num único ecrã com caixas de consentimento desmarcadas. A filtragem deve ser segura para famílias e definida pelo grupo. Cada pub e o grupo devem enviar e-mails para uma única lista de convidados com consentimento concedido.
De que redes necessita um pub e quem utiliza cada uma?
Um pub opera mais dispositivos do que a maioria dos operadores imagina. Os convidados trazem telemóveis, os colaboradores trazem telemóveis e tablets, e o bar opera o sistema POS. POS significa ponto de venda eletrónico: as caixas registadoras, os terminais de pagamento e as impressoras de cozinha que registam pedidos e pagamentos. Atrás do balcão encontram-se os sistemas de som, as boxes de televisão, a monitorização de adegas e o CCTV.
Cada grupo de dispositivos necessita da sua própria rede. Uma VLAN (LAN virtual, definida na norma IEEE 802.1Q) divide uma rede física em redes lógicas separadas. Desta forma, pode operar quatro redes nos pontos de acesso e switches já existentes no pub.
O Purple Access gere as redes de convidados, colaboradores e POS em cada pub nos respetivos pontos de acesso já existentes. Funciona como uma sobreposição na cloud, pelo que nada no teto é alterado.
| Rede | Quem a utiliza | Como se ligam | O que pode aceder | Filtragem |
|---|---|---|---|---|
| Convidados | Clientes ao balcão, clientes de refeições, famílias, hóspedes | Início de sessão por portal cativo numa rede aberta ou OWE | Apenas Internet | Política segura para famílias através do Purple Shield |
| Colaboradores | Equipa de bar, equipa de cozinha, gerentes de pubs | iPSK por pub ou 802.1X através do Microsoft Entra ID para colaboradores com gestão centralizada | Internet, aplicações de escalas e de controlo de existências | Política de colaboradores do grupo |
| Pagamentos (POS) | Caixas registadoras, terminais de pagamento, impressoras de cozinha | VLAN com fios ou uma rede dedicada WPA3 | Apenas processador de pagamentos e cloud do POS | Apenas lista de permissões |
| Dispositivos do espaço | Música, boxes de televisão, monitorização de adegas, CCTV | VLAN com fios ou iPSK por dispositivo | Apenas o serviço cloud de cada fornecedor | Apenas lista de permissões |
É necessário definir alguns termos. Um portal cativo é a página de início de sessão que um convidado visualiza antes de aceder à Internet. A OWE (Opportunistic Wireless Encryption, RFC 8110) encripta uma rede aberta sem necessidade de palavra-passe. A iPSK (identity pre-shared key) atribui a cada pub ou dispositivo a sua própria chave num único nome de rede. A norma IEEE 802.1X autentica cada pessoa através de um diretório, como o Microsoft Entra ID, o Okta ou o Google Workspace.
Os pubs com alojamento acrescentam hóspedes que permanecem no local durante horas e não minutos. Trate-os como convidados na mesma rede, com os padrões de estadia descritos nas nossas páginas de Hotéis.
De que necessita antes de solicitar orçamentos a fornecedores de WiFi para grupos de pubs?
Reúna seis dados fundamentais por cada pub antes de contactar fornecedores. Sem eles, qualquer orçamento envolverá suposições e qualquer implementação trará imprevistos.
- Lista do património por modelo operacional. Identifique cada pub como gerido, arrendado ou em regime de locação ("leased"), e registe a respetiva marca. Isto determina quem controla os dados dos visitantes e quem aprova a filtragem.
- Inventário dos pontos de acesso. Registe o fabricante e o modelo em cada pub. O Purple funciona em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet.
- Banda larga e firewall. Anote quem fornece a linha e o router em cada pub. Os arrendatários compram frequentemente os seus próprios equipamentos, o que altera quem configura a firewall.
- Como os terminais de pagamento se ligam. Registe se cada terminal é ligado por cabo, por WiFi ou através do seu próprio cartão SIM 4G. Este detalhe isolado molda o seu âmbito de aplicação do PCI DSS.
- Admissão de crianças. Registe quais os pubs que acolhem crianças e até que horas. Os pubs familiares precisam que o filtro de visitantes esteja ativo desde o primeiro dia.
- A sua plataforma de CRM e de e-mail. Indique o sistema que receberá a lista de visitantes, para que o fornecedor possa confirmar a integração.
Acorde mais uma questão por escrito: quem é o proprietário dos dados dos visitantes num pub arrendado. O seu contrato de arrendamento ou de locação já poderá indicá-lo. Se não o fizer, resolva a questão antes de o primeiro visitante iniciar sessão.
Como configurar o início de sessão de visitantes, a filtragem e a separação de caixas em cada pub?
Passo 1: Mapear o património em marcas e pubs
Configure o grupo como o titular da conta, cada marca como um conjunto de estabelecimentos e cada pub como um estabelecimento. As definições ao nível da marca são então aplicadas a todos os pubs dessa marca. Qualquer alteração à página de início de sessão ou ao filtro é realizada uma única vez, e não centenas de vezes.
Dê aos gerentes e aos arrendatários dos pubs acesso apenas ao seu próprio estabelecimento. Os gestores de zona veem a sua área de intervenção. A sede vê a totalidade do património.
Passo 2: Criar um início de sessão de visitante que solicite apenas o essencial
Cada campo adicional custa inícios de sessão. Peça aquilo que irá utilizar e nada mais. O Artigo 5(1)(c) do UK GDPR exige a minimização de dados, pelo que a lei aponta no mesmo sentido que a conversão.
O início de sessão para visitantes num pub necessita de quatro elementos:
- Endereço de e-mail e primeiro nome. O suficiente para enviar e personalizar uma mensagem.
- Confirmação de idade. A secção 18 do Código CAP proíbe o marketing de bebidas alcoólicas direcionado a menores de 18 anos. É necessário saber quem é adulto antes de enviar um e-mail sobre uma oferta de bebidas.
- Duas caixas de consentimento desmarcadas. Uma para o pub, outra para o grupo ou marca. O Considerando 32 do UK GDPR determina que caixas previamente marcadas não constituem um consentimento válido.
- Uma hiperligação para o seu aviso de privacidade. Identifica quem controla os dados e com que finalidade.
Mantenha o acesso ao WiFi e o consentimento de marketing separados. O Artigo 7(4) do UK GDPR considera improvável que o consentimento seja prestado livremente quando a prestação de um serviço dele depende. Um visitante que não selecione nenhuma opção continua a poder aceder à Internet. O regulamento 22 do PECR rege depois todos os e-mails de marketing enviados a quem deu o seu consentimento.
As nossas páginas de WiFi para visitantes apresentam as opções de início de sessão suportadas pelo Purple para cada marca.
Passo 3: Definir a filtragem segura para famílias uma única vez, ao nível do grupo
O Purple Shield aplica a filtragem de conteúdos à rede de convidados. O grupo define uma política de referência e bloqueia-a, para que nenhum pub a possa enfraquecer localmente. Isto é fundamental em pubs que recebem crianças, onde o ecrã de um cliente está visível para todas as mesas.
Utilize o Friendly WiFi como referência. Trata-se do programa de certificação do Reino Unido para WiFi público. No mínimo, exige a filtragem de pornografia e de material de abuso sexual infantil presente na lista da Internet Watch Foundation (IWF).
Defina quem pode alterar o quê:
- O grupo define e gere as categorias de referência para cada pub.
- Os proprietários de marcas podem adicionar categorias mais restritas para marcas familiares.
- Os gerentes e arrendatários dos pubs podem solicitar uma entrada na lista de permissões, que o grupo aprova centralmente.
Aplique o filtro de convidados apenas à rede de convidados. A rede dos funcionários tem a sua própria política, para que um gerente possa continuar a aceder ao site de um fornecedor bloqueado pelo filtro de convidados.
Passo 4: Mantenha caixas registadoras, terminais de pagamento e POS fora da rede de convidados
O PCI DSS v4.0 não exige segmentação. No entanto, considera todos os sistemas que possam aceder a dados de cartões como abrangidos pelo âmbito de avaliação. Se colocar as caixas registadoras na rede de convidados, todos os telemóveis dos clientes passam a fazer parte do seu ambiente de dados de titulares de cartões. Se os separar, a rede de convidados fica fora deste âmbito.
Separe as redes em três camadas:
- VLANs. Coloque os dispositivos de convidados, funcionários, pagamentos e do próprio espaço em VLANs IEEE 802.1Q separadas.
- Regras de firewall. Bloqueie todo o tráfego da VLAN de convidados para a VLAN de pagamentos. Permita que a VLAN de pagamentos comunique apenas com a entidade processadora e a cloud do POS.
- Isolamento de clientes. Impeça que os dispositivos dos convidados comuniquem entre si na rede de convidados.
Proteja a rede de pagamentos com encriptação WPA3 ou mantenha-a ligada por cabo. O Requisito 2.3.1 do PCI DSS exige que as predefinições de fábrica dos dispositivos sem fios sejam alteradas em qualquer rede que transporte dados de contas. O nosso guia sobre como proteger uma rede empresarial aborda a configuração da firewall com maior detalhe.
A forma como os seus terminais se ligam determina o trabalho necessário:
| Como o terminal se liga | O que deve fazer | Efeito na rede de convidados |
|---|---|---|
| Cartão SIM 4G próprio | Mantenha-o totalmente fora da rede do pub | A rede de convidados não transporta tráfego de cartões |
| Ligação por cabo ao switch do POS | Atribua a porta do switch à VLAN de pagamentos | A rede de convidados não transporta tráfego de cartões |
| WiFi | Migre para uma rede de pagamentos dedicada com WPA3 na sua própria VLAN | A rede de convidados deixa de transportar tráfego de cartões assim que as regras de firewall o bloquearem |
| WiFi numa rede partilhada com convidados | Migre antes da entrada em funcionamento e, em seguida, desative a rede partilhada | A rede de convidados permanece no âmbito do PCI DSS até o fazer |
Passo 5: Associe pubs geridos e arrendados a uma única lista de convidados
O Purple Engage armazena a lista de convidados com consentimento e envia e-mails por pub e por marca. O modelo difere entre pubs geridos e arrendados, uma vez que as operações comerciais são distintas.
Num pub gerido, o grupo gere o negócio. O grupo é o responsável pelo tratamento de dados e o consentimento identifica o grupo e a marca.
Num pub arrendado, o arrendatário gere o seu próprio negócio sob a sua marca ou o seu contrato de fornecimento. O consentimento deve identificar tanto a empresa do arrendatário como o grupo. As diretrizes de consentimento do ICO exigem a identificação de cada responsável pelo tratamento que dependerá do consentimento. Quando ambos decidem como os dados são utilizados, o Artigo 26 do UK GDPR exige um acordo de corresponsabilidade pelo tratamento.
Depois, configure os acessos de forma correspondente:
- Cada arrendatário visualiza e envia e-mails apenas para a lista do seu próprio pub.
- O grupo envia e-mails para toda a rede, filtrados por marca, região ou padrão de visitas.
- Ambos respeitam todos os cancelamentos de subscrição, independentemente de onde tenham origem.
Defina o que acontece quando um contrato de arrendamento termina. Os consentimentos concedidos à empresa do arrendatário que cessa funções normalmente acompanham essa empresa. Os consentimentos concedidos ao grupo permanecem. O nosso artigo sobre estratégia de dados próprios para espaços do Reino Unido aborda a vertente do CRM.
Passo 6: Implemente por fases, e não de uma só vez
Comece com cinco a 10 pubs que abranjam cada marca e cada fornecedor de pontos de acesso. Corrija o que falhar e, em seguida, expanda em lotes. O nosso plano de implementação de WiFi para múltiplos locais detalha a estrutura de fases e as verificações de avançar/não avançar.
Como o Purple funciona no hardware que já possui, a maioria dos pubs necessita apenas de configuração e não de novos equipamentos. O nosso artigo sobre o motivo pelo qual a sua próxima atualização de WiFi não necessita de novo hardware explica como fazê-lo.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Como verificar se cada pub está configurado corretamente?
Teste todos os pubs antes de os considerar ativos. Execute estas verificações a partir de um telemóvel na rede de convidados e registe o resultado associado ao espaço.
- O início de sessão funciona de ponta a ponta. Estabeleça ligação, inicie sessão e confirme que a Internet abre. Confirme que um convidado que não selecione nenhuma opção continua a conseguir aceder à Internet.
- O registo de consentimento vai para o local correto. Verifique se o novo registo surge no pub correto, com as opções de consentimento escolhidas pelo convidado.
- O filtro bloqueia o que deve. Tente aceder a uma categoria bloqueada conhecida e confirme que a página de bloqueio é apresentada.
- Os terminais de pagamento e caixas estão inacessíveis. Tente aceder aos endereços de EPOS e dos terminais a partir da rede de convidados. Todas as tentativas devem falhar.
- Os convidados não conseguem ver-se uns aos outros. Confirme que o isolamento de clientes bloqueia um segundo telemóvel de teste.
Em seguida, integre duas verificações no calendário. O Requisito 11.2.1 do PCI DSS exige testes a pontos de acesso sem fios não autorizados a cada três meses. O Requisito 11.4.5 exige testes de intrusão aos controlos de segmentação a cada 12 meses, bem como após qualquer alteração.
Monitorize as ligações por pub no WiFi Analytics. Um pub cujos inícios de sessão caiam para zero de um dia para o outro tem uma avaria, não uma semana calma.
O que corre mal nas implementações de WiFi em pubs e como resolver?
A maioria das falhas tem origem nos factos de pré-implementação indicados na lista de verificação acima. Estes são os problemas que vemos com maior frequência.
| Sintoma | Causa provável | Resolução |
|---|---|---|
| O terminal de pagamento perde a ligação após a entrada em funcionamento | O terminal estava na rede partilhada antiga que desativou | Mova-o para a rede de pagamentos ou para o respetivo cartão SIM 4G e confirme antes da desativação |
| O telemóvel do cliente consegue alcançar o endereço de uma caixa | Rede de convidados mapeada para a mesma VLAN que o POS | Mapeie novamente a rede de convidados para a sua própria VLAN, adicione uma regra de rejeição e volte a testar |
| O arrendatário não consegue enviar e-mails aos seus próprios clientes | O texto do consentimento mencionava apenas o grupo | Reformule para indicar o operador do pub; os novos consentimentos contam, os antigos não |
| Uma família queixa-se de que o site de uma escola está bloqueado | Uma categoria de filtro é mais abrangente do que o pretendido | O grupo adiciona o domínio à lista central de permissões |
| Poucos clientes concluem o início de sessão | Demasiados campos na página de início de sessão | Reduza para e-mail, primeiro nome, confirmação de idade e consentimento |
| Os funcionários utilizam a rede de convidados | Não existe rede de funcionários, ou existia uma chave partilhada que foi divulgada | Emita uma iPSK por pub e revogue-a quando alguém sair |
Reformular o consentimento nunca recupera registos passados. Um cliente que aceitou receber e-mails do grupo não concordou em receber e-mails do arrendatário. Corrija o texto com antecedência, porque cada semana com o texto errado representa uma semana de registos inutilizáveis.
Como é que isto se aplica em redes geridas diretamente e sob arrendamento?
Os dois cenários abaixo são exemplos práticos concebidos a partir de configurações típicas de redes de estabelecimentos, e não implementações específicas. Os resultados são as alterações mensuráveis produzidas por cada etapa.
Cenário 1: uma rede de 180 pubs de gestão própria com três marcas
Situação. Os instaladores locais tinham criado uma página de início de sessão separada em cada pub, totalizando 180 páginas para manter. Em 40 pubs, as caixas partilhavam a rede com os clientes. Nenhum pub filtrava o tráfego de convidados, embora a maioria dos estabelecimentos da marca familiar permita a entrada de crianças até às 21h. Os pubs mais recentes utilizavam Cisco Meraki; os mais antigos utilizavam Ubiquiti UniFi.
O que foi feito. O grupo substituiu as 180 páginas por três modelos de marca. Cada pub passou a ter quatro VLAN: convidados, funcionários, pagamentos e dispositivos do espaço. Os terminais de pagamento com cartão nos 40 pubs com rede partilhada passaram para uma rede de pagamentos WPA3. Uma única política de Purple Shield cobriu todas as 180 redes de convidados, com categorias mais restritas para a marca familiar.
Resultado. As páginas de início de sessão passaram de 180 para três. Os pubs com caixas na rede de convidados passaram de 40 para zero, valor confirmado pelo teste de acessibilidade em cada pub. Uma alteração de filtragem passou de 180 edições locais para uma única edição central.
Cenário 2: uma rede de 450 pubs, na sua maioria sob arrendamento
Situação. O grupo geria 60 pubs próprios e arrendava os restantes 390 a terceiros. Os arrendatários pretendiam ter as suas próprias listas de clientes. O grupo pretendia ter uma visão integrada de todos os pubs para campanhas de marca. Ambas as partes estavam a recolher dados que a outra não podia utilizar legalmente.
O que foi feito. O grupo passou a ser o titular da conta, com cada pub configurado como um espaço individual. O texto de consentimento nos pubs arrendados indicava tanto o negócio do arrendatário como o grupo. Os arrendatários passaram a ter acesso à lista do seu próprio pub no Purple Engage. A sede segmentou a lista da totalidade da rede por marca e região.
Resultado. Cada um dos 390 arrendatários obteve a sua própria lista autorizada. O grupo obteve uma lista transversal aos 450 pubs, com consentimento para lhe enviar e-mails. Quando ocorria uma mudança de arrendatário, o grupo reatribuía o acesso ao espaço num único passo, sem necessidade de reinstalar nada.
Quanto custa o WiFi em pubs e qual é o retorno obtido?
A Purple licencia três planos: Connect, Capture e Engage. O Shield é um suplemento de segurança para filtragem. Peça um orçamento com base no número de pubs que possui e nos planos de que cada marca necessita. Os pubs arrendados podem ter um plano diferente dos geridos diretamente.
O total é definido por quatro linhas de custos:
- Licenças para os planos e suplementos que cada pub utiliza.
- Hardware, cujo custo é nulo caso os seus pontos de acesso constem da lista de compatibilidade da Purple.
- Configuração de VLANs e regras de firewall em cada pub, realizada centralmente onde o hardware o permitir.
- Esforço de conformidade, que diminui assim que a rede de visitantes sai do âmbito do PCI DSS.
O retorno tem três origens. Em primeiro lugar, um ambiente de dados de titulares de cartões mais pequeno significa menos sistemas a avaliar. Em segundo lugar, uma lista de visitantes consentida oferece a cada pub e ao grupo um canal proprietário (first-party). Em terceiro lugar, uma plataforma única substitui os contratos individuais por pub que os complexos de estabelecimentos arrendados costumam acumular.
A Purple faz isto à escala desde 2012. Operamos em mais de 80 000 espaços ativos em mais de 90 países e processamos 500 milhões de utilizadores e inícios de sessão por ano. A Purple possui as certificações ISO 27001, Cyber Essentials e B Corp, trabalhando com grupos como a Stonegate Pubs, a Whitbread e a Pizza Express.
Perguntas frequentes
A Purple funciona com os pontos de acesso já existentes nos nossos pubs?
Sim, a Purple funciona nos pontos de acesso que já possui. Os fornecedores suportados incluem a Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. A Purple funciona como uma sobreposição na cloud, pelo que um pub com hardware heterogéneo continua a ter um único início de sessão de visitantes, uma política de filtragem e uma lista de visitantes. Só precisa de comprar novo equipamento se um ponto de acesso for demasiado antigo para suportar redes separadas.
Os pubs geridos e arrendados podem partilhar uma única plataforma WiFi?
Sim, os pubs geridos e arrendados podem funcionar numa única plataforma. O grupo detém a conta e cada pub torna-se num espaço com os seus próprios acessos. Os pubs geridos seguem as definições do grupo. Os arrendatários apenas veem e enviam e-mails para os seus próprios visitantes. A redação do consentimento nos pubs arrendados identifica tanto a empresa do arrendatário como o grupo, permitindo a cada entidade enviar e-mails legitimamente aos visitantes que aceitaram receber comunicações.
Quem é o proprietário dos dados dos visitantes num pub arrendado?
As empresas identificadas no consentimento controlam os dados dos visitantes. Num pub arrendado, isso corresponde habitualmente à empresa do arrendatário e ao grupo em conjunto. O Artigo 26.º do UK GDPR exige um acordo de corresponsabilidade pelo tratamento quando ambas as partes decidem de que forma os dados são utilizados. Defina por escrito o que acontece quando um arrendamento termina, uma vez que os consentimentos dados a um arrendatário cessante acompanham, por norma, essa mesma empresa.
Uma rede de visitantes separada retira o WiFi para visitantes do âmbito do PCI DSS?
Sim, uma rede de visitantes devidamente segmentada fica fora do seu ambiente de dados de titulares de cartões. O PCI DSS considera como abrangido qualquer sistema que possa aceder a dados de cartões. VLANs separadas, regras de firewall que bloqueiam o tráfego dos visitantes para os pagamentos e o isolamento de clientes afastam os dispositivos dos visitantes desse alcance. No entanto, é necessário comprová-lo. O Requisito 11.4.5 exige testes de penetração dos controlos de segmentação a cada 12 meses e após qualquer alteração.
Podemos mudar do nosso fornecedor atual de WiFi para pubs sem visitar cada pub?
Sim, na maioria dos pubs a transição é uma questão de configuração, não de instalação. Onde os pontos de acesso constam da lista de suporte da Purple, as redes de convidados, funcionários e pagamentos são configuradas centralmente. Alguns pubs ainda necessitam de uma visita, normalmente onde os terminais de pagamento se encontram numa rede partilhada ou o router pertence ao arrendatário. Execute primeiro a checklist de pré-implementação, para saber quais são esses pubs.
Quem decide o que o filtro de segurança familiar bloqueia?
O grupo decide, e a política é definida uma única vez para todos os pubs. A Purple Shield aplica a base de referência do grupo a cada rede de convidados, e nenhum pub a pode enfraquecer localmente. As marcas familiares podem adicionar categorias mais rigorosas. Os gerentes e arrendatários dos pubs solicitam entradas na lista de permissões, que a sede aprova centralmente. A Friendly WiFi, o sistema de certificação do Reino Unido para WiFi público, é uma referência mínima sensata.
Um início de sessão rápido para convidados é compatível com o GDPR e com as regras de marketing de bebidas alcoólicas?
Sim, um início de sessão curto pode cumprir ambos os conjuntos de regras. Solicite o e-mail, o primeiro nome, a confirmação da idade e duas caixas de seleção de consentimento desselecionadas. O Considerando 32 do UK GDPR exclui caixas pré-selecionadas, e o Artigo 7(4) determina que o acesso ao WiFi não pode depender do consentimento de marketing. A confirmação da idade mantém a conformidade com a secção 18 do Código CAP, que proíbe o marketing de álcool direcionado a menores de 18 anos.
Definições Principais
VLAN (IEEE 802.1Q)
Uma LAN virtual, especificada na norma IEEE 802.1Q, que adiciona uma etiqueta aos frames Ethernet para que uma única rede física de comutadores e pontos de acesso suporte várias redes logicamente separadas.
Surge na configuração de comutadores e pontos de acesso em cada pub. Permite executar redes de clientes, funcionários, pagamentos e dispositivos do espaço no hardware já instalado no teto, sem nova cablagem.
EPOS
Ponto de venda eletrónico: as caixas registadoras, os terminais de pagamento e as impressoras de cozinha que processam pedidos e pagamentos. Qualquer sistema EPOS que armazene, processe ou tenha acesso a dados de cartões recai no âmbito de avaliação do PCI DSS.
Registar a forma como o EPOS e os terminais de cada pub se ligam (por cabo, WiFi ou cartão SIM 4G) é o fator determinante que decide o volume de trabalho de segmentação necessário num pub.
Portal cativo
Uma página web apresentada a um dispositivo ao ligar-se a uma rede, intercetando o tráfego HTTP até que o visitante se autentique ou aceite os termos, após o que a rede liberta o acesso à Internet.
É onde reside o início de sessão de clientes, a confirmação de idade e as duas caixas de seleção de consentimento desmarcadas, pelo que o seu design determina tanto a conversão como a conformidade com o UK GDPR.
OWE (Encriptação Sem Fios Oportunista)
Definido no RFC 8110 do IETF, o OWE utiliza uma troca de chaves Diffie-Hellman durante a associação para encriptar o tráfego numa rede aberta sem necessidade de uma palavra-passe partilhada.
Configurar a rede de clientes com OWE em vez de totalmente aberta encripta o tráfego de clientes, mantendo o início de sessão num único ecrã sem a fricção de palavras-passe.
iPSK (chave pré-partilhada de identidade)
Um método que emite uma chave pré-partilhada distinta por pub, dispositivo ou pessoa num único nome de rede (SSID), mapeando a chave o cliente para a sua própria VLAN e política.
Utilize-o para os funcionários em cada pub e para os dispositivos do espaço, de modo a que uma chave exposta possa ser revogada para um único pub aquando da saída de um colaborador, em vez de ser alterada em todo o património.
IEEE 802.1X
O padrão IEEE de controlo de acessos a redes com base em portas, que autentica cada pessoa ou dispositivo através de um diretório recorrendo a um método EAP e a um servidor RADIUS (Remote Authentication Dial-In User Service) antes de conceder acesso à rede.
Adequa-se a equipas geridas cujas identidades se encontram no Microsoft Entra ID, Okta ou Google Workspace, fornecendo acesso individual a aplicações de escalas de serviço e de stocks.
WPA3
A certificação de segurança WiFi atual, que substitui o modo pessoal WPA2 pelo SAE (Simultaneous Authentication of Equals, da norma IEEE 802.11) para resistir a tentativas de adivinhação de palavras-passe offline, exigindo tramas de gestão protegidas.
Os terminais de pagamento que têm de permanecer no WiFi transitam para uma rede de pagamentos WPA3 dedicada na sua própria VLAN, nunca para a rede de convidados.
PCI DSS v4.0 e o ambiente de dados de titulares de cartões
O Payment Card Industry Data Security Standard v4.0 considera integrados no âmbito todos os sistemas que armazenam, processam, transmitem ou conseguem ligar-se a dados de cartões. O Requisito 2.3.1 abrange as predefinições dos fornecedores de redes sem fios, o 11.2.1 a realização trimestral de testes a pontos de acesso não autorizados e o 11.4.5 os testes de penetração à segmentação.
A segmentação dos pontos de venda relativamente aos convidados retira todos os telemóveis de clientes do âmbito da avaliação, reduzindo o esforço de conformidade e definindo o calendário de testes.
Isolamento de clientes
Uma configuração no ponto de acesso ou no controlador que bloqueia o tráfego de camada 2 entre clientes sem fios na mesma rede, permitindo aos dispositivos aceder ao gateway, mas não comunicar entre si.
Constitui uma das três camadas de separação na rede de convidados e é verificado na entrada em funcionamento, confirmando-se que um segundo telemóvel de teste não fica visível.
Responsável conjunto pelo tratamento (UK GDPR Artigo 26.º)
Nos termos do Artigo 26.º do UK GDPR, caso dois ou mais responsáveis determinem conjuntamente as finalidades e os meios do tratamento, devem definir as respetivas responsabilidades mediante um acordo transparente.
Aplica-se em pubs sob regime de arrendamento/exploração em que o arrendatário e o grupo decidem em conjunto a forma como os dados dos convidados são utilizados, moldando o texto de consentimento e as condições de rescisão da exploração.
Regulamento 22 do PECR
O Regulamento 22 dos Privacy and Electronic Communications (EC Directive) Regulations de 2003 rege as comunicações de marketing não solicitadas por correio eletrónico a particulares, exigindo consentimento prévio, exceto quando se aplica o soft opt-in.
Regula todas as mensagens de marketing enviadas por e-mail por cada pub e pelo grupo a convidados que tenham assinalado a caixa de consentimento durante o início de sessão.
Friendly WiFi
O programa de certificação britânico para redes WiFi públicas que, no mínimo, exige a filtragem de pornografia e de materiais de abuso sexual de crianças constantes da lista da Internet Watch Foundation (IWF).
Utilize-o como referência para a base de segurança familiar bloqueada do grupo no Purple Shield, em particular em pubs com admissão de crianças.
Exemplos Práticos
Um grupo de 180 pubs de gestão direta com três marcas tinha 180 páginas de início de sessão criadas localmente, caixas registadoras a partilhar a rede com clientes em 40 pubs e nenhuma filtragem de clientes, apesar de a marca familiar admitir crianças até às 21h. O hardware era misto de Cisco Meraki e Ubiquiti UniFi. Como deve o grupo resolver o problema?
O grupo substituiu as 180 páginas por três modelos de marca, de modo a que qualquer alteração a nível da marca se reflita em todos os pubs. Cada pub passou a ter quatro VLANs: clientes, funcionários, pagamentos e dispositivos do espaço. Os terminais de pagamento nos 40 pubs partilhados passaram para uma rede de pagamentos WPA3, retirando os dispositivos dos clientes do âmbito do PCI DSS. Uma política de Purple Shield cobriu todas as 180 redes de clientes, com categorias mais restritas para a marca familiar. Uma vez que o Purple é agnóstico em relação ao hardware, o património misto exigiu apenas configuração e não equipamento novo. As páginas de início de sessão passaram de 180 para três. Os pubs com caixas registadoras na rede de clientes diminuíram de 40 para zero, algo confirmado por um teste de acessibilidade em cada pub. Uma alteração na filtragem passou de 180 edições locais para uma única edição central.
Um grupo com 450 pubs gere 60 pubs diretamente e arrenda 390 a inquilinos. Os inquilinos querem as suas próprias listas de clientes e o grupo pretende uma visão unificada do património para campanhas de marca, mas cada parte recolhe dados que a outra não pode utilizar legalmente. Como resolver isto?
O grupo tornou-se o titular da conta, configurando cada pub como um espaço. Nos pubs arrendados, o texto de consentimento identificava tanto a empresa do inquilino como o grupo, em conformidade com as orientações do ICO para indicar todos os responsáveis pelo tratamento que dependem de consentimento e com o Artigo 26.º do UK GDPR relativo a corresponsáveis pelo tratamento. Os inquilinos obtiveram acesso à lista do seu próprio pub apenas no Purple Engage. A sede segmentou a lista de todo o património por marca e região. Cada um dos 390 inquilinos obteve a sua própria lista com consentimento, e o grupo obteve uma lista única transversal aos 450 pubs com consentimento para envio de e-mails. Quando um arrendamento mudava de mãos, o grupo reatribuía o acesso ao espaço num único passo, sem necessidade de reinstalar o que quer que fosse.
Perguntas frequentes
O Purple funciona com os pontos de acesso já existentes nos nossos pubs?
Sim, o Purple funciona nos pontos de acesso que já possui. Os fornecedores suportados incluem Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. O Purple funciona como uma sobreposição na nuvem, pelo que um pub com hardware misto continua a executar um único início de sessão de visitantes, uma única política de filtragem e uma única lista de visitantes. Apenas compra equipamento novo se um ponto de acesso for demasiado antigo para suportar redes separadas.
Os pubs geridos e arrendados podem partilhar uma única plataforma WiFi?
Sim, os pubs de gestão própria e os arrendados podem funcionar numa única plataforma. O grupo detém a conta e cada pub torna-se um espaço com o seu próprio acesso. Os pubs geridos seguem as definições do grupo. Os arrendatários apenas visualizam e enviam e-mails aos seus próprios visitantes. A redação do consentimento nos pubs arrendados identifica tanto a empresa do arrendatário como o grupo, permitindo a ambos enviar e-mails legitimamente aos visitantes que aceitaram receber comunicações.
A quem pertencem os dados dos visitantes num pub arrendado?
As empresas identificadas no consentimento controlam os dados dos visitantes. Num pub arrendado, trata-se normalmente da empresa do arrendatário e do grupo em conjunto. O artigo 26.º do UK GDPR exige um acordo de cotitularidade do tratamento quando ambos decidem como os dados são utilizados. Defina por escrito o que acontece quando um arrendamento termina, uma vez que os consentimentos concedidos a um arrendatário cessante acompanham, por norma, essa empresa.
Uma rede de visitantes separada retira o WiFi para visitantes do âmbito do PCI DSS?
Sim, uma rede de visitantes devidamente segmentada fica fora do seu ambiente de dados de titulares de cartões. O PCI DSS trata qualquer sistema com capacidade de aceder a dados de cartões como abrangido pelo seu âmbito. VLANs separadas, regras de firewall que bloqueiam o tráfego de visitantes para pagamentos e o isolamento de clientes afastam os dispositivos dos visitantes desse alcance. Contudo, tem de o comprovar. O requisito 11.4.5 exige testes de penetração aos controlos de segmentação a cada 12 meses e após qualquer alteração.
Podemos mudar do nosso fornecedor atual de WiFi para pubs sem visitar cada um dos pubs?
Sim, na maioria dos pubs a transição resume-se a configuração e não a instalação. Quando os pontos de acesso constam da lista de dispositivos suportados pelo Purple, as redes de visitantes, de funcionários e de pagamentos são configuradas centralmente. Alguns pubs ainda requerem uma deslocação ao local, normalmente quando os terminais de pagamento se encontram numa rede partilhada ou o router pertence ao arrendatário. Execute primeiro a lista de verificação pré-implementação para saber quais são esses pubs.
Quem decide o que é bloqueado pelo filtro de proteção familiar?
O grupo decide, e a política é definida uma só vez para cada pub. O Purple Shield aplica a base de referência do grupo a cada rede de visitantes, e nenhum pub a pode enfraquecer localmente. As marcas orientadas para famílias podem acrescentar categorias mais rigorosas. Os gerentes e arrendatários dos pubs solicitam entradas na lista de permissões, que a sede aprova centralmente. O Friendly WiFi, o esquema de certificação do Reino Unido para redes WiFi públicas, constitui uma referência mínima razoável.
Um início de sessão rápido de visitantes é compatível com o GDPR e as regras de marketing de bebidas alcoólicas?
Sim, um início de sessão breve pode cumprir ambos os conjuntos de regras. Solicite o e-mail, o primeiro nome, a confirmação de idade e duas caixas de seleção de consentimento desmarcadas. O considerando 32 do UK GDPR exclui caixas pré-validadas, e o artigo 7.º, n.º 4, estabelece que o acesso ao WiFi não pode depender do consentimento de marketing. A confirmação de idade mantém a conformidade com a secção 18 do Código CAP, que proíbe o marketing de álcool dirigido a menores de 18 anos.
Fontes
- IETF RFC 8110: Opportunistic Wireless Encryption
- UK GDPR (Regulation (EU) 2016/679 as retained), legislation.gov.uk
- Privacy and Electronic Communications (EC Directive) Regulations 2003
- Information Commissioner's Office
- PCI Security Standards Council document library (PCI DSS v4.0)
- CAP Code (UK Code of Non-broadcast Advertising), section 18 alcohol
- Friendly WiFi certification scheme
- Internet Watch Foundation
Continue a ler esta série
Plano de implementação multissítio da WiFi: migrar visitantes, colaboradores e filtragem para uma única plataforma em todo o património
Poderá planear e executar uma implementação multissítio da WiFi em quatro fases: piloto, modelo de sítio, vagas de transição e aprovação final. Pode decidir quais os sítios a incluir no piloto, a ordem de migração dos visitantes, colaboradores e filtragem, como dimensionar as vagas e como manter os relatórios do património comparáveis enquanto os sítios legados e os sítios Purple funcionam em paralelo.
Fornecedores de WiFi para centros desportivos e ginásios: membros, pais da escola de natação e colaboradores numa única plataforma
Utilize este guia para selecionar fornecedores de WiFi para centros desportivos e definir três redes nos seus pontos de acesso existentes: WiFi para visitantes filtrado para membros e pais da escola de natação, WiFi para colaboradores associado a contas profissionais com 802.1X, e uma rede isolada de dispositivos para torniquetes e caixas registadoras. Poderá depois avaliar cada fornecedor com base em 10 perguntas sobre filtragem, âmbito do PCI DSS e marketing consentido.
Plataformas de WiFi para visitantes e de filtragem de DNS para MSP: uma checklist multissítio para gestão multi-tenant e white label
Poderá pré-selecionar uma plataforma de WiFi para visitantes para a sua atividade de MSP e gerir em modo multi-tenant todos os clientes a partir de uma única consola. Pode criar modelos de páginas de início de sessão white label, aplicar filtragem de DNS em camadas por cliente, sítio e rede, e bloquear formas de contorno. Poderá também escolher um modelo de faturação adequado aos contratos que comercializa.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.