
Conformidade com a IWF para Redes WiFi Públicas no Reino Unido
Este guia de autoridade detalha os requisitos técnicos, arquitetura e estratégias de implementação para implantar redes WiFi públicas em conformidade com a IWF em espaços no Reino Unido. Fornece aos líderes de TI estruturas acionáveis para mitigar riscos legais enquanto mantêm um acesso à rede de alto desempenho.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Enterprise WiFi Security Guide →
Resumo Executivo
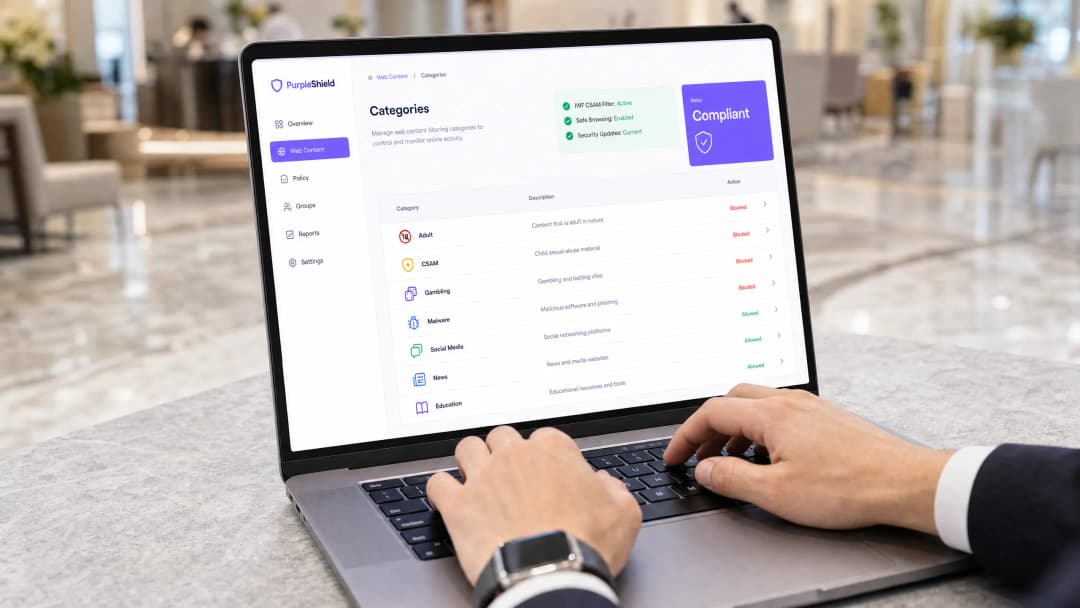
A disponibilização de WiFi público no Reino Unido já não é apenas uma conveniência para os clientes, mas tornou-se um requisito crítico de conformidade. Para diretores de TI e CTOs que gerem ambientes de Retalho, Hotelaria e setor público, a implementação de redes abertas sem uma filtragem de conteúdos robusta expõe a organização a riscos legais e reputacionais significativos. A Internet Watch Foundation (IWF) mantém a lista de bloqueio definitiva para material de abuso sexual infantil (CSAM). Integrar esta lista na periferia da rede não é apenas uma boa prática - é um requisito fundamental para a operação responsável de qualquer espaço.
Este guia descreve a arquitetura técnica necessária para alcançar a conformidade com a IWF, detalhando estratégias de implementação nas camadas DNS e HTTP. Fornece conselhos práticos e neutros em termos de fornecedor sobre como implementar uma filtragem web certificada sem degradar o débito da rede ou a experiência do utilizador. Desde a segurança do Guest WiFi até à integração com padrões modernos de autenticação como o IEEE 802.1X e OpenRoaming, exploramos como construir uma rede em conformidade e de alto desempenho.
Análise Técnica Detalhada: Arquitetura de Conformidade IWF
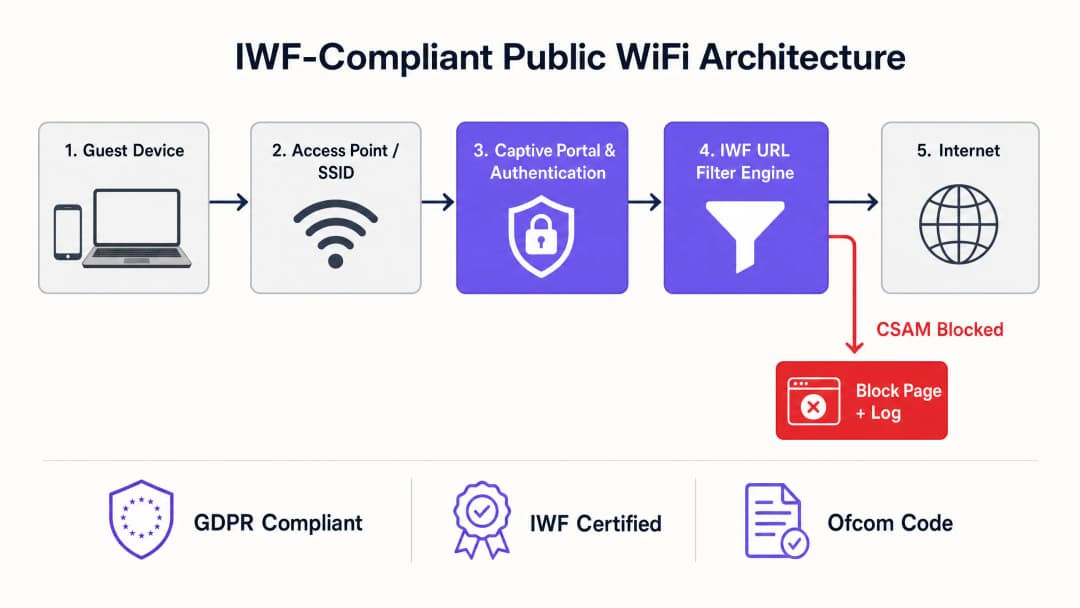
A implementação da conformidade com a IWF requer uma abordagem de segurança de rede multicamada. O requisito principal é a integração dinâmica da lista de URLs da IWF no motor de filtragem web do espaço. Esta não pode ser uma lista estática e atualizada manualmente - requer uma sincronização em tempo real ou quase real com a base de dados da IWF.
Camada 1: Filtragem DNS
No nível mais básico, a filtragem DNS interseta pedidos para domínios conhecidos de CSAM e resolve-os para uma página de bloqueio ou uma rota nula. Apesar de ser altamente eficiente e de baixa latência, a filtragem DNS por si só é insuficiente porque funciona ao nível do domínio, enquanto a lista da IWF especifica frequentemente URLs precisos. Depender exclusivamente do DNS pode levar a um bloqueio excessivo (bloquear um domínio legítimo inteiro devido a um único URL ofensivo) ou a um bloqueio insuficiente (falha no bloqueio de acessos baseados em IP).
Camada 2: Inspeção Profunda de Pacotes (DPI) HTTP/HTTPS
Para aplicar com precisão a lista de URLs da IWF, o motor de filtragem deve inspecionar todo o caminho do pedido HTTP. Para o tráfego HTTPS encriptado, isto representa um desafio. As abordagens modernas envolvem a inspeção do Server Name Indication (SNI) juntamente com a desencriptação SSL direcionada para categorias específicas de alto risco. No entanto, a implementação da desencriptação SSL em redes públicas levanta sérios problemas de privacidade e de confiança nos certificados. Por conseguinte, o modelo de implementação padrão para espaços públicos baseia-se na filtragem SNI avançada e na categorização dinâmica de IP, que é cruzada com a base de dados de URLs da IWF.
 ### Integração com Autenticação e Analítica
A conformidade não se limita ao bloqueio; exige responsabilização. A integração do motor de filtragem com um Captive Portal garante que os utilizadores aceitam uma Política de Utilização Aceitável (AUP) antes de obterem acesso. Além disso, a ligação do acesso à rede a uma robusta solução de WiFi Analytics permite que as equipas de TI monitorizem eventos de bloqueio, identifiquem potenciais incidentes de segurança e demonstrem conformidade durante auditorias. Compreender as Frequências de WiFi: Um Guia para Frequências de WiFi em 2026 também é crucial, uma vez que diferentes bandas requerem configurações específicas de QoS para gerir a latência mínima introduzida pela inspeção profunda de pacotes.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação: Implantação de Filtragem IWF
A implementação de filtragem em conformidade com a IWF em ambientes distribuídos - como um centro nacional de Transport ou uma rede de instalações de Healthcare - requer uma abordagem estruturada.
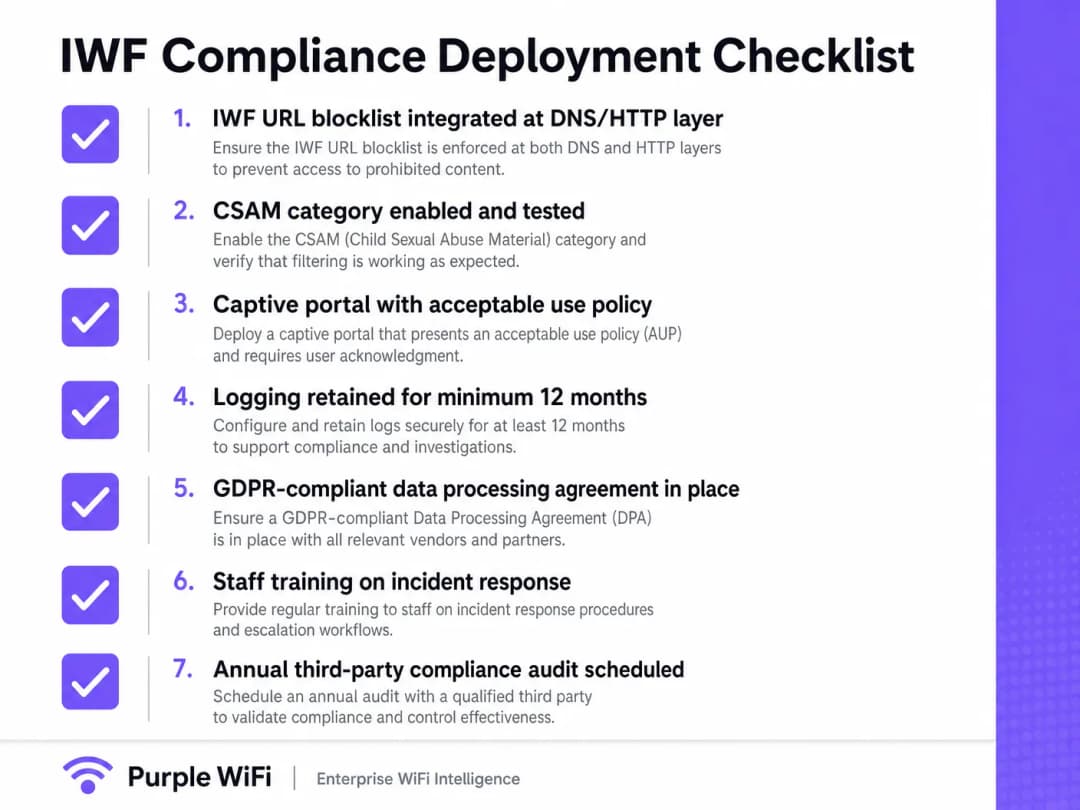
- Selecionar um Fornecedor Certificado: Certifique-se de que o seu fornecedor de filtragem web é um membro oficial da IWF e utiliza o seu feed dinâmico. Não tente criar integrações personalizadas.
- Configuração do Limite da Rede: Configure os routers ou pontos de acesso do local para forçar todo o tráfego DNS de convidados para o serviço de filtragem em conformidade. Bloqueie as portas de saída 53 e 853 (DoT) para evitar que os utilizadores contornem o filtro utilizando servidores DNS personalizados.
- Alinhamento do Captive Portal: Atualize a AUP do Captive Portal para indicar claramente que a filtragem de conteúdos está em vigor e que o acesso a conteúdos ilegais é monitorizado e bloqueado.
- Testes e Verificação: Não utilize URLs reais da IWF para testes. A IWF fornece URLs de teste específicos e seguros para verificar se o motor de filtragem está a intercetar e a bloquear corretamente o conteúdo restrito.
- Registo e Retenção: Configure a firewall ou o serviço de filtragem para manter registos das tentativas de acesso bloqueadas por um período mínimo de 12 meses, em alinhamento com o GDPR e os requisitos das autoridades policiais locais.
Melhores Práticas para Locais Públicos
Ao conceber a arquitetura de rede, os líderes de TI devem encontrar um equilíbrio entre a segurança e a experiência do utilizador.
- Evitar o Bloqueio Excessivo: Certifique-se de que a política de filtragem é estritamente direcionada para conteúdos ilegais (CSAM) e categorias altamente maliciosas (malware, phishing). Uma filtragem excessivamente agressiva (por exemplo, bloquear redes sociais legítimas ou streaming) leva à frustração dos utilizadores e a um aumento nos pedidos de suporte.
- Gerir DNS Encriptado: Com o aumento do DNS over HTTPS (DoH), os browsers dos utilizadores podem tentar contornar os filtros DNS locais. Implemente políticas de rede para bloquear resolvedores DoH conhecidos (como 8.8.8.8 ou 1.1.1.1) ao nível da firewall, forçando uma reversão para o DNS seguro do local.
- Autenticação Sem Costuras: Considere a transição de redes abertas para estruturas de autenticação seguras. Embora o Passpoint/OpenRoaming sejam o futuro, garantir uma filtragem robusta nestas redes é primordial. Para obter informações sobre a gestão de configurações empresariais complexas, consulte Resolving Roaming Issues in Corporate WLANs.
Resolução de Problemas e Mitigação de Riscos
O modo de falha mais comum na conformidade de WiFi público é o "desvio". Os utilizadores, intencionalmente ou não, contornam os controlos de filtragem.
- Pontos de Acesso Falsos (Rogue APs): Verificações regulares de APs falsos são essenciais. Uma rede com fios em conformidade é inútil se um funcionário ligar um router doméstico não gerido e sem filtragem.
- Utilização de VPN: Embora o bloqueio de todo o tráfego VPN seja frequentemente impraticável em locais como hotéis, onde os viajantes em negócios necessitam de acesso corporativo, as equipas de TI devem monitorizar túneis encriptados excessivos e prolongados que possam indicar abuso.
- Picos de Latência: Se o motor de filtragem for baseado na nuvem, certifique-se de que são utilizados POPs regionais. O encaminhamento de tráfego de um hotel em Londres para um servidor de filtragem baseado nos EUA introduzirá uma latência inaceitável. Otimize o encaminhamento para manter uma experiência sem costuras, tal como faria para Office WiFi: Optimise Your Modern Office WiFi Network.
ROI e Impacto no Negócio
Embora a conformidade seja frequentemente vista como um centro de custos, uma filtragem robusta da IWF protege a marca. Os danos na reputação de um local por estar associado a downloads ilegais ou à distribuição de CSAM superam em muito os custos de implementação. Além disso, uma rede segura e em conformidade é um pré-requisito para tirar partido de tecnologias avançadas como BLE Low Energy Explained for Enterprise para serviços baseados na localização, uma vez que os utilizadores devem confiar na infraestrutura subjacente antes de optarem pela monitorização e análise de dados. O sucesso é medido por zero violações de conformidade, um número mínimo de pedidos de suporte por falsos positivos e um desempenho de rede sem falhas.
Definições Principais
Internet Watch Foundation (IWF)
Uma organização sediada no Reino Unido que compila uma lista dinâmica de URLs que contêm Material de Abuso Sexual Infantil (CSAM).
A integração com a lista da IWF é o padrão de referência para a conformidade de WiFi público no Reino Unido.
Server Name Indication (SNI)
Uma extensão ao protocolo TLS que indica qual o hostname ao qual o cliente está a tentar ligar-se no início do processo de handshake.
A inspeção SNI permite que as equipas de TI bloqueiem websites maliciosos específicos em ligações HTTPS sem necessidade de desencriptar todo o fluxo de tráfego.
DNS over HTTPS (DoH)
Um protocolo para realizar a resolução remota do Domain Name System através do protocolo HTTPS, encriptando as consultas DNS.
O DoH pode contornar os filtros web tradicionais baseados em DNS, exigindo que os administradores de rede bloqueiem endpoints DoH conhecidos para impor a conformidade.
Captive Portal
Uma página web que o utilizador de uma rede de acesso público é obrigado a visualizar e com a qual deve interagir antes de lhe ser concedido acesso.
Crucial para impor a Política de Utilização Aceitável (AUP) e estabelecer o enquadramento legal para a utilização da rede.
Acceptable Use Policy (AUP)
Um documento que estipula as restrições e práticas com as quais um utilizador deve concordar para aceder a uma rede empresarial ou à internet.
Fornece a cobertura legal para os operadores do espaço bloquearem conteúdos e terminarem sessões de utilizadores não conformes.
Segmentação de VLAN
A prática de dividir uma rede física em múltiplas redes lógicas.
Essencial para separar o tráfego não confiável de clientes (que requer filtragem da IWF) do tráfego corporativo ou de POS confiável.
Deep Packet Inspection (DPI)
Uma forma de filtragem de pacotes de rede informática que examina a parte de dados de um pacote à medida que este passa por um ponto de inspeção.
Utilizada para identificar e bloquear aplicações ou protocolos específicos (como BitTorrent ou VPNs) que possam ser utilizados para contornar os filtros padrão.
Falso Positivo
Quando um website legítimo é incorretamente categorizado e bloqueado pelo motor de filtragem.
Altas taxas de falsos positivos levam a reclamações de utilizadores e sobrecarga de suporte de TI; a seleção de um fornecedor altamente preciso e certificado pela IWF minimiza isto.
Exemplos Práticos
Um hotel com 200 quartos precisa de implementar a filtragem da IWF, mas detetou um elevado volume de hóspedes a utilizar DNS over HTTPS (DoH) através de navegadores modernos, contornando o filtro atual baseado em DNS.
A equipa de TI deve implementar uma abordagem de dupla camada. Primeiro, configurar o firewall de extremidade para bloquear o tráfego de saída para fornecedores de DoH conhecidos (por exemplo, bloqueando os IPs dos endpoints DoH da Cloudflare, Google e Quad9). Segundo, utilizar a inspeção SNI (Server Name Indication) no firewall para interceptar o handshake TLS inicial e bloquear os URLs listados pela IWF antes que a sessão encriptada seja estabelecida.
Uma grande cadeia de retalho está a lançar WiFi gratuito para clientes em 500 lojas e precisa de garantir a conformidade ao mesmo tempo que minimiza a latência no Ponto de Venda (POS).
O arquiteto de rede segmenta as VLANs. A VLAN de Clientes é encaminhada através de um filtro web certificado pela IWF baseado na nuvem, utilizando POPs regionais redundantes para minimizar a latência. A VLAN de POS é estritamente isolada, utilizando uma lista de permissões explícita para gateways de pagamento e sistemas de inventário, contornando completamente o filtro web para garantir zero impacto de latência nas transações.
Perguntas de Prática
Q1. Está a implementar WiFi de convidados num grande centro de congressos. A equipa de marketing deseja utilizar um SSID aberto e genérico sem Captive Portal para reduzir o "atrito". Como responde do ponto de vista de conformidade?
Dica: Considere a exigência legal de consentimento e responsabilização do utilizador.
Ver resposta modelo
Aconselharia contra um SSID aberto e sem atrito. Sem um Captive Portal, os utilizadores não podem aceitar a Política de Utilização Aceitável (AUP). Isto deixa o espaço legalmente exposto caso ocorram atividades ilegais na rede. Um Captive Portal é uma barreira de controlo obrigatória para impor os termos de serviço e registar os endereços MAC em associação com as sessões aceites, o que é fundamental para a resposta a incidentes.
Q2. Durante uma auditoria de rede, descobre que 15% do tráfego de convidados está a contornar com sucesso o filtro web utilizando servidores DNS personalizados configurados nos seus próprios dispositivos. Qual é a mitigação técnica imediata?
Dica: Analise as configurações de portas da firewall de fronteira.
Ver resposta modelo
A mitigação imediata consiste em configurar a firewall de fronteira para bloquear o tráfego de saída na porta UDP/TCP 53 e na porta TCP 853 (DNS over TLS) da VLAN de convidados para qualquer endereço IP externo. Todos os pedidos de DNS devem ser forçados (ou encaminhados por proxy transparente) para os servidores DNS seguros e integrados com a IWF do espaço.
Q3. O gestor de TI de um hotel sugere a utilização de desencriptação SSL completa (Inspeção/Terminação SSL) na rede de convidados para garantir 100% de visibilidade sobre o tráfego HTTPS para fins de conformidade com a IWF. Porque é que esta é uma abordagem incorreta para redes WiFi públicas?
Dica: Considere a confiança no dispositivo e a privacidade do utilizador.
Ver resposta modelo
A desencriptação SSL completa exige a instalação de um certificado raiz personalizado no dispositivo de cada convidado. Num cenário de WiFi pública, isto é impossível de impor, causará erros graves de certificado nos navegadores de todos os utilizadores e representa uma violação massiva de privacidade. A abordagem correta é recorrer à filtragem de DNS combinada com a inspeção SNI (Server Name Indication), o que permite a categorização do tráfego encriptado sem quebrar o túnel TLS.
Continue a ler esta série
DNS Over HTTPS (DoH): Implicações para a Filtragem de WiFi Público
Este guia de referência técnica explica como o DNS over HTTPS (DoH) contorna a filtragem de conteúdos tradicional na porta 53 em redes WiFi públicas. Oferece estratégias de mitigação acionáveis e neutras em termos de fornecedor para arquitetos de rede e gestores de TI recuperarem a visibilidade, garantirem a conformidade e protegerem o acesso de convidados em ambientes empresariais.
Responsabilidade do WiFi Público: Por que a Filtragem de Conteúdo é Obrigatória
Este guia de referência técnica descreve os riscos legais e operacionais de fornecer WiFi público sem filtragem, detalhando por que a filtragem de conteúdo é um requisito de implementação obrigatório para os operadores de espaços. Fornece estratégias de arquitetura acionáveis, etapas de implementação e táticas de mitigação de risco para proteger as redes contra atividades ilegais, violação de direitos de autor e incumprimento regulamentar. Os operadores de espaços e CTOs encontrarão estudos de caso concretos, estruturas de decisão e orientações de configuração para implementar um ambiente de Guest WiFi seguro e em conformidade.
Bloqueio de Malware e Phishing na Fronteira da Rede
Este guia de referência técnica descreve a arquitetura, a implementação e o impacto comercial da aplicação de proteção contra ameaças ao nível da rede para proteger dispositivos IoT e de convidados não geridos na fronteira da rede. Oferece orientações práticas para que os líderes de TI possam bloquear malware e phishing de forma proativa.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.