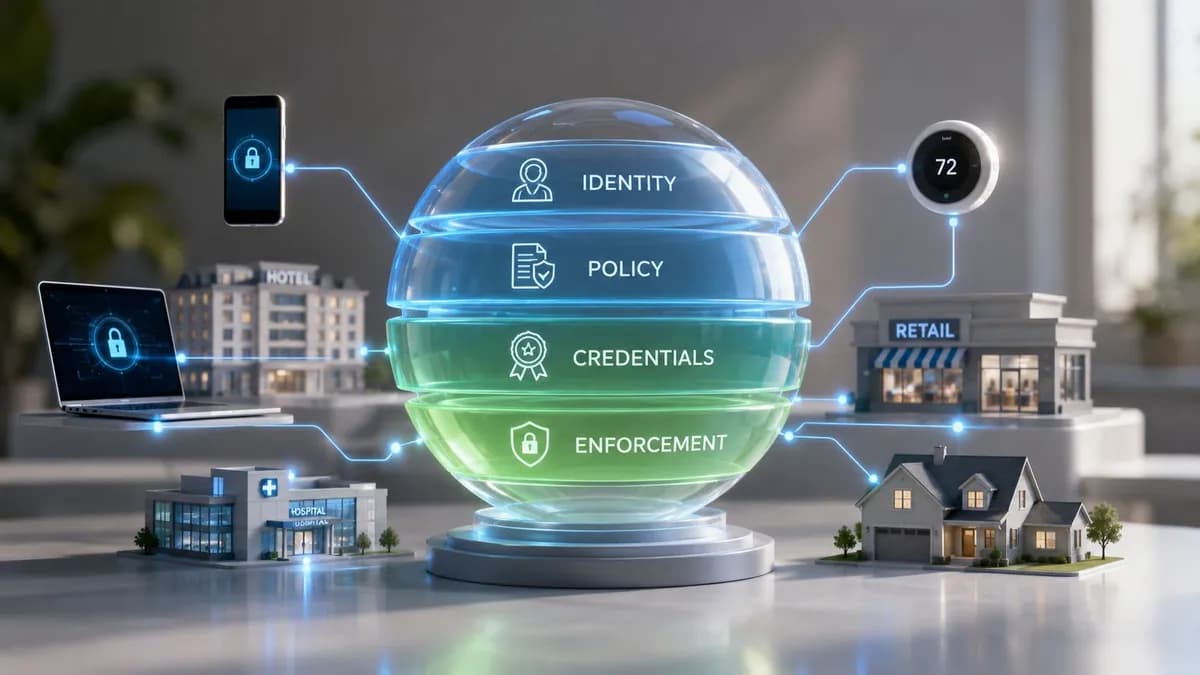
আপনি সম্ভবত ইতিমধ্যেই IoT নিয়ে কাজ করছেন, এমনকি যদি প্রতিষ্ঠানের কেউ এটিকে এই নামে নাও ডাকে।
একটি হোটেল গ্রুপের রুমে স্মার্ট থার্মোস্ট্যাট, সংযুক্ত ডোর সিস্টেম, IP ক্যামেরা, ডিজিটাল সাইনেজ, অকুপেন্সি সেন্সর, স্মার্ট টিভি, অ্যাক্সেস পয়েন্ট, গেস্ট WiFi অনবোর্ডিং, স্টাফ ট্যাবলেট এবং অন্য আরেকটি সরবরাহকারীর বিল্ডিং ম্যানেজমেন্ট সিস্টেম রয়েছে। একটি রিটেইল এস্টেটে ফুটফল কাউন্টার, কিয়স্ক, পেমেন্ট ডিভাইস, সিকিউরিটি কিট, লাইটিং কন্ট্রোল এবং মার্কেটিং টুলস রয়েছে যা সবই নিজস্ব ডেটা তৈরি করে এবং তাদের নিজস্ব লগইন মডেল দাবি করে।
সেখানেই সমস্যার শুরু হয়। বেশিরভাগ ব্যবসা কানেক্টেড ডিভাইসের অভাবে লড়াই করে না। তারা লড়াই করে কারণ তারা খুব বেশি ডিসকানেক্টেড ডিভাইস সংগ্রহ করে ফেলেছে। প্রতিটি ডিভাইস ফ্যামিলি নিজস্ব কনসোল, নিজস্ব ক্রেডেনশিয়াল, নিজস্ব প্যাচ সাইকেল এবং কাকে নেটওয়ার্কে অনুমতি দেওয়া উচিত সে সম্পর্কে নিজস্ব অনুমান নিয়ে আসে।
Internet of things প্ল্যাটফর্মগুলো গুরুত্বপূর্ণ কারণ তারা এই বিশৃঙ্খলাকে একটি পরিচালনাযোগ্য ব্যবস্থায় রূপান্তর করে। ভেন্যু পরিবেশের ক্ষেত্রে, এর মানে সাধারণত তিনটি ফলাফল: কম অপারেশনাল হ্যান্ডঅফ, আরও পরিচ্ছন্ন ডেটা, এবং কে বা কী সংযুক্ত হতে পারবে তার উপর আরও কঠোর নিয়ন্ত্রণ।
একটি সংযুক্ত বিশ্বের ক্রমবর্ধমান জটিলতা
একটি মাল্টি-সাইট হোটেল চেইনের ফ্যাসিলিটিজ ডিরেক্টরের কাছে এমন একটি টিম থাকতে পারে যারা HVAC পরিচালনা করে, অন্য একটি টিম CCTV পরিচালনা করে, একটি তৃতীয় টিম WiFi পরিচালনা করে এবং একটি আউটসোর্সড পার্টনার গেস্ট অ্যাপগুলি পরিচালনা করে। কাগজে-কলমে প্রতিটি সিস্টেমই "স্মার্ট"। তবে বাস্তবে, আইডেন্টিটি, অ্যাক্সেস, ডিভাইসের স্ট্যাটাস বা ঝুঁকির বিষয়ে কারও কাছেই কোনও সুসংগত চিত্র থাকে না।
এই বিভাজন দুটি ব্যয়বহুল সমস্যা তৈরি করে। অপারেশন ধীর হয়ে যায় কারণ প্রতিটি পরিবর্তনের জন্য একাধিক টিমের প্রয়োজন হয়। নিরাপত্তা দুর্বল হয়ে পড়ে কারণ ডিভাইস এবং ব্যবহারকারীরা এমন সিস্টেমগুলোর মধ্যে যাতায়াত করে যা একে অপরের সাথে বিশ্বাস শেয়ার করার জন্য কখনই ডিজাইন করা হয়নি।
স্মার্ট এস্টেটগুলো খুব দ্রুতই বিশৃঙ্খল হয়ে পড়ে
আপনি যত বেশি সাইট যুক্ত করবেন, পরিস্থিতি তত খারাপ হতে থাকবে।
একটি মাত্র ভেন্যুর ক্ষেত্রে অনানুষ্ঠানিক সাময়িক সমাধান দিয়ে কাজ চালানো যেতে পারে। যেমন, কেউ হয়তো ডিভাইসের একটি স্প্রেডশীট বজায় রাখছেন। অন্য কেউ জানেন কোন শেয়ার্ড পাসওয়ার্ডটি এখনও কাজ করছে। তৃতীয় একজন ব্যক্তির মনে আছে কোন ঠিকাদার ক্যামেরাগুলি ইনস্টল করেছিলেন। কিন্তু এস্টেট স্কেলে গেলে, এটি আর কাজ করে না।
সমন্বয়ের এই সমস্যাটি সমাধান করার জন্যই Internet of things platforms রয়েছে। এগুলো কেবল হার্ডওয়্যারকে ক্লাউডের সাথে সংযুক্ত করে না। এগুলো আইটি টিমকে ডিভাইস প্রভিশন করার, ডেটা সাধারণ রূপ দেওয়ার, পলিসি কার্যকর করার এবং ব্যবসা পরিচালনাকারী টিমগুলোর কাছে দরকারী তথ্য প্রকাশ করার সুবিধা দেয়।
ইউরোপে ২০২৫ সালে বিশ্বব্যাপী IIoT-জেনারেটেড ডেটার ২৩% থাকবে বলে অনুমান করা হচ্ছে, যা কানেক্টেড অপারেশনের জন্য একটি পরিপক্ক বাজারকে নির্দেশ করে এবং স্মার্ট বিল্ডিং, রিটেইল এবং অনুরূপ এনভায়রনমেন্টে কাজ করা UK-এর সংস্থাগুলির জন্য প্ল্যাটফর্মের সিদ্ধান্তগুলিকে আরও বেশি গুরুত্বপূর্ণ করে তোলে (IIoT ডেটা ট্রেন্ডের উপর itransition)।
ভেন্যু অপারেটরদের জন্য, ব্যবহারিক সমস্যাটি "আমাদের কি IoT গ্রহণ করা উচিত?" তা নয়। এটি হলো "একটি ক্রমবর্ধমান ডিভাইস এস্টেটকে একটি অনিয়ন্ত্রিত আইডেন্টিটি সমস্যা হওয়া থেকে আমরা কীভাবে রক্ষা করব?"
সমন্বয়ের মধ্যেই আসল মূল্য নিহিত থাকে
একটি প্ল্যাটফর্ম তার যোগ্যতা প্রমাণ করে যখন এটি সংযুক্ত ডিভাইস এবং ব্যবসায়িক সিদ্ধান্তের মধ্যে একটি পরিচালনগত স্তর হয়ে ওঠে।
তার মানে হতে পারে:
- গেস্ট অ্যাক্সেস যা নেটওয়ার্কের সাথে দ্বন্দ্বে জড়ায় না: অথেন্টিকেশনকে পরে যুক্ত করার পরিবর্তে শুরুতেই পলিসির সাথে সামঞ্জস্যপূর্ণ করা হয়।
- কেন্দ্রীয়ভাবে পর্যবেক্ষণযোগ্য সিস্টেম তৈরি করা: এস্টেট টিমগুলি বিভিন্ন ভেন্ডর কনসোলের মধ্যে যাতায়াত না করেই ত্রুটি এবং ব্যতিক্রমগুলি সনাক্ত করতে পারে।
- ইঞ্জিনিয়ারিংয়ের বাইরেও ব্যবহারযোগ্য ডেটা: মার্কেটিং, অপারেশন এবং কমপ্লায়েন্স টিম একই সোর্স অফ ট্রুথ থেকে কাজ করতে পারে।
আপনার টিম যদি কানেক্টেড সিস্টেমের সাথে কীভাবে স্বয়ংক্রিয় সিদ্ধান্ত গ্রহণ খাপ খায় তা নিয়েও চিন্তা করে, তবে AI এজেন্ট অর্কেস্ট্রেশন-এর এই গাইডটি একটি দরকারী সঙ্গী কারণ এটি একাধিক সফটওয়্যার এজেন্টের বাস্তব-বিশ্বের অপারেশনাল ডেটার ওপর ভিত্তি করে কাজ করার প্রয়োজনীয়তা সমাধান করে।
ডিভাইসের দিকটি কেন ক্রমাগত প্রসারিত হচ্ছে সে সম্পর্কে আরও বিস্তারিত ধারণা পেতে, নেটওয়ার্ক টিমগুলিকে কী পরিমাণ ডিভাইস সাপোর্ট করতে বলা হচ্ছে তার পরিধি বুঝতে Purple-এর এই ওভারভিউটি সাহায্য করবে: https://www.purple.ai/en-GB/blogs/how-many-devices-connected-to-internet।
কঠিন অংশটি আরও একটি ডিভাইস যুক্ত করা নয়। এটি হলো প্রতিটি ব্যবহারকারী, ডিভাইস এবং সার্ভিস কীভাবে প্রতিদিন শত শত ইন্টারঅ্যাকশনে একে অপরকে বিশ্বাস করবে তা নির্ধারণ করা।
একটি Internet of Things প্ল্যাটফর্ম আসলে ঠিক কী
সবচেয়ে সহজ সংজ্ঞাটি হলো এটি। একটি IoT প্ল্যাটফর্ম হলো একটি ভৌত পরিবেশের অপারেটিং সিস্টেম।
ডিভাইসগুলো সেন্সিং এবং কাজ করার কাজ করে। অ্যাপ্লিকেশনগুলো রিপোর্ট, অ্যালার্ট, ওয়ার্কফ্লো এবং ড্যাশবোর্ড প্রদর্শন করে। প্ল্যাটফর্মটি মাঝখানে অবস্থান করে এবং পুরো সিস্টেমটিকে ব্যবহারের উপযোগী করে তোলে।
একটি ডিভাইস রেজিস্ট্রির চেয়েও বড় কিছু
একটি সাধারণ ভুল ধারণা হলো IoT প্ল্যাটফর্ম মানে কেবল এমন একটি জায়গা যেখানে ডিভাইসগুলো "সংযুক্ত হয়"।
এটি এর চেয়ে অনেক বেশি কিছু। একটি উপযুক্ত প্ল্যাটফর্ম সেই জটিল মধ্যবর্তী স্তরটি পরিচালনা করে যা বেশিরভাগ ব্যবসা নিজেরাই তৈরি করতে চায় না।
- প্রভিশনিং: কীভাবে একটি ডিভাইস নথিভুক্ত, নামাঙ্কিত, গ্রুপভুক্ত এবং পলিসি বরাদ্দ করা হয়
- কানেক্টিভিটি: এটি সমর্থিত প্রোটোকল ব্যবহার করে কীভাবে যোগাযোগ করে
- নিরাপত্তা: এটি কীভাবে আইডেন্টিটি প্রমাণ করে এবং নিরাপদে ডেটা আদান-প্রদান করে
- নর্মালাইজেশন: রিপোর্টিং এবং অটোমেশনের জন্য র ডিভাইস ডেটাকে কীভাবে পর্যাপ্ত সামঞ্জস্যপূর্ণ করা হয়
- ইন্টিগ্রেশন: সেই ডেটা কীভাবে CRM, সার্ভিস ডেস্ক, অ্যানালিটিক্স টুল এবং বিল্ডিং সিস্টেমে পৌঁছায়
সেই স্তরটি ছাড়া, প্রতিটি প্রকল্প একটি কাস্টম ইন্টিগ্রেশন অনুশীলনে পরিণত হয়।
মিডলওয়্যার যা ব্যবসায়িক ফলাফল অর্জন করা সম্ভব করে তোলে
একটি হোটেলের রুম থার্মোস্ট্যাটের কথা চিন্তা করুন। এটি নিজের মতো করে তাপমাত্রা রিপোর্ট করে এবং সেটপয়েন্ট পরিবর্তন গ্রহণ করে। এটি দরকারী, কিন্তু সীমিত।
একবার এটি একটি প্ল্যাটফর্মে চলে আসলে, অন্যান্য সিস্টেমগুলি এতে প্রতিক্রিয়া জানাতে পারে। হাউসকিপিংয়ের স্ট্যাটাস রুম মোডকে ট্রিগার করতে পারে। অকুপেন্সি সিগন্যাল জলবায়ুর সেটিংস পরিবর্তন করতে পারে। কোনো আচরণ অস্বাভাবিক মনে হলে একটি রক্ষণাবেক্ষণের নিয়ম টিকিট তৈরি করতে পারে। গেস্ট অ্যাক্সেস পলিসি নির্ধারণ করতে পারে যে একই ওয়্যারলেস এস্টেটে কাউকে আবাসিক, পরিদর্শক নাকি স্টাফ মেম্বার হিসেবে বিবেচনা করা হবে।
সেখানেই প্ল্যাটফর্মগুলো সাধারণ প্রযুক্তিগত পাইপলাইনের গণ্ডি পেরিয়ে খরচ, সেবার মান এবং নিরাপত্তাকে প্রভাবিত করতে শুরু করে।
এটি যা নয়
এটি একটি IoT প্ল্যাটফর্মকে আশেপাশের অন্যান্য টুল থেকে আলাদা করতে সাহায্য করে।
এটি নয়:
- কেবল একটি ক্লাউড ডেটাবেস: স্টোরেজ গুরুত্বপূর্ণ, তবে কেবল স্টোরেজ ডিভাইসের আইডেন্টিটি বা পলিসি পরিচালনা করে না।
- কেবল একটি ড্যাশবোর্ড: ভিজ্যুয়ালাইজেশন হলো প্ল্যাটফর্মের একটি আউটপুট, প্ল্যাটফর্ম নিজেই নয়।
- কেবল নেটওয়ার্ক: WiFi এবং সুইচিং পরিবহনের সুবিধা দেয়। প্ল্যাটফর্মটি নিয়ন্ত্রণ, কনটেক্সট এবং ইন্টিগ্রেশন প্রদান করে।
- কেবল একটি ডিভাইস ভেন্ডরের অ্যাপ: ভেন্ডর অ্যাপগুলি প্রায়শই একটি নির্দিষ্ট প্রোডাক্ট লাইনের জন্য ভাল কাজ করে এবং মিশ্র এস্টেট জুড়ে দুর্বলভাবে কাজ করে।
কাজের নিয়ম: যদি কোনো সমাধান বিভিন্ন ভেন্ডর, পরিবর্তনশীল পরিচয় এবং ক্রস-সিস্টেম অটোমেশনের সাথে মানিয়ে নিতে না পারে, তবে এটি বেশিরভাগ এন্টারপ্রাইজ এস্টেটের জন্য একটি প্রকৃত প্ল্যাটফর্ম হিসাবে কাজ করছে না।
একটি প্ল্যাটফর্মের কার্যকারিতা বিচার করার সবচেয়ে ভালো উপায় হলো একটি সরাসরি প্রশ্ন করা। আপনি যদি আগামী কোয়ার্টারে একটি নতুন সাইট, একটি নতুন ডিভাইসের ধরন এবং একটি নতুন আইডেন্টিটি সোর্স যুক্ত করেন, তবে প্ল্যাটফর্মটি কি সেই পরিবর্তনটি নির্বিঘ্নে গ্রহণ করবে, নাকি আপনার টিমকে শেষ পর্যন্ত ম্যানুয়ালি সবকিছু জোড়াতালি দিতে হবে?
এই উত্তরটি সাধারণত আপনাকে জানিয়ে দেয় যে আপনি একটি প্ল্যাটফর্ম কিনছেন নাকি সাধারণ আরেকটি কনসোল।
মূল IoT প্ল্যাটফর্ম আর্কিটেকচারের বিশ্লেষণ
যখন লোকেরা বলে যে একটি IoT প্ল্যাটফর্ম "স্কেলযোগ্য", তখন তারা প্রায়শই বোঝায় যে কয়েকটি ভিন্ন স্তর একসাথে সঠিকভাবে কাজ করছে। যদি একটি স্তরও দুর্বল হয়, তবে পুরো সিস্টেমটিকেই অবিশ্বাস্য মনে হয়।
নিচের আর্কিটেকচারটি হলো একটি বাস্তবসম্মত মডেল যা প্রায়শই ব্যবহৃত হয়।
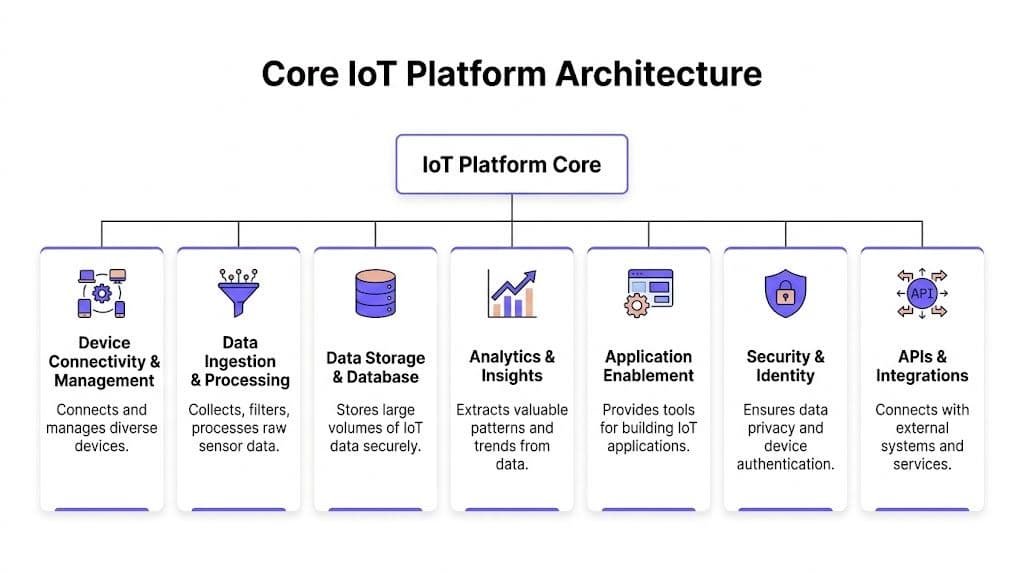
ডিভাইস কানেক্টিভিটি এবং ম্যানেজমেন্ট
এটি হলো এজ-ফেসিং লেয়ার। এটি ডিভাইস অনবোর্ডিং, আইডেন্টিটি অ্যাসাইন করা, প্রোটোকলের পার্থক্যগুলো হ্যান্ডেল করা এবং স্টেট বজায় রাখার কাজ করে।
রিয়েল এস্টেটের ক্ষেত্রে, এই স্তরটিকে কিছু কঠিন বাস্তবতার মুখোমুখি হতে হয়। কিছু ডিভাইস আধুনিক এবং সার্টিফিকেট-বান্ধব। অন্যগুলো পুরনো, ভঙ্গুর এবং কোনোমতে পরিচালনাযোগ্য। কিছু নির্দিষ্ট স্থায়ী সম্পদ। অন্যগুলো বিভিন্ন সাইটে ঘুরে বেড়ায়। কিছু ডিভাইস ছোট আকারের মেসেজ পাঠায়। অন্যগুলো আরও বেশি ডেটা স্ট্রিম করে।
শীর্ষস্থানীয় ক্লাউড প্ল্যাটফর্মগুলি দেখায় যে এটি কীভাবে স্কেলে কাজ করে। AWS IoT Core এন্ড-টু-এন্ড এনক্রিপশন সহ MQTT এবং WebSocket ব্যবহার করে তার Device Gateway-এর মাধ্যমে এক বিলিয়নেরও বেশি ডিভাইস সমর্থন করে, এবং এর রুলস মডেল রিয়েল-টাইম প্রসেসিং প্যাটার্ন সমর্থন করে যা Ignitec-এর মতে এজ-ক্লাউড হাইব্রিড ব্যবহার করে UK-এর ভেন্যুগুলিতে ২৫% দ্রুত গেস্ট অনবোর্ডিংয়ের সাথে যুক্ত (Ignitec-এর IoT প্ল্যাটফর্ম তুলনা)।
এটি গুরুত্বপূর্ণ কারণ আইডেন্টিটি সংক্রান্ত সিদ্ধান্তগুলো প্রায়শই এই স্তরেই নেওয়া হয়। যদি এই স্তরটি দ্রুত কোনো ডিভাইস বা ব্যবহারকারীকে যাচাই করতে এবং ইভেন্টটিকে সঠিকভাবে রুট করতে না পারে, তবে এর উপরের সবকিছু ধীরগতির বা কম নির্ভরযোগ্য হয়ে পড়ে।
ডেটা ইনজেশ্চন এবং স্টোরেজ
ডিভাইসগুলো সংযুক্ত হওয়ার পরে, পরবর্তী কাজটি হলো তারা যা পাঠায় তা গ্রহণ করা, পরিচ্ছন্ন করা এবং সংরক্ষণ করা।
অপরিষ্কার IoT ডেটা অত্যন্ত বিশৃঙ্খল। ভিন্ন ভিন্ন ডিভাইস ভিন্ন ভিন্ন ফরম্যাটে রিপোর্ট করে। সময়ের ব্যবধান পরিবর্তিত হয়। নামকরণের নিয়মগুলো বদলে যায়। কিছু বার্তা দরকারী হয়, অন্যগুলো কেবলই শব্দদূষণ। একটি উপযুক্ত প্ল্যাটফর্ম ডেটা সংরক্ষণের আগে সেটিকে ফিল্টার এবং স্ট্রাকচার্ড করে।
এই লেয়ারটিকে সাধারণত স্বল্পমেয়াদী অপারেশনাল প্রয়োজনীয়তা এবং দীর্ঘমেয়াদী অ্যানালিটিক্স উভয়ই সাপোর্ট করতে হয়। অপারেশন টিমগুলি তাৎক্ষণিক ভিজিবিলিটি চায়। অ্যানালিস্টরা অতীতের প্যাটার্নগুলি দেখতে চায়। কমপ্লায়েন্স টিমগুলি ডেটা রিটেনশন এবং কন্ট্রোল চায়। প্ল্যাটফর্মটি যদি সব ডেটাকে একই উপায়ে ট্রিট করে, তবে এই প্রয়োজনীয়তাগুলির মধ্যে দ্বন্দ্ব তৈরি হতে পারে।
একটি ভালো পরীক্ষা হলো প্ল্যাটফর্মটি তাৎক্ষণিক ব্যবস্থা প্রয়োজন এমন টেলিমেট্রি এবং পরবর্তীতে গুরুত্বপূর্ণ ডেটার মধ্যে পার্থক্য করতে পারে কিনা।
নিয়মাবলী এবং অ্যানালিটিক্স
সংযুক্ত সিস্টেমগুলো একসময় অপারেশনাল সিস্টেমে পরিণত হয়।
রুলস ইঞ্জিনগুলি আগত ইভেন্টগুলি পর্যবেক্ষণ করে এবং অ্যাকশন ট্রিগার করে। অ্যানালিটিক্স লেয়ারগুলি প্যাটার্ন, ট্রেন্ড এবং অসঙ্গতি সনাক্ত করে। ভেন্যু সেটিংসে, এর অর্থ হতে পারে চেক-ইনের পরে একটি রুম ডিভাইসের স্ট্যাটাস পরিবর্তন হওয়া, একটি সেন্সর দ্বারা ফ্যাসিলিটি টিকিট তৈরি হওয়া, বা ডিরেক্টরিতে কোনও স্টাফ সদস্যের ভূমিকা পরিবর্তন হওয়ার সাথে সাথে অ্যাক্সেস পলিসি আপডেট হওয়া।
সবচেয়ে দরকারী নিয়মগুলো সংকীর্ণ এবং উদ্দেশ্যপ্রণোদিত হয়। টিমগুলো তখনই সমস্যায় পড়ে যখন তারা আগেই অতিরিক্ত-অটোমেট করে ফেলে এবং একাধিক সিস্টেমে অ্যাকশনের এমন চেইন তৈরি করে যা ডিবাগ করা কঠিন হয়ে যায়।
অ্যাপ্লিকেশন এনাবলমেন্ট এবং API
কোনো প্ল্যাটফর্মই আলাদাভাবে টিকে থাকতে পারে না। এটিকে ব্যবসার অন্যান্য অংশ থেকে ডেটা আদান-প্রদান করতে হয়।
এর অর্থ হলো API, কানেক্টর, ইভেন্ট হুক, রিপোর্টিং আউটপুট এবং ডেভেলপার টুলিং। অ্যাপ্লিকেশন স্তরটিই অপারেশন, সার্ভিস ডেস্ক, CRM, আইডেন্টিটি সিস্টেম এবং অ্যানালিটিক্স টুলগুলোকে প্ল্যাটফর্মের ডেটা ব্যবহার করতে সাহায্য করে, যার ফলে প্রতিটি ইন্টিগ্রেশনকে কাস্টম প্রজেক্টে রূপান্তর করতে হয় না।
বাস্তবে, এটি এমন একটি স্তর যেখানে বাণিজ্যিক মূল্য দৃশ্যমান হয়। যদি ডেটা আপনার টিমের ইতিমধ্যে ব্যবহৃত সিস্টেমে সাবলীলভাবে স্থানান্তরিত হতে না পারে, তবে প্ল্যাটফর্মটি প্রযুক্তিগতভাবে চিত্তাকর্ষক হলেও বাণিজ্যিকভাবে হতাশাজনক মনে হবে।
নিরাপত্তা এবং আইডেন্টিটি প্রতিটি স্তরেই বিদ্যমান থাকে
নিরাপত্তা কোনো ডায়াগ্রামের পাশে থাকা কোনো বাক্স নয়। এটি পুরো কাঠামোর প্রতিটি স্তরকে প্রভাবিত করে।
অনবোর্ডিংয়ের সময় নেওয়া একটি ডিভাইস আইডেন্টিটির সিদ্ধান্ত নেটওয়ার্ক পলিসিকে প্রভাবিত করে। ডেটা ভ্যালিডেশন অ্যানালিটিক্সের গুণমানকে প্রভাবিত করে। ডিরেক্টরি ইন্টিগ্রেশন কর্মীদের অ্যাক্সেসকে প্রভাবিত করে। রেভোকেশন বা প্রত্যাহার কত দ্রুত ঝুঁকি নিয়ন্ত্রণ করা যায় তা প্রভাবিত করে।
কোনো সরবরাহকারী যদি আইডেন্টিটিকে একটি ডিজাইনের নীতির পরিবর্তে কেবল একটি ফিচার হিসেবে বিবেচনা করে, তবে প্রতিশ্রুতি দেওয়া কাজের চেয়ে ব্যতিক্রম, অস্থায়ী সমাধান এবং আরও বেশি ম্যানুয়াল অ্যাডমিনের প্রত্যাশা রাখুন।
এটি বিশেষ করে হসপিটালিটি, হেলথকেয়ার এবং রিটেল এস্টেটের ক্ষেত্রে সত্য যেখানে অতিথি, কর্মী, ঠিকাদার এবং প্রধান কার্যালয়ের সিস্টেমগুলো সবই শেয়ার্ড ইনফ্রাস্ট্রাকচারে মিলিত হয়।
IoT প্ল্যাটফর্ম ডেপ্লয়মেন্ট মডেলগুলোর তুলনা
ডেপ্লয়মেন্ট মডেলটি দৈনন্দিন অভিজ্ঞতাকে অনেক ক্রেতার প্রত্যাশার চেয়েও বেশি পরিবর্তন করে। একটি ডেমোতে দুটি প্ল্যাটফর্ম দেখতে একই রকম হতে পারে কিন্তু আপনার টিমকে সেগুলি রক্ষণাবেক্ষণ করতে হলে খুব ভিন্নভাবে আচরণ করতে পারে।
প্রাথমিক পছন্দটি সাধারণত SaaS, PaaS এবং অন-প্রেমিস বা স্ব-হোস্টেড ব্যবস্থার মধ্যে সীমাবদ্ধ থাকে।
প্রতিটি মডেলের সাথে কী কী পরিবর্তন আসে
SaaS হলো অপারেটিং ভ্যালু পাওয়ার দ্রুততম উপায়। সরবরাহকারী প্ল্যাটফর্মটি পরিচালনা করে, আপডেটগুলো হ্যান্ডেল করে এবং আপনার টিম থেকে বেশিরভাগ ইনফ্রাস্ট্রাকচারের সিদ্ধান্তগুলোকে দূরে রাখে।
PaaS আপনাকে তৈরি করার জন্য আরও বেশি সুযোগ দেয়। আপনি ম্যানেজড বিল্ডিং ব্লক পান, কিন্তু আপনার টিম এখনও সলিউশনের একটি বড় অংশ ডিজাইন ও পরিচালনা করে।
On-premise বা সেলফ-হোস্টেড ব্যবস্থা সর্বোচ্চ পরিবেশগত নিয়ন্ত্রণ দেয়, তবে এটি আপনাকে প্যাচিং, স্থিতিস্থাপকতা পরিকল্পনা, মনিটরিং, স্কেলিং এবং প্রতিটি ইন্টিগ্রেশন সঠিকভাবে সম্পন্ন করার বোঝা দেয়।
IoT প্ল্যাটফর্ম ডেপ্লয়মেন্ট মডেলের তুলনা
| বৈশিষ্ট্য | SaaS (Software as a Service) | PaaS (Platform as a Service) | অন-প্রেমিস / সেলফ-হোস্টেড |
|---|---|---|---|
| স্থাপনের গতি | সাধারণত দ্রুততম। যেসব টিমের দ্রুত একটি লাইভ সার্ভিসের প্রয়োজন তাদের জন্য ভালো। | মাঝারি। একদম শুরু থেকে তৈরি করার চেয়ে দ্রুত, তবে SaaS-এর চেয়ে ধীরগতির। | সাধারণত সবচেয়ে ধীরগতির কারণ পরিকাঠামো এবং অপারেশন অভ্যন্তরীণভাবে ডিজাইন ও রক্ষণাবেক্ষণ করতে হয়। |
| অপারেশনাল ওভারহেড | অভ্যন্তরীণ আইটি টিমের জন্য দৈনিক কাজের চাপ সবচেয়ে কম। | যৌথ দায়িত্ব। আপনার টিম এখনও গুরুত্বপূর্ণ আর্কিটেকচার এবং ইন্টিগ্রেশনের কাজ পরিচালনা করে। | সবচেয়ে বেশি। আপনার টিম প্ল্যাটফর্মটি চালায় এবং সহায়তার সম্পূর্ণ দায়িত্ব বহন করে। |
| কাস্টমাইজেশন | প্রায়শই নির্দিষ্ট নিয়ম দ্বারা পরিচালিত। সাধারণ ব্যবহারের ক্ষেত্রে অত্যন্ত কার্যকর, তবে প্রান্তিক বিষয়গুলিতে কম নমনীয়। | বেসপোক ওয়ার্কফ্লো এবং কাস্টম অ্যাপ্লিকেশনের জন্য বেশ ভালো। | তাত্ত্বিকভাবে সর্বোচ্চ নিয়ন্ত্রণ, তবে কেবল তখনই সম্ভব যদি এটি সঠিকভাবে ব্যবহার করার মতো পর্যাপ্ত রিসোর্স আপনার থাকে। |
| স্কেলেবিলিটি | সাধারণত সহজ যদি সরবরাহকারী মাল্টি-সাইট বৃদ্ধির বিষয়টি মাথায় রেখে এটি তৈরি করে থাকেন। | শক্তিশালী, তবে আর্কিটেকচারাল সিদ্ধান্তগুলি এখনও গুরুত্বপূর্ণ ভূমিকা পালন করে। | আপনার ইন-হাউস ডিজাইন এবং অপারেশনাল পরিপক্কতার ওপর বহুলাংশে নির্ভরশীল। |
| নিরাপত্তার দায়িত্ব | যৌথ। ভেন্ডর প্ল্যাটফর্মের অপারেশন পরিচালনা করে, কিন্তু পলিসি, আইডেন্টিটি এবং অ্যাক্সেস ডিজাইনের দায়িত্ব আপনারই থাকে। | যৌথ, তবে আপনার টিমের ওপর দায়িত্বের বোঝা বেশি থাকে। | বেশিরভাগই আপনার। এর মধ্যে রয়েছে হার্ডেনিং, প্যাচিং, স্থিতিস্থাপকতা এবং অডিট প্রস্তুতি। |
| খরচের ধরণ | শুরুতে কম বাধা, সাথে পুনরাবৃত্ত সাবস্ক্রিপশন খরচ। | মিশ্র। ম্যানেজড পরিকাঠামো এবং সেই সাথে ইঞ্জিনিয়ারিং প্রচেষ্টা। | শুরুতে বেশি খরচ এবং চলমান অভ্যন্তরীণ রক্ষণাবেক্ষণের ঝামেলা। |
| সবচেয়ে উপযুক্ত | যেসব এস্টেট টিম অভ্যন্তরীণভাবে প্ল্যাটফর্ম তৈরির সক্ষমতা তৈরি না করেই ফলাফল পেতে চায়। | যেসব সংস্থার ডেভেলপমেন্ট রিসোর্স এবং সুনির্দিষ্ট ইন্টিগ্রেশনের প্রয়োজনীয়তা রয়েছে। | যেসব পরিবেশে কঠোর হোস্টিং প্রয়োজনীয়তা বা অস্বাভাবিক অপারেশনাল সীমাবদ্ধতা রয়েছে। |
লুকানো খরচটি হলো অ্যাডমিনদের ওপর কাজের চাপ
ক্রেতারা প্রায়শই লাইসেন্সের খরচের ওপর অতিরিক্ত মনোযোগ দেন এবং পরিচালনগত জটিলতার দিকে কম মনোযোগ দেন।
জিজ্ঞেস করুন কে এগুলো পরিচালনা করবেন:
- প্যাচ সাইকেল: বিশেষ করে যেখানে সংযুক্ত ডিভাইস এবং আইডেন্টিটি পলিসিগুলি একে অপরকে প্রভাবিত করে
- কানেক্টর রক্ষণাবেক্ষণ: প্ল্যাটফর্ম এবং বিজনেস সিস্টেমের মধ্যে
- পলিসি ড্রিফ্ট: বিভিন্ন সাইট, টেন্যান্ট এবং ডিভাইস গ্রুপ জুড়ে
- রেজিলিয়েন্স টেস্টিং: ক্লাউড, এজ বা আইডেন্টিটি সার্ভিসগুলি অনুপলব্ধ হলে ফেইলিওর মোড সহ পরীক্ষা করা
যে মডেলটিকে কম ব্যয়বহুল মনে হয় তা ব্যয়বহুল হয়ে উঠতে পারে যদি আপনার নেটওয়ার্ক বা অবকাঠামো টিমকে শেষ পর্যন্ত ভেন্ডর হিসেবে কাজ করতে হয়।
WiFi-ভারী এস্টেটগুলির জন্য, https://www.purple.ai/en-GB/guides/cloud-managed-vs-controller-wifi এর এই তুলনাটি অত্যন্ত কার্যকর কারণ এখানেও একই ধরনের ট্রেড-অফ প্রযোজ্য। সেন্ট্রালাইজড ম্যানেজমেন্ট প্রায়শই জয়ী হয় কারণ এটি ফ্যাশনেবল বলে নয়, বরং এটি ডিস্ট্রিবিউটেড সাইট জুড়ে অপারেশনাল জটিলতা কমায়।
নির্বাচন করার একটি ব্যবহারিক নিয়ম
যদি আপনার প্রতিষ্ঠান IoT-কে একটি কৌশলগত পণ্য সক্ষমতা হিসেবে দেখে, তবে PaaS যুক্তিযুক্ত হতে পারে।
যদি আপনার প্রতিষ্ঠান IoT-কে ভেন্যু, বিল্ডিং, গ্রাহকের অ্যাক্সেস এবং পরিষেবা প্রদানকে সমর্থনকারী একটি অপারেশনাল ক্ষমতা হিসাবে দেখে, তবে SaaS প্রায়শই আরও ভালভাবে মানিয়ে যায় কারণ ব্যবসাটি সাধারণত সুনির্দিষ্ট ফলাফল চায়, নতুন কোনো প্ল্যাটফর্ম ইঞ্জিনিয়ারিং বিভাগ নয়।
সেলফ-হোস্টিং অনেক টিমের ধারণার চেয়েও সংকীর্ণ ক্ষেত্রে মানানসই হয়। এটি সঠিক উত্তর হতে পারে, তবে কেবল তখনই যখন নিয়ন্ত্রণের প্রয়োজনীয়তা এতখানি বাস্তব হয় যা এর সাথে আসা স্থায়ী জটিলতাকে যৌক্তিক করে তোলে।
Identity Management এর মাধ্যমে আপনার IoT ইকোসিস্টেম সুরক্ষিত করা
বেশিরভাগ IoT নিরাপত্তা সমস্যা কোনো জটিল ম্যালওয়্যার দিয়ে শুরু হয় না। সেগুলো শুরু হয় দুর্বল পরিচয় নির্ধারণের সিদ্ধান্তের মাধ্যমে।
একটি ক্যামেরা সাধারণ ক্রেডেনশিয়াল দিয়ে ডেপ্লয় করা হয়। ভূমিকা পরিবর্তনের পরেও একজন স্টাফের ট্যাবলেটে অ্যাক্সেস থেকে যায়। একটি গেস্ট অ্যাক্সেস ফ্লো বাকি ট্রাস্ট মডেল থেকে আলাদা হয়ে যায়। একটি লিগ্যাসি ডিভাইসকে একটি বড় নেটওয়ার্ক সেগমেন্টে ঠেলে দেওয়া হয় কারণ এটি পরিচালনা করার মতো কোনো ভালো উপায় কারও জানা থাকে না।
এই কারণেই সংযুক্ত এস্টেটগুলোতে পেরিমিটার-ভিত্তিক চিন্তাভাবনা ব্যর্থ হয়। একবার ব্যবহারকারী, ঠিকাদার, ডিভাইস এবং পরিষেবাগুলো সবাই একই ভৌত পরিবেশ জুড়ে কাজ শুরু করলে, "ভিতরে" এবং "বাইরে" আর কার্যকর নিরাপত্তা বিভাগ হিসেবে থাকে না।
পেরিমিটার সুরক্ষার চেয়ে আইডেন্টিটি আগে নিশ্চিত করা বেশি কার্যকরী
একটি আইডেন্টিটি-ফার্স্ট মডেল আরও ভালো প্রশ্ন জিজ্ঞাসা করে। "এই ট্রাফিকটি কি ফায়ারওয়ালের বিশ্বস্ত দিকে আছে?" - এটি নয়, বরং "এই জিনিসটি ঠিক কী, এর মালিক কে, এবং এই মুহূর্তে এটিকে কী করার অনুমতি দেওয়া উচিত?"
এটি যে ক্ষেত্রে প্রযোজ্য:
- ম্যানেজড স্টাফ ডিভাইস
- আনম্যানেজড গেস্ট ডিভাইস
- শেয়ার্ড ডিভাইস যেমন কিয়স্ক
- লেগ্যাসি IoT এন্ডপয়েন্ট
- প্ল্যাটফর্মের ভিতরে সার্ভিস-টু-সার্ভিস ইন্টারঅ্যাকশন
প্ল্যাটফর্মটিকে নীতি প্রয়োগের কেন্দ্র হিসেবে কাজ করতে হবে, কেবল একটি পরিবহন স্তর হিসেবে নয়।
কেন স্লোগানের চেয়ে প্রোভিশনিং এবং রেভোকেশন বেশি গুরুত্বপূর্ণ
Zero-trust বলা সহজ কিন্তু কাজকর্মে প্রয়োগ করা কঠিন।
বাস্তবে যা গুরুত্বপূর্ণ তা হল আপনার প্ল্যাটফর্মটি পরিষ্কারভাবে আইডেন্টিটি প্রোভিশন করতে, ধারাবাহিকভাবে পলিসি প্রয়োগ করতে এবং কোনো ম্যানুয়াল ক্লিন-আপ ছাড়াই দ্রুত অ্যাক্সেস প্রত্যাহার করতে পারে কিনা। যদি কোনো ঠিকাদার চলে যান, কোনো স্টাফের ভূমিকা পরিবর্তিত হয়, অথবা কোনো ডিভাইস ইন্টিগ্রিটি চেক-এ ব্যর্থ হয়, তবে আপনার টিমের ট্রাস্ট মুছে ফেলার জন্য একাধিক সিস্টেমে খোঁজাখুঁজি করা উচিত নয়।
ঝুঁকির দিকটি কাল্পনিক নয়। প্যাচ না করা ডিভাইসগুলি 2025 সালে যুক্তরাজ্যের NCSC দ্বারা রিপোর্ট করা IoT সাইবার নিরাপত্তা ঘটনাগুলিতে 28% বৃদ্ধিতে অবদান রেখেছে এবং শক্তিশালী OTA আপডেট ও প্রভিশনিং ক্ষমতাসম্পন্ন প্ল্যাটফর্মগুলি লঙ্ঘনের ঝুঁকি 30% কমাতে পারে। ভেন্যু সেটিংসে, এটি iPSK-এর মতো টুলের মাধ্যমে লেগ্যাসি ডিভাইসগুলির নিরাপদ পরিচালনা এবং টেন্যান্ট ও কর্মীদের আইডেন্টিটির মধ্যে আরও শক্তিশালী আইসোলেশনে অনুবাদ করে (IoT প্ল্যাটফর্মের মূল উপাদান এবং কীভাবে একটি বেছে নেবেন সে সম্পর্কে IoT For All)।
ফিল্ড পর্যবেক্ষণ: একটি ব্যস্ত ভেন্যুতে সর্বোত্তম নিরাপত্তা নিয়ন্ত্রণ প্রায়শই সেটিই যা একটি ম্যানুয়াল ব্যতিক্রমকে সরিয়ে দেয়। সিস্টেম যখন নিরাপদ অ্যাক্সেসকে খুব কঠিন করে তোলে, তখন মানুষ বিকল্প পথ তৈরি করে নেয়।
একটি ভালো আইডেন্টিটি ডিজাইন দেখতে কেমন হয়
সবচেয়ে শক্তিশালী ইন্টারনেট অফ থিংস প্ল্যাটফর্মগুলোর মধ্যে সাধারণত কয়েকটি সাধারণ বৈশিষ্ট্য থাকে:
- সার্টিফিকেট-অ্যাওয়ার অনবোর্ডিং: আধুনিক ডিভাইস এবং ব্যবহারকারীদের কোনো শেয়ার্ড পাসওয়ার্ডের ওপর নির্ভর না করেই অথেন্টিকেট করতে সক্ষম হওয়া উচিত।
- ডিরেক্টরি ইন্টিগ্রেশন: কর্মীদের অ্যাক্সেস অবশ্যই আপনার সংস্থার ইতোমধ্যে বিশ্বস্ত আইডেন্টিটি সোর্সের সাথে সামঞ্জস্যপূর্ণ হতে হবে।
- গ্র্যানুলার পলিসি: একটি থার্মোস্ট্যাট, একটি POS ডিভাইস এবং একটি গেস্ট হ্যান্ডসেটের ক্ষেত্রে কখনই একই রকম ধারণা ধরে নেওয়া উচিত নয়।
- দ্রুত প্রত্যাহার: ঝুঁকি বা ভূমিকার পরিবর্তন হলে পলিসি আপডেট দ্রুত কার্যকর হওয়া উচিত।
- লেগাসি কনটেইনমেন্ট: পুরনো ডিভাইসগুলি এখনও বিদ্যমান, তাই বড় কোনো নেটওয়ার্ক এক্সপোজার ছাড়াই সেগুলিকে কানেক্ট করার জন্য প্ল্যাটফর্মের নিয়ন্ত্রিত উপায় থাকতে হবে।
যেসব টিম এই ক্ষেত্রে আর্কিটেকচার অপশনগুলি মূল্যায়ন করছে, তাদের জন্য ওয়্যারলেস এস্টেট জুড়ে আইডেন্টিটি-ভিত্তিক কন্ট্রোল প্রয়োগের ক্ষেত্রে Purple-এর এই গাইডটি একটি দরকারি প্রাথমিক পাঠিকা: https://www.purple.ai/en-GB/guides/identity-based-networking-explained।
এই বাজারের একটি উদাহরণ হল Purple, যা অতিথি এবং কর্মীদের জন্য পাসওয়ার্ডহীন অ্যাক্সেস সমর্থন করে, Entra ID এবং Okta-এর মতো আইডেন্টিটি প্রোভাইডারদের সাথে ইন্টিগ্রেট করে এবং ভেন্যু এনভায়রনমেন্টের জন্য iPSK এবং SSO আইসোলেশনের মতো মাল্টি-টেন্যান্ট কন্ট্রোল অন্তর্ভুক্ত করে। আলাদা স্টাফ অথেন্টিকেশন টুলের সাথে শেয়ার্ড-পাসওয়ার্ড গেস্ট অ্যাক্সেসের তুলনায় এই ধরনের মডেল পরিচালনা করা প্রায়শই সহজ হয়।
নিরাপত্তা নিয়ন্ত্রণগুলোকে অবশ্যই ভেন্যুর বাস্তব পরিস্থিতির সাথে খাপ খাইয়ে টিকে থাকতে হবে
হসপিটালিটি এবং রিটেল পরিবেশ স্বাভাবিকভাবেই বেশ জটিল। বিভিন্ন সরবরাহকারীর কাছ থেকে ডিভাইস আসে। ঠিকাদারদের সাময়িক অ্যাক্সেসের প্রয়োজন হয়। ভাড়াটেরা অবকাঠামো শেয়ার করে। অতিথিরা চান WiFi যেন সাথে সাথে কাজ করে। স্টাফরা পরিবর্তন হয় এবং সমস্ত এন্ডপয়েন্ট একইভাবে আধুনিক পদ্ধতিগুলোকে সমর্থন করে না।
এই কারণেই সুন্দর তত্ত্বগুলো প্রায়শই সাইটে এসে ভেস্তে যায়।
সাধারণ IoT security challenges সংক্রান্ত একটি বাস্তবসম্মত পর্যালোচনা পড়ে নেওয়া দরকার, কারণ এটি এমন ধরণের দুর্বলতাগুলোকে তুলে ধরে যা ডিভাইসের বৃদ্ধি সঠিক পরিচালনার ক্ষমতাকে ছাড়িয়ে গেলে তৈরি হয়।
সঠিক প্ল্যাটফর্ম জটিলতা দূর করে না। এটি এটিকে নিয়ন্ত্রণের মধ্যে রাখে। এটি প্রতিটি ব্যবহারকারী এবং ডিভাইসকে একটি সুরক্ষিত পরিচয় দেয় এবং অ্যাক্সেস নিয়ন্ত্রণকে ব্যতিক্রমের তালিকার পরিবর্তে একটি অপারেশনাল প্রক্রিয়ায় পরিণত করে।
UK-র বিভিন্ন শিল্পজুড়ে বাস্তবে IoT প্ল্যাটফর্মের ব্যবহার
অধিকাংশ প্ল্যাটফর্মের আলোচনা খুব বেশি বিমূর্ত হয়ে যায়। আপনি যখন দেখেন যে বিভিন্ন সেক্টর কীভাবে একই বিল্ডিং ব্লকগুলো খুব ভিন্ন লক্ষ্যের জন্য ব্যবহার করে, তখন এর মূল্য আরও স্পষ্ট হয়।
হসপিটালিটি
একটি হোটেলের আরও বেশি সংযোগহীন "স্মার্ট" ফিচারের প্রয়োজন নেই। এর প্রয়োজন সমন্বিত কার্যক্রমের।
একটি পরিপক্ক সেটআপ অতিথির আগমন, রুমের অবস্থা, স্টাফদের আইডেন্টিটি এবং বিল্ডিং কন্ট্রোলকে সংযুক্ত করতে পারে যাতে পরিষেবাটি জোড়াতালি দেওয়া মনে না হয়ে বরং মসৃণ মনে হয়। এর দরকারী ফলাফলটি কোনো অভিনবত্ব নয়। এটি হল কম চেক-ইন বিলম্ব, রুম প্রস্তুত হওয়ার কম সমস্যা এবং ফ্রন্ট ডেস্কে কম কল করা কারণ সিস্টেমগুলি একে অপরের সাথে দ্বন্দ্বে জড়ায় না।
এই সেক্টরে, আইডেন্টিটি দুই দিক থেকেই গুরুত্বপূর্ণ। গেস্টদের সহজ অ্যাক্সেস প্রয়োজন। স্টাফদের নিয়ন্ত্রিত অ্যাক্সেস প্রয়োজন যা ভূমিকা এবং লোকেশনের সাথে পরিবর্তিত হয়। মাল্টি-ট্যানেন্ট ভেন্যুগুলি আরও একটি জটিলতা যোগ করে কারণ হাউজ সিস্টেম, রিটেল কনসেশন, ইভেন্ট অপারেশন এবং গেস্ট ট্রাফিক - সবই একটিমাত্র এস্টেটে সহাবস্থান করতে পারে।
রিটেইল
রিটেল টিমগুলো প্রায়শই একই সাথে দুটি ভিন্ন দিক থেকে IoT ব্যবহারের সিদ্ধান্ত নেয়।
অপারেশনস টিম এমন কানেক্টেড ডিভাইস চায় যা স্টকের ভিজিবিলিটি, স্টোর রক্ষণাবেক্ষণ এবং সাইটের ধারাবাহিকতা উন্নত করে। কমার্শিয়াল টিম গ্রাহকের মুভমেন্ট এবং ডওয়েল প্যাটার্ন সম্পর্কে আরও ভাল অন্তর্দৃষ্টি চায়। উভয়ই এমন একটি প্ল্যাটফর্মের ওপর নির্ভর করে যা একাধিক সিস্টেম থেকে সিগন্যাল গ্রহণ করতে পারে এবং নেটওয়ার্কের সুরক্ষার সাথে আপস না করেই সেগুলিকে ব্যবহারের উপযোগী করতে পারে।
ফাঁদটি হলো এমন পয়েন্ট সলিউশন কেনা যা প্রতিটি একটি করে সংকীর্ণ সমস্যার সমাধান করে। স্মার্ট শেল্ফ, কিওস্ক, ক্যামেরা এবং WiFi অ্যানালিটিক্স সবই স্বাধীনভাবে কাজ করতে পারে এবং একই সাথে একটি গভর্নেন্সের বিশৃঙ্খলা তৈরি করতে পারে।
হেলথকেয়ার
স্বাস্থ্যসেবা এমন একটি ক্ষেত্র যেখানে "সহজ অ্যাক্সেস" এবং "নিরাপদ অ্যাক্সেস" এর মধ্যে সবচেয়ে সতর্ক ভারসাম্যের প্রয়োজন হয়।
রিমোট মনিটরিং, সংযুক্ত ক্লিনিকাল ডিভাইস এবং ডিজিটাল পেশেন্ট সার্ভিসেস সবই শুনতে সহজ মনে হয়, যতক্ষণ না প্রমাণীকরণ প্রক্রিয়া রোগীর জনসংখ্যার একটি অংশকে বাদ দিয়ে দেয়। এটি কোনো ছোটখাটো সমস্যা নয়। এটি সম্পূর্ণ প্রোগ্রামটিকে ব্যাহত করতে পারে।
যুক্তরাজ্যের একটি অন্যতম প্রধান চ্যালেঞ্জ হলো ডিজিটাল বর্জন। আনুমানিক যুক্তরাজ্যের 22% প্রাপ্তবয়স্কদের মৌলিক ডিজিটাল দক্ষতার অভাব রয়েছে এবং একটি 2025 ডেলয়েট ইউকে জরিপে দেখা গেছে যে যুক্তরাজ্যের হাসপাতালগুলিতে 40% IoT পাইলট ব্যবহারযোগ্যতার বাধাগুলির কারণে ব্যর্থ হয়েছে, যা জটিল Captive Portal এবং স্মার্টফোনের উপর নির্ভরশীল ওয়ার্কফ্লোকে কেবল একটি দুর্বল ডিজাইনের পছন্দ নয়, বরং একটি বাস্তব অপারেশনাল ঝুঁকিতে পরিণত করে (স্বাস্থ্যসেবায় ডিজিটাল বর্জনের বিষয়ে দ্য কিংস ফান্ড)।
হেলথকেয়ারে, একটি প্ল্যাটফর্ম কেবল ফিচার-সমৃদ্ধ হওয়ার কারণে সফল হয় না। এটি তখনই সফল হয় যখন রোগী, দর্শনার্থী, চিকিত্সক এবং ডিভাইসগুলি এড়াতে পারা যায় এমন ঘর্ষণ ছাড়াই এটি নিরাপদে ব্যবহার করতে পারে।
অথেন্টিকেশনের ক্ষেত্রে এর সরাসরি প্রভাব রয়েছে। অ্যাক্সেস যদি ধরে নেয় যে প্রতিটি রোগীর একই রকম ডিজিটাল আত্মবিশ্বাস রয়েছে, তবে প্ল্যাটফর্মটি যত্নকে আধুনিকীকরণের দাবি করার পাশাপাশি বৈষম্য বাড়াতে পারে।
আবাসিক এবং পরিচালিত জীবনযাপন
বিল্ড-টু-রেন্ট, স্টুডেন্ট হাউজিং এবং অন্যান্য ম্যানেজড আবাসিক পরিবেশগুলো এন্টারপ্রাইজ নেটওয়ার্কিং এবং হসপিটালিটির মাঝামাঝি কোথাও অবস্থান করে।
রেসিডেন্টরা বাড়ির মতো সহজ ব্যবহার আশা করেন। অপারেটরদের পুরো এস্টেট জুড়ে কন্ট্রোল প্রয়োজন। ঠিকাদার, স্টাফ, যৌথভাবে ব্যবহৃত ডিভাইস এবং রেসিডেন্টদের এন্ডপয়েন্ট - সবার জন্যই আলাদা ব্যবস্থার প্রয়োজন। প্রথাগত শেয়ার্ড ক্রেডেনশিয়ালগুলি এখানে কার্যকর হয় না কারণ এগুলি জবাবদিহিতাকে অস্পষ্ট করে এবং ক্রমাগত সাপোর্ট দেওয়ার ঝামেলা তৈরি করে।
সঠিক প্ল্যাটফর্ম এটিকে তাৎক্ষণিক ব্যবস্থার পরিবর্তে পলিসিতে পরিণত করে। রেসিডেন্ট অ্যাক্সেস সহজ মনে হতে পারে যখন ব্যাক-এন্ড নিয়ন্ত্রণগুলো সেগমেন্টেড এবং অডিটযোগ্য থাকে।
কীভাবে সঠিক প্ল্যাটফর্ম মূল্যায়ন এবং নির্বাচন করবেন
একটি IoT প্ল্যাটফর্ম কেনা কখনই কেবল একটি প্রযুক্তিগত সিদ্ধান্ত নয়। এটি একটি দীর্ঘমেয়াদী অপারেটিং মডেলের সিদ্ধান্ত।
সবচেয়ে বড় ভুলগুলো সাধারণত তখনই ঘটে যখন টিমগুলো তাদের আসল পরিবেশে প্ল্যাটফর্মটি কীভাবে কাজ করে তা পরীক্ষা না করে কেবল ফিচারের তালিকা মূল্যায়ন করে। একটি আকর্ষণীয় ডেমো দুর্বল প্রভিশনিং, জটিল ইন্টিগ্রেশন বা নিরাপত্তা নিয়ন্ত্রণ ব্যবস্থার ত্রুটিগুলোকে আড়াল করতে পারে যা মাল্টি-টেন্যান্ট ব্যবহারের ক্ষেত্রে ভেঙে পড়ে।
আপনার অপারেটিং বাস্তবতা দিয়ে শুরু করুন
সরবরাহকারীদের তুলনা করার আগে, আপনার পরিবেশটিকে বাস্তবসম্মতভাবে সংজ্ঞায়িত করুন।
যে বিষয়গুলো সাধারণত এড়িয়ে যাওয়া হয় বা ধামাচাপা দেওয়া হয়, সেগুলো তালিকাভুক্ত করুন:
- মিশ্র হার্ডওয়্যার এস্টেট: অ্যাক্সেস পয়েন্ট, লেগ্যাসি IoT, ঠিকাদার দ্বারা ইনস্টল করা কিট এবং শেয়ার্ড ডিভাইস অন্তর্ভুক্ত করুন
- আইডেন্টিটি এনভায়রনমেন্ট: আপনি ইতিমধ্যে Entra ID, Okta, Google Workspace বা একাধিক উৎসের উপর নির্ভর করেন কিনা তা উল্লেখ করুন
- সাইট মডেল: সিঙ্গেল-টেন্যান্ট, মাল্টি-টেন্যান্ট, ফ্র্যাঞ্চাইজড, ম্যানেজড বা মিশ্র
- ব্যবসায়িক ব্যবহারকারী: কার ডেটা প্রয়োজন এবং তারা এটি থেকে কী পদক্ষেপ নেবে
- সাপোর্ট মডেল: গো-লাইভের পরে ঘটনা, পলিসি পরিবর্তন এবং অনবোর্ডিংয়ের মালিক কে হবেন
আপনি যদি এই ধাপটি এড়িয়ে যান, তবে আপনি বাস্তব পরিস্থিতির পরিবর্তে একটি কাল্পনিক পরিস্থিতির জন্য কেনাকাটা করবেন।
অ্যাডমিনদের ওপর চাপ সৃষ্টি করে এমন অংশগুলো মূল্যায়ন করুন
একজন সরবরাহকারী মূল কানেক্টিভিটির ক্ষেত্রে শক্তিশালী হলেও গভর্নেন্সের ক্ষেত্রে দুর্বল হতে পারেন।
বিশেষ করে যুক্তরাজ্যের হসপিটালিটি সেক্টরের জন্য, IoT গ্রহণে বছরের পর বছর ২৫% প্রবৃদ্ধি হওয়া সত্ত্বেও মাল্টি-টেন্যান্ট নিরাপত্তা একটি প্রধান মূল্যায়নের ঘাটতি, এবং প্ল্যাটফর্মগুলোর জন্য শেয়ার্ড হোটেল পরিবেশে লেগ্যাসি ডিভাইসের জন্য iPSK এবং কর্মীদের জন্য SSO-এর মতো নিয়ন্ত্রণগুলোর সমর্থনের প্রয়োজন রয়েছে। গার্টনার আরও উল্লেখ করেছে যে লেগ্যাসি RADIUS মডেলগুলো রক্ষণাবেক্ষণ করতে দ্বিগুণ খরচ হয়, যার কারণে পাসওয়ার্ডহীন পদ্ধতিগুলো গুরুত্ব সহকারে বিবেচনা করা উচিত যেখানে অপারেশনাল সরলতা ROI-কে প্রভাবিত করে (NIST-হোস্টেড ডকুমেন্ট যা এই হসপিটালিটি মূল্যায়নের ঘাটতির কথা উল্লেখ করে)।
তা আপনার পরীক্ষা করার পদ্ধতিকে বদলে দেওয়া উচিত।
শুধুমাত্র প্ল্যাটফর্মটি কোনো ফিচার সমর্থন করে কিনা তা জিজ্ঞাসা করবেন না। সেই ফিচারের কারণে কতটা অ্যাডমিন কাজ তৈরি হয় তাও জিজ্ঞাসা করুন।
ভেন্ডর সেশনগুলোতে যে প্রশ্নগুলো করা অত্যন্ত জরুরি
সাধারণ প্রম্পটের পরিবর্তে বাস্তব জীবনের দৃশ্যপটগুলো ব্যবহার করুন।
ভেন্ডরকে দেখানোর জন্য অনুরোধ করুন:
একটি নতুন সাইটের জন্য ডিভাইস অনবোর্ডিং
একটি আধুনিক ডিভাইস ক্লাস এবং একটি লেগ্যাসি ক্লাস অন্তর্ভুক্ত করুন। আইডেন্টিটি, নামকরণ, গ্রুপিং এবং নীতি কীভাবে প্রয়োগ করা হয় তা পর্যবেক্ষণ করুন।
কর্মীর ভূমিকা পরিবর্তন
ডিরেক্টরি অ্যাট্রিবিউট পরিবর্তিত হলে অ্যাক্সেস কীভাবে পরিবর্তিত হয় তা আপনি দেখতে চান। যদি এটি বাতিল করতে ম্যানুয়াল কাজের প্রয়োজন হয়, তবে সেটি একটি সতর্কবার্তা।
অতিথি বা ভিজিটর ফ্লো
ভেন্যু ব্যবসায়, প্রথম সংযোগের সময় কোনো বাধা দ্রুত একটি অপারেশনাল সমস্যায় পরিণত হয়।
একটি মাল্টি-টেন্যান্ট নীতি বিভাজন
VLAN স্প্রল এবং ব্যতিক্রমী পরিস্থিতি পরিচালনা না করে কীভাবে প্ল্যাটফর্মটি এক টেন্যান্ট, কনসেশন বা বিভাগকে অন্যটি থেকে আলাদা করে তা জিজ্ঞাসা করুন।
আপনার বিদ্যমান সরঞ্জামগুলোর সাথে ইন্টিগ্রেশন
এর মধ্যে সার্ভিস ডেস্ক ওয়ার্কফ্লো, CRM কানেক্টর এবং এক্সপোর্ট বা API-এর গুণমান অন্তর্ভুক্ত রয়েছে।
ক্রয় সংক্রান্ত পরামর্শ: কোনো ভেন্ডর যদি একটি বাস্তবসম্মত ব্যতিক্রমী ক্ষেত্র প্রদর্শন করতে না পারে, তবে তারা সম্ভবত প্রত্যাশা করে যে আপনার টিম সংগ্রহের পরে এটি সমাধান করবে।
একটি ব্যবহারিক স্কোরিং চেকলিস্ট
একটি ছোট চেকলিস্টের মাধ্যমে আপনি ক্রয়ের আলোচনাকে একটি কার্যকর স্কোরকার্ডে পরিণত করতে পারেন।
- আইডেন্টিটি কন্ট্রোল: প্ল্যাটফর্মটি কি প্রতিটি ব্যবহারকারী এবং ডিভাইসের জন্য উপযুক্ত পদ্ধতিতে উভয়েরই প্রমাণীকরণ করতে পারে?
- বাতিল করার গতি: যখন কোনো ভূমিকা বা ডিভাইসের অবস্থা পরিবর্তিত হয়, তখন নীতি কত দ্রুত আপডেট হয়?
- লেগেসি সমর্থন: কোনো ব্যাপক শেয়ার্ড শংসাপত্র ছাড়াই কি পুরোনো ডিভাইসগুলো নিরাপদে পরিচালনা করা যায়?
- মাল্টি-টেন্যান্ট আইসোলেশন: কর্মী, অতিথি, টেন্যান্ট এবং অপারেশনাল সিস্টেমগুলো কি নীতির ওভারল্যাপ ছাড়াই সহাবস্থান করতে পারে?
- ভেন্ডর ইন্টারঅপারেবিলিটি: এটি কি কোনো ভঙ্গুর কাস্টম কাজ ছাড়াই আপনার নেটওয়ার্ক এস্টেট এবং ব্যবসায়িক সিস্টেমের সাথে কাজ করে?
- অপারেশনাল স্পষ্টতা: আপনার সাপোর্ট টিম কি এটি প্রতিদিনের ভিত্তিতে বুঝতে এবং পরিচালনা করতে পারে?
- ডিপ্লয়মেন্ট প্রচেষ্টা: উৎপাদনের পথটি কি আপনার অভ্যন্তরীণ রিসোর্সের স্তরের জন্য বাস্তবসম্মত?
- রিপোর্টিং এবং ইনসাইট: নন-নেটওয়ার্ক টিমগুলো কি সিদ্ধান্ত নেওয়ার জন্য আউটপুটগুলো ব্যবহার করতে পারে?
- সাপোর্টের গুণমান: কোনো সমস্যা হলে কি নির্ভরযোগ্য বাস্তবায়ন সহায়তা, ডকুমেন্টেশন এবং এসকেলেশন পাওয়া যায়?
- প্রকৃত খরচ: চুক্তির পুরো সময়কালে অভ্যন্তরীণ সময়, রক্ষণাবেক্ষণ এবং ব্যতিক্রমী পরিস্থিতি পরিচালনার জন্য এতে কী পরিমাণ খরচের প্রয়োজন হবে?
সঠিক পছন্দটি সাধারণত সেই প্ল্যাটফর্ম যা পরিচয় এবং নীতিকে নিয়ন্ত্রণে রেখে চলমান ঘর্ষণকে সবচেয়ে বেশি দূর করে। এটিই মার্জিন রক্ষা করে, সাপোর্ট সংক্রান্ত ঝামেলা কমায় এবং স্কেলে সংযুক্ত এস্টেটগুলোকে পরিচালনাযোগ্য করে তোলে।
যদি আপনার টিম শেয়ার করা পাসওয়ার্ড প্রতিস্থাপন করতে, অতিথি ও কর্মীদের অ্যাক্সেস সহজ করতে এবং মাল্টি-টেন্যান্ট ভেন্যু জুড়ে আইডেন্টিটি-ভিত্তিক নিয়ন্ত্রণ প্রয়োগ করতে চায়, তবে Purple একটি চমৎকার পছন্দ হতে পারে। এটি হসপিটালিটি, রিটেইল, হেলথকেয়ার, ট্রান্সপোর্ট, ইভেন্ট এবং আবাসিক পরিবেশের জন্য সুরক্ষিত, পাসওয়ার্ডহীন WiFi অথেন্টিকেশন এবং আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিংয়ের উপর ফোকাস করে, যা OpenRoaming, Passpoint, ডিরেক্টরি ইন্টিগ্রেশন, অ্যানালিটিক্স এবং iPSK-এর মতো লেগাসি ডিভাইস নিয়ন্ত্রণের সুবিধা সমর্থন করে।