तुमच्या संस्थेमध्ये कोणीही याला ते नाव दिले नसले तरी, तुम्ही कदाचित आधीपासूनच IoT हाताळत आहात.
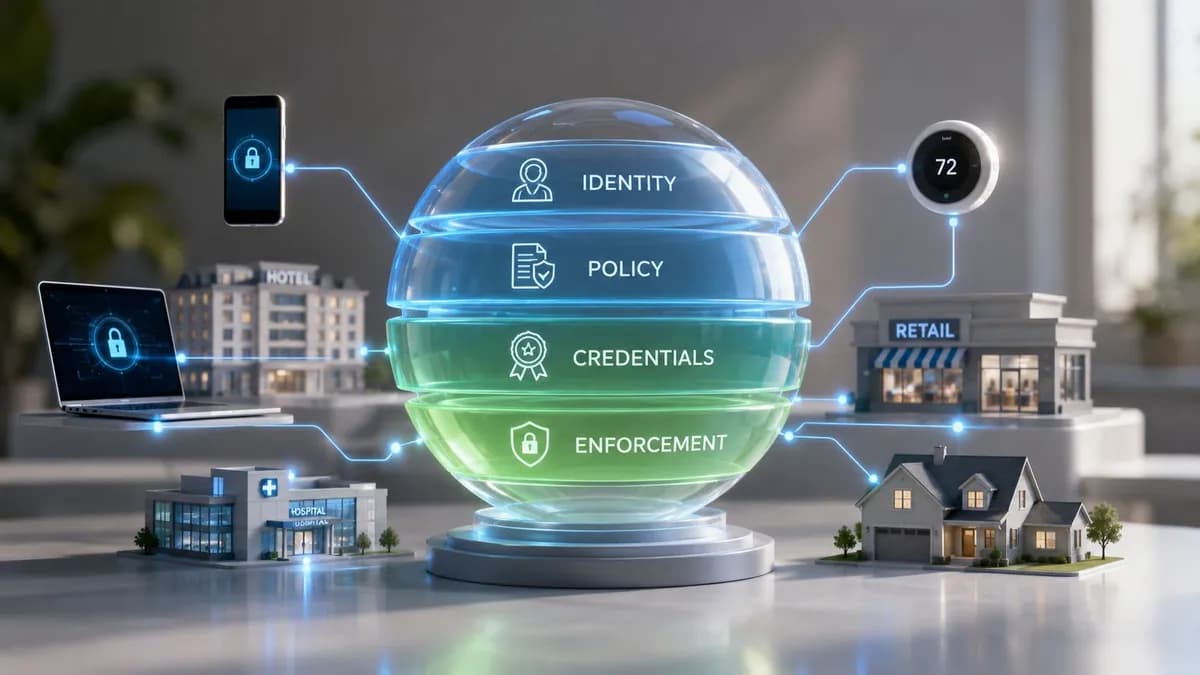
एका हॉटेल ग्रुपकडे खोल्यांमध्ये स्मार्ट थर्मोस्टॅट्स, कनेक्टेड डोअर सिस्टीम्स, आयपी कॅमेरे, डिजिटल सायनेज, ऑक्युपेंसी सेन्सर्स, स्मार्ट टीव्ही, ॲक्सेस पॉइंट्स, गेस्ट WiFi ऑनबोर्डिंग, कर्मचाऱ्यांचे टॅबलेट्स आणि पुन्हा वेगळ्या सप्लायरची बिल्डिंग मॅनेजमेंट सिस्टीम आहे. एका रिटेल इस्टेटमध्ये फूटफॉल काउंटर्स, किओस्क, पेमेंट डिव्हाइसेस, सिक्युरिटी किट, लाइटिंग कंट्रोल्स आणि मार्केटिंग टूल्स असतात, जे सर्व स्वतःचा डेटा तयार करतात आणि स्वतःचे लॉगिन मॉडेल मागतात.
तिथेच समस्या सुरू होते. बहुतेक व्यवसाय कनेक्टेड डिव्हाइसेस नसल्यामुळे संघर्ष करत नाहीत. ते संघर्ष करतात कारण त्यांनी खूप जास्त डिस्कनेक्ट केलेली डिव्हाइसेस जमा केली आहेत. प्रत्येक डिव्हाइस फॅमिली स्वतःचे कन्सोल, स्वतःचे क्रेडेंशियल्स, स्वतःचे पॅच सायकल आणि नेटवर्कवर कोणाला परवानगी असावी याबद्दलच्या स्वतःच्या गृहीतकांसह येते.
Internet of things प्लॅटफॉर्म्स महत्त्वाचे आहेत कारण ते या अनियंत्रित विस्ताराला नियंत्रित करण्यायोग्य बनवतात. वेन्यूच्या वातावरणात, याचा सहसा तीन परिणामांमध्ये अर्थ होतो: कमी ऑपरेशनल हस्तांतरण, अधिक अचूक डेटा आणि कोण किंवा काय कनेक्ट होऊ शकते यावर अधिक कडक नियंत्रण.
कनेक्टेड जगाची वाढती गुंतागुंत
मल्टी-साइट हॉटेल चेनच्या फॅसिलिटीज डायरेक्टरकडे HVAC हाताळणारी एक टीम, CCTV हाताळणारी दुसरी टीम, WiFi हाताळणारी तिसरी टीम आणि गेस्ट ॲप्स व्यवस्थापित करणारा आउटसोर्स केलेला पार्टनर असू शकतो. कागदावर, प्रत्येक सिस्टम "स्मार्ट" असते. व्यवहारात, ओळख, ॲक्सेस, डिव्हाइसची स्थिती किंवा जोखीम याबद्दल कोणाकडेही एकसंध दृष्टिकोन नसतो.
त्या विखंडनामुळे दोन महागड्या समस्या निर्माण होतात. ऑपरेशन्सचा वेग मंदावतो कारण प्रत्येक बदलासाठी एकाधिक टीम्सची आवश्यकता असते. सुरक्षा कमकुवत होते कारण डिव्हाइसेस आणि वापरकर्ते अशा सिस्टम्स दरम्यान फिरतात ज्या कधीही एकमेकांवर विश्वास ठेवण्यासाठी डिझाइन केलेल्या नव्हत्या.
स्मार्ट इस्टेट्स वेगाने गुंतागुंतीच्या बनतात
तुम्ही जितक्या जास्त जागा जोडाल, तितकी परिस्थिती अधिक कठीण होत जाते.
एका सिंगल वेन्यूमध्ये अनेकदा अनौपचारिक तात्पुरत्या उपायांद्वारे काम भागू शकते. कोणीतरी डिव्हाइसेसची स्प्रेडशीट ठेवते. दुसर्या कोणालातरी माहित असते की कोणता शेअर केलेला पासवर्ड अजूनही काम करतोय. तिसऱ्या व्यक्तीला आठवते की कोणत्या कंत्राटदाराने कॅमेरे बसवले होते. परंतु इस्टेटच्या मोठ्या प्रमाणावर, हे काम करणे थांबवते.
हा समन्वयाचा प्रश्न सोडवण्यासाठीच इंटरनेट ऑफ थिंग्स प्लॅटफॉर्म्स अस्तित्वात आहेत. ते फक्त हार्डवेअरला क्लाउडशी जोडत नाहीत. तर ते आयटी (IT) विभागाला डिव्हाइसेस प्रोव्हिजन करण्यासाठी, डेटा सामान्य करण्यासाठी, पॉलिसी लागू करण्यासाठी आणि व्यवसाय चालवणाऱ्या टीम्सना उपयुक्त माहिती देण्यासाठी सक्षम करतात.
युरोपमध्ये २०२५ मध्ये जागतिक IIoT-उत्पादित डेटाच्या २३% डेटाचा वाटा असण्याचा अंदाज आहे, जे कनेक्टेड ऑपरेशन्ससाठी परिपक्व बाजारपेठेकडे निर्देश करते आणि स्मार्ट इमारती, किरकोळ विक्री (retail) आणि तत्सम वातावरणात काम करणाऱ्या UK संस्थांसाठी प्लॅटफॉर्मचे निर्णय अधिक महत्त्वपूर्ण बनवते (itransition on IIoT data trends).
व्हेन्यू ऑपरेटर्ससाठी, व्यावहारिक समस्या "आम्ही IoT चा अवलंब करावा का?" ही नाही. तर "डिव्हाइसेसची वाढती संख्या एका अनियंत्रित ओळख समस्येमध्ये बदलण्यापासून आम्ही कशी रोखू?" ही आहे.
मूल्य हे समन्वयामध्ये सामावलेले असते
जेव्हा एखादा प्लॅटफॉर्म कनेक्ट केलेल्या गोष्टी आणि व्यावसायिक निर्णयांच्या दरम्यान कार्यरत थर बनतो, तेव्हा ते त्याचे स्थान सिद्ध करते.
त्याचा अर्थ असा असू शकतो:
- पाहुण्यांचा प्रवेश जो नेटवर्कशी संघर्ष करत नाही: ऑथेंटिकेशन हे नंतर जोडण्याऐवजी पॉलिसीशी सुसंगत असते.
- केंद्रीय देखरेख करता येणारी सिस्टीम तयार करणे: इस्टेट टीम वेंडर कन्सोल दरम्यान न फिरता त्रुटी आणि अपवाद शोधू शकतात.
- अभियांत्रिकीबाहेर वापरण्यायोग्य असणारा डेटा: मार्केटिंग, ऑपरेशन्स आणि अनुपालन टीम एकाच विश्वसनीय स्त्रोतावरून काम करू शकतात.
जर तुमची टीम कनेक्टेड सिस्टीम्सभोवती स्वयंचलित निर्णय घेणे कसे बसेल हे देखील पाहत असेल, तर AI agent orchestration साठीचे हे मार्गदर्शक एक उपयुक्त सोबती आहे कारण ते जेव्हा एकाधिक सॉफ्टवेअर एजंट्सना वास्तविक-जगातील ऑपरेशनल डेटावर कार्य करावे लागते तेव्हा काय होते यावर उपाय शोधते.
डिव्हाइसची बाजू का विस्तारत चालली आहे याच्या व्यापक अर्थासाठी, Purple चे https://www.purple.ai/en-GB/blogs/how-many-devices-connected-to-internet हे विहंगावलोकन नेटवर्क टीम्सना नक्की कशाला सपोर्ट करण्यास सांगितले जात आहे याचा आवाका समजून घेण्यास मदत करते.
कठीण भाग आणखी एक डिव्हाइस जोडणे हा नाही. तर दररोजच्या शेकडो परस्परसंवादांमध्ये प्रत्येक वापरकर्ता, डिव्हाइस आणि सेवेने एकमेकांवर कसा विश्वास ठेवावा हे ठरवणे हा आहे.
इंटरनेट ऑफ थिंग्ज (IoT) प्लॅटफॉर्म म्हणजे नेमके काय आहे
सर्वात सोपी व्याख्या ही आहे. एक IoT प्लॅटफॉर्म म्हणजे भौतिक वातावरणासाठी असलेली ऑपरेटिंग सिस्टम.
डिव्हाइसेस सेन्सिंग आणि कृती करण्याचे काम करतात. ॲप्लिकेशन्स रिपोर्ट्स, अलर्ट, वर्कफ्लो आणि डॅशबोर्ड सादर करतात. व्यासपीठ मध्यभागी राहून संपूर्ण प्रणाली वापरण्यायोग्य बनवते.
डिव्हाइस रजिस्ट्रीपेक्षा बरेच काही
एक सामान्य चूक म्हणजे असे वाटणे की IoT प्लॅटफॉर्म ही केवळ अशी जागा आहे जिथे डिव्हाइसेस "दिसतात".
ते त्यापेक्षा खूप जास्त आहे. एक योग्य प्लॅटफॉर्म त्या कठीण मध्यम थराचे व्यवस्थापन करतो जो बहुतेक व्यवसायांना स्वतः तयार करायचा नसतो:
- प्रोव्हिजनिंग (Provisioning): एखादे उपकरण कसे नोंदवले जाते, त्याचे नाव, गट आणि धोरण कसे नियुक्त केले जाते
- कनेक्टिव्हिटी: ते समर्थित प्रोटोकॉल वापरून कसे संप्रेषण करते
- सुरक्षा: ते ओळख कशी सिद्ध करते आणि डेटा सुरक्षितपणे कसा देवाणघेवाण करते
- नॉर्मलायझेशन (Normalisation): रिपोर्टिंग आणि ऑटोमेशनसाठी कच्चा डिव्हाइस डेटा पुरेसा सुसंगत कसा बनवला जातो
- एकत्रीकरण (Integration): तो डेटा CRM, सर्व्हिस डेस्क, विश्लेषण साधने आणि बिल्डिंग सिस्टमपर्यंत कसा पोहोचतो
त्या थराशिवाय, प्रत्येक प्रकल्प हा एक स्वतंत्र एकत्रीकरणाचा (integration) व्यायाम बनतो.
बिझनेसचे परिणाम शक्य करणारे मिडलवेअर
हॉटेलच्या खोलीतील थर्मोस्टॅटचा विचार करा. तो स्वतःहून तापमानाचा अहवाल देतो आणि सेटपॉइंटमधील बदल स्वीकारतो. ते उपयुक्त आहे, परंतु मर्यादित आहे.
एकदा ते प्लॅटफॉर्मवर आले की, इतर प्रणाली त्यावर प्रतिक्रिया देऊ शकतात. हाऊसकीपिंग स्थिती रूम मोड सक्रिय करू शकते. ऑक्युपन्सी सिग्नल्स हवामान सेटिंग्ज बदलू शकतात. जेव्हा वर्तन असामान्य दिसते तेव्हा देखभाल नियम तिकीट तयार करू शकतो. अतिथी प्रवेश धोरण ठरवू शकते की एखाद्या व्यक्तीला त्याच वायरलेस इस्टेटवर रहिवासी, अभ्यागत किंवा कर्मचारी सदस्य म्हणून मानले जावे की नाही.
इथेच प्लॅटफॉर्म हे केवळ तांत्रिक प्लंबिंग न राहता खर्च, सेवा गुणवत्ता आणि सुरक्षिततेवर परिणाम करू लागतात.
ते काय नाही
हे एका IoT प्लॅटफॉर्मला इतर संबंधित टूल्सपासून वेगळे करण्यास मदत करते.
ते हे नाही:
- केवळ क्लाउड डेटाबेस: स्टोरेज महत्त्वाचे आहे, परंतु केवळ स्टोरेज उपकरणाची ओळख किंवा धोरण व्यवस्थापित करत नाही.
- केवळ डॅशबोर्ड: व्हिज्युअलायझेशन हे प्लॅटफॉर्मचे एक आउटपुट आहे, स्वतः प्लॅटफॉर्म नाही.
- केवळ नेटवर्क: WiFi आणि स्विचिंग ट्रान्सपोर्ट प्रदान करतात. प्लॅटफॉर्म नियंत्रण, संदर्भ आणि एकत्रीकरण प्रदान करतो.
- केवळ डिव्हाइस विक्रेत्याचे ॲप: विक्रेत्याचे ॲप्स बऱ्याचदा एका उत्पादन श्रेणीसाठी चांगले काम करतात आणि मिश्रित इस्टेटमध्ये खराब कामगिरी करतात.
कार्यरत नियम: जर एखादे सोल्यूशन मिश्रित वेंडर्स, बदलत्या ओळखी आणि क्रॉस-सिस्टम ऑटोमेशन हाताळू शकत नसेल, तर ते बहुतेक एंटरप्राइझ इस्टेट्ससाठी वास्तविक प्लॅटफॉर्म म्हणून कार्य करत नाही.
याचे मूल्यमापन करण्याचा सर्वोत्तम मार्ग म्हणजे थेट प्रश्न विचारणे. जर तुम्ही पुढील तिमाहीत एक नवीन साईट, एक नवीन डिव्हाइस प्रकार आणि एक नवीन ओळख स्त्रोत जोडला, तर प्लॅटफॉर्म तो बदल सहजपणे सामावून घेईल की तुमच्या टीमला गोष्टी स्वतः हाताने जोडाव्या लागतील?
ते उत्तर सहसा तुम्हाला सांगते की तुम्ही प्लॅटफॉर्म खरेदी करत आहात की फक्त दुसरे एखादे कन्सोल.
मुख्य IoT प्लॅटफॉर्म आर्किटेक्चरचे विश्लेषण करणे
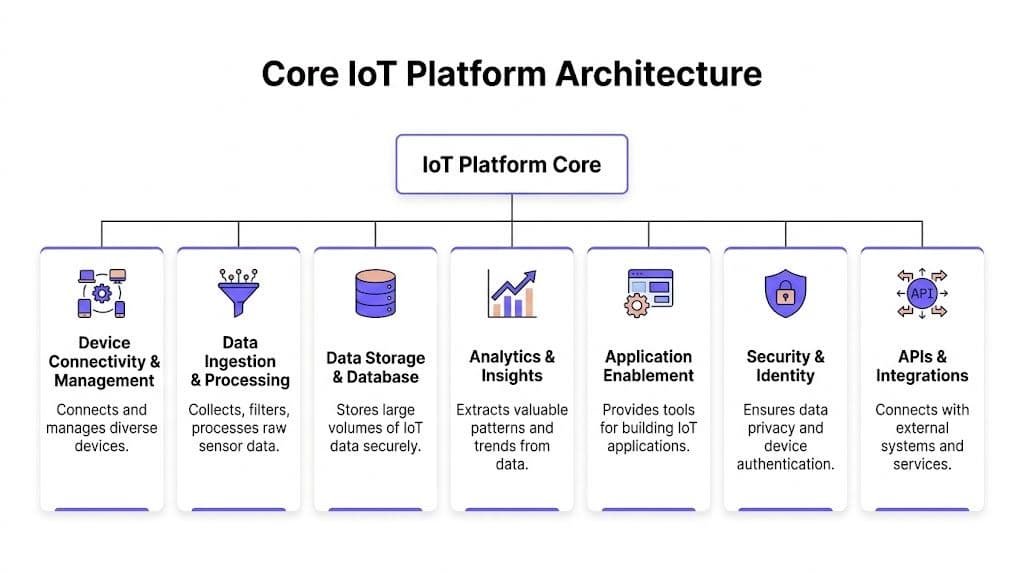
जेव्हा लोक म्हणतात की एखादा IoT प्लॅटफॉर्म "स्केलेबल" आहे, तेव्हा त्यांचा सहसा असा अर्थ असतो की एकाच वेळी अनेक वेगवेगळे स्तर त्यांचे काम योग्य प्रकारे करत आहेत. जर एकही स्तर कमकुवत असेल, तर संपूर्ण सिस्टम अविश्वसनीय वाटते.
खालील आर्किटेक्चर हे सहसा वापरले जाणारे व्यावहारिक मॉडेल आहे.
डिव्हाइस कनेक्टिव्हिटी आणि मॅनेजमेंट
हा एज-फेसिंग लेयर आहे. हा डिव्हाइसेस ऑनबोर्ड करणे, ओळखी नियुक्त करणे, प्रोटोकॉलमधील फरक हाताळणे आणि स्थिती राखणे या गोष्टी हाताळतो.
रिअल इस्टेटमध्ये, या थराला कठीण परिस्थितींचा सामना करावा लागतो. काही डिव्हाइसेस आधुनिक आणि सर्टिफिकेट-फ्रेंडली असतात. तर काही जुनी, नाजूक आणि व्यवस्थापित करण्यास कठीण असतात. काही स्थिर मालमत्ता असतात. इतर वेगवेगळ्या साइट्सवर फिरतात. काही लहान मेसेज पाठवतात, तर इतर मोठ्या प्रमाणात डेटा स्ट्रीम करतात.
अग्रगण्य क्लाउड प्लॅटफॉर्म हे दर्शवतात की हे मोठ्या प्रमाणावर कसे कार्य करते. AWS IoT Core त्याच्या Device Gateway द्वारे MQTT आणि WebSocket चा वापर करून एंड-टू-एंड एन्क्रिप्शनसह एक अब्जाहून अधिक उपकरणांना सपोर्ट करते, आणि त्याचे रुल्स मॉडेल रिअल-टाइम प्रोसेसिंग पॅटर्नला सपोर्ट करते जे Ignitec एज-क्लाउड हायब्रिड्स वापरून UK मधील ठिकाणांवर पाहुण्यांच्या २५% जलद ऑनबोर्डिंगशी जोडते (Ignitec ची IoT प्लॅटफॉर्म तुलना).
हे महत्त्वाचे आहे कारण आयडेंटिटीचे निर्णय सहसा येथेच घेतले जातात. जर हा थर एखाद्या डिव्हाइस किंवा वापरकर्त्याची त्वरीत पडताळणी करू शकला नाही आणि इव्हेंट योग्य मार्गाने पाठवू शकला नाही, तर त्यावरील सर्व गोष्टी संथ किंवा कमी विश्वासार्ह बनतात.
डेटा संकलन (Ingestion) आणि स्टोरेज
एकदा डिव्हाइसेस कनेक्ट झाल्यानंतर, पुढील काम ते जे पाठवतात ते गोळा करणे, स्वच्छ करणे आणि सुरक्षित ठेवणे हे असते.
कच्चा IoT डेटा अस्ताव्यस्त असतो. भिन्न डिव्हाइसेस वेगवेगळ्या फॉरमॅटमध्ये अहवाल देतात. वेळेचे अंतर बदलते. नामांकनाच्या पद्धती बदलतात. काही संदेश उपयुक्त असतात. इतर फक्त निरुपयोगी गोंगाट असतात. एक चांगला प्लॅटफॉर्म डेटा साठवणुकीत जाण्यापूर्वी फिल्टर आणि संरेखित करतो.
या स्तराला सामान्यत: अल्पकालीन ऑपरेशन्सच्या गरजा आणि दीर्घकालीन विश्लेषण या दोन्हीला सपोर्ट करावा लागतो. ऑपरेशन्स टीम्सना त्वरित दृश्यमानता हवी असते. विश्लेषकांना ऐतिहासिक पॅटर्न हवे असतात. अनुपालन (compliance) टीम्सना डेटा राखून ठेवणे आणि नियंत्रण हवे असते. प्लॅटफॉर्म जर सर्व डेटाला एकाच प्रकारे हाताळत असेल, तर या आवश्यकतांमध्ये संघर्ष होऊ शकतो.
एक चांगली चाचणी ही आहे की प्लॅटफॉर्म अशा टेलिमेट्रीमध्ये फरक करू शकतो का ज्यासाठी त्वरित कारवाईची आवश्यकता असते आणि असा डेटा जो नंतर महत्त्वाचा ठरतो.
नियम आणि विश्लेषण (Analytics)
कनेक्टेड सिस्टम्स या ऑपरेशनल सिस्टम्स बनतात.
नियम इंजिने (Rules engines) येणाऱ्या इव्हेंट्सवर लक्ष ठेवतात आणि क्रिया सुरू करतात. ॲनालिटिक्स स्तर पॅटर्न, ट्रेंड आणि विसंगती ओळखतात. वेन्यूच्या सेटिंग्जमध्ये, याचा अर्थ चेक-इन नंतर रूममधील डिव्हाइसची स्थिती बदलणे, सेन्सरद्वारे फॅसिलिटीज तिकीट जनरेट करणे किंवा स्टाफ सदस्याने डिरेक्टरीमध्ये भूमिका बदलल्यावर ॲक्सेस पॉलिसी अपडेट करणे असा असू शकतो.
सर्वात उपयुक्त नियम हे मर्यादित आणि विचारपूर्वक केलेले असतात. जेव्हा टीम्स सुरुवातीलाच अति-ऑटोमेशन करतात आणि एकाधिक सिस्टम्समध्ये कृतींच्या शोधण्यास कठीण असणाऱ्या साखळ्या तयार करतात, तेव्हा त्या अडचणीत येतात.
अॅप्लिकेशन सक्षमीकरण आणि API
कोणताही प्लॅटफॉर्म एकटाच टिकून राहू शकत नाही. त्याला उर्वरित व्यवसायातून डेटा पाठवावा आणि घ्यावा लागतो.
याचा अर्थ APIs, कनेक्टर्स, इव्हेंट हुक्स, रिपोर्टिंग आउटपुट्स आणि डेव्हलपर टूल्स असा आहे. ॲप्लिकेशन लेयरमुळेच ऑपरेशन्स, सर्व्हिस डेस्क, CRM, आयडेंटिटी सिस्टम्स आणि ॲनालिटिक्स टूल्स प्रत्येक इंटिग्रेशनला कस्टम प्रोजेक्ट न बनवता प्लॅटफॉर्म डेटा वापरू शकतात.
व्यावहारिकदृष्ट्या, हा तोच स्तर आहे जिथे व्यावसायिक मूल्य दृश्यमान होते. जर डेटा तुमच्या टीम्स आधीच वापरत असलेल्या सिस्टम्समध्ये सुरळीतपणे हस्तांतरित होऊ शकला नाही, तर प्लॅटफॉर्म तांत्रिकदृष्ट्या प्रभावी वाटेल परंतु व्यावसायिकदृष्ट्या निराशाजनक ठरेल.
सुरक्षा आणि ओळख प्रत्येक स्तरावर कार्यरत असते
सुरक्षितता हा आकृतीच्या बाजूला असलेला एखादा बॉक्स नाही. ती संपूर्ण रचनेमध्ये समाविष्ट असते.
ऑनबोर्डिंगच्या वेळी घेतलेला डिव्हाइस आयडेंटिटी निर्णय नेटवर्क धोरणावर परिणाम करतो. डेटा प्रमाणीकरण विश्लेषणाच्या गुणवत्तेवर परिणाम करते. डिरेक्टरी एकत्रीकरण कर्मचाऱ्यांच्या प्रवेशावर परिणाम करते. प्रवेश रद्द करणे (Revocation) यावर परिणाम करते की जोखीम किती लवकर नियंत्रणात आणली जाऊ शकते.
जर एखादा पुरवठादार ओळखीला डिझाइन तत्त्वाऐवजी केवळ एक वैशिष्ट्य मानत असेल, तर तुम्हाला दिलेल्या आश्वासनांपेक्षा अधिक अपवाद, पर्यायी मार्ग आणि अधिक मॅन्युअल ॲडमिनिस्ट्रेशनची अपेक्षा ठेवा.
हे विशेषतः हॉस्पिटॅलिटी, हेल्थकेअर आणि रिटेल इस्टेट्समध्ये खरे ठरते जेथे पाहुणे, कर्मचारी, कंत्राटदार आणि मुख्य-कार्यालयीन सिस्टीम्स हे सर्व सामायिक इन्फ्रास्ट्रक्चरवर एकत्र येतात.
IoT प्लॅटफॉर्म डिप्लॉयमेंट मॉडेल्सची तुलना
डेप्लॉयमेंट मॉडेल दैनंदिन अनुभवात बऱ्याच खरेदीदारांच्या अपेक्षेपेक्षा जास्त बदल घडवून आणते. डेमोमध्ये दोन प्लॅटफॉर्म सारखे दिसू शकतात आणि एकदा तुमच्या टीमला त्यांची देखभाल करावी लागली की ते अतिशय वेगळ्या पद्धतीने काम करू शकतात.
मूलभूत निवड सहसा SaaS, PaaS आणि ऑन-प्रिमाइसेस किंवा स्वतः होस्ट केलेले या दरम्यान असते.
प्रत्येक मॉडेलनुसार काय बदलते
SaaS हा ऑपरेटिंग व्हॅल्यू मिळवण्याचा सर्वात वेगवान मार्ग आहे. पुरवठादार प्लॅटफॉर्म चालवतो, अपडेट्स हाताळतो आणि तुमच्या टीमपासून इन्फ्रास्ट्रक्चरच्या बहुतांश निवडी दूर ठेवतो.
PaaS तुम्हाला तयार करण्यासाठी अधिक वाव देते. तुम्हाला व्यवस्थापित मूलभूत घटक मिळतात, परंतु तरीही तुमची टीम सोल्यूशनच्या महत्त्वपूर्ण भागाची रचना आणि संचालन करते.
ऑन-प्रिमाइस किंवा सेल्फ-होस्टेड तुम्हाला कमाल पर्यावरणीय नियंत्रण देते, परंतु त्याच सोबत पॅचिंग, लवचिकता नियोजन, देखरेख, स्केलिंग आणि प्रत्येक इंटिग्रेशन योग्य पद्धतीने करण्याचे ओझे देखील तुमच्यावर टाकते.
IoT प्लॅटफॉर्म डिप्लॉयमेंट मॉडेलची तुलना
| वैशिष्ट्य (Attribute) | SaaS (Software as a Service) | PaaS (Platform as a Service) | On-Premise / Self-Hosted |
|---|---|---|---|
| उपयोजन गती (Speed to deploy) | सहसा सर्वात जलद. ज्या टीम्सना त्वरित थेट सेवा सुरू करायची आहे त्यांच्यासाठी चांगली. | मध्यम. स्क्रॅचपासून तयार करण्यापेक्षा जलद, SaaS पेक्षा संथ. | सहसा सर्वात संथ कारण पायाभूत सुविधा आणि ऑपरेशन्स डिझाइन आणि अंतर्गतरीत्या व्यवस्थापित करावे लागतात. |
| ऑपरेशनल ओव्हरहेड | अंतर्गत IT साठी सर्वात कमी दैनंदिन भार. | सामायिक जबाबदारी. तुमची टीम अजूनही महत्त्वपूर्ण आर्किटेक्चर आणि इंटिग्रेशनच्या कामाची मालक असते. | सर्वात जास्त. तुमची टीम प्लॅटफॉर्म चालवते आणि सपोर्टचा भार उचलते. |
| सानुकूलन (Customisation) | अनेकदा ठराविक स्वरूपाचे. सामान्य वापराच्या प्रकरणांसाठी उत्तम, इतर बाबतीत कमी लवचिक. | विशिष्ट वर्कफ्लो आणि सानुकूल ॲप्लिकेशन्ससाठी अधिक चांगले. | सैद्धांतिकदृष्ट्या सर्वोच्च नियंत्रण, पण फक्त तेव्हाच जेव्हा तुमच्याकडे त्याचा योग्य वापर करण्यासाठी संसाधने असतील. |
| स्केलेबिलिटी | पुरवठादाराने मल्टी-साइट वाढीसाठी डिझाइन केले असल्यास सहसा सोपे. | उत्कृष्ट, परंतु आर्किटेक्चरचे निर्णय अजूनही महत्त्वाचे ठरतात. | तुमच्या इन-हाउस डिझाइन आणि ऑपरेशनल मॅच्युरिटीवर मोठ्या प्रमाणात अवलंबून असते. |
| सुरक्षा जबाबदारी | सामायिक. विक्रेता प्लॅटफॉर्म ऑपरेशन्स हाताळतो, परंतु पॉलिसी, ओळख आणि ॲक्सेस डिझाइन अजूनही तुमच्याकडे असते. | सामायिक, तुमच्या टीमवर अधिक भार असतो. | प्रामुख्याने तुमची. यामध्ये हार्डनिंग, पॅचिंग, रिझिलियन्स आणि ऑडिट सज्जता यांचा समावेश होतो. |
| खर्च तपशील (Cost profile) | कमी सुरुवातीची अडचण, आवर्ती सबस्क्रिप्शन खर्च. | मिश्र. व्यवस्थापित पायाभूत सुविधा अधिक अभियांत्रिकी प्रयत्न. | उच्च आगाऊ आणि सतत चालू राहणारा अंतर्गत देखभालीचा भार. |
| सर्वात योग्य पर्याय | अशा इस्टेट टीम्स ज्यांना अंतर्गत प्लॅटफॉर्म क्षमता तयार न करता परिणाम हवे आहेत. | अशा संस्था ज्यांच्याकडे डेव्हलपमेंट रिसॉर्सेस आणि विशिष्ट इंटिग्रेशनच्या गरजा आहेत. | कडक होस्टिंग आवश्यकता किंवा असामान्य ऑपरेशनल मर्यादा असणारी वातावरणे. |
लपलेला खर्च म्हणजे अॅडमिनवरील कामाचा भार हा आहे
खरेदीदार सहसा परवान्याच्या घटकांवर जास्त लक्ष केंद्रित करतात आणि ऑपरेशनल अडथळ्यांवर कमी लक्ष केंद्रित करतात.
हे कोण सांभाळणार ते विचारा:
- पॅच सायकल्स: विशेषतः जिथे कनेक्टेड डिव्हाइसेस आणि ओळख पॉलिसी एकमेकांशी जोडतात
- कनेक्टर मेंटेनन्स: प्लॅटफॉर्म आणि व्यावसायिक सिस्टीम दरम्यान
- पॉलिसी ड्रिफ्ट: विविध साईट्स, टेनंट्स आणि डिव्हाइस ग्रुप्समध्ये
- रेझिलियन्स टेस्टिंग: क्लाउड, एज किंवा ओळख सेवा अनुपलब्ध असतानाच्या फेल्युअर मोड्ससह
स्वस्त वाटणारे मॉडेल महाग बनू शकते जर तुमच्या नेटवर्क किंवा इन्फ्रास्ट्रक्चर टीमला शेवटी विक्रेता म्हणून काम करावे लागले.
WiFi-अधिकता असणाऱ्या इस्टेट्ससाठी, https://www.purple.ai/en-GB/guides/cloud-managed-vs-controller-wifi ची ही तुलना उपयुक्त आहे कारण येथेही तोच पर्याय लागू होतो. केंद्रीकृत व्यवस्थापन बऱ्याचदा यशस्वी ठरते ते फॅशनेबल असल्यामुळे नाही, तर ते वितरित साईट्सवरील ऑपरेशनल अडथळे कमी करते म्हणून.
निवड करण्यासाठी एक व्यावहारिक नियम
जर तुमची संस्था IoT कडे एक धोरणात्मक उत्पादन क्षमता म्हणून पाहत असेल, तर PaaS फायदेशीर ठरू शकते.
जर तुमची संस्था IoT कडे वेन्यू, इमारती, ग्राहक प्रवेश आणि सेवा वितरणास समर्थन देणारी एक ऑपरेशनल क्षमता म्हणून पाहत असेल, तर SaaS सहसा अधिक चांगल्या प्रकारे संरेखित होते कारण व्यवसायाला सहसा परिणाम हवे असतात, नवीन प्लॅटफॉर्म इंजिनिअरिंग विभाग नाही.
सेल्फ-होस्टिंग अनेक टीम्सच्या मान्यतेपेक्षा खूपच कमी परिस्थितींमध्ये उपयुक्त ठरते. हे योग्य उत्तर असू शकते, परंतु केवळ तेव्हाच जेव्हा नियंत्रणाची गरज इतकी खरी असेल की ज्यामुळे त्यासोबत येणारी कायमची गुंतागुंत स्वीकारणे योग्य ठरेल.
ओळख व्यवस्थापनासह (Identity Management) तुमची IoT इकोसिस्टम सुरक्षित करणे
बहुतेक IoT सुरक्षा समस्या काही अनोख्या मालवेअरमुळे सुरू होत नाहीत. त्या कमकुवत ओळख (identity) निर्णयांनी सुरू होतात.
कॅमेरा एका सामान्य क्रेडेंशियलसह तैनात केला जातो. भूमिका बदलल्यानंतरही कर्मचाऱ्याच्या टॅबलेटचा ॲक्सेस तसाच राहतो. गेस्ट ॲक्सेस फ्लो उर्वरित ट्रस्ट मॉडेलपासून वेगळा केला जातो. एखादे जुने डिव्हाइस एका मोठ्या नेटवर्क सेगमेंटमध्ये ढकलले जाते कारण ते हाताळण्यासाठी कोणाकडेही चांगला मार्ग नसतो.
म्हणूनच कनेक्टेड इस्टेट्समध्ये पेरीमीटर-केंद्रित विचारसरणी अपयशी ठरते. एकदा का वापरकर्ते, कंत्राटदार, डिव्हाइसेस आणि सेवा हे सर्व एकाच भौतिक वातावरणात कार्यरत झाले की, "आत" आणि "बाहेर" या उपयुक्त सुरक्षा श्रेणी राहत नाहीत.
पेरिमीटरपेक्षा ओळखीला प्राधान्य देणे केव्हाही सर्वोत्तम
आयडेंटिटी-फर्स्ट मॉडेल अधिक चांगला प्रश्न विचारते. "हा ट्रॅफिक फायरवॉलच्या विश्वासार्ह बाजूला आहे का?" असा नाही, तर "ही गोष्ट नक्की काय आहे, याचा मालक कोण आहे आणि याला आत्ता नक्की काय करण्याची परवानगी दिली पाहिजे?"
हे खालील गोष्टींना लागू होते:
- मॅनेज केलेले कर्मचारी डिव्हाइसेस
- अनमॅनेज केलेले गेस्ट डिव्हाइसेस
- शेअर केलेले डिव्हाइसेस जसे की किओस्क (kiosks)
- लेगसी IoT एंडपॉइंट्स
- प्लॅटफॉर्मच्या आतील सर्व्हिस-टू-सर्व्हिस परस्परसंवाद
प्लॅटफॉर्मने केवळ ट्रान्सपोर्ट लेअर म्हणून नाही, तर पॉलिसी अंमलबजावणी पॉइंट म्हणून काम केले पाहिजे.
प्रोविजनिंग आणि रिव्होकेशन हे घोषणेपेक्षा जास्त महत्त्वाचे का आहेत
Zero-trust बोलणे सोपे आहे आणि अमलात आणणे कठीण आहे.
व्यवहारात महत्त्वाची गोष्ट म्हणजे तुमचा प्लॅटफॉर्म ओळख (identities) स्पष्टपणे प्रदान करू शकतो का, धोरण सुसंगतपणे लागू करू शकतो का आणि मॅन्युअल क्लीन-अपशिवाय प्रवेश द्रुतपणे रद्द करू शकतो का. जर एखादा कंत्राटदार निघून गेला, कर्मचाऱ्याची भूमिका बदलली, किंवा एखादे डिव्हाइस अखंडता चाचणीत अयशस्वी झाले, तर तुमच्या टीमला विश्वास काढून घेण्यासाठी अनेक सिस्टीम्सचा पाठपुरावा करावा लागू नये.
जोखमीची बाजू काल्पनिक नाही. पॅच न केलेल्या उपकरणांमुळे 2025 मध्ये UK च्या NCSC द्वारे नोंदवलेल्या IoT सायबर सुरक्षा घटनांमध्ये 28% वाढ झाली आहे, आणि मजबूत OTA अपडेट आणि प्रोव्हिजनिंग क्षमता असलेले प्लॅटफॉर्म उल्लंघनाचा धोका 30% ने कमी करू शकतात. वेन्यू सेटिंग्जमध्ये, याचा अर्थ iPSK सारख्या साधनांद्वारे जुन्या उपकरणांचे सुरक्षित व्यवस्थापन आणि भाडेकरू आणि कर्मचारी ओळख यांच्यात अधिक मजबूत विलगीकरण असा होतो (IoT प्लॅटफॉर्म घटकांवर IoT For All).
फील्ड निरीक्षण: गर्दीच्या वेन्यूमधील सर्वोत्तम सुरक्षा नियंत्रण सहसा तेच असते जे मॅन्युअल अपवाद काढून टाकते. जेव्हा सिस्टम्स सुरक्षित प्रवेश करणे खूप कठीण करतात, तेव्हा मानवाकडून पळवाटा शोधल्या जातात.
चांगली ओळख डिझाइन कशी दिसते
सर्वात मजबूत असणाऱ्या इंटरनेट ऑफ थिंग्स प्लॅटफॉर्म्समध्ये सामान्यतः काही वैशिष्ट्ये सामायिक असतात:
- प्रमाणपत्र-सजग (Certificate-aware) ऑनबोर्डिंग: आधुनिक डिव्हाइसेस आणि वापरकर्ते सामायिक पासवर्डवर अवलंबून न राहता ऑथेंटिकेट करण्यास सक्षम असावेत.
- डिरेक्टरी इंटिग्रेशन: कर्मचाऱ्यांचा ॲक्सेस तुमच्या संस्थेच्या आधीपासूनच विश्वसनीय असलेल्या ओळख स्रोतानुसार असावा.
- तपशीलवार पॉलिसी: थर्मोस्टॅट, POS डिव्हाइस आणि अतिथी हँडसेट यांना कधीही समान गृहीतके लागू होऊ नयेत.
- जलद रद्दीकरण (Fast revocation): जेव्हा जोखीम किंवा भूमिका बदलते तेव्हा पॉलिसी अपडेट्स त्वरित लागू झाले पाहिजेत.
- जुने तंत्रज्ञान नियंत्रण (Legacy containment): जुनी डिव्हाइसेस अजूनही अस्तित्वात आहेत, त्यामुळे व्यापक नेटवर्क एक्सपोजरशिवाय त्यांना जोडण्यासाठी प्लॅटफॉर्मकडे नियंत्रित मार्ग असणे आवश्यक आहे.
या क्षेत्रातील आर्किटेक्चर पर्यायांचे मूल्यांकन करणाऱ्या टीम्ससाठी, Purple चे https://www.purple.ai/en-GB/guides/identity-based-networking-explained हे मार्गदर्शक संपूर्ण वायरलेस इस्टेट्सवर ओळख-आधारित (identity-based) नियंत्रणे लागू करण्यासाठी एक उपयुक्त मार्गदर्शक आहे.
या बाजारपेठेतील एक उदाहरण म्हणजे Purple, जे अतिथी आणि कर्मचाऱ्यांसाठी पासवर्डशिवाय प्रवेशास समर्थन देते, Entra ID आणि Okta सारख्या ओळख प्रदात्यांसह (identity providers) समाकलित होते, आणि ठिकाणांच्या वातावरणासाठी iPSK आणि SSO विलगीकरण यांसारखी मल्टी-टेनंट नियंत्रणे समाविष्ट करते. अशा प्रकारचे मॉडेल सामायिक-पासवर्ड अतिथी प्रवेश आणि स्वतंत्र कर्मचारी प्रमाणीकरण साधनांच्या एकत्रित वापरापेक्षा नियंत्रित करणे सहसा सोपे असते.
सुरक्षा नियंत्रणे प्रत्यक्ष ठिकाणच्या परिस्थिती टिकून राहणारी असावीत
हॉस्पिटॅलिटी आणि रिटेल परिसर हे मुळातच गुंतागुंतीचे असतात. डिव्हाइसेस अनेक सप्लायर्सकडून येतात. कंत्राटदारांना तात्पुरत्या ॲक्सेसची गरज असते. भाडेकरू इन्फ्रास्ट्रक्चर शेअर करतात. पाहुण्यांची अपेक्षा असते की WiFi लगेच सुरू व्हावे. कर्मचारी बदलत राहतात, आणि सर्व एंडपॉइंट्स आधुनिक पद्धतींना सारख्याच चांगल्या प्रकारे सपोर्ट करत नाहीत.
त्यामुळेच प्रत्यक्ष जागेवर आल्यावर अनेकदा कागदावरील स्वच्छ सिद्धांत कोलमडतात.
सामान्य IoT सुरक्षा आव्हानांचे व्यावहारिक पुनरावलोकन वाचणे फायद्याचे ठरेल, कारण ते डिव्हाइसची वाढ नियंत्रणाबाहेर गेल्यावर टीम्सना ज्या प्रकारच्या त्रुटींचा सामना करावा लागतो ते दर्शवते.
योग्य प्लॅटफॉर्म गुंतागुंत पूर्णपणे नष्ट करत नाही. तो ती मर्यादित करतो. तो प्रत्येक वापरकर्त्याला आणि डिव्हाइसला एक ठोस ओळख देतो आणि तो ॲक्सेस कंट्रोलला अपवादांचा संग्रह बनवण्याऐवजी एका ऑपरेशनल प्रक्रियेत रूपांतरित करतो.
UK मधील उद्योगांमध्ये प्रत्यक्ष कार्यरत असलेले IoT प्लॅटफॉर्म्स
बहुतांश प्लॅटफॉर्म चर्चा खूप अमूर्त होतात. जेव्हा तुम्ही विविध क्षेत्रे अगदी वेगवेगळ्या उद्दिष्टांसाठी एकाच प्रकारच्या मूलभूत घटकांचा कसा वापर करतात हे पाहता, तेव्हा त्याचे मूल्य अधिक स्पष्ट होते.
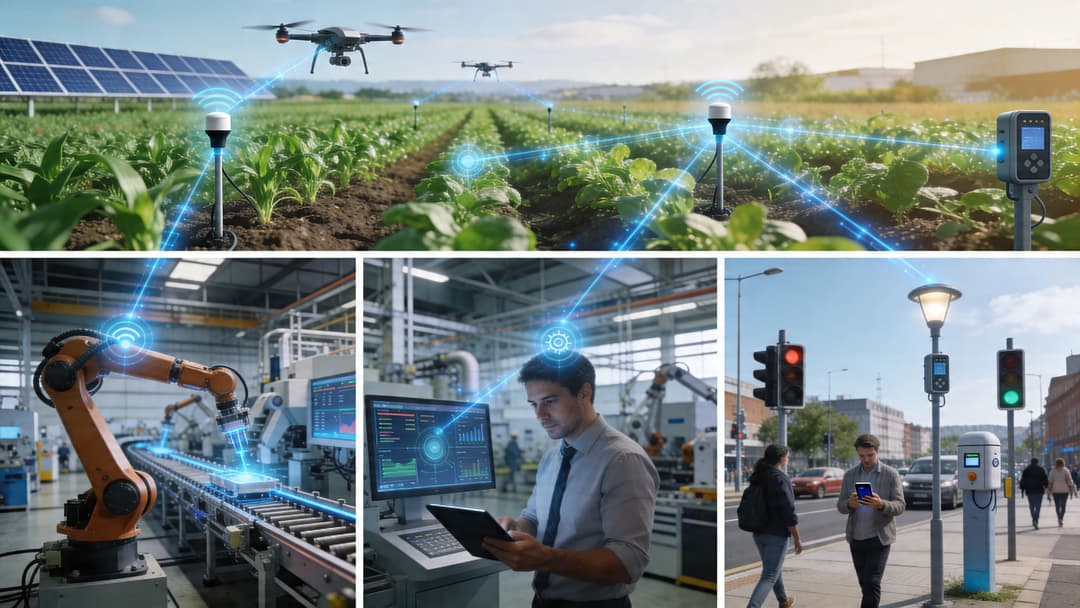
हॉस्पिटॅलिटी
हॉटेलला अधिक डिस्कनेक्ट केलेल्या "स्मार्ट" वैशिष्ट्यांची गरज नाही. त्याला समन्वित ऑपरेशन्सची गरज आहे.
एक परिपक्व सेटअप अतिथींचे आगमन, खोलीची स्थिती, कर्मचाऱ्यांची ओळख आणि इमारत नियंत्रणे जोडू शकतो जेणेकरून सेवा विस्कळीत वाटण्याऐवजी सुरळीत वाटेल. याचा उपयुक्त परिणाम नावीन्य हा नाही. तर यामुळे चेक-इन मधील कमी विलंब, खोली तयार असण्याबाबतच्या कमी समस्या आणि फ्रंट डेस्कवरील कमी कॉल्स होतात कारण सिस्टीम एकमेकांशी वाद घालत नाहीत.
या सेक्टरमध्ये, ओळख दोनदा महत्त्वाची ठरते. पाहुण्यांना सहज आणि विनाअडथळा ॲक्सेस हवा असतो. कर्मचाऱ्यांना नियंत्रित ॲक्सेस आवश्यक असतो जो त्यांची भूमिका आणि स्थानानुसार बदलतो. मल्टी-टेनंट वेन्यू यामध्ये आणखी एक स्तर जोडतात कारण हाऊस सिस्टम्स, रिटेल कन्सेशन्स, इव्हेंट ऑपरेशन्स आणि गेस्ट ट्रॅफिक हे सर्व एकाच इस्टेटवर एकत्र असू शकतात.
रिटेल
रिटेल टीम्स बऱ्याचदा एकाच वेळी दोन बाजूंनी IoT कडे पोहोचतात.
ऑपरेशन्स टीमला अशी कनेक्टेड डिव्हाइसेस हवी असतात जी स्टॉक दृश्यमानता, स्टोअर देखभाल आणि साइट सातत्य सुधारतात. व्यावसायिक टीमला ग्राहकांच्या हालचाली आणि राहण्याच्या पॅटर्नबद्दल अधिक चांगली माहिती हवी असते. दोन्ही एका अशा प्लॅटफॉर्मवर अवलंबून असतात जो नेटवर्कला सुरक्षा तडजोडीमध्ये न ढकलत अनेक सिस्टीममधून सिग्नल्स मिळवू शकतो आणि ते वापरण्यायोग्य बनवू शकतो.
प्रत्येक वेळी एकाच मर्यादित समस्येचे निराकरण करणारे पॉईंट सोल्यूशन्स खरेदी करणे हा एक सापळा आहे. स्मार्ट शेल्व्ह्ज, किओस्क, कॅमेरे आणि WiFi ॲनालिटिक्स हे सर्व स्वतंत्रपणे काम करू शकतात, परंतु तरीही ते कारभाराचा मोठा गोंधळ निर्माण करू शकतात.
हेल्थकेअर
हेल्थकेअर हे असे क्षेत्र आहे जिथे "सोपी पोहोच" आणि "सुरक्षित प्रवेश" यामध्ये अत्यंत काळजीपूर्वक समतोल राखण्याची आवश्यकता असते.
रिमोट मॉनिटरिंग, कनेक्टेड क्लिनिकल डिव्हाइसेस आणि डिजिटल रुग्ण सेवा हे सर्व सोपे वाटते जोपर्यंत ऑथेंटिकेशन प्रक्रियेतून रुग्णांच्या लोकसंख्येचा काही भाग वगळला जात नाही. ही कोणतीही दुय्यम समस्या नाही. हे संपूर्ण कार्यक्रमाला विस्कळीत करू शकते.
UK मधील एक गंभीर आव्हान म्हणजे डिजिटल बहिष्कार. अंदाजे 22% UK प्रौढांमध्ये मूलभूत डिजिटल कौशल्यांचा अभाव आहे, आणि 2025 च्या Deloitte UK च्या सर्वेक्षणात असे आढळून आले की UK रुग्णालयातील 40% IoT पायलट वापरण्यातील अडथळ्यांमुळे अयशस्वी ठरले, ज्यामुळे क्लिष्ट Captive Portal आणि स्मार्टफोन-निर्भर वर्कफ्लो हा केवळ खराब डिझाइनचा पर्याय न राहता एक खरा ऑपरेशनल धोका बनतो (आरोग्य सेवा क्षेत्रातील डिजिटल बहिष्कारावर The King’s Fund).
आरोग्यसेवेमध्ये, एखादा प्लॅटफॉर्म केवळ वैशिष्ट्यपूर्ण असल्यामुळे यशस्वी होत नाही. तो तेव्हा यशस्वी होतो जेव्हा रुग्ण, अभ्यागत, चिकित्सक आणि उपकरणे टाळता येण्याजोग्या त्रासाशिवाय सुरक्षितपणे त्याचा वापर करू शकतात.
याचा थेट परिणाम प्रमाणीकरणावर होतो. जर ॲक्सेस मिळवण्यासाठी प्रत्येक रुग्णाला सारखाच डिजिटल आत्मविश्वास आहे असे गृहीत धरले, तर हा प्लॅटफॉर्म काळजीचे आधुनिकीकरण करण्याचा दावा करत असतानाच असमानता अधिक वाढवू शकतो.
रहिवासी आणि व्यवस्थापित राहणीमान (Managed Living)
बिल्ड-टू-रेंट, विद्यार्थ्यांचे गृहनिर्माण आणि इतर व्यवस्थापित निवासी वातावरण हे एंटरप्राइझ नेटवर्किंग आणि हॉस्पिटॅलिटी यांच्या दरम्यान कुठेतरी येते.
रहिवासी घरासारख्या साधेपणाची अपेक्षा करतात. ऑपरेटर्सना संपूर्ण इस्टेटवर नियंत्रण हवे असते. कंत्राटदार, कर्मचारी, सार्वजनिक डिव्हाइसेस आणि रहिवाशांचे एंडपॉइंट्स या सर्वांना वेगवेगळ्या ट्रीटमेंटची गरज असते. पारंपारिक शेअर केलेले क्रेडेंशियल्स येथे व्यवस्थित काम करत नाहीत कारण ते जबाबदारी अस्पष्ट करतात आणि सतत सपोर्टचे काम निर्माण करतात.
योग्य प्लॅटफॉर्म तात्पुरत्या तडजोडींऐवजी याचे धोरणामध्ये रूपांतर करतो. रहिवाशांचा ॲक्सेस सोपा वाटू शकतो तर बॅक-एंड नियंत्रणे विभागलेली आणि ऑडिट करण्यायोग्य राहतात.
योग्य प्लॅटफॉर्मचे मूल्यमापन आणि निवड कशी करावी
IoT प्लॅटफॉर्म खरेदी करणे हा क्वचितच निव्वळ तंत्रज्ञानाचा निर्णय असतो. तो एक दीर्घकालीन ऑपरेटिंग मॉडेलचा निर्णय आहे.
सर्वात मोठ्या चुका सहसा तेव्हा होतात जेव्हा टीम्स प्लॅटफॉर्म त्यांच्या प्रत्यक्ष वातावरणात कसा काम करतो हे तपासण्याऐवजी फक्त वैशिष्ट्यांच्या यादीला प्राधान्य देतात. एक उत्तम प्रकारे दाखवलेले डेमो कमकुवत प्रोव्हिजनिंग, कठीण इंटिग्रेशन्स किंवा मल्टि-टेनंट वापरामध्ये अपयशी ठरणाऱ्या सुरक्षा नियंत्रणांना लपवू शकते.
तुमच्या प्रत्यक्ष ऑपरेटिंग परिस्थितीपासून सुरुवात करा
तुम्ही पुरवठादारांची तुलना करण्यापूर्वी, वातावरणाची वास्तववादी व्याख्या करा.
साधारणपणे दुर्लक्षित केल्या जाणाऱ्या गोष्टींची यादी करा:
- मिश्रित हार्डवेअर इस्टेट: यामध्ये ऍक्सेस पॉईंट्स, जुने IoT, कंत्राटदाराने स्थापित केलेले किट आणि सामायिक केलेली उपकरणे समाविष्ट करा
- ओळख वातावरण (Identity environment): तुम्ही आधीच Entra ID, Okta, Google Workspace किंवा एकाधिक स्रोतांवर अवलंबून आहात की नाही याची नोंद घ्या
- साइट मॉडेल: सिंगल-टेनंट, मल्टि-टेनंट, फ्रँचायझी, व्यवस्थापित किंवा मिश्रित
- व्यावसायिक वापरकर्ते: डेटा कोणाला हवा आहे आणि ते त्यावरून काय कारवाई करतील
- सपोर्ट मॉडेल: गो-लाइव्ह झाल्यानंतर घटना, धोरण बदल आणि ऑनबोर्डिंगची मालकी कोणाकडे असेल
जर तुम्ही ही पायरी वगळली, तर तुम्ही चालवत असलेल्या वास्तविक मालमत्तेऐवजी एका आदर्श मालमत्तेसाठी खरेदी कराल.
अॅडमिन कामाचा ताण वाढवणाऱ्या भागांचे मूल्यमापन करा
एखादा पुरवठादार मूळ कनेक्टिव्हिटीमध्ये मजबूत दिसू शकतो परंतु गव्हर्नन्सच्या बाबतीत कमकुवत असू शकतो.
विशेषतः UK आदरातिथ्य (hospitality) क्षेत्रासाठी, IoT अवलंबनात वर्षागणिक २५% वाढ होऊनही multi-tenant सुरक्षा ही मूल्यमापनातील मुख्य त्रुटी आहे, आणि व्यासपीठांना सामायिक हॉटेल वातावरणात जुन्या उपकरणांसाठी iPSK आणि कर्मचाऱ्यांसाठी SSO सारख्या नियंत्रणांच्या समर्थनाची आवश्यकता आहे. Gartner हे देखील नमूद करते की जुन्या RADIUS मॉडेल्सच्या देखभालीचा खर्च दुप्पट होतो, म्हणूनच जेथे ऑपरेशनल साधेपणा ROI वर परिणाम करतो तेथे पासवर्डलेस दृष्टिकोनांची सखोल तपासणी करणे आवश्यक आहे (या आदरातिथ्य मूल्यमापन त्रुटीचा संदर्भ देणारा NIST-होस्ट केलेला दस्तऐवज).
त्यामुळे तुम्ही जे टेस्ट करता त्यात बदल झाला पाहिजे.
प्लॅटफॉर्म एखाद्या वैशिष्ट्याला (feature) सपोर्ट करतो की नाही एवढेच विचारू नका. त्या वैशिष्ट्यामुळे किती ॲडमिन काम वाढते हे विचारा.
व्हेंडर सेशन्समध्ये विचारण्यासारखे महत्त्वाचे प्रश्न
सामान्य प्रॉम्प्ट्सऐवजी प्रत्यक्ष चालू असलेल्या परिस्थितींचा वापर करा.
व्हेंडरला हे दाखवण्यास सांगा:
नवीन साइटसाठी डिव्हाइस ऑनबोर्डिंग
यात एक आधुनिक डिव्हाइस वर्ग आणि एक जुना वर्ग समाविष्ट करा. ओळख, नाव देणे, गटबद्ध करणे आणि पॉलिसी कशी लागू केली जाते ते पहा.
कर्मचाऱ्याच्या भूमिकेतील बदल
डिरेक्टरी गुणधर्म बदलल्यावर ॲक्सेस कसा बदलतो हे तुम्हाला पाहायचे आहे. जर हे रद्द करण्यासाठी मॅन्युअल काम करावे लागत असेल, तर तो एक चेतावणीचा इशारा आहे.
अतिथी किंवा अभ्यागतांचा प्रवाह
वेन्यू व्यवसायांमध्ये, पहिल्या कनेक्शनमधील अडथळा त्वरीत ऑपरेशनल समस्या बनतो.
multi-tenant पॉलिसी विभाजन
व्यासपीठ VLAN चा पसारा आणि अपवाद हाताळणी न वाढवता एक भाडेकरू, सवलत किंवा विभागाला दुसऱ्यापासून कसे वेगळे करते ते विचारा.
तुमच्या विद्यमान साधनांमध्ये एकत्रीकरण
यामध्ये सर्व्हिस डेस्क वर्कफ्लो, CRM कनेक्टर्स आणि एक्सपोर्ट किंवा API गुणवत्ता समाविष्ट आहे.
खरेदीचा सल्ला: जर एखादा विक्रेता वास्तववादी अपवादात्मक केस दाखवू शकत नसेल, तर बहुधा खरेदी प्रक्रियेनंतर तुमच्या टीमने त्याचे निवारण करावे अशी त्यांची अपेक्षा असते.
एक व्यावहारिक स्कोअरिंग चेकलिस्ट
तुम्ही एका लहान चेकलिस्टद्वारे खरेदीच्या संभाषणांना एका व्यवहार्य स्कोरकार्डमध्ये बदलू शकता.
- Identity control: व्यासपीठ प्रत्येक वापरकर्ता आणि डिव्हाइस या दोघांनाही त्यांच्यासाठी योग्य असलेल्या पद्धतींनी प्रमाणित करू शकते का?
- Revocation speed: जेव्हा एखादी भूमिका किंवा डिव्हाइसची स्थिती बदलते, तेव्हा पॉलिसी किती वेगाने अपडेट होते?
- Legacy support: जुनी डिव्हाइसेस विस्तृत शेअर्ड क्रेडेंशियल्सशिवाय सुरक्षितपणे हाताळली जाऊ शकतात का?
- Multi-tenant isolation: कर्मचारी, अतिथी, भाडेकरू आणि ऑपरेशन्स सिस्टीम्स पॉलिसी ओव्हरलॅप न होता एकत्र राहू शकतात का?
- Vendor interoperability: हे तुमच्या नेटवर्क इस्टेट आणि व्यावसायिक सिस्टीम्ससोबत कोणतीही क्लिष्ट कस्टमायझेशन न करता काम करते का?
- Operational clarity: तुमची सपोर्ट टीम दररोज हे समजू शकते आणि व्यवस्थापित करू शकते का?
- Deployment effort: तुमच्या अंतर्गत संसाधनांच्या पातळीसाठी उत्पादनाचा मार्ग वास्तववादी आहे का?
- Reporting and insight: नॉन-नेटवर्क टीम्स निर्णय घेण्यासाठी आउटपुटचा वापर करू शकतात का?
- Support quality: काही अडचण आल्यास विश्वासार्ह अंमलबजावणी मदत, दस्तऐवजीकरण आणि एस्केलेशन उपलब्ध आहे का?
- True cost: कराराच्या कालावधीत अंतर्गत वेळ, देखभाल आणि अपवाद हाताळणीसाठी यासाठी काय आवश्यकता असेल?
योग्य निवड सहसा तोच प्लॅटफॉर्म असतो जो ओळख आणि पॉलिसी नियंत्रणात ठेवून दैनंदिन अडचणी सर्वात जास्त कमी करतो. हेच नफ्याचे रक्षण करते, सपोर्टवरील ताण कमी करते आणि मोठ्या प्रमाणावर कनेक्टेड इस्टेट्सचे व्यवस्थापन करणे सुलभ करते.
तुमचा संघ सामायिक पासवर्ड बदलण्याचा, पाहुणे आणि कर्मचाऱ्यांचा प्रवेश सुलभ करण्याचा आणि मल्टी-टेनंट ठिकाणांवर ओळख-आधारित नियंत्रणे लागू करण्याचा प्रयत्न करत असल्यास, Purple पाहण्यासारखे आहे. हे OpenRoaming, Passpoint, डिरेक्टरी इंटिग्रेशन्स, ॲनालिटिक्स आणि iPSK सारख्या लेगसी डिव्हाइस नियंत्रणांच्या सपोर्टसह हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर, ट्रान्सपोर्ट, इव्हेंट्स आणि निवासी वातावरणासाठी सुरक्षित, पासवर्डशिवाय WiFi ऑथेंटिकेशन आणि ओळख-आधारित नेटवर्किंगवर लक्ष केंद्रित करते.