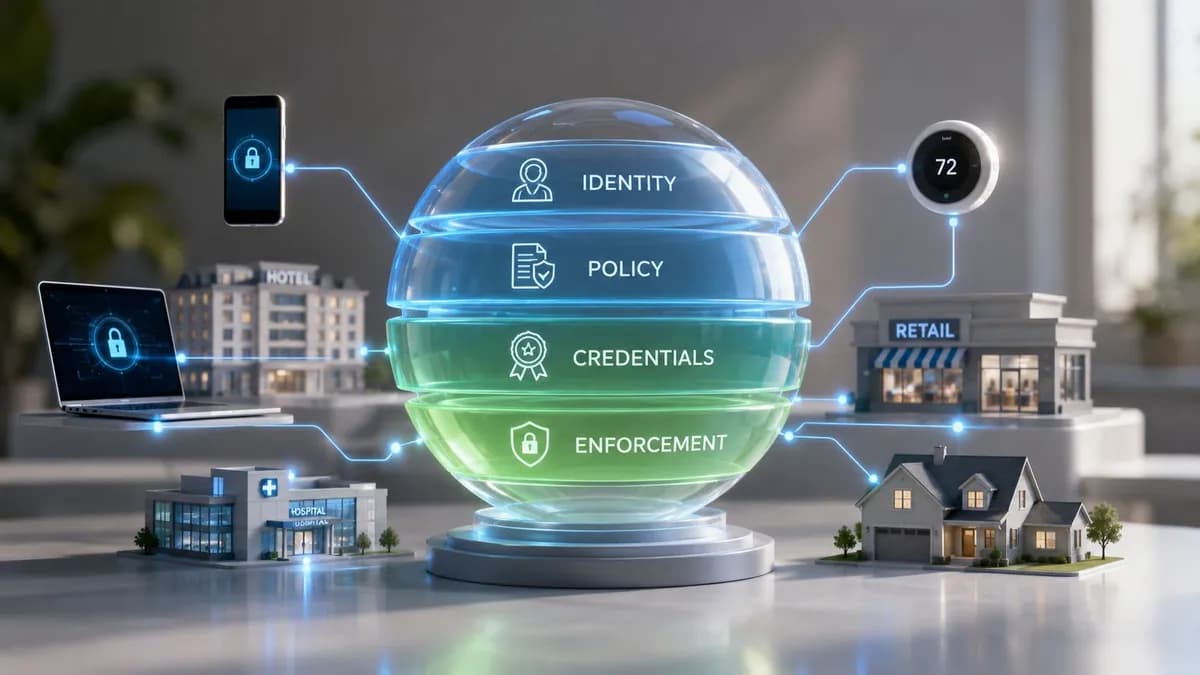
आप शायद पहले से ही IoT से निपट रहे हैं, भले ही संगठन में कोई इसे इस नाम से न बुलाता हो।
एक होटल समूह के पास कमरों में स्मार्ट थर्मोस्टेट, कनेक्टेड डोर सिस्टम, IP कैमरे, डिजिटल साइनेज, ऑक्यूपेंसी सेंसर, स्मार्ट टीवी, एक्सेस पॉइंट, गेस्ट WiFi ऑनबोर्डिंग, स्टाफ टैबलेट और फिर से एक अलग आपूर्तिकर्ता से एक बिल्डिंग मैनेजमेंट सिस्टम है। एक रिटेल एस्टेट में फुटफॉल काउंटर, कियोस्क, भुगतान उपकरण, सुरक्षा किट, लाइटिंग कंट्रोल और मार्केटिंग टूल हैं जो सभी अपना खुद का डेटा जेनरेट करते हैं और अपने खुद के लॉगिन मॉडल की मांग करते हैं।
यहीं से समस्या शुरू होती है। अधिकांश व्यवसाय इसलिए संघर्ष नहीं करते क्योंकि उनके पास कनेक्टेड डिवाइस नहीं हैं। वे इसलिए संघर्ष करते हैं क्योंकि उन्होंने बहुत सारे डिस्कनेक्टेड डिवाइस जमा कर लिए हैं। प्रत्येक डिवाइस फ़ैमिली अपने स्वयं के कंसोल, अपने स्वयं के क्रेडेंशियल्स, अपने स्वयं के पैच चक्र और इस बारे में अपनी मान्यताओं के साथ आती है कि नेटवर्क पर किसे अनुमति दी जानी चाहिए।
Internet of things प्लेटफॉर्म इसलिए महत्वपूर्ण हैं क्योंकि वे इस बिखराव को एक नियंत्रित करने योग्य व्यवस्था में बदल देते हैं। वेन्यू के माहौल में, इसका आम तौर पर तीन परिणाम होते हैं: कम परिचालन सौंपना, अधिक स्पष्ट डेटा, और कौन या क्या कनेक्ट हो सकता है, इस पर कड़ा नियंत्रण।
एक जुड़ी हुई दुनिया की बढ़ती जटिलता
मल्टी-साइट होटल चेन के एक फैसिलिटीज डायरेक्टर के पास HVAC संभालने वाली एक टीम, CCTV संभालने वाली दूसरी टीम, WiFi संभालने वाली तीसरी टीम और गेस्ट ऐप्स को मैनेज करने वाला एक आउटसोर्स पार्टनर हो सकता है। कागज़ पर, हर सिस्टम "स्मार्ट" है। व्यवहार में, किसी के पास भी पहचान, एक्सेस, डिवाइस स्टेट, या रिस्क का एक सुसंगत व्यू नहीं होता है।
यह विखंडन दो महंगी समस्याएं पैदा करता है। परिचालन धीमा हो जाता है क्योंकि हर बदलाव के लिए कई टीमों की आवश्यकता होती है। सुरक्षा कमजोर हो जाती है क्योंकि डिवाइस और उपयोगकर्ता उन प्रणालियों के बीच आते-जाते हैं जिन्हें कभी भरोसा साझा करने के लिए डिज़ाइन ही नहीं किया गया था।
स्मार्ट एस्टेट्स जल्दी ही अव्यवस्थित हो जाते हैं
आप जितनी अधिक साइटें जोड़ेंगे, स्थिति उतनी ही खराब होती जाएगी।
एक सिंगल वेन्यू अक्सर अनौपचारिक तौर-तरीकों से काम चला सकता है। कोई व्यक्ति डिवाइसेज की स्प्रेडशीट रखता है। कोई दूसरा जानता है कि कौन सा शेयर्ड पासवर्ड अभी भी काम करता है। तीसरा व्यक्ति याद रखता है कि किस कॉन्ट्रैक्टर ने कैमरे इंस्टॉल किए थे। एस्टेट पैमाने पर, यह काम करना बंद कर देता है।
इंटरनेट ऑफ थिंग्स प्लेटफॉर्म इसी समन्वय समस्या को हल करने के लिए मौजूद हैं। वे केवल हार्डवेयर को क्लाउड से नहीं जोड़ते हैं। वे IT को डिवाइसों को प्रोविज करना, डेटा को सामान्य बनाना, नीति लागू करना और व्यवसाय चलाने वाली टीमों को उपयोगी जानकारी प्रदर्शित करने का एक तरीका देते हैं।
यूरोप में 2025 में वैश्विक IIoT जनित डेटा का 23% होने का अनुमान है, जो कनेक्टेड संचालन के लिए एक परिपक्व बाज़ार की ओर इशारा करता है और स्मार्ट बिल्डिंग, रिटेल और इसी तरह के परिवेशों में काम करने वाले यूके के संगठनों के लिए प्लेटफॉर्म के निर्णयों को अधिक महत्वपूर्ण बनाता है (IIoT डेटा रुझानों पर itransition)।
वेन्यू ऑपरेटरों के लिए, व्यावहारिक मुद्दा यह नहीं है कि "क्या हमें IoT अपनाना चाहिए?"। यह है कि "हम बढ़ते डिवाइस एस्टेट को एक अप्रबंधित आइडेंटिटी समस्या बनने से कैसे रोकें?"
वास्तविक मूल्य समन्वय में निहित है
एक प्लेटफॉर्म तब अपना स्थान बनाता है जब वह कनेक्टेड चीजों और व्यावसायिक निर्णयों के बीच परिचालन परत बन जाता है।
इसका मतलब यह हो सकता है:
- गेस्ट एक्सेस जो नेटवर्क से नहीं लड़ता: प्रमाणीकरण को बाद में जोड़ने के बजाय नीति के साथ संरेखित किया जाता है।
- केंद्रीय रूप से मॉनिटर की जाने वाली प्रणाली का निर्माण: एस्टेट टीमें वेंडर कंसोल के बीच स्विच किए बिना कमियों और अपवादों का पता लगा सकती हैं।
- डेटा जो इंजीनियरिंग से बाहर भी उपयोगी है: मार्केटिंग, ऑपरेशंस और अनुपालन टीमें सत्य के एक ही स्रोत से काम कर सकती हैं।
यदि आपकी टीम इस बात पर भी विचार कर रही है कि कनेक्टेड सिस्टम के आसपास स्वचालित निर्णय कैसे फिट होते हैं, तो AI एजेंट ऑर्केस्ट्रेशन के लिए यह मार्गदर्शिका एक उपयोगी सहायक है क्योंकि यह इस बात से निपटती है कि जब कई सॉफ़्टवेयर एजेंटों को वास्तविक दुनिया के परिचालन डेटा पर कार्य करने की आवश्यकता होती है तो क्या होता है।
डिवाइस साइड का लगातार विस्तार क्यों हो रहा है, इसके व्यापक संदर्भ को समझने के लिए, Purple की यह समीक्षा https://www.purple.ai/en-GB/blogs/how-many-devices-connected-to-internet उस पैमाने को समझने में मदद करती है जिसका सपोर्ट करने के लिए नेटवर्क टीमों से कहा जा रहा है।
कठिन काम एक और डिवाइस को जोड़ना नहीं है। यह तय करना है कि हर यूजर, डिवाइस और सर्विस को सैकड़ों दैनिक इंटरैक्शन में एक-दूसरे पर कैसे भरोसा करना चाहिए।
आखिरकार Internet of Things प्लेटफॉर्म क्या है
सबसे सरल परिभाषा यह है। एक IoT प्लेटफॉर्म भौतिक वातावरण के लिए ऑपरेटिंग सिस्टम (operating system for a physical environment) है।
उपकरण संवेदन और कार्य करते हैं। एप्लिकेशन्स रिपोर्ट, अलर्ट, वर्कफ़्लो और डैशबोर्ड प्रस्तुत करते हैं। प्लेटफॉर्म बीच में बैठता है और पूरे सिस्टम को उपयोगी बनाता है।
डिवाइस रजिस्ट्री से कहीं अधिक
एक आम गलती यह सोचना है कि IoT प्लेटफॉर्म सिर्फ एक ऐसी जगह है जहां डिवाइस "दिखाई देते" हैं।
यह उससे कहीं अधिक है। एक सही प्लेटफॉर्म उस जटिल मध्य परत को संभालता है जिसे अधिकांश व्यवसाय खुद बनाना नहीं चाहते हैं:
- प्रावधान (Provisioning): किसी डिवाइस को कैसे नामांकित, नामित, समूहीकृत और नीति असाइन की जाती है
- कनेक्टिविटी: यह अपने समर्थित प्रोटोकॉल का उपयोग करके कैसे संचार करता है
- सुरक्षा: यह कैसे पहचान साबित करता है और सुरक्षित रूप से डेटा का आदान-प्रदान करता है
- सामान्यीकरण (Normalisation): कच्चे डिवाइस डेटा को रिपोर्टिंग और ऑटोमेशन के लिए कैसे सुसंगत बनाया जाता है
- एकीकरण (Integration): वह डेटा CRMs, सर्विस डेस्क, एनालिटिक्स टूल और बिल्डिंग सिस्टम तक कैसे पहुंचता है
उस परत के बिना, प्रत्येक परियोजना एक विशिष्ट एकीकरण (integration) अभ्यास बन जाती है।
वह मिडिलवेयर जो व्यावसायिक परिणामों को संभव बनाता है
होटल के कमरे के थर्मोस्टेट के बारे में सोचें। अपने आप में, यह तापमान की रिपोर्ट करता है और सेटपॉइंट परिवर्तनों को स्वीकार करता है। यह उपयोगी है, लेकिन सीमित है।
एक बार जब यह प्लेटफ़ॉर्म पर आ जाता है, तो अन्य सिस्टम इस पर प्रतिक्रिया दे सकते हैं। हाउसकीपिंग की स्थिति रूम मोड को ट्रिगर कर सकती है। ऑक्यूपेंसी सिग्नल क्लाइमेट सेटिंग्स को बदल सकते हैं। जब व्यवहार असामान्य लगे तो एक रखरखाव नियम टिकट जनरेट कर सकता है। गेस्ट एक्सेस पॉलिसी यह निर्धारित कर सकती है कि उसी वायरलेस एस्टेट पर किसी के साथ निवासी, आगंतुक या स्टाफ सदस्य के रूप में व्यवहार किया जाए या नहीं।
यही वह जगह है जहाँ प्लेटफॉर्म केवल तकनीकी प्लंबिंग नहीं रह जाते और लागत, सेवा की गुणवत्ता और सुरक्षा को प्रभावित करना शुरू कर देते हैं।
यह क्या नहीं है
यह IoT प्लेटफॉर्म को आस-पास के टूल्स से अलग करने में मदद करता है।
यह निम्नलिखित नहीं है:
- केवल एक क्लाउड डेटाबेस: स्टोरेज महत्वपूर्ण है, लेकिन अकेले स्टोरेज डिवाइस पहचान या नीति का प्रबंधन नहीं करता है।
- केवल एक डैशबोर्ड: विज़ुअलाइज़ेशन प्लेटफॉर्म का केवल एक आउटपुट है, खुद प्लेटफॉर्म नहीं।
- केवल नेटवर्क: WiFi और स्विचिंग ट्रांसपोर्ट प्रदान करते हैं। प्लेटफॉर्म नियंत्रण, संदर्भ और एकीकरण (integration) प्रदान करता है।
- केवल एक डिवाइस विक्रेता का ऐप: विक्रेता के ऐप अक्सर एक उत्पाद श्रृंखला के लिए तो अच्छा काम करते हैं लेकिन मिश्रित संपत्तियों में उनका प्रदर्शन खराब होता है।
कार्यशील नियम: यदि कोई समाधान मिश्रित विक्रेताओं, बदलती पहचानों और क्रॉस-सिस्टम ऑटोमेशन का सामना नहीं कर सकता है, तो वह अधिकांश एंटरप्राइज एस्टेट्स के लिए एक वास्तविक प्लेटफॉर्म के रूप में कार्य नहीं कर रहा है।
किसी प्लेटफॉर्म को परखने का सबसे अच्छा तरीका एक स्पष्ट सवाल पूछना है। यदि आप अगली तिमाही में एक नई साइट, एक नया डिवाइस प्रकार और एक नया पहचान स्रोत जोड़ते हैं, तो क्या प्लेटफॉर्म उस बदलाव को आसानी से स्वीकार कर लेगा, या आपकी टीम को मैन्युअल रूप से चीजों को जोड़ना पड़ेगा?
यह उत्तर आमतौर पर आपको बताता है कि आप एक प्लेटफॉर्म खरीद रहे हैं या सिर्फ एक और कंसोल।
मुख्य IoT प्लेटफॉर्म आर्किटेक्चर का विश्लेषण
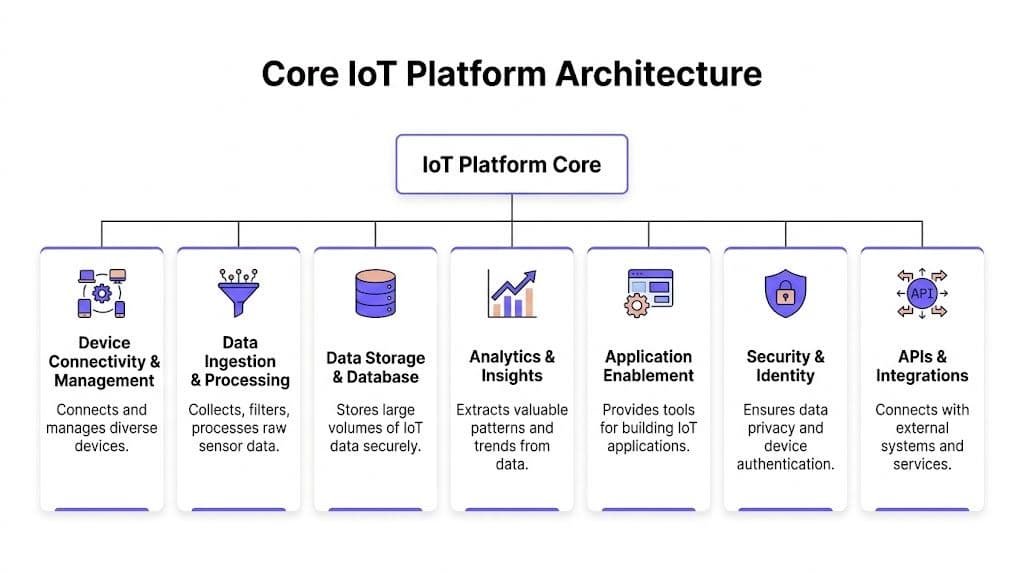
जब लोग कहते हैं कि एक IoT प्लेटफॉर्म "स्केलेबल" है, तो उनका अक्सर मतलब होता है कि कई अलग-अलग परतें एक साथ अपना काम ठीक से कर रही हैं। यदि एक परत कमजोर है, तो पूरा सिस्टम अविश्वसनीय महसूस होता है।
नीचे दिया गया आर्किटेक्चर वह व्यावहारिक मॉडल है जिसका अक्सर उपयोग किया जाता है।
डिवाइस कनेक्टिविटी और प्रबंधन
यह एज-फेसिंग लेयर है। यह डिवाइस को ऑनबोर्ड करने, आइडेंटिटी असाइन करने, प्रोटोकॉल अंतर को संभालने और स्थिति बनाए रखने का काम करती है।
रियल एस्टेट में, इस परत को कठिन वास्तविकताओं को सहन करना पड़ता है। कुछ डिवाइस आधुनिक और सर्टिफिकेट-फ्रेंडली होते हैं। अन्य पुराने, नाजुक और बमुश्किल प्रबंधित होने वाले होते हैं। कुछ स्थायी संपत्तियां हैं। अन्य साइटों के आसपास घूमते हैं। कुछ छोटे संदेश भेजते हैं। अन्य अधिक मांग वाले डेटा को स्ट्रीम करते हैं।
अग्रणी क्लाउड प्लेटफॉर्म दिखाते हैं कि यह बड़े पैमाने पर कैसे काम करता है। AWS IoT Core एंड-टू-एंड एन्क्रिप्शन के साथ MQTT और WebSocket का उपयोग करके अपने Device Gateway के माध्यम से एक अरब से अधिक उपकरणों का समर्थन करता है, और इसका नियम मॉडल रीयल-टाइम प्रोसेसिंग पैटर्न का समर्थन करता है जिसे Ignitec एज-क्लाउड हाइब्रिड का उपयोग करके UK के स्थानों में 25% तेजी से गेस्ट ऑनबोर्डिंग से जोड़ता है (Ignitec का IoT प्लेटफॉर्म तुलना)।
यह महत्वपूर्ण है क्योंकि पहचान के निर्णय अक्सर यहीं होते हैं। यदि यह परत किसी डिवाइस या उपयोगकर्ता को तुरंत सत्यापित नहीं कर सकती है और इवेंट को उचित रूप से रूट नहीं कर सकती है, तो इसके ऊपर की हर चीज़ धीमी या कम भरोसेमंद हो जाती है।
डेटा इंजेशन और स्टोरेज
एक बार डिवाइस कनेक्ट हो जाने के बाद, अगला काम उनके द्वारा भेजे गए डेटा को ग्रहण करना, साफ करना और संग्रहीत करना होता है।
कच्चा IoT डेटा अव्यवस्थित होता है। अलग-अलग डिवाइस अलग-अलग फॉर्मेट में रिपोर्ट करते हैं। समय का अंतराल अलग होता है। नामकरण के नियम बदलते रहते हैं। कुछ संदेश उपयोगी होते हैं। अन्य केवल शोर होते हैं। एक अच्छा प्लेटफॉर्म डेटा को स्टोरेज में जाने से पहले फिल्टर और व्यवस्थित करता है।
इस लेयर को आमतौर पर शॉर्ट-टर्म ऑपरेशनल जरूरतों और लॉन्ग-टर्म एनालिसिस दोनों का सपोर्ट करना होता है। ऑपरेशन्स टीमें तत्काल विजिबिलिटी चाहती हैं। एनालिस्ट ऐतिहासिक पैटर्न चाहते हैं। कंप्लायंस टीमें डेटा रिटेंशन और कंट्रोल चाहती हैं। यदि प्लेटफॉर्म सभी डेटा को एक ही तरह से ट्रीट करता है, तो वे जरूरतें आपस में टकरा सकती हैं।
एक अच्छा परीक्षण यह है कि क्या प्लेटफॉर्म उस टेलीमेट्री - जिसमें तत्काल कार्रवाई की आवश्यकता होती है - और उस डेटा के बीच अंतर कर सकता है जो केवल बाद में मायने रखता है।
नियम और एनालिटिक्स
कनेक्टेड सिस्टम्स ऑपरेशनल सिस्टम्स बन जाते हैं।
रूल्स इंजन आने वाले इवेंट्स की निगरानी करते हैं और एक्शन ट्रिगर करते हैं। एनालिटिक्स लेयर्स पैटर्न, ट्रेंड और विसंगतियों की पहचान करती हैं। वेन्यू सेटिंग्स में, इसका मतलब चेक-इन के बाद रूम डिवाइस स्टेट का बदलना, सेंसर द्वारा फैसिलिटीज टिकट जेनरेट करना, या डायरेक्टरी में किसी स्टाफ मेंबर की भूमिका बदलने पर एक्सेस पॉलिसी का अपडेट होना हो सकता है।
सबसे उपयोगी नियम संकीर्ण और विचार-विमर्श वाले होते हैं। टीमें तब मुसीबत में पड़ जाती हैं जब वे शुरुआत में ही अत्यधिक ऑटोमेशन कर देती हैं और कई प्रणालियों में ऐसी एक्शन चेन बना देती हैं जिन्हें डीबग करना कठिन होता है।
एप्लिकेशन इनेबलमेंट और API
कोई भी प्लेटफॉर्म अकेले जीवित नहीं रह सकता। इसे बाकी व्यवसाय से डेटा को पुश और पुल करना पड़ता है।
इसका अर्थ है APIs, कनेक्टर्स, इवेंट हुक्स, रिपोर्टिंग आउटपुट और डेवलपर टूलिंग। एप्लिकेशन लेयर वह है जो ऑपरेशन्स, सर्विस डेस्क, CRM, पहचान प्रणालियों और एनालिटिक्स टूल को प्रत्येक इंटीग्रेशन को एक कस्टम प्रोजेक्ट बनाए बिना प्लेटफॉर्म डेटा का उपभोग करने की अनुमति देती है।
व्यावहारिक रूप से, यह वह परत भी है जहां व्यावसायिक मूल्य दिखाई देता है। यदि डेटा आसानी से उन प्रणालियों में स्थानांतरित नहीं हो सकता है जिनका आपकी टीमें पहले से उपयोग करती हैं, तो प्लेटफॉर्म तकनीकी रूप से प्रभावशाली और व्यावसायिक रूप से निराशाजनक महसूस होगा।
सुरक्षा और पहचान हर परत पर मौजूद होती है
सुरक्षा आरेख के किनारे का कोई बॉक्स नहीं है। यह पूरे स्टैक को प्रभावित करती है।
ऑनबोर्डिंग के समय लिया गया डिवाइस पहचान का निर्णय नेटवर्क नीति को प्रभावित करता है। डेटा सत्यापन एनालिटिक्स की गुणवत्ता को प्रभावित करता है। निर्देशिका एकीकरण (directory integration) स्टाफ की पहुंच को प्रभावित करता है। निरस्तीकरण (revocation) इस बात को प्रभावित करता है कि जोखिम को कितनी जल्दी नियंत्रित किया जा सकता है।
यदि कोई सप्लायर आइडेंटिटी को एक डिजाइन सिद्धांत के बजाय केवल एक फीचर के रूप में देखता है, तो अपवादों, वर्कअराउंड्स और आपसे किए गए वादों से अधिक मैन्युअल एडमिन की उम्मीद करें।
यह विशेष रूप से हॉस्पिटैलिटी, हेल्थकेयर और रिटेल एस्टेट में सच है जहां मेहमान, स्टाफ, ठेकेदार और मुख्य कार्यालय की प्रणालियां सभी एक साझा इंफ्रास्ट्रक्चर पर मिलते हैं।
IoT प्लेटफॉर्म डिप्लॉयमेंट मॉडल की तुलना करना
डेवलपमेंट मॉडल दैनिक अनुभव को कई खरीदारों की अपेक्षा से कहीं अधिक बदल देता है। एक डेमो में दो प्लेटफॉर्म समान दिख सकते हैं और एक बार जब आपकी टीम को उनका रखरखाव करना होता है, तो वे बहुत अलग तरीके से व्यवहार कर सकते हैं।
मूल विकल्प आमतौर पर SaaS, PaaS, और ऑन-प्रिमाइसेस या सेल्फ-होस्टेड के बीच होता है।
प्रत्येक मॉडल के साथ क्या बदलता है
SaaS ऑपरेटिंग वैल्यू प्राप्त करने का सबसे तेज़ तरीका है। सप्लायर प्लेटफॉर्म चलाता है, अपडेट संभालता है, और आपकी टीम से अधिकांश इंफ्रास्ट्रक्चर विकल्पों को दूर रखता है।
PaaS आपको निर्माण करने के लिए अधिक स्थान देता है। आपको प्रबंधित बिल्डिंग ब्लॉक्स मिलते हैं, लेकिन आपकी टीम अभी भी समाधान के एक महत्वपूर्ण हिस्से को डिजाइन और संचालित करती है।
ऑन-प्रिमाइसेस या सेल्फ-होस्टेड अधिकतम पर्यावरणीय नियंत्रण देता है, लेकिन यह आपको पैचिंग, रिजिलिएंस प्लानिंग, मॉनिटरिंग, स्केलिंग और हर इंटीग्रेशन को सही तरीके से करने का बोझ भी देता है।
IoT प्लेटफॉर्म डिप्लॉयमेंट मॉडल तुलना
| विशेषता | SaaS (Software as a Service) | PaaS (Platform as a Service) | ऑन-प्रिमाइसेस / सेल्फ-होस्टेड |
|---|---|---|---|
| तैनाती की गति (Speed to deploy) | आमतौर पर सबसे तेज़। उन टीमों के लिए अच्छा है जिन्हें तुरंत लाइव सर्विस की आवश्यकता होती है। | मध्यम। बिल्कुल नए सिरे से बनाने की तुलना में तेज़, SaaS की तुलना में धीमा। | आमतौर पर सबसे धीमा क्योंकि इंफ्रास्ट्रक्चर और संचालन को आंतरिक रूप से डिज़ाइन और बनाए रखा जाना चाहिए। |
| परिचालन ओवरहेड (Operational overhead) | आंतरिक IT के लिए दैनिक कार्य का सबसे कम बोझ। | साझा जिम्मेदारी। आपकी टीम के पास अभी भी महत्वपूर्ण आर्किटेक्चर और एकीकरण (integration) का काम रहता है। | उच्चतम। आपकी टीम प्लेटफॉर्म चलाती है और सपोर्ट का पूरा बोझ उठाती है। |
| कस्टमाइजेशन (Customisation) | अक्सर पूर्वनिर्धारित। सामान्य उपयोग के मामलों के लिए मजबूत, सीमाओं पर कम लचीला। | बेस्पोक वर्कफ़्लो और कस्टम एप्लिकेशन के लिए बेहतर। | सैद्धांतिक रूप से उच्चतम नियंत्रण, लेकिन केवल तभी जब आपके पास इसका अच्छी तरह से उपयोग करने के लिए संसाधन हों। |
| स्केलेबिलिटी (Scalability) | आमतौर पर आसान अगर सप्लायर ने मल्टी-साइट विकास के लिए इसे बनाया है। | मजबूत, लेकिन आर्किटेक्चर के फैसले अभी भी मायने रखते हैं। | यह काफी हद तक आपके इन-हाउस डिज़ाइन और परिचालन परिपक्वता पर निर्भर करता है। |
| सुरक्षा जिम्मेदारी (Security responsibility) | साझा। विक्रेता प्लेटफॉर्म संचालन को संभालता है, लेकिन नीति, पहचान (identity) और एक्सेस डिज़ाइन अभी भी आपके नियंत्रण में होते हैं। | साझा, जिसमें आपकी टीम पर अधिक बोझ होता है। | ज्यादातर आपकी। इसमें हार्डनिंग, पैचिंग, रिज़िलिएंस और ऑडिट की तैयारी शामिल है। |
| लागत प्रोफ़ाइल (Cost profile) | शुरुआती बाधाएं कम, आवर्ती (recurring) सब्सक्रिप्शन लागत। | मिश्रित। प्रबंधित इंफ्रास्ट्रक्चर के साथ इंजीनियरिंग का प्रयास। | उच्च अग्रिम (upfront) और निरंतर आंतरिक रखरखाव का बोझ। |
| सर्वोत्तम अनुकूलता (Best fit) | वे एस्टेट टीमें जो आंतरिक रूप से प्लेटफॉर्म क्षमता का निर्माण किए बिना परिणाम चाहती हैं। | विकास (development) संसाधनों और विशिष्ट एकीकरण (integration) आवश्यकताओं वाले संगठन। | सख्त होस्टिंग आवश्यकताओं या असामान्य परिचालन बाधाओं वाले वातावरण। |
छिपी हुई लागत एडमिन का बोझ है
खरीदार अक्सर लाइसेंस लाइन आइटम पर बहुत अधिक ध्यान केंद्रित करते हैं और परिचालन के धीमेपन पर बहुत कम ध्यान देते हैं।
पूछें कि कौन संभालेगा:
- पैच चक्र: विशेष रूप से जहां कनेक्टेड डिवाइस और पहचान नीतियां आपस में मिलती हैं
- कनेक्टर रखरखाव: प्लेटफॉर्म और व्यावसायिक प्रणालियों के बीच
- नीति विचलन: साइटों, टेनेंट्स और डिवाइस समूहों में
- लचीलापन परीक्षण: इसमें विफलता मोड शामिल हैं जब क्लाउड, एज, या पहचान सेवाएं अनुपलब्ध हो जाती हैं
एक मॉडल जो सस्ता दिखता है वह महंगा हो सकता है यदि आपकी नेटवर्क या इन्फ्रास्ट्रक्चर टीम को ही वेंडर के रूप में कार्य करना पड़े।
अधिक WiFi वाले एस्टेट के लिए, https://www.purple.ai/en-GB/guides/cloud-managed-vs-controller-wifi की यह तुलना उपयोगी है क्योंकि यही समझौता यहां भी लागू होता है। केंद्रीकृत प्रबंधन अक्सर इसलिए नहीं जीतता क्योंकि यह चलन में है, बल्कि इसलिए क्योंकि यह वितरित साइटों पर परिचालन संबंधी बाधाओं को कम करता है।
चयन के लिए एक व्यावहारिक नियम
यदि आपका संगठन IoT को एक रणनीतिक उत्पाद क्षमता के रूप में देखता है, तो PaaS समझ में आ सकता है。
यदि आपका संगठन IoT को वेन्यू, भवनों, ग्राहक पहुंच और सेवा वितरण का समर्थन करने वाली एक परिचालन क्षमता के रूप में देखता है, तो SaaS अक्सर बेहतर मेल खाता है क्योंकि व्यवसाय आमतौर पर परिणाम चाहता है, न कि एक नया प्लेटफॉर्म इंजीनियरिंग फ़ंक्शन।
सेल्फ-होस्टिंग कई टीमों की तुलना में अधिक संकीर्ण मामलों में फिट बैठती है। यह सही उत्तर हो सकता है, लेकिन केवल तभी जब नियंत्रण की आवश्यकता वास्तव में इसके साथ आने वाली स्थायी जटिलता को सही ठहराने के लिए पर्याप्त हो।
पहचान प्रबंधन (Identity Management) के साथ अपने IoT इकोसिस्टम को सुरक्षित करना
अधिकांश IoT सुरक्षा समस्याएं किसी जटिल मैलवेयर से शुरू नहीं होती हैं। वे कमजोर पहचान (identity) के निर्णयों से शुरू होती हैं।
एक कैमरा एक सामान्य क्रेडेंशियल के साथ तैनात किया जाता है। भूमिका परिवर्तन के बाद भी एक कर्मचारी का टैबलेट अपनी पहुंच बनाए रखता है। एक अतिथि एक्सेस फ्लो को शेष ट्रस्ट मॉडल से अलग कर दिया जाता है। एक लीगेसी डिवाइस को एक बड़े नेटवर्क सेगमेंट में धकेल दिया जाता है क्योंकि किसी के पास इसे संभालने का बेहतर तरीका नहीं होता है।
यही कारण है कि कनेक्टेड एस्टेट्स में परिधि-आधारित सोच विफल हो जाती है। एक बार जब उपयोगकर्ता, ठेकेदार, डिवाइस और सेवाएं सभी एक ही भौतिक वातावरण में काम करते हैं, तो "अंदर" और "बाहर" उपयोगी सुरक्षा श्रेणियां नहीं रह जाती हैं।
परिधि सुरक्षा से पहले पहचान को प्राथमिकता देना
एक पहचान-प्रथम मॉडल एक बेहतर सवाल पूछता है। यह नहीं कि "क्या यह ट्रैफ़िक फ़ायरवॉल के विश्वसनीय पक्ष पर है?", बल्कि "यह चीज़ वास्तव में क्या है, इसका मालिक कौन है, और इसे अभी क्या करने की अनुमति होनी चाहिए?"
यह इस पर लागू होता है:
- मैनेज्ड स्टाफ डिवाइसेज
- अनमैनेज्ड गेस्ट डिवाइसेज
- शेयर्ड डिवाइसेज जैसे कि कियोस्क
- लीगेसी IoT एंडपॉइंट्स
- प्लेटफॉर्म के अंदर सर्विस-टू-सर्विस इंटरेक्शन्स
प्लेटफॉर्म को नीति प्रवर्तन बिंदु (policy enforcement point) के रूप में कार्य करना चाहिए, न कि केवल ट्रांसपोर्ट परत के रूप में।
प्राविजनिंग और निरसन (revocation) नारों से अधिक क्यों मायने रखते हैं
ज़ीरो-ट्रस्ट कहना आसान है और इसे लागू करना कठिन है।
व्यावहारिक रूप से जो मायने रखता है वह यह है कि क्या आपका प्लेटफ़ॉर्म पहचानों को सुचारू रूप से प्रावधान कर सकता है, नीतियों को लगातार लागू कर सकता है, और मैन्युअल सफ़ाई के बिना तेज़ी से एक्सेस रद्द कर सकता है। यदि कोई ठेकेदार चला जाता है, यदि किसी कर्मचारी की भूमिका बदल जाती है, या यदि कोई डिवाइस अखंडता जाँच में विफल रहता है, तो आपकी टीम को ट्रस्ट हटाने के लिए कई सिस्टम के पीछे नहीं भागना चाहिए।
जोखिम का पहलू अमूर्त नहीं है। अनपैच किए गए डिवाइसों ने 2025 में यूके के NCSC द्वारा रिपोर्ट की गई IoT साइबर सुरक्षा घटनाओं में 28% की वृद्धि में योगदान दिया, और मजबूत OTA अपडेट और प्रावधान क्षमताओं वाले प्लेटफॉर्म उल्लंघन के जोखिम को 30% तक कम कर सकते हैं। वेन्यू सेटिंग्स में, इसका अर्थ iPSK जैसे टूल के माध्यम से लेगेसी डिवाइसों का अधिक सुरक्षित प्रबंधन और टेनेंट और स्टाफ पहचानों के बीच मजबूत अलगाव है (IoT प्लेटफॉर्म घटकों पर IoT For All)।
क्षेत्रीय अवलोकन: एक व्यस्त वेन्यू में सबसे अच्छा सुरक्षा नियंत्रण अक्सर वह होता है जो मैन्युअल अपवाद को हटा देता है। जब सिस्टम सुरक्षित पहुंच को बहुत कठिन बना देते हैं, तो इंसान कामचलाऊ रास्ते बना लेते हैं।
एक बेहतरीन पहचान डिजाइन कैसा दिखता है
सबसे मजबूत इंटरनेट ऑफ थिंग्स (internet of things) प्लेटफॉर्म आमतौर पर कुछ समान विशेषताएं साझा करते हैं:
- प्रमाणपत्र-जागरूक ऑनबोर्डिंग (Certificate-aware onboarding): आधुनिक डिवाइस और उपयोगकर्ता साझा पासवर्ड पर निर्भर हुए बिना प्रमाणित होने में सक्षम होने चाहिए।
- डायरेक्टरी एकीकरण (Directory integration): स्टाफ की पहुंच उसी पहचान स्रोत (identity source) के अनुसार होनी चाहिए जिस पर आपका संगठन पहले से भरोसा करता है।
- विस्तृत नीति (Granular policy): एक थर्मोस्टेट, एक POS डिवाइस और एक अतिथि हैंडसेट को कभी भी समान अधिकार नहीं मिलने चाहिए।
- त्वरित निरसन (Fast revocation): जोखिम या भूमिका बदलने पर नीति अपडेट तुरंत प्रभावी होने चाहिए।
- लीगेसी कंटेनमेंट (Legacy containment): पुराने डिवाइस अभी भी मौजूद हैं, इसलिए प्लेटफॉर्म को व्यापक नेटवर्क जोखिम के बिना उन्हें जोड़ने के नियंत्रित तरीकों की आवश्यकता है।
इस क्षेत्र में आर्किटेक्चर विकल्पों का मूल्यांकन करने वाली टीमों के लिए, Purple की यह गाइड https://www.purple.ai/en-GB/guides/identity-based-networking-explained वायरलेस एस्टेट्स में पहचान-आधारित नियंत्रण लागू करने के लिए एक उपयोगी शुरुआती निर्देशिका है।
इस बाज़ार में एक उदाहरण Purple है, जो मेहमानों और कर्मचारियों के लिए पासवर्ड रहित एक्सेस का समर्थन करता है, Entra ID और Okta जैसे पहचान प्रदाताओं के साथ एकीकृत होता है, और वेन्यू परिवेशों के लिए iPSK और SSO आइसोलेशन जैसे मल्टी-टेनेंट नियंत्रणों को शामिल करता है। इस तरह के मॉडल को प्रबंधित करना अक्सर साझा-पासवर्ड वाले गेस्ट एक्सेस और अलग स्टाफ ऑथेंटिकेशन टूल के संयोजन की तुलना में अधिक आसान होता है।
सुरक्षा नियंत्रणों को वास्तविक स्थल की स्थितियों में बने रहना चाहिए
हॉस्पिटैलिटी और रिटेल परिवेश स्वभाव से ही अस्त-व्यस्त होते हैं। डिवाइस कई आपूर्तिकर्ताओं से आते हैं। ठेकेदारों को अस्थायी पहुंच की आवश्यकता होती है। किरायेदार बुनियादी ढांचे को साझा करते हैं। मेहमान उम्मीद करते हैं कि WiFi तुरंत काम करे। कर्मचारी बदलते रहते हैं, और सभी एंडपॉइंट आधुनिक तरीकों का समान रूप से समर्थन नहीं करते हैं।
यही कारण है कि स्पष्ट सिद्धांत अक्सर साइट पर काम नहीं आ पाते।
सामान्य IoT सुरक्षा चुनौतियों की एक व्यावहारिक समीक्षा पढ़ने लायक है क्योंकि यह उन कमजोरियों को दर्शाती है जो टीमों को विरासत में मिलती हैं जब डिवाइस की वृद्धि नियंत्रण से बाहर हो जाती है।
सही प्लेटफॉर्म जटिलता को खत्म नहीं करता है। यह इसे सीमित करता है। यह प्रत्येक उपयोगकर्ता और डिवाइस को एक मजबूत पहचान देता है, और यह पहुंच नियंत्रण को अपवादों के संग्रह के बजाय एक परिचालन प्रक्रिया में बदल देता है।
यूके के उद्योगों में सक्रिय IoT प्लेटफॉर्म
अधिकांश प्लेटफॉर्म चर्चाएं बहुत अमूर्त हो जाती हैं। वैल्यू तब अधिक स्पष्ट हो जाती है जब आप देखते हैं कि कैसे विभिन्न क्षेत्र बहुत अलग लक्ष्यों के लिए समान बिल्डिंग ब्लॉक्स का उपयोग करते हैं।
आतिथ्य सेवा (Hospitality)
एक होटल को और अधिक अलग-थलग पड़े "स्मार्ट" फीचर्स की आवश्यकता नहीं है। इसे समन्वित संचालन की आवश्यकता है।
एक परिपक्व सेटअप मेहमान के आगमन, कमरे की स्थिति, कर्मचारियों की पहचान और बिल्डिंग नियंत्रणों को जोड़ सकता है ताकि सेवा सुचारू लगे, न कि बिखरी हुई। इसका उपयोगी परिणाम कोई नवीनता नहीं है। इसके बजाय, यह कम चेक-इन देरी, कम कमरा-तैयार न होने के मुद्दे और फ्रंट डेस्क पर कम कॉल आना है क्योंकि सिस्टम आपस में नहीं टकरा रहे हैं।
इस सेक्टर में, पहचान का महत्व दोगुना होता है। मेहमानों को बिना किसी बाधा के एक्सेस की जरूरत होती है। स्टाफ को नियंत्रित एक्सेस की जरूरत होती है जो भूमिका और लोकेशन के साथ बदलती रहती है। मल्टी-टेनेंट वेन्यू इसमें एक और लेयर जोड़ते हैं क्योंकि हाउस सिस्टम, रिटेल रियायतें, इवेंट ऑपरेशन्स और गेस्ट ट्रैफिक सभी एक ही एस्टेट पर एक साथ मौजूद हो सकते हैं।
रिटेल
रिटेल टीमें अक्सर एक ही समय में दो दिशाओं से IoT की ओर बढ़ती हैं।
संचालन टीम ऐसे कनेक्टेड डिवाइस चाहती है जो स्टॉक विजिबिलिटी, स्टोर रखरखाव और साइट निरंतरता में सुधार करें। कमर्शियल टीमें ग्राहकों की आवाजाही और रुकने के पैटर्न के बारे में बेहतर जानकारी चाहती हैं। दोनों ही एक ऐसे प्लेटफ़ॉर्म पर निर्भर हैं जो कई सिस्टम से सिग्नल प्राप्त कर सके और नेटवर्क को सुरक्षा से समझौता किए बिना उन्हें उपयोगी बना सके।
एक बड़ा जाल उन विशिष्ट समाधानों को खरीदना है जो केवल एक संकीर्ण समस्या का समाधान करते हैं। स्मार्ट शेल्फ, कियोस्क, कैमरे और WiFi एनालिटिक्स सभी स्वतंत्र रूप से काम कर सकते हैं, लेकिन फिर भी एक गवर्नेंस संबंधी गड़बड़ी पैदा कर सकते हैं।
स्वास्थ्य सेवा (Healthcare)
स्वास्थ्य सेवा (healthcare) वह क्षेत्र है जहाँ "आसान पहुँच" और "सुरक्षित पहुँच" के बीच सबसे सावधानीपूर्वक संतुलन की आवश्यकता होती है।
रिमोट मॉनिटरिंग, कनेक्टेड क्लिनिकल डिवाइस और डिजिटल मरीज सेवाएं सभी आसान लगती हैं जब तक कि ऑथेंटिकेशन फ़्लो मरीज आबादी के एक हिस्से को बाहर न कर दे। यह कोई छोटा मुद्दा नहीं है। यह पूरे कार्यक्रम को पटरी से उतार सकता है।
यूके में एक गंभीर चुनौती डिजिटल समावेशन की कमी (digital exclusion) है। एक अनुमान के अनुसार 22% यूके वयस्कों में बुनियादी डिजिटल कौशल की कमी है, और 2025 के डेलॉइट यूके के सर्वेक्षण में पाया गया कि यूके के अस्पतालों में 40% IoT पायलट उपयोगिता बाधाओं के कारण विफल रहे, जो जटिल Captive Portals और स्मार्टफोन-निर्भर वर्कफ़्लो को केवल एक खराब डिज़ाइन विकल्प नहीं, बल्कि एक वास्तविक परिचालन जोखिम बनाता है (हेल्थकेयर में डिजिटल समावेशन की कमी पर द किंग्स फंड)।
स्वास्थ्य सेवा में, कोई प्लेटफ़ॉर्म इसलिए सफल नहीं होता क्योंकि वह सुविधाओं से भरपूर है। यह तब सफल होता है जब मरीज़, आगंतुक, चिकित्सक और डिवाइस सभी बिना किसी टालने योग्य घर्षण के सुरक्षित रूप से इसका उपयोग कर सकें।
इसका ऑथेंटिकेशन पर सीधा प्रभाव पड़ता है। यदि एक्सेस यह मान लेता है कि प्रत्येक मरीज के पास एक समान डिजिटल समझ है, तो प्लेटफॉर्म देखभाल को आधुनिक बनाने का दावा करते हुए भी असमानता को बढ़ा सकता है।
आवासीय और प्रबंधित लिविंग
बिल्ड-टू-रेंट, छात्र आवास, और अन्य प्रबंधित आवासीय वातावरण एंटरप्राइज नेटवर्किंग और हॉस्पिटैलिटी के बीच कहीं स्थित होते हैं।
निवासी घर जैसी सादगी की उम्मीद करते हैं। ऑपरेटर्स को पूरे एस्टेट-स्तरीय कंट्रोल की आवश्यकता होती है। कॉन्ट्रैक्टर्स, स्टाफ, कम्यूनल डिवाइसेज और निवासी एंडपॉइंट्स सभी को अलग-अलग ट्रीटमेंट की आवश्यकता होती है। पारंपरिक शेयर्ड क्रेडेंशियल्स यहाँ अच्छी तरह स्केल नहीं हो पाते क्योंकि वे जवाबदेही को धुंधला करते हैं और लगातार सपोर्ट वर्क पैदा करते हैं।
सही प्लेटफॉर्म इसे कामचलाऊ व्यवस्था के बजाय पॉलिसी में बदल देता है। बैक-एंड नियंत्रणों को खंडित और ऑडिट करने योग्य रखते हुए भी निवासी एक्सेस को सरल महसूस कराया जा सकता है।
सही प्लेटफॉर्म का मूल्यांकन और चयन कैसे करें
IoT प्लेटफॉर्म खरीदना शायद ही कभी केवल एक विशुद्ध तकनीकी निर्णय होता है। यह एक दीर्घकालिक ऑपरेटिंग मॉडल का निर्णय है।
सबसे बड़ी गलतियाँ आमतौर पर तब होती हैं जब टीमें अपने वास्तविक परिवेश में प्लेटफॉर्म के व्यवहार का परीक्षण करने के बजाय केवल फीचर सूचियों का मूल्यांकन करती हैं। एक शानदार डेमो कमजोर प्रोविजनिंग, कठिन इंटीग्रेशन, या सुरक्षा नियंत्रणों को छिपा सकता है जो मल्टी-टेनेंट उपयोग में विफल हो जाते हैं।
अपनी परिचालन वास्तविकता के साथ शुरुआत करें
आपूर्तिकर्ताओं की तुलना करने से पहले, वातावरण को व्यावहारिक रूप से परिभाषित करें।
उन चीजों की सूची बनाएं जिन्हें आमतौर पर नजरअंदाज कर दिया जाता है:
- मिश्रित हार्डवेयर संपत्ति: इसमें एक्सेस पॉइंट, लेगेसी IoT, ठेकेदार द्वारा इंस्टॉल की गई किट और साझा किए गए डिवाइस शामिल हैं
- पहचान वातावरण (Identity environment): ध्यान दें कि क्या आप पहले से ही Entra ID, Okta, Google Workspace, या कई स्रोतों पर निर्भर हैं
- साइट मॉडल: सिंगल-टेनेंट, मल्टी-टेनेंट, फ़्रेंचाइजी, प्रबंधित, या मिश्रित
- व्यावसायिक उपयोगकर्ता: डेटा की किसे आवश्यकता है और वे इससे क्या कार्रवाई करेंगे
- सपोर्ट मॉडल: गो-लाइव के बाद घटनाओं, नीति परिवर्तनों और ऑनबोर्डिंग का स्वामित्व किसके पास होगा
यदि आप इस चरण को छोड़ देते हैं, तो आप अपनी वास्तविक संपत्ति के बजाय एक काल्पनिक आदर्श संपत्ति के लिए खरीदारी करेंगे।
उन हिस्सों का मूल्यांकन करें जो एडमिन लोड बढ़ाते हैं
एक आपूर्तिकर्ता मुख्य कनेक्टिविटी पर मजबूत लग सकता है जबकि गवर्नेंस के मामले में कमजोर हो सकता है।
विशेष रूप से यूके के आतिथ्य क्षेत्र के लिए, IoT अपनाने में साल-दर-साल 25% की वृद्धि के बावजूद मल्टी-टेनेंट सुरक्षा एक प्रमुख मूल्यांकन अंतर है, और प्लेटफॉर्म को साझा होटल वातावरण में विरासत उपकरणों के लिए iPSK और कर्मचारियों के लिए SSO जैसे नियंत्रणों के लिए समर्थन की आवश्यकता है। Gartner यह भी नोट करता है कि विरासत RADIUS मॉडल के रखरखाव में दोगुना खर्च आता है, यही वजह है कि पासवर्ड रहित दृष्टिकोण गंभीर जांच के पात्र हैं जहां परिचालन सरलता ROI को प्रभावित करती है (NIST-होस्टेड दस्तावेज़ जो इस आतिथ्य मूल्यांकन अंतर को संदर्भित करता है)।
इससे आपके परीक्षण का तरीका बदलना चाहिए।
केवल यह न पूछें कि क्या प्लेटफॉर्म किसी फीचर का समर्थन करता है। यह पूछें कि वह फीचर कितना एडमिन वर्क लोड बनाता है।
वेंडर सत्रों में पूछने योग्य महत्वपूर्ण प्रश्न
लाइव परिदृश्यों का उपयोग करें, सामान्य संकेतों का नहीं।
वेंडर से प्रदर्शित करने के लिए कहें:
नए साइट के लिए उपकरण ऑनबोर्डिंग
इसमें एक आधुनिक उपकरण वर्ग और एक विरासत (legacy) वर्ग शामिल करें। देखें कि पहचान, नामकरण, समूहीकरण और नीति कैसे लागू की जाती है।
स्टाफ की भूमिका में बदलाव
आप देखना चाहते हैं कि निर्देशिका विशेषताएँ बदलने पर एक्सेस कैसे बदलता है। यदि निरसन के लिए मैन्युअल काम की आवश्यकता होती है, तो यह एक चेतावनी है।
एक अतिथि या आगंतुक प्रवाह
स्थल व्यवसायों में, पहले कनेक्शन पर होने वाला घर्षण जल्दी ही एक परिचालन समस्या बन जाता है।
एक मल्टी-टेनेंट नीति विभाजन
पूछें कि प्लेटफॉर्म VLAN स्प्राउल और अपवाद प्रबंधन का निर्माण किए बिना एक किरायेदार, रियायत या विभाग को दूसरे से कैसे अलग करता है।
आपके मौजूदा उपकरणों में एकीकरण
इसमें सर्विस डेस्क वर्कफ़्लो, CRM कनेक्टर और निर्यात या API गुणवत्ता शामिल है।
खरीद सलाह: यदि कोई वेंडर एक वास्तविक अपवाद केस को प्रदर्शित नहीं कर सकता है, तो वे शायद उम्मीद करते हैं कि आपकी टीम खरीद के बाद इसे हल करे।
एक व्यावहारिक स्कोरिंग चेकलिस्ट
आप एक संक्षिप्त चेकलिस्ट के साथ खरीद की बातचीत को एक व्यावहारिक स्कोरकार्ड में बदल सकते हैं।
- पहचान नियंत्रण: क्या यह प्लेटफॉर्म प्रत्येक के लिए उपयुक्त तरीकों से उपयोगकर्ताओं और उपकरणों दोनों को प्रमाणित कर सकता है?
- निरसन गति: जब कोई भूमिका या उपकरण की स्थिति बदलती है, तो नीति कितनी जल्दी अपडेट होती है?
- विरासत (Legacy) समर्थन: क्या पुराने उपकरणों को बिना व्यापक साझा क्रेडेंशियल के सुरक्षित रूप से प्रबंधित किया जा सकता है?
- मल्टी-टेनेंट अलगाव: क्या स्टाफ, मेहमान, किरायेदार और परिचालन प्रणालियाँ नीति ओवरलैप के बिना एक साथ रह सकती हैं?
- विक्रेता इंटरऑपरेबिलिटी: क्या यह बिना किसी नाजुक कस्टम कार्य के आपके नेटवर्क एस्टेट और व्यावसायिक प्रणालियों के साथ काम करता है?
- परिचालन स्पष्टता: क्या आपकी सहायता टीम इसे दिन-प्रतिदिन समझ और प्रबंधित कर सकती है?
- परिनियोजन प्रयास: क्या आपके आंतरिक संसाधन स्तरों के लिए उत्पादन का मार्ग व्यावहारिक है?
- रिपोर्टिंग और अंतर्दृष्टि: क्या गैर-नेटवर्क टीमें निर्णय लेने के लिए आउटपुट का उपयोग कर सकती हैं?
- सहायता गुणवत्ता: क्या चीजें खराब होने पर विश्वसनीय कार्यान्वयन सहायता, दस्तावेज़ीकरण और एस्केलेशन उपलब्ध है?
- वास्तविक लागत: अनुबंध की अवधि के दौरान इसके लिए आंतरिक समय, रखरखाव और अपवाद प्रबंधन में क्या आवश्यकता होगी?
सही विकल्प आमतौर पर वह प्लेटफॉर्म होता है जो पहचान और नीति को नियंत्रण में रखते हुए सबसे अधिक निरंतर आने वाली बाधाओं को दूर करता है। यही मार्जिन की रक्षा करता है, सपोर्ट के बोझ को कम करता है, और बड़े पैमाने पर कनेक्टेड एस्टेट्स को प्रबंधनीय बनाता है।
यदि आपकी टीम साझा पासवर्ड को बदलना चाहती है, गेस्ट और स्टाफ की पहुंच को सरल बनाना चाहती है, और मल्टी-टेनेंट स्थानों पर पहचान-आधारित नियंत्रण लागू करना चाहती है, तो Purple देखने योग्य है। यह आतिथ्य, खुदरा, स्वास्थ्य सेवा, परिवहन, कार्यक्रमों और आवासीय वातावरण के लिए सुरक्षित, पासवर्ड रहित WiFi प्रमाणीकरण और पहचान-आधारित नेटवर्किंग पर केंद्रित है, जिसमें OpenRoaming, Passpoint, निर्देशिका एकीकरण, एनालिटिक्स और iPSK जैसे लीगेसी डिवाइस नियंत्रणों का समर्थन शामिल है।