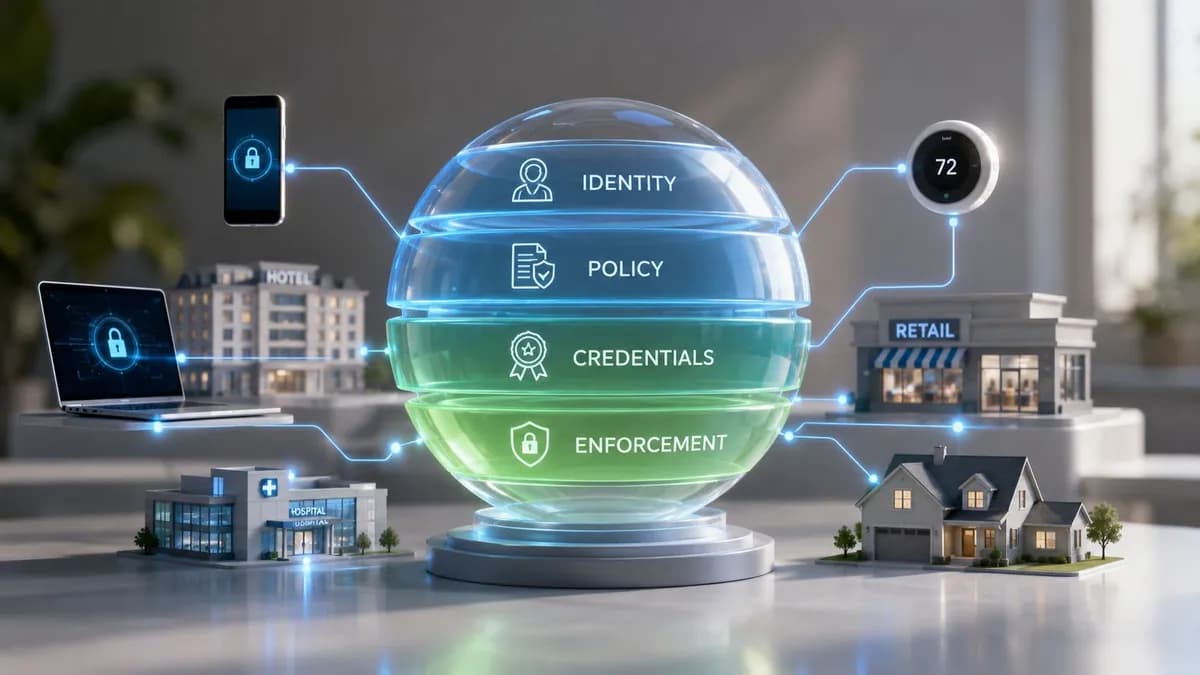
Probabilmente avete già a che fare con l'IoT, anche se nessuno all'interno della vostra organizzazione lo chiama così.
Un gruppo alberghiero dispone di termostati intelligenti nelle camere, sistemi di porte collegate, telecamere IP, digital signage, sensori di presenza, smart TV, access point, onboarding WiFi per gli ospiti, tablet per il personale e un sistema di gestione dell'edificio fornito da un ulteriore fornitore diverso. Una rete retail dispone di contatori di passaggi, chioschi, dispositivi di pagamento, kit di sicurezza, controlli dell'illuminazione e strumenti di marketing che generano i propri dati e richiedono un proprio modello di accesso.
È qui che sorge il problema. La maggior parte delle aziende non fatica perché manca di dispositivi connessi. Fatica perché ne ha accumulati troppi disconnessi tra loro. Ogni famiglia di dispositivi ha la propria console, le proprie credenziali, il proprio ciclo di patch e le proprie regole su chi dovrebbe essere ammesso alla rete.
Le piattaforme per l'Internet of Things sono importanti perché trasformano questa dispersione in qualcosa di governabile. Negli ambienti fisici, questo si traduce solitamente in tre risultati: meno passaggi operativi di consegne, dati più puliti e un controllo più rigido su chi o cosa può connettersi.
La crescente complessità di un mondo connesso
Un direttore dei servizi per una catena alberghiera multi-sito potrebbe avere un team che gestisce l'HVAC, un altro la videosorveglianza, un terzo il WiFi e un partner esterno che gestisce le app per gli ospiti. Sulla carta, ogni sistema è "intelligente". In pratica, nessuno ha una visione coerente di identità, accesso, stato del dispositivo o rischio.
Questa frammentazione crea due problemi costosi. Le operazioni rallentano perché ogni modifica richiede l'intervento di più team. La sicurezza si indebolisce perché dispositivi e utenti si spostano tra sistemi che non sono mai stati progettati per condividere relazioni di fiducia.
Gli edifici intelligenti diventano disordinati rapidamente
Più sedi aggiungi, peggio diventa.
Una singola struttura può spesso cavarsela con soluzioni temporanee informali. Qualcuno tiene un foglio di calcolo dei dispositivi. Un altro sa quale password condivisa funziona ancora. Una terza persona ricorda quale appaltatore ha installato le telecamere. Su scala aziendale, tutto questo smette di funzionare.
Le piattaforme internet of things esistono per risolvere questo problema di coordinamento. Non si limitano a connettere l'hardware al cloud. Offrono all'IT un modo per eseguire il provisioning dei dispositivi, normalizzare i dati, applicare le policy e mostrare informazioni utili ai team che gestiscono il business.
Si prevede che l'Europa rappresenterà il 23% dei dati globali generati dall'IIoT nel 2025, il che indica un mercato maturo per le operazioni connesse e rende le decisioni sulle piattaforme più significative per le organizzazioni del Regno Unito che operano in edifici intelligenti, retail e ambienti simili (itransition sulle tendenze dei dati IIoT).
Per i gestori di sedi ed eventi, il problema pratico non è "dovremmo adottare l'IoT?". È "come facciamo a evitare che un parco dispositivi in crescita diventi un problema di identità non gestito?"
Il valore risiede nel coordinamento
Una piattaforma dimostra il suo valore quando diventa il livello operativo tra gli oggetti connessi e le decisioni aziendali.
Questo potrebbe significare:
- Accesso ospiti che non contrasta con la rete: l'autenticazione è allineata alle policy invece di essere aggiunta in un secondo momento.
- Costruzione di sistemi monitorabili centralmente: i team di gestione degli immobili possono individuare guasti ed eccezioni senza dover saltare da una console all'altra dei diversi fornitori.
- Dati utilizzabili al di fuori del reparto tecnico: i team di marketing, operation e compliance possono lavorare partendo dalla stessa unica fonte di verità.
Se il tuo team sta valutando anche come il processo decisionale automatizzato si inserisce nei sistemi connessi, questa guida all'orchestrazione degli agenti IA è un utile compagno perché affronta ciò che accade quando più agenti software devono agire su dati operativi reali.
Per una visione più ampia del motivo per cui il lato dispositivi continua a espandersi, la panoramica di Purple su https://www.purple.ai/en-GB/blogs/how-many-devices-connected-to-internet aiuta a inquadrare la scala di ciò che i team di rete sono chiamati a supportare.
La parte difficile non è collegare un ulteriore dispositivo. È decidere in che modo ogni utente, dispositivo e servizio debba fidarsi l'uno dell'altro in centinaia di interazioni quotidiane.
Che cos'è esattamente una piattaforma Internet of Things
La definizione più semplice è questa. Una piattaforma IoT è il sistema operativo per un ambiente fisico.
I dispositivi si occupano del rilevamento e dell'azione. Le applicazioni presentano report, avvisi, flussi di lavoro e dashboard. La piattaforma si colloca nel mezzo e rende l'intero sistema utilizzabile.
Molto più di un registro dei dispositivi
Un errore comune è pensare che una piattaforma IoT sia solo un luogo in cui i dispositivi "appaiono".
È molto più di questo. Una piattaforma adeguata gestisce il complicato livello intermedio che la maggior parte delle aziende preferisce non sviluppare in proprio.
- Provisioning: come un dispositivo viene registrato, nominato, raggruppato e associato a una policy
- Connettività: come comunica utilizzando i protocolli supportati
- Sicurezza: come dimostra l'identità e scambia dati in modo sicuro
- Normalizzazione: come i dati grezzi dei dispositivi vengono resi coerenti per la reportistica e l'automazione
- Integrazione: come tali dati raggiungono CRM, service desk, strumenti di analytics e sistemi dell'edificio
Senza questo livello, ogni progetto si trasforma in un processo di integrazione su misura.
Il middleware che rende possibili i risultati di business
Prendiamo come esempio il termostato di una camera d'albergo. Di per sé, rileva la temperatura e accetta le modifiche del setpoint. È utile, ma limitato.
Una volta integrati in una piattaforma, altri sistemi possono reagire a questi dati. Lo stato del servizio di pulizia può attivare la modalità della stanza. I segnali di presenza possono modificare le impostazioni climatiche. Una regola di manutenzione può generare un ticket quando un comportamento appare anomalo. La policy di accesso degli ospiti può determinare se qualcuno viene trattato come residente, visitatore o membro del personale sulla stessa infrastruttura WiFi.
È a questo punto che le piattaforme smettono di essere una semplice infrastruttura tecnica e iniziano a incidere su costi, qualità del servizio e sicurezza.
Cosa non è
Aiuta a separare una piattaforma IoT dagli strumenti adiacenti.
Non è:
- Solo un database cloud: l'archiviazione è importante, ma da sola non gestisce l'identità dei dispositivi o le policy.
- Solo una dashboard: la visualizzazione è un output della piattaforma, non la piattaforma stessa.
- Solo la rete: il WiFi e lo switching forniscono il trasporto. La piattaforma fornisce controllo, contesto e integrazione.
- Solo un'app di un fornitore di dispositivi: le app dei produttori spesso funzionano bene per una singola linea di prodotti e male in infrastrutture miste.
Regola pratica: se una soluzione non è in grado di gestire vendor differenti, identità mutevoli e automazione tra sistemi diversi, non sta funzionando come una vera piattaforma per la maggior parte delle infrastrutture aziendali.
Il modo migliore per valutarne una è porsi una domanda diretta. Se il prossimo trimestre aggiungessi un nuovo sito, un nuovo tipo di dispositivo e una nuova fonte di identità, la piattaforma assorbirebbe questo cambiamento in modo pulito o il tuo team finirebbe per dover assemblare il tutto manualmente?
Questa risposta di solito rivela se state acquistando una piattaforma o semplicemente un'altra console.
Scomporre l'architettura principale di una piattaforma IoT
Quando si dice che una piattaforma IoT è "scalabile", spesso significa che diversi livelli stanno svolgendo correttamente il proprio lavoro contemporaneamente. Se un solo livello è debole, l'intero sistema sembrerà inaffidabile.
L'architettura descritta di seguito rappresenta il modello pratico comunemente adottato.
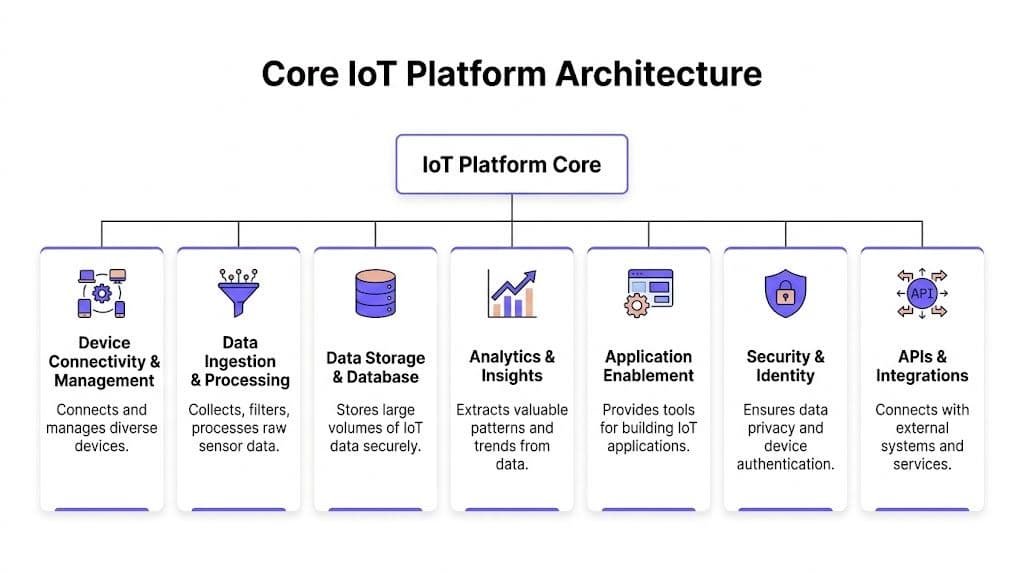
Connettività e gestione dei dispositivi
Questo è il livello rivolto all'edge. Si occupa dell'abilitazione dei dispositivi, dell'assegnazione delle identità, della gestione delle differenze di protocollo e del mantenimento dello stato.
Nel settore immobiliare, questo livello deve tollerare realtà complesse. Alcuni dispositivi sono moderni e compatibili con i certificati. Altri sono vecchi, fragili e a malapena gestibili. Alcuni sono asset fissi. Altri si spostano all'interno dei siti. Alcuni inviano messaggi minuscoli. Altri trasmettono flussi di dati più impegnativi.
Le principali piattaforme cloud dimostrano come questo funzioni su scala. AWS IoT Core supporta oltre un miliardo di dispositivi attraverso il suo Device Gateway utilizzando MQTT e WebSocket con crittografia end-to-end, e il suo modello di regole supporta modelli di elaborazione in tempo reale che Ignitec collega a un onboarding degli ospiti più rapido del 25% nelle sedi del Regno Unito utilizzando ibridi edge-cloud (confronto delle piattaforme IoT di Ignitec).
Questo è importante perché le decisioni sull'identità spesso avvengono qui. Se questo livello non è in grado di convalidare rapidamente un dispositivo o un utente e instradare l'evento in modo appropriato, tutto ciò che si trova sopra di esso diventa più lento o meno affidabile.
Ingestione e archiviazione dei dati
Una volta connessi i dispositivi, l'attività successiva consiste nell'acquisire, pulire e memorizzare i dati inviati.
I dati IoT grezzi sono disordinati. Dispositivi diversi inviano report in formati diversi. Gli intervalli temporali variano. Le convenzioni di denominazione cambiano. Alcuni messaggi sono utili, altri sono solo rumore. Una piattaforma adeguata filtra e struttura i dati prima che vengano archiviati.
Questo livello in genere deve supportare sia le esigenze operative a breve termine sia l'analisi a lungo termine. I team operativi desiderano visibilità immediata. Gli analisti vogliono pattern storici. I team di conformità vogliono conservazione e controllo. Tali requisiti possono entrare in conflitto se la piattaforma tratta tutti i dati allo stesso modo.
Un buon test consiste nel verificare se la piattaforma è in grado di distinguere tra la telemetria che richiede un'azione immediata e i dati che saranno rilevanti solo in un secondo momento.
Regole e analisi
I sistemi connessi diventano sistemi operativi.
I motori di regole monitorano gli eventi in entrata e attivano azioni. I livelli di analytics identificano pattern, tendenze e anomalie. Nei contesti fisici, questo potrebbe significare il cambiamento di stato di un dispositivo in camera dopo il check-in, un sensore che genera un ticket di manutenzione o una policy di accesso che si aggiorna quando un membro dello staff cambia ruolo nella directory.
Le regole più utili sono quelle mirate e deliberate. I team si trovano in difficoltà quando automatizzano eccessivamente nelle prime fasi, creando catene di azioni difficili da decifrare su più sistemi.
Abilitazione delle applicazioni e API
Nessuna piattaforma può sopravvivere isolata. Deve scambiare dati costantemente con il resto dell'azienda.
Ciò significa API, connettori, hook di eventi, output di reportistica e strumenti per gli sviluppatori. Il livello applicativo è ciò che consente alle operazioni, al service desk, ai CRM, ai sistemi di identità e agli strumenti di analisi di utilizzare i dati della piattaforma senza che ogni integrazione diventi un progetto personalizzato.
In pratica, questo è anche il livello in cui il valore commerciale diventa visibile. Se i dati non riescono a fluire in modo pulito verso i sistemi già utilizzati dai tuoi team, la piattaforma risulterà tecnicamente impressionante ma commercialmente deludente.
La sicurezza e l'identità risiedono in ogni livello
La sicurezza non è un elemento isolato da aggiungere a lato dello schema. Attraversa l'intero stack.
Una decisione sull'identità del dispositivo al momento dell'onboarding influisce sulla policy di rete. La convalida dei dati influisce sulla qualità degli analytics. L'integrazione con la directory influisce sull'accesso del personale. La revoca influisce sulla rapidità con cui il rischio può essere contenuto.
Se un fornitore tratta l'identità come una funzionalità piuttosto che come un principio di progettazione, aspettatevi eccezioni, soluzioni alternative e una gestione manuale superiore a quella promessa.
Questo è particolarmente vero nel settore alberghiero, sanitario e retail, dove ospiti, personale, appaltatori e sistemi della sede centrale si incontrano tutti su un'infrastruttura condivisa.
Confronto tra i modelli di distribuzione delle piattaforme IoT
Il modello di implementazione cambia l'esperienza quotidiana più di quanto si aspettino molti acquirenti. Due piattaforme possono sembrare simili in una demo e comportarsi in modo molto diverso una volta che il vostro team deve gestirle.
La scelta di base si colloca solitamente tra SaaS, PaaS, e soluzioni on-premise o in hosting autonomo.
Cosa cambia con ciascun modello
Il SaaS è il modo più rapido per ottenere valore operativo. Il fornitore gestisce la piattaforma, si occupa degli aggiornamenti e solleva il vostro team dalla maggior parte delle decisioni infrastrutturali.
Il PaaS offre più spazio per lo sviluppo. Otterrete elementi costitutivi gestiti, ma il vostro team dovrà comunque progettare e gestire una parte significativa della soluzione.
La soluzione on-premise o in auto-hosting offre il massimo controllo ambientale, ma comporta anche patch, pianificazione della resilienza, monitoraggio, scalabilità e l'onere di far funzionare correttamente ogni integrazione.
Confronto dei modelli di distribuzione delle piattaforme IoT
| Attributo | SaaS (Software as a Service) | PaaS (Platform as a Service) | On-Premise / Self-Hosted |
|---|---|---|---|
| Velocità di implementazione | Solitamente la più rapida. Ideale per i team che necessitano di un servizio attivo in tempi brevi. | Moderata. Più veloce rispetto allo sviluppo da zero, ma più lenta rispetto al SaaS. | Solitamente la più lenta, poiché l'infrastruttura e le operazioni devono essere progettate e gestite internamente. |
| Onere operativo | Il minor carico di lavoro quotidiano per il team IT interno. | Responsabilità condivisa. Il tuo team gestisce comunque una parte significativa dell'architettura e dell'integrazione. | Il più elevato. Il tuo team gestisce la piattaforma e si fa carico del supporto. |
| Personalizzazione | Spesso predefinita. Ottima per i casi d'uso comuni, meno flessibile per le esigenze particolari. | Migliore per flussi di lavoro su misura e applicazioni personalizzate. | Massimo controllo teorico, ma solo se si dispone delle risorse necessarie per sfruttarlo al meglio. |
| Scalabilità | Solitamente semplice se il fornitore ha progettato la soluzione per una crescita multi-sito. | Forte, ma le decisioni sull'architettura rimangono fondamentali. | Dipende fortemente dalla progettazione interna e dalla maturità operativa. |
| Responsabilità della sicurezza | Condivisa. Il fornitore gestisce le operazioni della piattaforma, ma la definizione delle policy, dell'identità e del controllo degli accessi rimane a tuo carico. | Condivisa, con un carico maggiore a carico del tuo team. | Quasi interamente a tuo carico. Include il rafforzamento dei sistemi, l'applicazione delle patch, la resilienza e la conformità per gli audit. |
| Profilo dei costi | Minore attrito iniziale, costo dell'abbonamento ricorrente. | Misto. Infrastruttura gestita più costi di engineering. | Maggiore onere di manutenzione interna, sia iniziale che continuo. |
| Soluzione ideale | Team aziendali che desiderano risultati concreti senza dover sviluppare internamente competenze di gestione della piattaforma. | Organizzazioni con risorse di sviluppo e specifiche esigenze di integrazione. | Ambienti con requisiti di hosting rigidi o vincoli operativi particolari. |
Il costo nascosto è l'onere amministrativo
Gli acquirenti spesso si concentrano troppo sulle singole voci di licenza e trascurano il carico operativo che ne deriva.
Chiedi chi gestirà:
- Cicli di patch: in particolare dove si intersecano i dispositivi connessi e le policy di identità
- Manutenzione dei connettori: tra la piattaforma e i sistemi aziendali
- Deriva delle policy: tra siti, tenant e gruppi di dispositivi
- Test di resilienza: inclusi i moduli di errore quando i servizi cloud, edge o di identità non sono disponibili
Un modello che appare più economico può rivelarsi costoso se il vostro team di rete o infrastruttura finisce per svolgere il ruolo del fornitore.
Per le strutture con un uso intensivo di WiFi, questo confronto di https://www.purple.ai/en-GB/guides/cloud-managed-vs-controller-wifi è utile perché si applica lo stesso compromesso. La gestione centralizzata spesso vince non perché va di moda, ma perché riduce l'attrito operativo tra i siti distribuiti.
Una regola pratica per la scelta
Se la vostra organizzazione considera l'IoT come una funzionalità strategica di prodotto, l'approccio PaaS può essere la scelta corretta.
Se la tua organizzazione considera l'IoT come una capacità operativa a supporto di sedi fisiche, edifici, accesso dei clienti ed erogazione di servizi, il modello SaaS si rivela spesso la scelta migliore perché l'azienda desidera solitamente ottenere risultati, non creare una nuova funzione di ingegneria delle piattaforme.
L'auto-hosting si adatta a casi d'uso più limitati di quanto molti team ammettano. Può essere la risposta corretta, ma solo quando la necessità di controllo è abbastanza reale da giustificare la complessità permanente che ne consegue.
Proteggere il tuo ecosistema IoT con la gestione delle identità
La maggior parte dei problemi di sicurezza IoT non ha origine da malware complessi. Deriva invece da una gestione debole delle identità.
Una telecamera viene distribuita con una credenziale generica. Un tablet del personale mantiene l'accesso dopo un cambio di ruolo. Un flusso di accesso per gli ospiti viene separato dal resto del modello di attendibilità. Un dispositivo legacy viene inserito a forza in un ampio segmento di rete perché nessuno ha un modo migliore per gestirlo.
Ecco perché l'approccio basato sul perimetro fallisce nelle infrastrutture connesse. Una volta che utenti, appaltatori esterni, dispositivi e servizi operano tutti nello stesso ambiente fisico, i concetti di "interno" ed "esterno" smettono di essere categorie utili per la sicurezza.
L'approccio basato sull'identità supera quello basato sul perimetro
Un modello identity-first pone una domanda migliore. Non "questo traffico si trova sul lato affidabile del firewall?", bensì "cos'è esattamente questo oggetto, chi lo possiede e cosa è autorizzato a fare in questo preciso momento?".
Questo si applica a:
- Dispositivi dello staff gestiti
- Dispositivi degli ospiti non gestiti
- Dispositivi condivisi come i chioschi
- Endpoint IoT legacy
- Interazioni service-to-service all'interno della piattaforma
La piattaforma dovrebbe fungere da punto di applicazione delle policy, non solo da livello di trasporto.
Perché il provisioning e la revoca contano più degli slogan
Zero-trust è facile da dire e difficile da rendere operativo.
Ciò che conta in pratica è se la tua piattaforma è in grado di fornire identità in modo pulito, applicare le policy in modo coerente e revocare l'accesso rapidamente senza interventi manuali di pulizia. Se un fornitore esterno se ne va, se il ruolo di un dipendente cambia o se un dispositivo non supera i controlli di integrità, il tuo team non dovrebbe dover rincorrere più sistemi per rimuovere le autorizzazioni.
Il fattore di rischio non è astratto. I dispositivi non aggiornati hanno contribuito a un aumento del 28% degli incidenti di cybersecurity IoT segnalati dal NCSC del Regno Unito nel 2025, e le piattaforme con forti capacità di aggiornamento OTA e provisioning possono ridurre il rischio di violazione del 30%. Nei contesti fisici, questo si traduce in una gestione più sicura dei dispositivi legacy attraverso strumenti come iPSK e in un isolamento più forte tra le identità degli inquilini e del personale (IoT For All sui componenti delle piattaforme IoT).
Osservazione sul campo: il miglior controllo di sicurezza in una sede affollata è spesso quello che elimina un'eccezione manuale. Gli esseri umani creano soluzioni alternative quando i sistemi rendono troppo difficile l'accesso sicuro.
Come si presenta una buona progettazione dell'identità
Le piattaforme Internet of Things più solide condividono solitamente alcune caratteristiche comuni:
- Onboarding basato su certificati: i dispositivi moderni e gli utenti dovrebbero essere in grado di autenticarsi senza dipendere da password condivise.
- Integrazione con le directory: l'accesso del personale deve basarsi sull'Identity Provider di cui l'organizzazione si fida già.
- Policy granulari: un termostato, un terminale POS e lo smartphone di un ospite non dovrebbero mai condividere gli stessi privilegi di rete.
- Revoca tempestiva: gli aggiornamenti delle policy devono avere effetto immediato in caso di variazione del rischio o del ruolo.
- Contenimento dei sistemi legacy: i dispositivi obsoleti esistono ancora, pertanto la piattaforma deve offrire modalità di connessione controllate senza esporre l'intera rete.
Per i team che valutano le opzioni di architettura in questo ambito, la guida di Purple su https://www.purple.ai/en-GB/guides/identity-based-networking-explained è un utile manuale introduttivo sull'applicazione dei controlli basati sull'identità in tutti i parchi wireless.
Un esempio in questo mercato è Purple, che supporta l'accesso senza password per ospiti e personale, si integra con provider di identità come Entra ID e Okta e include controlli multi-tenant come l'isolamento iPSK e SSO per gli ambienti delle strutture. Questo tipo di modello è spesso più facile da gestire rispetto a un accesso ospiti con password condivisa combinato con strumenti di autenticazione del personale separati.
I controlli di sicurezza devono resistere alle reali condizioni dei locali
Gli ambienti dell'ospitalità e del retail sono disordinati per natura. I dispositivi arrivano da molteplici fornitori. I contractor hanno bisogno di un accesso temporaneo. Gli inquilini condividono l'infrastruttura. Gli ospiti si aspettano che il WiFi funzioni immediatamente. Il personale ruota e non tutti gli endpoint supportano i metodi moderni allo stesso modo.
Ecco perché la teoria pulita spesso crolla sul posto.
Una recensione pratica delle sfide comuni di sicurezza IoT merita di essere letta perché riflette i tipi di vulnerabilità che i team ereditano quando la crescita dei dispositivi supera la governance.
La piattaforma giusta non elimina la complessità. La circoscrive. Assegna a ogni utente e dispositivo un'identità difendibile e trasforma il controllo degli accessi in un processo operativo anziché in una raccolta di eccezioni.
Le piattaforme IoT in azione nei settori del Regno Unito
La maggior parte delle discussioni sulle piattaforme diventa troppo astratta. Il valore appare più chiaro quando si osserva come i diversi settori utilizzano gli stessi elementi costitutivi per obiettivi molto diversi.
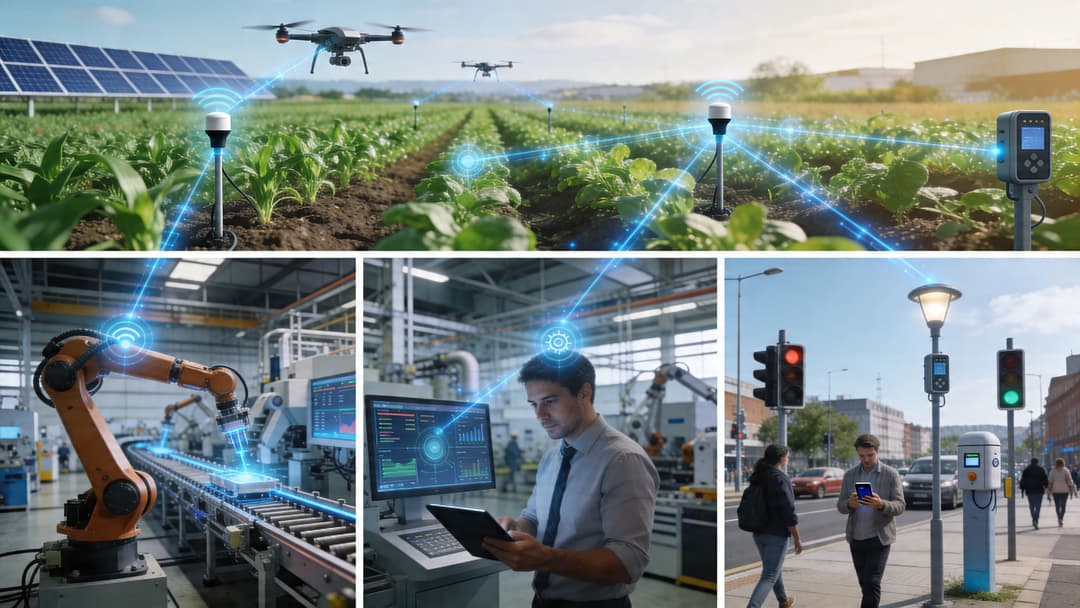
Ospitalità
Un hotel non ha bisogno di ulteriori funzioni "smart" scollegate tra loro. Ha bisogno di operazioni coordinate.
Una configurazione matura può collegare l'arrivo dell'ospite, lo stato della stanza, l'identità del personale e i controlli dell'edificio in modo che il servizio risulti fluido anziché frammentario. Il risultato utile non è la novità in sé. Si tratta di ridurre i ritardi al check-in, i problemi di prontezza delle camere e le chiamate alla reception dovute a sistemi che non comunicano correttamente tra loro.
In questo settore, l'identità conta due volte. Gli ospiti hanno bisogno di un accesso senza attriti. Lo staff ha bisogno di un accesso controllato che cambia a seconda del ruolo e della posizione. Le strutture multi-tenant aggiungono un ulteriore livello perché i sistemi interni, le concessioni di vendita al dettaglio, le operazioni per gli eventi e il traffico degli ospiti possono coesistere tutti su un unico patrimonio infrastrutturale.
Retail
I team del settore retail si avvicinano spesso all'IoT da due direzioni contemporaneamente.
I team operativi desiderano dispositivi connessi che migliorino la visibilità delle scorte, la manutenzione dei negozi e la coerenza dei punti vendita. I team commerciali desiderano una migliore comprensione dei movimenti dei clienti e dei pattern di permanenza. Entrambi dipendono da una piattaforma in grado di acquisire segnali da più sistemi e renderli utilizzabili senza compromettere la sicurezza della rete.
La trappola è acquistare soluzioni puntuali che risolvono ciascuna un problema limitato. Scaffali intelligenti, chioschi, telecamere e analisi WiFi possono funzionare tutti in modo indipendente, pur creando una confusione gestionale.
Sanità
Il settore sanitario è quello in cui l'"accesso facilitato" e l'"accesso sicuro" richiedono il bilanciamento più attento.
Il monitoraggio remoto, i dispositivi clinici connessi e i servizi digitali per i pazienti sembrano tutti concetti semplici, finché il flusso di autenticazione non esclude una parte dei pazienti. Questo non è un problema secondario - rischia di far fallire l'intero programma.
Una sfida critica nel Regno Unito è l'esclusione digitale. Si stima che il 22% degli adulti nel Regno Unito sia privo di competenze digitali di base, e un'indagine di Deloitte UK del 2025 ha rilevato che il 40% dei progetti pilota IoT negli ospedali del Regno Unito è fallito a causa di barriere di usabilità, il che rende i Captive Portal complessi e i flussi di lavoro dipendenti dagli smartphone un vero e proprio rischio operativo, non solo una scelta di design scadente (The King’s Fund sull'esclusione digitale nel settore sanitario).
Nel settore sanitario, una piattaforma non ha successo perché è ricca di funzionalità. Ha successo quando pazienti, visitatori, medici e dispositivi possono utilizzarla tutti in sicurezza senza attriti evitabili.
Ciò ha implicazioni dirette per l'autenticazione. Se l'accesso presuppone che ogni paziente abbia la stessa familiarità digitale, la piattaforma può ampliare le disuguaglianze pur dichiarando di modernizzare l'assistenza sanitaria.
Residenziale e managed living
Il build-to-rent, gli alloggi per studenti e altri ambienti residenziali gestiti si collocano a metà strada tra il networking aziendale e il settore alberghiero.
I residenti si aspettano la semplicità di casa. Gli operatori hanno bisogno di un controllo sull'intera struttura. Appaltatori, staff, dispositivi comuni ed endpoint dei residenti necessitano tutti di un trattamento diverso. Le credenziali condivise tradizionali non scalano bene in questo contesto perché confondono la responsabilità e creano continui ticket di supporto.
La piattaforma corretta trasforma tutto questo in una policy anziché in un'improvvisazione. L'accesso per i residenti può risultare semplice, mentre i controlli back-end rimangono segmentati e controllabili.
Come valutare e scegliere la piattaforma giusta
L'acquisto di una piattaforma IoT raramente rappresenta una decisione puramente tecnologica. Si tratta di una scelta strategica a lungo termine per il proprio modello operativo.
Gli errori più grandi si verificano solitamente quando i team valutano gli elenchi delle funzionalità anziché testare come si comporta la piattaforma nel loro ambiente reale. Una demo impeccabile può nascondere un provisioning inefficiente, integrazioni complesse o controlli di sicurezza che falliscono nell'uso multi-tenant.
Inizia con la tua realtà operativa
Prima di confrontare i fornitori, definite il vostro ambiente in modo realistico.
Elenca gli aspetti che di solito vengono trascurati:
- Infrastruttura hardware mista: includi access point, IoT legacy, kit installati da terzi e dispositivi condivisi
- Ambiente di identità: specifica se dipendi già da Entra ID, Okta, Google Workspace o da più fonti
- Modello di sede: single-tenant, multi-tenant, in franchising, gestito o misto
- Utenti aziendali: chi ha bisogno dei dati e quali azioni intraprenderà a partire da essi
- Modello di supporto: chi gestirà gli incidenti, le modifiche alle policy e l'onboarding dopo il go-live
Se saltate questo passaggio, acquisterete una soluzione adatta a un'infrastruttura ideale anziché a quella che gestite realmente.
Valuta le parti che creano carico amministrativo
Un fornitore può apparire solido sulla connettività principale, ma risultare debole sul piano della governance.
In particolare per il settore hospitality del Regno Unito, la sicurezza multi-tenant rappresenta una lacuna di valutazione fondamentale nonostante una crescita del 25% su base annua nell'adozione di IoT, e le piattaforme necessitano di supporto per controlli come iPSK per i dispositivi legacy e SSO per il personale in ambienti alberghieri condivisi. Gartner rileva inoltre che i modelli RADIUS legacy costano il doppio in manutenzione, motivo per cui gli approcci senza password meritano un attento esame laddove la semplicità operativa influisce sul ROI (documento ospitato da NIST che fa riferimento a questa lacuna di valutazione nel settore hospitality).
Questo dovrebbe cambiare ciò che vai a testare.
Non chiedetevi solo se la piattaforma supporta una determinata funzionalità. Chiedetevi quanto lavoro amministrativo quella funzionalità comporta.
Le domande che vale la pena porre durante le sessioni con i fornitori
Utilizza scenari reali, non richieste generiche.
Chiedi al fornitore di mostrare:
Onboarding dei dispositivi per un nuovo sito
Includete una classe di dispositivi moderni e una classe legacy. Osservate come vengono applicati l'identità, la denominazione, il raggruppamento e la policy.
Un cambio di ruolo del personale
Volete vedere come cambiano gli accessi quando cambiano gli attributi della directory. Se la revoca richiede un intervento manuale, questo è un segnale di allarme.
Un flusso per ospiti o visitatori
Nelle attività con sedi fisiche, l'attrito alla prima connessione si trasforma rapidamente in un problema operativo.
Una suddivisione delle policy multi-tenant
Chiedete in che modo la piattaforma separa un tenant, una concessione o un dipartimento da un altro senza creare una proliferazione di VLAN e la gestione manuale delle eccezioni.
Integrazione nei vostri strumenti esistenti
Questo include i flussi di lavoro del service desk, i connettori CRM e la qualità dell'esportazione o delle API.
Consiglio per l'acquisto: se un fornitore non è in grado di dimostrare un caso di eccezione realistico, probabilmente si aspetta che sia il vostro team a risolverlo dopo l'acquisto.
Una checklist di valutazione pratica
È possibile trasformare i colloqui di procurement in una scheda di valutazione pratica grazie a una breve lista di controllo.
- Controllo dell'identità: la piattaforma è in grado di autenticare sia gli utenti che i dispositivi con metodi appropriati per ciascuno?
- Velocità di revoca: quando cambia un ruolo o lo stato di un dispositivo, con quale rapidità si aggiorna la policy?
- Supporto legacy: i dispositivi più vecchi possono essere gestiti in sicurezza senza credenziali ampiamente condivise?
- Isolamento multi-tenant: personale, ospiti, tenant e sistemi operativi possono coesistere senza sovrapposizioni di policy?
- Interoperabilità del fornitore: funziona con il vostro parco di rete e con i sistemi aziendali senza rigidi interventi personalizzati?
- Chiarezza operativa: il vostro team di supporto è in grado di comprenderla e gestirla quotidianamente?
- Sforzo di implementazione: il percorso verso la produzione è realistico per i livelli di risorse interne a vostra disposizione?
- Reportistica e insight: i team non tecnici possono utilizzare i dati generati per prendere decisioni?
- Qualità del supporto: sono disponibili assistenza all'implementazione credibile, documentazione e procedure di escalation in caso di problemi?
- Costo reale: cosa richiederà questo in termini di tempo interno, manutenzione e gestione delle eccezioni per l'intera durata del contratto?
La scelta giusta è solitamente la piattaforma che elimina la maggior parte degli attriti quotidiani mantenendo sotto controllo l'identità e le policy. Questo è ciò che protegge i margini, riduce il carico di lavoro del supporto e rende gestibili su larga scala le infrastrutture connesse.
Se il tuo team sta cercando di sostituire le password condivise, semplificare l'accesso di ospiti e personale e applicare controlli basati sull'identità in ambienti multi-tenant, Purple merita un'occhiata. Si concentra sull'autenticazione WiFi sicura e senza password e sul networking basato sull'identità per i settori dell'ospitalità, retail, sanità, trasporti, eventi e ambienti residenziali, con supporto per OpenRoaming, Passpoint, integrazioni di directory, analytics e controlli dei dispositivi legacy come iPSK.