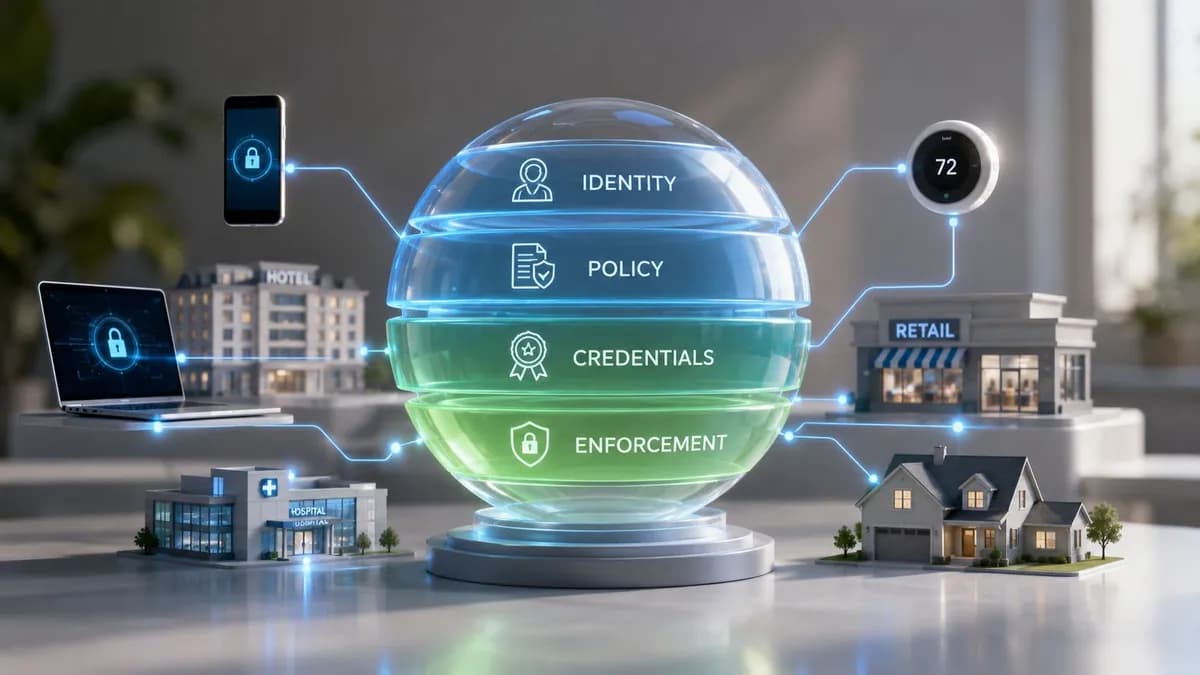
Molti team si trovano attualmente nella stessa situazione. L'edificio dispone di serrature intelligenti, sensori di presenza, telecamere, segnaletica digitale, controlli HVAC, chioschi, tablet, terminali di pagamento, WiFi per gli ospiti, dispositivi del personale e una manciata di sistemi acquistati da dipartimenti diversi in momenti diversi. Tutto è connesso, ma non necessariamente connesso bene.
È qui che l'architettura dell'Internet of Things smette di essere un diagramma astratto e diventa un modello operativo. Se l'architettura è debole, i dispositivi finiscono in silos isolati, i dati arrivano troppo tardi, l'identità è incoerente e la sicurezza dipende dalla fortuna. Se l'architettura è solida, lo stesso parco dispositivi diventa più facile da proteggere, più semplice da supportare e molto più utile per il business.
Che cos'è l'architettura IoT e perché è importante oggi
Un direttore d'albergo vede un unico problema. Gli ospiti desiderano un WiFi veloce, le camere devono essere efficienti dal punto di vista energetico, il personale deve spostarsi tra i sistemi senza attriti e i dispositivi connessi devono semplicemente funzionare. Un direttore IT vede il problema di fondo. Tutti questi risultati dipendono dalla presenza di un'architettura coerente per dispositivi, connettività, elaborazione, accesso e applicazioni.
L'architettura IoT è lo schema che definisce come i dispositivi fisici raccolgono i dati, come si muovono tali dati, dove vengono elaborati, come i sistemi agiscono su di essi e chi è autorizzato a interagire con ciascuna parte. In pratica, risponde alle domande cruciali per le operazioni. A quale rete si connette un termostato. Dove vengono analizzate le riprese delle telecamere. Come si autentica un sensore legacy. Cosa succede quando un fornitore esterno se ne va. In che modo i dispositivi degli ospiti rimangono isolati dai sistemi clinici o dagli strumenti di back-office.
L'urgenza è reale nel Regno Unito. La crescita delle proprietà connesse non è più teorica. Il Regno Unito ha registrato oltre 1,2 miliardi di connessioni IoT nel 2023, con un aumento del 35% rispetto al 2022, e il 77% delle aziende del Regno Unito ha segnalato minacce informatiche ai propri sistemi IoT, secondo la panoramica citata sull'architettura IoT e le tendenze di adozione nel Regno Unito su GeeksforGeeks.
Questa combinazione cambia le carte in tavola. La scalabilità senza struttura crea un rallentamento operativo. La scalabilità con struttura crea un vantaggio.
L'architettura è ciò che trasforma i dispositivi in un sistema
La maggior parte dei programmi IoT falliti non fallisce perché i sensori non erano validi. Fallisce perché la progettazione complessiva era debole.
Un'architettura praticabile offre:
- Chiara separazione dei ruoli: i dispositivi raccolgono, le reti trasportano, i gateway elaborano, le applicazioni presentano e l'identità controlla l'accesso.
- Confini di sicurezza prevedibili: il traffico degli ospiti, l'accesso del personale e il traffico delle macchine non vengono mescolati insieme.
- Coerenza operativa: l'onboarding, la revoca, il monitoraggio e la risoluzione dei problemi seguono un modello ripetibile.
- Utilità aziendale: i dati raggiungono i sistemi in grado di elaborarli, che si tratti di un BMS, di un CRM o di un service desk.
Regola pratica: se un dispositivo connesso può essere aggiunto solo "facendo un'eccezione", l'architettura non è ancora matura.
Se vuoi farti un'idea di quanto rapidamente si stiano espandendo i patrimoni connessi, questa panoramica su quanti dispositivi sono connessi a internet è un utile punto di riferimento a livello aziendale.
I livelli fondamentali dell'architettura IoT
Per comprendere facilmente l'architettura dell'Internet of Things, immaginala come un edificio. Ogni piano ha uno scopo distinto. Se i piani inferiori sono instabili, l'attico non ha alcuna importanza.
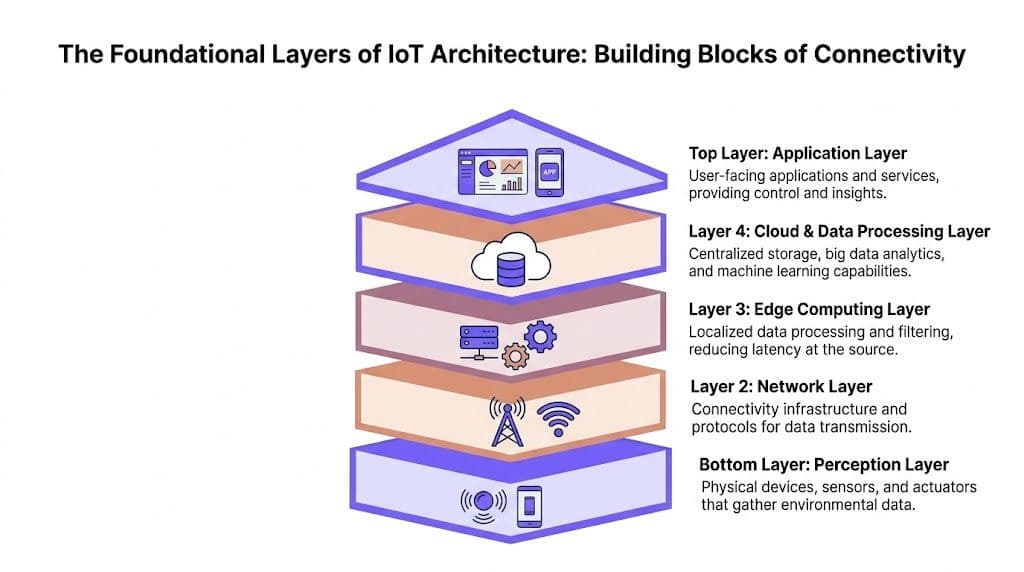
Livello di percezione
Questo è il piano terra. Contiene gli elementi fisici che rilevano o agiscono.
Questo include sensori di presenza, termostati, telecamere, serrature intelligenti, monitor medici, sonde ambientali, chioschi, terminali di pagamento e attuatori. Questi dispositivi generano i segnali grezzi da cui dipende il resto dello stack.
La principale preoccupazione di progettazione in questo caso non è solo la scelta dei dispositivi. È l'affidabilità. Sensori economici con firmware vulnerabili, percorsi di aggiornamento inadeguati o un supporto limitato delle identità creano problemi che non possono essere risolti del tutto in una fase successiva dello stack. Nel settore alberghiero e retail, i team ereditano spesso un parco dispositivi misto di tecnologie moderne e legacy. L'architettura deve accogliere questa realtà anziché presupporre di partire da zero.
Livello di rete
Questo rappresenta il cablaggio e l'impianto idraulico dell'edificio. Sposta i dati tra dispositivi, gateway, piattaforme e applicazioni.
Il livello di rete copre il percorso di trasporto, la connettività wireless e cablata, il posizionamento dei gateway, l'isolamento del traffico e le regole che determinano quali sistemi possono comunicare tra loro. In un ospedale, ciò potrebbe significare mantenere i flussi di monitoraggio dei pazienti separati dall'accesso internet degli ospiti. Nel retail, potrebbe significare separare il traffico dei punti vendita dall'analisi delle presenze e dal WiFi pubblico.
Un livello di rete solido fa bene tre cose:
- Si connette in modo affidabile: i dispositivi rimangono online senza costante intervento manuale.
- Segmenta correttamente: la compromissione in una zona non si estende a un'altra.
- Supporta il giusto mix di protocolli: i dispositivi limitati e le applicazioni aziendali non hanno le stesse esigenze di trasporto.
Livello di edge computing
Questo è il locale tecnico locale. Si trova vicino ai dispositivi e gestisce le attività sensibili ai tempi o ad alta intensità di banda prima che il traffico si sposti a monte.
I gateway edge filtrano il rumore, normalizzano i dati, applicano le policy locali e a volte prendono decisioni immediate. Questo è fondamentale in ambienti in cui attendere il tempo di trasmissione di andata e ritorno verso un servizio cloud distante rappresenta una scelta di progettazione errata. Un controller per porte, ad esempio, non dovrebbe dipendere da un percorso esterno lento per decidere se una credenziale è valida. Un avviso relativo a un edificio non dovrebbe essere ritardato perché un gateway ha inoltrato ogni singolo evento grezzo anziché elaborarlo localmente.
Sposta le decisioni più vicino all'evento quando il ritardo, l'uso della banda o la privacy diventano rischi operativi.
Livello cloud e di elaborazione dati
Questa è la sala di controllo centrale. Aggrega le informazioni provenienti da più sedi, le memorizza, le correla e alimenta le analisi o i flussi di lavoro aziendali.
Il livello cloud è quello in cui le organizzazioni unificano la visibilità sull'intero patrimonio aziendale. Ma è anche il luogo in cui spesso creano complessità accidentale. Se ogni dispositivo invia tutto a monte senza alcun filtro, i team pagano per trasporti e storage non necessari, rendendo le dashboard più sature e rallentando la risposta agli incidenti.
Questo livello è utilizzato al meglio per i carichi di lavoro che beneficiano della centralizzazione:
- Reportistica tra siti diversi: confronto delle prestazioni tra sedi o edifici
- Analisi storica: individuazione delle tendenze relative a occupazione, utilizzo delle risorse o qualità del servizio
- Integrazioni aziendali: collegamento degli eventi IoT a piattaforme di ticketing, CRM, automazione o dati
Livello applicativo
Questa è la parte visibile agli utenti. Dashboard, portali di servizio, avvisi, interfacce di gestione degli edifici, app per il personale e strumenti di reporting risiedono tutti qui.
Se il livello applicativo è scadente, gli stakeholder presumono che l'intero programma sia scadente. Un backend pulito non serve a molto se i team addetti alle strutture non possono agire sugli allarmi, i team della reception non possono vedere la disponibilità delle camere o i manager operativi non riescono a distinguere tra incidenti reali e rumore di fondo.
Il miglior livello applicativo presenta solo ciò di cui ogni pubblico ha bisogno. I team di rete hanno bisogno di telemetria e visibilità delle policy. I gestori delle sedi hanno bisogno di riepiloghi operativi. Il personale clinico o dell'ospitalità ha bisogno di flussi di lavoro, non di dettagli a livello di pacchetto.
Per una visione correlata su come le piattaforme uniscono questi livelli, vale la pena leggere questa guida alle piattaforme internet of things.
Navigare tra i protocolli di comunicazione IoT
La scelta del protocollo è il punto in cui l'architettura dell'internet of things diventa estremamente pratica. I team non scelgono MQTT, CoAP o AMQP perché uno sembra più moderno degli altri. Li scelgono perché ognuno risolve un problema diverso.
Il protocollo errato non sempre fallisce immediatamente. Più spesso, crea attrito. I dispositivi consumano le batterie troppo rapidamente. I gateway trasportano un traffico di rete non necessario. Le integrazioni diventano fragili. I controlli di sicurezza finiscono per essere aggiunti a posteriori invece di essere integrati dall'inizio.
Inizia con le condizioni operative
Un sensore di presenza a batteria in una camera d'albergo ha esigenze molto diverse rispetto a un flusso di lavoro backend che trasmette eventi a un CRM o a un sistema di marketing automation. Il primo richiede uno scambio leggero ed efficiente. Il secondo richiede una messaggistica server - to - server durevole e affidabile.
La panoramica dei protocolli citata da Intetics evidenzia chiaramente la distinzione. MQTT è progettato per la raccolta dati a basso consumo, CoAP si adatta a dispositivi con risorse limitate e AMQP è ideale per gli scambi da server a server. La stessa fonte sottolinea inoltre che il modello pub-sub di MQTT è in grado di gestire migliaia di connessioni simultanee, un aspetto fondamentale nelle strutture che gestiscono centinaia di access point e numerosi endpoint connessi.
Confronto dei protocolli di comunicazione IoT più comuni
| Protocollo | Trasporto | Funzionalità Chiave | Ideale Per |
|---|---|---|---|
| MQTT | TCP/IP | Messaggistica publish-subscribe leggera | Sensori a basso consumo, telemetria, eventi dei dispositivi a livello di sede |
| CoAP | UDP/IP | Overhead minimo per dispositivi limitati | Endpoint con memoria limitata o sensibili al consumo della batteria |
| AMQP | In genere TCP/IP | Accodamento asincrono affidabile e consegna tramite broker | Flussi di lavoro server-to-server, integrazioni aziendali |
| DDS | In genere su reti IP | Comunicazione distribuita in tempo reale | Ambienti che richiedono uno scambio rapido di dati peer-to-peer |
Cosa funziona bene nelle implementazioni reali
Il protocollo MQTT è spesso l'opzione predefinita più sicura per le infrastrutture ricche di telemetria. Funziona bene quando molti dispositivi inviano frequentemente piccoli pacchetti e si ha la necessità di una distribuzione scalabile a più iscritti. In un centro commerciale o in un hotel, questo potrebbe includere sensori per le camere, contatori di presenza o monitoraggio ambientale che alimentano diversi sistemi a valle.
Il protocollo CoAP si adatta a dispositivi con budget di alimentazione o memoria molto limitati. Se l'infrastruttura include sensori semplici che devono conservare la durata della batteria e scambiare dati modesti, CoAP è una scelta logica. È meno tollerante se i vostri team non sono disciplinati nella gestione del ciclo di vita dei dispositivi e nell'osservabilità, perché i dispositivi limitati possono essere più difficili da diagnosticare.
AMQP appartiene a un livello più alto dello stack. Di solito non è la prima scelta per i piccoli dispositivi edge, ma è ideale per un trasferimento asincrono affidabile tra i sistemi aziendali. Se un evento deve passare da una piattaforma IoT a flussi di lavoro di prenotazione, CRM, gestione dei servizi o analisi, AMQP è spesso più facile da gestire rispetto al tentativo di adattare un protocollo orientato ai dispositivi a un ruolo di messaggistica aziendale.
Anche la sicurezza e la scalabilità dipendono dai protocolli
La selezione del protocollo influisce su qualcosa in più rispetto al semplice formato del messaggio. Definisce il modello di sicurezza e i costi operativi.
Un design solido di solito include:
- Trasporto crittografato: utilizza TLS/SSL laddove il protocollo e il dispositivo lo supportino.
- Segmentazione per funzione: isola le classi di dispositivi e i percorsi dei messaggi.
- Monitoraggio basato sul comportamento: monitora i pattern di connessione insoliti, non solo la presenza del dispositivo.
- Disciplina del broker o del gateway: evita di consentire a ogni dispositivo di comunicare ad ampio raggio.
Un protocollo leggero ma mal gestito diventa costoso in termini di ore di supporto.
Un errore comune è quello di inseguire la standardizzazione in modo troppo aggressivo. Alcuni team cercano di imporre un unico protocollo a ogni livello perché sembra più semplice. In pratica, questo di solito sposta la complessità altrove. Un ambiente misto spesso offre prestazioni migliori quando il livello dei dispositivi utilizza un protocollo leggero e le integrazioni a monte utilizzano un modello di messaggistica più robusto.
Il ruolo cruciale del livello di Edge Computing
L'approccio cloud-first è ancora molto presente in molte discussioni sull'IoT, ma una progettazione basata esclusivamente sul cloud non regge bene in contesti fisici complessi. Non appena i dispositivi supportano le operazioni in tempo reale, lo strato di edge computing diventa parte dell'architettura principale, non un miglioramento opzionale.
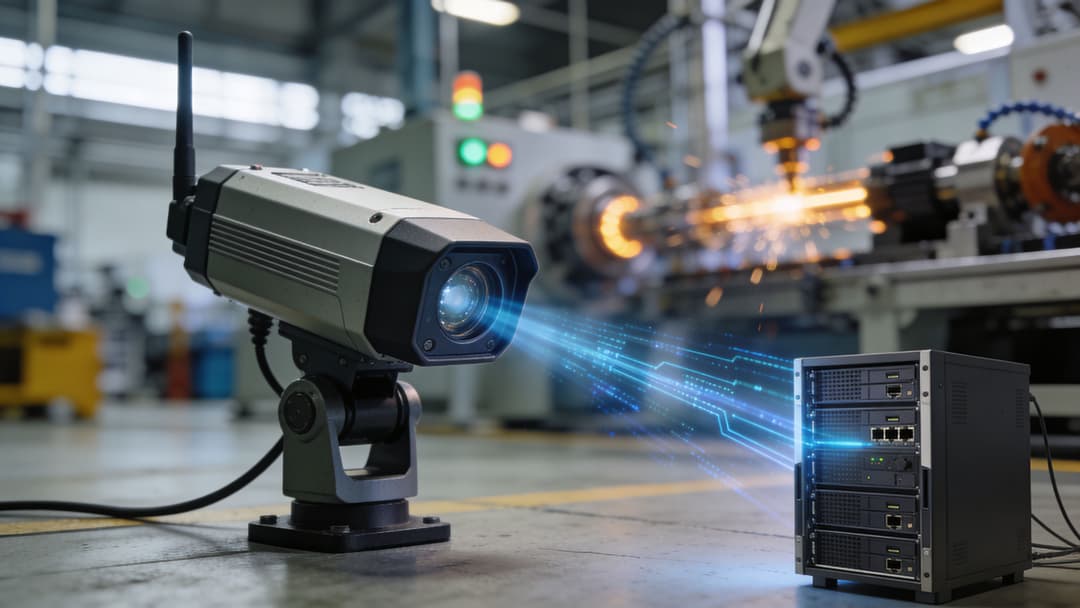
Il motivo è semplice. Le decisioni locali sono spesso migliori di quelle prese a distanza. Un gateway dell'edificio può filtrare, aggregare e agire sui dati prima ancora che lascino il sito. Questo riduce i ritardi, limita il traffico di backhaul non necessario e mantiene l'elaborazione sensibile più vicina al luogo in cui si è verificato l'evento.
Perché l'edge è importante dal punto di vista operativo
Il passaggio del Regno Unito verso un design abilitato per l'edge è già visibile. Secondo la panoramica sull'architettura citata su Itransition, le architetture abilitate per l'edge hanno rappresentato il 52% delle implementazioni nel Regno Unito nel 2023, rispetto al 28% del 2020. La stessa fonte afferma che il livello edge può ridurre l'uso della larghezza di banda fino al 60%, e segnala che 42.000 camere d'albergo nel Regno Unito hanno integrato gateway IoT.
Questi numeri sono in linea con ciò che i team di rete riscontrano nella pratica. Quando le sedi elaborano localmente i dati ridondanti, i sistemi a monte diventano più puliti ed economici da gestire. Diventano anche molto più utili.
Un buon design dell'edge risolve tre problemi comuni
Azioni sensibili alla latenza
Se una regola richiede una risposta immediata, l'elaborazione edge è solitamente la scelta migliore. L'accesso alle porte, gli avvisi di sicurezza, i controlli ambientali locali e le azioni attivate dall'occupazione beneficiano tutti di percorsi decisionali brevi.Spreco di larghezza di banda
Non tutti gli eventi grezzi meritano un viaggio verso il cloud. Telecamere, parchi sensori densi e frequenti aggiornamenti di stato possono sovraccaricare i collegamenti se si gestisce ogni messaggio come se avesse lo stesso valore.Vincoli di gestione dei dati
Alcune organizzazioni preferiscono mantenere determinati processi vicini alla sorgente per motivi di privacy, resilienza o operativi. I gateway edge rendono questo possibile senza rinunciare completamente alla visibilità centrale.
Cosa non fare
Una strategia edge debole di solito si manifesta in uno dei due estremi.
In alcuni casi il gateway viene trattato come un semplice pass-through passivo aggiungendo scarso valore, in altri diventa un mini data center non gestito e pieno di logiche personalizzate che nessuno desidera supportare. Entrambi gli approcci creano grattacapi.
Il modello migliore è l'intelligenza selettiva all'edge. Filtrare in modo aggressivo. Memorizzare nella cache ciò che deve rimanere disponibile durante le interruzioni del collegamento uplink. Applicare la policy locale ai flussi che ne hanno bisogno. Inviare dati di riepilogo ed eventi significativi alle piattaforme centrali.
Se la sede perde temporaneamente la connettività a monte, l'edificio dovrebbe funzionare in modalità ridotta ma efficiente, senza diventare inutilizzabile.
Questo principio conta di più nei settori dell'ospitalità, della sanità e del retail. Questi ambienti non si fermano perché un servizio centrale è lento. Le persone continuano a effettuare il check-in, a entrare nelle camere, a spostarsi nei reparti o a pagare alle casse. L'architettura deve rispettare questo aspetto.
Proteggere l'architettura con i moderni modelli di identità
La sicurezza perimetrale tradizionale si rivela presto inefficace in un ecosistema IoT. I dispositivi si spostano. I partner esterni vanno e vengono. Nuovi servizi compaiono tra le diverse unità aziendali. L'accesso degli ospiti, l'accesso del personale e l'accesso delle macchine coesistono tutti sulla stessa infrastruttura fisica. In uno scenario simile, trovarsi "all'interno della rete" cessa di essere un criterio di affidabilità significativo.
Ecco perché la moderna sicurezza IoT si è spostata verso l'identità. Non solo l'identità dell'utente, ma l'identità del dispositivo, l'identità del servizio e le policy collegate a entrambi.
Il vecchio modello non si adatta agli ambienti multi-utente
In un hotel, una singola struttura può ospitare telefoni degli ospiti, kit AV per conferenze, sensori nelle camere, tablet del personale, smart TV, terminali POS e dispositivi tecnici. Nel settore sanitario, la combinazione è ancora più complessa. I sistemi clinici, l'accesso per i pazienti, le apparecchiature delle strutture e i dispositivi medici legacy hanno tutti bisogno di accedere alla rete per motivi diversi.
I modelli di fiducia piatta non sopravvivono a un tale livello di varietà. Le password condivise invecchiano male. L'accesso VLAN esteso viene abusato. Il deprovisioning manuale è troppo lento. Una volta che un dispositivo o un utente ottiene più accesso di quanto dovrebbe, lo spostamento laterale diventa molto più facile.
L'identità è il punto di controllo che scala
Un modello più robusto tratta ogni connessione come qualcosa da verificare, classificare e limitare.
Questo di solito significa:
- I dispositivi moderni utilizzano controlli di identità forti: SSO, certificati e accesso basato su directory rendono l'onboarding e la revoca più fluidi.
- I dispositivi legacy utilizzano controlli compensativi: laddove i metodi basati su certificati non sono praticabili, le policy devono isolarli e limitarli rigorosamente.
- L'accesso segue il ruolo e il contesto: un dispositivo del personale, un telefono ospite e un termostato non dovrebbero mai trovarsi nella stessa zona di attendibilità solo perché condividono lo stesso SSID.
- La revoca deve essere automatica: se un utente se ne va o un dispositivo cambia stato, l'accesso dovrebbe aggiornarsi senza dover attendere la gestione di un ticket.
La discussione citata sui pattern di progettazione tratta da Arm Developer riflette questo cambiamento. Evidenzia come i requisiti di conformità del Regno Unito, come il Data Protection Act 2018 e il PSTI 2024, stiano ridisegnando la sicurezza IoT e come i pattern middleware standard si stiano dimostrando inadeguati. La stessa fonte indica approcci ibridi che combinano l'SSO per i dispositivi moderni e l'iPSK per quelli legacy, con revoca automatica e isolamento dei tenant, sottolineando che questo può ridurre i tempi di implementazione da mesi a settimane su piattaforme come Meraki e Aruba.
Il modello zero trust è pratico, non teorico
Alcuni team sentono parlare di "zero trust" e pensano a un programma di trasformazione pluriennale. Nell'ambito IoT, si tratta di qualcosa di molto più concreto.
Significa porsi alcune domande rigorose ogni volta che un dispositivo o un utente si connette:
- Chi o cosa è questo
- Come è stato autenticato
- Cosa dovrebbe raggiungere
- Cosa dovrebbe essere bloccato
- Quanto velocemente si può revocare l'accesso
Questo approccio funziona perché si adatta alle reali condizioni operative. I dispositivi sono eterogenei. Le infrastrutture sono condivise. Il cambiamento è costante.
L'obiettivo non è non fidarsi di nulla. L'obiettivo è smettere di fidarsi per impostazione predefinita.
Per i direttori IT, questo è il cambiamento chiave nella sicurezza dell'architettura dell'internet of things. Smettere di disegnare un guscio duro attorno a un centro morbido. Iniziare ad assegnare identità, privilegi minimi e isolamento direttamente al punto di connessione.
Integrazione dell'IoT nella tua rete aziendale
La maggior parte dei problemi legati all'architettura IoT non emerge in un diagramma iniziale. Si presenta quando una rete attiva deve assorbire nuovi dispositivi senza interrompere l'accesso degli ospiti, i flussi di lavoro del personale o le regole di conformità.
Questo è particolarmente vero negli ambienti aziendali multi-utente. Hotel, centri commerciali, ospedali, edifici residenziali e siti a uso misto hanno tutti una cosa in comune. Gruppi diversi condividono la stessa infrastruttura fisica, ma non dovrebbero condividere lo stesso perimetro di sicurezza.
Inizia con la coesistenza, non solo con la connettività
Un errore comune è considerare il roll-out IoT come una semplice aggiunta alla WiFi esistente. I dispositivi si connettono, i pacchetti fluiscono e il progetto viene dichiarato attivo. Poi arrivano i ticket di assistenza. Un dispositivo ospite finisce dove non dovrebbe. Un fornitore di servizi per le strutture ha bisogno di accesso ma non può essere facilmente separato. Un endpoint legacy non supporta il metodo di autenticazione preferito. Il roaming del personale diventa incoerente tra gli edifici.
La vera domanda da porsi è questa: in che modo i dispositivi connessi, gli utenti e i sistemi aziendali coesisteranno sulla stessa rete senza ereditare i rispettivi rischi?
Un modello di integrazione pratico
Per la maggior parte dei patrimoni aziendali, lo standard di riferimento dovrebbe includere queste scelte di progettazione:
- Separare il traffico per ruolo e scopo: l'accesso degli ospiti, l'accesso del personale e il traffico dei dispositivi IoT devono seguire percorsi di policy distinti.
- Mappare l'identità sulla policy: laddove possibile, utilizza l'accesso basato su directory per il personale e l'assegnazione esplicita per i dispositivi gestiti.
- Gestire i dispositivi legacy in modo mirato: gli endpoint più vecchi richiedono spesso un modello di onboarding diverso, ma necessitano comunque di un forte isolamento.
- Pianificare lo spostamento tra le sedi: se gli utenti e i dispositivi si spostano, la policy deve seguirli.
Uno degli esempi più chiari è il Build to Rent o gli alloggi per studenti. I residenti si aspettano la semplicità tipica di una casa. Gli operatori richiedono una separazione di livello enterprise. Lo stesso problema si presenta negli ospedali con personale, pazienti, visitatori e dispositivi medici, e nel settore dell'accoglienza con ospiti, dipendenti, organizzatori di conferenze e fornitori terzi.
L'isolamento deve essere operativamente semplice
Gli architetti spesso progettano correttamente la segmentazione sulla carta, ma sbagliano nella pratica operativa. Le policy sono solide, ma l'onboarding è così macchinoso che i team creano scorciatoie. Ricompaiono credenziali condivise. Le eccezioni temporanee diventano permanenti. Gli amministratori locali gestiscono fogli di calcolo perché il modello di piattaforma è troppo rigido.
Ecco perché un isolamento semplice e ripetibile dei dispositivi è fondamentale. Questa guida pratica sulla segmentazione dei dispositivi IoT su WiFi e sull'isolamento dei dispositivi non standard è un utile riferimento per l'aspetto operativo del problema.
Cosa funziona sul campo
Un design di integrazione pragmatico di solito unisce diversi modelli di accesso anziché forzare un unico metodo per ogni elemento.
Accesso del personale basato su directory
I dispositivi del personale dovrebbero utilizzare un'identità forte legata alla directory e alle policy di accesso dell'organizzazione. Questo mantiene coerenti l'onboarding e l'offboarding ed evita la frammentazione derivante dalle credenziali condivise.Accesso per ospiti e visitatori con una netta separazione
Gli ospiti dovrebbero connettersi facilmente, ma il loro traffico deve rimanere rigorosamente isolato dalle reti aziendali e dai dispositivi. Le migliori architetture mantengono l'esperienza utente fluida senza abbattere i confini di rete.Onboarding controllato per dispositivi IoT legacy o headless
Alcuni dispositivi non supporteranno i moderni flussi di lavoro di identità. Hanno comunque bisogno di un trattamento di policy unico, di una raggiungibilità limitata e di una chiara proprietà.Modelli di roaming che riducono l'attrito
Nelle proprietà multi-sito, gli utenti non vogliono autenticarsi continuamente. Un roaming sicuro e senza attriti migliora l'esperienza e riduce il carico dell'helpdesk, ma solo se la policy rimane intatta tra le varie sedi.
Un buon design di integrazione riduce l'impegno di supporto perché elimina le ambiguità. La rete sa già cosa è consentito fare a una connessione.
Il risultato aziendale è solitamente più importante del cambiamento tecnico. Gli ospiti si connettono più velocemente. Il personale perde meno tempo. I team di gestione delle strutture possono aggiungere dispositivi senza richiedere eccezioni rischiose. I team di sicurezza ottengono confini più chiari. Questo è lo scopo dell'architettura: rendere l'ambiente operativo più facile da gestire, non solo più connesso.
Conclusione: il tuo progetto architetturale per il successo
L'architettura dell'Internet of Things non è un diagramma da archiviare dopo l'approvvigionamento. È l'insieme di decisioni di progettazione che determina se la tua infrastruttura connessa diventerà gestibile o caotica.
Le architetture più solide condividono alcune caratteristiche. Utilizzano livelli chiari. Scelgono i protocolli in base alle condizioni operative, non alla moda del momento. Considerano l'elaborazione edge come uno strumento pratico per garantire velocità, resilienza e controllo. Proteggono l'accesso tramite identità e isolamento, anziché affidarsi a un modello perimetrale ormai superato.
Per i direttori IT questo è importante perché i risultati sono visibili all'azienda. Un migliore accesso per gli ospiti, un onboarding dei dispositivi più sicuro, flussi di dati più puliti e una minore frizione operativa iniziano tutti dall'architettura. Definendo correttamente questo schema iniziale, l'infrastruttura diventa più facile da scalare, più semplice da proteggere e molto più preziosa.
Domande frequenti sull'architettura IoT
Alcune delle domande più difficili emergono dopo che l'architettura è stata compresa a grandi linee. I punti critici riguardano solitamente da dove iniziare, cosa misurare e come scendere a compromessi senza esagerare con la progettazione.
FAQ sull'architettura IoT
| Domanda | Risposta |
|---|---|
| Come dovremmo iniziare se la nostra rete presenta già dispositivi legacy e vendor misti? | Inizia con il rilevamento e la classificazione. Identifica quali dispositivi supportano l'autenticazione moderna, quali necessitano di controlli compensativi e quali sistemi aziendali devono effettivamente raggiungere. Non iniziare standardizzando tutto in una volta. Comincia separando le classi di dispositivi, definendo le zone di policy e stabilendo un percorso di onboarding per ciascun tipo. |
| Quali sono i segnali più utili che indicano che la nostra architettura sarà scalabile? | Cerca indicatori operativi piuttosto che metriche di vanità. Puoi abilitare nuovi dispositivi senza eccezioni manuali? Puoi revocare l'accesso rapidamente? Puoi tracciare quale policy ha ricevuto un dispositivo e perché? I siti possono tollerare i guasti in modo efficiente se i collegamenti a monte sono compromessi? Un'architettura scalabile si traduce solitamente in un minore attrito nel supporto e in una gestione dei cambiamenti più prevedibile. |
| Come possiamo bilanciare gli investimenti in cloud, edge e sicurezza senza complicare eccessivamente il design? | Posiziona l'elaborazione laddove la conseguenza aziendale ha senso. Utilizza l'edge per azioni sensibili al fattore tempo e per il filtraggio locale. Utilizza piattaforme centrali per la visibilità e l'analitica cross-site. Utilizza una sicurezza guidata dall'identità ovunque. Se un livello non migliora la resilienza, il controllo o l'usabilità, potrebbe trattarsi di complessità piuttosto che di architettura. |
Un modo pratico per valutare le decisioni consiste nel verificare ogni cambiamento proposto rispetto a tre test:
- Test operativo: i team locali saranno in grado di supportarlo in modo coerente?
- Test di sicurezza: riduce la fiducia implicita e limita la raggiungibilità?
- Test aziendale: migliora l'esperienza utente, l'utilità dei dati o la velocità di distribuzione?
Se un design supera solo uno di questi test, di solito richiede ulteriore lavoro.
Se stai pianificando un patrimonio connesso nei settori hospitality, retail, sanità o proprietà multi-tenant, Purple ti aiuta a unire i tasselli della rete e dell'identità. Purple fornisce un accesso WiFi senza password per ospiti e personale, supporta l'isolamento multi-tenant, si integra con piattaforme come Entra ID e Okta e aiuta le organizzazioni a gestire i dispositivi IoT legacy con controlli pratici come iPSK. È la soluzione ideale per i team che desiderano un accesso sicuro, operazioni più semplici e una migliore esperienza utente senza dover ricorrere a password condivise o Captive Portal obsoleti.