Sie haben wahrscheinlich bereits mit IoT zu tun, selbst wenn niemand in Ihrem Unternehmen diesen Begriff verwendet.
Eine Hotelgruppe verfügt über intelligente Thermostate in den Zimmern, vernetzte Türsysteme, IP-Kameras, digitale Beschilderung, Präsenzzensoren, Smart-TVs, Access Points, die Registrierung für das Gäste WiFi, Tablets für das Personal und ein Gebäudemanagementsystem von einem wiederum anderen Anbieter. Ein Einzelhandelsunternehmen verfügt über Besucherzähler, Kioske, Zahlungsgeräte, Sicherheitsausrüstung, Beleuchtungssteuerungen und Marketing-Tools, die alle ihre eigenen Daten generieren und ein eigenes Login-Modell erfordern.
Da fängt das Problem an. Die meisten Unternehmen scheitern nicht daran, dass es ihnen an vernetzten Geräten fehlt. Sie scheitern daran, dass sie zu viele unzusammenhängende Geräte angesammelt haben. Jede Gerätefamilie bringt ihre eigene Konsole, ihre eigenen Anmeldedaten, ihren eigenen Patch-Zyklus und ihre eigenen Annahmen darüber mit, wer im Netzwerk zugelassen werden sollte.
Plattformen für das Internet of Things sind wichtig, weil sie dieses Wildwachstum in ein steuerbares System verwandeln. In Veranstaltungs- und Standortumgebungen führt das meist zu drei Ergebnissen: weniger operative Übergaben, sauberere Daten und eine engere Kontrolle darüber, wer oder was sich verbinden darf.
Die wachsende Komplexität einer vernetzten Welt
Ein Facility Director einer Hotelkette mit mehreren Standorten hat vielleicht ein Team für die HLK-Anlage, ein anderes für die Videoüberwachung, ein drittes für das WiFi und einen externen Partner für die Verwaltung der Gäste-Apps. Auf dem Papier ist jedes System „smart“. In der Praxis hat niemand eine einheitliche Sicht auf Identität, Zugriff, Gerätestatus oder Risiken.
Diese Fragmentierung führt zu zwei kostspieligen Problemen. Die Abläufe verlangsamen sich, weil jede Änderung mehrere Teams erfordert. Die Sicherheit leidet, weil sich Geräte und Benutzer zwischen Systemen bewegen, die nie für eine gemeinsame Vertrauensstellung ausgelegt waren.
Intelligente Immobilien werden schnell unübersichtlich
Je mehr Standorte Sie hinzufügen, desto komplizierter wird es.
Ein einzelner Veranstaltungsort kann oft noch mit informellen Übergangslösungen arbeiten. Jemand führt eine Excel-Liste der Geräte. Jemand anderes weiß, welches gemeinsame Passwort noch funktioniert. Eine dritte Person erinnert sich, welcher Auftragnehmer die Kameras installiert hat. Auf Unternehmensebene funktioniert das nicht mehr.
Internet of things platforms existieren, um dieses Koordinationsproblem zu lösen. Sie verbinden nicht nur Hardware mit der Cloud. Sie geben der IT eine Möglichkeit, Geräte bereitzustellen, Daten zu normalisieren, Richtlinien durchzusetzen und den Teams, die das Unternehmen leiten, nützliche Informationen bereitzustellen.
Europa wird voraussichtlich 23 % der weltweit generierten IIoT-Daten im Jahr 2025 ausmachen, was auf einen ausgereiften Markt für vernetzte Abläufe hindeutet und Plattform-Entscheidungen für britische Unternehmen, die in den Bereichen Smart Buildings, Einzelhandel und ähnlichen Umgebungen tätig sind, noch folgenschwerer macht (itransition über IIoT-Datentrends).
Für Standortbetreiber lautet die praktische Frage nicht „Sollten wir IoT einführen?“, sondern „Wie verhindern wir, dass ein wachsender Gerätebestand zu einem unkontrollierten Identitätsproblem wird?“
Der Wert liegt in der Koordination
Eine Plattform beweist ihren Wert, wenn sie zur operativen Ebene zwischen vernetzten Dingen und geschäftlichen Entscheidungen wird.
Das könnte bedeuten:
- Gästezugang, der nicht gegen das Netzwerk kämpft: Die Authentifizierung ist an den Richtlinien ausgerichtet, anstatt nachträglich hinzugefügt zu werden.
- Erstellung von Systemen, die zentral überwacht werden können: Standortteams können Fehler und Ausnahmen erkennen, ohne zwischen den Konsolen der verschiedenen Anbieter hin- und herwechseln zu müssen.
- Daten, die auch außerhalb der Technik nutzbar sind: Marketing-, Betriebs- und Compliance-Teams können mit derselben Single Source of Truth arbeiten.
Wenn Ihr Team auch prüft, wie sich automatisierte Entscheidungsfindung in vernetzte Systeme einfügt, ist dieser Leitfaden zur Orchestrierung von KI-Agenten ein nützlicher Begleiter, da er sich damit befasst, was passiert, wenn mehrere Software-Agenten auf der Grundlage von Betriebsdaten aus der realen Welt agieren müssen.
Um ein besseres Verständnis dafür zu bekommen, warum die Geräteseite ständig wächst, hilft die Übersicht von Purple unter https://www.purple.ai/en-GB/blogs/how-many-devices-connected-to-internet, die Dimensionen dessen zu erfassen, was Netzwerk-Teams unterstützen müssen.
Der schwierige Teil ist nicht, ein weiteres Gerät anzubinden. Es ist die Entscheidung, wie jeder Benutzer, jedes Gerät und jeder Dienst bei Hunderten von täglichen Interaktionen einander vertrauen sollen.
Was genau ist eine Internet of Things Plattform
Die einfachste Definition lautet: Eine IoT-Plattform ist das Betriebssystem für eine physische Umgebung.
Geräte übernehmen die Erfassung und Steuerung. Anwendungen stellen Berichte, Warnmeldungen, Workflows und Dashboards bereit. Die Plattform agiert in der Mitte und macht das gesamte System nutzbar.
Mehr als nur ein Geräteregister
Ein häufiger Fehler ist die Annahme, eine IoT-Plattform sei lediglich ein Ort, an dem Geräte "auftauchen".
Es ist weit mehr als das. Eine vollwertige Plattform übernimmt die komplexe mittlere Ebene, die die meisten Unternehmen nicht selbst entwickeln möchten:
- Provisionierung: Wie ein Gerät registriert, benannt, gruppiert und einer Richtlinie zugewiesen wird
- Konnektivität: Wie es über die von ihm unterstützten Protokolle kommuniziert
- Sicherheit: Wie es seine Identität nachweist und Daten sicher austauscht
- Normalisierung: Wie Rohdaten von Geräten so konsistent aufbereitet werden, dass sie für Berichte und Automatisierung nutzbar sind
- Integration: Wie diese Daten CRMs, Service Desks, Analysetools und Gebäudesysteme erreichen
Ohne diese Ebene wird jedes Projekt zu einer individuellen Integrationsaufgabe.
Die Middleware, die geschäftliche Erfolge möglich macht
Denken Sie an das Thermostat eines Hotelzimmers. Für sich genommen meldet es die Temperatur und nimmt Sollwertänderungen entgegen. Das ist nützlich, aber unvollständig.
Sobald sich die Daten auf einer Plattform befinden, können andere Systeme darauf reagieren. Der Status des Housekeepings kann den Zimmermodus aktivieren. Belegungssignale können die Klimaeinstellungen anpassen. Eine Wartungsregel kann ein Ticket erstellen, wenn das Verhalten ungewöhnlich erscheint. Gastzugangsrichtlinien können bestimmen, ob jemand im selben Wireless-Bereich als Bewohner, Besucher oder Mitarbeiter behandelt wird.
An diesem Punkt sind Plattformen nicht mehr nur technische Datenleitungen, sondern beeinflussen Kosten, Servicequalität und Sicherheit.
Was es nicht ist
Es hilft, eine IoT-Plattform von angrenzenden Tools abzugrenzen.
Es ist nicht:
- Nur eine Cloud-Datenbank: Speicherplatz ist wichtig, aber Speicherplatz allein verwaltet weder Geräteidentität noch Richtlinien.
- Nur ein Dashboard: Visualisierung ist ein Ergebnis der Plattform, nicht die Plattform selbst.
- Nur das Netzwerk: WiFi und Switching sorgen für den Transport. Die Plattform bietet Kontrolle, Kontext und Integration.
- Nur eine App von einem Gerätehersteller: Hersteller-Apps funktionieren oft gut für eine Produktlinie, aber schlecht in gemischten Infrastrukturen.
Praxisregel: Wenn eine Lösung nicht mit verschiedenen Herstellern, wechselnden Identitäten und systemübergreifender Automatisierung umgehen kann, funktioniert sie für die meisten Unternehmensnetzwerke nicht als echte Plattform.
Die beste Methode, eine Plattform zu beurteilen, ist eine direkte Frage. Wenn Sie im nächsten Quartal einen neuen Standort, einen neuen Gerätetyp und eine neue Identitätsquelle hinzufügen würden, würde die Plattform diese Änderung reibungslos verarbeiten, oder müsste Ihr Team die Dinge am Ende manuell zusammenflicken?
Die Antwort darauf zeigt Ihnen meist, ob Sie eine echte Plattform oder nur eine weitere Konsole kaufen.
Die Kernarchitektur einer IoT-Plattform im Detail
Wenn man sagt, eine IoT-Plattform sei „skalierbar“, meint man damit oft, dass mehrere verschiedene Ebenen gleichzeitig ihre Arbeit richtig machen. Wenn eine Ebene schwach ist, wirkt das gesamte System unzuverlässig.
Die unten dargestellte Architektur ist das in der Praxis häufig genutzte Modell.
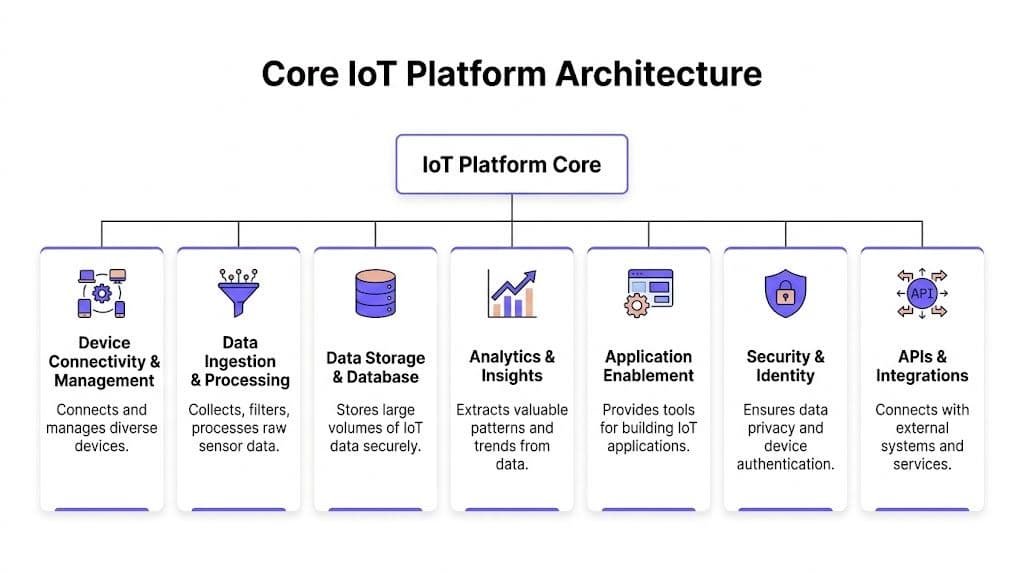
Gerätekonnektivität und -verwaltung
Dies ist die Edge-Ebene. Sie befasst sich mit dem Onboarding von Geräten, der Zuweisung von Identitäten, dem Umgang mit Protokollunterschieden und der Statusverwaltung.
Im Immobilienbereich muss diese Ebene schwierige Realitäten bewältigen. Einige Geräte sind modern und zertifikatsfreundlich. Andere sind alt, empfindlich und kaum zu verwalten. Einige sind fest installierte Anlagen. Andere bewegen sich zwischen verschiedenen Standorten. Einige senden winzige Nachrichten. Andere übertragen anspruchsvollere Datenströme.
Führende Cloud-Plattformen zeigen, wie dies in großem Maßstab funktioniert. AWS IoT Core unterstützt über eine Milliarde Geräte über sein Device Gateway mittels MQTT und WebSocket mit Ende-zu-Ende-Verschlüsselung, und sein Regelmodell unterstützt Echtzeit-Verarbeitungsmuster, die Ignitec mit einer 25 % schnelleren Registrierung von Gästen an britischen Standorten durch Edge-Cloud-Hybride verknüpft (Ignitecs Vergleich von IoT-Plattformen).
Das ist wichtig, da Identitätsentscheidungen oft hier getroffen werden. Wenn diese Ebene ein Gerät oder einen Benutzer nicht schnell validieren und das Ereignis entsprechend weiterleiten kann, wird alles darüber verlangsamt oder verliert an Zuverlässigkeit.
Datenerfassung und -speicherung
Sobald die Geräte verbunden sind, besteht die nächste Aufgabe darin, die gesendeten Daten zu erfassen, zu bereinigen und zu speichern.
IoT-Rohdaten sind unübersichtlich. Verschiedene Geräte senden in unterschiedlichen Formaten. Zeitintervalle variieren. Namenskonventionen weichen ab. Einige Nachrichten sind nützlich. Andere sind nur Rauschen. Eine solide Plattform filtert und strukturiert die Daten, bevor sie im Speicher landen.
Diese Ebene muss in der Regel sowohl kurzfristige betriebliche Anforderungen als auch langfristige Analysen unterstützen. Betriebsteams wünschen sich sofortige Transparenz. Analysten benötigen historische Muster. Compliance-Teams fordern Aufbewahrung und Kontrolle. Diese Anforderungen können kollidieren, wenn die Plattform alle Daten gleich behandelt.
Ein guter Test ist, ob die Plattform zwischen Telemetrie, die eine sofortige Reaktion erfordert, und Daten, die erst später relevant sind, unterscheiden kann.
Regeln und Analysen
Vernetzte Systeme werden zu operativen Systemen.
Regel-Engines überwachen eingehende Ereignisse und lösen Aktionen aus. Analyse-Ebenen erkennen Muster, Trends und Anomalien. In Veranstaltungsorten könnte dies bedeuten, dass sich der Status eines Raumgeräts nach dem Check-in ändert, ein Sensor ein Ticket für das Facility Management generiert oder die Zugriffsrichtlinie aktualisiert wird, wenn ein Mitarbeiter seine Rolle im Verzeichnis ändert.
Die nützlichsten Regeln sind eng gefasst und bewusst gewählt. Teams geraten in Schwierigkeiten, wenn sie zu früh übermäßig automatisieren und schwer zu debuggende Aktionsketten über mehrere Systeme hinweg erstellen.
Anwendungsbereitstellung und APIs
Keine Plattform existiert isoliert. Sie muss Daten mit den restlichen Systemen des Unternehmens austauschen.
Das bedeutet APIs, Konnektoren, Event-Hooks, Berichtsdaten und Entwickler-Tools. Die Anwendungsebene sorgt dafür, dass Betrieb, Service Desk, CRM, Identitätssysteme und Analysetools Plattformdaten nutzen können, ohne dass jede Integration zu einem individuellen Programmierprojekt wird.
In der Praxis ist dies auch die Ebene, auf der der kommerzielle Wert sichtbar wird. Wenn Daten nicht nahtlos in die Systeme einfließen können, die Ihre Teams bereits nutzen, wird sich die Plattform zwar technisch beeindruckend, aber kommerziell enttäuschend anfühlen.
Sicherheit und Identität erstrecken sich über jede Ebene
Sicherheit ist kein separates Element am Rand eines Diagramms. Sie zieht sich durch die gesamte Infrastruktur.
Eine Entscheidung zur Geräteidentität beim Onboarding beeinflusst die Netzwerkrichtlinie. Die Datenvalidierung beeinflusst die Analysequalität. Die Verzeichnisintegration beeinflusst den Zugriff der Mitarbeiter. Der Entzug von Berechtigungen beeinflusst, wie schnell Risiken eingedämmt werden können.
Wenn ein Anbieter Identität als Funktion und nicht als Designprinzip behandelt, müssen Sie sich auf Ausnahmen, Behelfslösungen und mehr manuellen Administrationsaufwand einstellen, als Ihnen versprochen wurde.
Das gilt insbesondere für Standorte im Gastgewerbe, im Gesundheitswesen und im Einzelhandel, an denen Gäste, Personal, Dienstleister und Systeme der Hauptverwaltung auf einer gemeinsamen Infrastruktur aufeinandertreffen.
Vergleich von IoT-Plattform-Bereitstellungsmodellen
Das Bereitstellungsmodell verändert die alltägliche Praxis stärker, als viele Einkäufer erwarten. Zwei Plattformen können in einer Demo ähnlich aussehen und sich völlig unterschiedlich verhalten, sobald Ihr Team sie verwalten muss.
Die grundlegende Wahl liegt meist zwischen SaaS, PaaS und On-Premise- oder Self-Hosted-Lösungen.
Was sich mit jedem Modell ändert
SaaS ist der schnellste Weg, um operativen Nutzen zu erzielen. Der Anbieter betreibt die Plattform, kümmert sich um Updates und nimmt Ihrem Team die meisten Entscheidungen bezüglich der Infrastruktur ab.
PaaS bietet Ihnen mehr Raum für Entwicklungen. Sie erhalten verwaltete Bausteine, aber Ihr Team entwirft und betreibt weiterhin einen wesentlichen Teil der Lösung.
On-Premise oder Self-Hosting bietet maximale Kontrolle über die Umgebung, bedeutet aber auch Patch-Management, Resilienzplanung, Monitoring, Skalierung und die Last, jede einzelne Integration fehlerfrei umzusetzen.
Vergleich der IoT-Plattform-Bereitstellungsmodelle
| Merkmal | SaaS (Software as a Service) | PaaS (Platform as a Service) | On-Premise / Self-Hosted |
|---|---|---|---|
| Bereitstellungsgeschwindigkeit | Meistens am schnellsten. Ideal für Teams, die schnell einen Live-Service benötigen. | Moderat. Schneller als eine Eigenentwicklung, langsamer als SaaS. | Meistens am langsamsten, da Infrastruktur und Betrieb intern konzipiert und gewartet werden müssen. |
| Betrieblicher Aufwand | Geringste tägliche Belastung für die interne IT. | Geteilte Verantwortung. Ihr Team ist weiterhin für wesentliche Architektur- und Integrationsarbeiten verantwortlich. | Am höchsten. Ihr Team betreibt die Plattform und trägt die Support-Last. |
| Anpassungsmöglichkeiten | Oft standardisiert. Stark für gängige Anwendungsfälle, weniger flexibel in den Randbereichen. | Besser für maßgeschneiderte Workflows und individuelle Anwendungen. | Höchste theoretische Kontrolle, aber nur, wenn Sie über die Ressourcen verfügen, diese auch zu nutzen. |
| Skalierbarkeit | In der Regel unkompliziert, wenn der Anbieter für standortübergreifendes Wachstum entwickelt hat. | Stark, aber Architektur-Entscheidungen sind nach wie vor entscheidend. | Hängt stark von Ihrer internen Konzeption und betrieblichen Reife ab. |
| Sicherheitsverantwortung | Geteilt. Der Anbieter kümmert sich um den Plattformbetrieb, aber Sie behalten die Verantwortung für Richtlinien, Identitäten und das Zugriffsdesign. | Geteilt, mit größerer Last für Ihr Team. | Größtenteils bei Ihnen. Dies umfasst Absicherung, Patch-Management, Resilienz und Audit-Bereitschaft. |
| Kostenprofil | Geringere Anfangshürden, wiederkehrende Abonnementkosten. | Gemischt. Verwaltete Infrastruktur plus Entwicklungsaufwand. | Höhere Vorabinvestitionen und laufender interner Wartungsaufwand. |
| Beste Eignung | Infrastruktur-Teams, die Ergebnisse erzielen wollen, ohne intern eine eigene Plattformkompetenz aufzubauen. | Unternehmen mit Entwicklungsressourcen und spezifischen Integrationsanforderungen. | Umgebungen mit strengen Hosting-Vorgaben oder ungewöhnlichen betrieblichen Einschränkungen. |
Die versteckten Kosten liegen im Verwaltungsaufwand
Einkäufer konzentrieren sich oft zu sehr auf einzelne Lizenzposten und vernachlässigen den operativen Mehraufwand.
Fragen Sie, wer zuständig ist für:
- Patch-Zyklen: insbesondere dort, wo vernetzte Geräte und Identitätsrichtlinien aufeinandertreffen
- Wartung von Connectoren: zwischen der Plattform und den Geschäftssystemen
- Abweichungen bei Richtlinien: über Standorte, Mandanten und Gerätegruppen hinweg
- Ausfallsicherheitstests: einschließlich Fehlermodi, wenn Cloud-, Edge- oder Identitätsdienste nicht verfügbar sind
Ein Modell, das auf den ersten Blick günstiger erscheint, kann teuer werden, wenn Ihr Netzwerk - oder Infrastrukturteam am Ende die Aufgaben des Anbieters übernehmen muss.
Für WiFi-intensive Standorte ist dieser Vergleich von https://www.purple.ai/en-GB/guides/cloud-managed-vs-controller-wifi nützlich, da hier die gleichen Abwägungen gelten. Zentralisiertes Management setzt sich oft durch - nicht weil es modern ist, sondern weil es die betrieblichen Reibungsverluste über verteilte Standorte hinweg reduziert.
Eine praktische Regel für die Auswahl
Wenn Ihr Unternehmen IoT als strategische Produktkomponente versteht, kann eine PaaS-Lösung sinnvoll sein.
Wenn Ihr Unternehmen IoT als operative Funktion zur Unterstützung von Standorten, Gebäuden, Kundenzugängen und Servicebereitstellung sieht, ist SaaS oft die bessere Wahl - denn das Unternehmen wünscht sich in der Regel Ergebnisse und nicht den Aufbau einer neuen Abteilung für Plattform-Engineering.
Self-Hosting eignet sich für wesentlich weniger Anwendungsfälle, als viele Teams zugeben. Es kann die richtige Antwort sein, aber nur dann, wenn der Bedarf an Kontrolle groß genug ist, um die dauerhafte Komplexität zu rechtfertigen, die damit einhergeht.
Sicherung Ihres IoT-Ökosystems mit Identity Management
Die meisten Sicherheitsrisiken im IoT-Bereich entstehen nicht durch ausgefeilte Malware. Sie beginnen mit mangelhaften Identitätsentscheidungen.
Eine Kamera wird mit generischen Anmeldedaten bereitgestellt. Ein Mitarbeiter-Tablet behält den Zugriff nach einem Rollenwechsel. Ein Gastzugangs-Flow wird vom restlichen Vertrauensmodell getrennt. Ein Altsystem wird in ein breites Netzwerksegment geschoben, weil niemand eine bessere Lösung parat hat.
Deshalb scheitert ein rein perimeterbasiertes Denken in vernetzten Infrastrukturen. Sobald sich Benutzer, Dienstleister, Geräte und Dienste in derselben physischen Umgebung bewegen, sind „innen“ und „außen“ keine nützlichen Sicherheitskategorien mehr.
Identität geht vor Perimeterschutz
Ein Identity-First-Modell stellt eine bessere Frage. Nicht „Befindet sich dieser Datenverkehr auf der vertrauenswürdigen Seite der Firewall?“, sondern „Was genau ist dieses Objekt, wer besitzt es und was darf es im Moment tun?“
Das gilt für:
- Verwaltete Mitarbeitergeräte
- Unverwaltete Gäste-Geräte
- Gemeinsam genutzte Geräte wie Kioske
- Legacy-IoT-Endpunkte
- Service-to-Service-Interaktionen innerhalb der Plattform
Die Plattform sollte als Instanz für die Richtliniendurchsetzung dienen, nicht nur als reine Transportschicht.
Warum Bereitstellung und Entzug wichtiger sind als Marketingversprechen
Zero-Trust ist leicht gesagt, aber schwer in der Praxis umzusetzen.
In der Praxis kommt es darauf an, ob Ihre Plattform Identitäten sauber bereitstellen, Richtlinien konsistent anwenden und den Zugriff schnell ohne manuellen Bereinigungsaufwand widerrufen kann. Wenn ein externer Dienstleister das Unternehmen verlässt, sich eine Mitarbeiterrolle ändert oder ein Gerät die Integritätsprüfung nicht besteht, sollte Ihr Team nicht mehrere Systeme durchsuchen müssen, um das Vertrauen zu entziehen.
Die Risikoseite ist nicht abstrakt. Nicht gematchte Geräte trugen zu einem Anstieg der vom britischen NCSC im Jahr 2025 gemeldeten IoT-Cybersicherheitsvorfälle um 28 % bei, und Plattformen mit starken OTA-Update- und Provisionierungsfunktionen können das Risiko von Sicherheitsverletzungen um 30 % senken. In Veranstaltungsorten bedeutet dies einen sichereren Umgang mit älteren Geräten durch Tools wie iPSK und eine stärkere Isolierung zwischen Mandanten- und Mitarbeiteridentitäten (IoT For All zu IoT-Plattformkomponenten).
Praxisbeobachtung: Die beste Sicherheitskontrolle an einem belebten Standort ist oft diejenige, die eine manuelle Ausnahme überflüssig macht. Menschen schaffen sich Umwege, wenn Systeme den sicheren Zugriff zu schwer machen.
Wie ein gutes Identitätsdesign aussieht
Die leistungsfähigsten IoT-Plattformen weisen meist einige gemeinsame Merkmale auf:
- Zertifikatsbasiertes Onboarding: Moderne Geräte und Benutzer sollten sich authentifizieren können, ohne auf gemeinsam genutzte Passwörter angewiesen zu sein.
- Verzeichnis-Integration: Der Mitarbeiterzugriff sollte auf der Identitätsquelle basieren, der Ihr Unternehmen bereits vertraut.
- Granulare Richtlinien: Ein Thermostat, ein Kassensystem und das Smartphone eines Gastes sollten niemals dieselben Berechtigungen erhalten.
- Schneller Widerruf: Richtlinienänderungen sollten bei Risiko- oder Rollenwechseln unverzüglich wirksam werden.
- Eindämmung von Altsystemen: Da alte Geräte weiterhin existieren, benötigt die Plattform kontrollierte Wege, um diese ohne breites Netzwerkrisiko anzubinden.
Für Teams, die Architekturoptionen in diesem Bereich evaluieren, ist der Leitfaden von Purple zu https://www.purple.ai/en-GB/guides/identity-based-networking-explained eine nützliche Einführung in die Anwendung identitätsbasierter Kontrollen in drahtlosen Netzwerken.
Ein Beispiel in diesem Markt ist Purple, das passwortlosen Zugang für Gäste und Mitarbeiter unterstützt, in Identity Provider wie Entra ID und Okta integriert werden kann und Multi-Tenant-Kontrollen wie iPSK und SSO-Isolierung für Veranstaltungsorte beinhaltet. Diese Art von Modell ist oft einfacher zu verwalten als ein Gastzugang mit gemeinsam genutzten Passwörtern in Kombination mit separaten Tools für die Mitarbeiter-Authentifizierung.
Sicherheitskontrollen müssen den realen Bedingungen vor Ort standhalten
Gastronomie- und Einzelhandelsumgebungen sind von Natur aus komplex. Geräte stammen von verschiedenen Anbietern. Auftragnehmer benötigen temporären Zugriff. Mieter teilen sich die Infrastruktur. Gäste erwarten, dass das WiFi sofort funktioniert. Mitarbeiter wechseln, und nicht alle Endgeräte unterstützen moderne Methoden gleichermaßen gut.
Deshalb scheitert die reine Theorie vor Ort oft an der Praxis.
Eine praxisnahe Übersicht über gängige IoT-Sicherheitsherausforderungen ist lesenswert, da sie genau die Schwachstellen widerspiegelt, die Teams übernehmen, wenn das Gerätewachstum die Governance überholt.
Die richtige Plattform beseitigt die Komplexität nicht. Sie grenzt sie ein. Sie verleiht jedem Benutzer und jedem Gerät eine sichere Identität und macht die Zugriffskontrolle zu einem operativen Prozess statt zu einer Sammlung von Ausnahmen.
IoT-Plattformen im Einsatz in verschiedenen britischen Branchen
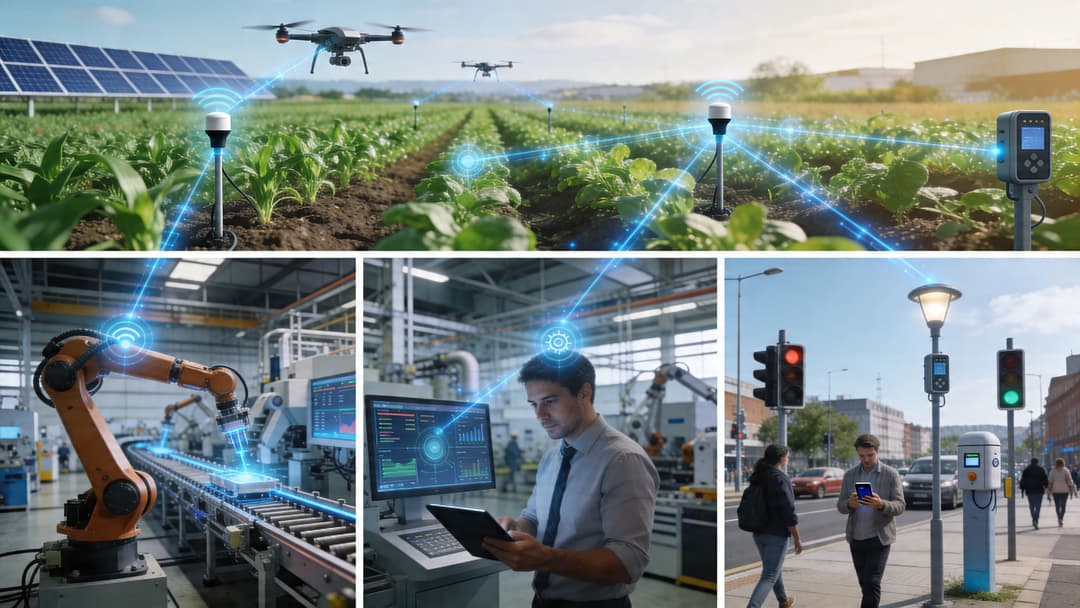
Die meisten Plattformdiskussionen werden zu abstrakt geführt. Der Nutzen wird deutlicher, wenn man sich ansieht, wie verschiedene Branchen dieselben Bausteine für völlig unterschiedliche Ziele nutzen.
Hotellerie
Ein Hotel braucht nicht noch mehr isolierte "intelligente" Funktionen. Es braucht koordinierte Betriebsabläufe.
Eine ausgereifte Konfiguration kann die Ankunft von Gästen, den Zimmerstatus, die Identität der Mitarbeiter und die Gebäudesteuerung so miteinander verknüpfen, dass sich der Service reibungslos und nicht wie zusammengestückelt anfühlt. Das nützliche Ergebnis ist kein bloßer Trend. Es sind weniger Verzögerungen beim Check-in, weniger Probleme mit der Zimmerbereitschaft und weniger Anrufe an der Rezeption, weil die Systeme nicht miteinander im Konflikt stehen.
In dieser Branche ist Identität gleich doppelt wichtig. Gäste benötigen einen reibungslosen Zugang. Mitarbeiter benötigen einen kontrollierten Zugriff, der sich je nach Rolle und Standort ändert. Mandantenfähige Veranstaltungsorte bringen eine weitere Ebene ins Spiel, da Haustechnik, Einzelhandelskonzessionen, Event-Management und der Gästeverkehr alle auf einer einzigen Infrastruktur koexistieren.
Einzelhandel
Teams im Einzelhandel nähern sich dem Thema IoT oft aus zwei Richtungen gleichzeitig.
Die operativen Teams wünschen sich vernetzte Geräte, die die Transparenz der Lagerbestände, die Filialwartung und die Konsistenz der Standorte verbessern. Die kommerziellen Teams wünschen sich bessere Einblicke in die Bewegungen und Verweilmuster der Kunden. Beide hängen von einer Plattform ab, die Signale aus mehreren Systemen verarbeiten und nutzbar machen kann, ohne das Netzwerk zu einem Sicherheitsrisiko zu machen.
Die Falle liegt im Kauf von Einzellösungen, die jeweils nur ein eng begrenztes Problem lösen. Intelligente Regale, Kioske, Kameras und WiFi-Analysen können alle unabhängig voneinander funktionieren und dennoch ein Governance-Chaos verursachen.
Gesundheitswesen
Im Gesundheitswesen müssen "einfacher Zugang" und "sicherer Zugang" besonders sorgfältig gegeneinander abgewogen werden.
Fernüberwachung, vernetzte klinische Geräte und digitale Patientendienste klingen alle unkompliziert, bis der Authentifizierungsfluss einen Teil der Patienten ausschließt. Das ist kein Randthema. Es kann das gesamte Programm zu Fall bringen.
Eine kritische Herausforderung in Großbritannien ist die digitale Ausgrenzung. Schätzungsweise 22 % der Erwachsenen im Vereinigten Königreich fehlen grundlegende digitale Fähigkeiten, und eine Deloitte UK-Umfrage aus dem Jahr 2025 ergab, dass 40 % der IoT-Pilotprojekte in britischen Krankenhäusern aufgrund von Usability-Barrieren scheiterten. Dies macht unhandliche Captive Portals und von Smartphones abhängige Workflows zu einem echten operativen Risiko und nicht nur zu einer schlechten Designentscheidung (The King’s Fund zu digitaler Ausgrenzung im Gesundheitswesen).
Im Gesundheitswesen ist eine Plattform nicht deshalb erfolgreich, weil sie reich an Funktionen ist. Sie ist erfolgreich, wenn Patienten, Besucher, Kliniker und Geräte sie alle sicher und ohne vermeidbare Reibungsverluste nutzen können.
Das hat direkte Auswirkungen auf die Authentifizierung. Wenn der Zugriff voraussetzt, dass jeder Patient die gleiche digitale Kompetenz besitzt, kann die Plattform Ungleichheiten verstärken, während sie gleichzeitig behauptet, die Pflege zu modernisieren.
Wohnen und betreutes Wohnen
Build-to-Rent, Studentenwohnheime und andere verwaltete Wohnumgebungen bewegen sich irgendwo zwischen Enterprise-Netzwerken und dem Gastgewerbe.
Bewohner erwarten eine unkomplizierte Nutzung wie zu Hause. Betreiber benötigen eine netzwerkweite Kontrolle. Auftragnehmer, Mitarbeiter, Gemeinschaftsgeräte und Endgeräte der Bewohner müssen alle unterschiedlich behandelt werden. Herkömmliche, gemeinsam genutzte Zugangsdaten lassen sich hier nur schwer skalieren, da sie die Verantwortlichkeiten verwischen und ständigen Supportaufwand verursachen.
Die richtige Plattform macht dies zur Richtlinie statt zur Improvisation. Der Zugang für Bewohner kann sich einfach anfühlen, während die Backend-Kontrollen segmentiert und prüfbar bleiben.
So bewerten und wählen Sie die richtige Plattform aus
Die Anschaffung einer IoT-Plattform ist selten eine reine Technologieentscheidung. Es ist eine langfristige Entscheidung für ein Betriebsmodell.
Die größten Fehler passieren meist, wenn Teams Feature-Listen bewerten, anstatt das Verhalten der Plattform in ihrer tatsächlichen Umgebung zu testen. Eine glänzende Demo kann eine mangelhafte Bereitstellung, umständliche Integrationen oder Sicherheitskontrollen verbergen, die im Mandantenbetrieb versagen.
Beginnen Sie mit Ihrer operativen Realität
Bevor Sie Anbieter vergleichen, sollten Sie Ihre Umgebung realistisch definieren.
Listen Sie die Punkte auf, die normalerweise verschwiegen werden:
- Gemischte Hardware-Infrastruktur: Berücksichtigen Sie Access Points, ältere IoT-Geräte, von Dienstleistern installierte Systeme und gemeinsam genutzte Geräte
- Identitäts-Infrastruktur: Notieren Sie, ob Sie bereits von Microsoft Entra ID, Okta, Google Workspace oder mehreren Quellen abhängig sind
- Standortmodell: Single-Tenant, Multi-Tenant, Franchise, verwaltet oder gemischt
- Geschäftsanwender: Wer benötigt die Daten und welche Maßnahmen werden auf dieser Basis ergriffen
- Supportmodell: Wer übernimmt Vorfälle, Richtlinienänderungen und das Onboarding nach dem Go-live
Wenn Sie diesen Schritt überspringen, kaufen Sie eine Lösung für eine ideale Infrastruktur statt für diejenige, die Sie tatsächlich betreiben.
Bewerten Sie die Bereiche, die den administrativen Aufwand erhöhen
Ein Anbieter kann bei der Kernkonnektivität stark aufgestellt sein, während er bei der Governance Schwächen zeigt.
Insbesondere für das britische Gastgewerbe ist die mandantenfähige Sicherheit trotz eines Wachstums der IoT-Einführung von 25 % im Jahresvergleich eine zentrale Bewertungslücke. Plattformen müssen Steuerungen wie iPSK für ältere Geräte und SSO für Mitarbeiter in gemeinsam genutzten Hotelumgebungen unterstützen. Gartner stellt außerdem fest, dass herkömmliche RADIUS-Modelle in der Wartung doppelt so teuer sind, weshalb passwortlose Ansätze überall dort genau geprüft werden sollten, wo betriebliche Einfachheit den ROI beeinflusst (NIST-gehostetes Dokument, das sich auf diese Bewertungslücke im Gastgewerbe bezieht).
Das sollte Einfluss darauf haben, was Sie testen.
Fragen Sie nicht nur, ob die Plattform eine Funktion unterstützt. Fragen Sie, wie viel Verwaltungsaufwand diese Funktion verursacht.
Die Fragen, die man in Terminen mit Anbietern stellen sollte
Nutzen Sie reale Szenarien, keine generischen Abfragen.
Bitten Sie den Anbieter, Folgendes zu zeigen:
Geräte-Onboarding für einen neuen Standort
Beziehen Sie eine moderne und eine ältere Geräteklasse ein. Beobachten Sie, wie Identität, Benennung, Gruppierung und Richtlinien angewendet werden.
Eine Änderung der Mitarbeiterrolle
Sie möchten sehen, wie sich der Zugriff ändert, wenn sich Verzeichnisattribute ändern. Wenn der Widerruf manuelle Arbeit erfordert, ist das ein Warnsignal.
Ein Ablauf für Gäste oder Besucher
In Unternehmen mit Publikumsverkehr wird Reibung beim ersten Verbindungsaufbau schnell zu einem betrieblichen Problem.
Eine mandantenfähige Richtlinientrennung
Fragen Sie, wie die Plattform einen Mandanten, Konzessionsnehmer oder eine Abteilung von einem anderen trennt, ohne dass es zu einer VLAN-Überlastung und aufwendigen Ausnahmebehandlungen kommt.
Integration in Ihre bestehenden Tools
Dazu gehören Service-Desk-Workflows, CRM-Connectors sowie die Export- und API-Qualität.
Einkaufsberatung: Wenn ein Anbieter keinen realistischen Ausnahmefall demonstrieren kann, erwartet er wahrscheinlich, dass Ihr Team diesen nach der Beschaffung selbst löst.
Eine praktische Checkliste zur Bewertung
Mit einer kurzen Checkliste können Sie Beschaffungsgespräche in eine praktikable Scorecard umwandeln.
- Identitätskontrolle: Kann die Plattform sowohl Benutzer als auch Geräte mit jeweils angemessenen Methoden authentifizieren?
- Geschwindigkeit des Widerrufs: Wie schnell wird die Richtlinie aktualisiert, wenn sich eine Rolle oder ein Gerätestatus ändert?
- Unterstützung von Legacy-Systemen: Können ältere Geräte ohne weitreichende gemeinsame Anmeldedaten sicher verwaltet werden?
- Mandantenfähige Isolation: Können Mitarbeiter, Gäste, Mieter und Betriebssysteme nebeneinander existieren, ohne dass sich Richtlinien überschneiden?
- Hersteller-Interoperabilität: Funktioniert es mit Ihrer Netzwerkinfrastruktur und Ihren Geschäftssystemen ohne anfällige Eigenentwicklungen?
- Betriebliche Klarheit: Kann Ihr Support-Team das System im Alltag verstehen und verwalten?
- Bereitstellungsaufwand: Ist der Weg zur Produktivumgebung für Ihre internen Ressourcen realistisch?
- Berichterstattung und Einblicke: Können auch Teams außerhalb der Netzwerkabteilung die Ergebnisse nutzen, um Entscheidungen zu treffen?
- Support-Qualität: Gibt es verlässliche Implementierungshilfe, Dokumentation und Eskalationswege, wenn Probleme auftreten?
- Tatsächliche Kosten: Was erfordert dies an interner Zeit, Wartung und Ausnahmebehandlung über die gesamte Vertragslaufzeit?
Die richtige Wahl ist meist die Plattform, die die meisten laufenden Reibungspunkte beseitigt und gleichzeitig Identität und Richtlinien unter Kontrolle hält. Nur so lassen sich Margen schützen, der Supportaufwand verringern und vernetzte Infrastrukturen in großem Maßstab verwalten.
Wenn Ihr Team versucht, gemeinsam genutzte Passwörter zu ersetzen, den Zugriff für Gäste und Mitarbeiter zu vereinfachen und identitätsbasierte Kontrollen in mandantenfähigen Umgebungen anzuwenden, ist Purple einen Blick wert. Der Fokus liegt auf sicherer, passwortloser WiFi Authentifizierung und identitätsbasiertem Networking für Hotellerie, Einzelhandel, Gesundheitswesen, Transportwesen, Veranstaltungen und Wohnumgebungen, mit Unterstützung für OpenRoaming, Passpoint, Verzeichnisintegrationen, Analysen und Kontrollen für Altsysteme wie iPSK.