

Ein Gast kommt in einem Hotel an, sieht das WiFi Netzwerk und erwartet, in Sekundenschnelle online zu sein. Stattdessen verlangt ein Captive Portal eine E-Mail-Adresse, eine Zimmernummer, ein Marketing-Opt-in und manchmal ein Passwort, das beim ersten Versuch fehlschlägt. Gleichzeitig wartet ein Mitarbeiter auf das Zurücksetzen von RADIUS Zugangsdaten, während ein Thermostat, eine Türsteuerung oder ein Zahlungsgerät in einem separaten Netzwerk isoliert sind und kaum Verbindung zu den Identitätskontrollen des Unternehmens haben.
Diese Regelung war noch handhabbar, als Veranstaltungsorte weniger vernetzte Systeme hatten. Sie wird jedoch anfällig, wenn Gäste, Mitarbeiter, Auftragnehmer, Kassensysteme, Gebäudesteuerungen, Kameras und Cloud-Anwendungen alle von Zugriffsentscheidungen abhängen. Unified Access Management führt diese Entscheidungen in einem einzigen Richtlinienmodell zusammen, sodass das Unternehmen bestimmen kann, wer oder was sich verbindet, wie Vertrauen aufgebaut wird und welche Ressourcen erreichbar sind.
Warum gemeinsam genutzte Passwörter und Captive Portals den Anforderungen moderner Standorte nicht mehr gerecht werden
Die Probleme beginnen meist mit einer scheinbar harmlosen Abkürzung. Ein Hotel gibt an der Rezeption ein einziges Gäste-WiFi-Passwort heraus. Ein Restaurant teilt ein anderes mit Aushilfskräften. Ein Einzelhändler gibt Auftragnehmern einen Code für das Back-Office-Netzwerk. In der Zwischenzeit lassen Geräteinstallateure IoT-Systeme in einem Netzwerk laufen, das eher auf Bequemlichkeit als auf kontrollierte Identität ausgelegt ist.
Das Ergebnis ist eine Sammlung von Zugriffsausnahmen. Ein Gast, der das Passwort erhält, kann es weitergeben. Ein ehemaliger Mitarbeiter kennt es möglicherweise immer noch. Ein externer Dienstleister verbindet sich eventuell über ein nicht verwaltetes Gerät. Wenn das Unternehmen das Passwort ändert, erfordert jeder Gast, jeder Mitarbeiter, jeder Drucker, Scanner, Thermostat und jedes betriebliche Gerät, das davon abhängt, unter Umständen Aufmerksamkeit.
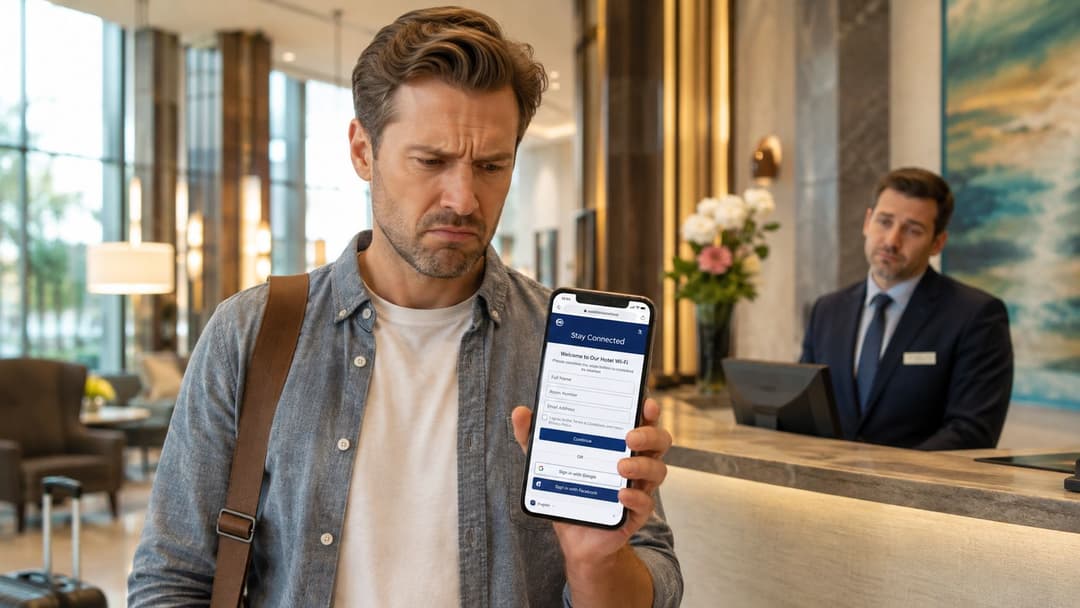
Die Betriebskosten getrennter Zugangswelten
Captive Portals sind nicht grundsätzlich verkehrt. Sie können Einwilligungen einholen, Werbeaktionen unterstützen und eine gebrandete erste Interaktion bieten. Ein praktischer Captive Portal Guide ist nützlich, wenn ein Standort weiterhin ein browserbasiertes Onboarding benötigt. Das Problem entsteht, wenn das Portal zur einzigen Sicherheitsebene für die Gastkonnektivität wird, während Mitarbeiter und Geräte an anderer Stelle verwaltet werden.
Ein Portal überprüft nur, was ein Besucher übermittelt. Es bietet nicht automatisch das gleiche Maß an Geräteidentität, Verschlüsselung, Lifecycle-Steuerung oder Netzwerksegmentierung, das eine Unternehmensrichtlinie erfordert. Mitarbeiterdaten liegen oft in einem Verzeichnis oder RADIUS-Service, und IoT-Geräte verlassen sich möglicherweise auf Shared Secrets oder statische Anmeldedaten. Jedes Silo schafft eine eigene Support-Warteschlange und ein eigenes Problem beim Widerruf von Berechtigungen.
Der physische Zugang fügt eine weitere Dimension hinzu. Ein Standort kann die WiFi-Richtlinie mit Türen, Toren, Aufzügen oder anderen Gebäudesystemen verknüpfen, aber diese Workflows erfordern dennoch eine klare Identitätseignerschaft und Ereignisprotokollierung. Für Leser, die Fernzugangssysteme bewerten, bietet GSM gate opener explained nützlichen Kontext darüber, wie vernetzte Zugangsgeräte in breitere Betriebsumgebungen passen.
Praxisregel: Ein Netzwerkpasswort sollte niemals das Einzige sein, das einen Benutzer, ein Gerät oder einen externen Dienstleister von den operativen Systemen eines Standorts trennt.
Ein einheitliches Zugangsmanagement ersetzt die Sammlung von Ausnahmen durch eine gemeinsame Richtlinienebene. Der Gastzugang kann einfach bleiben, der Mitarbeiterzugang kann an die Unternehmensidentität gekoppelt werden und Geräte können eine streng begrenzte Konnektivität erhalten. Die Erfahrung unterscheidet sich je nach Zielgruppe, aber die Richtlinien-Engine kann dennoch konsistente Regeln für Authentifizierung, Autorisierung, Segmentierung, Überwachung und Widerruf anwenden.
Die Architektur hinter Unified Access Management
Ein nützlicher Ansatz für das Design eines einheitlichen Zugriffsmanagements besteht darin, es in vier miteinander verbundene Ebenen zu unterteilen. Diese Ebenen müssen nicht von einem einzigen Anbieter stammen, aber sie müssen zuverlässige Identitäts- und Richtliniendaten austauschen. Wenn eine Ebene isoliert ist, rekonstruiert das Unternehmen am Ende dieselben Silos unter einem neuen Namen.
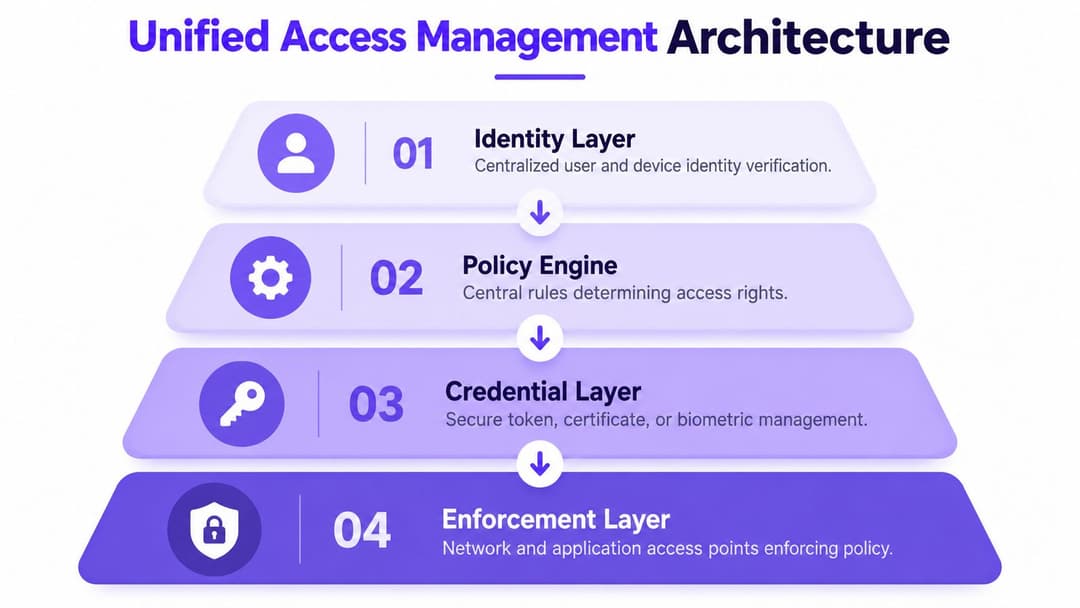
Identität bestimmt, wer oder was Zugriff anfordert
Die Identitätsebene enthält Personen, Geräte, Dienste und relevante Attribute. Für Mitarbeiter kann das eine Synchronisierung mit Microsoft Entra ID, Google Workspace oder Okta bedeuten. Für Gäste kann es eine E-Mail-basierte oder föderierte Identität sein. Für Geräte kann es ein Zertifikat, ein iPSK, ein Geräteeintrag oder eine andere Maschinenidentität sein.
Das NCSC betrachtet die Identitätsprüfung als Voraussetzung. Seine Richtlinien besagen, dass die Verifizierung erfolgen sollte, bevor Anmeldedaten, Authentifizierung oder Zugriffsverwaltung ausgestellt werden. Dies unterstützt die Verknüpfung von Identitätsprüfung, Berechtigungsnachweis-Ausstellung und Autorisierung, anstatt diese als unabhängige administrative Aufgaben zu behandeln. Das NCSC-Prinzip zur Identitäts- und Zugriffskontrolle ist eine nützliche Design-Referenz für diese Reihenfolge.
Die Policy Engine macht Identität zu einer Entscheidung
Die Policy-Engine bewertet mehr als nur einen Benutzernamen. Sie kann die Rolle der Person, den Gerätestatus, den Standort, die Uhrzeit, den angeforderten Dienst, das Netzwerksegment und Risikosignale berücksichtigen. Ein Mitarbeiter kann von einem verwalteten Gerät aus auf betriebliche Anwendungen zugreifen, während ein Gast Internetzugang erhält und ein externer Dienstleister eine temporäre Route zu einem bestimmten System zugewiesen bekommt.
Identitätsbasiertes Networking wird in diesem Kontext praxistauglich. Eine Purple identity-based networking overview beschreibt das Modell, bei dem Identität und Richtlinien den Netzwerkzugriff bestimmen, anstatt sich nur auf physische SSIDs zu verlassen. Das Netzwerk bleibt wichtig, wird jedoch eher zu einer Durchsetzungsinstanz als zur Source of Truth.
Anmeldedaten liefern den technischen Nachweis
Die zertifikatsbasierte Authentifizierung ist für Mitarbeiter besonders wertvoll, da sie das gemeinsame Passwort aus dem WiFi Handshake eliminiert. Das Gerät erhält ein Zertifikat, das mit dem Benutzer verknüpft, über einen Registrierungs-Workflow verwaltet und widerrufen werden kann, sobald der Benutzer oder das Gerät die Richtlinien nicht mehr erfüllt.
Passkeys können die passwortlose Authentifizierung für geeignete Abläufe unterstützen, insbesondere dort, wo Benutzer ihre Identität nachweisen müssen, ohne sich auf ein auswendig gelerntes Geheimnis zu verlassen. Für Geräte, die moderne Zertifikats-Workflows nicht unterstützen, bieten iPSK oder eng eingegrenzte Maschinennachweise einen kontrollierten Übergangspfad. Der wichtige Unterschied besteht darin, dass jeder Nachweis einen Eigentümer, einen Zweck und einen Widerrufsprozess haben sollte.
Die Durchsetzung erfolgt nah am Verbindungspunkt
Die letzte Ebene umfasst die drahtlose Infrastruktur, Switches, Firewalls, Application Gateways und physische Systeme. Richtlinien sollten direkt an dem Punkt durchgesetzt werden, an dem der Zugriff angefordert wird, anstatt jede Verbindung über einen zentralen Standort zu leiten, was Latenzzeiten und Komplexität erhöht.
Die Bereitstellung sollte Verzeichnisänderungen automatisch folgen. Wenn ein Benutzer beitritt, seine Rolle ändert oder ausscheidet, sollte sich der Zugriffsstatus über alle verbundenen Dienste hinweg aktualisieren. Der Entzug muss auch aktive Sitzungen und Token betreffen, nicht nur zukünftige Anmeldeversuche. Deshalb sind Ereignisprotokollierung, Sitzungssteuerungen und Reaktionen in nahezu Echtzeit ebenso wichtig wie die anfängliche Authentifizierung.
Unified Access Management im Vergleich zu IAM, ZTNA und SSO
Einkäufer stoßen im selben Beschaffungsprozess oft auf IAM, ZTNA, SSO und Unified Access Management. Sie überschneiden sich, sind aber nicht austauschbar. Die Auswahl einer IAM-Plattform in der Annahme, dass diese automatisch sicheres Gast-WiFi, IoT-Isolierung und Durchsetzung auf Standortebene bietet, ist ein häufiger Architekturfehler.
IAM ist die übergeordnete Identitätskontrollschicht. Es verwaltet Identitätsprüfung, Authentifizierung, Autorisierung und Lebenszyklusprozesse für Benutzer, Geräte und Anwendungen. ZTNA konzentriert sich auf die Gewährung von Zugriffen mit minimalen Rechten auf private Anwendungen, in der Regel basierend auf Identität und Kontext, ohne den Benutzer direkt in ein breites Netzwerk zu stellen. SSO reduziert wiederholte Anmeldungen bei Anwendungen, entscheidet aber nicht selbst, wie ein Telefon, ein Drucker, ein Scanner oder ein Thermostat eine Verbindung zu einem drahtlosen Netzwerk herstellt.
Ein einheitliches Zugriffsmanagement verknüpft diese Funktionen mit dem Netzwerk und der physischen Umgebung. Es kann ein IAM-Verzeichnis, einen SSO-Anbieter oder eine ZTNA-Richtlinie nutzen und gleichzeitig Zugriffsentscheidungen auf WiFi, Gerätegruppen, Gast-Sitzungen und betriebliche Segmente anwenden.
Vergleich der Zugriffstechnologien
| Funktion | Unified Access Management | IAM | ZTNA | SSO |
|---|---|---|---|---|
| Hauptfokus | Identitätsbasiertes Zugriffsmanagement für Personen, Geräte, Netzwerke, Anwendungen und Standorte | Identitätslebenszyklus, Authentifizierung, Autorisierung und Governance | Zugriff mit minimalen Berechtigungen auf private Anwendungen und Dienste | Einheitliche Authentifizierung über alle verbundenen Anwendungen hinweg |
| Gast-WiFi-Onboarding | Kernfunktion bei der Integration mit WiFi-Identitätsdiensten | Erfordert normalerweise eine separate Ebene für den Gastzugang | Normalerweise nicht für offene Gastkonnektivität konzipiert | Normalerweise nicht für das Onboarding von Gastnetzwerken konzipiert |
| Netzwerkzugriff für Mitarbeiter | Kann Zertifikate oder passwortlose Richtlinien am Netzwerkrand anwenden | Definiert Identitäts- und Zugriffsattribute, erzwingt jedoch WiFi-Richtlinien oft nicht direkt | Kann Anwendungen schützen, die über das Netzwerk erreicht werden | Vereinfacht die Anmeldung bei Anwendungen, nicht den Netzwerkzugang |
| IoT- und Maschinenzugriff | Unterstützt gerätespezifische Anmeldedaten, Segmentierung und Lebenszyklusregeln | Kann Maschinenidentitäten verwalten, abhängig von den Integrationen | Schützt Dienste, verwaltet jedoch möglicherweise nicht das Onboarding lokaler Geräte | Liegt im Allgemeinen außerhalb des Leistungsumfangs |
| Anwendungszugriff | Kann Identitäts- und Netzwerkentscheidungen miteinander verknüpfen | Sehr gut geeignet für die Autorisierung von Anwendungen | Sehr gut geeignet für den Zugriff auf private Anwendungen | Vereinfacht die Authentifizierung bei Anwendungen |
| Physischer Standortkontext | Kann Standort-, Venue-, Geräte- und Betriebsrichtlinien einbeziehen | Benötigt in der Regel Integrationen für den Standortkontext | Konzentriert sich meist auf den Anwendungskontext | Beschränkt auf den Anmeldevorgang |
| Grenzen des Systems | Erfordert eine sorgfältige Integration und Richtlinienkonzeption | Bietet keine automatische Netzwerkdurchsetzung | Ersetzt weder Gastidentitäts- noch IoT-Governance | Bietet allein keine Zugriffsgovernance |
Wie die Technologien zusammenpassen
Ein ausgereiftes Design nutzt oft alle vier Ansätze. IAM bleibt die maßgebliche Quelle für Mitarbeiteridentitäten und Lifecycle-Ereignisse. SSO erleichtert den Anwendungszugriff. ZTNA schützt interne Dienste, die nicht über das Netzwerk des Veranstaltungsortes offengelegt werden sollten. Unified Access Management verbindet diese Kontrollen mit dem drahtlosen Zugriff, dem Onboarding von Gästen, Geräten und der betrieblichen Segmentierung.
Die Kehrseite ist die Notwendigkeit architektonischer Disziplin. Eine einzige Konsole behebt weder inkonsistente Identitätsdaten noch unklare Zuständigkeiten oder schlecht definierte Rollen. Die Teams müssen weiterhin festlegen, welches System die Identität verwaltet, welches System die Richtlinienentscheidung trifft und welche Infrastruktur diese durchsetzt.
Branchenspezifische Anwendungsfälle in Hotellerie, Einzelhandel, Gesundheitswesen und Wohnungsbau
Dasselbe Richtlinienmodell führt in den einzelnen Branchen zu unterschiedlichen Ergebnissen, da die Zugriffssubjekte und die Konsequenzen variieren. Ein Hotel benötigt einen reibungslosen Ablauf für den Gast und eine strikte Trennung zwischen Zimmern, Personal und Gebäudesystemen. Ein Krankenhaus benötigt Effizienz für das Personal, ohne dass die Geräte von Besuchern jemals in die Nähe von Patientensystemen gelangen. Betreiber von Wohnanlagen benötigen Unabhängigkeit für die Mieter, während sie die zentrale Kontrolle über die gemeinsame Infrastruktur behalten.
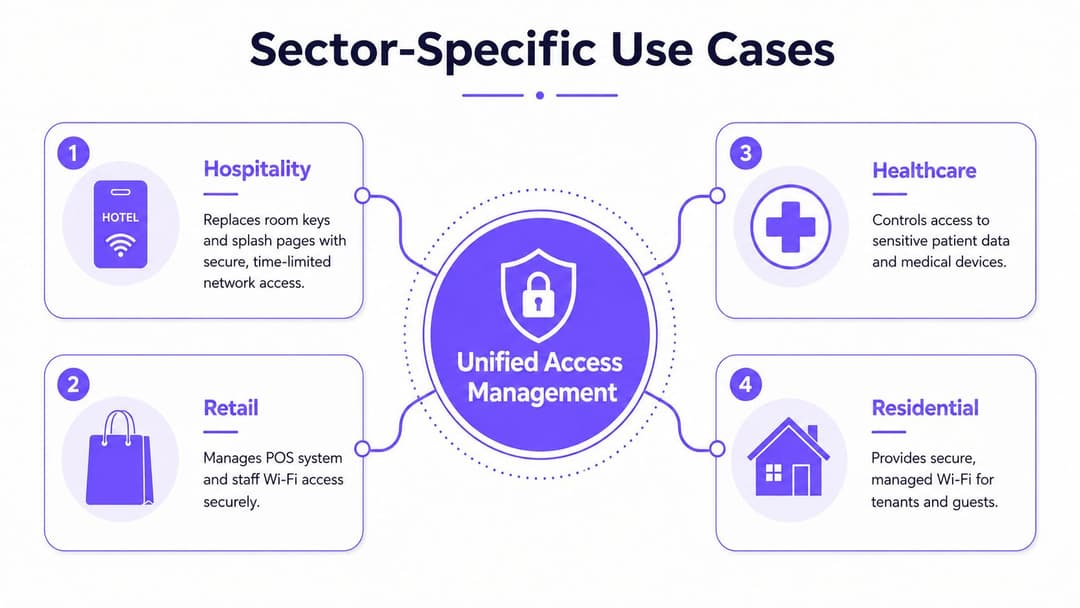
Gastgewerbe
Hotels können OpenRoaming und Passpoint nutzen, um sich von wiederholten Splash-Page-Interaktionen zu verabschieden. Ein Gast authentifiziert sich einmal, und ein kompatibles Gerät kann sich bei späteren Besuchen automatisch wieder verbinden, ohne dass an der Rezeption nach einem weiteren gemeinsam genutzten Passwort gefragt werden muss. Der Standort kann weiterhin eine Gästerichtlinie anwenden, Zimmer oder Gruppen bei Bedarf isolieren und Mitarbeiter sowie Gebäudesysteme vom Gästesegment fernhalten.
Diese Trennung ist wichtig, da Netzwerke im Gastgewerbe öffentliche Konnektivität mit Betriebstechnologie kombinieren. Türsteuerungen, Thermostate, Kameras, Kioske, Zahlungsgeräte und Hotelmanagementsysteme haben unterschiedliche Vertrauensanforderungen. Der Netzwerkzugriff sollte diese Unterschiede widerspiegeln, anstatt jedes verbundene Gerät wie einen weiteren Gast zu behandeln.
Auch Betriebssoftware verdient Aufmerksamkeit. Ressourcen zur Minimierung von Fehlern im Gastgewerbe verdeutlichen, warum Zugriffs-Workflows an belebten Standorten zuverlässig sein müssen, wo ein kleiner Authentifizierungsfehler schnell zu einem Problem an der Rezeption oder im Service führen kann.
Einzelhandel
Einzelhändler müssen Kassensysteme, Handscanner, Mitarbeitergeräte, Auftragnehmer und Käufer voneinander trennen. Eine einheitliche Richtlinie kann einem Ladenmitarbeiter die für den Lagerbetrieb erforderliche Konnektivität gewähren, während die Zahlungsinfrastruktur auf einem restriktiven Pfad bleibt. Marketingteams können mit der Einwilligung erhobene Daten aus dem Gast-WiFi über CRM-Konnektoren und Marketingautomatisierung nutzen, aber diese kommerzielle Nutzung darf die technische Isolation nicht schwächen.
Die gestalterische Herausforderung liegt in den Zuständigkeiten. Die IT-Abteilung sollte die Netzwerk- und Identitätsrichtlinien kontrollieren, während das Marketing die akzeptable Interaktion und Datennutzung definiert. Ein gemeinsames Richtlinienmodell ermöglicht es beiden Teams, auf Basis derselben Zugriffsereignisse zu arbeiten, ohne ein Marketing-Portal als Sicherheitsersatz zu missbrauchen.
Gesundheitswesen
Krankenhäuser und Kliniken benötigen einen Mitarbeiterzugang, der auf mobilen Geräten, klinischen Arbeitsstationen, medizinischen Geräten und Verzeichnisdiensten funktioniert. Ein zertifikatsbasierter Zugriff kann die Abhängigkeit von gemeinsam genutzten Passwörtern für das drahtlose Netzwerk verringern, während separate Richtlinien Patientensysteme und medizinische Geräte von der Konnektivität für Gäste trennen.
Im Gesundheitswesen gibt es zudem Altsysteme, die aktuelle Authentifizierungsmethoden nicht unterstützen. Diese Geräte benötigen eine explizite Segmentierung, eingeschränkte Routen, Überwachung und eine dokumentierte Inhaberschaft. Unified Access Management macht nicht unterstützte Geräte zwar nicht moderner, kann aber verhindern, dass diese Geräte zu einer unkontrollierten Ausnahme werden.
Wohnanlagen und Studentenwohnheime
Mehrparteiengebäude benötigen eine Isolierung auf Mieterebene mit einem Benutzererlebnis, das sich so einfach anfühlt wie das heimische WiFi. iPSK kann dabei helfen, ältere Geräte zu unterstützen, während Betreiber Anmeldedaten oder Richtlinien einzelnen Einheiten, Mietern oder Gerätegruppen zuweisen können. Mitarbeiter, Wartungsunternehmen, Besucher und Gebäudesysteme können dann unterschiedliche Zugriffsrechte erhalten, ohne dass ein einziges gebäudeweites Passwort veröffentlicht werden muss.
Sicherheitsvorteile und Risikominderungen, die die Investition rechtfertigen
Das stärkste Argument für ein einheitliches Zugriffsmanagement ist nicht das Versprechen, dass ein einziges Produkt jede Bedrohung eliminiert. Es ist die Reduzierung vermeidbarer Risiken, die durch gemeinsam genutzte Passwörter, inkonsistentes Onboarding und verzögerten Entzug von Zugriffsrechten entstehen.
Zertifikatsbasierter und passwortloser Zugriff entfernen das gemeinsam genutzte WiFi-Passwort aus dem Zentrum des Sicherheitskonzepts. Ein gestohlenes Gäste-Passwort bietet nicht denselben Zugriffszustand, wenn das Gäste-Verfahren auf einer individuellen Identität und einer eingeschränkten Richtlinie basiert. Für Mitarbeiter können Zertifikate oder Passkeys die Abhängigkeit von Anmeldedaten verringern, die von Angreifern häufig durch Phishing, Wiederverwendung und Credential Stuffing ins Visier genommen werden.
Das NCSC erklärte am 23. April 2026, dass Passkeys mindestens so sicher und im Allgemeinen sicherer sind als die Kombination aus dem stärksten Passwort und einer Zwei-Schritt-Verifizierung. In seinen Richtlinien für Passkeys beschreibt es diese als den nächsten Schritt über Passwörter hinaus. Diese Empfehlung gibt britischen Organisationen eine klare Richtung für ihre Authentifizierungsstrategie vor, obwohl bei der Implementierung weiterhin Geräteabdeckung, Wiederherstellung, Gast-Journeys und Altsysteme berücksichtigt werden müssen.
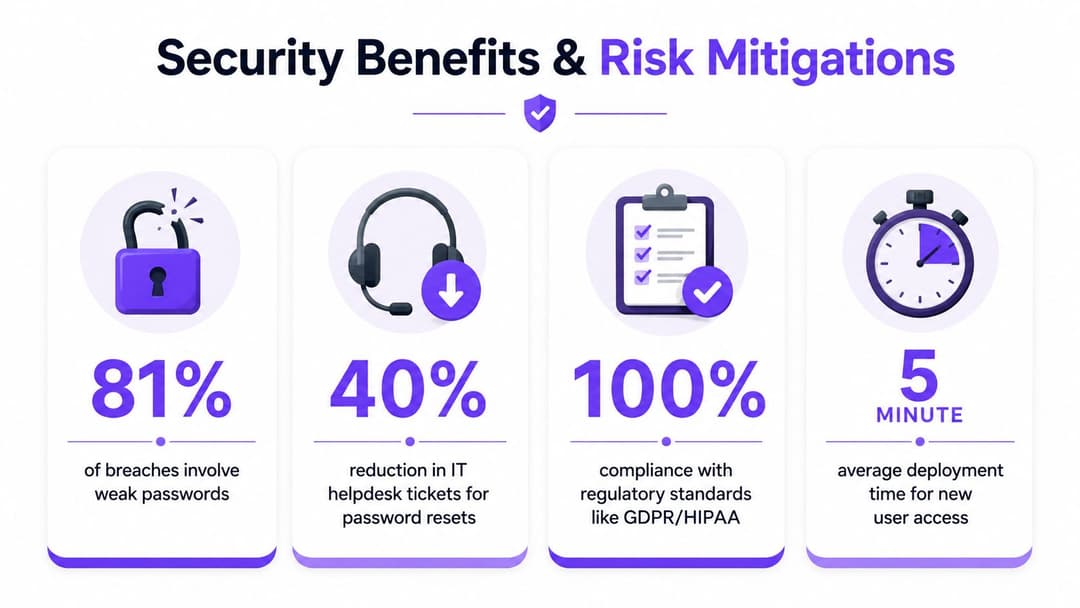
Sicherheitskontrollen, die den Unterschied ausmachen
- Individuelle Anmeldedaten: Weisen Sie den Zugriff einer Person, einem Gerät oder einem Dienst zu, statt ein gemeinsames Passwort zu nutzen.
- Verschlüsselung pro Gerät: Nutzen Sie moderne drahtlose Authentifizierung, damit verbundene Geräte nicht alle auf denselben gemeinsamen Schlüssel angewiesen sind.
- Automatische Deaktivierung: Verknüpfen Sie den Zugriff mit dem Verzeichnis- und Gerätestatus, um den Zugriff bei Änderungen dieser Attribute sofort zu entziehen oder einzuschränken.
- Einschränkung für privilegierte Konten: Wenden Sie strengere Kontrollen für Administrations- und Wartungszugriffe an als für den normalen Gastzugang.
- Zentralisierte Ereignistransparenz: Erfassen Sie Authentifizierungs- und Autorisierungsereignisse, damit Sicherheitsteams Aktivitäten einer Identität oder einem Token zuordnen können.
Das NCSC empfiehlt MFA für den Verwaltungs-, Wartungs- und Administrationszugriff sowie ein Privileged Access Management, das die administrative Nutzung auf vertrauenswürdige Workstations beschränkt. Es empfiehlt außerdem die Protokollierung und Überwachung von Authentifizierungs- und Autorisierungsereignissen. Seine Richtlinien für den Betrieb sicherer Online-Dienste unterstützen darüber hinaus Kontrollen gegen Session-Hijacking, Token-Replay und AiTM-Angriffe, einschließlich sofortiger Erkennung und Session-Widerruf.
Der britische Markt zeigt, dass diese Arbeit in den Mainstream der Unternehmensabläufe übergegangen ist. Der britische IAM-Markt wurde im Jahr 2025 mit 1,7517 Milliarden US-Dollar bewertet und wird bis 2030 voraussichtlich 2,6639 Milliarden US-Dollar erreichen, was einer jährlichen Wachstumsrate (CAGR) von 8,7 % von 2025 bis 2030 entspricht, so die MarketsandMarkets UK IAM Marktdaten. Derselbe Quellenkontext verortet IAM im Zentrum von Identitätsprüfung, Authentifizierung, Autorisierung und Lifecycle-Management.
Für Unternehmen, die spezialisierte Sicherheitswerkzeuge bewerten, ist die Horus Intelligence platform ein weiteres Beispiel für die Art von Sicherheitsfunktionen, die Teams neben Identitätskontrollen evaluieren können. Die entscheidende Frage ist, wie Überwachung, Identitätsrichtlinien und Reaktions-Workflows miteinander verknüpft sind - und nicht, wie viele Dashboards ein Unternehmen bedienen kann.
Checkliste für die Implementierung und Best Practices für die Migration
Beginnen Sie mit einer Bestandsaufnahme, nicht mit einer Produktdemonstration. Listen Sie jede SSID, jeden Access Point, jedes Verzeichnis, jede RADIUS-Abhängigkeit, jeden Gast-Workflow, jede Gerätekategorie, jede Anwendung und jede physische Zugangsintegration auf. Erfassen Sie, wer der jeweilige Eigentümer ist, was geschützt wird, wie Anmeldedaten vergeben werden und was passiert, wenn eine Person oder ein Gerät die Berechtigung verliert.
Erstellen Sie zuerst das Kontrollmodell
Definieren Sie Richtliniengruppen, bevor Sie diese konfigurieren. Typische Gruppen sind Gäste, Mitarbeiter, externe Dienstleister, verwaltete Endgeräte, IoT-Geräte, Zahlungssysteme, Gebäudesteuerungen und Administratoren. Legen Sie für jede Gruppe Folgendes fest:
- Identitätsquelle: Entscheiden Sie, ob die Quelle Entra ID, Google Workspace, Okta, ein Workflow für Gast-Identitäten, ein Inventardatensatz oder ein Geräte-Credential ist.
- Authentifizierungsmethode: Wählen Sie Passkeys, Zertifikate, Passpoint, OpenRoaming, iPSK oder eine andere Methode, die zum Gerät und zum Risiko passt.
- Netzwerkreichweite: Dokumentieren Sie genau die Dienste und Segmente, die die Identität benötigt, und verweigern Sie standardmäßig alles andere.
- Lifecycle-Inhaber: Weisen Sie die Verantwortung für Bereitstellung, Überprüfung, Incident Response und Widerruf zu.
Die Verzeichnissynchronisierung sollte vor dem umfassenden Rollout für die Mitarbeiter erfolgen. Testen Sie Eintritte, Abteilungswechsel und Austritte mit einer kleinen Gruppe und überprüfen Sie dann, ob sich Richtlinienänderungen wie gewünscht auf den drahtlosen Zugriff, die Anwendungen und die aktiven Sitzungen auswirken. Gehen Sie nicht davon aus, dass das Löschen eines Verzeichnisbenutzers automatisch jeden vorhandenen Token oder jede Verbindung schließt.
Parallel migrieren
Betreiben Sie den modernen Zugriffspfad während des Übergangs parallel zum bestehenden Netzwerk. Beginnen Sie mit einer kontrollierten Mitarbeitergruppe und einer repräsentativen Auswahl an verwalteten Geräten. Behalten Sie eine sorgfältig eingeschränkte Ausweichlösung für nicht unterstützte Geräte bei, aber weisen Sie dieser Ausnahme einen Eigentümer und eine Deaktivierungsbedingung zu.
Verwenden Sie für IoT- und Altsysteme dedizierte Anmeldedaten und eine explizite Segmentierung, anstatt sie im Gastnetzwerk zu platzieren. Testen Sie Drucker, Scanner, Thermostate, Kameras, Zahlungsterminals und Gebäudesteuerungen unter Normal- und Ausfallbedingungen. Ein Gerät, das sich bei der Installation erfolgreich verbindet, aber seine Anmeldedaten nicht erneuern oder einen Wechsel des Access Points nicht überstehen kann, ist nicht bereit für den Livebetrieb.
Überwachen Sie die Nachweise
Überwachen Sie die Authentifizierungsprotokolle während des Rollouts. Achten Sie auf wiederholte Fehler, unerwartete Gerätetypen, ungewöhnliche Standortzugriffe, veraltete Zertifikate und Konten, die nach einem Rollenwechsel weiterhin Zugriff anfordern. Schulen Sie den Empfang, die Filialleiter, das Stationspersonal und die Gebäudemanagement-Teams, bevor Sie deren tägliche Verbindungsmethode ändern.
Eine Bereitstellung an mehreren Standorten kann in Wochen statt Monaten abgeschlossen werden, wenn das Inventar korrekt ist, das Richtlinienmodell vereinbart wurde und die Netzwerkinfrastruktur die erforderlichen Integrationen unterstützt. Das ist kein universelles Versprechen. Standorte mit undokumentierten Altsystemen, inkonsistenten Verzeichnissen oder nicht unterstützten Geräten erfordern mehr Vorbereitung - und das Überstürzen dieser Arbeit verlagert die Verzögerung nur in den Bereich der Vorfallsreaktion.
Wie Purple kennwortlosen Zugriff und aussagekräftige Analysen liefert
Purple führt den Zugriff für Gäste, Mitarbeiter und Geräte in einem gemeinsamen Betriebsmodell zusammen, indem es OpenRoaming, Passpoint, iPSK und Verzeichnissynchronisation kombiniert. Gäste können sich über ein E-Mail-basiertes Verfahren authentifizieren und ab dem ersten Datenpaket eine verschlüsselte Verbindung nutzen, während Mitarbeiter zertifikatsbasierte, passwortlose Richtlinien verwenden können, die mit Microsoft Entra ID, Google Workspace oder Okta verknüpft sind.
Die Plattform unterstützt auch mandantenfähige Umgebungen, in denen Bewohner eine einfache Konnektivität benötigen, Betreiber jedoch eine Isolierung verlangen. iPSK bietet eine Lösung für ältere Geräte, während der Mitarbeiterzugriff an die Verzeichnisidentität gebunden und ohne Wartung von On-Premises RADIUS-Servern verwaltet werden kann. Purple unterstützt Netzwerkumgebungen, die auf Herstellern wie Meraki, Aruba, Ruckus, Juniper Mist und UniFi basieren.
Die andere Hälfte des Konzepts ist die Transparenz. CRM-Konnektoren, Marketing-Automatisierung, Umfragen und Sicherheits-Add-ons können eingewilligte First-Party-WiFi-Daten in operative und kommerzielle Erkenntnisse umwandeln. So können Netzwerkteams das Authentifizierungsverhalten und die Richtlinienergebnisse messen, während Marketingteams mit freigegebenen Engagement-Daten arbeiten.
Für Organisationen, die gezielt eine passwortlose Gäste-Erfahrung prüfen, zeigt Purple passwordless WiFi, wie dieser Ansatz gemeinsame Passwörter und wiederholte Interaktionen mit dem Captive Portal ersetzen kann. Die richtige Bereitstellung hängt nach wie vor von der Geräteunterstützung, dem Identitätsbesitz, der Segmentierung und einem getesteten Migrationsplan ab.
Purple bietet eine einheitliche Plattform für passwortlosen WiFi-Zugang für Gäste, Mitarbeiter und Mandanten, mit OpenRoaming, Passpoint, zertifikatsbasierter Identität, iPSK und Analysen im selben Betriebsmodell. Besuchen Sie Purple, um zu prüfen, wie es den Gäste-WiFi-Zugang, die Mitarbeiteridentitäten und die IoT-Zugriffsrichtlinien Ihres Standorts verbinden kann.



