
WiFi security type checker and upgrade advisor
Select your operating system and environment to verify your security settings and evaluate upgrade options.
Check WiFi security type on Windows 11 / 10
- Click the WiFi / Network icon on the right side of your taskbar.
- Click the arrow next to your connected WiFi network name.
- Select Properties under the network status.
- Scroll down to the Properties section at the bottom of the window.
- Look for Security type (e.g., WPA2-Personal, WPA3-Personal, or WPA2-Enterprise).
WPA2-Enterprise (802.1X / RADIUS)
Encryption: AES-CCMP + 802.1X EAP-TLS / PEAP per-user keys
- Requires properly configured server certificate validation to prevent evil-twin APs
Industry standard for enterprise venues. Eliminates shared passwords with RADIUS authentication.
Upgrading venue or business WiFi to 802.1X enterprise security?
Purple integrates with your existing Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet access points to deliver passwordless 802.1X security, RADIUS authentication, and ISO 27001 compliant guest WiFi.
Request an enterprise WiFi security audit
যেকোনো ব্যবসার জন্য, WPA3-Enterprise এবং সার্টিফিকেট-ভিত্তিক অথেন্টিকেশন হলো WiFi নিরাপত্তার গোল্ড স্ট্যান্ডার্ড। আপনার ওয়্যারলেস নেটওয়ার্ক ইনফ্রাস্ট্রাকচার সুরক্ষিত রাখতে সঠিক এনক্রিপশন স্ট্যান্ডার্ড নির্বাচন করা, আইডেন্টিটি-ভিত্তিক অ্যাক্সেস কন্ট্রোল প্রয়োগ করা এবং শেয়ার্ড পাসওয়ার্ড দূর করা প্রয়োজন।
ওয়্যারলেস নেটওয়ার্কগুলো উন্মুক্ত বাতাসের মাধ্যমে ডেটা ট্রান্সমিট করে, যা এনক্রিপশন এবং পারস্পরিক অথেন্টিকেশনকে অপরিহার্য করে তোলে। সঠিক নিরাপত্তা নিয়ন্ত্রণ ছাড়া, আড়িপাতাকারীরা প্যাকেট ডেটা ক্যাপচার করতে পারে, অননুমোদিত ডিভাইসগুলো অভ্যন্তরীণ সার্ভারে অ্যাক্সেস পেতে পারে এবং আক্রমণকারীরা ম্যান-ইন-দ্য-মিডল হামলা চালাতে পারে।
WiFi সিকিউরিটি প্রোটোকলের বিবর্তন
ক্রমবর্ধমান সাইবার হুমকি মোকাবেলায় WiFi নিরাপত্তা মানদণ্ডগুলো ক্রমাগত বিকশিত হয়েছে। লিগ্যাসি প্রোটোকলগুলো কীভাবে ব্যর্থ হয়েছিল তা বোঝা IT লিডারদের আধুনিক, জিরো-ট্রাস্ট ওয়্যারলেস আর্কিটেকচার ডিজাইন করতে সাহায্য করে।
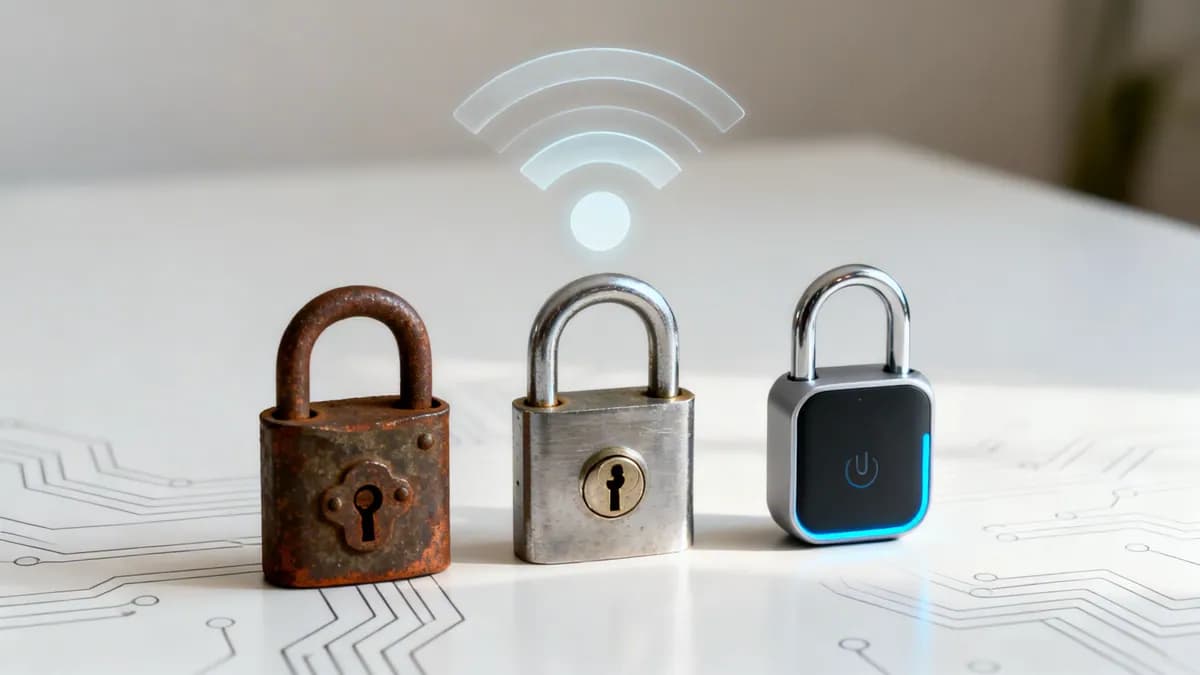
WiFi নিরাপত্তাকে একটি দরজার লক হিসেবে কল্পনা করুন। এটি দুই দশক ধরে একটি সাধারণ বাথরুমের ল্যাচ থেকে একটি আধুনিক ক্রিপ্টোগ্রাফিক স্মার্ট লকে রূপান্তরিত হয়েছে।
WEP: দুর্বল লক ভাঙ্গা বা ডোরল্যাচ
IEEE 802.11b-এর পাশাপাশি ১৯৯৯ সালে প্রবর্তিত Wired Equivalent Privacy (WEP) ছিল WiFi নিরাপত্তার প্রথম প্রচেষ্টা। এর লক্ষ্য ছিল একটি ওয়্যারলেস নেটওয়ার্ককে ওয়্যার্ড ইথারনেট কানেকশনের মতোই ব্যক্তিগত করা। তবে, WEP ছোট ২৪-বিট Initialization Vectors (IVs) এবং RC4 স্ট্রিম সাইফারের ওপর নির্ভর করত, যার ফলে এনক্রিপশন কীগুলো দ্রুত পুনরাবৃত্ত হতো।
আক্রমণকারীরা বিনামূল্যে পাওয়া সফটওয়্যার ব্যবহার করে মাত্র কয়েক মিনিটের মধ্যে WEP-এর স্ট্যাটিক এনক্রিপশন কী ক্র্যাক করে ফেলেছিল। WEP নিরাপত্তার একটি মিথ্যা ধারণা দিয়েছিল এবং এখন এটি সম্পূর্ণ অপ্রচলিত। বর্তমানে WEP ডেপ্লয় করা আপনার নেটওয়ার্কের সীমানাকে সম্পূর্ণরূপে অরক্ষিত করে রাখে।
WPA এবং WPA2: স্ট্যান্ডার্ড ডেডবোল্ট
WiFi Alliance 2003 সালে WEP-এর ত্রুটিগুলোর একটি অস্থায়ী সমাধান হিসেবে WiFi Protected Access (WPA) প্রবর্তন করে। WPA-তে Temporal Key Integrity Protocol (TKIP) চালু করা হয়েছিল, যা প্রতিটি ডেটা প্যাকেটের জন্য ডাইনামিক্যালি নতুন 128-বিট কী তৈরি করত।
২০০৪ সালে WPA2 আসে, যা এক দশকেরও বেশি সময় ধরে নিরাপত্তার মানদণ্ড স্থাপন করে। এটি TKIP-কে Counter Mode Cipher Block Chaining Message Authentication Code Protocol (CCMP)-এ চালিত Advanced Encryption Standard (AES) দ্বারা প্রতিস্থাপন করে। AES এখনও একটি সরকারিভাবে অনুমোদিত এনক্রিপশন স্ট্যান্ডার্ড। বহু বছর ধরে, WPA2-Personal ডিজিটাল দরজায় একটি নির্ভরযোগ্য ডেডবোল্ট হিসেবে কাজ করেছে।
তবে, WPA2 আক্রমণের হাত থেকে সম্পূর্ণ নিরাপদ ছিল না। ২০১৭ সালে আবিষ্কৃত কি রিইন্সটলেশন অ্যাটাক (KRACK) দুর্বলতা প্রকাশ করে যে, ওয়্যারলেস ট্রাফিক ডিক্রিপ্ট করার জন্য WPA2-এর ফোর-ওয়ে হ্যান্ডশেক ম্যানিপুলেট করা সম্ভব। এই দুর্বলতা বাণিজ্যিক পরিবেশে একটিমাত্র শেয়ার্ড পাসওয়ার্ডের ওপর নির্ভর করার ঝুঁকিকে তুলে ধরে।
WPA3: আধুনিক স্মার্ট লক
2018 সালে রিলিজ হওয়া WPA3, WPA2-এর মৌলিক দুর্বলতাগুলোকে দূর করে। এটি কনজিউমার সেটআপ এবং বড় আকারের বাণিজ্যিক ডিপ্লয়মেন্ট উভয়ের জন্যই ওয়্যারলেস নিরাপত্তাকে আরও শক্তিশালী এবং সহজ করে তোলে। WPA3 দুর্বল কী এক্সচেঞ্জ মেকানিজমকে শক্তিশালী ক্রিপ্টোগ্রাফিক হ্যান্ডশেক দিয়ে প্রতিস্থাপন করে।
WPA3: আপনার নতুন ন্যূনতম সিকিউরিটি স্ট্যান্ডার্ড
এন্টারপ্রাইজ WiFi নিরাপত্তার জন্য WPA3 হলো বেসলাইন প্রয়োজনীয়তা। এটি দীর্ঘস্থায়ী দুর্বলতাগুলো সমাধান করে এবং কর্পোরেট ডেটা, স্টাফ অ্যাক্সেস এবং ভিজিটর ট্রাফিকের জন্য অপরিহার্য সুরক্ষা প্রদান করে।
পাসওয়ার্ড আক্রমণের বিরুদ্ধে আরও শক্তিশালী প্রতিরক্ষা
WPA2-Personal-এর অধীনে, আক্রমণকারীরা একটি ল্যাপটপ এবং অ্যাক্সেস পয়েন্টের মধ্যে প্রাথমিক ফোর-ওয়ে অথেন্টিকেশন হ্যান্ডশেক ক্যাপচার করতে পারত। এরপর আক্রমণকারী এই ক্যাপচার করা ডেটা অফলাইনে নিয়ে গিয়ে ডিকশনারি অ্যাটাক চালাতে পারত, যেখানে নেটওয়ার্কের সাথে কোনো যোগাযোগ না করেই প্রতি সেকেন্ডে লক্ষ লক্ষ পাসফ্রেজ কম্বিনেশন পরীক্ষা করা যেত।
Dragonfly কী এক্সচেঞ্জের ওপর ভিত্তি করে Simultaneous Authentication of Equals (SAE) ব্যবহার করে WPA3 এই দুর্বলতা দূর করে। SAE কানেকশনের সময় একটি জিরো-নলেজ প্রুফ মেকানিজম প্রয়োগ করে। আক্রমণকারী হ্যান্ডশেক ট্রাফিক ক্যাপচার করলেও, সেশন কীগুলো অফলাইনে গণনা করা যায় না। এটি ব্রুট-ফোর্স ডিকশনারি অ্যাটাককে অকার্যকর করে তোলে।
উন্মুক্ত পাবলিক গেস্ট নেটওয়ার্ক সুরক্ষিত করা
ঐতিহাসিকভাবে, পাবলিক গেস্ট WiFi নেটওয়ার্কগুলো এনক্রিপশন ছাড়াই পরিচালিত হতো। ওপেন নেটওয়ার্কের মাধ্যমে স্থানান্তরিত ডেটা আনএনক্রিপ্টেড থাকত, যা ভিজিটরদের প্যাকেট স্নিফিং এবং ম্যান-ইন-দ্য-মিডল অ্যাটাকের ঝুঁকির মুখে ফেলত।
WPA3 RFC 8110-এর উপর ভিত্তি করে Opportunistic Wireless Encryption (OWE) ব্যবহার করে Enhanced Open-এর মাধ্যমে এটি সমাধান করে। OWE স্বয়ংক্রিয়ভাবে প্রতিটি ক্লায়েন্ট ডিভাইস এবং অ্যাক্সেস পয়েন্টের মধ্যে অনন্য, অপ্রমাণিত Diffie-Hellman কী বিনিময় স্থাপন করে। অতিথিরা সংযোগের সময় কোনো জটিল পাসওয়ার্ডের প্রয়োজন ছাড়াই পৃথক সেশন এনক্রিপশন লাভ করেন।
এটি বাণিজ্যিক ভেন্যুগুলোতে প্রয়োজনীয় গোপনীয়তার সুবিধা প্রদান করে:
- ক্যাফে এবং রেস্তোরাঁ: ব্রাউজিং, মোবাইল অর্ডারিং এবং সোশ্যাল এনগেজমেন্টের সময় গ্রাহকের ট্রাফিক এনক্রিপ্ট করে।
- হোটেল এবং হসপিটালিটি: কোনো ঝামেলা ছাড়াই গেস্টের ক্রেডেনশিয়াল এবং পেমেন্ট অ্যাক্টিভিটি সুরক্ষিত রাখে। নির্বিঘ্ন, নিরাপদ অনবোর্ডিং প্রদান করতে একটি ব্র্যান্ডেড Captive Portal-এর সাথে যুক্ত করুন।
- রিটেল সেন্টার: ক্রেতাদের কানেকশন সুরক্ষিত রাখে এবং একই সাথে ভেন্যু অপারেটরদের সম্মতিযুক্ত ফার্স্ট-পার্টি ডেটা সংগ্রহ করার সুবিধা দেয়।
ম্যানেজমেন্ট ফ্রেমের ব্যাঘাত থেকে আপনার নেটওয়ার্ককে সুরক্ষিত রাখা
WPA3 IEEE 802.11w-এর অধীনে Protected Management Frames (PMF) বাধ্যতামূলক করে। ম্যানেজমেন্ট ফ্রেমগুলো অ্যাসোসিয়েশন, অথেন্টিকেশন এবং ডিসকানেকশন রিকোয়েস্ট সহ নেটওয়ার্ক অপারেশনগুলো পরিচালনা করে। এনক্রিপ্ট না করা পুরোনো নেটওয়ার্কগুলোতে, আক্রমণকারীরা ডিভাইসগুলোকে নেটওয়ার্ক থেকে বের করে দেওয়ার জন্য সহজেই নকল "deauthentication" প্যাকেট তৈরি করত।
PMF ক্রিপ্টোগ্রাফিকভাবে ম্যানেজমেন্ট ফ্রেম স্বাক্ষর করে, স্পুফড ডিসকানেকশন এবং রোগ অ্যাক্সেস পয়েন্ট ইমপার্সনেশন ব্লক করে। এটি নেটওয়ার্কের আপটাইম বাড়ায় এবং ওয়্যারলেস সংযোগকে স্থিতিশীল করে।
Personal এবং Enterprise নিরাপত্তার মধ্যে নির্বাচন করা
ওয়্যারলেস ইনফ্রাস্ট্রাকচার কনফিগার করার সময়, IT ম্যানেজারদের অবশ্যই Personal এবং Enterprise নিরাপত্তা মোডের মধ্যে একটি বেছে নিতে হবে। এই সিদ্ধান্ত নির্ধারণ করে কীভাবে ব্যবহারকারীর ক্রেডেনশিয়াল পরিচালনা এবং অথেন্টিকেট করা হবে।
একটি মাত্র শেয়ার করা পাসওয়ার্ডের সীমাবদ্ধতা
একটি বাণিজ্যিক পরিবেশ জুড়ে একটি একক Pre-Shared Key (PSK)-এর ওপর নির্ভর করা মারাত্মক অপারেশনাল এবং নিরাপত্তা সংক্রান্ত দায়বদ্ধতা তৈরি করে:
- ক্রেডেনশিয়াল লিক হওয়া: কোনো কর্মচারী বা ঠিকাদার একবার কোম্পানির WiFi পাসওয়ার্ড জেনে গেলে, তারা এটি অননুমোদিত ডিভাইস বা তৃতীয় পক্ষের সাথে শেয়ার করতে পারে।
- অফবোর্ডিংয়ের ঝামেলা: যখন কোনো কর্মচারী প্রতিষ্ঠান ছেড়ে চলে যান, তখন অ্যাক্সেস প্রত্যাহার করতে IT অ্যাডমিনিস্ট্রেটরদের প্রতিটি অ্যাক্সেস পয়েন্ট রি-কী করতে হবে এবং প্রতিটি করপোরেট ডিভাইস রি-কনফিগার করতে হবে। বাস্তবে, শেয়ার করা পাসওয়ার্ডগুলো খুব কমই পরিবর্তন করা হয়, যার ফলে প্রাক্তন কর্মীরা স্থায়ীভাবে অ্যাক্সেস পেয়ে যান।
- কোনো জবাবদিহিতা না থাকা: PSK নেটওয়ার্কগুলো নির্দিষ্ট ব্যবহারকারীদের সাথে নেটওয়ার্কের কার্যকলাপ মেলাতে পারে না, যা নিরাপত্তা সংক্রান্ত ঘটনার সময় ফরেনসিক অডিটকে জটিল করে তোলে।
- শেয়ার্ড প্যাকেট ডিক্রিপশন: শেয়ার করা PSK যে কেউ জানে সে একই নেটওয়ার্ক সেগমেন্টে থাকা পার্শ্ববর্তী ব্যবহারকারীদের ওয়্যারলেস ট্রাফিক ক্যাপচার এবং ডিক্রিপ্ট করতে পারে।
WPA3-Enterprise এবং 802.1X পাসওয়ার্ডহীন অথেন্টিকেশন
শেয়ার্ড পাসওয়ার্ডের দুর্বলতা দূর করতে, এন্টারপ্রাইজ নেটওয়ার্কগুলো IEEE 802.1X অথেন্টিকেশন সহ WPA3-Enterprise মোতায়েন করে। কোনো স্ট্যাটিক কি-এর ওপর নির্ভর করার পরিবর্তে, 802.1X একটি সেন্ট্রালাইজড RADIUS সার্ভার এবং ক্লাউড আইডেন্টিটি প্রোভাইডারের বিপরীতে প্রতিটি ব্যবহারকারী বা ডিভাইসকে যাচাই করে।
কর্পোরেট নেটওয়ার্কের জন্য গোল্ড স্ট্যান্ডার্ড হলো EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)। EAP-TLS ম্যানেজড ল্যাপটপ এবং মোবাইল এন্ডপয়েন্টগুলোতে ইস্যু করা X.509 ডিজিটাল সার্টিফিকেট ব্যবহার করে। ব্যবহারকারীর পাসওয়ার্ড ছাড়াই ডিভাইসগুলো ব্যাকগ্রাউন্ডে স্বয়ংক্রিয়ভাবে অথেন্টিকেট হয়।
Microsoft Entra ID, Okta, বা Google Workspace-এর মতো কেন্দ্রীয় ডিরেক্টরিগুলোর সাথে 802.1X অথেন্টিকেশন একীভূত করা সুবিন্যস্ত অ্যাক্সেস কন্ট্রোল প্রদান করে: যখন কোনো কর্মচারীকে আপনার আইডেন্টিটি প্রোভাইডার থেকে সরিয়ে দেওয়া হয়, তখন সমস্ত লোকেশন জুড়ে তাদের WiFi অ্যাক্সেস তাৎক্ষণিকভাবে বন্ধ হয়ে যায়।
WiFi নিরাপত্তা প্রোটোকল সম্পর্কে প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
ওয়্যারলেস এনক্রিপশন, 802.1X অথেন্টিকেশন এবং WPA3 আপগ্রেড সংক্রান্ত সাধারণ প্রশ্নগুলোর সরাসরি প্রযুক্তিগত উত্তর।
WPA2-Personal এবং WPA2-Enterprise-এর মধ্যে প্রধান পার্থক্য কী?
WPA2-Personal সমস্ত সংযুক্ত ডিভাইসের জন্য একটিমাত্র প্রি-শেয়ার্ড কি (PSK) ব্যবহার করে। WPA2-Enterprise একটি RADIUS সার্ভার এবং কেন্দ্রীয় ডিরেক্টরির (যেমন Microsoft Entra ID বা Okta) বিপরীতে প্রতিটি ব্যবহারকারী বা ডিভাইসকে আলাদাভাবে যাচাই করতে IEEE 802.1X অথেন্টিকেশন ব্যবহার করে, যা প্রতি সেশনের জন্য অনন্য এনক্রিপশন কি তৈরি করে।
কীভাবে WPA3 SAE অফলাইন ডিকশনারি অ্যাটাক প্রতিরোধ করে?
WPA3 Simultaneous Authentication of Equals (SAE) একটি জিরো-নলেজ ক্রিপ্টোগ্রাফিক হ্যান্ডশেক (Dragonfly) ব্যবহার করে, যার জন্য প্রতিটি পাসওয়ার্ড অনুমানের জন্য অ্যাক্সেস পয়েন্টের সাথে সক্রিয় মিথস্ক্রিয়া প্রয়োজন হয়। আক্রমণকারীরা কোনো প্যাসিভ হ্যান্ডশেক ক্যাপচার করে অফলাইন ডিকশনারি ক্র্যাকিংয়ের চেষ্টা করতে পারে না।
গেস্ট WiFi-এ Opportunistic Wireless Encryption (OWE) কী?
Opportunistic Wireless Encryption (OWE), যা Enhanced Open নামেও পরিচিত, ব্যবহারকারীদের কোনো পাসওয়ার্ড টাইপ করার প্রয়োজন ছাড়াই ওপেন গেস্ট নেটওয়ার্কে ওয়্যারলেস ট্রাফিক এনক্রিপ্ট করে। এটি হোটেল, ক্যাফে এবং রিটেইল স্টোরের মতো পাবলিক ভেন্যুতে ব্যক্তিগত সেশনের গোপনীয়তা প্রদান করে।
কেন WEP সম্পূর্ণ অপ্রচলিত এবং অনিরাপদ?
WEP দুর্বল 24-বিট ইনিশিয়ালাইজেশন ভেক্টর এবং স্ট্যাটিক RC4 এনক্রিপশন কী ব্যবহার করে যা সাধারণ নেটওয়ার্ক ট্রাফিকের অধীনে ঘন ঘন পুনরাবৃত্তি হয়। আধুনিক টুলগুলো অল্প সংখ্যক ওয়্যারলেস প্যাকেট সংগ্রহ করে কয়েক মিনিটের মধ্যে WEP মাস্টার কী পুনর্গঠন করতে পারে।
কীভাবে 802.1X EAP-TLS স্টাফ WiFi-এর জন্য পাসওয়ার্ডের প্রয়োজনীয়তা দূর করে?
EAP-TLS কর্পোরেট ডিভাইসগুলোতে অনন্য X.509 ডিজিটাল সার্টিফিকেট ইনস্টল করে। কর্পোরেট SSID-এর সাথে সংযোগ করার সময়, ডিভাইস এবং RADIUS সার্ভার পারস্পরিক ক্রিপ্টোগ্রাফিক ভেরিফিকেশন সম্পন্ন করে, যার ফলে কর্মীদের পাসওয়ার্ড এন্টার বা পরিচালনা করার প্রয়োজন ছাড়াই স্বয়ংক্রিয়ভাবে অ্যাক্সেস মঞ্জুর হয়।
Purple এর WiFi প্ল্যাটফর্ম দিয়ে আপনার ভৌত স্থানগুলি সুরক্ষিত করুন
পাসওয়ার্ডবিহীন 802.1X কর্মী প্রমাণীকরণ, বাসিন্দা-বিচ্ছিন্ন মাল্টি-টেন্যান্ট iPSK, বা ব্র্যান্ডেড গেস্ট WiFi captive portals স্থাপন করা যাই হোক না কেন, Purple আপনার বিদ্যমান অ্যাক্সেস পয়েন্টগুলিকে একটি সুরক্ষিত, ক্লাউড-পরিচালিত ইউটিলিটিতে রূপান্তরিত করে।



