
WiFi security type checker and upgrade advisor
Select your operating system and environment to verify your security settings and evaluate upgrade options.
Check WiFi security type on Windows 11 / 10
- Click the WiFi / Network icon on the right side of your taskbar.
- Click the arrow next to your connected WiFi network name.
- Select Properties under the network status.
- Scroll down to the Properties section at the bottom of the window.
- Look for Security type (e.g., WPA2-Personal, WPA3-Personal, or WPA2-Enterprise).
WPA2-Enterprise (802.1X / RADIUS)
Encryption: AES-CCMP + 802.1X EAP-TLS / PEAP per-user keys
- Requires properly configured server certificate validation to prevent evil-twin APs
Industry standard for enterprise venues. Eliminates shared passwords with RADIUS authentication.
Upgrading venue or business WiFi to 802.1X enterprise security?
Purple integrates with your existing Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet access points to deliver passwordless 802.1X security, RADIUS authentication, and ISO 27001 compliant guest WiFi.
Request an enterprise WiFi security audit
對於任何企業而言,WPA3-Enterprise 和基於憑證的驗證代表了 WiFi 安全的黃金標準。保護您的無線網路基礎設施需要選擇正確的加密標準、實施基於身分的存取控制,並消除共享密碼。
無線網路透過開放電波傳輸資料,因此加密和雙向驗證至關重要。如果沒有適當的安全控制,竊聽者可以擷取封包資料,未授權的裝置可以存取內部伺服器,且攻擊者可以發動中間人攻擊。
WiFi 安全協定的演進
WiFi 安全標準不斷演進以應對不斷進化的網路威脅。了解傳統協定如何失效,有助於 IT 領導者設計現代的零信任無線架構。
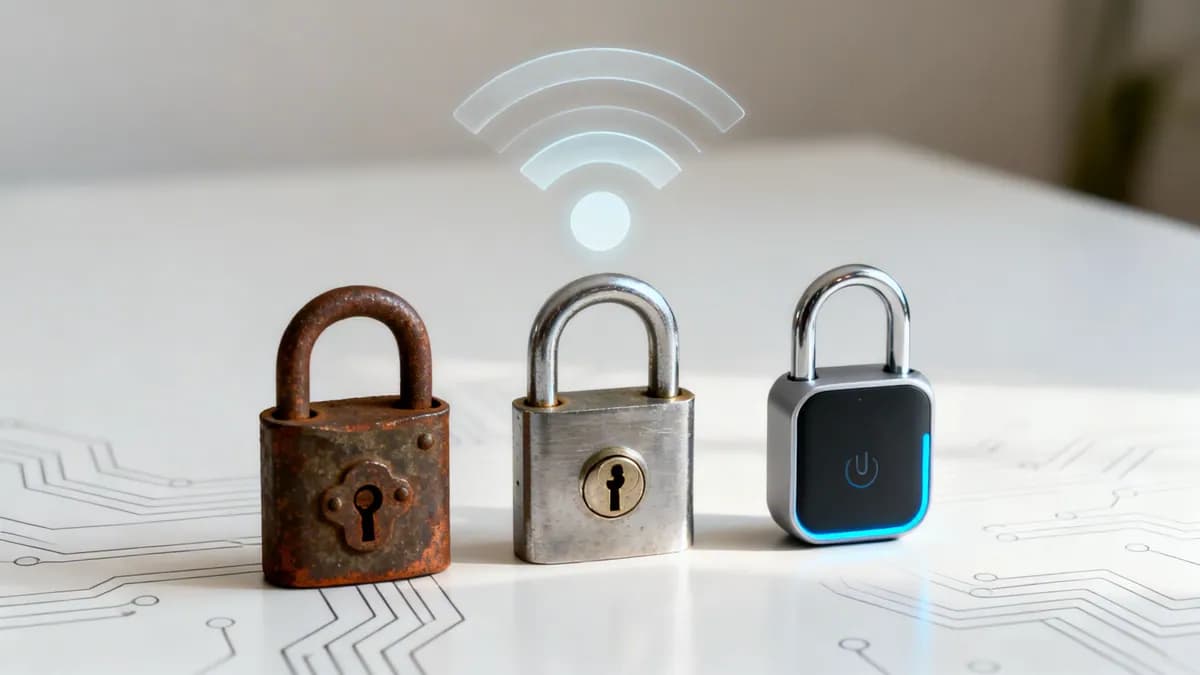
將 WiFi 安全想像成門鎖。它在二十年間從一個簡單的浴室門栓,演變成現代的密碼學智慧鎖。
WEP:形同虛設的門鎖
Wired Equivalent Privacy (WEP) 是 WiFi 安全性的首次嘗試,於 1999 年與 IEEE 802.11b 一同推出。其目標是讓無線網路能像實線乙太網路連線一樣安全。然而,WEP 依賴與 RC4 串流密碼配對的小型 24 位元初始向量 (IV),導致加密金鑰會快速重複。
攻擊者很快地就能在幾分鐘內利用免費提供的軟體破解 WEP 的靜態加密金鑰。WEP 只提供了一種虛假的安全感,目前已完全過時。如今部署 WEP 將使您的網路邊界大門敞開。
WPA 與 WPA2:標準的傳統門鎖
WiFi 聯盟於 2003 年推出了 WiFi Protected Access (WPA),作為 WEP 缺陷的暫時修正方案。WPA 引入了 Temporal Key Integrity Protocol (TKIP),可為每個資料封包動態產生新的 128 位元金鑰。
WPA2 於 2004 年問世,建立起維持十多年的安全性基準。它以在計數器模式密碼區塊連結訊息鑑別碼協定 (CCMP) 中運作的高級加密標準 (AES) 取代了 TKIP。AES 至今仍是政府核准的加密標準。多年來,WPA2-Personal 一直是數位大門上可靠的安全鎖。
然而,WPA2 並非對攻擊免疫。2017 年發現的金鑰重新安裝攻擊(KRACK)漏洞表明,可以操縱 WPA2 的四向握手來解密無線流量。此漏洞突顯了在商業環境中依賴單一共享密碼的風險。
WPA3:現代智慧鎖
WPA3 於 2018 年發布,為了解決 WPA2 的根本缺陷。它使消費者設定與大規模商業部署的無線安全變得更強大、更簡單。WPA3 以強健的密碼學握手取代了易受攻擊的金鑰交換機制。
WPA3:您的全新最低安全標準
WPA3 是企業 WiFi 安全的基準要求。它修正了長期存在的漏洞,並為企業數據、員工存取和訪客流量引入了不可或缺的保護。
針對密碼攻擊的更強防禦
} Modern在 WPA2-Personal 模式下,攻擊者可以擷取筆記型電腦與存取點之間初始的四向驗證握手。攻擊者接著可以將此擷取的資料帶至離線狀態並執行字典攻擊,在不與網路互動的情況下,每秒測試數百萬種密碼組合。
WPA3 利用基於 Dragonfly 金鑰交換的 Simultaneous Authentication of Equals (SAE) 消除此漏洞。SAE 在連線期間強制執行零知識證明機制。即使攻擊者擷取了握手流量,也無法離線計算出工作階段金鑰。這使得暴力破解字典攻擊完全失效。
保障開放式公共訪客網路的安全
過去,公共訪客 WiFi 網路在未加密的情況下運作。在開放式網路中傳輸的資料是未加密的,這使訪客面臨封包監聽與中間人攻擊的風險。
WPA3 透過 Enhanced Open 解決了這個問題,其採用了基於 RFC 8110 的機會性無線加密 (OWE)。OWE 會自動在每個用戶端裝置與基地台之間建立獨特、未經驗證的 Diffie-Hellman 金鑰交換。訪客可獲得獨立的金鑰加密,而無需在連線時輸入複雜的密碼。
這在商業場所中提供了不可或缺的隱私優勢:
- 咖啡廳與餐廳:在瀏覽、行動點餐和社群互動期間,對顧客流量進行加密。
- 飯店與旅宿業:無縫保護旅客的憑證與付款活動。結合 品牌 Captive Portal,提供流暢、安全的上網引導體驗。
- 零售中心:在保護購物者連線安全的同時,允許場所營運商收集符合規範的第一方數據。
保護您的網路免受管理訊框中斷的干擾
WPA3 根據 IEEE 802.11w 強制執行 Protected Management Frames (PMF)。管理訊框負責掌管網路運作,包括關聯、驗證與中斷連線請求。在未加密的舊版網路中,攻擊者能輕易偽造假的「解除驗證」封包,將裝置踢出網路。
PMF 對管理訊框進行密碼學簽章,以阻擋偽造的斷線連線與惡意存取點的冒充。這提高了網路運作時間並穩定無線連線。
在 Personal 與 Enterprise 安全之間做出選擇
設定無線基礎架構時,IT 經理必須在 Personal 與 Enterprise 安全模式之間做出選擇。此選擇決定了使用者憑證的管理與驗證方式。
單一共享密碼的限制
在商業環境中依賴單一的預共用金鑰 (PSK) 會帶來嚴重的營運與安全責任:
- 憑證洩漏:一旦員工或承包商得知公司 WiFi 密碼,他們就可能與未授權的裝置或第三方分享。
- 離職管理的棘手問題:當員工離開組織時,IT 管理員必須重新設定每個基地台的密鑰,並重新配置每台企業裝置以撤銷存取權限。在實際操作中,共用密碼極少被變更,這使得前員工仍能持續進行存取。
- 零問責性:PSK 網路無法將網路活動歸因於特定使用者,這使得安全事件期間的鑑識稽核變得複雜。
- 共用封包解密:任何知道共用 PSK 的人都可以擷取並解密同一個網路區段上鄰近使用者的無線流量。
WPA3-Enterprise 與 802.1X 無密碼驗證
為了消除共享密碼漏洞,企業網路部署了具備 IEEE 802.1X 驗證的 WPA3-Enterprise。802.1X 不依賴靜態金鑰,而是透過集中式 RADIUS 伺服器和雲端身分識別提供者來驗證每個使用者或裝置。
企業網路的黃金標準是 EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)。EAP-TLS 使用核發給託管筆記型電腦和行動端點的 X.509 數位憑證。裝置會在背景自動進行驗證,無需使用者密碼。
將 802.1X 驗證與 Microsoft Entra ID、Okta 或 Google Workspace 等中央目錄整合,可提供簡化的存取控制:當員工在您的身分識別提供者中被取消授權時,其 WiFi 存取權限會在所有位置立即終止。
關於 WiFi 安全協定的常見問題
針對無線加密、802.1X 驗證與 WPA3 升級等常見問題的直接技術解答。
WPA2-Personal 與 WPA2-Enterprise 之間的主要差異是什麼?
WPA2-Personal 對所有連線的裝置使用單一預共用金鑰(PSK)。WPA2-Enterprise 則使用 IEEE 802.1X 驗證,透過 RADIUS 伺服器和中央目錄(例如 Microsoft Entra ID 或 Okta)單獨驗證每個使用者或裝置,並為每個工作階段產生唯一的加密金鑰。
WPA3 SAE 如何阻止離線字典攻擊?
WPA3 等值同時驗證(SAE)使用零知識密碼學握手(Dragonfly),每次密碼嘗試都需要與存取點進行主動互動。攻擊者無法擷取被動握手並嘗試離線字典破解。
什麼是訪客 WiFi 中的 Opportunistic Wireless Encryption (OWE)?
Opportunistic Wireless Encryption (OWE),也稱為 Enhanced Open,可在開放式訪客網路中加密無線流量,而無需使用者輸入密碼。它在飯店、咖啡廳和零售商店等公共場所提供獨立會話的隱私保護。
為什麼 WEP 已完全淘汰且不安全?
WEP 使用弱 24 位元初始化向量與靜態 RC4 加密金鑰,這些金鑰在正常網路流量下會頻繁重複。現代工具只需透過收集少量的無線封包,即可在幾分鐘內重建 WEP 主金鑰。
802.1X EAP-TLS 如何為員工 WiFi 消除密碼?
EAP-TLS 將唯一的 X.509 數位憑證安裝到企業裝置上。連接到企業 SSID 時,裝置和 RADIUS 伺服器會執行雙向密碼學驗證,自動授予存取權限,無需員工輸入或管理密碼。
使用 Purple 的 WiFi 平台保護您的實體場域安全
無論是部署無密碼的 802.1X 員工驗證、住戶隔離的多租戶 iPSK,還是具備品牌形象的訪客 WiFi Captive Portal,Purple 都能將您現有的基地台轉化為安全、雲端管理的實用工具。



