專案在紙面上看起來很簡單。供應商報價單上有存取點、可能還有交換器、或許還有控制器授權,而贊助商已經排定了在某個週末進行切換。然後有人問起誰負責管理訪客驗證、員工裝置要如何進入正確的 VLAN、舊的刷卡機和印表機該怎麼處理,以及為什麼 Captive Portal 仍然沒有與飯店 CRM 或醫院身分平台綁定。就在那一刻,大多數的無線網路部署 (wireless network deployment) 工作便不再只是個無線電專案,而是轉變為一個架構專案。
我所交付過最出色的部署,從來都不僅僅是關於訊號覆蓋。它們將 射頻設計、身分、分割 和 營運 結合在同一個計劃中,因此團隊可以在每個層面回答同一個問題 - 從「訊號能到達這個房間嗎?」到「這個裝置是否應該被允許加入這個 SSID?」。這在英國同樣至關重要,根據 Ofcom 的 2024 Connected Nations 報告顯示,4G 地理覆蓋率達陸地面積的 88%,而 5G 達 61%,同時室內覆蓋率已攀升至 4G 房屋佔 99% 和 5G 房屋佔 93% (來自至少一家電信業者),這告訴您,目前的市場對於建築物內部穿透力的重視,已不亞於地圖上的訊號覆蓋率 Ofcom Connected Nations 報告。
為何多數企業無線部署在啟用前就偏離軌道
一位飯店 IT 主管曾向我展示一份簽署完畢的「新無線資產」報價單。它只涵蓋了無線電模組和授權,差不多就這樣。沒有身分驗證流程。沒有分段模型。沒有訪客引導流程。也沒有針對櫃檯在第一天仍需使用的舊 SSID 的轉移計劃。
這種差距就是專案偏離軌道的原因。無線電設計在業務規則確定之前就獲得了批准,因此團隊最終在選擇了存取點之後,才試圖改造驗證、訪客存取和原則控制。在實務上,這意味著佈線、安裝和控制器工作已完成了一半,而安全、營運和物業團隊卻在爭論誰擁有上網引導,以及哪些裝置屬於哪個網路。
實用規則:如果您無法用一個段落描述訪客、員工和 IoT 的存取權限,表示您還沒準備好放置 AP。
最安全的部署始於成效,而非硬體。醫院病房、零售賣場和會議場地對於相同的核心問題(誰連線、允許做什麼、落腳於何處,以及漫遊時會發生什麼事),都需要不同的答案。無線電波規劃應該服務於這些答案,而不是去定義它們。
這也是預算通常會流失的地方。AP 的報價是顯而易見的。但憑證部署、目錄整合、監控和復原測試所需投入的心力往往被忽略。如果您沒有從第一天起就將這些視為部署的一部分,它們稍後就會以延遲、緊急變更視窗以及永遠不會消失的「暫時性」例外狀況等形式出現。
在接觸任何一個基地台之前先評估需求
從利害關係人開始,而不是從調查工具開始。與每個環境的營運、安全、設施和業務線負責人進行溝通,然後將他們的需求與網路必須保證的效能區分開來。宴會廳不需要與裝卸貨區相同的服務設定檔,而病房對漫遊失敗的容忍度也與員工休息室不同。
將業務需求轉化為網路規則
評估部署範圍最乾淨俐落的方法是先寫下應用程式。語音、視訊、銷售點、遙測、印表機、感測器、臨床系統和訪客存取在負載和故障下的表現都不同。如果場地依賴支付終端、具時間關鍵性的語音或無螢幕的 IoT,這些都不是「有則更好」的項目,它們從一開始就決定了 SSID 數量、驗證方法和網路分段。
然後定義誰正在進行連線。列出 BYOD、公司筆記型電腦、託管行動裝置、掃描器、攝影機、環境感測器,以及任何無法執行 802.1X 的設備。該裝置清單是業務與射頻(RF)之間的橋梁,因為它能告訴您核心問題究竟是覆蓋範圍、容量、漫遊還是身分識別。
如果場地擁有者說「我們只需要到處都有 WiFi 即可」,請繼續詢問,直到這句話轉化為具體的應用程式名稱和設備類型為止。
一份實用的範圍界定表有五個欄位:區域、使用者類型、應用程式關鍵性、預期並行連線數,以及任何合規性限制。零售業通常會將付款和訪客流量引入同一個空間;醫療保健業會讓臨床和訪客流量極為接近;而旅宿業往往需要同時處理這三種模式。
下方的圖表是一個很好的實用備忘,提醒您保持探索階段的緊湊與務實。
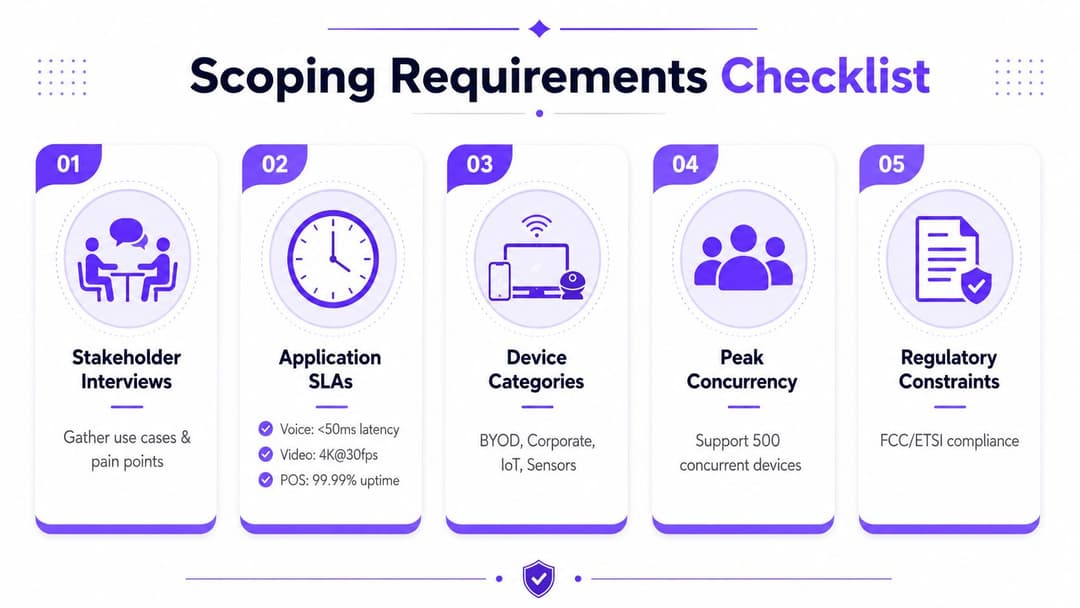
有了這些,您就可以撰寫一份一頁的簡報,讓採購、安全和設施部門都可以進行審查,而無需重寫。它應該說明成功的定義、哪些群組需要存取權限、哪些服務在範圍內,以及哪些站點或區域是首要任務。當稍後有人詢問為什麼大廳與病房的設計不同,或者為什麼 IoT 裝置不在訪客 SSID 上時,該文件就會成為參考點。
預測使用者體驗的場地勘測與射頻設計
在設計「完成」之後才開始進行的調查,通常只是在證實一個錯誤的假設。在良好的部署中,調查是驗證計畫可行性,或是在安裝任何支架前進行修正的關鍵時刻。在這個階段,像 Ekahau 或 NetSpot 這樣的工具、乾淨的平面圖以及實際的使用者假設,比閃亮的新 AP 型號更為重要。
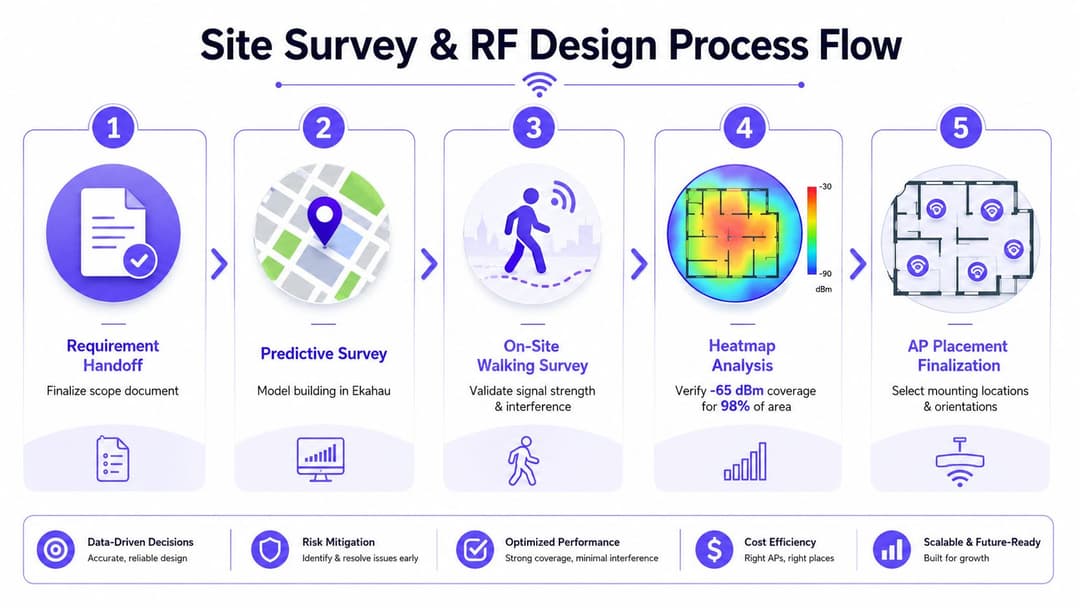
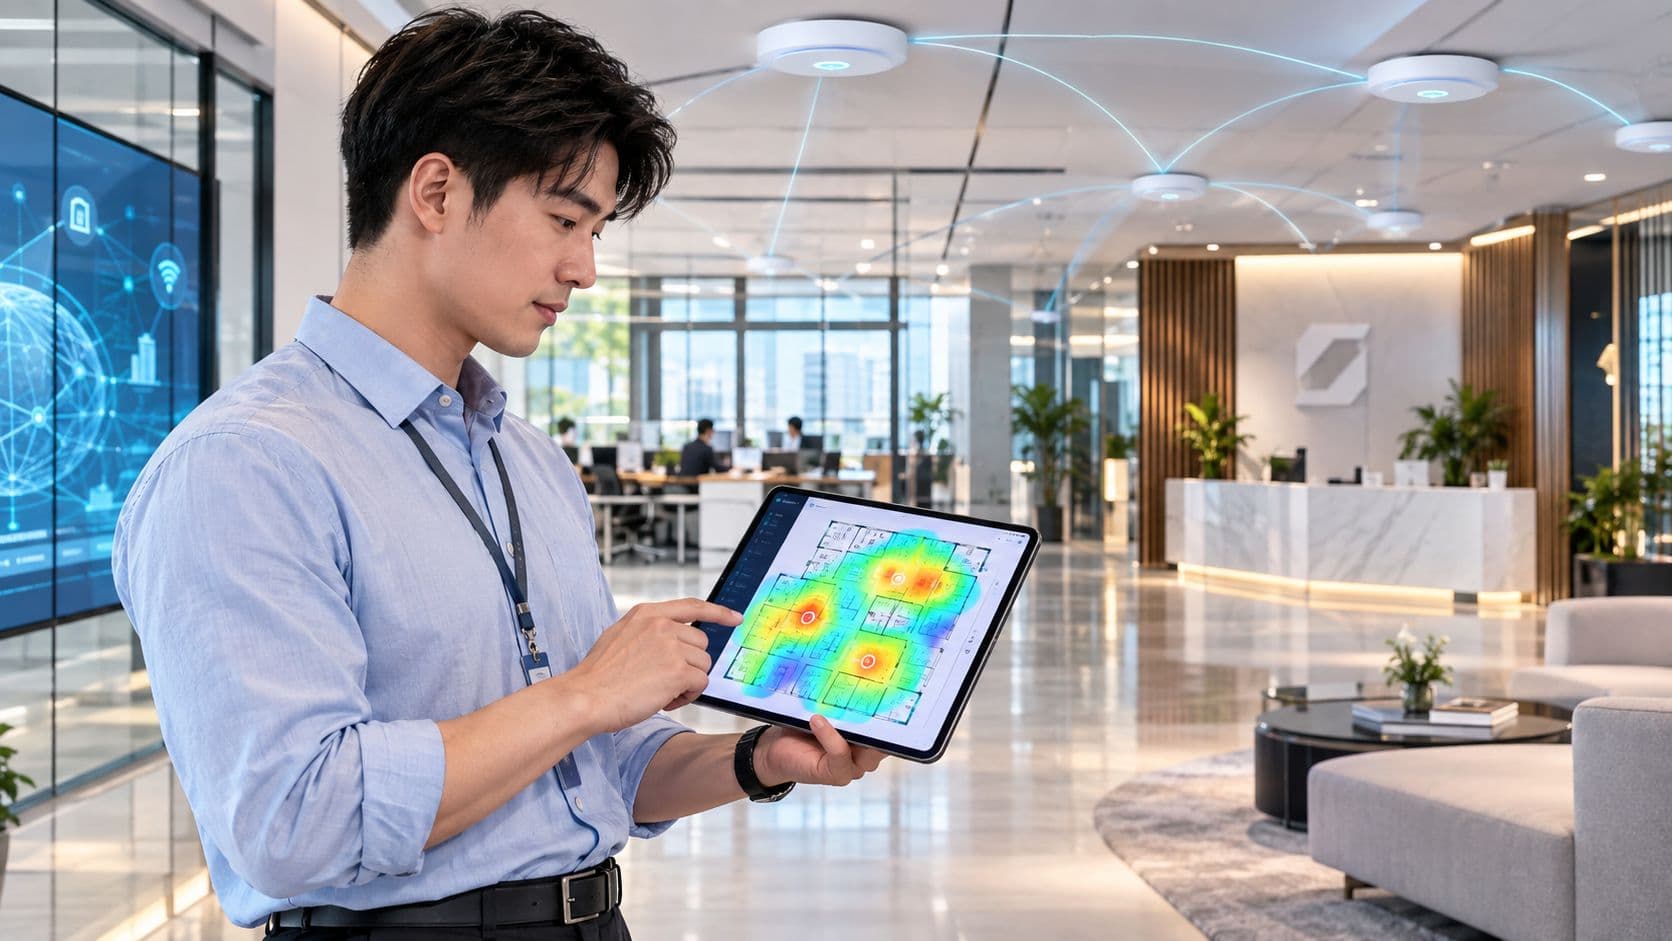
先進行預測性工作,再進行實地勘測
預測模型應反映建築物的真實狀況,而非理想化的版本。在英國的既有建築中,這意味著要考慮輕鋼架天花板、混凝土管道間、磚牆隔間、電梯、挑高中庭和機房,然後決定 AP 是適合安裝在天花板磁磚上、明線槽上,還是室外防護箱中。只有在安裝方法能於現場實際執行時,預測計劃才具有實用價值。
線纜規劃與射頻模型同樣重要。請將跳線加上電纜的總長度保持在 100 m 以下,這樣即使螢幕上的無線電計劃看起來很完美,設計也不會在基礎架構層崩潰。在密集的樓層中,請先評估使用者和裝置數量。一個實用的營運目標是大約 每個無線電 25 個用戶端 或 每個 AP 50 個用戶端,這就是為什麼傳統「一房一 AP」的規則在飯店、病房和會議樓層中會失效的原因 WatchGuard 部署最佳實踐。
利用量測來驗證模型,而不是僅用來欣賞。檢查關鍵牆壁兩側的訊號,確認安裝點是否可行,並留意平面圖無法預測的鄰近干擾。一次妥善的步行量測也能顯示規劃的 AP 位置是否與建築物佈局產生衝突。
良好的容量規劃是什麼樣子
一個實用的規格規劃工作流程遵循:規劃、設計、實作、最佳化。首先,定義應用程式與 SLA 需求。接著,規劃細胞密度和天線方向。最後,安裝、測試並根據基準進行調校。與嘗試用通用的 AP 數量填滿樓層相比,這個順序更為可靠。
對於以容量為導向的部署,正確的問題不是有多少間客房,而是每個區域必須支援多少個同時連線的裝置。一間擁有 200 間客房的飯店在飯店大廳、會議空間和客房樓層的密度可能大不相同,因此 AP 配置圖應該反映最繁忙的區域,而不是平均區域。在擁有 40 張床位的病房中也是如此,臨床設備、員工手機和訪客在相對較小的範圍內會產生不同的負載模式。
為了獲得快速的規劃支援,我經常引導團隊使用 存取點計算機,例如 Purple 的存取點計算機,然後根據現場實際的牆壁類型和裝置組合對結果進行可行性檢查。這不能取代實地勘測工作,但它有助於在預訂第一個安裝日期之前發現明顯建設不足的區域。
在 Meraki、Aruba、Ruckus、Mist 和 UniFi 之間進行選擇
品牌商的選擇在改變使用者體驗之前,早就改變了部署形式。最好的問題不是「哪個平台擁有最多功能」,而是「哪個平台能以對我們的身分堆疊、我們的支援模式和我們的場地類型產生最少摩擦的方式引導我們進入生產階段」。
Meraki 通常可以縮短早期部署的時間,因為雲端優先的配置非常簡單,而且其營運模式非常適合小型團隊。Aruba 往往非常適合規模更大或更細分的環境,特別是當團隊需要強大的策略控制和企業級整合時。Ruckus 則通常是當實體建築物內 RF 效能為首要考量時的首選。Mist 吸引了那些需要 AI 輔助營運和簡潔雲端管理的團隊。UniFi 可以降低成本並簡化較小規模的部署,但代價是您必須深思熟慮地考慮進階的企業級需求和生命週期治理。
身分驗證層是這些差異變得顯而易見的地方。某些控制器比其他控制器更容易進行 Passpoint 樣式的上網引導。某些團隊會更重度依賴雲端 RADIUS。某些環境希望與訪客管理和分析建立比單純網路控制器所提供更緊密的關係。如果部署中包含訪客、員工和 IoT 隔離,則該決策應該在您確定平台之前進行,而不是在第一個測試 SSID 上線之後。
| 廠商 | 原生 Passpoint / OpenRoaming | 身分整合 | 最適合的場域 |
|---|---|---|---|
| Meraki | 適合需要雲端管理訪客和漫遊工作流程的場景 | 通常與雲端 RADIUS 及目錄支援的存取配合良好 | 飯店、零售、多站點分部 |
| Aruba | 為大型分割需求提供強大的企業態勢 | 非常適合更深層的策略和身分編排 | 醫院、校園、大型物業 |
| Ruckus | 對於複雜的射頻環境和密集場域非常實用 | 與身分重疊層搭配使用時效果顯著 | 體育場、飯店、綜合用途建築 |
| Mist | 強大的雲端營運與分析導向 | 適合追求自動化和可觀測性的團隊 | 校園、辦公室、高接觸性營運 |
| UniFi | 可用於較簡單的部署,但需仔細評估企業級功能的深度 | 通常在身分和治理方面需要更嚴謹的設計紀律 | 較小型站點、有預算考量的部署 |
對於更廣泛的採購討論,wireless buying guide 非常實用,因為它圍繞著部署成效來建構平台選擇,而非僅僅是規格表上的數據比較。這才是引導會議的正確思維,因為會議的首要問題是該平台能多快支援您所需的存取模型。
適用於訪客、員工和 IoT 的驗證與分段
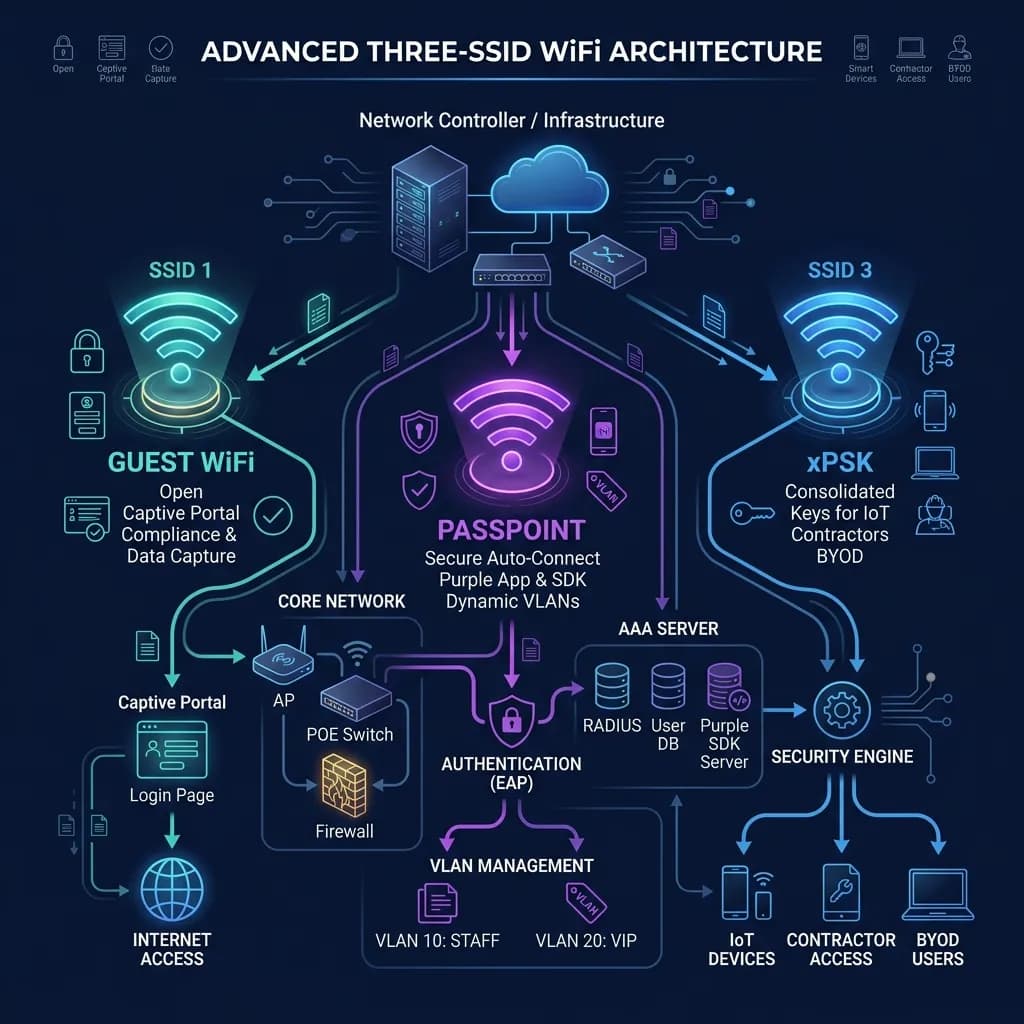
如果錯誤的裝置連線到錯誤的網路,那麼射頻(RF)的成功就白費了。最乾淨的實際運作模式是採用單一 SSID 策略,並在背後搭配不同的身分識別與原則,而不是列出一長串重疊的 SSID,否則會造成混亂、佔用空口時間並增加技術支援需求。訪客、員工和無周邊的 IoT 裝置不應以相同的方式處理。
在建立傳送門頁面之前先建構身分模型
對於員工,在裝置可以處理的情況下,採用 802.1X 的 WPA2/WPA3-Enterprise 仍是正確的基準。在現代設定中,這通常意味著員工 SSID 會透過雲端 RADIUS 對接 Entra ID 或 Okta,並根據您想要的原則進行憑證或目錄支援的驗證。這為您提供了撤銷控制,以及在沒有共享密碼的情況下通往零信任樣式存取的路徑。
對於訪客而言,Passpoint 和 OpenRoaming 減少了摩擦,因為裝置在進行驗證時,無需每次都重新輸入 Captive Portal 密碼。Passpoint R2 設定檔可以使用 EAP-TTLS 來提供更簡潔的上架流程,適用於場所需要無密碼訪客存取以及從第一個封包開始就進行加密連線的情況。這比依賴人們在行動訊號不佳的情況下閱讀說明的入口網站要容易維護得多。
對於無法執行 802.1X 的舊型裝置,iPSK 是最務實的解決方案。它能讓您保持 IoT VLAN 隔離,同時又避免了所有感測器、攝影機或控制器共用同一個密碼所帶來的混亂。這在印表機、識別證讀卡機和環境感測器永遠無法像受管理筆記型電腦那樣運作的大樓中至關重要。
可行的運作模式很簡單。訪客流量導向至僅能存取網際網路的訪客網段。員工流量導向至有目錄支援的企业網段。IoT 流量導向至僅開放必要目的地且受嚴格限制的 VLAN。AP 負責無線電傳輸工作,但由身分識別層決定每個用戶端允許存取的範圍。
Purple 是處理該前端的其中一個選擇,因為它位於 Meraki、Aruba、Ruckus、Mist 或 UniFi 之前,用於管理訪客和員工引導、Passpoint 流程和分段,而無需強制汰換整個 WLAN。
實用規則:如果某個設備無法以受控的方式進行引導和撤銷,它就不屬於與員工筆記型電腦相同的策略路徑。
guest WiFi management guide 對於想要將款待業風格的訪客旅程與企業員工存取區分開來,又不想讓 SSID 清單變成維護負擔的人來說非常實用。重點不在於 Portal 頁面本身,而是在於確保正確的身分每次都能對應到正確的 VLAN。
轉移路徑以及與舊有 SSID 的共存
當團隊將切換視為單一事件時,切換往往會失敗。不動產(特別是飯店、醫院和多租戶建築)需要一個假設新舊並存的移轉計劃。這意味著新設計必須與舊設計共存足夠長的時間,以便讓使用者、憑證和裝置擁有者適應轉移。
全新規劃的 Greenfield 場地是最容易處理的情況。如果大樓的其他部分已準備就緒,您可以在一個受控的變更視窗內暫存控制器、驗證射頻(RF)、推播身分識別原則並直接上線。舊有重建的 Brownfield 資產則不同。較安全的做法是在舊有 SSID 旁並行運作新的 SSID,逐步引導流量,並在使用者移轉後淘汰舊硬體。
仔細安排高風險部分的執行順序
韌體升級、憑證部署和 Passpoint 設定檔推播不應同時進行。請先進行平台變更,接著驗證驗證機制,然後移動試行群組,最後再擴大範圍。如果場域依賴訪客存取,請在調整網站其他部分之前,先在單一樓層或區域測試該路徑。
在共享建築中也需要同樣的謹慎。租戶可能會運行自己的無線設備,鄰近的網路即使不屬於您專案的一部分,也可能會造成干擾。在這些環境中,共存並非權宜之計。它就是部署模型。
在系統上線之前,應先記錄復原觸發條件。如果驗證開始失敗、DHCP 開始出現異常,或是 Captive Portal 開始讓使用者陷入登入頁面的無限循環,團隊需要一個明確的時間點來暫停並還原。如果試行樓層已經驗證了切換操作手冊,處理起來就會容易得多。
一個好的移轉計劃通常有三條路徑:舊 SSID、新 SSID 以及除役清單。舊網路僅在其服務於明確目的之期間保持運作。新網路每週則吸收更多流量。除役清單可防止硬體拆除作業拖延到下一個季度。
驗證部署的測試、監控與分析
安裝好 AP 並不代表部署已經完成。只有當使用者能夠順暢連接、順暢漫遊,且在現場變得繁忙後仍能持續穩定連接時,部署工作才算真正完成。驗收測試應涵蓋傳輸量檢查、語音表現、漫遊實測以及 Passpoint 自動連接驗證,因為在安靜的房間裡發現的故障,與在繁忙的現場運作中所看到的故障是截然不同的。
追蹤關鍵訊號
將可預測支援案件的指標建立基準。相較於上線後漂亮的熱圖,驗證成功率、DHCP 失敗、漫遊延遲和用戶端重試次數,能讓您更瞭解使用者的痛點。如果這些指標保持健康,部署工作可能就發揮了其應有的作用。
不要讓團隊淹沒在吵雜的警報中。實用的儀表板應專注於驗證伺服器中斷、RADIUS 佇列深度、惡意 AP 以及持續的 DHCP 失敗。預設監控通常會發送過多低價值的警報,這會讓實際問題發生時更難以被發現。
Purple 的分析和 CRM 連接器在此非常關鍵,因為它們能將 WiFi 層轉化為第一方使用數據,而不僅僅是健康狀態螢幕。這能幫助團隊根據造訪次數、停留時間和區段劃分成效以及無線電效能來評估部署成果。在款待業和零售業中,身分識別與分析之間的這種連結通常是證明這項工作價值的關鍵。
實際的部署上線通常是分階段進行的。包括需求與評估、設計與勘測、實作、驗證、優化,最後進行交付。專案需要數週還是更長時間取決於資產規模和遷移限制,但其先後順序不應改變。可列印的檢核表應直接對應計劃、設計、實作、優化,如此一來,團隊之間才不會遺漏任何細節。
當第一個上線後的事件出現時,初階工程師應該要能從症狀著手,並知道去哪裡尋找問題。遺失 Passpoint 設定檔通常指向配置工作流程。Captive Portal 重新導向迴圈通常發生在 DNS、策略和入口網站邏輯的交會點。RADIUS 逾時存在於驗證路徑中。訪客 VLAN 多播中斷通常可追溯到交換或策略處理。卡在錯誤 SSID 上的 IoT 裝置通常意味著上架規則或舊版設定檔分配需要再次檢查。
對於 wireless network deployment 的考驗,在於團隊是否能無需猜測地進行解釋、修復和監控。如果您希望在下一次部署中,讓 RF、身分識別、訪客存取和區段劃分之間同樣實現這種緊密整合,請造訪 Purple,並在安裝第一個 AP 之前,評估他們的平台與服務如何融入您的部署工作流程。