कागज़ पर प्रोजेक्ट सीधा दिखाई देता है। वेंडर कोटेशन में एक्सेस पॉइंट्स, शायद स्विचेस, शायद कंट्रोलर लाइसेंस होते हैं, और स्पॉन्सर ने पहले ही कटओवर वीकेंड तय कर लिया होता है। फिर कोई पूछता है कि गेस्ट ऑथेंटिकेशन का स्वामित्व किसके पास है, स्टाफ डिवाइस सही VLAN पर कैसे पहुंचेंगे, पुराने बैज रीडर्स और प्रिंटर्स का क्या होगा, और Captive Portal अभी तक होटल CRM या हॉस्पिटल आइडेंटिटी प्लेटफॉर्म से क्यों नहीं जुड़ा है। यही वह क्षण होता है जब अधिकांश wireless network deployment कार्य रेडियो प्रोजेक्ट न रहकर एक आर्किटेक्चर प्रोजेक्ट बन जाते हैं।
मेरे द्वारा डिलीवर किए गए सबसे बेहतरीन परिनियोजन (deployments) कभी भी केवल कवरेज के बारे में नहीं थे। उन्होंने RF design, पहचान, विभाजन (segmentation), और संचालन को एक योजना में जोड़ा, ताकि टीम हर स्तर पर एक ही सवाल का जवाब दे सके - "क्या सिग्नल इस कमरे तक पहुँच सकता है?" से लेकर "क्या इस डिवाइस को इस SSID पर आने की अनुमति भी होनी चाहिए?" यह UK में भी मायने रखता है, जहाँ Ofcom की 2024 Connected Nations रिपोर्ट दर्शाती है कि 4G भौगोलिक कवरेज भूभाग के 88% पर है और 5G 61% पर है, जबकि इनडोर कवरेज कम से कम एक ऑपरेटर से 4G परिसरों के लिए 99% और 5G परिसरों के लिए 93% तक पहुँच गया है, जो आपको बताता है कि बाजार अब मानचित्र कवरेज के साथ-साथ भवन के भीतर पैठ बनाने के बारे में भी है Ofcom Connected Nations report।
स्विच-ऑन से पहले अधिकांश एंटरप्राइज़ वायरलेस रोलआउट क्यों भटक जाते हैं
एक होटल IT लीड ने मुझे एक बार "नए वायरलेस एस्टेट" के लिए एक साफ-सुथरा हस्ताक्षरित कोटेशन दिखाया था। इसमें केवल रेडियो और लाइसेंस शामिल थे, और बस इतना ही। कोई पहचान प्रवाह नहीं। कोई विभाजन (सेगमेंटेशन) मॉडल नहीं। कोई अतिथि ऑनबोर्डिंग यात्रा नहीं। पुराने SSIDs के लिए कोई माइग्रेशन योजना नहीं, जिसकी रिसेप्शन को अभी भी पहले दिन आवश्यकता थी।
इस तरह के अंतर के कारण ही प्रोजेक्ट्स भटक जाते हैं। व्यावसायिक नियम तय होने से पहले ही रेडियो डिज़ाइन स्वीकृत हो जाता है, इसलिए टीम एक्सेस पॉइंट्स को चुने जाने के बाद प्रमाणीकरण, गेस्ट एक्सेस और नीति नियंत्रणों को पूर्वव्यापी रूप से फिट करने की कोशिश करने लगती है। व्यवहार में, इसका मतलब है कि केबलिंग, माउंटिंग और कंट्रोलर का काम आधा ही पूरा हो पाता है, जबकि सुरक्षा, संचालन और संपत्ति टीमें इस बात पर बहस करती रहती हैं कि ऑनबोर्डिंग का स्वामित्व किसके पास है और कौन से डिवाइस किस नेटवर्क के हैं।
व्यावहारिक नियम: यदि आप एक पैराग्राफ में अतिथि, स्टाफ और IoT पहुंच का वर्णन नहीं कर सकते हैं, तो आप अभी तक APs स्थापित करने के लिए तैयार नहीं हैं।
सबसे सुरक्षित परिनियोजन हार्डवेयर से नहीं बल्कि परिणामों से शुरू होते हैं। एक अस्पताल के वार्ड, एक रिटेल फ्लोर और एक कॉन्फ्रेंस स्थल सभी को समान मूल प्रश्नों के लिए अलग-अलग उत्तरों की आवश्यकता होती है, कौन कनेक्ट होता है, उन्हें क्या करने की अनुमति है, वे कहाँ पहुँचते हैं, और जब वे रोमिंग करते हैं तो क्या होता है। रेडियो योजना को उन उत्तरों की सेवा करनी चाहिए, न कि उन्हें परिभाषित करना चाहिए।
यही वह जगह भी है जहाँ आमतौर पर बजट का नुकसान होता है। APs के लिए उद्धरण स्पष्ट दिखाई देता है। प्रमाणपत्र रोलआउट, निर्देशिका एकीकरण, निगरानी और रोलबैक परीक्षण के लिए किए जाने वाले प्रयास अक्सर दिखाई नहीं देते। यदि आप शुरू से ही इन्हें परिनियोजन के हिस्से के रूप में नहीं मानते हैं, तो वे बाद में देरी, आपातकालीन परिवर्तन विंडो और "अस्थायी" अपवादों के रूप में सामने आते हैं जो कभी समाप्त नहीं होते।
एक भी एक्सेस पॉइंट को छुए बिना आवश्यकताओं का दायरा (स्कोपिंग) तय करना
हितधारकों से शुरुआत करें, न कि सर्वेक्षण उपकरणों से। प्रत्येक परिवेश के लिए संचालन, सुरक्षा, सुविधाओं और व्यावसायिक लाइन के मालिकों से बात करें, फिर वे क्या चाहते हैं और नेटवर्क को क्या गारंटी देनी चाहिए, इसके बीच का अंतर स्पष्ट करें। एक बॉलरूम को लोडिंग बे जैसी ही सेवा प्रोफ़ाइल की आवश्यकता नहीं होती है, और एक वार्ड में रोमिंग विफलताओं के लिए उतनी सहिष्णुता नहीं होती है जितनी कि स्टाफ के ब्रेक रूम में होती है।
व्यावसायिक आवश्यकताओं को नेटवर्क नियमों में बदलें
परिनियोजन का दायरा तय करने का सबसे स्पष्ट तरीका पहले अनुप्रयोगों (applications) को लिखना है। वॉयस, वीडियो, पॉइंट ऑफ सेल, टेलीमेट्री, प्रिंटर, सेंसर, क्लिनिकल सिस्टम और विज़िटर एक्सेस सभी लोड और विफलता के तहत अलग-अलग व्यवहार करते हैं। यदि स्थान भुगतान टर्मिनलों, समय-संवेदनशील वॉयस, या हेडलेस IoT पर निर्भर करता है, तो ये केवल "अतिरिक्त सुविधाएं" नहीं हैं, बल्कि ये शुरुआत से ही SSID संख्या, प्रमाणीकरण विधि और सेगमेंटेशन को आकार देते हैं।
फिर परिभाषित करें कि कौन कनेक्ट हो रहा है। BYOD, कॉर्पोरेट लैपटॉप, प्रबंधित मोबाइल, स्कैनर, कैमरे, पर्यावरणीय सेंसर और ऐसी किसी भी चीज़ को सूचीबद्ध करें जो 802.1X नहीं चला सकती। वह डिवाइस सूची व्यवसाय और RF के बीच का पुल है, क्योंकि यह आपको बताती है कि मुख्य समस्या कवरेज, क्षमता, रोमिंग या पहचान है।
यदि साइट का मालिक कहता है "हमें हर जगह बस WiFi चाहिए", तो तब तक पूछते रहें जब तक कि वह विशिष्ट एप्लिकेशन्स और विशिष्ट डिवाइस प्रकारों में न बदल जाए।
एक उपयोगी स्कोपिंग शीट में पांच कॉलम होते हैं। क्षेत्र, उपयोगकर्ता प्रकार, एप्लिकेशन की गंभीरता, अपेक्षित समवर्तीता (concurrency), और कोई भी अनुपालन बाधाएं। रिटेल आमतौर पर भुगतान और आगंतुक प्रवाह को एक ही स्थान पर लाता है, स्वास्थ्य सेवा क्लिनिकल और गेस्ट ट्रैफ़िक को निकटता में लाती है, और हॉस्पिटैलिटी को अक्सर एक साथ इन तीनों पैटर्न की आवश्यकता होती है।
नीचे दिया गया इन्फोग्राफिक खोज चरण को संक्षिप्त और व्यावहारिक रखने के लिए एक अच्छा अनुस्मारक है।
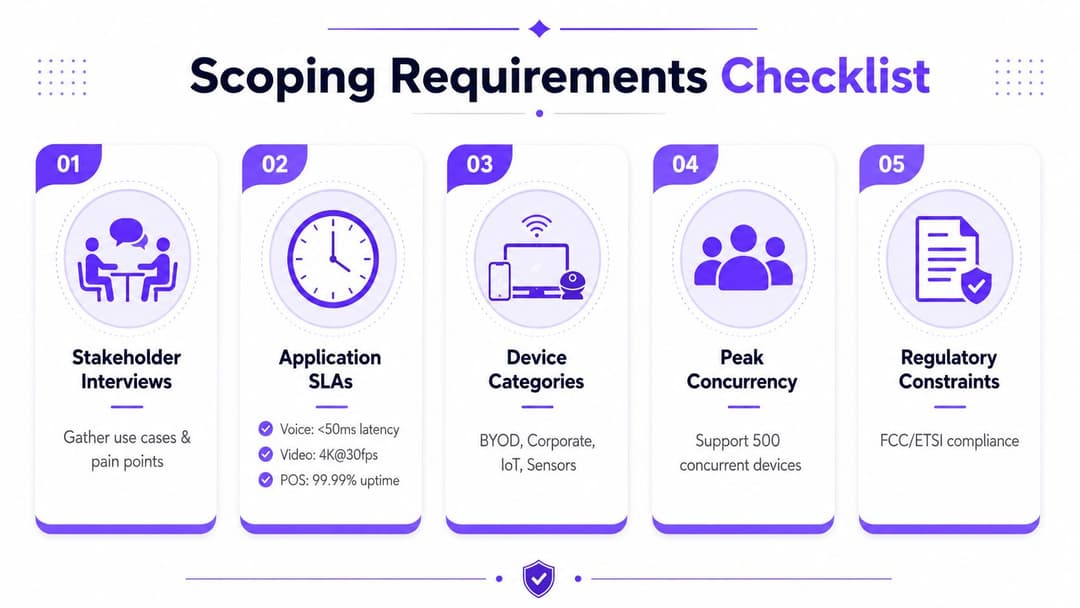
इसके साथ, आप एक पृष्ठ का संक्षिप्त विवरण लिख सकते हैं जिसे खरीद, सुरक्षा और सुविधाएं टीमें बिना दोबारा लिखे समीक्षा कर सकती हैं। इसमें यह स्पष्ट होना चाहिए कि सफलता कैसी दिखती है, किन समूहों को पहुँच की आवश्यकता है, कौन सी सेवाएँ दायरे में हैं, और कौन सी साइट्स या ज़ोन पहली प्राथमिकता हैं। वह दस्तावेज़ तब संदर्भ बिंदु बन जाता है जब कोई बाद में पूछता है कि लॉबी का डिज़ाइन वार्ड से अलग क्यों है, या IoT डिवाइस गेस्ट SSID पर क्यों नहीं हैं।
साइट सर्वेक्षण और RF डिज़ाइन जो उपयोगकर्ता अनुभव का अनुमान लगाता है
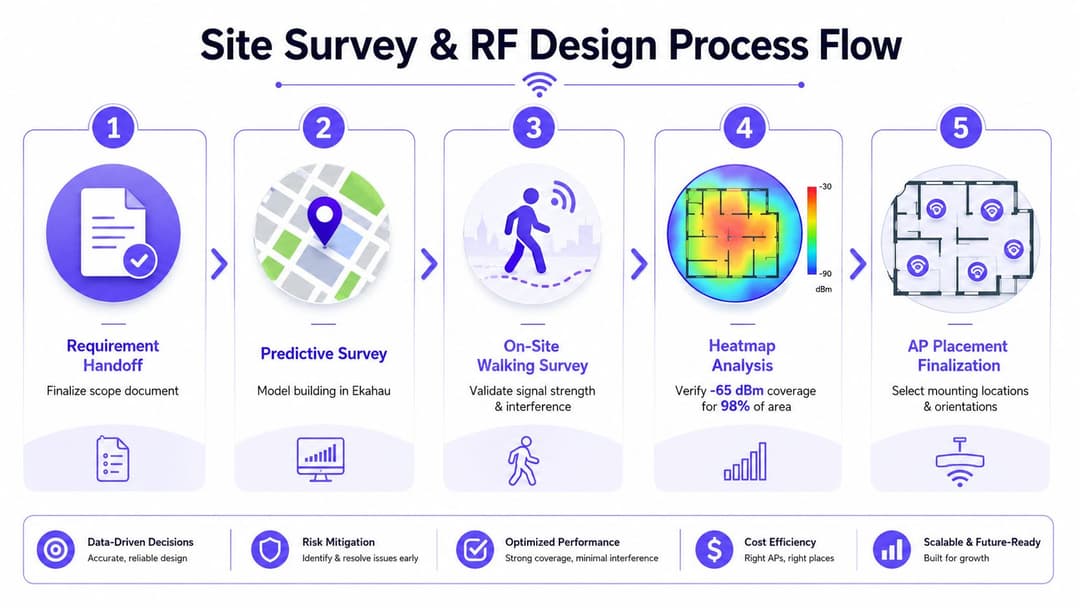
एक सर्वेक्षण जो डिज़ाइन "पूरा" होने के बाद शुरू होता है, वह आमतौर पर केवल एक गलत धारणा की पुष्टि करता है। एक अच्छे परिनियोजन में, सर्वेक्षण वह बिंदु होता है जहाँ योजना खुद को साबित करती है या दीवार पर कोई ब्रैकेट लगाने से पहले उसमें सुधार किया जाता है। यही वह जगह है जहाँ Ekahau या NetSpot जैसे उपकरण, एक साफ़ फ़्लोर प्लान, और यथार्थवादी उपयोगकर्ता धारणाएँ चमकदार AP मॉडल की तुलना में अधिक मायने रखती हैं।
पहले प्रेडिक्टिव कार्य, फिर प्रत्यक्ष सर्वेक्षण
प्रेडिक्टिव मॉडल को बिल्डिंग को दर्शाना चाहिए, न कि उसके किसी आदर्श रूप को। यूके स्टॉक में, इसका मतलब सस्पेंडेड सीलिंग, कंक्रीट राइजर, ईंट के पार्टिशन, लिफ्ट, एट्रियम और प्लांट रूम के बारे में सोचना है, और फिर यह तय करना है कि AP सीलिंग टाइल में, डैडो ट्रंकिंग पर, या आउटडोर एनक्लोजर में कहाँ होना चाहिए। एक प्रेडिक्टिव प्लान केवल तभी उपयोगी होता है जब माउंटिंग विधि को साइट पर इंस्टॉल किया जा सके।
केबल प्लांट उतना ही मायने रखता है जितना कि RF मॉडल। कुल पैच-कॉर्ड-प्लस-केबल दूरी को 100 मीटर से कम रखें ताकि बुनियादी ढांचा स्तर पर डिजाइन विफल न हो, भले ही स्क्रीन पर रेडियो योजना सही दिखती हो। घने फर्शों पर, पहले उपयोगकर्ता और डिवाइस की संख्या के हिसाब से आकार तय करें। एक व्यावहारिक परिचालन लक्ष्य प्रति रेडियो लगभग 25 क्लाइंट या प्रति AP 50 क्लाइंट है, यही कारण है कि होटल, वार्डों और मीटिंग मंजिलों में पुराना एक-AP-प्रति-कमरा नियम विफल हो जाता है WatchGuard deployment best practices।
मॉडल की सराहना करने के लिए नहीं, बल्कि उसे सत्यापित करने के लिए सर्वेक्षण का उपयोग करें। प्रमुख दीवारों के दोनों ओर सिग्नल की जांच करें, पुष्टि करें कि माउंटिंग पॉइंट व्यवहार्य हैं या नहीं, और पड़ोसी हस्तक्षेप पर नज़र रखें जिसका पूर्वानुमान फ़्लोर प्लान नहीं लगा सकता है। एक उचित वॉकिंग सर्वेक्षण यह भी दिखाता है कि योजनाबद्ध AP स्थितियां कहीं बिल्डिंग लेआउट के साथ संघर्ष तो नहीं कर रही हैं।
एक अच्छी क्षमता योजना (कैपेसिटी प्लानिंग) कैसी दिखती है
एक उपयोगी साइजिंग वर्कफ़्लो योजना, डिज़ाइन, कार्यान्वयन, अनुकूलन का पालन करता है। सबसे पहले, एप्लिकेशन और SLA आवश्यकताओं को परिभाषित करें। फिर सेल डेंसिटी और एंटीना ओरिएंटेशन का आकार तय करें। बेसलाइन के विरुद्ध स्थापित करें, परीक्षण करें और ट्यून करें। जेनेरिक AP काउंट के साथ फर्श को भरने का प्रयास करने की तुलना में यह क्रम अधिक विश्वसनीय है।
क्षमता-आधारित डिप्लॉयमेंट के लिए, सही सवाल यह नहीं है कि कितने कमरे हैं, बल्कि यह है कि प्रत्येक ज़ोन को कितने समवर्ती डिवाइसेस का समर्थन करना चाहिए। एक 200 कमरों वाले होटल की लॉबी, कॉन्फ्रेंस स्पेस और गेस्ट फ्लोर्स में घनत्व बहुत भिन्न हो सकता है, इसलिए AP मैप औसत ज़ोन के बजाय सबसे व्यस्त ज़ोन को दर्शाना चाहिए। यही बात 40 बिस्तरों वाले वार्ड में भी लागू होती है, जहाँ क्लीनिकल डिवाइसेस, स्टाफ के मोबाइल और आने वाले मेहमान एक अपेक्षाकृत छोटे क्षेत्र में अलग-अलग लोडिंग पैटर्न बनाते हैं।
त्वरित योजना सहायता के लिए, मैं अक्सर टीमों को एक्सेस पॉइंट कैलकुलेटर की ओर इशारा करता हूँ जैसे कि Purple का एक्सेस पॉइंट कैलकुलेटर, फिर वास्तविक दीवार प्रकारों और साइट पर मौजूद डिवाइसों के मिश्रण के विरुद्ध परिणाम की विवेक-जांच (sanity-check) करता हूँ। यह किसी सर्वे कार्य का विकल्प नहीं है, लेकिन यह पहली इंस्टॉलेशन तिथि बुक होने से पहले स्पष्ट रूप से कम-निर्मित ज़ोन का पता लगाने में मदद करता है।
Meraki, Aruba, Ruckus, Mist और UniFi के बीच चयन करना
विक्रेता का चयन उपयोगकर्ता अनुभव को बदलने से बहुत पहले ही परिनियोजन के आकार को बदल देता है। सबसे अच्छा सवाल यह नहीं है कि "किस प्लेटफॉर्म में सबसे अधिक सुविधाएं हैं", बल्कि यह है कि "कौन सा प्लेटफॉर्म हमें हमारे पहचान स्टैक, हमारे सपोर्ट मॉडल और हमारे स्थान के प्रकार के लिए सबसे कम घर्षण के साथ उत्पादन तक ले जाता है"।
Meraki आमतौर पर शुरुआती रोलआउट को छोटा कर देता है क्योंकि क्लाउड-फर्स्ट प्रोविज़निंग सरल है और इसका ऑपरेशनल मॉडल छोटी टीमों के लिए परिचित है। Aruba बड़े या अधिक खंडित वातावरणों के लिए अच्छी तरह से फिट बैठता है, विशेष रूप से तब जब टीम मजबूत नीति नियंत्रण और एंटरप्राइज़ एकीकरण चाहती है। Ruckus को अक्सर तब चुना जाता है जब कठिन इमारतों में RF प्रदर्शन प्राथमिकता होती है। Mist उन टीमों को आकर्षित करता है जो AI-असिस्टेड ऑपरेशन्स और क्लीन क्लाउड मैनेजमेंट चाहती हैं। UniFi लागत को कम कर सकता है और छोटे डिप्लॉयमेंट को सरल बना सकता है, लेकिन इसका नकारात्मक पहलू यह है कि आपको उन्नत एंटरप्राइज़ आवश्यकताओं और लाइफसाइकिल गवर्नेंस के बारे में विचारशील होना होगा।
पहचान परत (identity layer) वह जगह है जहां ये अंतर स्पष्ट हो जाते हैं। कुछ कंट्रोलर्स Passpoint-शैली के ऑनबोर्डिंग को दूसरों की तुलना में आसान बनाते हैं। कुछ टीमें क्लाउड RADIUS पर अधिक निर्भर करेंगी। कुछ वातावरण गेस्ट मैनेजमेंट और एनालिटिक्स के साथ अधिक घनिष्ठ संबंध चाहते हैं, जो एक शुद्ध नेटवर्क कंट्रोलर प्रदान करता है। यदि परिनियोजन में गेस्ट, स्टाफ और IoT का अलगाव शामिल है, तो वह निर्णय आपके प्लेटफॉर्म को अंतिम रूप देने से पहले होना चाहिए, न कि पहला पायलट SSID लाइव होने के बाद।
| विक्रेता | नेटिव Passpoint / OpenRoaming | पहचान एकीकरण (Identity Integration) | सर्वोत्तम अनुकूल स्थान |
|---|---|---|---|
| Meraki | उन जगहों के लिए उपयुक्त जहाँ क्लाउड-प्रबंधित गेस्ट और रोमिंग वर्कफ़्लो की आवश्यकता होती है | अक्सर क्लाउड RADIUS और डायरेक्टरी-समर्थित एक्सेस के साथ अच्छी तरह काम करता है | होटल, रिटेल, बहु-साइट शाखाएं |
| Aruba | बड़ी विभाजन (segmentation) आवश्यकताओं के लिए मजबूत एंटरप्राइज स्थिति | गहन नीति और पहचान ऑर्केस्ट्रेशन के लिए उपयुक्त | अस्पताल, कैंपस, बड़े परिसर |
| Ruckus | कठिन RF वातावरण और घने स्थानों के लिए व्यावहारिक | पहचान ओवरले के साथ जोड़े जाने पर अच्छी तरह काम करता है | स्टेडियम, होटल, मिश्रित उपयोग वाली इमारतें |
| Mist | मजबूत क्लाउड संचालन और एनालिटिक्स ओरिएंटेशन | उन टीमों के लिए उपयुक्त जो ऑटोमेशन और ऑब्जर्वेबिलिटी चाहते हैं | कैंपस, कार्यालय, उच्च-स्पर्श संचालन |
| UniFi | सरल परिनियोजन (deployments) के लिए उपयोगी, लेकिन एंटरप्राइज सुविधाओं की गहराई की सावधानीपूर्वक जांच करें | आमतौर पर पहचान और गवर्नेंस के आसपास अधिक डिजाइन अनुशासन की आवश्यकता होती है | छोटी साइटें, बजट के अनुकूल रोलआउट |
एक व्यापक खरीदारी चर्चा के लिए, wireless buying guide उपयोगी है क्योंकि यह प्लेटफ़ॉर्म के चयन को स्पेक-शीट के दावों के बजाय डिप्लॉयमेंट के परिणामों के इर्द-गिर्द केंद्रित करता है। बैठकों के संचालन के लिए यह सही मानसिकता है, जहां प्राथमिक प्रश्न यह है कि प्लेटफ़ॉर्म आपकी ज़रूरत के एक्सेस मॉडल को कितनी जल्दी सपोर्ट करेगा।
अतिथियों, स्टाफ और IoT के लिए ऑथेंटिकेशन और विभाजन
यदि गलत उपकरण गलत नेटवर्क पर पहुँच जाता है, तो RF की सफलता व्यर्थ हो जाती है। सबसे साफ़ उत्पादन पैटर्न एक ही SSID रणनीति है जिसमें अलग-अलग पहचान और नीतियां हों, न कि ओवरलैपिंग SSIDs की एक लंबी सूची जो भ्रम, एयरटाइम ओवरहेड और सपोर्ट कॉल का कारण बनती है। मेहमानों, कर्मचारियों और हेडलेस IoT को एक ही तरह से नहीं संभाला जाना चाहिए।
पोर्टल बनाने से पहले पहचान मॉडल तैयार करें
स्टाफ के लिए, 802.1X के साथ WPA2/WPA3-Enterprise सही आधार रेखा बनी हुई है जहाँ डिवाइस इसे संभाल सकते हैं। एक आधुनिक सेटअप में, इसका मतलब अक्सर एक स्टाफ SSID होता है जो क्लाउड RADIUS के माध्यम से Entra ID या Okta के सामने काम करता है, जिसमें आपकी इच्छित नीति के आधार पर सर्टिफिकेट या डायरेक्ट्री-समर्थित प्रमाणीकरण होता है। यह आपको बिना किसी साझा पासवर्ड के निरसन नियंत्रण (revocation control) और जीरो-ट्रस्ट शैली तक पहुँच का मार्ग प्रदान करता है।
मेहमानों के लिए, Passpoint और OpenRoaming घर्षण को कम करते हैं क्योंकि डिवाइस हर बार Captive Portal पासवर्ड को दोबारा टाइप किए बिना ऑथेंटिकेट कर सकता है। एक Passpoint R2 प्रोफाइल EAP-TTLS का उपयोग करके एक आसान ऑनबोर्डिंग फ्लो प्रदान कर सकता है जहां वेन्यू बिना पासवर्ड वाले गेस्ट एक्सेस और पहले पैकेट से ही एन्क्रिप्टेड कनेक्टिविटी चाहते हैं। इसका सपोर्ट करना उस पोर्टल की तुलना में बहुत आसान है जो खराब मोबाइल सिग्नल पर लोगों द्वारा निर्देशों को पढ़ने पर निर्भर करता है।
उन पुराने उपकरणों के लिए जो 802.1X का समर्थन नहीं कर सकते, iPSK एक व्यावहारिक समाधान है। यह आपको प्रत्येक सेंसर, कैमरा या कंट्रोलर के लिए एक साझा पासवर्ड की अराजकता से बचते हुए एक IoT VLAN को अलग रखने की अनुमति देता है। यह उन इमारतों में महत्वपूर्ण है जहाँ प्रिंटर, बैज रीडर और पर्यावरण सेंसर कभी भी प्रबंधित लैपटॉप की तरह व्यवहार नहीं करने वाले हैं।
एक व्यावहारिक ऑपरेटिंग मॉडल सरल है। गेस्ट ट्रैफ़िक केवल-इंटरनेट एक्सेस के साथ गेस्ट सेगमेंट में पहुँचता है। स्टाफ ट्रैफ़िक डायरेक्टरी-समर्थित कॉर्पोरेट सेगमेंट में पहुँचता है। IoT ट्रैफ़िक केवल उन्हीं आवश्यक गंतव्यों के साथ एक लॉक-डाउन VLAN में पहुँचता है जिनकी उसे आवश्यकता है। AP रेडियो का काम करता है, लेकिन पहचान परत तय करती है कि प्रत्येक क्लाइंट को कहाँ तक पहुँचने की अनुमति है।
उस फ्रंट एंड को संभालने के लिए Purple एक विकल्प है, क्योंकि यह अतिथि और स्टाफ ऑनबोर्डिंग, Passpoint प्रवाह और विभाजन को प्रबंधित करने के लिए Meraki, Aruba, Ruckus, Mist या UniFi के सामने काम करता है, बिना WLAN को हटाने और बदलने के लिए मजबूर किए।
व्यावहारिक नियम: यदि किसी डिवाइस को नियंत्रित तरीके से ऑनबोर्ड और निरस्त नहीं किया जा सकता है, तो वह स्टाफ लैपटॉप के समान नीति पथ (पॉलिसी पाथ) पर रहने का हकदार नहीं है।
guest WiFi management guide आपके लिए तब उपयोगी है जब आप SSID सूची को रखरखाव के बोझ में बदले बिना एंटरप्राइज स्टाफ एक्सेस से हॉस्पिटैलिटी-शैली की गेस्ट जर्नी को अलग करने की कोशिश कर रहे हैं। महत्वपूर्ण बात खुद पोर्टल नहीं है, बल्कि यह सुनिश्चित करना है कि सही पहचान हर बार सही VLANs तक पहुंचे।
माइग्रेशन पथ और लीगेसी SSIDs के साथ सह-अस्तित्व
कटओवर तब विफल हो जाते हैं जब टीमें उन्हें एक एकल घटना की तरह मानती हैं। रियल एस्टेट, विशेष रूप से होटल, अस्पताल और बहु-किरायेदार भवनों को एक ऐसे माइग्रेशन प्लान की आवश्यकता होती है जो सह-अस्तित्व को स्वीकार करे। इसका मतलब है कि नए डिज़ाइन को पुराने डिज़ाइन के साथ तब तक जीवित रहना होगा जब तक कि उपयोगकर्ता, प्रमाणपत्र और डिवाइस मालिक तालमेल न बिठा लें।
ग्रीनफील्ड साइटें सबसे आसान मामला हैं। यदि शेष इमारत तैयार है, तो आप कंट्रोलर को चरणबद्ध कर सकते हैं, RF को मान्य कर सकते हैं, पहचान नीति लागू कर सकते हैं, और एक नियंत्रित परिवर्तन विंडो में लाइव हो सकते हैं। ब्राउनफील्ड एस्टेट अलग हैं। अधिक सुरक्षित तरीका यह है कि पुराने SSID के साथ-साथ नया SSID भी चलाया जाए, धीरे-धीरे ट्रैफ़िक को स्थानांतरित किया जाए, और उपयोगकर्ताओं के स्थानांतरित होने के बाद पुराने हार्डवेयर को हटा दिया जाए।
जोखिम भरे हिस्सों को सावधानीपूर्वक क्रमबद्ध करें
फर्मवेयर अपग्रेड, सर्टिफिकेट रोलआउट और Passpoint प्रोफ़ाइल पुश सभी एक साथ नहीं होने चाहिए। पहले प्लेटफ़ॉर्म परिवर्तन करें, फिर प्रमाणीकरण को सत्यापित करें, फिर एक पायलट समूह को स्थानांतरित करें, और फिर दायरे को बढ़ाएं। यदि स्थान अतिथि पहुंच (guest access) पर निर्भर करता है, तो शेष साइट को छूने से पहले एक ही मंजिल या क्षेत्र पर उस पथ का परीक्षण करें।
यही सावधानी साझा भवनों पर भी लागू होती है। किरायेदार अपने स्वयं के वायरलेस उपकरण चला रहे हो सकते हैं, और पड़ोसी नेटवर्क हस्तक्षेप कर सकते हैं, भले ही वे आपकी परियोजना का हिस्सा न हों। ऐसे वातावरण में, सह-अस्तित्व (को-एग्ज़िस्टेंस) कोई वैकल्पिक समाधान नहीं है। यह एक परिनियोजन (डिप्लॉयमेंट) मॉडल है।
गो-लाइव से पहले रोलबैक ट्रिगर्स को लिख लेना चाहिए। यदि प्रमाणीकरण विफल होने लगता है, यदि DHCP चोक होना शुरू हो जाता है, या यदि captive portals उपयोगकर्ताओं को बार-बार साइन-इन पेज पर वापस भेजने लगते हैं, तो टीम को एक स्पष्ट बिंदु की आवश्यकता होती है जहां वे रुकें और वापस पूर्व स्थिति में आ सकें। यदि पायलट फ्लोर ने पहले ही कटओवर रनबुक को प्रमाणित कर दिया है, तो इसे संभालना बहुत आसान होता है।
एक अच्छे माइग्रेशन प्लान में आमतौर पर तीन लेन होते हैं, पुराना SSID, नया SSID, और एक डिकमीशन सूची। पुराना नेटवर्क केवल तब तक चालू रहता है जब तक वह एक परिभाषित उद्देश्य की पूर्ति कर रहा हो। नया नेटवर्क हर हफ्ते अधिक ट्रैफ़िक को संभालता है। डिकमीशन सूची हार्डवेयर हटाने की प्रक्रिया को अगली तिमाही में खिसकने से बचाती है।
परीक्षण, निगरानी और एनालिटिक्स जो परिनियोजन को सिद्ध करते हैं
केवल APs का माउंट होना अंतिम स्थिति नहीं है। डिप्लॉयमेंट केवल तभी पूरा होता है जब उपयोगकर्ता आसानी से कनेक्ट होते हैं, आसानी से रोम करते हैं, और साइट पर व्यस्तता बढ़ने के बाद भी कनेक्टेड रहते हैं। एक्सेप्टेंस टेस्टिंग में थ्रूपुट चेक, वॉयस व्यवहार, रोमिंग वॉक-थ्रू और Passpoint ऑटो-कनेक्ट वेरिफिकेशन शामिल होना चाहिए, क्योंकि एक शांत कमरे में पकड़ी जाने वाली विफलताएं वैसी नहीं होती हैं जो आप लाइव फ्लोर पर देखते हैं।
उन सिग्नलों को ट्रैक करें जो मायने रखते हैं
उन चीज़ों को बेसलाइन करें जो सपोर्ट कॉल्स का पूर्वानुमान लगाती हैं। प्रमाणीकरण सफलता दर, DHCP विफलताएं, रोमिंग लेटेंसी और क्लाइंट रिट्राई काउंट आपको गो-लाइव के बाद एक सुंदर हीटमैप की तुलना में उपयोगकर्ता की परेशानी के बारे में अधिक बताते हैं। यदि वे मेट्रिक्स स्वस्थ रहते हैं, तो परिनियोजन संभवतः अपना काम कर रहा है।
अपनी टीम को बेकार की चेतावनियों के शोर में न डुबोएं। एक उपयोगी डैशबोर्ड को केवल ऑथेंटिकेशन सर्वर आउटेज, RADIUS कतार की गहराई, अनधिकृत APs और लगातार DHCP विफलताओं पर ध्यान केंद्रित करना चाहिए। डिफॉल्ट मॉनिटरिंग अक्सर बहुत सारे कम-मूल्य वाले अलार्म उत्पन्न करती है, जिससे वास्तविक समस्याओं के उत्पन्न होने पर उन्हें पहचानना कठिन हो जाता है।
Purple के एनालिटिक्स और CRM कनेक्टर्स यहां प्रासंगिक हैं क्योंकि वे WiFi लेयर को केवल एक हेल्थ स्क्रीन के बजाय फर्स्ट-पार्टी यूसेज डेटा में बदल देते हैं। इससे टीमों को रेडियो परफॉर्मेंस के साथ-साथ विज़िट, ड्वेल टाइम और सेगमेंटेशन परिणामों के आधार पर परिनियोजन का मूल्यांकन करने में मदद मिलती है। हॉस्पिटैलिटी और रिटेल में, पहचान और एनालिटिक्स के बीच का वह कनेक्शन अक्सर काम को सही साबित करता है।
एक ऑपरेशनल रोलआउट आमतौर पर चरणों में आकार लेता है। आवश्यकताओं और स्कोपिंग, डिज़ाइन और सर्वे, इम्प्लीमेंटेशन, वैलिडेशन, ऑप्टिमाइज़ेशन, फिर हैंडओवर। प्रोजेक्ट में हफ़्तों या उससे ज़्यादा का समय लगेगा या नहीं, यह एस्टेट और माइग्रेशन सीमाओं पर निर्भर करता है, लेकिन क्रम बदलना नहीं चाहिए। एक प्रिंट करने योग्य चेकलिस्ट सीधे योजना, डिज़ाइन, इम्प्लीमेंटेशन, ऑप्टिमाइज़ेशन से मेल खानी चाहिए ताकि टीमों के बीच कुछ भी न छूटे।
जब पहली बार गो-लाइव समस्या सामने आती है, तो एक जूनियर इंजीनियर को लक्षण से शुरुआत करने और यह जानने में सक्षम होना चाहिए कि कहां देखना है। एक गायब Passpoint प्रोफाइल आमतौर पर प्रोविज़निंग वर्कफ़्लो की ओर इशारा करता है। Captive Portal रीडायरेक्ट लूप आमतौर पर DNS, पॉलिसी और पोर्टल लॉजिक के बीच की गड़बड़ी होते हैं। RADIUS टाइमआउट ऑथेंटिकेशन पाथ में होते हैं। गेस्ट VLAN मल्टीकास्ट ब्रेक अक्सर स्विचिंग या पॉलिसी हैंडलिंग से जुड़े होते हैं। गलत SSID पर फंसे IoT डिवाइसेस का मतलब आमतौर पर यह होता है कि ऑनबोर्डिंग नियमों या लेगेसी प्रोफाइल असाइनमेंट को एक और बार जांचने की आवश्यकता है।
किसी wireless network deployment की परीक्षा यह है कि क्या टीम बिना किसी अनुमान के इसे समझा सकती है, ठीक कर सकती है और इसकी निगरानी कर सकती है। यदि आप अपने अगले रोलआउट में RF, पहचान, गेस्ट एक्सेस और सेगमेंटेशन के बीच वही तालमेल चाहते हैं, तो पहला AP स्थापित होने से पहले Purple पर जाएं और समीक्षा करें कि उनका प्लेटफ़ॉर्म और सेवाएं डिप्लॉयमेंट वर्कफ़्लो में कैसे फिट होती हैं।