
WiFi security type checker and upgrade advisor
Select your operating system and environment to verify your security settings and evaluate upgrade options.
Check WiFi security type on Windows 11 / 10
- Click the WiFi / Network icon on the right side of your taskbar.
- Click the arrow next to your connected WiFi network name.
- Select Properties under the network status.
- Scroll down to the Properties section at the bottom of the window.
- Look for Security type (e.g., WPA2-Personal, WPA3-Personal, or WPA2-Enterprise).
WPA2-Enterprise (802.1X / RADIUS)
Encryption: AES-CCMP + 802.1X EAP-TLS / PEAP per-user keys
- Requires properly configured server certificate validation to prevent evil-twin APs
Industry standard for enterprise venues. Eliminates shared passwords with RADIUS authentication.
Upgrading venue or business WiFi to 802.1X enterprise security?
Purple integrates with your existing Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet access points to deliver passwordless 802.1X security, RADIUS authentication, and ISO 27001 compliant guest WiFi.
Request an enterprise WiFi security audit
对于任何企业而言,WPA3-Enterprise 和基于证书的身份验证都代表着 WiFi 安全的黄金标准。保护您的无线网络基础设施需要选择正确的加密标准、实施基于身份的访问控制并消除共享密码。
无线网络通过开放电波传输数据,这使得加密和相互身份验证变得至关重要。如果没有适当的安全控制,窃听者可以捕获数据包数据,未经授权的设备可以访问内部服务器,攻击者也可以发起中间人攻击。
WiFi 安全协议的演变
WiFi 安全标准不断演进,以应对日益先进 Cyber 威胁。了解传统协议如何失效,有助于 IT 决策者设计现代的零信任无线架构。
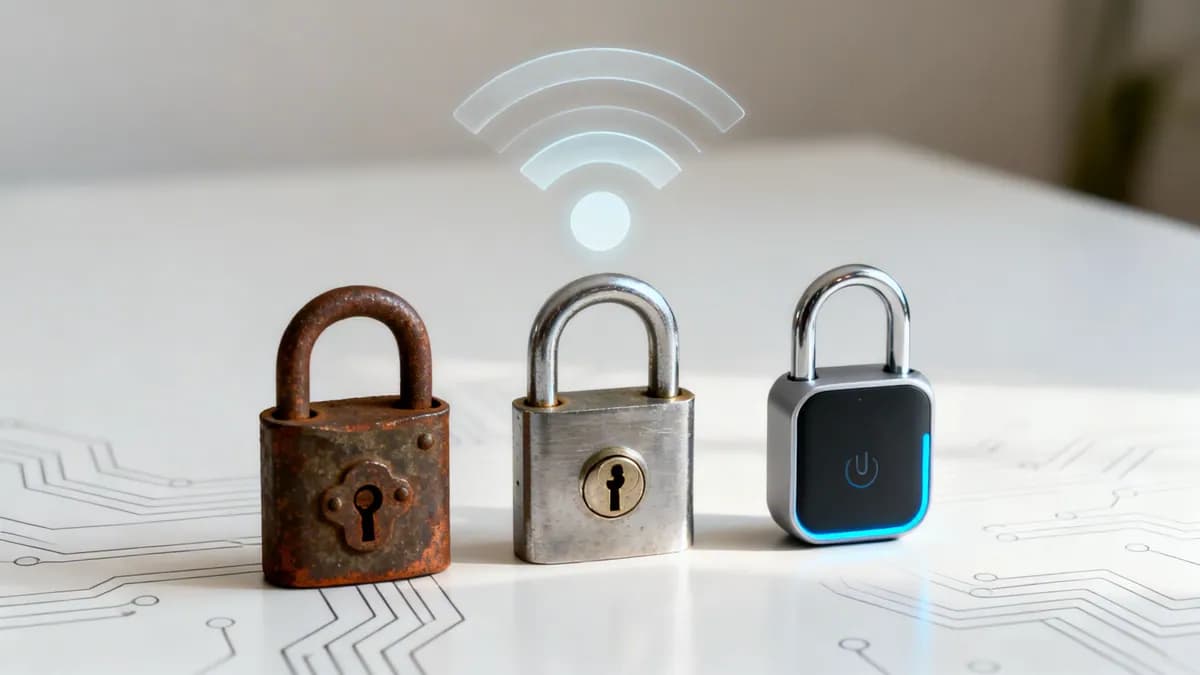
把 WiFi 安全想象成一把门锁。在过去的二十年里,它从一个简单的浴室插销演变成了一个现代的密码学智能锁。
WEP:形同虚设的门闩
有线等效加密 (WEP) 是对 WiFi 安全的首次尝试,于 1999 年与 IEEE 802.11b 一同推出。其目标是使无线网络像有线以太网连接一样具有私密性。然而,WEP 依赖于与 RC4 流密码配对的小型 24 位初始化向量 (IV),导致加密密钥迅速重复。
攻击者使用免费提供的软件,在几分钟内就能轻松破解 WEP 的静态加密密钥。WEP 只提供了一种虚假的安全感,现已完全淘汰。如今部署 WEP 会让您的网络边界完全敞开。
WPA 和 WPA2:标准门闩
WiFi 联盟于 2003 年推出了 WiFi Protected Access (WPA),作为 WEP 缺陷的临时修复方案。WPA 引入了临时密钥完整性协议 (TKIP),该协议为每个数据包动态生成新的 128 位密钥。
WPA2 于 2004 年问世,确立了十多年的安全基准。它采用在计数器模式密码块链接消息完整性校验协议 (CCMP) 下运行的高级加密标准 (AES) 取代了 TKIP。AES 目前仍是政府批准的加密标准。多年来,WPA2-Personal 一直作为数字大门上可靠的防盗锁发挥作用。
然而,WPA2 并不能免受攻击。2017 年发现的密钥重新安装攻击 (KRACK) 漏洞表明,可以操纵 WPA2 的四次握手来解密无线流量。该漏洞突显了在商业环境中依赖单一共享密码的风险。
WPA3:现代智能锁
WPA3 于 2018 年发布,解决了 WPA2 的根本缺陷。它为消费者设置和大型商业部署提供了更强大、更简单的无线安全。WPA3 用强大的密码学握手取代了易受攻击的密钥交换机制。
WPA3:您的全新最低安全标准
WPA3 是企业 WiFi 安全的基准要求。它修复了长期存在的漏洞,并为企业数据、员工访问和访客流量提供了必要的保护。
针对密码攻击的更强防御
在 WPA2-Personal 模式下,攻击者可以捕获笔记本电脑与接入点之间的初始四次身份验证握手。然后,攻击者可以将这些捕获的数据进行离线处理并执行字典攻击,在不与网络交互的情况下,每秒测试数百万个密码组合。
WPA3 利用基于 Dragonfly 密钥交换的对等实体同时身份验证 (SAE) 消除了这一漏洞。SAE 在连接过程中强制执行零知识证明机制。即使攻击者捕获了握手流量,也无法在线下计算出会话密钥。这使得暴力破解字典攻击完全失效。
保障开放式公共访客网络的安全
从历史上看,公共访客 WiFi 网络在运行时不进行加密。在开放网络上传输的数据是未加密的,这使访问者暴露于数据包嗅探和中间人攻击的风险之中。
WPA3 通过 Enhanced Open 解决了这一问题,该技术利用了基于 RFC 8110 的机会性无线加密 (OWE)。OWE 在每个客户端设备与接入点之间自动建立独特且未经身份验证的 Diffie-Hellman 密钥交换。访客无需在连接时输入复杂的密码,即可获得独立的会话加密。
这为商业场所提供了必不可少的隐私保护优势:
- 咖啡馆和餐厅: 在浏览、移动点餐和社交互动期间对客户流量进行加密。
- 酒店和款待业: 无缝保护客人的凭据和支付活动。结合 品牌 Captive Portal,提供流畅、安全的接入体验。
- 零售中心: 保护购物者连接,同时允许场所运营商收集符合合规要求的首方数据。
保护您的网络免受管理帧干扰
WPA3 根据 IEEE 802.11w 强制执行受保护的管理帧 (PMF)。管理帧控制网络运行,包括关联、身份验证和断开连接请求。在未加密的遗留网络中,攻击者很容易伪造虚假的“取消身份验证”数据包来将设备踢出网络。
PMF 对管理帧进行加密签名,阻止伪造的断开连接和恶意接入点冒充。这提高了网络正常运行时间并稳定了无线连接。
在个人安全和企业安全之间做出选择
在配置无线基础设施时,IT 管理员必须在个人和企业安全模式之间做出选择。这一选择决定了用户凭证的管理和身份验证方式。
单一共享密码的局限性
在商业环境中依赖单一的预共享密钥 (PSK) 会带来严重的运营和安全隐患:
- 凭据泄露: 一旦员工或承包商知道了公司 WiFi 密码,他们就可以将其共享给未授权的设备或第三方。
- 离职管理难题: 当员工离开组织时,IT 管理员必须对每个接入点重新设置密钥并重新配置每台企业设备以撤销其访问权限。在实际操作中,共享密码极少更改,这使得前员工拥有持续的访问权限。
- 零问责制: PSK 网络无法将网络活动归因于特定用户,这增加了安全事件期间取证审计的复杂性。
- 共享数据包解密: 任何知道共享 PSK 的人都可以捕获并解密来自同一网络段上相邻用户的无线流量。
WPA3-Enterprise 与 802.1X 无密码身份验证
为了消除共享密码漏洞,企业网络部署了采用 IEEE 802.1X 身份验证的 WPA3-Enterprise。802.1X 不依赖静态密钥,而是通过中央 RADIUS 服务器和云身份提供商对每个用户或设备进行验证。
企业网络的黄金标准是 EAP-TLS (可扩展身份验证协议 - 传输层安全)。EAP-TLS 使用向托管笔记本电脑和移动终端颁发的 X.509 数字证书。设备在后台自动进行身份验证,无需用户密码。
将 802.1X 身份验证与 Microsoft Entra ID、Okta 或 Google Workspace 等中央目录集成,可提供简化的访问控制:当员工在您的身份提供商中被注销时,其在所有位置的 WiFi 访问权限将立即终止。
关于 WiFi 安全协议的常见问题
针对无线加密、802.1X 身份验证和 WPA3 升级等常见问题的直接技术解答。
WPA2-Personal 和 WPA2-Enterprise 之间的主要区别是什么?
WPA2-Personal 为所有连接的设备使用单一的预共享密钥 (PSK)。WPA2-Enterprise 则使用 IEEE 802.1X 身份验证,通过 RADIUS 服务器和中央目录 (例如 Microsoft Entra ID 或 Okta) 对每个用户或设备进行单独验证,并为每个会话生成唯一的加密密钥。
WPA3 SAE 如何阻止离线字典攻击?
WPA3 对等实体同时身份验证 (SAE) 使用零知识加密握手 (Dragonfly),每次尝试猜测密码时都需要与接入点进行主动交互。攻击者无法通过捕获被动握手来尝试离线字典破解。
什么是访客 WiFi 中的 Opportunistic Wireless Encryption (OWE)?
Opportunistic Wireless Encryption (OWE),也称为 Enhanced Open,可以在不需要用户输入密码的情况下,对开放式访客网络上的无线流量进行加密。它为酒店、咖啡馆和零售店等公共场所提供个人会话隐私保护。
为什么 WEP 已经完全淘汰且不安全?
WEP 使用较弱的 24 位初始向量和静态 RC4 加密密钥,这些密钥在正常网络流量下会频繁重复。现代工具只需收集少量无线数据包,即可在数分钟内重建 WEP 主密钥。
802.1X EAP-TLS 如何消除员工 WiFi 的密码?
EAP-TLS 将唯一的 X.509 数字证书安装到企业设备上。当连接到企业 SSID 时,设备和 RADIUS 服务器会进行双向加密验证,自动授予访问权限,无需员工输入或管理密码。
使用 Purple 的 WiFi 平台保护您的实体场所安全
无论是部署无密码的 802.1X 员工身份验证、居民隔离的多租户 iPSK,还是定制品牌形象的访客 WiFi Captive Portal,Purple 都能将您现有的接入点转化为安全、云端管理的实用设施。



