
WiFi security type checker and upgrade advisor
Select your operating system and environment to verify your security settings and evaluate upgrade options.
Check WiFi security type on Windows 11 / 10
- Click the WiFi / Network icon on the right side of your taskbar.
- Click the arrow next to your connected WiFi network name.
- Select Properties under the network status.
- Scroll down to the Properties section at the bottom of the window.
- Look for Security type (e.g., WPA2-Personal, WPA3-Personal, or WPA2-Enterprise).
WPA2-Enterprise (802.1X / RADIUS)
Encryption: AES-CCMP + 802.1X EAP-TLS / PEAP per-user keys
- Requires properly configured server certificate validation to prevent evil-twin APs
Industry standard for enterprise venues. Eliminates shared passwords with RADIUS authentication.
Upgrading venue or business WiFi to 802.1X enterprise security?
Purple integrates with your existing Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet access points to deliver passwordless 802.1X security, RADIUS authentication, and ISO 27001 compliant guest WiFi.
Request an enterprise WiFi security audit
किसी भी व्यवसाय के लिए, WPA3-Enterprise और सर्टिफिकेट-आधारित ऑथेंटिकेशन WiFi सुरक्षा के लिए स्वर्ण मानक का प्रतिनिधित्व करते हैं। आपके वायरलेस नेटवर्क इन्फ्रास्ट्रक्चर की सुरक्षा के लिए सही एन्क्रिप्शन मानक चुनना, पहचान-आधारित एक्सेस कंट्रोल लागू करना और साझा पासवर्ड को समाप्त करना आवश्यक है।
वायरलेस नेटवर्क खुली हवा के माध्यम से डेटा प्रसारित करते हैं, जिससे एन्क्रिप्शन और पारस्परिक ऑथेंटिकेशन आवश्यक हो जाता है। उचित सुरक्षा नियंत्रणों के बिना, गुप्त रूप से सुनने वाले पैकेट डेटा को कैप्चर कर सकते हैं, अनधिकृत डिवाइस आंतरिक सर्वरों तक पहुंच सकते हैं, और हमलावर मैन-इन-द-मिडल हमलों को अंजाम दे सकते हैं।
WiFi सुरक्षा प्रोटोकॉल का विकास
बढ़ते साइबर खतरों का मुकाबला करने के लिए WiFi सुरक्षा मानकों में लगातार सुधार हुआ है। विरासत प्रोटोकॉल कैसे विफल हुए, यह समझने से IT लीडर्स को आधुनिक, जीरो-ट्रस्ट वायरलेस आर्किटेक्चर डिजाइन करने में मदद मिलती है।
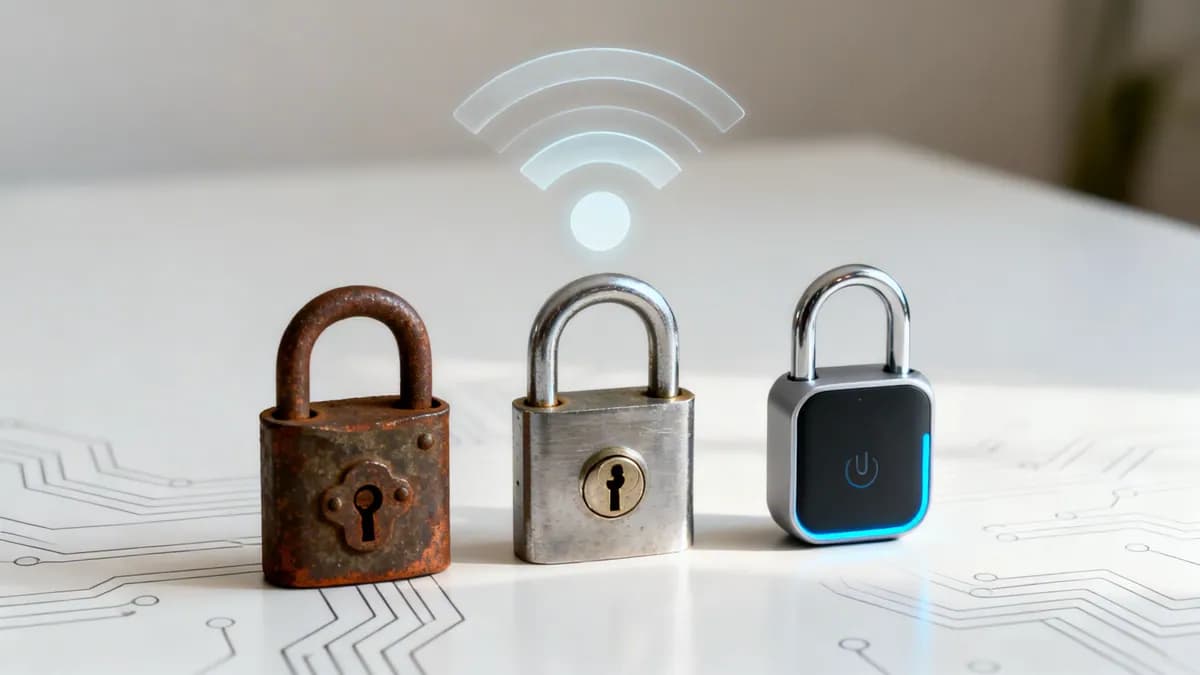
WiFi सुरक्षा को एक दरवाजे के ताले की तरह समझें। यह दो दशकों में एक साधारण बाथरूम की कुंडी से विकसित होकर एक आधुनिक क्रिप्टोग्राफिक स्मार्ट लॉक बन गया है।
WEP: टूटा हुआ कुंडी लॉक
Wired Equivalent Privacy (WEP) WiFi सुरक्षा का पहला प्रयास था, जिसे 1999 में IEEE 802.11b के साथ पेश किया गया था। इसका लक्ष्य वायरलेस नेटवर्क को वायर्ड ईथरनेट कनेक्शन की तरह निजी बनाना था। हालांकि, WEP छोटे 24-बिट इनिशियलाइजेशन वेक्टर्स (IVs) पर निर्भर था जो RC4 स्ट्रीम साइफर्स के साथ जुड़े थे, जिससे एन्क्रिप्शन कीज़ तेजी से दोहराई जाने लगीं।
हमलावरों ने स्वतंत्र रूप से उपलब्ध सॉफ़्टवेयर का उपयोग करके मिनटों में WEP की स्टेटिक एन्क्रिप्शन की को क्रैक कर दिया। WEP ने सुरक्षा की एक झूठी भावना प्रदान की और अब यह पूरी तरह से अप्रचलित हो चुका है। आज WEP को तैनात करना आपके नेटवर्क की सुरक्षा सीमा को पूरी तरह से खुला छोड़ देता है।
WPA और WPA2: मानक डेडबोल्ट
WiFi Alliance ने WEP की कमियों को अस्थायी रूप से ठीक करने के लिए 2003 में WiFi Protected Access (WPA) पेश किया था। WPA ने Temporal Key Integrity Protocol (TKIP) की शुरुआत की, जिसने प्रत्येक डेटा पैकेट के लिए गतिशील रूप से नई 128-बिट कुंजियां उत्पन्न कीं।
WPA2 2004 में आया, जिसने एक दशक से अधिक समय के लिए सुरक्षा बेंचमार्क स्थापित किया। इसने TKIP को एडवांस्ड एन्क्रिप्शन स्टैंडर्ड (AES) से बदल दिया जो काउंटर मोड साइफर ब्लॉक चेनिंग मैसेज ऑथेंटिकेशन कोड प्रोटोकॉल (CCMP) में काम करता है। AES आज भी एक सरकार-अनुमोदित एन्क्रिप्शन मानक है। सालों तक, WPA2-Personal ने डिजिटल दरवाजों पर एक विश्वसनीय ताले के रूप में काम किया।
हालांकि, WPA2 हमलों से पूरी तरह सुरक्षित नहीं था। 2017 में खोजी गई की रीइन्स्टॉलेशन अटैक (KRACK) संवेदनशीलता ने खुलासा किया कि वायरलेस ट्रैफ़िक को डिक्रिप्ट करने के लिए WPA2 के फोर-वे हैंडशेक में हेरफेर किया जा सकता था। इस संवेदनशीलता ने व्यावसायिक वातावरण में एकल साझा पासवर्ड पर निर्भर रहने के जोखिम को उजागर किया।
WPA3: आधुनिक स्मार्ट लॉक
2018 में जारी, WPA3 WPA2 की बुनियादी कमजोरियों को दूर करता है। यह उपभोक्ता सेटअप और बड़े पैमाने पर वाणिज्यिक दोनों तरह की तैनाती के लिए वायरलेस सुरक्षा को अधिक मजबूत और सरल बनाता है। WPA3 कमजोर की-एक्सचेंज तंत्र को मजबूत क्रिप्टोग्राफिक हैंडशेक से बदल देता है।
WPA3: आपका नया न्यूनतम सुरक्षा मानक
एंटरप्राइज WiFi सुरक्षा के लिए WPA3 बुनियादी आवश्यकता है। यह लंबे समय से चली आ रही कमजोरियों को ठीक करता है और कॉर्पोरेट डेटा, कर्मचारियों की पहुंच और आगंतुकों के ट्रैफ़िक के लिए आवश्यक सुरक्षा प्रदान करता है।
पासवर्ड हमलों के खिलाफ मजबूत सुरक्षा
WPA2-Personal के तहत, हमलावर लैपटॉप और एक्सेस पॉइंट के बीच प्रारंभिक फोर-वे ऑथेंटिकेशन हैंडशेक को कैप्चर कर सकते थे। इसके बाद हमलावर इस कैप्चर किए गए डेटा को ऑफ़लाइन ले जा सकते थे और डिक्शनरी अटैक कर सकते थे, जिससे नेटवर्क के साथ इंटरैक्ट किए बिना प्रति सेकंड लाखों पासफ़्रेज़ संयोजनों का परीक्षण किया जा सकता था।
WPA3 ड्रैगनफ्लाई की एक्सचेंज पर आधारित Simultaneous Authentication of Equals (SAE) का उपयोग करके इस भेद्यता को समाप्त करता है। SAE कनेक्शन के दौरान जीरो-नॉलेज प्रूफ मैकेनिज्म लागू करता है। भले ही कोई हमलावर हैंडशेक ट्रैफ़िक को कैप्चर कर ले, फिर भी सेशन कीज़ की गणना ऑफलाइन नहीं की जा सकती। यह ब्रूट-फोर्स डिक्शनरी हमलों को अप्रभावी बना देता है।
ओपन पब्लिक गेस्ट नेटवर्क को सुरक्षित करना
ऐतिहासिक रूप से, सार्वजनिक गेस्ट WiFi नेटवर्क बिना एन्क्रिप्शन के काम करते थे। खुले नेटवर्क पर प्रसारित डेटा अनएन्क्रिप्टेड था, जिससे आगंतुकों को पैकेट स्निफिंग और मैन-इन-द-मिडल हमलों का खतरा रहता था।
WPA3 इसे Enhanced Open के साथ हल करता है, जो RFC 8110 पर आधारित Opportunistic Wireless Encryption (OWE) का उपयोग करता है। OWE स्वचालित रूप से प्रत्येक क्लाइंट डिवाइस और एक्सेस पॉइंट के बीच विशिष्ट, अप्रमाणित Diffie-Hellman कुंजी विनिमय स्थापित करता है। मेहमानों को कनेक्शन के समय जटिल पासवर्ड की आवश्यकता के बिना व्यक्तिगत सत्र एन्क्रिप्शन प्राप्त होता है।
यह व्यावसायिक स्थानों में आवश्यक गोपनीयता लाभ प्रदान करता है:
- कैफे और रेस्तरां: ब्राउज़िंग, मोबाइल ऑर्डरिंग और सोशल एंगेजमेंट के दौरान ग्राहकों के ट्रैफ़िक को एन्क्रिप्ट करता है।
- होटल और हॉस्पिटैलिटी: बिना किसी परेशानी के मेहमानों के क्रेडेंशियल्स और भुगतान गतिविधियों की सुरक्षा करता है। सहज, सुरक्षित ऑनबोर्डिंग प्रदान करने के लिए एक ब्रांडेड captive portal के साथ जोड़ें।
- रिटेल केंद्र: खरीदार के कनेक्शन को सुरक्षित करता है और साथ ही वेन्यू ऑपरेटरों को अनुपालन वाले फर्स्ट-पार्टी डेटा एकत्र करने की अनुमति देता है।
प्रबंधन फ़्रेम व्यवधान से अपने नेटवर्क की सुरक्षा करना
WPA3 IEEE 802.11w के तहत Protected Management Frames (PMF) को अनिवार्य बनाता है। मैनेजमेंट फ्रेम्स नेटवर्क संचालन को नियंत्रित करते हैं, जिसमें एसोसिएशन, ऑथेंटिकेशन और डिस्कनेक्शन अनुरोध शामिल हैं। बिना एन्क्रिप्टेड लीगेसी नेटवर्क में, हमलावर उपकरणों को नेटवर्क से बाहर करने के लिए नकली "डिएऑथेंटिकेशन" पैकेट आसानी से बना लेते थे।
PMF क्रिप्टोग्राफिक रूप से प्रबंधन फ़्रेमों पर हस्ताक्षर करता है, नकली डिस्कनेक्शन और नकली एक्सेस पॉइंट का रूप धारण करने से रोकता है। यह नेटवर्क के अपटाइम को बढ़ाता है और वायरलेस कनेक्शन को स्थिर करता है।
पर्सनल और एंटरप्राइज सुरक्षा के बीच चयन करना
वायरलेस इंफ्रास्ट्रक्चर को कॉन्फ़िगर करते समय, IT प्रबंधकों को पर्सनल और एंटरप्राइज सुरक्षा मोड के बीच चयन करना होगा। यह विकल्प यह तय करता है कि उपयोगकर्ता क्रेडेंशियल्स को कैसे प्रबंधित और प्रमाणित किया जाता है।
एकल साझा पासवर्ड की सीमाएं
एक व्यावसायिक वातावरण में एकल Pre-Shared Key (PSK) पर निर्भर रहने से गंभीर परिचालन और सुरक्षा देनदारियां पैदा होती हैं:
- क्रेडेंशियल लीकेज: एक बार जब किसी कर्मचारी या ठेकेदार को कंपनी का WiFi पासवर्ड पता चल जाता है, तो वे इसे अनधिकृत उपकरणों या तीसरे पक्षों के साथ साझा कर सकते हैं।
- ऑफबोर्डिंग की परेशानियां: जब कोई कर्मचारी संगठन छोड़ता है, तो IT एडमिनिस्ट्रेटर को एक्सेस रद्द करने के लिए हर एक्सेस पॉइंट को री-की करना होगा और हर कॉर्पोरेट डिवाइस को पुनर्गठित करना होगा। व्यवहार में, साझा किए गए पासवर्ड शायद ही कभी बदले जाते हैं, जिससे पूर्व कर्मचारियों के पास निरंतर एक्सेस बनी रहती है।
- शून्य जवाबदेही: PSK नेटवर्क नेटवर्क गतिविधि को विशिष्ट उपयोगकर्ताओं से नहीं जोड़ सकते हैं, जिससे सुरक्षा घटनाओं के दौरान फॉरेंसिक ऑडिट जटिल हो जाता है।
- साझा पैकेट डिक्रिप्शन: कोई भी व्यक्ति जो साझा PSK को जानता है, वह उसी नेटवर्क सेगमेंट पर आस-पास के उपयोगकर्ताओं के वायरलेस ट्रैफ़िक को कैप्चर और डिक्रिप्ट कर सकता है।
WPA3-Enterprise और 802.1X पासवर्ड रहित प्रमाणीकरण
साझा पासवर्ड की संवेदनशीलताओं को समाप्त करने के लिए, एंटरप्राइज नेटवर्क IEEE 802.1X ऑथेंटिकेशन के साथ WPA3-Enterprise को तैनात करते हैं। एक स्थिर की (key) पर निर्भर रहने के बजाय, 802.1X एक केंद्रीकृत RADIUS सर्वर और क्लाउड आइडेंटिटी प्रोवाइडर के खिलाफ प्रत्येक उपयोगकर्ता या डिवाइस को मान्य करता है।
कॉर्पोरेट नेटवर्क के लिए स्वर्ण मानक EAP-TLS (एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल - ट्रांसपोर्ट लेयर सिक्योरिटी) है। EAP-TLS प्रबंधित लैपटॉप और मोबाइल एंडपॉइंट्स को जारी किए गए X.509 डिजिटल सर्टिफिकेट का उपयोग करता है। डिवाइस उपयोगकर्ता पासवर्ड के बिना पृष्ठभूमि में स्वचालित रूप से ऑथेंटिकेट होते हैं।
Microsoft Entra ID, Okta, या Google Workspace जैसी केंद्रीय निर्देशिकाओं के साथ 802.1X ऑथेंटिकेशन को एकीकृत करना सुव्यवस्थित एक्सेस कंट्रोल प्रदान करता है: जब आपके आइडेंटिटी प्रोवाइडर में किसी कर्मचारी को डी-प्रोविज़न किया जाता है, तो उनकी WiFi पहुंच सभी स्थानों पर तुरंत समाप्त हो जाती है।
WiFi सुरक्षा प्रोटोकॉल के बारे में अक्सर पूछे जाने वाले प्रश्न
वायरलेस एन्क्रिप्शन, 802.1X प्रमाणीकरण और WPA3 अपग्रेड के संबंध में सामान्य प्रश्नों के सीधे तकनीकी उत्तर।
WPA2-Personal और WPA2-Enterprise के बीच मुख्य अंतर क्या है?
WPA2-Personal सभी कनेक्टेड डिवाइसों के लिए एकल प्री-शेयर्ड की (PSK) का उपयोग करता है। WPA2-Enterprise प्रत्येक उपयोगकर्ता या डिवाइस को RADIUS सर्वर और केंद्रीय निर्देशिका (जैसे Microsoft Entra ID या Okta) के खिलाफ व्यक्तिगत रूप से सत्यापित करने के लिए IEEE 802.1X ऑथेंटिकेशन का उपयोग करता है, जिससे हर सेशन के लिए अद्वितीय एन्क्रिप्शन कीज़ जनरेट होती हैं।
WPA3 SAE ऑफ़लाइन डिक्शनरी हमलों को कैसे रोकता है?
WPA3 साइमलटेनियस ऑथेंटिकेशन ऑफ इक्वल्स (SAE) एक जीरो-नॉलेज क्रिप्टोग्राफिक हैंडशेक (ड्रैगनफ्लाई) का उपयोग करता है जिसके लिए प्रत्येक पासवर्ड अनुमान के लिए एक्सेस पॉइंट के साथ सक्रिय इंटरैक्शन की आवश्यकता होती है। हमलावर एक पैसिव हैंडशेक को कैप्चर करके ऑफ़लाइन डिक्शनरी क्रैकिंग का प्रयास नहीं कर सकते हैं।
गेस्ट WiFi में Opportunistic Wireless Encryption (OWE) क्या है?
Opportunistic Wireless Encryption (OWE), जिसे Enhanced Open के रूप में भी जाना जाता है, उपयोगकर्ताओं को पासवर्ड टाइप करने की आवश्यकता के बिना खुले गेस्ट नेटवर्क पर वायरलेस ट्रैफ़िक को एन्क्रिप्ट करता है। यह होटल, कैफे और रिटेल स्टोर जैसे सार्वजनिक स्थानों पर व्यक्तिगत सत्र गोपनीयता प्रदान करता है।
WEP पूरी तरह से अप्रचलित और असुरक्षित क्यों है?
WEP कमजोर 24-बिट इनिशियलाइज़ेशन वेक्टर्स और स्टैटिक RC4 एन्क्रिप्शन कुंजियों का उपयोग करता है जो सामान्य नेटवर्क ट्रैफ़िक के तहत बार-बार दोहराई जाती हैं। आधुनिक उपकरण थोड़े से वायरलेस पैकेट एकत्र करके मिनटों में WEP मास्टर कुंजी को फिर से तैयार कर सकते हैं।
802.1X EAP-TLS कर्मचारियों के WiFi के लिए पासवर्ड को कैसे समाप्त करता है?
EAP-TLS कॉर्पोरेट डिवाइसों पर अद्वितीय X.509 डिजिटल सर्टिफिकेट इंस्टॉल करता है। कॉर्पोरेट SSID से कनेक्ट करते समय, डिवाइस और RADIUS सर्वर पारस्परिक क्रिप्टोग्राफिक सत्यापन करते हैं, जिससे कर्मचारियों को पासवर्ड दर्ज करने या प्रबंधित करने की आवश्यकता के बिना स्वचालित रूप से एक्सेस मिल जाता है।
Purple के WiFi प्लेटफॉर्म के साथ अपने भौतिक स्थलों को सुरक्षित करें
चाहे पासवर्ड रहित 802.1X कर्मचारी प्रमाणीकरण तैनात करना हो, निवासी-पृथक मल्टी-टेनेंट iPSK, या ब्रांडेड अतिथि WiFi Captive Portal, Purple आपके मौजूदा एक्सेस पॉइंट्स को एक सुरक्षित, क्लाउड-प्रबंधित उपयोगिता में बदल देता है।



