

Ein Gast verbindet sich an einem Dienstagmorgen mit Ihrem WiFi, klickt sich durch die Anmeldeseite und Sie hören nie wieder von ihm. Drei Monate später bucht er ein Zimmer, betritt die Lobby und sein Smartphone fordert ihn auf, sich komplett neu zu registrieren. Währenddessen händigt die Rezeption immer noch eine laminierte Karte mit dem gemeinsam genutzten Passwort aus, das Marketing exportiert jeden Montag manuell Gäste-E-Mails und niemand kann sagen, ob all das auch nur einen einzigen zusätzlichen Besuch eingebracht hat.
Das ist ein Integrationsproblem, kein WiFi-Problem. Die Access Points erfüllen ihre Aufgabe. Was fehlt, ist das Bindeglied zwischen dem Netzwerk, den Identitätssystemen, die Ihre Gäste und Mitarbeiter bereits kennen, dem CRM, das die Kundenbeziehung verwaltet, und den Reporting-Tools, die Ihre Geschäftsleitung nutzt.
Die folgenden acht Ideen sind nach dem jeweiligen operativen Problem gruppiert, das sie lösen: Hürden für Gäste, Offboarding von Mitarbeitern, Legacy-Geräte, gemischte Hardware-Umgebungen, Datensilos und mandantenfähige Trennung. Finden Sie den Pain Point, der Ihre aktuelle Situation widerspiegelt, und setzen Sie dort an.
1. OpenRoaming und Passpoint föderiertes Gäste-WiFi
Manche Standorte sehen dasselbe Gesicht viermal im Jahr und fordern die Person auf, sich viermal zu registrieren. Föderiertes Roaming behebt dies, indem es Ihr Netzwerk in einen Knoten innerhalb einer deutlich größeren Identitätsföderation verwandelt.
Passpoint, eine Zertifizierung der Wi-Fi Alliance, ermöglicht es einem Gerät, ein Netzwerkprofil zu speichern und einem erkannten SSID ohne Captive Portal beizutreten. OpenRoaming, betrieben von der Wireless Broadband Alliance, ist die Roaming-Ebene, die teilnehmende Standorte, Netzbetreiber und Identitätsanbieter in einem vertrauenswürdigen Verbund zusammenführt. Ein Gast registriert sich einmalig mit einer E-Mail-Identität, das Gerät bezieht ein Profil oder Zertifikat, und bei späteren Besuchen erfolgt die Authentifizierung an 802.1X mit WPA2 oder WPA3-Enterprise. Bereits das erste Paket ist verschlüsselt. Keine Anmeldeseite, kein geteilter Schlüssel auf einem Schwarzen Brett.
Für Liegenschaften, die sich über mehrere Gebäude und Partnerorganisationen erstrecken, ist genau diese Kontinuität der entscheidende Punkt. Der Leitfaden von NHS England Digital zu künftigen WiFi- und Roaming-Standards beschreibt das Modell als Ermöglichung eines reibungslosen WiFi-Onboardings über teilnehmende Netzwerke hinweg - genau das, was erforderlich ist, wenn medizinisches Personal während einer Schicht zwischen einem Krankenhaus, einem Gemeindezentrum und einer Partnerorganisation wechselt.
Praktische Regel: Betreiben Sie OpenRoaming in den ersten sechs Monaten als zweite SSID parallel zu Ihrem herkömmlichen Gastnetzwerk. So erhalten Sie echte Daten zum Geräteverhalten, ohne das gesamte Gästeerlebnis darauf zu verwetten.
Wo es passt und wo Fehler auftreten
Flughäfen, Bahnhöfe, Stadien, Campus-Gelände und Krankenhausareale profitieren am stärksten, da Besucher während eines einzigen Aufenthalts mehrere Netzwerke durchqueren. Gastronomie-, Hotel- und Einzelhandelsstandorte nutzen passwortloses Onboarding hauptsächlich, um Helpdesk-Anrufe zu reduzieren - und dieser Vorteil macht sich bereits nach wenigen Wochen bemerkbar.
- Prüfen Sie zuerst die Firmware-Unterstützung. Die Passpoint-Fähigkeit variiert selbst bei Access-Point-Modellen auf demselben Controller, und eine heterogene Geräteflotte birgt oft Überraschungen.
- Testen Sie die automatische Verbindung auf jedem Betriebssystem. iOS, Android, Windows und macOS verarbeiten gespeicherte Profile unterschiedlich, insbesondere nach einem Betriebssystem-Upgrade.
- Erklären Sie die einmalige Registrierung verständlich. Weisen Sie auf Beschilderungen, in Buchungsbestätigungen und auf der Anmeldeseite selbst darauf hin; andernfalls vermuten Gäste eine unzulässige Datenerfassung.
- Halten Sie ein Captive Portal oder eine PSK-Fallback-Lösung bereit. Ältere Mobilgeräte, bestimmte IoT-Geräte und restriktiv konfigurierte Firmen-Laptops können sich grundsätzlich nicht mit einem Passpoint SSID verbinden.
Passwortlos bedeutet nicht automatisch inklusiv. Laut den Einblicken zur digitalen Inklusion der Good Things Foundation nutzen 31 % der Bevölkerung weiterhin keine Online-Gesundheitsdienste, während fast 8 Millionen Menschen nicht über die erforderlichen Fähigkeiten verfügen, um die digitale Welt effektiv zu nutzen. Wenn der einzige Weg in Ihr Netzwerk über ein Smartphone mit E-Mail-Konto führt, schließen Sie einen Teil Ihrer Besucher aus. Eine Registrierung mit Unterstützung des Personals und eine gedruckte Anleitung lösen dieses Problem zum Preis eines Kiosks.
2. Mitarbeiterzugang mit Entra ID, Google Workspace und Okta SSO
Fragt man den IT-Leiter eines Hotels, wie lange es dauert, den WiFi-Zugang eines ausgeschiedenen Mitarbeiters zu sperren, lautet die ehrliche Antwort oft: „Sobald jemand daran denkt.“ Ein rotierender PSK an der Wand des Personalraums hebelt jede Audit-Kontrolle in Ihrem Regelwerk aus.
Die Lösung besteht darin, das Verzeichnis als Single Source of Truth zu definieren. Mitarbeiter authentifizieren sich mit EAP-TLS über ein von Intune, Jamf oder der Google-Endgeräteverwaltung ausgestelltes Zertifikat oder per EAP-TTLS, vermittelt durch RADIUS gegenüber Entra ID, Google Workspace oder Okta. Die Gruppenmitgliedschaft bestimmt VLAN und die Rolle - so landet ein Housekeeping-Konto in einem eingeschränkten Segment und ein Dienstleiter ganz woanders, ohne dass zusätzliche Zugangsdaten verwaltet werden müssen.
Die Kluft zwischen Richtlinie und Praxis ist größer als erwartet. Eine Praxisstudie aus dem Jahr 2025, über die IT Security Guru berichtete, ergab, dass lediglich 18 % der Befragten auf der Infosecurity Europe angaben, ihr Unternehmen habe ein Zero-Trust-Framework vollständig implementiert, verglichen mit 27 % der Befragten auf der Black Hat USA und 44 % auf der it-sa in Deutschland. In derselben britischen Kohorte setzten 43 % die Multi-Faktor-Authentifizierung für privilegierte Konten nicht konsequent durch.
Die Audit-Frage: Können Sie nachweisen, dass ein ausscheidender Mitarbeiter aus dem Verzeichnis entfernt und dessen Sitzung in derselben Minute beendet wurde? Wenn nicht, ist die Integration nicht abgeschlossen.
Deprovisionierung ist der entscheidende Härtetest
Die Bereitstellung ist der einfache Teil. Beim Entzug von Berechtigungen beweist die Verzeichnisintegration ihren wahren Wert - und geteilte Passwörter scheitern hier völlig.
- Ordnen Sie Gruppen Netzwerkrollen zu, bevor Sie das Auto-Provisioning aktivieren. Die nachträgliche Zuordnung im Live-Betrieb verursacht Ausfälle, deren Erklärung Sie ein ganzes Wochenende kosten wird.
- Aktivieren Sie Change of Authorization auf dem Controller. Ohne diese Funktion behält ein gesperrter Benutzer eine aktive Sitzung bis zur nächsten Neuauthentifizierung bei, was Stunden dauern kann.
- Führen Sie das Deprovisioning als Pilotprojekt durch. Entfernen Sie ein Testkonto aus dem Verzeichnis und messen Sie, wie lange die Sitzung noch aktiv bleibt.
- Trennen Sie SSIDs nach Benutzergruppen. Mitarbeiter, Gäste und externe Auftragnehmer mit getrennten Richtlinien verkürzen jede Incident-Analyse.
- Dokumentieren Sie das Identity-to-Network-Mapping. Auditoren verlangen danach - und jeder, der Ihren Controller nach Ihnen übernimmt, ebenfalls.
Externe Dienstleister sind der typische Schwachpunkt. Freiberufler und Agenturmitarbeiter werden oft gar nicht erst im Verzeichnis geführt. Weisen Sie ihnen daher zeitlich befristete Gast-Anmeldedaten zu, die von einem benannten internen Ansprechpartner ausgestellt werden, anstatt sie einer permanenten Gruppe hinzuzufügen. Behalten Sie zudem den Zertifikatslebenszyklus im Blick: Schlägt die Registrierung fehl, weichen Geräte auf eine unsichere Notlösung aus, die jemand in aller Eile eingerichtet hat.
3. Cloud-gehostetes RADIUS als Ersatz für lokale Authentifizierungsserver
Zwei RADIUS-Server in einem Serverraum, von denen einer seit dem letzten Patch-Fenster ausgefallen ist: Das ist in mehr Gebäuden der Authentifizierungsstatus, als irgendjemand zugeben möchte. Niemand bemerkt es, bis 400 Gäste zu einer Veranstaltung eintreffen.
RADIUS-as-a-Service verlagert 802.1X-Entscheidungen von lokaler Hardware auf einen verwalteten Endpunkt. Der Network Access Server leitet Zugriffsanfragen über RadSec oder TLS an den Cloud-Dienst weiter, der die Identität mit Ihrem Verzeichnis oder Ihrer Zertifizierungsstelle abgleicht und die Richtlinie zurückgibt. Lokales Patchen, Hochverfügbarkeitsdesign und die Pflege des Zertifikatsspeichers liegen nicht mehr in Ihrer Verantwortung, und eine einzige Konfiguration deckt jeden Standort im gesamten Bestand ab.
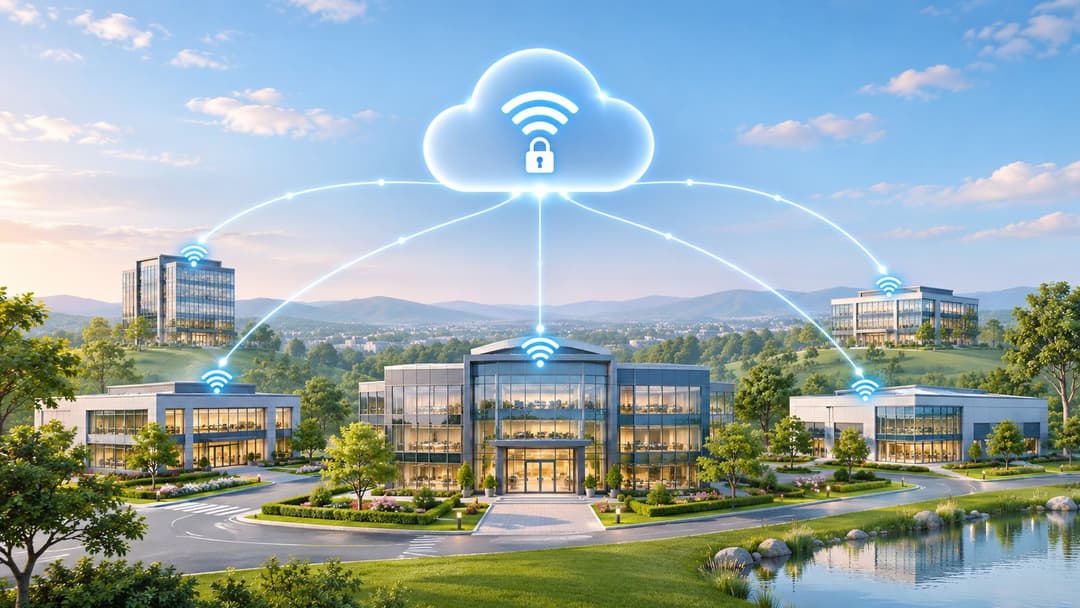
Purples RADIUS as a Service ist ein Beispiel für dieses Muster, und die Designfragen sind unabhängig vom gewählten Anbieter dieselben.
Kompromisse, über die es sich zu diskutieren lohnt
Zentralisierte Authentifizierung bündelt das Risiko auf der WAN-Verbindung. Eine Einzelhandelskette mit 300 Filialen und einem einzelnen Glasfaseranschluss pro Standort benötigt einen Fallback, der keinen Cloud-Roundtrip erfordert.
- Planen Sie für WAN-Ausfälle vor. Entscheiden Sie, ob Sie lokal zwischengespeicherte Anmeldedaten, eine Backup-RADIUS-Instanz oder ein offenes Fallback-SSID mit Voucher bevorzugen. Jede Option birgt ein anderes Risikoprofil.
- Prüfen Sie Datenresidenz und Protokollierung. Authentifizierungsprotokolle enthalten Benutzernamen, MAC-Adressen und Standorte. Wählen Sie eine Region und einen Aufbewahrungszeitraum, die Ihren Richtlinien entsprechen.
- Testen Sie Change of Authorization durchgängig (End-to-End). Ein Cloud-Dienst kann eine Sitzung nur trennen, wenn Ihr Controller die entsprechende Meldung unterstützt.
- Betreiben Sie einen Pilotstandort parallel. Authentifizieren Sie dieselben Benutzer zwei Wochen lang über alte und neue Pfade und führen Sie danach die Umstellung durch.
Latenz ist selten ein echtes Problem, messen Sie sie jedoch an Ihrem tatsächlichen Uplink, anstatt sich auf Marketingaussagen zu verlassen. Rechnen Sie mit 40 bis 80 Millisekunden Roundtrip zu einem regionalen Endpunkt, dann sind Sie in der Regel auf der sicheren Seite.
Das Rollback einer Cloud-RADIUS-Umstellung ist weitaus kostengünstiger als das Rollback eines Controller-Firmware-Upgrades. Führen Sie daher zuerst die Migration der Authentifizierung durch und aktualisieren Sie die Hardware später.
4. Identity Pre-Shared Keys (iPSK) für Legacy- und IoT-Geräte
Ein Smart-TV in Zimmer 412 unterstützt kein 802.1X, zeigt kein Captive Portal an und hat keinen nennenswerten Browser. iPSK löst dieses Problem, ohne dem gesamten Gebäude ein einziges Passwort zuzuweisen.
Jedes Gerät oder jedes Zimmer erhält einen eigenen Pre-Shared Key auf einer gemeinsamen SSID. Der Controller übergibt den Schlüssel an RADIUS, wodurch das passende VLAN und die entsprechende Richtlinie für diese Geräteklasse zurückgegeben werden. Drucker, Ausweisleser, Infusionspumpen, Handscanner und Smart-Home-Geräte lassen sich so isolieren und individuell verwalten - und ein einzelner kompromittierter Schlüssel kann widerrufen werden, ohne dass ein standortweites Passwort geändert werden muss.
Wann iPSK einem Gästeportal überlegen ist - und wann nicht
Es ist das richtige Tool für Hardware, die Enterprise-Authentifizierung niemals unterstützen wird. Es ist jedoch das falsche Tool für Personen, die Sie identifizieren möchten, da ein Schlüssel Auskunft über ein Gerät gibt, nicht über einen Menschen.
- Führen Sie ein Register. Für jeden Schlüssel müssen ein Gerät, ein Eigentümer und ein Standort an einem Ort erfasst werden, den Sie bei einem Vorfall konsultieren.
- Segmentieren Sie nach Geräteklasse. Medizinische Geräte, POS-Terminals und Gäste-Tablets sollten niemals denselben VLAN teilen, nur weil sie denselben SSID nutzen.
- Automatisieren Sie Erstellung und Bereitstellung. Eine API, die bei der Geräteregistrierung einen Schlüssel ausstellt, macht Tabellenkalkulationen und E-Mails per Zwischenablage überflüssig.
- Führen Sie eine regelmäßige Rotation sowie bei Personalwechseln durch. Schlüssel, die auf einem Etikett in einem Raum aufgedruckt sind, sind kompromittiert, sobald der Raum den Besitzer wechselt.
Der ehrliche Kompromiss liegt im administrativen Aufwand. iPSK wirkt in einer Demo simpel und verwandelt sich in einem echten Krankenhaus in ein Inventar mit 900 Zeilen. Automatisieren Sie den Lebenszyklus ab dem ersten Tag, da das Verzeichnis sonst innerhalb eines Quartals verfällt - und ein veraltetes Verzeichnis ist schlimmer als gar kein Verzeichnis, da es bei einer Incident-Analyse trügerische Sicherheit vortäuscht.
5. Integration von CRM, Marketing-Automatisierung und Feedback nach dem Besuch
Ein Einkaufszentrum erfasst 40.000 E-Mail-Adressen von Gästen pro Jahr und nutzt sie für absolut gar nichts. Das ist der typische Zustand von Gäste-WiFi-Daten: erfasst, gespeichert und nie an das System angebunden, das sie verwerten könnte.
Die Integration verbindet drei Elemente. Registrierungs- und Besuchsdaten fließen in das CRM, Profile mit erteilter Einwilligung triggern Willkommens- und Wiederbesuchs-Kampagnen über die Marketing-Automation, und Umfragen nach dem Besuch ordnen das Feedback einem bestimmten Standort und Besuch zu. Ein Captive Portal, das strukturierte Felder direkt am Zugangspunkt erfasst, macht all dies erst möglich - denn Freitext und uneinheitliche Felder stören den späteren Abgleich.
Beginnen Sie mit zwei Abläufen, nicht mit zwölf
Viele Teams überfrachten die erste Version und können anschließend nicht mehr nachvollziehen, welcher Ablauf eine Kennzahl beeinflusst hat. Starten Sie mit einer Willkommensnachricht und einer Aufforderung zum erneuten Besuch. Fügen Sie Treue-Trigger und einen Link zu einer Software für digitale Treuekarten hinzu, sobald Sie Besuche den ersten beiden Maßnahmen eindeutig zuordnen können.
- Trennen Sie die Marketing-Einwilligung von den Nutzungsbedingungen. Beides in einem Kontrollkästchen zusammenzufassen, ist datenschutzrechtlich problematisch und untergräbt das Vertrauen im denkbar schlechtesten Moment - beim ersten Tippen.
- Führen Sie vor dem Rollout ein Feld-Mapping durch. Legen Sie fest, welches System die Hoheit über E-Mail-Adresse, Name, Postleitzahl und Standort hat; andernfalls entstehen Profilduplikate, deren Bereinigung ein ganzes Quartal in Anspruch nimmt.
- Begrenzen Sie die Umfragehäufigkeit. Beschränken Sie sich auf ein bis zwei Fragen, die innerhalb von 24 Stunden nach dem Besuch versendet werden, und leiten Sie negatives Feedback direkt an eine namentlich benannte Person statt an ein gemeinsames Postfach weiter.
- Legen Sie eine Aufbewahrungsrichtlinie fest und setzen Sie Abmeldungen zügig um. Beides fällt deutlich leichter, bevor die Liste stark anwächst.
Ich würde davon abraten, nach jedem Besuch eine Umfrage zu versenden. Die Antwortqualität bricht ein und Gäste beginnen, Sie als Spam zu markieren. Lösen Sie Feedback nach einem ersten Besuch, einem fünften Besuch oder einem Service-Ereignis aus, das das Netzwerk erkennen kann - wie etwa wiederholt fehlgeschlagene Logins, was an sich ein nützliches Signal für das Gästeerlebnis ist.
6. Netzwerkanbieter-Integration über Meraki, Aruba, Ruckus, Mist und UniFi
Ein Einzelhandelskonzern übernimmt zwölf Filialen mit fremden Access Points und hat plötzlich vier Controller-Ökosysteme sowie vier verschiedene Gästeerlebnisse. Alles herauszureißen und zu ersetzen, ist die teure Antwort. Eine anbieterunabhängige Identitätsschicht ist die praktische Lösung.
Das Prinzip ist unkompliziert: Die Plattform für Identitätsmanagement und Gastzugang kommuniziert mit dem Controller oder der Cloud API des jeweiligen Anbieters und wendet Authentifizierung, Splash Pages und Richtlinien über diese bestehende Infrastruktur an. Das Dashboard von Meraki API, Aruba Central, Ruckus-Controller, die Mist-Cloud und der Controller von UniFi bieten jeweils unterschiedliche Funktionen, sprechen jedoch alle RADIUS.
Erstellen Sie die Kompatibilitätsmatrix vor dem Kick-off
Die Parität der Funktionen über mehrere Anbieter hinweg ist der Punkt, an dem Projekte ins Stocken geraten. Ein Ökosystem unterstützt Change of Authorization sauber, ein anderes benötigt einen Workaround, und ein drittes handhabt Walled-Garden-Regeln so, dass Bezahlportale blockiert werden.
- Erfassen Sie Firmware-Versionen pro Standort. Ein Controller, der zwei Versionen zurückliegt, verhält sich anders - und „im Labor hat es funktioniert“ ist keine Rechtfertigung.
- Führen Sie ein Pilotprojekt an einem Standort pro Anbieter durch. Validieren Sie die Anzeige der Splash-Page, das Weiterleitungsverhalten und Sitzungs-Timeouts auf echter Hardware, bevor Sie skalieren.
- Prüfen Sie API-Ratenbegrenzungen und Update-Fenster. Wenn Sie einen Cloud-Controller zu aggressiv abfragen, wird Ihre Verbindung mitten im Betrieb gedrosselt.
- Halten Sie Eskalationspfade dokumentiert. Wenn sich eine API eines Anbieters ändert, sollten Sie die Nummer des Kundenbetreuers bereits griffbereit haben.
Das Benutzererlebnis sollte an jedem Standort identisch sein, auch wenn die Hardware es nicht ist. Gleiche Splash-Texte, gleiche Felder, gleicher Fallback. Gäste interessiert es nicht, dass Store 14 mit Aruba und Store 15 mit Meraki betrieben wird - und sie sollten es auch gar nicht bemerken.
7. WiFi-Analysen zur Speisung von BI- und Dashboard-Tools
Ein Dashboard, das auf randomisierten MAC-Adressen und einer vagen Definition von „Besuch“ basiert, wird jede Diskussion mit Ihrem Finanzvorstand verlieren. Analysen beeinflussen Entscheidungen erst dann, wenn der Export in dem Tool landet, dem die Beteiligten bereits vertrauen.
Exportieren Sie Besucherzahlen, Verweildauer, wiederkehrende Besuche und Sitzungsdaten in Ihren BI-Stack - sei es Power BI, Looker Studio, Snowflake oder BigQuery - und verknüpfen Sie sie mit Kassen-, Buchungs- oder Belegungsdaten. Erst diese Verknüpfung verwandelt Konnektivitätsprotokolle in verwertbare Erkenntnisse für das Vertriebs- und Marketingteam. Das zugrunde liegende Problem ist größer, als die meisten Anbieter zugeben: Der Hospitality-Report 2025 von The Access Group zeigt, dass Unternehmen durchschnittlich 286 Stunden pro Jahr durch den Wechsel zwischen voneinander getrennten Systemen verlieren, wobei nur einer von drei Befragten den von seinen aktuellen Tools erzeugten Daten vertraut.
Zuerst die Definitionen, dann die Dashboards
Legen Sie fest, was ein Besuch, ein eindeutiger Besucher und eine Verweildauer bedeuten, bevor Diagramme erstellt werden. Halten Sie diese Definitionen schriftlich fest, denn die Finanzabteilung wird garantiert nachfragen.
- Berücksichtigen Sie die MAC-Randomisierung. Moderne Mobilgeräte wechseln ihre Adressen fortlaufend, weshalb reine Gerätezahlen die individuellen Besucherzahlen zu hoch ausweisen. Nutzen Sie die Deduplizierungslogik der Plattform und weisen Sie im Diagramm darauf hin.
- Passen Sie den Berichtszyklus an Entscheidungsprozesse an. Wöchentliche Personalplanungen und monatliche Kampagnenanalysen erfordern unterschiedliche Ansichten - nicht ein einziges Dashboard, das beides nur unzureichend abbildet.
- Aggregieren Sie Daten, wenn keine Identifizierung erforderlich ist. Datenschutzteams genehmigen aggregierte Besucherzahlen wesentlich schneller als namentliche Gästeprofile.
- Veröffentlichen Sie ein Data Dictionary. Das beugt wiederholten Diskussionen darüber vor, ob Geräte von Mitarbeitern in den Zahlen enthalten sind.
Ein WiFi Analytics-Leitfaden lohnt sich vor dem Festlegen des Exportumfangs - vor allem, um zu sehen, wie viele Kennzahlen Sie lieber konkret definieren sollten, anstatt sie vorauszusetzen. Verfolgen Sie eine Kampagne durchgängig mit einem Kontrollstandort, und Sie erhalten eine fundierte Antwort darauf, ob die Aktion tatsächlich zu mehr Besuchen geführt hat oder lediglich mit einem Feiertag zusammenfiel.
8. Mandantenfähige Netzwerkisolation für Wohn- und Gemeinschaftsimmobilien
In einem Build-to-Rent-Gebäude sollte der Smart Speaker eines Bewohners weder den Laptop des Nachbarn noch das Gebäudemanagementsystem sehen können. Das ist die gesamte Anforderung, und genau daran scheitern die meisten Bereitstellungen im Wohnbereich WiFi.
Die mandantenfähige Integration bietet jeder Wohneinheit oder jedem Unternehmen ein eigenes, isoliertes Netzwerkerlebnis, während der Betreiber die zugrunde liegende gemeinsame Infrastruktur verwaltet. Bewohner melden sich mit ihrer eigenen Identität an, der Zugriff bleibt von anderen Mietern und von der Gebäudetechnik getrennt, und der Betreiber profitiert von einer benutzerfreundlichen, heimnetzwerkartigen Bedienung bei gleichzeitig unternehmensweiter Isolation.
Dieses Modell erfordert das Zusammenspiel dreier Komponenten: passwortloses Onboarding pro Bewohner, ein Private Area Network pro Wohneinheit und Multi-Device-Zugang, damit ein Haushalt Smartphones, Laptops und eine Konsole ganz ohne Support-Anfrage verbinden kann. Die Funktionen für Multi-Tenant WiFi von Purple decken dies mit passwortlosem WiFi, Private Area Networks und Multi-Device Access direkt ab.
Fluktuation ist der eigentliche Betriebstest
Mieterfluktuation unterscheidet Wohnimmobilien vom Gastgewerbe. Ausziehende Mieter müssen ihren Zugang an dem Tag verlieren, an dem der Mietvertrag endet - nicht erst dann, wenn jemand in der Zentrale eine Tabelle aktualisiert.
- Automatisieren Sie das Provisioning über das Property-Management-System. Kontoerstellung beim Einzug, Entfernung beim Auszug, kein manueller Schritt. Wenn das PMS und das Netzwerk nicht miteinander kommunizieren können, entsteht ein Deprovisioning-Rückstand, der mit jedem Mieterwechsel wächst.
- Testen Sie die Isolation zwischen Einheiten vor dem Onboarding. Versuchen Sie, von einem Gerät eines Bewohners aus VLAN ein benachbartes Gerät und anschließend das GLT-System zu erreichen. Beide Versuche sollten fehlschlagen - und Sie möchten das wissen, bevor der erste Bewohner es herausfindet.
- Verwenden Sie iPSK für Smart-Home-Geräte. Thermostate, Fernseher und Türklingeln unterstützen kein 802.1X und sollten nicht über die Anmeldedaten des Bewohners laufen. Ein schlüsselbasierter Zugang pro Gerät sorgt dafür, dass ein verkaufter Fernseher den Zugriff verliert, ohne den Rest des Haushalts zu beeinträchtigen.
- Veröffentlichen Sie eine einseitige Self-Service-Anleitung. Support-Anfragen drehen sich fast immer um das Verbinden eines zweiten Geräts - beantworten Sie diese Frage also, bevor sie gestellt wird.
Studentenwohnheime weisen neben der gewöhnlichen Fluktuation saisonale Spitzen auf. Hunderte Konten, die in der Einführungswoche erstellt und am Semesterende gelöscht werden, sind ein Massenvorgang - testen Sie den Import daher vor dem Ansturm und nicht mittendrin.
Die 8 Integrationsideen im Überblick
| Integrationsidee | Primäres angebundenes System | Ideal für | Wichtigste Abhängigkeit | Schwierigkeitsgrad |
|---|---|---|---|---|
| OpenRoaming und Passpoint föderiertes Gäste-WiFi | Passpoint-fähige WiFi-Infrastruktur | Standorte, die ein nahtloses, sicheres Gäste-Roaming anstreben | Kompatible Access Points und unterstützte Geräte | Mittel |
| Mitarbeiterzugriff mit Entra ID, Google Workspace und Okta SSO | Unternehmens-Identity-Provider | Organisationen, die den Mitarbeiter-WiFi-Zugriff verwalten | Präzise Verzeichnisgruppen und Konfiguration des Identity-Providers | Mittel |
| Cloud-gehostetes RADIUS als Ersatz für lokale Authentifizierungsserver | Cloud-RADIUS-Dienst und Verzeichnis | Standortübergreifende Unternehmen, die den lokalen IT-Aufwand reduzieren möchten | Zuverlässige Internetanbindung und Anbieterkompatibilität | Mittel |
| Identity Pre-Shared Keys (iPSK) für ältere Geräte und IoT-Geräte | WiFi Access Points und Geräterichtlinien | Organisationen, die ältere Geräte und IoT-Geräte anbinden | Access-Point-Unterstützung und Schlüsselverwaltung | Mittel |
| Integration von CRM, Marketing-Automatisierung und Post-Visit-Feedback | CRM-, Marketing-Automatisierungs- und Umfrage-Tools | Standorte, die Programme für Gästebindung und Feedback aufbauen | Einwilligungsmanagement und präzises Data Mapping | Mittel |
| Netzwerkanbieter-Integration über Meraki, Aruba, Ruckus, Mist und UniFi | WiFi-Controller und Cloud-APIs der Anbieter | Organisationen mit heterogenen WiFi-Hardwarelandschaften | Anbieter-, Firmware- und API-Kompatibilität | Mittel |
| WiFi-Analysen zur Speisung von BI- und Dashboard-Tools | Business-Intelligence- und Reporting-Tools | Betreiber mehrerer Standorte, die die Standort-Performance messen | Zuverlässige Datenfeeds und klare Kennzahlendefinitionen | Mittel |
| Mandantenfähige Netzwerkisolation für Wohnanlagen und Gemeinschaftsimmobilien | Gebäudenetzwerk-Infrastruktur und Mieter-Identitätssysteme | Wohnanlagen, Studentenwohnheime und Gemeinschaftsimmobilien | VLAN- und Zugriffsrichtliniendesign | Fortgeschritten |
Auswahl Ihrer ersten Integration und deren Live-Schaltung
Sie benötigen nicht alle acht Integrationen auf einmal. Beginnen Sie mit der Hürde, die Sie wöchentlich am meisten kostet: Reibungsverluste am Portal an einem stark frequentierten Standort, unkontrollierte Passwortweitergabe in einer großen Belegschaft, unmanaged IoT-Geräte in klinischen Einrichtungen oder Wohnkomplexen oder isolierte Gastdaten, die das Marketing nie erreichen.
Über die Reihenfolge entscheiden meist zwei Faktoren. Der erste ist, ob Ihr Controller RADIUS, Change of Authorization und Walled-Garden-Regeln ordnungsgemäß unterstützt, da dies bestimmt, was technisch möglich ist, bevor über alles andere gesprochen wird. Der zweite ist die Datenhoheit. Wenn niemand sagen kann, welches System den maßgeblichen Gastdatensatz führt, verschlimmert das Hinzufügen von Connectors die Lage nur, anstatt sie zu verbessern.
Purple von purple.ai ist genau für einen solchen vernetzten Stack ausgelegt. Drei Tarife - Connect, Capture und Engage - decken alles ab: von einem sicheren Captive Portal in 25 Sprachen über die Erfassung von First-Party-Daten, CRM-Integration und Analysen bis hin zu automatisierten, personalisierten Guest Journeys mit vorkonfigurierten Konnektoren für Treueprogramme. Die Einrichtung erfolgt in drei Schritten: Hardware verbinden, Portal anpassen und live gehen. Capture und Engage beinhalten eine kostenlose 30-Tage-Testversion, nach der Sie den Tarif fortführen oder zum kostenlosen Connect-Tarif zurückkehren können. Bei Capture und Engage hilft Ihnen ein kurzes Gespräch mit dem Team dabei, Standortanzahl, Datenanforderungen und Ihre bestehenden Systeme abzuwägen, damit der Tarif optimal zu Ihrer geplanten Integration passt.
Hinweis zur Reihenfolge: Richten Sie Mitarbeiteridentität und Cloud-RADIUS ein, bevor Sie Marketing-Journeys anpassen. Jede spätere Integration setzt voraus, dass Sie wissen, um wen es sich handelt - und Identität ist die Schicht, die sich am schwersten nachträglich integrieren lässt.
Purple verbindet Gäste-WiFi mit Identitäts-, CRM-, Analyse- und mandantenfähigen Bereitstellungssystemen, damit die vor Ort erfassten Daten genau die Systeme erreichen, die darauf reagieren - mit Unterstützung von OpenRoaming und Passpoint für passwortlosen Gästezugang sowie verzeichnisbasiertem SSO für Mitarbeiter. Wenn Sie abwägen, welche Integration Sie zuerst bereitstellen möchten, besuchen Sie Purple, um Connect, Capture und Engage im Hinblick auf Ihre Standortanzahl und Ihre bereits genutzten Plattformen zu vergleichen.


