Wireless access point deployment and capacity advisor
Calculate access point density requirements, switch PoE wattage budgets, and cabling uplink speeds for high-density venues, corporate offices, healthcare estates, and hospitality spaces.
Governed by density needs (23 density vs 18 coverage).
Average 55 devices per access point at peak capacity.
Requires 802.3at PoE+ (Class 4, 30W switchport).
Saves 90 hours annually via automated channel planning.
Provision your access layer switches with 10 GbE SFP+ fiber aggregate uplink to prevent bottlenecking aggregate multi-gigabit wireless traffic. Ensure switch power supplies maintain an active reserve of at least 750W to accommodate simultaneous AP startup transients.
Copy this formatted hardware specification for cabling contractors and infrastructure proposals.
Ready to secure and optimise your wireless estate?
Purple integrates with leading enterprise access point vendors to deliver captive portal security and visitor analytics.
Ihr Internetanschluss sieht auf dem Papier gut aus. Mitarbeiter können einen Geschwindigkeitstest durchführen, der fehlerfrei erscheint. Doch dann füllt sich die Lobby, der Check-in erreicht seinen Höhepunkt, Kartenterminals zögern, Gäste fragen nach dem WiFi Passwort und Videogespräche im Café geraten ins Stocken.
Das ist der Moment, in dem die meisten Standorte feststellen, dass sie kein Abdeckungsproblem haben. Sie haben ein Problem mit der Zugriffsebene.
Wireless Access Points sind immer noch das Herzstück der Indoor-Konnektivität, aber die Art und Weise, wie Sie diese planen, hat sich geändert. In den meisten Veranstaltungsorten lautete die alte Frage "Können Benutzer ein Signal sehen?" Die bessere Frage lautet heute "Kann das Netzwerk die Nachfrage in den Hauptverkehrszeiten sicher bewältigen, mit reibungslosem Roaming, ohne ein administratives Chaos für die Mitarbeiter zu verursachen?"
Warum das WiFi Ihres Standorts mehr als nur Abdeckung benötigt
Viele Kaufentscheidungen für Wireless Access Points beginnen immer noch mit einem Grundriss und einer Heatmap. Das ist nützlich, aber unvollständig. Ein Veranstaltungsort kann in jeder Ecke Signal haben und trotzdem genau in dem Moment, in dem das Unternehmen es am dringendsten benötigt, schlechtes WiFi liefern.
Im Vereinigten Königreich haben 98 % der Standorte Zugang zu Gigabit-fähigem Breitband und 72 % waren bis Januar 2025 mit Glasfaser ausgestattet. Daher ist der Engpass an vielen Standorten nicht mehr die WAN-Verbindung. Es kommt darauf an, wie viele Benutzer, Geräte und Anwendungen jeder AP in Spitzenzeiten unterstützen kann. Mit anderen Worten: Der Access Layer ist oft der limitierende Faktor (Made By WiFi zur Verfügbarkeit von Gigabit und Glasfaser im Vereinigten Königreich).
Abdeckung kann Fehler verbergen
Ein Hotelkorridor ist ein gutes Beispiel. Sie können einen leistungsstarken Access Point montieren und erhalten ein sichtbares Signal über eine lange Reihe von Zimmern. Das sieht effizient aus. In der Praxis führt dies jedoch oft zu einer ungleichmäßigen Leistung, klebrigem Client-Verhalten und einer schwachen Uplink-Qualität an den fernen Enden.
Eine Lobby hat das gegenteilige Problem. Signalabdeckung ist einfach. Kapazität ist schwierig. Menschen kommen mit mehreren Geräten an, erwarten sofortige Konnektivität und benötigen diese oft zur gleichen Zeit wie die Systeme des Personals, Zahlungsgeräte und die Gebäudetechnik.
Praktische Regel: Wenn Benutzer eine Verbindung herstellen können, sich aber beschweren, dass das Netzwerk zu Stoßzeiten langsam oder unzuverlässig ist, sprechen Sie nicht zuerst über die Reichweite. Beginnen Sie mit Sendezeit, Client-Dichte, Uplink-Design und Onboarding.
Das geschäftliche Problem ist das Benutzererlebnis, nicht die Signalbalken
Betreiber von Standorten legen meist Wert auf drei Ergebnisse:
- Gästeerfahrung: Nutzer wünschen sich einen schnellen, reibungslosen Zugriff ohne wiederholte Logins oder verwirrende Anweisungen.
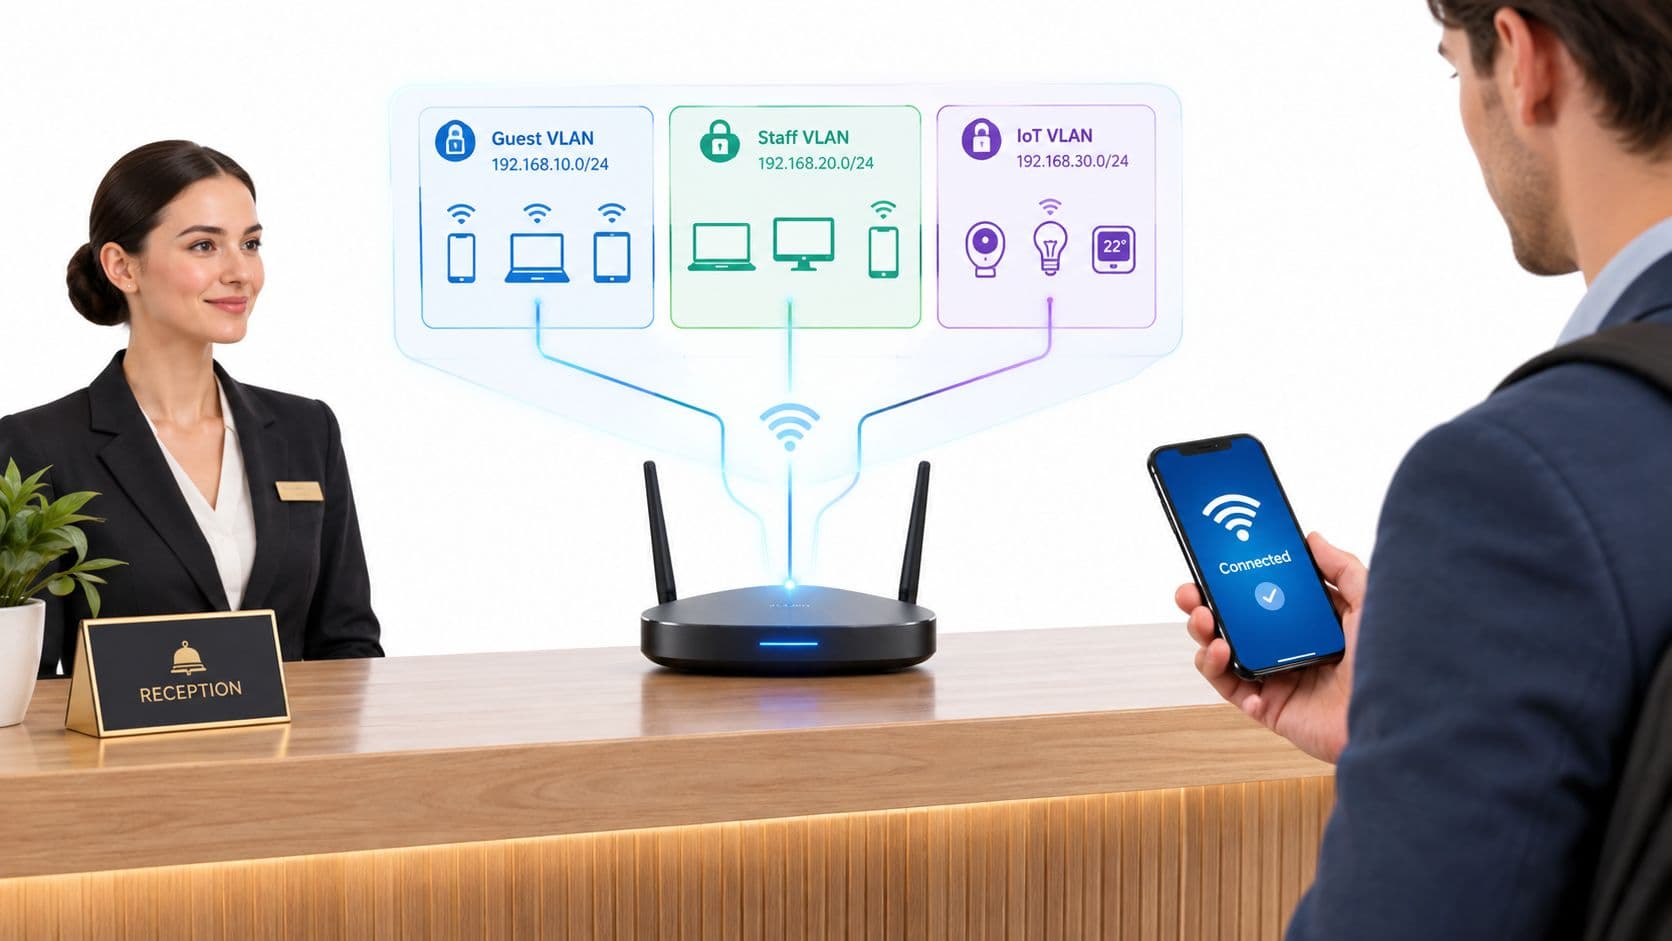
- Sicherheit: Mitarbeiter, Gäste und IoT-Geräte sollten nicht dasselbe Vertrauensmodell teilen.
- Operative Effizienz: Das Netzwerkteam sollte nicht seine gesamte Woche damit verbringen, Passwörter zurückzusetzen, unerlaubte Geräte aufzuspüren oder zu erklären, warum sich "volles Signal" trotzdem langsam anfühlt.
Dies ist auch der Grund, warum Consumer-Lösungen selten skalierbar sind. Ein Vergleich von WiFi-Extendern und Repeatern hilft, diese Lücke zu erklären. Diese Tools können zwar das Signal verlängern, lösen aber keine Enterprise-Herausforderungen wie Segmentierung, Identität, kontrolliertes Roaming und dichte Client-Verbindungen.
Wenn Sie ein Hotel, ein Krankenhaus, ein Wohnheim, ein Büro oder eine gemischt genutzte Immobilie verwalten, ist das Ziel nicht eine flächendeckende Signalabdeckung. Es ist eine berechenbare Leistung unter Last.
Die Kernkomponenten eines Wireless AP verstehen
Stellen Sie sich einen Wireless AP wie eine kleine Funkzelle für Ihr Gebäude vor. Er kommuniziert über WiFi mit Telefonen, Laptops, Scannern, Fernsehern, Sensoren und Terminals. Anschließend leitet er diesen Datenverkehr in das kabelgebundene Netzwerk weiter, wo Richtlinien, Routing und Anwendungszugriff stattfinden.
Dieser letzte Teil ist entscheidend. Ein AP ist nicht nur ein Sender an der Decke. Er ist ein Netzwerk-Edge-Gerät.
Das moderne Modell geht auf die IEEE-Änderungen 802.11a und 802.11b von 1999 zurück. 802.11b lieferte bis zu 11 Mbit/s im 2,4-GHz-Band und 802.11a bis zu 54 Mbit/s im 5-GHz-Band, wodurch der Multiband-Ansatz etabliert wurde, der später zum Standard für störungsfreie Implementierungen in britischen Veranstaltungsorten wurde (Ciscos Übersicht über Access Points und die historische 802.11a/b-Baseline).
Was im Inneren des AP steckt
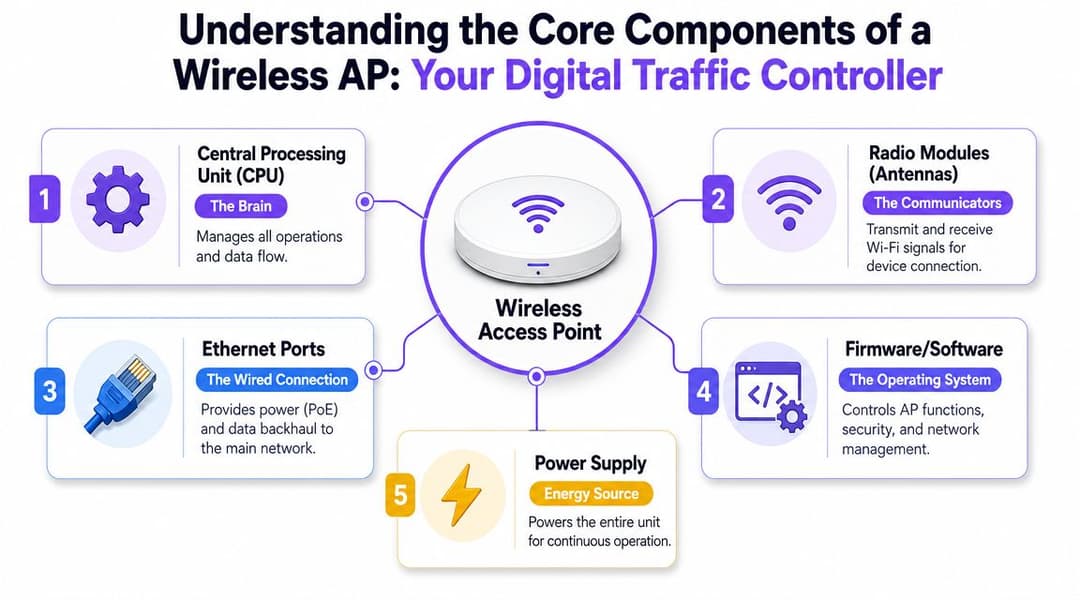
Die meisten Enterprise APs sind um dieselben Kernkomponenten herum aufgebaut:
- CPU: Verarbeitet Steuerungsaufgaben, Paketentscheidungen, Verschlüsselungsarbeiten und Managementfunktionen.
- Funkmodule und Antennen: Diese senden und empfangen auf den verfügbaren Bändern und bestimmen, wie der AP Client-Geräte bedient.
- Ethernet-Port: Dies ist die kabelgebundene Übergabe zurück in das LAN. In vielen Implementierungen überträgt er auch Strom über PoE.
- Firmware und Software: Die Betriebsebene, die Sicherheit, SSIDs, Richtlinien, Funkeinstellungen und Telemetrie steuert.
- Stromversorgung: Entweder PoE von einem Switch oder in einigen Fällen ein lokales Netzteil.
Wenn Sie eine grundlegende Einführung in das zugrunde liegende Verbindungsmodell suchen, ist die Erklärung von Purple, was eine drahtlose Verbindung ist, ein nützlicher herstellerunabhängiger Ausgangspunkt.
Formfaktoren verändern den Anwendungsfall
Nicht alle APs gehören an eine abgehängte Deckenplatte.
Indoor-APs für die Deckenmontage
Diese sind der Standard für offene Bereiche wie Lobbys, Bars, Wartezimmer, Verkaufsflächen und Büros. Sie bieten in der Regel das beste Gleichgewicht aus Abdeckungsmuster, Kabelführung und Wartungsfreundlichkeit.
Wandmontierte APs
Diese eignen sich gut für Gästezimmer, Studentenwohnheime und Apartments, in denen Sie eine kurze Distanz zum Client, eine kontrollierte Abdeckung auf Zimmerebene und eine unauffällige Installation wünschen. Sie sind oft effektiver, als zu versuchen, das Signal von einem Flur aus zu übertragen.
Outdoor APs
Nutzen Sie diese für Terrassen, Innenhöfe, Bahnsteige oder Warteschlangen im Eingangsbereich. Das Gehäuse- und Antennendesign ist für Witterungseinflüsse, Temperaturschwankungen und komplexere Reflexionen ausgelegt.
Eine gute AP-Auswahl beginnt mit dem Raum, dem Gerätemix und dem Betriebsmodell. Sie beginnt nicht mit der höchsten theoretischen Geschwindigkeit auf einem Datenblatt.
Controller- vs. Cloud-Managed Access Points
Die erste Architekturentscheidung betrifft meist nicht die Marke, sondern das Managementmodell.
Einige Unternehmen bevorzugen weiterhin ein Controller-basiertes Design, insbesondere wenn lokale Kontrolle, streng verwaltete Änderungsfenster oder bestehende Netzwerkstandards die Entscheidung beeinflussen. Andere wechseln zu Cloud-managed APs, da sie eine schnellere Bereitstellung, eine einfachere Transparenz über mehrere Standorte hinweg und weniger zu wartende Hardware vor Ort wünschen.
Keines der beiden Modelle ist automatisch das richtige. Die richtige Antwort hängt davon ab, wer das Netzwerk täglich verwaltet.
Wie Controller-basierte APs in der Praxis aussehen
Eine Controller-basierte Infrastruktur hält die zentrale Wireless-Intelligenz auf dedizierter On-Premise-Hardware oder -Software. Die APs übernehmen weiterhin die Funkarbeit, aber Richtlinien, Koordination und Administration sind lokal verankert.
Dies kann gut funktionieren, wenn das IT-Team bereits eine ausgereifte Campus-Umgebung verwaltet und die direkte Kontrolle über Upgrades, Wartungsfenster und die Integration in interne Systeme haben möchte. Es kann auch für Standorte mit strengen internen Governance-Richtlinien geeignet sein.
Der Kompromiss besteht im operativen Aufwand. Jemand muss den Controller warten, seine Redundanz planen, Patches einspielen, ihn überwachen und die Lebenszykluskosten im Blick behalten.
Was Cloud-managed APs verändern
Cloud-verwaltete Systeme verlagern die Verwaltungsebene in ein vom Anbieter gehostetes Dashboard. Sie installieren die APs weiterhin vor Ort, aber Administration, Transparenz und viele Richtlinienkontrollen werden remote verwaltet.
Das eignet sich in der Regel für Hotelgruppen, Einzelhandelsketten, Studentenwohnheime und verteilte Standorte mit kleinen IT-Teams. Ein kleineres Team kann Templates bereitstellen, den Gerätezustand überprüfen und Änderungen an vielen Standorten vornehmen, ohne reisen zu müssen.
Der Kompromiss ist die Abhängigkeit vom Managementmodell, dem Release-Rhythmus und dem Lizenzierungsansatz des Anbieters.
Die wichtigsten Unterschiede zwischen Controller- und Cloud-Managed APs
| Faktor | Controller-basiert | Cloud-managed |
|---|---|---|
| Management-Standort | Vor-Ort-Controller oder selbst gehostete Plattform | Cloud-Dashboard des Anbieters |
| Tägliche Abläufe | Aufwendiger, oft besser geeignet für Teams mit internem Wireless-Know-how | Einfacher für kleinere oder verteilte Teams |
| Multi-Standort-Rollout | Möglich, aber oft schwieriger zu standardisieren und zu warten | In der Regel einfacher über viele Standorte hinweg als Vorlage zu erstellen |
| Änderungskontrolle | Direktere lokale Kontrolle über Updates und Zeitpläne | Schnellere Remote-Verwaltung, jedoch innerhalb des Anbieter-Frameworks |
| Anfängliche Infrastruktur | Höher, da Controller-Kapazität und Ausfallsicherheit geplant werden müssen | Geringerer Platzbedarf vor Ort |
| Fehlerbehebung | Tiefe lokale Transparenz bei gut geführter Plattform | Hervorragende Remote-Sichtbarkeit und einfacherer Zugriff für Support-Teams |
| Beste Eignung | Große Campus-Umgebungen, streng regulierte Unternehmensstandorte | Hotels, Einzelhandelsgruppen, Betreiber von gemischten Standorten, schlanke IT-Teams |
Was für Standorte tatsächlich funktioniert
Für einen einzelnen, betreuungsintensiven Standort mit einem starken internen Netzwerkteam kann eine controllerbasierte Lösung immer noch eine sinnvolle Option sein.
Für ein Unternehmen, das mehrere Immobilien betreibt, gewinnt Cloud-managed meist in puncto Konsistenz. Die Möglichkeit, SSID-Änderungen zu verteilen, den Zustand der APs zu prüfen und einen Standort aus der Ferne zu unterstützen, ist in der Regel wichtiger, als jedes Element des Management-Stacks selbst zu besitzen.
Der Fehler liegt darin, die Entscheidung rein nach dem Listenpreis zu treffen. Die tatsächlichen Kosten hängen davon ab, wie viele Personen benötigt werden, um die Plattform effizient zu betreiben.
Wichtige AP-Spezifikationen für mehr Leistung entschlüsseln
AP-Datenblätter sind voller Begriffe, die beeindruckend klingen und oft die eigentliche Frage verbergen: Was bedeutet das, wenn der Standort voll besetzt ist?
Betrachten Sie Spezifikationen ab jetzt durch diese Brille. Nicht „Wie hoch ist die maximale Übertragungsrate?“, sondern „Wie gut wird dieser AP mit meinem Gerätemix, der Raumform und den Serviceerwartungen zurechtkommen?“
Frequenzbänder sind wichtiger als Marketing-Label
Die nützlichste Spezifikation, die man verstehen sollte, ist oft die Strategie für die Radio-Frequenzbänder.
Im Vereinigten Königreich hat Ofcom den Bereich von 5925 bis 6425 MHz für die Nutzung von WiFi freigegeben, was 500 MHz an sauberem Spektrum hinzufügt. Das ist wichtig, da breitere Kanäle und geringere Interferenzen die Kapazität an stark frequentierten Veranstaltungsorten verbessern, wo Überlastung das Hauptproblem darstellt und nicht die reine Sendeleistung (Zusammenfassung der 6-GHz-Verfügbarkeit im Vereinigten Königreich und ihrer betrieblichen Auswirkungen).
Eine einfache Art, darüber nachzudenken:
- 2.4 GHz reicht weiter und dringt besser durch, ist aber überfüllt.
- 5 GHz ist in der Regel das Arbeitspferd für Unternehmenskapazitäten.
- 6 GHz bietet saubereren Raum für Designs mit höherer Kapazität, wo unterstützte Clients vorhanden sind.
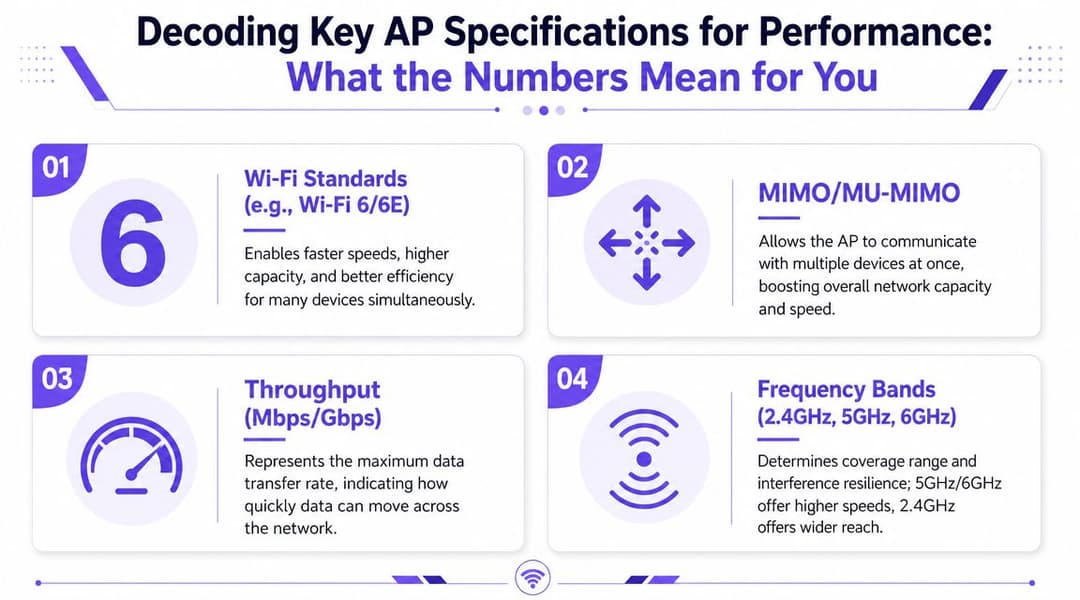
Vier Spezifikationen, auf die es sich zu achten lohnt
WiFi Generation
WiFi 6 und 6E sind wichtig, weil sie die Effizienz verbessern, wenn viele Geräte gleichzeitig aktiv sind. In einem Konferenzraum oder einer belebten öffentlichen Lounge ist das weitaus wichtiger, als die maximale Geschwindigkeit für ein einzelnes Gerät anzustreben.
MIMO und MU-MIMO
Diese beschreiben, wie der AP mit mehreren räumlichen Datenströmen und mehreren Clients umgeht. In der Praxis beeinflusst dies, wie effizient ein AP viele Benutzer gleichzeitig bedienen kann, anstatt alle warten zu lassen, bis sie an der Reihe sind.
Durchsatzwerte
Behandeln Sie diese Werte mit Vorsicht. Die Angaben der Hersteller sind theoretische Höchstgrenzen unter idealen Bedingungen. Sie sind nützlich für die relative Positionierung, sagen Ihnen aber nicht, ob sich die Bereitstellung beim Check-in oder bei einer ausverkauften Veranstaltung gut anfühlt.
PoE-Unterstützung
PoE wird in der frühen Planung oft ignoriert und entwickelt sich später zu einer Herausforderung für das Projekt. Wenn die Switch-Infrastruktur nicht die richtige Stromversorgung und Uplink-Unterstützung bieten kann, kann der AP nicht wie vorgesehen arbeiten.
Ein sauberes Spektrum hilft. Eine fachgerechte Installation hilft noch mehr. Das richtige Switching- und Stromversorgungsdesign entscheidet darüber, ob der AP die Leistung erbringt, für die Sie bezahlt haben.
Wie man ein Datenblatt wie ein Betreiber liest
Nutzen Sie diesen kurzen Filter vor dem Kauf:
- Fragen Sie nach dem Client-Mix: Handys und Tablets von Gästen verhalten sich anders als Barcodescanner, Türschlösser oder Streaming-Geräte.
- Prüfen Sie die 6-GHz-Unterstützung realistisch: Zusätzliches Spektrum ist nur dann wertvoll, wenn Ihre Geräte es auch nutzen können.
- Prüfen Sie PoE- und Uplink-Anforderungen frühzeitig: Verschieben Sie Switch-Upgrades nicht auf das Ende des Projekts.
- Ignorieren Sie die "Maximalgeschwindigkeit" als Hauptentscheidungskriterium: Das Verhalten in Stoßzeiten ist wichtiger.
Für die meisten Standorte ist ein ausgewogener AP mit solidem Funkdesign und überschaubarem Strombedarf besser als ein überdimensioniertes Gerät, das schlecht platziert ist.
So planen Sie die AP-Platzierung für stark frequentierte Standorte
Die alte Regel war einfach: Platzieren Sie APs dort, wo sie die größte Fläche abdecken. Diese Regel führt auch heute noch zu schwachen Netzwerkkonzepten.
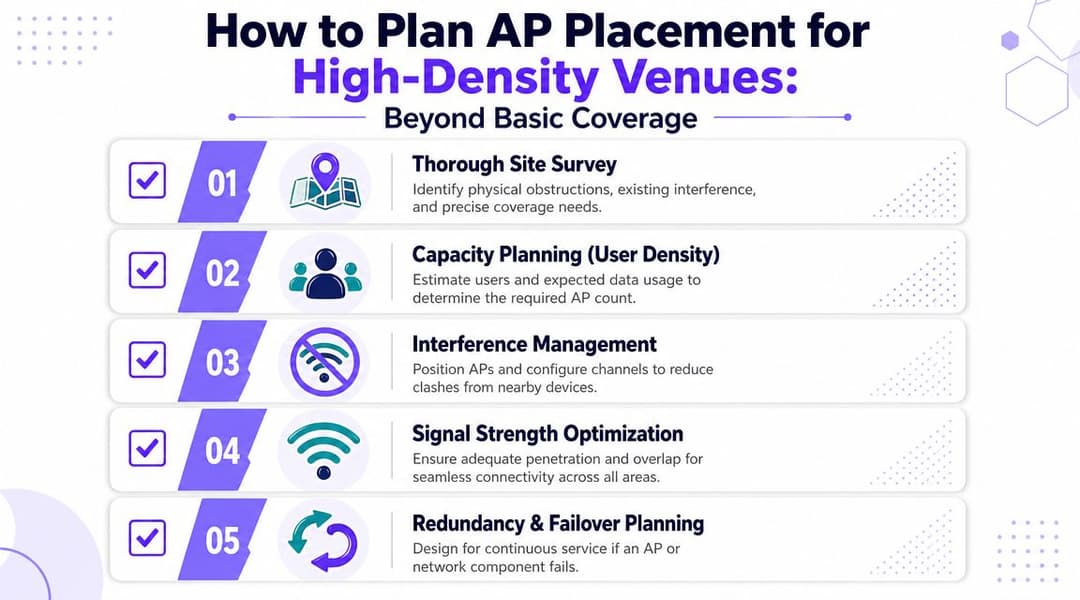
Die Planung für hohe Dichten beginnt mit den Nachfragemustern. Ein Korridor, eine Station, ein Hörsaal, ein Festsaal, eine Lobby und eine Warteschlange im Freien erzeugen alle ein sehr unterschiedliches Client-Verhalten. Wenn Sie Access Points nur platzieren, um Signallücken zu füllen, führt dies oft zu Konflikten, ungleichmäßigem Roaming und schwer erklärbaren Leistungseinbrüchen.
Betrachten Sie APs als Teil des kabelgebundenen Netzwerks
Viele Projekte scheitern, weil Enterprise APs keine eigenständigen Funkgeräte sind. Stattdessen sind sie kabelgebundene Edge-Erweiterungen, die Clients authentifizieren, sie mit dem LAN verbinden und den Datenverkehr in das restliche Netzwerk weiterleiten.
Das bedeutet, dass die Leistung sowohl durch die HF-Bedingungen als auch durch den kabelgebundenen Uplink begrenzt ist. Wenn der Switch, das PoE-Budget oder das Uplink-Design unterdimensioniert sind, wird der AP zum Flaschenhals, selbst wenn die Funkschicht modern wirkt (Lenovo-Glossar-Hinweis zu Access Points als kabelgebundene Edge-Erweiterungen).
Kapazitätsplanung schlägt pauschale Abdeckung
Einige praktische Beispiele verdeutlichen dies.
Hotelkorridor versus Hotellobby
Ein Korridor-Design profitiert oft davon, das Übersprechen in angrenzende Räume zu begrenzen und die Access Points näher am Benutzer zu platzieren. Ein Lobby-Design erfordert in der Regel mehr Aufmerksamkeit für Sitzordnungen, Wartebereiche und temporäre Auslastungsspitzen.
Krankenhausstation versus Verwaltungsbüro
Eine Krankenhausstation erfordert mobile Visitenwagen, Handheld-Geräte, klinische Arbeitsabläufe und strengere Erwartungen an das Roaming. Ein Büro toleriert eventuell kurze Verzögerungen, die in der Patientenversorgung inakzeptabel wären.
Studentenwohnheim-Zimmer versus Gemeinschaftsbereich
Private Zimmer erfordern oft eine zuverlässige Versorgung im Raum selbst. Gemeinschaftsküchen und Sozialräume benötigen eine höhere Verarbeitung von gleichzeitigen Verbindungen und eine stärkere Trennung zwischen den Benutzergruppen.
Eine Planungs-Checkliste, die tatsächlich hilft
- Mit einer Standortanalyse starten: Baumaterialien, Aufzugsschächte, Verglasungen und verborgene Anlagenbereiche verändern das HF-Bild.
- Nutzerdichte nach Zone erfassen: Berechnen Sie nicht den Durchschnitt für das gesamte Gebäude. Spitzenzonen bestimmen das Design.
- Kanäle gezielt planen: Mehr APs ohne ordnungsgemäße Kanaldisziplin können die Leistung verschlechtern.
- Kabelwege und Switch-Standorte prüfen: Einschränkungen bei der physischen Installation entscheiden oft darüber, ob ein gutes HF-Design praktisch umsetzbar ist.
- Ausfallsicherheit einplanen: Wenn ein AP oder Switch ausfällt, dürfen Benutzer in kritischen Bereichen nicht die Verbindung verlieren.
Wenn Ihr Installateur sagt: „Ein AP deckt diese ganze Etage ab“, stellen Sie eine bessere Frage: Wie viele aktive Geräte werden sich zu Spitzenzeiten auf dieser Etage befinden, und welcher Uplink wird diese unterstützen?
Was nicht funktioniert
Drei Muster treten bei problematischen Installationen immer wieder auf:
- Zu schwach verteilte, überstarke APs, was zu übergroßen Funkzellen und schlechtem Roaming führt.
- Zu viele APs mit mangelhafter Kanalplanung, was die Interferenzen und die Belegung der Sendezeit erhöht.
- Gutes HF-Design mit schlechtem Switching, bei dem Uplinks oder Leistungsbudgets die Performance deckeln.
Die Platzierung ist nie nur eine Frage der Montage. Es ist eine technische Entscheidung, die direkt mit der Gästezufriedenheit und dem Supportaufwand zusammenhängt.
Sichern Sie Ihr Netzwerk und ermöglichen Sie nahtloses Roaming
Ein schnelles drahtloses Netzwerk kann sich dennoch fehlerhaft anfühlen, wenn Benutzer sich nicht reibungslos verbinden oder zuverlässig wiederverbinden können. Sicherheit und Onboarding sind die Bereiche, in denen viele Standorte die Vorteile einer ansonsten soliden AP-Hardware wieder einbüßen.
Für Standorte in Großbritannien besteht die Herausforderung in einem gemischten Gerätebestand. 83 % der Erwachsenen im Vereinigten Königreich nutzen WiFi zu Hause und 57 % nutzen WiFi hauptsächlich unterwegs, weshalb sich der Fokus von der Signalstärke auf ein sicheres, identitätsbasiertes Onboarding ohne gemeinsame Passwörter oder manuelles Eingreifen der IT verlagern muss (ITU Online-Zusammenfassung zum Kontext der WiFi Nutzung in Großbritannien).
Gemeinsam genutzte Passwörter verursachen langfristigen Betriebsaufwand
Ein einziger PSK für Gäste oder Personal erscheint einfach. Das ist es aber nicht. Passwörter werden wiederverwendet, aufgeschrieben, an ehemalige externe Mitarbeiter weitergegeben, in WhatsApp-Gruppen kopiert und viel zu lange nicht geändert.
Für Mitarbeiter und verwaltete Geräte ist der identitätsbasierte Zugriff das sauberere Modell. Das kann WPA3-Enterprise, 802.1X, zertifikatsbasierte Workflows, Verzeichnisintegration oder individuelle PSKs für Geräteklassen bedeuten, die keine moderne Enterprise-Authentifizierung unterstützen.
Wenn Sie einen tieferen Einblick in die Risikoseite erhalten möchten, behandelt dieser Leitfaden zur Access Point-Sicherheit die betrieblichen Aspekte sehr gut.
Gutes Roaming beginnt, bevor sich der Nutzer bewegt
Roaming ist nicht nur ein HF-Thema. Es ist auch ein Thema der Authentifizierung.
Wenn ein Gast jedes Mal, wenn er sich zwischen verschiedenen Bereichen bewegt, ein Captive Portal erneut öffnen muss oder wenn das Gerät eines Arztes bei der erneuten Authentifizierung zwischen den Etagen stockt, sieht das Wireless-Design in einer Messung vielleicht akzeptabel aus, versagt aber dennoch in der Praxis.
Besser funktioniert ein Modell, bei dem:
- Gäste authentifizieren sich einmal und verbinden sich sicher wieder, ohne wiederholten Aufwand.
- Mitarbeiter-Identitäten werden Richtlinien zugeordnet, sodass der Zugriff der Rolle folgt und nicht einem gemeinsam genutzten Passwort.
- IoT-Geräte werden isoliert mit Kontrollen, die für ihre Fähigkeiten und ihr Risikoprofil angemessen sind.
Das beste Roaming-Erlebnis ist das, welches die Benutzer gar nicht bemerken. Sie bewegen sich. Die Sitzung bleibt aktiv. Die Richtlinie bleibt bestehen.
Plattformen und Richtlinien müssen zur Hardware passen
In diesem Zusammenhang ist die Identitätsebene entscheidend. APs verwalten die Funkverbindung und den Netzwerkrand. Das tatsächliche Zugangserlebnis hängt jedoch oft von den darüber liegenden Systemen ab.
Hersteller wie Cisco Meraki, Aruba, Ruckus, Mist und UniFi bieten jeweils unterschiedliche drahtlose Grundlagen. Darüber hinaus kann eine Identitätsplattform wie Purple passwortfreien Gastzugang, OpenRoaming und Passpoint-Unterstützung, verzeichnisbasierte Mitarbeiter-Authentifizierung sowie iPSK-Optionen für Legacy- oder mandantenfähige Geräteszenarien bereitstellen.
Diese Trennung ist nützlich. Sie ermöglicht es Betreibern, das Onboarding der Benutzer und die Richtlinien zu verbessern, ohne dass jeder AP-Austausch gleich zu einer kompletten Neugestaltung des gesamten Netzzugangs führt.
So wählen Sie Access Points aus, die mit Ihrem Ökosystem kompatibel sind
Der richtige AP ist nicht der mit der längsten Featureliste. Es ist derjenige, der am besten zu Ihrem Betriebsmodell passt.
Starten Sie mit vier Prüfungen.
Die Shortlist, auf die es ankommt
- Management-Kompatibilität: Bevorzugt Ihr Team eine Controller-basierte Steuerung oder die Einfachheit einer Cloud-Verwaltung?
- Dichte-Kompatibilität: Planen Sie für Gästezimmer, öffentliche Bereiche, klinische Mobilität oder gemischt genutzte Gemeinschaftsbereiche?
- Physische Kompatibilität: Decken-, Wandplatten- und Außenmodelle erfüllen unterschiedliche Aufgaben.
- Identitäts-Kompatibilität: Können AP und Plattform die von Ihnen benötigten Workflows für Gäste, Mitarbeiter und IoT unterstützen?
Hardware und Benutzererlebnis wo immer möglich trennen
Das ist auf lange Sicht oft der klügste Schritt. Möglicherweise bevorzugen Sie einen Anbieter für die HF-Leistung, einen anderen für das Switching und eine separate Plattform für Authentifizierung und User Journey.
Dies ist besonders nützlich für Betreiber mit gemischten Infrastrukturen. Ein Standort läuft vielleicht mit Meraki, ein anderer mit Aruba, ein dritter mit Ruckus. Wenn die Identitäts- und Onboarding-Ebene über der Hardware liegt, erhalten die Benutzer dennoch ein konsistentes Erlebnis.
Ein schneller Fehlerbehebungs-Check für bestehende Infrastrukturen
Überprüfen Sie Folgendes, bevor Sie Hardware austauschen:
- Client-Beschwerden häufen sich in bestimmten Bereichen: Dies deutet in der Regel auf Platzierung, Interferenzen oder Überlastung hin und nicht auf ein generelles WAN-Problem.
- Nur bestimmte Benutzergruppen haben Probleme: Überprüfen Sie die Richtlinien, das SSID-Design und den Authentifizierungsfluss.
- Leistungseinbrüche nur zu Stoßzeiten: Überprüfen Sie die Kapazitätsannahmen, nicht nur die Signalstärke.
- APs sehen fehlerfrei aus, aber der Service fühlt sich schlecht an: Überprüfen Sie Switch-Uplinks, PoE und LAN-seitige Einschränkungen.
Eine Wireless-Strategie für Access Points funktioniert am besten, wenn Sie für die tatsächliche Umgebung planen. Stoßzeiten. Gemischte Identitäten. Schnelle Bewegungen. Begrenzte IT-Zeit. Das ist der Unterschied zwischen einem Netzwerk, das lediglich existiert, und einem, das den Standort optimal unterstützt.
Wenn Sie den Gastzugang, die Mitarbeiter-Authentifizierung oder das Onboarding für Mandanten modernisieren möchten, ohne Ihren Standort an einen einzigen Hardware-Anbieter zu binden, ist Purple eine Option, die Sie in Betracht ziehen sollten. Es fungiert als Identitäts- und WiFi-Zugriffsschicht über gängige Enterprise AP-Ökosysteme hinweg, was Standorten helfen kann, das Benutzererlebnis und die Richtlinien zu standardisieren, während die Flexibilität im zugrunde liegenden Netzwerk erhalten bleibt.