
Design and test a custom captive portal
See how leading venues capture guest data, enforce compliance, and deliver branded login splash pages in real time.
Retail and malls Captive Portal Specification
Ready to deploy an enterprise-grade captive portal?
Purple enables guest WiFi capture, automated venue analytics, and hardware integration across 80,000+ global sites.
Request captive portal access and a trial
Beim Verbinden mit dem Gäste-WiFi in Hotels, Flughäfen, Einzelhandelsgeschäften oder Unternehmensbüros stoßen Benutzer auf ein Captive Portal-Login - eine Webseite, die vom Netzwerk-Gateway abgefangen wird, bevor der vollständige Internetzugang freigegeben wird. Ein Captive Portal verwaltet die Netzwerkauthentifizierung, setzt Nutzungsbedingungen durch, erfasst Gästeanalysen und sichert die öffentliche drahtlose Infrastruktur.
Wichtigste Erkenntnisse: Captive Portal Logins
- Netzwerk-Abfangen: Captive Portale fangen nicht-authentifizierte HTTP- und DNS-Anfragen ab und leiten Gastgeräte auf eine Authentifizierungsseite weiter, bevor der Internetzugang autorisiert wird.
- Authentifizierungsmethoden: Standorte nutzen Click-Through-Nutzungsbedingungen, Social Logins, Gutscheincodes, Formulareingaben oder Enterprise RADIUS/802.1X je nach Sicherheits-, Compliance- und Marketinganforderungen.
- Sicherheitsentwicklung: Veraltete, unverschlüsselte HTTP-Portale sind anfällig für Man-in-the-Middle- und Evil-Twin-Angriffe; moderne Implementierungen setzen auf WPA3-Enterprise, Passpoint und OpenRoaming.
- Hardware-unabhängige Intelligenz: Purple lässt sich in bestehende Enterprise WiFi Infrastrukturen (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) integrieren, um sichere Captive Portale, GDPR-konforme Analysen und nahtloses Roaming bereitzustellen.
Ihre erste Begegnung mit einem Captive Portal
Ein Captive Portal ist eine Webseite, die neu verbundenen WiFi-Nutzern angezeigt wird, bevor sie vollen Zugriff auf das Internet erhalten. Wenn sich ein Smartphone, Tablet oder Laptop mit einem offenen oder Gast-Funknetzwerk verbindet, fängt das Gateway den Webverkehr ab und leitet den Browser auf eine lokale Authentifizierungsseite weiter.
Sein Hauptzweck ist die Steuerung des Netzwerkzugangs. Indem nicht authentifizierte Geräte in einen eingeschränkten Walled Garden geleitet werden, zwingt das Netzwerk die Benutzer dazu, bestimmte Aktionen durchzuführen - wie das Akzeptieren von Geschäftsbedingungen, die Eingabe von Anmeldedaten oder die Übermittlung von Kontaktdaten - bevor die Sitzung für das gesamte Web freigegeben wird.
Die Analogie des digitalen Pförtners
Ein Captive Portal fungiert wie ein digitaler Portier, der den Zugang zu einem privaten Bereich regelt:
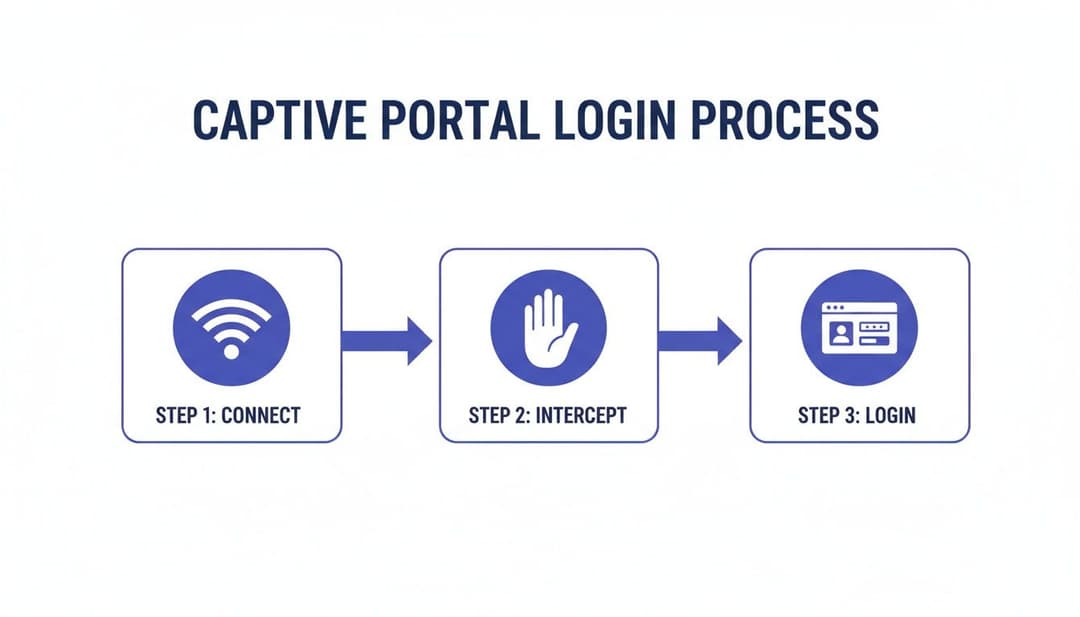
- Erstverbindung: Der Nutzer verbindet sich mit dem ausgestrahlten Gast-WiFi-Netzwerk.
- Traffic-Abfangung: Das Access-Gateway fängt erste Webbrowser-Anfragen ab, bevor sie die Zielserver erreichen.
- Authentifizierung: Der Nutzer gibt Zimmernummern oder E-Mail-Adressen ein oder akzeptiert die Nutzungsbedingungen.
- Zugriff gewährt: Das Gateway aktualisiert die Firewall-Regeln des Netzwerks und gibt den Internetverkehr für die MAC-Adresse des Geräts frei.
Dieser kontrollierte Zugriffsworkflow stellt sicher, dass nur autorisierte Benutzer dem Netzwerk beitreten, und bietet Standortbetreibern gleichzeitig einen Berührungspunkt für Branding, rechtliche Hinweise und die Kommunikation mit Gästen. Für eine umfassende Übersicht zur Gestaltung von Gastnetzwerken lesen Sie unseren Gast-WiFi-Leitfaden.
Wie ein Captive Portal-Login tatsächlich funktioniert
Hinter den Kulissen basiert eine Captive Portal Anmeldung auf HTTP-Weiterleitung und DNS-Abfangung (Domain Name System). Sobald sich ein Mobilgerät oder Laptop mit einem offenen oder Gast-WiFi-Access-Point verbindet, führt das Betriebssystem eine Erkennung des Captive Portals durch, indem es eine bekannte HTTP-URL abfragt (wie captive.apple.com von Apple oder connectivitycheck.gstatic.com von Google).
Das Netzwerk-Gateway fängt diese Anfrage ab und gibt eine HTTP-302-Weiterleitung oder eine DNS-Auflösung zurück, die auf die Landingpage des Webservers des Captive Portals verweist. Bis die Authentifizierung erfolgreich war, blockiert die Netzwerk-Firewall den gesamten ausgehenden IP-Datenverkehr mit Ausnahme der Kommunikation mit dem Portal-Server und den erforderlichen Authentifizierungsendpunkten.
Vergleich gängiger Authentifizierungsmethoden bei Captive Portals
Die Auswahl der geeigneten Authentifizierungsmethode erfordert eine Abwägung zwischen der Benutzerfreundlichkeit, den Sicherheitsrichtlinien und den Zielen der Marketingdatenerfassung.
Authentifizierung auf Enterprise-Niveau: Mehr als nur ein einfaches Login
In Unternehmens- und Corporate-Umgebungen erfordert die Authentifizierung von Gästen und Mitarbeitern die Integration mit zentralen Identitätsspeichern anstelle von einfachen Webformularen. RADIUS-Server (Remote Authentication Dial-In User Service) fungieren als zentrale Authentifizierungs-Hubs, die Benutzeranmeldedaten mit Active Directories wie Microsoft Entra ID, Okta oder Google Workspace abgleichen.
Die Bereitstellung von Single Sign-On (SSO) ermöglicht es Mitarbeitern, das Unternehmens-WiFi mit ihren vorhandenen Organisationsdaten zu nutzen, wodurch Zero-Trust-Zugriffsprinzipien ohne zusätzliche Anmeldedaten gewahrt bleiben. Um mehr über die Absicherung von Unternehmensnetzwerken zu erfahren, lesen Sie unseren Enterprise WiFi Security Guide.
Die verborgenen Sicherheits- und Datenschutzrisiken
Obwohl Captive Portal-Anmeldungen als Standard-Zugangspunkte für öffentliche Netzwerke dienen, bergen schlecht konfigurierte Portale Sicherheitsrisiken und Compliance-Gefahren sowohl für Besucher als auch für Netzwerkadministratoren.
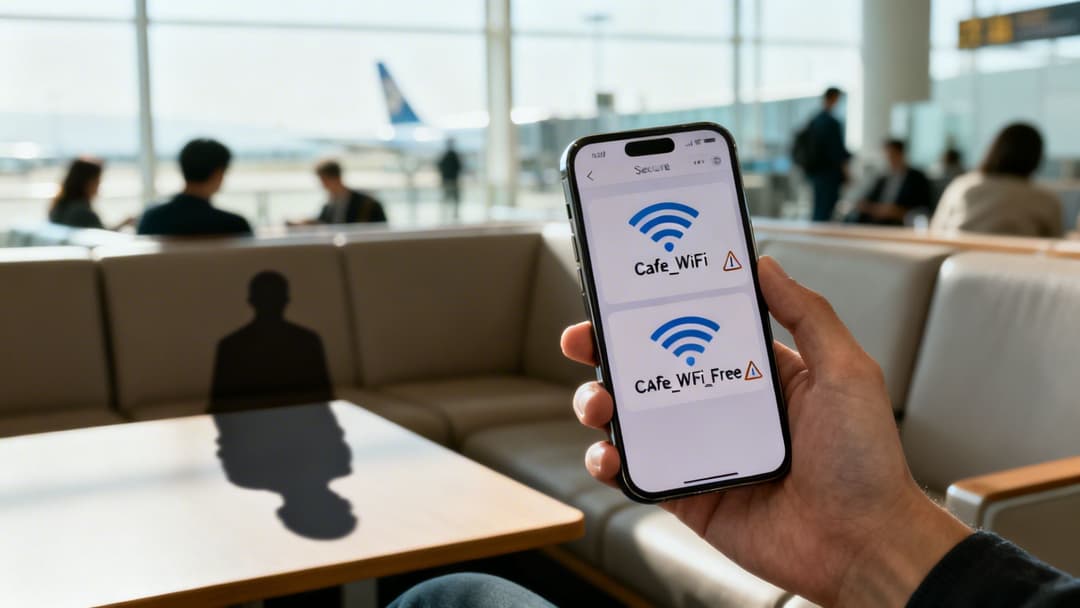
Gefälschte Access Points und Evil-Twin-Angriffe
Bei einem "Evil Twin"-Angriff stellt ein böswilliger Akteur einen nicht autorisierten Access Point bereit, der eine identische SSID ausstrahlt und eine geklonte Captive Portal-Anmeldeseite hostet. Nichtsahnende Benutzer verbinden sich mit dem gefälschten Access Point und geben sensible Anmeldedaten oder persönliche Informationen auf dem Server des Angreifers ein.
Unverschlüsselte HTTP-Verbindungen und das Abfangen von Daten
Captive Portals, die über unverschlüsseltes HTTP betrieben werden, machen den Benutzerverkehr anfällig für Man-in-the-Middle-Angriffe (MitM). Angreifer im selben unverschlüsselten lokalen Netzwerk können unverschlüsselte Formularübermittlungen, Session-Token und Browseraktivitäten abfangen.
Moderne Bereitstellungen erfordern eine HTTPS-Verschlüsselung für alle Captive Portal-Landingpages, eine SSL-Zertifikatsvalidierung sowie eine WPA3-Enterprise-Verschlüsselung, um Daten während der Übertragung zu schützen. Für detaillierte RF-Diagnose- und Überwachungsverfahren lesen Sie bitte unseren Leitfaden über WiFi-Analyzer-Anwendungen.
Einhaltung von Datenschutz und Compliance
Die Erfassung personenbezogener Daten über Guest WiFi-Portale fällt unter strenge Datenschutzbestimmungen, einschließlich der UK GDPR und der GDPR. Standorte, die Namen, Telefonnummern oder E-Mail-Adressen erfassen, müssen klare gesetzliche Standards erfüllen:
- Explizite Einwilligung: Nutzer müssen der Datenverarbeitung aktiv zustimmen; vorausgewählte Kontrollkästchen sind nicht zulässig.
- Transparente Datenschutzrichtlinien: Klare, leicht zugängliche Erklärungen darüber, wie personenbezogene Daten gespeichert, verarbeitet und aufbewahrt werden.
- Datenminimierung: Es werden nur Daten erhoben, die für die Bereitstellung des Netzwerkzugangs oder die vereinbarte Vermarktung unbedingt erforderlich sind.
- Sichere Datenarchitektur: Speicherung der erfassten Datensätze in verschlüsselten Datenbanken mit definierten Aufbewahrungsfristen.
Der Wandel weg von traditionellen Portal-Anmeldungen
Der Aufwand sich wiederholender Anmeldungen im Webbrowser hat die Einführung automatisierter, passwortloser Zugangsstandards in Unternehmens- und öffentlichen WiFi-Netzwerken beschleunigt.
Der Aufstieg des nahtlosen Roamings: Passpoint und OpenRoaming
Technologien wie Passpoint (Hotspot 2.0) und OpenRoaming ersetzen webbasierte Anmeldebildschirme durch eine automatische, zertifikatsgesteuerte Authentifizierung. Geräte, die mit einem OpenRoaming-Profil ausgestattet sind, erkennen teilnehmende Netzwerke und authentifizieren sich sofort über eine WPA2/WPA3-Enterprise-Verschlüsselung.
- Passpoint (Hotspot 2.0): Von der WiFi Alliance entwickelt, automatisiert Passpoint die Netzwerkauswahl, die SIM- bzw. Zertifikatsauthentifizierung und die Verschlüsselung über die Luft ohne Benutzereingriff.
- OpenRoaming: Ein globaler Verband, der von der Wireless Broadband Alliance (WBA) verwaltet wird und Identitätsanbieter sowie Netzbetreiber für ein nahtloses, weltweites WiFi-Roaming verbindet. Erfahren Sie mehr über Passpoint und OpenRoaming Standards.
Erweiterter Zugriff für Unternehmensumgebungen
IT-Abteilungen in Unternehmen ersetzen gemeinsam genutzte Pre-Shared Keys (PSKs) durch identitätsbasierte Pre-Shared Keys (iPSK) und zertifikatsbasiertes Onboarding von Geräten. iPSK weist jedem Benutzer oder Gerät auf einer einzelnen SSID ein eindeutiges Passwort zu, was einen sofortigen Widerruf ermöglicht, ohne andere verbundene Endpunkte zu beeinträchtigen.
Wie moderne Plattformen das WiFi-Login neu erfinden
Moderne WiFi-Verwaltungsplattformen wie Purple verwandeln herkömmliche Captive Portal-Anmeldungen in sichere, Cloud-gesteuerte Identitäts-Gateways. Durch die Vereinheitlichung hardwareunabhängiger Portal-Bereitstellung, automatisierter 802.1X-Integration und Standortdaten bieten Veranstaltungsorte einen reibungslosen Zugang und gewinnen gleichzeitig wertvolle Erkenntnisse über ihre Besucher.
Die Integration von Captive Portals in eine WiFi-Analysesoftware ermöglicht es Unternehmen, Besucherzahlen, Verweildauern und Wiederkehrraten zu messen und gleichzeitig eine strenge Datenschutz-Compliance an mehreren Standorten zu gewährleisten.
Ihre Checkliste für modernen Netzwerkzugriff
Das Upgrade von einer veralteten Web-Weiterleitung auf ein sicheres, identitätsbasiertes Netzwerk erfordert eine strukturierte Planung:
- Zugriffsanforderungen definieren: Segmentieren Sie Netzwerkprofile für Gäste, Unternehmensmitarbeiter, Dienstleister und IoT-Geräte.
- Netzwerkinfrastruktur prüfen: Stellen Sie sicher, dass vorhandene Wireless Access Points (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) Cloud RADIUS Weiterleitungen und WPA3 unterstützen.
- Identitätssysteme integrieren: Verknüpfen Sie die Netzwerkauthentifizierung mit Microsoft Entra ID, Okta oder Google Workspace für eine automatisierte Benutzerbereitstellung.
- Sicherheit und Compliance durchsetzen: Implementieren Sie HTTPS-verschlüsselte Landingpages, WPA3-Verschlüsselung und eine GDPR-konforme Einwilligungserfassung.
Rüsten Sie Ihr Gast-WiFi mit hardware-unabhängiger Zugriffskontrolle auf
Verwandeln Sie umständliche Captive Portal Logins in nahtlose, sichere und GDPR-konforme Besuchererlebnisse. Purple integriert sich nativ in Ihre bestehende drahtlose Infrastruktur, um automatisiertes Onboarding, Gast-Analysen und Enterprise-Sicherheit zu bieten.
Häufig gestellte Fragen
Können Benutzer den Login über ein Captive Portal umgehen?
In einem ordnungsgemäß konfigurierten Unternehmensnetzwerk können Benutzer eine Captive Portal-Anmeldung nicht umgehen. Netzwerk-Gateways fangen den gesamten nicht authentifizierten DNS- und HTTP-Verkehr ab und setzen Firewall-Regeln durch, die Nicht-Portal-Pakete verwerfen, bis eine erfolgreiche Authentifizierung registriert wird.
Ist es sicher, persönliche Daten in einem Captive Portal einzugeben?
Die Eingabe von Informationen in einem Captive Portal ist sicher, sofern die Verbindung eine HTTPS-Verschlüsselung verwendet (erkennbar an einem Vorhängeschloss-Symbol in der Browserleiste) und zu einem verifizierten Veranstaltungsort gehört. Vermeiden Sie die Eingabe sensibler Passwörter oder Finanzdaten auf unverschlüsselten HTTP-Portalen oder unvertrauenswürdigen offenen Netzwerken.
Wie verbessert OpenRoaming herkömmliche Captive Portals?
OpenRoaming macht manuelle Captive Portal-Anmeldebildschirme überflüssig, indem es automatische, zertifikatsbasierte WPA2/WPA3-Enterprise-Verbindungen herstellt. Geräte verbinden sich automatisch, sobald sie in Reichweite sind, was die Benutzer vor Evil Twin-Angriffen und dem Abfangen von Daten durch Man-in-the-Middle-Angriffe schützt.



