
Secure internet portal architecture and sizing advisor
Model guest WiFi authentication, Layer 2 client isolation, DHCP subnet allocation, per-user bandwidth shaping, and GDPR compliance for modern venues.
Captive portal redirection versus Passpoint Hotspot 2.0
Standard web captive portals intercept unauthenticated HTTP port 80 requests and issue an RFC 8908/8952 redirect to a hosted splash page. Passpoint (Hotspot 2.0) bypasses the web portal altogether by installing an encrypted WPA3 profile on first visit, enabling frictionless background roaming across venue networks.
Layer 2 client isolation and VLAN segregation
Without client isolation, any device on a public WiFi subnet can sniff unencrypted ARP broadcasts, execute man-in-the-middle attacks, and probe neighboring smartphones. Enabling client isolation blocks intra-BSS peer traffic at the radio interface, forcing all packets through the gateway firewall.
Subnet planning and bandwidth rate shaping
In high-turnover venues such as retail malls or stadiums, static 24-hour DHCP leases cause pool exhaustion within hours. Tuning lease times to match average dwell duration ensures returning and new guests immediately acquire IP addresses without delay.
GDPR, CCPA, and privacy consent architecture
Capturing user information on guest internet portals requires clear separation between access terms (conditions of network usage) and marketing consent (optional opt-in under GDPR Article 7). Pre-ticked boxes are prohibited by data protection authorities.
- Unbundled Consent: WiFi access cannot be made conditional on accepting marketing communications.
- Granular retention policies: Automated redaction of visitor MAC addresses and browsing metadata after configured retention windows.
- Right to Erasure API: Automated webhooks to delete visitor profiles across CRM systems upon request.
Ein Gast kommt in Ihrem Hotel an, öffnet die WiFi-Einstellungen, wählt das Netzwerk aus und wartet auf eine gebrandete Login-Seite. Die Seite lädt langsam, das E-Mail-Formular lehnt eine völlig gültige Adresse ab und die Rezeptionistin gibt ihm schließlich das gemeinsame Passwort, das von allen im Gebäude verwendet wird. In der Zwischenzeit nutzen ein Mitarbeiter-Laptop, ein Kassensystem und das Telefon eines Besuchers möglicherweise dasselbe grundlegende Zugriffsmodell.
Dieses vertraute Erlebnis wirkt wie ein Kundenservice-Problem. Es ist aber auch ein Sicherheitsproblem. Eine Browserseite, die vor dem Internetzugang geladen wird, verschlüsselt nicht automatisch den Datenverkehr, überprüft keine echte Identität, isoliert keine Geräte und kontrolliert nicht, was mit den bei der Registrierung erfassten personenbezogenen Daten geschieht.
Die Bedrohungslage in Großbritannien macht diese Unterscheidung immer wichtiger. Das National Cyber Security Centre meldete 204 national bedeutende Cyberangriffe gegen das Vereinigte Königreich in den 12 Monaten bis August 2025, verglichen mit 89 im Vorjahr. Die Berichterstattung verdeutlicht, warum Gast-Zugangsseiten, Onboarding-Prozesse und Login-Portale als Teil der Angriffsoberfläche behandelt werden müssen und nicht als optionale Marketing-Bildschirme. UK-Sicherheitskontext für Gäste-WiFi-Portale
Die Konnektivität für Gäste ist an britischen Veranstaltungsorten bereits weit verbreitet. Eine britische Geschäftsquelle gibt an, dass 74 % der britischen Unternehmen eine Form von Gäste-WiFi anbieten, während 41 % dieser Unternehmen keine Netzwerktrennung zwischen Gäste- und Unternehmensverkehr aufweisen. Sie nennt außerdem durchschnittliche Kosten für eine Sicherheitsverletzung von 4.200 £, wenn eine Sicherheitsverletzung von einem ungesicherten Gästenetzwerk ausgeht. UK-Daten zur Einführung und Isolierung von Gäste-WiFi
Ein sicheres Internetportal verändert die gestalterische Fragestellung. Anstatt zu fragen: „Wie können wir die Begrüßungsseite besser gestalten?“, sollten Betreiber fragen: „Wie erhält diese Person oder dieses Gerät eine Identität, Verschlüsselung und Richtlinie, bevor sie auf sensible Bereiche zugreift?“ Die Antwort führt weg von veralteten Captive Portals hin zu Passpoint, OpenRoaming, iPSK, SSO, Segmentierung und einer sorgfältig gesteuerten Datenerfassung.
Einführung: Warum Ihre Login-Seite jetzt eine Sicherheitskontrolle ist
Ein Captive Portal befindet sich in der Regel zwischen einem Gerät und dem Internet. Der Standort erlaubt dem Gerät, sich mit dem WiFi zu verbinden, fängt eine erste Webanfrage ab und leitet den Besucher auf eine Anmelde- oder Einverständnisseite weiter. Nachdem der Besucher das Formular ausgefüllt hat, gewährt das Netzwerk den Zugriff gemäß den Regeln des Portals.
Diese Abfolge ist zwar praktisch, verleitet jedoch zu einer gefährlichen Annahme. Eine Authentifizierung auf einer Webseite ist nicht dasselbe wie eine sichere drahtlose Authentifizierung. Das Portal identifiziert einen Besucher möglicherweise für eine Anwendungssitzung, während sich das zugrunde liegende drahtlose Netzwerk weiterhin wie ein offener oder mit gemeinsam genutztem Passwort geschützter Dienst verhält.
Die Unterscheidung ist in einem Hotel, Restaurant, Einkaufszentrum, Krankenhaus, Tagungszentrum, Studentenwohnheim oder an einem Büroempfang von Bedeutung. Ein Gast benötigt möglicherweise nur Internetzugang, während das Tablet einer Reinigungskraft, der Laptop eines Dienstleisters, ein Zahlungsterminal und ein Gebäudemanagement-Gerät unterschiedliche Vertrauensebenen erfordern. Ein einziges Passwort oder ein undifferenziertes Gäste-VLAN kann diese Unterschiede nicht abbilden.
Praktische Regel: Behandeln Sie jede Portal-Interaktion als Sicherheitsgrenze. Entscheiden Sie, was der Benutzer erreichen kann, wie die Verbindung verschlüsselt wird, welche Protokolle aufbewahrt werden und wie der Zugriff entzogen wird.
Das britische NCSC betrifft Captive Portale ausdrücklich als eine erhebliche Angriffsfläche. Öffentliches WiFi erfordert oft, dass ein lokales Gerät das Portal direkt zur Authentifizierung kontaktiert, bevor Unternehmensschutzmaßnahmen wie ein VPN vollständig eingerichtet sind. Die Richtlinien empfehlen, dass privilegierte Geräte nicht mit Captive Portalen interagieren sollten, es sei denn, es sind zusätzliche Kontrollen vorhanden, da Browser möglicherweise Websites außerhalb des VPNs erreichen müssen und das lokale Netzwerk oder andere Benutzer diese Interaktion ins Visier nehmen könnten. NCSC-Leitfaden zur Reduzierung der Gefährdung durch Captive Portale
Das bedeutet nicht, dass jeder Standort das Gäste WiFi abschaffen muss. Es bedeutet vielmehr, dass das Portal Teil einer Identitäts- und Verschlüsselungs-Kontrollebene (Control Plane) werden sollte. Gäste benötigen einen einfachen Zugang, Mitarbeiter benötigen stärkere und widerrufbare Anmeldedaten, Mieter benötigen Isolierung und Betreiber benötigen ausreichend Protokollierung, um Vorfälle zu untersuchen, ohne unnötige personenbezogene Daten zu erfassen.
Die praktische Verbesserung ergibt sich häufig aus der Reduzierung der Rolle des Browsers. Standardbasierte Methoden wie Passpoint und OpenRoaming können Geräte direkt auf der WiFi-Ebene authentifizieren. iPSK kann älteren oder speziellen Geräten individuelle Schlüssel zuweisen. SSO kann den Mitarbeiterzugriff mit dem bestehenden Identity Provider des Unternehmens verknüpfen. Das Ergebnis ist eine geringere Abhängigkeit von einer fehleranfälligen Weiterleitung und mehr Kontrolle ab der ersten Verbindung.
Was ein sicheres Internetportal wirklich ist und wie es funktioniert
Denken Sie an eine traditionelle Hotel-Lobby. Die Rezeption fragt, wer Sie sind, prüft Ihre Buchung und entscheidet, ob Sie einen Zimmerschlüssel erhalten. Eine schwache digitale Entsprechung lässt jeden die Lobby betreten, zeigt ein Webformular und händigt nach dem schnellen Setzen eines Hakens denselben Schlüssel an alle aus.
Ein sicheres Internetportal funktioniert eher wie ein digitales Schlüsselsystem. Es verbindet eine Person oder ein Gerät mit einer Identität, stellt eine verschlüsselte WiFi Sitzung her, weist eine Netzwerkrichtlinie zu und protokolliert die für den Betrieb und die Sicherheit erforderlichen Entscheidungen.
Die Zugriffssequenz
Eine gut konzipierte Bereitstellung trennt normalerweise mehrere Aufgaben, die eine einfache Begrüßungsseite zu kombinieren versucht:
Erkennung (Discovery)
Das Gerät findet den drahtlosen Dienst des Standorts und erfährt, welche Authentifizierungsmethoden verfügbar sind. Mit Passpoint kann das Gerät ein vorkonfiguriertes Profil verwenden, anstatt auf eine Browser-Weiterleitung zu warten.Identität
Das System verifiziert einen Gast, Mitarbeiter, Mieter, Auftragnehmer oder ein verwaltetes Gerät. Diese Identität kann von einem Zertifikat, einem Unternehmensverzeichnis, einer Roaming-Beziehung oder einem kontrollierten Registrierungsprozess für Gäste stammen.Verschlüsselung
Die drahtlose Verbindung verwendet eine angemessene Sicherheitsmethode, wie WPA3-Enterprise oder WPA2-Enterprise, sofern die Kompatibilität dies erfordert. Die Verschlüsselung beginnt bereits in der Phase der WiFi-Assoziierung, anstatt sich ausschließlich auf eine spätere Website-Verbindung zu verlassen.Richtlinie (Policy)
Das Netzwerk entscheidet, was die Verbindung erreichen kann. Ein Gast erhält möglicherweise nur Internetzugang, ein Mitarbeitergerät eine Unternehmensrolle und ein Gebäudegerät kann auf zugelassene Dienste beschränkt werden.Nachweis und Lebenszyklus
Der Standort zeichnet die erforderlichen Authentifizierungs- und Sitzungsinformationen auf, wendet Aufbewahrungsregeln an und kann den Zugriff widerrufen, wenn sich ein Mitarbeiterkonto ändert oder ein Berechtigungsnachweis nicht mehr gültig ist.
Warum Browser-Weiterleitungen an ihre Grenzen stoßen
Eine Web-Weiterleitung ist für Gäste, die noch keine Beziehung zum Standort haben, weiterhin nützlich. Sie kann Nutzungsbedingungen anzeigen, eine bewusst begrenzte Kennung erfassen oder eine Registrierung mit einer Customer Journey verknüpfen. Sie sollte jedoch nicht der einzige Sicherheitsmechanismus für privilegierte Geräte oder sensible Workflows sein.
Moderne Standards verlagern einen größeren Teil der Entscheidung in die WiFi-Authentifizierung. Die OpenRoaming-Anforderungen von Jisc fordern eine Passpoint- oder Hotspot 2.0-Kompatibilität, ANQP über 802.11u und idealerweise WPA3-Enterprise mit WPA2-Enterprise als Ausweichlösung. Die Checkliste umfasst auch Passpoint-Release-Funktionen, Roaming-Identifikatoren, Betreibernamen und einen sicheren RADIUS-Backhaul über RadSec. Technische Anforderungen für Jisc OpenRoaming
Das architektonische Prinzip ist einfach: Ein Portal sollte Zugriffsrichtlinien erstellen und durchsetzen, anstatt lediglich ein Formular anzuzeigen. Diese Unterscheidung hilft Betreibern, Technologien basierend auf Benutzertyp und Risiko auszuwählen, anstatt Gäste, Mitarbeiter und Geräte durch denselben Prozess zu zwingen.
Herkömmliche Captive Portals im Vergleich zu sicheren Internetportalen
Das veraltete Captive Portal-Modell ist nicht nutzlos. Es ist ein praktisches Onboarding-Tool für nicht verwaltete Besucher, besonders wenn ein Veranstaltungsort Nutzungsbedingungen anzeigen oder eine geringe Menge an Informationen abfragen muss. Seine Schwäche zeigt sich, wenn Betreiber diese Onboarding-Seite mit vollständiger Netzwerksicherheit verwechseln.
Ein offener oder gemeinsam genutzter drahtloser Dienst kann es Geräten ermöglichen, sich zu verbinden, bevor der Veranstaltungsort eine eindeutige Identität festgestellt hat. Der Browser ist dann dafür verantwortlich, das Portal zu finden, dem richtigen Ziel zu vertrauen, das Formular auszufüllen und eine Weiterleitung zu verarbeiten, die sich über verschiedene Betriebssysteme hinweg nicht immer einheitlich verhält. Staatliche Richtlinien warnen davor, dass diese direkte Interaktion privilegierte Geräte manipulierenden Aktivitäten in feindlichen Netzwerken aussetzen kann, bevor stärkere Schutzmaßnahmen aktiv sind.
Ein sicheres Internet-Portal ändert die Reihenfolge der Abläufe. Das Netzwerk stellt zuerst eine verschlüsselte, identitätsbewusste Verbindung her, sofern Gerät und Benutzer dies unterstützen, und wendet dann eine rollenbasierte Richtlinie an. Der Browser kann weiterhin Teil des Gästeerlebnisses bleiben, trägt jedoch nicht mehr die gesamte Last der Authentifizierung und des Vertrauens.
| Kriterium | Herkömmliches Captive Portal | Sicheres Internet-Portal |
|---|---|---|
| Erstverbindung | Oft offen oder basierend auf einem gemeinsam genutzten Passwort | Verwendet identitätsbasierte drahtlose Authentifizierung, sofern unterstützt |
| Verschlüsselung | Kann von der Verschlüsselung der Anwendungsschicht des Geräts abhängen | Verwendet ab der Assoziierung eine drahtlose Verschlüsselung für Unternehmen |
| Identität | In der Regel ein Formular, ein Gutschein oder ein gemeinsam genutztes Anmeldedatum | Kann Zertifikate, Passpoint, OpenRoaming, SSO oder eine kontrollierte Registrierung für Gäste nutzen |
| Gerätetrennung | Basiert häufig auf einem breiten Gast-VLAN | Kombiniert VLANs, Rollenrichtlinien, Client-Isolierung und Firewall-Durchsetzung |
| Benutzererfahrung | Browser-Weiterleitung, wiederholte Logins, inkonsistente Erkennung | Automatische Verbindung für bereitgestellte Geräte mit einem Fallback-Gast-Ablauf |
| Mitarbeiterzugang | Gemeinsam genutzte Passwörter sind schwer zu überprüfen oder zu widerrufen | Verzeichnisverknüpfter Zugriff kann individuell bereitgestellt und widerrufen werden |
| Betrieb | Manuelle Gutschein- und Passwortverwaltung | Zentrale Richtlinien, Authentifizierungsdaten und Lebenszyklussteuerung |
| Beste Eignung | Einfaches Onboarding von Besuchern mit geringem Risiko | Gäste, Mitarbeiter, Mieter, IoT und mandantenfähige Umgebungen mit unterschiedlichen Richtlinien |
Standortbetreiber können ein Captive Portal weiterhin gezielt einsetzen. Ein Leitfaden für Captive Portale im Bereich Standort WiFi ist nützlich, wenn das Unternehmen Portal-Abläufe, Branding, Registrierung und Zugriffskontrollen vergleichen muss, aber die Sicherheitsprüfung sollte über die Splash Page hinausgehen.
Das Upgrade verläuft nicht automatisch reibungslos. Passpoint-Profile erfordern kompatible Geräte und eine korrekte Bereitstellung. Die Authentifizierung für Unternehmen erfordert Identitäts- und Zertifikatsmanagement. Ältere Geräte benötigen möglicherweise iPSK oder ein sorgfältig isoliertes Fallback. Diese Kompromisse sind beherrschbar, wenn der Standort die verschiedenen Benutzerpfade trennt, anstatt zu erwarten, dass eine einzige Technologie jede Verbindung bedient.
Ein gutes Fallback sichert den Zugriff, ohne das gesamte Netzwerk herabzustufen. Es sollte Ausnahmen in einem engen, überwachten Segment platzieren und nicht alle Benutzer zu einem gemeinsam genutzten Passwort zurückführen.
Essenzielle Sicherheitsfunktionen, die jedes sichere Portal haben muss
Sicherheit beginnt vor der ersten Anwendungsanfrage. Wenn das Gerät eine Verbindung zu einem offenen Netzwerk herstellt und erst später eine HTTPS-Seite aufruft, hat der Veranstaltungsort bereits den frühesten Teil des Zugriffsprozesses für Abfangen oder Manipulation anfällig gemacht. Ein sicheres Design etabliert Kontrollen auf mehreren Ebenen.
Verschlüsselung ab der ersten Verbindung
Für Mitarbeiter und verwaltete Geräte sollte WPA3-Enterprise die bevorzugte drahtlose Sicherheitsmethode sein, sofern die Infrastruktur dies unterstützt, wobei WPA2-Enterprise aus Kompatibilitätsgründen verfügbar bleibt. Diese Methoden nutzen eine individuelle Authentifizierung und verschlüsselte Sitzungen anstelle eines Passworts, das jeder Besucher kennt.
Ein zertifikatsbasierter Ablauf ist besonders für Mitarbeiter wertvoll. Das Gerät weist seine Identität durch ein bereitgestelltes Berechtigungsnachweis nach, der Identitätsdienst überprüft den Status und das Netzwerk wendet die entsprechende Richtlinie an. Mitarbeiter müssen nicht auf jedem Gerät ein wiederverwendbares WiFi-Passwort eingeben, und das Unternehmen kann den Zugriff sperren, ohne das Passwort für ein gesamtes Gebäude ändern zu müssen.
Identität mit einem Zweck
Identität bedeutet nicht, alles zu erfassen. Es bedeutet zu entscheiden, was das Netzwerk für einen bestimmten Zugriffspfad wissen muss.
- Gäste können einen kurzen Registrierungsablauf, eine verifizierte E-Mail-Adresse oder ein Roaming-Profil nutzen.
- Mitarbeiter sollten in der Regel eine Enterprise-Identität, SSO oder Gerätezertifikate verwenden.
- Auftragnehmer können zeitlich begrenzten oder rollenbasierten Zugriff erhalten.
- IoT-Geräte erfordern möglicherweise individuelle Pre-Shared Keys, oft als iPSK bezeichnet, anstelle von gemeinsamen Anmeldedaten.
Die Authentifizierungsmethode sollte den Konsequenzen einer Kompromittierung entsprechen. Die Internetsitzung eines Besuchers und eine Anlagensteuerung sollten nicht das gleiche Vertrauensniveau erhalten, nur weil sich beide über denselben Access Point verbinden.
Segmentierung und Zero-Trust-Richtlinie
Netzwerksegmentierung dämmt Fehler und Eindringlinge ein. Der Gästedatenverkehr sollte von Unternehmens-, Zahlungs-, klinischen, Mieter- und Verwaltungsnetzwerken durch VLANs, Firewall-Regeln und Client-Isolierung getrennt werden. Ein Portal, das eine E-Mail-Adresse erfasst, aber den Gäste- und Unternehmensdatenverkehr im selben Netzwerk belässt, hat das Problem der lateralen Bewegung nicht gelöst.
Zero Trust fügt nach der Authentifizierung eine Richtlinienfrage hinzu: Was darf diese Identität und dieses Gerät im Moment tun? Die Antwort kann von der Rolle, dem Gerätetyp, dem Standort und dem angeforderten Dienst abhängen. Der Zugriff sollte standardmäßig restriktiv sein, überwacht werden und leicht zu entziehen sein.
Widerruf und Nachweisbarkeit
Ein sicheres Portal muss sofortiges Handeln unterstützen. Wenn ein Mitarbeiter das Unternehmen verlässt, ein Gerät verloren geht oder ein Anmeldedatensatz verdächtig ist, sollte der Betreiber in der Lage sein, den Zugriff über das Identitäts- oder Netzwerkrichtliniensystem zu entziehen. Eine Verzeichnissynchronisierung ist weitaus zuverlässiger als die Pflege einer separaten Excel-Tabelle mit WiFi-Nutzern.
Die Protokollierung sollte praktische Fragen beantworten, ohne zu einer wahllosen Überwachung zu werden. Erfassen Sie die Authentifizierungsentscheidung, die Geräte- oder Sitzungsreferenz, die angewendete Richtlinie und die relevanten Zeitinformationen gemäß dem rechtmäßigen Zweck des Veranstaltungsorts und den Aufbewahrungsregeln. Der Enterprise-WiFi-Sicherheitsleitfaden kann Teams dabei helfen, dies als eine Überprüfung der Architektur und nicht als eine reine Portallayout-Aufgabe zu betrachten.
Das Ausmaß des Cyberdrucks in Großbritannien unterstreicht die Notwendigkeit vielschichtiger Kontrollen. Der Anstieg des NCSC von 89 auf 204 national bedeutsame Angriffe ist kein Grund, jedem Benutzer jede erdenkliche Kontrolle aufzuerlegen. Es ist ein Grund, vermeidbare Schwachstellen wie gemeinsam genutzte Passwörter, offenen Zugang, schwache Isolierung und nicht entzogene Identitäten zu beseitigen. NCSC-Berichterstattung über die Bedrohungslage in Großbritannien
Integrations- und Bereitstellungsoptionen für echte Standorte
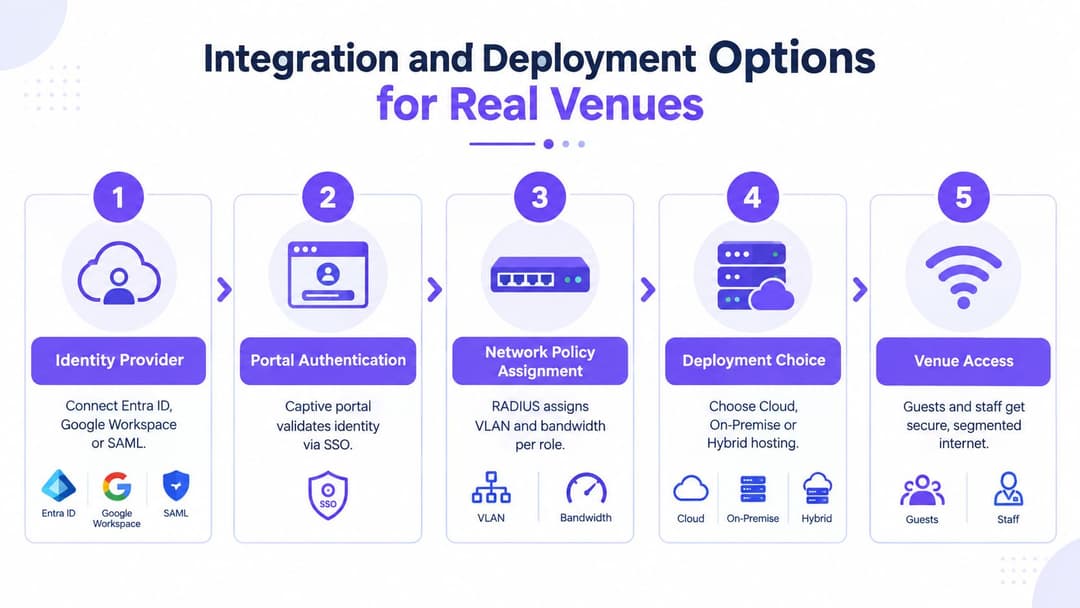
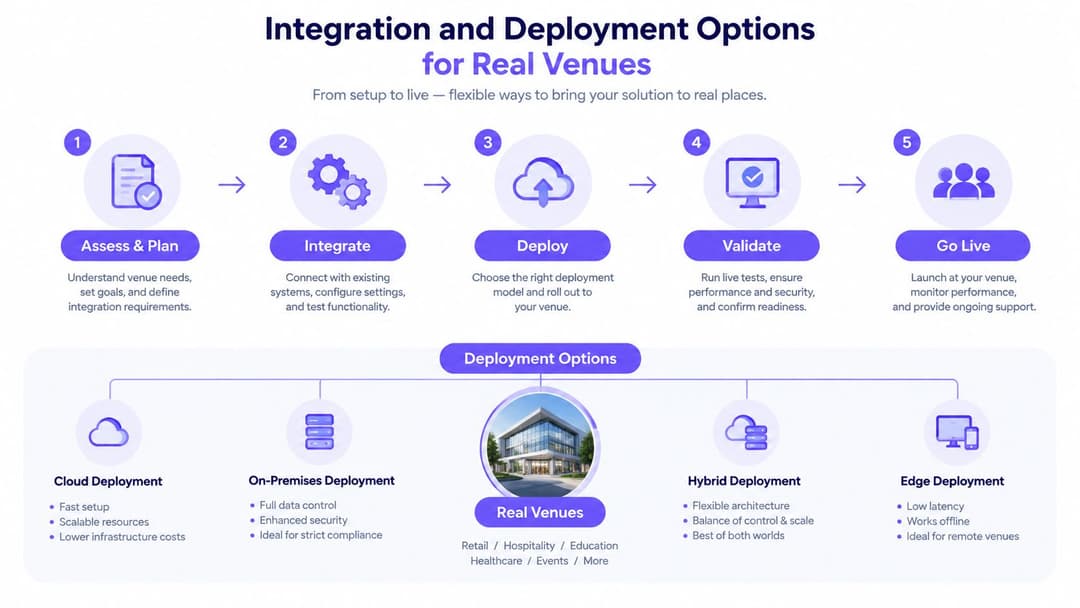
Ein sicheres Internetportal sollte sich in die bestehende Identitäts- und Netzwerkinfrastruktur des Standorts einfügen. Es ist oft nicht nötig, jeden Access Point auszutauschen oder einen großen lokalen Authentifizierungs-Stack zu installieren. Beginnen Sie mit der Erfassung der Personen und Geräte, die sich verbinden, und wählen Sie dann die unkomplizierteste Methode, die jeder Gruppe eine angemessene Identität und Richtlinie zuweist.
Mitarbeiter und verwaltete Geräte
Der Mitarbeiterzugang gehört in der Regel zum Identity Provider des Unternehmens. Entra ID, Google Workspace und Okta können als Single Source of Truth für den Kontostatus, Gruppen und Zugriffsentscheidungen dienen. SSO sorgt für einen vertrauten Ablauf für die Mitarbeiter, während zertifikatsbasierter drahtloser Zugriff die Abhängigkeit von Passwörtern verringert und es dem Standort ermöglicht, den Zugriff über etablierte Verzeichnisprozesse zu entziehen.
Ein in der Cloud gehosteter RADIUS-as-a-Service kann den Bedarf an lokalen RADIUS-Servern verringern, vorausgesetzt, das Netzwerkdesign, die Zertifikate und der Backhaul sind korrekt konfiguriert. On-Premises-Komponenten können für Standorte mit strenger Lokalität, veralteten Integrationen oder eingeschränkter externer Konnektivität weiterhin sinnvoll sein. Ein Hybridmodell kann die lokale Durchsetzung von Netzwerkrichtlinien beibehalten, während die zentrale Identitäts- und Richtlinienverwaltung genutzt wird.
Gäste und Roaming-Besucher
Passpoint und OpenRoaming eignen sich, wenn der Standort eine wiederholbare Verbindung wünscht, die Besucher nicht bei jedem Besuch über einen Browser zwingt. Das Gerät empfängt ein Profil oder verfügt bereits über eines, erkennt den Dienst, authentifiziert sich über die entsprechende Roaming-Beziehung und tritt einem verschlüsselten Netzwerk unter Anwendung von Richtlinien bei.
Dieser Ansatz ist besonders nützlich in Hotels, Verkehrsknotenpunkten, Gesundheitseinrichtungen, Hochschulen und im Filialeinzelhandel. Er reduziert auch die Momente, in denen ein Gast einer irreführenden Weiterleitung folgen oder Anmeldedaten auf einer Seite eingeben könnte, die er nicht verifiziert hat.
Ältere Geräte und Spezialausrüstung
Nicht jedes Gerät unterstützt die neuesten Standards. Drucker, Sensoren, Scanner, Unterhaltungssysteme und betriebliche Tablets benötigen möglicherweise individuelle Pre-Shared Keys. iPSK weist jedem Gerät ein eigenes Anmeldedaten-Set zu, sodass ein kompromittierter Schlüssel den Betreiber nicht dazu zwingt, ein gemeinsam genutztes Passwort im gesamten Bestand zu ändern.
Das Netzwerk sollte diese Geräte dennoch in einem dedizierten Segment platzieren. Ein individueller Schlüssel verbessert die Nachvollziehbarkeit und den Widerruf, macht ein unverwaltetes Gerät jedoch nicht automatisch vertrauenswürdig.
Anpassung der Bereitstellung an den Standort
| Standort-Umgebung | Sinnvoller Einstieg | Wichtigstes betriebliches Anliegen |
|---|---|---|
| Hotel oder Resort | Passpoint für wiederkehrende Gäste, kontrollierter Fallback für Erstbesucher, separates Mitarbeiter-SSO | Gästekomfort ohne Offenlegung betrieblicher Systeme |
| Krankenhaus | Zertifikatsbasierter Mitarbeiterzugang, streng beschränkter Gast-Internetzugang, isolierte Klinik- und Gerätenetzwerke | Schutz privilegierter Endpunkte und sensibler Dienste |
| Einzelhandelsgruppe | Zentrale Richtlinie für alle Standorte, Onboarding für Besucher, verzeichnisgebundener Mitarbeiterzugang | Konsistenz in allen Filialen und Marketing-Governance |
| Mehrfamilienhäuser | Mieteridentität mit isolierten Richtlinien, Gastzugang als separater Ablauf, iPSK für Gebäudegeräte | Vermeidung von Sichtbarkeit zwischen Mietern |
| Veranstaltungsort | Temporäre Identitäten, kapazitätsbewusste Richtlinie, schnelles Ablaufdatum und Widerruf | Kurzlebiger Zugang und einfacher Support in Stoßzeiten |
Führende Netzwerkplattformen wie Meraki, Aruba, Ruckus, Mist und UniFi können in diese Strukturen integriert werden, aber Kompatibilität allein reicht nicht aus. Fragen Sie, wo die Authentifizierung stattfindet, wie Richtlinien den Access Point und das Gateway erreichen, wie Zertifikate verwaltet werden und was passiert, wenn der Identitätsanbieter nicht verfügbar ist.
Compliance, Datenschutz und Multi-Tenant-Abläufe für Gäste und Mitarbeiter
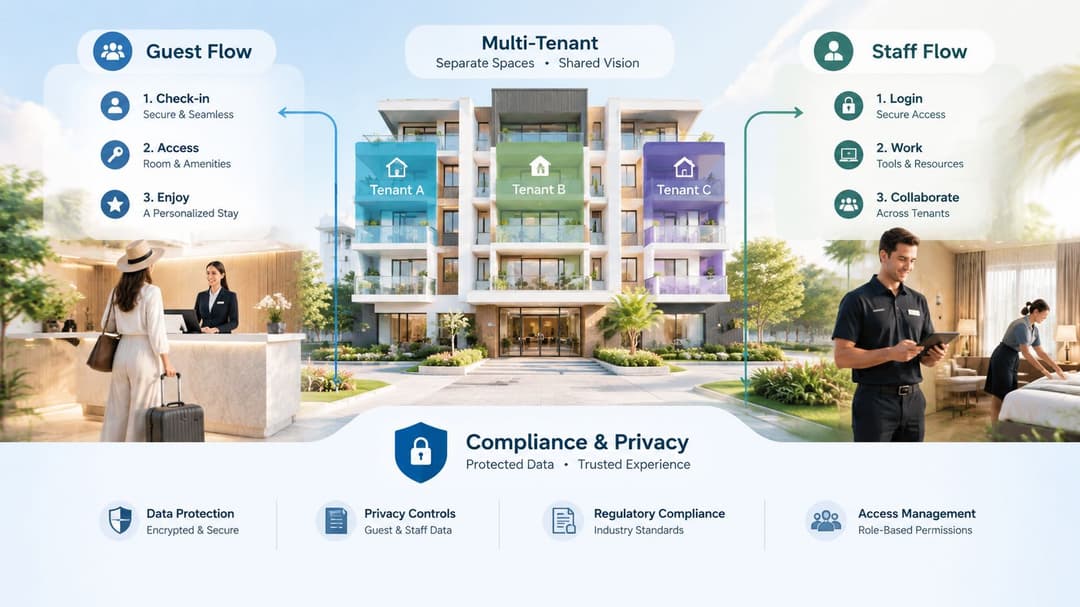
Die am häufigsten übersehene Entscheidung beim Portal passiert oft nach der Authentifizierung. Ein Veranstaltungsort erfasst eine E-Mail-Adresse, Telefonnummer, einen Namen, eine Zimmerreferenz oder eine Mandantenkennung und speichert diese in einer Marketingplattform, einem Supportsystem, einer Analysedatenbank oder einem Zugriffsprotokoll. Jede Kopie schafft eine weitere Governance-Verpflichtung.
Eine Datenschutzerklärung sollte den Zweck der Erfassung in einfacher Sprache erklären. Der Dienstzugang und die Einwilligung zum Marketing sollten separate Optionen bleiben. Ein Gast, der eine WiFi Verbindung benötigt, sollte nicht gezwungen sein, Werbekommunikation als versteckten Preis für den Zugang zu akzeptieren.
Gestalten Sie den Datenfluss vor dem Formular
Stellen Sie vier Fragen, bevor Sie ein Feld hinzufügen:
- Zweck: Werden die Daten für den Zugang, die Sicherheit, die Fehlerbehebung, Audits oder das Marketing benötigt?
- Notwendigkeit: Könnte der Dienst auch ohne die Erfassung dieser Daten funktionieren?
- Sichtbarkeit: Kann der Nutzer vor dem Absenden nachvollziehen, warum die Daten angefordert werden?
- Speicherung: Welches Ereignis veranlasst den Standort dazu, die Daten zu löschen oder zu anonymisieren?
Die Datenschutzhinweise von Behördenportalen zeigen, warum rechtmäßige Verarbeitung und Data Governance in das technische Design gehören und nicht in eine Fußzeile, die nach der Bereitstellung hinzugefügt wird. Beispiel für einen Datenschutzhinweis der britischen Regierung
Gäste- und Mitarbeiter-Abläufe sollten getrennt bleiben. Ein Hotelgast erhält möglicherweise einen reinen Internetzugang, der an einen Aufenthalt oder eine Registrierung gebunden ist. Ein Mitarbeiter sollte sich gegenüber dem Identity Provider des Arbeitgebers authentifizieren und eine rollenbasierte Richtlinie erhalten. Ein Auftragnehmer benötigt möglicherweise einen Sponsor, eine Ablaufbedingung und einen auf genehmigte Dienste beschränkten Zugriff.
Multi-Tenant-Isolierung ist eine technische und organisatorische Kontrolle
In einer Wohn-, Studenten- oder gemischt genutzten Immobilie teilen sich die Mieter die physische Infrastruktur, sollten aber nicht automatisch Datenverkehr, Erkennung oder administrative Sichtbarkeit teilen. Der Standort sollte Mieternetzwerke und Identitäten trennen, die Client-zu-Client-Kommunikation einschränken und verhindern, dass ein von einem Mieter eingeladener Gast als vertrauenswürdiges Gerät für einen anderen erscheint.
Marketing und Analysen erfordern dieselbe Disziplin. First-Party-WiFi-Daten können CRM-Anbindungen, Besuchserkennung, Umfragen oder Automatisierungen unterstützen, aber nur, wenn der Standort ein klares Ziel und Berechtigungsmodell hat. Ein Dashboard, das das Verbindungsverhalten meldet, muss nicht jedem Marketing-Nutzer rohe persönliche Daten offenlegen.
Das stärkste Design sammelt oft weniger Daten. Mehr Felder bedeuten nicht automatisch mehr Sicherheit oder mehr kommerziellen Wert. Ein kleiner, gut erklärter Datensatz mit klaren Aufbewahrungsfristen kann den Zugriff, die Überprüfung und die Zustimmung unterstützen und gleichzeitig die Auswirkungen einer Sicherheitsverletzung sowie den Aufwand für die Beantwortung von Datenanfragen verringern. Die Anleitung zum Multi-Tenant-WiFi-Design hilft dabei, die Nutzererfahrung der Mieter mit Netzwerktrennung und betrieblicher Verwaltung in Einklang zu bringen.
Mit Vertrauen ein sicheres Internet-Portal auswählen und dorthin migrieren
Wählen Sie die Architektur, bevor Sie das Branding wählen. Eine optisch ansprechende Seite kann keinen offenen drahtlosen Zugriff, gemeinsam genutzte Anmeldedaten, fehlende Segmentierung oder unklare Datenaufbewahrung kompensieren.
Nutzen Sie diese Checkliste bei der Bewertung von Anbietern und internen Designs:
- Unterstützung von Standards: Bestätigen Sie die Kompatibilität mit Passpoint, Hotspot 2.0, ANQP, WPA3-Enterprise und WPA2-Enterprise, sofern erforderlich.
- Roaming-Fähigkeit: Prüfen Sie, ob OpenRoaming -Beteiligung und Federation-Workflows zu Ihrer Zielgruppe passen.
- Identitätsintegration: Testen Sie Entra ID, Google Workspace, Okta, SAML, Zertifikats- und Verzeichnis-Widerrufspfade.
- Geräteabdeckung: Fragen Sie, wie iPSK mit Legacy-, IoT- und Betriebsgeräten umgeht.
- Netzwerkdurchsetzung: Überprüfen Sie VLAN-Zuweisung, Firewall-Richtlinien, Client-Isolierung, rollenbasierten Zugriff und Audit-Protokolle.
- Datenschutzkontrollen: Überprüfen Sie die Einwilligungstrennung, Datenschutzhinweise, Datenminimierung, Aufbewahrung, Löschung und CRM-Berechtigungen.
- Betriebliche Eignung: Bestätigen Sie die Unterstützung für Ihre Access-Point- und Gateway-Infrastruktur, Überwachung, Failover und gestaffelte Einführung.
Die Migration muss keine plötzliche Gesamtumstellung sein. Erfassen Sie aktuelle SSIDs und Datenströme, definieren Sie Segmente für Gäste, Mitarbeiter, Mieter und Geräte, und testen Sie den sicheren Ablauf zunächst in einem kontrollierten Bereich. Prüfen Sie ältere Mobiltelefone, Barrierefreiheitsanforderungen, das Roaming-Verhalten, Helpdesk-Abläufe, Ausfälle von Identitätsanbietern und den Widerruf von Berechtigungen, bevor Sie expandieren.
Richten Sie eine eng begrenzte Ausweichlösung für Geräte ein, die die bevorzugte Methode nicht nutzen können, aber lassen Sie die Ausnahme nicht zur Regel werden. Kommunizieren Sie die Änderung an Rezeptionsteams und Besucher, messen Sie Verbindungsfehler sowie Supportanfragen und überprüfen Sie die Protokolle auf unerwartete segmentübergreifende Zugriffe. Das richtige Portal ist dasjenige, das dem Betrieb eine einfache Bedienung bietet, während es den Sicherheitsteams eine durchsetzbare Identität, Verschlüsselung, Isolierung und Lebenszykluskontrolle garantiert.
Purple bietet passwortlosen Gäste-, Mitarbeiter- und Multi-Tenant-WiFi-Zugang über Passpoint und OpenRoaming mit SSO-Integrationen, iPSK-Unterstützung, Kompatibilität mit Netzwerkanbietern, Analysen, CRM-Konnektoren und Marketing-Automatisierung. Besuchen Sie Purple, um zu prüfen, wie das Konzept des sicheren Internetportals zu den Identitäts-, Datenschutz- und Segmentierungsanforderungen Ihres Standorts passen kann.



